


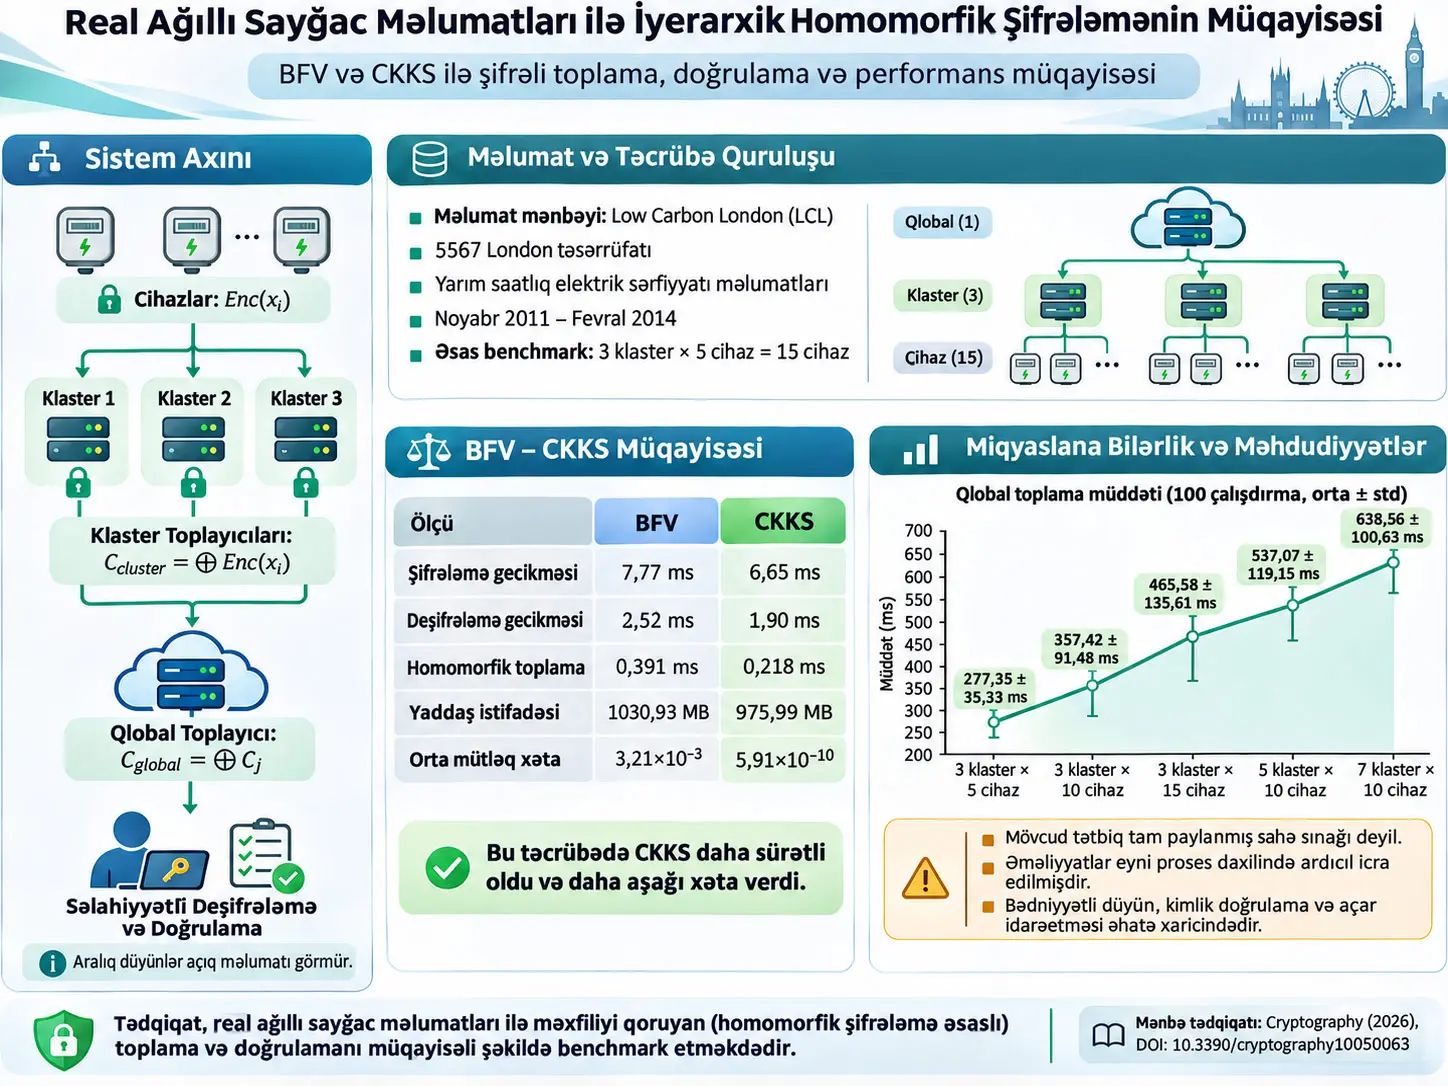
İyerarxik homomorfik şifrələmə benchmark çərçivəsi, paylanmış cihazlardan gələn məlumatların açıq mətnə çevrilmədən cihaz, klaster və qlobal toplama səviyyələrində emal edilməsini və müxtəlif homomorfik şifrələmə arxa uclarının eyni iş yükü altında performans, resurs sərfiyyatı və ədədi dəqiqlik baxımından müqayisə edilməsini təmin edən eksperimental proqram çərçivəsidir. Bu tədqiqat real Low Carbon London ağıllı sayğac məlumatlarından istifadə edərək Brakerski-Fan-Vercauteren (BFV) və Cheon-Kim-Kim-Song (CKKS) sxemlərini eyni iyerarxik toplama iş yükündə müqayisə edir. Əsas müqayisədə CKKS BFV ilə müqayisədə şifrələmə gecikməsini 7,77 ms-dən 6,65 ms-ə, deşifrləmə gecikməsini 2,52 ms-dən 1,90 ms-ə və primitive homomorphic addition gecikməsini təxminən 0,391 ms-dən 0,218 ms-ə endirmişdir. Bununla belə, bu nəticələr sınaqdan keçirilən kodlaşdırmaya, kriptoqrafik parametrlərə və proqram mühitinə aiddir; CKKS-nin bütün BFV istifadə hallarındakı universal olaraq daha sürətli və ya daha dəqiq olduğu nəticəsini vermir.
Tədqiqatın əsas tətbiq iş yükü üç cluster, hər cluster-da beş device node və ümumilikdə 15 cihazdan ibarətdir. Hər cihaz öz ölçməsini şifrələyir; cluster aggregation node-ları yalnız ciphertext-ləri toplayır; üç cluster çıxışı global aggregation node-da yenidən homomorfik şəkildə toplanır; son ciphertext yalnız səlahiyyətli açar sahibi tərəfindən deşifrə edilir və decrypted aggregate, plaintext reference ilə müqayisə olunur. Beləliklə, aralıq toplama qovşaqları fərdi istehlak dəyərlərini açıq şəkildə görmədən cəmi hesablaya bilir.
BFV və CKKS arasındakı ədədi dəqiqlik müqayisəsi xüsusilə ehtiyatla şərh edilməlidir. BFV integer arithmetic üzərində işlədiyi üçün həqiqi ədəd tipli ağıllı sayğac məlumatları təcrübədə 100 miqyas amili ilə fixed-point integer formasına çevrilmiş və təxminən iki onluq mərtəbə saxlanılmışdır. CKKS isə həqiqi/kompleks dəyərlər üçün təxmini arifmetika məqsədilə birbaşa hazırlanmış və təcrübədə \(2^{40}\) miqyası istifadə edilmişdir. Bu parametrlər altında Table 3-də BFV üçün mean absolute error \(3,21\times10^{-3}\), CKKS üçün \(5,91\times10^{-10}\) bildirilmişdir. Mənbə açıq şəkildə BFV-nin daha yüksək fixed-point scaling factor ilə fərqli dəqiqlik səviyyəsinə çata biləcəyini qeyd edir.
Tədqiqat tam mənada paylanmış sahə qurğusu deyil. Mövcud implementation-da device-, cluster- və global-level əməliyyatları eyni process daxilində ardıcıl şəkildə icra olunur. Bundan əlavə, aggregation node-ları honest və ya semi-honest qəbul edilir; malicious və ya compromised node-lar, node authentication, ciphertext/message integrity, secure key distribution və hücumçu iştirakçıların aşkarlanması bu benchmarkın mövcud əhatəsinə daxil deyil.
Tədqiqat hansı problemi həll etməyə yönəlib?
Ağıllı şəbəkələrdə, IoT sistemlərində və digər paylanmış cyber-physical sistemlərdə çox sayda kənar cihaz davamlı olaraq ölçmə yaradır. Mərkəzləşdirilmiş analiz bu məlumatların toplanmasını tələb etsə də, xam ölçmələrin mərkəzi serverə açıq mətn şəklində göndərilməsi məxfilik riski yarada bilər. Ağıllı sayğac məlumatları yalnız elektrik istehlakını deyil, kifayət qədər yüksək zaman ayırdetməsində istifadə edildikdə istifadəçi davranışları və istifadə nümunələri haqqında da məlumat daşıya bilər.
Homomorphic Encryption (HE), məlumatı əvvəlcə deşifrə etmədən ciphertext üzərində müəyyən riyazi əməliyyatların yerinə yetirilməsinə imkan verir. Beləliklə, toplama qovşağı fərdi \(x_i\) dəyərlərini görmədən onların şifrəli cəmini yarada bilər.
Mənbə ümumi homomorfik şifrələmə sxemini:
şəklində göstərir.
Plaintext operation \(\circ\in\{+,\times\}\) üçün əsas homomorphic property:
şəklindədir. \(m_1\) və \(m_2\) plaintext mesajları; \(\operatorname{Enc}\) encryption; \(\operatorname{Dec}\) decryption; \(\operatorname{Eval}_{\circ}\) isə eyni əməliyyatın ciphertext domain-indəki qarşılığıdır. Tənlik serverin açıq mətni görmədən ciphertext üzərində etdiyi əməliyyatın, səlahiyyətli istifadəçi nəticəni deşifrə etdikdə plaintext üzərində edilmiş əməliyyatla eyni və ya istifadə edilən sxemdən asılı olaraq təxminən eyni nəticəni verməli olduğunu izah edir.
PHE və FHE arasındakı fərq
Partially Homomorphic Encryption (PHE), yalnız bir əməliyyat sinfini məhdudiyyətsiz sayda dəstəkləyir. Mənbə buna Paillier sxemini nümunə göstərir. Paillier-də ciphertext multiplication, plaintext addition-a uyğun gəlir:
Burada \(N=pq\) RSA-bənzər public modulus-dur. Paillier encryption:
şəklində verilir. \(g\) public generator; \(r\) isə random dəyərdir.
Decryption əməliyyatı mənbədə:
kimi göstərilir. Bu Paillier bölməsi tədqiqatda benchmark edilən əsas alqoritm deyil; BFV və CKKS-nin daxil olduğu daha geniş HE ailəsini izah etmək üçün verilmiş arxa plandır.
Fully Homomorphic Encryption (FHE) isə addition və multiplication kombinasiyalarını dəstəkləyə bilər. Multiplication və digər dərin əməliyyatlar ciphertext noise/depth büdcəsini sərf etdikdə bootstrapping kimi bahalı yeniləmə mexanizmləri tələb oluna bilər. Lakin bu məqalənin real aggregation workload-u toplama ağırlıqlıdır; xüsusilə CKKS üçün homomorphic multiplication istifadə edilmədiyi və modulus-switching depth-in buna görə sərf edilmədiyi bildirilir.
BFV-nin riyazi əsası
BFV, Ring Learning With Errors (Ring-LWE) çətinliyinə əsaslanan və integer arithmetic üçün hazırlanmış leveled FHE sxemidir. Ciphertext polynomial ring:
kimi müəyyən edilir.
\(n\), adətən ikinin qüvvəti seçilən polynomial modulus degree; \(q\), ciphertext modulus-dur. Plaintext ring:
şəklindədir və \(t\) plaintext modulus-dur.
Ağıllı sayğac məlumatı həqiqi ədəd tipli olduğuna görə BFV-yə birbaşa verilmir. Mənbənin metod bölməsindəki fixed-point çevrilməsi:
şəklindədir. Təcrübədə:
istifadə edilmişdir. Məsələn, \(x\) kWh ilə iki onluq mərtəbəli istehlak dəyəridirsə, 100-ə vurularaq integer-a çevrilir, ciphertext üzərində integer arithmetic aparılır və decryption-dan sonra nəticə yenidən 100-ə bölünür. Mənbə bu seçimin təxminən iki onluq mərtəbəni saxladığını bildirir.
Mühüm mənbədaxili uyğunsuzluq: Sonrakı BFV comparison bölməsində eyni çevrilmə:
şəklində floor operator ilə yazılmışdır. İlk bölmədəki \(\operatorname{round}(100x)\) ilə Tənlik (15)-dəki \(\lfloor\alpha x_i\rfloor\) eyni rounding rule deyil. Mənbə bunların implementation-da necə uzlaşdırıldığını ayrıca açıqlamadığı üçün Verianla birini digərinin yerinə qoymur.
| Parametr | Dəyər | Elmi rol |
|---|---|---|
| Polynomial Modulus Degree \(n\) | 8192 | Polynomial ring ölçüsü |
| Plaintext Modulus \(t\) | 1.032.193 | Integer plaintext məkanı |
| Coefficient Modulus \(q\) | 218 bit | 43 + 43 + 44 + 44 + 44 bit |
| Fixed-Point Scale \(\Delta\) | 100 | Təxminən iki onluq mərtəbə |
| Security Level | 128-bit (tc128) | Klassik 128-bit təhlükəsizlik hədəfi |
CKKS-nin riyazi əsası
CKKS, real-number və complex-number arithmetic üçün təxmini hesablamanı təbii şəkildə dəstəkləyən leveled homomorphic encryption sxemidir. CKKS də polynomial quotient ring üzərində işləyir:
Plaintext mesaj mənbədə:
vektoru kimi təmsil olunur. \(n=8192\) olduqda nəzəri slot sayı:
olur. Bu, CKKS-nin Single Instruction Multiple Data (SIMD) packing qabiliyyətini ifadə edir. Lakin mövcud məqalə gələcək işdə müxtəlif packing factors və packing strategies araşdırılacağını ayrıca bildirdiyinə görə, 4096 slot tutumunun bu benchmarkda tam istifadə edildiyi fərz edilməməlidir.
Encoding və decoding xəritələri:
kimi göstərilir.
Plaintext polynomial əvvəlcə \(\Delta\) ilə miqyaslanır. Secret key:
kiçik normlu paylanmadan seçilir.
Ciphertext iki komponentlidir:
və mənbə encryption-ı:
ilə müəyyən edir. \(a\), \(R_q\)-dan uniform random; \(e\) isə discrete Gaussian error distribution-dan götürülən kiçik noise terminidir.
Decryption:
və sonra:
tətbiq olunur. \(\boldsymbol{\varepsilon}\), CKKS-nin noise və finite-precision scaling quruluşundan yaranan approximation error-dur.
CKKS-də homomorphic addition
İki ciphertext:
üçün addition:
şəklində component-wise həyata keçirilir.
Decryption-dan sonra:
əldə edilir. Scale aradan qaldırıldıqda plaintext cəmi kiçik \(\boldsymbol{\varepsilon}_{\mathrm{add}}\) approximation error ilə bərpa olunur.
\(N_{\mathrm{add}}\) ardıcıl addition üçün deterministic worst-case noise bound:
şəklindədir. Bu worst-case xətti yuxarı sərhəddir. Mənbə noise terminləri zero-mean və independent qəbul edildikdə root-mean-square artımın təxminən \(\sqrt{N_{\mathrm{add}}}\) ilə mütənasib olduğunu da qeyd edir.
CKKS üçün üç ciphertext-in toplama xüsusiyyəti mənbədə:
şəklində xülasə edilir. Bərabərlik işarəsi əvəzinə təxmini bərabərliyin istifadə olunmasının səbəbi CKKS-nin dizayn etibarilə approximate arithmetic etməsidir.
| Parametr | Dəyər | Elmi rol |
|---|---|---|
| Polynomial Modulus Degree \(n\) | 8192 | 4096 slot nəzəri SIMD tutumu |
| Coefficient Modulus | [60, 40, 40, 60] | 200 bit cəmi; iki multiplication level |
| Scale \(\Delta\) | \(2^{40}\) | Mənbədə təxminən 12 decimal digit precision kimi izah edilir |
| Security Level | 128-bit (tc128) | Klassik 128-bit təhlükəsizlik hədəfi |
Mənbəyə görə coefficient-modulus zəncirindəki bir 60-bit prime SEAL tərəfindən key switching üçün istifadə edilir; arifmetik chain üç prime ehtiva edir və iki multiplication level təmin edir. Bununla belə, mövcud aggregation workload-da CKKS yalnız addition üçün istifadə olunduğuna görə modulus-switching depth-in tam sərf edilmədiyi qeyd edilir.
BFV ilə CKKS Bu Tədqiqatda Niyə Eyni Ədədi Davranışı Göstərmir?
BFV integer arithmetic üzərində işlədiyinə görə həqiqi ədəd tipli sayğac məlumatları təcrübədə fixed-point integer-a çevrilir və \(\Delta=100\) seçimi təxminən iki onluq mərtəbə ilə məhdud quantization error yaradır; CKKS isə real-valued approximate arithmetic üçün hazırlanıb və \(2^{40}\) miqyası ilə işlədilib, buna görə bu məqalədəki xəta fərqi yalnız “BFV exact, CKKS approximate” etiketlərindən deyil, istifadə olunan encoding və parameter seçimlərindən birlikdə qaynaqlanır.
İyerarxik benchmark arxitekturası
Framework üç məntiqi qat istifadə edir:
- Data Acquisition Layer: cihaz qovşaqları ölçmə yaradır.
- Hierarchical Aggregation Layer: cluster aggregation node-ları ciphertext-ləri açıq mətni görmədən toplayır.
- Global Coordination Layer: global node cluster ciphertext-lərini birləşdirir; nəticə səlahiyyətli key holder tərəfindən deşifrə edilir və plaintext reference ilə yoxlanılır.
Lokal şifrələmə və cluster aggregation
Hər device node-un tək ölçməsi:
ilə göstərilir və ciphertext:
kimi yaradılır. Mənbənin sistem fərziyyəsinə görə plaintext measurement cihazdan unencrypted şəkildə ayrılmır.
Bir cluster-dakı \(n\) cihaz üçün homomorphic aggregation:
şəklindədir. \(\oplus\), ciphertext-domain homomorphic addition-ı göstərir. Riyazi mənası odur ki, cluster node ayrı-ayrı \(x_i\) dəyərlərini deşifrə etmədən onların cəminə uyğun tək ciphertext yaradır.
Qlobal aggregation
\(n_c\) sayda child cluster üçün:
və açılmış formada:
alınır. \(n_j\), \(j\). cluster daxilindəki device sayıdır. Bu quruluş nəzəri olaraq bir neçə hierarchy level-a recursive şəkildə tətbiq edilə bilər.
Decryption və validation
Global ciphertext yalnız səlahiyyətli entity tərəfindən deşifrə edilir. Scientific validation üçün decrypted aggregate ilə eyni ölçmələrin plaintext cəmi müqayisə edilir.
Total execution time mənbədə:
kimi parçalanır. \(T_{\mathrm{enc}}\) cumulative encryption time, \(T_{\mathrm{agg}}\) hierarchical aggregation time, \(T_{\mathrm{dec}}\) isə decryption və validation mərhələsidir.
Absolute error:
ilə hesablanır. \(S_{\mathrm{plain}}\) plaintext aggregate, \(S_{\mathrm{dec}}\) decrypted aggregate-dır. Vahid cəmin öz vahidi ilə eynidir.
Relative error:
kimi verilir və faizlə ifadə olunur. Bu metrik müxtəlif böyüklükdə aggregate dəyərlərində xətanı cəmin böyüklüyünə görə normallaşdırır.
BFV comparison bölməsindəki ikinci fixed-point göstərimi
Tənlik (15)-də:
müəyyən edildikdən sonra encoded integer:
ilə şifrələnir və decryption-dan sonra:
ilə həqiqi ədəd təxminən yenidən əldə edilir. Mənbə \(\alpha\) böyüdükcə fixed-point precision-ın arta biləcəyini, lakin encoded plaintext magnitude və computational overhead-in də təsirlənə biləcəyini qeyd edir.
Threat model
Aggregation node-ları honest və ya semi-honest qəbul edilir: protokolu icra etmələri gözlənilir, lakin private decryption key onlara verilmir. Private key yalnız trusted authorised entity-nin nəzarətində saxlanılır.
Mövcud implementation aşağıdakıları açıq şəkildə modelləşdirmir:
- Malicious və ya compromised participating node.
- Node authentication.
- Ciphertext və ya message integrity protection.
- Secure key distribution və lifecycle management.
- Malicious participant detection və ya mitigation.
Bu Tədqiqat Həqiqi Paylanmış Ağıllı Şəbəkə Sahə Sınağıdırmı?
Xeyr; real Low Carbon London sayğac məlumatı istifadə olunsa da, mövcud benchmarkda device, cluster və global əməliyyatları eyni proses daxilində ardıcıl icra olunur, buna görə ölçülən vaxtlar müstəqil fiziki qovşaqlar, real şəbəkə gecikmələri və concurrent distributed execution ehtiva edən tam sahə deployment performansı kimi şərh edilməməlidir.
Low Carbon London məlumat dəsti
Tədqiqat UK Power Networks Low Carbon London layihəsinin yarımsaatlıq elektrik istehlakı qeydlərindən istifadə edir. Mənbənin verdiyi əhatə:
- 5567 London ev təsərrüfatı.
- Half-hourly electricity consumption measurements.
- Noyabr 2011-Fevral 2014 dövrü.
Mənbə əsas 15 məntiqi device node-un 5567 ev təsərrüfatından dəqiq olaraq hansı selection procedure ilə uyğunlaşdırıldığını və ya hansı konkret ev identifikatorlarının istifadə edildiyini metod mətnində açıqlamır. Buna görə Verianla nümunə seçmə üsulunu fərz etmir.
HE abstraction layer
Framework müxtəlif cryptographic backend-ləri eyni application logic altında işlətmək üçün ümumi interface müəyyən edir:
- Encryption.
- Decryption.
- Homomorphic Addition.
- Homomorphic Multiplication.
Mənbənin implementation adlandırmasında uyğunsuzluq var. Abstraction-layer bölməsi BFV və CKKS implementation-ını TenSEAL kimi siyahıya alarkən BFV və CKKS parameter bölmələri node-seal-in Node.js binding for Microsoft SEAL olduğunu bildirir. BFV Cədvəl 1 başlığında həmçinin “TenSEAL/Microsoft SEAL” ifadəsi birlikdə istifadə olunur. Mənbə bu ad fərqini izah etmədiyi üçün Verianla tək library adı uyduraraq problemi ört-basdır etmir.
Tədqiqatın Metodu və Nəticələri
Əsas benchmark konfiqurasiyası
Əsas BFV/CKKS müqayisəsində eyni sampling instant üçün:
- Hər cluster-da 5 device node.
- 3 müstəqil cluster.
- Ümumilikdə 15 device node.
- Hər cluster-da 5 ciphertext-in homomorphic addition ilə birləşdirilməsi.
- Global node-da 3 cluster ciphertext-in yenidən toplanması.
- Final ciphertext-in authorised key holder tərəfindən deşifrə edilməsi.
- Decrypted aggregate-in plaintext reference ilə validation-ı.
İlk BFV benchmarkı: encryption
BFV ilə cihaz üzrə orta encryption latency təxminən:
kimi bildirilmişdir. Node üzrə müşahidə edilən interval təxminən 6,721-8,075 ms-dir.
İlk BFV benchmarkı: hierarchical aggregation
| Səviyyə | Orta latency | Şərh |
|---|---|---|
| Device | 0,000 ms | Bu qrafikdə device səviyyəsində end-to-end aggregation yoxdur |
| Cluster | 54,763 ms | Beş child ciphertext-in emal edildiyi aralıq səviyyə |
| Global | 187,916 ms | Alt səviyyələrdəki processing daxil olmaqla end-to-end global aggregation |
Global dəyərin daha yüksək olması yalnız üç ciphertext-in tək primitive addition xərcindən ibarət deyil. Mənbə bu end-to-end ölçmənin alt qatda encryption və ciphertext accumulation addımlarını da ehtiva etdiyini bildirir.
İlk BFV benchmarkı: decryption
| Səviyyə | Latency |
|---|---|
| Device | 2,447 ms |
| Cluster | 2,549 ms |
| Global | 2,633 ms |
Decryption latency iyerarxiya boyunca nisbətən sabit qalmışdır. Mənbə kiçik node fərqlərini runtime scheduling, memory allocation və əməliyyat sistemi resurs idarəetməsinin təsirləri ilə əlaqələndirir.
Process-level memory consumption
İlk iyerarxiya qiymətləndirməsində process-level memory consumption:
| Səviyyə | Orta memory |
|---|---|
| Global | 981,4 MB |
| Cluster | 982,2 MB |
| Device | 982,3 MB |
Bu dəyərlərin Table 3-dəki BFV 1030,93 MB müqayisə dəyəri ilə eyni measurement summary olduğu fərz edilməməlidir; mənbə iki rəqəm dəstini ayrıca uzlaşdırmır.
Operation-level heatmap
| İyerarxiya səviyyəsi | Add | Aggregation | Decrypt | Encrypt |
|---|---|---|---|---|
| Global | - | 187,9158 ms | 2,6326 ms | - |
| Cluster | 0,4627 ms | 54,7627 ms | 2,5489 ms | - |
| Device | 0,3761 ms | - | 2,3938 ms | 7,1799 ms |
Heatmap-in əsas mesajı cluster və global səviyyədə end-to-end aggregation-ın dominant xərc olmasıdır. Device səviyyəsində isə ölçülən əsas xərc encryption-dır.
BFV decryption accuracy
| Qovşaq | Accuracy | Göstərilən absolute error |
|---|---|---|
| Global | %99,3134 | \(1,33\times10^{-2}\) |
| Cluster 1 | %98,9520 | \(6,67\times10^{-3}\) |
| Cluster 2 | %99,3386 | \(5,33\times10^{-3}\) |
| Cluster 3 | %98,2499 | \(6,67\times10^{-3}\) |
Mənbə bu dörd node üçün orta accuracy-ni təxminən %98,96 və mean absolute error-u təxminən \(7,95\times10^{-3}\) kimi bildirir. Global node-un absolute error dəyəri təxminən \(1,33\times10^{-2}\)-dir.
Şərh sərhədi: Sonrakı BFV-CKKS Table 3 müqayisəsində BFV mean absolute error \(3,21\times10^{-3}\) olaraq verilir. Mənbə bu iki BFV xəta xülasəsinin niyə fərqli olduğunu açıq şəkildə uzlaşdırmadığı üçün Verianla hər iki dəyəri bildirildiyi kontekstdə ayrı saxlayır.
BFV və CKKS-nin birbaşa müqayisəsi
| Metrik | BFV | CKKS |
|---|---|---|
| Encryption latency | 7,77 ms | 6,65 ms |
| Decryption latency | 2,52 ms | 1,90 ms |
| Primitive homomorphic addition latency | 0,391 ms | 0,218 ms |
| Memory utilization | 1030,93 MB | 975,99 MB |
| Mean absolute error | \(3,21\times10^{-3}\) | \(5,91\times10^{-10}\) |
Mənbə bu nəticələrdən:
- Encryption latency üçün təxminən %14,4 azalma.
- Decryption latency üçün %24,6 azalma.
- Primitive homomorphic addition latency üçün %44,3 yaxşılaşma.
- Memory utilization üçün təxminən %5,3 azalma.
bildirir.
Faiz azalması ümumiyyətlə:
məntiqi ilə şərh edilə bilər. Bu düstur burada mənbədə verilmiş iki dəyərin faiz fərqinin öyrədici izahıdır; yeni təcrübə nəticəsi yaratmır.
Mənbədaxili terminologiya xəbərdarlığı: Abstract %44,3 dəyərini “aggregation latency reduction” adlandırarkən təfərrüatlı nəticə və conclusion bunun 0,391 ms → 0,218 ms primitive homomorphic addition müqayisəsinə aid olduğunu göstərir. Verianla buna görə dəyəri primitive addition metriyi kimi ötürür.
CKKS-nin Bu Təcrübədə Daha Aşağı Ədədi Xəta Verməsi BFV-nin Ümumiyyətlə Daha Az Dəqiq Olduğunu Göstərirmi?
Xeyr; bu təcrübədə BFV-nin həqiqi ədəd tipli məlumatları \(\Delta=100\) ilə təxminən iki onluq mərtəbəyə fixed-point kodlaşdırması quantization error yaradır, CKKS isə \(2^{40}\) miqyası ilə real-valued approximate arithmetic istifadə edib, buna görə Table 3-dəki \(3,21\times10^{-3}\) və \(5,91\times10^{-10}\) fərqi sınaqdan keçirilən encoding və parameter seçimlərinə xasdır və BFV-nin daha yüksək scaling factor ilə fərqli dəqiqlik verə biləcəyini mənbə açıq şəkildə bildirir.
Scalability testlərinin əhatəsi
Mənbə scalability bölməsində device/cluster fan-out və hierarchy ölçüsünü dəyişdirərək encryption, homomorphic addition, aggregation və decryption davranışını araşdırır.
Mənbənin mətn nəticələri:
- Encryption latency sınaqdan keçirilən konfiqurasiyalarda təxminən 5,60-6,96 ms intervalında qalmışdır.
- Homomorphic addition təxminən 0,30-0,61 ms intervalındadır.
- Cluster-level aggregation təxminən 94-147 ms intervalındadır.
- Global aggregation təxminən 291-699 ms intervalındadır.
- Decryption təxminən 1,96-3,06 ms intervalındadır.
Bu ilkin scalability qrafiklərində dəyərlər configuration size ilə monoton şəkildə artmamışdır. Məsələn, mənbə maximum global aggregation dəyərinin 3-level/10-device kimi adlandırdığı bir configuration-da görüldüyünü və buna görə mövcud qrafiklərin hierarchy depth ilə monoton əlaqə göstərmədiyini xüsusi olaraq qeyd edir.
Mənbədaxili sayma/etiketləmə xəbərdarlığı: Scalability mətni beş configuration müəyyən edib Figure 10-da beş nöqtə göstərdiyi halda eyni abzas “nine plotted configurations” ifadəsini istifadə edir. Bundan əlavə sonrakı 100-run analizi eyni tip quruluşları “cluster” sayları ilə müəyyən edir. Verianla bu ziddiyyəti yeni topologiya şərhi yaradaraq həll etmir.
100 təkrarlı aggregation variasiya analizi
Tək icra nəticələrinin runtime variability-dən təsirlənə biləcəyini göstərmək üçün beş configuration-ın hər biri 100 dəfə işlədilmiş; mean və standard deviation hesablanmışdır.
| Konfiqurasiya | Global aggregation | Cluster aggregation | Təkrar |
|---|---|---|---|
| 3 cluster × 5 device/cluster | 277,35 ± 35,33 ms | 89,34 ± 11,72 ms | 100 |
| 3 cluster × 10 device/cluster | 357,42 ± 91,48 ms | 113,90 ± 27,20 ms | 100 |
| 3 cluster × 15 device/cluster | 465,58 ± 135,61 ms | 153,06 ± 47,37 ms | 100 |
| 5 cluster × 10 device/cluster | 537,07 ± 119,15 ms | 103,57 ± 28,32 ms | 100 |
| 7 cluster × 10 device/cluster | 638,56 ± 100,63 ms | 89,26 ± 17,16 ms | 100 |
İlk üç sətirdə cluster başına device sayının 5-dən 15-ə yüksəlməsi global və cluster aggregation mean dəyərlərini və standard deviation-u artırmışdır. Cluster sayının 3-dən 5 və 7-yə yüksəldiyi 10-device/cluster seriyasında global mean artmışdır; lakin cluster-level mean monoton artmamışdır. Buna görə yalnız global aggregate trendini bütün alt metriklərə ümumiləşdirmək düzgün deyil.
Bu Nəticələr Framework-ün Riyazi Cəhətdən Miqyaslana Bildiyini Sübut Edirmi?
Xeyr; təcrübələr sınaqdan keçirilən konfiqurasiyalarda encryption və decryption vaxtlarının nisbətən sabit qaldığını, primitive addition-ın aşağı gecikməli olduğunu və end-to-end aggregation-ın ən böyük xərc/oynaqlıq mənbəyi olduğunu göstərir, lakin mənbə açıq şəkildə repeated operation-normalized measurements və statistical uncertainty olmadan formal scaling complexity təyin edilə bilməyəcəyini bildirir.
Tədqiqatın dəstəklədiyi nəticələr
- Real smart-meter məlumatı plaintext cihazdan ayrılmadan encrypted hierarchical aggregation workflow daxilində emal edilə bilər.
- Device → cluster → global topology eyni application workflow daxilində müxtəlif HE backend-lərin müqayisəsinə imkan verir.
- Sınaqdan keçirilən real-valued workload və parameter choices altında CKKS BFV ilə müqayisədə daha aşağı encryption, decryption və primitive addition latency göstərmişdir.
- Sınaqdan keçirilən şərtlərdə CKKS memory utilization dəyəri BFV-dən aşağıdır.
- Sınaqdan keçirilən encoding/scale seçimlərində CKKS mean absolute error dəyəri BFV-dən çox daha aşağıdır.
- End-to-end hierarchical aggregation ölçülən əsas performance bottleneck-dir.
- 100-run analizi aggregation latency-nin configuration-dan asılı nəzərəçarpan runtime variability ehtiva etdiyini göstərir.
- Framework müxtəlif hierarchy fan-out/depth quruluşlarını və bir neçə HE backend-i benchmark etmək üçün genişləndirilə bilən struktur təqdim edir.
Tədqiqatın dəstəkləmədiyi nəticələr
- CKKS-nin bütün BFV tətbiqlərindən universal olaraq daha sürətli olduğu deyilə bilməz.
- CKKS-nin riyazi olaraq BFV-dən hər halda daha dəqiq olduğu deyilə bilməz.
- BFV-nin real-valued accuracy dəyərinin fərqli fixed-point scale altında eyni qalacağı kimi ümumiləşdirilə bilməz.
- Mövcud vaxtlar real fiziki network latency-si və müstəqil node concurrency-si ehtiva edən production deployment benchmarkı deyil.
- Framework malicious node təhlükəsizliyini sınaqdan keçirmir.
- Node authentication, integrity protection və key-management təhlükəsizliyi bu nəticələrdən çıxarıla bilməz.
- Mənbədə ciphertext-size və communication-overhead ölçmə qabiliyyəti müəyyən edilsə də, nəticələr bölməsində bunlara dair təfərrüatlı ədədi nəticələr verilmədiyi üçün Verianla yeni dəyər yaratmır.
- İlk scalability qrafiklərindən xətti və ya sub-linear complexity nəticəsi çıxarıla bilməz.
- CKKS-nin nəzəri 4096-slot packing tutumunun mövcud benchmarkda tam istifadə edildiyi fərz edilə bilməz.
Əsas metodoloji və təkrar istehsal oluna bilmə məhdudiyyətləri
- Device, cluster və global əməliyyatları mövcud implementation-da eyni process daxilində sequential işləyir.
- Benchmark host kompüterinin CPU modeli, RAM tutumu və əməliyyat sistemi təfərrüatları mənbə metodunda açıq şəkildə bildirilməyib.
- 5567-ev təsərrüfatlı LCL məlumat dəstindən benchmark device node-larına hansı household/readings selection procedure ilə məlumat təyin edildiyi təfərrüatlı şəkildə bildirilməyib.
- node-seal, TenSEAL və Microsoft SEAL adlandırmaları mənbə daxilində tam ardıcıl deyil.
- BFV fixed-point çevrilməsi bir bölmədə round, digər bölmədə floor operator ilə göstərilib.
- Figure 9 BFV MAE ilə Table 3 BFV MAE eyni dəyəri vermir və mənbə fərqi ayrıca izah etmir.
- İlk process-level memory qrafiki ilə Table 3 BFV memory dəyəri fərqli xülasə dəyərləri verir.
- Scalability bölməsində configuration sayı və “level/cluster” terminologiyası tam ardıcıl deyil.
- Malicious participant threat model əhatəsində deyil.
Gələcək iş
Müəlliflər framework-ün real paylanmış sistem davranışına yaxınlaşması üçün device, cluster və global node-ların müstəqil process-lər kimi icra edilməsini planlaşdırırlar. Beləliklə concurrent execution və daha real end-to-end performance ölçümü mümkün olacaq.
Bundan əlavə gələcəkdə:
- Device sayı, cluster sayı və hierarchy depth-in daha sistemli miqyaslana bilmə analizi.
- Hər aggregation level-da emal olunan ciphertext sayının təsiri.
- Ciphertext size ilə security strength əlaqəsi.
- Müxtəlif cryptographic parameter configurations və security levels.
- Communication overhead və memory utilization üzərində parametr təsirləri.
- Müxtəlif ciphertext packing factor və packing strategies.
- Daha böyük configuration-lar.
- Mümkün olduqda distributed physical devices.
üzərində işləmək təklif olunur.
Mənbə və Metod Qeydi
Orijinal başlıq: A Hierarchical Benchmarking Framework for Homomorphic Encryption-Based Aggregation and Validation Using Real Smart Meter Data
Müəlliflər: Aiman Ahmad Shivani; Marzia Zaman; Pirathayini Srikantha; Darshana Upadhyay; Kshirasagar Naik.
Müəllif sırası: Aiman Ahmad Shivani birinci; Marzia Zaman ikinci; Pirathayini Srikantha üçüncü; Darshana Upadhyay dördüncü; Kshirasagar Naik beşinci müəllifdir.
Məsul müəllif: Darshana Upadhyay; darshana@dal.ca.
Qurum 1: Department of Electrical and Computer Engineering, University of Waterloo, Waterloo, Ontario, Canada.
Qurum 2: Research and Development, Cistel Technology, Ottawa, Ontario, Canada.
Qurum 3: Department of Electrical Engineering and Computer Science, York University, Toronto, Ontario, Canada.
Qurum 4: Faculty of Computer Science, Dalhousie University, Halifax, Nova Scotia, Canada.
Bərabər töhfə: Mənbədə bərabər birinci müəlliflik və ya bərabər töhfə bəyanatı yoxdur.
Jurnal: Cryptography.
Nəşriyyat: MDPI.
Cild / nömrə / məqalə: 10(5), Article 63.
Səhifə sayı: 30.
DOI: 10.3390/cryptography10050063.
Academic Editor: Josef Pieprzyk.
Təqdim: 20 İyul 2026.
Reviziya: 28 Avqust 2026.
Qəbul: 30 Avqust 2026.
Nəşr: 1 Sentyabr 2026.
Mənbə növü: Resenziyalı tədqiqat məqaləsi; real smart-meter məlumatı ilə homomorphic-encryption-based hierarchical aggregation benchmarkı, BFV/CKKS müqayisəsi, scalability və repeated-run variability analizi ehtiva edir.
Resenziya: Cryptography beynəlxalq resenziyalı MDPI jurnalıdır; MDPI-nin cari nəşr prosesi single-anonymized/single-blind peer review istifadə edir.
Preprint statusu: Verianla-da işlənən sənəd dərc olunmuş Version of Record-dur; bu emalda ayrıca preprint əsas götürülməyib.
Lisenziya: Creative Commons Attribution 4.0 International (CC BY 4.0).
Rəsmi keçid: DOI 10.3390/cryptography10050063 vasitəsilə rəsmi nəşr qeydinə daxil olmaq mümkündür.
Açar sözlər: homomorphic encryption; distributed energy resource; smart grid.
Məlumat dəsti: Low Carbon London (LCL) smart-meter dataset; 5567 London ev təsərrüfatına aid Noyabr 2011-Fevral 2014 yarımsaatlıq istehlak ölçmələri.
Əsas benchmark: Üç cluster, hər cluster-da beş device və bir global aggregation qatı; ümumilikdə 15 device node.
BFV parametrləri: \(n=8192\); \(t=1.032.193\); coefficient modulus 218 bit; fixed-point scale \(\Delta=100\); 128-bit (tc128) security.
CKKS parametrləri: \(n=8192\); coefficient modulus [60, 40, 40, 60] bit; scale \(2^{40}\); 128-bit (tc128) security.
Software/library hesabat qeydi: BFV və CKKS parameter bölmələri node-seal / Microsoft SEAL istifadəsini bildirərkən abstraction layer BFV/CKKS dəstəyini TenSEAL kimi siyahıya alır; BFV Cədvəl 1 başlığı da TenSEAL/Microsoft SEAL ifadələrini birlikdə istifadə edir. Mənbə bu implementation naming fərqini ayrıca izah etmir.
Benchmark host avadanlığı: Mənbənin metod bölməsində ölçmələrin icra edildiyi əsas kompüterin CPU modeli, ümumi RAM-i və əməliyyat sistemi açıq şəkildə bildirilməyib.
Security assumption: Aggregation node-ları honest və ya semi-honest qəbul edilir; private decryption key authorised trusted entity-də saxlanılır.
Əhatədən kənar təhlükəsizlik elementləri: Malicious/compromised node modelləşdirməsi, node authentication, ciphertext/message integrity, secure key distribution/management və malicious participant mitigation.
Əsas BFV/CKKS müqayisəsi: CKKS encryption 6,65 ms; decryption 1,90 ms; primitive homomorphic addition təxminən 0,218 ms; memory 975,99 MB; MAE \(5,91\times10^{-10}\). BFV qarşılıqları 7,77 ms; 2,52 ms; təxminən 0,391 ms; 1030,93 MB; \(3,21\times10^{-3}\).
Metric terminologiyası xəbərdarlığı: Abstract %44,3 dəyəri üçün “aggregation latency” ifadəsini istifadə edərkən təfərrüatlı nəticə və conclusion bunun primitive homomorphic-addition müqayisəsi olduğunu göstərir.
BFV encoding xəbərdarlığı: Erkən BFV metod hissəsində \(\tilde{x}=\operatorname{round}(100x)\), comparison hissəsində isə \(x'_i=\lfloor\alpha x_i\rfloor\) istifadə edilib; mənbə iki göstərimi ayrıca uzlaşdırmır.
100-run variability: Beş iyerarxik configuration 100 dəfə işlədilmiş və aggregation mean ± standard deviation bildirilmişdir.
Maliyyələşdirmə: National Cybersecurity Consortium (NCC) tərəfindən York University-dən Pirathayini Srikantha-ya verilmiş grant ilə maliyyələşdirilib.
Məlumat əlçatanlığı: LCL smart-meter dataset UK Power Networks Low Carbon London layihəsi vasitəsilə ictimaiyyət üçün açıqdır; işlənmiş dəstəkləyici məlumatların corresponding author-dan əsaslandırılmış sorğu ilə əldə edilə biləcəyi qeyd olunur.
Təşəkkür: Tədqiqatın York University və University of Waterloo arasında, industry partner Cistel Technology ilə davam edən birgə işin bir hissəsi olduğu bildirilir.
Maraqlar toqquşması: Müəlliflər maraqlar toqquşması olmadığını bəyan ediblər. Marzia Zaman-ın Cistel Technology Research and Development Department əməkdaşı olduğu ayrıca açıqlanıb; müəlliflər commercial və ya financial relationship-ın potential conflict yaratmadığını bəyan ediblər.
Müəllif töhfələri: Conceptualization: Marzia Zaman, Pirathayini Srikantha, Kshirasagar Naik; methodology və software: Aiman Ahmad Shivani; validation: Aiman Ahmad Shivani və Marzia Zaman; formal analysis və investigation: Aiman Ahmad Shivani; data curation: Aiman Ahmad Shivani və Marzia Zaman; original draft: Aiman Ahmad Shivani və Marzia Zaman; review/editing: Marzia Zaman, Pirathayini Srikantha, Darshana Upadhyay, Kshirasagar Naik; visualization: Marzia Zaman və Darshana Upadhyay; supervision: Marzia Zaman, Pirathayini Srikantha, Kshirasagar Naik; project administration: Pirathayini Srikantha və Kshirasagar Naik; funding acquisition: Pirathayini Srikantha.
Source naming qeydi: Məqalənin Section 1.2 outline hissəsi çərçivəni bir dəfə “SafeDER framework” kimi adlandırarkən əsas metod və nəticə bölmələri əsasən “generic hierarchical homomorphic encryption benchmarking framework” ifadəsini istifadə edir. Verianla SafeDER adını ayrıca və davamlı istifadə olunan scheme adı kimi genişləndirmir.
Əsas məhdudiyyətlər: Real paylanmış fiziki node deployment-ı yoxdur; mövcud əməliyyatlar eyni process daxilində sequential icra olunur. Benchmark host avadanlığı təfərrüatlı verilməyib. Malicious participant modeli yoxdur. Device selection/preprocessing təfərrüatı məhduddur. Ciphertext-size və communication-overhead üçün təfərrüatlı ədədi nəticələr nəticə bölməsində təqdim edilməyib. Bəzi implementation və scalability terminologiyaları mənbə daxilində uyğunsuzdur.
Ümumi şərh sərhədi: Tədqiqatın dəstəklədiyi əsas nəticə, sınaqdan keçirilən real-valued smart-meter aggregation workload və seçilmiş BFV/CKKS parameter settings altında CKKS-nin daha aşağı ölçülmüş computational latency, memory utilization və mean absolute error verməsidir. Bu nəticə digər parameter sets, müxtəlif fixed-point scales, müxtəlif HE libraries, müxtəlif hardware və ya tam paylanmış real sistemlərə avtomatik ümumiləşdirilə bilməz.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib