


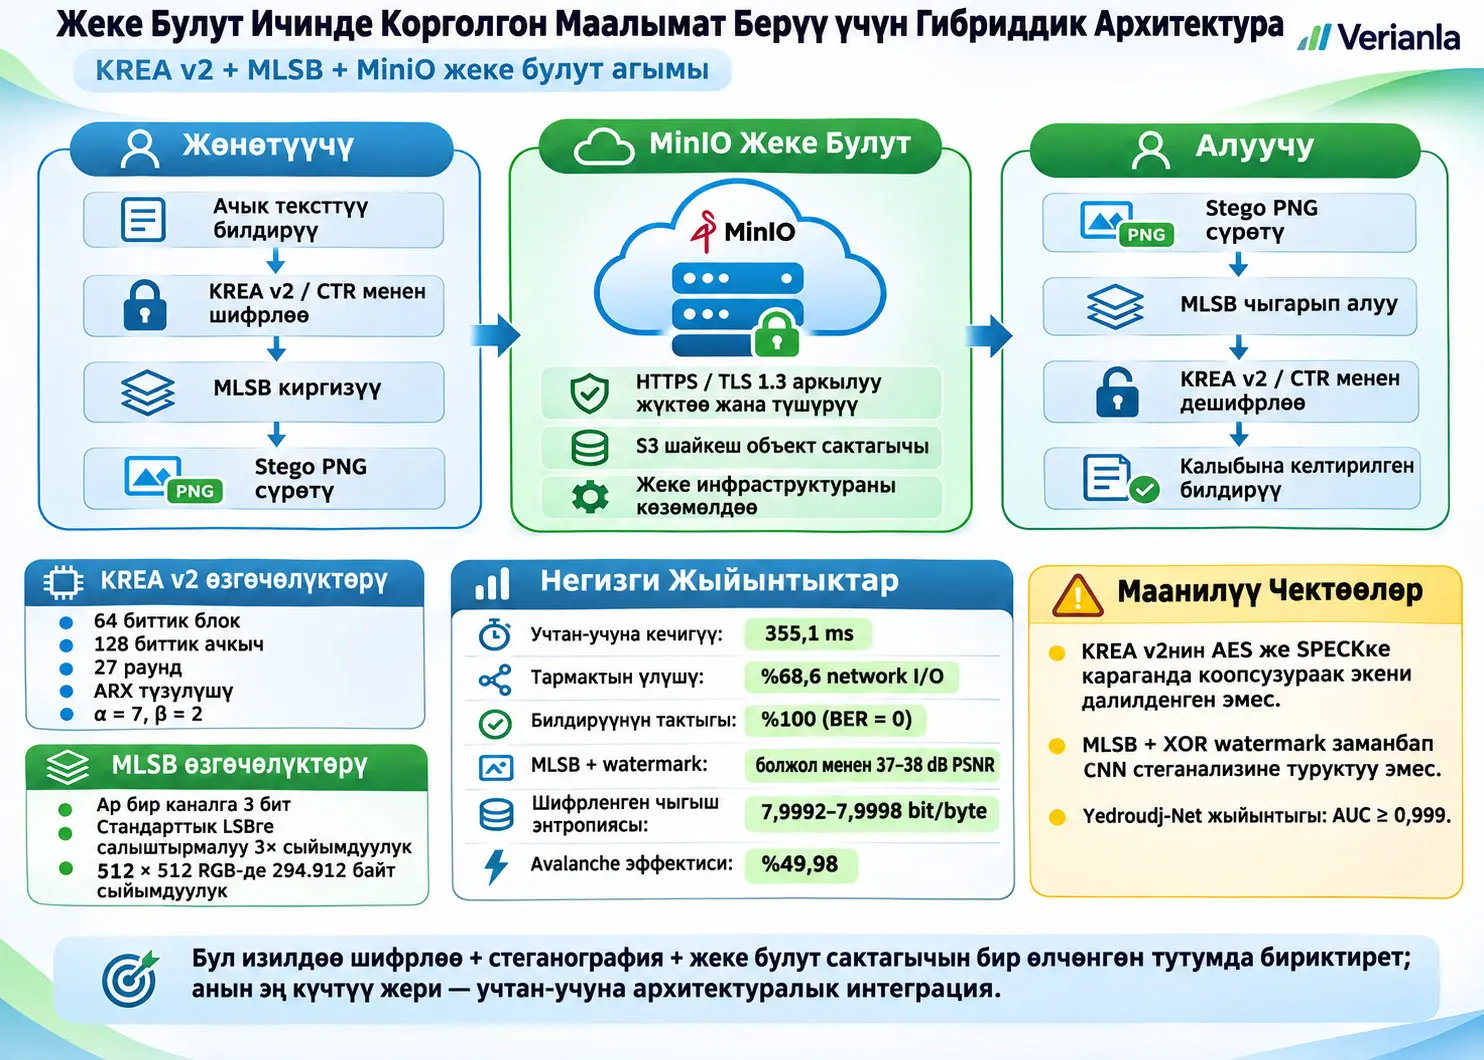
KREA v2, SPECK-64/128 түзүмүнөн алынган, 64 биттик блок жана 128 биттик ачкыч колдонгон 27 раунддуу Add-Rotate-XOR (ARX) блоктук шифрлөө түзүмү; Modified Least Significant Bit (MLSB) болсо шифрленген маалыматты RGB сүрөтүнүн ар бир түс каналындагы эң төмөн маанилүү үч битке жайгаштырган стеганографиялык киргизүү ыкмасы. Изилдөө бул эки механизмди MinIO негизиндеги жеке булут объект сактагыч системасы менен бирдиктүү баштан-аяк архитектурада бириктирет; KREA v2нин статистикалык/дифференциалдык касиеттерин, MLSBнин сүрөт сапатын жана сыйымдуулугун, классикалык жана CNN негизиндеги стегоанализге карата аныкталуучулугун жана чыныгы MinIO маалымат агымындагы кечигүүнү эксперименттик түрдө баалайт.
KREA v2 SPECK-64/128дин негизги ARX түзүмүн сактоо менен колдонмого багытталган үч өзгөртүүнү колдонот: сүрөт контекстинен алынган CRC32 негизиндеги context whitening, SPECKтеги \(\alpha=8,\beta=3\) ордуна \(\alpha=7,\beta=2\) rotation константалары жана SHA-256 негизиндеги детерминисттик CTR nonce чыгаруу. Авторлор бул өзгөртүүлөр KREA v2ни SPECK же AESке караганда коопсузураак кылат деп ырасташпайт. MILP дифференциалдык анализи текшерүүгө мүмкүн болгон аралыкта гана окшош жүрүм-турум көрсөтөт; linear, related-key, integral, algebraic, side-channel жана fault attack анализдери аяктаган эмес.
KREA v2нин өлчөнгөн mean avalanche effect мааниси 320.000 сыноодо %49,9825 болгон. Шифрленген чыгыш төрт реалдуу колдонмо payload классында 7,9992–7,9998 bit/byte Shannon entropy чыгарган. NIST SP 800-22 топтомундагы 15 тест изилдөө колдонгон тест протоколунда өткөн. Бирок бул тесттер adversarial cryptanalysis үчүн коопсуздук далили эмес; булак да аларды жакшы keystream жүрүм-туруму үчүн зарыл статистикалык алдын ала шарттар катары гана чечмелейт.
MLSB ар бир RGB каналында үч бит колдонгондуктан стандарттуу бир-биттик LSBге салыштырмалуу детерминисттик түрдө 3 эсе сыйымдуулук берет. 512×512 RGB сүрөттө толук сыйымдуулук 294.912 byte. Сыноолордо MLSB + XOR watermark сүрөткө жараша болжол менен 37–38 dB PSNR жана 0,9986–0,9991 деңгээлинде SSIM берген; сыналган бардык сүрөт/тыгыздык комбинацияларында BER 0,000000 деп өлчөнгөн. Бирок жогорураак сыйымдуулук аныкталуучулуктун да жогору баасына алып келет.
Эң маанилүү стегоанализ жыйынтыгы — fixed-key XOR watermark заманбап детекторго каршы өзүнүн дизайн максатын аткара албаганы. Yedroudj-Net CNN watermarked MLSB вариантын %25, %50, %75 жана %100 embedding катыштарынын баарында AUC ≥ 0,999 менен айырмалаган. Булак watermarkтын мезгилдүү маскасын үстөм аныкталуучу артефакт катары сүрөттөйт. Appendix Aдагы 200 сүрөттүү пилот aperiodic жана sparse keystream маскасы RS detectabilityни азайтышы мүмкүн экенин көрсөткөн; бирок бул натыйжа бир гана катышта жана бир гана детектор классында пилоттук деңгээлде.
4 KB билдирүү үчүн баштан-аяк KREA → MLSB → MinIO upload → download → extraction → decryption чынжыры 355,1 ms созулган. Мунун 243,7 msи, башкача айтканда %68,6сы network I/O. Билдирүү өлчөмдөрү 128 B–8 KB аралыгында сыналган бардык конфигурацияларда 700 msден төмөн болуп, byte-exact message fidelity %100 болгон. Бул fidelity мааниси cryptographic integrity дегенди билдирбейт; KREA v2 CTR агымында MAC же AEAD authentication tag жок болгондуктан өзгөртүлгөн ciphertext бузулган plaintextке айланышы жана өзгөртүү автоматтык түрдө аныкталбашы мүмкүн.
Изилдөө маселеси жана адабияттагы боштук
Жеке булут физикалык жана тармактык инфраструктураны бир уюмга бөлүп, public-cloud multi-tenant тобокелдиктерин азайта алат; бирок бул object storage ичиндеги application-layer маалымат автоматтык түрдө шифрленген бойдон калат дегенди билдирбейт. Булактын маселе аныктамасында storage credential колго түшсө же cloud administrator аккаунту кыянат колдонулса, TLS аркылуу өткөрүлгөн объект сактоо катмарында маалымат plaintext түрүндө көрүнүшү мүмкүн.
Изилдөө үч компоненттин бир системада бирге бааланбаганын адабияттагы боштук катары аныктайт: колдонмо контекстине ылайыкташтырылган ARX cipher, стандарттуу 1-bit LSBден жогору сыйымдуулук берген multi-bit steganography жана чыныгы self-hosted private cloudда өлчөнгөн баштан-аяк latency/fidelity.
Ошондуктан изилдөө эки башка коопсуздук максатын бири-биринин үстүнө коёт. Шифрлөө билдирүүнүн мазмунун жашырууну; стеганография болсо мүмкүн болушунча билдирүүнүн бар экенин жашырууну көздөйт. Чабуулчу stego imageди колго түшүрсө, алгач жашыруун маалымат бар экенин аныктап, андан соң алынган ciphertextти чечмелөөгө тийиш. Бирок бул эки катмардын ар биринин өз чектөөлөрү бар жана бири экинчисинин алсыздыгын автоматтык түрдө жок кылбайт.
Коркунуч модели
Булак эки негизги чабуулчу классын аныктайт.
- Пассивдүү тармак/сактоо чабуулчусу: Жөнөтүүчү, MinIO жана алуучунун ортосундагы трафикти байкай алат; object-storage credential же администратор аккаунту колго түшкөн шартта TLSтен кийин сакталган объект bytesтарына жете алат; stego image үстүндө offline анализ жүргүзө алат; бирок маалыматты өзгөртпөйт.
- Активдүү стегоанализ чабуулчусу: Алынган сүрөттөргө chi-square жана RS сыяктуу автоматтык детекторлорду колдонуп, жашыруун мазмун бар же жок экенин аныктоого аракет кылат.
Булак физикалык endpoint compromise, timing/cache сыяктуу side-channel attackтарды жана аппараттык деңгээлдеги adversaryлерди негизги коркунуч моделинен тышкары калтырат. TLS 1.3 transport integrity камсыз кылат деп божомолдонгондуктан транзит учурундагы write-capable man-in-the-middle чабуулу да моделдин негизги максаты эмес.
Көздөлгөн үч коопсуздук касиети
Купуялуулук: Stego image жана анын ичиндеги ciphertext алынган күндө да 128-bit жалпы ачкыч \(K\) жок plaintextти калыбына келтире албоо максаты коюлат. Булак KREA v2 CTR колдонууда IND-CPA максатын стандарттуу CTR коопсуздук аргументине байланыштырат; бул аргументтин критикалык шарты — бир ачкычтын астында nonce кайталанбашы.
Аныкталбастык: Идеалдуу шартта stego image менен өзгөртүлбөгөн табигый фотону автоматтык стегоанализ айырмалай албашы керек. Бирок изилдөө өз жыйынтыктары менен бул максат учурдагы fixed-key XOR watermark үчүн аткарылбаганын көрсөтөт.
Так калыбына келтирүү: Алуучу түпнуска билдирүүнүн bytesтарын катасыз кайра алышы керек. Сыналган бардык конфигурацияларда BER 0,000000 деп билдирилген.
%100 Билдирүүнү Так Калыбына Келтирүү Криптографиялык Бүтүндүктү Билдиреби?
Жок. Изилдөөдөгү %100 fidelity бузулбаган тест агымында жөнөтүлгөн plaintext алуучуда byte-exact калыбына келтирилгенин гана көрсөтөт; KREA v2 CTR агымында MAC же AEAD authentication tag жок болгондуктан зыяндуу ciphertext өзгөрүүсү автоматтык текшерилбейт жана fidelity жыйынтыгы cryptographic integrity же authenticity далили эмес.
Үч катмарлуу системалык архитектура
KREA v2 эмне үчүн ARX деп аталат?
ARX, Add-Rotate-XOR сөздөрүнүн кыскартмасы. KREA v2 round функциясы substitution box колдонбостон modular addition, bit rotation жана XOR операцияларына таянат. Негизги вариант KREA-64/128: 64-bit block эки 32-bit word \((x,y)\) катары иштетилет, master key 128 bit жана жалпы 27 round колдонулат.
KREA v2 encryption roundу
Булактын алгоритминде ар бир round үчүн биринчи word төмөнкү өзгөртүүдөн өтөт:
Бул жерде \(x\) жана \(y\) 32-bit state word болуп саналат; \(\operatorname{ROR}(x,7)\) — \(x\) биттеринин жети орун оңго айландырылышын; \(+\bmod2^{32}\) — 32-bit modular additionду; \(k_i\) — \(i\)-round keyди; \(\oplus\) болсо bitwise XORду билдирет.
Андан кийин экинчи word жаңыланат:
Бул эки теңдемеде addition, rotation жана XOR чогуу бит таасирин ар башка word жана byte позицияларына жайылтат. Булак \(\alpha=7\) жана \(\beta=2\) rotation константаларын стеганографиялык byte-major жайгаштыруу менен байланыштырат; бирок алар SPECKтин \((8,3)\) константаларынан криптографиялык жактан күчтүүрөөк деп ырастабайт.
Контекстке байланышкан whitening
Roundдордон мурда жана кийин state сүрөт контекстинен алынган 32-bit \(C_{\mathrm{ctx}}\) мааниси менен XOR кылынат:
\(\parallel\) byte concatenation дегенди билдирет. CRC32 бул жерде secret эмес жана булак да муну cryptographic secrecy механизми катары көрсөтпөйт. Максат — бир эле ачкыч/plaintext ар башка cover context ичинде колдонулганда stateке сүрөт контекстин кошуу.
Pre-whitening:
Post-whitening:
\(C_{\mathrm{ctx}}=0\) болсо, бул XORлор identity operationга айланат жана кошумча context whitening таасири жоголот.
KREA ачкыч графиги
128-bit master key төрт 32-bit wordго бөлүнөт. Булактагы key schedule SPECK key schedule түзүмүн сактайт:
Round counter \(i\)ни key update ичине XOR кылуу round key катарынын кайталануучу түзүмгө түшүшүнө жол бербөөнү көздөйт. Жалпы \(k_0,\ldots,k_{26}\) болуп 27 round key чыгарылат.
KREA v2 SPECK-64/128 же AES-128ден Коопсузураакпы?
Жок; булак мындай доомат койбойт. KREA v2 SPECK-64/128ден алынган, колдонмого багытталган ARX түзүмү катары берилет; MILP жыйынтыгы текшерүүгө мүмкүн болгон дифференциалдык аралыкта SPECKке окшош жүрүм-турумду гана колдойт жана изилдөө linear, related-key, integral, algebraic, side-channel же көз карандысыз үчүнчү тарап cryptanalysis аяктабай туруп өндүрүш деңгээлиндеги артыкчылык же теңдик тууралуу доомат койбойт.
CTR режими
CTR режими block cipherди keystream generator сыяктуу колдонот. Булактын ар бир \(j\). блок үчүн берген байланышы:
64-bit KREA input бул жерде 32-bit nonce менен 32-bit counter бирикмесинен турат. CTRда бир key + бир nonce/counter keystreamин башка plaintextтерде кайра колдонбоо критикалык шарт.
Детерминисттик nonce
Булакка ылайык \(K\) жалпы secret key; `hash(cover_image)` сүрөт bytesтарын контекстке кошот; timestamp билдирүү убактысын ажыратат; SHA-256 чыгышы 32 bitке truncate кылынат. Авторлордун максаты nonceду өзүнчө өткөрбөстөн sender жана receiver бир маанини детерминисттик түрдө чыгара алышы.
Кайра өндүрүлүү эскертүүсү: Булак sender формуласында `cover_image` hashин колдонуп, receiver “downloaded cover image hash” менен nonceду кайра эсептейт деп айтат. Бирок MinIOдон жүктөлгөн объект архитектурада stego image. Pre-embedding cover hash алуучу тарапта кантип сакталары жана кайра берилери текстте өзүнчө түшүндүрүлгөн эмес. Verianla бул боштукту жаңы protocol step ойлоп табуу менен толуктабайт.
Padding ордуна message-length prefix
CTR режими arbitrary byte length иштете алгандыктан PKCS#7 түрүндөгү padding колдонулбайт. Булак билдирүүнү төмөнкүдөй пакеттейт:
Алгачкы төрт byte plaintext узундугун көрсөтөт. Receiver биринчи бул талааны чечмелеп, чыныгы билдирүү узундугун аныктайт жана керектүү bytesтарды гана калыбына келтирет.
MLSB кантип иштейт?
Стандарттуу LSB ар бир RGB channelдын bit 0 позициясына гана бир билдирүү битин жайгаштырат. MLSB болсо bit 2, bit 1 жана bit 0 болуп, канал башына үч бит колдонот.
\(M\times N\) RGB сүрөт үчүн булак сыйымдуулукту:
деп эсептейт. Биринчи \(3\) R/G/B каналдарын; экинчи \(3\) ар бир каналга жайгаштырылган үч payload битин билдирет.
512×512 RGB сүрөт үчүн:
Стандарттуу LSB ошол эле сүрөттө 98.304 byte алып жүргөндүктөн MLSB сыйымдуулугу так 3 эсе.
MLSB embedding операциясы
Булакта channel value \(v\) үчүн адегенде эң төмөнкү үч бит тазаланат:
Кийинки үч ciphertext бит жайгаштырылат:
Watermark byteтын эң төмөнкү үч бити:
катары алынат жана булак дизайнында channel value:
түрүндө жазылат. Бир channelда үч бит өзгөргөндүктөн максималдуу intensity өзгөрүүсү 0–255 шкаласында 7 деңгээл болушу мүмкүн.
Watermark ачкычы
Watermark ачкычы өзүнчө бөлүшүлүшү же encryption keyден:
түрүндө чыгарылышы мүмкүн. Чыгыш 256-bit pseudorandom sequence катары cyclic колдонулат.
MLSB бөлүп алуу
Receiver ошол эле \(W\) маанисин колдонуп watermark XORду тескери айлантат:
Андан соң төмөнкү үч бит:
менен алынат жана ciphertext bitstream кайра курулат. Туура эмес watermark key колдонуу extracted bitstreamди бузат жана кадимки decryption ийгиликсиз болот.
XOR Watermark Стегоанализден Жашырууну Чындап Жогорулаттыбы?
Чектелген жана детекторго көз каранды түрдө гана: fixed XOR watermark айрым төмөн/орто тыгыздыктагы классикалык chi-square/RS шарттарында төмөн упай бергени менен, %75–100 сыйымдуулукта RS detectabilityни жогорулатып, Yedroudj-Net CNN тарабынан сыналган бардык embedding катыштарында AUC ≥ 0,999 менен оңой айырмаланган; ошондуктан булак учурдагы watermark заманбап стегоанализге каршы жашырынуу максатын аткарган жок деген жыйынтык чыгарат.
PNG эмне үчүн керек?
MLSB spatial-domain бит өзгөртүү жасагандыктан pixel маанилери storage/retrieval процессинде өзгөрбөй сакталышы керек. Булак MinIOдо PNG lossless формат колдонот. JPEG сыяктуу lossy re-encoding төмөнкү биттерди өзгөртүп hidden payloadды бузушу мүмкүн. Ошондуктан ыкма уюм storage форматын да, delivery pipelineды да көзөмөлдөгөн чөйрөгө көз каранды.
Минималдуу cover өлчөмү
Булакка ылайык cover image табигый RGB фото болуп, кеминде 256×256 pixel болушу керек. 256×256×3 channel×3 bit эсеби 589.824 bit, башкача айтканда 73.728 byte = 72 KiB MLSB сыйымдуулугун берет.
Табигый фото божомолу менен эксперименттик сүрөттөрдүн ортосундагы чек
Коркунуч модели табигый фотолордогу tonal gradient жана spatial correlation касиеттерин MLSB үчүн маанилүү деп эсептеп, синтетикалык сүрөттөр башкача жүрүшү мүмкүн экенин ачык белгилейт. Ошого карабастан Section 6дагы классикалык-detector/image-quality эксперименттеринде gradient, checkerboard texture жана mixed-pattern болгон үч синтетикалык RGB сүрөт колдонулган. Ошондуктан бул бөлүмдүн классикалык chi-square/RS жыйынтыктары табигый фото популяциясынын толук текшерүүсү эмес. BOSSBase табигый фотолору CNN experiment жана Appendix A пилотунда гана колдонулат.
Изилдөөнүн Ыкмасы жана Жыйынтыктары
Эксперименттик чөйрө
| Компонент | Булакта билдирилген маани |
|---|---|
| Иш станциясы | Apple M1 Pro, arm64 |
| RAM | 16 GB |
| Иштетүү системасы | macOS 26.4 |
| Python | 3.9.6 |
| Сүрөт I/O | Pillow |
| Array операциялары | NumPy |
| AES/Blowfish/ChaCha20 | pycryptodome C-extension implementation |
| KREA v2 | Таза Python / standard library |
| Синтетикалык cover image | 3 даана, 512×512 RGB: gradient_512, texture_512, mixed_512 |
| Тест билдирүүсү | Uniform random byte sequence, NumPy seed 42 |
KREA v2 avalanche effect
Avalanche effect plaintextтеги бир бит өзгөргөндө ciphertext биттеринин канчасы өзгөрөрүн өлчөйт. Идеалдуу максат болжол менен %50.
- Жалпы сыноо: 320.000.
- 64 input-bit позициясы.
- Ар бир бит позициясына 1000 сыноо.
- 5 көз карандысыз random key.
- Mean bit change: %49,9825.
- Стандарттык четтөө: %6,2442.
- Жеке сыноо аралыгы: %23,44–%76,56.
Булак бөлүштүрүү 64-bit чыгыш үчүн күтүлгөн binomial variationга туура келерин белгилейт. Strict Avalanche Criterion анализинде output-bit flip probabilityнин 0,5тен mean четтөөсү 0,012410, максималдуу четтөөсү 0,050000.
Ачкыч сезимталдыгы
- 1000 random single-bit key flip сыноосунда mean ciphertext bit change: %49,8766.
- Стандарттык четтөө: %6,5730.
- Аралык: %31,25–%68,75.
- Бардык 128 key bit × 100 random plaintext = 12.800 systematic trial.
- Systematic overall mean: %50,0267.
- Minimum per-key-bit mean: %48,5938.
- Максимум per-key-bit mean: %51,3750.
NIST SP 800-22 тести
Изилдөө 2.000.000 bit ciphertext чыгарган. Он бир тест үчүн агым 200 даана 10.000-bit sequenceке бөлүнгөн; өтүү шарты sequenceтердин кеминде %96сында \(p>0,01\) катары колдонулган. Минималдуу маалымат талабы жогору болгон төрт тест full stream үстүндө бааланган. Бүт эксперимент бир random key астында жүргүзүлгөн; булак multi-key текшерүүнү келечектеги изилдөөгө калтырат.
| Тест | Өткөн | Үлүш | Орточо p / full-stream p | Жыйынтык |
|---|---|---|---|---|
| Frequency (Monobit) | 199/200 | 0,9950 | 0,5287 | ӨТТҮ |
| Block Frequency (M=128) | 200/200 | 1,0000 | 0,4943 | ӨТТҮ |
| Runs | 197/200 | 0,9850 | 0,5094 | ӨТТҮ |
| Longest Run of Ones | 200/200 | 1,0000 | 0,5080 | ӨТТҮ |
| Binary Matrix Rank | 199/200 | 0,9950 | 0,4936 | ӨТТҮ |
| Discrete Fourier Transform | 196/200 | 0,9800 | 0,4660 | ӨТТҮ |
| Non-overlapping Template | 197/200 | 0,9850 | 0,4797 | ӨТТҮ |
| Serial (m=2) | 199/200 | 0,9950 | 0,5222 | ӨТТҮ |
| Approximate Entropy (m=5) | 197/200 | 0,9850 | 0,4886 | ӨТТҮ |
| Cumulative Sums (Forward) | 198/200 | 0,9900 | 0,2614 | ӨТТҮ |
| Cumulative Sums (Reverse) | 197/200 | 0,9850 | 0,2619 | ӨТТҮ |
| Overlapping Template | Full stream | — | 0,1242 | ӨТТҮ |
| Maurer's Universal | Full stream | — | 0,6523 | ӨТТҮ |
| Random Excursions | Full stream | — | 0,0957 | ӨТТҮ |
| Random Excursions Variant | Full stream | — | 0,2225 | ӨТТҮ |
Түшүндүрүү чеги: NIST тесттеринен өтүү ciphertext айрым статистикалык тесттерде random-like экенин көрсөтөт; cipher chosen-attack, related-key, algebraic, linear же side-channel чабуулдарына туруктуу экенин далилдебейт.
Shannon entropy
Бир byte-stream үчүн теориялык максималдуу entropy 8 bit/byte. Булак төрт 1 MB baseline plaintextти жана төрт колдонмого окшош payloadды шифрлеп, ciphertext byte entropyсин өлчөгөн.
| Plaintext түрү | Entropy (bit/byte) | Chi-square | p | Бир тектүүбү? |
|---|---|---|---|---|
| All-zero | 7,999833 | 242,78 | 0,698549 | Ооба |
| All-one (0xFF) | 7,999830 | 247,06 | 0,627641 | Ооба |
| English text | 7,999800 | 290,33 | 0,063391 | Ооба |
| Random | 7,999849 | 218,98 | 0,950238 | Ооба |
| Payload | Өлчөм | Plaintext entropy | Ciphertext entropy |
|---|---|---|---|
| XML configuration | 1 MB | 4,7246 | 7,9998 |
| JSON API payload | 1 MB | 4,9772 | 7,9998 |
| H.264 NAL stream | 256 KB | 6,9201 | 7,9992 |
| HTTP/2 framed traffic | 1 MB | 7,9347 | 7,9998 |
Булак бул маанилерди түз cryptographic strength өлчөмү катары эмес, steganographic embedding алдында ciphertext input format изин byte-frequency деңгээлинде алып жүрбөгөнүн көрсөткөн статистикалык алдын ала шарт катары чечмелейт.
Diffusion анализи
Булак “full diffusion” үчүн 64 output bitтин орточо кеминде 30у активдүү/өзгөргөн болушу керек деген чекти колдонот. Он ар башка баштапкы бит позициясында mean active-bit сандары алгачкы roundдордо 2,6 → 9,4 → 17,2 → 28,3 болуп өскөн; round 6да 31,3 менен булак чеги ашылган.
| Раунд | Mean active bits / 64 |
|---|---|
| 1 | 2,6 |
| 2 | 9,4 |
| 3 | 17,2 |
| 4 | 28,3 |
| 5 | 29,2 |
| 6 | 31,3 |
| 7 | 30,6 |
| 8 | 33,8 |
| 9 | 30,1 |
| 10 | 33,2 |
| 27 | 32,2 |
Булак SPECK-64/128 үчүн адабиятта 4–5 round diffusion маалыматын берет. Бул салыштыруу KREA v2нин 27 roundу “коопсуз экени далилденди” дегенди билдирбейт; бул measured diffusion profile салыштыруусу гана.
Input–output correlation
10.000 random plaintext/ciphertext pair колдонулуп 64×64 = 4096 Pearson correlation coefficient эсептелген.
- Максимум \(|r|\): 0,034122.
- Mean \(|r|\): 0,007822.
- Median \(|r|\): 0,006603.
- \(|r|<0,05\) fraction: %100.
- \(|r|<0,10\) fraction: %100.
Булак 10.000 үлгү жана 4096 pair үчүн null абалда болжол менен максимум 0,041 күтүлөрүн белгилейт. Бул жыйынтык linear correlation тестинде олуттуу байланыш табылган жок деген пикирди колдойт; non-linear же adversarial attack класстарын жокко чыгарбайт.
MILP дифференциалдык trail анализи
KREA v2нин \((7,2)\) rotation константалары SPECK-64/128дин \((8,3)\) константаларына салыштырмалуу дифференциалдык туруктуулукту бузабы, ошону текшерүү үчүн Mixed Integer Linear Programming колдонулган. Lipmaa–Moriai modular-addition differential шарттары binary integer constraint катары моделденген. Solver COIN-OR CBC 2.10.13 жана ар бир round count үчүн timeout 600 секунд.
| Раунд | SPECK-64/128 шилтемеси | KREA v2 | Абал |
|---|---|---|---|
| 1 | 0 | 0 | Optimal |
| 2 | 1 | 1 | Optimal |
| 3 | 3 | 3 | Optimal |
| 4 | 6 жарыяланган optimum | ≤6 | KREA solver upper bound; SPECK optimum менен дал келет |
| 5 | 9 жарыяланган optimum | ≤23 | KREA CBC upper bound |
| 6 | 13 жарыяланган optimum | ≤138 | KREA CBC upper bound |
| 7 | 18 жарыяланган optimum | — | KREA изделген эмес |
| 8 | 24 жарыяланган optimum | — | KREA изделген эмес |
Minimum trail weightтин төмөн болушу single-trail дифференциалдык чабуул жагынан алсызыраак профилди билдириши мүмкүн. Бирок round 5–6 KREA маанилери optimum эмес; 600 секунддук solver budget ичинде табылган жогорку чектер гана. Ошондуктан 23 же 138 санын SPECKке караганда жакшыраак же жаманыраак “далилденген коопсуздук” мааниси катары салыштыруу туура эмес.
KREA v2 cryptanalysis чектөөлөрү
- Round 4төн кийинки MILP маанилери tight optimum эмес, solver-budget upper bound.
- Linear cryptanalysis жүргүзүлгөн эмес.
- Related-key analysis жүргүзүлгөн эмес.
- Integral/division-property analysis жүргүзүлгөн эмес.
- Algebraic/Gröbner-basis attack analysis жүргүзүлгөн эмес.
- Timing, power, electromagnetic же fault-injection evaluation жүргүзүлгөн эмес.
- Python reference implementation constant-time эмес.
- Independent third-party cryptanalysis жок.
Encryption throughput салыштыруусу
Бул таблицаны түздөн-түз algorithm-speed superiority таблицасы катары чечмелебөө керек. KREA v2 таза Python; башка алгоритмдер optimized C-extension backend колдонушат.
| Cipher | Block (bit) | Key (bit) | Encrypt (MB/s) | Decrypt (MB/s) |
|---|---|---|---|---|
| KREA-64/128 CTR | 64 | 128 | 0,73 | 0,73 |
| AES-128-CTR | 128 | 128 | 410,67 | 416,22 |
| Blowfish-CTR | 64 | 128 | 194,41 | 196,51 |
| ChaCha20 | 512 | 256 | 657,44 | 675,43 |
Авторлор KREAнын native C/Rust implementationы айырманы азайтат деп күтүшөрүн билдиришет; бирок бул изилдөө C/Rust KREA implementationын өлчөгөн эмес. Ошондуктан 50–100× жакшыруу деген билдирүү өлчөнгөн жыйынтык эмес, авторлордун typical Python-to-native overheadге негизделген күтүүсү.
Стеганографиялык сүрөт сапаты — gradient_512
| Ыкма | Катыш | PSNR (dB) | MSE | SSIM | BER |
|---|---|---|---|---|---|
| StandardLSB | 10% | 61,14 | 0,0500 | 1,0000 | 0,000000 |
| StandardLSB | 25% | 57,14 | 0,1256 | 1,0000 | 0,000000 |
| StandardLSB | 50% | 54,14 | 0,2504 | 1,0000 | 0,000000 |
| StandardLSB | 75% | 52,38 | 0,3755 | 1,0000 | 0,000000 |
| StandardLSB | 100% | 51,13 | 0,5007 | 1,0000 | 0,000000 |
| MLSB + WM | 10% | 38,15 | 9,9547 | 0,9991 | 0,000000 |
| MLSB + WM | 25% | 38,11 | 10,0385 | 0,9991 | 0,000000 |
| MLSB + WM | 50% | 38,05 | 10,1886 | 0,9991 | 0,000000 |
| MLSB + WM | 75% | 37,99 | 10,3381 | 0,9991 | 0,000000 |
| MLSB + WM | 100% | 37,92 | 10,4887 | 0,9990 | 0,000000 |
| PVD | 10% | 51,53 | 0,4567 | 1,0000 | 0,000000 |
| PVD | 25% | 47,60 | 1,1304 | 0,9999 | 0,000000 |
| PVD | 50% | 44,57 | 2,2689 | 0,9998 | 0,000000 |
| PVD | 75% | 42,80 | 3,4099 | 0,9997 | 0,000000 |
| PVD | 100% | 41,55 | 4,5469 | 0,9996 | 0,000000 |
Стеганографиялык сүрөт сапаты — texture_512
| Ыкма | Катыш | PSNR (dB) | MSE | SSIM | BER |
|---|---|---|---|---|---|
| StandardLSB | 10% | 61,14 | 0,0500 | 1,0000 | 0,000000 |
| StandardLSB | 25% | 57,17 | 0,1248 | 1,0000 | 0,000000 |
| StandardLSB | 50% | 54,15 | 0,2501 | 1,0000 | 0,000000 |
| StandardLSB | 75% | 52,39 | 0,3752 | 1,0000 | 0,000000 |
| StandardLSB | 100% | 51,14 | 0,4999 | 1,0000 | 0,000000 |
| MLSB + WM | 10% | 38,16 | 9,9373 | 0,9991 | 0,000000 |
| MLSB + WM | 25% | 38,12 | 10,0269 | 0,9991 | 0,000000 |
| MLSB + WM | 50% | 38,05 | 10,1850 | 0,9991 | 0,000000 |
| MLSB + WM | 75% | 37,99 | 10,3351 | 0,9991 | 0,000000 |
| MLSB + WM | 100% | 37,92 | 10,4934 | 0,9990 | 0,000000 |
| PVD | 10% | 33,78 | 27,2292 | 0,9976 | 0,000000 |
| PVD | 25% | 29,81 | 67,9764 | 0,9940 | 0,000000 |
| PVD | 50% | 26,79 | 136,1117 | 0,9880 | 0,000000 |
| PVD | 75% | 25,02 | 204,6457 | 0,9820 | 0,000000 |
| PVD | 100% | 23,76 | 273,3398 | 0,9761 | 0,000000 |
Стеганографиялык сүрөт сапаты — mixed_512
| Ыкма | Катыш | PSNR (dB) | MSE | SSIM | BER |
|---|---|---|---|---|---|
| StandardLSB | 10% | 61,14 | 0,0500 | 1,0000 | 0,000000 |
| StandardLSB | 25% | 57,15 | 0,1254 | 1,0000 | 0,000000 |
| StandardLSB | 50% | 54,14 | 0,2504 | 1,0000 | 0,000000 |
| StandardLSB | 75% | 52,38 | 0,3759 | 1,0000 | 0,000000 |
| StandardLSB | 100% | 51,13 | 0,5012 | 0,9999 | 0,000000 |
| MLSB + WM | 10% | 37,17 | 12,4734 | 0,9987 | 0,000000 |
| MLSB + WM | 25% | 37,14 | 12,5529 | 0,9987 | 0,000000 |
| MLSB + WM | 50% | 37,09 | 12,7020 | 0,9986 | 0,000000 |
| MLSB + WM | 75% | 37,09 | 12,7152 | 0,9986 | 0,000000 |
| MLSB + WM | 100% | 37,08 | 12,7250 | 0,9986 | 0,000000 |
| PVD | 10% | 50,99 | 0,5174 | 0,9999 | 0,000000 |
| PVD | 25% | 40,66 | 5,5889 | 0,9992 | 0,000000 |
| PVD | 50% | 37,81 | 10,7551 | 0,9984 | 0,000000 |
| PVD | 75% | 35,47 | 18,4637 | 0,9975 | 0,000000 |
| PVD | 100% | 33,80 | 27,0794 | 0,9965 | 0,000000 |
Булак StandardLSB ар бир катышта эң жогорку PSNR беришин bit 0ду гана өзгөртүү менен байланыштырат. MLSB + watermark болжол менен 13–24 dB төмөн PSNR берет; булак муну үч-биттик embedding болжол менен 21 эсе жогору mean-squared error жаратышы менен байланыштырат. Ошого карабастан StandardLSB жана MLSB SSIM маанилери бардык тесттерде 0,998ден жогору калган.
Embedding сыйымдуулугу
| Сүрөт | StandardLSB (byte) | MLSB (byte) | PVD (byte) | MLSB / LSB |
|---|---|---|---|---|
| gradient_512 | 98.304 | 294.912 | 147.456 | 3,0× |
| texture_512 | 98.304 | 294.912 | 268.863 | 3,0× |
| mixed_512 | 98.304 | 294.912 | 169.402 | 3,0× |
MLSB сыйымдуулугу image contentке көз каранды эмес, анткени ар бир channel үчүн туруктуу үч бит колдонот. PVD сыйымдуулугу adjacent pixel differenceке жараша өзгөргөндүктөн texture_512де жогору, gradient_512де төмөн.
Классикалык стегоанализ
Төмөнкү detection scoreлордо булак 0 менен 1 аралыгындагы жогору маанини жогору detectability катары чечмелейт.
| Ыкма | Катыш | Chi-square | RS | Histogram |
|---|---|---|---|---|
| StandardLSB | 25% | 0,0000 | 0,0004 | 0,9872 |
| StandardLSB | 50% | 0,0000 | 0,0007 | 0,9902 |
| StandardLSB | 75% | 0,0000 | 0,0038 | 0,9902 |
| StandardLSB | 100% | 0,4443 | 0,1060 | 0,9974 |
| MLSB | 25% | 0,0000 | 0,0020 | 0,9859 |
| MLSB | 50% | 0,0000 | 0,0028 | 0,9902 |
| MLSB | 75% | 0,0000 | 0,0034 | 0,9903 |
| MLSB | 100% | 0,6389 | 0,2080 | 0,9987 |
| MLSB + WM | 25% | 0,0000 | 0,0029 | 0,9737 |
| MLSB + WM | 50% | 0,0000 | 0,0005 | 0,9825 |
| MLSB + WM | 75% | 0,0000 | 0,3333 | 0,9826 |
| MLSB + WM | 100% | 0,6283 | 0,6667 | 1,0000 |
Chi-square таблицасында үч ыкма тең %75ке чейин 0,0000 берсе, толук сыйымдуулукта аныкталуучулук өсөт. RS анализи айрыкча XOR watermark үчүн %75те 0,3333 жана %100дө 0,6667ге чейин көтөрүлөт. Булак муну fixed watermark key adjacent pixel groupтарда мезгилдүү correlated flipping pattern жаратышы менен байланыштырат.
Histogram detector бардык катыштарда болжол менен 0,97 же андан жогору упай берет. Ошондуктан “классикалык стегоанализ MLSBни көрө албайт” деген жалпы билдирүү булак тарабынан колдоого алынбайт.
Yedroudj-Net CNN эксперименттик дизайны
Заманбап стегоанализ тести үчүн BOSSBase-1.01 колдонулган. Маалымат топтому 10.000 даана 512×512 grayscale табигый фотодон турат.
- Train/validation/test: 8000 / 1000 / 1000.
- Детерминисттик seed: 42.
- Ар бир training iterationда 8000 cover үчүн on-the-fly stego counterpart түзүлөт; бир epoch 16.000 sample болот.
- Embedding катыштары: 0,25; 0,50; 0,75; 1,00.
- Ыкмалар: Standard LSB, plain MLSB, MLSB + XOR watermark.
- Training crop: random 256×256 + horizontal/vertical flip.
- Validation/test: center crop, augmentation жок.
- Yedroudj-Net trainable parameter: 699.810.
- High-pass preprocessing filter weights: frozen.
- Optimizer: Adam.
- Learning rate: \(5\times10^{-4}\).
- Weight decay: \(10^{-4}\).
- Batch size: 32.
- Epoch: 30.
- GPU: Google Colab T4.
- Final training accuracy: 0,9078.
- Final validation accuracy: 0,880.
- Peak validation accuracy: 0,891, epoch 12.
CNN стегоанализ жыйынтыктары
| Ыкма | Катыш | Accuracy | AUC |
|---|---|---|---|
| Standard LSB | 25% | 0,5000 | 0,5000 |
| Standard LSB | 50% | 0,8880 | 0,9674 |
| Standard LSB | 75% | 0,9350 | 0,9879 |
| Standard LSB | 100% | 0,9350 | 0,9879 |
| MLSB | 25% | 0,5000 | 0,5000 |
| MLSB | 50% | 0,9705 | 0,9974 |
| MLSB | 75% | 0,9725 | 0,9994 |
| MLSB | 100% | 0,9725 | 0,9994 |
| MLSB + XOR watermark | 25% | 0,9725 | 0,9990 |
| MLSB + XOR watermark | 50% | 0,9720 | 0,9993 |
| MLSB + XOR watermark | 75% | 0,9720 | 0,9994 |
| MLSB + XOR watermark | 100% | 0,9720 | 0,9994 |
%25 Standard LSB жана plain MLSB жыйынтыгы эмне үчүн 0,5? Булак бул CNN ийгиликсиздиги эмес экенин ачык көрсөтөт. Embedding pixel storageнын башынан sequential жүргөндүктөн %25 катыш imageдин биринчи quarter бөлүгүн гана өзгөртөт. Тестте колдонулган center 256×256 crop өзгөртүлгөн аймактан тышкары калат; демек crop ичинде stego perturbation жок. Watermark бардык pixelsке жайылгандыктан бул артефакттан таасирленбейт. Ошондуктан %25теги chance result чыныгы “undetectability” жыйынтыгы катары чечмеленбеши керек.
XOR watermark ийгиликсиздигинин түпкү себеби
Fixed watermark key channel-major scan боюнча мезгилдүү кайталанат. \(H\times W\times3\) image үчүн key length \(|k|\) болсо, ошол эле үч-биттик XOR pattern image үстүндө үзгүлтүксүз tileдар түрүндө кайра колдонулат. RS detector natural imageдеги regular/singular group бөлүштүрүүсүнүн spatial smoothness касиетин колдонот; кайталануучу watermark бул бөлүштүрүүдө мезгилдүү артефакт жаратышы мүмкүн.
Булак ошондуктан эки альтернатива сунуштайт:
- Aperiodic full-coverage keystream mask: Туруктуу кайталануучу key ордуна KREA keystreamден ар бир image position үчүн башка mask чыгаруу.
- Aperiodic + sparse selection: Keystream maskты key-derived pixel subsetке гана, мисалы болжол менен %50сүнө колдонуу.
Appendix A — 200 сүрөттүү watermark пилоту
| Вариант | Mean | Median | Std | Max |
|---|---|---|---|---|
| A — fixed-key periodic XOR | 0,342 | 0,289 | 0,287 | 1,000 |
| B — KREA-keystream aperiodic, full coverage | 0,371 | 0,001 | 0,439 | 1,000 |
| C — KREA-keystream, sparse %50 selection | 0,130 | 0,000 | 0,265 | 1,000 |
Variant B medianды кескин азайткан, бирок meanди baselineга караганда жакшырткан эмес; булак муну айрым imagesдеги узун upper-tail менен түшүндүрөт. Variant C medianды да, meanди да азайткан жалгыз пилоттук вариант.
Пилоттук чек: болгону 200 image, болгону %75 embedding жана болгону RS detector колдонулган. CNN же content-adaptive detector текшерүүсү жүргүзүлбөй туруп Variant C deployment үчүн сунушталбайт.
Баштан-аяк MinIO өндүрүмдүүлүгү
| Этап | Latency (ms) |
|---|---|
| KREA v2 Encrypt | 15,6 |
| MLSB Embed | 42,3 |
| MinIO Upload | 128,5 |
| MinIO Download | 115,2 |
| MLSB Extract | 38,7 |
| KREA v2 Decrypt | 14,8 |
| Жалпы | 355,1 |
Upload + download жалпы 243,7 ms, башкача айтканда жалпы latencyнин %68,6сы. Encryption + decryption 30,4 ms = %8,6; steganographic embed + extract 81,0 ms = %22,8.
Булак 128 Bден 8 KBге чейинки билдирүүлөрдө сыналган бардык cover images үчүн end-to-end latency 700 msден төмөн калганын жана message fidelity %100 болгонун билдирет.
Авторлор бул кечигүү деңгээлин configuration propagation, audit-log transmission же окшош asynchronous inter-service билдирүүлөр үчүн ылайыктуу; authentication token validation сыяктуу sub-10-ms synchronous pathтар үчүн ылайыксыз деп эсептешет.
64-bit block өлчөмүнүн көлөм чеги
KREA-64/128дин block sizeы 64 bit. Булак CTR колдонууда бир key астында болжол менен \(2^{32}\) block, башкача айтканда болжол менен 32 GiB маалыматтан кийин birthday-bound collision тобокелдиги эске алынышы керектигин белгилейт. Жогорку көлөмдөгү bulk encryption үчүн 128-bit block cipher же ылайыктуу stream cipher колдонууну зарыл деп эсептейт.
Изилдөө колдогон жыйынтыктар
- KREA v2нин өлчөнгөн avalanche, key-sensitivity, entropy жана correlation касиеттери каралган тесттерде random-like cipher-output жүрүм-турумуна туура келет.
- 15 NIST SP 800-22 тести колдонулган single-key эксперимент протоколунда өткөн.
- KREA v2 жана SPECK differential trail жыйынтыктары оптималдуу чечиле турган алгачкы үч roundда бирдей; round 4 KREA upper bound SPECKтин жарыяланган optimumуна дал келет.
- MLSB StandardLSBге салыштырмалуу так 3× deterministic capacity берет.
- MLSB + watermark сыналган синтетикалык RGB images үстүндө болжол менен 37–38 dB PSNR жана жогорку SSIM берген.
- Бардык image-quality конфигурацияларында BER 0.
- Учурдагы fixed XOR watermark жогорку катыштарда RS тарабынан жана сыналган бардык катыштарда Yedroudj-Net тарабынан күчтүү аныкталат.
- Appendix A Variant C пилотунда RS mean жана median detection baselineга салыштырмалуу азайган.
- MinIO pipeline 4 KB үчүн 355,1 ms total latency берген жана bottleneck network I/O болгон.
Изилдөө колдобогон жыйынтыктар
- KREA v2 AES-128 же SPECK-64/128ден коопсузураак экени далилденген эмес.
- KREA v2 production-hardened же standardized cipher эмес.
- NIST SP 800-22 ийгилиги adversarial cryptanalysis resistance далили эмес.
- Linear, related-key, integral жана algebraic attack resistance көрсөтүлгөн эмес.
- Side-channel, timing, power, EM же fault-injection resistance көрсөтүлгөн эмес.
- %100 fidelity cryptographic integrity же authenticity камсыз кылбайт.
- Учурдагы XOR watermark заманбап CNN стегоанализине каршы undetectable эмес.
- Классикалык-detector жыйынтыктарын бардык табигый фото популяциясына жалпылоого болбойт; негизги классикалык тест топтому үч синтетикалык RGB imageден турат.
- Appendix A Variant C production deployment үчүн даяр экени көрсөтүлгөн эмес.
- JPEG же башка lossy transform шартында payload recovery көрсөтүлгөн эмес; булак тескерисинче spatial MLSB lossy re-encoding менен бузула турганын белгилейт.
- KREAнын C/Rust implementationындагы болжолдуу ылдамдык өсүшү бул изилдөөдө өлчөнгөн эмес.
Ыкмалык жана кайра өндүрүлүү чектөөлөрү
- KREA v2 көз карандысыз үчүнчү тарап cryptanalysisтен өткөн эмес.
- NIST randomness тесттери бир key астында жүргүзүлгөн.
- MILP solver optimum далилин алгачкы үч roundда гана берген; round 4төн кийинки чектер solver budgetка көз каранды.
- Linear cryptanalysis жүргүзүлгөн эмес.
- Reference implementation constant-time эмес.
- Классикалык стегоанализдин негизги баалоосу үч гана синтетикалык imageге негизделген.
- BOSSBase CNN тести grayscale dataset колдонот; негизги MLSB system description RGB үч-channel ташуучу аркылуу аныкталган.
- Yedroudj-Netтен тышкары SRNet, ZhuNet, transformer негизиндеги же S-UNIWARD-class content-adaptive detectorлор сыналган эмес.
- Nonce формуласында senderдин pre-embedding cover hashи менен receiverдин downloaded image hashи бир маалыматтан кантип кайра чыгарылары текстте так эмес.
- Lossy image pipeline сыналган эмес жана ыкма lossless PNG/TIFF чөйрөсүнө көз каранды.
- Authenticated encryption колдонулган эмес.
- 64-bit block size жогорку single-key маалымат көлөмүн чектейт.
Келечектеги изилдөөлөр
Булак үч негизги улантуу багытын көрсөтөт: fixed periodic watermark ордуна Appendix Aдагы keystream-derived adaptive watermarkты кең BOSSBase жана күчтүүрөөк detectorлор менен текшерүү; KREA v2 үчүн linear/related-key cryptanalysis жана constant-time C/Rust implementation менен side-channel evaluation; MAC/AEAD бүтүндүгү жана JPEG-resistant frequency-domain steganography интеграциясы.
Булак жана Ыкма Жөнүндө Эскертүү
Түпнуска аталыш: Hybrid Architecture for Protected Data Communication Inside the Private Cloud
Авторлор: Biswaranjan Senapati; Lalit Narayan Mishra; Awad Bin Naeem; Amit J. Rangari.
Авторлордун тартиби: Biswaranjan Senapati биринчи, Lalit Narayan Mishra экинчи, Awad Bin Naeem үчүнчү, Amit J. Rangari төртүнчү автор.
Жооптуу автор: Biswaranjan Senapati; bsenapati@ualr.edu.
Мекеме 1: Department of Computer Science, University of Arkansas at Little Rock (UALR), Little Rock, Arkansas, USA.
Мекеме 2: Lowe’s Companies Inc., Mooresville, North Carolina, USA.
Мекеме 3: Department of Biomedical and Neuromotor Sciences, University of Bologna, Bologna, Italy.
Мекеме 4: JPMorgan Chase, Atlanta, Georgia, USA.
Тең салым: Булакта тең биринчи авторлук же тең салым белгиси/билдирүүсү жок.
Журнал: Cryptography.
Басып чыгаруучу: MDPI.
Том / сан / макала: 10(3), Article 36.
Барак саны: 41.
DOI: 10.3390/cryptography10030036.
Тапшырылган: 15-апрель 2026.
Оңдолгон: 25-май 2026.
Кабыл алынган: 30-май 2026.
Жарыяланган: 2-июнь 2026.
Академиялык редактор: Jim Plusquellic.
Булак түрү: Рецензияланган изилдөө макаласы; custom ARX cipher adaptation, multi-bit spatial steganography, steganalysis жана чыныгы MinIO жеке булут deployment benchmarkын бириктирген инженердик изилдөө.
Рецензиялоо: Cryptography расмий MDPI материалдарында single-blind/single-anonymized peer-review колдонгон рецензияланган журнал катары сүрөттөлөт.
Preprint абалы: Verianlaда иштелген файл жарыяланган Version of Record; бул процессте өзүнчө preprint негиз катары алынган эмес.
Лицензия: Creative Commons Attribution (CC BY).
Расмий DOI шилтемеси: https://doi.org/10.3390/cryptography10030036
Ачкыч сөздөр: ARX block cipher; steganography; private cloud security; modified LSB; steganalysis resistance; MinIO object storage; hybrid cryptography-steganography.
Негизги системалык компоненттер: KREA v2; MLSB; XOR watermark; MinIO; TLS 1.3; Yedroudj-Net.
KREA v2 параметрлери: 64-bit block, 128-bit key, эки 32-bit word, 27 round, \(\alpha=7\), \(\beta=2\).
MLSB параметри: Ар бир RGB channelга 3 LSB; жалпы 9 bit/pixel сыйымдуулук.
Булут катмары: S3-compatible MinIO private object storage; HTTPS/TLS 1.3; lossless PNG storage.
Коопсуздук тесттери: Avalanche, Strict Avalanche Criterion, key sensitivity, NIST SP 800-22, Shannon entropy, diffusion, correlation жана MILP differential trail analysis.
Стегоанализ: Chi-square, RS, histogram analysis жана Yedroudj-Net CNN.
CNN маалымат топтому: BOSSBase-1.01, 10.000 даана 512×512 grayscale табигый фото; 8000/1000/1000 train/validation/test.
CNN окутуу жабдыгы: Google Colab T4 GPU.
Классикалык image-quality тест топтому: Программалык түрдө түзүлгөн үч 512×512 RGB синтетикалык cover: gradient_512, texture_512, mixed_512.
Баштан-аяк негизги жыйынтык: 4 KB билдирүү үчүн 355,1 ms total latency; %68,6 network I/O; сыналган бардык pipeline конфигурацияларында BER 0.
Каржылоо: Булак тышкы каржылоо алынбаганын билдирет.
Этика комитети: Institutional Review Board Statement: Not applicable.
Маалымдалган макулдук: Informed Consent Statement: Not applicable.
Маалыматтардын жеткиликтүүлүгү: BOSSBase-1.01 publicly available. Classical-detector тест сүрөттөрү синтетикалык түрдө түзүлгөн. KREA v2 reference implementation, MILP differential search scripts жана steganography framework corresponding authorдон негиздүү суроо боюнча алынышы мүмкүн.
Кызыкчылыктардын кагылышы: Lalit Narayan Mishra изилдөө учурунда Lowe’s Companies Inc. кызматкери; Amit J. Rangari JPMorgan Chase кызматкери. Булак башка авторлордо commercial/financial relationshipтен келип чыккан мүмкүн болгон кызыкчылыктардын кагылышы жок экенин билдирет.
Авторлордун салымдары: Conceptualization: Biswaranjan Senapati жана Lalit Narayan Mishra; methodology: Biswaranjan Senapati; software: Biswaranjan Senapati, Awad Bin Naeem, Amit J. Rangari; validation: Biswaranjan Senapati, Lalit Narayan Mishra, Amit J. Rangari; formal analysis: Biswaranjan Senapati жана Lalit Narayan Mishra; investigation: Biswaranjan Senapati; original draft: Biswaranjan Senapati; review/editing: Lalit Narayan Mishra жана Awad Bin Naeem.
Булак ичиндеги маанилүү ыкмалык чыңалуу: Section 3 табигый RGB фото божомолун койгону менен классикалык steganography benchmarkы үч синтетикалык RGB image үстүндө жүргүзүлгөн. Булак кийин классикалык-detector жыйынтыктарынын чегин ушул синтетикалык сүрөттөр менен чектеп, CNN баалоосун гана BOSSBase-1.01ге кеңейтет.
Nonce отчетундагы бүдөмүктүк: Nonce формуласы `hash(cover_image)` колдонот жана receiver downloaded image hash менен nonceду кайра эсептейт деп айтылат; pre-embedding cover hash stego-only download агымында кантип дал ошондой алынары булакта түшүндүрүлгөн эмес.
Негизги коопсуздук чеги: KREA v2 independent third-party cryptanalysisтен өткөн эмес; statistical randomness ийгиликтери cryptographic proof эмес; linear/related-key/integral/algebraic/side-channel/fault analysis толук эмес; authenticated encryption жок.
Стеганография чеги: Fixed-key XOR watermark заманбап CNN стегоанализи тарабынан күчтүү аныкталат; spatial MLSB lossy image re-encodingге туруктуу эмес.
Өндүрүмдүүлүк чеги: KREA speed benchmarkы таза Python implementationды optimized C-extension cipherлар менен салыштыргандыктан түздөн-түз algorithmic throughput ranking катары чечмеленбеши керек.
Жалпы түшүндүрүү чеги: Изилдөө документтештирилген жана өлчөнгөн private-cloud engineering integration сунуштайт; production-hardened cipher, заманбап стегоанализге каршы жалпы undetectability же толук cryptographic security proof сунуштабайт.
Пикир калтырыңыз
E-mail дарегиңиз жарыяланбайт. Милдеттүү талаалар * менен белгиленген