


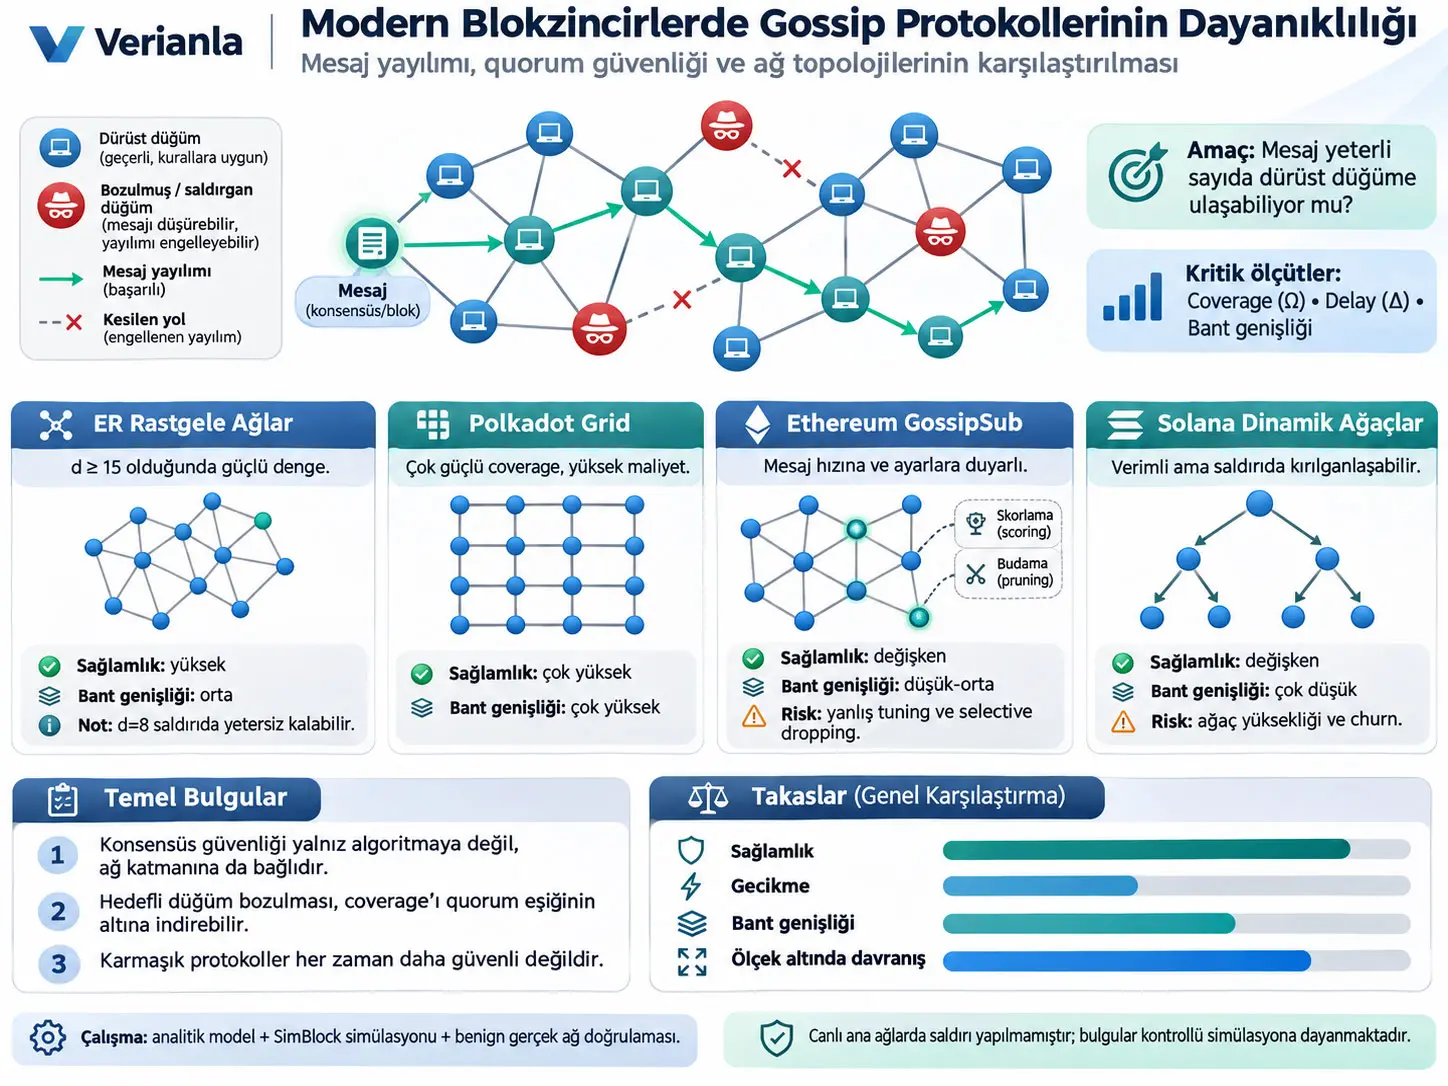
Gossip protokolü, eşler arası bir ağda mesajların bir düğümden komşu düğümlere aktarılması yoluyla ağın geri kalanına yayılmasını sağlayan dağıtık bir iletişim mekanizmasıdır. Wenting Li, Jannik Albrecht, Frederik Armknecht ve Ghassan Karame'nin çalışması, modern blokzincirlerde kullanılan gossip mekanizmalarının yalnız hızlı olup olmadığını değil, saldırı ve düğüm churn'ü altında yeterli sayıda dürüst doğrulayıcıya mesaj ulaştırarak konsensüs quorum'unun kurulmasına izin verip vermediğini inceler.
Çalışma bu amaçla iki katmanlı bir yaklaşım kullanır. İlk aşamada Erdős–Rényi (ER) rastgele ağlar için analitik bir güvenlik modeli kurulur ve saldırganın düğümleri rastgele veya ağdaki merkezî konumlarına göre hedeflediğinde dürüst düğümlerin nasıl izole edilebildiği incelenir. İkinci aşamada SimBlock blokzincir ağ simülatörü genişletilerek dört farklı yayılım yaklaşımı karşılaştırılır: rastgele ER ağları, Polkadot'un grid topolojisi, Ethereum tarafından kullanılan GossipSub ve Solana'nın Turbine mekanizmasını temsil eden chunk tabanlı dinamik ağaçlar.
Deneylerde ağ büyüklüğü 50 ile 5.000 düğüm arasında değiştirilmiş; ortalama bağlantı derecesi, saldırganın bozabildiği düğüm oranı \(\beta\), statik veya adaptif saldırı davranışı, saldırganın corruption delay değeri, mesaj hızı ve %5–50 arasındaki churn oranları ayrı ayrı değerlendirilmiştir. Ana güvenlik metrikleri coverage \(\Omega\), yani mesajı sonunda alan düğümlerin ulaşılabilen en yüksek oranı, ve delay \(\Delta\), yani bu coverage seviyesine ulaşmak için gereken süredir.
Sonuçlar tek bir gossip yaklaşımının her koşulda üstün olmadığını gösterir. Polkadot'un yüksek bağlantılı grid topolojisi incelenen koşullarda en güçlü coverage değerlerinden bazılarını korur; ancak bunun bedeli çok yüksek bant genişliği tüketimidir. Solana'nın dinamik ağaçları saldırı olmayan durumda en düşük bant genişliğiyle hızlı yayılım sağlar; ancak güçlü saldırganlar, daha büyük ağlar ve churn altında coverage ciddi biçimde düşebilir. GossipSub, doğru parametreler ve yeterli mesaj hızıyla verimli ve dayanıklı olabilir; fakat peer-scoring mekanizması iş yükü veya ağ gecikmesi yanlış tahmin edildiğinde dürüst eşleri de cezalandırabilir.
Erdős–Rényi ağlarda Bitcoin-benzeri \(d=8\) ortalama bağlantı derecesi hedefli saldırılar altında klasik BFT quorum'u için yetersiz kalabilmektedir. Çalışmanın 5.000 düğüme kadar olan deneylerinde robustness kazancı yaklaşık \(d\geq15\) civarında doygunlaşır; \(d=15\) ile \(d=20\) arasında ek bağlantıların güvenlik getirisi küçülürken bant genişliği maliyeti artmaya devam eder. Bu nedenle çalışma, incelenen parametre aralığında \(d\geq15\) rastgele ağların sadelik, robustness ve bant genişliği arasında güçlü bir pratik denge sunduğunu bildirir.
Bu bulguların en önemli yorum sınırı, saldırı deneylerinin gerçek Bitcoin, Ethereum, Polkadot veya Solana ana ağlarına uygulanmamış olmasıdır. Bütün saldırılar kontrollü simülasyon ortamında yürütülmüştür. Araştırmacılar simülatörü gerçek ağlardan elde edilen benign mesaj yayılım verileriyle doğrulamış; fakat bu doğrulama gerçek ağların incelenen saldırılar altında mutlaka aynı şekilde başarısız olacağını kanıtlamaz.
Problem: Konsensüs güvenliği neden yalnız konsensüs algoritmasına bağlı değil?
Bizans hata toleranslı (Byzantine Fault Tolerance, BFT) konsensüs protokolleri genellikle yeterli sayıda dürüst katılımcının birbirine gerekli mesajları ulaştırabildiği varsayımı altında analiz edilir. Küçük bir doğrulayıcı grubu kullanıldığında her düğümün diğer bütün düğümlere doğrudan bağlandığı tam grafik uygulanabilir. Ancak yüzlerce veya binlerce doğrulayıcı bulunduğunda tam grafik bağlantısı hem bağlantı sayısını hem de bant genişliği maliyetini büyütür.
Bu nedenle modern blokzincirler mesaj yayılımı için daha seyrek ağ topolojileri ve gossip mekanizmaları kullanır. Sorun şudur: konsensüs katmanı teorik olarak belirli sayıda Bizans düğümü tolere edebilse bile ağ katmanı mesajı yeterli sayıda dürüst düğüme ulaştıramazsa gerekli oylar fiziksel olarak bir araya gelemez. Başka bir ifadeyle, konsensüsün matematiksel hata toleransı ile P2P ağın gerçek mesaj taşıma kapasitesi aynı şey değildir.
Gossip Protokolü BFT Konsensüsü İçin Neden Güvenlik-Kritiktir?
Çünkü bir BFT protokolünün quorum eşiği yalnız yeterli sayıda dürüst düğüm bulunmasını değil, bu düğümlerin aynı konsensüs mesajını zamanında alabilmesini de gerektirir; ağ topolojisindeki birkaç stratejik düğümün bozulması dürüst düğümleri birbirinden ayırırsa saldırgan klasik BFT'nin nominal \(1/3\) bozulma sınırının altında kalsa bile quorum oluşmasını engelleyebilir.
Yedi düğümlü öğretici örnek
Kaynak bu ayrımı \(n=7\) düğümlü iki farklı topolojiyle açıklar. Klasik BFT için gerekli minimum quorum:
\[ Q_{\mathrm{BFT}} = \frac{2n+1}{3}. \]
\(n=7\) için:
\[ Q_{\mathrm{BFT}} = \frac{2(7)+1}{3} = 5. \]
Dolayısıyla beş düğümün konsensüs mesajına erişebilmesi gerekir. Her iki ağda da saldırgan yalnız iki düğümü bozabilir. Birinci topolojide doğru seçilen iki düğümün bozulması dürüst ağın en büyük bağlı bileşenini yalnız iki düğüme düşürebilir; böylece beş düğümlük quorum artık oluşamaz. İkinci ve daha sağlam topolojide ise hangi iki düğüm bozulursa bozulsun kalan dürüst düğümlerin yeterli kısmı bağlantısını korur.
Ağ modeli: \(G=(\mathcal{N},\mathcal{E})\)
Çalışma iletişim ağını yönsüz bir grafik olarak modeller:
\[ G=(\mathcal{N},\mathcal{E}). \]
\(\mathcal{N}\) ağdaki düğüm kümesini, \(\mathcal{E}\subseteq\mathcal{N}\times\mathcal{N}\) ise düğümler arasındaki iletişim bağlantılarını ifade eder. Çalışma mesajların kurulmuş bağlantılar boyunca iki yönde taşınabilmesi nedeniyle değerlendirmede topolojiyi etkili olarak yönsüz kabul eder.
Erdős–Rényi ağı nasıl tanımlanıyor?
Rastgele topolojiler \(G(n,p)\) Erdős–Rényi grafiğiyle temsil edilir. \(n\) düğüm sayısı, \(p\) herhangi iki düğüm arasında bağlantı bulunma olasılığıdır. Ortalama düğüm derecesi:
\[ d=p(n-1) \]
olur.
\(d\), bir düğümün ortalama kaç komşuya bağlandığını gösteren boyutsuz bir sayıdır. \(p\) büyüdükçe veya \(n\) sabitken daha fazla bağlantı kurulduğunda \(d\) artar. Daha yüksek \(d\), saldırganın birkaç düğümü bozarak dürüst düğümleri izole etmesini zorlaştırabilir; fakat aynı zamanda daha fazla bağlantı ve daha fazla ağ trafiği anlamına gelir.
Churn nedir?
Churn, düğümlerin zaman içinde ağdan ayrılıp yeniden katılmasıdır. Çalışma zamanla değişen ağı:
\[ G_t=(\mathcal{N}_t,\mathcal{E}_t) \]
ile gösterir. Churn oranı \(c\), çevrimsel biçimde çevrimdışı ve çevrimiçi olabilen düğümlerin oranını ifade eder.
Simülasyondaki çevrimiçi süreler gerçek Bitcoin ölçümlerine dayanan log-logistic dağılımdan, çevrimdışı süreler Weibull dağılımından örneklenir. Kullanılan parametreler:
- çevrimiçi süre: log-logistic, \(\alpha_{\mathrm{distr}}=11.0\), \(\beta_{\mathrm{distr}}=0.771\),
- çevrimdışı süre: Weibull, \(\lambda=0.64\), \(k=0.183\),
- medyan çevrimiçi süre: yaklaşık 20.41 saat,
- medyan çevrimdışı süre: yaklaşık 7.37 saat.
Bu nedenle “%50 churn düğümü” ifadesi bütün düğümlerin yarısının aynı anda çevrimdışı olduğu anlamına gelmez. Örneğin \(\beta=0\) ve \(c=50\%\) durumunda toplam düğümlerin ortalama yaklaşık %83,4'ü aynı anda dürüst ve çevrimiçidir.
Mesaj yayılımındaki düğüm durumları
Her düğümün durumu \(\mathsf{State}(N,t)\) ile gösterilir. İki özel durum vardır:
- \(s_{\mathsf{init}}\): düğüm henüz yayılan veriyi bilmiyor,
- \(s_{\mathsf{final}}\): düğüm verinin tam içeriğini almış durumda.
Başlangıçta yalnız mesajı oluşturan \(N^\ast\) düğümü final durumundadır. Sonraki zaman adımlarında düğümler aldıkları mesajlara göre durumlarını günceller ve protokolün kurallarına göre komşularına mesaj gönderir.
Coverage ve Delay Nasıl Tanımlanıyor?
Çalışmada \(\mathsf{Quality}(t)\) belirli bir anda tam mesajı almış dürüst düğümlerin toplam düğümlere oranıdır; coverage \(\Omega\) bu oranın protokol boyunca ulaştığı en yüksek değer, delay \(\Delta\) ise bu maksimum coverage seviyesine ulaşmak için gereken minimum süredir.
Quality
Kaynağın Denklem (1)'i:
\[ \mathsf{Quality}(t) = \frac{ \left| \mathcal{N}_{t,s_{\mathsf{final}}} \right| }{ \left| \mathcal{N}_t \right| }. \tag{1} \]
\(\mathcal{N}_{t,s_{\mathsf{final}}}\), \(t\) anında tam mesajı öğrenmiş dürüst düğümleri; \(\mathcal{N}_t\) o anda ağdaki toplam düğüm kümesini ifade eder. Quality boyutsuz bir orandır ve 0–1 arasında değerlendirilir.
Coverage
\[ \Omega = \max_{t\geq t_{\mathsf{start}}} \left\{ \mathsf{Quality}(t) \right\}. \]
\(\Omega\), bir mesajın sonunda ulaşabildiği en yüksek ağ kapsamını ölçer. İdeal koşul \(\Omega\)'nın 1'e mümkün olduğunca yakın olmasıdır.
Delay
\[ \Delta = \min \left\{ \delta\geq0 \;\middle|\; \mathsf{Quality}(t_{\mathsf{start}}+\delta)=\Omega \right\}. \]
\(\Delta\), maksimum coverage'a ulaşma süresidir ve çalışmadaki simülasyonlarda saniye cinsinden değerlendirilir. Böylece iki protokol aynı coverage'a ulaşıyorsa daha küçük \(\Delta\) daha hızlı yayılım anlamına gelir.
Coverage ile delay birlikte değerlendirilmelidir. Çok hızlı fakat yalnız ağın yarısına ulaşan bir protokol konsensüs için yeterli olmayabilir; bütün düğümlere ulaşan fakat aşırı geciken bir protokol de zamanlama varsayımlarını bozabilir.
Saldırgan modeli
Saldırgan aynı anda ağdaki düğümlerin en fazla \(\beta\) oranını kontrol edebilir:
\[ \max_t \left\{ \frac{ |\mathcal{N}^{\mathrm{cor}}_t| }{ |\mathcal{N}_t| } \right\} \leq \beta. \]
Kaynak iki temel saldırgan davranışını ayırır:
- Eclipsing: bozulmuş düğüm aldığı mesajı tamamen görmezden gelir ve başkasına iletmez.
- Passive non-responsive: düğüm mesajı aldığını ilan eder ancak gerçek içeriği göndermeyerek komşuların timeout beklemesine ve gecikmenin büyümesine neden olur.
Statik ve mobile/adaptive saldırgan arasındaki fark
Statik saldırgan başta bir düğüm kümesi seçer ve saldırı boyunca aynı düğümleri kontrol eder. Mobile/adaptive saldırgan ise önceki düğümleri serbest bırakıp ağın o anki yapısına veya mesajın gelecekte ulaşacağı düğümlere göre yeni hedeflere geçebilir.
Adaptif corruption'ın anlık gerçekleştiği varsayılmaz. \(\delta_{\mathrm{cor}}\) saldırganın yeni bir düğümü ele geçirmek için gereken gecikmedir ve deneylerde 10 ms ile 10 s arasında değiştirilmiştir.
Saldırganın topoloji bilgisi
Kaynak minimum, partial ve full topology knowledge durumlarını ayırır. Minimum bilgide saldırgan yalnız hâlihazırda kontrol ettiği düğümlerin bağlantılarını bilir. Full knowledge durumunda bütün grafik bilinir. Partial knowledge ise gerçek ağlara daha yakın ara modeldir; saldırgan probing veya gözlemle bazı düğüm yerleşimlerini öğrenebilir.
Çalışmanın güvenlik modeli peer discovery sürecini doğrudan simüle etmek yerine peer discovery tamamlandıktan sonra oluşmuş overlay topolojisini giriş olarak alır. Dolayısıyla çalışma “komşular nasıl keşfediliyor?” sorusundan ziyade “bu komşuluk yapısı oluştuğunda saldırıya ne kadar dayanıyor?” sorusunu yanıtlar.
Klasik BFT quorum'unun ağ nedeniyle bozulması
\(n_{\mathrm{cor}}\) aktif olarak bozulmuş düğüm sayısını, \(n_{\mathrm{iso}}\) saldırı nedeniyle dürüst ağdan izole olmuş fakat doğrudan bozulmamış düğüm sayısını ve \(n_{\mathrm{cr}}\) crash durumundaki düğüm sayısını göstersin.
Klasik BFT quorum'u artık oluşamıyorsa:
\[ n-(n_{\mathrm{cor}}+n_{\mathrm{iso}}+n_{\mathrm{cr}}) < \frac{2n+1}{3}. \]
Kaynak bunu şu eşdeğer forma dönüştürür:
\[ \frac{1}{3} \left( 1-\frac{1}{n} \right) < \beta + \frac{n_{\mathrm{iso}}}{n} + \frac{n_{\mathrm{cr}}}{n}. \tag{2} \]
Bu denklem çalışmanın temel güvenlik mesajını matematiksel biçimde gösterir. Konsensüs açısından kayıp yalnız doğrudan bozulmuş \(\beta n\) düğümlerden oluşmaz. Saldırganın çevresinde izole edilen dürüst düğümler ve crash durumundaki düğümler de quorum'a katkı veremez.
Rastgele corruption altında düğüm izolasyonu
Her düğümün derecesinin yaklaşık \(d\) olduğu basitleştirilmiş durumda bir dürüst düğümün bütün \(d\) komşularının saldırgan tarafından bozulmuş olma olasılığı yaklaşık:
\[ \beta^d \]
olur.
Düğümün kendisinin dürüst kalma olasılığı da \(1-\beta\) olduğundan beklenen izole dürüst düğüm oranı:
\[ \frac{n_{\mathrm{iso}}}{n} = \beta^d(1-\beta). \]
Bunu Denklem (2)'ye koyduğumuzda:
\[ \frac{1}{3} \left( 1-\frac{1}{n} \right) < \beta+\beta^d(1-\beta)+\frac{n_{\mathrm{cr}}}{n}. \tag{3} \]
elde edilir. \(d\) yükseldikçe \(0<\beta<1\) için \(\beta^d\) hızla küçülür. Bu nedenle daha yüksek derece, rastgele corruption altında bir dürüst düğümün bütün komşularını aynı anda kaybetme riskini azaltır.
Peer-corruption stratejisi neden daha tehlikeli?
Saldırgan rastgele düğüm seçmek yerine belirli dürüst düğümleri izole etmek için onların tüm komşularını hedefleyebilir. Kaynağın yeterli saldırı kriteri:
\[ \beta > \frac{d}{3d+1} \left( 1-\frac{1}{n} \right). \tag{4} \]
\[ \frac{d}{3d+1} < \frac{1}{3} \]
olduğu için saldırgan teorik klasik BFT sınırı olan yaklaşık \(1/3\)'ten daha az düğüm bozarak bile gossip katmanındaki bağlantıları parçalayabilir ve quorum'u engelleyebilir.
Bu sonuç “BFT'nin \(1/3\) güvenlik sınırı matematiksel olarak yanlış” anlamına gelmez. BFT sınırı, protokol modelinin iletişim varsayımları altında geçerlidir. Buradaki problem ağ katmanının bu iletişim varsayımını sağlayamamasıdır.
Merkezilik tabanlı hedefleme
Araştırmacılar saldırganın ağda stratejik konumdaki düğümleri seçmesi için dört klasik centrality metriğini değerlendirir.
| Metrik | Temel fikir | Kaynakta kullanılan matematiksel yapı |
|---|---|---|
| Degree centrality | Düğümün doğrudan kaç komşuya bağlı olduğu | \(\deg(N)/(n-1)\) |
| Eigenvector centrality | Yalnız bağlantı sayısı değil, bağlantı kurulan düğümlerin önemini de hesaba katar | \(A\mathbf{x}=\lambda\mathbf{x}\) |
| Betweenness centrality | Düğümün diğer düğüm çiftleri arasındaki en kısa yollar üzerinde ne kadar sık köprü olduğu | En kısa yolların düğümden geçen bölümünün toplamı |
| Closeness centrality | Düğümün ağın geri kalanına ortalama mesafesinin tersine dayalı yakınlığı | \((n-1)/\sum_{N'\neq N}\mathrm{dist}(N,N')\) |
Betweenness tabanlı saldırı bazı deneylerde biraz daha etkili olsa da hesaplaması pahalıdır ve daha ayrıntılı topoloji/gecikme bilgisi gerektirir. Araştırmacılar bu nedenle sonraki değerlendirmelerin önemli bölümünde daha gerçekçi biçimde öğrenilebilen degree centrality'yi kullanır.
Analitik ER deneylerinden ilk önemli sonuç
\(n=500\) ve değişen ortalama derece deneyinde daha yoğun ER ağlarının hedefli corruption'a karşı daha dayanıklı olduğu görülür. Kaynakta \(d\geq12\) düzeyindeki 500 düğümlü ağlar oldukça güçlü dayanıklılık gösterirken, \(d=6\) ve \(\beta=0.3\) durumunda coverage %62,8'e düşerek klasik BFT quorum sınırının altına iner.
SimBlock nasıl genişletildi?
Deneylerin ana kısmı Java ile yazılmış olay-tabanlı SimBlock blokzincir ağ simülatörü üzerinde yürütülür. Araştırmacılar SimBlock'a dört farklı topoloji/yayılım ailesini, churn davranışını ve daha güçlü saldırgan modellerini eklemiştir.
Simülasyon mesaj alım/gönderim olaylarını global priority queue içinde zaman sırasıyla işler. Bir mesaj alım olayı gerçekleştiğinde protokolün kurallarına göre sonraki forwarding olayları oluşturulur. Bağlantı gecikmesi ile mesaj büyüklüğü/bant genişliği birlikte gerçek aktarım süresini belirler.
Genel simülasyon parametreleri
| Parametre | Değerler | Anlamı |
|---|---|---|
| Mesaj boyutu | 80 KB; GossipSub özel deneylerinde 2 KB | Yayılan veri miktarı |
| ER ortalama derece \(d\) | 8, 15, 20 | Bir düğümün ortalama peer sayısı |
| Ağ büyüklüğü \(n\) | 50–5.000 | Simüle edilen düğüm sayısı |
| Churn oranı \(c\) | %5–50 | Periyodik çevrimiçi/çevrimdışı davranabilen düğüm oranı |
| Mesaj hızı | 0.01, 1, 10 ve 120 mesaj/s | GossipSub scoring duyarlılığını da test eder |
| Corruption budget \(\beta\) | 0.1, 0.2, 0.3, 0.32, 0.33, 0.5 | Saldırganın kontrol edebildiği düğüm oranı |
| Saldırgan tipi | Statik ve adaptif/mobile | Hedeflerin sabit veya zamanla değiştirilebilir olması |
| Corruption stratejisi | Yok, rastgele, greedy | Hangi düğümlerin hedefleneceği |
| Greedy metric | Degree, closeness, eigenvector, betweenness | Stratejik düğüm seçimi |
| Corruption delay | 10 ms–10 s | Yeni hedefin ele geçirilmesi için gereken süre |
Genel deneylerde mesajlar 100 saniyede bir üretilir ve toplam 1.000 mesaj gönderilir; böylece yaklaşık bir günlük simüle zaman elde edilir. Aksi belirtilmedikçe her veri noktası 10 bağımsız çalışmanın ortalamasıdır.
Simülatörün gerçek ağlarla doğrulanması
Saldırıları canlı ağlarda gerçekleştirmek hem etik açıdan gerçek kullanıcılara zarar verebilir hem de araştırmacıların ağ büyüklüğü, churn veya saldırgan oranı gibi parametreleri kontrol etmesine izin vermez. Bu nedenle saldırı deneyleri simülasyonda yapılmıştır.
Bunun yerine araştırmacılar benign koşullardaki gerçek mesaj-varış dağılımlarını farklı ağlardan toplayıp SimBlock çıktılarıyla karşılaştırmıştır.
| Sistem | Gerçek veri kaynağının niteliği | Doğrulama kurulumu | Pearson \(\rho\) |
|---|---|---|---|
| Bitcoin | Gerçek Bitcoin düğümlerinden raporlanan block propagation gecikmeleri | 10.000 düğüm, 1.6 MB mesaj | 0.93 |
| Polkadot | Public Polkadot telemetry, 21 Eylül 2026 tarihli 1 saatlik pencere | 600 düğüm, 80 KB mesaj; ölçülen örneğin coğrafi yapısına göre ağırlıklandırılmış | 0.99 |
| Ethereum | ethPandaOps Xatu beacon-chain P2P olayları, 1–28 Eylül 2026 | 6.000 düğüm, 180 KB mesaj | 0.95 |
| Solana | Public cluster telemetry / shred propagation ölçümleri | 700 düğüm, her 50 ms'de 100 KB veri üretimi | 0.94 |
Bu korelasyonlar simülatörün benign mesaj gecikme dağılımlarını gerçek ağlara yakın yeniden üretebildiğini destekler. Ancak saldırganlı deneyler canlı ağlarda tekrarlanmadığı için \(\rho\) değerleri saldırı altındaki coverage sonuçlarının gerçek mainnet'te birebir doğrulandığı anlamına gelmez.
Rastgele ER ağları: \(d=8\) neden sorunlu?
Kaynakta \(d=8\), Bitcoin-benzeri bağlantı derecesi olarak incelenir. \(n=1.000\), \(d=8\) ve \(\beta=0.33\) durumunda degree tabanlı greedy corruption, saldırısız yaklaşık 1.49 saniyelik gecikmeyi 3.12 saniyeye çıkarırken coverage'ı %64,17'ye düşürür.
Aynı \(n=1.000\), \(d=8\) ağı için:
- \(\beta=0.30\): coverage %68,15 ve klasik BFT quorum'u için hâlâ yeterlidir,
- \(\beta=0.32\): coverage %65,51'e düşer ve BFT quorum sınırının altına iner,
- \(\beta=0.50\): coverage %35,61'e kadar düşer.
Bu keskin geçiş, “ağ hâlâ büyük ölçüde ayakta” görünse bile quorum güvenliği için birkaç puanlık coverage farkının kritik olabileceğini gösterir.
Erdős–Rényi Ağlarda \(d\geq15\) Sonucu Ne Anlama Geliyor?
Çalışmanın 50–5.000 düğüm ve incelenen saldırgan parametreleri için yaptığı deneylerde ortalama derece yaklaşık \(d=15\)'e çıkarıldığında ER ağlarının robustness kazancı büyük ölçüde doygunlaşır; \(d=15\)'in üzerindeki ek bağlantılar coverage'ı yalnız sınırlı artırırken bant genişliği maliyetini büyütür, dolayısıyla bu sayı evrensel güvenlik sabiti değil çalışmanın test ettiği bölgede gözlenen pratik saturation noktasıdır.
Örneğin \(\beta=0.5\) ve \(n=5.000\) durumunda \(d\)'yi 8'den 20'ye çıkarmak:
- coverage'ı yaklaşık %36,04'ten %49,98'e yükseltir,
- delay'i yaklaşık 6,27 saniyeden 4,8 saniyeye indirir.
Ancak \(d=15\) ile \(d=20\) arasında sonuçlar birbirine çok yaklaşır. Bu nedenle kaynak 5.000 düğüme kadar incelenen ağlarda yaklaşık \(d\geq15\) sonrasında ek degree artışının belirgin robustness kazancı sağlamadığını bildirir.
Adaptif saldırganın corruption hızı neden önemli?
Çok hızlı adaptif saldırganlar, mesajın sırada ulaşacağı düğümleri yayılım gerçekleşmeden önce bozabilir. Kaynakta \(\delta_{\mathrm{cor}}=10\) ms gibi çok kısa gecikmelerde yayılımın tamamen bastırılabildiği senaryolar görülür.
Daha düşük saldırgan bütçelerinde quorum coverage'ını bozmak için saldırganın çok hızlı olması gerekir. Çalışmanın simülasyon koşullarında yaklaşık:
- \(\beta=0.2\) için yaklaşık 20 ms,
- \(\beta=0.3\) için yaklaşık 40 ms
seviyesinde corruption delay gerekebilir.
Bu değerler bir saldırganın gerçek dünyada mutlaka 20–40 ms içinde bir makineyi ele geçirebildiğini iddia etmez. Bunlar saldırgan yeteneğinin simülasyonda hangi noktada quorum coverage'ını bozabildiğini gösteren parametre sonuçlarıdır.
Churn neden degree artışından farklı davranıyor?
\(\beta=0\) durumda bile düğümlerin %50'sinin churn grubunda bulunması coverage'ı yaklaşık %85'e indirebilir. \(\beta=0.2\) ve \(c=40\%\) durumunda coverage yaklaşık %65'e düşerek BFT quorum eşiğinin altına iner; aynı anda yaklaşık %75 dürüst düğümün çevrimiçi olmasına rağmen bu düğümler mesaj açısından birbirine yeterli şekilde erişemeyebilir.
Bu bulgu önemli bir ayrım gösterir: çevrimiçi dürüst düğüm sayısının quorum için teorik olarak yeterli olması, gossip katmanının bu düğümlerin tamamına mesaj ulaştırabildiği anlamına gelmez.
Polkadot grid topolojisi nasıl çalışıyor?
Çalışmada Polkadot doğrulayıcıları yaklaşık:
\[ \left\lfloor\sqrt{n}\right\rfloor \times \left\lceil \frac{n}{\lfloor\sqrt{n}\rfloor} \right\rceil \]
boyutlu bir matrise yerleştirilir. Her doğrulayıcı aynı satır ve sütundaki düğümlere bağlanır; böylece derece yaklaşık:
\[ d\approx2\sqrt{n} \]
olur. Ayrıca her mesaj için sekiz rastgele düğüm eklenir.
Bu yapı oldukça yoğundur. Kaynağın statik grid deneylerinde coverage bozulmuş düğümlerin çıkarılmasının ardından yaklaşık ideal \(1-\beta\) sınırında kalır. 500 düğümlü örnekte saldırı yokken yaklaşık 1,55 saniye olan delay, \(\beta=0.33\) durumunda 2,28 saniyeye çıkar.
Ancak çok yüksek connectivity'nin bedeli ciddi veri tekrarıdır. Churn yükseldiğinde grid'in yüksek degree avantajına rağmen güçlü saldırgan koşullarında quorum garantisi yine kaybolabilir.
GossipSub Neden Düşük Mesaj Hızında Dürüst Düğümleri Bile Cezalandırabiliyor?
GossipSub'un peer-scoring mekanizması komşuların belirli zaman pencerelerinde yeterli sayıda mesajı hızlı iletmesini beklediği için mesaj üretim hızı modelin beklediğinden çok düşük olduğunda dürüst bir eş de gerekli teslimat sayısına ulaşamayabilir, negatif skor alabilir ve mesh'ten çıkarılabilir; bu nedenle scoring parametreleri trafik hacmi ve gerçek ağ gecikmesiyle uyumlu ayarlanmalıdır.
GossipSub'un bağlantı yapısı
Ethereum varsayılan ayarına dayanan modelde hedef mesh derecesi:
\[ D=8 \]
ve lazy-pull metadata ilanı için:
\[ D_{\mathrm{lazy}}=12 \]
ek rastgele peer kullanılır. Böylece doğrudan tam mesaj bağlantıları ile metadata bağlantıları birlikte yaklaşık 20 peer'lik etkili erişim oluşturabilir.
Peer scoring denklemi
GossipSub her mesh peer'i için:
\[ \mathrm{score} = \sum_{k=1}^{6}w_kP_k \]
biçiminde bir skor oluşturur. \(P_k\) belirli davranış göstergesini, \(w_k\) ise onun ağırlığını gösterir.
Bu çalışmanın simülasyonu invalid-message ve uygulamaya özgü bazı bileşenleri kullanmadığı için temel olarak \(P_1\), \(P_2\), \(P_{3a}\) ve \(P_{3b}\) üzerinde durur.
| Gösterge | Parametre | Değer | Rol |
|---|---|---|---|
| \(P_1\) | \(w_1\) | 0.0027 | Mesh içinde geçirilen süreyi ödüllendirir |
| \(P_1\) | cap | 3600 | Süre ödülünün üst sınırı |
| \(P_2\) | \(w_2\) | 0.664 | İlk mesaj teslimlerini ödüllendirir |
| \(P_2\) | cap | 1500 | İlk teslim skorunun üst sınırı |
| \(P_2\) | decay | 0.9916 | Geçmiş skorun zamanla azalması |
| \(P_{3a}\) | \(w_{3a}\) | -0.25 | Yetersiz mesh teslimatını cezalandırır |
| \(P_{3a}\) | threshold | 10 | Beklenen mesaj teslimi eşiği |
| \(P_{3a}\) | decay | 0.997 | Ceza göstergesinin sönümü |
| \(P_{3a}\) | Activation window | 1 dakika | Ceza mekanizmasının devreye girmesi için bekleme |
| \(P_{3a}\) | Delivery window | 5 ms | Mesajın hızlı teslim edilmiş sayıldığı pencere |
| \(P_{3b}\) | \(w_{3b}\) | -0.25 | Lazy-pull teslimat başarısızlığını cezalandırır |
| Mesh | \(D,D_{\mathrm{low}},D_{\mathrm{high}}\) | 8, 6, 12 | Hedef ve alt/üst bağlantı sınırları |
| Lazy pull | \(D_{\mathrm{lazy}}\) | 12 | Metadata alan ek rastgele peer sayısı |
| Zamanlama | Heartbeat / decay interval | 1 s / 1 s | Mesh ve skor güncelleme sıklığı |
Mesh mesaj teslim sayısı threshold değerinin altında kalırsa kaynakta:
\[ P_{3a} = (\mathrm{Threshold}_3-\mathrm{count})^2 \]
şeklinde bir ceza büyüklüğü oluşur ve bunun ağırlığı \(w_{3a}<0\) olduğu için toplam skoru aşağı çeker.
Düşük trafik sonucu
80 KB büyüklüğündeki mesajlar yalnız \(0.01\) mesaj/s hızında üretilirken \(n\leq200\) küçük ağlarda coverage, saldırgan bulunmasa bile yaklaşık %10'a kadar düşebilir. Kaynağın açıklamasına göre sorun mesajların kaybolması değil, scoring fonksiyonunun dürüst peer'leri beklenen hızda relay yapmıyor gibi görerek cezalandırmasıdır.
Mesaj hızı yükseldikçe sonuç düzelir ve \(\lambda\geq10\) mesaj/s düzeyinde yüksek coverage elde edilir.
Selective dropping saldırısı
Saldırgan bütün mesajları keserse GossipSub kötü davranışı fark edip peer'i prune edebilir. Daha ince bir saldırıda saldırgan yalnız mesajların bir kısmını bırakır. Çalışma \(2\) KB, \(120\) mesaj/s ve \(\beta=0.33\) altında drop rate'i \(1/10\) ile \(1/2\) arasında değiştirir.
\(\xi=0.5\), yani yaklaşık her iki mesajdan birinin bırakıldığı durumda küçük ağlarda:
- \(n=100\): coverage yaklaşık %66,
- \(n=200\): coverage yaklaşık %65
olarak ölçülür ve BFT quorum sınırı karşılanmayabilir.
GossipSub ve churn
\(\beta=0.33\) durumunda GossipSub için churn \(c\geq20\%\) olduğunda coverage BFT quorum sınırının altına düşebilir. Aynı koşullardaki saf ER \(d=8\) grafiğinde bu ihlal \(c\geq5\%\) düzeyinde başlayabilir. Kaynak bu farkı GossipSub'un 12 lazy-pull peer'e yaptığı periyodik metadata ilanlarının ek kurtarma yolu oluşturmasıyla ilişkilendirir.
Solana Turbine modelinin temel yapısı
Solana'nın Turbine yaklaşımı veriyi tek bir bütün mesaj olarak bütün komşulara göndermek yerine parçalara ayırıp farklı dinamik ağaçlar üzerinden yayar. Kaynak protokolü chunk-based push dissemination olarak modeller.
Gerçek Turbine yapısında FEC oranı 32:32'dir: 32 veri parçasına 32 recovery parçası eklenir. Çalışmanın 80 KB mesaj modeli için aynı %50 recovery mantığı 64 veri + 64 recovery chunk biçiminde uygulanmıştır.
Chunk boyutu:
\[ 1232\ \text{byte} \]
olarak alınır. Düğüm mesajı yeniden oluşturmak için 64 parçadan herhangi 64'ünü almalıdır; böylece teorik olarak chunk'ların %50'sine kadar kayıp tolere edilebilir.
İki fanout değeri incelenir:
- \(d=200\): Solana ana ağındaki yüksek fanout'u temsil eden ayar,
- \(d=50\): daha düşük bant genişliği kullanan karşılaştırmalı ayar.
Solana'nın Dinamik Ağaçları Neden Saldırı Altında Kırılganlaşabiliyor?
Bir chunk'ın ağaçtaki üst düğümlerden birinde kesilmesi o düğümün altındaki bütün dalın ilgili chunk'ı kaybetmesine yol açabildiği için saldırgan veya churn yeterli sayıda farklı chunk yolunu bozduğunda düğümler FEC reconstruction eşiği için gerekli parça sayısına ulaşamaz; ağ büyüyüp ağaç yüksekliği arttıkça bu hiyerarşik kayıp etkisi daha belirgin hale gelir.
Dinamik ağacın yaklaşık yüksekliği:
\[ h= \left\lceil \log_d(n) \right\rceil \]
ile belirlenir. Ağ büyüdükçe veya fanout \(d\) küçüldükçe \(h\) artar. Daha uzun ağaç, bir chunk'ın son düğümlere ulaşmadan önce daha fazla ara düğüme bağımlı olması anlamına gelir.
\(\beta=0.1\) altında dinamik ağaçların coverage değeri ideal \(1-\beta\) düzeyinde kalabilir ve gecikme çok düşüktür. Örneğin kaynak, \(\beta=0.1\) altında ağ büyüklüğünden büyük ölçüde bağımsız yaklaşık 0,3 saniyelik yayılım gecikmesi bildirir.
Buna karşılık daha güçlü saldırılarda coverage hızla düşer. Bölüm 4.5 ve Şekil 11'in çizgileri \(\beta=0.3\) durumunu gösterirken, Bölüm 5.1 yorum metni aynı güçlü saldırı tartışmasını \(\beta=0.33\) olarak ifade eder. Bu kaynak-içi notasyon farkı korunmalıdır.
Kaynağın yorum bölümünde \(\beta=0.33\) için coverage'ın \(n=200\)'de yaklaşık %67'den \(n=5.000\)'de en fazla yaklaşık %15'e düştüğü belirtilir. Bu durum, tree tabanlı yayılımın ağ ölçeğine karşı ER veya grid topolojileri kadar kararlı olmadığını gösterir.
Gerçek stake dağılımı kontrolü
Ana karşılaştırmalar, gossip katmanını consensus stake etkisinden ayırmak için eşit stake varsayımıyla yapılmıştır. Araştırmacılar Appendix D'de gerçek Solana stake dağılımını ayrıca test eder.
Rastgele corruption gerçek stake dağılımında eşit-stake sonucuna benzer bir eğilim üretirken, yüksek stake'li düğümlerin öncelikle bozulduğu stake-weighted saldırı yayılımı tamamen engelleyebilir. Bu kontrol, eşit stake varsayımının Solana'yı olduğundan kötü göstermediğini; tersine saldırgan açısından elverişli olmayan bir başlangıç durumu olduğunu destekler.
Dört yaklaşımın bant genişliği karşılaştırması
| Saldırgan oranı \(\beta\) | ER \(d=15\) | Polkadot Grid | GossipSub \(d=8\) | Solana Dynamic Tree \(d=200\) |
|---|---|---|---|---|
| 0 | 685 MB | 2969 MB | 337 MB | 142 MB |
| 0.1 | 645 MB | 2798 MB | 304 MB | 120 MB |
| 0.2 | 595 MB | 2599 MB | 269 MB | 100 MB |
| 0.33 | 515 MB | 2299 MB | 225 MB | Raporlanmadı; coverage yetersiz |
| 0.5 | 387 MB | 1835 MB | 167 MB | Raporlanmadı; coverage yetersiz |
Saldırgan yokken Solana dinamik ağaçları 142 MB ile en düşük toplam trafiği üretir. GossipSub 337 MB, ER \(d=15\) 685 MB kullanır. Grid ise yaklaşık 2,97 GB ile açık ara en yüksek bant genişliğini tüketir.
Kaynak, Polkadot'un yaklaşık altı saniyede bir blok üretim hızı altında bu yükün düğüm başına günlük yaklaşık 41,75 GB düzeyine karşılık geldiğini bildirir.
Bu karşılaştırmada yalnız düşük trafik “iyi” sayılmaz. Solana'nın \(\beta\geq0.33\) satırlarının boş bırakılmasının nedeni düşük bant genişliği değil, mesaj coverage'ının karşılaştırma için gerekli güvenlik seviyesini artık sağlamamasıdır.
Protokoller arasındaki temel trade-off
| Yaklaşım | Güçlü taraf | Zayıf taraf | Kaynağın temel yorumu |
|---|---|---|---|
| ER rastgele grafik | Basit, analiz edilebilir; \(d\geq15\) ile güçlü robustness–bandwidth dengesi | \(d=8\) hedefli/adaptif saldırı ve churn altında yetersiz kalabilir | Yeterli degree ile üretim sistemleri için pratik aday |
| Polkadot grid | Çok yüksek bağlantılılık ve güçlü coverage | Çok yüksek bant genişliği ve mesaj tekrarı | Bandwidth'in sınırlayıcı olmadığı durumda güçlü robustness |
| GossipSub | Lazy pull + peer scoring ile iyi verimlilik ve güçlü coverage sağlayabilir | Trafik hızı, latency ve scoring parametrelerine hassas; selective dropping riski | Doğru tuning kritik |
| Solana dynamic trees | Benign durumda çok düşük bandwidth ve düşük latency | Güçlü saldırı, büyük ağaç yüksekliği, churn ve stake concentration altında kırılgan | Verimlilik yüksek fakat robustness daha düşük |
Churn altında online ve dürüst düğüm oranı
| Churn \(c\) | \(\beta=0\) | \(\beta=0.2\) | \(\beta=0.3\) | \(\beta=0.5\) |
|---|---|---|---|---|
| %5 | %98,3 | %78,6 | %68,8 | %49,2 |
| %10 | %96,8 | %77,3 | %67,7 | %48,4 |
| %20 | %93,5 | %74,9 | %65,3 | %46,7 |
| %30 | %90,0 | %72,1 | %63,1 | %44,9 |
| %40 | %86,9 | %69,3 | %60,5 | %43,6 |
| %50 | %83,4 | %66,8 | %58,4 | %41,7 |
Bu tablo doğrudan gossip coverage tablosu değildir. Yalnız belirli churn ve saldırgan oranlarında ağdaki kaç düğümün fiziksel olarak online ve dürüst olduğunu gösterir. Kaynağın önemli bulgusu, bu oran teorik quorum için yeterli olduğu bazı koşullarda bile gossip coverage'ın topolojik bağlantı sorunları nedeniyle quorum'un altına düşebilmesidir.
Çalışmanın Yöntemi ve Bulguları
Araştırma soruları
Çalışma iki açık araştırma sorusu sorar:
- RQ1: Gossip protokolleri hangi parametre ve koşullarda gerçekçi adaptif saldırganlara karşı robust kalır?
- RQ2: Farklı gossip protokolleri robustness ve performans açısından nasıl karşılaştırılır?
Araştırma tasarımının teknik zinciri
- Oluşmuş P2P overlay topolojisi \(G_t\) giriş olarak alınır.
- Mesaj yayılımı stateful düğüm modeliyle tanımlanır.
- \(\mathsf{Quality}(t)\), coverage \(\Omega\) ve delay \(\Delta\) metrikleri hesaplanır.
- Saldırganın bütçesi \(\beta\), topoloji bilgisi, corruption strategy ve \(\delta_{\mathrm{cor}}\) değeri tanımlanır.
- ER grafiklerinde quorum bozulmasının analitik sınırları çıkarılır.
- SimBlock, Random Graph, Grid, GossipSub ve Dynamic Tree davranışlarını içerecek biçimde genişletilir.
- Gerçek ağlardan türetilmiş latency, bandwidth, node count ve churn parametreleri kullanılır.
- Simülasyon benign gerçek ağ latency dağılımlarıyla doğrulanır.
- Network size, degree, churn, \(\beta\), corruption strategy ve message rate sistematik olarak değiştirilir.
- Coverage, delay ve toplam iletilen veri karşılaştırılır.
- Sonuçlar BFT ve Nakamoto-style quorum eşikleriyle birlikte yorumlanır.
Random Graph sonucu
Rastgele ER ağlarında hedefli degree/betweenness saldırıları rastgele corruption'dan daha etkilidir. Coverage ağ büyüklüğüne göre görece kararlı kalabilirken delay ağ büyüdükçe artar. Degree yükseldikçe büyük \(\beta\) değerlerinde robustness belirgin biçimde iyileşir; yaklaşık \(d\geq15\) sonrasında 5.000 düğüme kadar gözlenen kazanç doygunlaşır.
Polkadot sonucu
Grid topolojisi yüksek bağlantılılık nedeniyle incelenen doğrudan corruption senaryolarında çok güçlü coverage sağlar ve özellikle yüksek churn altında ER ağlarından biraz daha iyi kalır. Bunun bedeli en yüksek bant genişliği tüketimidir.
Grid deneyinde düğümlerin degree değerleri birbirine çok yakın olduğundan saldırgan için merkezî düğüm seçiminin avantajı düşüktür; çalışma bu bölümde global topology knowledge sahibi statik saldırgan altında uniform random corruption kullanır. Bu ayrıntı, grid sonucunu diğer protokollerdeki greedy saldırılarla birebir aynı saldırı senaryosuymuş gibi yorumlamamak için önemlidir.
GossipSub sonucu
GossipSub yüksek mesaj hızında etkili bir robustness/bandwidth dengesi sağlayabilir. Lazy-pull mekanizması churn altında saf \(d=8\) ER grafiğine göre ek koruma sağlar. Buna karşın scoring parametreleri trafik ve latency koşullarına uymazsa dürüst düğümler prune edilebilir. Selective dropping yapan saldırganların bütün mesajları kesmeden scoring mekanizmasının altında kalabilmesi ayrı bir zayıflık oluşturur.
Solana sonucu
Dynamic-tree ve FEC tabanlı yaklaşım benign durumda dört yaklaşımın en düşük bant genişliğini ve çok düşük gecikmeyi sağlar. Ancak coverage, tree height yükseldikçe ve saldırgan/churn arttıkça hızlı biçimde düşebilir. Gerçek stake dağılımı ile yapılan ek kontrol de yüksek-stake hedeflemesinin riski azaltmadığını göstermektedir.
Bant genişliği sonucu
Aynı 1.000 düğümlü ağ ve 80 KB mesaj için saldırgansız toplam trafik sıralaması:
\[ \text{Solana Dynamic Tree} < \text{GossipSub} < \text{ER }(d=15) \ll \text{Polkadot Grid}. \]
Sayısal olarak:
\[ 142\ \mathrm{MB} < 337\ \mathrm{MB} < 685\ \mathrm{MB} < 2969\ \mathrm{MB}. \]
Ancak ilk değerin en düşük olması Solana'nın genel olarak “en iyi” protokol olduğu anlamına gelmez; aynı çalışma saldırı altında dynamic tree coverage'ının diğer yaklaşımlardan çok daha hızlı bozulabileceğini gösterir.
Simülatör doğrulamasının anlamı
Dört sistemdeki Pearson korelasyonlarının \(0.93\) ile \(0.99\) arasında olması, araştırmacıların kullandığı event/latency modelinin benign gerçek-ağ yayılım dağılımına yakın olduğunu destekler. Bununla birlikte Pearson korelasyonu saldırganlı koşullarda security guarantee değildir ve simülasyon modelindeki bütün varsayımların gerçek dünyada eksiksiz geçerli olduğunu kanıtlamaz.
Kaynakta klasik anlamlılık testi var mı?
Çalışmanın ana sonuçları p-değeri veya klasik deneysel hipotez testi üzerine kurulmamıştır. Ağ güvenliği için analitik eşitsizlikler, simülasyon ortalamaları, coverage/delay ölçümleri ve gerçek ağ ile simulator latency dağılımlarının Pearson korelasyonları kullanılmıştır. Kaynak, ana karşılaştırmalar için güven aralığı veya etki büyüklüğü tablosu raporlamaz; Verianla tarafından böyle değerler üretilmemiştir.
Çalışmanın desteklediği sonuçlar
- Gossip katmanının topolojisi, konsensüs katmanının teorik BFT toleransını pratikte kullanabilmesi için güvenlik-kritiktir.
- Hedefli düğüm corruption, aynı saldırgan bütçesindeki rastgele corruption'dan daha ciddi coverage kaybı oluşturabilir.
- Bitcoin-benzeri \(d=8\) ER ağları incelenen hedefli/adaptif saldırı koşullarında BFT quorum coverage'ını garanti etmez.
- 5.000 düğüme kadar incelenen ER ağlarında yaklaşık \(d\geq15\) güçlü bir robustness–bandwidth trade-off verir.
- Polkadot grid yüksek robustness sağlar fakat çok yüksek bant genişliği kullanır.
- GossipSub'un davranışı scoring parametreleri, mesaj hızı ve latency varsayımlarına hassastır.
- Solana dynamic trees benign durumda çok verimlidir fakat güçlü corruption ve churn altında coverage bakımından hassastır.
- Churn bütün incelenen gossip yaklaşımlarının quorum coverage'ını azaltabilir.
- Daha karmaşık gossip protokolü otomatik olarak daha yüksek security anlamına gelmez.
Çalışmanın desteklemediği sonuçlar
- Bitcoin, Ethereum, Polkadot veya Solana ana ağlarının bugün saldırıyla kesin olarak durdurulabildiği gösterilmemiştir.
- Canlı mainnet üzerinde saldırı gerçekleştirilmemiştir.
- \(d=15\)'in bütün ağ boyutları, bütün saldırganlar ve bütün protokoller için evrensel güvenli degree olduğu kanıtlanmamıştır.
- Polkadot'un bütün olası network-level saldırılara karşı güvenli olduğu sonucu çıkarılamaz.
- GossipSub'un genel olarak güvensiz olduğu sonucu çıkarılamaz; çalışma doğru tuning ile güçlü performans da göstermektedir.
- Solana konsensüsünün bütünüyle güvensiz olduğu sonucu çıkarılamaz; çalışma belirli gossip/dynamic-tree yayılım katmanını ve tanımlanmış saldırgan koşullarını inceler.
- Peer discovery'nin kendisine yönelik yeni bir saldırı geliştirilmemiştir.
- Simülatörün benign latency doğrulaması saldırı altındaki bütün davranışı gerçek mainnet için doğrulamaz.
Yöntemsel sınırlar
1. Saldırıların tamamı simülasyondadır. Etik nedenlerle gerçek kullanıcıların fonlarını veya ağın çalışmasını etkileyebilecek canlı saldırılar yapılmamıştır.
2. Peer discovery doğrudan çalışma konusu değildir. Çalışma discovery tamamlandıktan sonra oluşan overlay topolojisini değerlendirir.
3. Simülatör doğrulaması benign davranıştadır. Gerçek ağlarla karşılaştırılan temel gözlem message-arrival latency dağılımıdır; adversarial mainnet davranışı değildir.
4. Saldırgan modeli belirli varsayımlara dayanır. Saldırganın düğüm kümesini ve belirli düzeyde topoloji bilgisini bildiği durumlar değerlendirilir. Gerçek saldırganın bu bilgiyi hangi hız ve doğrulukta elde edebildiği ayrı bir problemdir.
5. GossipSub modeli tek topic'e indirgenmiştir. Invalid-message \(P_4\) ve uygulamaya özgü \(P_5/P_6\) bileşenleri simülasyona dahil edilmemiştir.
6. Solana karşılaştırmasının ana kısmı eşit stake ile yapılmıştır. Bununla birlikte Appendix D gerçek stake dağılımını ayrıca kontrol eder ve yüksek-stake hedeflemesinin sonuçları iyileştirmediğini gösterir.
7. \(d\geq15\) sonucu deney alanına bağlıdır. Ağ büyüklüğü 5.000'e kadar, kaynakta tanımlanan latency/churn ve saldırgan koşulları altında gözlenmiştir.
8. Protokoller aynı iç mimariye sahip değildir. Grid, GossipSub, ER ve Turbine farklı mekanizmalar kullandığından bütün saldırı stratejileri her protokole birebir aynı biçimde uygulanamaz.
Etik önlemler
Araştırmacılar canlı Solana veya GossipSub düğümlerine saldırmamıştır. Simülatör doğrulaması için kullanılan veriler kamuya açık tracker ve telemetry servislerinden alınmıştır. Ethereum mainnet topolojisi doğrudan çıkarılmamış; kaynak çalışmada gösterilen testnet topolojisi önceki bir çalışmanın transaction-isolation yönteminden alınmıştır.
Araştırmacılar bulgularını ilgili taraflara da açıklamıştır: Solana'ya dynamic-tree gossip robustness sorunları, GossipSub geliştiricilerine ise yanlış parametre ayarlarına olan hassasiyet bildirilmiştir.
Yeniden üretilebilirlik
Kaynak, kullanılan simülatör kodunun ve bütün deney verilerinin “Gossip Protocol Simulator for Blockchains” adlı açık repository'de yayımlandığını belirtmektedir. Bu, parametrelerin ve grafiklerin bağımsız olarak yeniden çalıştırılabilmesi açısından çalışmanın güçlü yönlerinden biridir.
Kaynak ve Yöntem Notu
Özgün başlık: On the Robustness of Gossip Protocols in Modern Blockchains
Yazarlar: Wenting Li; Jannik Albrecht; Frederik Armknecht; Ghassan Karame.
Yazar sırası: Kaynaktaki sıra korunmuştur.
Eş katkı: Kaynakta eş birinci yazar/eş katkı beyanı tespit edilmemiştir. Yazar isimlerindeki yıldız işareti Ruhr University Bochum afiliyasyonunu göstermektedir.
Sorumlu yazar: Kaynak ayrı bir corresponding author etiketi vermemektedir; bu nedenle sorumlu yazar varsayılmamıştır.
Kurumlar: Wenting Li, Jannik Albrecht ve Ghassan Karame — Ruhr University Bochum, Germany. Frederik Armknecht — University of Mannheim, Germany.
Bilim alanı: Bilgisayar güvenliği, dağıtık sistemler, P2P ağları, blokzincir ağ güvenliği ve Byzantine Fault Tolerance.
Kaynak sürümü: arXiv:2610.21526v1 [cs.CR].
ArXiv gönderim tarihi: 15 Ekim 2026.
ArXiv DOI: 10.48550/arXiv.2610.21526. Bu tanımlayıcı arXiv sürümüne aittir; gelecekteki IEEE proceedings DOI'si olarak yorumlanmamalıdır.
Hakemlik / yayın durumu: Çalışma 2027 IEEE Symposium on Security and Privacy (IEEE S&P 2027) için kabul edilmiştir. Yüklenen belge arXiv v1 sürümüdür ve Appendix F içinde IEEE S&P program komitesinin meta-review'u bulunmaktadır. Kasım 2026 itibarıyla gelecekte yayımlanacak proceedings/version-of-record sürümünün ayrı DOI ve nihai bibliyografik kaydı bu kaynak üzerinden doğrulanamamaktadır.
Kaynak türü: Analitik ağ güvenliği modeli ve kontrollü blokzincir ağ simülasyonu içeren kabul edilmiş konferans çalışmasının arXiv sürümü.
Temel araştırma soruları: Gossip protokollerinin hangi parametrelerde gerçekçi adaptif saldırganlara karşı robust kaldığı ve farklı gossip/topoloji tasarımlarının robustness ile performans açısından nasıl karşılaştırıldığı.
Temel yöntem: Erdős–Rényi analitik model + genişletilmiş SimBlock olay-tabanlı simülasyon + gerçek ağların benign block/message propagation dağılımlarıyla simulator validation.
Karşılaştırılan sistemler: Bitcoin-benzeri ER random graph, Polkadot grid topology, Ethereum GossipSub ve Solana Turbine-benzeri chunk/dynamic-tree dissemination.
Temel metrikler: \(\mathsf{Quality}(t)\), coverage \(\Omega\), delay \(\Delta\), quorum karşılanması ve toplam iletilen veri miktarı.
Simülasyon ağı: Ana deneylerde 50–5.000 düğüm.
Mesaj boyutu: Ana karşılaştırmada 80 KB; belirli GossipSub deneylerinde 2 KB; gerçek ağ validation deneylerinde sistemin gerçek koşuluna göre farklı mesaj boyutları kullanılmıştır.
Churn: %5–50. Online ve offline süre dağılımları önceki gerçek Bitcoin ölçümlerine dayandırılmıştır.
Saldırgan bütçesi: \(\beta\in\{0.1,0.2,0.3,0.32,0.33,0.5\}\) içindeki seçilmiş koşullar.
Saldırgan türleri: Statik, mobile/adaptive; random ve greedy corruption.
Greedy centrality ölçütleri: Degree, closeness, eigenvector ve betweenness centrality.
Corruption delay: 10 ms–10 s.
Tekrar: Aksi belirtilmedikçe her veri noktası 10 bağımsız simülasyon çalışmasının ortalamasıdır.
Gerçek ağ validation korelasyonları: Bitcoin \(\rho=0.93\); Polkadot \(\rho=0.99\); Ethereum \(\rho=0.95\); Solana \(\rho=0.94\).
Gerçek ağ saldırısı: Yoktur. Saldırganlı bütün deneyler kontrollü simülasyonda yürütülmüştür.
Önemli kaynak-içi notasyon farkı: Solana Şekil 11'de güçlü saldırgan serileri \(\beta=0.3\) olarak etiketlenirken Bölüm 5.1 aynı tartışmanın bir kısmını \(\beta=0.33\) olarak ifade etmektedir. Bu Verianla aktarımında değerler sessizce eşitlenmemiştir.
Veri ve kod erişilebilirliği: Kaynak, simulator kodu ve bütün deney verilerinin “Gossip Protocol Simulator for Blockchains” repository'sinde yayımlandığını belirtmektedir.
Finansman: Çalışma kısmen Deutsche Forschungsgemeinschaft (DFG, German Research Foundation), Germany's Excellence Strategy – EXC 2092 CASA – 390781972 tarafından finanse edilmiştir.
Çıkar çatışması: Yüklenen sürümde ayrı bir conflict-of-interest statement tespit edilmemiştir; “çıkar çatışması yoktur” şeklinde varsayım yapılmamıştır.
CRediT / yazar katkıları: Yüklenen sürümde ayrı CRediT rol tablosu tespit edilmemiştir.
Etik: Canlı blokzincir ağlarına saldırı uygulanmamıştır. Gerçek ağ verileri kamuya açık telemetry/tracker kaynaklarından benign simulator validation amacıyla kullanılmıştır. Bulgular Solana ve GossipSub geliştiricileriyle paylaşılmıştır.
En önemli yorum sınırı: Çalışma, belirli blokzincir gossip tasarımlarının tanımlanmış saldırgan, churn ve ağ parametreleri altındaki simülasyon robustness'ını incelemektedir. Sonuçlar canlı mainnet'in saldırıyla kesin biçimde kesilebileceğini veya belirli bir blokzincirin bütünüyle güvensiz olduğunu göstermez.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib