


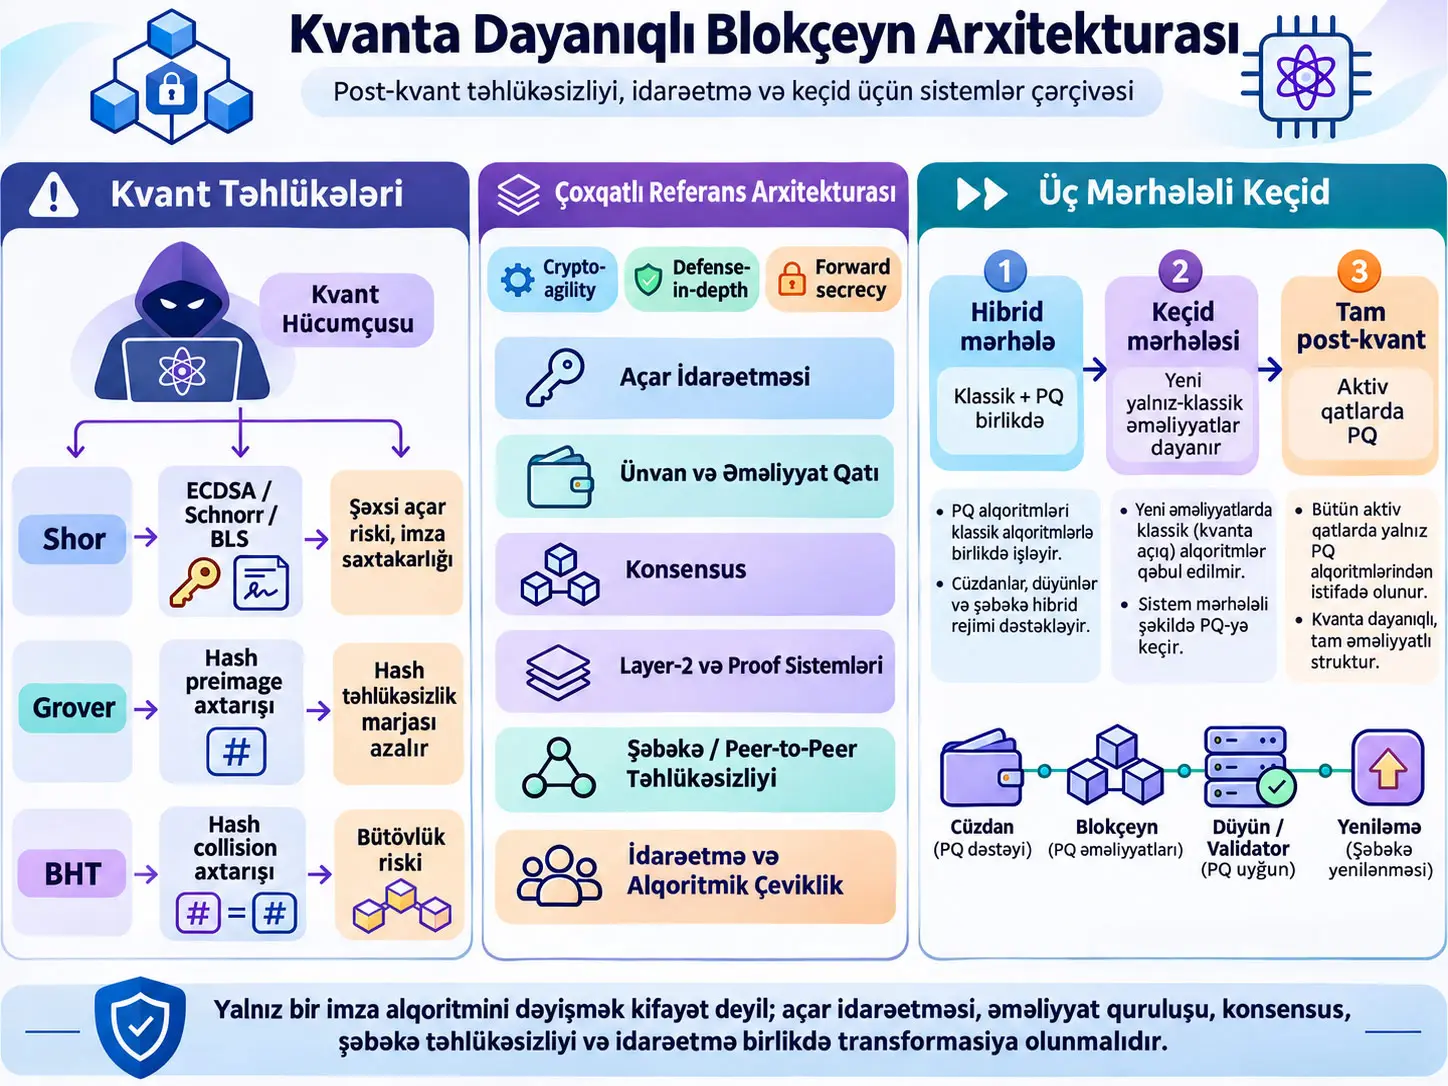
Kvantadavamlı blokçeyn arxitekturası, yalnız bir klassik imza alqoritmini post-kvant alqoritmi ilə əvəz etmək əvəzinə açar idarəetməsini, ünvan yaradılmasını, əməliyyatların doğrulanmasını, konsensusu, şəbəkə rabitəsini, Layer-2 sistemlərini, idarəetməni və miqrasiya mexanizmlərini kvant təhdidinə uyğun şəkildə birlikdə yenidən quran sistem yanaşmasıdır. Bu Review işi yeni blokçeyn prototipini eksperimental olaraq sınaqdan keçirmir; Shor və Grover alqoritmlərinin mövcud blokçeyn təhlükəsizlik yığınına təsirini araşdırır, post-kvant kriptoqrafik seçimləri müqayisə edir və crypto-agility, defense-in-depth və forward secrecy prinsipləri üzərində qurulmuş istinad arxitekturası ilə üçmərhələli miqrasiya modeli təklif edir.
Tədqiqata görə kvant təhdidinin ən birbaşa hissəsi açıq açarlı imza sistemləridir. Kifayət qədər güclü, xətaya davamlı kvant kompüterində Shor alqoritmi ECDSA, Schnorr və BLS kimi diskret loqarifm fərziyyəsinə əsaslanan strukturları hədəfləyərək gizli açarın bərpası və imza saxtalaşdırılması riskini yarada bilər. Grover alqoritmi isə heş funksiyalarını Shor kimi tamamilə aradan qaldırmır; preimage axtarışının eksponensial mürəkkəbliyindəki qüvvəti təxminən yarıya endirərək təhlükəsizlik marjasını azaldır. Buna görə məqalə imza sistemləri ilə heş sistemlərinin eyni kvant risk sinfinə daxil edilməməli olduğunu vurğulayır.
Təklif olunan arxitekturanın üç əsas prinsipi vardır. Crypto-agility, blokçeyn protokolunun kriptoqrafik alqoritmləri daimi və dəyişdirilə bilməyən sabitlər kimi deyil, versiyalaşdırıla və dəyişdirilə bilən protokol parametrləri kimi idarə etməsini nəzərdə tutur. Defense-in-depth, bütün təhlükəsizliyin tək bir kriptoqrafik primitive-ə bağlanmamasını; açar, imza, konsensus və şəbəkə qatlarında müstəqil təhlükəsizlik mexanizmlərinin olmasını nəzərdə tutur. Forward secrecy isə uzunmüddətli identifikasiya açarının sonradan ələ keçirilməsinin keçmiş şəbəkə sessiyalarının məxfiliyini avtomatik olaraq aradan qaldırmamasını hədəfləyir.
Mənbənin miqrasiya təklifi üç əsas vəziyyətdən ibarətdir: hibrid mərhələ, keçid mərhələsi və tam post-kvant mərhələsi. Hibrid mərhələdə klassik və post-kvant mexanizmlər birlikdə istifadə olunur. Keçid mərhələsində yeni classical-only əməliyyatlar tədricən rədd edilir, lakin tarixi blokların doğrulana bilməsi üçün köhnə imzalar uyğunluq rejimində doğrulanmağa davam edir. Tam post-kvant mərhələsində aktiv protokol qatlarında post-kvant mexanizmlər əsas olur; köhnə klassik doğrulama məntiqi yalnız tarixi audit məqsədilə arxivləşdirilir.
Bu tədqiqat istehsal şəbəkəsinin həmin arxitektura ilə həqiqətən hücumlara davamlı olduğunu eksperimental şəkildə sübut etmir. Təklif olunan alqoritm seçimləri, qat dizaynları, faizlə ifadə olunan keçid hədləri və idarəetmə qaydaları tədqiqatın sistem mühəndisliyi təklifləridir. Xüsusilə kvant kompüterlərinin nə vaxt kriptoqrafik miqyasda istifadə oluna biləcəyi dəqiq müəyyən edilmiş eksperimental nəticə deyil; mənbə bunu zamanla yenilənməli olan təhdid cədvəli kimi nəzərdən keçirir.
Tədqiqatın nəzərdən keçirdiyi əsas problem
Blokçeyn sistemləri yalnız bir rəqəmsal imza alqoritmindən ibarət deyil. Blokçeynin təhlükəsizliyi heş funksiyalarının, açıq açarlı imzaların, ünvan törətmə strukturlarının, konsensus doğrulamasının, validator identifikasiyalarının, peer-to-peer rabitəsinin, Layer-2 protokollarının, körpülərin, pul kisələrinin, aparat təhlükəsizlik modullarının və idarəetmə proseslərinin birlikdə işləməsinə əsaslanır.
Mənbənin əsas problemi post-kvant keçidin çox vaxt yalnız “ECDSA əvəzinə kvantadavamlı imza qoymaq” kimi nəzərdən keçirilməsidir. Tədqiqata görə belə bir dəyişiklik yalnız bir hücum səthini yamayır. Məsələn, əməliyyat imzası post-kvant hala gətirilərkən BLS əsaslı validator attestations, elliptic-curve əsaslı VRF, ECDH əsaslı şəbəkə əl sıxması və ya pairing əsaslı zk-SNARK sistemi saxlanılarsa, blokçeyn təhlükəsizlik yığınının mühüm hissələri klassik kvant fərziyyələrindən asılı qala bilər.
Tədqiqatın üç tədqiqat sualı
- Yeni və mövcud blokçeyn arxitekturalarına hansı post-kvant kriptoqrafik primitive-lər tətbiq oluna bilər və onlar təhlükəsizlik, sürət və uyğunluq baxımından hansı trade-off-ları daşıyır?
- Həqiqi kvant davamlılığı üçün açar idarəetməsi, imza, konsensus və şəbəkə qatlarında hansı dəyişikliklər tələb olunur və bunlar vahid sistem dizaynında necə birləşdirilə bilər?
- İşləyən blokçeyni klassik kriptoqrafik vəziyyətdən post-kvant vəziyyətə keçirmək üçün hansı idarəetmə qaydaları, keçid mərhələləri və maraqlı tərəflərin koordinasiya mexanizmləri lazımdır?
Blokçeynin mövcud kriptoqrafik təhlükəsizlik yığını
Mənbə blokçeynin kriptoqrafik quruluşunu tədris məqsədilə üç əsas komponent səviyyəsində nəzərdən keçirir: heş funksiyaları, açıq açarlı imzalar və bəzi blokçeynlərdə mövcud olan threshold/aggregation strukturları.
Bitcoin blok heşlərində, proof-of-work və Merkle ağaclarında SHA-256 istifadə etdiyi halda, Ethereum bir çox struktur üçün Keccak-256 istifadə edir. Mənbədə heş funksiyalarının üç əsas təhlükəsizlik xüsusiyyəti göstərilir: preimage resistance, second-preimage resistance və collision resistance.
Heş funksiyasının mürəkkəblikləri nə deməkdir?
Burada \(n\) heş çıxışının bit uzunluğudur. Mənbənin istifadə etdiyi kobud təhlükəsizlik modeli altında hücumçu müəyyən heş çıxışını yaradan girişi klassik brute-force tipli axtarışla tapmaq üçün təxminən \(2^n\) ölçüsündə axtarış fəzası ilə qarşılaşır.
Collision problemi müəyyən heşi tərsinə çevirməkdən fərqlidir: hücumçunun sadəcə bir-birindən fərqli iki girişin eyni çıxışı yaratdığını tapması kifayətdir. Birthday effekti səbəbilə klassik collision təhlükəsizliyi təxminən çıxışın yarısı qədərdir. Mənbə buna görə SHA-256 üçün klassik collision təhlükəsizliyini təxminən 128 bit, preimage təhlükəsizliyini isə 256 bit kimi verir.
Buradakı \(n\) Merkle ağacındakı yarpaqların sayını göstərir. Əməliyyatın ağaca daxil olduğunu doğrulamaq üçün bütün əməliyyatları göndərmək əvəzinə yarpaqdan kökə gedən heş yolu istifadə edilə bilər. Ağac böyüdükcə sübutun uzunluğu xətti deyil, loqarifmik şəkildə artır.
ECDSA-nın riyazi asılılığı
Mənbə ECDSA kontekstində \(k\)-nı gizli açar, \(G\)-ni secp256k1 üzərində sabit generator point, \(Q\)-nu isə açıq açar kimi müəyyən edir. Səlahiyyətli istifadəçi \(k\)-nı bilir; kənardan görünən \(G\) və \(Q\)-dan \(k\)-nın əldə edilməsi elliptic curve discrete logarithm probleminə bağlanır.
Mənbədaxili riyazi qeyd: tədqiqat bu nöqtədə klassik açar bərpasını \(O(p)\) qrup əməliyyatı kimi yazır, eyni paraqrafda isə 256-bit secp256k1 üçün təxminən 128 bit klassik təhlükəsizlik göstərir. Bu iki ifadə mənbədə kifayət qədər izah olunmur. Verianla mənbədə yazılmamış mürəkkəblik ifadəsini müəllifin tənliyi imiş kimi dəyişmir.
Bitcoin proof-of-work şərti
\(x\), mədənçinin dəyişdirdiyi nonce/axtarış girişini; target isə etibarlı blok heşinin aşağısında qalmalı olduğu hədəf dəyəri göstərir. Mədənçilik bu kontekstdə preimage search probleminə çevrilir. Mənbə Grover alqoritminin proof-of-work üzərindəki əsas təsirini bu axtarış problemi vasitəsilə müzakirə edir.
BFT konsensusundakı \(f<n/3\) şərti
Mənbənin PBFT tipli Byzantine fault-tolerant sistemlər üçün istifadə etdiyi ifadədə \(n\) ümumi validator/node sayını, \(f\) isə Byzantine və ya zərərli node sayını göstərir. Şərt protokolun təhlükəsizlik və liveness xüsusiyyətlərinin qorunması üçün tolerantlıq həddini ifadə edir. Bu bərabərsizlik kvant alqoritmindən törəyən formula deyil; BFT təhlükəsizlik modelinin şərtidir. Kvant hücumçusu etibarlı validator imzalarını saxtalaşdıra bilsə, kriptoqrafik autentifikasiya qatı bu say həddi təmin edilsə belə fərqli hücum səthi yarada bilər.
Kvant kompüteri ilə klassik kompüter arasındakı əsas fərq
Mənbə kvant hesablamasını superpozisiya, dolaşıqlıq və interferensiya ilə izah edir. Qubit ölçüldükdə 0 və ya 1 nəticəsi alına bilər; çoxqubitli sistem \(2^n\) əsas vəziyyətdən ibarət vəziyyət fəzasında təmsil oluna bilər. Lakin tədqiqat bunun xüsusilə “eyni anda \(2^n\) klassik proqram işlətmək” mənasına gəlmədiyini vurğulayır. Kvant alqoritmində əsas məsələ düzgün nəticələrin amplitudasını gücləndirən, səhv nəticələrin amplitudasını azaldan interferensiya strukturunu qura bilməkdir.
Mənbə NISQ cihazları ilə fault-tolerant quantum computer arasında dəqiq fərq qoyur. Mövcud səs-küylü fiziki qubit sayı dərin Shor dövrələrini etibarlı şəkildə işlədə biləcək məntiqi qubit tutumu ilə eyni deyil. Tədqiqatda istinad edilən mənbə təxminlərindən biri 256-bit əyri kriptoqrafiyasını qırmaq üçün 2000–4000 logical qubit və error correction səbəbilə ümumilikdə milyonlarla physical qubit lazım ola biləcəyidir. Mənbədə Webber və həmkarlarından aktarılan təxmin Bitcoin ECDSA açarını təxminən bir saatlıq məruz qalma pəncərəsində qırmaq üçün 317 milyon physical superconducting qubit səviyyəsindədir. Bunlar bu məqalənin öz cihaz ölçmələri deyil, istinad etdiyi ədəbiyyat təxminləridir.
Shor və Grover Alqoritmlərinin Blokçeynə Təsiri Eynidirmi?
Xeyr. Mənbədə Shor alqoritmi ECDSA, Schnorr və BLS kimi discrete-logarithm əsaslı açıq açar strukturları üçün açarın bərpasına qədər gedən əsaslı qırılma təhdidi kimi qiymətləndirildiyi halda, Grover alqoritmi heş preimage axtarışını təxminən \(O(2^n)\)-dən \(O(2^{n/2})\)-yə endirərək təhlükəsizlik marjasını azaldır; buna görə iki alqoritmin təsiri nə eyni hücum növüdür, nə də eyni şiddətdədir.
Grover alqoritminin mənbədə verilən əsas mürəkkəbliyi
Mənbə \(n\)-bit axtarış fəzasında klassik \(O(2^n)\) axtarışına qarşı Grover-in amplitude amplification ilə \(O(2^{n/2})\) kvant sorğusundan istifadə etdiyini izah edir.
SHA-256 preimage nümunəsində mənbə aşağıdakı əlaqəni verir:
Bu ifadə “SHA-256 kvant kompüteri ilə dərhal qırılır” demək deyil. Mənbə \(2^{128}\) miqyasının hələ də son dərəcə böyük olduğunu açıq şəkildə vurğulayır.
Kvant collision axtarışı
Mənbə Brassard–Høyer–Tapp yanaşmasından heş collision axtarışı üçün istifadə edərək təxminən aşağıdakı mürəkkəbliyi müzakirə edir:
\(n=256\) üçün \(256/3\approx85,3\) olduğuna görə mənbə SHA-256 üçün təxminən 85 bit quantum collision resistance ifadəsini istifadə edir. Bu dəyər preimage dayanıqlığı ilə qarışdırılmamalıdır; collision və preimage fərqli təhlükəsizlik problemləridir.
Shor alqoritminin order-finding problemi
Mənbə Shor alqoritminin əsas ideyalarından birini order-finding üzərindən izah edir. \(a\) və \(N\) verildikdə məqsəd yuxarıdakı əlaqəni ödəyən ən kiçik müsbət \(r\)-ni tapmaqdır. Faktorlaşdırma problemində bu sıra məlumatı klassik post-processing vasitəsilə \(N\)-nin vuruqlarının çıxarılmasına kömək edə bilər. Elliptic-curve discrete logarithm üçün Shor-un fərqli qrup quruluşuna tətbiq edilmiş versiyasından istifadə olunur.
Mənbənin ümumi şərhi budur ki, Shor-un sürətlənməsi Grover-dəki kimi yalnız qüvvətin yarıya enməsi deyil, klassik olaraq çətin sayılan faktorlaşdırma və discrete-logarithm problemlərini polynomial quantum time sinfinə daşıyan daha əsaslı dəyişiklikdir.
Mənbənin Grover izahındakı daxili uyğunsuzluq
Məqalənin erkən hissəsində Grover təsiri açıq şəkildə \(2^{256}\rightarrow2^{128}\) kimi verilir. Quantum-mining bölməsindəki daha sonrakı paraqraf isə “factor of 4” ifadəsi ilə birlikdə \(2^{128}\) və \(2^{64}\) böyüklüklərini eyni müqayisədə tərs və ya qeyri-müəyyən ardıcıllıqla istifadə edir. Buna görə Verianla ikinci ifadədən yeni hesab çıxarmayıb; mənbənin öz daxilində aydın olan ümumi Grover formulunu tədris əsası kimi saxlayıb.
Klassik, NISQ və FTQA hücumçu fərqi
| Hücumçu sinfi | Tutum | Mənbənin şərh etdiyi əsas məhdudiyyət |
|---|---|---|
| Klassik hücumçu | CPU, GPU, ASIC, paylanmış və cloud miqyaslı klassik hesablama | Shor-u kriptoqrafik miqyasda işlədə bilməz; klassik protokol, proqram təminatı və iqtisadi hücumlardan istifadə edə bilər. |
| NISQ hücumçusu | Səs-küylü, məhdud dərinlikli kvant dövrələri | Kriptoqrafik açar ölçülərinə qarşı fault-tolerant Shor-u işlədə biləcək tutuma malik deyil. |
| FTQA | Xətaları düzəldilmiş, çox sayda logical qubit ehtiva edən iri miqyaslı kvant kompüteri | Mənbə bunu Shor və Grover-in kriptoqrafik miqyasda tətbiq oluna bildiyi uzunmüddətli təhdid modeli kimi istifadə edir. |
Harvest-now, decrypt-later niyə blokçeyn üçün fərqli problemdir?
Harvest-now, decrypt-later (HNDL), hücumçunun bu gün açıq şəbəkə trafikini, açıq açarları və ya şifrələnmiş məlumatları toplaması və daha güclü kvant avadanlığı meydana çıxdıqda onları geriyə dönük təhlil etməsidir. Blokçeyn qeydlərinin daimi olması səbəbilə keçmiş məlumatlar sonradan silinə və ya yenidən imzalana bilməz. Mənbənin əsas sistem mühəndisliyi mesajlarından biri buna görə miqrasiya qərarının yalnız “kvant kompüteri nə vaxt gələcək?” sualından deyil, bu gün qeydə alınan məlumatın nə qədər müddət dəyərli qalacağından da asılı olmasıdır.
Bitcoin UTXO-larında açıq açarın ifşası
Mənbə Bitcoin-dəki ünvanları eyni risk səviyyəsində görmür. Daha əvvəl xərclənməmiş P2PKH və ya P2WPKH çıxışlarında açıq açar ünvan heşinin arxasında gizli qala bilər. Əməliyyat xərclənmək üçün yayımlandıqda açıq açar mempool prosesində görünən olur. P2PK tipli köhnə çıxışlar və ya açıq açarı əvvəllər görünmüş təkrar istifadə olunan ünvanlar isə mənbə tərəfindən daha yüksək riskli hesab edilir.
Tədqiqat ədəbiyyatdan təxminən 4 milyon Bitcoin-in P2PK və ya açıq açarını əvvəllər göstərmiş P2PKH ünvanlarında ola biləcəyinə dair təxmini nəql edir. Bu rəqəm məqalənin öz blokçeyn skanından əldə edilmiş yeni məlumat deyil.
Ethereum hesab modelində risk
Ethereum externally owned account strukturunda hesab daimidir. Mənbə hesab ilk dəfə əməliyyat göndərdikdə ECDSA public key-in əməliyyatdan yenidən əldə edilə bildiyini və gələcək FTQA üçün daimi hücum səthi yarandığını müdafiə edir. Buna görə Bitcoin-in birdəfəlik UTXO yanaşması ilə Ethereum-un daimi hesab modeli eyni miqrasiya mexanizminə malik deyil.
Proof-of-stake uzunməsafəli hücumları
Mənbə keçmiş validator public key-lərindən gizli açarların kvant vasitəsilə bərpa edilə bilməsi halında hücumçunun tarixi BLS attestations yaradaraq alternativ chain history qurmağa cəhd edə biləcəyi ssenarini müzakirə edir. Bu, adi əməliyyat açarı oğurluğundan fərqlidir; konsensus tarixini yenidən canlandırmağı hədəfləyən long-range attack sinfidir.
Quantum-augmented proof-of-work hücumu
Grover-in heş preimage axtarışına verdiyi kvadratik sürətlənmə mənbədə proof-of-work mədənçiliyində potensial üstünlük kimi qiymətləndirilir. Lakin məqalə bunun “kvant kompüteri çıxan kimi avtomatik 51% attack baş verir” şəklində ikili hədd olmadığını; kvant avadanlığı, clock speed, error correction və klassik ASIC hash rate arasındakı tarazlığın mühüm olduğunu bildirir.
Cross-chain bridge riski
ECDSA və ya Schnorr əsaslı threshold signature istifadə edən bridge strukturlarında ortaq public key-in klassik elliptic-curve təhlükəsizliyinə əsaslanması mənbədə konsentrasiya olunmuş kvant risklərindən biri kimi qiymətləndirilir. Bridge-lərin bir neçə blokçeynin eyni vaxtda yenilənməsini tələb etməsi miqrasiya koordinasiyasını ayrıca çətinləşdirir.
Zero-knowledge proof qatı
Mənbə pairing əsaslı zk-SNARK sistemlərinin discrete-logarithm ilə əlaqəli fərziyyələr səbəbilə post-kvant keçiddə ayrıca nəzərdən keçirilməli olduğunu; heş əsaslı zk-STARK-ların fərqli kvant təhlükəsizlik profilinə malik olduğunu bildirir. Lakin STARK proof-larının daha böyük ola biləcəyini və on-chain doğrulama xərcinin dəyişəcəyini də vurğulayır. Tədqiqat buna görə “imzanı dəyiş, rollup-a toxunma” yanaşmasını tam sistem davamlılığı üçün yetərli hesab etmir.
Post-kvant primitive ailələri
Tədqiqat dörd əsas post-kvant istiqaməti müzakirə edir: lattice-based, hash-based, code-based və daha çox tədqiqat yönümlü isogeny-based strukturlar. Bundan əlavə, klassik və post-kvant mexanizmlərin birlikdə istifadə edildiyi hybrid constructions ayrıca keçid strategiyası kimi nəzərdən keçirilir.
ML-KEM
ML-KEM, Module-Lattice əsaslı bir Key Encapsulation Mechanismdir. Mənbə ML-KEM-i blokçeynin xüsusilə şəbəkə və açar mübadiləsi qatında post-kvant session-key establishment üçün istifadə oluna biləcək NIST-standardized baza strukturu kimi nəzərdən keçirir. ML-KEM transaction signature deyil; imzanın və KEM-in funksiyaları bir-birindən ayrılmalıdır.
ML-DSA-65
ML-DSA, CRYSTALS-Dilithium ailəsindən törəyən lattice-based rəqəmsal imza yanaşması kimi təqdim olunur. Mənbə ML-DSA-65 üçün təxminən 3293 bayt imza və 1952 bayt public key dəyərlərini verir. ECDSA secp256k1 üçün verilən 64 bayt imza və 33 bayt sıxılmış public key ilə müqayisədə blokçeyn transaction payload-ının əhəmiyyətli dərəcədə böyüyə biləcəyi nəticəsinə gəlir.
Mənbə ML-DSA-nı xüsusilə enterprise/permissioned blockchain və ümumi transaction signing üçün yetkin seçim kimi qiymətləndirir. Bu, bütün blokçeyn növləri üçün universal optimum olduğu demək deyil.
FN-DSA / FALCON
Mənbə FN-DSA/FALCON ailəsini NTRU lattice və GPV hash-and-sign yanaşması ilə əlaqələndirir. FALCON-1024 üçün mətndə təxminən 1280 bayt imza və 1793 bayt public key verilir. İmza ölçüsünün ML-DSA-dan kiçik olması bant genişliyi baxımından üstünlük kimi qiymətləndirildiyi halda, həssas floating-point/discrete-Gaussian tətbiqinin implementation complexity və side-channel idarəetməsini çətinləşdirə biləcəyi bildirilir.
Mənbə Figure 2-də eyni sətirdə təxminən 1200 bayt və 1703 bayt göstərir. Bu say fərqi mənbədə izah olunmadığı üçün Verianla mətn və şəkil dəyərlərini birləşdirərək yeni rəqəm yaratmır.
SLH-DSA
SLH-DSA, SPHINCS+ əsaslı stateless hash-based signature ailəsidir. Mənbə SLH-DSA-128s üçün 7856 bayt, SLH-DSA-128f üçün 17.088 bayt imza ölçüsü verir. Üstünlüyü təhlükəsizliyin böyük ölçüdə hash preimage/collision fərziyyələrinə əsaslanması və state saxlamaq məcburiyyətinin olmamasıdır. Xərci isə xüsusilə imza ölçüsü və bəzi parametrlərdə signing latency-dir.
Tədqiqat SLH-DSA-nı davamlı yüksək throughput tələb edən hər transaction üçün deyil; root certificate, genesis authentication, governance approval və long-term archive authentication kimi yüksək dəyərli, lakin aşağı tezlikli istifadələr üçün uyğun hesab edir.
XMSS və LMS niyə birbaşa transaction imzası kimi problemlidir?
XMSS və LMS stateful hash-based signature sistemləridir. Eyni one-time key-in səhvən təkrar istifadə olunmaması üçün imzalayan tərəfin state məlumatını qüsursuz şəkildə qoruması lazımdır. Crash, backup restore və ya üfüqi miqyaslama zamanı state geri çəkilərsə, təhlükəsizlik zərər görə bilər. Buna görə mənbə bunları ECDSA-nın sadə drop-in replacement-ı kimi görmür.
Code-based KEM-lər
Tədqiqat Classic McEliece-in güclü uzunmüddətli kriptoanaliz tarixçəsini qəbul etməklə yanaşı, meqabayt miqyasına çata bilən public key ölçülərinin blokçeyn əməliyyat mühiti üçün praktik problem yaratdığını bildirir. BIKE və HQC kimi code-based KEM-lər bir hardness family-yə asılılığı azaldan müxtəliflik elementi kimi qiymətləndirilir. Bunlar transaction signature deyil.
SIKE nümunəsi niyə arxitektura baxımından vacibdir?
Mənbə SIKE/SIDH qırılmasını yalnız müəyyən alqoritmin uğursuzluğu kimi deyil, blokçeyn sisteminin bir yeni kriptoqrafik fərziyyəyə struktur olaraq bağlanmasının riskinə nümunə kimi istifadə edir. Post-kvant candidate uzun müddət araşdırıldıqdan sonra yeni hücumla qırıla bilirsə, canlı blokçeynin alqoritm dəyişmə qabiliyyəti əvvəldən dizayn edilməlidir. Crypto-agility düşüncəsinin əsas əsaslandırmalarından biri budur.
Mənbədə istifadə olunan PQC seçim məntiqi
| Ailə / nümunə | Əsas təhlükəsizlik yanaşması | Mənbədə önə çıxan üstünlük | Mənbədə önə çıxan məhdudiyyət | Təklif olunan kontekst |
|---|---|---|---|---|
| ML-DSA-65 / Dilithium | Module-lattice | Standardized, yetkin, sürətli server tətbiqi, stateless | ECDSA ilə müqayisədə çox böyük imza | Ümumi transaction signing; enterprise/permissioned mühitlər |
| FN-DSA / FALCON-1024 | NTRU lattice + GPV hash-and-sign | ML-DSA-dan daha kiçik imza | Floating-point və implementation complexity | Bant genişliyi məhdud, lakin güclü implementation mümkün olan mühitlər |
| SLH-DSA | Hash preimage/collision resistance | Sadə hardness fərziyyəsi, stateless, uzunmüddətli etibar kökü | Çox böyük imza və daha yavaş signing | Yüksək dəyərli, aşağı tezlikli authentication |
| BIKE / HQC | Code-based decoding hardness | Fərqli hardness family ilə müxtəliflik | Böyük key və daha aşağı maturity | Hybrid strukturlarda backup KEM yanaşması |
| Hybrid klassik + PQC | Bir neçə müstəqil təhlükəsizlik fərziyyəsi | Keçid dövrü davamlılığı və compatibility | Daha böyük key/signature və daha çox protokol mürəkkəbliyi | Mənbənin qısamüddətli dövr üçün təklif etdiyi keçid yanaşması |
Kvantadavamlı Blokçeyn üçün Yalnız İmza Alqoritmini Dəyişmək Kifayətdirmi?
Xeyr. Mənbənin sistemlər çərçivəsinə görə transaction imzasını post-kvant hala gətirmək açar törətməsi, ünvanlama, validator authentication, VRF, network handshake, Layer-2 proof sistemləri, bridge-lər və governance kimi digər klassik kriptoqrafiya asılılıqlarını aradan qaldırmadığı üçün həqiqi kvant davamlılığı bütün bu qatların koordinasiyalı yenidən dizaynını tələb edir.
Təklif olunan üç arxitektura prinsipi
Crypto-agility
Kriptoqrafik alqoritmin protokol daxilində dəyişdirilə bilməyən sabit kimi yerləşdirilməməsi; alqoritm identifikatorlarının, parameter set-lərin və versiyaların nəzarətli şəkildə yenilənə bilməsidir. Məqsəd yalnız bugünkü PQC-yə keçmək deyil, gələcəkdə yeni primitive zəifləsə yenidən miqrasiya edə biləcək arxitektura qurmaqdır.
Defense-in-depth
Bir primitive-in uğursuzluğunun bütün blokçeyni eyni anda müdafiəsiz qoymaması üçün təhlükəsizliyin bir neçə qata paylanmasıdır. Hybrid signature, ayrıca network security, consensus authentication və governance nəzarəti bu yanaşmanın nümunələridir.
Forward secrecy
Uzunmüddətli identifikasiya açarının sonradan ələ keçirilməsinin keçmiş transport session-larını avtomatik olaraq deşifrə etməməsidir. Mənbə xüsusilə peer-to-peer transport və key-derivation əlaqələrində bu xüsusiyyətin qorunmasını tələb edir.
Mənbə mətnindən törədilən qatlı istinad arxitekturası
Açar idarəetməsi
Mənbənin istinad arxitekturasında HD key derivation qatı klassik elliptic-curve asılılıqlarından ayrılmalıdır. Mətn Module-LWE əsaslı derivation function və leaf signing keys kimi FALCON-1024 və ya ML-DSA-65 istifadəsini təklif edir. PQ-capable HSM varsa açarların burada; yoxdursa hardware-backed randomness istifadə edən software wallet-da saxlanması təklif olunur.
Bu, NIST-in məcburi blokçeyn HD-wallet standartı deyil; məqalənin təklif xarakterli sistem arxitekturasının bir hissəsidir.
Kvantadavamlı ünvan yaradılması
Mənbə public key-in birbaşa zəncirə yerləşdirilməsinin yaratdığı gələcək key-recovery səthini azaltmaq məqsədilə post-kvant public key-in heşlənməsini təklif edir. İstinad arxitekturasında SHA3-256 istifadə edilərək 32 baytlıq address hash yaradılır və mənbə bunu təxminən 128 bit Grover-secure preimage resistance ilə əlaqələndirir.
Məqalə SHA-256 və ya SHA3-256-nın 160 bitə truncate edildiyi halda təxminən 80 bit Grover preimage təhlükəsizliyi, tam 256 bit çıxış üçün isə təxminən 128 bit verdiyini bildirir.
Transaction formatı və imza ölçüsü problemi
Post-kvant imzaların ECDSA/Schnorr-dan xeyli böyük olması yalnız kriptoqrafik detal deyil. Bu, blok tutumuna, ödəniş modelinə, mempool-a, peer-to-peer bandwidth-ə, archival storage-a və node synchronization-a birbaşa sistem təsiri yaradır.
Mənbə bir Taproot transaction üçün təxminən 57 virtual byte və 64-byte Schnorr signature/32-byte public key konteksti verdiyi halda, FALCON-1024 və ya ML-DSA-65 kombinasiyalarının transaction daxilində signature/public-key yükünü təxminən 3100 və ya 5300 virtual byte səviyyəsinə qaldıra biləcəyini müzakirə edir.
Mənbə üç azaltma yanaşması təklif edir: signature aggregation/batch verification, tam imzaları müvəqqəti off-chain archive-da saxlayıb on-chain yalnız commitment saxlamaq və witness/security məlumatına fərqli fee/weight siyasəti tətbiq etmək.
Proof-of-stake konsensusunun xüsusi problemi
Ethereum-un BLS aggregation xüsusiyyəti yüz minlərlə validator attestation-ını kompakt şəkildə təmsil etməyə kömək edir. Mənbə mövcud NIST-standardized PQ signature ailəsində BLS ilə eyni non-interactive, unbounded, constant-size aggregation xüsusiyyətinin olmadığını bildirir.
Keçid üçün hər validator-un BLS attestation ilə birlikdə post-kvant attestation yaratmasını; PQ attestations-ın ayrı-ayrılıqda və ya Merkle commitment altında saxlanmasını və blok header-ında kök heşdən istifadə olunmasını təklif edir. Daha yetkin post-kvant committee/threshold signature üsulları meydana çıxdıqca BLS hissəsinin çıxarılmasını nəzərdə tutur.
VRF niyə unudulmamalıdır?
Proof-of-stake protokollarında block proposer seçimi üçün istifadə olunan elliptic-curve əsaslı Verifiable Random Function (VRF) strukturları da Shor hücum səthinə daxildir. Mənbə onların lattice və ya symmetric primitive əsaslı post-kvant VRF seçimləri ilə əvəz olunmasını arxitekturanın ayrıca tələbi kimi nəzərdən keçirir.
Proof-of-work üçün memory-hard yanaşması
Mənbə yalnız SHA-256-dan SHA-512-yə keçidin mining hardware-i tamamilə yararsız hala gətirə biləcəyini müzakirə edir və daha az dağıdıcı seçim kimi memory-hard komponentlərin əlavə edilməsini nəzərdən keçirir. Lakin memory-hard strukturların Grover üstünlüyünü nə dərəcədə azaldacağına dair dəqiq universal əmsal vermir və nəticənin istifadə olunan memory-hardness modelindən asılı olduğunu bildirir.
Layer-2: Lightning və rollup-lar
Lightning Network-də HTLC-nin heş komponenti ilə channel commitment signature eyni kvant hücum səthinə malik deyil. Mənbə commitment signature-ların FALCON və ya ML-DSA kimi post-kvant üsullara keçirilməsini müzakirə edir; lakin kanalın hər iki tərəfinin eyni sxemi dəstəkləməsi və commitment transaction ölçülərinin böyüməsi koordinasiya problemi yaradır.
ZK rollup-larda pairing əsaslı SNARK-ların post-kvant alternativ kimi STARK-lara keçirilməsi təklif olunur. Mənbə STARK proof-larının adətən daha böyük olduğunu və buna görə proof verification gas economics və throughput üzərində yeni trade-off yaratdığını vurğulayır.
Şəbəkə qatı
Peer-to-peer transport blokçeynin standart Internet security işlərindən ən çox birbaşa faydalana biləcək qatıdır. Mənbə hybrid TLS 1.3 üçün X25519 + ML-KEM-768 tipli key exchange strukturunu və Noise Protocol-un post-kvant variantlarını nümunə kimi müzakirə edir.
Node identity tərəfində yalnız session key exchange-i dəyişmək kifayət deyil. Persistent ECDSA node certificates və ya identifikasiya açarları da hybrid ML-DSA + ECDSA kimi keçid strukturuna daxil edilməlidir.
Mənbə Cədvəl 1-dəki arxitektura müqayisəsi
| Arxitektura | PQ alqoritmləri | İdarəetmə | Miqrasiya | Kriptoqrafik çeviklik | Qat dəstəyi |
|---|---|---|---|---|---|
| Bitcoin PQ proposals | Partial | Low | Limited | Low | L1 |
| Ethereum PQ proposals | Hybrid | Medium | Moderate | Medium | L1 + L2 |
| Hyperledger | Configurable | High | Moderate | High | Permissioned |
| Proposed Architecture | ✓ | ✓ | ✓ | ✓ | L1 + L2 |
Bu cədvəl ölçülmüş performans benchmarkı deyil. “Low/Medium/High” sinifləri tədqiqat müəllifinin keyfiyyət xarakterli sistem qiymətləndirməsidir. Proposed Architecture sətrindəki təsdiq işarələri də müstəqil eksperimental üstünlük xalı deyil, təklif olunan çərçivənin həmin xüsusiyyətləri dizayn daxilində əhatə etdiyini göstərir.
İdarəetmə niyə kriptoqrafiya qədər vacib hesab olunur?
Permissionless blockchain-də proqram təminatı istehsalçısının bütün node-lara məcburi yeniləmə göndərmək səlahiyyəti yoxdur. Wallet tərtibatçıları, miner/validator-lar, exchange-lər, custodian-lar, Layer-2 operatorları, istifadəçilər və protokol tərtibatçıları fərqli iqtisadi maraqlara və fərqli upgrade təqvimlərinə malikdir.
Mənbə Bitcoin-in əsasən off-chain BIP prosesini, Ethereum-un EIP/All Core Developers koordinasiyasını və Tezos/Cosmos/Decred kimi sistemlərdə daha birbaşa on-chain voting strukturlarını müqayisə edərək post-kvant keçidin governance modelindən asılı olaraq dəyişəcəyini müdafiə edir.
Assurance game kimi miqrasiya
Mənbə permissionless blockchain miqrasiyasını çoxoyunçulu assurance game kimi şərh edir: hər kəs digər iştirakçıların yüksəltmə etməsini istəyir, lakin erkən yüksəldən tərəf compatibility və əməliyyat xərci kimi ödənişlərə məruz qala bilər. Bu halda hamının digər tərəfi gözləməsi miqrasiyanı kilidləyə bilər.
Təklif olunan həllər arasında klassik alqoritmin son istifadə tarixini əvvəlcədən məcburi şəkildə elan etmək və erkən adopter-lara iqtisadi stimul vermək var.
Algorithm agility registry
Kriptoqrafik alqoritmlərin yalnız kod daxilində sabitlənməsi əvəzinə dəstəklənən, deprecated və ya fövqəladə halda aktivləşdirilə bilən primitive-lərin registry daxilində idarə olunması təklif edilir. Məqsəd istifadə olunan post-kvant alqoritm gələcəkdə qırılarsa, illərlə davam edən yeni arxitektura yenidən dizaynını gözləmədən alternativ alqoritmə keçə bilməkdir.
Fövqəladə vəziyyət idarəetməsi
Mənbə deployed cryptographic algorithm-a praktik hücum tapılması, ciddi implementation vulnerability və ya fault-tolerant quantum capability-nin gözləniləndən tez ortaya çıxması halında adi governance prosesindən daha sürətli işləyə biləcək emergency mechanism təklif edir.
Lakin bu mexanizm tək idarəçinin məhdudiyyətsiz səlahiyyəti deyil. Mənbə predefined objective criteria, independent stakeholders tərəfindən təsdiq, açıq texniki əsaslandırma, risk qiymətləndirilməsi, rollback planı, səlahiyyətin yalnız security-critical dəyişikliklərlə məhdud olması və təhdid aradan qalxdıqda emergency authority-nin başa çatması kimi qoruyucular təklif edir.
Quantum governance attack
Tədqiqatın fərqli tərəflərindən biri idarəetmənin özünü kvant hücum səthi kimi qiymətləndirməsidir. Köhnə public key-lərdən gizli açar bərpa edə bilən hücumçu token balance, validator position və ya governance voting rights üzərində nəzarət əldə edərək post-kvant miqrasiya qərarlarını bloklamağa cəhd edə bilər.
Mənbə bu riski azaltmaq üçün static token balance əvəzinə recent-activity şərti, proposal activation üçün time-lock və validator/token-holder/developer kimi fərqli maraqlı tərəf qruplarının birlikdə çəkiləndiyi multi-stakeholder governance strukturlarını təklif edir.
Üçmərhələli Post-Kvant Blokçeyn Miqrasiyası Necə İşləyir?
Mənbə miqrasiyanı birdəfəlik hard fork kimi deyil, əvvəlcə klassik və post-kvant sistemlərin birlikdə işlədiyi hibrid mərhələ, sonra yeni classical-only əməliyyatların rədd edildiyi, lakin tarixi doğrulamanın qorunduğu keçid mərhələsi və nəhayət aktiv bütün qatların post-kvant mexanizmlərə keçdiyi tam post-kvant mərhələsi şəklində idarəetmə və ekosistem hədlərinə bağlı üç vəziyyətli proses kimi dizayn edir.
Miqrasiyaya başlamazdan əvvəl beş readiness ölçüsü
- Cryptographic exposure mapping: əməliyyat imzaları, ünvanlar, heş funksiyaları, consensus authentication, transport, smart contracts və cross-chain bridge-lərdə istifadə olunan bütün kriptoqrafik primitive-lərin risk qeydiyyatının hazırlanması.
- Dependency graph analysis: wallet, exchange, custodian, node, Layer-2, oracle və protokol qatları arasındakı upgrade asılılıqlarının xəritələnməsi.
- Governance readiness: BIP/EIP və ya ekvivalent qərar prosesinin miqrasiya qərarını həqiqətən qəbul edib tətbiq edə biləcək vəziyyətdə olub-olmadığının qiymətləndirilməsi.
- Ecosystem readiness: PQ-capable wallet, exchange, custodian və node nisbətinin və iqtisadi çəkisinin izlənməsi.
- Threat timeline calibration: quantum hardware benchmark, qubit, gate fidelity, error correction və coherence inkişaflarına görə miqrasiya təqviminin dövri yenidən qiymətləndirilməsi.
Mənbə readiness assessment-ın başlanğıcda və ən azı ildə bir dəfə və ya mühüm quantum-hardware milestone yayımlandıqda təkrar edilməsini təklif edir.
Pre-migration və migration-ready fərqi
Mənbənin təklif xarakterli scoring rubric-ində hər readiness ölçüsü 1–5 arasında qiymətləndirilə bilər. Pre-migration vəziyyətində exposure register natamam ola bilər, dependency graph çıxarılmamış ola bilər, governance post-kvant keçidi rəsmi gündəliyə almamış ola bilər və active wallet-ların %10-dan azında PQ-capable implementation ola bilər.
Migration-ready vəziyyəti üçün mənbə complete/validated exposure register, formal dependency graph və critical path, governance tərəfindən qəbul edilmiş roadmap, PQ-capable implementation istifadə edən aktiv wallet/custodian iqtisadi çəkisinin ən azı %30 olması və son altı ay ərzində threat-timeline assessment aparılması kimi meyarlar təklif edir.
%30 dəyəri eksperimental şəkildə kəşf edilmiş universal təhlükəsizlik həddi deyil. Bu, məqalənin sistem planlaşdırması üçün təklif etdiyi governance/readiness göstəricisidir.
Hibrid mərhələ
Hibrid mərhələdə klassik və post-kvant mexanizmlər eyni vaxtda dəstəklənir. Transaction, məsələn ECDSA/Schnorr ilə PQ signature komponentini birlikdə daşıya bilər. Mənbə node-ların hər iki komponenti doğrulamasını və onlardan hər hansı biri uğursuz olarsa əməliyyatı rədd etməsini təklif edir.
Yeni ünvanların PQ public key heşləri ilə yaradılması və network transport-da hybrid key exchange istifadə olunması təklif edilir.
Mənbə hibrid mərhələdən çıxış üçün post-kvant-only əməliyyatların transaction economic weight baxımından %80 səviyyəsinə çatmasını təklif edir. Bu da mənbə müəllifinin governance metric təklifidir; blokçeyn fizikasının və ya kriptoqrafiyanın təbii sabiti deyil.
Mənbə xüsusilə vurğulayır ki, hibrid mərhələ keçmişdə classical-only imza ilə yaradılmış qeydlərin HNDL riskini geriyə dönük aradan qaldırmır. Qoruma yalnız yeni hybrid security altında yaradılan qeydlər üçün gələcəyə yönəlik yaxşılaşır.
Keçid mərhələsi
Transitional phase başladıqda yeni classical-only transaction-ların qəbulu consensus validation qaydaları ilə başa çatır. Lakin tarixi bloklarda həmin vaxt etibarlı olan klassik imzaların doğrulanması davam edir. Əks halda blokçeynin immutability və historical validation məntiqi pozular.
PoS tərəfində validator set-in hybrid BLS+PQ attestations-dan PQ-only attestations-a keçməsi lazımdır. Mənbə keçid anında kifayət qədər validator açarı rotasiya edilməyibsə liveness failure baş verə biləcəyini bildirir. Buna görə explicit validator key-rotation deadline və lazım olduqda slashing/economic penalty təklif olunur.
Tam post-kvant mərhələsi
Mənbə terminal vəziyyətə keçid üçün dörd şərt göstərir:
- İqtisadi cəhətdən aktiv ünvanların %100-ünün post-kvant transaction signing-ə keçməsi.
- Consensus layer validator key rotation-ın tamamlanması və yalnız PQ attestations istifadə olunması.
- Network transport-ın classical-only key exchange-i aradan qaldırması və PQ/hybrid key exchange istifadə etməsi.
- Governance-ın post-kvant-only transaction qəbulunu məcburi edən fork rules-u aktivləşdirməsi.
Köhnə signature verification tamamilə “yox edilmir”; historical chain audit üçün read-only compatibility mode-da saxlanır. Bu, keçmiş blokların yaradıldıqları dövrdə etibarlı olan alqoritmlərlə doğrulana bilməsini təmin edir.
Miqrasiya təqvimi hansı kvant avadanlığı hadisələrinə bağlanır?
Mənbə sabit “2030/2035-də keç” tipli vahid tarix təklif etmək əvəzinə hardware milestone-larına bağlı yenidən qiymətləndirmə təklif edir. Nümunə trigger-lər arasında:
- 100-dən çox logical-qubit operation-ı surface-code threshold altında xəta nisbəti ilə yerinə yetirən etibarlı fault-tolerant demonstration,
- bir milyondan çox physical qubit tələb edən fault-tolerant computation demonstration,
- böyük istehsalçının beş il ərzində 10 milyondan çox physical qubit nəzərdə tutan ictimai roadmap dərc etməsi
vardır. Mənbə bu milestone-ların miqrasiyanı sürətləndirməli olduğunu, milestone görünməməsinin isə miqrasiyanı yavaşlatmaq üçün təhlükəsiz əsas olmadığını müdafiə edir.
Bitcoin UTXO miqrasiyası
Classical address-ə kilidlənmiş hər UTXO-nun self-transfer yolu ilə post-kvant address-ə daşınması təklif edilir. P2PK və ya public key-i daha əvvəl ifşa olunmuş reused P2PKH çıxışları yüksək riskli hesab edilir. Daha əvvəl xərclənməmiş hashed-public-key çıxışları daha aşağı riskli olsa da transitional phase başlamazdan əvvəl keçirilməlidir.
Mənbə təxminən dörd milyon Bitcoin-in daimi açıq açarlı köhnə çıxışlarda ola biləcəyini bildirir və gizli açar sahibinin artıq mövcud olmadığı mümkün çıxışlar üçün açıq governance dilemma olduğunu qeyd edir. Bu vəsaitləri dondurmaq, müdafiəsiz qoymaq və ya gələcəkdə emergency response tətbiq etmək seçimlərindən heç birinin Bitcoin icmasında formalaşmış konsensus olduğunu iddia etmir.
Ethereum hesab miqrasiyası
Ethereum EOA-ları persistent account olduğuna görə miqrasiya Bitcoin-dəki UTXO self-transfer modelindən fərqlidir. Post-kvant signature verification üçün EVM-də uyğun precompile olmaması, on-chain verification-ın yüz minlərlə gas səviyyəsinə çata biləcəyinə dair mənbədə istinad olunan preliminary benchmark-lar və smart-contract access-control strukturları migration cost-u artıra bilər.
Bu gas dəyərləri məqalənin öz Ethereum benchmark eksperimentindən əldə edilməyib; mənbə onları ədəbiyyatdakı preliminary işlər əsasında müzakirə edir.
Hard fork ilə soft fork fərqi
Hard fork, yeni node-ların qəbul etdiyi bəzi qaydaların köhnə node-lar üçün etibarsız olduğu backward-incompatible protokol dəyişikliyidir. Koordinasiya uğursuz olarsa chain split yarana bilər.
Soft fork, köhnə node-ların yeni qaydaları tam anlamasalar belə yeni blokları mövcud daha geniş qaydalar çoxluğu daxilində qəbul etməsinə imkan verən backward-compatible tightening yanaşmasıdır. Mənbə hybrid address/signature formatlarının bəzi hallarda soft-fork tipli mexanizmlərlə gətirilə biləcəyini müzakirə edir, classical verification-ın tam tərk edilməsi kimi mərhələlərin isə daha ağır governance/fork tələb edə biləcəyini bildirir.
Tooling niyə ayrıca miqrasiya qatıdır?
Protokol spesifikasiyası dəyişsə belə wallet, SDK, full node, smart-contract library, HSM, exchange və custodian dəstəyi yoxdursa ekosistem miqrasiya edə bilməz. Mənbə minimum tooling set daxilində PQ-capable wallet libraries, HD key derivation, address generation, transaction construction, signature creation/verification, batch verification, address migration alətləri, Solidity/Rust verification libraries və audited reference implementations sadalayır.
Contingency plan-ları
Mənbə miqrasiya planının yalnız uğurlu ssenari üçün yazılmamasını təklif edir. Üç nümunə contingency növü önə çıxır:
- Seçilmiş PQ alqoritmin yeni kriptoanalizlə qırılması.
- Quantum-hardware inkişafının gözlənilən miqrasiya təqvimindən çox daha sürətli irəliləməsi.
- Wallet/node adoption-ın readiness threshold-dan aşağıda ilişib qalması.
Bu hallarda əvvəlcədən müəyyən edilmiş trigger, responsible party, decision timeline və emergency acceleration mechanism olması təklif edilir.
Tədqiqatın Metodu və Nəticələri
Tədqiqatın elmi dizaynı
Mənbənin nəşr növü Review-dür. Lakin məqalədə sistematik review-lərdə görünən ayrıca metod bölməsi, verilənlər bazası axtarış sətri, PRISMA axını, daxil etmə/xaric etmə meyarları, tədqiqat keyfiyyətinin ballanması və ya meta-analiz yoxdur. Buna görə iş ədəbiyyatı və standartları sistem mühəndisliyi baxışı ilə birləşdirən konseptual/təklif xarakterli sistemlər icmalı kimi qiymətləndirilməlidir.
Elmi proses dörd əsas analitik addım kimi oxuna bilər:
- Blokçeynin klassik kriptoqrafiya asılılıqlarının və kvant hücum yollarının müəyyən edilməsi.
- Post-kvant primitive ailələrinin blokçeyn istifadə şərtlərinə görə qiymətləndirilməsi.
- Açar, əməliyyat, consensus, Layer-2, network və governance qatlarını əhatə edən istinad arxitekturasının yaradılması.
- Readiness qiymətləndirilməsi və üçmərhələli migration strategy hazırlanması.
Bu addımlar mənbədə yeni prototip üzərində nəzarətli eksperiment kimi tətbiq edilməyib. Bitcoin, Ethereum və enterprise/permissioned blockchain nümunələri sistem dizaynını əsaslandırmaq üçün istifadə olunan real dünya hal kontekstləridir.
Tədqiqat sualları və mənbədə verilən cavablar
| Tədqiqat sualı | Mənbədə hazırlanmış cavab | Şərh sərhədi |
|---|---|---|
| Hansı PQ primitive-lər blokçeynə uyğundur? | ML-DSA, FALCON/FN-DSA, SLH-DSA, ML-KEM, code-based KEM-lər və hybrid constructions üçün istifadə kontekstlərinin müqayisəsi. | Eyni avadanlıqda yenidən benchmark edilmiş performans yarışı deyil. |
| Hansı blokçeyn qatları dəyişməlidir? | Key management, address/transaction, consensus, Layer-2, network və governance qatlarını əhatə edən istinad arxitekturası. | İşləyən istehsal şəbəkəsi üzərində deployment testi aparılmayıb. |
| Canlı şəbəkə necə miqrasiya edir? | Readiness assessment + hybrid + transitional + full PQ keçid modeli. | %30, %80 və %100 kimi hədlər müəllifin təklif xarakterli governance meyarlarıdır. |
Formal threat model
Təklif olunan arxitektura üç hücumçu sinfi ilə qiymətləndirilir: classical adversary, NISQ adversary və FTQA. Təhlükəsizlik hədəfləri arasında confidentiality, transaction integrity, entity authenticity, digital-signature non-repudiation, consensus correctness, network availability və cryptographic agility vardır.
Mənbə bu hədəfləri wallet, validator node, consensus, peer-to-peer communications, smart contracts və governance attack surface-lərinə tətbiq edir.
Bu “formal threat model and security analysis” riyazi proof assistant doğrulaması və ya işləyən protokola qarşı penetrasiya testi deyil. Mənbədə müəyyən edilmiş hücumçu tutumu qarşısında arxitekturanın hansı təhlükəsizlik nəzarətini hansı qata yerləşdirdiyini sistemli şəkildə qiymətləndirən analitik modeldir.
Mənbənin əsas sistem nəticələri
- Shor hücum səthi yalnız transaction ECDSA ilə məhdud deyil; BLS, Schnorr, elliptic-curve VRF və əlaqəli threshold/bridge strukturları da nəzərdən keçirilməlidir.
- Grover heş təhlükəsizliyini Shor ilə eyni şəkildə “tamamilə qırmır”; təhlükəsizlik qüvvətini azaldan fərqli təhdid yaradır.
- Blokçeyn qeydlərinin daimiliyi səbəbilə HNDL riski miqrasiya vaxtını gələcək quantum-hardware tarixindən daha erkən başlatmağı tələb edir.
- Tək PQ signature scheme bütün blokçeyn tələbləri üçün optimum deyil.
- ML-DSA transaction authentication üçün praktik balans; SLH-DSA yüksək dəyərli aşağı tezlikli trust anchor; FALCON isə daha kiçik signature tələb edən mühitlərdə seçim kimi qiymətləndirilir.
- PoS blockchain-lərdə BLS tipli post-kvant signature aggregation çatışmazlığı əsas architecture challenge-lardan biridir.
- PQ transition yalnız cryptographic engineering problemi deyil, eyni zamanda governance və ecosystem coordination problemidir.
- Crypto-agility gələcəkdə seçilmiş PQ alqoritmin qırılması ehtimalına qarşı daimi arxitektura xüsusiyyəti kimi təklif olunur.
- Migration tək cutover əvəzinə çoxillik və mərhələli proses kimi nəzərdən keçirilməlidir.
Tədqiqatın dəstəklədiyi nəticələr
- Mövcud elliptic-curve əsaslı blockchain authentication qatlarının fault-tolerant Shor təhdidinə qarşı uzunmüddətli risk daşıdığı nəticəsini dəstəkləyir.
- Heş funksiyalarının kvant təhdid profilinin public-key imzalardan fərqli olduğunu dəstəkləyir.
- Blokçeynin kvant davamlılığının çoxqatlı sistem problemi kimi nəzərdən keçirilməli olduğunu müdafiə edən ardıcıl istinad çərçivəsi təqdim edir.
- Hybrid classical–PQC strukturlarının keçid dövründə compatibility və algorithmic diversity təmin edə biləcəyini müdafiə edir.
- Governance, incident response və algorithm deprecation-ın texniki migration planının bir hissəsi olmalı olduğunu müdafiə edir.
- Readiness assessment və üçmərhələli migration modelini tətbiq planı kimi təklif edir.
Tədqiqatın dəstəkləmədiyi nəticələr
- Müəyyən blokçeynin bu gün kvant kompüteri tərəfindən qırıla bildiyini göstərmir.
- FTQA-nın dəqiq hansı təqvimdə istifadə edilə biləcəyini eksperimental şəkildə müəyyən etmir.
- Təklif olunan arxitekturanın Bitcoin, Ethereum və ya Hyperledger üzərində uğurla deploy edildiyini göstərmir.
- Təklif olunan %30, %80 və %100 adoption hədlərinin eksperimental optimum olduğunu sübut etmir.
- FALCON, ML-DSA və ya SLH-DSA-nın bütün blokçeyn iş yüklərində universal üstün olduğunu göstərmir.
- Memory-hard PoW-un kvant mining üstünlüyünü dəqiq əmsalla aradan qaldırdığını sübut etmir.
- STARK-ların gələcək bütün kvant hücumlarına qarşı şərtsiz təhlükəsiz olduğunu sübut etmir; mənbə təhlükəsizliyi istifadə olunan heş fərziyyələri altında müzakirə edir.
- Hybrid cryptography-nin yanlış implementation, side-channel, software bug və ya governance capture risklərini avtomatik aradan qaldırdığını göstərmir.
Mənbədəki mühüm uyğunsuzluqlar və hesabat sərhədləri
| Mövzu | Mənbədə görünən vəziyyət | Verianla yanaşması |
|---|---|---|
| ECDLP klassik mürəkkəbliyi | Mənbə \(O(p)\) yazdığı halda eyni paraqrafda 256-bit secp256k1 üçün təxminən 128 bit klassik təhlükəsizlik göstərir. | Mənbədə olmayan yeni formula yazılmadı; daxili uyğunsuzluq izah edildi. |
| Grover / quantum mining | Səhifə 8-də \(2^{256}\rightarrow2^{128}\) açıq izah edilir; sonrakı bölmədə “factor of 4” və \(2^{128}/2^{64}\) ifadələri bu izahla uyğun gəlmir. | Mənbənin aydın ümumi Grover tənliyi izah edildi, ziddiyyətli paraqraf ayrıca qeyd olundu. |
| FALCON-1024 ölçüləri | Mətn 1280 B / 1793 B; Figure 2 təxminən 1200 B / 1703 B verir. | Mətn dəyərləri əsas cədvəldə istifadə edildi, şəkil fərqi gizlədilmədi. |
| Figure 3 | Caption “Quantum-Resilient Blockchain Systems Architecture” dediyi halda görünən qrafik PQ primitive selection matrix quruluşundadır. | Mənbə şəkli arxitekturaymış kimi yenidən çəkilmədi; Section 5-in həqiqi qat təsvirindən source-derived SVG yaradıldı. |
| Bölmə planı | Giriş Section 6-nı migration, Section 7-ni implementation challenges kimi müəyyən edir; həqiqi başlıqlar Section 6 Governance, Section 7 Migration-dır. | Həqiqi bölmə başlıqları əsas götürüldü. |
Təkrar istehsal oluna bilmə baxımından məhdudiyyətlər
- Review üçün istifadə olunan ədəbiyyatın necə sistematik seçildiyini izah edən ayrıca metod protokolu yoxdur.
- Axtarış verilənlər bazaları, axtarış tarixləri, Boolean sorğuları, daxil etmə/xaric etmə meyarları və ümumi tədqiqat sayı bildirilmir.
- Mənbə işlər formal risk-of-bias və ya quality-score sistemi ilə qiymətləndirilməyib.
- Təklif olunan arxitektura üçün işləyən reference implementation dərc edilmiş eksperiment predmeti kimi təqdim edilməyib.
- Bitcoin/Ethereum üzərində transaction throughput, storage, gas və ya migration latency baxımından inteqrasiya olunmuş end-to-end benchmark aparılmayıb.
- Təklif olunan readiness/adoption hədləri sensitivity analysis ilə müqayisə edilməyib.
- Təklif olunan governance strukturlarının real icma səsverməsində davranış doğrulaması aparılmayıb.
- Mənbə öz eksperimental məlumat dəstindən istifadə etməyib.
Bu məhdudiyyətlər necə şərh edilməlidir?
Bu çatışmazlıqlar tədqiqatın məqsədinə zidd deyil; məqalə əsasən sistemlər çərçivəsi təklif edir. Lakin oxucu “bu arxitektura istehsalda sınaqdan keçirildi və bu performansı verdi” nəticəsini çıxarmamalıdır. Tədqiqatın töhfəsi parçalanmış kriptoqrafiya, blockchain architecture, governance və migration ədəbiyyatını vahid qərar strukturunda birləşdirməsi və tətbiq oluna biləcək dizayn prinsipləri təklif etməsidir. Həqiqi deployment təhlükəsizliyi, throughput, cost, interoperability və governance davranışı ayrıca prototip və sahə doğrulaması tələb edir.
Mənbə və Metod Qeydi
Orijinal başlıq: Architecting Quantum-Resilient Blockchains: A Systems Framework for Post-Quantum Security, Governance, and Migration
Müəllif: Hamed Taherdoost.
Müəllif sırası: Tək müəllifli tədqiqat.
Məsul müəllif: Hamed Taherdoost; PDF-də tək müəllif və əlaqə e-poçtu verilmişdir.
Qurum: College of Technology and Engineering, Westcliff University, Irvine, CA 92614, USA.
Bərabər töhfə: Tətbiq edilə bilməz; tədqiqat tək müəlliflidir və ayrıca bərabər töhfə bəyanatı yoxdur.
Jurnal: Cryptography.
Nəşriyyat: MDPI, Basel, Switzerland.
Cild / nömrə / məqalə: 10(4), 53.
Səhifə sayı: 41.
DOI: 10.3390/cryptography10040053.
Göndərilmə: 24 iyun 2026.
Reviziya: 22 iyul 2026.
Qəbul: 25 iyul 2026.
Nəşr: 1 avqust 2026.
Mənbə növü: Review; post-kvant blokçeyn təhlükəsizliyini təhdid modelləşdirilməsi, primitive seçimi, sistem arxitekturası, idarəetmə və miqrasiya planlaşdırması ilə birlikdə nəzərdən keçirən konseptual/sistemlər icmalı.
Rəy prosesi: PDF rəy modelini ayrıca sətirdə bildirmir. Cryptography-nin rəyli jurnal olduğu və rəsmi MDPI materiallarında single-blind/single-anonymized prosesin istifadə olunduğu biblioqrafik doğrulama mərhələsində yoxlanmışdır.
Preprint statusu: İşlənən sənəd nəşr edilmiş jurnal versiyasıdır; Verianla məqaləsi bu Version of Record əsasında hazırlanmışdır.
Lisenziya: Creative Commons Attribution 4.0 International (CC BY 4.0).
Rəsmi DOI keçidi: https://doi.org/10.3390/cryptography10040053
Akademik redaktorlar: Xianhui Lu və Jianfeng Wang.
Açar sözlər: quantum computing; post-quantum cryptography (PQC); blockchain security; quantum-resilient blockchain architecture.
Tədqiqatın metodu: Ayrıca formal Methods bölməsi olmayan Review işidir. Ədəbiyyat, NIST post-kvant standartları, blockchain security işləri, Bitcoin/Ethereum və enterprise blockchain kontekstləri sistem mühəndisliyi çərçivəsində sintez olunur.
Yeni eksperiment: Yoxdur.
Yeni simulyasiya: Yoxdur.
Yeni məlumat dəsti: Yoxdur.
Statistik təhlil: Yeni nümunə üzərində statistik hipotez testi aparılmayıb.
Meta-analiz: Yoxdur.
Formal review protocol: PRISMA axını, qeydiyyatdan keçmiş protokol, axtarış sətirləri və ya daxil etmə/xaric etmə cədvəli bildirilməyib.
Əsas analitik strukturlar: Kvant təhdid modeli; PQ cryptographic primitive comparison; crypto-agile layered reference architecture; governance framework; migration readiness assessment; hybrid/transitional/full-PQ üçmərhələli migration model.
Əsas hücumçu sinifləri: Classical adversary, Noisy Intermediate-Scale Quantum adversary və Fault-Tolerant Quantum Adversary.
Əsas arxitektura prinsipləri: Crypto-agility, defense-in-depth və forward secrecy.
Mənbə Figure 1: Quantum Threat Pathways to Blockchain Security. Verianla-da elmi əlaqələrindən müstəqil SVG yenidən qurulmuşdur.
Mənbə Figure 2: Post-Quantum Cryptographic Primitives Selection Framework. Verianla-da rəqəmsal şəkil–mətn fərqlərinə görə əsas məlumat HTML cədvəllər və izahlarla daşınmışdır.
Mənbə Figure 3: Caption “Quantum-Resilient Blockchain Systems Architecture” olmasına baxmayaraq PDF-dəki şəkil primitive-selection matrix formasındadır. Verianla bu görünən uyğunsuzluğu düzəltmiş kimi davranmayıb; Section 5-dəki mətn arxitekturasını ayrıca source-derived SVG kimi təqdim edib.
Mənbə Cədvəl 1: Bitcoin PQ proposals, Ethereum PQ proposals, Hyperledger və Proposed Architecture üçün PQ algorithms, governance, migration, cryptographic agility və layer support sahələrində keyfiyyət xarakterli müqayisə aparır.
Maliyyələşdirmə: Mənbə “This research received no external funding” bəyanatını verir.
Məlumatların əlçatanlığı: Mənbə “No data was used for this research” bəyanatını verir.
Maraqlar toqquşması: Müəllif maraqlar toqquşmasının olmadığını bəyan edir.
Müəllif töhfələri: Tədqiqat tək müəlliflidir; PDF-də ayrıca CRediT/müəllif töhfələri bölməsi yoxdur.
Etik komitə / iştirakçı razılığı: Tədqiqat insan və ya heyvan iştirakçılı yeni eksperimental məlumat yaratmır; mənbədə ayrıca etik komitə və ya informed-consent proseduru bildirilməyib.
Əsas şərh sərhədi: Tədqiqat tətbiq edilmiş və hücum altında doğrulanmış yeni blokçeyn məhsulu təqdim etmir. Təklif olunan arxitektura, alqoritm rolları, adoption hədləri, governance mexanizmləri və migration milestones mənbə müəllifinin sistem dizaynı təklifləridir. Həqiqi şəbəkələrdə təhlükəsizlik, performans, xərc və interoperability ayrıca doğrulanmalıdır.
Mənbədaxili hesabat qeydi: ECDLP klassik mürəkkəbliyi ilə 128-bit təhlükəsizlik ifadəsi, Grover quantum-mining paraqrafı, Figure 2 FALCON ölçüləri, Figure 3 caption/şəkil uyğunluğu və girişdəki Section 6–7 planı arasında mənbədaxili fərqlər vardır. Verianla bu fərqləri səssizcə düzəltməyib.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib