

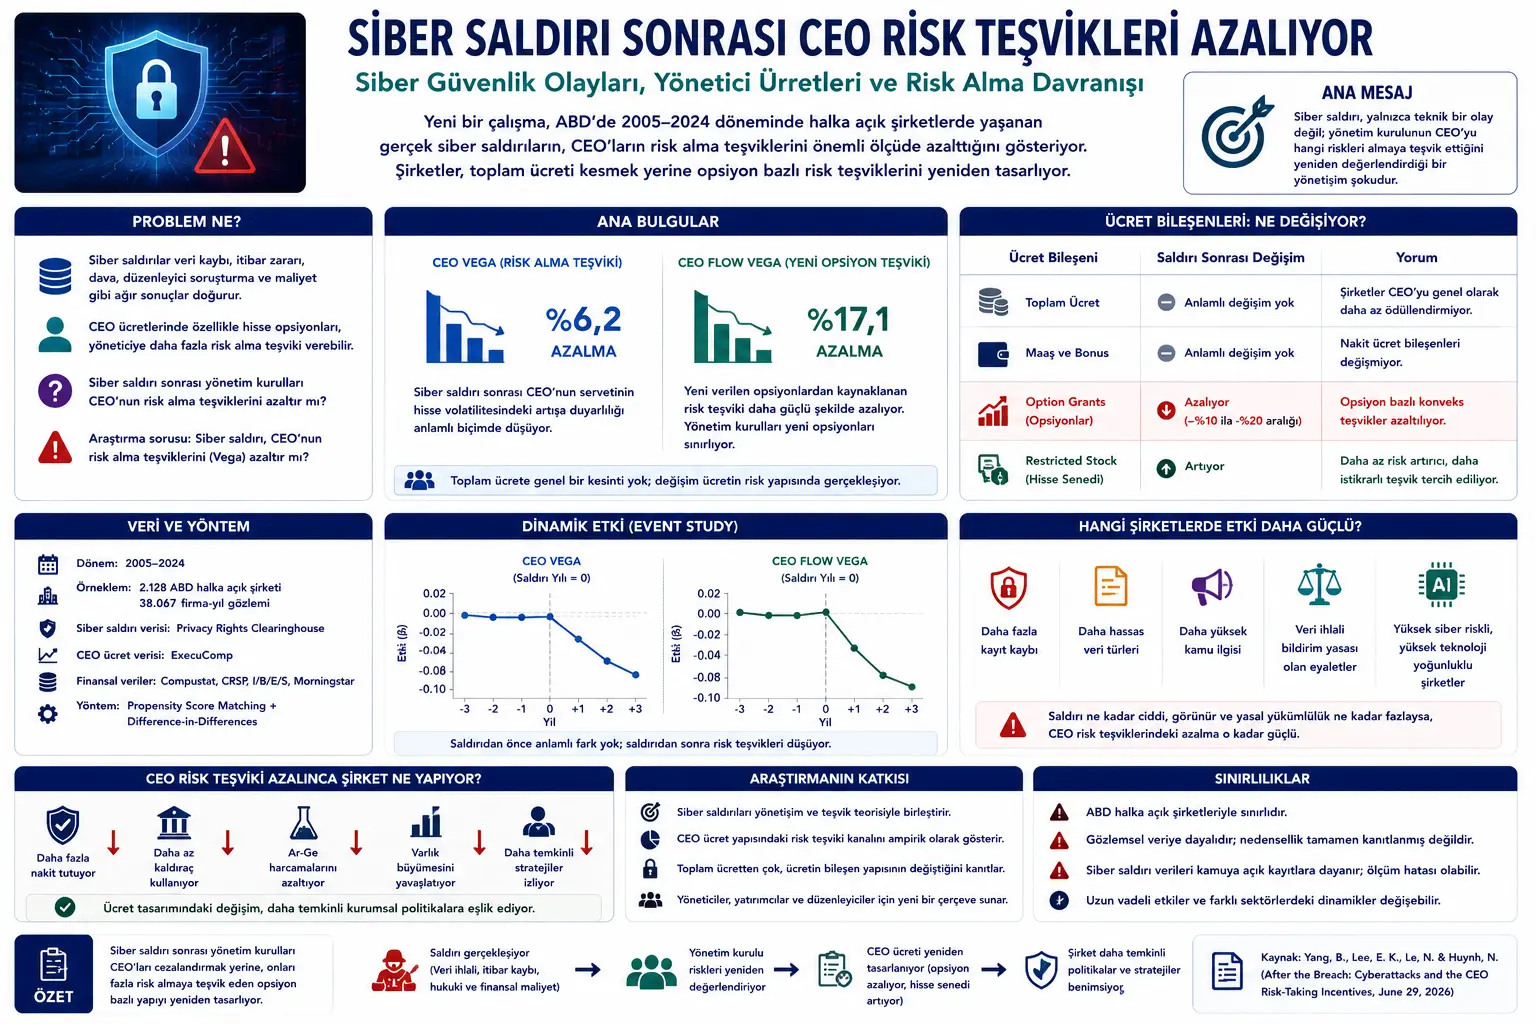
Makala haya yametayarishwa kulingana na rasimu ya utafiti wa kitaaluma wenye kichwa “After the Breach: Cyberattacks and the CEO Risk-Taking Incentives”, iliyoandaliwa na Brian Yang, Eun Kyung Lee, Nga Le, na Nhan Huynh.[cite: 1] Nakala hii inajadili kwa pamoja mashambulizi ya kimtandao, utawala wa shirika, malipo ya Mkurugenzi Mtendaji (CEO), vivutio vya kuchukua hatari kwa watendaji, chaguzi za hisa, hisa zilizozuiliwa, na hamu ya hatari ya makampuni.[cite: 1]
Hakuna taarifa ya mwisho ya makala iliyopitiwa na wenza inayoonekana kwenye PDF; kwa hivyo utafiti huu unapaswa kuzingatiwa kama rasimu ya utafiti wa kitaaluma.[cite: 1] Kwa kuwa mada hii inagusa maeneo yenye unyeti mkubwa kama vile usalama wa mtandao, fedha, usimamizi wa kampuni, na malipo ya watendaji, makala haya sio ushauri wa uwekezaji, ushauri wa usimamizi wa kampuni, ushauri wa usalama wa mtandao, au mwongozo wa kisheria/kifedha.[cite: 1] Lengo ni kubadilisha wazo kuu la utafiti kuwa maudhui asili, rahisi, na yasiyopendelea upande wowote ya uhariri wa Kituruki kwa msomaji wa Verianla.[cite: 1]
Swali kuu la utafiti ni hili: Je, kampuni inaposhambuliwa kimtandao, bodi ya wakurugenzi huunda upya vivutio vya kuchukua hatari vya CEO?[cite: 1] Jibu la utafiti ni ndiyo.[cite: 1] Kulingana na matokeo, makampuni hupunguza vivutio vya kuchukua hatari vya CEO vinavyotegemea chaguzi (options) baada ya shambulio la mtandao; badala yake, hugeukia vipengele vya malipo vinavyoongeza hatari kwa kiasi kidogo, kama vile hisa zilizozuiliwa, bila kukata kabisa uhusiano wake na utendaji.[cite: 1]
Mashambulizi ya kimtandao mara nyingi huonekana kama tatizo la kiufundi: Mifumo huvunjwa, data za wateja huvuja, kampuni inapoteza sifa, taasisi za udhibiti na wawekezaji hujibu.[cite: 1] Hata hivyo, utafiti huu unaonyesha kuwa mashambulizi ya kimtandao hayabadilishi tu idara ya teknolojia ya habari, bali pia muundo wa vivutio ambao bodi ya wakurugenzi inampa Mkurugenzi Mtendaji (CEO).[cite: 1]
Utafiti unachunguza makampuni ya umma nchini Marekani katika kipindi cha 2005-2024.[cite: 1] Data za malipo ya CEO, rekodi za mashambulizi ya kimtandao, vigezo vya kifedha, na data za soko vinaunganishwa, huku makampuni yaliyoshambuliwa yakilinganishwa na makampuni yanayofanana lakini ambayo hayajashambuliwa.[cite: 1] Mifumo ya propensity score matching na difference-in-differences inatumika kama mbinu.[cite: 1]
Tokeo kuu linavutia: Baada ya shambulio la mtandao, makampuni hupunguza CEO Vega.[cite: 1] CEO Vega hupima kiasi ambacho utajiri wa CEO ni nyeti kwa ongezeko la kubadilika-badilika kwa hisa za kampuni.[cite: 1] Kwa maneno mengine, inaonyesha jinsi CEO anavyoweza kufaidika kutokana na mikakati yenye hatari zaidi.[cite: 1] Chaguzi za hisa mara nyingi huongeza CEO Vega; kwa sababu chaguzi zinaweza kuwa na thamani zaidi wakati kubadilika-badilika (volatility) kunapoongezeka.[cite: 1]
Kulingana na utafiti, bodi za wakurugenzi hupunguza vivutio vya kuchukua hatari vya CEO baada ya shambulio la mtandao.[cite: 1] Upungufu huu una nguvu zaidi hasa katika CEO Flow Vega, ambayo hupima chaguzi mpya zinazotolewa.[cite: 1] Hii inaonyesha kuwa bodi huunda upya kikamilifu vifurushi vipya vya malipo, badala ya kugeuka kutokana na mabadiliko ya kimitambo ya thamani ya chaguzi zilizotolewa huko nyuma.[cite: 1]
Ujumbe mkuu wa makala ni huu: Shambulio la kimtandao sio tu tukio la kiusalama kwa kampuni, bali pia ni mshtuko wa utawala wa shirika.[cite: 1] Bodi za wakurugenzi zinaweza kuona kuhamasisha CEO kuchukua hatari kubwa kama jambo la hatari zaidi baada ya mshtuko huu na zinaweza kufanya muundo wa malipo uwe wa tahadhari zaidi.[cite: 1]
Tatizo Ni Nini?[cite: 1]
Makampuni ya kisasa yamekuwa yakitegemea zaidi na zaidi miundombinu ya kidijitali, mifumo ya wingu, data za wateja, programu za mnyororo wa usambazaji, na mitandao ya habari iliyounganishwa.[cite: 1] Kwa sababu hii, mashambulizi ya kimtandao sasa sio tu hitilafu za kiufundi; ni matukio ya kishirika yanayoleta matokeo ya kiutendaji, kifedha, kisheria, na kimaadili.[cite: 1]
Uvunjaji wa data unaweza kusababisha kupoteza wateja, hatari ya mashtaka, uchunguzi wa udhibiti, gharama za kurekebisha mifumo, uharibifu wa chapa, na kushuka kwa imani ya wawekezaji.[cite: 1] Hasa wakati data nyeti zinapovuja, kama vile taarifa za kibinafsi, data za kadi za malipo, rekodi za wafanyakazi, au nywila za majukwaa, athari ya tukio hili kwa kampuni inaweza kuwa nzito zaidi.[cite: 1]
Utafiti huu unatazama mashambulizi ya kimtandao kutoka kwa mtazamo tofauti.[cite: 1] Swali ni hili: Je, shambulio la mtandao linapotokea, bodi ya wakurugenzi huongeza tu bajeti ya usalama, au hubadilisha pia mkataba wa malipo unaoongoza tabia ya kuchukua hatari ya CEO?[cite: 1]
Malipo ya CEO ni zana muhimu katika usimamizi wa kampuni.[cite: 1] Chaguzi za hisa zinaweza kumpa CEO motisha kubwa zaidi ya kuchukua hatari; kwa sababu thamani ya kampuni na kubadilika-badilika kunapoongezeka, thamani ya chaguzi huongezeka.[cite: 1] Hii ni ya manufaa katika baadhi ya matukio: Ikiwa mtendaji ni mwangalifu kupita kiasi, chaguzi zinaweza kumwelekeza kwenye miradi yenye hatari lakini inayoweza kuunda thamani kama vile ukuaji, R&D, au uwekezaji wa kimkakati.[cite: 1]
Lakini mtazamo wa hatari unaweza kubadilika baada ya shambulio la mtandao.[cite: 1] Bodi ya wakurugenzi inaweza kufikiri kwamba shambulio linaonyesha udhaifu katika udhibiti wa ndani wa kampuni, utawala wa usalama wa mtandao, uthabiti wa kiutendaji, au hamu ya hatari.[cite: 1] Katika hali kama hiyo, muundo wa malipo unaoegemea kwenye chaguzi ambao unamhamasisha CEO kwenye kubadilika-badilika zaidi na mikakati yenye hatari kubwa unaweza kuonekana kuwa mkali sana.[cite: 1]
Tatizo haswa linalojadiliwa na utafiti ni hili: Je, shambulio la mtandao linasababisha marekebisho ya utawala wa shirika ambayo hupunguza vivutio vya kuchukua hatari vya CEO?[cite: 1]
Mbinu Inapendekeza Nini?[cite: 1]
Utafiti unajenga seti pana ya data ya paneli inayojumuisha makampuni ya umma nchini Marekani.[cite: 1] Data za malipo ya CEO zinachukuliwa kutoka ExecuComp; mambo ya kifedha ya makampuni kutoka Compustat; marejesho ya hisa kutoka CRSP; wigo wa wachambuzi kutoka I/B/E/S; data za umiliki wa taasisi kutoka Morningstar; na vigezo vya majimbo na uchumi mkuu huchukuliwa kutoka kwa vyanzo vya data vya umma.[cite: 1] Matukio ya mashambulizi ya kimtandao yanapatikana kutoka kwenye hifadhidata ya Privacy Rights Clearinghouse.[cite: 1]
Kipindi cha utafiti ni 2005-2024.[cite: 1] Makampuni ya kifedha na makampuni ya huduma za umma hayatengwi kwenye sampuli; kwa sababu udhibiti na miundo ya malipo katika sekta hizi inaweza kuwa tofauti kimuundo na makampuni mengine.[cite: 1] Seti ya mwisho ya data inajumuisha makampuni 2,128 ya umma nchini Marekani na uchunguzi wa miaka ya kampuni (firm-year observations) 38,067.[cite: 1]
Changamoto ya msingi ni hii: Makampuni yaliyoshambuliwa kimtandao si makampuni yaliyochaguliwa kwa kubahatisha.[cite: 1] Makampuni makubwa zaidi, yanayoonekana zaidi, yenye uwezo mkubwa wa ukuaji, au yale yaliyoingia zaidi katika mfumo wa kidijitali yanaweza kuwa katika hatari zaidi ya kushambuliwa kimtandao.[cite: 1] Miundo ya malipo ya CEO ya makampuni haya inaweza pia kuwa tayari tofauti.[cite: 1] Kwa sababu hii, ulinganisho rahisi wa "waliopigwa na wale ambao hawakupigwa" unaweza kupotosha.[cite: 1]
Ili kupunguza tatizo hili, waandishi wanatumia propensity score matching.[cite: 1] Kwanza wanatabiri ni makampuni gani yana uwezekano mkubwa wa kushambuliwa kimtandao.[cite: 1] Kisha wanalinganisha makampuni yaliyoshambuliwa na makampuni ambayo hayajashambuliwa, yaliyo katika sekta hiyo hiyo na yenye sifa zinazofanana.[cite: 1] Baadaye, mabadiliko ya kabla na baada ya shambulio yanalinganishwa na kielelezo cha difference-in-differences.[cite: 1]
Lengo la mbinu hii ni kutofautisha kama vivutio vya kuchukua hatari vya CEO katika makampuni yaliyoshambuliwa hubadilika kweli baada ya shambulio la mtandao, na kuitenganisha na mielekeo ya jumla katika makampuni yanayofanana.[cite: 1]
Fomula Zinaeleza Nini?[cite: 1]
Kuna baadhi ya vielelezo vya msingi vya kiuchumi kwenye PDF.[cite: 1] Fomula zifuatazo zinaonyesha muundo mkuu wa kielelezo katika utafiti katika umbizo linaloambatana na MathJax.[cite: 1]
Kielelezo hiki cha kwanza kinatumika kutabiri uwezekano wa kampuni kushambuliwa kimtandao.[cite: 1] $Treated_{i,t}$ inaonyesha ikiwa kampuni imepata shambulio la mtandao au la.[cite: 1] Vigezo kama vile ukubwa wa kampuni, uwiano wa thamani ya soko na kitabu, faida, nyenzo, rasilimali za pesa taslimu, ukuaji wa mauzo, sifa za CEO, na athari zisizobadilika za sekta/mwaka vinaongezwa kwenye kielelezo.[cite: 1] Lengo ni kulinganisha makampuni yaliyoshambuliwa na makampuni ambayo hayajashambuliwa yenye sifa zinazofanana.[cite: 1]
Hiki ni kielelezo kikuu cha difference-in-differences.[cite: 1] $CEO\_Vega_{i,t+1}$ inaonyesha kivutio cha kuchukua hatari cha CEO.[cite: 1] $Treated_i$ inaonyesha kwamba kampuni iko katika kundi lililopata shambulio la mtandao; $Post_{i,t}$ inaonyesha kipindi baada ya shambulio.[cite: 1] Kizidishi kikuu (coefficient) ni $\beta_1$.[cite: 1] Ukweli kwamba kizidishi hiki ni hasi unaonyesha kuwa vivutio vya kuchukua hatari vya CEO vinapungua baada ya shambulio la mtandao ikilinganishwa na makampuni yanayofanana.[cite: 1]
Hiki ni kielelezo cha event-study.[cite: 1] Kinachunguza jinsi CEO Vega anavyobadilika miaka mitatu kabla na miaka mitatu baada ya shambulio.[cite: 1] Lengo ni kupima kama tayari kulikuwa na mwelekeo wa kushuka kabla ya shambulio.[cite: 1] Ikiwa vizidishi vya kabla ya shambulio havina maana, na vizidishi vya baada ya shambulio ni hasi na vina maana, matokeo haya yanaimarisha tafsiri kwamba shambulio la mtandao lilisababisha mabadiliko katika muundo wa malipo.[cite: 1]
Kielelezo hiki kinajaribu uhusiano kati ya vipimo tofauti vya hatari za kimtandao na vivutio vya kuchukua hatari vya CEO.[cite: 1] $CyberRisk_{i,t}$ hupimwa kwa njia mbadala na idadi ya rekodi zilizopotea, matamshi ya hatari ya kimtandao katika mazungumzo ya earnings call, au ufumbuzi wa hatari za kimtandao katika faili za 10-K.[cite: 1]
Hiki ni kielelezo cha tofauti mara tatu (triple difference).[cite: 1] $Law_{s,t}$ inaonyesha ikiwa sheria ya arifa za uvunjaji wa data inatumika katika jimbo ambalo kampuni inapatikana.[cite: 1] Kizidishi cha $\beta_2$ hupima kama sheria za arifa za lazima zinaimarisha athari za kupunguza vivutio vya kuchukua hatari vya CEO baada ya shambulio la mtandao.[cite: 1]
Kielelezo hiki kinachunguza ni vipengele vipi vya kifurushi cha malipo cha CEO vinabadilika baada ya shambulio la mtandao.[cite: 1] Malipo ya jumla, mshahara, bonasi, hisa zilizozuiliwa, na ruzuku ya chaguzi zinatathminiwa kando.[cite: 1] Hivyo, inaeleweka kama upungufu unatokana na makato ya jumla ya malipo au hasa kutokana na vivutio vya hatari vinavyotegemea chaguzi.[cite: 1]
Kielelezo hiki hujaribu ni katika makampuni gani au sifa za CEO ambapo athari ina nguvu zaidi.[cite: 1] $Z_{i,t}$ inawakilisha vigezo kama vile hatari kubwa ya kimtandao, sekta ya teknolojia ya juu, Tobin's Q ya juu, kujiamini kupita kiasi kwa CEO, uwepo wa meneja wa IT, au vikwazo vya kifedha.[cite: 1]
Kielelezo hiki kinajaribu uhusiano kati ya kupungua kwa CEO Vega na tabia zinazofuata za kampuni.[cite: 1] $RiskTaking_{i,t+1}$ inawakilisha sera za kampuni kama vile rasilimali za pesa taslimu, nyenzo, ukubwa wa R&D, au ukuaji wa rasilimali.[cite: 1] Kulingana na matokeo, baada ya CEO Vega kupungua, makampuni yanaelekea kwenye sera za tahadhari zaidi za kifedha na uwekezaji.[cite: 1]
Ujumbe Mkuu wa Grafu, Jedwali, na Mchoro[cite: 1]
Kielelezo cha 1 katika PDF kinaonyesha athari zinazobadilika za CEO Vega na CEO Flow Vega kabla na baada ya shambulio la mtandao.[cite: 1] Ujumbe mkuu wa picha ni huu: Kabla ya shambulio, hakuna tofauti kubwa inayoonekana kati ya makampuni yaliyoshambuliwa na makampuni ya udhibiti.[cite: 1] Baada ya shambulio, vivutio vya kuchukua hatari vya CEO huanza kupungua na kupungua huku kunaimarika kwa muda.[cite: 1] Hasa kupungua kwa CEO Flow Vega kunadokeza kuwa bodi ya wakurugenzi inapunguza kwa vitendo vivutio vipya vya chaguzi.[cite: 1]
Jedwali la 1 linatoa takwimu za ufafanuzi za sampuli.[cite: 1] Wastani wa CEO Vega ni 3.684, CEO Flow Vega ni 1.536.[cite: 1] Takriban 4.7% ya uchunguzi wa miaka ya kampuni unatokana na makampuni yaliyopitia mashambulizi ya kimtandao.[cite: 1] Jedwali hili linaonyesha kuwa utafiti unategemea sampuli pana ya makampuni ya umma ya Marekani na huanzisha muundo wa data unaoendana na vigezo vinavyotumika katika malipo ya CEO na utafiti wa hatari za kimtandao.[cite: 1]
Jedwali la 2 linaonyesha mchakato wa propensity score matching.[cite: 1] Kulingana na matokeo ya hatua ya kwanza, makampuni makubwa, yanayoangazia ukuaji, yenye kubadilika-badilika kwa hali ya juu, yanayoonekana zaidi, na yenye wigo mpana wa wachambuzi yanaonekana kuwa katika hatari zaidi ya kushambuliwa kimtandao.[cite: 1] Baada ya kulinganishwa, sifa za msingi za makampuni yaliyoshambuliwa na ambayo hayajashambuliwa zinasawazishwa.[cite: 1] Hili linafanya kundi la ulinganisho la utafiti liwe la kuaminika zaidi.[cite: 1]
Jedwali la 3 linatoa tokeo kuu.[cite: 1] Vizidishi vya Treated × Post ni hasi na vina maana kitakwimu kwa CEO Vega na CEO Flow Vega.[cite: 1] Jedwali hili ndio ushahidi mkuu unaoonyesha kuwa makampuni hupunguza vivutio vya kuchukua hatari vya CEO baada ya shambulio la mtandao.[cite: 1]
Jedwali la 4 ni jaribio la athari zinazobadilika na mwelekeo sambamba.[cite: 1] Katika miaka kabla ya shambulio, vizidishi havina maana; lakini katika miaka ya +1, +2, na +3 baada ya shambulio, vizidishi huwa hasi na vya maana.[cite: 1] Tokeo hili linaonyesha kuwa mabadiliko katika malipo yanahusiana zaidi na jibu la utawala baada ya shambulio kuliko mwelekeo ulioanza kabla ya shambulio.[cite: 1]
Jedwali la 8 linaelezea njia ya kipengele cha malipo.[cite: 1] Hakuna upungufu mkubwa katika malipo ya jumla ya CEO.[cite: 1] Kwa kulinganisha, ruzuku ya chaguzi (option grants) hupungua, ruzuku ya hisa (stock grants) huongezeka.[cite: 1] Jedwali hili linaonyesha kwamba bodi ya wakurugenzi inabadilisha muundo wa hatari wa malipo badala ya kumtunuku CEO kiasi kidogo kwa ujumla.[cite: 1]
Jedwali la 12 linachunguza uhusiano kati ya mabadiliko katika CEO Vega na tabia ya kampuni.[cite: 1] Kulingana na matokeo, baada ya shambulio la mtandao makampuni huweka pesa taslimu zaidi, hupunguza nyenzo na ukubwa wa R&D, na kupunguza kasi ya ukuaji wa rasilimali.[cite: 1] Hii inadokeza kuwa mabadiliko katika muundo wa malipo yanaambatana na sera za uangalifu zaidi za kishirika.[cite: 1]
Majaribio Yalifanywaje?[cite: 1]
Utafiti huu sio jaribio la maabara; ni uchanganuzi mkubwa wa kifedha wa kishirika wa kimajaribio.[cite: 1] Utafiti unalinganisha makampuni ya umma nchini Marekani yaliyoshambuliwa kimtandao na makampuni yanayofanana lakini ambayo hayajashambuliwa.[cite: 1]
Katika hatua ya kwanza, matukio ya mashambulizi ya kimtandao yanachukuliwa kutoka kwenye hifadhidata ya Privacy Rights Clearinghouse na kulinganishwa kwa mikono na makampuni ya umma.[cite: 1] Ulinganishaji huu wa mikono ni muhimu; kwa sababu uvunjaji wa data wakati mwingine unaweza kurekodiwa chini ya jina la kampuni kuu, wakati mwingine chini ya kampuni tanzu, chapa, au jina la zamani la kampuni.[cite: 1]
Katika hatua ya pili, uwezekano wa kushambuliwa kimtandao unatabiriwa.[cite: 1] Makampuni yanayofanana yanapatikana kwa kutumia ukubwa wa kampuni, uwiano wa thamani ya soko na kitabu, faida, nyenzo, pesa taslimu, ukuaji wa mauzo, kubadilika-badilika kwa hisa, sifa za CEO, na vipimo vya mwonekano.[cite: 1] Hivyo, makampuni yaliyoshambuliwa yanalinganishwa na makampuni ya udhibiti yanayofanana iwezekanavyo.[cite: 1]
Katika hatua ya tatu, kielelezo cha difference-in-differences kinatumika.[cite: 1] Mabadiliko ya CEO Vega kabla na baada ya shambulio yanalinganishwa kati ya makampuni yaliyoshambuliwa na makampuni ya udhibiti yaliyolinganishwa.[cite: 1] Kwa njia hii, mielekeo ya jumla ya kiuchumi, athari za sekta, na mabadiliko ya pamoja ya malipo kwa muda yanajaribiwa kudhibitiwa.[cite: 1]
Katika hatua ya nne, uthabiti wa matokeo hujaribiwa.[cite: 1] Vipimo mbadala vya hatari za kimtandao, idadi ya rekodi zilizopotea, matamshi ya hatari ya kimtandao kwenye earnings call, ufumbuzi wa hatari ya kimtandao kwenye faili za 10-K, entropy balancing, majaribio ya placebo, kuondoa miaka ya mabadiliko ya CEO, kuondoa vipindi vya janga, na miundo tofauti ya athari zisizobadilika inatumika.[cite: 1]
Katika hatua ya tano, njia yenyewe inajaribiwa moja kwa moja.[cite: 1] Waandishi wanatenganisha vipengele vya malipo ya jumla, mshahara, bonasi, hisa zilizozuiliwa, na ruzuku ya chaguzi.[cite: 1] Hivyo, inachunguzwa kama mabadiliko baada ya shambulio si makato ya jumla ya malipo, bali ni kusawazisha upya muundo wa hatari wa malipo.[cite: 1]
Matokeo Yanaonyesha Nini?[cite: 1]
Tokeo la kwanza la utafiti ni kwamba mashambulizi ya kimtandao hupunguza vivutio vya kuchukua hatari vya CEO.[cite: 1] Katika kielelezo kikuu, CEO Vega hupungua sana.[cite: 1] Kupungua huku kunaonyesha kwamba faida anayoweza kupata CEO kutokana na ongezeko la kubadilika-badilika kwa kampuni imepungua.[cite: 1]
Tokeo la pili ni kwamba athari hii inabebwa hasa na chaguzi mpya zilizotolewa.[cite: 1] Kupungua kwa CEO Flow Vega kunaonyesha kwamba vifurushi vipya vya malipo vinabadilishwa, badala ya chaguzi za zamani kwenye jalada.[cite: 1] Kwa hivyo, bodi za wakurugenzi hubuni kwa uangalifu zaidi vivutio vipya vinavyotegemea chaguzi baada ya shambulio.[cite: 1]
Tokeo la tatu ni kwamba malipo ya jumla ya CEO hayapunguzwi kwa ujumla.[cite: 1] Huu ni utengano muhimu.[cite: 1] Makampuni yanamlipa CEO "malipo yasiyoongeza hatari sana" badala ya kumpa "malipo madogo".[cite: 1] Wakati ruzuku ya chaguzi (option grants) ikipungua, ruzuku ya hisa iliyozuiliwa (restricted stock grants) inaongezeka.[cite: 1] Hivyo, uhusiano wa CEO na thamani ya kampuni unalindwa; lakini kivutio cha kufaidika kutokana na mikakati inayoonyesha kubadilika-badilika kinapunguzwa.[cite: 1]
Tokeo la nne ni kwamba CEO Delta haibadiliki kwa ujumla.[cite: 1] Delta huonyesha unyeti wa utajiri wa CEO kwa ongezeko la bei ya hisa.[cite: 1] Ukweli kwamba Delta haiharibiki unaonyesha kuwa bodi ya wakurugenzi haijakata uhusiano wa CEO na utendaji; inapunguza tu uumbaji (convexity) wa kivutio cha kuchukua hatari.[cite: 1]
Tokeo la tano ni kwamba athari inakuwa na nguvu zaidi wakati shambulio la mtandao ni kubwa.[cite: 1] Hasara kubwa zaidi ya kumbukumbu, aina nyeti zaidi za data, maslahi makubwa ya umma, majibu hasi zaidi ya soko, na uwepo wa sheria za arifa za uvunjaji wa data hufanya kupungua kwa CEO Vega kuwa wazi zaidi.[cite: 1]
Tokeo la sita ni kwamba athari inakuwa kubwa zaidi katika makampuni yenye hatari kubwa ya kimtandao, sekta ya teknolojia ya juu, na fursa kubwa za ukuaji.[cite: 1] Katika makampuni haya, vivutio vinavyotegemea chaguzi kwa kawaida vinaweza kuhimiza uwekezaji hatari lakini unaoweza kuunda thamani.[cite: 1] Hata hivyo, wakati shambulio la mtandao linafanya gharama ya hatari hizi kuonekana, bodi za wakurugenzi hutenda kwa uangalifu zaidi.[cite: 1]
Tokeo la saba ni kwamba mabadiliko katika muundo wa malipo yanahusiana na sera za kampuni za uangalifu zaidi.[cite: 1] Baada ya shambulio la mtandao, makampuni yanaelekea kuhifadhi pesa taslimu zaidi, kutumia nyenzo kidogo, kupunguza matumizi ya R&D, na kupunguza ukuaji wa rasilimali.[cite: 1] Hii inadokeza kuwa kupungua kwa vivutio vya CEO si marekebisho ya malipo kwenye karatasi tu, bali ni mabadiliko yanayohusiana na hamu ya hatari ya kampuni kwa ujumla.[cite: 1]
Kwa Nini Hili Ni Muhimu?[cite: 1]
Utafiti huu unaonyesha jinsi usalama wa mtandao umekuwa suala kuu katika usimamizi wa kampuni.[cite: 1] Mashambulizi ya kimtandao si tena matukio ya kiufundi yanayotakiwa kutatuliwa na timu ya IT pekee.[cite: 1] Shambulio linaweza kusababisha bodi ya wakurugenzi kutathmini upya hamu ya hatari ya kampuni, muundo wa malipo ya CEO, na maamuzi ya kimkakati ya siku zijazo.[cite: 1]
Malipo ya watendaji ni mfumo wenye nguvu unaounda tabia ya kampuni.[cite: 1] Wakati CEO anapewa kivutio kikubwa cha chaguzi, CEO anaweza kuwa na motisha zaidi ya kifedha ya kuelekea kwenye miradi yenye hatari zaidi.[cite: 1] Hili si baya kila wakati; uvumbuzi, ukuaji, na mabadiliko mara nyingi yanahitaji hatari.[cite: 1] Hata hivyo, wakati shambulio la mtandao linapofunua kuwa udhibiti wa hatari wa kampuni si imara vya kutosha, vivutio hivyo hivyo vinaweza kuwa vikali sana.[cite: 1]
Makala inaonyesha kuwa bodi za wakurugenzi huweka upya usawa huu baada ya shambulio la mtandao.[cite: 1] Bodi hupunguza kivutio cha kubadilika-badilika kinachotolewa na chaguzi, bila kukata uhusiano wa CEO na utendaji.[cite: 1] Huu ni mfano halisi wa jinsi utawala wa shirika unaweza kuzoea hatari ya kimtandao.[cite: 1]
Somo kuu kwa msomaji wa Verianla ni hili: Matukio ya usalama wa mtandao hayaachi tu mianya katika mifumo; yanaweza pia kufanya mianya katika muundo wa vivutio vya kampuni ionekane.[cite: 1] Swali linalopaswa kuulizwa baada ya shambulio sio tu "kwa nini firewall ilivunjwa?".[cite: 1] Wakati huo huo, swali la "tunamlipa CEO na usimamizi kwa ajili ya kuchukua hatari gani?" linapaswa pia kuulizwa.[cite: 1]
Mambo ya Kuzingatia[cite: 1]
Utafiti huu una baadhi ya mapungufu muhimu.[cite: 1]
Kwanza, utafiti unazingatia makampuni ya umma nchini Marekani.[cite: 1] Kwa sababu hii, matokeo hayapaswi kuchukuliwa kuwa halali kabisa kwa Uturuki, Umoja wa Ulaya, au makampuni binafsi.[cite: 1]
Pili, utafiti unategemea data za uchunguzi.[cite: 1] Mbinu za propensity score matching, entropy balancing, na difference-in-differences zinajaribu kupunguza upendeleo wa uteuzi; lakini isingekuwa sahihi kudhani kwamba zinaondoa kabisa kila sababu isiyoweza kuzingatiwa.[cite: 1]
Tatu, data za mashambulizi ya kimtandao zinategemea rekodi za umma.[cite: 1] Baadhi ya mashambulizi yanaweza kuwa hayajatangazwa kabisa, yalitangazwa kwa kuchelewa, au kurekodiwa chini ya majina tofauti.[cite: 1] Hali hii inaweza kusababisha makosa ya kipimo.[cite: 1]
Nne, kupungua kwa CEO Vega haimaanishi kila wakati moja kwa moja kuwa ni utawala bora.[cite: 1] Katika baadhi ya makampuni, kupunguza vivutio vya kuchukua hatari kupita kiasi kunaweza kuwa na athari mbaya kwenye uvumbuzi, R&D, na ukuaji wa muda mrefu.[cite: 1] Hii ndiyo sababu utafiti unasisitiza usawa kati ya udhibiti wa hatari na uundaji wa thamani.[cite: 1]
Tano, tabia ya kuhifadhi pesa taslimu zaidi au kuwekeza kidogo baada ya shambulio la mtandao inaweza kuwa jibu la tahadhari; lakini kwa muda mrefu inaweza pia kuathiri ushindani wa kampuni.[cite: 1] Matokeo haya yanapaswa kufasiriwa kulingana na muktadha.[cite: 1]
Sita, maudhui haya sio mwongozo wa sera ya malipo kwa makampuni yanayopitia mashambulizi ya kimtandao.[cite: 1] Maamuzi madhubuti yanapaswa kushughulikiwa pamoja na sekta ya kampuni, masharti ya udhibiti, muundo wa usimamizi, wasifu wa hatari, mkakati wa uwekezaji, na tathmini huru ya wataalamu.[cite: 1]
Hitimisho[cite: 1]
Utafiti wa After the Breach unaonyesha wazi jinsi mashambulizi ya kimtandao yanaweza kubadilisha mifumo ya ndani ya utawala ya makampuni.[cite: 1] Shambulio la mtandao sio tu upotezaji wa data, kukatizwa kwa mfumo, au uharibifu wa sifa; wakati huo huo ni mshtuko wa bodi ya wakurugenzi ambao hufanya wafikirie upya ni hatari zipi ambazo CEO anahamasishwa kuzichukua.[cite: 1]
Tokeo muhimu zaidi la makala ni kwamba makampuni hupunguza vivutio vya kuchukua hatari vya CEO baada ya shambulio.[cite: 1] Upungufu huu haufanyiki kama makato ya jumla ya malipo, bali kama kupunguzwa kwa vivutio vya kuunda thamani (convexity) vinavyotegemea chaguzi.[cite: 1] Kuongezeka kwa sehemu ya hisa zilizozuiliwa kunaonyesha kuwa bodi ya wakurugenzi inataka kupunguza kivutio kikubwa cha kuchukua hatari huku ikiendelea kumwambatanisha CEO na thamani ya kampuni.[cite: 1]
Tokeo hili linaonyesha kuwa usalama wa mtandao sasa unahusishwa moja kwa moja na fedha za kishirika na malipo ya watendaji.[cite: 1] Uvunjaji wa data unaweza kuipa bodi ishara ya kukagua sio tu miundombinu ya kiufundi bali pia usanifu wa vivutio.[cite: 1]
Ujumbe mkuu kwa msomaji wa Verianla ni huu: Somo la kweli la kishirika baada ya shambulio la mtandao sio tu kununua programu za usalama.[cite: 1] Makampuni pia yanalazimika kutathmini upya jinsi hatari inavyosimamiwa, ni nani anahamasishwa kwa tabia gani, na kama muundo wa malipo ya CEO unaendana na mazingira mapya ya hatari ya kampuni.[cite: 1]
Dokezo la Chanzo na Mbinu[cite: 1]
Makala haya yametayarishwa kulingana na rasimu ya utafiti wa kitaaluma yenye kichwa “After the Breach: Cyberattacks and the CEO Risk-Taking Incentives”, iliyoandaliwa na Brian Yang, Eun Kyung Lee, Nga Le, na Nhan Huynh.[cite: 1] Maudhui sio tafsiri ya neno kwa neno; tatizo kuu la utafiti, mbinu, fomula, majedwali, matokeo, na mapungufu yamerahisishwa na kubadilishwa kuwa makala asili ya uhariri ya Kituruki kwa kufuata mstari wa uchapishaji wa Verianla.[cite: 1]
Nakala inajadili mashambulizi ya kimtandao, CEO Vega, CEO Flow Vega, chaguzi za hisa, hisa zilizozuiliwa, malipo ya watendaji, utawala wa shirika, na tabia ya kampuni ya kuchukua hatari.[cite: 1] Maudhui haya sio ushauri wa uwekezaji, kisheria, usalama wa mtandao, malipo ya watendaji, au usimamizi wa kampuni.[cite: 1] Kwa matumizi madhubuti, muktadha wa kampuni husika, sheria za sasa, ukaguzi wa usalama wa mtandao, ushauri wa bodi ya wakurugenzi, na tathmini huru ya kifedha vinapaswa kuzingatiwa.[cite: 1]
Acha maoni
Anwani yako ya barua pepe haitachapishwa. Sehemu za lazima zimewekewa alama ya *