

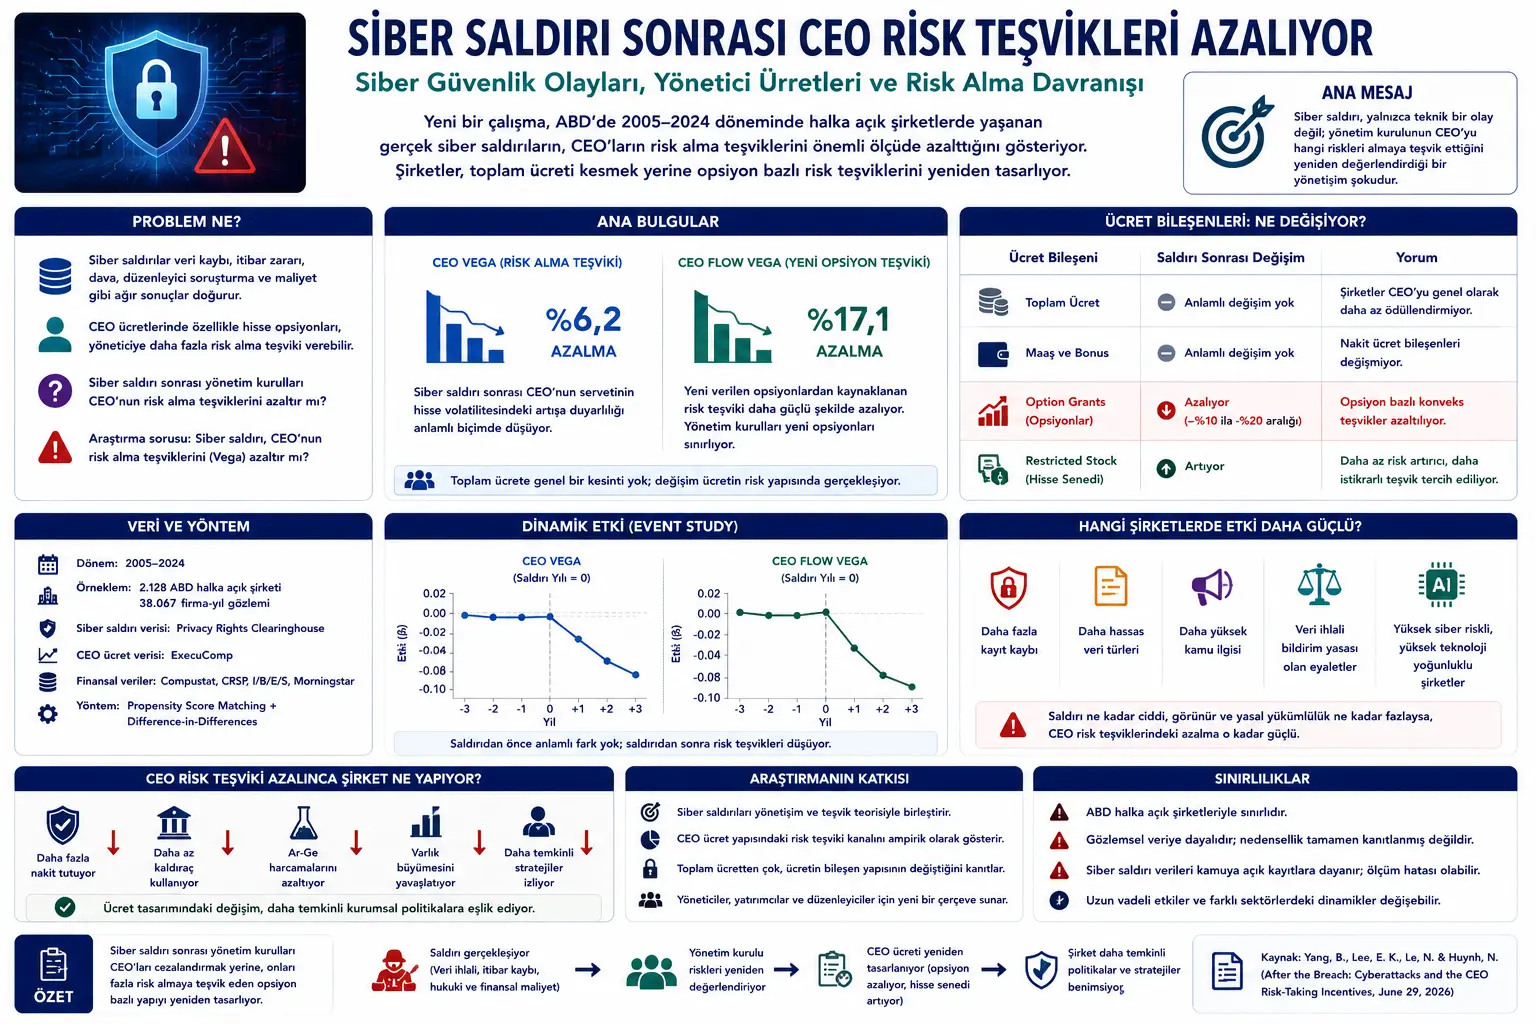
Bu yazı Brian Yang, Eun Kyung Lee, Nga Le və Nhan Huynh tərəfindən hazırlanmış “After the Breach: Cyberattacks and the CEO Risk-Taking Incentives” adlı akademik tədqiqat layihəsi əsasında hazırlanıb. Mətn kiberhücumlar, korporativ idarəetmə, CEO ödənişləri, rəhbərin risk götürmə təşviqləri, səhm opsionları, restricted stock və şirkətlərin risk iştahı mövzularını birlikdə nəzərdən keçirir.
PDF-də rəyçi qiymətləndirməsindən keçərək nəşr edilmiş yekun məqalə məlumatı görünmür; buna görə tədqiqat akademik araşdırma layihəsi kimi qiymətləndirilməlidir. Mövzu kibertəhlükəsizlik, maliyyə, şirkət idarəçiliyi və rəhbər ödənişləri kimi yüksək həssaslıq daşıyan sahələrə toxunduğu üçün bu yazı investisiya tövsiyəsi, şirkət idarəçiliyi tövsiyəsi, kibertəhlükəsizlik məsləhəti və ya hüquqi/maliyyə yönləndirməsi deyil. Məqsəd tədqiqatın əsas fikrini Verianla oxucusu üçün sadə, orijinal və qərəzsiz Azərbaycan dilli redaksiya məzmununa çevirməkdir.
Tədqiqatın əsas sualı budur: Şirkət kiberhücuma məruz qalanda idarə heyəti CEO-nun risk götürmə təşviqlərini yenidən dizayn edirmi? Araşdırmanın cavabı bəli istiqamətindədir. Tapıntılara görə şirkətlər kiberhücumdan sonra CEO-nun opsion əsaslı risk götürmə təşviqlərini azaldır; bunun əvəzində performansla bağını tam qoparmadan restricted stock kimi riski daha az artıran ödəniş komponentlərinə yönəlirlər.
Kiberhücumlar adətən texniki problem kimi görünür: Sistemlər pozulur, müştəri verilənləri sızır, şirkətin reputasiyası zədələnir, tənzimləyici qurumlar və investorlar reaksiya verir. Lakin bu tədqiqat kiberhücumların yalnız informasiya texnologiyaları departamentini deyil, idarə heyətinin CEO-ya verdiyi təşviq strukturunu da dəyişdirdiyini göstərir.
Araşdırma ABŞ-da açıq səhmdar şirkətlər üzrə 2005–2024 dövrünü araşdırır. CEO ödəniş məlumatları, kiberhücum qeydləri, maliyyə dəyişənləri və bazar verilənləri birləşdirilərək kiberhücuma məruz qalan şirkətlər oxşar, lakin hücuma məruz qalmayan şirkətlərlə müqayisə olunur. Metod kimi propensity score matching və difference-in-differences modellərindən istifadə edilir.
Əsas tapıntı diqqətçəkicidir: Kiberhücumdan sonra şirkətlər CEO Vega-nı azaldır. CEO Vega CEO sərvətinin şirkət səhmlərinin volatilliyindəki artıma nə qədər həssas olduğunu ölçür. Başqa sözlə, CEO-nun daha riskli strategiyalardan nə qədər fayda əldə edə biləcəyini göstərir. Səhm opsionları adətən CEO Vega-nı artırır; çünki volatillik yüksəldikcə opsionların dəyəri arta bilər.
Tədqiqata görə kiberhücumdan sonra idarə heyətləri CEO-nun risk götürmə təşviqlərini azaldır. Bu eniş xüsusilə yeni verilən opsionları ölçən CEO Flow Vega-da daha güclüdür. Bu da idarə heyətlərinin əvvəllər verilmiş opsionların dəyərindəki mexaniki dəyişiklikdən çox, yeni ödəniş paketlərini fəal şəkildə yenidən dizayn etdiyini göstərir.
Məqalənin əsas mesajı budur: Kiberhücum şirkət üçün yalnız təhlükəsizlik hadisəsi deyil, eyni zamanda korporativ idarəetmə şokudur. İdarə heyətləri bu şokdan sonra CEO-nun yüksək risk götürməyə təşviq edilməsini daha təhlükəli hesab edə və ödəniş strukturunu daha ehtiyatlı hala gətirə bilər.
Problem Nədir?
Müasir şirkətlər rəqəmsal infrastruktura, bulud sistemlərinə, müştəri verilənlərinə, təchizat zənciri proqram təminatına və bir-biri ilə əlaqəli informasiya şəbəkələrinə getdikcə daha çox bağlı olur. Buna görə kiberhücumlar artıq yalnız texniki nasazlıq deyil; əməliyyat, maliyyə, hüquq və reputasiya nəticələri yaradan korporativ hadisələrdir.
Verilənlər pozuntusu müştəri itkisinə, məhkəmə riskinə, tənzimləyici araşdırmaya, sistem təmiri xərclərinə, brend zərərinə və investor etimadının azalmasına səbəb ola bilər. Xüsusilə şəxsi məlumatlar, ödəniş kartı verilənləri, əməkdaş qeydləri və ya platforma parolları kimi həssas məlumatlar sızdıqda hadisənin şirkətə təsiri daha ağır ola bilər.
Bu tədqiqat kiberhücumlara fərqli baxış bucağından yanaşır. Sual budur: Kiberhücum baş verəndə idarə heyəti yalnız təhlükəsizlik büdcəsini artırır, yoxsa CEO-nun risk götürmə davranışını yönləndirən ödəniş müqaviləsini də dəyişdirir?
CEO ödənişi şirkət idarəçiliyində kritik alətdir. Səhm opsionları CEO-ya daha çox risk götürmə təşviqi verə bilər; çünki şirkətin dəyəri və volatilliyi yüksəldikdə opsionların dəyəri artır. Bu, bəzi hallarda faydalıdır: Rəhbər həddindən artıq ehtiyatlıdırsa, opsionlar onu böyümə, Ar-Ge və ya strateji investisiya kimi riskli, lakin dəyər yarada biləcək layihələrə yönəldə bilər.
Lakin kiberhücumdan sonra risk qavrayışı dəyişə bilər. İdarə heyəti hücumun şirkətin daxili nəzarət, kibertəhlükəsizlik idarəetməsi, əməliyyat dayanıqlığı və ya risk iştahı baxımından zəiflik göstərdiyini düşünə bilər. Belə halda CEO-nu daha çox volatilliyə və daha yüksək riskli strategiyalara təşviq edən opsion ağırlıqlı ödəniş strukturu həddindən artıq aqressiv görünə bilər.
Tədqiqatın araşdırdığı problem məhz budur: Kiberhücum CEO-nun risk götürmə təşviqlərini azaldan korporativ idarəetmə düzəlişinə səbəb olurmu?
Metod Nə Təklif Edir?
Tədqiqat ABŞ açıq səhmdar şirkətlərini əhatə edən geniş panel verilənlər dəsti qurur. CEO ödəniş məlumatları ExecuComp-dan; şirkət maliyyələri Compustat-dan; səhm gəlirləri CRSP-dən; analitik əhatəsi I/B/E/S-dən; institusional sahiblik verilənləri Morningstar-dan; ştat və makroiqtisadi dəyişənlər isə ictimai verilənlər mənbələrindən alınır. Kiberhücum hadisələri Privacy Rights Clearinghouse verilənlər bazasından əldə edilir.
Araşdırma dövrü 2005–2024’tür. Maliyyə şirkətləri və kommunal xidmət şirkətləri nümunədən çıxarılır; çünki bu sektorların tənzimləmə və ödəniş strukturları digər şirkətlərdən struktur baxımından fərqli ola bilər. Yekun verilənlər dəsti 2.128 ABŞ açıq səhmdar şirkəti və 38.067 şirkət-il müşahidəsini ehtiva edir.
Əsas çətinlik budur: Kiberhücuma məruz qalan şirkətlər təsadüfi seçilmiş şirkətlər deyil. Daha iri, daha görünən, daha yüksək böyümə potensialına malik və ya daha rəqəmsallaşmış şirkətlər kiberhücuma daha açıq ola bilər. Bu şirkətlərin CEO ödəniş strukturları da onsuz da fərqli ola bilər. Buna görə sadə “hücuma məruz qalanlar və qalmayanlar” müqayisəsi yanıldıcı ola bilər.
Bu problemi azaltmaq üçün müəlliflər propensity score matching istifadə edirlər. Əvvəlcə hansı şirkətlərin kiberhücuma məruz qalma ehtimalının daha yüksək olduğunu proqnozlaşdırırlar. Sonra kiberhücuma məruz qalan şirkətləri eyni sektorda olan və oxşar xüsusiyyətlərə malik hücuma məruz qalmayan şirkətlərlə uyğunlaşdırırlar. Daha sonra difference-in-differences modeli ilə hücumdan əvvəlki və sonrakı dəyişiklik müqayisə olunur.
Bu yanaşmanın məqsədi hücuma məruz qalan şirkətlərdə CEO risk götürmə təşviqlərinin həqiqətən kiberhücumdan sonra dəyişib-dəyişmədiyini oxşar şirkətlərdəki ümumi meyllərdən ayırmaqdır.
Formullar Nəyi İzah Edir?
PDF-də bir neçə əsas ekonometrik model yer alır. Aşağıdakı formullar tədqiqatdakı əsas model strukturunu MathJax uyğun şəkildə göstərir.
Bu ilk model şirkətin kiberhücuma məruz qalma ehtimalını proqnozlaşdırmaq üçün istifadə olunur. \(Treated_{i,t}\) şirkətin kiberhücum yaşayıb-yaşamadığını göstərir. Şirkət ölçüsü, bazar-dəyər kitab nisbəti, gəlirlilik, leverec, nağd aktivlər, satış artımı, CEO xüsusiyyətləri və sektor/il sabit təsirləri kimi dəyişənlər modelə əlavə olunur. Məqsəd hücuma məruz qalan şirkətləri oxşar xüsusiyyətlərə malik hücuma məruz qalmayan şirkətlərlə uyğunlaşdırmaqdır.
Bu əsas difference-in-differences modelidir. \(CEO\_Vega_{i,t+1}\) CEO-nun risk götürmə təşviqini göstərir. \(Treated_i\) şirkətin kiberhücum yaşamış qrupda olduğunu; \(Post_{i,t}\) isə hücumdan sonrakı dövrü göstərir. Əsas əmsal \(\beta_1\)’dir. Bu əmsalın mənfi olması kiberhücumdan sonra CEO risk götürmə təşviqlərinin oxşar şirkətlərə nisbətən azaldığını göstərir.
Bu event-study modelidir. Hücumdan üç il əvvəl və üç il sonra CEO Vega-nın necə dəyişdiyini araşdırır. Məqsəd hücumdan əvvəl artıq eniş meyli olub-olmadığını yoxlamaqdır. Əgər hücumdan əvvəlki əmsallar mənasız, hücumdan sonrakı əmsallar isə mənfi və əhəmiyyətlidirsə, bu tapıntı kiberhücumun ödəniş strukturundakı dəyişikliyi tətiklədiyi şərhini gücləndirir.
Bu model kiber riskin müxtəlif ölçüləri ilə CEO risk götürmə təşviqləri arasındakı əlaqəni yoxlayır. \(CyberRisk_{i,t}\) alternativ olaraq itirilmiş qeydlərin sayı, earnings call danışıqlarındakı kiber risk ifadələri və ya 10-K sənədlərindəki kiber risk açıqlamaları ilə ölçülür.
Bu üçlü fərq modelidir. \(Law_{s,t}\) şirkətin qərargahının yerləşdiyi ştatda verilənlər pozuntusunun bildirilməsi qanununun qüvvədə olub-olmadığını göstərir. \(\beta_2\) əmsalı məcburi bildiriş qanunlarının kiberhücumdan sonra CEO risk götürmə təşviqlərini azaltma təsirini gücləndirib-gücləndirmədiyini ölçür.
Bu model kiberhücumdan sonra CEO ödəniş paketinin hansı komponentlərində dəyişiklik olduğunu araşdırır. Ümumi ödəniş, maaş, bonus, restricted stock və option grants ayrıca qiymətləndirilir. Beləliklə, enişin ümumi ödənişin kəsilməsindənmi, yoxsa xüsusilə opsion əsaslı risk təşviqlərindənmi qaynaqlandığı anlaşılır.
Bu model təsirin hansı şirkətlərdə və ya CEO xüsusiyyətlərində daha güclü olduğunu yoxlayır. \(Z_{i,t}\), məsələn yüksək kiber risk, yüksək texnologiya sektoru, yüksək Tobin’s Q, CEO-nun həddindən artıq özünəinamı, IT rəhbərinin mövcudluğu və ya maliyyə məhdudiyyəti kimi dəyişənləri ifadə edir.
Bu model CEO Vega-dakı azalmanın şirkətin sonrakı davranışları ilə əlaqəsini yoxlayır. \(RiskTaking_{i,t+1}\) nağd aktivlər, leverec, Ar-Ge intensivliyi və ya aktiv artımı kimi şirkət siyasətlərini ifadə edir. Tapıntılara görə CEO Vega azaldıqdan sonra şirkətlər daha ehtiyatlı maliyyə və investisiya siyasətlərinə yönəlirlər.
Qrafik, Cədvəl və Sxemin Əsas Mesajı
PDF-dəki Figure 1 kiberhücumdan əvvəl və sonra CEO Vega ilə CEO Flow Vega-nın dinamik təsirlərini göstərir. Vizualın əsas mesajı budur: Hücumdan əvvəl hücuma məruz qalan şirkətlərlə nəzarət şirkətləri arasında mənalı fərqli meyl görünmür. Hücumdan sonra isə CEO risk götürmə təşviqləri azalmağa başlayır və bu eniş zamanla güclənir. Xüsusilə CEO Flow Vega-dakı azalma idarə heyətinin yeni opsion təşviqlərini fəal şəkildə azaltdığını düşündürür.
Table 1 nümunənin təsviri statistikasını verir. Orta CEO Vega 3.684, CEO Flow Vega 1.536’dır. Şirkət-il müşahidələrinin təxminən %4,7’si kiberhücum yaşamış şirkətlərə aiddir. Bu cədvəl tədqiqatın geniş ABŞ açıq səhmdar şirkətləri nümunəsinə əsaslandığını və CEO ödənişləri ilə kiber risk araşdırmalarında istifadə edilən dəyişənlərlə uyğun verilənlər strukturu qurduğunu göstərir.
Table 2 propensity score matching prosesini göstərir. İlkin mərhələ nəticələrinə görə iri, böyümə yönümlü, volatilliyi yüksək, daha görünən və daha geniş analitik əhatəsinə malik şirkətlər kiberhücuma daha açıq görünür. Uyğunlaşdırmadan sonra hücuma məruz qalan və qalmayan şirkətlərin əsas xüsusiyyətləri balanslaşdırılır. Bu, tədqiqatın müqayisə qrupunu daha etibarlı edir.
Table 3 əsas tapıntını verir. Treated × Post əmsalları həm CEO Vega, həm də CEO Flow Vega üçün mənfi və statistik olaraq əhəmiyyətlidir. Bu cədvəl kiberhücumdan sonra şirkətlərin CEO risk götürmə təşviqlərini azaltdığını göstərən əsas sübutdur.
Table 4 dinamik təsir və paralel trend testidir. Hücumdan əvvəlki illərdə əmsallar mənasızdır; hücumdan sonrakı +1, +2 və +3 illərində isə əmsallar mənfi və əhəmiyyətli olur. Bu tapıntı ödəniş dəyişikliyinin hücumdan əvvəl başlayan meyldən çox, hücumdan sonrakı idarəetmə reaksiyası ilə uyğun olduğunu göstərir.
Table 8 ödəniş komponenti kanalını izah edir. Ümumi CEO ödənişində mənalı azalma yoxdur. Bunun əvəzində option grants azalır, stock grants artır. Bu cədvəl idarə heyətinin CEO-ya ümumilikdə daha az ödəməkdən çox, ödənişin risk strukturunu dəyişdirdiyini göstərir.
Table 12 CEO Vega-dakı dəyişikliyin şirkət davranışları ilə əlaqəsini araşdırır. Tapıntılara görə kiberhücumdan sonra şirkətlər daha çox nağd vəsait saxlayır, leverec və Ar-Ge intensivliyini azaldır, aktiv artımını yavaşıdır. Bu da ödəniş strukturundakı dəyişikliyin daha ehtiyatlı korporativ siyasətlərlə müşayiət olunduğunu düşündürür.
Təcrübələr Necə Aparılıb?
Bu tədqiqat laboratoriya təcrübəsi deyil; genişmiqyaslı empirik korporativ maliyyə təhlilidir. Araşdırma kiberhücuma məruz qalan ABŞ açıq səhmdar şirkətlərini oxşar, lakin hücuma məruz qalmayan şirkətlərlə müqayisə edir.
İlk mərhələdə Privacy Rights Clearinghouse verilənlər bazasından kiberhücum hadisələri götürülür və açıq səhmdar şirkətlərlə əl ilə uyğunlaşdırılır. Bu manual uyğunlaşdırma vacibdir; çünki verilənlər pozuntuları bəzən ana şirkətin adı ilə, bəzən törəmə müəssisə, brend və ya köhnə şirkət adı ilə qeydə alına bilər.
İkinci mərhələdə kiberhücuma məruz qalma ehtimalı proqnozlaşdırılır. Şirkət ölçüsü, bazar-dəyər kitab nisbəti, gəlirlilik, leverec, nağd vəsait, satış artımı, səhm volatilliyi, CEO xüsusiyyətləri və görünürlük ölçülərindən istifadə edilərək oxşar şirkətlər tapılır. Beləliklə, hücuma məruz qalan şirkətlər mümkün qədər oxşar nəzarət şirkətləri ilə uyğunlaşdırılır.
Üçüncü mərhələdə difference-in-differences modeli tətbiq olunur. Hücumdan əvvəl və sonra CEO Vega dəyişikliyi hücuma məruz qalan şirkətlərlə uyğunlaşdırılmış nəzarət şirkətləri arasında müqayisə edilir. Bununla ümumi iqtisadi meyllər, sektor təsirləri və zaman üzrə ortaq ödəniş dəyişiklikləri nəzarətdə saxlanmağa çalışılır.
Dördüncü mərhələdə nəticələrin dayanıqlığı yoxlanılır. Alternativ kiber risk ölçüləri, itirilmiş qeydlərin sayı, earnings call kiber risk ifadələri, 10-K kiber risk açıqlamaları, entropy balancing, placebo testləri, CEO dəyişikliyi illərinin çıxarılması, böhran dövrlərinin çıxarılması və fərqli sabit təsir strukturlarından istifadə edilir.
Beşinci mərhələdə birbaşa kanal yoxlanılır. Müəlliflər ümumi ödəniş, maaş, bonus, restricted stock və option grants komponentlərini ayırırlar. Beləliklə, hücumdan sonrakı dəyişikliyin ümumi ödəniş kəsintisi deyil, ödənişin risk strukturunda yenidən balanslaşdırma olub-olmadığı araşdırılır.
Nəticələr Nəyi Göstərir?
Tədqiqatın ilk nəticəsi kiberhücumların CEO risk götürmə təşviqlərini azaltmasıdır. Əsas modeldə CEO Vega mənalı şəkildə azalır. Bu eniş CEO-nun şirkət volatilliyindəki artımdan əldə edə biləcəyi gəlirin azaldığını göstərir.
İkinci nəticə təsiri əsasən yeni verilən opsionların daşımasıdır. CEO Flow Vega-dakı eniş portfeldəki köhnə opsionlardan çox, yeni ödəniş paketlərinin dəyişdirildiyini göstərir. Yəni idarə heyətləri hücumdan sonra yeni opsion əsaslı təşviqləri daha diqqətlə dizayn edir.
Üçüncü nəticə ümumi CEO ödənişinin ümumən kəsilməməsidir. Bu kritik fərqdir. Şirkətlər CEO-ya “daha az ödəniş” etmək əvəzinə, “riski daha az artıran ödəniş” edirlər. Option grants azalarkən restricted stock grants artır. Beləliklə, CEO-nun şirkət dəyəri ilə əlaqəsi qorunur; lakin volatilliyi artıran strategiyalardan faydalanma təşviqi azalır.
Dördüncü nəticə CEO Delta-nın ümumən dəyişməməsidir. Delta CEO sərvətinin səhm qiymətindəki artıma həssaslığını göstərir. Delta-nın pozulmaması idarə heyətinin CEO-nun performansla bağını qoparmadığını; yalnız risk götürmə təşviqinin konveksliyini azaltdığını göstərir.
Beşinci nəticə təsirin kiberhücum daha ciddi olduqda güclənməsidir. Daha çox qeyd itkisi, daha həssas verilən növləri, daha yüksək ictimai maraq, daha mənfi bazar reaksiyası və verilənlər pozuntusu bildiriş qanunlarının mövcudluğu CEO Vega-dakı enişi daha aydın edir.
Altıncı nəticə təsirin yüksək kiber riskli, yüksək texnologiya intensivlikli və böyümə imkanları güclü şirkətlərdə daha çox olmasıdır. Bu şirkətlərdə opsion əsaslı təşviqlər normalda riskli, lakin dəyər yarada biləcək investisiyaları təşviq edə bilər. Lakin kiberhücum bu risklərin xərcini görünən etdikdə idarə heyətləri daha ehtiyatlı davranır.
Yeddinci nəticə ödəniş dizaynındakı dəyişikliyin daha ehtiyatlı şirkət siyasətləri ilə əlaqəli olmasıdır. Kiberhücumdan sonra şirkətlər daha çox nağd vəsait saxlamağa, daha az leverec istifadə etməyə, Ar-Ge xərclərini azaltmağa və aktiv artımını məhdudlaşdırmağa meyllənir. Bu, CEO təşviqlərindəki enişin yalnız kağız üzərində ödəniş düzəlişi deyil, şirkətin ümumi risk iştahı ilə əlaqəli dəyişiklik olduğunu düşündürür.
Bu Niyə Vacibdir?
Bu tədqiqat kibertəhlükəsizliyin şirkət idarəçiliyində nə qədər mərkəzi mövqeyə gəldiyini göstərir. Kiberhücumlar artıq yalnız IT komandasının həll etməli olduğu texniki hadisələr deyil. Hücum idarə heyətinin şirkətin risk iştahını, CEO ödəniş strukturunu və gələcək strateji qərarları yenidən qiymətləndirməsinə səbəb ola bilər.
Rəhbər ödənişləri şirkət davranışını formalaşdıran güclü mexanizmdir. CEO-ya yüksək opsion təşviqi veriləndə CEO daha riskli layihələrə yönəlmək üçün daha çox maliyyə motivasiyasına sahib ola bilər. Bu həmişə pis deyil; innovasiya, böyümə və transformasiya çox vaxt risk tələb edir. Lakin kiberhücum şirkətin risk nəzarətinin kifayət qədər güclü olmadığını ortaya qoyduqda eyni təşviqlər həddindən artıq aqressiv ola bilər.
Məqalə idarə heyətlərinin bu tarazlığı kiberhücumdan sonra yenidən qurduğunu göstərir. İdarə heyətləri CEO-nun performansla bağını qoparmadan opsionların yaratdığı volatillik təşviqini azaldır. Bu, korporativ idarəetmənin kiber risk qarşısında necə uyğunlaşa biləcəyinə dair konkret nümunədir.
Verianla oxucusu üçün əsas dərs budur: Kibertəhlükəsizlik hadisələri yalnız sistemlərdə boşluq yaratmır; şirkətin təşviq strukturundakı boşluqları da görünən edə bilər. Hücumdan sonra veriləcək sual yalnız “firewall niyə yarıldı?” deyil. Eyni zamanda “CEO-ya və rəhbərliyə hansı riskləri götürmələri üçün pul ödəyirik?” sualı da verilməlidir.
Diqqət Edilməli Məqamlar
Bu tədqiqatın bəzi mühüm məhdudiyyətləri var.
Birincisi, tədqiqat ABŞ açıq səhmdar şirkətlərinə fokuslanır. Buna görə nəticələr Türkiyə, Avropa Birliyi və ya özəl şirkətlər üçün birbaşa keçərli sayılmamalıdır.
İkincisi, araşdırma müşahidə verilənlərinə əsaslanır. Propensity score matching, entropy balancing və difference-in-differences metodları seçim qərəzini azaltmağa çalışır; lakin bütün müşahidə olunmayan amilləri tamamilə aradan qaldırdığını fərz etmək düzgün olmaz.
Üçüncüsü, kiberhücum verilənləri ictimai qeydlərə əsaslanır. Bəzi hücumlar heç açıqlanmamış, gec açıqlanmış və ya fərqli adlarla qeydə alınmış ola bilər. Bu vəziyyət ölçmə xətası yarada bilər.
Dördüncüsü, CEO Vega-dakı eniş həmişə avtomatik olaraq yaxşı idarəetmə demək deyil. Bəzi şirkətlərdə risk götürmə təşviqlərinin həddindən artıq azaldılması innovasiya, Ar-Ge və uzunmüddətli böyüməyə mənfi təsir edə bilər. Tədqiqat məhz buna görə risk nəzarəti ilə dəyər yaratma arasındakı tarazlığı vurğulayır.
Beşincisi, kiberhücumdan sonra daha çox nağd vəsait saxlamaq və ya daha az investisiya etmək ehtiyatlı cavab ola bilər; lakin uzun müddətdə şirkətin rəqabət qabiliyyətinə də təsir edə bilər. Bu nəticələr kontekstə uyğun şərh edilməlidir.
Altıncısı, bu məzmun kiberhücum yaşamış şirkətlər üçün ödəniş siyasəti bələdçisi deyil. Konkret qərarlar şirkətin sektoru, tənzimləmə şərtləri, idarəetmə strukturu, risk profili, investisiya strategiyası və müstəqil ekspert qiymətləndirməsi ilə birlikdə nəzərdən keçirilməlidir.
Nəticə
After the Breach tədqiqatı kiberhücumların şirkətlərin daxili idarəetmə sistemlərini necə dəyişə bildiyini güclü şəkildə göstərir. Kiberhücum yalnız verilən itkisi, sistem dayanması və ya reputasiya zərəri deyil; eyni zamanda CEO-nun hansı riskləri götürməyə təşviq edildiyini yenidən düşündürən idarə heyəti şokudur.
Məqalənin ən mühüm tapıntısı şirkətlərin hücumdan sonra CEO risk götürmə təşviqlərini azaltmasıdır. Bu azalma ümumi ödəniş kəsintisi şəklində deyil, opsion əsaslı konveks təşviqlərin azaldılması şəklində baş verir. Restricted stock payının artması idarə heyətinin CEO-nu şirkət dəyəri ilə uyğunlaşdırmağa davam edərkən həddindən artıq risk götürmə təşviqini azaltmaq istədiyini göstərir.
Bu nəticə kibertəhlükəsizliyin artıq korporativ maliyyə və rəhbər ödənişləri ilə birbaşa əlaqəli olduğunu ortaya qoyur. Verilənlər pozuntusu idarə heyətinə yalnız texniki infrastrukturu deyil, təşviq arxitekturasını da nəzərdən keçirmə siqnalı verə bilər.
Verianla oxucusu üçün əsas mesaj budur: Kiberhücumdan sonra həqiqi korporativ dərs yalnız təhlükəsizlik proqramı almaq deyil. Şirkətlər riskin necə idarə edildiyini, kimin hansı davranışa təşviq edildiyini və CEO ödəniş strukturunun şirkətin yeni risk mühiti ilə uyğun olub-olmadığını da yenidən qiymətləndirməlidir.
Mənbə və Metod Qeydi
Bu yazı Brian Yang, Eun Kyung Lee, Nga Le və Nhan Huynh’un “After the Breach: Cyberattacks and the CEO Risk-Taking Incentives” adlı akademik tədqiqat layihəsinə əsaslanaraq hazırlanıb. Məzmun sözbəsöz tərcümə deyil; tədqiqatın əsas problemi, metodu, formulları, cədvəlləri, tapıntıları və məhdudiyyətləri Verianla nəşr xəttinə uyğun şəkildə sadələşdirilib və orijinal Azərbaycan dilli redaksiya məqaləsinə çevrilib.
Mətndə kiberhücumlar, CEO Vega, CEO Flow Vega, səhm opsionları, restricted stock, executive compensation, korporativ idarəetmə və şirkətin risk götürmə davranışı nəzərdən keçirilir. Bu məzmun investisiya, hüquq, kibertəhlükəsizlik, rəhbər ödənişləri və ya şirkət idarəçiliyi tövsiyəsi deyil. Konkret tətbiqlər üçün müvafiq şirkət konteksti, aktual qanunvericilik, kibertəhlükəsizlik auditi, idarə heyəti məsləhətçiliyi və müstəqil maliyyə qiymətləndirməsi nəzərə alınmalıdır.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib