


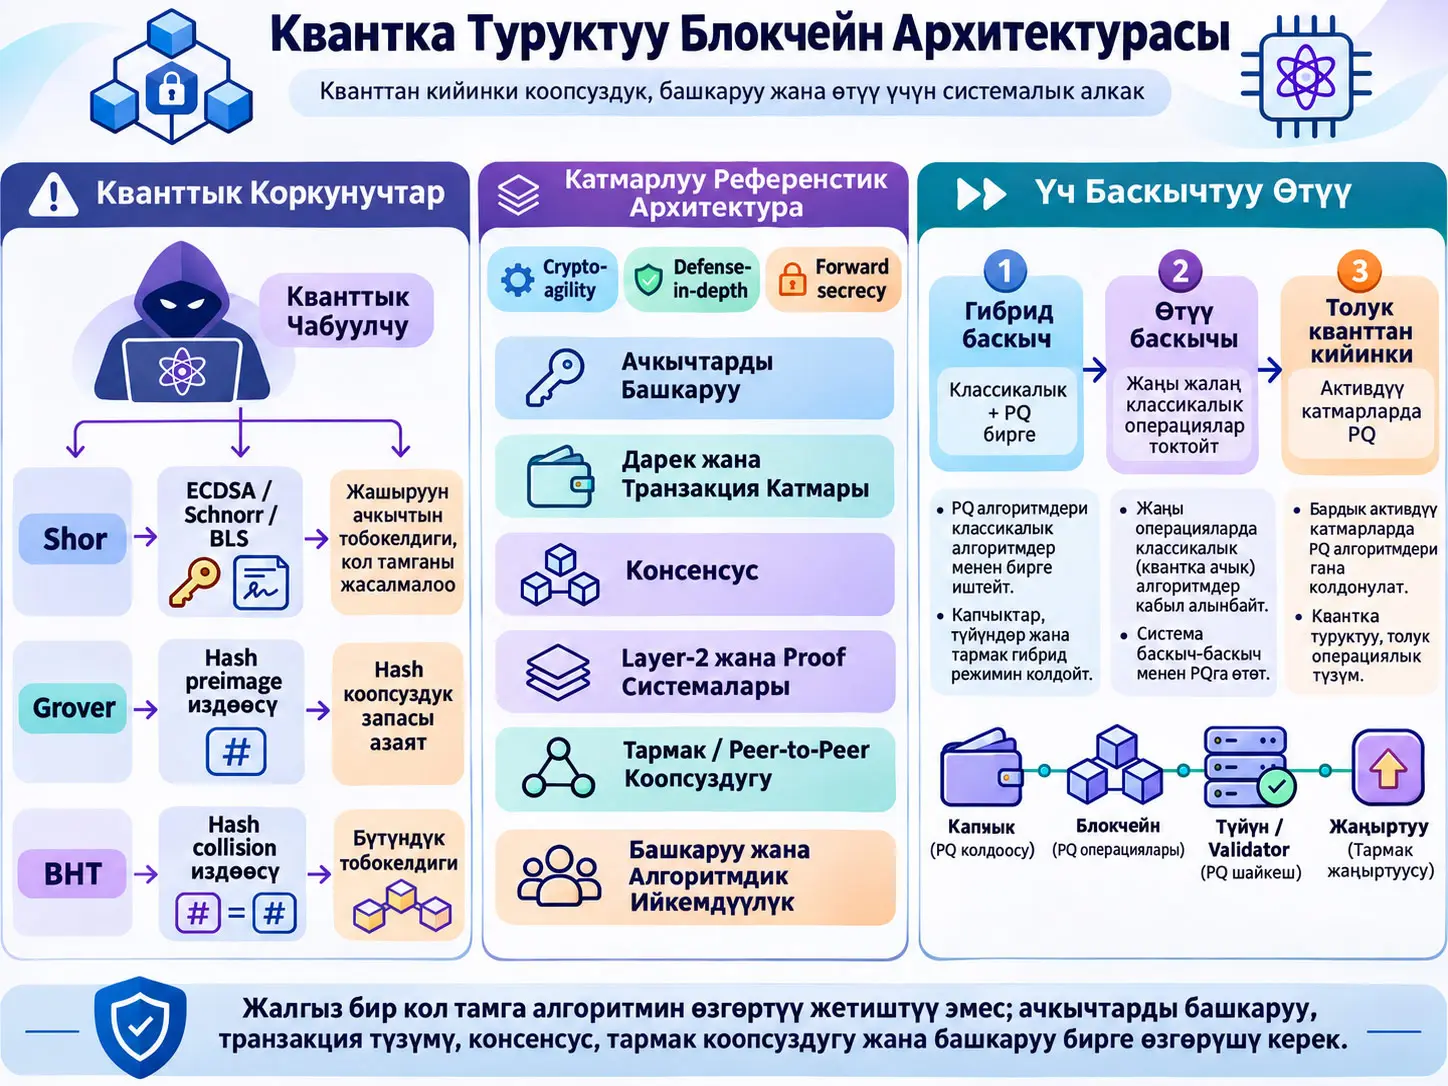
Квантка Туруктуу Блокчейн Архитектурасы, бир гана классикалык кол тамга алгоритмин кванттан кийинки алгоритмге алмаштыруунун ордуна ачкычтарды башкарууну, дарек түзүүнү, транзакцияларды текшерүүнү, консенсусту, тармактык байланышты, Layer-2 системаларын, башкарууну жана миграция механизмдерин кванттык коркунучка ылайык биргелешип кайра уюштурган системалык ыкма. Бул Review изилдөөсү жаңы блокчейн прототибин эксперименттик түрдө сынабайт; Shor жана Grover алгоритмдеринин учурдагы блокчейн коопсуздук стекке тийгизген таасирин изилдеп, кванттан кийинки криптографиялык варианттарды салыштырып, crypto-agility, defense-in-depth жана forward secrecy принциптерине негизделген шилтеме архитектурасы менен үч баскычтуу миграция моделин сунуштайт.
Изилдөөгө ылайык, кванттык коркунучтун эң түз бөлүгү ачык ачкычтуу кол тамга системалары. Жетиштүү кубаттуу, каталарга туруктуу кванттык компьютерде Shor алгоритми ECDSA, Schnorr жана BLS сыяктуу дискреттик логарифм божомолуна негизделген түзүмдөрдү бутага алып, жашыруун ачкычты калыбына келтирүү жана кол тамганы жасалмалоо тобокелдигин жаратышы мүмкүн. Grover алгоритми болсо хэш функцияларын Shor сыяктуу толугу менен жок кылбайт; preimage издөөсүнүн экспоненциалдык татаалдыгындагы даражаны болжол менен эки эсе азайтып, коопсуздук маржасын төмөндөтөт. Ошондуктан макала кол тамга системалары менен хэш системаларын бир эле кванттык тобокелдик классына киргизбөө керектигин баса белгилейт.
Сунушталган архитектуранын үч негизги принциби бар. Crypto-agility, блокчейн протоколунун криптографиялык алгоритмдерди туруктуу жана өзгөрүлбөс константалар катары эмес, версияланып жана алмаштырылып туруучу протокол параметрлери катары башкаруусун көздөйт. Defense-in-depth, бардык коопсуздукту бир гана криптографиялык primitive-ге байлабоону; ачкыч, кол тамга, консенсус жана тармак катмарларында көз карандысыз коопсуздук механизмдери болушун карайт. Forward secrecy болсо узак мөөнөттүү идентификация ачкычы кийинчерээк колго түшсө да, мурдагы тармак сессияларынын купуялуулугу автоматтык түрдө жоголбошун максат кылат.
Булактын миграция сунушу үч негизги абалдан турат: гибрид баскычы, өтүү баскычы жана толук кванттан кийинки баскыч. Гибрид баскычында классикалык жана кванттан кийинки механизмдер чогуу колдонулат. Өтүү баскычында жаңы classical-only транзакциялар акырындап четке кагылат, бирок тарыхый блоктор текшериле алышы үчүн эски кол тамгалар шайкештик режиминде текшериле берет. Толук кванттан кийинки баскычта активдүү протокол катмарларында кванттан кийинки механизмдер негизги болуп калат; эски классикалык текшерүү логикасы тарыхый аудит үчүн гана архивделет.
Бул изилдөө өндүрүш тармагы аталган архитектура менен чындап эле чабуулдарга туруштук бере аларын эксперименттик түрдө далилдебейт. Сунушталган алгоритм тандоолору, катмар дизайндары, пайыздык өтүү босоголору жана башкаруу эрежелери — изилдөөнүн системалык инженериялык сунуштары. Айрыкча кванттык компьютерлер качан криптографиялык масштабда колдонууга жарай турганы так аныкталган эксперименттик натыйжа эмес; булак муну убакыт өткөн сайын жаңыланып турушу керек болгон коркунуч календары катары карайт.
Изилдөө караган негизги маселе
Блокчейн системалары бир гана санариптик кол тамга алгоритминен турбайт. Блокчейндин коопсуздугу хэш функцияларынын, ачык ачкычтуу кол тамгалардын, дарек чыгаруу түзүмдөрүнүн, консенсус текшерүүсүнүн, validator идентификацияларынын, peer-to-peer байланышынын, Layer-2 протоколдорунун, көпүрөлөрдүн, капчыктардын, аппараттык коопсуздук модулдарынын жана башкаруу процесстеринин биргелешип иштешине негизделет.
Булактын негизги маселеси — кванттан кийинки өтүү көп учурда “ECDSAнын ордуна квантка туруктуу кол тамга коюу” катары гана каралат. Изилдөөгө ылайык, мындай өзгөрүү бир гана чабуул бетин жамайт. Мисалы, транзакция кол тамгасы кванттан кийинки болуп өзгөртүлүп жатканда BLS негизиндеги validator attestations, elliptic-curve негизиндеги VRF, ECDH негизиндеги тармак handshaking же pairing негизиндеги zk-SNARK системасы калтырылса, блокчейн коопсуздук стегинин маанилүү бөлүктөрү классикалык кванттык божомолдорго көз каранды бойдон калышы мүмкүн.
Изилдөөнүн үч суроосу
- Жаңы жана учурдагы блокчейн архитектураларына кайсы кванттан кийинки криптографиялык primitive-лер колдонулушу мүмкүн жана алар коопсуздук, ылдамдык жана шайкештик жагынан кандай trade-off алып келет?
- Чыныгы квантка туруктуулук үчүн ачкычтарды башкаруу, кол тамга, консенсус жана тармак катмарларында кандай өзгөрүүлөр керек жана аларды бир системалык дизайнда кантип бириктирүүгө болот?
- Иштеп турган блокчейнди классикалык криптографиялык абалдан кванттан кийинки абалга өткөрүү үчүн кандай башкаруу эрежелери, өтүү баскычтары жана кызыкдар тараптарды координациялоо механизмдери керек?
Блокчейндин учурдагы криптографиялык коопсуздук стеги
Булак блокчейндин криптографиялык түзүлүшүн түшүндүрүү максатында үч негизги компонент деңгээлинде карайт: хэш функциялары, ачык ачкычтуу кол тамгалар жана айрым блокчейндерде бар threshold/aggregation түзүмдөрү.
Bitcoin блок хэштеринде, proof-of-work жана Merkle дарактарында SHA-256 колдонсо, Ethereum көптөгөн түзүмдөр үчүн Keccak-256 колдонот. Булак хэш функцияларынын үч негизги коопсуздук касиетин берет: preimage resistance, second-preimage resistance жана collision resistance.
Хэш функциясынын татаалдыктары эмнени билдирет?
Бул жерде \(n\) — хэш чыгышынын бит узундугу. Булак колдонгон болжолдуу коопсуздук моделинде чабуулчу белгилүү бир хэш чыгышын түзгөн кирүүнү классикалык brute-force сыяктуу издөө менен табуу үчүн болжол менен \(2^n\) өлчөмүндөгү издөө мейкиндигине туш болот.
Collision маселеси белгилүү хэшти тескерисинен эсептөөдөн айырмаланат: чабуулчуга бири-биринен айырмаланган эки кирүү бир эле чыгышты түзөрүн табуу жетиштүү. Birthday эффектинин айынан классикалык collision коопсуздугу болжол менен чыгыш узундугунун жарымына барабар. Ошондуктан булак SHA-256 үчүн классикалык collision коопсуздугун болжол менен 128 bit, preimage коопсуздугун 256 bit деп берет.
Бул жердеги \(n\) Merkle дарагындагы жалбырактардын санын билдирет. Транзакция даракка киргенин текшерүү үчүн бардык транзакцияларды жөнөтүүнүн ордуна жалбырактан тамырга кеткен хэш жолу колдонулушу мүмкүн. Дарак чоңойгон сайын далилдин узундугу сызыктуу эмес, логарифмдик өсөт.
ECDSAнын математикалык көз карандылыгы
Булак ECDSA контекстинде \(k\)ны жашыруун ачкыч, \(G\)ни secp256k1 үстүндөгү туруктуу generator point, \(Q\)ну ачык ачкыч деп аныктайт. Ыйгарым укуктуу колдонуучу \(k\)ны билет; сырттан көрүнгөн \(G\) жана \(Q\)дан \(k\)ны алуу elliptic curve discrete logarithm маселесине байланышат.
Булак ичиндеги математикалык эскертүү: изилдөө бул жерде классикалык ачкычты калыбына келтирүүнү \(O(p)\) топтук операция деп жазып, ошол эле абзацта 256-bit secp256k1 үчүн болжол менен 128 bit классикалык коопсуздук көрсөтөт. Бул эки билдирүү булакта жетиштүү түшүндүрүлгөн эмес. Verianla булакта жазылбаган татаалдык билдирүүсүн автордун теңдемеси сыяктуу кылып өзгөртпөйт.
Bitcoin proof-of-work шарты
\(x\), майнер өзгөрткөн nonce/издөө кирүүсүн; target болсо жарактуу блок хэши андан төмөн болушу керек болгон максаттуу маанини көрсөтөт. Майнинг бул контекстте preimage search маселесине айланат. Булак Grover алгоритминин proof-of-workка негизги таасирин ушул издөө маселеси аркылуу талкуулайт.
BFT консенсусундагы \(f<n/3\) шарты
Булак PBFT тибиндеги Byzantine fault-tolerant системалар үчүн колдонгон билдирүүдө \(n\) жалпы validator/node санын, \(f\) болсо Byzantine же зыяндуу node санын билдирет. Шарт протоколдун коопсуздук жана liveness касиеттерин сактоо үчүн толеранттуулук чегин көрсөтөт. Бул теңсиздик кванттык алгоритмден алынган формула эмес; BFT коопсуздук моделинин шарты. Эгер кванттык чабуулчу жарактуу validator кол тамгаларын жасалмалай алса, сандык чек аткарылган күндө да криптографиялык аутентификация катмары өзүнчө чабуул бетин түзүшү мүмкүн.
Кванттык компьютер менен классикалык компьютердин негизги айырмасы
Булак кванттык эсептөөнү суперпозиция, чырмалышуу жана интерференция аркылуу түшүндүрөт. Qubit өлчөнгөндө 0 же 1 натыйжасы алынат; көп qubitтүү система \(2^n\) негизги абалдан турган абалдар мейкиндигинде көрсөтүлүшү мүмкүн. Бирок изилдөө бул “бир убакта \(2^n\) классикалык программаны иштетүү” дегенди билдирбесин өзгөчө баса белгилейт. Кванттык алгоритмде маанилүү нерсе — туура натыйжалардын амплитудасын күчөтүп, туура эмес натыйжалардын амплитудасын азайта турган интерференция түзүмүн куруу.
Булак NISQ түзмөктөрү менен fault-tolerant quantum computer ортосунда так айырма коёт. Азыркы ызы-чуулуу физикалык qubit саны терең Shor схемаларын ишенимдүү иштете алган логикалык qubit кубаттуулугу менен бирдей эмес. Изилдөөдө келтирилген булак баалоолорунун бири 256-bit ийри сызык криптографиясын бузуу үчүн 2000–4000 logical qubit жана error correction себептүү жалпысынан миллиондогон physical qubit талап кылынышы мүмкүн экенин айтат. Webber жана кесиптештеринин булакта келтирилген баасы Bitcoin ECDSA ачкычын болжол менен бир сааттык ачык болуу терезесинде бузуу үчүн 317 миллион physical superconducting qubit деңгээлинде. Булар бул макаланын өз түзмөк өлчөөлөрү эмес, келтирилген адабияттык баалоолор.
Shor жана Grover Алгоритмдеринин Блокчейнге Таасири Бирдейби?
Жок. Булакта Shor алгоритми ECDSA, Schnorr жана BLS сыяктуу discrete-logarithm негизиндеги ачык ачкыч түзүмдөрү үчүн ачкычты калыбына келтирүүгө чейин жеткен фундаменталдуу бузуу коркунучу катары бааланса, Grover алгоритми хэш preimage издөөсүн болжол менен \(O(2^n)\)ден \(O(2^{n/2})\)ге түшүрүп коопсуздук маржасын азайтат; ошондуктан эки алгоритмдин таасири бир эле чабуул түрү же бирдей күч эмес.
Grover алгоритминин булакта берилген негизги татаалдыгы
Булак \(n\)-bit издөө мейкиндигинде классикалык \(O(2^n)\) издөөсүнө каршы Grover amplitude amplification менен \(O(2^{n/2})\) кванттык суроо колдонорун түшүндүрөт.
SHA-256 preimage мисалында булак төмөнкү байланышты берет:
Бул билдирүү “SHA-256 кванттык компьютер менен дароо бузулат” дегенди билдирбейт. Булак \(2^{128}\) масштабы дагы эле өтө чоң экенин ачык баса белгилейт.
Кванттык collision издөөсү
Булак Brassard–Høyer–Tapp ыкмасын хэш collision издөөсүнө колдонуп, болжол менен төмөнкү татаалдыкты талкуулайт:
\(n=256\) үчүн \(256/3\approx85,3\) болгондуктан булак SHA-256 үчүн болжол менен 85 bit quantum collision resistance деген билдирүүнү колдонот. Бул маани preimage туруктуулугу менен чаташтырылбашы керек; collision жана preimage ар башка коопсуздук маселелери.
Shor алгоритминин order-finding маселеси
Булак Shor алгоритминин негизги идеяларынын бирин order-finding аркылуу түшүндүрөт. \(a\) жана \(N\) берилгенде максат жогорудагы байланышты канааттандырган эң кичине оң \(r\)ди табуу. Факторлоштуруу маселесинде бул тартип маалыматы классикалык post-processing аркылуу \(N\)дин көбөйтүүчүлөрүн чыгарууга жардам бериши мүмкүн. Elliptic-curve discrete logarithm үчүн Shorдун башка топ түзүмүнө колдонулган версиясы пайдаланылат.
Булактын жалпы түшүндүрмөсү боюнча, Shordогу ылдамдануу Groverдегидей даражанын гана эки эсе азайышы эмес, классикалык жактан татаал деп эсептелген факторлоштуруу жана discrete-logarithm маселелерин polynomial quantum time классына өткөргөн кыйла фундаменталдуу өзгөрүү.
Булактын Grover баянындагы ички дал келбестик
Макаланын алгачкы бөлүгүндө Grover таасири так \(2^{256}\rightarrow2^{128}\) түрүндө берилет. Quantum-mining бөлүмүндөгү кийинки абзац болсо “factor of 4” деген сөз менен бирге \(2^{128}\) жана \(2^{64}\) чоңдуктарын бир эле салыштырууда тескери же бүдөмүк тартипте колдонот. Ошондуктан Verianla экинчи билдирүүдөн жаңы эсеп чыгарган жок; булактын өзүндө ачык болгон жалпы Grover формуласын түшүндүрүүчү негиз катары сактады.
Классикалык, NISQ жана FTQA чабуулчуларынын айырмасы
| Чабуулчу классы | Кубаттуулук | Булак түшүндүргөн негизги чектөө |
|---|---|---|
| Классикалык чабуулчу | CPU, GPU, ASIC, бөлүштүрүлгөн жана cloud масштабындагы классикалык эсептөө | Shorду криптографиялык масштабда иштете албайт; классикалык протоколдук, программалык жана экономикалык чабуулдарды колдоно алат. |
| NISQ чабуулчусу | Ызы-чуулуу, тереңдиги чектелген кванттык схемалар | Криптографиялык ачкыч өлчөмдөрүнө каршы fault-tolerant Shorду иштете алган кубаттуулукка ээ эмес. |
| FTQA | Каталары оңдолгон, көп сандагы logical qubitтерди камтыган ири масштабдагы кванттык компьютер | Булак муну Shor жана Grover криптографиялык масштабда колдонулушу мүмкүн болгон узак мөөнөттүү коркунуч модели катары колдонот. |
Harvest-now, decrypt-later эмне үчүн блокчейнде башкача маселе?
Harvest-now, decrypt-later (HNDL), чабуулчу бүгүн ачык тармак трафигин, ачык ачкычтарды же шифрленген маалыматтарды чогултуп, күчтүүрөөк кванттык жабдык пайда болгондо аларды артка карай талдоосу. Блокчейн жазуулары туруктуу болгондуктан, тарыхый маалыматтарды кийин өчүрүп же кайра кол коюп болбойт. Ошондуктан булактын негизги системалык инженериялык билдирүүлөрүнүн бири миграция чечими “кванттык компьютер качан келет?” деген суроого гана эмес, бүгүн катталган маалымат канча убакыт баалуу бойдон каларына да байланыштуу экенин айтат.
Bitcoin UTXOлорунда ачык ачкычтын ачылышы
Булак Bitcoinдеги даректерди бирдей тобокелдик деңгээлинде көрбөйт. Мурда сарпталбаган P2PKH же P2WPKH чыгыштарында ачык ачкыч дарек хэшинин артында жашырын калышы мүмкүн. Транзакция сарпталуу үчүн жарыяланганда ачык ачкыч mempool процессинде көрүнүп калат. P2PK тибиндеги эски чыгыштар же ачык ачкычы мурда көрүнгөн кайра колдонулган даректер булак тарабынан жогору тобокелдиктүү деп эсептелет.
Изилдөө адабияттан болжол менен 4 миллион BitcoinP2PK же ачык ачкычын мурда көрсөткөн P2PKH даректеринде болушу мүмкүн деген бааны келтирет. Бул сан макаланын өз блокчейн сканынан алынган жаңы маалымат эмес.
Ethereum эсеп моделиндеги тобокелдик
Ethereum externally owned account түзүмүндө эсеп туруктуу. Булак эсеп биринчи жолу транзакция жөнөткөндө ECDSA public key транзакциядан кайра алынуучу болуп каларын жана келечектеги FTQA үчүн туруктуу чабуул бетин түзөрүн жактайт. Ошондуктан Bitcoinдин бир жолку UTXO ыкмасы менен Ethereumдун туруктуу эсеп модели бирдей миграция механизминине ээ эмес.
Proof-of-stake узак аралыктагы чабуулдары
Булак мурдагы validator public keyлеринен жашыруун ачкычтарды квант менен калыбына келтирүүгө мүмкүн болсо, чабуулчу тарыхый BLS attestations түзүп, альтернативалуу chain history курууга аракет кылышы мүмкүн болгон сценарийди талкуулайт. Бул кадимки транзакция ачкычын уурдоодон айырмаланат; консенсус тарыхын кайра жандандырууну көздөгөн long-range attack классы.
Quantum-augmented proof-of-work чабуулу
Groverдин хэш preimage издөөсүнө берген квадраттык ылдамдануусу булакта proof-of-work майнингинде потенциалдуу артыкчылык катары каралат. Бирок макала бул “кванттык компьютер пайда болору менен автоматтык 51% attack болот” деген экилик чек эмес экенин; кванттык жабдык, clock speed, error correction жана классикалык ASIC hash rate ортосундагы тең салмак маанилүү экенин белгилейт.
Cross-chain bridge тобокелдиги
ECDSA же Schnorr негизиндеги threshold signature колдонгон bridge түзүмдөрүндө жалпы public keyдин классикалык elliptic-curve коопсуздугуна таянышы булакта топтолгон кванттык тобокелдиктердин бири катары бааланат. Bridgелер бир нече блокчейнди бир убакта жаңыртууну талап кылганы миграция координациясын кошумча татаалдаштырат.
Zero-knowledge proof катмары
Булак pairing негизиндеги zk-SNARK системалары discrete-logarithm менен байланыштуу божомолдорунан улам кванттан кийинки өтүүдө өзүнчө каралышы керектигин; хэш негизиндеги zk-STARKтар башка кванттык коопсуздук профилине ээ экенин белгилейт. Ошол эле учурда STARK proofтор кыйла чоң болушу мүмкүн экенин жана on-chain текшерүүнүн чыгымы өзгөрөрүн баса белгилейт. Ошондуктан изилдөө “кол тамганы өзгөрт, rollupка тийбе” ыкмасын толук системалык туруктуулук үчүн жетиштүү деп эсептебейт.
Кванттан кийинки primitive үй-бүлөлөрү
Изилдөө төрт негизги кванттан кийинки багытты талкуулайт: lattice-based, hash-based, code-based жана көбүрөөк изилдөөгө багытталган isogeny-based түзүмдөр. Мындан тышкары, классикалык жана кванттан кийинки механизмдер чогуу колдонулган hybrid constructions өзүнчө өтүү стратегиясы катары каралат.
ML-KEM
ML-KEM, Module-Lattice негизиндеги Key Encapsulation Mechanismболуп саналат. Булак ML-KEMди блокчейндин айрыкча тармак жана ачкыч алмашуу катмарында кванттан кийинки session-key establishment үчүн колдонулчу NIST-standardized негизги түзүм катары карайт. ML-KEM transaction signature эмес; кол тамга менен KEMдин милдеттери бөлүнүшү керек.
ML-DSA-65
ML-DSA, CRYSTALS-Dilithium үй-бүлөсүнөн чыккан lattice-based санариптик кол тамга ыкмасы катары берилет. Булак ML-DSA-65 үчүн болжол менен 3293 байт кол тамга жана 1952 байт public key маанилерин берет. ECDSA secp256k1 үчүн берилген 64 байт кол тамга жана 33 байт кысылган public key менен салыштырганда блокчейн transaction payloadы олуттуу чоңоюшу мүмкүн деген жыйынтык чыгарат.
Булак ML-DSAны айрыкча enterprise/permissioned blockchain жана жалпы transaction signing үчүн жетилген вариант катары баалайт. Бул бардык блокчейн түрлөрү үчүн универсалдуу оптимум дегенди билдирбейт.
FN-DSA / FALCON
Булак FN-DSA/FALCON үй-бүлөсүн NTRU lattice жана GPV hash-and-sign ыкмасы менен байланыштырат. FALCON-1024 үчүн текстте болжол менен 1280 байт кол тамга жана 1793 байт public key берилет. Кол тамга өлчөмүнүн ML-DSAдан кичине болушу өткөрүү жөндөмдүүлүгү жагынан артыкчылык деп бааланганы менен, сезимтал floating-point/discrete-Gaussian ишке ашыруусу implementation complexity жана side-channel башкаруусун татаалдаштырышы мүмкүн экени айтылат.
Булак Figure 2де ошол эле сапта болжол менен 1200 байт жана 1703 байт көрсөтөт. Бул сан айырмасы булакта түшүндүрүлбөгөндүктөн, Verianla текст жана сүрөт маанилерин бириктирип жаңы сан чыгарбайт.
SLH-DSA
SLH-DSA, SPHINCS+ негизиндеги stateless hash-based signature үй-бүлөсү. Булак SLH-DSA-128s үчүн 7856 байт, SLH-DSA-128f үчүн 17.088 байт кол тамга өлчөмүн берет. Артыкчылыгы коопсуздук негизинен hash preimage/collision божомолдоруна таянып, state сактоо милдеттүү эместигинде. Баасы болсо айрыкча кол тамга өлчөмү жана айрым параметрлерде signing latency.
Изилдөө SLH-DSAны дайыма жогорку throughput талап кылган ар бир transaction үчүн эмес; root certificate, genesis authentication, governance approval жана long-term archive authentication сыяктуу жогорку баалуу, бирок сейрек колдонулган учурлар үчүн ылайыктуу деп эсептейт.
XMSS жана LMS эмне үчүн түз transaction кол тамгасы катары көйгөйлүү?
XMSS жана LMS stateful hash-based signature системалары. Бир эле one-time key жаңылыш кайра колдонулбашы үчүн кол коюучу state маалыматын кемчиликсиз сакташы керек. Crash, backup restore же горизонталдык масштабдоо учурунда state артка кайса, коопсуздук бузулушу мүмкүн. Ошондуктан булак аларды ECDSAнын жөнөкөй drop-in replacementы деп эсептебейт.
Code-based KEMдер
Изилдөө Classic McElieceтин күчтүү узак мөөнөттүү криптоанализ тарыхын кабыл алганы менен, мегабайт масштабына жете турган public key өлчөмдөрү блокчейн транзакция чөйрөсүндө практикалык көйгөй жаратарын белгилейт. BIKE жана HQC сыяктуу code-based KEMдер бир гана hardness familyге көз карандылыкты азайткан ар түрдүүлүк элементи катары бааланат. Булар transaction signature эмес.
SIKE мисалы эмне үчүн архитектуралык жактан маанилүү?
Булак SIKE/SIDH бузулушун белгилүү бир алгоритмдин гана ийгиликсиздиги катары эмес, блокчейн системасынын бир жаңы криптографиялык божомолго түзүмдүк байланып калуу тобокелдигине мисал катары колдонот. Кванттан кийинки candidate узак убакыт изилденгенден кийин жаңы чабуул менен бузулушу мүмкүн болсо, иштеп жаткан блокчейндин алгоритм алмаштыруу жөндөмү башынан долбоорлонушу керек. Crypto-agility идеясын негиздеген себептердин бири ушул.
Булакта колдонулган PQC тандоо логикасы
| Үй-бүлө / мисал | Негизги коопсуздук ыкмасы | Булакта өзгөчө көрсөтүлгөн артыкчылык | Булакта өзгөчө көрсөтүлгөн чектөө | Сунушталган контекст |
|---|---|---|---|---|
| ML-DSA-65 / Dilithium | Module-lattice | Standardized, жетилген, тез server ишке ашыруусу, stateless | ECDSAга салыштырмалуу өтө чоң кол тамга | Жалпы transaction signing; enterprise/permissioned чөйрөлөр |
| FN-DSA / FALCON-1024 | NTRU lattice + GPV hash-and-sign | ML-DSAдан кичине кол тамга | Floating-point жана implementation complexity | Өткөрүү жөндөмдүүлүгү чектелген, бирок күчтүү implementation мүмкүн болгон чөйрөлөр |
| SLH-DSA | Hash preimage/collision resistance | Жөнөкөй hardness божомолу, stateless, узак мөөнөттүү ишеним тамыры | Өтө чоң кол тамга жана жайыраак signing | Жогорку баалуу, төмөн жыштыктагы authentication |
| BIKE / HQC | Code-based decoding hardness | Башка hardness family менен ар түрдүүлүк | Чоң key жана төмөнүрөөк maturity | Hybrid түзүмдөрдө backup KEM ыкмасы |
| Hybrid классикалык + PQC | Бир нече көз карандысыз коопсуздук божомолу | Өтүү мезгилиндеги туруктуулук жана compatibility | Чоңураак key/signature жана көбүрөөк протокол татаалдыгы | Булак кыска мөөнөттө сунуштаган өтүү ыкмасы |
Квантка Туруктуу Блокчейн Үчүн Кол Тамга Алгоритмин Гана Алмаштыруу Жетиштүүбү?
Жок. Булактын системалык алкагына ылайык, transaction кол тамгасын кванттан кийинки кылуу ачкыч чыгаруу, даректөө, validator authentication, VRF, network handshake, Layer-2 proof системалары, bridgелер жана governance сыяктуу башка классикалык криптографиялык көз карандылыктарды жок кылбайт; ошондуктан чыныгы квантка туруктуулук бул катмарлардын баарын координацияланган түрдө кайра долбоорлоону талап кылат.
Сунушталган үч архитектуралык принцип
Crypto-agility
Криптографиялык алгоритм протоколго өзгөрүлгүс константа катары катып калбашы; алгоритм идентификаторлору, parameter setтер жана версиялар көзөмөлдөнүп жаңылана ала турган болушу керек. Максат азыркы PQCга гана өтүү эмес, келечекте жаңы primitive алсызданса кайра миграция кыла ала турган архитектура куруу.
Defense-in-depth
Бир primitive иштен чыкса бүт блокчейн бир убакта коргоосуз калбашы үчүн коопсуздукту бир нече катмарга бөлүштүрүү. Hybrid signature, өзүнчө network security, consensus authentication жана governance көзөмөлү бул ыкманын мисалдары.
Forward secrecy
Узак мөөнөттүү идентификация ачкычы кийин колго түшсө да, мурдагы transport sessionдар автоматтык түрдө чечмеленбеши. Булак айрыкча peer-to-peer transport жана key-derivation мамилелеринде бул касиет сакталуусун талап кылат.
Булак текстинен алынган катмарлуу шилтеме архитектурасы
Ачкычтарды башкаруу
Булактын шилтеме архитектурасында HD key derivation катмары классикалык elliptic-curve көз карандылыктарынан ажыратылышы керек. Текст Module-LWE негизиндеги derivation function жана leaf signing keys катары FALCON-1024 же ML-DSA-65 колдонууну сунуштайт. PQ-capable HSM болсо ачкычтарды анда; болбосо hardware-backed randomness колдонгон software walletта сактоо сунушталат.
Бул NISTтин милдеттүү блокчейн HD-wallet стандарты эмес; макаланын сунушталган системалык архитектурасынын бир бөлүгү.
Квантка туруктуу дарек түзүү
Булак public keyди түздөн-түз чынжырга жайгаштыруудан пайда болгон келечектеги key-recovery бетин азайтуу үчүн кванттан кийинки public keyди хэштөөнү сунуштайт. Шилтеме архитектурасында SHA3-256 менен 32 байттык address hash түзүлөт жана булак муну болжол менен 128 bit Grover-secure preimage resistance менен байланыштырат.
Макала SHA-256 же SHA3-256 160 bitке truncate кылынса болжол менен 80 bit Grover preimage коопсуздугун, толук 256 bit чыгыш болсо болжол менен 128 bit берерин билдирет.
Transaction форматы жана кол тамга өлчөмү маселеси
Кванттан кийинки кол тамгалардын ECDSA/Schnorrдан кыйла чоң болушу жөн гана криптографиялык майда-барат эмес. Бул блок сыйымдуулугуна, төлөм моделине, mempoolга, peer-to-peer bandwidthке, archival storageга жана node synchronizationга түз системалык таасир берет.
Булак бир Taproot transaction үчүн болжол менен 57 virtual byte жана 64-byte Schnorr signature/32-byte public key контекстин берип, FALCON-1024 же ML-DSA-65 комбинациялары transaction ичиндеги signature/public-key жүгүн болжол менен 3100 же 5300 virtual byte деңгээлине көтөрүшү мүмкүн экенин талкуулайт.
Булак үч азайтуу ыкмасын сунуштайт: signature aggregation/batch verification, толук кол тамгаларды убактылуу off-chain archiveда сактап, on-chain гана commitment сактоо жана witness/security маалыматына башка fee/weight саясатын колдонуу.
Proof-of-stake консенсусунун өзгөчө маселеси
Ethereumдун BLS aggregation касиети жүз миңдеген validator attestationды компакттуу көрсөтүүгө жардам берет. Булак учурдагы NIST-standardized PQ signature үй-бүлөсүндө BLSке окшош non-interactive, unbounded, constant-size aggregation касиети жок экенин белгилейт.
Өтүүдө ар бир validator BLS attestation менен катар кванттан кийинки attestation да түзүшү; PQ attestations өзүнчө же Merkle commitment астында сакталуусу жана блок headerында тамыр хэш колдонулушу сунушталат. Кванттан кийинки жетилген committee/threshold signature ыкмалары пайда болгон сайын BLS бөлүгүн алып салуу каралат.
VRF эмне үчүн унутулбашы керек?
Proof-of-stake протоколдорунда block proposer тандоо үчүн колдонулган elliptic-curve негизиндеги Verifiable Random Function (VRF) түзүмдөрү да Shor чабуул бетине кирет. Булак аларды lattice же symmetric primitive негизиндеги кванттан кийинки VRF варианттары менен алмаштырууну архитектуранын өзүнчө талабы деп эсептейт.
Proof-of-work үчүн memory-hard ыкмасы
Булак SHA-256дан SHA-512ге жөн гана өтүү mining hardwareди толугу менен жараксыз кылышы мүмкүн экенин талкуулап, азыраак кыйратуучу вариант катары memory-hard компоненттерди кошууну карайт. Бирок memory-hard түзүмдөр Grover артыкчылыгын канчалык азайтарын көрсөткөн так универсалдуу коэффициент бербейт жана натыйжа колдонулган memory-hardness моделине көз каранды экенин белгилейт.
Layer-2: Lightning жана rollupтар
Lightning Networkто HTLCнин хэш компоненти менен channel commitment signature бир эле кванттык чабуул бетине ээ эмес. Булак commitment signatureларды FALCON же ML-DSA сыяктуу кванттан кийинки ыкмаларга өткөрүүнү талкуулайт; бирок каналдын эки тарабы тең бир схеманы колдошу жана commitment transaction өлчөмдөрүнүн өсүшү координация көйгөйүн жаратат.
ZK rollupтарда pairing негизиндеги SNARKтарды кванттан кийинки альтернатива катары STARKтарга өткөрүү сунушталат. Булак STARK proofтор адатта кыйла чоң экенин, ошондуктан proof verification gas economics жана throughput үстүндө жаңы trade-off пайда кыларын баса белгилейт.
Тармак катмары
Peer-to-peer transport блокчейндин стандарттуу Internet security иштеринен эң көп түз пайда ала турган катмар. Булак hybrid TLS 1.3 үчүн X25519 + ML-KEM-768 тибиндеги key exchange түзүмүн жана Noise Protocolдун кванттан кийинки варианттарын мисал катары талкуулайт.
Node identity жагында session key exchangeти гана өзгөртүү жетишсиз. Persistent ECDSA node certificates же идентификация ачкычтары да hybrid ML-DSA + ECDSA сыяктуу өтүү түзүмүнө киргизилиши керек.
Булактагы 1-таблицадагы архитектуралык салыштыруу
| Архитектура | PQ алгоритмдер | Башкаруу | Миграция | Криптографиялык ийкемдүүлүк | Катмар колдоосу |
|---|---|---|---|---|---|
| Bitcoin PQ proposals | Partial | Low | Limited | Low | L1 |
| Ethereum PQ proposals | Hybrid | Medium | Moderate | Medium | L1 + L2 |
| Hyperledger | Configurable | High | Moderate | High | Permissioned |
| Proposed Architecture | ✓ | ✓ | ✓ | ✓ | L1 + L2 |
Бул таблица өлчөнгөн өндүрүмдүүлүк benchmarkы эмес. “Low/Medium/High” класстары изилдөө авторунун сапаттык системалык баалоосу. Proposed Architecture сабындагы белгилер да көз карандысыз эксперименттик артыкчылык упайы эмес, сунушталган алкак ошол касиеттерди дизайн чегинде камтый турганын көрсөтөт.
Башкаруу эмне үчүн криптографиядай маанилүү деп эсептелет?
Permissionless blockchainде программалык камсыздоо өндүрүүчүсүнүн бардык nodeлорго милдеттүү жаңыртуу жөнөтүү укугу жок. Wallet иштеп чыгуучулар, miner/validatorлор, exchangeлер, custodians, Layer-2 операторлору, колдонуучулар жана протокол иштеп чыгуучулар ар башка экономикалык кызыкчылыктарга жана upgrade графиктерине ээ.
Булак Bitcoinдин негизинен off-chain BIP процессин, Ethereumдун EIP/All Core Developers координациясын жана Tezos/Cosmos/Decred сыяктуу системалардагы түздөн-түз on-chain voting түзүмдөрүн салыштырып, кванттан кийинки өтүү governance моделине жараша өзгөрөрүн белгилейт.
Assurance game катары миграция
Булак permissionless blockchain миграциясын көп оюнчулуу assurance game катары түшүндүрөт: ар ким башка катышуучулардын upgrade кылышын каалайт, бирок эрте upgrade кылган тарап compatibility жана транзакция чыгымы сыяктуу бааларды төлөшү мүмкүн. Мындай шартта ар кимдин башкаларды күтүшү миграцияны токтотуп коюшу мүмкүн.
Сунушталган чечимдердин арасында классикалык алгоритмдин жарактуулук мөөнөтү бүтчү күндү алдын ала милдеттүү түрдө жарыялоо жана эрте adopterлерге экономикалык стимул берүү бар.
Algorithm agility registry
Криптографиялык алгоритмдерди коддун ичинде гана катырып коюунун ордуна колдоого алынган, deprecated же өзгөчө учурда активдештириле турган primitiveлерди registry алдында башкаруу сунушталат. Максат — колдонулган кванттан кийинки алгоритм келечекте бузулса, көп жылдык жаңы архитектуралык кайра долбоорлоону күтпөстөн альтернатива алгоритмге өтүү.
Өзгөчө кырдаал башкаруусу
Булак deployed cryptographic algorithmга практикалык чабуул табылган, олуттуу implementation vulnerability чыккан же fault-tolerant quantum capability күтүлгөндөн эрте пайда болгон учурда кадимки governance процессинен ылдамыраак иштей турган emergency mechanism сунуштайт.
Бирок бул механизм бир башкаруучунун чексиз бийлиги эмес. Булак predefined objective criteria, independent stakeholders тарабынан бекитүү, коомчулукка ачык техникалык негиздеме, тобокелдикти баалоо, rollback планы, ыйгарым укуктун security-critical өзгөрүүлөр менен гана чектелиши жана коркунуч жоюлганда emergency authority токтошу сыяктуу коргоолорду сунуштайт.
Quantum governance attack
Изилдөөнүн өзгөчө жактарынын бири — башкаруунун өзүн кванттык чабуул бетине айлантуу. Эски public keyлерден жашыруун ачкычты калыбына келтире алган чабуулчу token balance, validator position же governance voting rights үстүнөн көзөмөл алып, кванттан кийинки миграция чечимдерин бөгөттөөгө аракет кыла алат.
Булак бул тобокелдикти азайтуу үчүн static token balance ордуна recent-activity шартын, proposal activation үчүн time-lock жана validator/token-holder/developer сыяктуу ар башка кызыкдар тарап топтору бирге салмакталган multi-stakeholder governance түзүмдөрүн сунуштайт.
Үч Баскычтуу Кванттан Кийинки Блокчейн Миграциясы Кантип Иштейт?
Булак миграцияны бир жолку hard fork катары эмес, адегенде классикалык жана кванттан кийинки системалар чогуу иштеген гибрид баскычы, андан кийин жаңы classical-only транзакциялар кабыл алынбай, тарыхый текшерүү сакталган өтүү баскычы жана акырында бардык активдүү катмарлар кванттан кийинки механизмдерге өткөн толук кванттан кийинки баскыч түрүндө башкаруу жана экосистема босоголоруна байланышкан үч абалдуу процесс катары долбоорлойт.
Миграцияны баштоодон мурдагы беш readiness өлчөмү
- Cryptographic exposure mapping: транзакция кол тамгалары, даректер, хэш функциялары, consensus authentication, transport, smart contracts жана cross-chain bridgeлерде колдонулган бардык криптографиялык primitiveлердин тобокелдик реестрин түзүү.
- Dependency graph analysis: wallet, exchange, custodian, node, Layer-2, oracle жана протокол катмарларынын ортосундагы upgrade көз карандылыктарын картага түшүрүү.
- Governance readiness: BIP/EIP же ага тең чечим процесси миграция чечимин чындап кабыл алып, ишке ашыра алабы — ошону баалоо.
- Ecosystem readiness: PQ-capable wallet, exchange, custodian жана node үлүшүн жана экономикалык салмагын көзөмөлдөө.
- Threat timeline calibration: quantum hardware benchmark, qubit, gate fidelity, error correction жана coherence өнүгүүсүнө жараша миграция графигин мезгил-мезгили менен кайра баалоо.
Булак readiness assessmentти башында жана жок дегенде жылына бир жолу же маанилүү quantum-hardware milestone жарыяланганда кайра жүргүзүүнү сунуштайт.
Pre-migration жана migration-ready айырмасы
Булактын сунушталган scoring rubricинде ар бир readiness өлчөмү 1–5 аралыгында бааланат. Pre-migration абалында exposure register толук эмес болушу, dependency graph түзүлбөгөн болушу, governance кванттан кийинки өтүүнү расмий күн тартибине киргизбеши жана active walletтардын %10дон азында PQ-capable implementation болушу мүмкүн.
Migration-ready абалы үчүн булак complete/validated exposure register, formal dependency graph жана critical path, governance кабыл алган roadmap, PQ-capable implementation колдонгон активдүү wallet/custodian экономикалык салмагынын кеминде %30 болушу жана акыркы алты айда threat-timeline assessment жүргүзүлүшү сыяктуу критерийлерди сунуштайт.
%30 мааниси эксперименттик жол менен табылган универсалдуу коопсуздук босогосу эмес. Бул макала системалык пландоо үчүн сунуштаган governance/readiness метрикасы.
Гибрид баскычы
Гибрид баскычында классикалык жана кванттан кийинки механизмдер бир убакта колдоого алынат. Transaction, мисалы, ECDSA/Schnorr менен PQ signature компонентин чогуу алып жүрүшү мүмкүн. Булак nodeлор эки компонентти тең текшерип, алардын бири иштен чыкса транзакцияны четке кагышын сунуштайт.
Жаңы даректерди PQ public key хэштери менен түзүү жана network transportто hybrid key exchange колдонуу сунушталат.
Булак гибрид баскычынан чыгуу үчүн кванттан кийинки-only транзакциялар transaction economic weight боюнча %80 деңгээлине жетишин сунуштайт. Бул да булак авторунун governance metric сунушу; блокчейн физикасынын же криптографиянын табигый константасы эмес.
Булак гибрид баскычы мурда classical-only кол тамга менен түзүлгөн жазуулардын HNDL тобокелдигин артка карай жойбосун өзгөчө белгилейт. Коргоо жаңы hybrid security астында түзүлгөн жазуулар үчүн гана алдыга карай жакшырат.
Өтүү баскычы
Transitional phase башталганда жаңы classical-only transactionдарды кабыл алуу consensus validation эрежелери менен токтотулат. Бирок тарыхый блоктордо ошол учурда жарактуу болгон классикалык кол тамгаларды текшерүү уланат. Болбосо блокчейндин immutability жана historical validation логикасы бузулат.
PoS жагында validator set hybrid BLS+PQ attestationsдан PQ-only attestationsга өтүшү керек. Булак өтүү учурунда жетиштүү validator ачкычтары ротацияланбаса liveness failure болушу мүмкүн экенин белгилейт. Ошондуктан explicit validator key-rotation deadline жана керек болсо slashing/economic penalty сунушталат.
Толук кванттан кийинки баскыч
Булак акыркы абалга өтүү үчүн төрт шартты көрсөтөт:
- Экономикалык активдүү даректердин %100ү кванттан кийинки transaction signingге өтүшү.
- Consensus layer validator key rotation толук бүтүшү жана PQ attestations гана колдонулушу.
- Network transport classical-only key exchangeти алып салып, PQ/hybrid key exchange колдонушу.
- Governance кванттан кийинки-only transaction кабыл алууну милдеттендирген fork rulesту активдештириши.
Эски signature verification толугу менен “жок кылынбайт”; historical chain audit үчүн read-only compatibility modeдо сакталат. Бул мурдагы блокторду алар түзүлгөн мезгилде жарактуу болгон алгоритмдер менен текшерүүгө мүмкүндүк берет.
Миграция графиги кайсы кванттык жабдык окуяларына байланышат?
Булак туруктуу “2030/2035те өт” сыяктуу бир датаны сунуштоонун ордуна hardware milestoneдорго байланышкан кайра баалоону сунуштайт. Мисал triggerлер арасында:
- 100дөн ашык logical-qubit operationды surface-code threshold астындагы ката деңгээли менен аткарган ишенимдүү fault-tolerant demonstration,
- бир миллиондон ашык physical qubit талап кылган fault-tolerant computation demonstration,
- ири өндүрүүчүнүн беш жыл ичинде 10 миллиондон ашык physical qubitти көздөгөн коомдук roadmap жарыялоосу
бар. Булак бул milestoneдор миграцияны тездетиши керектигин, milestone көрүнбөшү миграцияны жайлатуу үчүн коопсуз негиз эмес экенин жактайт.
Bitcoin UTXO миграциясы
Classical addressке кулпуланган ар бир UTXOну self-transfer аркылуу кванттан кийинки addressке көчүрүү сунушталат. P2PK же public keyи мурда ачыкка чыккан reused P2PKH чыгыштары жогорку тобокелдиктүү деп саналат. Мурда сарпталбаган hashed-public-key чыгыштары төмөнүрөөк тобокелдиктүү болсо да transitional phase башталганга чейин көчүрүлүшү керек.
Булак болжол менен төрт миллион Bitcoin туруктуу ачык ачкычтуу эски чыгыштарда болушу мүмкүн экенин айтып, жашыруун ачкыч ээси эми жок болушу мүмкүн болгон чыгыштар үчүн ачык governance dilemma бар экенин белгилейт. Бул каражаттарды тоңдуруу, коргоосуз калтыруу же келечекте emergency response колдонуу варианттарынын эч бирин Bitcoin коомчулугунда кабыл алынган консенсус деп айтпайт.
Ethereum эсеп миграциясы
Ethereum EOAлары persistent account болгондуктан, миграция Bitcoindеги UTXO self-transfer моделинен айырмаланат. Кванттан кийинки signature verification үчүн EVMде ылайыктуу precompile жок болушу, on-chain verification жүз миңдеген gas деңгээлине жетиши мүмкүн экени тууралуу булакта келтирилген preliminary benchmarkтар жана smart-contract access-control түзүмдөрү migration costту көбөйтүшү мүмкүн.
Бул gas маанилери макаланын өз Ethereum benchmark экспериментинен алынган эмес; булак аларды адабияттагы preliminary иштер аркылуу талкуулайт.
Hard fork менен soft fork айырмасы
Hard fork, жаңы nodeлор кабыл алган айрым эрежелер эски nodeлор үчүн жараксыз болгон backward-incompatible протокол өзгөрүүсү. Координация ишке ашпай калса chain split болушу мүмкүн.
Soft fork, эски nodeлор жаңы эрежелерди толук түшүнбөсө да жаңы блокторду учурдагы кеңири эрежелер топтомунун ичинде кабыл ала алышына мүмкүндүк берген backward-compatible tightening ыкмасы. Булак hybrid address/signature форматтарын айрым учурларда soft-fork сыяктуу механизмдер менен киргизүүгө болорун талкуулап, classical verificationдан толук баш тартуу сыяктуу баскычтар оорураак governance/fork талап кылышы мүмкүн экенин белгилейт.
Tooling эмне үчүн өзүнчө миграция катмары?
Протокол спецификациясы өзгөрсө да wallet, SDK, full node, smart-contract library, HSM, exchange жана custodian колдоосу жок болсо экосистема миграция кыла албайт. Булак минималдуу tooling set ичинде PQ-capable wallet libraries, HD key derivation, address generation, transaction construction, signature creation/verification, batch verification, address migration куралдары, Solidity/Rust verification libraries жана audited reference implementationsти санайт.
Contingency пландары
Булак миграция планы ийгиликтүү сценарий үчүн гана жазылбашын сунуштайт. Үч мисал contingency түрү бөлүп көрсөтүлөт:
- Тандалган PQ алгоритмдин жаңы криптоанализ менен бузулушу.
- Quantum-hardware өнүгүүсүнүн күтүлгөн миграция графигинен кыйла тез жүрүшү.
- Wallet/node adoption readiness thresholdдон төмөндө токтоп калышы.
Мындай учурларда алдын ала аныкталган trigger, responsible party, decision timeline жана emergency acceleration mechanism болушу сунушталат.
Изилдөөнүн Ыкмасы жана Жыйынтыктары
Изилдөөнүн илимий дизайны
Булактын жарыя түрү Reviewболуп саналат. Бирок макалада системалуу reviewлерде кездешкен өзүнчө ыкма бөлүмү, маалымат базасынын издөө саптары, PRISMA агымы, киргизүү/чыгаруу критерийлери, изилдөөнүн сапатын баалоо же meta-анализ жок. Ошондуктан изилдөө адабиятты жана стандарттарды системалык инженерия көз карашы менен бириктирген концептуалдык/сунуштоочу системалар баяндамасы катары бааланышы керек.
Илимий процессти төрт негизги аналитикалык кадам катары окууга болот:
- Блокчейндин классикалык криптографиялык көз карандылыктарын жана кванттык чабуул жолдорун аныктоо.
- Кванттан кийинки primitive үй-бүлөлөрүн блокчейнде колдонуу шарттарына жараша баалоо.
- Ачкыч, транзакция, consensus, Layer-2, network жана governance катмарларын камтыган шилтеме архитектурасын түзүү.
- Readiness баалоосу жана үч баскычтуу migration strategy иштеп чыгуу.
Бул кадамдар булакта жаңы прототипте көзөмөлдөнгөн эксперимент катары аткарылган эмес. Bitcoin, Ethereum жана enterprise/permissioned blockchain мисалдары системалык дизайнды негиздөө үчүн колдонулган реалдуу дүйнөлүк учур контексттери.
Изилдөө суроолору жана булакта берилген жооптор
| Изилдөө суроосу | Булакта иштелип чыккан жооп | Түшүндүрүү чеги |
|---|---|---|
| Кайсы PQ primitiveлер блокчейнге ылайыктуу? | ML-DSA, FALCON/FN-DSA, SLH-DSA, ML-KEM, code-based KEMдер жана hybrid constructions үчүн колдонуу контексттерин салыштыруу. | Бирдей жабдыкта кайра benchmark жасалган өндүрүмдүүлүк жарышы эмес. |
| Кайсы блокчейн катмарлары өзгөрүшү керек? | Key management, address/transaction, consensus, Layer-2, network жана governance катмарларын камтыган шилтеме архитектурасы. | Иштеп жаткан өндүрүш тармагында deployment тести жүргүзүлгөн эмес. |
| Жандуу тармак кантип миграция кылат? | Readiness assessment + hybrid + transitional + full PQ өтүү модели. | %30, %80 жана %100 сыяктуу босоголор автордун сунушталган governance критерийлери. |
Formal threat model
Сунушталган архитектура үч чабуулчу классы менен бааланат: classical adversary, NISQ adversary жана FTQA. Коопсуздук максаттарынын ичинде confidentiality, transaction integrity, entity authenticity, digital-signature non-repudiation, consensus correctness, network availability жана cryptographic agility бар.
Булак бул максаттарды wallet, validator node, consensus, peer-to-peer communications, smart contracts жана governance attack surfaceтерге колдонот.
Бул “formal threat model and security analysis” математикалык proof assistant текшерүүсү же иштеп жаткан протоколго каршы пенетрациялык тест эмес. Бул булакта аныкталган чабуулчу кубаттуулугуна каршы архитектура кайсы коопсуздук көзөмөлүн кайсы катмарга жайгаштырганын системалуу баалаган аналитикалык модель.
Булактын негизги системалык жыйынтыктары
- Shor чабуул бети transaction ECDSA менен гана чектелбейт; BLS, Schnorr, elliptic-curve VRF жана тиешелүү threshold/bridge түзүмдөрү да каралышы керек.
- Grover хэш коопсуздугун Shor сыяктуу “толугу менен бузбайт”; ал коопсуздук даражасын азайткан башка коркунучту жаратат.
- Блокчейн жазуулары туруктуу болгондуктан HNDL тобокелдиги миграция убактысын келечектеги quantum-hardware датасынан эртерээк баштоону талап кылат.
- Бир PQ signature scheme бардык блокчейн талаптары үчүн оптималдуу эмес.
- ML-DSA transaction authentication үчүн практикалык тең салмак; SLH-DSA жогорку баалуу төмөн жыштыктагы trust anchor; FALCON кичирээк signature керек болгон чөйрөлөрдө вариант катары бааланат.
- PoS blockchainдерде BLSке окшош кванттан кийинки signature aggregation жоктугу негизги architecture challengeдардын бири.
- PQ transition cryptographic engineering маселеси гана эмес, governance жана ecosystem coordination маселеси да.
- Crypto-agility келечекте тандалган PQ алгоритм бузулушу мүмкүн болгон шартта туруктуу архитектуралык касиет катары сунушталат.
- Migration бир жолку cutover эмес, көп жылдык жана фазалуу процесс катары каралышы керек.
Изилдөө колдогон жыйынтыктар
- Учурдагы elliptic-curve негизиндеги blockchain authentication катмарлары fault-tolerant Shor коркунучуна каршы узак мөөнөттүү тобокелдик алып жүрөрү тууралуу жыйынтыкты колдойт.
- Хэш функцияларынын кванттык коркунуч профили public-key кол тамгалардан айырмаланарын колдойт.
- Блокчейндин квантка туруктуулугун көп катмарлуу системалык маселе катары кароо керек деген ырааттуу шилтеме алкагын сунуштайт.
- Hybrid classical–PQC түзүмдөрү өтүү мезгилинде compatibility жана algorithmic diversity бере аларын жактайт.
- Governance, incident response жана algorithm deprecation техникалык migration планынын бөлүгү болушу керектигин жактайт.
- Readiness assessment жана үч баскычтуу migration моделин ишке ашыруу планы катары сунуштайт.
Изилдөө колдобогон жыйынтыктар
- Белгилүү бир блокчейн бүгүн кванттык компьютер менен бузулуп калышы мүмкүн экенин көрсөтпөйт.
- FTQA кайсы так мөөнөттө колдонууга жарамдуу болорун эксперименттик аныктабайт.
- Сунушталган архитектура Bitcoin, Ethereum же Hyperledgerде ийгиликтүү deploy болгонун көрсөтпөйт.
- Сунушталган %30, %80 жана %100 adoption босоголору эксперименттик оптимум экенин далилдебейт.
- FALCON, ML-DSA же SLH-DSA бардык блокчейн иш жүктөрүндө универсалдуу артыкчылыкка ээ экенин көрсөтпөйт.
- Memory-hard PoW кванттык mining артыкчылыгын так коэффициент менен жок кыларын далилдебейт.
- STARKтар келечектеги бардык кванттык чабуулдарга каршы шартсыз коопсуз экенин далилдебейт; булак коопсуздукту колдонулган хэш божомолдору астында талкуулайт.
- Hybrid cryptography туура эмес implementation, side-channel, software bug же governance capture тобокелдиктерин автоматтык түрдө жок кыларын көрсөтпөйт.
Булактагы маанилүү дал келбестиктер жана отчеттук чектер
| Тема | Булакта көрүнгөн абал | Verianla мамилеси |
|---|---|---|
| ECDLP классикалык татаалдыгы | Булак \(O(p)\) деп жазып, ошол эле абзацта 256-bit secp256k1 үчүн болжол менен 128 bit классикалык коопсуздук берет. | Булакта жок жаңы формула жазылган жок; ички дал келбестик түшүндүрүлдү. |
| Grover / quantum mining | 8-бетте \(2^{256}\rightarrow2^{128}\) так түшүндүрүлөт; кийинки бөлүмдө “factor of 4” жана \(2^{128}/2^{64}\) билдирүүлөрү бул түшүндүрмөгө туура келбейт. | Булактын так жалпы Grover теңдемеси түшүндүрүлдү, карама-каршы абзац өзүнчө белгиленди. |
| FALCON-1024 өлчөмдөрү | Текст 1280 B / 1793 B; Figure 2 болжол менен 1200 B / 1703 B берет. | Тексттик маанилер негизги таблицада колдонулду, сүрөттөгү айырма жашырылган жок. |
| Figure 3 | Caption “Quantum-Resilient Blockchain Systems Architecture” десе да, көрүнгөн график PQ primitive selection matrix түзүмүндө. | Булак сүрөтү архитектура сыяктуу кайра чийилген жок; Section 5тин чыныгы катмар баянынан source-derived SVG түзүлдү. |
| Бөлүм планы | Киришүү Section 6ны migration жана Section 7ни implementation challenges деп аныктайт; чыныгы аталыштар Section 6 Governance, Section 7 Migration. | Чыныгы бөлүм аталыштары негиз катары алынды. |
Кайра өндүрүмдүүлүк жагынан чектөөлөр
- Review үчүн колдонулган адабият кантип системалуу тандалганын түшүндүргөн өзүнчө ыкма протоколу жок.
- Издөө маалымат базалары, издөө даталары, Boolean суроолору, киргизүү/чыгаруу критерийлери жана жалпы изилдөө саны билдирилген эмес.
- Булак изилдөөлөрү formal risk-of-bias же quality-score системасы менен бааланган эмес.
- Сунушталган архитектура үчүн иштеген reference implementation жарыяланган эксперимент объектиси катары берилген эмес.
- Bitcoin/Ethereumда transaction throughput, storage, gas же migration latency жагынан интеграцияланган end-to-end benchmark жүргүзүлгөн эмес.
- Сунушталган readiness/adoption босоголору sensitivity analysis менен салыштырылган эмес.
- Сунушталган governance түзүмдөрүнүн чыныгы коомдук добуш берүүдөгү жүрүм-турумдук текшерүүсү жүргүзүлгөн эмес.
- Булак өзүнүн эксперименттик маалымат топтомун колдонгон эмес.
Бул чектөөлөрдү кантип түшүндүрүү керек?
Бул кемчиликтер изилдөөнүн максатына каршы эмес; макала негизинен системалар алкагын сунуштайт. Бирок окурман “бул архитектура өндүрүштө сыналып, мындай өндүрүмдүүлүк берди” деген жыйынтык чыгарбоого тийиш. Изилдөөнүн салымы — бөлөк-бөлөк криптография, blockchain architecture, governance жана migration адабиятын бир чечим түзүмүндө бириктирип, колдонууга мүмкүн болгон дизайн принциптерин сунуштоосу. Чыныгы deployment коопсуздугу, throughput, cost, interoperability жана governance жүрүм-туруму өзүнчө прототип жана талаа текшерүүсүн талап кылат.
Булак жана Ыкма Жөнүндө Эскертүү
Түпнуска аталыш: Architecting Quantum-Resilient Blockchains: A Systems Framework for Post-Quantum Security, Governance, and Migration
Автор: Hamed Taherdoost.
Авторлордун тартиби: Бир авторлуу изилдөө.
Жооптуу автор: Hamed Taherdoost; PDFде жалгыз автор жана байланыш электрондук дареги берилген.
Мекеме: College of Technology and Engineering, Westcliff University, Irvine, CA 92614, USA.
Тең салым: Колдонулбайт; изилдөө бир авторлуу жана өзүнчө тең салым билдирүүсү жок.
Журнал: Cryptography.
Басып чыгаруучу: MDPI, Basel, Switzerland.
Том / сан / макала: 10(4), 53.
Барактардын саны: 41.
DOI: 10.3390/cryptography10040053.
Тапшырылган: 24-июнь 2026.
Оңдолгон: 22-июль 2026.
Кабыл алынган: 25-июль 2026.
Жарыяланган: 1-август 2026.
Булак түрү: Review; кванттан кийинки блокчейн коопсуздугун коркунуч моделдөө, primitive тандоо, системалык архитектура, башкаруу жана миграция пландоо менен бирге караган концептуалдык/системалык баяндама.
Рецензиялоо: PDF рецензия моделин өзүнчө сапта билдирбейт. Cryptography рецензияланган журнал экендиги жана расмий MDPI материалдарында single-blind/single-anonymized процесс колдонулары библиографиялык текшерүү баскычында текшерилген.
Preprint абалы: Иштелген документ жарыяланган журнал версиясы; Verianla макаласы ушул Version of Record негизинде даярдалган.
Лицензия: Creative Commons Attribution 4.0 International (CC BY 4.0).
Расмий DOI шилтемеси: https://doi.org/10.3390/cryptography10040053
Академиялык редакторлор: Xianhui Lu жана Jianfeng Wang.
Ачкыч сөздөр: quantum computing; post-quantum cryptography (PQC); blockchain security; quantum-resilient blockchain architecture.
Изилдөөнүн ыкмасы: Өзүнчө formal Methods бөлүмү жок Review изилдөөсү. Адабият, NIST кванттан кийинки стандарттары, blockchain security иштери, Bitcoin/Ethereum жана enterprise blockchain контексттери системалык инженерия алкагында синтезделет.
Жаңы эксперимент: Жок.
Жаңы симуляция: Жок.
Жаңы маалымат топтому: Жок.
Статистикалык талдоо: Жаңы үлгүдө статистикалык гипотеза тести жүргүзүлгөн эмес.
Meta-анализ: Жок.
Formal review protocol: PRISMA агымы, катталган протокол, издөө саптары же киргизүү/чыгаруу таблицасы билдирилген эмес.
Негизги аналитикалык түзүмдөр: Кванттык коркунуч модели; PQ cryptographic primitive comparison; crypto-agile layered reference architecture; governance framework; migration readiness assessment; hybrid/transitional/full-PQ үч баскычтуу migration model.
Негизги чабуулчу класстары: Classical adversary, Noisy Intermediate-Scale Quantum adversary жана Fault-Tolerant Quantum Adversary.
Негизги архитектуралык принциптер: Crypto-agility, defense-in-depth жана forward secrecy.
Булак Figure 1: Quantum Threat Pathways to Blockchain Security. Verianlaда илимий байланыштарынын негизинде көз карандысыз SVG кайра курулган.
Булак Figure 2: Post-Quantum Cryptographic Primitives Selection Framework. Verianlaда сандык сүрөт–текст айырмалары себептүү негизги маалымат HTML таблицалар жана түшүндүрмөлөр менен берилген.
Булак Figure 3: Caption “Quantum-Resilient Blockchain Systems Architecture” болгону менен PDFдеги сүрөт primitive-selection matrix түрүндө. Verianla бул көрүнгөн дал келбестикти оңдоп койгондой мамиле кылган эмес; Section 5теги тексттик архитектураны өзүнчө source-derived SVG катары берген.
Булак Таблица 1: Bitcoin PQ proposals, Ethereum PQ proposals, Hyperledger жана Proposed Architecture үчүн PQ algorithms, governance, migration, cryptographic agility жана layer support боюнча сапаттык салыштыруу жүргүзөт.
Каржылоо: Булак “This research received no external funding” билдирүүсүн берет.
Маалыматтардын жеткиликтүүлүгү: Булак “No data was used for this research” билдирүүсүн берет.
Кызыкчылыктардын кагылышы: Автор кызыкчылыктардын кагылышы жок экенин билдирет.
Автордун салымы: Изилдөө бир авторлуу; PDFде өзүнчө CRediT/автор салымы бөлүмү жок.
Этика комитети / катышуучунун макулдугу: Изилдөө адам же жаныбар катышкан жаңы эксперименттик маалымат чыгарбайт; булакта өзүнчө этика комитети же informed-consent процедурасы билдирилген эмес.
Негизги чечмелөө чеги: Изилдөө ишке ашырылып, чабуул астында текшерилген жаңы блокчейн продуктун бербейт. Сунушталган архитектура, алгоритм ролдору, adoption босоголору, governance механизмдери жана migration milestones — булак авторунун системалык дизайн сунуштары. Чыныгы тармактарда коопсуздук, өндүрүмдүүлүк, чыгым жана interoperability өзүнчө текшерилиши керек.
Булак ичиндеги отчеттук эскертүү: ECDLP классикалык татаалдыгы менен 128-bit коопсуздук билдирүүсү, Grover quantum-mining абзацы, Figure 2 FALCON өлчөмдөрү, Figure 3 caption/сүрөт дал келүүсү жана киришүүдөгү Section 6–7 планынын ортосунда булак ичиндеги айырмачылыктар бар. Verianla бул айырмачылыктарды унчукпай оңдогон эмес.
Пикир калтырыңыз
E-mail дарегиңиз жарыяланбайт. Милдеттүү талаалар * менен белгиленген