


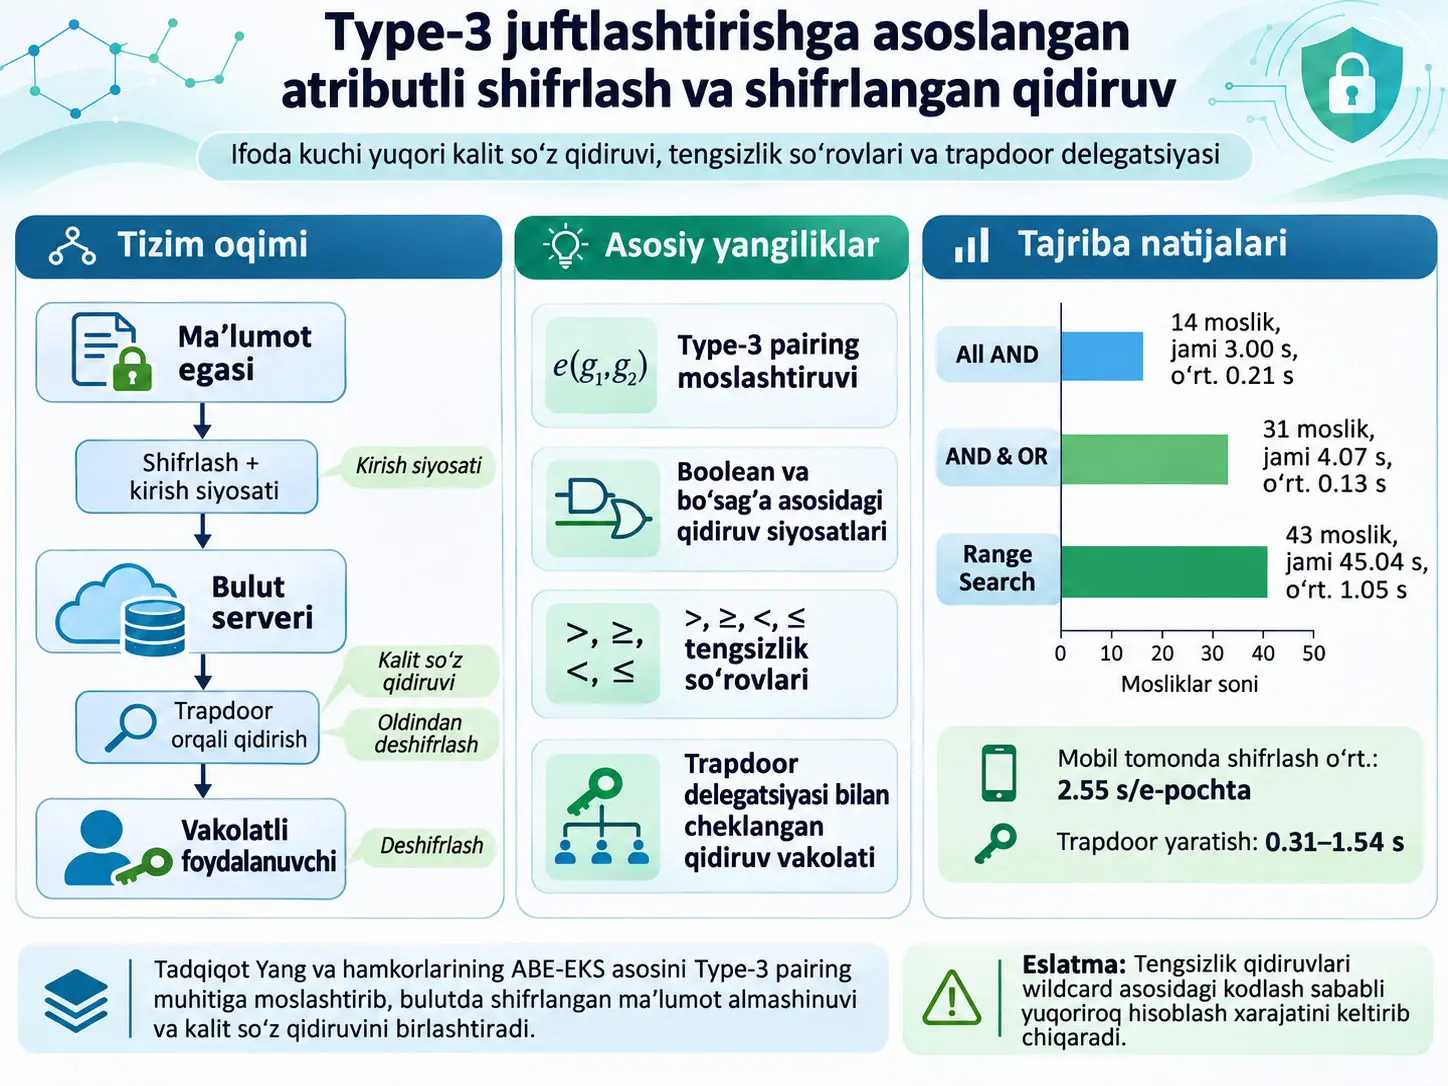
Atributga asoslangan shifrlash bilan kalit soʻz qidiruvini birlashtiruvchi ABE-EKS (Attribute-Based Encryption with Keyword Search), bulutga yuklangan shifrlangan maʼlumotlarni foydalanuvchi atributlariga bogʻliq nozik darajadagi kirish siyosatlari bilan himoyalashni hamda maʼlumot ochiq matnga aylantirilmasdan kalit soʻzlar orqali qidirilishini taʼminlaydigan kriptografik doiradir. Ushbu tadqiqot Yang va hamkasblari Type-1 pairing muhitida taʼriflagan ABE-EKS tuzilmasini Type-3 asymmetric bilinear pairing muhitiga moslashtiradi; AND, OR va threshold darvozalarini oʻz ichiga olgan ifodaviy quvvati yuqori kirish va qidiruv siyosatlari, \(>\), \(\ge\), \(<\), \(\le\) tengsizlik soʻrovlari hamda muayyan qidiruv vakolatini foydalanuvchining toʻliq maxfiy kalitini ulashmasdan topshirish mumkin boʻlgan trapdoor delegatsiyasini qoʻshadi.
Type-3 moslashtirishida ikki alohida manba guruh, \(\mathbb{G}_1\) va \(\mathbb{G}_2\), maqsad guruh \(\mathbb{G}_T\) ustida \(e:\mathbb{G}_1\times\mathbb{G}_2\rightarrow\mathbb{G}_T\) bilinear pairing bilan bogʻlanadi. Type-1 tuzilmasidagi yagona guruhdan foydalanish oʻrniga ciphertext, secret-key va trapdoor komponentlari mos manba guruhlarga joylashtirilgan. Mualliflarning maqsadi Yang va hamkasblarining asosiy ABE-EKS tuzilmasini butunlay oʻzgartirish emas; uni asymmetric pairing muhitida qoʻllash mumkin holga keltirish bilan birga search functionality-ni kengaytirishdir.
Xavfsizlik tahlili honest-but-curious cloud modeliga asoslanadi. Cloud server protokolni toʻgʻri bajaradi, biroq koʻrgan ciphertext, tag, trapdoor va search result-lardan maʼlumot chiqarishga urinishi mumkin. Tadqiqot trapdoor privacy, tag privacy va data privacy xususiyatlarini oʻrganadi. Shu bilan birga mualliflar Type-3 guruhlarni qayta joylashtirish uchun butunlay mustaqil yangi security reduction alohida koʻrib chiqilishi kerakligini va bu mavjud tahlil doirasidan tashqarida ekanini ochiq aytadilar. Shu sababli tadqiqot “Type-3 moslashtirishining barcha xavfsizligi yangi va toʻliq reduction bilan isbotlandi” degan xulosani qoʻllab-quvvatlamaydi.
Tengsizlik qidiruvi wildcard asosidagi binary encoding orqali amalga oshiriladi. Raqamli domain bit uzunligi \(d=\lceil\log_2(R+1)\rceil\) boʻlganda raqamli qiymat \(d\) keyword token bilan ifodalanadi. Ciphertext storage va keyword-generation xarajatlari \(d\) bilan chiziqli oshar ekan, brute-force matching qismi bir tomonlama tengsizlik uchun eng yomon holatda \(4d^2P\), bounded range soʻrovi uchun esa \(8d^2P\) darajasigacha yetishi mumkin. Bu xususiyat search expressiveness evaziga qoʻshimcha hisoblash va saqlash xarajatini keltirib chiqaradi.
Amaliyot Apache Milagro Cryptographic Library v3 va BLS12-381 Type-3 pairing yordamida baholangan. Enron Email korpusida John Arnoldga tegishli 3852 xabardan duplicate-lar olib tashlangan va 765 unique email ustida uchta search predicate sinovdan oʻtkazilgan. All-AND soʻrovi 14 moslik uchun jami 3,00 s, AND-OR soʻrovi 31 moslik uchun 4,07 s, range search esa 43 moslik uchun 45,04 s davom etgan. Manbada bitta mos kelgan e-pochta uchun hisoblangan oʻrtachalar mos ravishda taxminan 0,21 s, 0,13 s va 1,05 s. Range search qimmatroq boʻlishi wildcard-encoded date maydoni koʻproq keyword component hosil qilishi bilan bogʻlanadi.
Tadqiqotning asosiy muammosi nima?
Cloud storage ishlatilganda maʼlumot egasi fayllarini oʻz tizimidan tashqariga chiqarib, tashqi storage serverda saqlashi mumkin. Fayllar odatiy public-key encryption bilan shifrlansa confidentiality saqlanishi mumkin; biroq foydalanuvchi muayyan faylni topish uchun barcha ciphertext-larni yuklab olib, birma-bir deshifrlashga majbur boʻlishi mumkin. Searchable encryption bu muammoni plaintext keyword-larni cloud serverga oshkor qilmasdan ciphertext ustida qidiruvga ruxsat berish orqali hal qilishga urinadi.
Biroq koʻp foydalanuvchili tizimda faqat keyword qidirish yetarli emas. Har bir foydalanuvchida bir xil faylga kirish huquqi boʻlmasligi mumkin. Shu sababli ABE-EKS ikki qaror qatlamini birlashtiradi:
- Kirish nazorati: Foydalanuvchining atributlari ciphertextga bogʻlangan kirish siyosatini qanoatlantiradimi?
- Qidiruv sharti: Foydalanuvchi yaratgan masked search predicate ciphertextning yashirin keyword-lari bilan mos keladimi?
Har ikki shart mos boʻlganda cloud server mos ciphertextni topishi va tizim konfiguratsiyasiga koʻra pre-decryption bajarishi mumkin. Plaintextning oʻzi cloud serverga berilmaydi.
Tadqiqotning oʻziga xos hissalari nimalar?
Manba toʻrtta asosiy hissani birgalikda taʼriflaydi:
- Yang va hamkasblarining Type-1 ABE-EKS tuzilmasini Type-3 asymmetric pairing muhitiga moslashtirish.
- Boolean keyword predicate-lardan tashqari \(>\), \(\ge\), \(<\) va \(\le\) tengsizlik taqqoslashlarini qoʻllab-quvvatlash.
- Toʻliq receiver secret key-ni bermasdan muayyan search capability-ni trapdoor orqali topshirishni taʼminlash.
- Access va search policy-larni Lagrange polynomial asosidagi access tree-lar bilan aniq qoʻllash va tizimni haqiqiy Enron Email maʼlumotlari bilan baholash.
Bilinear pairing nima?
Bilinear pairing ikki guruh elementini uchinchi maqsad guruhidagi elementga oʻtkazadigan va darajalarning algebraik munosabatini saqlaydigan juftlashdir. Tadqiqotda barcha guruhlarning prime order qiymati \(p\).
Type-1 pairing:
Type-3 pairing:
Type-3 da \(\mathbb{G}_1\) bilan \(\mathbb{G}_2\) oʻrtasida samarali hisoblanadigan isomorphism yoʻq deb faraz qilinadi.
Bilinearity xususiyati:
Bu yerda \(g_1\in\mathbb{G}_1\), \(g_2\in\mathbb{G}_2\), \(a,b\in\mathbb{Z}_p\). Tenglama manba guruhlardagi exponentlar pairing natijasida koʻpaytirilib maqsad guruhga oʻtishini koʻrsatadi. ABE-EKS Test va pre-decryption tenglamalarida zarur exponent cancellation munosabatlarining matematik asosi shu xususiyatdir.
Non-degeneracy sharti:
pairing barcha maʼlumotni trivial identity elementga qulatmasligini bildiradi. Computability sharti esa pairing ishlatilayotgan guruh elementlari uchun samarali hisoblanishini talab qiladi.
Ushbu Tadqiqotda Type-3 Pairing Type-1 Pairingdan Qanday Farq Qiladi?
Type-1 tuzilmasida pairingning ikki kirishi bir xil manba guruhdan keladi, Type-3 tuzilmasida esa \(\mathbb{G}_1\) va \(\mathbb{G}_2\) nomli ikki turli manba guruh ishlatiladi; ushbu maqolaning asosiy moslashtirishi Yang va hamkasblarining ABE-EKS komponentlarini algebraic matching munosabatlari saqlanadigan tarzda shu ikki manba guruhga qayta joylashtirishdir.
Linear Secret Sharing Scheme — LSSS
Linear Secret Sharing Scheme secret qiymatni access policyga koʻra qismlarga ajratadi. Manbada share-generating matrix \(M\), har bir qatorni attribute yoki party bilan moslaydigan \(\rho(i)\) funksiyasi va secret \(s\) ishlatiladi.
Random vector:
deb taʼriflanadi. \(M_i\), \(M\) matritsasining \(i\)-qatori boʻlsa, \(i\)-share:
bilan hosil qilinadi.
Vakolatli qatorlar toʻplami \(I\) uchun mos \(w_i\) koeffitsiyentlari mavjud boʻlsa, secret:
koʻrinishida qayta tiklanishi mumkin. Buning maʼnosi access policy-ni qanoatlantirmaydigan attribute toʻplami zarur share kombinatsiyasini hosil qila olmasligidir.
Lagrange koeffitsiyenti nega ishlatiladi?
Tadqiqot polynomial asosidagi secret sharing ichida polynomialni maʼlum nuqtalardan qayta tiklash uchun Lagrange interpolationdan foydalanadi. Manba taʼrifi:
koʻrinishidadir.
Polynomial \(q(x)\), maʼlum \((i_\eta,s_{i_\eta})\) juftlaridan:
bilan qayta tiklanishi mumkin.
Access tree ichida har bir threshold node oʻz polynomialiga ega. Node threshold qiymati \(t\), jami child soni \(n\) boʻlsa:
- \(t=n\) boʻlganda gate AND kabi ishlaydi.
- \(t=1\) boʻlganda gate OR kabi ishlaydi.
- Boshqa \(t\) qiymatlari umumiy \((t,n)\)-threshold gate hosil qiladi.
Bu tuzilma ciphertext access policy \(\phi_A\) va keyword-search predicate \(\phi_{KW}\) uchun ishlatiladi.
Access tree qanday oʻqiladi?
Treedagi leaf node-lar attribute yoki keyword shartlarini ifodalaydi. Intermediate node-lar AND, OR yoki threshold gate boʻlishi mumkin. Attribute formati manbada umumiy tarzda:
attr_type:value
deb taʼriflangan. Masalan, foydalanuvchi uchun `User_Department:IT` yoki `User_Designation:Manager` kabi leaf-lar access tree ichida birlashtirilishi mumkin.
Attribute set \(S\), treeni qanoatlantirsa:
aks holda:
deb baholanadi.
DDH va SXDH farazlari
Decisional Diffie–Hellman (DDH) muammosi \(g^x\), \(g^y\) va toʻrtinchi guruh elementi berilganda, oxirgi element haqiqatan \(g^{xy}\) ekanini samarali farqlash mumkinmi, degan savolni qoʻyadi.
Type-3 pairing muhitidagi Symmetric External Diffie–Hellman (SXDH) farazi DDH muammosi \(\mathbb{G}_1\) va \(\mathbb{G}_2\) ichida ham qiyin deb qabul qiladi.
Tadqiqot trapdoor/tag masking tuzilmasini Type-3 source-group taqsimoti ostida tahlil qilganda shu asymmetric pairing xavfsizlik doirasidan foydalanadi.
Decisional \(q\)-parallel BDHE farazi
Manba data privacy tahlilida underlying outsourced CP-ABE komponenti uchun decisional \(q\)-parallel Bilinear Diffie–Hellman Exponent farazidan foydalanadi. Soddalashtirilganda xavfsizlik oʻyini berilgan public tuple yordamida maqsad pairing termini haqiqiy structured exponentdanmi yoki random \(\mathbb{G}_T\) elementidanmi kelganini polynomial-time adversary non-negligible advantage bilan ajrata olmasligini faraz qiladi.
Bu faraz maqoladagi data-privacy natijasining shartidir; “matematik jihatdan shartsiz xavfsizlik” degani emas.
ABE-EKSning oltita asosiy algoritmi
- Setup: Security parameterdan master public key va master secret key hosil qiladi.
- KeyGen: Foydalanuvchi attribute setiga bogʻliq sender va receiver secret keylarni hosil qiladi.
- Encrypt: Xabarni, access policyni va keyword setni ciphertextga aylantiradi.
- Trapdoor: Receiverning search predicateini masked trapdoorga aylantiradi va decryption key hosil qiladi.
- Test: Cloud server access policy va keyword match shartlarini tekshiradi; mos kelganda ciphertext yoki pre-decrypted ciphertext qaytaradi.
- Decrypt: Oxirgi ciphertext komponentidan plaintextni receiver tomonida qayta tiklaydi.
Tizimda kim nima qiladi?
Type-3 Setup
Setup algoritmi security parameter \(1^k\) ni qabul qiladi va Type-3 pairing parametrlarini:
tanlaydi. \(g_1\in\mathbb{G}_1\) va \(g_2\in\mathbb{G}_2\) generatorlardir. Attribute hash va keyword hash:
deb taʼriflanadi.
Random secret qiymatlari:
tanlanadi va master secret key:
sifatida saqlanadi. Master public key esa pairing parametrlari, generator komponentlari va hash funksiyalarini oʻz ichiga oladi.
Sender va receiver secret keylari
KeyGen algoritmi \(r_S,r_R\in\mathbb{Z}_p^{*}\) random qiymatlarini tanlaydi.
Sender secret key:
sifatida hosil qilinadi. Bu key ciphertext yaratishda ishlatiladi.
Receiver secret keyning asosiy komponentlari:
va har bir \(i\in A\) attribute uchun:
koʻrinishidadir. Receiver secret key trapdoor generation va decryption jarayoniga asos boʻladi.
Encrypt — xabar va access policy
Encrypt algoritmi ikkita random secret \(s_1\) va \(s_2\) ni tanlaydi. Ular access treening ikki nusxasidagi root polynomiallarda secret sifatida ulashiladi. Har bir child nodening polynomi parent node polynomialidan hosil qilinadi.
Xabar ciphertextining markaziy komponenti:
koʻrinishidadir. Bu yerda \(m\) plaintext message, \(e(g_1,g_2)^{as_1}\) esa xabarni \(\mathbb{G}_T\) ichida maskalaydigan pairing asosidagi kriptografik komponentdir.
Qoʻshimcha komponent:
sifatida hosil qilinadi.
Access treedagi har bir leaf \(x\) uchun manba:
komponentlarini hosil qiladi. \(q_{1,x}(0)\) va \(q_{2,x}(0)\) secret-sharing tree polynomiallaridan keladigan share qiymatlaridir.
Encrypted keyword komponentlari
Har bir keyword \(k\) uchun random \(r_k,r'_k\in\mathbb{Z}_p^{*}\) tanlanadi. Keyword tag komponentlari:
koʻrinishidadir.
Ikkinchi keyword komponentlar guruhida:
ishlatiladi.
Adapted tuzilmada keyword bevosita `kw_type:value` shaklida ciphertext ichida oshkor qilinmaydi; manba searchable keywordni `kw_type:index(k)` shakliga oʻzgartiradi. Shu tariqa haqiqiy value yashirilgan holda matching uchun zarur tuzilma saqlanishiga harakat qilinadi.
Trapdoor yaratish
Receiver random decryption key:
va trapdoor secret:
ni tanlaydi. Search predicate \(\phi_{KW}\) ham access tree kabi polynomial secret-sharing tuzilmasi bilan qayta ishlanadi.
Har bir search leaf \(x\) uchun:
va:
hosil qilinadi.
Keyword valuelar bevosita cloudga yuborilmaydi. Search predicate leaflaridagi `kw_type:value` maʼlumoti `kw_type:index(x)` shaklidagi masked tuzilma bilan almashtiriladi.
Test algoritmida keyword qanday moslashtiriladi?
Cloud server avval receiver attribute setining ciphertext access policyni qanoatlantirish-qanoatlantirmasligini tekshiradi:
boʻlmasa natija \(\perp\) boʻladi.
Access condition oʻtsa cloud masked predicate ichidagi leaflar bilan ciphertext keyword components oʻrtasida brute-force matching bajaradi. Matching keyword uchun asosiy pairing tengligi:
koʻrinishidadir.
Bu tenglikning ahamiyati shundaki, matching keyword boʻlganda Type-3 ga koʻchirilgan \(\mathbb{G}_1/\mathbb{G}_2\) komponentlarining exponent cancellation tuzilmasi saqlanadi. Tenglik bajarilmasa tegishli keyword leaf mos kelmagan deb hisoblanadi.
Search treeni qayta qurish
Matched leaf set aniqlangandan soʻng cloud Lagrange koeffitsiyentlaridan foydalanib treeni bottom-up birlashtiradi. Leaf darajasidagi pairing natijalari:
shaklida birlashtiriladi.
Tree reconstruction yakunida manba:
qiymatini oladi.
Cloud pre-decryption
Receiver trapdoor ichida zarur \(U\) komponentini yuborgan boʻlsa, cloud access treeni ham Lagrange koeffitsiyentlari bilan qayta qurib:
munosabatiga qisqaradigan qiymatni hisoblaydi.
Keyin:
hosil qilinadi va algebraik soddalashtirish yakunida:
olinadi.
Cloud server receiverga:
pre-decrypted ciphertextni yuboradi.
Decrypt
Receiverning decryption keyi \(z\). Plaintext:
bilan olinadi.
Chunki:
boʻlganda \(C\) dagi xabarga koʻpaytirilgan pairing maskasi toʻliq bekor qilinadi.
Security advantage nimani anglatadi?
Trapdoor, tag va data security oʻyinlarida adversary challenge bit \(b\) ni taxmin qilishga urinadi. Advantage umumiy koʻrinishda:
deb taʼriflanadi.
Random guessing muvaffaqiyat ehtimoli \(1/2\). Adversary bundan yuqori faqat negligible advantage olishi talab etiladi.
Uchta xavfsizlik modeli
- Td-IND-CKA: Trapdoor qaysi challenge keyword predicate uchun yaratilganini farqlashga qarshi maxfiylik.
- Tag-IND-CKA: Encrypted keyword tag qaysi challenge keyword setga tegishli ekanini farqlashga qarshi maxfiylik.
- Data-IND-RCCA: Challenge access policy ostida shifrlangan teng uzunlikdagi ikki xabardan qaysi biri ishlatilganini replayable chosen-ciphertext muhitida farqlashga qarshi data privacy.
Ushbu Maqola Type-3 ABE-EKS Uchun Toʻliq Mustaqil Xavfsizlik Isbotini Beradimi?
Yoʻq. Maqola Type-3 guruhlarni qayta joylashtirish, tengsizlik encodingi va trapdoor delegatsiyasi asosiy ABE-EKS masking va matching munosabatlarini qanday saqlashini tahlil qiladi; biroq trapdoor va tag privacy uchun Type-3 instantiationga xos butunlay mustaqil yangi reduction alohida tadqiqot talab qilishini ochiq aytadi, data privacy natijasini esa underlying outsourced CP-ABE komponentining decisional \(q\)-parallel BDHE faraziga bogʻliq selective Data-IND-RCCA xavfsizligiga keltiradi.
Honest-but-curious cloud modeli
Cloud server protokolning prescribed qadamlarini toʻgʻri bajaradi. Ciphertextni saqlaydi, access policyni tekshiradi, search predicate matching bajaradi va kerak boʻlsa pre-decryption amalga oshiradi. Shunga qaramay koʻrgan ciphertext, tags, trapdoors va search outcomes orqali maʼlumot oʻrganishga urinishi mumkin.
Modelning muhim farazlari:
- Trusted authority toʻliq ishonchli.
- Cloud server authority bilan collude qilmaydi.
- Cloud server unauthorised users bilan collude qilmaydi.
- Data users dishonest boʻlishi va oʻzaro collude qilishi mumkin.
Shu sababli xavfsizlik natijalari ushbu trust modelidan tashqaridagi barcha hujumchi xatti-harakatlarini qamrab olmaydi.
Trapdoor va tag privacy qanday himoyalanadi?
Keyword value bevosita tag yoki trapdoor ichida koʻrinmaydi. Keyword faqat:
random-oracle output orqali secret-key material bilan birlashtiriladi va fresh random exponent bilan randomize qilinadi.
Ciphertext tomonida:
trapdoor tomonida:
koʻrinishidagi masked komponentlar ishlatiladi.
Biroq public predicate structuredan sizib chiqadigan maʼlumot bu privacy taʼrifidan tashqarida emas; manba trapdoor privacy public predicate structure oshkor qiladigan maʼlumotdan tashqari keyword value bevosita oshkor qilinmasligini maqsad qilishini aniq aytadi.
Data privacy natijasi
Manbaning Corollary 1 natijasiga koʻra underlying outsourced CP-ABE component decisional \(q\)-parallel BDHE ostida selectively secure boʻlsa, taklif etilgan ABE-EKS tuzilmasi ham challenge access policyni qanoatlantiradigan corrupted attribute set boʻlmasligi sharti bilan selective Data-IND-RCCA securityni saqlaydi.
Argumentning asosiy mantigʻi keyword tags, inequality tokens va delegated trapdoors encrypted messagedan mustaqil hosil qilinishidir. Shu sababli message challenge bit keyword-search komponentlariga oʻtmaydi.
Xavfsizlik tahlili qamrab olmagan yaxshilanishlar
Manba quyidagi xususiyatlarni mavjud constructionning security claimiga kiritmaydi va kelajakdagi rivojlantirish sifatida koʻradi:
- Tekshiriladigan qidiruv.
- Forward-private updates.
- Kuchliroq search-pattern hiding.
- Trapdoor revocation.
- Delegated policyni keyinchalik nozik darajada tahrirlash.
- Delegated trapdoorni qayta tarqatishni kriptografik nazorat qilish.
Trapdoor key delegation nega kerak?
Receiver full secret key \(usk_R\) ni boshqa qurilmaga bersa, u qurilma oʻzi xohlagan search predicateni hosil qilishi mumkin. Bu delegator faqat muayyan qidiruvni topshirmoqchi boʻlgan holatda ortiqcha vakolat beradi.
Shu sababli tadqiqot full secret key oʻrniga oldindan yaratilgan:
trapdoorni ulashishni taklif qiladi. Search capability trapdoor ichiga joylangan predicate bilan cheklanadi.
Trapdoor Delegatsiyasini Olgan Shaxs Qidiruv Vakolatini Keyinroq Kengaytira Oladimi?
Yoʻq. Mavjud constructionda delegatee oʻziga berilgan trapdoorning keyword qiymatlari, leaf soni, Boolean tuzilmasi yoki range chegaralarini oʻzgartirib vakolatini kengaytira olmaydi; kengroq yoki boshqa qidiruv uchun delegatordan yangi trapdoor kerak, biroq tadqiqot avval berilgan trapdoorlarning revocationini yoki uchinchi tomonlarga qayta tarqatilishini kriptografik tarzda toʻxtatmaydi.
Manbaning smart-building delegatsiya misoli
Manba tushuntiruvchi misolda temperature sensor boshqa search devicega faqat “temperature readings” maʼlumotlarini qidirish vakolatini beradigan ssenariydan foydalanadi. Full secret key berilsa search device boshqa sezgir maʼlumotlar uchun trapdoor hosil qilishi mumkin.
Restricted trapdoor esa, masalan:
`kw:temperature readings`
bilan birga:
`DateFrom:0101` va `DateTo:0630`
shartlarini oʻz ichiga olishi mumkin. Shu tariqa manbada 1-yanvar–30-iyun oraligʻi uchun:
koʻrinishida restricted search capability hosil qilinadi.
Tengsizlik taqqoslash qanday kodlanadi?
Tadqiqot inequality comparison uchun wildcard asosidagi binary encodingdan foydalanadi. Masalan, \(n=9\) soni uchun source attribute representation:
`{n:*0**, n:**0*, n:1***, n:***1}`
koʻrinishidadir.
\(3
\(n>3\) uchun:
`OR(n:1***, n:*1**)`
va \(n<10\) uchun:
`OR(n:0***, AND(n:*0**, n:**0*))`
ishlatiladi.
Bu mexanizm numeric comparisonni pairing ichida bevosita arithmetic inequality hisoblash orqali emas, binary prefixes/wildcardsni keyword leaflarga aylantirish orqali amalga oshiradi.
Wildcard encoding xarajati
Numerical domain:
boʻlsin. Zarur bit uzunligi:
bilan hisoblanadi.
\(R\) qoʻllab-quvvatlanadigan eng katta raqamli qiymatni; \(d\) esa ushbu domainni binary tarzda ifodalash uchun zarur bitlar sonini bildiradi. \(d\) oʻlchovsiz.
Numeric field greater-than va less-than comparisonni ham qoʻllab-quvvatlasa, u \(d\) wildcard keyword token bilan ifodalanadi.
Har bir keyword toʻrtta \(\mathbb{G}_1\) va toʻrtta \(\mathbb{G}_2\) elementini hosil qilgani sababli keyword-related ciphertext storage:
boʻladi.
Keyword-dependent encryption cost:
koʻrinishidadir.
Bu yerda:
- \(M_1\): \(\mathbb{G}_1\) ichidagi scalar multiplication xarajati.
- \(M_2\): \(\mathbb{G}_2\) ichidagi scalar multiplication xarajati.
- \(|\mathbb{G}_1|\), \(|\mathbb{G}_2|\): guruh elementlarining storage uzunliklari.
Bir tomonlama comparison koʻpi bilan \(d\) wildcard leaf; bounded interval esa koʻpi bilan \(2d\) leaf hosil qiladi.
| Raqamli domain | Bit uzunligi \(d\) | Ciphertext token | Bir tomonlama leaf | Ikki tomonlama leaf |
|---|---|---|---|---|
| 0–15 | 4 | 4 | ≤4 | ≤8 |
| 0–255 | 8 | 8 | ≤8 | ≤16 |
| 0–65.535 | 16 | 16 | ≤16 | ≤32 |
| \(0\)–\(2^{32}-1\) | 32 | 32 | ≤32 | ≤64 |
| \(0\)–\(2^{64}-1\) | 64 | 64 | ≤64 | ≤128 |
Tengsizlik Qidiruvi Nega Exact Keyword Qidiruvidan Qimmatroq?
Wildcard asosidagi tengsizlik qidiruvi sonni bitta exact keyword oʻrniga \(d=\lceil\log_2(R+1)\rceil\) ta binary/wildcard token bilan ifodalagani uchun storage va trapdoor-generation xarajati \(d\) bilan chiziqli oshadi; cloud tomondagi brute-force keyword matching esa manba tahlilida bir tomonlama soʻrovda eng yomon holatda \(4d^2P\), bounded range soʻrovida \(8d^2P\) darajasigacha oshishi mumkin.
Manbada Testning keyword matching hadi:
koʻrinishidadir. Bitta numeric field uchun \(k=d\) olinganda:
bir tomonlama comparison yuqori chegarasi olinadi.
Bounded intervalda ikki tomon birga ishlatilganda manba:
upper boundni beradi.
Tadqiqot Usuli va Natijalari
Taklif etilgan Type-3 tuzilmasining amal xarajati
Manba performance tahlilida quyidagi belgilarni ishlatadi:
- \(M_1\): \(\mathbb{G}_1\) scalar multiplication.
- \(M_2\): \(\mathbb{G}_2\) scalar multiplication.
- \(M_t\): \(\mathbb{G}_T\) scalar multiplication.
- \(P\): pairing operation.
- \(\operatorname{Inv}_{GT}\): \(\mathbb{G}_T\) modular inverse.
- \(a\): attribute soni.
- \(w\): keyword soni.
- \(x\): leaf-node soni bilan bogʻliq oʻzgaruvchi.
- \(k\): ciphertextdagi matched keyword soni.
- \(l\): trapdoordagi matched keyword soni.
- \(h_x\): tree hierarchy bilan bogʻliq had.
Taklif etilgan tuzilmaning Encrypt xarajati:
Trapdoor xarajati:
Test xarajati:
Decrypt xarajati:
Manba boshqa taqqoslangan ABE-EKS sxemalariga nisbatan proposed construction koʻproq featurega ega boʻlgani uchun jami Encrypt/Test xarajati yuqori ekanini; Decrypt amali esa nisbatan yengil qolishini qayd etadi.
Ushbu nazariy operation countlarni bevosita wall-clock taqqoslash sifatida oʻqimaslik kerak. Taqqoslangan koʻplab baseline Type-1 pairing ishlatadi, taklif etilgan tuzilma esa Type-3 pairing ishlatadi. Manba operation count jadvalini turli pairing muhitlarida bevosita vaqt tengligi sifatida emas, algoritmik tuzilma taqqoslanishi sifatida talqin qiladi.
Storage overhead
Taklif etilgan Type-3 tuzilmasida secret-key storage:
Ciphertext storage:
Trapdoor storage:
koʻrinishidadir.
Manbaning taqqoslama talqiniga koʻra secret-key uzunligi Liu va hamkasblari tuzilmasiga yaqin; attribute soni kichik boʻlganda storage ayrim raqiblardan yuqori boʻlishi mumkin, ammo attribute soni oshgani sayin oʻsish surʼati Miao va Wang tuzilmalaridan pastroq qolishi mumkin. Biroq keng functionality sabab ciphertext va trapdoor storage xarajati yuqoriroq.
Funksional xususiyatlarni taqqoslash
| Sxema | Pairing | Expressive / multi-keyword search | Trapdoor delegation | Inequality comparison |
|---|---|---|---|---|
| Yang et al. | Type-1 | Qoʻllab-quvvatlanadi | Manba jadvalida qoʻllab-quvvatlanmaydi | Manba jadvalida qoʻllab-quvvatlanmaydi |
| Miao et al. | Type-1 | AND / multi-keyword | Manba jadvalida qoʻllab-quvvatlanmaydi | Qoʻllab-quvvatlanadi |
| Wang et al. | Type-1 | AND / multi-keyword | Manba jadvalida qoʻllab-quvvatlanmaydi | Manba jadvalida qoʻllab-quvvatlanmaydi |
| Liu et al. | Type-1 | AND / multi-keyword | Manba jadvalida qoʻllab-quvvatlanmaydi | Manba jadvalida qoʻllab-quvvatlanmaydi |
| Ushbu tadqiqot | Type-3 | Expressive + multi-keyword | Qoʻllab-quvvatlanadi | Qoʻllab-quvvatlanadi |
Manbaning 6-jadval taqqoslashida oʻrganilgan tuzilmalar orasida Type-3 pairing, expressive search, multi-keyword search, trapdoor delegation va inequality comparison xususiyatlarini bir qatorda birlashtiradigan tuzilma proposed constructiondir. Bu “mavjud ABE-EKS adabiyotining barchasida boshqa hech bir tadqiqot buni qilmagan” degan universal daʼvo emas; natija manba tanlagan taqqoslash toʻplami uchun amal qiladi.
Enron Email maʼlumotlar toʻplami
Enron corpus taxminan 500.000 xabarni oʻz ichiga oladi va duplicatelar ham shu umumiy songa kiradi. Tadqiqotning amaliy benchmarki korpusning barchasida bajarilmagan.
Mualliflar John Arnoldga tegishli:
- dastlab 3852 e-pochta,
- duplicate removaldan keyin 765 unique e-pochta
dan foydalangan.
Manba maʼlumotlar toʻplami IoT-specific emasligini ochiq aytadi. Enron haqiqiy e-pochta metadata va message contentni taqdim etib, keyword encoding, encryption, trapdoor generation va non-trivial encrypted collection ustida search performansini sinash uchun ishlatilgan.
Cloud-server sinov muhiti
| Rol | Platform | Uskuna / dasturiy taʼminot |
|---|---|---|
| Cloud storage server | Windows 11 Home 22H2 | Intel Core i5-1135G7, 2,4 GHz, 16 GB RAM |
| IoT data-user simulyatsiyasi | Android 14 | Qualcomm SM8450 Snapdragon 8 Gen, 16 GB RAM, C# |
| Kriptografik kutubxona | Har ikki tomon | AMCL Version 3, BLS12-381 Type-3 pairing |
Uchta search predicate
1. All AND
Predicate:
`AND{EnronFrom:John Arnold, EnronTo:Margaret Allen, EnronSub:Empty}`
Manba izohiga koʻra sender John Arnold, receiver Margaret Allen va subject empty boʻlgan encrypted e-pochtalarni qidiradi.
2. AND & OR
Predicate:
`AND{EnronFrom:John Arnold, OR{EnronTo:Margaret Allen, EnronTo:John Griffith}}`
Sender John Arnold va receiver Margaret Allen yoki John Griffith boʻlgan e-pochtalarni qidiradi.
3. Range Search
Predicate:
`AND{genPolicyGreaterThan("EnronDate",201), genPolicyLessThan("EnronDate",229)}`
Manba buni 1-fevral bilan 29-fevral oraligʻidagi e-pochtalarni qidiradigan range predicate deb taʼriflaydi. Manba bu yerda qoʻshimcha yil maʼlumotini bermagani uchun Verianla yangi yil belgilamaydi.
Cloud Test va Decrypt performansi
| Search predicate | Mos kelgan e-pochta | Test jami | Test / mos kelgan e-pochta | AES bilan jami | AES bilan oʻrtacha |
|---|---|---|---|---|---|
| All AND | 14 / 765 | 3,00 s | 0,21 s | 3,04 s | 0,22 s |
| AND & OR | 31 / 765 | 4,07 s | 0,13 s | 4,19 s | 0,14 s |
| Range Search | 43 / 765 | 45,04 s | 1,05 s | 45,17 s | 1,05 s |
Range Searchning jami vaqti boshqa ikki predicatedan sezilarli yuqori. Manba bu farqni wildcard-encoded date maydoni koʻproq keyword hosil qilishi bilan bogʻlaydi.
Bu yerda “mos kelgan e-pochta uchun oʻrtacha” jami Test vaqtini mos kelgan e-pochtalar soniga boʻlish orqali manba tomonidan hisoblangan. Bu qiymat barcha 765 candidate ciphertext uchun mustaqil per-ciphertext benchmark emas; manbaning oʻz hisobot usulidir.
Mobil tomonda Encrypt performansi
Android application barcha 765 John Arnold e-pochtasini encrypt qilgan.
| Amal | Jami bildirilgan vaqt | 765 e-pochta uchun oʻrtacha |
|---|---|---|
| ABE-EKS Encrypt | 1949 s | 2,55 s |
| ABE-EKS Encrypt + AES body encryption | 1978 s | 2,59 s |
AES body encryption qoʻshilishi oʻrtacha qiymatni 2,55 s dan 2,59 s ga oshirgan. Manbaning talqiniga koʻra Encrypt vaqtidagi asosiy yuk inequality comparison uchun date maʼlumotidan hosil qilingan wildcard keyword sonidan kelib chiqadi.
Mobil trapdoor-generation performansi
Har bir predicate 1000 marta bajarilgan.
| Predicate | 1000 round jami | Oʻrtacha |
|---|---|---|
| All AND | 356 s | 0,36 s |
| AND & OR | 310 s | 0,31 s |
| Range Search | 1542 s | 1,54 s |
Range Search trapdoorining 1,54 s bilan qimmatroq boʻlishi greater-than va less-than wildcard treelari koʻproq leaf va keyword component talab qilishi bilan mos keladi.
AES nega performance rasmlarida alohida koʻrsatiladi?
ABE-EKS tuzilmasi access control, encrypted keyword search va outsourcing mexanizmini taʼminlaydi. Manba amaliyotida e-pochta body encryption uchun AES kiritilgan vaqt ham alohida bildirilgan. 2-rasmda “with AES” qiymatlari email-body AES decryption kiritilgan vaqtni; 3-rasmda “Encrypt with AES” qiymati body AES encryption kiritilgan oʻrtachani koʻrsatadi.
AES ushbu tadqiqotdagi Type-3 ABE-EKS formulalarining oʻrnini bosadigan algoritm emas; payload body encryption uchun ilova qatlamida birga ishlatiladigan komponentdir.
Test nega qimmat boʻlishi mumkin?
Keyword valuelar yashirin saqlangani uchun cloud masked search predicateni ciphertext keywordlari bilan brute-force tarzda taqqoslaydi. Manba ushbu maxfiylik dizaynini Test algoritmining muhim samarasizlik sabablaridan biri sifatida tushuntiradi.
Search treeda leaflar, wildcard tokenlar koʻpayganda yoki bounded interval murakkablashganda pairing comparison soni oshadi. Bu ayniqsa range search tajribasida yaqqol koʻrinadi.
Privacy va efficiency oʻrtasidagi tanlov
Manbaga koʻra Test algoritmini uchta asosiy bosqichda koʻrish mumkin:
- Kirish huquqini tekshirish.
- Keyword searching.
- Pre-decryption.
Foydalanuvchi privacyga koʻproq ahamiyat bersa, attribute maʼlumotini trapdoor ichiga bermasligi va cloud processing keyword-search bosqichidan keyin toʻxtashi mumkin. Bu holatda server ciphertextni partial decryption qilmasdan foydalanuvchiga qaytaradi va koʻproq decryption ishi foydalanuvchi tomonida bajariladi.
Shu tariqa tadqiqot privacy va outsourced computation oʻrtasida bitta majburiy ish nuqtasini emas, maʼlum darajada operatsion tanlovni taklif etadi.
Tadqiqot qoʻllab-quvvatlaydigan natijalar
- Yang va hamkasblarining Type-1 ABE-EKS asosiy tuzilmasi Type-3 pairing uchun mos source-group placement bilan qayta shakllantirilgan.
- Access va search policylar Lagrange polynomial asosidagi AND, OR va threshold access treelar bilan amalga oshirilgan.
- Wildcard encoding bilan \(>\), \(\ge\), \(<\) va \(\le\) turidagi inequality search bajarilishi mumkin.
- Receiver full secret keyini ulashmasdan predicate-bound trapdoor orqali cheklangan search capability topshirishi mumkin.
- Type-3 guruhlarni qayta joylashtirish matching uchun zarur pairing cancellation munosabatini saqlaydi.
- Underlying outsourced CP-ABE security farazi ostida selective Data-IND-RCCA data privacy natijasi beriladi.
- 765 unique Enron e-pochtasi ustida AMCL/BLS12-381 implementation ishga tushirilgan.
- All-AND va AND-OR soʻrovlari sinov muhitida range searchga qaraganda pastroq jami Test vaqtini koʻrsatgan.
- Range queryning yuqori xarajati wildcard encoded numerical/date predicatening kattalashishi bilan mos keladi.
Tadqiqot qoʻllab-quvvatlamaydigan natijalar
- Type-3 instantiation uchun barcha trapdoor/tag xavfsizligi butunlay mustaqil yangi reduction bilan isbotlangan degan xulosa chiqarib boʻlmaydi.
- Honest-but-curious cloud modelidan tashqaridagi barcha malicious-server xatti-harakatlari qamrab olingan deb boʻlmaydi.
- Cloud server bilan authority yoki unauthorised user collusioniga qarshi ushbu modelning xavfsizlik natijasini umumlashtirib boʻlmaydi.
- Search pattern toʻliq yashirilgan deb boʻlmaydi; manba kuchliroq search-pattern hidingni kelajakdagi ish sifatida qoldiradi.
- Delegated trapdoorlarning revocationi taʼminlanmaydi.
- Delegateening trapdoorni boshqa tomonlarga qayta tarqatishini cryptographic prevention bilan toʻxtatish taʼminlanmagan.
- Enron tajribasi barcha IoT workloadlarni ifodalaydi deb boʻlmaydi; manba maʼlumotlar toʻplami IoT-specific emasligini bildiradi.
- Range Search har bir muhitda aynan 1,05 s davom etadi deb boʻlmaydi; qiymat sinovdan oʻtkazilgan uskuna, dasturiy taʼminot, dataset va predicatega tegishli.
- Table 3 operation-count taqqoslashlari turli pairing settinglar oʻrtasida bevosita wall-clock speed ranking emas.
- Tadqiqot post-kvant xavfsizlik daʼvosini bildirmaydi.
Asosiy usuliy cheklovlar
- Trapdoor/tag privacy uchun Type-3 ga xos butunlay mustaqil reduction qilinmagan.
- Honest-but-curious cloud assumption ishlatiladi.
- Trusted authority halol deb faraz qilinadi.
- Server-authority yoki server-unauthorised-user collusion modeldan tashqarida.
- Search-pattern hiding toʻliq emas.
- Verifiable search mavjud constructionda yoʻq.
- Forward-private update mexanizmi yoʻq.
- Delegated trapdoor revocation yoʻq.
- Delegated policy keyinchalik tahrirlanmaydi; yangi trapdoor kerak.
- Wildcard inequality encoding storage va computational costni oshiradi.
- Range-query matching worst-case holatda quadratic \(d^2\) hadini oʻz ichiga oladi.
- Enron Email dataset haqiqiy e-pochta maʼlumoti boʻlsa-da, IoT-specific emas.
- Benchmark faqat 765 unique John Arnold e-pochtasi ishlatilgan tanlangan tajriba toʻplamini baholaydi.
Kelajakdagi ish
Mualliflar inequality encodingni yanada optimallashtirish, result verification mexanizmlari, yanada real cloud/IoT deploymentlar va frameworkni multimedia encryption texnikalari bilan birlashtirishni kelajakdagi ish yoʻnalishlari sifatida koʻrsatadilar.
Manba va Usul Haqida Izoh
Asl sarlavha: A Type-3 Pairing-Based Attribute-Based Encryption Scheme with Expressive Keyword Search and Trapdoor Delegation
Mualliflar: Koon-Ming Chan; Swee-Huay Heng; Syh-Yuan Tan; Wei-Chuen Yau; Ji-Jian Chin.
Mualliflar tartibi: Koon-Ming Chan birinchi; Swee-Huay Heng ikkinchi; Syh-Yuan Tan uchinchi; Wei-Chuen Yau toʻrtinchi; Ji-Jian Chin beshinchi muallif.
Masʼul muallif: Swee-Huay Heng; shheng@mmu.edu.my.
Muassasa 1: Faculty of Information Science and Technology, Multimedia University, Melaka 75450, Malaysia.
Muassasa 2: Centre for Intelligent Cloud Computing, CoE for Advanced Cloud, Faculty of Information Science and Technology, Multimedia University, Melaka 75450, Malaysia.
Muassasa 3: School of Computing and Data Science, Xiamen University Malaysia, Sepang 43900, Malaysia.
Muassasa 4: School of Engineering, Computing and Mathematics, University of Plymouth, Plymouth PL4 8AA, UK.
Teng hissa: Manbada teng birinchi mualliflik yoki teng hissa bayonoti yoʻq.
Jurnal: Cryptography.
Nashriyotchi: MDPI.
Jild / son / maqola: 10(5), Article 65.
Sahifalar soni: 23.
DOI: 10.3390/cryptography10050065.
Yuborilgan: 11-avgust 2026.
Tahrir: 1-sentyabr 2026.
Qabul: 3-sentyabr 2026.
Nashr: 7-sentyabr 2026.
Akademik muharrir: Cheng-Chi Lee.
Manba turi: Taqrizli tadqiqot maqolasi; kriptografik construction/adaptation, security-model analysis, nazariy computation-storage complexity tahlili va haqiqiy maʼlumotlar toʻplamida implementation benchmarkni birlashtiradi.
Taqrizdan oʻtish: Cryptography, MDPI rasmiy materiallarida single-blind peer-review ishlatadigan taqrizli jurnal sifatida taʼriflangan.
Preprint holati: Verianlada ishlangan hujjat nashr etilgan Version of Record; bu jarayonda alohida preprint asos qilib olinmagan.
Litsenziya: Creative Commons Attribution 4.0 International (CC BY 4.0).
Rasmiy havola: https://doi.org/10.3390/cryptography10050065
Asosiy ilmiy soha: Attribute-based encryption, searchable encryption, pairing-based cryptography va encrypted cloud data sharing.
Markaziy usul: Yang va hamkasblarining Type-1 ABE-EKS frameworkini Type-3 pairingga qayta joylashtirish; Lagrange polynomial access trees; wildcard inequality encoding; predicate-bound trapdoor delegation.
Kriptografik implementation: Apache Milagro Cryptographic Library (AMCL) Version 3; BLS12-381 Type-3 pairing.
Tajriba maʼlumotlar toʻplami: Enron Email dataset. Umumiy corpus taxminan 500.000 xabarni oʻz ichiga oladi; tadqiqotning benchmark subseti John Arnoldga tegishli 3852 xabardan duplicate removaldan keyin tanlangan 765 unique e-pochta.
Cloud benchmark platformasi: Windows 11 Home 22H2; Intel Core i5-1135G7 2,4 GHz; 16 GB RAM.
Mobil/IoT foydalanuvchi simulyatsiyasi: Android 14; Qualcomm SM8450 Snapdragon 8 Gen; 16 GB RAM; C#.
Asosiy performance natijasi: All AND: 3,00 s / 14 match; AND & OR: 4,07 s / 31 match; Range Search: 45,04 s / 43 match. Manba mos kelgan e-pochta uchun bildirgan oʻrtachalar mos ravishda 0,21 s, 0,13 s va 1,05 s.
Mobil Encrypt: ABE-EKS ciphertext generation oʻrtachasi 2,55 s/e-pochta; AES body encryption bilan 2,59 s/e-pochta.
Trapdoor generation: 1000 takror boʻyicha All AND 0,36 s; AND & OR 0,31 s; Range Search oʻrtacha 1,54 s.
Xavfsizlik modeli: Honest-but-curious cloud; trusted authority; server authority yoki unauthorised users bilan collude qilmaydi degan faraz.
Security properties: Td-IND-CKA trapdoor privacy; Tag-IND-CKA tag privacy; selective Data-IND-RCCA data privacy.
Asosiy security farazlari: DDH/SXDH masking doirasi va data privacy tomonida decisional \(q\)-parallel BDHE ostida selectively secure outsourced CP-ABE komponenti.
Security-proof chegarasi: Type-3 guruh joylashtirish uchun trapdoor/tag privacyning butunlay mustaqil yangi reductioni tadqiqot doirasida berilmagan; tahlil underlying ABE-EKS masking va matching tuzilmasi saqlanishiga qaratilgan.
Delegatsiya chegarasi: Trapdoor delegation predicate-bound; delegatee mavjud trapdoor shartlarini kengaytira olmaydi. Fine-grained policy editing, previously issued trapdoor revocation va further redistribution control mavjud constructionda yoʻq.
Moliyalashtirish: Telekom Malaysia Research & Development Grant, RDTC/221045.
Maʼlumotlarning mavjudligi: Manba Enron Email dataset publicly available ekanini va tadqiqotning oʻziga xos hissalari maqola ichida berilganini bildiradi.
Manfaatlar toʻqnashuvi: Mualliflar manfaatlar toʻqnashuvi yoʻqligini bildiradi.
Muallif hissalari: Conceptualization: Koon-Ming Chan, Swee-Huay Heng, Syh-Yuan Tan; formal analysis: Swee-Huay Heng, Syh-Yuan Tan, Wei-Chuen Yau, Ji-Jian Chin; funding acquisition: Swee-Huay Heng; investigation: Koon-Ming Chan, Syh-Yuan Tan; methodology: Koon-Ming Chan, Syh-Yuan Tan; validation: Swee-Huay Heng, Syh-Yuan Tan, Wei-Chuen Yau, Ji-Jian Chin; original draft: Koon-Ming Chan; review/editing: Swee-Huay Heng, Syh-Yuan Tan, Wei-Chuen Yau, Ji-Jian Chin; supervision: Swee-Huay Heng, Syh-Yuan Tan, Wei-Chuen Yau, Ji-Jian Chin; project administration: Swee-Huay Heng.
Asosiy usuliy cheklovlar: Type-3 trapdoor/tag privacy uchun butunlay mustaqil reduction berilmagani; honest-but-curious va trusted-authority farazlari; search-pattern hiding va verifiable search yoʻqligi; trapdoor revocation mavjud emasligi; wildcard range query overheadi; Enron benchmarki IoT-specific emasligi; performance tajribasi tanlangan 765 e-pochta va koʻrsatilgan ikki uskuna muhiti bilan cheklangani.
Talqin chegarasi: Tadqiqotning asosiy natijasi Type-3 pairing muhitida expressive ABE-EKS, inequality search va predicate-bound trapdoor delegationni amaliy construction ichida birlashtirish mumkinligini va koʻrsatilgan Enron benchmarkida ishlatish mumkinligini koʻrsatadi; bu natija barcha cloud/IoT muhitlarida bir xil performans yoki trust modelidan tashqarida umumiy xavfsizlikni kafolatlamaydi.
Izoh qoldiring
E-pochta manzilingiz chop etilmaydi. Majburiy maydonlar * bilan belgilangan