

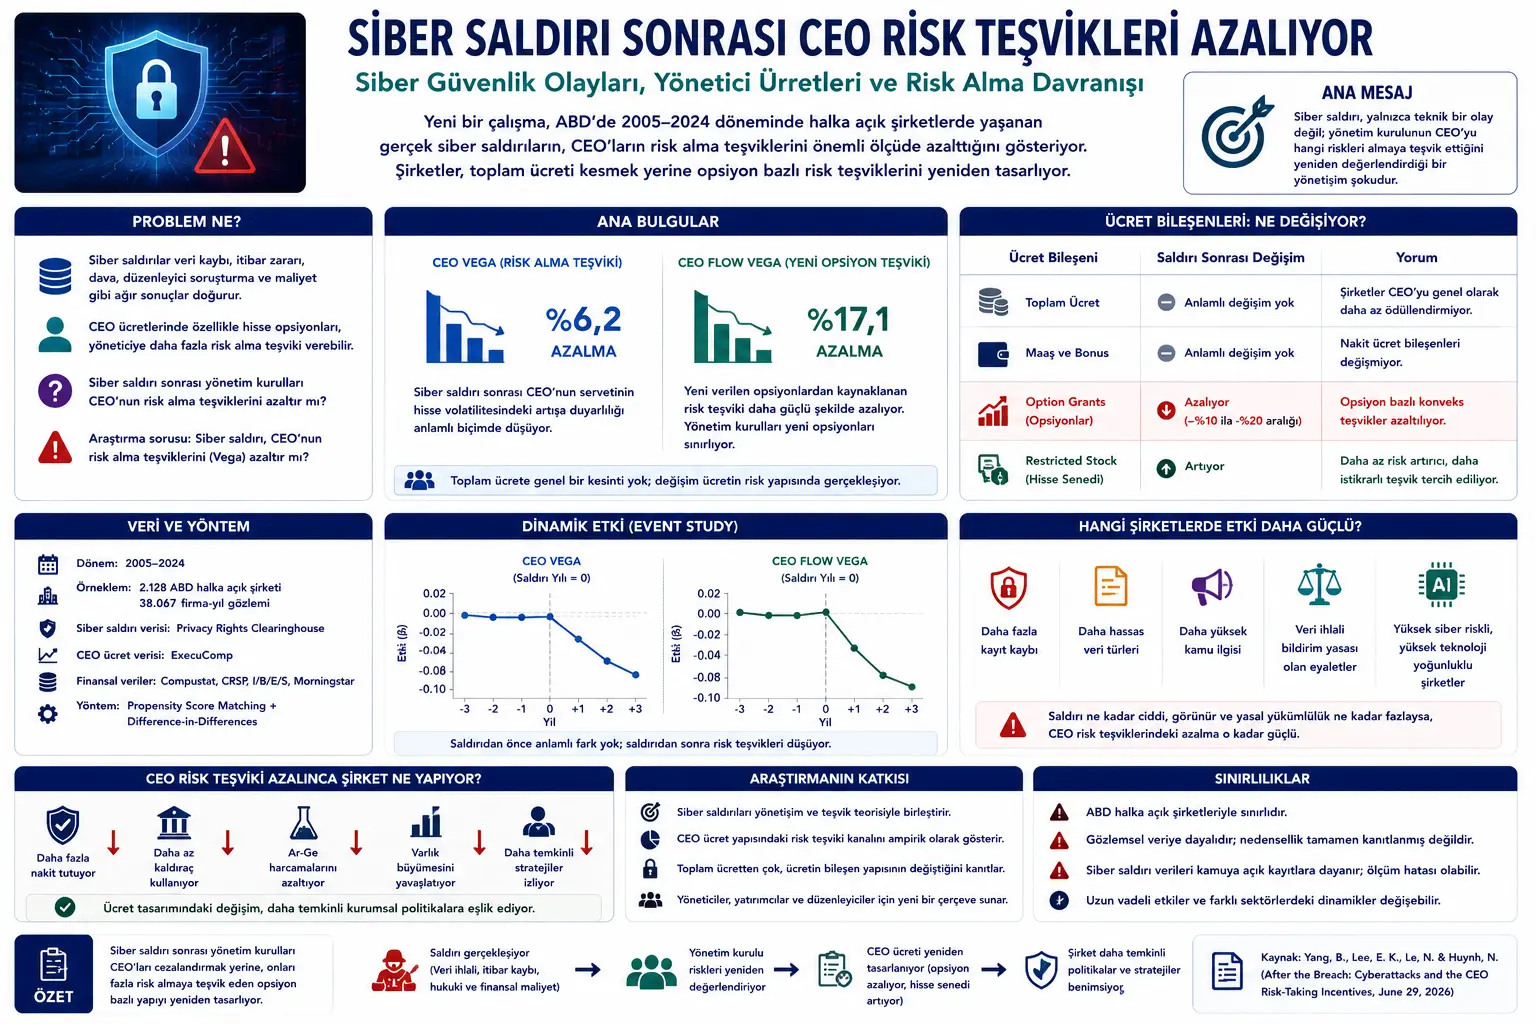
Bu yazı, Brian Yang, Eun Kyung Lee, Nga Le ve Nhan Huynh tarafından hazırlanan “After the Breach: Cyberattacks and the CEO Risk-Taking Incentives” başlıklı akademik çalışma taslağı üzerinden hazırlanmıştır. Metin; siber saldırılar, kurumsal yönetişim, CEO ücretlendirmesi, yönetici risk alma teşvikleri, hisse opsiyonları, restricted stock ve şirketlerin risk iştahı konularını birlikte ele almaktadır.
PDF’te hakemli yayımlanmış nihai makale bilgisi görünmemektedir; bu nedenle çalışma akademik araştırma taslağı olarak değerlendirilmelidir. Konu siber güvenlik, finans, şirket yönetimi ve yönetici ücretlendirmesi gibi yüksek hassasiyetli alanlara temas ettiği için bu yazı yatırım tavsiyesi, şirket yönetimi tavsiyesi, siber güvenlik danışmanlığı veya hukuki/finansal yönlendirme değildir. Amaç, çalışmanın ana fikrini Verianla okuyucusu için sade, özgün ve tarafsız Türkçe editoryal içerik haline getirmektir.
Çalışmanın temel sorusu şudur: Bir şirket siber saldırıya uğradığında, yönetim kurulu CEO’nun risk alma teşviklerini yeniden tasarlar mı? Araştırmanın cevabı evet yönündedir. Bulgulara göre şirketler, siber saldırı sonrasında CEO’nun opsiyon bazlı risk alma teşviklerini azaltmakta; buna karşılık performansla bağını tamamen koparmadan restricted stock gibi daha az risk artırıcı ücret bileşenlerine yönelmektedir.
Siber saldırılar genellikle teknik bir problem gibi görülür: Sistemler ihlal edilir, müşteri verileri sızar, şirket itibar kaybeder, düzenleyici kurumlar ve yatırımcılar tepki verir. Ancak bu çalışma, siber saldırıların yalnızca bilgi teknolojileri departmanını değil, yönetim kurulunun CEO’ya verdiği teşvik yapısını da değiştirdiğini gösteriyor.
Araştırma, ABD’de halka açık şirketler üzerinde 2005–2024 dönemini inceliyor. CEO ücret verileri, siber saldırı kayıtları, finansal değişkenler ve piyasa verileri birleştirilerek siber saldırıya uğrayan şirketler benzer fakat saldırıya uğramayan şirketlerle karşılaştırılıyor. Yöntem olarak propensity score matching ve difference-in-differences modelleri kullanılıyor.
Ana bulgu dikkat çekici: Siber saldırıdan sonra şirketler CEO Vega’yı düşürüyor. CEO Vega, CEO’nun servetinin şirket hisse volatilitesindeki artışa ne kadar duyarlı olduğunu ölçer. Başka bir deyişle CEO’nun, daha riskli stratejilerden ne kadar fayda sağlayabileceğini gösterir. Hisse opsiyonları genellikle CEO Vega’yı artırır; çünkü opsiyonlar volatilite yükseldiğinde daha değerli hale gelebilir.
Çalışmaya göre siber saldırı sonrasında yönetim kurulları CEO’nun risk alma teşviklerini azaltıyor. Bu düşüş özellikle yeni verilen opsiyonları ölçen CEO Flow Vega’da daha güçlüdür. Bu da kurulların geçmişte verilmiş opsiyonların değerindeki mekanik değişimden çok, yeni ücret paketlerini aktif biçimde yeniden tasarladığını gösterir.
Makalenin ana mesajı şudur: Siber saldırı, şirket için yalnızca bir güvenlik olayı değil, aynı zamanda bir kurumsal yönetişim şokudur. Yönetim kurulları bu şoktan sonra CEO’nun yüksek risk almaya teşvik edilmesini daha tehlikeli görebilir ve ücret yapısını daha temkinli hale getirebilir.
Problem Ne?
Modern şirketler dijital altyapıya, bulut sistemlerine, müşteri verilerine, tedarik zinciri yazılımlarına ve birbirine bağlı bilgi ağlarına giderek daha fazla bağımlı hale geldi. Bu nedenle siber saldırılar artık yalnızca teknik aksaklık değil; operasyonel, finansal, hukuki ve itibari sonuçlar doğuran kurumsal olaylardır.
Bir veri ihlali; müşteri kaybına, dava riskine, düzenleyici soruşturmaya, sistem onarım maliyetlerine, marka hasarına ve yatırımcı güveninde düşüşe yol açabilir. Özellikle kişisel bilgiler, ödeme kartı verileri, çalışan kayıtları veya platform şifreleri gibi hassas veriler sızdığında, olayın şirket üzerindeki etkisi daha ağır olabilir.
Bu çalışma, siber saldırılara farklı bir açıdan bakıyor. Soru şu: Bir siber saldırı yaşandığında, yönetim kurulu sadece güvenlik bütçesini mi artırır, yoksa CEO’nun risk alma davranışını yönlendiren ücret sözleşmesini de değiştirir mi?
CEO ücretlendirmesi, şirket yönetiminde kritik bir araçtır. Hisse opsiyonları CEO’ya daha fazla risk alma teşviki verebilir; çünkü şirketin değeri ve volatilitesi yükseldiğinde opsiyonların değeri artar. Bu, bazı durumlarda faydalıdır: Yönetici aşırı temkinliyse, opsiyonlar onu büyüme, Ar-Ge veya stratejik yatırım gibi riskli ama değer yaratabilecek projelere yöneltebilir.
Fakat siber saldırı sonrası risk algısı değişebilir. Yönetim kurulu, saldırının şirketin iç kontrol, siber güvenlik yönetişimi, operasyonel dayanıklılık veya risk iştahı konusunda zayıflık gösterdiğini düşünebilir. Böyle bir durumda CEO’yu daha fazla volatiliteye ve daha yüksek riskli stratejilere teşvik eden opsiyon ağırlıklı ücret yapısı fazla agresif görünebilir.
Çalışmanın ele aldığı problem tam olarak budur: Siber saldırı, CEO’nun risk alma teşviklerini azaltan bir kurumsal yönetişim düzeltmesine yol açıyor mu?
Yöntem Ne Öneriyor?
Çalışma, ABD halka açık şirketlerini kapsayan geniş bir panel veri seti kurar. CEO ücret verileri ExecuComp’tan; firma finansalları Compustat’tan; hisse getirileri CRSP’den; analist kapsamı I/B/E/S’ten; kurumsal sahiplik verileri Morningstar’dan; eyalet ve makroekonomik değişkenler ise kamu veri kaynaklarından alınır. Siber saldırı olayları Privacy Rights Clearinghouse veri tabanından elde edilir.
Araştırma dönemi 2005–2024’tür. Finansal firmalar ve kamu hizmeti şirketleri örneklem dışı bırakılır; çünkü bu sektörlerde regülasyon ve ücret yapıları diğer şirketlerden yapısal olarak farklı olabilir. Nihai veri seti 2.128 ABD halka açık şirketi ve 38.067 firma-yıl gözlemini içerir.
Temel zorluk şudur: Siber saldırıya uğrayan şirketler rastgele seçilmiş şirketler değildir. Daha büyük, daha görünür, daha yüksek büyüme potansiyeline sahip veya daha dijitalleşmiş şirketler siber saldırıya daha açık olabilir. Bu şirketlerin CEO ücret yapıları da zaten farklı olabilir. Bu nedenle basit bir “saldırıya uğrayanlar ve uğramayanlar” karşılaştırması yanıltıcı olabilir.
Bu sorunu azaltmak için yazarlar propensity score matching kullanır. Önce hangi şirketlerin siber saldırıya uğrama olasılığının daha yüksek olduğunu tahmin ederler. Ardından siber saldırıya uğrayan şirketleri, aynı sektörde yer alan ve benzer özelliklere sahip saldırıya uğramamış şirketlerle eşleştirirler. Daha sonra difference-in-differences modeliyle saldırı öncesi ve sonrası değişim karşılaştırılır.
Bu yaklaşımın amacı, saldırıya uğrayan şirketlerde CEO risk alma teşviklerinin gerçekten siber saldırı sonrasında değişip değişmediğini, benzer şirketlerdeki genel eğilimlerden ayırmaktır.
Formüller Ne Anlatıyor?
PDF’te birkaç temel ekonometrik model yer almaktadır. Aşağıdaki formüller, çalışmadaki ana model yapısını MathJax uyumlu biçimde göstermektedir.
Bu ilk model, bir şirketin siber saldırıya uğrama olasılığını tahmin etmek için kullanılır. \(Treated_{i,t}\), şirketin siber saldırı yaşayıp yaşamadığını gösterir. Firma büyüklüğü, piyasa-değer defter oranı, kârlılık, kaldıraç, nakit varlıklar, satış büyümesi, CEO özellikleri ve sektör/yıl sabit etkileri gibi değişkenler modele eklenir. Amaç, saldırıya uğrayan şirketleri benzer özelliklere sahip saldırıya uğramayan şirketlerle eşleştirmektir.
Bu ana difference-in-differences modelidir. \(CEO\_Vega_{i,t+1}\), CEO’nun risk alma teşvikini gösterir. \(Treated_i\), şirketin siber saldırı yaşayan grupta olduğunu; \(Post_{i,t}\), saldırı sonrası dönemi gösterir. Ana katsayı \(\beta_1\)’dir. Bu katsayının negatif olması, siber saldırı sonrası CEO risk alma teşviklerinin benzer şirketlere göre azaldığını gösterir.
Bu event-study modelidir. Saldırıdan üç yıl önce ve üç yıl sonra CEO Vega’nın nasıl değiştiğini inceler. Amaç, saldırıdan önce zaten bir düşüş eğilimi olup olmadığını test etmektir. Eğer saldırı öncesi katsayılar anlamsız, saldırı sonrası katsayılar negatif ve anlamlıysa, bu bulgu siber saldırının ücret yapısındaki değişimi tetiklediği yorumunu güçlendirir.
Bu model, siber riskin farklı ölçümleriyle CEO risk alma teşvikleri arasındaki ilişkiyi test eder. \(CyberRisk_{i,t}\), alternatif olarak kaybedilen kayıt sayısı, earnings call konuşmalarındaki siber risk ifadeleri veya 10-K dosyalarındaki siber risk açıklamalarıyla ölçülür.
Bu üçlü fark modelidir. \(Law_{s,t}\), şirketin merkezinin bulunduğu eyalette veri ihlali bildirim yasasının yürürlükte olup olmadığını gösterir. \(\beta_2\) katsayısı, zorunlu bildirim yasalarının siber saldırı sonrası CEO risk alma teşviklerini azaltma etkisini güçlendirip güçlendirmediğini ölçer.
Bu model, siber saldırı sonrası CEO ücret paketinin hangi bileşenlerinde değişim olduğunu inceler. Toplam ücret, maaş, bonus, restricted stock ve option grants ayrı ayrı değerlendirilir. Böylece düşüşün toplam ücret kesintisinden mi, yoksa özellikle opsiyon bazlı risk teşviklerinden mi kaynaklandığı anlaşılır.
Bu model, etkinin hangi şirketlerde veya CEO özelliklerinde daha güçlü olduğunu test eder. \(Z_{i,t}\), örneğin yüksek siber risk, yüksek teknoloji sektörü, yüksek Tobin’s Q, CEO aşırı özgüveni, IT yöneticisi varlığı veya finansal kısıt gibi değişkenleri temsil eder.
Bu model, CEO Vega’daki düşüşün şirketin sonraki davranışlarıyla ilişkisini test eder. \(RiskTaking_{i,t+1}\), nakit varlıklar, kaldıraç, Ar-Ge yoğunluğu veya varlık büyümesi gibi şirket politikalarını temsil eder. Bulgulara göre CEO Vega düştükten sonra şirketler daha temkinli finansal ve yatırım politikalarına yönelmektedir.
Grafik, Tablo ve Şema Ana Mesajı
PDF’teki Figure 1, siber saldırı öncesi ve sonrası CEO Vega ile CEO Flow Vega’nın dinamik etkilerini gösterir. Görselin ana mesajı şudur: Saldırıdan önce saldırıya uğrayan şirketler ile kontrol şirketleri arasında anlamlı bir farklı eğilim görünmez. Saldırı sonrasında ise CEO risk alma teşvikleri düşmeye başlar ve bu düşüş zaman içinde güçlenir. Özellikle CEO Flow Vega’daki düşüş, yönetim kurulunun yeni opsiyon teşviklerini aktif biçimde azalttığını düşündürür.
Table 1, örneklemin tanımlayıcı istatistiklerini verir. Ortalama CEO Vega 3.684, CEO Flow Vega 1.536’dır. Firma-yıl gözlemlerinin yaklaşık %4,7’si siber saldırı yaşayan şirketlere aittir. Bu tablo, çalışmanın geniş ABD halka açık şirket örneklemine dayandığını ve CEO ücretlendirmesi ile siber risk araştırmalarında kullanılan değişkenlerle uyumlu bir veri yapısı kurduğunu gösterir.
Table 2, propensity score matching sürecini gösterir. İlk aşama sonuçlarına göre büyük, büyüme odaklı, volatilitesi yüksek, daha görünür ve daha geniş analist kapsamına sahip şirketler siber saldırıya daha açık görünmektedir. Eşleştirme sonrası saldırıya uğrayan ve uğramayan şirketlerin temel özellikleri dengelenmiştir. Bu, çalışmanın karşılaştırma grubunu daha güvenilir hale getirir.
Table 3, ana bulguyu verir. Treated × Post katsayıları hem CEO Vega hem de CEO Flow Vega için negatif ve istatistiksel olarak anlamlıdır. Bu tablo, siber saldırı sonrasında şirketlerin CEO risk alma teşviklerini düşürdüğünü gösteren ana kanıttır.
Table 4, dinamik etki ve paralel trend testidir. Saldırıdan önceki yıllarda katsayılar anlamsızdır; saldırıdan sonraki +1, +2 ve +3 yıllarında ise katsayılar negatif ve anlamlı hale gelir. Bu bulgu, ücretlendirme değişiminin saldırıdan önce başlayan bir eğilimden ziyade saldırı sonrası yönetişim tepkisiyle uyumlu olduğunu gösterir.
Table 8, ücret bileşeni kanalını açıklar. Toplam CEO ücretinde anlamlı düşüş yoktur. Buna karşılık option grants azalır, stock grants artar. Bu tablo, yönetim kurulunun CEO’yu genel olarak daha az ödüllendirmekten ziyade ücretin risk yapısını değiştirdiğini gösterir.
Table 12, CEO Vega’daki değişimin şirket davranışlarıyla ilişkisini inceler. Bulgulara göre siber saldırı sonrası şirketler daha fazla nakit tutar, kaldıraç ve Ar-Ge yoğunluğunu azaltır, varlık büyümesini yavaşlatır. Bu da ücret yapısındaki değişimin daha temkinli kurumsal politikalara eşlik ettiğini düşündürür.
Deneyler Nasıl Yapılmış?
Bu çalışma laboratuvar deneyi değildir; büyük ölçekli ampirik kurumsal finans analizidir. Araştırma, siber saldırıya uğrayan ABD halka açık şirketlerini benzer fakat saldırıya uğramamış şirketlerle karşılaştırır.
İlk aşamada, Privacy Rights Clearinghouse veri tabanından siber saldırı olayları alınır ve halka açık şirketlerle elle eşleştirilir. Bu manuel eşleştirme önemlidir; çünkü veri ihlalleri bazen ana şirket adıyla, bazen bağlı ortaklık, marka veya eski şirket adıyla kaydedilebilir.
İkinci aşamada, siber saldırıya uğrama olasılığı tahmin edilir. Şirket büyüklüğü, piyasa-değer defter oranı, kârlılık, kaldıraç, nakit, satış büyümesi, hisse volatilitesi, CEO özellikleri ve görünürlük ölçüleri kullanılarak benzer şirketler bulunur. Böylece saldırıya uğrayan firmalar, mümkün olduğunca benzer kontrol firmalarıyla eşleştirilir.
Üçüncü aşamada, difference-in-differences modeli uygulanır. Saldırı öncesi ve sonrası CEO Vega değişimi, saldırıya uğrayan şirketler ve eşleştirilmiş kontrol şirketleri arasında karşılaştırılır. Bu sayede genel ekonomik eğilimler, sektör etkileri ve zaman içindeki ortak ücretlendirme değişimleri kontrol edilmeye çalışılır.
Dördüncü aşamada, sonuçların sağlamlığı test edilir. Alternatif siber risk ölçüleri, kaybedilen kayıt sayısı, earnings call siber risk ifadeleri, 10-K siber risk açıklamaları, entropy balancing, placebo testleri, CEO değişim yıllarının çıkarılması, kriz dönemlerinin çıkarılması ve farklı sabit etki yapıları kullanılır.
Beşinci aşamada, doğrudan kanal test edilir. Yazarlar toplam ücret, maaş, bonus, restricted stock ve option grants bileşenlerini ayrıştırır. Böylece saldırı sonrası değişimin toplam ödeme kesintisi değil, ücretin risk yapısında bir yeniden dengeleme olup olmadığı incelenir.
Sonuçlar Ne Gösteriyor?
Çalışmanın ilk sonucu, siber saldırıların CEO risk alma teşviklerini azalttığıdır. Ana modelde CEO Vega anlamlı biçimde düşer. Bu düşüş, CEO’nun şirket volatilitesindeki artıştan sağlayabileceği getirinin azaldığını gösterir.
İkinci sonuç, etkiyi asıl yeni verilen opsiyonların taşıdığıdır. CEO Flow Vega’daki düşüş, portföydeki eski opsiyonlardan çok yeni ücret paketlerinin değiştirildiğini gösterir. Yani yönetim kurulları saldırı sonrasında yeni opsiyon bazlı teşvikleri daha dikkatli tasarlar.
Üçüncü sonuç, toplam CEO ücretinin genel olarak kesilmediğidir. Bu kritik bir ayrımdır. Şirketler CEO’ya “daha az ödeme” yapmak yerine, “daha az risk artırıcı ödeme” yapmaktadır. Option grants azalırken restricted stock grants artar. Böylece CEO’nun şirket değeriyle bağı korunur; fakat volatiliteyi artıran stratejilerden fayda sağlama teşviki azaltılır.
Dördüncü sonuç, CEO Delta’nın genel olarak değişmemesidir. Delta, CEO servetinin hisse fiyatındaki artışa duyarlılığını gösterir. Delta’nın bozulmaması, yönetim kurulunun CEO’nun performansla bağını koparmadığını; sadece risk alma teşvikinin konveksliğini azalttığını gösterir.
Beşinci sonuç, etki siber saldırı daha ciddi olduğunda güçlenir. Daha fazla kayıt kaybı, daha hassas veri türleri, daha yüksek kamu ilgisi, daha olumsuz piyasa tepkisi ve veri ihlali bildirim yasalarının varlığı, CEO Vega’daki düşüşü daha belirgin hale getirir.
Altıncı sonuç, etki yüksek siber riskli, yüksek teknoloji yoğunluklu ve büyüme fırsatı güçlü şirketlerde daha fazladır. Bu şirketlerde opsiyon bazlı teşvikler normalde riskli ama değer yaratabilecek yatırımları teşvik edebilir. Ancak siber saldırı, bu risklerin maliyetini görünür hale getirdiğinde yönetim kurulları daha temkinli davranır.
Yedinci sonuç, ücret tasarımındaki değişim daha temkinli şirket politikalarıyla ilişkilidir. Siber saldırı sonrası şirketler daha fazla nakit tutma, daha az kaldıraç kullanma, Ar-Ge harcamalarını azaltma ve varlık büyümesini sınırlama eğilimi gösterir. Bu, CEO teşviklerindeki düşüşün yalnızca kâğıt üzerindeki bir ücret ayarı değil, şirketin genel risk iştahıyla ilişkili bir değişim olduğunu düşündürür.
Bu Neden Önemli?
Bu çalışma, siber güvenliğin şirket yönetiminde ne kadar merkezi hale geldiğini gösterir. Siber saldırılar artık sadece IT ekibinin çözmesi gereken teknik olaylar değildir. Bir saldırı, yönetim kurulunun şirket risk iştahını, CEO ücret yapısını ve gelecekteki stratejik kararları yeniden değerlendirmesine yol açabilir.
Yönetici ücretlendirmesi, şirket davranışını şekillendiren güçlü bir mekanizmadır. CEO’ya yüksek opsiyon teşviki verildiğinde, CEO daha riskli projelere yönelmek için daha fazla mali motivasyona sahip olabilir. Bu her zaman kötü değildir; yenilik, büyüme ve dönüşüm çoğu zaman risk gerektirir. Ancak siber saldırı, şirketin risk kontrolünün yeterince güçlü olmadığını ortaya koyduğunda, aynı teşvikler fazla agresif hale gelebilir.
Makale, yönetim kurullarının bu dengeyi siber saldırı sonrası yeniden kurduğunu gösterir. Kurullar CEO’nun performansla bağını koparmadan, opsiyonların sağladığı volatilite teşvikini azaltır. Bu, kurumsal yönetişimin siber risk karşısında nasıl adapte olabileceğine dair somut bir örnektir.
Verianla okuyucusu için ana ders şudur: Siber güvenlik olayları yalnızca sistemlerde açık bırakmaz; şirketin teşvik yapısındaki açıkları da görünür hale getirebilir. Bir saldırıdan sonra sorulması gereken soru sadece “firewall neden delindi?” değildir. Aynı zamanda “CEO’ya ve yönetime hangi riskleri almaları için para ödüyoruz?” sorusu da sorulmalıdır.
Dikkat Noktaları
Bu çalışmanın bazı önemli sınırlılıkları vardır.
İlk olarak, çalışma ABD halka açık şirketlerine odaklanmaktadır. Bu nedenle sonuçlar Türkiye, Avrupa Birliği veya özel şirketler için birebir geçerli kabul edilmemelidir.
İkinci olarak, araştırma gözlemsel veriye dayanır. Propensity score matching, entropy balancing ve difference-in-differences yöntemleri seçim yanlılığını azaltmaya çalışır; ancak her gözlemlenemeyen faktörü tamamen ortadan kaldırdığını varsaymak doğru olmaz.
Üçüncü olarak, siber saldırı verileri kamuya açık kayıtlara dayanır. Bazı saldırılar hiç açıklanmamış, geç açıklanmış veya farklı isimler altında kaydedilmiş olabilir. Bu durum ölçüm hatası yaratabilir.
Dördüncü olarak, CEO Vega’daki düşüş her zaman otomatik olarak iyi yönetişim anlamına gelmez. Bazı şirketlerde risk alma teşviklerinin aşırı azaltılması yenilik, Ar-Ge ve uzun vadeli büyüme üzerinde olumsuz etki yaratabilir. Çalışma zaten bu nedenle risk kontrolü ile değer yaratma arasındaki dengeyi vurgular.
Beşinci olarak, siber saldırı sonrası daha fazla nakit tutma veya daha az yatırım yapma davranışı temkinli bir yanıt olabilir; ancak uzun vadede şirketin rekabet gücünü de etkileyebilir. Bu sonuçlar bağlama göre yorumlanmalıdır.
Altıncı olarak, bu içerik siber saldırı yaşayan şirketler için ücret politikası rehberi değildir. Somut kararlar şirketin sektörü, regülasyon koşulları, yönetim yapısı, risk profili, yatırım stratejisi ve bağımsız uzman değerlendirmesiyle birlikte ele alınmalıdır.
Sonuç
After the Breach çalışması, siber saldırıların şirketlerin iç yönetişim sistemlerini nasıl değiştirebildiğini güçlü biçimde gösteriyor. Siber saldırı yalnızca veri kaybı, sistem kesintisi veya itibar zararı değildir; aynı zamanda CEO’nun hangi riskleri almaya teşvik edildiğini yeniden düşündüren bir yönetim kurulu şokudur.
Makalenin en önemli bulgusu, şirketlerin saldırı sonrasında CEO risk alma teşviklerini azaltmasıdır. Bu azaltım genel ücret kesintisi şeklinde değil, opsiyon bazlı konveks teşviklerin düşürülmesi şeklinde gerçekleşir. Restricted stock payının artması, yönetim kurulunun CEO’yu şirket değeriyle hizalamaya devam ederken aşırı risk alma teşvikini azaltmak istediğini gösterir.
Bu sonuç, siber güvenliğin artık kurumsal finans ve yönetici ücretlendirmesiyle doğrudan bağlantılı olduğunu ortaya koyar. Bir veri ihlali, yönetim kuruluna yalnızca teknik altyapıyı değil, teşvik mimarisini de gözden geçirme sinyali verebilir.
Verianla okuyucusu için ana mesaj şudur: Siber saldırı sonrası gerçek kurumsal ders sadece güvenlik yazılımı almak değildir. Şirketler, riskin nasıl yönetildiğini, kimin hangi davranışa teşvik edildiğini ve CEO ücret yapısının şirketin yeni risk ortamıyla uyumlu olup olmadığını da yeniden değerlendirmek zorundadır.
Kaynak ve Yöntem Notu
Bu yazı, Brian Yang, Eun Kyung Lee, Nga Le ve Nhan Huynh’un “After the Breach: Cyberattacks and the CEO Risk-Taking Incentives” başlıklı akademik çalışma taslağına dayalı olarak hazırlanmıştır. İçerik birebir çeviri değildir; çalışmanın ana problemi, yöntemi, formülleri, tabloları, bulguları ve sınırlılıkları Verianla yayın çizgisine uygun biçimde sadeleştirilmiş ve özgün Türkçe editoryal makaleye dönüştürülmüştür.
Metinde siber saldırılar, CEO Vega, CEO Flow Vega, hisse opsiyonları, restricted stock, executive compensation, kurumsal yönetişim ve şirket risk alma davranışı ele alınmaktadır. Bu içerik yatırım, hukuk, siber güvenlik, yönetici ücretlendirmesi veya şirket yönetimi tavsiyesi değildir. Somut uygulamalar için ilgili şirket bağlamı, güncel mevzuat, siber güvenlik denetimi, yönetim kurulu danışmanlığı ve bağımsız finansal değerlendirme dikkate alınmalıdır.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir