


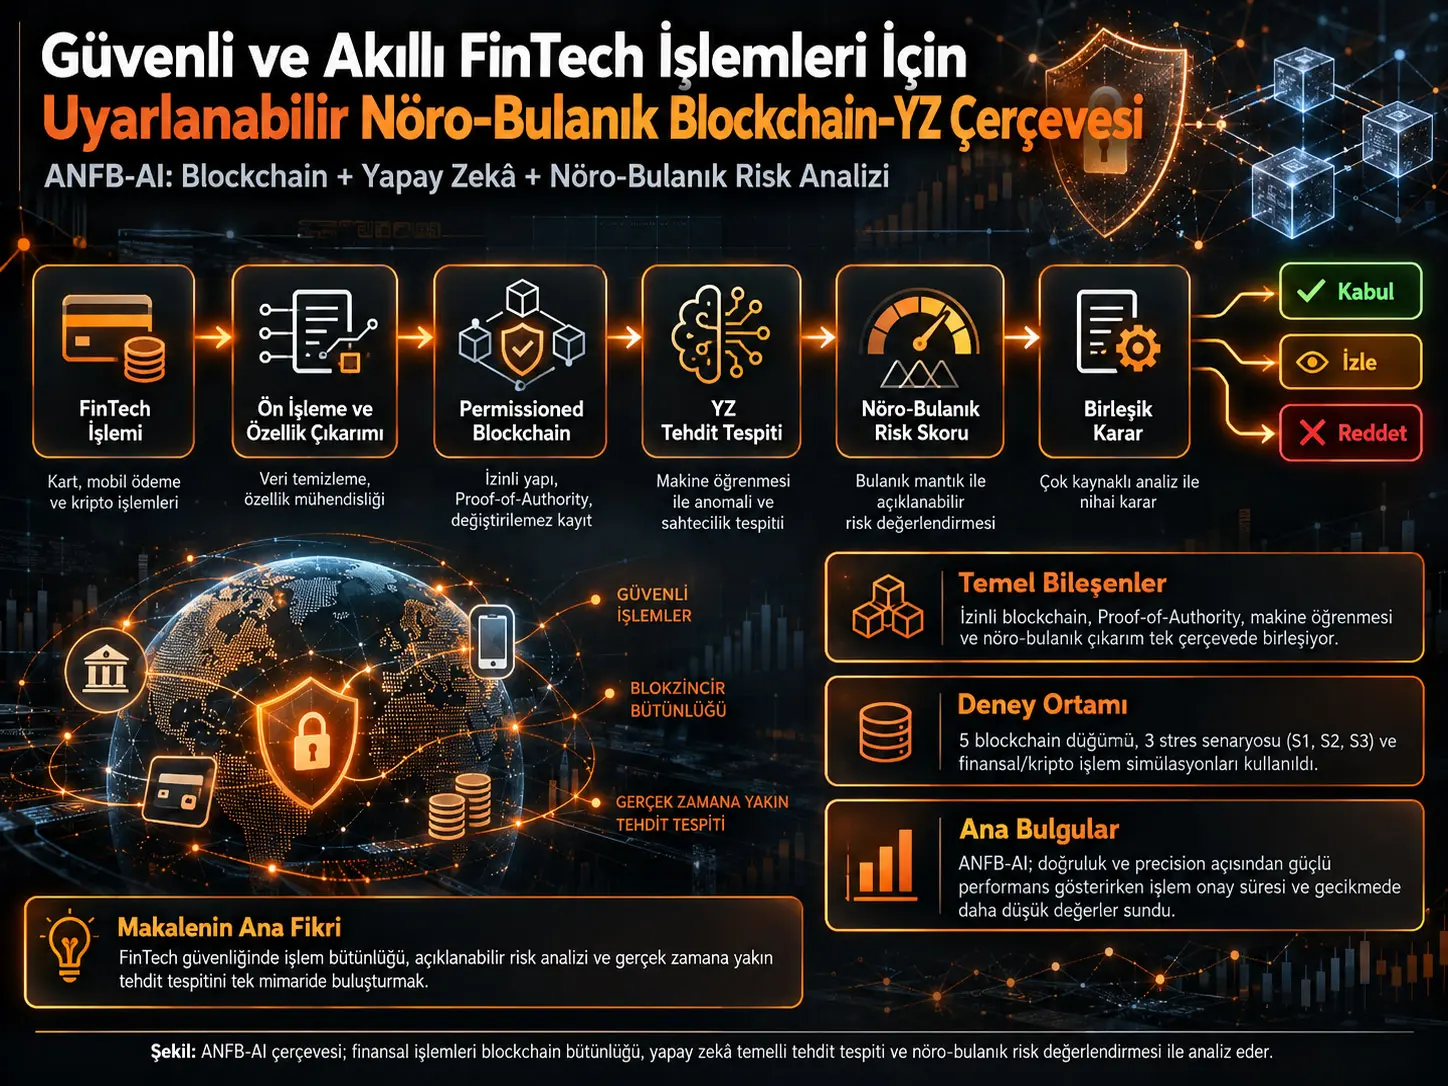
Uyarlanabilir Nöro-Bulanık Blokzincir–Yapay Zekâ Çerçevesi (Adaptive Neuro-Fuzzy Blockchain–AI Framework; ANFB-AI), FinTech işlemlerinde dolandırıcılık ve siber tehdit riskini değerlendirmek için izinli blokzincir, makine öğrenmesi ve nöro-bulanık çıkarımı tek bir risk-karar mimarisinde birleştiren bir güvenlik çerçevesidir. Model, bir işlemin makine öğrenmesi tarafından üretilen dolandırıcılık olasılığını, davranışsal ve coğrafi-zamansal özelliklerden elde edilen nöro-bulanık risk skoruyla birleştirir; oluşan toplam risk skoruna göre işlemi kabul etme, izlemeye alma veya reddetme kararı verir. İşlem kayıtlarının bütünlüğü ise kriptografik hash, validator imzası, konsensüs ve permissioned blockchain katmanıyla korunmaya çalışılır.
Yüklenen çalışma gerçek bir bankanın canlı üretim ağı üzerinde saha deneyi değildir. Yazarlar, gerçek ortamda tekrarlanabilir ve kontrollü test gerçekleştirmenin güç olduğunu belirterek simülasyon/implementation tabanlı bir değerlendirme kullanmaktadır. Simülasyon ortamında Python 3.11, TensorFlow 2.12, PyTorch 2.1, Hyperledger Fabric 2.4, Ethereum Testnet ve NetworkX; donanım olarak Intel Core i9, 32 GB RAM ve NVIDIA RTX 4090 kullanılmıştır. Permissioned blockchain ağı beş sanal banka düğümünden oluşmakta ve Proof-of-Authority (PoA) konsensüsü kullanılmaktadır.
Deneysel iş yükü üç kaynaktan oluşturulmuştur: 284.807 işlem ve 492 doğrulanmış dolandırıcılık vakası içeren Credit Card Fraud Detection veri seti; 100.000 simüle kripto/blokzincir işlemi; ayrıca çok aşamalı, uluslararası ve yüksek frekanslı uç dolandırıcılık senaryolarını kapsayan 50.000 sentetik bankacılık işlemi. Model, her birinde 50.000 işlem bulunan %0,1, %1 ve %5 dolandırıcılık oranlı üç stres senaryosunda sınanmıştır.
Kaynak grafiklerinde ANFB-AI, Hybrid Deep Learning ve Dynamic Feature Fusion karşılaştırmalarında daha yüksek accuracy ve precision ile daha düşük transaction confirmation time, block propagation delay ve end-to-end latency göstermektedir. Bununla birlikte yüklenen sürümde bu sonuçlar kontrollü simülasyonlardan gelmektedir; gerçek kurumsal finans ağlarında canlı operasyonel doğrulama, büyük validator ağlarında ölçek testi ve production-grade güvenlik değerlendirmesi yapılmamıştır. Bu nedenle sonuçlar doğrudan “gerçek bankacılık sisteminde kanıtlanmış performans” olarak yorumlanmamalıdır.
Araştırma problemi
Dijital finans sistemleri yüksek hacimli, düşük gecikmeli ve sürekli erişilebilir işlem altyapılarına dönüşürken güvenlik problemi yalnız “bir işlemin sahte olup olmadığını” belirlemekten daha karmaşık hale gelmektedir. Bir güvenlik sistemi aynı anda işlem bütünlüğünü korumalı, bilinmeyen veya zaman içinde değişen dolandırıcılık desenlerini algılamalı, yanlış alarmları sınırlamalı, kararların nedenini açıklayabilmeli ve bütün bunları finansal işlem akışını kabul edilemez ölçüde yavaşlatmadan gerçekleştirebilmelidir.
Kaynağın literatür değerlendirmesinde geleneksel makine öğrenmesi modellerinin yüksek fraud-detection performansı sağlayabilmesine rağmen merkezi veri işleme ve tek hata noktası oluşturabildiği; blokzincir uygulamalarının işlem bütünlüğü ve auditability sağlarken çoğunlukla post-hoc doğrulamaya odaklandığı; federated learning yaklaşımlarının mahremiyeti desteklediği ancak dinamik tehdit değerlendirmesini her zaman içermediği; nöro-bulanık yöntemlerin ise belirsizliği modelleyebilmesine rağmen tam bir blockchain–AI FinTech mimarisi içinde sınırlı kullanıldığı ileri sürülmektedir.
Çalışmanın hedeflediği araştırma boşluğu, işlem bütünlüğü, gerçek zamana yakın fraud detection, belirsizlik altında açıklanabilir risk değerlendirmesi ve dağıtık güven mekanizmasını tek bir uçtan uca mimaride birleştirmektir.
ANFB-AI nasıl çalışır?
ANFB-AI, her finansal işlemi davranışsal ve bağlamsal özelliklere dönüştürür; makine öğrenmesi tabanlı bir sınıflandırıcıdan elde edilen dolandırıcılık olasılığını nöro-bulanık risk çıkarımıyla birleştirir, ortaya çıkan birleşik risk skorunu üç seviyeli Accept–Monitor–Reject kararına dönüştürür ve blockchain katmanını işlem bütünlüğü, doğrulanabilirlik ve değiştirilmeye karşı direnç için kullanır.
Sistem mimarisinin katmanları
| Katman | Temel görev | Kaynakta belirtilen mekanizma |
|---|---|---|
| Kullanıcı ve işlem katmanı | FinTech işleminin başlatılması | Mobil bankacılık, dijital cüzdan veya çevrimiçi bankacılık arayüzü |
| Ön işleme ve veri edinimi | İşlem özelliklerini hazırlama | Kimlik anonimleştirme, tutar, zaman, konum ve davranış özellikleri |
| Blockchain katmanı | Bütünlük ve doğrulanabilir kayıt | Hash, validator imzası, konsensüs, smart contract |
| AI tehdit algılama | Dolandırıcılık/anomali olasılığı üretme | Denetimli ve denetimsiz öğrenme yaklaşımı |
| Nöro-bulanık çıkarım | Belirsizlik ve davranış değişimini değerlendirme | Low–Medium–High üyelikleri ve fuzzy rules |
| Birleşik risk kararı | AI ve fuzzy skorunu birleştirme | Uyarlanabilir ağırlık λ |
| Karar/yönetişim | İşlemi yönetme | Accept, Monitor veya Reject |
FinTech ekosisteminin matematiksel gösterimi
Kaynak, FinTech sistemini dağıtık bir siber-fiziksel sistem olarak:
\[ S=(U,T,N,B) \]
biçiminde tanımlar. Burada \(U\) kayıtlı kullanıcıları, \(T\) finansal işlemleri, \(N\) blockchain düğümlerini ve \(B\) dağıtık ledger'ı temsil eder.
Her işlem ise:
\[ t_i=(x_i,y_i,\tau_i,\ell_i,\psi_i) \]
özellik vektörüyle gösterilir. \(x_i\), mahremiyeti koruyacak biçimde anonimleştirilmiş gönderen–alıcı kimliğini; \(y_i\), işlem tutarını; \(\tau_i\), zaman bilgisini; \(\ell_i\), konum ve coğrafi-zamansal bağlamı; \(\psi_i\) ise geçmiş kullanım davranışlarından türetilen davranışsal özellikleri temsil eder.
Bu özelliklerin birlikte kullanılması, yalnız olağan dışı işlem tutarlarının değil; beklenmeyen işlem zamanı, sıra dışı lokasyon değişimi, tekrar eden mikro-işlemler, cihaz davranışı ve geçmiş etkileşim örüntülerindeki sapmaların da risk değerlendirmesine dahil edilmesini amaçlar.
Blockchain blok yapısı
Kaynakta her blok:
\[ b_k=\{t_1,t_2,\ldots,t_{n_k},h_{k-1},\sigma_k\} \]
şeklinde modellenmektedir. Burada \(t_1,\ldots,t_{n_k}\) bloktaki işlemleri, \(h_{k-1}\) bir önceki bloğun kriptografik hash değerini ve \(\sigma_k\) validator imzasını temsil eder.
Güncel blok hash'i:
\[ h_k=H(b_k\,\|\,h_{k-1}) \]
olarak hesaplanır. \(H(\cdot)\), collision-resistant bir hash fonksiyonudur; \(\|\) ise birleştirme işlemini gösterir. Önceki blokta veya işlem verisinde değişiklik yapılması sonraki hash değerlerini değiştireceği için yapı, değişikliklerin tespit edilmesini amaçlar.
Konsensüs koşulu
Bir bloğun kabulü için kaynak:
\[ \sum_{v_j\in N} I(v_j(b_k))\geq\theta \]
koşulunu kullanır. \(v_j(b_k)\), validator düğümünün blok hakkındaki kararını; \(I(\cdot)\), onay için 1, aksi halde 0 döndüren gösterge fonksiyonunu; \(\theta\) ise gerekli minimum validator onayı sayısını ifade eder.
Simülasyonun asıl blockchain yapılandırmasında Proof-of-Authority kullanıldığı için validatorların izinli finansal kurum düğümlerini temsil ettiği varsayılmaktadır.
Tehdit algılama bir sınıflandırma problemi olarak nasıl kuruluyor?
AI katmanının karar fonksiyonu:
\[ f:\mathbb{R}^{d}\rightarrow\{0,1\} \]
olarak tanımlanır. Çıktı 0 ise işlem meşru, 1 ise kötü niyetli olarak etiketlenir.
Etiketlenmiş tarihsel işlem kümesi:
\[ D=\{(t_i,c_i)\}_{i=1}^{M},\qquad c_i\in\{0,1\} \]
ve öğrenme problemi:
\[ \min_f\sum_{i=1}^{M}L(f(t_i),c_i) \]
biçiminde yazılır. \(L\), sınıflandırma hatasını temsil eden kayıp fonksiyonudur. Ancak yüklenen kaynak, bu soyut model içinde hangi spesifik loss fonksiyonunun kullanıldığını bütün modeller için ayrıntılı olarak raporlamamaktadır.
Nöro-bulanık çıkarımın rolü
Klasik binary classifier bir işlemi meşru veya fraud olarak ayırmaya çalışırken nöro-bulanık katman, özellikle karar sınırına yakın ve belirsiz işlemlere kademeli risk üyeliği atamayı amaçlar.
Kaynak fuzzy giriş setini:
\[ Z_i=\{y_i,\psi_i,\ell_i\} \]
olarak tanımlar. İşlem tutarı, davranışsal profil ve coğrafi-zamansal bağlam Low, Medium ve High gibi dilsel sınıflarla temsil edilir.
Örnek bir fuzzy rule:
\[ R_k: \text{IF }y_i\text{ is }A_1^k \text{ AND }\psi_i\text{ is }A_2^k \text{ THEN Risk is }B_k \]
biçimindedir.
Kuralların birleşiminden nöro-bulanık risk skoru:
\[ R_f(t_i)= \frac{ \sum_{k=1}^{K} w_k \prod_j \mu_{A_j^k}(z_{ij}) }{ \sum_{k=1}^{K} \prod_j \mu_{A_j^k}(z_{ij}) } \]
olarak oluşturulur. \(w_k\), \(k\). kuralın ağırlığını; \(\mu_{A_j^k}(z_{ij})\), ilgili girişin üyelik derecesini gösterir. Normalizasyon risk skorunun ölçeklenmesini sağlarken, ağırlıkların öğrenmeyle değişebilmesi sistemin değişen işlem örüntülerine uyarlanmasını amaçlar.
Birleşik risk skoru neyi ifade eder?
Birleşik risk skoru \(R(t_i)\), makine öğrenmesinin bir işlemin kötü niyetli olma olasılığına ilişkin çıktısını nöro-bulanık modelin belirsizlik ve davranış tabanlı risk değerlendirmesiyle ağırlıklı olarak birleştirir; \(\lambda\) parametresi istatistiksel AI tahmini ile açıklanabilir fuzzy reasoning arasındaki göreli ağırlığı belirler.
Kaynağın birleşik risk denklemi:
\[ R(t_i)= \lambda R_{ML}(t_i) + (1-\lambda)R_f(t_i), \qquad \lambda\in[0,1] \]
şeklindedir.
\(R_{ML}(t_i)\), makine öğrenmesi tabanlı fraud olasılığı; \(R_f(t_i)\), nöro-bulanık risk skorudur. \(\lambda\) yükseldikçe karar AI classifier'a, düştükçe fuzzy reasoning katmanına daha fazla ağırlık verir.
Kaynak, \(\lambda\)'nın belirli deneysel değerini yüklenen sürümde açık biçimde raporlamamaktadır. Bu nedenle Verianla metninde varsayımsal bir \(\lambda\) değeri kullanılmamıştır.
Accept–Monitor–Reject kararı
Kaynak Denklem 12'yi şu üç seviyeli karar yapısıyla verir:
\[ \delta(t_i)= \begin{cases} Accept, & R(t_i)<\eta_1\\ Monitor, & \eta_1\leq R(t_i)\\ Reject, & R(t_i)\geq\eta_2 \end{cases} \]
Kaynak içi teknik not: Denklemin Monitor satırında üst sınır basılı değildir. Ancak hemen sonraki metin, orta risk işlemlerinin \(\eta_1\) ile \(\eta_2\) arasında olduğunu açıkça belirtir. Dolayısıyla açıklama düzeyinde amaçlanan orta aralık \( \eta_1\leq R(t_i)<\eta_2 \) görünmektedir; bu ifade denklemin sessizce düzeltilmesi değil, kaynağın açıklama metninin bildirdiği karar mantığıdır.
Düşük riskli işlemler otomatik olarak kabul edilir. Orta riskli işlemler ek doğrulama veya manuel inceleme için izlemeye alınır. Yüksek riskli işlemler reddedilir.
Smart contract ve insan denetiminin rolü
Çerçevede smart contract'ların işlem limitleri, kimlik doğrulama, AML/KYC kontrolleri ve risk tabanlı güvenlik politikalarını otomatik uygulaması öngörülmektedir. Orta riskli olaylarda ise insan analist veya ek doğrulama devreye girebilir.
Böylece modelin hedefi yalnız otomatik fraud blocking değil; otomasyon ile human-in-the-loop denetimini aynı risk zincirinde birleştirmektir.
Kaynak içindeki işlem sırası neden dikkatli okunmalı?
Kaynak Şekil 2'de işlemi preprocessing katmanından blockchain katmanına, oradan adaptive threat detection ve decision module'a taşıyan bir akış sunmaktadır. Buna karşılık uygulama modelinde işlemlerin önce AI-based threat detection'a gönderildiği ve yalnız meşru işlemlerin blockchain'e aktarıldığı anlatılmaktadır. Operasyonel workflow bölümünde ise blockchain doğrulaması ve AI risk analizinin paralel ilerlediği ifade edilmektedir.
Bu nedenle yüklenen sürüm, blockchain ile AI arasındaki tam çalışma sırasını tek bir zamanlama modeliyle kesinleştirmemektedir. Bilimsel çekirdekte güvenilir biçimde söylenebilecek ortak nokta, blockchain doğrulaması ile AI/nöro-bulanık risk analizinin aynı transaction lifecycle içinde birbirine bağlı olduğudur.
Çalışmanın Yöntemi ve Bulguları
Simülasyon ortamı
| Kategori | Bileşen | Değer / sürüm |
|---|---|---|
| Yazılım | Programlama dili | Python 3.11 |
| Yazılım | AI/ML | TensorFlow 2.12, PyTorch 2.1 |
| Blockchain | Platformlar | Hyperledger Fabric 2.4, Ethereum Testnet |
| Graf modelleme | Araç | NetworkX |
| Donanım | CPU | Intel Core i9 |
| Donanım | Bellek | 32 GB RAM |
| Donanım | GPU | NVIDIA RTX 4090 |
| Ağ | Sanal banka düğümü | 5 |
| Ağ | Düğüm gecikmesi | 10–50 ms |
| Konsensüs | Mekanizma | Proof-of-Authority |
Blockchain yapılandırması
| Parametre | Kaynak değeri |
|---|---|
| Düğüm sayısı | 5 banka düğümü |
| Konsensüs | PoA |
| Blok büyüklüğü | 50–100 işlem |
| Blok oluşturma aralığı | 5–10 saniye |
| İşlem doğrulama süresi | 10–30 ms |
| Smart contract kuralları | AML, KYC, işlem limitleri |
| Ledger bütünlük kontrolü | Her blok için SHA-256 hash |
Kullanılan işlem verileri
| Veri kaynağı | İşlem sayısı | Özellik |
|---|---|---|
| Kaggle Credit Card Fraud Detection | 284.807 | 492 doğrulanmış fraud; yüksek sınıf dengesizliği |
| CCXT tabanlı simüle kripto/blokzincir verisi | 100.000 | Cüzdan adresleri, tutar, zaman ve geçmiş risk göstergeleri |
| Sentetik bankacılık işlemleri | 50.000 | Çok aşamalı, uluslararası ve yüksek frekanslı uç fraud örnekleri |
Kaynak bu üç veri grubunun gerçek, blockchain tabanlı ve sentetik işlem davranışlarını birlikte temsil ettiğini savunmaktadır. Ancak üç veri grubunun tek eğitim/evaluasyon pipeline'ında nasıl bölündüğü, train/validation/test ayrımının tam oranları ve her modelin aynı örneklerde nasıl eğitildiği yüklenen sürümde ayrıntılı olarak verilmemektedir.
Üç fraud senaryosu
| Senaryo | İşlem sayısı | Fraud oranı | Amaç |
|---|---|---|---|
| S1 — Normal operasyon | 50.000 | %0,1 | Normal günlük bankacılık yükü |
| S2 — Orta fraud yükü | 50.000 | %1 | Hedefli saldırı / daha yoğun şüpheli işlem |
| S3 — Yüksek fraud stres testi | 50.000 | %5 | Karmaşık, çok aşamalı ve sınır ötesi fraud örüntüleri |
Değerlendirme metrikleri
Accuracy:
\[ Accuracy= \frac{TP+TN} {TP+TN+FP+FN} \]
TP doğru fraud tespiti, TN doğru legitimate işlem tespiti, FP yanlış fraud alarmı ve FN kaçırılan fraud örneğidir.
Kaynak, fraud vakaları az olduğu için accuracy'nin tek başına yanıltıcı olabileceğini kabul etmekte ve precision metriğini ayrıca kullanmaktadır:
\[ Precision= \frac{TP} {TP+FP} \]
Precision özellikle normal işlemlerin yanlışlıkla fraud olarak engellenmesini değerlendirmek açısından önemlidir.
Blockchain zaman metrikleri
İşlem onay süresi:
\[ T_c= t_{confirmed}-t_{submitted} \]
Bir işlemin ağa gönderilmesi ile blockchain ledger'a kesinleştirilmesi arasındaki süreyi ölçer.
Blok yayılım gecikmesi:
\[ D_b= \max_{n\in N}(t_n^{receive}) - t^{broadcast} \]
Bir bloğun oluşturulmasından ağdaki düğümlere ulaşmasına kadar geçen en yüksek yayılım süresini temsil eder.
Uçtan uca gecikme ise:
\[ L_{total} = L_{edge} + L_{AI} + L_{blockchain} \]
olarak tanımlanır. Böylece preprocessing/edge işlemleri, AI çıkarımı ve blockchain doğrulamasının toplam işlem gecikmesine katkısı birlikte ele alınır.
Karşılaştırılan yöntemler
ANFB-AI iki güncel baseline ile karşılaştırılmaktadır. Hybrid Deep Learning (2025), kaynağın tanımına göre güçlü bir AI-only fraud-detection yaklaşımıdır. Dynamic Feature Fusion (2025) ise global graph yapıları ile yerel semantik özellikleri birleştiren blockchain fraud-detection yaklaşımıdır.
Yüklenen sürüm, karşılaştırmaların ortak simülasyon ortamında yürütüldüğünü belirtmektedir. Bununla birlikte baseline modellerin bütün eğitim ayarları, hiperparametreleri, yeniden implementasyon ayrıntıları ve tekrarlı koşu belirsizlikleri ayrıntılı biçimde raporlanmamaktadır.
Accuracy bulguları
Kaynak Şekil 3'te model-geneli accuracy karşılaştırması yaklaşık olarak Hybrid Deep Learning için %98,7, Dynamic Feature Fusion için %97,9 ve ANFB-AI için %99,2 görünmektedir. Bu değerler grafikten yaklaşık okunmuştur.
| Senaryo | Hybrid DL | Dynamic Feature Fusion | ANFB-AI |
|---|---|---|---|
| S1 | ≈ %98,6 | ≈ %97,8 | ≈ %99,2 |
| S2 | ≈ %97,9 | ≈ %96,7 | ≈ %98,8 |
| S3 | ≈ %96,4 | ≈ %95,2 | ≈ %97,5 |
Üç modelde de fraud yükü arttıkça accuracy düşmektedir. Kaynak, ANFB-AI'nin düşüşünün daha sınırlı olmasını adaptif fuzzy reasoning ve concept-drift'e karşı uyarlanabilirlikle ilişkilendirir. Ancak bu mekanizma ayrıca bir ablation çalışmasıyla ayrıştırılmamıştır.
Precision bulguları
Şekil 5'te genel precision yaklaşık Hybrid DL %96,8, Dynamic Feature Fusion %97,4 ve ANFB-AI %98,9 seviyesindedir.
| Senaryo | Hybrid DL | Dynamic Feature Fusion | ANFB-AI |
|---|---|---|---|
| S1 | ≈ %96,7 | ≈ %97,2 | ≈ %98,9 |
| S2 | ≈ %95,4 | ≈ %96,1 | ≈ %98,1 |
| S3 | ≈ %93,5 | ≈ %94,0 | ≈ %96,2 |
Kaynağın yorumu, fuzzy rule-based reasoning'in sınırda bulunan işlemleri daha dikkatli değerlendirdiği ve gereksiz transaction rejection oranını azaltabileceği yönündedir.
Transaction confirmation time
Şekil 7'de model-geneli işlem onay süreleri yaklaşık Hybrid DL 1,9 saniye, Dynamic Feature Fusion 1,35 saniye ve ANFB-AI 1,1 saniye görünmektedir.
| Senaryo | Hybrid DL | Dynamic Feature Fusion | ANFB-AI |
|---|---|---|---|
| S1 | ≈ 1,90 s | ≈ 1,35 s | ≈ 1,08 s |
| S2 | ≈ 1,95 s | ≈ 1,40 s | ≈ 1,12 s |
| S3 | ≈ 2,05 s | ≈ 1,48 s | ≈ 1,20 s |
Kaynak, daha kısa onay süresini risk değerlendirmesinin edge AI katmanına aktarılması, validator seçiminin sadeleştirilmesi ve PoA konsensüsüne bağlamaktadır.
Blok yayılım gecikmesi
Şekil 9'daki genel karşılaştırmada yaklaşık blok yayılım gecikmesi Hybrid DL için 210 ms, Dynamic Feature Fusion için 165 ms ve ANFB-AI için 130 ms'dir.
| Senaryo | Hybrid DL | Dynamic Feature Fusion | ANFB-AI |
|---|---|---|---|
| S1 | ≈ 210 ms | ≈ 165 ms | ≈ 130 ms |
| S2 | ≈ 220 ms | ≈ 170 ms | ≈ 140 ms |
| S3 | ≈ 235 ms | ≈ 180 ms | ≈ 150 ms |
İşlem/fraud yükü arttıkça bütün yaklaşımlarda propagation delay yükselmektedir. Kaynak, ANFB-AI'nin daha düşük gecikmesini permissioned ağ yapısı, PoA konsensüsü ve daha az karmaşık blok yayılımına bağlamaktadır.
Uçtan uca gecikme
Şekil 11'in model-geneli grafiğinde yaklaşık toplam gecikme Hybrid DL için 2,7 saniye, Dynamic Feature Fusion için 2,05 saniye ve ANFB-AI için 1,75 saniyedir.
| Senaryo | Hybrid DL | Dynamic Feature Fusion | ANFB-AI |
|---|---|---|---|
| S1 | ≈ 2,68 s | ≈ 2,05 s | ≈ 1,75 s |
| S2 | ≈ 2,75 s | ≈ 2,12 s | ≈ 1,83 s |
| S3 | ≈ 2,90 s | ≈ 2,24 s | ≈ 1,95 s |
Kaynak, ANFB-AI'nin düşük toplam gecikmesini AI ve blockchain bileşenlerinin modüler/paralel çalıştırılabilmesine ve fuzzy inference ile yeniden işleme maliyetinin azaltılmasına bağlamaktadır.
Simülasyon sonuçları gerçek bankacılık ortamında kanıtlanmış performans anlamına gelir mi?
Hayır; yüklenen çalışma kontrollü bir beş düğümlü simülasyon/implementation ortamında performans göstermektedir ve gerçek bir finans kuruluşunun canlı işlem akışı, production-grade validator ağı, kurumlar arası gerçek ağ gecikmeleri, düzenleyici operasyonlar ve adversarial saha koşulları üzerinde doğrulama yapmamaktadır; bu nedenle sonuçlar gerçek dünya dağıtımının doğrudan kanıtı değil, önerilen mimarinin kontrollü koşullardaki performans göstergesidir.
Kaynağın desteklediği sonuçlar
- ANFB-AI mimarisi permissioned blockchain, AI sınıflandırması ve adaptive neuro-fuzzy risk çıkarımını tek modelde birleştirir.
- Kontrollü S1, S2 ve S3 simülasyonlarında ANFB-AI kaynak grafiklerinde iki karşılaştırma yönteminden daha yüksek accuracy ve precision göstermektedir.
- Aynı simülasyonlarda ANFB-AI'nin transaction confirmation time, block propagation delay ve end-to-end latency değerleri daha düşüktür.
- Fraud oranı yükseldiğinde bütün modellerde performans düşüşü ve/veya gecikme artışı görülmektedir.
- Üç seviyeli risk-karar mimarisi düşük riskli işlemleri kabul, orta riskli işlemleri izleme ve yüksek riskli işlemleri reddetme amacı taşır.
- Blockchain katmanı hash, validator onayı ve konsensüs üzerinden işlem bütünlüğü ve auditability sağlamayı amaçlar.
Kaynağın desteklemediği sonuçlar
Yüklenen sürüm, ANFB-AI'nin gerçek bankacılık üretim sistemlerinde aynı doğruluk ve gecikmeyi sağlayacağını, bütün fraud türlerine karşı güvenli olduğunu, saldırganların modeli aşamayacağını, gerçek kurumlar arası ağlarda aynı ölçeklenebilirliği koruyacağını, federated learning'in fiilen uygulandığını veya modelin uzun dönemli cyber-adversarial dayanıklılığının kanıtlandığını göstermemektedir.
Başlıca yöntemsel sınırlılıklar
Simülasyon–saha ayrımı: Beş sanal düğümlü proof-of-concept ortamı gerçek çok kurumlu finans altyapısının bütün operasyonel karmaşıklığını temsil etmez.
Raw-result eksikliği: Yüklenen sürümde Şekil 3–12'deki performans değerleri çoğunlukla grafik olarak sunulmuş, tam sayısal source-of-truth tabloları verilmemiştir.
Belirsizlik ölçümü: Yüklenen erken sürümde grafiklerde error bars, güven aralıkları veya tekrarlı deney dağılımları görünür değildir.
Model ayrıntıları: Makine öğrenmesi classifier'ının nihai mimarisi, bütün hiperparametreler, optimizer, loss fonksiyonunun somut seçimi ve eğitim/test bölme protokolü tam yeniden üretilebilirlik düzeyinde raporlanmamaktadır.
Nöro-bulanık parametreler: Üyelik fonksiyonlarının biçimleri, başlangıç değerleri, bütün fuzzy rule seti ve gradient-based rule-weight update ayarları eksiksiz biçimde verilmemiştir.
Risk eşikleri: \( \lambda \), \( \eta_1 \) ve \( \eta_2 \) için deneylerde kullanılan kesin değerler açık biçimde raporlanmamaktadır.
Workflow tutarsızlığı: Blockchain ve AI risk analizinin işlem sırası farklı bölümlerde farklı anlatılmaktadır.
Denklem 12 yazımı: Monitor koşulunun üst sınırı matematiksel satırda eksik görünmektedir; açıklama metni orta risk alanını \(\eta_1\) ile \(\eta_2\) arası olarak tanımlar.
Federated-learning belirsizliği: Kaynak bazı bölümlerde yalnız model parametrelerinin paylaşıldığı merkezi olmayan learning yaklaşımından söz ederken federated learning'i gelecek çalışma olarak da tanımlar.
Gelecek araştırma yönleri
Kaynak sonuç bölümünde üç ana gelecek araştırma yönü belirtmektedir: farklı blockchain ağları arasında cross-chain interoperability; finans kurumları arasında mahremiyeti koruyan ortak öğrenme için federated learning; ve çerçevenin canlı finansal transaction stream'leri üzerinde pratik olarak uygulanması.
Bu son adım özellikle önemlidir. Gerçek uygulamada işlem dağılımının zamanla değişmesi, kurumlar arası ağ topolojisi, gerçek KYC/AML kuralları, gecikme kuyrukları, validator arızaları, saldırgan davranışı, adversarial manipulation, model drift ve düzenleyici denetim aynı anda sınanmak zorundadır.
Bilimsel anlam
Çalışmanın asıl katkısı tek başına “daha yüksek fraud-detection accuracy” değildir. Daha önemli fikir, finansal risk kararını üç ayrı güvenlik mantığının kesişimine yerleştirmesidir: makine öğrenmesi örüntüleri istatistiksel olarak tanır; nöro-bulanık katman belirsiz ve sınırdaki vakalara kademeli risk verir; blockchain ise işlem kaydının bütünlüğü ve denetlenebilirliği için dağıtık güven katmanı oluşturur.
Bu yapı, güvenlik sisteminin yalnız binary fraud classifier olmaktan çıkıp transaction integrity, belirsizlik, davranış değişimi ve operasyonel kararın birlikte ele alındığı katmanlı bir risk mimarisine dönüşmesini amaçlamaktadır. Ancak yüklenen sürümde bu mimarinin gerçek finansal kurum ölçeğinde uygulanabilirliği henüz gösterilmemiştir.
Kaynak ve Yöntem Notu
Özgün başlık: An Adaptive Neuro-Fuzzy Blockchain–AI Framework for Secure and Intelligent FinTech Transactions
Yazarlar: Gunjan Mishra; Yash Mishra.
Corresponding author: Güncel Scientific Reports kaydı Gunjan Mishra'yı corresponding author olarak göstermektedir.
Kaynak PDF afiliyasyonları: Gunjan Mishra — Retail Banking, Debit Card, Capital One, McLean, Virginia, USA. Yash Mishra — JK Lakshmipat University, India.
Yüklenen kaynak türü: Mart 2026 dönemine ait erken/preprint sürümü.
Güncel yayın durumu: Aynı çalışma daha sonra Scientific Reports'ta hakemli kabul edilmiş makale olarak yayımlanmıştır.
Dergi: Scientific Reports.
Yayınevi: Springer Nature.
Hakemli sürüm yayın tarihi: 31 Ağustos 2026.
Hakemli sürüm DOI: 10.1038/s41598-026-66643-6
Lisans: Hakemli açık erişim sürümü CC BY 4.0 olarak yayımlanmıştır.
Sürüm uyarısı: Bu Verianla bilimsel çekirdeğinin deney, formül, simülasyon ve sonuç içeriği kullanıcı tarafından sağlanan erken PDF'ye dayanmaktadır. Hakemli Scientific Reports sürümü bilimsel değerlendirme ve raporlama yapısını geliştirmiştir; iki sürüm sessizce birleştirilmemiştir.
Temel yöntem: Permissioned blockchain + Proof-of-Authority + AI/ML fraud classification + adaptive neuro-fuzzy inference + birleşik risk skoru + Accept/Monitor/Reject karar sistemi + simülasyon tabanlı sistem performans değerlendirmesi.
Blockchain ortamı: Hyperledger Fabric 2.4, Ethereum Testnet, beş sanal finansal kurum düğümü, 10–50 ms düğüm ağ gecikmesi.
AI ortamı: Python 3.11, TensorFlow 2.12, PyTorch 2.1; NVIDIA RTX 4090.
Veri kaynakları: Kaggle Credit Card Fraud Detection — 284.807 işlem / 492 fraud; CCXT tabanlı 100.000 simüle kripto işlemi; 50.000 sentetik bankacılık işlemi.
Stres senaryoları: S1 %0,1 fraud; S2 %1 fraud; S3 %5 fraud; her senaryoda 50.000 işlem.
Karşılaştırma yöntemleri: Hybrid Deep Learning (2025) ve Dynamic Feature Fusion (2025).
Performans metrikleri: Accuracy, Precision, Transaction Confirmation Time, Block Propagation Delay, End-to-End Transaction Latency.
Finansman: Yüklenen erken PDF'de ayrı ve açık bir Funding Statement bulunmamaktadır.
Veri erişilebilirliği: Yüklenen erken PDF'de ayrı bir Data Availability Statement bulunmamaktadır.
Yazar katkıları: Yüklenen erken PDF'de ayrı bir CRediT Author Contributions bölümü bulunmamaktadır.
Çıkar çatışması: Yüklenen erken PDF'de ayrı bir Conflict of Interest bölümü bulunmamaktadır. Güncel Scientific Reports kaydı yazarların competing interest bildirmediğini belirtmektedir.
Temel yorum sınırı: Kaynaktaki yüksek accuracy/precision ve düşük latency bulguları kontrollü simülasyon ve proof-of-concept ortamına aittir. Canlı finans kurumu altyapısında genel geçerli saha performansı olarak yorumlanmamalıdır.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir