

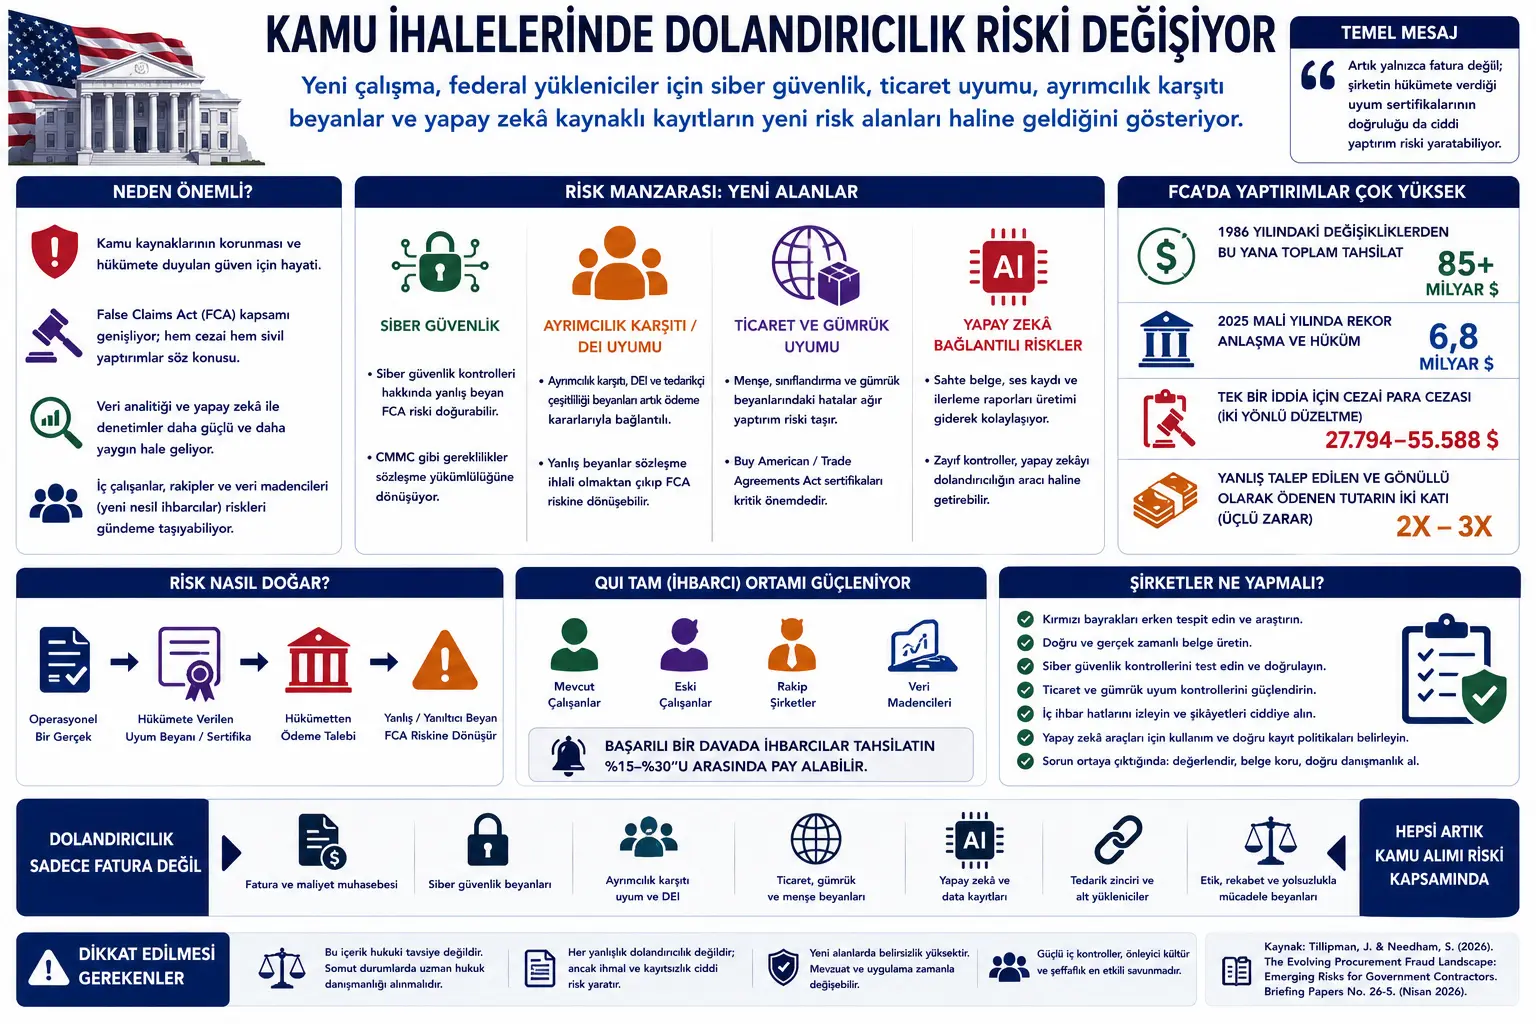
Bu yazı Jessica Tillipman və Sarah Needham tərəfindən hazırlanmış “The Evolving Procurement Fraud Landscape: Emerging Risks for Government Contractors” başlıqlı, 2026-cı ilin aprel tarixli tədqiqat əsasında hazırlanıb. Mətn Amerika Birləşmiş Ştatlarında federal hökumətlə işləyən podratçılar üçün dövlət satınalmalarında dələduzluq, yanlış bəyanat, sertifikatlaşdırmaya əsaslanan məsuliyyət və False Claims Act risklərini araşdırır.
Tədqiqat hüquq, dövlət satınalmaları, federal müqavilələr, uyğunluğun idarə edilməsi, kibertəhlükəsizlik, ticarət/gömrük, ayrı-seçkiliyə qarşı öhdəliklər və süni intellekt mənşəli dələduzluq risklərinə toxunur. Bu yazı hüquqi məsləhət deyil. Məqsəd məqalədəki əsas fikirləri Verianla oxucusu üçün sadə, tərəfsiz və yayımlana bilən Azərbaycan dilli redaksiya məzmununa çevirməkdir.
Məqalənin əsas mesajı budur: ABŞ-da dövlət satınalmaları üzrə dələduzluq artıq yalnız “hökumətə yanlış hesab-faktura təqdim etmək” və ya “çatdırılmamış malı çatdırılmış kimi göstərmək” demək deyil. Hökumət podratçılarının kibertəhlükəsizlik, ticarət uyğunluğu, ayrı-seçkiliyə qarşı tətbiqlər, süni intellektdən istifadə və təchizat zənciri barədə verdikləri bəyanatlar da artıq dələduzluq araşdırmalarının mərkəzinə düşə bilər.
ABŞ federal hökuməti ilə işləyən şirkətlər uzun müddətdir dələduzluq və yanlış bəyanat yoxlamalarına tabedir. Lakin son illərdə nəzarət sahəsi genişlənib. Artıq yalnız hesab-fakturanın düzgün olub-olmaması deyil; şirkətin müqavilə zamanı verdiyi uyğunluq bəyanlarının, kibertəhlükəsizlik açıqlamalarının, ticarət/gömrük sertifikatlarının, ayrı-seçkiliyə qarşı öhdəliklərinin və süni intellektdən istifadəyə dair qeydlərinin düzgün olub-olmaması da əhəmiyyət qazanır.
Tədqiqat xüsusilə False Claims Act, yəni yanlış və ya hiyləli ödəniş tələblərinə qarşı istifadə olunan ABŞ federal qanununun mərkəzi rolunu vurğulayır. Bu qanun yalnız birbaşa saxta hesab-faktura təqdim edənləri deyil, hökumətdən ödəniş almaq üçün yanlış və ya yanıltıcı uyğunluq bəyanatı verən podratçıları da əhatə edə bilər.
Müəlliflər yeni risk mühitinin dörd əsas sahədə cəmləşdiyini bildirirlər: kibertəhlükəsizlik, ayrı-seçkiliyə qarşı/DEI ilə əlaqəli müqavilə öhdəlikləri, ticarət və gömrük uyğunluğu, süni intellekt mənşəli qeyd və sənəd saxtakarlığı. Bunların ortaq cəhəti odur ki, podratçıların çox vaxt “texniki” və ya “əməliyyat” sahəsi kimi gördüyü mövzular artıq ödəniş, uyğunluq və dövlət satınalmalarında dələduzluq riski ilə birləşir.
Məqalənin praktik dərsi aydındır: dövlətlə işləyən şirkətlər üçün uyğunluğun idarə edilməsi artıq yalnız hüquq departamentinin və ya mühasibatlığın məsələsi deyil. Kibertəhlükəsizlik komandası, insan resursları, təchizat zənciri, gömrük, informasiya texnologiyaları, daxili audit və üst rəhbərlik eyni düzgünlük zəncirinin hissəsidir. Çünki yanlış daxili məlumat sonradan hökumətə təqdim edilən yanlış sertifikata çevrilə bilər.
Problem Nədir?
Dövlət satınalmalarında dələduzluq deyiləndə insanların çoxunun ağlına klassik nümunələr gəlir: çatdırılmamış məhsul üçün hesab-faktura təqdim etmək, xərci şişirtmək, başqa məhsul çatdırıb müqavilədəki məhsulu çatdırmış kimi göstərmək və ya xərcləri yanlış bildirmək.
Bu klassik risklər hələ də vacibdir. Lakin tədqiqat risk xəritəsinin artıq daha geniş olduğunu göstərir. Çünki müasir federal müqavilələr podratçılardan çoxsaylı bəyanat və sertifikat tələb edir. Şirkət yalnız “məhsulu çatdırdım” demir; eyni zamanda “kibertəhlükəsizlik tələblərinə əməl edirəm”, “mənşə ölkəsi qaydalarına əməl edirəm”, “ayrı-seçkiliyə qarşı müddəaları pozmuram”, “təchizat zəncirim uyğundur”, “qiymətlərim müstəqil müəyyən edilib” və ya “zəruri nəzarətləri tətbiq etmişəm” kimi bəyanatlar verir.
Bu bəyanatlardan biri yanlış olarsa, məsələ sadə müqavilə pozuntusu olmaqdan çıxaraq False Claims Act çərçivəsində yanlış tələb və ya yanlış sertifikatlaşdırma iddiasına çevrilə bilər. Tədqiqatda bu vəziyyət “sertifikatlaşdırmaya əsaslanan məsuliyyət” kimi nəzərdən keçirilir.
Riskin böyüməsinin səbəblərindən biri də dövlət qurumlarının müqavilə mətnlərinə birbaşa “bu öhdəliyə uyğunluq ödəniş qərarları üçün vacibdir” kimi müddəalar əlavə etməsidir. Beləliklə, hökumət gələcəkdə açıla biləcək işlərdə yanlış bəyanatın ödəniş qərarı baxımından “maddi” olduğunu daha asan müdafiə etmək istəyir.
Digər səbəb texnoloji nəzarət imkanlarıdır. Verilənlərin analitikası və süni intellekt dəstəkli alətlər əvvəllər aşkarlanması çətin olan qiymət anomaliyalarını, ödəniş nümunələrini, gömrük uyğunsuzluqlarını və ya rəqabətə zidd davranışları daha görünən edə bilər. Eyni zamanda pis niyyətli şəxslər də süni intellektdən saxta qeyd, saxta səs yazısı və ya saxta sənəd yaratmaq üçün istifadə edə bilər.
Metod Nə Təklif Edir?
Tədqiqat ABŞ federal dövlət satınalmalarında dələduzluq riskini altı hissəli struktur çərçivəsində araşdırır.
Birinci bölmə, “fraud”, yəni dələduzluq anlayışının federal hüquqda tək bir məna daşımadığını izah edir. Criminal fraud, False Claims Act, Administrative False Claims Act, dayandırma və tenderlərdən kənarlaşdırma kimi müxtəlif sanksiya yolları mövcuddur. Eyni hadisə eyni zamanda cinayət, mülki-hüquqi və inzibati nəticələr doğura bilər.
İkinci bölmə, sertifikatlaşdırmaya əsaslanan məsuliyyətin necə genişləndiyini izah edir. Podratçı hökumətə məhsul və ya xidmət təqdim edərkən eyni zamanda müxtəlif uyğunluq bəyanatları verir. Bu bəyanatlardan biri yanlış olarsa və ödəniş və ya uyğunluq baxımından əhəmiyyətlidirsə, FCA riski yarana bilər.
Üçüncü bölmə, yeni icra prioritetlərini nəzərdən keçirir. Kibertəhlükəsizlik, ayrı-seçkiliyə qarşı öhdəliklər, ticarət/gömrük uyğunluğu və süni intellekt yeni risk sahələri kimi önə çıxır.
Dördüncü bölmə, qui tam mühitini izah edir. Qui tam xüsusi şəxslərin hökumət adından iddia qaldıra bildiyi və uğurlu olduqda tutulmuş məbləğdən pay ala bildiyi sistemdir. Bu struktur işçilərin, keçmiş işçilərin, rəqiblərin və verilənlər mədənçiliyi ilə məşğul olan şəxslərin dələduzluq iddialarını gündəmə gətirməsini asanlaşdırır.
Beşinci bölmə, problem ortaya çıxdıqda şirkətlərin necə düşünməli olduğunu nəzərdən keçirir. Zamanlama, məcburi bildiriş, könüllü açıqlama, daxili araşdırma, sənədlərin qorunması və vəkil-müştəri məxfiliyi kimi mövzular kritik hala gəlir.
Altıncı bölmə, podratçılar üçün praktik istiqamətlər təqdim edir. Bu istiqamətlər qırmızı bayraqların araşdırılması, real vaxtda sənədləşdirmə, kibertəhlükəsizlik bəyanlarının doğrulanması, ticarət uyğunluğu nəzarətləri, daxili xəbərvermə xətlərinin izlənməsi və süni intellekt mənşəli saxta qeyd risklərinə qarşı hazırlıq kimi sahələri əhatə edir.
Formullar Nəyi İzah Edir?
PDF-də riyazi formul, statistik model və ya kəmiyyət tənliyi yoxdur. Tədqiqat hüquqi və tətbiqi təhlildir. Lakin məqalənin təsvir etdiyi məsuliyyət məntiqi sadə konseptual ifadələrlə göstərilə bilər.
Bu konseptual göstərim False Claims Act riskinin əsas məntiqini sadələşdirir. Yanlış bəyanat təkbaşına kifayət deyil. Bəyanatın ödəniş və ya uyğunluq baxımından əhəmiyyətli olması, şirkətin məlumatlılığı və ya ən azı bilərəkdən laqeyd/etinasız davranışı və hökumətə yönəlmiş ödəniş tələbi ilə əlaqənin qurulması lazımdır.
Bu ifadə FCA-da bilik elementinin niyə geniş olduğunu izah edir. Yalnız qəsdən aldatma deyil, həqiqəti bilərəkdən görməməzliyə vurmaq və ya ciddi risklərə etinasız yanaşmaq da məsuliyyət yarada bilər.
Bu sxem məqalənin ən vacib mesajlarından birini göstərir. Əməliyyat reallığı, məsələn kibertəhlükəsizlik nəzarətinin faktiki olaraq tətbiq edilməməsi, sonradan uyğunluq bəyanatına çevrilərsə və bu bəyanat hökumətdən ödəniş almağa bağlanarsa, klassik əməliyyat problemi FCA riskinə çevrilə bilər.
Bu ifadə süni intellekt mənşəli yeni riski ümumiləşdirir. Saxta sənədlər, saxta səs yazıları və ya süni intellekt dəstəkli irəliləyiş qeydləri zəif nəzarətlərdən keçərək hökumətin ödəniş sisteminə daxil olarsa, dələduzluq iddiası güclənə bilər.
Qrafik, Cədvəl və Sxemin Əsas Mesajı
PDF-in ilk səhifəsi George Washington University Law School üz qabığı formatında hazırlanıb. Üz qabığı tədqiqatın dövlət hüququ və federal satınalma sistemi kontekstində yerləşdiyini göstərir.
PDF-in ikinci səhifəsindəki “In This Issue” bölməsi tədqiqatın altı hissəli strukturunu aydın şəkildə verir: federal hüquqda fraud anlayışı, sertifikatlaşdırmaya əsaslanan məsuliyyətin genişlənməsi, yeni icra prioritetləri, qui tam mühiti, problem ortaya çıxdıqda görüləcək işlər və istiqamətlər.
Məqalənin vizual əsas mesajı klassik qrafiklərdən çox başlıq quruluşu üzərindən irəliləyir. Bu struktur dövlət satınalmalarında dələduzluq riskinin tək bir mərkəzdən deyil, bir-biri ilə əlaqəli bir neçə kanaldan formalaşdığını göstərir. Bir tərəfdə hüquqi sanksiya vasitələri var: cinayət hüququ, False Claims Act, Administrative False Claims Act, dayandırma və tenderlərdən kənarlaşdırma. Digər tərəfdə əməliyyat risk sahələri var: kibertəhlükəsizlik, insan resursları/DEI, ticarət və gömrük, təchizat zənciri, süni intellekt və məlumat qeydləri.
Bu iki tərəfi birləşdirən amil sertifikatlaşdırmadır. Şirkət müəyyən sahədə uyğun olduğunu bəyan edir; bu bəyanat ödəniş, uyğunluq və ya müqavilənin davam etdirilməsi baxımından əhəmiyyətli hala gəlir; faktiki vəziyyət bəyanatla uyğun gəlmirsə, sanksiya riski yaranır.
Verianla üçün hazırlanacaq orijinal infoqrafikanın mərkəzində “Yanlış Sertifikat = Yeni Dövlət Satınalması Riski” mesajı yerləşdirilə bilər. Sol tərəfdə klassik dələduzluq nümunələri; sağ tərəfdə yeni risk sahələri göstərilə bilər: kibertəhlükəsizlik, ticarət, ayrı-seçkiliyə qarşı uyğunluq, süni intellekt, verilənlərin analitikası və daxili xəbərvermələr. Aşağıda isə “sənədləşdir, doğrula, araşdır, bildir, düzəlt” şəklində riskin azaldılması addımları verilə bilər.
Təcrübələr Necə Aparılıb?
Bu tədqiqat eksperimental və ya kəmiyyət araşdırması deyil. Hüquqi və tətbiqi təhlildir. Müəlliflər aktual qanunvericilik, icra sərəncamları, DOJ siyasət açıqlamaları, False Claims Act işləri, dövlət satınalması müqavilə müddəaları və son illərdəki icra nümunələri əsasında risk xəritəsi hazırlayırlar.
Tədqiqat xüsusilə 2025 və 2026-cı illərdəki inkişaflara fokuslanır. DOJ-un ağ yaxalı cinayətləri, dövlət satınalmalarında dələduzluq, kibertəhlükəsizlik, ticarət dələduzluğu və mülki hüquqlar əsaslı yanlış bəyanat sahələrində daha aqressiv yanaşma mənimsədiyini bildirir.
Metod “hansı yeni hüquqi risk sahələri yaranır və podratçılar bunlara necə hazırlaşmalıdır?” sualına verilən sistemli hüquq-praktika cavabı kimi oxunmalıdır. Məqalə akademik nəzəriyyə yaratmaqdan çox, federal podratçıların üzləşdiyi aktual risklərin xəritəsini çıxarır.
Nəticələr Nəyi Göstərir?
Tədqiqatın ilk nəticəsi dövlət satınalmalarında dələduzluq riskinin artıq hesab-faktura və xərc uçotu ilə məhdudlaşmamasıdır. Yanlış və ya natamam sertifikatlar hökumətlə işləyən şirkətlər üçün əsas risk kanalına çevrilir.
İkinci nəticə kibertəhlükəsizliyin ən yetkin yeni icra sahələrindən biri olmasıdır. Şirkətlərin kibertəhlükəsizlik nəzarətləri barədə verdikləri bəyanatlar faktiki tətbiqlə uyğun gəlmirsə, False Claims Act riski yarana bilər. Xüsusilə müdafiə və federal informasiya sistemləri ilə işləyən podratçılar üçün bu sahə kritik hala gəlib.
Üçüncü nəticə ayrı-seçkiliyə qarşı və DEI ilə əlaqəli öhdəliklərin yeni və mübahisəli sertifikatlaşdırma sahəsinə çevrilməsidir. Bu sahədə tətbiq detalları hələ tam formalaşmasa da, müqavilə müddəaları və icra təşəbbüsləri şirkətlərin insan resursları, təlim, təchizatçı müxtəlifliyi və proqram tətbiqlərini dövlət satınalması riski ilə əlaqələndirir.
Dördüncü nəticə ticarət və gömrük uyğunluğunun FCA ilə daha güclü bağlanmasıdır. Məhsulların yanlış təsnifatı, mənşə ölkəsi bəyanlarının yanlış verilməsi, transshipment yolu ilə vergi və ya anti-damping öhdəliklərinin aşılması və Buy American / Trade Agreements Act sertifikatlarının yanlış təqdim edilməsi ciddi risk yarada bilər.
Beşinci nəticə süni intellektin ikitərəfli risk yaratmasıdır. Bir tərəfdən dövlət qurumları süni intellekt idarəçiliyini müqavilə öhdəliyinə çevirməyə başlayır. Digər tərəfdən pis niyyətli şəxslər süni intellektdən saxta qeyd, saxta səs yazısı, saxta irəliləyiş qeydi və saxta sənəd yaratmaq üçün istifadə edə bilər. Bu ikinci risk artıq səhiyyə proqramlarında dələduzluq nümunələrində görünür və dövlət satınalmaları sahəsinə də keçə bilər.
Altıncı nəticə whistleblower, yəni məlumat verən şəxslər mühitinin güclənməsidir. Daxili işçilər, keçmiş işçilər, rəqiblər və verilənlər mədənçiliyi ilə məşğul olan şəxslər artıq daha geniş sahədə potensial iddialar yarada bilər. Xüsusilə verilənlər mədənçiliyi ilə ictimai qeydləri skan edən şəxslər uyğunsuzluqları kənardan görə bilər.
Bu Niyə Vacibdir?
Dövlət satınalmaları yalnız iqtisadi əməliyyat deyil; ictimai etimad, dövlət resurslarının qorunması və dövlət qabiliyyəti ilə birbaşa əlaqəlidir. Hökumət bir şirkətlə müqavilə bağladıqda yalnız məhsul və ya xidmət almır; eyni zamanda şirkətin müəyyən standartlara uyğun olduğuna dair bəyanatlarına güvənir.
Müasir təchizat sistemi mürəkkəbləşdikcə bu etimad sahəsi genişlənir. Kibertəhlükəsizlikdə yanlış bəyanat dövlət məlumatlarını riskə ata bilər. Ticarət uyğunluğundakı yanlışlıq təchizat zəncirini və rəqabəti poza bilər. Süni intellektlə yaradılan saxta qeydlər ödəniş sistemlərini yanıltmağa imkan verə bilər. İnsan resursları və ayrı-seçkiliyə qarşı sahələrdəki yanlış bəyanatlar müqaviləyə uyğunluq mübahisələrini böyüdə bilər.
Məqalənin əhəmiyyəti şirkətlərin uyğunluğun idarə edilməsinə bütöv yanaşmalı olduğunu göstərməsidir. Bir departamentdə yaradılan yanlış və ya natamam məlumat başqa departamentdə imzalanan sertifikata daxil ola bilər. Bu sertifikat hökumətdən ödəniş almağın bir hissəsinə çevrilərsə, şirkət ciddi sanksiyalarla üzləşə bilər.
Verianla baxımından tədqiqat verilənlər, sənəd, süni intellekt və hüquq arasındakı əlaqənin dövlət satınalmaları sahəsində necə kəskinləşdiyini göstərir. Artıq “uyğun olduğumuzu dedik” demək kifayət deyil. Şirkətlər söylədiklərinin real tətbiqlə uyğun olduğunu sənədləşdirə bilməlidirlər.
Diqqət Edilməli Məqamlar
Bu tədqiqat ABŞ federal dövlət satınalması sistemi ilə əlaqəlidir. Buna görə nəticələr birbaşa Türkiyə, Avropa İttifaqı və ya başqa hüquq sistemlərinə eynilə tətbiq edilə bilməz. Lakin sertifikatlaşdırma, uyğunluq bəyanatı, verilənlərin analitikası, daxili xəbərvermə, kibertəhlükəsizlik və süni intellekt mənşəli qeyd riski kimi mövzular qlobal səviyyədə əhəmiyyətlidir.
İkincisi, məqalə hüquqi məsləhət deyil. Konkret federal müqavilə, FCA iddiası, məcburi bildiriş və ya könüllü açıqlama qərarı üçün ixtisaslaşmış hüquq məsləhəti tələb olunur.
Üçüncüsü, hər yanlışlıq dələduzluq deyil. False Claims Act vicdanlı səhvləri və ya sadə səhlənkarlıqdan yaranan yanlışlıqları cəzalandırmaq üçün hazırlanmış ümumi müqavilə pozuntusu vasitəsi deyil. Lakin qırmızı bayraqları görməməzliyə vurmaq, nəzarət çatışmazlıqlarını araşdırmamaq və ya həqiqətə zidd bəyanatı davam etdirmək risk səviyyəsini artıra bilər.
Dördüncüsü, yeni sahələrdə qeyri-müəyyənlik yüksəkdir. Xüsusilə ayrı-seçkiliyə qarşı/DEI ilə əlaqəli müqavilə müddəaları və süni intellekt uyğunluğu öhdəlikləri hələ inkişaf edir. Tətbiq, məhkəmə qərarları və inzibati rəhbərlik zamanla dəyişə bilər.
Beşincisi, verilənlərin analitikası ikitərəfli işləyir. Hökumət və məlumat verən şəxslər verilənlərdən istifadə edərək anomaliya tapa bilər; şirkətlər də öz daxili verilənlərini eyni məntiqlə təhlil edərək riskləri erkən görə bilər. Buna görə güclü daxili nəzarət və real vaxtda sənədləşdirmə yalnız müdafiə deyil, həm də erkən xəbərdarlıq mexanizmidir.
Nəticə
The Evolving Procurement Fraud Landscape tədqiqatı dövlət satınalmalarında dələduzluq riskinin yeni formasını aydın şəkildə göstərir. Risk artıq yalnız yanlış hesab-faktura və ya çatdırılmamış məhsul ətrafında fırlanmır. Şirkətin hökumətə verdiyi hər mühüm uyğunluq bəyanatı potensial məsuliyyət sahəsinə çevrilə bilər.
Kibertəhlükəsizlik, ticarət/gömrük uyğunluğu, ayrı-seçkiliyə qarşı öhdəliklər və süni intellekt mənşəli qeydlər bu yeni dövrün önə çıxan sahələridir. Ortaq məqam budur: əməliyyat reallığı ilə hökumətə təqdim olunan bəyanat arasındakı fərq böyüdükcə False Claims Act riski artır.
Məqalənin ən vacib dərsi odur ki, uyğunluq yalnız kağız üzərində qurula bilməz. Şirkətlər bəyan etdikləri nəzarətlərin həqiqətən işlədiyini, xəbərdarlıqların araşdırıldığını, qərarların vaxtında sənədləşdirildiyini və hökumətlə ünsiyyətin düzgün qeydə alındığını göstərə bilməlidirlər.
Verianla oxucusu üçün əsas mesaj budur: rəqəmsallaşan və sertifikatlaşdırma ilə işləyən dövlət satınalmaları dünyasında etimad sənədin mövcudluğundan deyil, sənədin arxasındakı real tətbiqin düzgünlüyündən yaranır. Gələcəyin dövlət satınalması riski imzalanan sertifikatlarla sahədəki reallıqların bir-birindən qopub-qopmamasında gizlənir.
Mənbə və Metod Qeydi
Bu yazı Jessica Tillipman və Sarah Needham-ın “The Evolving Procurement Fraud Landscape: Emerging Risks for Government Contractors” başlıqlı, Briefing Papers No. 26-5 / aprel 2026 tarixli tədqiqatına əsaslanaraq hazırlanıb. Məzmun sözbəsöz tərcümə deyil; tədqiqatın əsas arqumentləri, hüquqi çərçivəsi, risk sahələri və tətbiq mesajları Verianla-nın nəşr xəttinə uyğun şəkildə sadələşdirilib və orijinal Azərbaycan dilli redaksiya məqaləsinə çevrilib.
Mətndə ABŞ federal dövlət satınalmaları, False Claims Act, kibertəhlükəsizlik, ticarət uyğunluğu, ayrı-seçkiliyə qarşı müqavilə öhdəlikləri, süni intellekt və whistleblower prosesləri nəzərdən keçirilir. Bu məzmun hüquqi, müqavilə, uyğunluq və ya dövlət tenderi üzrə məsləhət deyil. Konkret tətbiqlər üçün müvafiq ölkə qanunvericiliyi, müqavilə müddəaları, ixtisaslaşmış hüquq məsləhəti və müstəqil uyğunluq qiymətləndirməsi nəzərə alınmalıdır.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib