

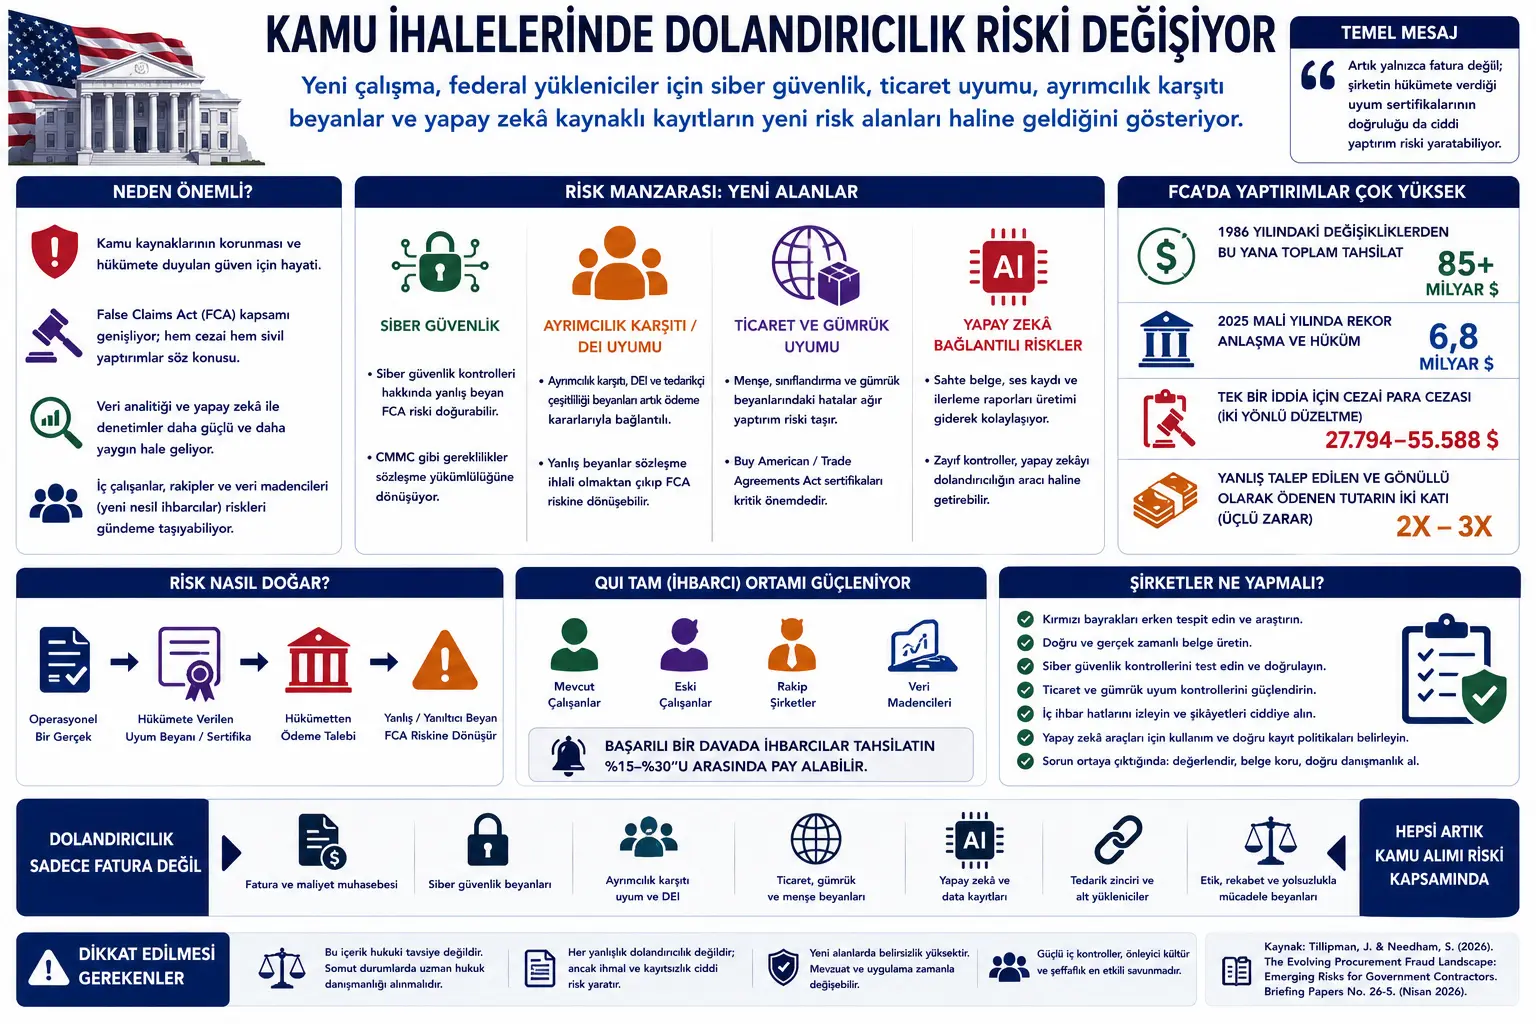
Bu yazı, Jessica Tillipman ve Sarah Needham tarafından hazırlanan “The Evolving Procurement Fraud Landscape: Emerging Risks for Government Contractors” başlıklı Nisan 2026 tarihli çalışma üzerinden hazırlanmıştır. Metin, Amerika Birleşik Devletleri’nde federal hükümetle iş yapan yükleniciler için kamu alımı dolandırıcılığı, yanlış beyan, sertifikasyon temelli sorumluluk ve False Claims Act risklerini inceler.
Çalışma hukuk, kamu alımları, federal sözleşmeler, uyum yönetimi, siber güvenlik, ticaret/gümrük, ayrımcılık karşıtı yükümlülükler ve yapay zekâ kaynaklı dolandırıcılık risklerine temas eder. Bu yazı hukuki tavsiye değildir. Amaç, makaledeki ana fikirleri Verianla okuyucusu için sade, tarafsız ve yayınlanabilir Türkçe editoryal içeriğe dönüştürmektir.
Makalenin temel mesajı şudur: ABD’de kamu alımı dolandırıcılığı artık yalnızca “hükümete yanlış fatura kesmek” veya “teslim edilmeyen malı teslim edilmiş gibi göstermek” anlamına gelmiyor. Hükümet yüklenicilerinin yaptığı siber güvenlik, ticaret uyumu, ayrımcılık karşıtı uygulamalar, yapay zekâ kullanımı ve tedarik zinciri beyanları da artık dolandırıcılık soruşturmalarının merkezine girebiliyor.
ABD federal hükümetiyle çalışan şirketler uzun süredir dolandırıcılık ve yanlış beyan denetimlerine tabidir. Ancak son yıllarda denetim alanı genişledi. Artık yalnızca faturanın doğru olup olmadığı değil; şirketin sözleşme sırasında verdiği uyum beyanlarının, siber güvenlik açıklamalarının, ticaret/gümrük sertifikalarının, ayrımcılık karşıtı taahhütlerinin ve yapay zekâ kullanımıyla ilgili kayıtlarının da doğru olup olmadığı önem kazanıyor.
Çalışma, özellikle False Claims Act yani yanlış veya hileli ödeme taleplerine karşı kullanılan ABD federal yasasının merkezî rolünü vurgular. Bu yasa, yalnızca doğrudan sahte fatura kesenleri değil, hükümetten ödeme almak için yanlış veya yanıltıcı uyum beyanı veren yüklenicileri de kapsayabilir.
Yazarlar, yeni risk ortamının dört ana alanda yoğunlaştığını anlatır: siber güvenlik, ayrımcılık karşıtı/DEI bağlantılı sözleşme yükümlülükleri, ticaret ve gümrük uyumu, yapay zekâ kaynaklı kayıt ve belge sahteciliği. Bunların ortak noktası, yüklenicilerin çoğu zaman “teknik” veya “operasyonel” gördüğü alanların artık ödeme, uygunluk ve kamu alımı dolandırıcılığı riskiyle birleşmesidir.
Makalenin pratik dersi açıktır: Kamu ile iş yapan şirketler için uyum yönetimi artık yalnızca hukuk departmanının veya muhasebenin konusu değildir. Siber güvenlik ekibi, insan kaynakları, tedarik zinciri, gümrük, bilgi teknolojileri, iç denetim ve üst yönetim aynı doğruluk zincirinin parçasıdır. Çünkü yanlış bir iç bilgi, sonradan hükümete verilen yanlış bir sertifikaya dönüşebilir.
Problem Ne?
Kamu alımlarında dolandırıcılık denildiğinde çoğu kişinin aklına klasik örnekler gelir: Teslim edilmeyen ürün için fatura kesmek, maliyeti şişirmek, başka bir ürün teslim edip sözleşmedeki ürünü teslim etmiş gibi göstermek veya maliyetleri yanlış bildirmek.
Bu klasik riskler hâlâ önemlidir. Ancak çalışma, risk haritasının artık daha geniş olduğunu gösterir. Çünkü modern federal sözleşmeler, yüklenicilerden çok sayıda beyan ve sertifika ister. Şirket, yalnızca “ürünü teslim ettim” demez; aynı zamanda “siber güvenlik gerekliliklerine uyuyorum”, “ülke menşei kurallarına uyuyorum”, “ayrımcılık karşıtı hükümleri ihlal etmiyorum”, “tedarik zincirim uygun”, “fiyatlarım bağımsız belirlendi” veya “gerekli kontrolleri uyguladım” gibi beyanlarda bulunur.
Bu beyanlardan biri yanlışsa, mesele basit bir sözleşme ihlali olmaktan çıkıp False Claims Act kapsamında yanlış talep veya yanlış sertifikasyon iddiasına dönüşebilir. Çalışmada bu durum “sertifikasyon temelli sorumluluk” olarak ele alınır.
Riskin büyümesinin bir nedeni de kamu kurumlarının sözleşme metinlerine doğrudan “bu yükümlülüğe uyum, ödeme kararları için önemlidir” gibi maddeler eklemesidir. Böylece hükümet, ileride açılabilecek davalarda yanlış beyanın ödeme kararı açısından “maddi” olduğunu daha kolay savunmak ister.
Bir diğer neden, teknolojik denetim kapasitesidir. Veri analitiği ve yapay zekâ destekli araçlar, daha önce zor fark edilen fiyat anomalilerini, ödeme desenlerini, gümrük uyumsuzluklarını veya rekabetçi olmayan davranışları daha görünür hale getirebilir. Aynı zamanda kötü niyetli kişiler de yapay zekâyı sahte kayıt, sahte ses kaydı veya sahte belge üretmek için kullanabilir.
Yöntem Ne Öneriyor?
Çalışma, ABD federal kamu alımı dolandırıcılığı riskini altı parçalı bir yapı içinde inceler.
Birinci bölüm, “fraud” yani dolandırıcılık kavramının federal hukukta tek bir anlama gelmediğini açıklar. Criminal fraud, False Claims Act, Administrative False Claims Act, askıya alma ve ihalelerden men gibi farklı yaptırım yolları vardır. Aynı olay, aynı anda cezaî, hukukî ve idari sonuçlar doğurabilir.
İkinci bölüm, sertifikasyon temelli sorumluluğun nasıl genişlediğini anlatır. Yüklenici hükümete bir ürün veya hizmet teslim ederken, aynı zamanda çeşitli uyum beyanları yapar. Bu beyanlardan biri yanlışsa ve ödeme veya uygunluk açısından önemliyse, FCA riski doğabilir.
Üçüncü bölüm, yeni yaptırım önceliklerini ele alır. Siber güvenlik, ayrımcılık karşıtı yükümlülükler, ticaret/gümrük uyumu ve yapay zekâ, yeni risk alanları olarak öne çıkar.
Dördüncü bölüm, qui tam ortamını açıklar. Qui tam, özel kişilerin hükümet adına dava açabildiği ve başarılı olursa tahsilattan pay alabildiği bir sistemdir. Bu yapı, çalışanların, eski çalışanların, rakiplerin ve veri madencilerinin dolandırıcılık iddialarını gündeme taşımasını kolaylaştırır.
Beşinci bölüm, bir sorun ortaya çıktığında şirketlerin nasıl düşünmesi gerektiğini ele alır. Zamanlama, zorunlu bildirim, gönüllü açıklama, iç soruşturma, belge koruma ve avukat-müvekkil gizliliği gibi konular kritik hale gelir.
Altıncı bölüm, yükleniciler için pratik yönergeler sunar. Bu yönergeler, kırmızı bayrakların araştırılması, gerçek zamanlı belgeleme, siber güvenlik beyanlarının doğrulanması, ticaret uyumu kontrolleri, iç ihbar hatlarının izlenmesi ve yapay zekâ kaynaklı sahte kayıt risklerine karşı hazırlık gibi alanları kapsar.
Formüller Ne Anlatıyor?
PDF’te matematiksel formül, istatistiksel model veya nicel denklem bulunmamaktadır. Çalışma hukukî ve uygulamalı bir analizdir. Ancak makalenin anlattığı sorumluluk mantığı, basit kavramsal ifadelerle gösterilebilir.
Bu kavramsal gösterim, False Claims Act riskinin temel mantığını sadeleştirir. Yanlış beyan tek başına yeterli değildir. Beyanın ödeme veya uygunluk açısından önemli olması, şirketin bilgisi veya en azından kayıtsız/umursamaz davranışı ve hükümete yönelik bir ödeme talebiyle bağlantı kurulması gerekir.
Bu ifade, FCA’daki bilgi unsurunun neden geniş olduğunu anlatır. Sadece kasıtlı aldatma değil, gerçeği bilerek görmezden gelme veya ciddi riskleri umursamama da sorumluluk doğurabilir.
Bu şema, makalenin en önemli mesajlarından birini gösterir. Operasyonel bir gerçeklik, örneğin siber güvenlik kontrolünün fiilen uygulanmaması, daha sonra uyum beyanına dönüşürse ve bu beyan hükümetten ödeme almaya bağlanırsa, klasik operasyonel sorun FCA riskine dönüşebilir.
Bu ifade, yapay zekâ kaynaklı yeni riski özetler. Sahte belgeler, sahte ses kayıtları veya yapay zekâ destekli ilerleme notları zayıf kontrollerden geçerek hükümet ödeme sistemine girerse, dolandırıcılık iddiası güçlenebilir.
Grafik, Tablo ve Şema Ana Mesajı
PDF’in ilk sayfası George Washington University Law School kapak formatında hazırlanmıştır. Kapak, çalışmanın kamu hukuku ve federal alım sistemi bağlamında konumlandığını gösterir.
PDF’in ikinci sayfasında yer alan “In This Issue” bölümü, çalışmanın altı parçalı yapısını açıkça verir: federal hukukta fraud kavramı, sertifikasyon temelli sorumluluğun genişlemesi, yeni yaptırım öncelikleri, qui tam ortamı, sorun ortaya çıktığında yapılacaklar ve yönergeler.
Makalenin görsel ana mesajı klasik grafiklerden çok başlık yapısı üzerinden ilerler. Bu yapı, kamu alımı dolandırıcılığı riskinin tek bir merkezden değil, birbirine bağlı birkaç kanaldan oluştuğunu gösterir. Bir tarafta yasal yaptırım araçları vardır: ceza hukuku, False Claims Act, Administrative False Claims Act, askıya alma ve ihalelerden men. Diğer tarafta operasyonel risk alanları vardır: siber güvenlik, insan kaynakları/DEI, ticaret ve gümrük, tedarik zinciri, yapay zekâ ve veri kayıtları.
Bu iki tarafı bağlayan unsur ise sertifikasyondur. Şirket bir alanda uyumlu olduğunu beyan eder; bu beyan ödeme, uygunluk veya sözleşmeye devam etme açısından önemli hale gelir; gerçek durum beyanla uyuşmuyorsa yaptırım riski doğar.
Verianla için üretilecek özgün infografikte merkezde “Yanlış Sertifika = Yeni Kamu Alımı Riski” mesajı yer alabilir. Sol tarafta klasik dolandırıcılık örnekleri; sağ tarafta yeni risk alanları gösterilebilir: siber güvenlik, ticaret, ayrımcılık karşıtı uyum, yapay zekâ, veri analitiği ve iç ihbarlar. Altta ise “belgele, doğrula, araştır, bildir, düzelt” şeklinde risk azaltma adımları verilebilir.
Deneyler Nasıl Yapılmış?
Bu çalışma deneysel veya nicel bir araştırma değildir. Hukukî ve uygulamalı bir analizdir. Yazarlar, güncel mevzuat, yürütme emirleri, DOJ politika açıklamaları, False Claims Act davaları, kamu alımı sözleşme maddeleri ve son yıllardaki yaptırım örnekleri üzerinden risk haritası çıkarır.
Çalışma, özellikle 2025 ve 2026 dönemindeki gelişmelere odaklanır. DOJ’un beyaz yaka suçları, kamu alımı dolandırıcılığı, siber güvenlik, ticaret dolandırıcılığı ve sivil haklar temelli yanlış beyan alanlarında daha agresif bir yaklaşım benimsediğini anlatır.
Yöntem, “hangi yeni hukuki risk alanları oluşuyor ve yükleniciler bunlara nasıl hazırlanmalı?” sorusuna verilen sistematik bir hukuk-pratik yanıt olarak okunmalıdır. Makale, akademik teori üretmekten çok, federal yüklenicilerin karşılaştığı güncel risklerin haritasını çıkarır.
Sonuçlar Ne Gösteriyor?
Çalışmanın ilk sonucu, kamu alımı dolandırıcılığı riskinin artık fatura ve maliyet muhasebesiyle sınırlı olmadığıdır. Yanlış veya eksik sertifikalar, hükümetle çalışan şirketler için ana risk kanalı haline gelmektedir.
İkinci sonuç, siber güvenliğin en olgun yeni yaptırım alanlarından biri olduğudur. Şirketlerin siber güvenlik kontrolleri hakkında verdiği beyanlar, gerçek uygulamayla uyuşmuyorsa False Claims Act riski doğabilir. Özellikle savunma ve federal bilgi sistemleriyle çalışan yükleniciler için bu alan kritik hale gelmiştir.
Üçüncü sonuç, ayrımcılık karşıtı ve DEI bağlantılı yükümlülüklerin yeni ve tartışmalı bir sertifikasyon alanı haline gelmesidir. Bu alanda uygulama ayrıntıları henüz tam oturmamış olsa da, sözleşme maddeleri ve yürütme girişimleri şirketlerin insan kaynakları, eğitim, tedarikçi çeşitliliği ve program uygulamalarını kamu alımı riskiyle ilişkilendirmektedir.
Dördüncü sonuç, ticaret ve gümrük uyumunun FCA ile daha güçlü bağlanmasıdır. Ürünlerin yanlış sınıflandırılması, menşe ülke beyanlarının yanlış yapılması, transshipment yoluyla vergi veya anti-damping yükümlülüklerinin aşılması ve Buy American / Trade Agreements Act sertifikalarının yanlış verilmesi ciddi risk oluşturabilir.
Beşinci sonuç, yapay zekânın iki yönlü risk yaratmasıdır. Bir yandan kamu kurumları yapay zekâ yönetişimini sözleşme yükümlülüğüne dönüştürmeye başlamaktadır. Diğer yandan kötü niyetli kişiler yapay zekâyı sahte kayıt, sahte ses kaydı, sahte ilerleme notu ve sahte belge üretmek için kullanabilir. Bu ikinci risk şimdiden sağlık programı dolandırıcılığı örneklerinde görülmektedir ve kamu alımı alanına da sıçrayabilir.
Altıncı sonuç, whistleblower yani ihbarcı ortamının güçlenmesidir. İç çalışanlar, eski çalışanlar, rakipler ve veri madencileri artık daha geniş bir alanda potansiyel iddia üretebilir. Özellikle veri madenciliğiyle kamuya açık kayıtları tarayan kişiler, uyumsuzlukları dışarıdan fark edebilir.
Bu Neden Önemli?
Kamu alımları yalnızca ekonomik işlem değildir; kamu güveni, kamu kaynaklarının korunması ve devlet kapasitesiyle doğrudan ilgilidir. Hükümet bir şirketle sözleşme yaptığında, yalnızca ürün veya hizmet satın almaz; aynı zamanda şirketin belirli standartlara uyduğuna dair beyanlarına güvenir.
Modern tedarik sistemi karmaşıklaştıkça bu güven alanı genişler. Siber güvenlikte yanlış bir beyan, kamu verilerini riske atabilir. Ticaret uyumundaki yanlışlık, tedarik zincirini ve rekabeti bozabilir. Yapay zekâ ile üretilen sahte kayıtlar, ödeme sistemlerini yanıltabilir. İnsan kaynakları ve ayrımcılık karşıtı alanlardaki yanlış beyanlar, sözleşme uygunluğu tartışmalarını büyütebilir.
Makalenin önemi, şirketlerin uyum yönetimini bütüncül düşünmesi gerektiğini göstermesidir. Bir departmanda üretilen yanlış veya eksik bilgi, başka bir departmanda imzalanan sertifikaya girebilir. Bu sertifika da hükümetten ödeme almanın parçası haline gelirse, şirket ciddi yaptırımlarla karşılaşabilir.
Verianla açısından çalışma, veri, belge, yapay zekâ ve hukuk arasındaki ilişkinin kamu alımları alanında nasıl keskinleştiğini gösterir. Artık “uyumlu olduğumuzu söyledik” demek yeterli değildir. Şirketler, söyledikleri şeyin gerçek uygulamayla uyumlu olduğunu belgeleyebilmek zorundadır.
Dikkat Noktaları
Bu çalışma ABD federal kamu alımı sistemiyle ilgilidir. Bu nedenle bulgular doğrudan Türkiye, Avrupa Birliği veya başka hukuk sistemlerine birebir uygulanamaz. Ancak sertifikasyon, uyum beyanı, veri analitiği, iç ihbar, siber güvenlik ve yapay zekâ kaynaklı kayıt riski gibi temalar küresel olarak önemlidir.
İkinci olarak, makale hukuki tavsiye değildir. Somut bir federal sözleşme, FCA iddiası, zorunlu bildirim veya gönüllü açıklama kararı için uzman hukuk danışmanlığı gerekir.
Üçüncü olarak, her yanlışlık dolandırıcılık değildir. False Claims Act dürüst hataları veya basit ihmalden kaynaklanan yanlışları cezalandırmak için tasarlanmış genel bir sözleşme ihlali aracı değildir. Ancak kırmızı bayrakları görmezden gelmek, kontrol eksiklerini araştırmamak veya gerçeğe aykırı beyanı sürdürmek risk düzeyini artırabilir.
Dördüncü olarak, yeni alanlarda belirsizlik yüksektir. Özellikle ayrımcılık karşıtı/DEI bağlantılı sözleşme maddeleri ve yapay zekâ uyum yükümlülükleri hâlâ gelişmektedir. Uygulama, mahkeme kararları ve idari rehberlik zamanla değişebilir.
Beşinci olarak, veri analitiği iki taraflı çalışır. Hükümet ve ihbarcılar veriyle anomali bulabilir; şirketler de kendi iç verilerini aynı mantıkla tarayarak riskleri erken fark edebilir. Bu nedenle güçlü iç kontrol ve gerçek zamanlı belgeleme, yalnızca savunma değil, erken uyarı mekanizmasıdır.
Sonuç
The Evolving Procurement Fraud Landscape çalışması, kamu alımı dolandırıcılığı riskinin yeni biçimini net biçimde gösteriyor. Risk artık yalnızca yanlış fatura veya teslim edilmeyen ürün etrafında dönmüyor. Şirketin hükümete yaptığı her önemli uyum beyanı, potansiyel bir sorumluluk alanı haline gelebiliyor.
Siber güvenlik, ticaret/gümrük uyumu, ayrımcılık karşıtı yükümlülükler ve yapay zekâ kaynaklı kayıtlar bu yeni dönemin öne çıkan alanlarıdır. Ortak nokta şudur: Operasyonel bir gerçek ile hükümete verilen beyan arasındaki fark büyüdükçe, False Claims Act riski artar.
Makalenin en önemli dersi, uyumun yalnızca kâğıt üzerinde kurulamayacağıdır. Şirketler, beyan ettikleri kontrollerin gerçekten çalıştığını, uyarıların araştırıldığını, kararların zamanında belgelendiğini ve hükümetle iletişimin doğru kayıt altına alındığını gösterebilmelidir.
Verianla okuyucusu için ana mesaj şudur: Dijitalleşen ve sertifikasyonla çalışan kamu alımı dünyasında güven, belgenin varlığından değil, belgenin arkasındaki gerçek uygulamanın doğruluğundan doğar. Geleceğin kamu alımı riski, imzalanan sertifikalarla sahadaki gerçeklerin birbirinden kopup kopmadığında saklıdır.
Kaynak ve Yöntem Notu
Bu yazı, Jessica Tillipman ve Sarah Needham’ın “The Evolving Procurement Fraud Landscape: Emerging Risks for Government Contractors” başlıklı, Briefing Papers No. 26-5 / Nisan 2026 tarihli çalışmasına dayalı olarak hazırlanmıştır. İçerik birebir çeviri değildir; çalışmanın ana argümanları, hukuki çerçevesi, risk alanları ve uygulama mesajları Verianla yayın çizgisine uygun biçimde sadeleştirilmiş ve özgün Türkçe editoryal makaleye dönüştürülmüştür.
Metinde ABD federal kamu alımları, False Claims Act, siber güvenlik, ticaret uyumu, ayrımcılık karşıtı sözleşme yükümlülükleri, yapay zekâ ve whistleblower süreçleri ele alınmaktadır. Bu içerik hukuki, sözleşmesel, uyum veya kamu ihalesi tavsiyesi değildir. Somut uygulamalar için ilgili ülke mevzuatı, sözleşme hükümleri, uzman hukuk danışmanlığı ve bağımsız uyum değerlendirmesi dikkate alınmalıdır.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir