


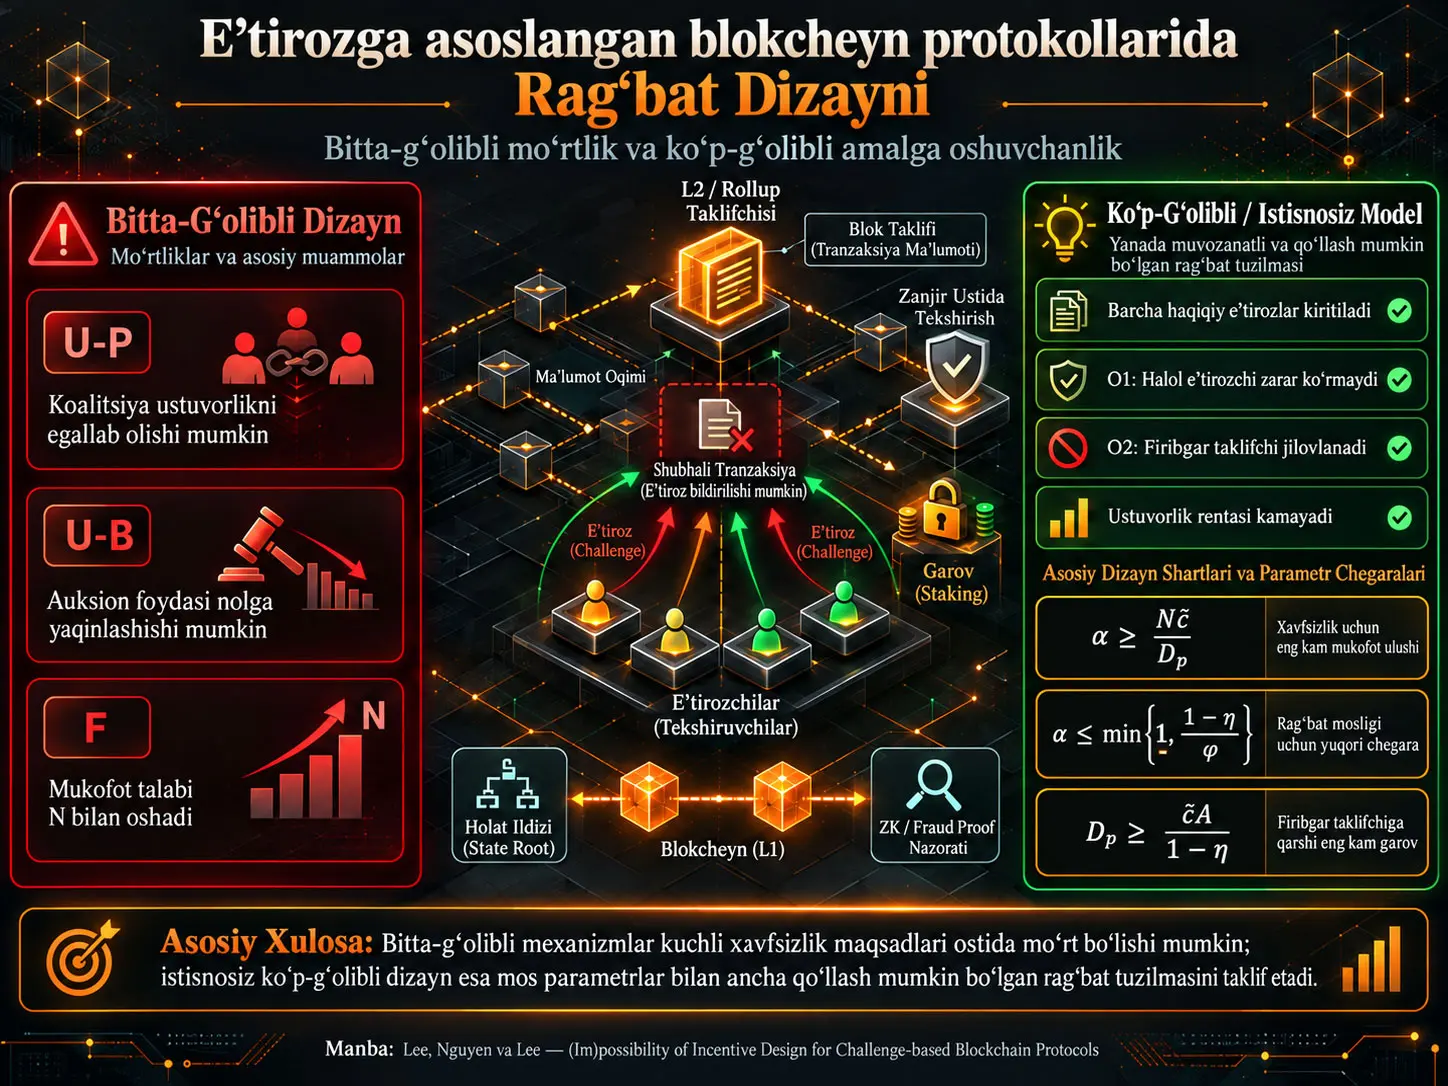
E’tirozga asoslangan blokcheyn protokoli og‘ir hisoblashni zanjirdan tashqarida bajaradigan va faqat natijaga e’tiroz bildirilganda zanjir ustidagi tekshirish mexanizmini ishga tushiradigan xavfsizlik yondashuvidir. Ushbu tadqiqot bunday tizimda “kamida bitta halol tekshiruvchi mavjud” degan faraz iqtisodiy jihatdan haqiqatan ham barqarormi, degan savolni nazariy mexanizm dizayni orqali o‘rganadi. Tadqiqotchilar halol e’tirozchilar zarar ko‘rmasligi va firibgar taklifchi mazmunli iqtisodiy yo‘qotishga uchrashi maqsadlarini bitta-g‘olibli va ko‘p-g‘olibli mukofot dizaynlarida bir vaqtning o‘zida ta’minlash mumkin yoki mumkin emasligini tahlil qiladilar.
Modelda \(N\) ta e’tirozchi, ular orasida taklifchi bilan hamkorlik qilishi mumkin bo‘lgan \(A<N/2\) hajmdagi kichik guruh, turlicha bo‘lsa-da ma’lum yuqori chegaralar bilan cheklangan tekshirish xarajatlari, taklifchi garovi \(d_p\), e’tirozchilarga ajratiladigan mukofot ulushi \(\alpha\), g‘oliblar soni \(m\) va tartiblash xarajati \(f\) mavjud. Tranzaksiyalar tartibi uch rejimda ko‘rib chiqiladi: taklifchi belgilaydigan ustuvorlik (U-P), tashqi builder tomonidan auksionga qo‘yiladigan ustuvorlik (U-B) va qisqa kelish oralig‘ida tasodifiy qur’adan foydalanadigan adolatli tartiblash (F).
Tadqiqotning eng kuchli natijasi bitta-g‘olibli tizimlar uchun kelib chiqadi. Taklifchi ustuvor bo‘lgan holatda hamkor yoki Sybil e’tirozchi yagona mukofot slotini egallab, halol tomonlarning ishtirok etishdan oldin zarar ko‘rishiga olib kelishi mumkin. Builder auksionida esa raqobat g‘olib oladigan iqtisodiy ortiqchani nolga yaqinlashtirgani sababli boshlang‘ich tekshirish xarajati qoplanmay qolishi mumkin. Adolatli tartiblash bu ikki muammoni bevosita olib kelmasa ham, yagona mukofot \(N\) ishtirokchi o‘rtasida tasodifiy taqsimlangani uchun zarur mukofot budjeti \(N\) bilan o‘sadi va tizim masshtablash chegarasiga yetadi.
Bunga qarama-qarshi ravishda, barcha haqiqiy e’tirozlar g‘olib deb qabul qilinadigan ko‘p-g‘olibli, chetlatishsiz dizaynda mukofot ulushi uchun ham halol ishtirokni, ham tiyib turishni bir vaqtda ta’minlay oladigan aniq amalga oshish oralig‘i olinadi. Biroq bu natija ideallashtirilgan \(m=N\) va \(f=0\) shartlariga tayanadi. Amaldagi dispute-window sig‘imi, cheklangan blok maydoni, tranzaksiya to‘lovlari va ko‘p bosqichli protokol mantiqi tadqiqotning asosiy modelidan tashqarida qoladi.
E’tirozga asoslangan blokcheyn protokoli nima?
E’tirozga asoslangan blokcheyn protokoli qimmat hisoblashni odatda zanjirdan tashqarida qoldiradigan va faqat yuborilgan natijaning to‘g‘riligiga e’tiroz bildirilganda on-chain tekshirish yoki fraud-proof jarayonini ishga tushiradigan protokollar oilasidir; xavfsizlik noto‘g‘ri natija e’lon qilinganda kamida bitta halol tomon uni aniqlab, iqtisodiy jihatdan e’tiroz bildirishga tayyor bo‘lishiga bog‘liq.
Nega bunday mexanizm kerak?
Blokcheynlarda har bir tugunning bir xil holatni qayta hisoblab chiqishi tekshiriluvchanlikni ta’minlaydi, biroq bu qimmat. Optimistic rollup va Truebit singari tizimlar yukni kamaytirish uchun hisoblashni zanjirdan tashqarida bajaradi va butun zanjir imkoniyatlaridan faqat nizo paytida foydalanadi.
Bu arxitektura texnik jihatdan kuchli ko‘rinsa-da, iqtisodiy savol tug‘iladi: firibgarlikni aniqlagan tomon haqiqatan ham e’tiroz bildirishni xohlaydimi? E’tirozchi avval ma’lumotni tekshirishi, firibgarlikni aniqlashi va keyin fraud proof jarayonini oxirigacha olib borishi kerak; bular xarajat talab qiladi. Mukofot faqat bitta kishiga berilsa, ko‘plab halol ishtirokchilar qilgan tekshirish xarajati qoplanmay qolishi mumkin.
Ikkinchi muammo shundaki, taklifchi o‘zining Sybil hisoblaridan yoki hamkor e’tirozchilardan foydalanishi mumkin. Firibgar taklifchi garovini yo‘qotsa ham, mukofotning bir qismi o‘z koalitsiyasiga qaytsa, haqiqiy iqtisodiy jazo dizayner rejalashtirganidan past bo‘lishi mumkin.
Tadqiqot adabiyotdagi qaysi bo‘shliqni ko‘rib chiqadi?
BoLD, Dave va boshqa fraud-proof tizimlari nizolar texnik jihatdan qanday hal qilinishini batafsil bayon qiladi. Ushbu tadqiqot esa boshqa darajadagi savolni beradi: muayyan fraud-proof algoritmining ichki tafsilotlaridan qat’i nazar, mukofot va tartiblash mexanizmi iqtisodiy jihatdan qaysi shartlarda ishlashi mumkin?
Shu sababli model “mechanism-agnostic” tarzda saqlanadi. Maqsad muayyan rollupning butun protokolini simulyatsiya qilish emas, balki winner selection, priority ordering, xarajat va koalitsiya xatti-harakati o‘rtasidagi asosiy iqtisodiy taranglikni matematik jihatdan ajratib ko‘rsatishdir.
O‘yinchilar
| Belgi | Subyekt | Modeldagi roli |
|---|---|---|
| \(P\) | Taklifchi | To‘g‘ri yoki firibgar state/proposal e’lon qiladigan tomon. |
| \(N\) | Jami e’tirozchilar soni | Muayyan taklifni tekshira oladigan iqtisodiy aktorlarning jami. |
| \(A\) | Hamkor e’tirozchilar soni | Taklifchi bilan koalitsiya tuzadigan kichik guruh hajmi; faraz \(A<N/2\). |
| \(\mathcal{A}\) | Koalitsiya kichik to‘plami | Taklifchi bilan muvofiq harakat qilishi mumkin bo‘lgan e’tirozchilar to‘plami. |
| \(\phi=A/N\) | Koalitsiya ulushi | Jami e’tirozchilar orasidagi hamkorlar ulushi. |
Model normal-form va complete-information o‘yini sifatida tuzilgan. Boshqacha aytganda, o‘yinchilar to‘lov tuzilmasini biladi va strategiyalarini shu umumiy ma’lumot asosida tanlaydi.
E’tiroz xarajatining ikki tarkibiy qismi
Har bir e’tirozchining jami xarajati:
\[ c_i=c_i^{\mathrm{init}}+c_i^{\mathrm{proc}} \]
deb aniqlanadi.
\(c_i^{\mathrm{init}}\) firibgarlikni tekshirish va haqiqiy e’tirozni boshlash uchun zarur boshlang‘ich tekshirish xarajatidir. \(c_i^{\mathrm{proc}}\) esa e’tiroz jarayonini oxirigacha olib borish, masalan, zarur zanjir ustidagi tranzaksiyalarni bajarish uchun kerak bo‘ladigan jarayon xarajatidir.
Xarajatlar e’tirozchilar orasida turlicha bo‘lishi mumkin, biroq ularning ma’lum va chekli yuqori chegaralari bor deb faraz qilinadi:
\[ \tilde c^{\mathrm{init}} \geq \sup_i c_i^{\mathrm{init}}, \qquad \tilde c^{\mathrm{proc}} \geq \sup_i c_i^{\mathrm{proc}}. \]
Jami eng yomon holat xarajat chegarasi:
\[ \tilde c= \tilde c^{\mathrm{init}} + \tilde c^{\mathrm{proc}} \]
deb aniqlanadi. Shunday qilib, har bir e’tirozchi uchun \(c_i\leq\tilde c\) qabul qilinadi.
Taklifchi garovi qanday taqsimlanadi?
Haqiqiy fraud proof qabul qilinganda taklifchining \(D_p\) garovi slash qilinadi. Uning \(\alpha D_p\) qismi g‘olib e’tirozchilarga mukofot sifatida taqsimlanadi:
\[ 0<\alpha\leq1. \]
Qolgan:
\[ (1-\alpha)D_p \]
miqdor yoqib yuboriladi. Manba bu partial-burning mexanizmi challenge protokollarida universal standart ekanini da’vo qilmaydi; modelda u koalitsiya mukofotning bir qismini qayta olsa ham, taklifchi ma’lum iqtisodiy yo‘qotishga uchrashini kafolatlash uchun qo‘llanadi.
Agar \(m\) ta g‘olib bo‘lsa, teng bo‘lish qoidasi bo‘yicha har birining yalpi mukofoti:
\[ \frac{\alpha D_p}{m} \]
bo‘ladi.
Best-effort participation farazi
Model ommaga ma’lum konservativ to‘lov chegarasi va e’lon qilingan inclusion capacity sharoitida kutilayotgan sof mukofoti manfiy bo‘lmagan tekshiruvchilar dispute window ichida haqiqiy challenge yuborishga harakat qiladi, deb faraz qiladi.
Bu faraz koalitsiya nuqtayi nazaridan muhim natija beradi. Halol tomonlar mukofot olish uchun challenge yuborgan vaziyatda, taklifchi bilan hamkor tomonlar ham slashed depositdan ulushni qaytarib olish uchun haqiqiy challenge yuborishga iqtisodiy jihatdan rag‘batlanadi. Manba buni “coalition recapture” xatti-harakati deb ataydi.
Uchta tartiblash rejimi
| Rejim | Tartibni kim belgilaydi? | Ustuvorlik xarajati | Asosiy iqtisodiy xususiyat |
|---|---|---|---|
| U-P | Taklifchi | Halol e’tirozchi \(f^\star\) to‘laydi; to‘lov koalitsiya ichida qaytgani uchun samarali xarajat nolga yaqinlashishi mumkin. | Sybil/koalitsiya yagona slotni egallashi mumkin. |
| U-B | Tashqi builder yoki block producer | Auksion to‘lovi tashqi builderga to‘lanadi. | Raqobat g‘olibning iqtisodiy ortiqchasini nolga yaqinlashtirishi mumkin. |
| F | Shaxs va to‘lovdan mustaqil tasodifiy tartiblash | \(f=0\) | Ustuvorlik rentasi yo‘q qilinadi, ammo bitta g‘olib bo‘lsa, g‘alaba ehtimoli \(1/N\) ga tushadi. |
Xususiy qiymat va market-clearing fee
Priority slot uchun g‘olib e’tirozchining jarayon bosqichidagi xususiy qiymati:
\[ v_i= \frac{\alpha D_p}{m} - c_i^{\mathrm{proc}} \]
deb aniqlanadi.
Builder auksionida bozorni tozalash to‘lovi \(f^\star\) raqobat kuchaygani sari shu qiymatga yaqinlashishi mumkin. Bu holatda:
\[ v_i-f^\star\rightarrow0. \]
Boshlang‘ich tekshirish xarajati \(c_i^{\mathrm{init}}\) auksion bosqichiga kelganda sunk cost bo‘lgani uchun, g‘olib slotdan qolgan kichik ortiqcha bu xarajatni qoplamasligi bitta-g‘olibli U-B muammosining asosidir.
Bitta-g‘olibli challenge mukofoti nega mo‘rt?
Bitta-g‘olibli challenge mukofoti faqat bir e’tirozchi to‘lov oladigan muhitda tartiblash kuchi yoki auksion raqobati halol ishtirok daromadini yo‘qqa chiqarishi va hatto adolatli tartiblashda g‘alaba ehtimoli \(1/N\) ga tushishi sababli manbada belgilangan kuchli ex-ante individual ratsionallik maqsadi bilan ziddiyatga kiradi.
Ikki xavfsizlik maqsadi
O1 — Ex-ante individual ratsionallik:
\[ E[U_i]\geq0 \]
bo‘lishi kerak. Bu shart shunchaki “bitta halol e’tirozchi foyda ko‘rsin” demaydi. Firibgarlik holatida koalitsiyaga kirmagan har bir halol e’tirozchining ishtirok qaroridan oldingi kutilayotgan foydasi manfiy bo‘lmasligini talab qiladi.
O2 — \(\eta\)-nisbatli tiyib turish:
\[ Loss_{\mathrm{adv}} \geq \eta D_p, \qquad 0<\eta<1. \]
Bu yerda maqsad firibgarlikni faqat texnik jihatdan tuzatish emas. Firibgarlik aniqlanganda taklifchi va uning koalitsiyasi garovning ma’lum ulushini haqiqatan yo‘qotishi kerak.
Koalitsiya mukofotning bir qismini qayta olishi mumkin
Koalitsiya ulushi:
\[ \phi=\frac{A}{N} \]
bo‘lsa va koalitsiya e’tirozchilar mukofotining \(\phi\) ulushini qayta ola olsa, taklifchi-koalitsiyaning jami yo‘qotishi:
\[ Loss_{\mathrm{adv}} = D_p-\phi\alpha D_p = (1-\phi\alpha)D_p \]
bo‘ladi.
Bu ifoda nega faqat “garov slash qilindi” deyish yetarli emasligini ko‘rsatadi. Agar slash qilingan garovning katta qismi koalitsiya tomonidan qayta olinsa, nominal slashing bilan haqiqiy iqtisodiy yo‘qotish bir xil narsa emas.
O1 ning umumiy quyi chegarasi
Kiritilgan halol g‘olibning sof daromadi:
\[ \frac{\alpha D_p}{m}-c_i-f \]
bo‘lgani uchun, eng yomon holat xarajati \(c_i=\tilde c\) ostida:
\[ \alpha \geq \alpha_L(m,f) = \frac{m(\tilde c+f)}{D_p} \]
sharti O1 ning quyi chegarasidir.
Matematik jihatdan \(m\), \(f\) yoki \(\tilde c\) oshgan sari kerakli \(\alpha\) ham oshadi. \(D_p\) oshsa, xuddi shu mukofot xavfsizligini pastroq \(\alpha\) bilan ta’minlash mumkin.
O2 ning yuqori chegarasi
Tiyib turish shartidan:
\[ (1-\phi\alpha)D_p \geq \eta D_p \]
kelib chiqadi. \(D_p>0\) uchun soddalashtirilsa:
\[ \phi\alpha\leq1-\eta \]
va demak:
\[ \alpha \leq \min \left\{ 1, \frac{1-\eta}{\phi} \right\}. \]
Bu tenglama tizimning asosiy tarangligini ko‘rsatadi: halol ishtirok \(\alpha\) ni yuqoriga tortadi, tiyib turish esa koalitsiya mukofotni qayta olishi mumkinligi sababli \(\alpha\) ga yuqori chegara qo‘yadi.
Koalitsiya ulushi noma’lum bo‘lsa konservativ chegara
Manbaning \(A<N/2\), ya’ni \(\phi<1/2\) farazida, \(\phi\) ga bog‘liq bo‘lmagan konservativ yetarli shart:
\[ \alpha\leq2(1-\eta) \]
bo‘ladi. Bu chegara haqiqatan ham \(1\) dan kichik va shu sababli cheklovchi bo‘lishi uchun:
\[ \eta>\frac{1}{2} \]
talab qilinadi.
U-P: taklifchi ustuvor bitta-g‘olibli tizim
U-P rejimida taklifchi yagona tartiblash slotini auksionga qo‘yadi. Hamkor Sybil e’tirozchi to‘lagan ustuvorlik to‘lovi taklifchining o‘ziga qaytgani uchun koalitsiya nuqtayi nazaridan samarali xarajat nol bo‘lishi mumkin.
Manba koalitsiya bozorni tozalash narxidan biroz yuqori taklif beradigan Sybil e’tirozchini tanlab, yagona slotni deterministik tarzda olishi mumkinligini ko‘rsatadi. Bu holatda halol e’tirozchi uchun:
\[ q_i=0 \]
va:
\[ E[U_i] = -c_i^{\mathrm{init}} <0. \]
Shuning uchun protokol parametrlari \(\alpha\) va \(D_p\) oshirilsa ham, manba modelidagi O1 ni kafolatlab bo‘lmaydi; muammo mukofot miqdoridan oldin inclusion priority bosqichida paydo bo‘ladi.
U-B: tashqi builder auksioni
U-B holatida mukofot slotini taklifchi emas, tashqi builder sotadi. Shu sababli koalitsiyaning to‘lovni qaytarib olish afzalligi U-P dagidek emas. Shunga qaramay boshqa muammo yuzaga keladi.
E’tirozchining bidding bosqichidagi slot qiymati:
\[ v_i = \alpha D_p - c_i^{\mathrm{proc}} \]
va kutilayotgan foyda:
\[ E[U_i] = q_i(v_i-f^\star) - c_i^{\mathrm{init}} \]
bo‘ladi.
Raqobatli auksionda \(f^\star\), \(v_i\) ga yaqinlashganda:
\[ v_i-f^\star\rightarrow0. \]
Shunday qilib, boshlang‘ich xarajat musbat ekan, ex-ante foyda manfiy qolishi mumkin. Manbaning ikkinchi imkonsizlik natijasi shu mexanizmga tayanadi.
Adolatli tartiblashning o‘zi muammoni hal qilmaydi
Adolatli rejimda qisqa bir-vaqtli arrival interval ichidagi haqiqiy e’tirozlar tasodifiy tartiblanadi va \(f\simeq0\) deb olinadi. Bitta g‘olib bo‘lsa, har bir halol ishtirokchining g‘alaba ehtimoli:
\[ \frac{1}{N} \]
bo‘ladi.
Ishtirokchining kutilayotgan foydasi:
\[ E[U_i] = \frac{1}{N} \left( \alpha D_p-c_i^{\mathrm{proc}} \right) - c_i^{\mathrm{init}} \]
ko‘rinishidadir.
Eng yomon holat xarajatlari ishlatilganda O1 uchun:
\[ \alpha D_p \geq N\tilde c^{\mathrm{init}} + \tilde c^{\mathrm{proc}} \]
talab qilinadi.
Demak, adolatli tartiblash Sybil priority capture muammosini yo‘q qilsa ham, bitta-g‘olibli mukofot katta \(N\) sharoitida boshqa masshtablash muammosini keltirib chiqaradi. Zarur reward pool ishtirokchilar soni bilan o‘sadi, O2 esa ayni vaqtda \(\alpha\) ni yuqoridan cheklaydi.
Tadqiqot usuli va natijalari
Tadqiqot usuli
Tadqiqot empirik blockchain ma’lumotlaridan foydalanmaydi. Tadqiqotchilar mexanizm dizayni yondashuvi orqali iqtisodiy o‘yin belgilaydi; o‘yinchilarni, xarajatlarni, koalitsiya ulushini, mukofot taqsimotini, tartiblash usulini va xavfsizlik maqsadlarini belgilab, qaysi parametr hududlari matematik jihatdan mumkinligini chiqaradilar.
| Element | Manba modelidagi ta’rif |
|---|---|
| O‘yin turi | Complete-information normal-form challenge game |
| Taklifchi | \(P\) |
| E’tirozchilar soni | \(N\) |
| Hamkor kichik to‘plam | \(A<N/2\) |
| Koalitsiya ulushi | \(\phi=A/N\) |
| Taklifchi garovi | \(D_p\) |
| Mukofot ulushi | \(\alpha\in(0,1]\) |
| G‘oliblar soni | \(m\) |
| E’tirozchining jami xarajati | \(c_i=c_i^{\mathrm{init}}+c_i^{\mathrm{proc}}\) |
| Eng yomon holat xarajati | \(\tilde c=\tilde c^{\mathrm{init}}+\tilde c^{\mathrm{proc}}\) |
| Ustuvorlik to‘lovi | \(f\) |
| Minimal tiyib turish darajasi | \(\eta\in(0,1)\) |
Uchta bitta-g‘olibli rejim natijasi
| Rejim | Asosiy mexanizm | Manba natijasi |
|---|---|---|
| U-P, \(m=1\) | Taklifchi koalitsiyasi yagona priority slotni Sybil e’tirozchi orqali egallashi mumkin. | O1 kafolatlanmaydi; halol e’tirozchi uchun \(q_i=0\) va \(E[U_i]=-c_i^{\mathrm{init}}<0\). |
| U-B, \(m=1\) | Raqobatli priority auction g‘olib ortiqchasini nolga yaqinlashtiradi. | Musbat boshlang‘ich xarajat sababli ex-ante O1 kafolatlanmaydi. |
| F, \(m=1\) | Har bir e’tirozchining g‘alaba ehtimoli \(1/N\). | \(\alpha D_p\geq N\tilde c^{\mathrm{init}}+\tilde c^{\mathrm{proc}}\); katta \(N\) ostida masshtab chegarasi. |
Ko‘p-g‘olibli chetlatishsiz dizayn rag‘bat nuqtayi nazaridan qachon amalga oshishi mumkin?
Ko‘p-g‘olibli chetlatishsiz dizayn barcha \(N\) haqiqiy e’tiroz mukofotga kiritiladigan \(m=N\) va tartiblash rentasi yo‘qoladigan \(f=0\) sharoitida, O1 talab qiladigan quyi mukofot chegarasi O2 ruxsat beradigan yuqori mukofot chegarasidan oshmasa, amalga oshishi mumkin.
Ko‘p-g‘olibli to‘lov tuzilmasi
Barcha \(N\) haqiqiy e’tirozchi kiritilganda har bir ishtirokchining yalpi mukofoti:
\[ \frac{\alpha D_p}{N} \]
bo‘ladi.
Manbaning chetlatishsiz modelida priority slot tanqisligi yo‘qolgani uchun:
\[ f=0 \]
deb olinadi.
O1 ning ko‘p-g‘olibli quyi chegarasi
Har bir e’tirozchi uchun:
\[ \frac{\alpha D_p}{N} - \tilde c \geq0 \]
bo‘lishi kerak. Bundan:
\[ \alpha \geq \frac{N\tilde c}{D_p} \]
kelib chiqadi.
O2 ning yuqori chegarasi o‘zgarmaydi
Koalitsiyaning haqiqiy yo‘qotish sharti yana:
\[ \alpha \leq \min \left\{ 1, \frac{1-\eta}{\phi} \right\} \]
ko‘rinishidadir.
Amalga oshish oralig‘i
Ikki shart birga yozilsa:
\[ \boxed{ \alpha \in \left[ \frac{N\tilde c}{D_p}, \; \min \left\{ 1, \frac{1-\eta}{\phi} \right\} \right] } \]
olinadi.
Oraliq bo‘sh bo‘lmasligi uchun:
\[ \frac{N\tilde c}{D_p} \leq \min \left\{ 1, \frac{1-\eta}{\phi} \right\} \]
talab qilinadi.
Bu natija tadqiqotning eng muhim konstruktiv xulosasidir. Bitta-g‘olibli tahlil faqat muammoni ko‘rsatib qolmaydi; ko‘p-g‘olibli tizim uchun qaysi mukofot va garov parametrlari ikki xavfsizlik maqsadini bir vaqtda ta’minlashi mumkinligini ham aniq beradi.
Ikki kalibrlash rejimi
Yuqori chegarani qaysi had belgilashiga qarab ikki holat yuzaga keladi.
Rejim 1:
\[ \alpha=1. \]
Bu holatda barcha slashed deposit e’tirozchilarga taqsimlanishi mumkin va amalga oshish uchun:
\[ D_p\geq N\tilde c \]
kabi \(N\) bilan o‘sadigan garov talabi paydo bo‘ladi. Bu masshtab bilan cheklangan rejimdir.
Rejim 2:
\[ \alpha = \frac{1-\eta}{\phi} <1. \]
\(\phi=A/N\) o‘rniga qo‘yilganda amalga oshish sharti:
\[ \frac{N\tilde c}{D_p} \leq \frac{(1-\eta)N}{A} \]
bo‘ladi.
\(N\) qisqaradi:
\[ \frac{\tilde c}{D_p} \leq \frac{1-\eta}{A}. \]
Shunday qilib:
\[ \boxed{ D_p \geq \frac{\tilde c A}{1-\eta} } \]
kelib chiqadi.
“Scale-free” iborasini qanday talqin qilish kerak?
Bu tenglikda jami halol e’tirozchilar soni \(N\) ko‘rinmaydi. Zarur garov xarajat chegarasi \(\tilde c\), koalitsiyadagi mutlaq aktorlar soni \(A\) va minimal tiyib turish darajasi \(\eta\) bilan belgilanadi.
Biroq bu natija faqat faol yuqori chegara \((1-\eta)/\phi\) bo‘lgan rejimda amal qiladi. Buning uchun:
\[ \frac{1-\eta}{\phi}<1 \]
va demak:
\[ \phi>1-\eta \]
bo‘lishi kerak.
Bu shart bajarilmasa, yuqori chegara yana \(1\) bo‘ladi va:
\[ D_p\geq N\tilde c \]
ko‘rinishidagi masshtab bilan cheklangan rejimga qaytiladi. Shu sababli manbada ishlatilgan “scale-free” tushunchasi shartli mexanizm xususiyati; u barcha \(N\), \(A\), \(\eta\) kombinatsiyalarida o‘zgarmas kafolat emas.
Kuchli xavfsizlik maqsadlari nega natijani o‘zgartiradi?
O1 ning mavjud shakli “kamida bitta halol e’tirozchi challenge yuborishga tayyor bo‘lsin” maqsadidan kuchliroq. O1 firibgarlik holatida har bir halol ishtirokchining ex-ante expected utility qiymati manfiy bo‘lmasligini talab qiladi.
Agar O1 zaiflashtirilib, faqat bitta halol tomonning iqtisodiy jihatdan tayyor bo‘lishi yetarli deb qaralsa, protokol xavfsizligining mazmuni o‘zgaradi. Xavfsizlik endi barcha permissionless ishtirokchilar uchun barqaror iqtisodiy xususiyat bo‘lishdan chiqadi va muayyan bozor sharoitida muayyan tomon challenge yuborishiga bog‘liq bo‘lib qolishi mumkin.
Xuddi shuningdek, O2 olib tashlanib, faqat “firibgarlik oxir-oqibat aniqlansin” deyilsa, taklifchining hujumni qayta-qayta sinashi iqtisodiy jihatdan arzon bo‘lib qolishi mumkin. Texnik correctness ta’minlansa ham, dispute tranzaksiyalarining gas xarajati, congestion va finality delay singari tashqi xarajatlarni foydalanuvchilar ko‘tarishi mumkin.
Xarajatlarni qoplash modelni qanday o‘zgartirishi mumkin?
Manba asosiy modelda gas yoki proving overhead singari challenge xarajatlari protokol tomonidan alohida reimbursed qilinadi, deb faraz qilmaydi. Haqiqiy tizim bu xarajatlarni qoplamoqchi bo‘lsa, xarajat tekshiriladigan bo‘lishi, sun’iy xarajat shishirish va Sybil splittingning oldi olinishi kerak.
Bunday reimbursement O1 ning quyi chegarasini o‘zgartirishi mumkin, ammo manba buni alohida kengaytirish yo‘nalishi sifatida qoldiradi; mavjud teoremalarni reimbursement mavjud bo‘lgan barcha protokollarga avtomatik tatbiq etib bo‘lmaydi.
Teng bo‘lish majburiymi?
Yo‘q. Manba matematika kuzatiladigan bo‘lishi uchun g‘oliblar o‘rtasida teng bo‘lishdan foydalanadi. Haqiqiy protokol early-challenge yoki contribution-weighted reward qo‘llashi mumkin.
Biroq yuqoriroq erta mukofot ordering powerga ega hujumchining erta inclusion ustunligini yanada qimmatli qilishi mumkin. Shunday qilib, dizayn yana bitta-g‘olibli mexanizmga o‘xshash priority competition xatti-harakatini hosil qilishi mumkin.
Haqiqiy deployment nega ideal chetlatishsiz modelga to‘liq mos kelmasligi mumkin?
Ideal model \(m=N\) deb faraz qiladi; ya’ni dispute window ichida har bir haqiqiy challenge qayta ishlanishi mumkin deb qabul qiladi. Haqiqiy zanjirlarda blok sig‘imi va dispute muddati cheklangan.
Haqiqiy tizimda:
\[ m<N \]
bo‘lishi mumkin va inclusion scarcity qaytganida:
\[ f>0 \]
bo‘lishi mumkin bo‘lgan priority rents yana yuzaga keladi. Manbaning kelajak tadqiqot takliflaridan biri aynan shu finite-capacity rejim amalga oshish hududini qanchalik toraytirishini o‘lchashdir.
ZK fraud proof nuqtayi nazaridan natija
ZK asosidagi fraud proof bitta dispute’ni yagona succinct proof bilan hal qilishga yaqinlashgani sari protokol texnik jihatdan soddalashishi mumkin; biroq yagona proof slotning iqtisodiy qiymati oshishi mumkin.
Proof generation bir zumda sodir bo‘lmagani va maxsus apparat/operatsion tayyorgarlik talab qilishi mumkinligi sababli zararli taklifchi firibgar instance’ni e’lon qilishdan oldin proof pipeline’ni tayyorlash ustunligiga ega bo‘lishi mumkin. Agar faqat birinchi proof yoki juda oz sonli proof mukofotlansa, bu precomputation advantage ordering power bilan qo‘shilishi mumkin.
Shu sababli manba ZK fraud proof dizaynlarida ham faqat kriptografik to‘g‘rilik emas, balki challenge inclusion iqtisodiyoti ochiq model qilinishi kerakligini ta’kidlaydi.
Tadqiqot qo‘llab-quvvatlaydigan xulosalar
| Manba qo‘llab-quvvatlaydigan xulosa | Amal qiladigan shart |
|---|---|
| U-P bitta-g‘olibli rejimda O1 kafolatlanmaydi. | Manbaning proposer-priority va coalition recycling farazlari ostida. |
| U-B bitta-g‘olibli rejimda O1 kafolatlanmaydi. | Raqobatli priority auction va musbat boshlang‘ich xarajat ostida. |
| Adolatli bitta-g‘olibli rejimda mukofot talabi \(N\) bilan o‘sadi. | Tasodifiy yagona g‘olib va manba xarajat modeli ostida. |
| Chetlatishsiz ko‘p-g‘olibli modelda O1 va O2 bir vaqtda ta’minlanishi mumkin. | \(m=N\), \(f=0\) va amalga oshish oralig‘i bo‘sh bo‘lmasa. |
| Muayyan kalibrlash rejimida garov shartidan \(N\) qisqaradi. | \(\phi>1-\eta\) bo‘lgan nontrivial deterrence rejimida. |
Tadqiqot qo‘llab-quvvatlamaydigan xulosalar
- Barcha single-winner blockchain tizimlari har qanday xavfsizlik ta’rifi ostida matematik jihatdan imkonsiz ekani ko‘rsatilmagan.
- Multi-winner dizaynning real blockchain’da throughput, gas yoki latency jihatidan amaliy ekanligi tajriba orqali ko‘rsatilmagan.
- BoLD, Dave yoki Cannon protokollarining barchasi hozirgi holatida xavfsiz emas, degan xulosa chiqarib bo‘lmaydi.
- ZK fraud proof ishlatadigan barcha tizimlarda taklifchi amalda priority slotni egallashi ko‘rsatilmagan.
- Model real MEV taqsimoti, real gas-price vaqt qatori yoki jonli builder auction ma’lumotlaridan foydalanmaydi.
- Scale-free garov sharti barcha koalitsiya ulushlari va barcha \(N\) qiymatlarida shartsiz kafolat emas.
Modelning asosiy cheklovlari
Bir bosqichli abstraction: Haqiqiy fraud-proof protokollari ko‘plab challenge va response roundlarni o‘z ichiga olishi mumkin. Tadqiqot ularni bitta challenge stagega tushiradi.
Complete information: O‘yinchilarning payoff tuzilmasi umumiy ma’lumot deb faraz qilinadi. Haqiqiy tizimda boshqa tomonlarning haqiqiy xarajatlari va tayyor infratuzilmasi noma’lum bo‘lishi mumkin.
Xarajat yuqori chegaralarining ma’lumligi: Teoremalar \(\tilde c^{\mathrm{init}}\) va \(\tilde c^{\mathrm{proc}}\) singari konservativ, ammo ma’lum chegaralardan foydalanadi. Deployment muhitida ularni ishonchli kalibrlash alohida muammodir.
Equal split: Multi-winner mukofoti teng bo‘linadi. Boshqa reward rules turli strategik xatti-harakatlarni yuzaga keltirishi mumkin.
Ideal non-exclusion: Asosiy ijobiy natija barcha haqiqiy challenge’lar qayta ishlanishi mumkin bo‘lgan ideal \(m=N\) rejimiga tayanadi.
Ordering fee yondashuvi: Chetlatishsiz dizaynda priority value kamaygani uchun \(f=0\) ishlatiladi. Qisman sig‘im tanqisligi mavjud real tizimlarda \(f\) yana musbat bo‘lishi mumkin.
Kelajak tadqiqot yo‘nalishlari
Manba partial burning ishlatadigan haqiqiy non-exclusion/multi-winner prototipini ishlab chiqish va uni ishlash ko‘rsatkichlari bilan kalibrlashni taklif qiladi.
Ikkinchi yo‘nalish partially efficient markets va realroq hujumchi xatti-harakatlarini o‘z ichiga olgan end-to-end simulyatsiyalardir.
Uchinchi yo‘nalish BoLD va Dave singari multi-stage protokollarning barcha bosqichlarini modelga ochiq ravishda qo‘shishdir.
To‘rtinchi yo‘nalish ZK asosidagi single-shot fraud proof tizimlarida precomputation advantage bilan transaction ordering kuchi o‘rtasidagi o‘zaro ta’sirni batafsilroq tahlil qilishdir.
Manba va usul izohi
Asl sarlavha: (Im)possibility of Incentive Design for Challenge-based Blockchain Protocols
Mualliflar: Suhyeon Lee; Dieu-Huyen Nguyen; Donghwan Lee.
Affiliatsiyalar: Tokamak Network; Suhyeon Lee uchun qo‘shimcha ravishda Hashed Open Research.
Yuklangan manba: arXiv:2512.20864v2 [cs.GT].
Yuklangan versiya sanasi: 2026-yil 5-fevral.
Birinchi arXiv yuborilishi: 2025-yil 24-dekabr.
arXiv DOI/doimiy identifikator: 10.48550/arXiv.2512.20864.
Workshop: 10th Workshop on Trusted Smart Contracts — WTSC 2026, Financial Cryptography and Data Security 2026 bilan birga, St. Kitts, 2026-yil 6-mart.
Nashr holati: Tadqiqot WTSC 2026 rasmiy dasturida qabul qilingan/taqdim etilgan workshop ishidir. Ko‘rib chiqilgan fayl esa arXiv v2 preprintidir.
Springer proceedings holati: FC 2026 workshoplari uchun Revised Selected Papers jildi Springer Lecture Notes in Computer Science, volume 16564 sifatida e’lon qilingan va 2026-yil dekabr nashr sanasi ko‘rsatilgan. Ushbu tadqiqot uchun yakuniy chapter DOI va aniq sahifalar oralig‘i mavjud tekshiruvda aniqlanmagani sababli kiritilmagan.
Ilmiy ish turi: Nazariy mexanizm dizayni va o‘yin nazariyasi.
Tajriba/dala holati: Haqiqiy tarmoq tajribasi, jonli rollup deployment testi yoki iqtisodiy dala o‘lchovi yo‘q.
Asosiy tahlil birligi: Bir bosqichli fraud-challenge o‘yini.
Asosiy dizayn maqsadlari: O1 — barcha halol e’tirozchilar uchun ex-ante non-negative expected utility; O2 — aniqlangan firibgarlikda adversarial coalition uchun kamida \(\eta D_p\) iqtisodiy yo‘qotish.
Ko‘rib chiqilgan tartiblash rejimlari: U-P — proposer-ordered priority; U-B — builder-ordered priority; F — fair ordering.
Ko‘rib chiqilgan mukofot tuzilmalari: Single-winner \(m=1\); multi-winner/non-exclusion \(m=N\).
Asosiy amalga oshish natijasi: \(m=N\) va \(f=0\) ostida mukofot ulushi \(\alpha\) halol ishtirokning quyi chegarasi bilan tiyib turishning yuqori chegarasi orasida qolsa, ikki maqsad bir vaqtda ta’minlanishi mumkin.
Asosiy scale-free sharti: Tegishli nontrivial deterrence rejimida \(D_p\geq\tilde cA/(1-\eta)\); bu natija \(\phi>1-\eta\) rejim sharti bilan birga o‘qilishi kerak.
Moliyalashtirish: Yuklangan PDFda alohida funding statement mavjud emas.
Manfaatlar to‘qnashuvi: Yuklangan PDFda alohida conflict-of-interest declaration mavjud emas.
Ma’lumotlar mavjudligi: Tadqiqot nazariy bo‘lgani uchun empirik ma’lumotlar to‘plami tahlil qilinmaydi; yuklangan PDFda alohida Data Availability Statement mavjud emas.
Kod mavjudligi: Yuklangan PDFda reference implementation yoki tasdiqlangan public code repository ko‘rsatilmagan; manba buni kelajak tadqiqot mavzusi sifatida qoldiradi.
Mualliflar hissasi: Alohida CRediT contribution statement mavjud emas.
Litsenziya: Yuklangan PDFda ochiq qayta foydalanish litsenziyasi tasdiqlanmagan. Springer workshop volume sahifasi IFCA 2026 copyright ma’lumotini beradi; muayyan chapter litsenziyasi tasdiqlanmagani uchun mualliflik huquqi nuqtayi nazaridan fail-closed yondashuvi qo‘llangan.
Muhim talqin izohi: Manbaning single-winner “impossibility” natijalari O1 va O2 ko‘rinishidagi kuchli permissionless-security maqsadlari hamda ta’riflangan ordering/cost modeliga tegishli. Zaifroq xavfsizlik maqsadlari yoki boshqa payoff tuzilmalari ayni teoremalar bilan avtomatik qamrab olinmaydi.
Scale-free talqin izohi: Lemma 3 dagi \(N\) dan mustaqil garov sharti undan keyingi kalibrlash muhokamasidagi \(\phi>1-\eta\) rejim sharti bilan birga baholanishi kerak.
Mualliflik huquqi/bayon usuli: Manbaning asl paragraf tuzilmasi, jadvallarni taqdim etish usuli yoki bayon tili qayta ishlab chiqilmagan. Verianla matni manbada belgilangan o‘yinchilar, xarajatlar, tenglamalar, teoremalar, rejimlar, natijalar va cheklovlarni ajratib olib, mustaqil o‘rgatuvchi tuzilma ichida qayta qurilgan.
Izoh qoldiring
E-pochta manzilingiz chop etilmaydi. Majburiy maydonlar * bilan belgilangan