


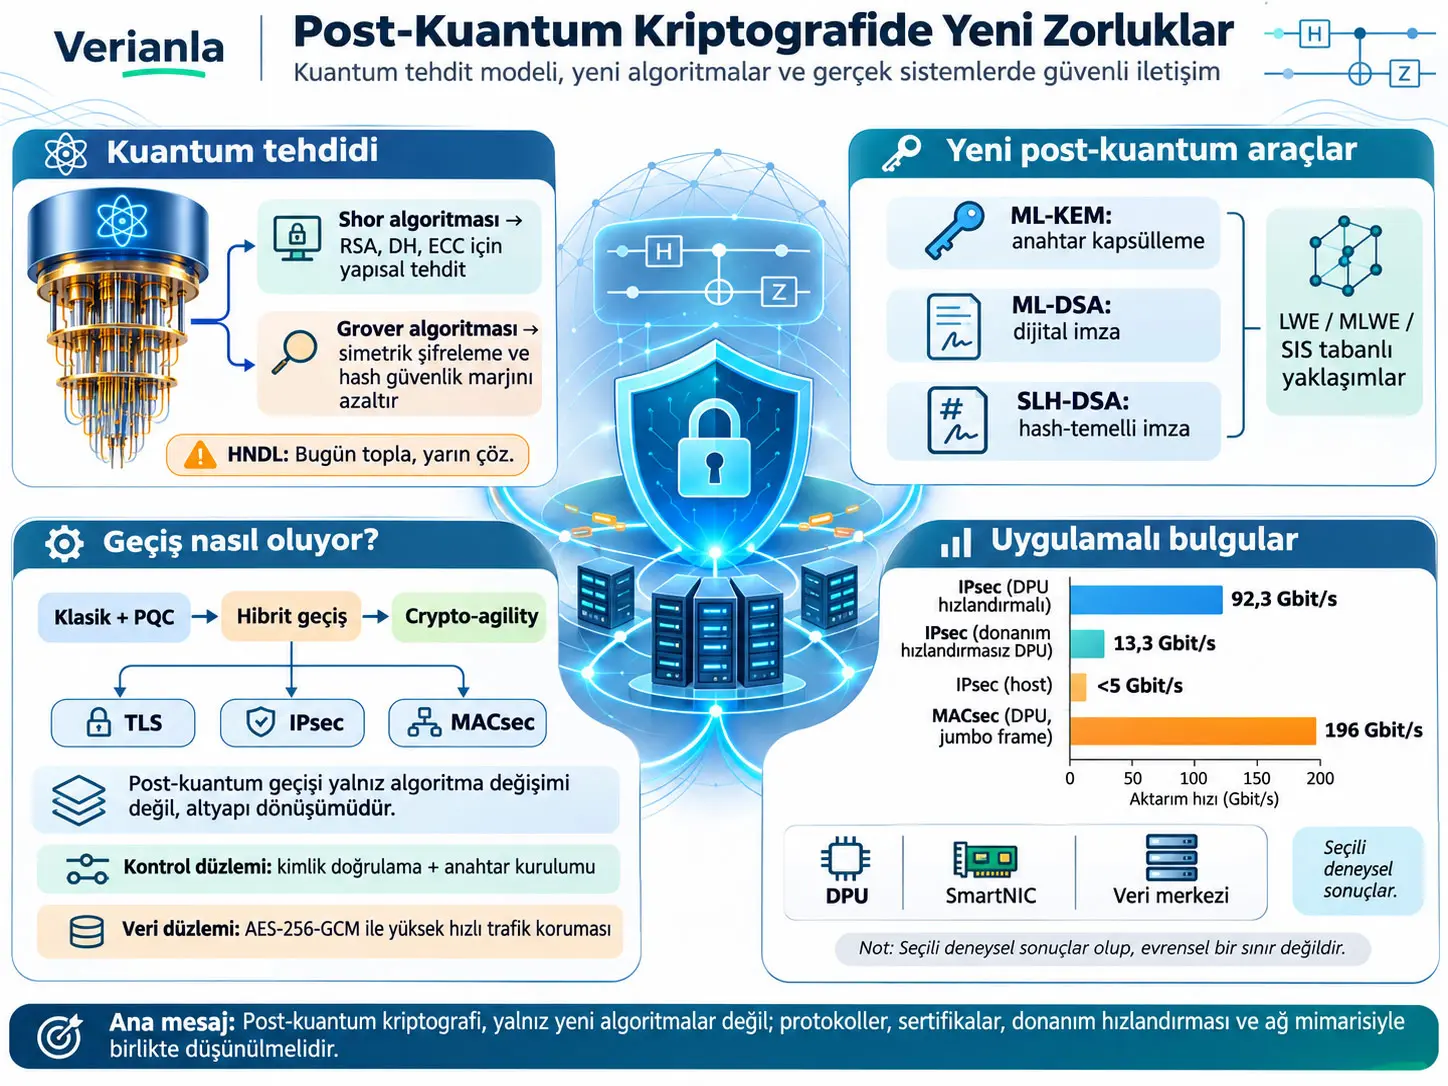
Post-kuantum kriptografi (Post-Quantum Cryptography, PQC), klasik bilgisayar altyapısı üzerinde çalışırken yeterince güçlü bir kuantum saldırgana karşı da güvenli kalması amaçlanan kriptografik mekanizmalar ailesidir. New Challenges in Post-Quantum Cryptography adlı teknik kitap, kuantum tehdidini yalnız yeni algoritmalar seçme problemi olarak değil; sertifikalar, anahtar kurulumu, TLS, IPsec, MACsec, PKI, işletim sistemi ağ yığınları, donanım hızlandırıcıları, sanallaştırma ve veri merkezi mimarilerinin birlikte değiştirilmesini gerektiren bir altyapı geçişi olarak ele almaktadır. Kitabın ana sonucu, post-kuantum güvenliğin yalnız matematiksel olarak güvenli bir algoritma seçmekle sağlanamayacağı; algoritmanın protokole, donanıma, veri yoluna, anahtar yönetimine ve gerçek performans koşullarına doğru biçimde yerleştirilmesi gerektiğidir.
Kuantum tehdidi bütün kriptografiyi aynı biçimde etkilemez. Shor algoritması yeterince güçlü, hata düzeltilmiş bir kuantum bilgisayarda tam sayı çarpanlarına ayırma ve ayrık logaritma problemlerini verimli biçimde çözebildiği için RSA, klasik Diffie–Hellman, eliptik eğri Diffie–Hellman ve bunlara dayanan dijital imza sistemlerinin matematiksel temelini yapısal olarak tehdit eder. Grover algoritması ise simetrik anahtar araması ve hash preimage araması için kuadratik hızlanma sağlar. Bu nedenle AES gibi simetrik şifreler “Shor tarafından kırılan RSA” ile aynı durumda değildir: daha büyük anahtar güvenlik marjı sağlayabilirken RSA veya ECC için yalnız anahtar boyunu büyütmek temel problemi çözmez.
Kitap, NIST'in ML-KEM, ML-DSA ve SLH-DSA standartlarıyla oluşan yeni post-kuantum yapı taşlarını; ayrıca ML-KEM'in dayandığı Module Learning With Errors (MLWE), ML-DSA'da rol oynayan MLWE/SIS ailesi, hash-temelli imzalar, code-based HQC, geliştirilmekte olan FN-DSA ve stateful hash-based XMSS/LMS gibi alternatifleri açıklamaktadır. Buradaki “kuantuma dayanıklı” ifadesi gelecekteki bütün matematiksel saldırılara karşı mutlak ve sonsuz güvenlik anlamına gelmez. Anlamı, bu sistemlerin güvenliğinin bugün bilinen verimli klasik veya kuantum algoritmalar tarafından çözülemeyen farklı matematiksel problem ailelerine dayandırılmasıdır.
Kitabın uygulamalı bölümleri teoriyi gerçek altyapı deneyleriyle ilişkilendirir. Kaynakta ele alınan DPU tabanlı bir post-kuantum güvenli IPsec deneyinde 100 Gbit/s sınıfındaki bağlantıda donanım hızlandırmalı şifreli trafik yaklaşık 92,3 Gbit/s'ye ulaşırken şifresiz referans yaklaşık 98,2 Gbit/s olmuştur; aynı yapıda donanım kriptografik hızlandırması bulunmayan DPU yaklaşık 13,3 Gbit/s, host üzerinde çalışan çözüm ise 5 Gbit/s'nin altında kalmıştır. Başka bir 200 Gbit/s sınıfı MACsec deneyinde DPU offload ile jumbo frame kullanıldığında 196 Gbit/s şifreli throughput bildirilmiştir. Bu sonuçlar “PQC her sistemde donanım hızlandırıcı gerektirir” sonucunu kanıtlamaz; çok yüksek hızlı veri yollarında kriptografik ve paket işleme maliyetinin mimari yerleşiminin belirleyici olabileceğini gösterir.
Çalışmanın temel sistem mesajı şudur: post-kuantum geçişi yalnız RSA'yı ML-KEM ile veya ECDSA'yı ML-DSA ile değiştirmek değildir. Anahtar ve imza boyutlarının büyümesi paket parçalanmasını, certificate boyutunu, handshake gecikmesini, bellek hareketini ve ağ uyumluluğunu etkileyebilir. Bu nedenle crypto-agility, yani algoritmaların tüm mimari yeniden yazılmadan değiştirilebilmesi, post-kuantum güvenliğin uzun dönemli bir gereksinimidir.
Post-Kuantum Kriptografi Nedir ve Kuantum Kriptografisinden Farkı Nedir?
Post-kuantum kriptografi, klasik işlemciler, sunucular ve ağ cihazları üzerinde uygulanabilen ancak güvenlik varsayımları kuantum saldırganı da hesaba katan klasik kriptografik algoritmaları ifade eder; Quantum Key Distribution (QKD) ise anahtar dağıtımında kuantum fiziksel kanallarını kullanan farklı bir teknolojidir ve PQC'nin yerine geçen genel amaçlı bir dijital imza, sertifika veya Internet ölçekli kimlik doğrulama sistemi değildir.
Kuantum tehdidini anlamadan önce klasik kriptografide “güvenlik” ne demektir?
Modern kriptografide güvenlik, algoritmanın gizli tutulmasına değil matematiksel bir saldırgan modeline dayanır. Kaynak iki temel güvenlik kavramını ayırmaktadır: koşulsuz veya mükemmel güvenlik ile hesaplamalı güvenlik.
Mükemmel gizlilikte ciphertext, plaintext hakkında bilgi vermemelidir. Kaynak bunu iki eş uzunluklu olası mesaj için şu koşulla ifade eder:
\[ \Pr[E(k,m_0)=c]=\Pr[E(k,m_1)=c] \]
Burada \(E\) şifreleme işlemi, \(k\) anahtar, \(m_0\) ve \(m_1\) iki olası açık mesaj, \(c\) gözlenen ciphertext'tir. Eşitlik, gözlenen ciphertext'in hangi mesajın şifrelendiği konusunda saldırgana istatistiksel tercih sağlamadığını ifade eder.
Kaynak bu sınıfın klasik örneği olarak One-Time Pad'i verir:
\[ E(m,k)=m\oplus k \]
\[ D(c,k)=c\oplus k \]
\(\oplus\), bit düzeyinde XOR işlemidir. Güvenliğin geçerli olabilmesi için anahtarın mesaj kadar uzun, gerçekten rastgele ve yalnız bir kez kullanılmış olması gerekir. Bu koşullar büyük ağlarda anahtar üretimi, dağıtımı ve saklaması açısından çok pahalı olduğu için modern altyapının büyük bölümü hesaplamalı güvenliğe dayanır.
Hesaplamalı güvenlik nedir?
Hesaplamalı güvenlikte amaç, iki olası durumu matematiksel olarak tamamen aynı yapmak değil, makul kaynaklara sahip hiçbir saldırganın bunları anlamlı bir başarıyla ayıramamasını sağlamaktır.
Kaynakta ayırt etme avantajı şu şekilde verilir:
\[ Adv_A(\lambda)=\Pr[b'=b]-\frac{1}{2} \]
Burada \(A\) saldırganı, \(\lambda\) güvenlik parametresini, \(b\) şifrelenen iki mesajdan hangisinin seçildiğini gösteren gizli biti ve \(b'\) saldırganın tahminini ifade eder. Rastgele tahmin başarısı \(1/2\)'dir. Güvenli bir yapıda saldırganın bunun üzerindeki avantajının \(\lambda\) büyüdükçe ihmal edilebilir olması beklenir.
“128-bit güvenlik” ifadesi bu asimptotik tanımla aynı şey değildir. Kaynak bunu kabaca en iyi bilinen saldırının ilgili saldırı modelinde \(2^{128}\) mertebesinde temel işlem gerektirdiği somut güvenlik hedefi olarak açıklar.
Simetrik şifreleme neden Internet'in veri taşıma motorudur?
Bir simetrik şifreleme sistemi kaynakta:
\[ \mathcal{E}=(KeyGen,Enc,Dec) \]
olarak tanımlanır. Doğruluk koşulu:
\[ Dec_k(Enc_k(m))=m \]
şeklindedir. Aynı paylaşılan \(k\) anahtarı hem veriyi korumak hem geri açmak için kullanılır.
AES, modern altyapıda baskın blok şifrelerden biridir. 128 bitlik blokları işler ve 128, 192 veya 256 bit anahtar seçenekleri sağlar. AES tek başına yalnız sabit boyutlu blok dönüşümüdür. Uzun veri akışlarını güvenli işlemek için GCM gibi çalışma modları kullanılır.
AES-GCM, counter-mode şifreleme ile authentication mekanizmasını birleştiren bir Authenticated Encryption with Associated Data (AEAD) yapısıdır. Böylece yalnız confidentiality değil, mesajın değiştirilip değiştirilmediğinin denetlenmesi de aynı yapıda sağlanabilir. TLS, IPsec ve MACsec gibi protokollerde yüksek hızlı veri düzleminin simetrik şifrelemeye dayanmasının nedeni, açık anahtarlı işlemlere göre çok daha yüksek throughput sağlayabilmesidir.
Hash fonksiyonlarının temel güvenlik özellikleri nelerdir?
Kaynak bir hash fonksiyonunu:
\[ H:\{0,1\}^{*}\rightarrow\{0,1\}^{n} \]
olarak tanımlar. Değişken uzunluktaki girdiden sabit \(n\)-bit çıktı üretilir.
Preimage resistance, verilen \(y\) hash çıktısından \(H(x)=y\) sağlayan bir \(x\) bulmanın zor olmasıdır. Second-preimage resistance, belirli bir \(x\) bilinirken aynı hash'i veren farklı \(\hat{x}\) bulmanın zor olmasıdır. Collision resistance ise herhangi iki farklı \(x\) ve \(\hat{x}\) için \(H(x)=H(\hat{x})\) çakışmasını bulmanın zor olmasıdır.
Post-kuantum algoritmalarda büyük miktarda sözde rastgele veri üretmek gerektiği için klasik sabit boyutlu hash çıktılarına ek olarak SHAKE gibi Extendable-Output Function (XOF) yapıları önemlidir:
\[ X:\{0,1\}^{*}\rightarrow\{0,1\}^{*} \]
XOF kullanıcı tarafından istenen uzunlukta çıktı üretebilir. ML-KEM ve ML-DSA gibi kafes-temelli sistemlerde matrislerin kompakt seed değerlerinden deterministik üretilmesi ve noise örneklemesi gibi işlemlerde bu özellik önemlidir.
MAC, dijital imza ve AEAD aynı şey midir?
Hayır. Message Authentication Code (MAC) paylaşılan gizli anahtarla mesaj bütünlüğü ve kaynağın doğrulanmasını sağlar:
\[ \tau\leftarrow Tag_k(m) \]
\[ Verify_k(m,\tau)=1 \]
Ancak gönderici ve doğrulayıcı aynı gizli anahtarı bildiği için MAC kamuya açık doğrulama veya klasik anlamdaki dijital imza işlevini sağlamaz. Dijital imzada ise özel anahtarla imzalanan veri herkesçe dağıtılabilen public key ile doğrulanabilir.
Açık anahtarlı kriptografi hangi problemi çözer?
Simetrik sistemlerin en önemli problemi, iki tarafın güvenli iletişimden önce ortak sırrı nasıl oluşturacağıdır. Açık anahtarlı kriptografi bu problemi public/private key çiftleriyle çözer.
Bir public-key encryption sistemi kaynakta \((KeyGen,Enc,Dec)\) algoritmalarıyla ifade edilir. \(KeyGen(1^\lambda)\) bir \((pk,sk)\) çifti üretir; \(pk\) kamuya açık olabilir, \(sk\) gizli tutulur.
KEM nedir?
Key Encapsulation Mechanism (KEM), doğrudan büyük mesajları şifrelemek yerine iki taraf arasında simetrik şifrelemede kullanılabilecek ortak bir secret oluşturmak için tasarlanmış bir mekanizmadır:
\[ KeyGen \rightarrow (pk,sk) \]
\[ Encaps(pk)\rightarrow(c,ss) \]
\[ Decaps(sk,c)\rightarrow ss \]
Burada \(c\) encapsulation ciphertext'i, \(ss\) iki tarafın aynı şekilde elde ettiği shared secret'tır. ML-KEM'in post-kuantum ağ protokollerinde anahtar kurulumu için merkezi olmasının nedeni budur.
RSA hangi matematiksel varsayıma dayanır?
RSA'da iki büyük asal sayı \(p\) ve \(q\) seçilerek:
\[ N=pq \]
oluşturulur. Güvenlik, yalnız \(N\) bilinirken \(p\) ve \(q\)'nun etkin biçimde geri çıkarılamaması varsayımıyla ilişkilidir.
Kaynak RSA şifrelemesini temel biçimde:
\[ c=m^e \bmod N \]
olarak gösterir. Private exponent'ın elde edilmesi \(N\)'nin faktörizasyon yapısıyla bağlantılıdır. Shor algoritmasının tam sayı faktörizasyonunu kuantum bilgisayarda verimli çözebilmesi bu nedenle RSA için yalnız “biraz daha hızlı saldırı” değildir; sistemin temel matematiksel varsayımını ortadan kaldırır.
Diffie–Hellman neden Shor saldırısına açıktır?
Diffie–Hellman, ayrık logaritma probleminin zorluğuna dayanır. Döngüsel bir \(G\) grubunda üretici \(g\) ve gizli \(\alpha\) için:
\[ u=g^{\alpha} \]
verildiğinde \(\alpha\)'nın geri bulunmasının klasik saldırgan için zor olması beklenir.
Alice gizli \(\alpha\), Bob gizli \(\beta\) seçerse taraflar kamuya:
\[ g^\alpha,\qquad g^\beta \]
değerlerini gönderebilir. İkisi de:
\[ g^{\alpha\beta} \]
ortak sırrını oluşturabilir. Saldırganın discrete logarithm çözebilmesi \(\alpha\) veya \(\beta\)'yı geri kazanmasına ve protokolü kırmasına olanak verebilir.
ECC neden daha küçük anahtar kullanabiliyordu?
Eliptik eğri sistemlerinde temel zorluk Elliptic-Curve Discrete Logarithm Problem'dir. \(P\) bilinen bir nokta ve \(k\) gizli skaler olmak üzere:
\[ Q=kP \]
verildiğinde \(k\)'nın geri bulunmasının zor olduğu varsayılır. Klasik saldırı modelinde bu yapı RSA benzeri sistemlere göre çok daha küçük parametrelerle yüksek güvenlik sağlayabilir. Ancak Shor algoritması discrete logarithm ailesini hedeflediği için küçük anahtar avantajı ECC'yi post-kuantum güvenli hale getirmez.
PKI neden post-kuantum geçişinin en zor parçalarından biridir?
Public Key Infrastructure (PKI), public key'leri gerçek kimliklerle bağlayan certificate authority, X.509 certificate, intermediate certificate ve root certificate zincirlerinden oluşan güven altyapısıdır. Bir sunucunun yalnız public key vermesi kim olduğunu kanıtlamaz; sertifika zinciri bu key'in belirli kimlikle bağlantısını imzalar.
Kuantum tehdidi yalnız session key exchange'i değil, sertifika zincirindeki dijital imzaları da etkiler. Root veya intermediate CA'nın kullandığı kuantuma açık imza algoritması gelecekte güvenilirliğini kaybederse problem yalnız tek bağlantıda değil, o CA'ya dayanan bütün kimlik doğrulama zincirinde ortaya çıkar.
Kuantum Bilgisayar Kriptografiyi Tam Olarak Nasıl Tehdit Ediyor?
Kuantum bilgisayar kriptografiyi “her şifreyi aynı anda kıran” tek bir mekanizmayla değil, belirli matematiksel problem sınıflarında klasik algoritmalardan çok farklı karmaşıklık sağlayan kuantum algoritmalarıyla tehdit eder; Shor algoritması RSA/DH/ECC gibi açık anahtarlı sistemlerin temelini yapısal olarak ortadan kaldırırken Grover algoritması simetrik anahtar ve preimage aramasına kuadratik hızlanma sağlayarak güvenlik marjını azaltır.
Kübit, fiziksel kübit ve mantıksal kübit arasındaki ayrım neden önemlidir?
Kitap, kuantum tehdidinin değerlendirilmesinde yalnız “kaç kübit var?” sorusunun yanıltıcı olduğunu özellikle vurgular. Gerçek cihazdaki fiziksel kübit hata ve decoherence'a maruz kalır. Kriptografik ölçekte uzun bir Shor hesabı yürütebilmek için hata düzeltme kullanılarak oluşturulan güvenilir mantıksal kübitler gerekir. Bir mantıksal kübit için gereken fiziksel kübit sayısı hata oranına, error-correction koduna, gate fidelity'ye ve mimariye bağlıdır.
Bu nedenle üretici road map'inde “bir milyon fiziksel kübit” görülmesi, otomatik olarak “RSA-2048 kırılabilir” anlamına gelmez.
RSA-2048 için verilen kuantum kaynak tahminleri ne söylüyor?
Kitabın girişindeki Şekil 1.1, kuantum donanım road map'leriyle RSA-2048 faktörizasyonuna ilişkin bazı araştırma tahminlerini karşılaştırır; kaynak bu grafiğin illüstratif olduğunu, öngörü olmadığını özellikle belirtir.
Gidney ve Ekerå'nın daha eski tahmininde RSA-2048'in yaklaşık 20 milyon gürültülü fiziksel kübit ile yaklaşık 8 saatte faktörlenebileceği değerlendirilmiştir. Kitapta aktarılan Gidney'nin 2025 revizyonu ise aynı temel fiziksel-donanım varsayımları korunurken faktörizasyon ve fault-tolerant implementation'daki algoritmik ilerlemeler sayesinde tahmini gereksinimi bir milyonun altındaki gürültülü fiziksel kübite ve süreyi bir haftanın altına indirmiştir.
Bu sayılar bir kuantum bilgisayarın hangi tarihte üretileceğini göstermez. Asıl bilimsel mesaj, kriptografik tehdit eşiğinin yalnız donanımdan değil algoritma ve hata düzeltme tekniklerindeki ilerlemeden de değişebildiğidir.
Grover algoritması AES'i “kırıyor” mu?
Klasik exhaustive key search için \(|K|\)-bit anahtar alanında ideal karmaşıklık:
\[ O(2^{|K|}) \]
iken Grover algoritması ideal quantum query modelinde bunu yaklaşık:
\[ O(2^{|K|/2}) \]
seviyesine indirir.
Bu nedenle AES-128 için bazen “kuantum altında yaklaşık 64-bit security” kısa ifadesi kullanılır. Kaynak bunun gerçek saldırı maliyetini tam olarak göstermeyen idealize bir query-complexity karşılaştırması olduğunu özellikle belirtir. Gerçek Grover saldırısı AES'in reversible quantum circuit olarak uygulanmasını, uzun coherent hesaplamayı, fault tolerance'ı ve çok büyük fiziksel kaynakları gerektirir.
Dolayısıyla simetrik şifreleme Shor'un RSA üzerindeki etkisi gibi yapısal biçimde ortadan kalkmaz. Daha büyük anahtar boyutu güvenlik marjını artırabilir; bu nedenle AES-256 post-kuantum planlamada önemli rol oynar.
Hash fonksiyonları kuantum saldırısından nasıl etkilenir?
\(n\)-bit hash'in preimage araması klasik ideal modelde yaklaşık:
\[ O(2^n) \]
iken Grover ile:
\[ O(2^{n/2}) \]
quantum query seviyesine düşebilir.
Collision search için kaynak Brassard–Høyer–Tapp sonucunu yaklaşık:
\[ O(2^{n/3}) \]
quantum query olarak verir. Bu sonuçlar hash fonksiyonlarının tümden kullanılamayacağı anlamına gelmez; çıktı uzunluğu ve hedef güvenlik seviyesi seçilirken kuantum saldırı maliyetinin hesaba katılması gerektiğini gösterir.
Shor algoritmasının etkisi neden çok daha radikaldir?
Grover saldırısı arama maliyetinin üstünü yarıya indirirken Shor algoritması integer factorization ve discrete logarithm problemleri için polinom zamanda çalışan kuantum algoritması sağlar. Bu fark nedeniyle RSA, DH, ECDH, ECDSA ve EdDSA gibi yapılar yalnız daha büyük klasik parametre seçilerek kurtarılamaz.
Örneğin RSA-2048 yerine RSA-4096 kullanmak klasik saldırı maliyetini artırır; ancak Shor altında temel problem yine polynomial-time sınıfına geçtiği için aynı matematiksel aile içinde anahtar büyütme kalıcı çözüm değildir.
NIST geçiş kilometre taşları ne anlama geliyor?
| Mekanizma | Klasik güvenlik gücü | Bu tarihten sonra kullanım dışı bırakma hedefi | Bu tarihten sonra izin verilmemesi hedefi |
|---|---|---|---|
| Finite-field DH | 112 bit | 2030 | 2035 |
| Finite-field DH | ≥128 bit | Belirtilmemiş | 2035 |
| Elliptic-curve DH | 112 bit | 2030 | 2035 |
| Elliptic-curve DH | ≥128 bit | Belirtilmemiş | 2035 |
| RSA | 112 bit | 2030 | 2035 |
| RSA | ≥128 bit | Belirtilmemiş | 2035 |
| ECDSA | 112 bit | 2030 | 2035 |
| ECDSA | ≥128 bit | Belirtilmemiş | 2035 |
| EdDSA | ≥128 bit | Belirtilmemiş | 2035 |
Bu tarihler kuantum bilgisayarın ne zaman RSA kıracağını tahmin eden tarihler değildir. Kitap bunları migration planning kilometre taşları olarak sunmaktadır.
NIST post-kuantum security categories neyi ölçüyor?
| Kategori | Referans saldırı türü | Referans örnek |
|---|---|---|
| 1 | 128-bit blok şifreye key search | AES-128 |
| 2 | 256-bit hash üzerinde collision search | SHA-256 |
| 3 | 192-bit blok şifreye key search | AES-192 |
| 4 | 384-bit hash üzerinde collision search | SHA-3-384 |
| 5 | 256-bit blok şifreye key search | AES-256 |
Bunlar “Kategori 5 algoritma kesin olarak 256-bit kuantum güvenlidir” gibi basit eşitlik değildir. Amaç farklı post-kuantum parameter set'lerini tanıdık simetrik security targets ile karşılaştırılabilir bir referans sistemine oturtmaktır.
Harvest Now, Decrypt Later neden kuantum bilgisayar ortaya çıkmadan sorun yaratıyor?
Harvest Now, Decrypt Later (HNDL), saldırganın bugün çözemediği şifreli trafiği kaydetmesi ve gelecekte yeterli kuantum hesaplama gücü ortaya çıktığında geriye dönük olarak çözmeye çalışmasıdır.
Bu nedenle bir verinin korunma ömrü, yalnız bugünkü kriptografik sistemin ömrüyle değil gelecekteki saldırı yeteneğiyle birlikte düşünülmelidir. Uzun yıllar gizli kalması gereken veri bugün kuantuma açık public-key sistemiyle korunuyorsa, gelecekte çözülmek üzere bugünden toplanabilir.
Kaynak bu nedenle PQC migration'ı gelecekte kuantum bilgisayar çıktıktan sonra başlanacak bir güncelleme değil, bugünden yapılması gereken altyapı planlaması olarak ele alır.
LWE, MLWE ve SIS Post-Kuantum Kriptografinin Matematiksel Temelini Nasıl Oluşturuyor?
LWE, MLWE ve SIS, klasik RSA'nın faktörizasyon veya ECC'nin ayrık logaritma varsayımı yerine yüksek boyutlu kafes yapılarında gürültülü doğrusal ilişkileri çözme veya belirli kısa vektörleri bulma zorluğuna dayanan problem aileleridir; ML-KEM ve ML-DSA gibi standartların güvenliği bu ailelerle bağlantılıdır ve bugün bunları Shor algoritmasına benzer biçimde verimli çözen bilinen bir kuantum algoritması bulunmamaktadır.
Kafes nedir?
Bir lattice/kafes, \(\mathbb{R}^n\) içinde belirli basis vektörlerinin tam sayı katsayılarıyla oluşturulan ayrık nokta kümesidir. Kaynakta:
\[ L(b_1,\ldots,b_n) = \left\{ \sum_{i=1}^{n} a_i b_i \;\middle|\; a_i\in\mathbb{Z} \right\} = \{Ba\mid a\in\mathbb{Z}^{n}\} \]
olarak tanımlanır.
\(b_1,\ldots,b_n\) linearly independent basis vektörleridir. \(B\), bu vektörlerin oluşturduğu basis matrix'tir. Aynı lattice çok farklı basislerle temsil edilebilir. Kriptografik zorlukların önemli kısmı, aynı geometrik yapının “kolay” ve “zor” temsillerinin bulunabilmesinden yararlanır.
Kaynak iki boyutlu öğretici örnekte:
\[ B= \begin{bmatrix} 2 & 0\\ 1 & 3 \end{bmatrix} \]
basis matrisini kullanır. Gerçek post-kuantum sistemler iki boyutlu değildir; çok daha yüksek boyutlu ve çoğu zaman polinom halkaları/modüller içeren yapılarda çalışır.
LWE nedir?
Learning With Errors probleminde \(n\ge1\), \(q\ge2\), gizli:
\[ s\in\mathbb{Z}_{q}^{n} \]
ve bir hata dağılımı \(\chi\) tanımlanır.
Her örnekte:
\[ a\leftarrow\mathbb{Z}_{q}^{n},\qquad e\leftarrow\chi \]
seçilir ve saldırgana:
\[ (a,\langle a,s\rangle+e) \in \mathbb{Z}_{q}^{n}\times\mathbb{Z}_{q} \]
çifti verilir. İşlemler modulo \(q\) yapılır.
Eğer \(e=0\) olsaydı yeterli sayıda lineer denklemden \(s\)'yi bulmak sıradan lineer cebir problemine dönüşebilirdi. LWE'nin güvenlik sezgisi, her denkleme küçük fakat yapısal bir hata eklenmesinin gizli vektörü geri kazanmayı zor bir lattice problemine dönüştürmesidir.
Search-LWE, yeterli örnekten \(s\)'yi bulmaya çalışır. Decision-LWE, bu gürültülü örnekleri tamamen uniform random elemanlardan ayırmaya çalışır.
MLWE neden LWE'den farklıdır?
Module Learning With Errors (MLWE), LWE yapısını daha zengin algebraic ring/module ortamına taşır. Kaynak:
\[ R_q=R/qR \]
quotient ring'ini ve \(d\ge1\) module rank'ini tanımlar. Gizli:
\[ s\in R_q^d \]
iken:
\[ a\leftarrow R_q^d,\qquad e\leftarrow\chi \]
ve çıktı:
\[ (a,\langle a,s\rangle+e) \]
biçimindedir.
Bu structure pratik scheme'lerin daha kompakt ve daha hızlı olmasını sağlayabilir. ML-KEM ve ML-DSA'nın “ML” öneki bu Module-Lattice yapısını ifade eder.
SIS problemi nedir?
Short Integer Solution (SIS) probleminde public:
\[ A\in\mathbb{Z}_{q}^{n\times m} \]
matrisi verilir. Amaç sıfır olmayan ve yeterince kısa bir:
\[ z\in\mathbb{Z}^{m} \]
bulmaktır ve şu iki koşul sağlanmalıdır:
\[ \|z\|\le\beta \]
\[ Az\equiv0\pmod q \]
\(\beta\), kabul edilen norm sınırıdır. “Bir çözüm bulmak” tek başına yeterli değildir; solution aynı zamanda kısa olmalıdır. SIS tipi varsayımlar lattice-based signature sistemlerinde önemlidir.
“Lattice-based güvenlik” neden mutlak güvenlik anlamına gelmez?
Kaynak, mevcut lattice problem ailelerini Shor'a benzer şekilde polynomial time'da çözen bilinen bir kuantum algoritması olmadığını belirtir. Ancak “bilinmiyor” ile “matematiksel olarak imkânsızlığı kanıtlandı” aynı şey değildir. Yeni cryptanalysis, daha iyi lattice reduction yöntemleri veya yeni quantum algorithms güvenlik değerlendirmesini değiştirebilir.
NIST parameter selection bu nedenle yalnız klasik saldırıları değil bilinen quantum attacks ve somut güvenlik tahminlerini de hesaba katar.
Post-kuantum kriptografi hangi matematiksel aileleri kullanıyor?
| Aile | Örnek | Temel güvenlik yaklaşımı | Pratik karakter |
|---|---|---|---|
| Lattice-based | ML-KEM, ML-DSA, FN-DSA | LWE/MLWE/SIS/NTRU ailesi | Yüksek performans; daha büyük anahtar/imza artefaktları olabilir |
| Hash-based | SLH-DSA, XMSS, LMS | Cryptographic hash security | Konservatif varsayım; özellikle SLH-DSA'da büyük imza maliyeti |
| Code-based | HQC | Error-correcting code decoding problemleri | Lattice dışı güvenlik çeşitliliği |
| Multivariate | Tarihsel adaylar | Multivariate polynomial system çözme zorluğu | Bazı adaylar ciddi cryptanalysis ile elenmiştir |
Kitap Rainbow'un pratik olarak kırılmış olmasını, post-kuantum dünyada yalnız yeni bir matematiksel aile seçmenin yeterli olmadığının örneği olarak kullanır. Yeni sistemler uzun süreli açık cryptanalysis sürecinden geçmelidir.
ML-KEM nedir?
ML-KEM (Module-Lattice-Based Key-Encapsulation Mechanism), NIST FIPS 203'te standardize edilen ve CRYSTALS-Kyber çalışmasından türeyen module-lattice tabanlı key encapsulation mekanizmasıdır.
ML-KEM doğrudan “bütün Internet verisini şifrelemek” için tasarlanmış bulk cipher değildir. Görevi, iki uç arasında daha sonra AES-GCM gibi simetrik şifrelemede kullanılabilecek shared secret oluşturmaktır.
Kaynak ayrıca aktif saldırganların ciphertext'leri değiştirip decapsulation oracle davranışından yararlanmasına karşı ML-KEM'in underlying encryption yapısını Fujisaki–Okamoto dönüşümüyle IND-CCA seviyesinde KEM'e dönüştürdüğünü açıklar.
ML-KEM parameter set'lerinin boyutları neden önemlidir?
| KEX / KEM | Public key (byte) | Secret key (byte) | Encapsulation / public contribution (byte) | Klasik güvenlik referansı | PQ güvenlik referansı | NIST seviyesi |
|---|---|---|---|---|---|---|
| ECDH P-256 | 65 | 32 | 65 | 128 | 0 | – |
| ECDH P-384 | 97 | 48 | 97 | 192 | 0 | – |
| ECDH P-521 | 133 | 66 | 133 | 256 | 0 | – |
| MODP 2048 DH | 256 | 256 | 256 | 112 | 0 | – |
| X25519 | 32 | 32 | 32 | 128 | 0 | – |
| ML-KEM-512 | 800 | 1632 | 768 | 128 | 128 | L1 |
| ML-KEM-768 | 1184 | 2400 | 1088 | 192 | 192 | L3 |
| ML-KEM-1024 | 1568 | 3168 | 1568 | 256 | 256 | L5 |
| Hybrid P-256 + ML-KEM-512 | 865 | 1664 | 833 | 128 | 128 | L1 |
| Hybrid P-384 + ML-KEM-768 | 1281 | 2448 | 1185 | 192 | 192 | L3 |
| Hybrid P-521 + ML-KEM-1024 | 1701 | 3234 | 1701 | 256 | 256 | L5 |
Tablodaki security-strength sütunları protokolün bütün güvenliğini tek başına tanımlamaz. Özellikle hibrit yapılarda component'lerin nasıl birleştirildiği, nasıl authenticate edildiği ve key schedule'a nasıl dahil edildiği de sonuç güvenliğini belirler.
ML-DSA nedir?
ML-DSA (Module-Lattice-Based Digital Signature Algorithm), NIST FIPS 204 tarafından standardize edilen ve CRYSTALS-Dilithium'dan türeyen module-lattice tabanlı dijital imza algoritmasıdır.
Görevi key establishment değil authentication ve digital signature'dır. İmza, özel anahtar sahibinin belirli veriyi imzaladığını doğrulamak ve imzalanan verinin değiştirilmesini saptamak için kullanılır.
Kaynak ML-DSA'nın signing ve verification performansının yüksek throughput ortamlarında avantaj sağlayabildiğini; bunun karşılığında classical signature mekanizmalarına göre public key ve signature boyutlarının büyüdüğünü vurgular.
SLH-DSA neden ayrıca standardize edildi?
SLH-DSA, SPHINCS+ tabanlı stateless hash-based signature standardıdır. Lattice assumptions yerine hash fonksiyonlarının güvenlik özelliklerine dayanması algoritmik çeşitlilik sağlar.
Bu farklı matematiksel temel önemlidir: gelecekte structured lattice ailesine yönelik yeni bir saldırı bulunması durumunda bütün post-kuantum signature portföyünün aynı varsayıma bağlı kalmamasını sağlar.
Bedeli ise büyüktür. Kaynak SLH-DSA imzalarının bazı parameter set'lerde onlarca kilobyte'a ulaşabildiğini ve latency-sensitive protocol'larda önemli communication/performance yükü oluşturabileceğini belirtir.
XMSS ve LMS neden “stateful” olarak adlandırılıyor?
XMSS ve LMS hash-based signature sistemleridir ve NIST SP 800-208 kapsamında belirli kullanım alanları için onaylanmıştır. “Stateful” olmalarının nedeni, kullanılan one-time signing material'ın tekrar kullanılmamasını sağlamak üzere signer'ın durum bilgisini güvenilir şekilde takip etmek zorunda olmasıdır.
Bu nedenle güvenlik problemi yalnız hash matematiği değildir; yanlış state management aynı signing material'ın yeniden kullanılmasına ve güvenlik kaybına yol açabilir. Bu sistemler kontrollü firmware/software signing ortamlarında daha uygun olabilir.
HQC neden önemlidir?
Hamming Quasi-Cyclic (HQC), structured error-correcting code decoding problemine dayanan code-based bir KEM'dir. Kitap, NIST'in 2025'te HQC'yi ek KEM standardizasyonu için seçtiğini ve bunun ML-KEM'i değiştirmekten çok algoritmik çeşitlilik sağlamak amacı taşıdığını açıklar.
HQC'nin varlığı “ML-KEM güvensizdir” demek değildir. Ama bütün key-establishment altyapısını tek mathematical assumption'a bağlamamanın sistemik risk yönetimi açısından önemli olduğu kabul edilir.
FN-DSA nedir?
Falcon, NIST tarafından post-kuantum signature standardizasyonu için seçilmiş bir lattice-based tasarımdır; kitap 2026 yayın kesiminde NIST standardizasyon sürecinde FN-DSA adıyla geliştirilmekte olduğunu belirtmektedir.
Kaynak, FN-DSA'nın daha kompakt signature avantajının özellikle bandwidth-constrained istemcilerde değerli olabileceğini; ancak signing ve key generation maliyetinin ML-DSA'ya göre farklı olduğunu vurgular. Bu nedenle “hangi algoritma daha iyi?” sorusu endpoint'in imzalayan mı yoksa doğrulayan mı olduğuna göre bile değişebilir.
Post-kuantum algoritmalar neden birbirinin basit alternatifi değildir?
Bir signature algoritması küçük signature üretebilir fakat signing pahalı olabilir. Başka bir algoritma signing ve verification'da çok hızlı olabilir fakat public key ve signature daha büyük olabilir. Hash-based bir sistem daha konservatif matematiksel temel sağlayabilir fakat message size ve latency çok daha yüksek olabilir.
Dolayısıyla algorithm selection; yalnız security level değil, public-key size, private-key size, signature/ciphertext size, signing, verification, key generation, memory, bandwidth, endpoint rolü ve hardware capability birlikte değerlendirilerek yapılmalıdır.
Hibrit Kriptografi Neden Post-Kuantum Geçişinde Kullanılıyor?
Hibrit kriptografi, klasik ve post-kuantum mekanizmaların aynı protokol çalışmasında birlikte kullanılmasıyla tek bir yeni varsayıma ani geçiş riskini azaltmayı ve eski altyapıyla birlikte çalışabilirliği sürdürmeyi amaçlayan geçiş yaklaşımıdır; ancak hibrit sistemin güvenliği yalnız iki algoritmanın isimlerinden değil, shared secret'ların nasıl birleştirildiğinden, authentication'dan ve protocol key schedule'dan belirlenir.
Neden bir anda yalnız PQC'ye geçilmiyor?
Klasik sistemler milyonlarca endpoint, certificate, firmware, network appliance ve software library içine gömülüdür. Bütün cihazları aynı anda değiştirmek mümkün değildir. Ayrıca post-kuantum algoritmalar daha yeni olduğundan cryptanalytic confidence zamanla gelişmektedir.
Hibrit dönem, iki sorunu birlikte yönetir: eski sistemlerle compatibility ve yeni algoritmanın gelecekte beklenmedik şekilde zayıflaması ihtimaline karşı assumption diversity.
Hibrit key establishment'ın temel mantığı
Örneğin bir bağlantıda klasik X25519 ve ML-KEM birlikte çalıştırılabilir. Taraflar klasik:
\[ ss_{\mathrm{classical}} \]
ve post-kuantum:
\[ ss_{\mathrm{PQC}} \]
secret'larını ayrı oluşturur. Ardından bunlar güvenli bir combiner/KDF içinde birleştirilerek session-key material elde edilir.
Burada:
\[ K = KDF(ss_{\mathrm{classical}}\parallel ss_{\mathrm{PQC}}) \]
ifadesi hibrit mantığı öğretmek için kavramsal gösterimdir; belirli bir kaynak protokolünün tam standardizasyon formülü olarak sunulmamaktadır.
Gerçek güvenlik, concatenation veya combiner'ın tasarımına ve iki mekanizmanın authentication bağlamına bağlıdır.
Hibrit certificate neden daha da büyüyebilir?
Bir X.509 certificate aynı anda classical public key ve post-quantum public key taşıyabilir; ayrıca classical ve post-quantum signature material bulunabilir. Bu geçiş güvenliğini güçlendirebilir fakat certificate boyutunu, chain validation maliyetini ve handshake payload'unu büyütür.
Bu nedenle PQC geçişinde yalnız CPU benchmark'a bakmak yetersizdir; network packetization ve certificate lifecycle doğrudan etkilenir.
Crypto-agility nedir?
Crypto-agility, sistemin algoritmaları, parameter set'lerini ve certificate'ları bütün mimari yeniden tasarlanmadan güncelleyebilmesi, negotiate edebilmesi ve eski mekanizmaları kontrollü biçimde devre dışı bırakabilmesidir.
Kitap crypto-agility'yi geçici özellik değil uzun dönem altyapı gereksinimi olarak görmektedir. Çünkü bugünkü post-kuantum standardın kendisi gelecekte yeni cryptanalysis veya deployment experience nedeniyle güncellenebilir.
QKD hibrit sisteme nasıl katılabilir?
Quantum Key Distribution, fiziksel kuantum kanalından elde edilen key material'ı hibrit key-establishment'a ek kaynak olarak sağlayabilir. Ancak QKD'nin güvenliği de authenticated classical channel, cihaz davranışı ve implementation assumptions gerektirir.
Bu nedenle kaynak QKD'yi PQC'nin replacement'ı olarak değil, özel fiziksel altyapının bulunduğu bağlantılarda complementary key-distribution mekanizması olarak konumlandırır.
Simetrik veri düzlemi post-kuantum geçişinde kullanılmaya devam ediyor mu?
Evet. Kitaptaki temel architectural separation budur. PQC ağırlıklı olarak authentication ve key-establishment control plane'i değiştirirken bulk traffic hâlâ yüksek hızlı symmetric AEAD ile korunabilir.
| AEAD | Kullanım | Klasik security referansı | İdealize post-kuantum security referansı |
|---|---|---|---|
| AES-GCM-128 | TLS, IPsec, MACsec | 128 | 64 |
| AES-GCM-256 | TLS, IPsec, MACsec | 256 | 128 |
| AES-CCM-128 | TLS | 128 | 64 |
| AES-CCM-256 | TLS | 256 | 128 |
| ChaCha20-Poly1305 | TLS | 256 | 128 |
| ASCON-128a | Lightweight | 128 | 64 |
Bu “post-kuantum security” rakamları Grover'ın idealized square-root query modeline dayalı referanslardır; gerçek quantum attack süresi değildir.
PQC neden bir altyapı problemidir?
Bir algoritmanın protokol içinde bulunduğu yer önemlidir. TLS, IPsec ve MACsec yalnız “bir cipher çağıran programlar” değildir. Message format, certificate, negotiation, replay protection, packet header, MTU, key schedule ve rekeying gibi çok sayıda bileşen kriptografiyle bağlantılıdır.
Bu nedenle public key'in 32 byte'tan 1184 byte'a çıkması yalnız disk üzerinde birkaç byte büyüme değildir. ClientHello daha büyük olabilir, birden fazla packet gerekebilir, fragmentation yaşanabilir, memory movement artabilir ve eski middlebox/server implementation'ları beklenmeyen mesaj boyutunu yanlış işleyebilir.
Control plane ve data plane ayrımı neden merkezi?
Kaynak güvenli communication stack'i iki işlevsel bölgeyle ele alır:
Control plane: authentication, certificate validation, key establishment, algorithm negotiation ve rekeying gibi nispeten seyrek işlemler.
Data plane: kurulan symmetric session key'ler ile sürekli packet/record protection.
PQC daha çok control plane'in matematiksel ve message-size yapısını değiştirir. Data plane'in her packet'ına ML-KEM veya ML-DSA uygulanmaz; büyük veri akışı AES-GCM gibi simetrik yapıyla korunmaya devam edebilir.
TLS'de PQC neyi değiştiriyor?
TLS uygulama verisini record layer üzerinden korur. Post-kuantum migration sırasında en görünür değişiklik handshake içindeki key-establishment ve authentication material'ıdır.
Kitap, daha önceki büyük ölçekli Chrome hybrid Kyber deployment'ında yaklaşık kilobyte boyutundaki post-kuantum key share nedeniyle TLS ClientHello'nun ilave packet'a taşmasının median desktop handshake latency ile yaklaşık %4 artış ilişkilendirildiğini aktarır.
Kitap ayrıca standardized X25519MLKEM768 kullanan Apple deployment'larında bazı eski TLS sunucularının daha büyük ClientHello'yu yanlış işlemesi nedeniyle connection failure görülebildiğini aktarır. Buradaki sorun ML-KEM arithmetic'inin yavaşlığından çok protocol compatibility ve packetization'dır.
IPsec'te post-kuantum geçişi nerede gerçekleşiyor?
IPsec'in ESP data plane'i IP packet'larını symmetric encryption ile korur. Key establishment ve Security Association negotiation ise IKEv2 tarafından yürütülür. Bu nedenle post-kuantum migration'ın ana yeri IKEv2/control plane'dir.
Kaynak RFC 9370 benzeri multiple successive key exchange uzantılarının classical, PQC ve hibrit key-establishment mechanism'larını IKEv2 içine yerleştirmek için kullanılabileceğini ele alır.
IPsec transport mode ve tunnel mode farkı nedir?
Transport mode'da orijinal IP header görünür kalır, payload ESP ile şifrelenip authenticate edilir.
Tunnel mode'da bütün orijinal IP packet yeni ESP payload içine alınır ve routing için yeni bir outer IP header eklenir.
ESP header'daki Security Parameters Index (SPI) doğru Security Association'ı seçmeye yardımcı olur; Sequence Number replay protection mekanizmasına katkı sağlar.
Crypto offload ile packet offload aynı şey midir?
Hayır. Crypto offload'da network interface encryption/decryption işlemini hızlandırabilir ancak ESP encapsulation, policy lookup ve packet-processing'in önemli bölümü kernel/host'ta kalır.
Packet offload'da encryption/decryption ile birlikte ESP encapsulation/decapsulation ve daha fazla packet-processing işi hardware'e taşınır.
Kaynak deneylerinde özellikle yüksek hızlı UDP trafiğinde packet offload'ın crypto-only offload'a göre daha fazla throughput sağlayabilmesi, bottleneck'in yalnız AES işleminin kendisi olmadığını göstermektedir.
MACsec post-kuantum migration'da nasıl çalışıyor?
MACsec Ethernet link layer'da frame'leri korur. Ethernet addressing information forwarding için görünür kalırken payload ve ilgili metadata authenticated encryption ile korunabilir.
PQC doğrudan her Ethernet frame'ına uygulanmaz. MKA — MACsec Key Agreement — control plane içinde quantum-resilient key material üretmek veya dağıtmak için uyarlanır. Sonrasında Secure Association Key (SAK) yüksek hızlı symmetric data-plane encryption'da kullanılır.
MKA key hierarchy neden önemlidir?
Kaynak MKA içinde Connectivity Association Key (CAK), Connectivity Association Key Name (CKN), Secure Association Key (SAK), Key Encryption Key (KEK) ve Integrity Check Key (ICK) gibi farklı key rollerini ayırır.
Post-kuantum veya hybrid handshake sonucunda elde edilen shared secret doğrudan her frame'i şifreleyen tek anahtar olmak zorunda değildir. Structured KDF'ler farklı protocol functions için bağımsız key'ler türetebilir. Bu ayrım key reuse riskini azaltır ve control plane ile data plane'in bağımsız yönetimini kolaylaştırır.
DPDK neden yüksek hızlı kriptografide önemlidir?
Data Plane Development Kit (DPDK), network interface'e user space'ten polling tabanlı doğrudan erişim sağlayarak kernel interrupt, context switching ve socket buffer gibi overhead'leri azaltabilir.
Bu yapı çok yüksek packet rate gereken veri merkezlerinde yararlıdır. Ancak kernel bypass yapmak conventional monitoring ve debugging mekanizmalarının bir kısmını devre dışı bırakabileceği için operasyonel karmaşıklık yaratır.
DPU ve SmartNIC nedir?
Geleneksel NIC esas olarak frame transmission ve temel network interface görevlerini yerine getirir. SmartNIC ve Data Processing Unit (DPU) ise embedded CPU core, programmable packet-processing pipeline, memory, DMA ve çeşitli hardware accelerator'ları network interface'e yaklaştırır.
Amaç yalnız “daha hızlı şifreleme çipi” oluşturmak değildir. Security ve packet processing'i verinin geçtiği noktaya taşıyarak host CPU'nun application workload için serbest kalmasını sağlamaktır.
BlueField-2 gibi DPU'larda control plane ve data plane nasıl ayrılıyor?
Kaynakta incelenen DPU mimarilerinde embedded ARM cores authentication, key establishment, identity verification ve bazı QKD/PQC control-plane işlemlerini software olarak çalıştırabilir. Integrated hardware engines ise AES-GCM gibi sürekli symmetric encryption işini yüksek hızda yürütebilir.
Böylece sık değişmesi beklenen PQC algorithm logic programmable software'de kalırken milyonlarca packet üzerinde tekrarlanan symmetric data protection hardware'e offload edilir.
NTT ve Keccak neden PQC performansında önemli?
Lattice-based algoritmalarda polynomial arithmetic, matrix-vector işlemleri, Number-Theoretic Transform (NTT) ve SHA-3/Keccak tabanlı hashing/XOF işlemleri önemli computational kernels olabilir.
Kitapta aktarılan Intel değerlendirmesinde AVX-512 ile optimize edilmiş Keccak implementation'ın liboqs ortamında incelenen AVX2 implementation'a göre ML-KEM performansını yaklaşık 1,54 kat, ML-DSA'yı yaklaşık 1,64 kat artırabildiği raporlanmıştır.
QUASAR adlı RISC-V hardware/software co-design çalışmasında ise hedef işlemcide NTT ve Keccak'ın ML-KEM ve ML-DSA key-generation süresinin yaklaşık %92–95'ini oluşturduğu, bu kernel'ların acceleration'ıyla değerlendirilen NIST algoritma ailelerinde yaklaşık 2,36–3,18 kat end-to-end hızlanma elde edildiği ve base processor'a göre LUT kullanımının yaklaşık %19 arttığı aktarılmıştır.
Bu değerler başka CPU veya başka implementation için otomatik katsayı değildir. Kitabın önemli uyarısı, primitive benchmark'taki 3× hızlanmanın protocol latency'de mutlaka 3× iyileşme yaratmayacağıdır; bottleneck üst katmanda network, memory movement veya packet processing'e kayabilir.
Çalışmanın Yöntemi ve Bulguları
Kaynağın yöntemsel yapısı
Bu eser tek bir laboratuvar deneyi veya tek bir benchmark çalışması değildir. QUARC projesindeki araştırmaları, doktora tezlerini, standartları, teknik raporları, temel kriptografi literatürünü ve QUARC üyeleri ile işbirlikçilerinin yayımlanmış deneysel çalışmalarını yeniden organize edip sistem düzeyli bir teknik anlatıya dönüştürmektedir.
Kaynak özellikle Abraham Cano Aguilera ve Daniel Christian Lawo'nun doktora tezlerinden önemli miktarda materyal sentezlendiğini belirtir. Buna ek olarak DPU-to-DPU post-quantum communication, Dilithium/Kyber ve Falcon/Kyber DPU stack'leri, optical fiber communication, QKD/TLS integration, IPsec, MACsec, network slicing ve heterogeneous DPU acceleration gibi çok sayıda primer çalışmadan yararlanılmıştır.
Dolayısıyla aşağıda verilen throughput veya CPU sonuçları kitabın tek bir ortak deney düzeninde toplanmış ölçümleri değildir. Farklı QUARC ve ilişkili primer çalışmaların belirli deneylerinden sentezlenmiş sonuçlardır. Donanım, protocol, link speed, packet size, offload mode ve traffic generator koşulları her deneyde aynı değildir.
Post-kuantum güvenli IPsec deneyinin ana sonucu
Kitapta ele alınan end-to-end optical fiber deployment'larından birinde iki DPU-equipped server yaklaşık 240 km fiber link üzerinden bağlanmış ve post-kuantum authentication/key establishment ile IPsec tunnel kurulmuştur.
| Yapılandırma | Yaklaşık throughput | Yorum |
|---|---|---|
| Şifresiz referans | 98,2 Gbit/s | Deneysel baseline |
| DPU + hardware acceleration | 92,3 Gbit/s | Line-rate'e yakın post-kuantum güvenli IPsec |
| DPU, hardware crypto acceleration yok | 13,3 Gbit/s | Data-plane bottleneck belirginleşiyor |
| Host/server processing | <5 Gbit/s | Host üzerinde büyük performans kaybı |
Aynı deney ailesinde server üzerinde post-kuantum IPsec processing yapıldığında host CPU kullanımı incelenen yapılandırmada %80'in üzerine çıkarken, DPU offload ile yaklaşık %20 seviyesine düşmüş ve yaklaşık %60 host processing capacity uygulamalara bırakılmıştır.
Bu bulgu DPU'nun PQC matematiğini “daha güvenli” yaptığı anlamına gelmez. Güvenlik primitive'den gelir; DPU'nun katkısı cryptographic ve packet-processing workload'unun host CPU'dan daha uygun execution path'e taşınmasıdır.
QKD + X25519 + ML-KEM hibrit IPsec deneyinin sonucu
Başka bir değerlendirmede IKEv2, X25519, ML-KEM-1024 ve QKD key material'ını individual, hybrid ve triple-hybrid biçimlerde kullanacak şekilde genişletilmiştir.
QKD key material'ın Key Management System'dan alınması negotiation phase'e yaklaşık 35 ms ek latency getirmiştir. Buna rağmen bulk traffic DPU üzerinde hardware-accelerated AES-256-GCM ile işlendiği için data-plane throughput yaklaşık 91,1 Gbit/s olarak korunmuştur.
Aynı yapılandırmada yeterli key material bulunduğu koşulda 1 saniyeye kadar düşük key-renewal interval değerlerinin encrypted data transmission'ı bozmadan kullanılabildiği aktarılmıştır.
Bu sonuç control-plane latency ile data-plane throughput'un aynı metrik olmadığını açık biçimde gösterir. Handshake 35 ms daha uzun olabilir fakat sonraki uzun veri aktarımı line-rate'e yakın kalabilir.
200 Gbit/s sınıfı MACsec deneyinin ana sonucu
Kaynak, 200 Gbit/s sınıfı optical MACsec deneyinde üç yapılandırmayı karşılaştırmaktadır: şifresiz bağlantı, Linux kernel üzerinde software MACsec ve DPU-offloaded MACsec.
| Yapılandırma | Packet/MTU koşulu | Yaklaşık throughput |
|---|---|---|
| Linux kernel MACsec | Küçük MTU | ≈0,3 Gbit/s |
| Linux kernel MACsec | Standart MTU | ≈5 Gbit/s |
| Linux kernel MACsec | Jumbo frame | ≈13 Gbit/s |
| DPU offload MACsec | Standart MTU civarı | ≈93,4 Gbit/s |
| DPU offload MACsec | Jumbo frame | 196 Gbit/s |
196 Gbit/s değeri test edilen channel capacity'nin %99'undan fazlasına karşılık gelmektedir. Host CPU load software processing sırasında yaklaşık %81 iken DPU offload ile yaklaşık %45'e inmiş; yaklaşık %35 host processing capacity serbest kalmıştır.
Bu deney PQC'nin her zaman 196 Gbit/s çalıştığını göstermez. Sonuç belirli DPU, MACsec, optical link ve jumbo-frame yapılandırmasına aittir.
Packet size ve MTU neden throughput'u değiştiriyor?
Encryption'a yalnız mathematical primitive gözüyle bakıldığında packet header ve frame overhead unutulabilir. IPsec ESP ve MACsec security field'ları packet başına ekstra byte ekler. Küçük packet'larda bu sabit overhead toplam trafiğin daha büyük yüzdesini oluşturur.
Kaynak bazı DPU IPsec değerlendirmelerinde packet-level configuration'ın belirgin etkisini gösterir. Büyük MTU/jumbo frame, aynı amount of application data için daha az packet-processing event gerektiğinden throughput'u yükseltebilir.
Ancak büyük packet her ortamda otomatik optimum değildir; path MTU, fragmentation ve network-device desteği ayrıca değerlendirilmelidir.
TCP ve UDP neden aynı offload kazancını göstermiyor?
UDP connectionless ve daha düşük transport-layer state ile çalışırken TCP acknowledgement, congestion control, flow control, retransmission ve connection management gibi ek davranışlara sahiptir.
Kaynağın 400 Gbit/s DPU değerlendirmelerinde UDP hardware packet offload'dan çok yüksek oranda yararlanırken TCP'nin şifresiz baseline'a göre daha fazla sınırlanabildiği gösterilmiştir. Bu fark cryptographic primitive'den çok transport-stack behavior'ın sistem performansını belirleyebileceğini gösterir.
Virtualized ve multi-tenant sistemlerde PQC nasıl uygulanıyor?
Cloud ortamında bir fiziksel host üzerinde birçok VM veya container çalışabilir. Bu ortamda post-kuantum güvenlik yalnız external Internet link'ini şifrelemek değildir; tenant'lar arasındaki logical isolation ve encrypted communication path'leri de korumak gerekir.
Kaynak Single Root I/O Virtualization (SR-IOV) teknolojisini önemli architecture primitive olarak ele alır. Tek bir physical network interface birden fazla Virtual Function (VF) sunar. Her VM kendi VF'ine doğrudan erişebilir ve DMA üzerinden hypervisor networking overhead'inin bir bölümünü atlayabilir.
Sanallaştırılmış 100 Gbit/s ve 400 Gbit/s deneylerinde ne elde edildi?
100 Gbit/s BlueField-2 deployment'ında 16 virtual machine kullanan virtualized PQC-IPsec network-slicing configuration yaklaşık 71,79 Gbit/s'ye ulaşmış ve şifresiz virtualized baseline'ın yaklaşık %95,36'sını korumuştur.
Daha sonraki 400 Gbit/s BlueField-3 deployment'ında 16-VF-to-host UDP PQC-IPsec traffic 392,98 Gbit/s'ye ulaşmış; bu kaynakta unencrypted baseline'ın yaklaşık %99,99'u olarak verilmiştir.
Bu rakamlar bütün VM/PQC sistemlerinin aynı performansı vereceğini göstermez. Sonuç SR-IOV, DPU packet steering, UDP traffic ve belirli hardware configuration'ın birlikte optimize edildiği ortamı göstermektedir.
Multi-tenant ortamda encryption yalnız confidentiality mi sağlar?
Kaynak, encrypted tunneling'in bazı backend service attack surface'lerini de azaltabileceğini tartışır. Örneğin RDMA endpoint'e ulaşmaya çalışan yanlış korunmuş paketler IPsec layer'da elenirse malicious traffic'in doğrudan high-performance backend servisine ulaşması engellenebilir.
Bu durum kriptografiyi intrusion-detection sistemiyle aynı şey yapmaz. Ancak failed authentication veya incorrectly protected packet telemetry'si misconfiguration, abuse veya denial-of-service activity için operasyonel sinyal olarak kullanılabilir.
Çalışmanın ana bulguları
- Kuantum computing klasik public-key security assumptions'ı yalnız zayıflatmaz; RSA/DH/ECC için temel problem sınıfını değiştirebilir.
- Symmetric cryptography ve hash functions Shor etkisine maruz değildir; Grover ve diğer quantum-search sonuçları security margin'i azaltır.
- PQC, QKD ile aynı teknoloji değildir; QKD ancak belirli altyapılarda complementary key-distribution rolü oynayabilir.
- ML-KEM, ML-DSA ve SLH-DSA farklı görevler ve farklı mathematical assumptions için standardize edilmiş yapı taşlarıdır.
- Algorithm diversity, tek bir future cryptanalytic breakthrough'un bütün altyapıyı etkilemesi riskini azaltmak açısından önemlidir.
- Hibrit classical+PQC deployment geçiş döneminde interoperability ve assumption diversity sağlar, fakat overhead ve implementation complexity ekler.
- PQC'nin ana maliyeti yalnız CPU cycle değildir; key, ciphertext ve signature boyutu packetization ve certificate infrastructure'ı etkileyebilir.
- Control-plane ve data-plane ayrımı sayesinde post-kuantum authentication/key establishment ile yüksek hızlı symmetric encryption birlikte kullanılabilir.
- Çok yüksek throughput ortamlarında DPU ve SmartNIC offload host CPU kullanımını azaltabilir ve line-rate'e yakın encrypted throughput sağlayabilir.
- Primitive benchmark tek başına protocol performance'ı tahmin etmeye yetmez; MTU, TCP/UDP behavior, memory movement ve packet processing belirleyici olabilir.
- Virtualization, SR-IOV ve DPU packet steering ile post-kuantum encrypted multi-tenant network slicing yüksek throughput düzeylerinde uygulanabilir.
- Crypto-agility uzun dönem quantum-resilient infrastructure için merkezi gereksinimdir.
Çalışmanın desteklemediği sonuçlar
Kaynak, bugünkü kuantum bilgisayarların RSA-2048'i pratik olarak rutin biçimde kırabildiğini söylememektedir. Fiziksel kübit road map'leri ile fault-tolerant cryptographic computation arasındaki ilişki doğrudan değildir.
Kaynak, “bir milyon fiziksel kübit olunca RSA kesin kırılır” sonucunu desteklemez. Gerekli logical qubit sayısı, error correction overhead'i, gate fidelity, runtime ve architecture assumptions belirleyicidir.
Kaynak, AES-128'in gerçek dünyada kuantum saldırgan tarafından yalnız \(2^{64}\) klasik işlem maliyetiyle kırılacağını kanıtlamaz. Bu değer idealized Grover query-complexity anlatımıdır.
Kaynak, ML-KEM veya ML-DSA'nın gelecekte bulunabilecek her saldırıya karşı matematiksel olarak kırılamaz olduğunu iddia etmez.
Kaynak, DPU offload'ın her PQC deployment için zorunlu olduğunu söylemez. Yüksek throughput ortamlarında özellikle yararlı olduğu gösterilir; daha düşük rate'li server/client/embedded sistemlerde software implementation yeterli olabilir.
Kaynak, 92,3 Gbit/s, 196 Gbit/s veya 392,98 Gbit/s değerlerini bütün post-kuantum sistemlerinin genel performansı olarak sunmaz. Bunlar belirli test platformlarının ölçümleridir.
Kaynak, QKD'nin PQC'nin yerini aldığını söylemez. QKD'nin authentication ve digital-signature gereksinimlerini tek başına çözmediği açıkça belirtilir.
Kaynak, yalnız bir PQC primitive standardize edildiği için migration'ın tamamlandığını söylemez. PKI, certificate lifecycle, protocol compatibility, hardware, software, monitoring ve operational workflow'ların da değiştirilmesi gerekir.
Çalışmanın sınırlılıkları
Kitap kendisini bütün post-kuantum algoritmaları eksiksiz değerlendiren kapsamlı survey veya formal cryptographic monograph olarak tanımlamamaktadır. Ana odağı system-level deployment'tır.
Uygulamalı performans sonuçlarının önemli kısmı QUARC ve ilişkili araştırmacıların farklı primer yayınlarından sentezlenmiştir. Bütün rakamlar tek hardware, tek operating system, tek traffic generator veya tek protocol configuration altında ölçülmemiştir.
Bazı şekiller doktora tezlerinden veya daha önce yayımlanmış çalışmalardan yeniden düzenlenmiştir. Bu nedenle görsel kanıtların telif/lisans durumu figure caption seviyesinde ayrıca değerlendirilmelidir.
2026 itibarıyla post-kuantum standardization, migration guidance ve cryptanalytic confidence gelişmeye devam etmektedir. Kitabın anlattığı deployment landscape yayın tarihindeki bilgi durumunu temsil eder.
Donanım hızlandırma sonuçları belirli DPU, SmartNIC, CPU instruction set veya RISC-V co-design yapılarına bağlıdır. Architecture-specific speedup başka platforma otomatik taşınamaz.
Gelecekteki araştırma ve mühendislik gereksinimleri
Kitap future quantum-resilient architecture'ların yalnız yeni cryptographic primitives değil, bütün data lifecycle'ını kapsayan daha bütünleşik security infrastructure'a doğru ilerlemesini beklemektedir.
Öne çıkan teknik ihtiyaçlar arasında polynomial arithmetic, NTT ve Keccak gibi dominant computational kernels için daha iyi hardware/software co-design; daha güçlü side-channel resistance; constant-time implementations; reliable randomness; secure key handling; crypto-agile protocol stacks; scalable certificate lifecycle; hybrid constructions'ın daha derin formal analizi ve highly dynamic multi-tenant cloud ortamında büyük sayıda secure connection'ın yönetimi bulunmaktadır.
Kaynak ayrıca confidential computing ve AI workloads açısından data in transit, data at rest ve data during processing güvenlik katmanlarının birlikte ele alınmasına işaret eder. PQC network transport'ı quantum-resilient hale getirebilir; ancak çalışan process'in memory confidentiality'si veya malicious code problemi ayrı security mekanizmaları gerektirir.
Kaynak ve Yöntem Notu
Özgün eser adı: New Challenges in Post-Quantum Cryptography
Çekirdek QUARC yazarları: Abraham Cano Aguilera; Raphael Frantz; Dimosthenis Iliadis-Apostolidis; José Luis Imaña; Sokol Kosta; Daniel Christian Lawo; Joseph Meyer; Michał Podleś; Jerónimo Sánchez García; Idelfonso Tafur Monroy; Juan José Vegas Olmos.
Yazar sırası: Kaynakta tüm çekirdek QUARC yazarlarının kitabın hazırlanmasına katkı verdiği ve soyada göre alfabetik sıralandığı belirtilmektedir.
Eşit katkı: Formal “equal contribution” veya eş birinci yazarlık beyanı bulunmamaktadır. Alfabetik sıralama eşit katkı beyanı olarak yorumlanmamıştır.
Sorumlu yazar: Kitabın ön sayfalarında bir corresponding author belirtilmemiştir.
Harici katkıda bulunanlar: Rana Abu Bakar, Faris Alhamed, Xavier Arnal i Clemente, Filippo Cugini, Simon Rommel, Carlos Rubio Garcia ve Catalina Stan. Bunlar kaynakta çekirdek yazar listesinden ayrı “External Contributors” olarak verilmiştir.
Teknik yazım ve sentez: Athanasios Panagiotis Pelekoudas, Aalborg University.
Kapak ve grafik düzen: Emilia Castillo Frederiksen, Aalborg University.
Proje: QUARC — Quantum Resistant Communications: Advance Learning in Applied PQC Training.
QUARC ortak kurumları: Eindhoven University of Technology (TU/e), Aalborg University (AAU), Complutense University of Madrid (UCM) ve endüstriyel ortak NVIDIA.
Finansman: European Union Horizon Europe research and innovation programme, Marie Skłodowska-Curie Actions, Grant Agreement No. 101073355.
Yayınevi: Aalborg University Open Publishing.
Baskı: 1. baskı.
Yıl: 2026.
Resmî yayın tarihi: 7 Eylül 2026.
Sayfa sayısı: 146.
ISBN: 97887-7642-316-2.
DOI: 10.54337/aau.quarc.
Resmî yayın bağlantısı: https://openbooks.kb.dk/aauopen/catalog/book/679
DOI bağlantısı: https://doi.org/10.54337/aau.quarc
Kaynak türü: Teknik araştırma kitabı / sistem düzeyli post-kuantum kriptografi sentezi.
Hakemlik durumu: Resmî Aalborg metadata kayıtları birbiriyle tamamen tutarlı değildir. Aalborg University Open Publishing kitap kataloğu eseri “Books – Not peer-reviewed” kategorisinde gösterirken Aalborg University VBN araştırma kaydı eseri “Research output: Book – Research – peer-review” olarak sınıflandırmaktadır. PDF'nin kendi ön sayfalarında ayrıca açık bir peer-review statement bulunmadığından Verianla bu eserin hakemlik statüsünü kesinleştirmemektedir ve resmî kayıt uyuşmazlığını açıkça korumaktadır.
Lisans: Ana eser Creative Commons Attribution 4.0 International (CC BY 4.0) lisansı altında yayımlanmıştır. Ancak kaynak, daha önce yayımlanmış çalışmalardan alınan veya uyarlanan üçüncü taraf şekil, tablo ve diğer materyallerin kendi credit line, lisans ve izin koşullarına tabi olduğunu ve açıkça belirtilmedikçe kitabın CC BY 4.0 lisansının bu materyalleri kapsamadığını belirtmektedir.
Bilimsel kapsam: Eser klasik cryptography, symmetric data protection, public-key trust infrastructure, quantum threat model, Grover ve Shor etkileri, lattice cryptography, LWE/MLWE/SIS, NIST PQC standards, hybrid cryptography, crypto-agility, TLS/IPsec/MACsec, DPU/SmartNIC offload, virtualization, network slicing ve system-level deployment konularını bir araya getirir.
Kaynak materyal: Kitap QUARC projesi kapsamındaki araştırmalara, özellikle Abraham Cano Aguilera ve Daniel Christian Lawo'nun doktora tezlerine, QUARC üyeleri ve işbirlikçilerinin primer yayınlarına, standartlara, protocol specifications, technical reports, foundational research ve bağımsız çalışmalara dayanmaktadır.
Yöntemsel sınırlılık: Bu çalışma PRISMA tipi sistematik literature review veya nicel meta-analysis olarak sunulmamıştır. Kitabın amacı post-kuantum algoritmaların tamamını karşılaştırmak değil, quantum-resistant cryptography'yi deployment ve infrastructure problemi olarak öğretmek ve gerçek sistem deneyleriyle ilişkilendirmektir.
Veri erişilebilirliği: Kitapta makale tipi ayrı bir “Data Availability Statement” tespit edilmemiştir. Performans verilerinin önemli kısmı kaynakçada belirtilen daha önce yayımlanmış primer çalışmaların sonuçlarından sentezlenmiştir.
Çıkar çatışması: Kitabın ön ve son bölümlerinde standart makale formatında açık bir “Conflicts of Interest” beyanı tespit edilmemiştir; bu nedenle çıkar çatışması konusunda kaynak dışı bir beyan üretilmemiştir.
Etik onay: Eser insan katılımcı, klinik müdahale veya hayvan deneyi raporu değildir. Bununla birlikte PDF'de standart makale formatında ayrı bir ethics statement bulunmadığından “etik onay gerekmemiştir” şeklinde kaynakta bulunmayan resmî beyan eklenmemiştir.
Kuantum yorum sınırı: Fiziksel qubit roadmap'leri cryptographically relevant fault-tolerant quantum computer'ın ne zaman mevcut olacağını doğrudan belirlemez. RSA-2048 factoring resource estimates belirli error-correction, gate fidelity, architecture ve runtime assumptions'a bağlı araştırma tahminleridir; takvim tahmini değildir.
Post-kuantum güvenlik sınırı: “Quantum-resistant” ifadesi gelecekteki bütün saldırılara karşı mutlak matematiksel dokunulmazlık anlamına gelmez. Güvenlik, bilinen classical/quantum attacks ve belirli hardness assumptions altında değerlendirilir.
Performans sonuçları için yorum sınırı: 92,3 Gbit/s IPsec, 196 Gbit/s MACsec, 71,79 Gbit/s virtualized 100G deployment ve 392,98 Gbit/s 400G deployment değerleri farklı primer deneylere ve belirli hardware/software yapılandırmalarına aittir. Bu değerler bütün PQC sistemleri için evrensel performance guarantee değildir.
Шарҳ гузоред
Нишонии почтаи электронии шумо нашр намешавад. Майдонҳои ҳатмӣ бо * нишон дода шудаанд