

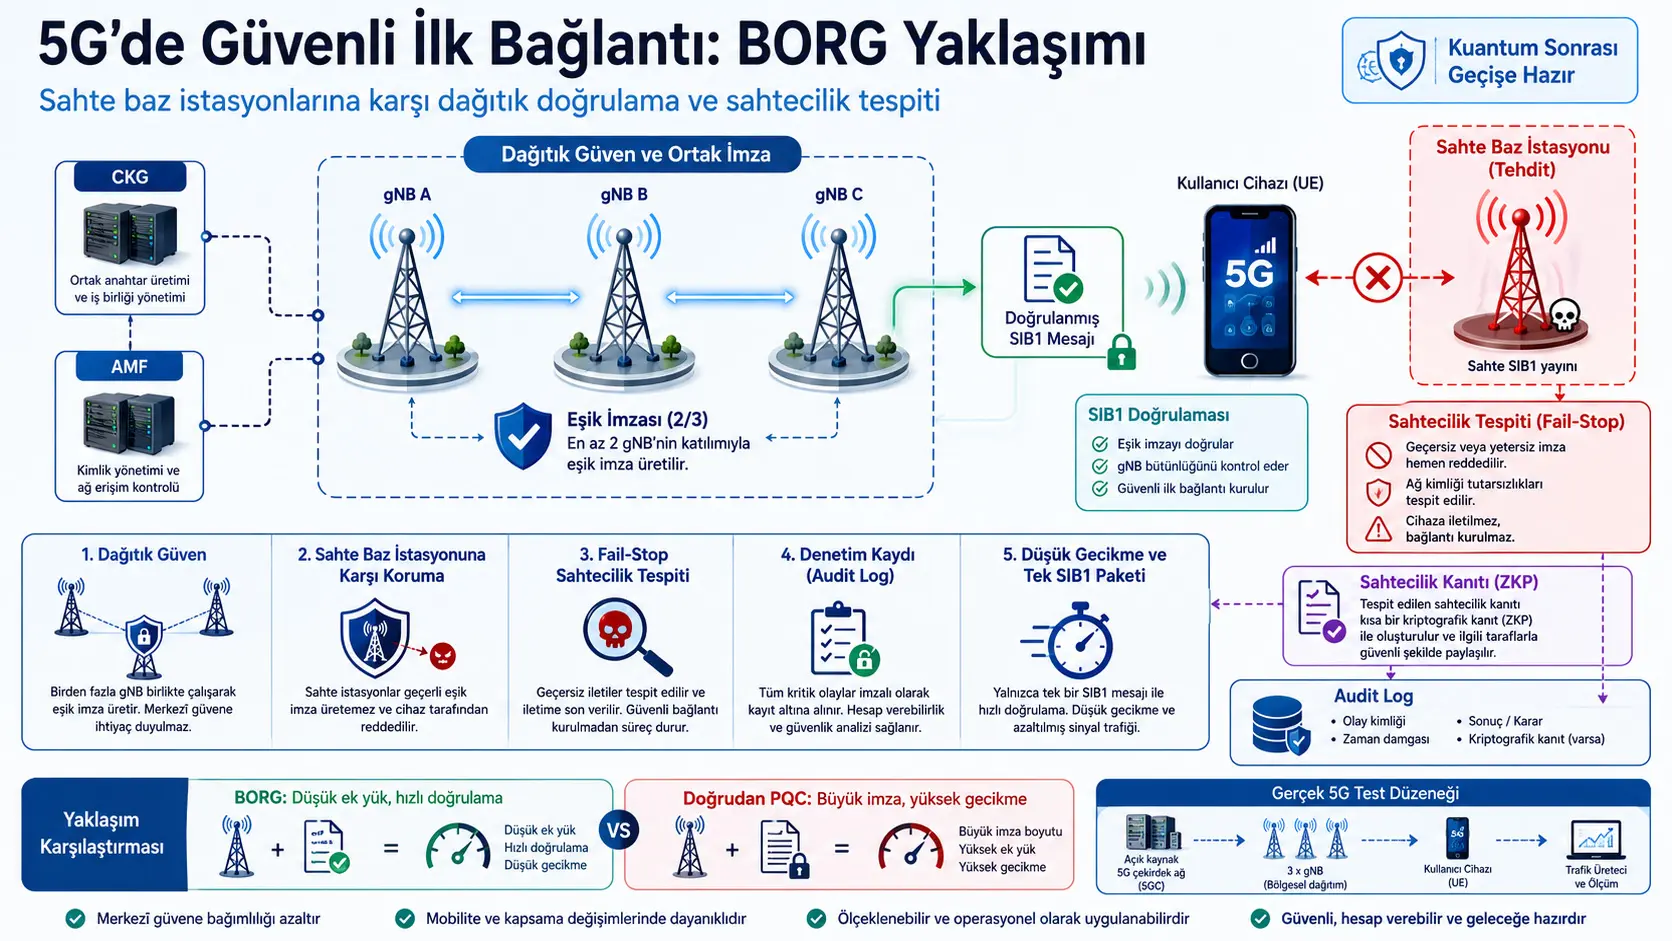
Utafiti huu unachunguza tatizo la ujumbe wa mfumo wa SIB1 unaopokelewa na vifaa vya 5G wakati wa kuunganishwa kwa mara ya kwanza na kituo cha msingi kukubaliwa bila kuthibitishwa, na unapendekeza mfumo wa uthibitishaji uliosambazwa unaoitwa BORG dhidi ya vituo vya msingi bandia. Watafiti wameonyesha, kwa uchambuzi wa itifaki na pia kwa mpangilio halisi wa majaribio ya bila waya wenye srsRAN, open5GS na vifaa viwili vya USRP B210, kwamba kuweka moja kwa moja saini za kidijitali za baada ya kompyuta za kwanta zilizosanifishwa na NIST ndani ya kikomo cha SIB1 cha 5G cha bayti 372 husababisha ugawanyaji mkubwa wa pakiti na ucheleweshaji. Usanidi uliopendekezwa wa BORG wenye kizingiti cha 2/3 uliingia katika pakiti moja ya SIB1 ukiwa na mzigo wa ziada wa kriptografia wa bayti 144 na ukatoa ucheleweshaji wa mwisho-hadi-mwisho wa milisekunde 2,99; katika ulinganisho wa ML-DSA wenye mnyororo kamili wa vyeti, mzigo wa ziada wa bayti 12.276 na ucheleweshaji wa milisekunde 662,47–5.282,47 uliripotiwa. Hata hivyo, BORG haitoi usalama kamili wa baada ya kwanta kwa muda wote; badala yake inatoa mbinu ya mpito ya fail-stop inayoruhusu kughushi kuthibitishwa baadaye ikiwa dhana ya saini ya kawaida itavunjwa.
BORG hailiache suala la uaminifu kwa kituo kimoja cha msingi, bali inalazimisha saini ya pamoja ya angalau idadi fulani ya vituo vya msingi. Muundo wa funguo unaotegemea utambulisho wa kihierarkia huondoa minyororo ya vyeti, huku utaratibu wa fail-stop ukilenga kubaini baadaye kwa ushahidi wa kriptografia saini inayoonekana halali lakini ambayo haikutengenezwa na watia saini walioidhinishwa. Aidha, saini zinazozalishwa na vituo vya msingi huhamishwa kwenye kumbukumbu za ukaguzi zilizosambazwa na zinazoweza kubaini mabadiliko, ambazo zinalindwa na saini za kizingiti salama dhidi ya mashambulizi ya baada ya kwanta.
Matokeo yanaonyesha kwamba, katika hali za majaribio zilizochunguzwa, BORG ilitoa mzigo wa mawasiliano ulio chini kwa takribani mara 85 kuliko matumizi ya moja kwa moja ya ML-DSA na, katika ulinganisho wa ucheleweshaji mkubwa zaidi, muda wa mwisho-hadi-mwisho ulio mfupi kwa takribani mara 1.767. Matokeo haya si uthibitishaji wa uwanjani katika mtandao wa kibiashara wa mwendeshaji; yalipatikana kwa vifaa vya redio vinavyofafanuliwa kwa programu vinavyoweza kubadilishwa, vipengele vya 5G vya chanzo huria na mazingira yaliyodhibitiwa ya maabara.
Swali kuu la utafiti ni nini?
Swali kuu la utafiti ni jinsi mtumiaji wa 5G anavyoweza kuthibitisha kwamba kituo cha msingi anachotaka kuunganishwa nacho ni halisi kabla hajaanzisha kikao salama. Kifaa cha mtumiaji (User Equipment, UE) katika muunganisho wa kwanza huchanganua vituo vya msingi vilivyo karibu na kuchagua seli kwa kutegemea kwa kiasi kikubwa nguvu ya mawimbi na taarifa za mfumo zinazotangazwa wazi. Katika hatua hii, utambulisho wa kituo cha msingi hauhakikishwi kwa utaratibu wa lazima na uliosanifishwa wa saini ya kidijitali.
Kizuizi cha Taarifa za Mfumo 1 (System Information Block 1, SIB1), kinachotangazwa wakati wa muunganisho wa kwanza, hubeba taarifa kuhusu uteuzi wa seli, hali ya ufikiaji, vitambulisho vya mtandao, ratiba ya ujumbe unaofuata wa mfumo na baadhi ya uwezo wa dharura. Baada ya kupokea ujumbe huu, kifaa cha mtumiaji huanzisha muunganisho wa Udhibiti wa Rasilimali za Redio (Radio Resource Control, RRC) na baadaye huingia katika mchakato wa uthibitishaji wa 5G na makubaliano ya funguo.
Mpangilio huu unaleta pengo muhimu la uaminifu: kabla ya kuanza uthibitishaji salama na mtandao wa msingi, kifaa huamua ni kituo gani cha msingi kitakachozungumza nacho kwa kutegemea tangazo ambalo bado halijasainiwa. Kituo cha msingi bandia kikitangaza mawimbi yenye nguvu zaidi au kuiga sehemu za SIB1, kinaweza kuvuta kifaa cha mtumiaji kwake. Hali hii inaweza kuwa sehemu ya kuanzia kwa matangazo bandia ya dharura, ufuatiliaji, uelekezaji usio sahihi wa roaming, kunyimwa huduma, kubadilisha ujumbe na mashambulizi dhidi ya hatua zinazofuata za itifaki.
Kwa nini SIB1 ni mwanzo wa mnyororo wa uaminifu?
Mchoro wa muunganisho wa 5G katika utafiti unaonyesha hatua kati ya kifaa cha mtumiaji, kituo cha msingi cha kizazi kipya (gNB) na Kazi ya Usimamizi wa Ufikiaji na Uhamaji (Access and Mobility Management Function, AMF). Kituo cha msingi kwanza hutangaza Kizuizi Kikuu cha Taarifa (MIB) na SIB1. Kifaa cha mtumiaji kisha hubadilishana ujumbe wa RRC Setup Request, RRC Setup na RRC Setup Complete; baada ya hapo michakato ya usajili katika mtandao wa msingi huanza.
Uhalali wa SIB1 ni muhimu kwa sababu huamua seli ambayo kifaa kitatumia kuendesha sehemu iliyobaki ya muunganisho. Utafiti hauna lengo la kubadilisha utaratibu uliopo wa 5G-AKA. BORG ni lango la ziada la usalama linalofanya kazi kabla ya 5G-AKA: lengo ni kuhakikisha kifaa kinaanza mchakato wa AKA kupitia kituo cha msingi ambacho saini yake imethibitishwa.
Katika utafiti, ukubwa wa juu wa SIB1 umechukuliwa kuwa biti 2.976, yaani bayti 372. Ujumbe unaweza kutangazwa kwa kawaida kwa vipindi vya kurudia vya takribani milisekunde 20 na, kutegemea utekelezaji, kwa vipindi vinavyoweza kufika milisekunde 160. Katika vipimo vya watafiti kwenye seli nane halisi za kibiashara, ukubwa wa SIB1 ulikuwa kati ya bayti 108–120; katika mpangilio wa majaribio wa srsRAN, ujumbe wa kwanza wa SIB1 ulitumia bayti 79. Kwa hiyo, saini ndogo inaweza kuongezwa kwenye pakiti iliyopo, lakini saini za baada ya kwanta zenye ukubwa wa kilobayti kadhaa lazima zigawanywe.
Ni mashambulizi gani yanayojumuishwa katika mfano wa vitisho?
Kielelezo 3 kinaonyesha vitisho vinne vya msingi:
- Kituo cha msingi bandia: Mshambuliaji hutangaza kama gNB halali na kuelekeza kifaa cha mtumiaji kuunganishwa naye.
- Kuibiwa kwa ufunguo wa kituo cha msingi: Sehemu ya saini ya kituo cha msingi huibiwa kupitia ufikiaji wa kimwili, udhaifu wa programu au kupandishwa kwa mamlaka bila ruhusa.
- Shambulio la mtu-katikati: Mshambuliaji husikiliza, hubadilisha au hurudia ujumbe kati ya kituo cha msingi na kifaa cha mtumiaji.
- Mshambuliaji mwenye uwezo wa kwanta: Mshambuliaji mwenye nguvu ya kompyuta ya kutosha katika siku zijazo kuvunja dhana ya kawaida ya logarithmu bainifu hujaribu kutengeneza saini za kawaida zinazoonekana halali.
Imedhaniwa kuwa mshambuliaji anaweza kudhibiti kabisa mazingira ya bila waya; anaweza kusikiliza, kuongeza, kubadilisha na kurudia ujumbe. Pia imedhaniwa kwamba mshambuliaji anaweza kuteka idadi ya vituo vya msingi iliyo chini ya thamani ya kizingiti. Kwa mfano, katika usanidi wa 2/3, kuteka kituo kimoja tu kati ya watia saini watatu hakutoshi kutengeneza saini ya pamoja iliyo halali.
Dhana hii pia inaweka mpaka wa usalama wa BORG. Ikiwa idadi ya vituo vya msingi inayolingana na kizingiti au zaidi itatekwa kwa wakati mmoja, dhamana ya uaminifu uliosambazwa haitabaki. Kwa hiyo, BORG si ulinzi usio na kikomo unaoweza kufanya miundombinu iwe salama hata ikiwa vituo vyote vya msingi vimetekwa.
Kwa nini saini za NIST za baada ya kwanta haziwezi kutumiwa moja kwa moja?
Moja ya michango muhimu ya utafiti ni kutathmini saini za baada ya kwanta si kwa muda wa operesheni ya kriptografia pekee, bali pia kwa tabia halisi ya upakiaji na utangazaji wa 5G. Tatizo kuu halitokani na muda wa kuhesabu saini, bali na ukubwa wa saini na funguo za umma kuzidi kikomo cha SIB1.
| Mbinu ya baada ya kwanta | Ukubwa wa saini uliotolewa katika utafiti | Ukubwa wa ufunguo wa umma | Matokeo kwa 5G SIB1 |
|---|---|---|---|
| ML-DSA / Dilithium2 | Bayti 2.420 | Bayti 1.312 | Saini na ufunguo haviingii katika SIB1 moja; ugawanyaji wa sehemu nyingi unahitajika. |
| FN-DSA, kiwango cha usalama 1 | Bayti 666 | Bayti 897 | Hata katika kiwango cha chini zaidi, huzidi kikomo cha bayti 372. |
| FN-DSA, kiwango cha usalama 5 | Bayti 1.280 | Bayti 1.793 | Sehemu nyingi za SIB1 zinahitajika. |
| SLH-DSA | Takribani kilobayti 7,8–17 kutegemea parameta iliyochaguliwa | Kutegemea mbinu | Husababisha ugawanyaji mkubwa sana na ucheleweshaji katika utangazaji wa SIB1. |
Saini pekee ya ML-DSA yenye bayti 2.420 pamoja na ufunguo wa umma wa bayti 1.312 hutoa jumla ya bayti 3.732 za data ya ziada. Ikiwa inadhaniwa kwamba takribani bayti 290 za nafasi tupu zinabaki katika kila pakiti ya SIB1, SIB1 13 tofauti zinahitajika kubeba data hii.
Wakati kuna milisekunde 20 kati ya SIB1 zinazofuatana, ucheleweshaji wa usafirishaji pekee wa sehemu 13 ni takribani:
\[ 12 \times 20\ \text{ms} = 240\ \text{ms} \]
Wakati kipindi cha utangazaji kinaongezeka hadi milisekunde 160, thamani hiyo hiyo huwa:
\[ 12 \times 160\ \text{ms} = 1.920\ \text{ms} \]
Kwa kuwa pakiti ya kwanza inachukuliwa kama mwanzo, kati ya pakiti 13 kuna vipindi 12 vya kusubiri. Ikiwa pakiti zinafika bila mpangilio au baadhi hazijafika, kifaa cha mtumiaji lazima kisubiri hadi sehemu zote zipatikane, kipange kwa namba za mfuatano na kijenge upya saini na ufunguo wa umma.
Katika mfano uliorahisishwa wa uwasilishaji wa nasibu katika utafiti, idadi inayotarajiwa ya pakiti ili kukamilisha sehemu zote 13 imeonyeshwa kama:
\[ 13 + \left\lfloor\frac{13}{2}\right\rfloor = 19 \]
Vipindi kumi na nane vya muda vinapozingatiwa, ucheleweshaji wa utangazaji pekee huongezeka hadi milisekunde 360–2.880. Vyeti vya AMF na kituo cha msingi vinapoongezwa kwenye mnyororo wa vyeti, usanidi wa ML-DSA huzalisha jumla ya pakiti 34 za mtandao, bayti 12.276 za mzigo wa mawasiliano na ucheleweshaji wa mwisho-hadi-mwisho wa milisekunde 662,47–5.282,47.
Hitimisho hapa si kwamba ML-DSA ni dhaifu kikriptografia. Katika utafiti, uthibitishaji wa ML-DSA ulichukua takribani milisekunde 0,03 tu. Tatizo ni kutolingana kwa saini kubwa, ufunguo wa umma na mnyororo wa vyeti na pakiti ndogo na za mara kwa mara za utangazaji wa 5G.
BORG inapendekeza suluhisho gani?
BORG imejengwa juu ya “Hierarchical Identity-Based Threshold Signature with Fail-Stop” (HITFS). Mfumo unaunganisha mawazo manne ya usalama na ufanisi:
- Funguo za kihierarkia zinazotegemea utambulisho: Badala ya kubeba minyororo ya vyeti vya funguo za umma ndani ya SIB1, funguo hutolewa kutoka hierarkia ya mtandao wa msingi, AMF na kituo cha msingi.
- Saini ya kizingiti: Kituo kimoja cha msingi hakiruhusiwi kutengeneza saini peke yake; angalau vituo t vya msingi lazima vishirikiane.
- Ushahidi wa kughushi wa fail-stop: Dhana ya kawaida ya kriptografia ikivunjwa katika siku zijazo, watia saini walioidhinishwa wanaweza kuthibitisha kwamba saini inayoonekana si yao.
- Kumbukumbu ya ukaguzi salama dhidi ya baada ya kwanta: Saini za SIB1 zinazozalishwa hufungwa kwa saini tofauti ya kizingiti ya baada ya kwanta na kupelekwa kwenye kumbukumbu zilizosambazwa, zinazoongezwa tu na zinazoweza kubaini mabadiliko.
Vipengele vya usanifu wa mfumo ni vipi?
| Kipengele | Jukumu | Nafasi ndani ya BORG |
|---|---|---|
| Mzalishaji Mkuu wa Funguo (CKG) | Hutengeneza funguo kuu za mfumo. | Hutengeneza ufunguo wa kihierarkia kwa AMF; ufunguo mkuu wa umma hupakiwa kwenye USIM/eSIM. |
| AMF | Husimamia ufikiaji na uhamaji. | Husambaza sehemu za funguo za kizingiti kwa vituo vya msingi na kuthibitisha ushahidi wa kughushi. |
| Vituo vya msingi | Huandaa na kutuma tangazo la SIB1. | Hutengeneza sehemu za saini, huunganisha saini ya pamoja na kuunda kumbukumbu ya ukaguzi. |
| Kifaa cha mtumiaji | Hupokea SIB1 na kuanzisha muunganisho. | Huthibitisha saini ya pamoja ya SIB1 kwa ufunguo mkuu wa umma uliomo kwenye USIM. |
Kielelezo 5 kinaonyesha mtiririko mzima wa itifaki kati ya CKG, AMF, vituo vitatu vya msingi na kifaa cha mtumiaji. CKG hufanya usanidi wa mfumo wa mara moja. AMF hutengeneza sehemu za funguo za vituo vya msingi. Vituo vya msingi hushirikiana thamani za uchakataji wa awali, huhesabu sehemu zao za saini juu ya SIB1, huthibitisha sehemu hizo na kuziunganisha kuwa saini moja ya kikundi. Kituo chenye mawimbi yenye nguvu zaidi hutangaza SIB1 pamoja na saini ya pamoja na taarifa zinazohitajika za utambulisho wa kihierarkia.
Uzalishaji wa funguo za kihierarkia unafanyaje kazi?
Katika usanidi wa mfumo, thamani ya siri ya nasibu α0 huchaguliwa. Ufunguo mkuu wa siri na ufunguo mkuu wa umma hutengenezwa kwa mahusiano yafuatayo:
\[ sk_{ID_0} = H_1(\alpha_0) \]
\[ PK_{ID_0} = g^{sk_{ID_0}} \bmod p \]
Hapa H1 ni kazi ya muhtasari wa kriptografia, g ni jenereta ya kikundi chenye mzunguko wa kikomo, na p ni moduli ya namba msingi katika hesabu ya modular. sk ni ufunguo wa siri na PK ni ufunguo wa umma.
Ufunguo wa huluki katika kiwango cha chini cha hierarkia hutolewa kutoka ufunguo wa kiwango cha juu na thamani zinazohusiana na utambulisho wa huluki hiyo:
\[ sk_{ID_k} = sk_{ID_{k-1}} \cdot h_{ID_k} + r_k \bmod q \]
skIDk−1 ni ufunguo wa siri wa kiwango cha juu, hIDk ni muhtasari unaohesabiwa kutoka utambulisho na vekta ya ufunguo wa umma, rk ni thamani ya nasibu, na q ni mpangilio wa uwanja wa kikomo. Hivyo ufunguo wa kituo cha msingi hauhusishwi tu na cheti huru, bali na mnyororo wa utambulisho unaotoka mtandao wa msingi kupitia AMF hadi kituo cha msingi.
Ufunguo hugawanywaje kati ya vituo vingi vya msingi?
BORG haitoi ufunguo wa siri wa kikundi moja kwa moja kwa kituo chochote cha msingi. Badala yake, polynomial ya daraja t−1 inayofanana na ugawaji wa siri wa Shamir hutengenezwa:
\[ f(x) = sk_{ID_k} + \sum_{i=1}^{t-1} a_i x^i \bmod q \]
skIDk ni sehemu ya kudumu ya polynomial, ai ni vigawo vya nasibu, na t ni idadi ya chini ya watia saini wanaohitajika. Kila kituo cha msingi hupewa thamani katika nukta tofauti:
\[ sk_{ID_k,i} = f(i) \]
\[ PK_{ID_k,i} = g^{sk_{ID_k,i}} \bmod p \]
Kila kituo kinajua sehemu yake ya siri pekee. Angalau sehemu t halali zinapopatikana, athari ya kihisabati ya ufunguo wa pamoja inaweza kujengwa upya kwa kutumia vigawo vya Lagrange:
\[ sk_{ID_k} = \sum_{i=1}^{t} \lambda_i sk_{ID_k,i} \bmod q \]
λi ni kigawo cha Lagrange. Katika uendeshaji wa kawaida wa itifaki, si lazima ufunguo wa siri wa pamoja ujengwe wazi; sehemu za saini huunganishwa moja kwa moja.
Saini ya kizingiti hutengenezwaje?
Mchakato wa kusaini wa BORG una raundi mbili za mawasiliano na hatua tatu za utendaji: uchakataji wa awali, uzalishaji wa sehemu na ujumuishaji.
Uchakataji wa awali
Vituo vya msingi hutengeneza mapema thamani za siri za nasibu na ahadi zao za umma kwa idadi fulani ya ujumbe utakaosainiwa baadaye. Ahadi mbili huhesabiwa kwa kila mtia saini:
\[ E_{i,j} = g^{e_{i,j}} \bmod p \]
\[ D_{i,j} = g^{d_{i,j}} \bmod p \]
i inaonyesha kituo cha msingi, j mpangilio wa ujumbe utakaosainiwa, na e pamoja na d ni namba zinazotokana na thamani za siri za nasibu. Uhesabuji wa mapema hupunguza mzigo wa uchakataji wakati SIB1 inatangazwa.
Uzalishaji wa sehemu ya saini
Kila mtia saini hutengeneza kipengele cha muda kutoka kwenye ahadi zake:
\[ R_{i,j} = D_{i,j}(E_{i,j})^{\rho_{i,j}} \bmod p \]
ρi,j ni kigawo cha kuunganisha kinachohesabiwa kutoka utambulisho wa mtia saini, ujumbe na ahadi za washiriki wote. Vipengele vya watia saini wote huzidishwa ili kupata Rj ya pamoja:
\[ R_j = \prod_{i=1}^{\beta} R_{i,j} \bmod p \]
β ni idadi ya vituo vinavyoshiriki kwa kweli katika operesheni hiyo ya saini na lazima ikidhi sharti t ≤ β ≤ n.
Kila kituo cha msingi kisha huhesabu sehemu yake ya saini:
\[ z_{i,j} = d_{i,j} + e_{i,j}\rho_{i,j} + \lambda_i sk_{ID_k,i}h_j \bmod q \]
hj ni muhtasari unaotokana na ujumbe, ahadi ya pamoja na ufunguo wa umma wa kikundi; skIDk,i ni sehemu ya ufunguo wa siri wa kituo. Baada ya sehemu kuthibitishwa:
\[ z_j = \sum_{i=1}^{\beta} z_{i,j} \bmod q \]
huhesabiwa na saini ya mwisho:
\[ \sigma_{k,j} = (R_j,z_j) \]
hutengenezwa. Kwa sababu muundo huu unategemea Schnorr, ukubwa wa jumla wa saini umehifadhiwa katika bayti 64.
Kifaa cha mtumiaji kinathibitishaje saini?
Kifaa cha mtumiaji hutumia ujumbe wa SIB1, saini ya pamoja, vitambulisho vya kituo cha msingi na AMF, ufunguo wa uthibitishaji wa kikundi na ufunguo mkuu wa umma uliopakiwa mapema kwenye USIM. Sharti lililorahisishwa la uthibitishaji ni:
\[ g^{z_j} \stackrel{?}{=} R_j \cdot \left(Q \cdot Q_{ID_k} \cdot (PK_{ID_0})^{\prod_{\ell=1}^{k}h_{ID_\ell}}\right)^{h_j} \bmod p \]
Upande wa kushoto huhesabiwa kutoka jibu la namba la saini, na upande wa kulia kutoka ahadi, funguo za utambulisho wa kihierarkia na muhtasari wa ujumbe. Pande mbili zikiwa sawa, saini hukubaliwa. Usawa usipotimia, SIB1 huchukuliwa kuwa batili na kifaa cha mtumiaji kinaweza kutafuta kituo kingine cha msingi kinachoweza kuthibitishwa.
Sifa ya fail-stop ina maana gani?
Sababu BORG kuitwa “tayari kwa siku zijazo” si kwamba inatoa usalama kamili wa baada ya kwanta katika muda wote wa uendeshaji. Saini ya SIB1 bado ni muundo wa aina ya Schnorr unaotegemea dhana ya logarithmu bainifu ya mviringo wa elliptic. Kompyuta ya kwanta yenye nguvu ya kutosha ikivunja dhana hii, mshambuliaji anaweza kutengeneza saini inayopita uthibitishaji wa kihisabati.
Utaratibu wa fail-stop unajaribu kuzuia shambulio kama hilo kubaki lisiloonekana. Vituo vya msingi vilivyoidhinishwa hufichua thamani zao za siri za nasibu zilizotumiwa mapema kwa saini halisi na kuhesabu upya kipengele cha pamoja Rj. R′j katika saini inayotiliwa shaka hulinganishwa na thamani ya saini halisi:
\[ R'_j = R_j \Rightarrow \text{“sahtecilik kanıtlanmadı”} \]
\[ R'_j \neq R_j \Rightarrow \text{“sahtecilik kanıtı üret”} \]
Tofauti ikigunduliwa, mpangilio wa ujumbe na thamani za siri za nasibu hugeuzwa kuwa ushahidi wa kughushi. AMF huthibitisha ushahidi huu, hutenga kikundi husika cha vituo vya msingi na inaweza kuanzisha mchakato wa kubadilisha funguo. Utaratibu huu huenda usizuie shambulio kabla halijatokea; hutoa ushahidi unaoweza kuthibitishwa na uwajibikaji baada ya shambulio.
Kumbukumbu za ukaguzi zinalindwaje?
Ili ukaguzi wa fail-stop uwe wa kuaminika, saini za zamani lazima zisiweze kubadilishwa na mshambuliaji. Kwa hiyo BORG hutumia saini tofauti ya kizingiti ya baada ya kwanta katika safu ya ukaguzi, tofauti na saini ya haraka ya kawaida ya kizingiti inayosaini SIB1 yenyewe.
Angalau vituo vya msingi t′ hutengeneza sehemu tofauti za saini juu ya saini ya kikundi cha SIB1. Sehemu hizo huunganishwa na kuunda saini ya ukaguzi iliyo salama dhidi ya mashambulizi ya baada ya kwanta. Kumbukumbu huwa na sehemu za aina hii:
\[ (\sigma_{BS,j},\ \sigma_A,\ ID_{BS},\ TS) \]
σBS,j inaonyesha saini ya kikundi cha SIB1, σA saini ya ukaguzi ya baada ya kwanta, IDBS vitambulisho vya vituo vya msingi vinavyohusika na TS muhuri wa muda. Inapendekezwa kumbukumbu zihifadhiwe katika hifadhi baridi inayoongezwa tu na kunakiliwa kwenye AMF, gNB au vipengele vingine vinavyoaminika vya RAN/mtandao wa msingi.
Uchakataji wa awali wa saini ya ukaguzi ulipimwa kuwa milisekunde 89,4, kusaini milisekunde 3,29 na kuthibitisha milisekunde 1,2. Kwa kuwa operesheni hizi hufanyika nje ya njia muhimu ya muunganisho wa SIB1 wa kifaa cha mtumiaji, hazikuongezwa kwenye jedwali kuu la ucheleweshaji wa mwisho-hadi-mwisho.
Utangazaji wa kurudia na mashambulizi ya relay yanashughulikiwaje?
Mshambuliaji akitangaza tena saini halali ya SIB1 katika eneo tofauti kwa mawimbi yenye nguvu zaidi, uthibitishaji wa saini pekee hauwezi kuzuia hilo. Ujumbe bado umesainiwa na kituo halisi cha msingi. Kwa hiyo utafiti unapendekeza uthibitishaji wenye kikomo cha muda.
Vituo vya msingi husaini SIB1 pamoja na muhuri wa muda na muda mfupi wa uhalali. Kifaa cha mtumiaji hukagua ubora wa wakati wa ujumbe na kukataa matangazo yaliyoisha muda. Hitaji la kupata kwa wakati sehemu za saini kutoka vituo vingi vya msingi hufanya shambulio la relay kuwa gumu zaidi kutekeleza. Hata hivyo, utafiti haukutekeleza itifaki ya distance-bounding inayopima umbali wa kimwili kwa njia ya kriptografia; kwa hiyo suluhisho kamili dhidi ya mashambulizi ya relay halijathibitishwa.
Uthibitisho wa usalama unaonyesha nini?
Utafiti unatoa nadharia kuu mbili. Nadharia ya kwanza inapunguza usalama wa BORG dhidi ya kughushi kwa kuwepo chini ya mashambulizi ya utambulisho uliochaguliwa na ujumbe unaobadilika, mradi mshambuliaji anadhibiti idadi ya watia saini iliyo chini ya kizingiti, hadi ugumu wa tatizo la logarithmu bainifu ya mviringo wa elliptic. Uthibitisho umejengwa kwa kutumia mfano wa random oracle na generalized forking lemma.
Nadharia ya pili inaweka sifa za kugundua kughushi kwa fail-stop na kutokataa kuwa zinategemea upinzani wa second preimage wa kazi ya muhtasari wa kriptografia. Sifa hii inalenga kuhakikisha kwamba hata mshambuliaji wa kwanta akivunja dhana ya saini ya kawaida, watia saini walioidhinishwa wanaweza kutambua saini ambayo hawakuitengeneza.
Uthibitisho huu ni halali chini ya mifano na dhana maalum za kihisabati. Hitilafu za programu, uvujaji wa side-channel, usambazaji usio sahihi wa funguo, kutekwa kwa vituo vinavyofikia kizingiti au makosa ya utekelezaji wa kazi ya muhtasari yanaweza kuwa nje ya dhamana hiyo hiyo ya usalama.
Mpangilio halisi wa majaribio ya bila waya uliundwaje?
Kielelezo 4 kinaonyesha mpangilio wa majaribio ambapo redio mbili za USRP B210 zinazofafanuliwa kwa programu zilitumika kama kituo cha msingi na kifaa cha mtumiaji. Vifaa viliunganishwa na kompyuta kupitia USB 3.0, na Leo Bodnar GPSDO ilitumika kwa usawazishaji wa saa ya nje ya 10 MHz. srsRAN iliendeshwa upande wa kituo cha msingi, open5GS upande wa mtandao wa msingi, na mawasiliano yalifanywa kwa njia ya bila waya.
Sifa kuu za kompyuta iliyotumika katika vipimo vya kriptografia ni hizi:
- Kizazi cha 12 cha Intel Core i7-12700H, kichakataji cha 3,50 GHz,
- 16 GiB ya kumbukumbu,
- 512 GiB SSD,
- Mfumo wa uendeshaji wa Ubuntu 22.04.4 LTS.
Operesheni za mviringo wa elliptic zilifanywa kwenye secp224k1 kwa lengo la usalama wa kawaida wa bit 128, na SHA-256 ilitumika kama kazi ya muhtasari. Katika ulinganisho wa baada ya kwanta, lengo la NIST Kiwango I lilichaguliwa. OpenSSL, Open Quantum Safe, Ringtail na maktaba ya blst kwa BLS zilitumika.
Vipimo vya kriptografia vilivyofanywa nje ya mpangilio wa majaribio vilirudiwa mara 10.000 na wastani ukachukuliwa. Kwa kuwa majaribio ya 5G ya bila waya yalihitaji uingiliaji wa mikono, matokeo ya mpangilio wa majaribio yaliripotiwa kama wastani wa marudio 10.
Matokeo makuu ya utendaji ni yapi?
| Mbinu | Usanifu na sifa kuu | Muda wa kusaini | Uthibitishaji kamili | Ucheleweshaji wa uchakataji/usafirishaji wa 5G | Mzigo wa ziada wa kriptografia | Ucheleweshaji wa mwisho-hadi-mwisho |
|---|---|---|---|---|---|---|
| BLS | Cheti cha ngazi mbili na saini iliyojumlishwa | 0,42 ms | 3,46 ms | 0,05 ms | Bayti 240 | 3,93 ms |
| EC-Schnorr | Cheti cha ngazi mbili | 0,30 ms | 3,80 ms | 0,05 ms | Bayti 256 | 4,15 ms |
| ML-DSA | Cheti cha ngazi mbili cha baada ya kwanta | 0,12 ms | 0,12 ms | 662,23–5.282,23 ms | Bayti 9.884 za kriptografia, bayti 12.276 za mawasiliano kwa jumla | 662,47–5.282,47 ms |
| Schnorr-HIBS | Saini ya kihierarkia inayotegemea utambulisho | 0,30 ms | 1,27 ms | 0,04 ms | Bayti 144 | 1,61 ms |
| BORG ya kati | Kihierarkia na fail-stop | 0,33 ms | 1,27 ms | 0,04 ms | Bayti 144 | 1,64 ms |
| 2/3 BORG | Kihierarkia, fail-stop na saini ya kizingiti | 1,68 ms | 1,27 ms | 0,04 ms | Bayti 144 | 2,99 ms |
Katika 2/3 BORG, uchakataji wa awali ukiwa umekamilika mapema, muda wa kusaini ni takribani milisekunde 1,12. Katika kipimo ambacho gharama ya uchakataji wa awali imejumuishwa katika operesheni hiyo hiyo, milisekunde 1,68 ziliripotiwa. Muda wa uthibitishaji kwenye kifaa cha mtumiaji ulibaki sawa kwa BORG ya kati na BORG ya kizingiti; kwa sababu mtumiaji hathibitishi sehemu binafsi za vituo vya msingi, bali saini moja ya kikundi iliyounganishwa.
Ucheleweshaji mkubwa zaidi uliopimwa wa ML-DSA wenye hierarkia kamili ukilinganishwa na 2/3 BORG:
\[ \frac{5.282,47}{2,99} \approx 1.767 \]
kwa hiyo BORG imesemwa kutoa ucheleweshaji wa mwisho-hadi-mwisho ulio mfupi kwa takribani mara 1.767. Ulinganisho wa mzigo wa mawasiliano ni:
\[ \frac{12.276}{144} \approx 85,25 \]
na hutoa matokeo hayo. Kwa hiyo watafiti waliripoti kwamba BORG ina mzigo wa mawasiliano ulio chini kwa takribani mara 85 kuliko usanidi wa ML-DSA.
Mzigo kwenye kifaa cha mtumiaji ni kiasi gani?
Mbinu kama BORG, BLS, Schnorr-HIBS na EC-Schnorr zinazoingia katika SIB1 moja huongeza muda wa uchakataji wa pakiti kwenye kifaa cha mtumiaji kwa takribani milisekunde 0,015–0,02. Katika ML-DSA, kwa sababu ya kuchakata pakiti nyingi, muda huu huongezeka hadi takribani milisekunde 0,26.
Uthibitishaji wa kriptografia wa ML-DSA ni wa haraka zaidi, takribani milisekunde 0,03, kuliko uthibitishaji wa milisekunde 1,15–1,27 wa mbinu nyingine. Hata hivyo, ucheleweshaji wa jumla wa muunganisho huamuliwa zaidi na usafirishaji wa sehemu nyingi na kuunganishwa upya kuliko uthibitishaji wa saini. Tofauti hii inaonyesha kwamba kupima kasi ya operesheni ya kriptografia pekee hakutoshi kuonyesha uwezekano wa matumizi katika mtandao halisi.
Ina maana gani kwa Uturuki na kwa matumizi?
Tatizo la utafiti si la nchi moja pekee. Kadiri miundombinu ya 5G na baadaye 6G inavyoenea nchini Uturuki, seli ndogo, vituo vya msingi vinavyofafanuliwa kwa programu, vipengele vya Open RAN na usanifu wa miunganisho mingi vitakuwa vya kawaida zaidi. Katika miundombinu hii, kukubali kituo kimoja cha msingi cha kimwili au cha kielektroniki kama mzizi wa uaminifu kunaweza kuruhusu nodi moja iliyotekwa kufanya matangazo ya kupotosha kwa kiwango kikubwa.
Thamani ya kiufundi ya BORG kwa Uturuki ni kwamba matangazo ya vituo vya msingi hayategemei cheti kimoja cha shirika, bali idhini ya pamoja ya vipengele vingi vya mtandao. Mbinu hii inatoa mwelekeo wa utafiti kwa tathmini ya hatari kama vituo vya msingi bandia, vifaa haramu vya kufuatilia waliojisajili, matangazo ya uwongo ya dharura na seli ndogo zilizotekwa.
Hata hivyo, utafiti haujajaribiwa na mitandao ya msingi ya waendeshaji nchini Uturuki, kanuni za Mamlaka ya Teknolojia ya Habari na Mawasiliano, vifaa vya ndani vya vituo vya msingi, miundombinu ya kibiashara ya USIM/eSIM au hali za roaming za kitaifa. Kwa hiyo, haupaswi kuonekana kama bidhaa au kiwango kinachoweza kutumiwa moja kwa moja nchini Uturuki, bali kama mfano wa utafiti kwa majaribio na usanifishaji wa ndani.
Nguvu za utafiti ni zipi?
- Unatathmini saini za baada ya kwanta pamoja na ukubwa halisi wa SIB1, ugawanyaji na vipindi vya utangazaji, si muda wa uchakataji pekee.
- Unatekeleza itifaki ya kriptografia katika mpangilio halisi wa bila waya wa srsRAN/open5GS.
- Unasambaza uaminifu unaotegemea kituo kimoja cha msingi kwa saini ya kizingiti inayoweza kusanidiwa kama 2/3.
- Kwa kuondoa mnyororo wa vyeti, unaweka data yote ya kriptografia katika bayti 144.
- Badala ya kuongeza saini kamili ya baada ya kwanta kwenye njia muhimu ya SIB1, unaitumia katika kumbukumbu za ukaguzi na kupendekeza suluhisho la mpito kati ya utendaji na uwajibikaji wa muda mrefu.
- Unatoa ufafanuzi rasmi na uthibitisho wa msingi wa reduction kwa kugundua kughushi, kutokataa na usalama wa uthibitishaji wa kawaida.
- Unachapisha kiini cha kriptografia na utekelezaji wa majaribio ya bila waya kama chanzo huria.
Mapungufu ya utafiti ni yapi?
- Utafiti huu ni preprint ambayo haijapitia peer review.
- BORG haitoi uthibitishaji kamili wa SIB1 wa baada ya kwanta; inalenga kuthibitisha baada ya tukio saini bandia iliyotengenezwa kwa shambulio la kwanta.
- Kuzuia shambulio kwa wakati halisi na ushahidi wa kughushi wa post-mortem si sifa ileile ya usalama.
- Majaribio hayakufanywa katika mtandao wa kibiashara wa mwendeshaji au baseband ya simu ya kibiashara isiyoweza kubadilishwa.
- Vipimo vya mpangilio wa majaribio wa 5G vinategemea wastani wa marudio 10 pekee; standard deviation, confidence interval na error bars hazijaripotiwa.
- Utafiti haujapima gharama za uendeshaji za usambazaji wa funguo na hifadhi ya ukaguzi katika kiwango cha mamia au maelfu ya vituo vya msingi.
- Ikiwa idadi ya vituo vya msingi inayolingana na kizingiti au zaidi itatekwa, dhamana ya saini iliyosambazwa haitabaki.
- Mashambulizi ya side-channel, uchimbaji wa ufunguo kimwili na milango ya nyuma ya vifaa hayajumuishwi.
- Usikilizaji wa kimya, jamming ya bila waya, shadowing/overshadowing, mashambulizi ya safu ya kimwili na faragha ya mtumiaji hayatatuliwi.
- Ingawa muhuri wa muda umependekezwa kwa mashambulizi ya relay, itifaki ya kuweka kikomo cha umbali haikutekelezwa wala kujaribiwa kwa majaribio.
- Hali ya roaming inahitaji usambazaji wa kuaminika wa funguo za umma kati ya waendeshaji tofauti; muunganisho huu haujathibitishwa katika mpangilio wa majaribio.
- Hali ya hiari ya uendeshaji inayochagua muunganisho badala ya usalama wakati uthibitishaji unaposhindwa inaweza kumunganisha mtumiaji kwa muda kwenye kituo cha msingi kisichothibitishwa.
- Mafanikio ya utaratibu wa fail-stop yanategemea uadilifu wa kumbukumbu za ukaguzi zilizosambazwa, ulinzi sahihi wa thamani za siri za uchakataji wa awali na uendeshaji wa kuaminika wa AMF.
- Matokeo yanatumika kwa vifaa, programu, maktaba na usanidi wa SIB1 uliochaguliwa; ucheleweshaji unaweza kubadilika katika utekelezaji mwingine.
Utafiti unaunga mkono nini?
Utafiti unaunga mkono kwamba matumizi ya moja kwa moja ya saini za NIST-PQC zenye mnyororo kamili wa vyeti kwa SIB1 husababisha ugawanyaji mkubwa na ucheleweshaji katika hali za utangazaji wa 5G zilizochunguzwa. Pia unaonyesha kwamba saini ya kizingiti ya 2/3 inayotegemea utambulisho wa kihierarkia inaweza kuwekwa ndogo vya kutosha kuingia katika SIB1 moja na kufanya kazi katika mpangilio wa bila waya uliodhibitiwa kwa ucheleweshaji wa mwisho-hadi-mwisho wa milisekunde chache.
Matokeo yanaunga mkono kwamba kutenganisha saini ya haraka ya kawaida ya kizingiti na kumbukumbu salama ya ukaguzi ya baada ya kwanta kunaweza kuunda usanifu wa mpito unaotekelezeka kati ya mahitaji ya muunganisho wa haraka wa 5G na malengo ya uwajibikaji wa baadaye.
Utafiti hauthibitishi nini?
- Hauthibitishi kwamba BORG ni saini ya kituo cha msingi iliyo salama kikamilifu dhidi ya baada ya kwanta.
- Hauonyeshi kwamba matangazo bandia yanayotengenezwa na mshambuliaji wa kwanta yatazuiwa kabla hayajaathiri watumiaji.
- Hauthibitishi kwamba BORG inaweza kutumika moja kwa moja katika mitandao yote ya waendeshaji wa 5G bila mabadiliko ya kiwango.
- Hautoi ushahidi wa uoanifu na simu za kibiashara, USIM za kibiashara au programu za vituo vya msingi za chanzo kilichofungwa.
- Hautoi suluhisho kamili kwa relay, jamming, shadowing, usikilizaji wa kimya au faragha ya mtumiaji.
- Hauonyeshi kwamba ML-DSA kwa ujumla haina matumizi; matokeo yanalenga tu matumizi yake ya moja kwa moja katika muundo mdogo na wa mara kwa mara wa utangazaji wa SIB1.
- Hauonyeshi kwamba BORG ni bidhaa ya kibiashara iliyo tayari kwa usanifishaji, kanuni, gharama na uendeshaji wa kiwango kikubwa.
Mbinu na Matokeo ya Utafiti
Muundo wa utafiti
| Kipengele kilichochunguzwa | Mbinu iliyotumika | Matokeo yaliyopimwa au kuchambuliwa |
|---|---|---|
| Itifaki ya awali ya 5G | Uchambuzi wa ukubwa wa pakiti ya SIB1, kipindi cha utangazaji na tabia ya itifaki | Kama saini inaingia katika pakiti moja na ucheleweshaji wa ugawanyaji |
| Uchunguzi wa mtandao wa kibiashara | Kipimo cha SIB1 katika seli nane halisi kwa watoa huduma wawili wa Marekani | Ukubwa halisi wa SIB1 wa bayti 108–120 |
| Itifaki ya BORG | Muundo wa saini ya 2/3 ya kizingiti na fail-stop inayotegemea utambulisho wa kihierarkia | Kusaini, kuthibitisha, mzigo wa ziada na sifa za usalama |
| Jaribio la bila waya | Mawasiliano hewani kwa USRP B210 mbili, srsRAN, open5GS na GPSDO | Uchakataji wa pakiti, usafirishaji na ucheleweshaji wa mwisho-hadi-mwisho |
| Ulinganisho wa baada ya kwanta | Uchambuzi wa ukubwa na muda wa NIST-PQC, hasa ML-DSA | Idadi ya vipande, jumla ya bayti na ucheleweshaji wa muunganisho |
| Usalama rasmi | Mfano wa random oracle, reduction ya ECDLP na upinzani wa second preimage | Ustahimilivu dhidi ya kughushi, kugundua fail-stop na kutokataa |
Vigezo vya majaribio
- Kichakataji: Intel Core i7-12700H, 3,50 GHz.
- Kumbukumbu: 16 GiB.
- Hifadhi: 512 GiB SSD.
- Mfumo wa uendeshaji: Ubuntu 22.04.4 LTS.
- Vifaa vya redio: USRP B210 mbili.
- Chanzo cha saa: 10 MHz Leo Bodnar GPSDO.
- Programu za 5G: srsRAN na open5GS.
- Mviringo wa elliptic: secp224k1.
- Kazi ya muhtasari: SHA-256.
- Lengo la usalama wa kawaida: bit 128.
- Kiwango cha ulinganisho wa baada ya kwanta: NIST Kiwango I.
- Ukubwa wa srsRAN SIB1: Bayti 79.
- Idadi ya marudio ya kriptografia: 10.000.
- Idadi ya marudio ya majaribio ya bila waya: 10.
Matokeo yaliyoboreshwa kwa saini moja
| Mbinu | Uzalishaji wa saini | Uthibitishaji | Uchakataji wa pakiti | Usafirishaji | Ukubwa wa saini | Ufunguo wa umma | Muda wa mwisho-hadi-mwisho |
|---|---|---|---|---|---|---|---|
| BLS | 0,42 ms | 1,15 ms | 0,03 ms | Chini ya 0,01 ms | Bayti 48 | Bayti 96 | 1,60 ms |
| ML-DSA | 0,12 ms | 0,03 ms | 0,57 ms | 160,02–1.280,02 ms | Bayti 2.420 | Bayti 1.312 | 160,74–1.280,74 ms |
| Schnorr-HIBS | 0,30 ms | 1,27 ms | 0,04 ms | Chini ya 0,01 ms | Bayti 64 | Bayti 32 | 1,61 ms |
| BORG ya kati | 0,33 ms | 1,27 ms | 0,04 ms | Chini ya 0,01 ms | Bayti 64 | Bayti 32 | 1,64 ms |
| 2/3 BORG, uchakataji wa awali umefanywa mapema | 1,12 ms | 1,27 ms | 0,04 ms | Chini ya 0,01 ms | Bayti 64 | Bayti 32 | 2,43 ms |
| 2/3 BORG, uchakataji wa awali umejumuishwa | 1,68 ms | 1,27 ms | 0,04 ms | Chini ya 0,01 ms | Bayti 64 | Bayti 32 | 2,99 ms |
Matokeo makuu
- Licha ya uthibitishaji wa haraka wa kriptografia wa ML-DSA, saini kubwa na mnyororo wa vyeti vilitawala ucheleweshaji wa mawasiliano ya 5G.
- Saini ya mwisho ya 2/3 BORG iliingia katika ujumbe mmoja wa SIB1 na haikuhitaji sehemu ya ziada ya SIB1.
- Mzigo kamili wa kihierarkia wa BORG wa bayti 144 ni chini ya mzigo wa mawasiliano wa ML-DSA wa bayti 12.276 kwa takribani mara 85.
- 2/3 BORG, yenye ucheleweshaji wa mwisho-hadi-mwisho wa milisekunde 2,99, ni chini ya masafa ya milisekunde 662,47–5.282,47 ya ML-DSA kwa takribani mara 222–1.767.
- Utendaji wa BORG ya kati na Schnorr-HIBS ni sawa; tofauti ya BORG ni uwajibikaji wa fail-stop na uaminifu uliosambazwa katika toleo la kizingiti.
- Kwa kuwa saini ya ukaguzi ya baada ya kwanta imetenganishwa na njia muhimu ya muunganisho wa mtumiaji, haikuongeza moja kwa moja muda wa uthibitishaji wa SIB1.
Mpaka wa tafsiri ya takwimu na majaribio
Watafiti walitoa wastani wa marudio 10.000 kwa operesheni za kriptografia na marudio 10 kwa majaribio ya bila waya. Hata hivyo, majedwali hayana standard deviation, median, outlier, confidence interval au significance test. Kwa hiyo, ingawa tofauti za muda kati ya mbinu ni kubwa na wazi, utofauti wa vipimo hauwezi kutathminiwa kwa kiasi.
Upana wa masafa ya ucheleweshaji wa ML-DSA unatokana zaidi na kipindi cha utangazaji wa SIB1 kuweza kutofautiana kati ya milisekunde 20–160 na hitaji la vipande kukamilika kwa mfuatano, kuliko utofauti wa operesheni za kriptografia. Matokeo yanahitaji kupimwa tena kwa vipanga ratiba tofauti vya vituo vya msingi, viwango tofauti vya kujazwa kwa SIB1 na hali tofauti za redio.
Maelezo ya Chanzo na Mbinu
Jina asili la utafiti: Future-Proofing Authentication Against Insecure Bootstrapping for 5G Networks: Feasibility, Resiliency, and Accountability
Waandishi: Saleh Darzi; Mirza Masfiqur Rahman; Imtiaz Karim; Rouzbeh Behnia; Attila Altay Yavuz; Elisa Bertino.
Mpangilio wa waandishi: Umehifadhiwa kama ulivyo katika utafiti uliopitiwa.
Mchango sawa au mwandishi wa kwanza sawa: Haujaelezwa.
Mwandishi wa mawasiliano: Hakuna alama maalum ya mwandishi wa mawasiliano katika utafiti uliopakiwa. Katika rekodi ya SSRN, Saleh Darzi ameorodheshwa kama mwandishi wa mawasiliano.
Taasisi: Bellini College of Artificial Intelligence, Cybersecurity and Computing, University of South Florida; Department of Computer Science, Purdue University; Department of Computer Science, University of Texas at Dallas; School of Information Systems, University of South Florida.
Kitambulisho cha arXiv: arXiv:2510.23457v3.
Rekodi ya SSRN:Namba ya muhtasari ya SSRN 6900315
Kiungo rasmi cha arXiv:Ukurasa wa utafiti wa arXiv
Utekelezaji wa chanzo huria:Hifadhi ya GitHub ya BORG-Scheme
Mwaka wa uchapishaji: Toleo la kwanza la arXiv ni 2025; toleo la sasa la v3 lililochunguzwa ni la 7 Juni 2026.
Aina ya chanzo: Preprint yenye muundo wa itifaki ya kriptografia, uchambuzi rasmi wa usalama na mpangilio halisi wa majaribio ya 5G ya bila waya.
Hali ya peer review: Utafiti huu ni preprint ambayo haijapitia peer review; matokeo yanapaswa kusomwa kwa kuzingatia kikomo hiki.
Jarida na mchapishaji: Uchapishaji wa jarida uliopitiwa na kukubaliwa haujathibitishwa. Toleo lililopakiwa lina maneno “Preprint submitted to Elsevier” pekee. Ukurasa binafsi wa mtafiti unaonyesha uwasilishaji kwa Elsevier Computer Networks, huku maelezo ya GitHub yakitaja uwasilishaji kwa IEEE Transactions on Dependable and Secure Computing. Kutokana na mgongano huu kati ya vyanzo, taarifa ya uhakika ya jarida au mchapishaji haijatolewa.
Taarifa ya ufadhili: Utafiti uliungwa mkono na CNS 2350213, NSF 2112471, University of Texas System Rising STARs Award 40071109 na fedha za kuanzisha za University of Texas at Dallas.
Makala haya ya Kituruki yameandaliwa kwa kuchunguza maandishi, fomula, algoriti, majedwali, michoro ya itifaki ya 5G, vielelezo vya vitisho na mpangilio wa majaribio wa utafiti uliopakiwa. Vyanzo vya nje vilitumika tu kuthibitisha taarifa za utambulisho wa kibibliografia kama kichwa, mpangilio wa waandishi, toleo la arXiv, DOI, hifadhi ya msimbo na hali ya uchapishaji. Hakuna matokeo ya kisayansi yasiyokuwapo katika utafiti uliopakiwa yaliyoongezwa.
Mipaka mikuu ya kimetodolojia ya utafiti ni kutokuwepo kwa peer review, kutokujaribiwa katika mazingira ya mwendeshaji wa kibiashara, kutotoa uthibitishaji kamili wa wakati halisi wa baada ya kwanta, kutumia marudio 10 pekee katika majaribio ya bila waya, kutoripoti kutokuwa na uhakika kwa vipimo na kutotathmini kwa majaribio kiwango kikubwa sana cha mtandao. Sifa ya fail-stop ya BORG si saini kamili ya baada ya kwanta inayozuia shambulio la kwanta mapema; ni utaratibu wa usalama wa kipindi cha mpito unaolenga kutoa ushahidi wa kughushi unaoweza kuthibitishwa baada ya tukio.
Acha maoni
Anwani yako ya barua pepe haitachapishwa. Sehemu za lazima zimewekewa alama ya *