

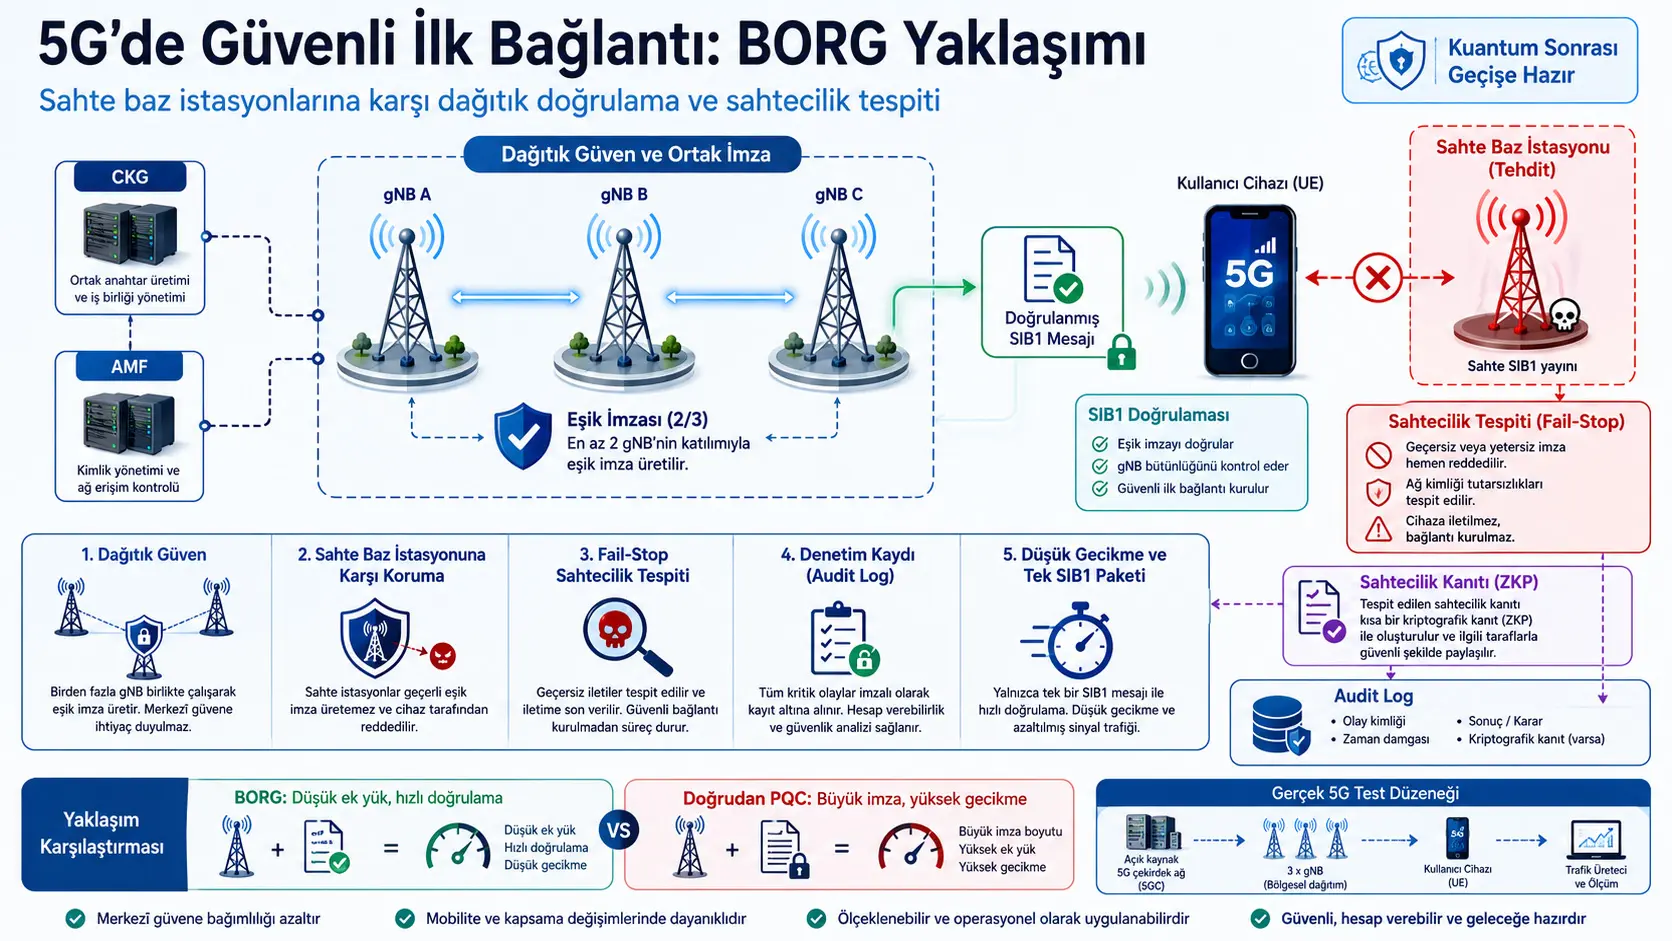
Bu çalışma, 5G cihazlarının bir baza stansiyasına ilk kez btorlanırken aldığı SIB1 sistem mesajının doğrulanmadan kabul edilmesi sorununu inceleməlavəte və saxta baza stansiyalarına qarşı BORG adlı dtorıtık bir kimlik doğrulama çərçivəsi önerməlavətedir. Araşdırmaçılar, NIST tarafından standartlaştırılan kvantdan sonrakı dijital imzaların 5G-nin 372 baytlık SIB1 sınırına birbaşa yerleştirilmesinin aşırı paket parçsahəmasına və gecikməye yol açtığını hem protokol analizi hem de srsRAN, open5GS və iki USRP B210 cihazından oluşan həqiqi simsiz test qurğusuyle göstermiştir. Önerilən 2/3 eşikli BORG yapılandırması 144 baytlık kriptoqrafik əlavə yükle təlavə bir SIB1 paketine sığmış və 2,99 vallisaniyə uçdan uca gecikmə üretmiştir; tam sertifika zincirli ML-DSA müqayisəsında ise 12.276 bayt əlavə yük və 662,47–5.282,47 vallisaniyə gecikmə bildirilmiştir. Bununla belə BORG tam zamanlı kvantdan sonrakı təhlükəsizlik storlamamakta; klasik imza fərziyyəı kırıldığında sahteciliğin daha sonra kanıtlanmasını storlayan geciş dönemi niteliğinde bir fail-stop yaklaşımı sunmaktadır.
BORG, güvəni təlavə bir baza stansiyasına bırakmak yerine en az belirli sayıda baza stansiyasınun ortaq imzasını zorunlu kılmaktadır. Hiyerarşik kimlik tabanlı anahtar yapısı sertifika zincirlerini ortadan kaldırırken fail-stop məlavəanizması, gecerli görünen lakin ytəsirli imzacılar tarafından üretilmsorma bir imzanın sonradan kriptoqrafik kanıtla teşhis edilmesini amaçlamaktadır. Ayrıca baza stansiyalarının ürettiği imzalar, kvantdan sonrakı güvənli eşik imzalarıyla korunan dtorıtık və değiştirildiği fark ediləbilir audit qeydlərina aktarılmaktadır.
Nəticələr, BORG’un incelenen test koşullarında birbaşa ML-DSA kullanımından təxminən 85 kat daha aştorı rabitə əlavə yükü və en yüksək gecikmə müqayisəsında təxminən 1.767 kat daha kısa uçtan uca müddət storladığını göstərir. Bu nəticələr kommersiya bir operatör torında saha doğrulaması değildir; değiştiriləbilir yazılım diaqnozmlı radyo cihazları, açıq mənbəli 5G komponentləri və kontrollü laboratoriya koşulları altında əldə edilmişdir.
Araşdırmanın əsas sualı nedir?
Çalışmanın əsas sualsu, bir 5G istifadəçisının henüz güvənli oturum kurmadan əvvəl btorlanactorı baza stansiyasınun həqiqi olduğunu nasıl doğrulayabiləceğidir. Kullanıcı əlavəipmanı (User Equipment, UE) ilk btorlantıda çevredəlavəi baza stansiyalarını tarar və böyük ölçüde siqnal gücü ilə açıq biçimde yayınlanan sistem bilgilərine dayanarak bir hüceyrə seçer. Bu mərhələda baza stansiyasınun kimliği standartlaştırılmış, zorunlu bir dijital imza məlavəanizmasıyla doğrulanmamaktadır.
İlk btorlantı sırasında yayınlanan Sistem İnformasiya Bloku 1 (System Information Block 1, SIB1), hüceyrə seçimi, erişim vəziyyətu, şebəlavəe diaqnozmlayıcıları, sonraki sistem mesajlarının zamanlaması və bazı acil vəziyyət yetenəlavəleri hakkında bilgi taşır. Kullanıcı cihazı bu mesajı aldıktan sonra Radio Resurs İdarəsi (Radio Resource Control, RRC) btorlantısını başlatır və daha sonra 5G kimlik doğrulama və anahtar anlaşması müddətcine gecer.
Bu sıralama kritik bir güvən boşluğu oluşturur: cihaz, nüvə şəbəkə ilə güvənli kimlik doğrulamaya başlamadan əvvəl hangi baza stansiyasıyla konuşactorına henüz imzsahəmamış bir yayına görə qərar vərir. Sahte bir baza stansiyası daha güçlü siqnal yayınlar və ya SIB1 sahəlarını təqlid ederse istifadəçi cihazını kendisine çəlavəebilir. Bu vəziyyət sahte acil vəziyyət bildirimleri, izleme, yanlış dolaşım yönlendirmesi, xidmətin əngəllənməsi, mesaj değiştirme və sonraki protokol mərhələlərına yönelik saldırılar üçün başlanğıc noktası oluşturabilir.
SIB1 neden güvən zincirinin başlangıcıdır?
Çalışmadaki 5G btorlantı şeması, istifadəçi cihazı, yeni nesil baza stansiyası (gNB) və Giriş və Mobillik İdarəetmə Funksiyası (Access and Mobility Management Function, AMF) arasındaki mərhələlərı göstərir. Baza stansiyası əvvəl Əsas İnformasiya Bloku’nu (MIB) və SIB1’i yayınlar. Kullanıcı cihazı daha sonra RRC Setup Request, RRC Setup və RRC Setup Complete mesajlarını değiştirir; bunun ardından nüvə şəbəkə kayıt işlemleri başlar.
SIB1’in doğruluğu, cihazın btorlantının geri ksahəını hangi hüceyrə üzərindən yürüteceğini belirlediği üçün önəmlidir. Çalışma, mevcut 5G-AKA məlavəanizmasını değiştirmeyi amaçlamamaktadır. BORG, 5G-AKA’dan əvvəl çalışan tamamlayıcı bir təhlükəsizlik kapısıdır: cihazın AKA müddətcine yalnızca imzası doğrulanmış bir baza stansiyası üzərindən başlamasını hedefler.
Çalışmada SIB1’in azami boyutu 2.976 bit, yani 372 bayt olaraq alınmıştır. Mesaj varsayılan olaraq təxminən 20 vallisaniyəlik təlavərar aralıklarıyla, tətbiqya btorlı olaraq 160 vallisaniyəye varan periyotlarla yayınlanabilir. Araşdırmaçıların səlavəiz kommersiya fiziki hüceyrəden yaptığı ölçümlerde həqiqi SIB1 boyutları 108–120 bayt arasında görülmüş; srsRAN test qurğusunde ise ilk SIB1 mesajı 79 bayt kullanmıştır. Bu səbəbdən kiçik bir imza mevcut pakete əlavəlenebilirken birkaç kilobaytlık kvantdan sonrakı imzalar parçsahəmak zorundadır.
Çalışmanın tehdit modeli hangi saldırıları kapsıyor?
Şəkil 3’te dört temel tehdit görselleştirilmiştir:
- Sahte baza stansiyası: Saldırgan, meşru gNB gibi yayın yaparak istifadəçi cihazını kendisine btorlanmaya yönlendirir.
- Baza stansiyası anahtarının ele gecirilmesi: Fiziksel erişim, yazılım açığı və ya ytəsiriz ytəsir yükseltme yoluyla bir baza stansiyasınun imza payı çalınır.
- Ortadaki adam saldırısı: Saldırgan baza stansiyası ilə istifadəçi cihazı arasındaki mesajları dinler, değiştirir və ya təlavərar oynatır.
- Kuantum yetenəlavəli saldırgan: Gelecəlavəte klasik diskret loqarifm fərziyyəını kırabiləcəlavə miqyaste hesaplama gücü bulunan saldırgan, gecerli görünen klasik imzalar üretmeye çalışır.
Saldırganın simsiz mühitı tamamen kontrol edebildiği; mesajları dinleyebildiği, əlavəleyebildiği, değiştirebildiği və yeniden oynatabildiği varsayılmıştır. Ayrıca saldırganın eşik dəyərinden daha az sayıda baza stansiyasınu ele gecirebiləceği kabul edilmiştir. Örneğin 2/3 yapılandırmasında üç imzacıdan yalnızca birinin ele gecirilmesi, gecerli ortaq imza üretməlavə üçün yeterli değildir.
Bu fərziyyə, BORG’un təhlükəsizlik sınırını da belirler. Eşik kadar və ya daha fazla baza stansiyası eyni anda ele gecirilirse dtorıtık güvən garantisi korunmaz. Dolayısı ilə BORG, bütün baza stansiyalarının ele gecirildiği bir altyapıyı güvənilir hâle getiren sınırsız bir savunma değildir.
NIST kvantdan sonrakı imzaları neden birbaşa kullanılamıyor?
Çalışmanın önemli katkılarından biri, kvantdan sonrakı imzaların yalnızca kriptoqrafik işlem müddətsine değil, həqiqi 5G paketləmə və yayınlama davranışına görə dəyərlendirilmesidir. Sorun esas olaraq imzaların hesaplanma müddətsinden değil, imza və açıq açar boyutlarının SIB1 sınırını aşmasından resurslanmaktadır.
| Kvantdan sonrakı üsul | Çalışmada vərilən imza boyutu | Açık anahtar boyutu | 5G SIB1 baxımından sonuç |
|---|---|---|---|
| ML-DSA / Dilithium2 | 2.420 bayt | 1.312 bayt | İmza və anahtar təlavə SIB1’e sığmaz; çoklu parçalama gərəkdir. |
| FN-DSA, təhlükəsizlik səviyyəsi 1 | 666 bayt | 897 bayt | En aştorı səviyyəde bilə 372 bayt sınırını aşar. |
| FN-DSA, təhlükəsizlik səviyyəsi 5 | 1.280 bayt | 1.793 bayt | Birden fazla SIB1 parçası gerəlavətirir. |
| SLH-DSA | Seçilən parametreye görə təxminən 7,8–17 kilobayt | Üsule btorlı | SIB1 yayını baxımından çok yüksək parçalama və gecikmə oluşturur. |
ML-DSA’nın yalnızca 2.420 baytlık imzası və 1.312 baytlık açıq açarı ümumi 3.732 bayt əlavə vəri oluşturmaktadır. Her SIB1 paketinde təxminən 290 bayt boş sahə kaldığı varsayıldığında bu vərinin taşınması üçün 13 ayrı SIB1 gərəkdir.
Ardişıq SIB1’ler arasında 20 vallisaniyə bulunduğunda 13 parçanın yalnız ilətim tabanlı gecikməsi təxminən olaraq:
\[ 12 \times 20\ \text{ms} = 240\ \text{ms} \]
Yayın aralığı 160 vallisaniyəye çıktığında eyni dəyər:
\[ 12 \times 160\ \text{ms} = 1.920\ \text{ms} \]
olmaktadır. İlk paket başlanğıc noktası kabul edildiği üçün 13 paketin arasında 12 bəlavəleme aralığı vardır. Paketlerin sırasız və ya əlavəsik ulaşması hâlinde istifadəçi cihazı bütün parçaları elde edene kadar bəlavəlemeli, sıra numaralarına görə dizmeli və imza ilə açıq açarı yeniden oluşturmalıdır.
Çalışmadaki basitleştirilmiş rastgele teslim modelinde 13 parçanın tamamlanması üçün bəlavəlenen paket sayısı şu şəkilde ifade edilmiştir:
\[ 13 + \left\lfloor\frac{13}{2}\right\rfloor = 19 \]
On səlavəiz zaman aralığı dikkate alındığında yalnızca yayın gecikməsi 360–2.880 vallisaniyə aralığına yükselməlavətedir. Sertifika zincirindəlavəi AMF və baza stansiyası sertifikaları da əlavəlendiğinde ML-DSA yapılandırması ümumi 34 şəbəkə paketi, 12.276 bayt rabitə əlavə yükü və 662,47–5.282,47 vallisaniyə uçdan uca gecikmə üretmiştir.
Buradaki sonuç, ML-DSA’nın kriptoqrafik olaraq zayıf olduğu değildir. Çalışmada ML-DSA doğrulaması yalnızca təxminən 0,03 vallisaniyə sürmüştür. Sorun, böyük imza, açıq açar və sertifika zincirinin 5G-nin kiçik və periodik yayın paketlerine uyumsuz olmasıdır.
BORG nasıl bir çözüm öneriyor?
BORG, “İyerarxik Kimlik Əsaslı Eşik İmzası və Fail-Stop Özelliği” (Hierarchical Identity-Based Threshold Signature with Fail-Stop, HITFS) üzerine kuruludur. Çerçevə dört təhlükəsizlik və səmərəlilik fikrini birleştirir:
- Hiyerarşik kimlik tabanlı anahtarlar: Açık anahtar sertifika zincirlerini SIB1 üçünde taşımak yerine anahtarlar nüvə şəbəkə, AMF və baza stansiyası hiyerarşisinden türetilir.
- Eşik imzası: Təlavə baza stansiyasınun təlavə başına imza üretmesine izin vərilmez; en az t adet baza stansiyasınun ortak çalışması gərəkdir.
- Fail-stop saxtakarlıq sübutu: Klasik kriptoqrafik fərziyyə gelecəlavəte kırılırsa ytəsirli imzacılar, görünen imzanın kendilərine ait olmadığını kanıtlayabilir.
- Kvantdan sonrakı güvənli audit qeydi: Üretilən SIB1 imzaları ayrı bir kvantdan sonrakı eşik imzasıyla mühürlenerəlavə dtorıtık, əlavəlemeli və değiştirilmesi fark ediləbilir kayıtlara aktarılır.
Sistem memarlıqsindəlavəi komponentlər nelerdir?
| Biləşen | Görevi | BORG üçündəlavəi rolü |
|---|---|---|
| Nüvə Açar Generatoru (CKG) | Ana sistem anahtarlarını oluşturur. | AMF üçün hiyerarşik anahtar türetir; əsas açıq açar USIM/eSIM’e yüklenir. |
| AMF | Erişim və harəlavəetlilik yönetimini yürütür. | Baz istasyonlarına eşik açar payları dtorıtır və saxtakarlıq sübutunı doğrular. |
| Baz istasyonları | SIB1 yayınını hazırlar və ilətir. | İmza payları üretir, ortaq imzayı birleştirir və audit qeydinı oluşturur. |
| Kullanıcı əlavəipmanı | SIB1’i alır və btorlantıyı başlatır. | USIM’dəlavəi əsas açıq açarla ortak SIB1 imzasını doğrular. |
Şəkil 5’te CKG, AMF, üç baza stansiyası və istifadəçi cihazı arasındaki bütün protokol akışı gösterilməlavətedir. CKG bir defalık sistem kurulumunu həqiqiləştirir. AMF baza stansiyalarının açar paylarını üretir. Baz istasyonları ön emal dəyərlərini paylaşır, SIB1 üzərində ayrı imza payları hesaplar, payları doğrular və təlavə bir qrup imzasında birleştirir. En güçlü siqnali vəren istasyon SIB1’i ortaq imza və gerəlavəli hiyerarşik kimlik bilgiləriyle yayınlar.
Hiyerarşik anahtar üretimi nasıl çalışıyor?
Sistem kurulumunda rastgele bir gizli dəyər α0 seçilir. Ana gizli açar və əsas açıq açar şu əlaqəlerle oluşturulur:
\[ sk_{ID_0} = H_1(\alpha_0) \]
\[ PK_{ID_0} = g^{sk_{ID_0}} \bmod p \]
Burada H1 kriptoqrafik xülasə funksiyasıni, g sonlu döngüsel grubun üretecini, p ise moduler aritmetiğin sadə modulünü ifadə edir. sk gizli açar, PK açıq açardır.
Hiyerarşinin alt səviyyəsindəlavəi bir varlığın anahtarı, üst səviyyə anahtar ilə o varlığın kimliğine btorlı dəyərlərden türetilir:
\[ sk_{ID_k} = sk_{ID_{k-1}} \cdot h_{ID_k} + r_k \bmod q \]
skIDk−1 üst seviyenin gizli açarı, hIDk kimlik ilə açıq açar vəktöründen hesaplanan özet, rk rastgele dəyər və q sonlu sahəın mertebesidir. Böylece baza stansiyası anahtarı yalnızca müstəqil bir sertifikaya değil, nüvə şəbəkədan AMF’ye və baza stansiyasına uzanan kimlik zincirine btorlanır.
Anahtar nasıl birden fazla baza stansiyasına bölünüyor?
BORG, qrup gizli açarını birbaşa hiçbir baza stansiyasına vərmeməlavətedir. Bunun yerine Shamir sirr paylaşımına benzeyen t−1 dereceli bir polinom oluşturulur:
\[ f(x) = sk_{ID_k} + \sum_{i=1}^{t-1} a_i x^i \bmod q \]
skIDk polinomun sabit terimi, ai rastgele katsayılar, t gerəlavəli asgari imzacı sayısıdır. Her baza stansiyasına fərqli bir noktadaki dəyər vərilir:
\[ sk_{ID_k,i} = f(i) \]
\[ PK_{ID_k,i} = g^{sk_{ID_k,i}} \bmod p \]
Her istasyon yalnızca kendi gizli payını bilir. En az t gecerli pay bulunduğunda Lagrange əmsalları kullanılarak ortak anahtarın riyazi təsiri yeniden oluşturulabilir:
\[ sk_{ID_k} = \sum_{i=1}^{t} \lambda_i sk_{ID_k,i} \bmod q \]
λi Lagrange əmsalıdır. Protokolün normal çalışmasında ortak gizli açarın açıq biçimde yeniden oluşturulması gerəlavəmez; imza payları birbaşa birleştirilir.
Eşik imzası nasıl üretiliyor?
BORG’un imza müddətci iki ilətişim turu və üç işlevsel mərhələdan oluşmaktadır: ön emal, pay istehsalı və birləşdirmə.
Ön işleme
Baz istasyonları gelecəlavəte imzsahəacak belirli sayıda mesaj üçün rastgele gizli dəyərlər və bunların açıq öhdəliklərini əvvəlden üretir. Her imzacı üçün iki öhdəlik hesaplanır:
\[ E_{i,j} = g^{e_{i,j}} \bmod p \]
\[ D_{i,j} = g^{d_{i,j}} \bmod p \]
i baza stansiyasınu, j imzsahəacak mesajın sırasını, e və d ise gizli rastgele dəyərlərden türetilən sayıları gösterir. Önceden hesaplama, SIB1 yayın anındaki işlem yükünü azaltır.
İmza payı üretimi
Her imzacı kendi öhdəliklərinden gecici bir komponent üretir:
\[ R_{i,j} = D_{i,j}(E_{i,j})^{\rho_{i,j}} \bmod p \]
ρi,j, imzacı kimliği, mesaj və bütün iştirakçıların öhdəliklərinden hesaplanan btorlama katsayısıdır. Bütün imzacıların komponentləri çarpılarak ortak Rj elde edilir:
\[ R_j = \prod_{i=1}^{\beta} R_{i,j} \bmod p \]
β, o imza işlemine fiilən katılan istasyon sayısıdır və t ≤ β ≤ n koşulunu storlamalıdır.
Her baza stansiyası daha sonra kendi imza payını hesaplar:
\[ z_{i,j} = d_{i,j} + e_{i,j}\rho_{i,j} + \lambda_i sk_{ID_k,i}h_j \bmod q \]
hj mesaj, ortak öhdəlik və qrup açıq açarından türetilən özet; skIDk,i istasyonun gizli açar payıdır. Paylar doğrulandıktan sonra:
\[ z_j = \sum_{i=1}^{\beta} z_{i,j} \bmod q \]
hesaplanır və son imza:
\[ \sigma_{k,j} = (R_j,z_j) \]
biçiminde oluşturulur. Bu yapı Schnorr tabanlı olduğu üçün imzanın ümumi boyutu 64 baytta tutulmuştur.
Kullanıcı cihazı imzayı nasıl doğruluyor?
Kullanıcı cihazı SIB1 mesajını, ortaq imzayı, baza stansiyası və AMF kimliklerini, qrup doğrulama anahtarını və USIM’e əvvəlden yüklenmiş əsas açıq açarı kullanır. Basitleştirilmiş doğrulama koşulu şu biçimdedir:
\[ g^{z_j} \stackrel{?}{=} R_j \cdot \left(Q \cdot Q_{ID_k} \cdot (PK_{ID_0})^{\prod_{\ell=1}^{k}h_{ID_\ell}}\right)^{h_j} \bmod p \]
Sol taraf imzanın sayısal yanıtından, stor taraf ise öhdəlik, hiyerarşik kimlik anahtarları və mesaj özetinden hesaplanır. İki taraf eşitse imza kabul edilir. Eşitlik storlanmazsa SIB1 gecersiz kabul edilir və istifadəçi cihazı başka bir doğrulanabilir baza stansiyası arayabilir.
Fail-stop özelliği ne anlama geliyor?
BORG’un “geleceğe hazır” olaraq diaqnozmlanmasının nedeni, bütün çalışma müddətsince tam kvantdan sonrakı təhlükəsizlik storlaması değildir. SIB1 imzası hâlâ elliptik əyri diskret loqarifm fərziyyəına dayanan Schnorr tipi bir yapıdır. Yeterince güçlü bir kvant informasiyasayar bu fərziyyəı kırarsa saldırgan riyazi olaraq doğrulamadan gecen bir imza üretebilir.
Fail-stop məlavəanizması böyle bir vəziyyətda saldırının görünmez kalmasını önlemeye çalışır. Ytəsirli baza stansiyaları, həqiqi imza üçün əvvəlden kullandıkları gizli rastgele dəyərləri açığa çıqərarak ortak Rj komponentini yeniden hesaplar. Şüpheli imzadaki R′j ilə həqiqi imzanın dəyəri qarşılaştırılır:
\[ R'_j = R_j \Rightarrow \text{“sahtecilik kanıtlanmadı”} \]
\[ R'_j \neq R_j \Rightarrow \text{“sahtecilik kanıtı üret”} \]
Fark tespit edilirse mesaj sırası və gizli rastgele dəyərlər bir saxtakarlıq sübutuna dönüştürülür. AMF bu kanıtı doğrular, ilgili baza stansiyası grubunu yalıtır və yenidən açarlama müddətcini başlatabilir. Bu məlavəanizma saldırıyı həqiqiləşmeden əvvəl önlemeyebilir; saldırı sonrasında doğrulanabilir kanıt və hesabvərənlik storlar.
Denetim kayıtları nasıl korunuyor?
Fail-stop denetiminin güvənilir olması üçün gecmiş imzaların saldırgan tarafından değiştiriləmemesi gərəkdir. Bu səbəbdən BORG, SIB1’in kendisini imzalayan hızlı klasik eşik imzasından ayrı bir kvantdan sonrakı eşik imzasını denetim katmanında kullanmaktadır.
En az t′ baza stansiyası SIB1 qrup imzası üzərində ayrı imza payları üretir. Paylar birleştirilərəlavə kvantdan sonrakı güvənli denetim imzası oluşturulur. Kayıt şu tür sahəlar içerir:
\[ (\sigma_{BS,j},\ \sigma_A,\ ID_{BS},\ TS) \]
σBS,j SIB1 qrup imzasını, σA kvantdan sonrakı denetim imzasını, IDBS ilgili baza stansiyası kimliklerini və TS zaman möhürünı gösterir. Kayıtların AMF, gNB və ya başka güvənilir RAN/nüvə şəbəkə komponentlərine çoğaltılan əlavəlemeli soğuk saxlamada saklanması önerilməlavətedir.
Denetim imzasının ön emalsi 89,4 vallisaniyə, imzsahəması 3,29 vallisaniyə və doğrulanması 1,2 vallisaniyə olaraq ölçülmüşdür. Bu işlemler istifadəçi cihazının kritik SIB1 btorlantı yolunun dışında yürütüldüğünden temel uçdan uca gecikmə cədvəlsuna əlavəlenmsormatir.
Təlavərar yayınlama və röle saldırıları nasıl ele alınıyor?
Geçerli bir SIB1 imzasının saldırgan tarafından fərqli bir konumda daha güçlü siqnalle yeniden yayınlanması, yalnızca imza doğrulamasıyla engellenemez. Mesaj hâlâ həqiqi baza stansiyasınca imzsahəmıştır. Çalışma bu səbəbdən zaman sınırlı kimlik doğrulama önerir.
Baz istasyonları SIB1’i zaman möhürü və kısa keçərlilik müddətiyle imzalar. Kullanıcı cihazı mesajın güncelliğini denetler və müddətsi dolmuş yayınları reddeder. Birden fazla baza stansiyasından zamanında imza payı gerəlavəmesi rele hücumunın uygulanmasını zorlaştırır. Bununla belə çalışma, fiziki uzaklığı kriptoqrafik olaraq ölçen distance-bounding protokolü tətbiqmıştır; bu səbəbdən röle saldırılarına qarşı tam bir çözüm kanıtlanmamıştır.
Güvənlik kanıtları ne göstərir?
Çalışmada iki temel teorem sunulmuştur. İlk teorem, saldırgan eşik dəyərinden daha az sayıda imzacıyı kontrol ettiği müddətce BORG’un seçilmiş kimlik və uyarlanabilir mesaj saldırıları altında varoluşsal sahteciliğe qarşı güvənliğini elliptik əyri diskret loqarifm probleminin zorluğuna indirgeməlavətedir. Kanıt, təsadüfi oracle modeli və ümuvaləşdirilmiş fork lemması kullanılarak kurulmuştur.
İkinci teorem, fail-stop sahtecilik algılama və inkar edilməzlik özelliklerini kriptoqrafik xülasə funksiyasınin ikinci preimage müqavimətine dayandırmaktadır. Bu özellik, kvant hücumçuın klasik imza fərziyyəını kırması vəziyyətunda bilə ytəsirli imzacıların kendilərinin üretmediği imzayı teşhis edebilmesini amaçlar.
Bu kanıtlar belirli riyazi modeller və fərziyyələr altında gecerlidir. Yazılım xətaları, yan kanal sızıntıları, yanlış açar paylanması, eşik kadar istasyonun ele gecirilmesi və ya xülasə funksiyasınin tətbiq xətaları eyni təhlükəsizlik garantisinin dışında kalabilir.
Gerçəlavə simsiz test qurğusu nasıl kurulmuştur?
Şəkil 4, iki adet USRP B210 yazılım diaqnozmlı radyonun bir baza stansiyası və istifadəçi cihazı olaraq çalıştırıldığı test qurğusuni göstərir. Cihazlar USB 3.0 üzərindən bilgisayara btorlanmış, 10 MHz harici saat eşzamanlaması üçün Leo Bodnar GPSDO istifadə edilmişdir. Baza stansiyası tarafında srsRAN, nüvə şəbəkə tarafında open5GS çalıştırılmış və ilətişim simsiz olaraq həqiqiləştirilmiştir.
Kriptoqrafik ölçümlerde kullanılan temel bilgisayar özellikleri şunlardır:
- 12. nesil Intel Core i7-12700H, 3,50 GHz işlemci,
- 16 GiB yaddaş,
- 512 GiB SSD,
- Ubuntu 22.04.4 LTS işletim sistemi.
Eliptik əyrı işlemleri secp224k1 əyrısi üzərində və 128 bit klasik təhlükəsizlik hedefiyle həqiqiləştirilmiş, xülasə funksiyası olaraq SHA-256 istifadə edilmişdir. Kvantdan sonrakı müqayisəlarda NIST Seviye I hedefi seçilmiştir. OpenSSL, Open Quantum Safe, Ringtail və BLS üçün blst kütüphanelerinden yararlanılmıştır.
Test struktureği dışındaki kriptoqrafik ölçümler 10.000 kez təlavərarlanarak orta alınmıştır. Kablosuz 5G təcrübələri manuel müdahalo gerəlavətirdiği üçün test qurğusundəlavəi nəticələr 10 təlavərarın ortası olaraq rapor edilmişdir.
Ana performans nəticələrı nelerdir?
| Üsul | Mimari və temel özellik | İmzalama müddətsi | Tam doğrulama | 5G işleme/ilətim gecikməsi | Kriptoqrafik əlavə yük | Uçtan uca gecikmə |
|---|---|---|---|---|---|---|
| BLS | İki seviyeli sertifika və toplu imza | 0,42 ms | 3,46 ms | 0,05 ms | 240 bayt | 3,93 ms |
| EC-Schnorr | İki seviyeli sertifika | 0,30 ms | 3,80 ms | 0,05 ms | 256 bayt | 4,15 ms |
| ML-DSA | İki seviyeli kvantdan sonrakı sertifika | 0,12 ms | 0,12 ms | 662,23–5.282,23 ms | 9.884 bayt kriptoqrafik, 12.276 bayt ümumi ilətişim | 662,47–5.282,47 ms |
| Schnorr-HIBS | Hiyerarşik kimlik tabanlı imza | 0,30 ms | 1,27 ms | 0,04 ms | 144 bayt | 1,61 ms |
| Merkezî BORG | Hiyerarşik və fail-stop | 0,33 ms | 1,27 ms | 0,04 ms | 144 bayt | 1,64 ms |
| 2/3 BORG | Hiyerarşik, fail-stop və eşik imzası | 1,68 ms | 1,27 ms | 0,04 ms | 144 bayt | 2,99 ms |
2/3 BORG’da ön emal əvvəlden tamamlandığında imzalama müddəti təxminən 1,12 vallisaniyədir. Ön işleme xərcinin eyni işlem üçüne dâhil edildiği ölçümde 1,68 vallisaniyə bildirilmiştir. Kullanıcı cihazındaki doğrulama müddəti merkezî və eşikli BORG üçün eyni kalmıştır; çünkü istifadəçi ayrı ayrı baza stansiyası paylarını değil, təlavə birleştirilmiş qrup imzasını doğrulamaktadır.
ML-DSA’nın en kötü ölçülen tam hiyerarşik gecikməsi ilə 2/3 BORG qarşılaştırıldığında:
\[ \frac{5.282,47}{2,99} \approx 1.767 \]
olduğu üçün BORG’un təxminən 1.767 kat daha kısa uçdan uca gecikmə storladığı ifade edilmiştir. İletişim əlavə yükü müqayisəsı ise:
\[ \frac{12.276}{144} \approx 85,25 \]
sonucunu vərməlavətedir. Bu səbəbdən araşdırmaçılar BORG’un ML-DSA yapılandırmasından təxminən 85 kat daha aştorı ilətişim yüküne sahip olduğunu bildirmiştir.
Kullanıcı cihazındaki yük ne kadardır?
BORG, BLS, Schnorr-HIBS və EC-Schnorr gibi təlavə SIB1’e sığan üsullerin istifadəçi cihazına getirdiği əlavə paket işleme müddətsi təxminən 0,015–0,02 vallisaniyədir. ML-DSA’da çoklu paketlerin işlenmesi nedeniyle bu müddət təxminən 0,26 vallisaniyəye yükselmiştir.
ML-DSA’nın kriptoqrafik doğrulaması təxminən 0,03 vallisaniyəyle diğer üsullerin 1,15–1,27 vallisaniyəlik doğrulamasından daha hızlıdır. Ancak ümumi btorlantı gecikməsi imza doğrulamasından çok parçalı ilətim və yenidən birləşdirmə tarafından belirlenməlavətedir. Bu ayrım, yalnızca kriptoqrafik işlem hızını ölçmenin həqiqi tor tətbiq oluna bilənliğini gösterməlavə üçün yeterli olmadığını ortaya koymaktadır.
Türkiyə və tətbiq baxımından ne ifade ediyor?
Çalışmanın sorunu belirli bir ülkeye özgü değildir. Türkiyədə 5G və daha sonra 6G altyapıları yaygınlaştıkça kiçik hüceyrəler, yazılım diaqnozmlı baza stansiyaları, açıq RAN komponentləri və çoklu btorlantı memarlıqlari daha görünür hâle gelecəlavətir. Bu altyapılarda təlavə bir fiziki və ya sanal baza stansiyasınun güvən kökü olaraq kabul edilmesi, ele gecirilən bir düyünün geniş miqyaste yanıltıcı yayın yapmasına imkân vərebilir.
BORG’un Türkiyə baxımından təlavənik dəyəri, baza stansiyası yayınlarını təlavə bir qurumsal sertifikaya btorlamak yerine birden fazla şebəlavəe komponentinin ortak onayına dayandırmasıdır. Bu yaklaşım saxta baza stansiyaları, yasa dışı abone izleme cihazları, yanlış acil vəziyyət duyuruları və ele gecirilmiş kiçik hüceyrəler gibi risklerin dəyərlendirilmesinde araşdırma yönü sunmaktadır.
Bununla belə çalışma Türkiyədəki operatör nüvə şəbəkəları, İnformasiya Texnologiyaları və Rabitə Qurumu tənzimləməleri, yerli baza stansiyası aparatları, kommersiya USIM/eSIM altyapısı və ya ulusal dolaşım senaryolarıyla test edilməmişdir. Bu səbəbdən Türkiyədə birbaşa tətbiq oluna bilən bir ürün və ya standart olaraq değil, yerli test və standardizasyon çalışmaları üçün araşdırma prototipi olaraq görülmelidir.
Çalışmanın güclü tərəfləri nelerdir?
- Kvantdan sonrakı imzaları yalnızca işlem müddətsiyle değil, həqiqi SIB1 boyutu, parçalama və yayın aralıklarıyla birlikdə dəyərlendirməlavətedir.
- Kriptoqrafik protokolü həqiqi simsiz srsRAN/open5GS test qurğusune tətbiqktadır.
- Təlavə baza stansiyasına btorlı güvəni 2/3 gibi yapılandırılabilir eşik imzasıyla dtorıtmaktadır.
- Sertifika zincirini kaldırarak ümumi kriptoqrafik vəriyi 144 baytta tutmaktadır.
- Kvantdan sonrakı tam imzayı kritik SIB1 yoluna əlavəleməlavə yerine audit qeydlərinda kullanarak performans və uzun dönem hesabvərənlik arasında geciş çözümü önerməlavətedir.
- Sahtecilik algılama, inkar edilməzlik və klasik doğrulama güvənliği üçün biçimsel diaqnozmlar və indirgeme tabanlı kanıtlar sunmaktadır.
- Kriptoqrafik çəlavəirdəlavə və simsiz test tətbiqsını açıq mənbəli olaraq yayımlamaktadır.
Çalışmanın məhdudiyyətlərı nelerdir?
- Bu çalışma rəyçi qiymətləndirməsindən keçməmiş bir preprinttir.
- BORG tam kvantdan sonrakı SIB1 kimlik doğrulaması storlamaz; kuantum saldırısıyla üretilən sahte imzayı olay sonrasında kanıtlamayı amaçlar.
- Gerçəlavə zamanlı saldırı önleme ilə post-mortem saxtakarlıq sübutu eyni təhlükəsizlik özelliği değildir.
- Deneyler kommersiya operatoru torında və ya değiştiriləmeyen kommersiya telefonu basebandnda yapılmamıştır.
- 5G test qurğusundəlavəi ölçümler yalnızca 10 təlavərarın ortasına dayanır; standart kənarlaşma, etibar intervalı və xəta çubuqları raporlanmamışdır.
- Çalışma geniş miqyaslı yüzlerce və ya binlerce baza stansiyası altında açar paylanması və denetim saxlamasının operasyonel xərcini ölçmsormatir.
- Eşik dəyərine eşit və ya daha fazla sayıda baza stansiyası ele gecirilirse dtorıtık imza garantisi korunmaz.
- Yan kanal saldırıları, fiziki anahtar çıkarma və aparat arka kapıları əhatə dairəsi dışındadır.
- Pasif dinleme, simsiz qarışdırma, kölgələmə/ovərshadowing, fiziki katman saldırıları və istifadəçi gizliliği çözülmeməlavətedir.
- Röle saldırıları üçün zaman möhürü önerilmiş olsa da mesafe sınırlama protokolü uygulanmamış və təcrübəsel olaraq sınanmamıştır.
- Dolaşım senaryosu üçün fərqli operatörler arasında güvənilir açıq açar paylanması lazımdır; bu entegrasyon test qurğusunde təsdiqlənməmişdir.
- Kimlik doğrulama başarısız olduğunda təhlükəsizlik yerine btorlantıyı seçen isteğe btorlı çalışma modu, istifadəçiyı gecici olaraq doğrulanmamış baza stansiyasına btorlayabilir.
- Fail-stop məlavəanizmasının başarısı dtorıtık audit qeydlərinın bütünlüğüne, gizli ön emal dəyərlərinin doğru korunmasına və güvənilir AMF işlemine btorlıdır.
- Nəticələr seçilən aparat, yazılım, kütüphane və SIB1 yapılandırması üçün gecerlidir; fərqli tətbiqlərda gecikməler değişebilir.
Çalışma nəyi dəstəkləyir?
Çalışma, SIB1 üçün birbaşa və tam sertifika zincirli NIST-PQC imzalarının incelenen 5G yayın koşullarında ciddi parçalama və gecikmə ürettiğini dəstəkləyir. Ayrıca iyerarxik kimlik əsaslı 2/3 eşik imzasının təlavə SIB1’e sığabiləcəlavə kadar kiçik tutulabildiğini və kontrollü simsiz test qurğusunde birkaç vallisaniyəlik uçdan uca gecikməyle çalışabildiğini göstərir.
Nəticələr, hızlı klasik eşik imzası ilə kvantdan sonrakı güvənli audit qeydinın ayrılmasının, 5G-nin anlık btorlantı gerəlavəsinimleri ilə gelecəlavətəlavəi hesabvərənlik hedefleri arasında tətbiq oluna bilən bir geciş memarlıqsi oluşturabiləceğini dəstəkləyir.
Çalışma nəyi sübut etmir?
- BORG’un tam kvantdan sonrakı güvənli bir baza stansiyası imzası olduğunu sübut etmir.
- Kuantum saldırganın ürettiği sahte yayınların istifadəçiları təsirlemeden əvvəl engelleneceğini göstermeməlavətedir.
- BORG’un bütün 5G operatör torlarına standart değişikliği olmadan birbaşa uygulanabiləceğini sübut etmir.
- Ticari telefonlar, kommersiya USIM’ler və ya qapalı resurslı baza stansiyası yazılımlarıyla uyumluluk kanıtı sunmamaktadır.
- Röle, karıştırma, kölgələmə, passiv dinləmə və ya istifadəçi gizliliği sorunlarına tam çözüm getirmeməlavətedir.
- ML-DSA’nın genel olaraq kullanışsız olduğunu göstermeməlavətedir; sonuç yalnızca SIB1’in kiçik və periodik yayın yapısındaki birbaşa kullanımını hedefleməlavətedir.
- BORG’un standardizasyon, mevzuat, xərc və böyük miqyaslı biznes baxımından hazır bir kommersiya ürün olduğunu göstermeməlavətedir.
Çalışmanın Metodu və Tapıntıları
Araşdırma dizeyni
| İncelenen unsur | Uygulanan üsul | Ölçülen və ya analiz edilən çıktı |
|---|---|---|
| 5G başlanğıc protokolü | SIB1 paket boyutu, yayın periyodu və protokol davranışının analizi | İmzanın təlavə pakete sığıp sığmaması və parçalama gecikməsi |
| Ticari tor gözlemi | İki ABD storlayıcısında səlavəiz fiziki hüceyrənin SIB1 ölçümü | 108–120 bayt həqiqi SIB1 boyutu |
| BORG protokolü | Hiyerarşik kimlik tabanlı 2/3 eşik və fail-stop imza tasarımı | İmzalama, doğrulama, əlavə yük və təhlükəsizlik özellikleri |
| Kablosuz test | İki USRP B210, srsRAN, open5GS və GPSDO ilə havadan ilətişim | Paket işleme, ilətim və uçdan uca gecikmə |
| Kvantdan sonrakı müqayisə | ML-DSA başta olmak üzere NIST-PQC boyut və müddət analizi | Parça sayısı, ümumi bayt və btorlantı gecikməsi |
| Biçimsel təhlükəsizlik | Rastgele kehanet modeli, ECDLP indirgemesi və ikinci preimage müqaviməti | Sahteciliğe dayanıklılık, fail-stop algılama və inkar edilməzlik |
Test parametreleri
- İşlemci: Intel Core i7-12700H, 3,50 GHz.
- Belləlavə: 16 GiB.
- Depolama: 512 GiB SSD.
- İşletim sistemi: Ubuntu 22.04.4 LTS.
- Radyo aparatı: İki USRP B210.
- Saat kayntorı: 10 MHz Leo Bodnar GPSDO.
- 5G yazılımları: srsRAN və open5GS.
- Eliptik əyrı: secp224k1.
- Özet işlevi: SHA-256.
- Klasik təhlükəsizlik hedefi: 128 bit.
- Kvantdan sonrakı müqayisə səviyyəsi: NIST Seviye I.
- srsRAN SIB1 boyutu: 79 bayt.
- Kriptoqrafik təlavərar sayısı: 10.000.
- Kablosuz test təlavərar sayısı: 10.
Təlavə imza üçün idealize edilmiş nəticələr
| Üsul | İmza üretimi | Doğrulama | Paket işleme | İletim | İmza boyutu | Açık anahtar | Uçtan uca müddət |
|---|---|---|---|---|---|---|---|
| BLS | 0,42 ms | 1,15 ms | 0,03 ms | 0,01 ms’den aştorı | 48 bayt | 96 bayt | 1,60 ms |
| ML-DSA | 0,12 ms | 0,03 ms | 0,57 ms | 160,02–1.280,02 ms | 2.420 bayt | 1.312 bayt | 160,74–1.280,74 ms |
| Schnorr-HIBS | 0,30 ms | 1,27 ms | 0,04 ms | 0,01 ms’den aştorı | 64 bayt | 32 bayt | 1,61 ms |
| Merkezî BORG | 0,33 ms | 1,27 ms | 0,04 ms | 0,01 ms’den aştorı | 64 bayt | 32 bayt | 1,64 ms |
| 2/3 BORG, ön emal əvvəlden yapılmış | 1,12 ms | 1,27 ms | 0,04 ms | 0,01 ms’den aştorı | 64 bayt | 32 bayt | 2,43 ms |
| 2/3 BORG, ön emal dâhil | 1,68 ms | 1,27 ms | 0,04 ms | 0,01 ms’den aştorı | 64 bayt | 32 bayt | 2,99 ms |
Əsas tapıntılar
- ML-DSA’nın hızlı kriptoqrafik doğrulamasına rtormen böyük imza və sertifika zinciri, 5G ilətişim gecikməsini baskın hâle getirmiştir.
- 2/3 BORG’un son imzası təlavə bir SIB1 mesajına sığmış və əlavə SIB1 parçası gerəlavətirmsormatir.
- BORG’un 144 baytlık tam hiyerarşik əlavə yükü, ML-DSA’nın 12.276 baytlık ümumi ilətişim yükünden təxminən 85 kat aştorıtür.
- 2/3 BORG’un 2,99 vallisaniyəlik uçdan uca gecikməsi, ML-DSA’nın 662,47–5.282,47 vallisaniyəlik aralığından təxminən 222–1.767 kat aştorıtür.
- Merkezî BORG ilə Schnorr-HIBS’in performansı benzerdir; BORG’un farkı fail-stop hesap vərebilirliği və eşikli sürümde dtorıtık güvən storlamasıdır.
- Kvantdan sonrakı denetim imzası kritik istifadəçi btorlantı yolundan ayrıldığı üçün SIB1 doğrulama müddətini birbaşa artırmamıştır.
İstatistiksel və təcrübəsel yorum sınırı
Araşdırmaçılar kriptoqrafik işlemler üçün 10.000, simsiz testler üçün 10 təlavərarın ortasını vərmiştir. Ancak cədvəllar standart kənarlaşma, medyan, uç dəyər, etibar intervalı və ya əhəmiyyətlilık testi içermeməlavətedir. Bu səbəbdən üsuller arasındaki müddət farkları açıq və böyük olsa da ölçümlerin dəyişənliği kəmiyyət olaraq dəyərlendiriləmeməlavətedir.
ML-DSA gecikmə aralığının geniş olmasının nedeni kriptoqrafik işlem dəyişənliğinden çok SIB1 yayın intervalının 20–160 vallisaniyə arasında değişebilmesi və parçaların ardişıq şəkilde tamamlanma gerəlavəsinimidir. Nəticələrın fərqli baza stansiyası zamanlayıcıları, fərqli SIB1 doluluk nisbətləri və fərqli radyo koşullarında yeniden ölçülmesi gərəkdir.
Mənbə və Metod Notu
Çalışmanın özgün adı: Future-Proofing Authentication Against Insecure Bootstrapping for 5G Networks: Feasibility, Resiliency, and Accountability
Müəlliflər: Saleh Darzi; Mirza Masfiqur Rahman; Imtiaz Karim; Rouzbeh Behnia; Attila Altay Yavuz; Elisa Bertino.
Müəllif sıralaması: İncelenen çalışmada yer aldığı biçimde korunmuştur.
Eş katkı və ya eş birinci yazarlık: Belirtilmsormatir.
Məsul müəllif: Yüklenen çalışmada özel bir əlaqə müəllifi işareti mövcud deyil. SSRN kaydında Saleh Darzi əlaqə müəllifi olaraq listelenməlavətedir.
Qurumlar: Bellini College of Artificial Intelligence, Cybersecurity and Computing, Univərsity of South Florida; Department of Computer Science, Purdue Univərsity; Department of Computer Science, Univərsity of Texas at Dallas; School of Information Systems, Univərsity of South Florida.
arXiv kimliği: arXiv:2510.23457v3.
SSRN kaydı:SSRN özet numarası 6900315
Resmî arXiv btorlantısı:arXiv çalışma sayfası
Açık resurs tətbiq:BORG-Scheme GitHub deposu
Yayın ili: İlk arXiv sürümü 2025; incelenen güncel v3 sürümü 7 Haziran 2026 tarihlidir.
Mənbə növü: Kriptoqrafik protokol tasarımı, biçimsel təhlükəsizlik analizi və həqiqi simsiz 5G test qurğusu içeren preprint.
Hakemlik vəziyyəti: Bu çalışma rəyçi qiymətləndirməsindən keçməmiş bir preprinttir; nəticələrı bu sınırlılık dikkate alınarak okunmalıdır.
Jurnal və yayınevi: Hakemli və kabul edilmiş bir dergi yayını təsdiqlənməmişdir. Yüklenen sürüm yalnızca “Preprint submitted to Elsevier” ifadesini taşımaktadır. Tədqiqatçının kişisel sayfası Elsevier Computer Networks başvurusunu, GitHub açıqlaması ise IEEE Transactions on Dependable and Secure Computing başvurusunu belirtməlavətedir. Kaynaklar arasındaki bu çelişki nedeniyle qəti dergi və ya yayınevi bilgisi vərilməmişdir.
Destəlavə bilgisi: Çalışma CNS 2350213, NSF 2112471, Univərsity of Texas System Rising STARs Award 40071109 və Univərsity of Texas at Dallas başlanğıc fonuyla destəlavəlenmiştir.
Bu Türkçe məqalə, yüklenen çalışmanın metni, formülleri, alqoritmları, cədvəlları, 5G protokol şemaları, tehdit görselleri və test qurğusu incelenerəlavə hazırlanmıştır. Dış resurslar yalnızca başlık, yazar sırası, arXiv sürümü, DOI, kod deposu və yayın vəziyyətu gibi bibliyoqrafik kimlik bilgilərinin doğrulanması üçün istifadə edilmişdir. Yüklenen çalışmada bulunmayan bilimsel sonuç əlavəlenmsormatir.
Çalışmanın temel üsulsel sınırları; rəyçi qiymətləndirməsinin bulunmaması, kommersiya operatoru sahasında sınanmaması, tam kvantdan sonrakı həqiqi zamanlı kimlik doğrulama storlamaması, simsiz testlerde yalnızca 10 təlavərar kullanılması, ölçüm belirsizliğinin raporlanmaması və çok böyük tor ölçeğinin təcrübəsel olaraq dəyərlendirilmemesidir. BORG’un sunduğu fail-stop özelliği, kuantum saldırısını əvvəlden engelleyen tam bir kvantdan sonrakı imza değil; olay sonrasında doğrulanabilir saxtakarlıq sübutu üretmeyi amaçlayan geciş dönemi təhlükəsizlik məlavəanizmasıdır.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib