


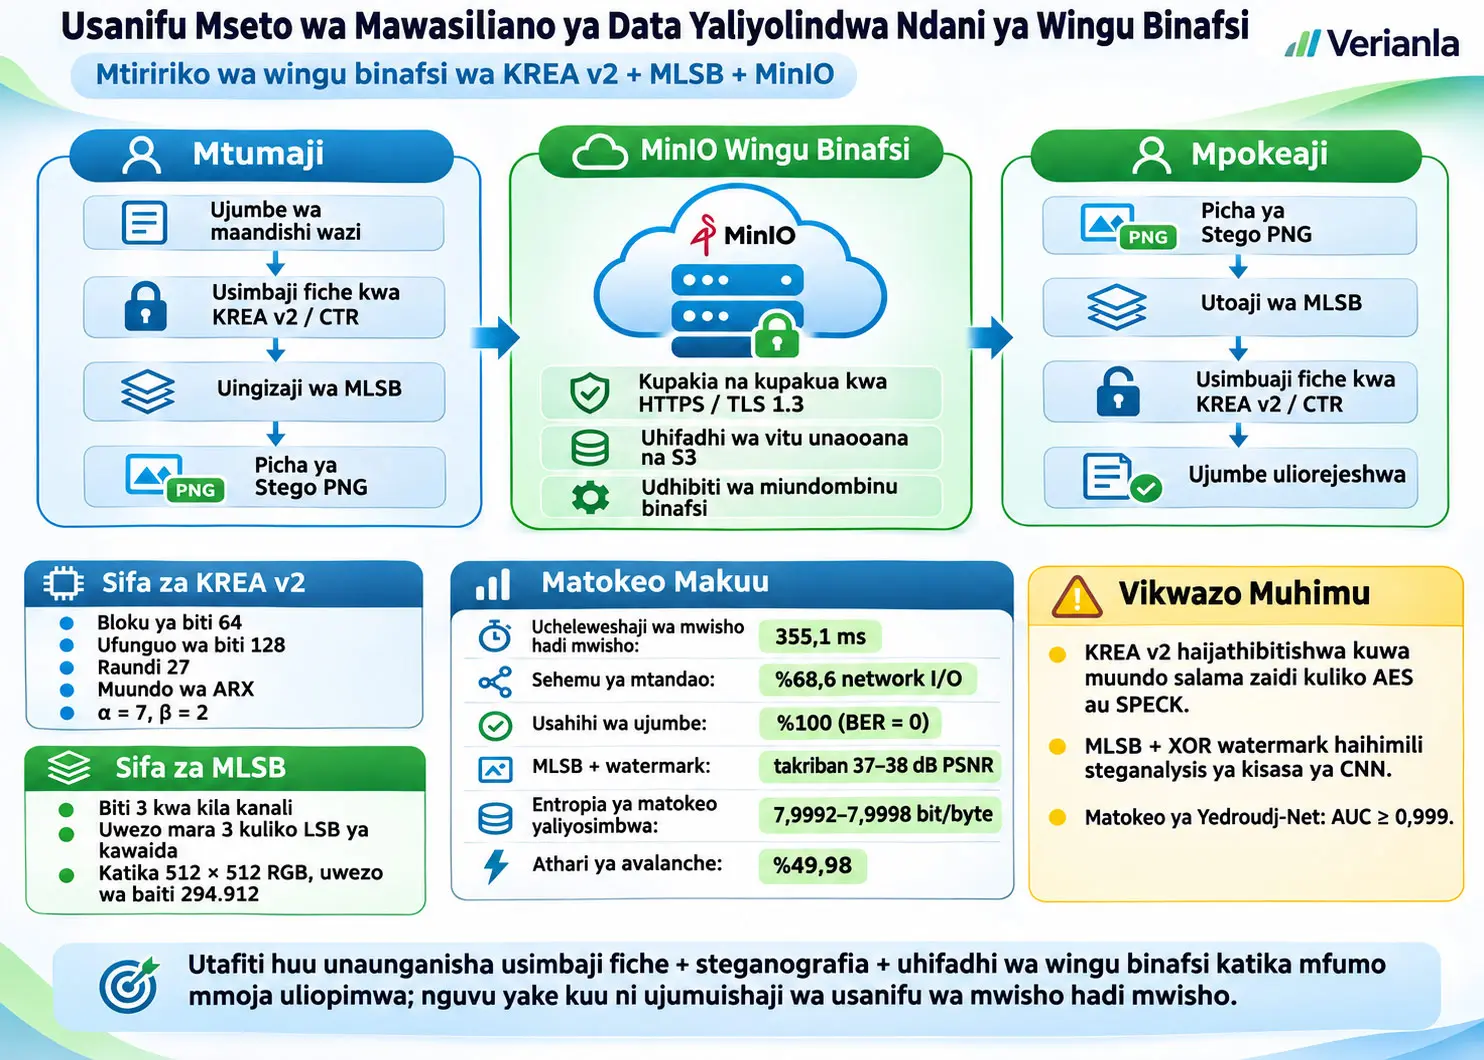
KREA v2, uliotokana na muundo wa SPECK-64/128, unaotumia block ya 64 bit na ufunguo wa 128 bit, na ni muundo wa usimbaji fiche wa block wa raundi 27 wa Add-Rotate-XOR (ARX);Modified Least Significant Bit (MLSB) ni mbinu ya upachikaji wa steganografia inayoweka data iliyosimbwa katika biti tatu zenye umuhimu mdogo zaidi za kila channel ya rangi ya picha ya RGB. Utafiti huu unaunganisha taratibu hizi mbili na mfumo wa object storage wa wingu binafsi unaotegemea MinIO katika usanifu mmoja wa mwisho-hadi-mwisho; unatathmini kwa majaribio sifa za kitakwimu/kidiferensia za KREA v2, ubora wa picha na uwezo wa MLSB, uwezo wake wa kugunduliwa dhidi ya steganalysis ya kawaida na inayotegemea CNN, pamoja na latency katika mtiririko halisi wa data wa MinIO.
KREA v2 huhifadhi muundo msingi wa ARX wa SPECK-64/128 huku ikitumia mabadiliko matatu yanayolenga utekelezaji: context whitening inayotegemea CRC32 iliyotokana na muktadha wa picha, badala ya \(\alpha=8,\beta=3\) katika SPECK, constant za rotation za \(\alpha=7,\beta=2\), na uzalishaji wa CTR nonce wa kideterministi unaotegemea SHA-256. Waandishi hawadai kuwa mabadiliko haya yanaifanya KREA v2 kuwa salama zaidi kuliko SPECK au AES. Uchambuzi wa kidiferensia wa MILP unaonyesha tabia inayofanana katika eneo linaloweza kuchunguzwa tu; uchambuzi wa linear, related-key, integral, algebraic, side-channel na fault attack haujakamilishwa.
Thamani iliyopimwa ya mean avalanche effect ya KREA v2 katika majaribio 320.000 ni %49,9825. Matokeo yaliyosimbwa yalitoa Shannon entropy ya 7,9992–7,9998 bit/byte katika madarasa manne ya payload ya matumizi halisi. Katika kifurushi cha NIST SP 800-22, vipimo 15 vilipita chini ya protokali ya majaribio iliyotumiwa na utafiti. Hata hivyo, vipimo hivi si uthibitisho wa usalama dhidi ya adversarial cryptanalysis; chanzo pia vinavitafsiri kama masharti ya awali ya kitakwimu yanayohitajika kwa tabia nzuri ya keystream.
Kwa kuwa MLSB hutumia biti tatu katika kila channel ya RGB, hutoa uwezo wa mara 3 kwa njia ya kideterministi ikilinganishwa na LSB ya kawaida ya biti moja. Katika picha ya 512×512 RGB, uwezo kamili ni 294.912 byte. Katika majaribio, MLSB + XOR watermark ilitoa takriban 37–38 dB PSNR na SSIM ya kiwango cha 0,9986–0,9991 kutegemea picha; katika michanganyiko yote ya picha/msongamano iliyojaribiwa, BER ilipimwa kuwa 0,000000. Hata hivyo, uwezo mkubwa zaidi huleta gharama kubwa zaidi ya kugundulika.
Matokeo muhimu zaidi ya steganalysis ni kwamba fixed-key XOR watermark haikutimiza lengo lake la muundo mbele ya detector ya kisasa. Yedroudj-Net CNN ilitofautisha toleo la watermarked MLSB katika viwango vyote vya embedding vya %25, %50, %75 na %100 kwa AUC ≥ 0,999. Chanzo kinaeleza mask ya mara kwa mara ya watermark kuwa artefact kuu inayoweza kugunduliwa. Pilot ya picha 200 katika Appendix A ilionyesha kuwa aperiodic na sparse keystream mask inaweza kupunguza RS detectability; lakini matokeo haya ni ya kiwango cha pilot kwa ratio moja tu na detector class moja tu.
Kwa ujumbe wa 4 KB, mnyororo wa mwisho-hadi-mwisho KREA → MLSB → MinIO upload → download → extraction → decryption ulichukua 355,1 ms. Kati ya hizo, 243,7 ms, yaani %68,6, ni network I/O. Ukubwa wa ujumbe wa 128 B–8 KB uliendelea kuwa chini ya 700 ms katika usanidi wote uliojaribiwa na byte-exact message fidelity ilikuwa %100. Thamani hii ya fidelity haimaanishi cryptographic integrity; kwa kuwa hakuna MAC au AEAD authentication tag katika mtiririko wa KREA v2 CTR, ciphertext iliyobadilishwa inaweza kugeuka kuwa plaintext iliyoharibika na mabadiliko yasigunduliwe kiotomatiki.
Tatizo la utafiti na pengo la fasihi
Wingu binafsi linaweza kupunguza hatari za public-cloud multi-tenant kwa kutenga miundombinu ya kimwili na ya mtandao kwa shirika moja; lakini hali hii haimaanishi kuwa data ya application-layer ndani ya object storage hubaki ikiwa imesimbwa kiotomatiki. Katika ufafanuzi wa tatizo wa chanzo, ikiwa storage credential itapatikana au akaunti ya cloud administrator itatumiwa vibaya, kitu kilichosafirishwa kwa TLS kinaweza kuonekana kama plaintext katika tabaka la object storage.
Utafiti unafafanua kama pengo la fasihi kutotathminiwa pamoja kwa vipengele vitatu katika mfumo mmoja: ARX cipher iliyorekebishwa kulingana na muktadha wa programu, multi-bit steganography yenye uwezo mkubwa kuliko LSB ya kawaida ya 1-bit, na latency/fidelity ya mwisho-hadi-mwisho iliyopimwa kwenye self-hosted private cloud halisi.
Kwa sababu hiyo, utafiti unaweka juu ya kila mmoja malengo mawili tofauti ya usalama. Usimbaji fiche unalenga kuficha maudhui ya ujumbe; steganografia inalenga kuficha kadiri iwezekanavyo uwepo wa ujumbe. Ikiwa mshambuliaji atapata stego image, kwanza lazima atambue kuwa kuna data iliyofichwa, kisha afumbue ciphertext iliyotolewa. Hata hivyo, kila moja ya tabaka hizi mbili ina mipaka yake na moja haiondoi moja kwa moja udhaifu wa nyingine.
Modeli ya tishio
Chanzo kinafafanua madarasa mawili makuu ya washambuliaji.
- Mshambuliaji pasivu wa mtandao/hifadhi: Anaweza kutazama trafiki kati ya mtumaji, MinIO na mpokeaji; katika hali kama kupatikana kwa object-storage credential au akaunti ya msimamizi, anaweza kufikia object bytes zilizohifadhiwa baada ya TLS; anaweza kufanya uchambuzi wa offline kwenye stego image; lakini habadilishi data.
- Mshambuliaji hai wa steganalysis: Hujaribu kugundua kama kuna maudhui yaliyofichwa kwa kutumia detector za kiotomatiki kama chi-square na RS kwenye picha zilizopatikana.
Chanzo kinaacha physical endpoint compromise, side-channel attack kama timing/cache na adversary wa kiwango cha hardware nje ya modeli kuu ya tishio. Kwa kuwa inadhaniwa kuwa TLS 1.3 hutoa transport integrity, shambulio la write-capable man-in-the-middle wakati wa transit pia si lengo kuu la modeli.
Sifa tatu za usalama zinazolengwa
Usiri: Lengo ni kwamba hata stego image na ciphertext iliyomo ikipatikana, plaintext isiweze kurejeshwa bila ufunguo wa pamoja wa 128-bit \(K\). Chanzo kinaunganisha lengo la IND-CPA katika matumizi ya KREA v2 CTR na hoja ya kawaida ya usalama ya CTR; sharti muhimu la hoja hii ni kutorudiwa kwa nonce chini ya ufunguo uleule.
Kutogundulika: Katika hali bora, stego image inapaswa kutoweza kutofautishwa na picha ya asili isiyobadilishwa na steganalysis ya kiotomatiki. Hata hivyo, utafiti unaonyesha kwa matokeo yake kwamba lengo hili halijafikiwa kwa fixed-key XOR watermark ya sasa.
Usahihi wa urejeshaji: Mpokeaji anapaswa kurejesha bytes za ujumbe asilia bila hitilafu. BER 0,000000 imeripotiwa katika usanidi wote uliojaribiwa.
Je, %100 ya Usahihi wa Urejeshaji wa Ujumbe Inamaanisha Cryptographic Integrity?
Hapana. %100 fidelity katika utafiti inaonyesha tu kuwa plaintext iliyotumwa katika mtiririko wa majaribio usioharibika imerejeshwa byte-exact kwa mpokeaji; kwa kuwa hakuna MAC au AEAD authentication tag katika mtiririko wa KREA v2 CTR, mabadiliko hasidi ya ciphertext hayathibitishwi kiotomatiki na matokeo ya fidelity si uthibitisho wa cryptographic integrity au authenticity.
Usanifu wa mfumo wa tabaka tatu
Kwa nini KREA v2 inaitwa ARX?
ARX, Add-Rotate-XOR ni kifupi cha maneno hayo. Round function ya KREA v2 inategemea modular addition, bit rotation na XOR badala ya kutumia substitution box. Variant kuu ni KREA-64/128: 64-bit block hushughulikiwa kama word mbili za 32-bit \((x,y)\), master key ni 128 bit na jumla ya 27 round hutumika.
Encryption round ya KREA v2
Katika algorithm ya chanzo, kwa kila round word ya kwanza hupitia badiliko lifuatalo:
Hapa \(x\) na \(y\) ni 32-bit state word; \(\operatorname{ROR}(x,7)\) humaanisha kuzungusha bit za \(x\) nafasi saba kwenda kulia; \(+\bmod2^{32}\) ni 32-bit modular addition; \(k_i\) ni \(i\)-round key; na \(\oplus\) humaanisha bitwise XOR.
Kisha word ya pili husasishwa:
Katika equations hizi mbili, addition, rotation na XOR kwa pamoja hueneza athari ya bit kwenye nafasi tofauti za word na byte. Chanzo kinaunganisha constant za rotation za \(\alpha=7\) na \(\beta=2\) na mpangilio wa steganografia wa byte-major; lakini hakidai kuwa ni zenye nguvu zaidi kikriptografia kuliko constant za \((8,3)\) za SPECK.
Whitening inayofungamanishwa na muktadha
Kabla na baada ya round, state hufanyiwa XOR kwa thamani ya 32-bit \(C_{\mathrm{ctx}}\) iliyotokana na muktadha wa picha:
\(\parallel\) humaanisha byte concatenation. CRC32 hapa si secret, na chanzo pia hakiwasilishi hii kama mekanizimu ya cryptographic secrecy. Lengo ni kuingiza muktadha wa picha kwenye state wakati ufunguo/plaintext uleule unapotumiwa ndani ya cover context tofauti.
Pre-whitening:
Post-whitening:
Ikiwa \(C_{\mathrm{ctx}}=0\), XOR hizi hugeuka kuwa identity operation na athari ya ziada ya context whitening huondoka.
Ratiba ya ufunguo ya KREA
Master key ya 128-bit hugawanywa katika word nne za 32-bit. Key schedule ya chanzo huhifadhi muundo wa SPECK key schedule:
Kufanya XOR ya round counter \(i\) ndani ya key update kunalenga kuzuia mlolongo wa round key kuangukia kwenye muundo unaojirudia. Huzalishwa jumla ya \(k_0,\ldots,k_{26}\), yaani round key 27.
Je, KREA v2 ni Salama Zaidi kuliko SPECK-64/128 au AES-128?
Hapana; chanzo hakitoi dai kama hilo. KREA v2 huwasilishwa kama muundo wa ARX unaolenga utekelezaji na uliotokana na SPECK-64/128; matokeo ya MILP yanaunga mkono tu tabia inayofanana na SPECK katika eneo la kidiferensia linaloweza kuchunguzwa, na utafiti haudai ubora au usawa wa kiwango cha uzalishaji kabla ya kukamilika kwa linear, related-key, integral, algebraic, side-channel au independent third-party cryptanalysis.
Modi ya CTR
Modi ya CTR hutumia block cipher kama keystream generator. Uhusiano uliotolewa na chanzo kwa kila block ya \(j\):
64-bit KREA input hapa inaundwa na muunganiko wa 32-bit nonce na 32-bit counter. Katika CTR, kutotumia tena key + nonce/counter keystream ileile kwa plaintext tofauti ni sharti muhimu.
Nonce ya kideterministi
Kulingana na chanzo, \(K\) ni secret key ya pamoja; `hash(cover_image)` huingiza bytes za picha kwenye muktadha; timestamp hutenganisha muda wa ujumbe; matokeo ya SHA-256 hu-truncate hadi 32 bit. Lengo la waandishi ni sender na receiver kuzalisha thamani ileile kwa njia ya kideterministi bila kusafirisha nonce kando.
Dokezo la uzalishaji upya: Chanzo kinasema sender hutumia `cover_image` hash katika formula, wakati receiver huhesabu tena nonce kwa “downloaded cover image hash”. Lakini object iliyopakuliwa kutoka MinIO ni stego image katika usanifu. Maandishi hayafafanui kando jinsi pre-embedding cover hash inavyohifadhiwa na kutolewa tena upande wa mpokeaji. Verianla haijazi pengo hili kwa kubuni protocol step mpya.
Message-length prefix badala ya padding
Kwa kuwa modi ya CTR inaweza kushughulikia arbitrary byte length, padding ya aina ya PKCS#7 haitumiki. Chanzo hupakia ujumbe kwa umbo lifuatalo:
Byte nne za kwanza zinaonyesha urefu wa plaintext. Receiver kwanza hufumbua eneo hili, huamua urefu halisi wa ujumbe, na kurejesha bytes zinazohitajika tu.
MLSB inafanyaje kazi?
LSB ya kawaida huweka bit moja ya ujumbe kwenye nafasi ya bit 0 pekee ya kila RGB channel. MLSB hutumia biti tatu kwa channel: bit 2, bit 1 na bit 0.
Kwa picha ya RGB ya \(M\times N\), chanzo huhesabu uwezo:
kama ifuatavyo. \(3\) ya kwanza inawakilisha channel za R/G/B; \(3\) ya pili inawakilisha payload bit tatu zinazowekwa katika kila channel.
Kwa picha ya 512×512 RGB:
Kwa kuwa LSB ya kawaida hubeba 98.304 byte katika picha hiyo hiyo, uwezo wa MLSB ni mara 3 kamili.
Mchakato wa MLSB embedding
Katika chanzo, kwa channel value \(v\), biti tatu za chini husafishwa kwanza:
Ciphertext bit tatu zinazofuata huwekwa:
Biti tatu za chini za watermark byte:
huchukuliwa na katika muundo wa chanzo channel value huandikwa:
kwa namna hiyo. Kwa kuwa biti tatu hubadilishwa katika channel moja, mabadiliko ya juu zaidi ya intensity katika kipimo cha 0–255 yanaweza kuwa kiwango 7.
Ufunguo wa watermark
Ufunguo wa watermark unaweza kushirikiwa kando au kutolewa kutoka encryption key:
kwa namna hiyo. Matokeo hutumiwa kwa mzunguko kama 256-bit pseudorandom sequence.
MLSB extraction
Receiver hutumia thamani ileile ya \(W\) kugeuza watermark XOR:
Kisha biti tatu za chini:
hutolewa kwa hiyo na ciphertext bitstream hujengwa upya. Kutumia watermark key isiyo sahihi huharibu extracted bitstream na decryption ya kawaida hushindwa.
Je, XOR Watermark Iliongeza Kweli Ufiche dhidi ya Steganalysis?
Kwa namna yenye kikomo na inayotegemea detector pekee: ingawa fixed XOR watermark ilitoa alama za chini katika baadhi ya hali za kawaida za chi-square/RS zenye msongamano wa chini/kati, iliongeza RS detectability katika uwezo wa %75–100 na ilitofautishwa kwa urahisi na Yedroudj-Net CNN kwa AUC ≥ 0,999 katika viwango vyote vya embedding vilivyojaribiwa; kwa hiyo chanzo kinahitimisha kuwa watermark ya sasa haikutimiza lengo la kujificha dhidi ya steganalysis ya kisasa.
Kwa nini PNG ni muhimu?
Kwa kuwa MLSB hubadilisha biti katika spatial-domain, thamani za pixel lazima zihifadhiwe bila kubadilika katika mchakato wa storage/retrieval. Chanzo hutumia format ya PNG lossless katika MinIO. Lossy re-encoding kama JPEG inaweza kubadilisha biti za chini na kuharibu hidden payload. Kwa hiyo mbinu inategemea mazingira ambapo shirika linadhibiti storage format na delivery pipeline.
Ukubwa wa chini wa cover
Kulingana na chanzo, cover image lazima iwe picha asilia ya RGB na iwe angalau 256×256 pixel. Hesabu ya 256×256×3 channel×3 bit hutoa 589.824 bit, yaani 73.728 byte = 72 KiB za uwezo wa MLSB.
Mpaka kati ya dhana ya picha asilia na picha za majaribio
Modeli ya tishio inaona sifa za tonal gradient na spatial correlation katika picha asilia kuwa muhimu kwa MLSB na inasema wazi kuwa picha sintetiki zinaweza kuwa na tabia tofauti. Hata hivyo, katika majaribio ya classical-detector/image-quality ya Section 6, picha tatu sintetiki za RGB zilitumiwa: gradient, checkerboard texture na mixed-pattern. Kwa hiyo matokeo ya kawaida ya chi-square/RS katika sehemu hii si uthibitishaji mpana wa idadi ya picha asilia. Picha asilia za BOSSBase hutumiwa katika CNN experiment na pilot ya Appendix A pekee.
Mbinu na Matokeo ya Utafiti
Mazingira ya majaribio
| Kipengele | Thamani iliyoripotiwa katika chanzo |
|---|---|
| Kituo cha kazi | Apple M1 Pro, arm64 |
| RAM | 16 GB |
| Mfumo wa uendeshaji | macOS 26.4 |
| Python | 3.9.6 |
| Picha I/O | Pillow |
| Operesheni za Array | NumPy |
| AES/Blowfish/ChaCha20 | pycryptodome C-extension implementation |
| KREA v2 | Python safi / standard library |
| Cover image sintetiki | 3, 512×512 RGB: gradient_512, texture_512, mixed_512 |
| Ujumbe wa majaribio | Uniform random byte sequence, NumPy seed 42 |
KREA v2 avalanche effect
Avalanche effect hupima ni biti ngapi za ciphertext hubadilika bit moja katika plaintext inapobadilishwa. Lengo bora ni takriban %50.
- Jumla ya majaribio: 320.000.
- Nafasi 64 za input-bit.
- Majaribio 1000 kwa kila nafasi ya bit.
- Random key 5 zinazojitegemea.
- Mean bit change: %49,9825.
- Mkengeuko wa kawaida: %6,2442.
- Masafa ya jaribio moja: %23,44–%76,56.
Chanzo kinaeleza kuwa usambazaji unaendana na binomial variation inayotarajiwa kwa matokeo ya 64-bit. Katika uchambuzi wa Strict Avalanche Criterion, mean deviation ya output-bit flip probability kutoka 0,5 ni 0,012410, na maximum deviation ni 0,050000.
Unyeti wa ufunguo
- Katika majaribio 1000 ya random single-bit key flip, mean ciphertext bit change: %49,8766.
- Mkengeuko wa kawaida: %6,5730.
- Masafa: %31,25–%68,75.
- Key bit zote 128 × 100 random plaintext = 12.800 systematic trial.
- Systematic overall mean: %50,0267.
- Minimum per-key-bit mean: %48,5938.
- Maximum per-key-bit mean: %51,3750.
Jaribio la NIST SP 800-22
Utafiti ulizalisha ciphertext ya bit 2.000.000. Kwa vipimo kumi na moja, mtiririko uligawanywa katika sequence 200 za 10.000-bit; sharti la kupita lilitumika katika angalau %96 ya sequence kama \(p>0,01\). Vipimo vinne vyenye mahitaji makubwa ya kiwango cha chini cha data vilitathminiwa kwenye full stream. Jaribio lote lilifanywa chini ya random key moja; chanzo kinaacha uthibitishaji wa multi-key kwa utafiti wa baadaye.
| Jaribio | Zilizopita | Uwiano | Wastani p / full-stream p | Matokeo |
|---|---|---|---|---|
| Frequency (Monobit) | 199/200 | 0,9950 | 0,5287 | IMEPITA |
| Block Frequency (M=128) | 200/200 | 1,0000 | 0,4943 | IMEPITA |
| Runs | 197/200 | 0,9850 | 0,5094 | IMEPITA |
| Longest Run of Ones | 200/200 | 1,0000 | 0,5080 | IMEPITA |
| Binary Matrix Rank | 199/200 | 0,9950 | 0,4936 | IMEPITA |
| Discrete Fourier Transform | 196/200 | 0,9800 | 0,4660 | IMEPITA |
| Non-overlapping Template | 197/200 | 0,9850 | 0,4797 | IMEPITA |
| Serial (m=2) | 199/200 | 0,9950 | 0,5222 | IMEPITA |
| Approximate Entropy (m=5) | 197/200 | 0,9850 | 0,4886 | IMEPITA |
| Cumulative Sums (Forward) | 198/200 | 0,9900 | 0,2614 | IMEPITA |
| Cumulative Sums (Reverse) | 197/200 | 0,9850 | 0,2619 | IMEPITA |
| Overlapping Template | Full stream | — | 0,1242 | IMEPITA |
| Maurer's Universal | Full stream | — | 0,6523 | IMEPITA |
| Random Excursions | Full stream | — | 0,0957 | IMEPITA |
| Random Excursions Variant | Full stream | — | 0,2225 | IMEPITA |
Mpaka wa tafsiri: Kupita vipimo vya NIST huonyesha kuwa ciphertext ni random-like katika baadhi ya vipimo vya kitakwimu; hakuthibitishi kuwa cipher inastahimili chosen-attack, related-key, algebraic, linear au side-channel attacks.
Shannon entropy
Kwa byte-stream moja, kiwango cha juu cha kinadharia cha entropy ni 8 bit/byte. Chanzo kilisimba plaintext nne za baseline za 1 MB na payload nne zinazofanana na matumizi, kisha kupima ciphertext byte entropy.
| Aina ya plaintext | Entropy (bit/byte) | Chi-square | p | Uniform? |
|---|---|---|---|---|
| All-zero | 7,999833 | 242,78 | 0,698549 | Ndiyo |
| All-one (0xFF) | 7,999830 | 247,06 | 0,627641 | Ndiyo |
| English text | 7,999800 | 290,33 | 0,063391 | Ndiyo |
| Random | 7,999849 | 218,98 | 0,950238 | Ndiyo |
| Payload | Ukubwa | Plaintext entropy | Ciphertext entropy |
|---|---|---|---|
| XML configuration | 1 MB | 4,7246 | 7,9998 |
| JSON API payload | 1 MB | 4,9772 | 7,9998 |
| H.264 NAL stream | 256 KB | 6,9201 | 7,9992 |
| HTTP/2 framed traffic | 1 MB | 7,9347 | 7,9998 |
Chanzo kinatafsiri thamani hizi si kama kipimo cha moja kwa moja cha cryptographic strength, bali kama sharti la awali la kitakwimu linaloonyesha kuwa ciphertext haibebi alama ya input format katika kiwango cha byte-frequency kabla ya steganographic embedding.
Uchambuzi wa diffusion
Chanzo kinatumia kizingiti cha “full diffusion” ambapo kati ya output bit 64, kwa wastani angalau 30 lazima ziwe active/zilizobadilika. Kwa nafasi kumi tofauti za bit za kuanzia, mean active-bit count ziliongezeka katika round za mwanzo kama 2,6 → 9,4 → 17,2 → 28,3; katika round 6, kizingiti cha chanzo kilivukwa kwa 31,3.
| Raundi | Mean active bits / 64 |
|---|---|
| 1 | 2,6 |
| 2 | 9,4 |
| 3 | 17,2 |
| 4 | 28,3 |
| 5 | 29,2 |
| 6 | 31,3 |
| 7 | 30,6 |
| 8 | 33,8 |
| 9 | 30,1 |
| 10 | 33,2 |
| 27 | 32,2 |
Chanzo kinataja katika fasihi kwa SPECK-64/128 reference ya 4–5 round diffusion. Ulinganisho huu haumaanishi kuwa KREA v2 yenye round 27 “imethibitishwa kuwa salama”; ni ulinganisho wa measured diffusion profile tu.
Input–output correlation
Kwa kutumia random plaintext/ciphertext pair 10.000, Pearson correlation coefficient 64×64 = 4096 zilihesabiwa.
- Maximum \(|r|\): 0,034122.
- Mean \(|r|\): 0,007822.
- Median \(|r|\): 0,006603.
- \(|r|<0,05\) fraction: %100.
- \(|r|<0,10\) fraction: %100.
Chanzo kinaeleza kuwa kwa sampuli 10.000 na pair 4096, maximum inayotarajiwa chini ya null ni takriban 0,041. Matokeo haya yanaunga mkono kwamba hakuna uhusiano dhahiri uliopatikana katika linear correlation test; hayaondoi madarasa ya non-linear au adversarial attack.
Uchambuzi wa differential trail wa MILP
Mixed Integer Linear Programming ilitumika kuchunguza kama constant za rotation za KREA v2 \((7,2)\) zinaharibu differential resistance ikilinganishwa na constant za SPECK-64/128 \((8,3)\). Masharti ya Lipmaa–Moriai modular-addition differential yaliwekwa kama binary integer constraint. Solver ni COIN-OR CBC 2.10.13 na timeout ni sekunde 600 kwa kila round count.
| Raundi | Reference ya SPECK-64/128 | KREA v2 | Hali |
|---|---|---|---|
| 1 | 0 | 0 | Optimal |
| 2 | 1 | 1 | Optimal |
| 3 | 3 | 3 | Optimal |
| 4 | Optimum 6 iliyochapishwa | ≤6 | KREA solver upper bound; inaendana na SPECK optimum |
| 5 | Optimum 9 iliyochapishwa | ≤23 | KREA CBC upper bound |
| 6 | Optimum 13 iliyochapishwa | ≤138 | KREA CBC upper bound |
| 7 | Optimum 18 iliyochapishwa | — | KREA haikutafutwa |
| 8 | Optimum 24 iliyochapishwa | — | KREA haikutafutwa |
Minimum trail weight kuwa ndogo inaweza kumaanisha profile dhaifu zaidi kwa single-trail differential attack. Hata hivyo, thamani za KREA za round 5–6 si optimum; ni upper bound tu zilizopatikana ndani ya solver budget ya sekunde 600. Kwa hiyo si sahihi kulinganisha namba 23 au 138 kama thamani ya “usalama uliothibitishwa” iliyo bora au mbaya kuliko SPECK.
Mipaka ya cryptanalysis ya KREA v2
- Thamani za MILP baada ya round 4 si tight optimum, bali solver-budget upper bound.
- Linear cryptanalysis haijafanywa.
- Related-key analysis haijafanywa.
- Integral/division-property analysis haijafanywa.
- Algebraic/Gröbner-basis attack analysis haijafanywa.
- Timing, power, electromagnetic au fault-injection evaluation haijafanywa.
- Python reference implementation si constant-time.
- Hakuna independent third-party cryptanalysis.
Ulinganisho wa encryption throughput
Jedwali hili halipaswi kutafsiriwa moja kwa moja kama jedwali la algorithm-speed superiority. KREA v2 ni Python safi; algorithms nyingine hutumia optimized C-extension backend.
| Cipher | Block (bit) | Key (bit) | Encrypt (MB/s) | Decrypt (MB/s) |
|---|---|---|---|---|
| KREA-64/128 CTR | 64 | 128 | 0,73 | 0,73 |
| AES-128-CTR | 128 | 128 | 410,67 | 416,22 |
| Blowfish-CTR | 64 | 128 | 194,41 | 196,51 |
| ChaCha20 | 512 | 256 | 657,44 | 675,43 |
Waandishi wanaeleza kuwa wanatarajia native C/Rust implementation ya KREA kupunguza tofauti; hata hivyo, utafiti huu haukupima C/Rust KREA implementation. Kwa hiyo kauli ya uboreshaji wa 50–100× si matokeo yaliyopimwa, bali matarajio ya waandishi yanayotegemea typical Python-to-native overhead.
Ubora wa picha ya steganografia — gradient_512
| Mbinu | Uwiano | PSNR (dB) | MSE | SSIM | BER |
|---|---|---|---|---|---|
| StandardLSB | 10% | 61,14 | 0,0500 | 1,0000 | 0,000000 |
| StandardLSB | 25% | 57,14 | 0,1256 | 1,0000 | 0,000000 |
| StandardLSB | 50% | 54,14 | 0,2504 | 1,0000 | 0,000000 |
| StandardLSB | 75% | 52,38 | 0,3755 | 1,0000 | 0,000000 |
| StandardLSB | 100% | 51,13 | 0,5007 | 1,0000 | 0,000000 |
| MLSB + WM | 10% | 38,15 | 9,9547 | 0,9991 | 0,000000 |
| MLSB + WM | 25% | 38,11 | 10,0385 | 0,9991 | 0,000000 |
| MLSB + WM | 50% | 38,05 | 10,1886 | 0,9991 | 0,000000 |
| MLSB + WM | 75% | 37,99 | 10,3381 | 0,9991 | 0,000000 |
| MLSB + WM | 100% | 37,92 | 10,4887 | 0,9990 | 0,000000 |
| PVD | 10% | 51,53 | 0,4567 | 1,0000 | 0,000000 |
| PVD | 25% | 47,60 | 1,1304 | 0,9999 | 0,000000 |
| PVD | 50% | 44,57 | 2,2689 | 0,9998 | 0,000000 |
| PVD | 75% | 42,80 | 3,4099 | 0,9997 | 0,000000 |
| PVD | 100% | 41,55 | 4,5469 | 0,9996 | 0,000000 |
Ubora wa picha ya steganografia — texture_512
| Mbinu | Uwiano | PSNR (dB) | MSE | SSIM | BER |
|---|---|---|---|---|---|
| StandardLSB | 10% | 61,14 | 0,0500 | 1,0000 | 0,000000 |
| StandardLSB | 25% | 57,17 | 0,1248 | 1,0000 | 0,000000 |
| StandardLSB | 50% | 54,15 | 0,2501 | 1,0000 | 0,000000 |
| StandardLSB | 75% | 52,39 | 0,3752 | 1,0000 | 0,000000 |
| StandardLSB | 100% | 51,14 | 0,4999 | 1,0000 | 0,000000 |
| MLSB + WM | 10% | 38,16 | 9,9373 | 0,9991 | 0,000000 |
| MLSB + WM | 25% | 38,12 | 10,0269 | 0,9991 | 0,000000 |
| MLSB + WM | 50% | 38,05 | 10,1850 | 0,9991 | 0,000000 |
| MLSB + WM | 75% | 37,99 | 10,3351 | 0,9991 | 0,000000 |
| MLSB + WM | 100% | 37,92 | 10,4934 | 0,9990 | 0,000000 |
| PVD | 10% | 33,78 | 27,2292 | 0,9976 | 0,000000 |
| PVD | 25% | 29,81 | 67,9764 | 0,9940 | 0,000000 |
| PVD | 50% | 26,79 | 136,1117 | 0,9880 | 0,000000 |
| PVD | 75% | 25,02 | 204,6457 | 0,9820 | 0,000000 |
| PVD | 100% | 23,76 | 273,3398 | 0,9761 | 0,000000 |
Ubora wa picha ya steganografia — mixed_512
| Mbinu | Uwiano | PSNR (dB) | MSE | SSIM | BER |
|---|---|---|---|---|---|
| StandardLSB | 10% | 61,14 | 0,0500 | 1,0000 | 0,000000 |
| StandardLSB | 25% | 57,15 | 0,1254 | 1,0000 | 0,000000 |
| StandardLSB | 50% | 54,14 | 0,2504 | 1,0000 | 0,000000 |
| StandardLSB | 75% | 52,38 | 0,3759 | 1,0000 | 0,000000 |
| StandardLSB | 100% | 51,13 | 0,5012 | 0,9999 | 0,000000 |
| MLSB + WM | 10% | 37,17 | 12,4734 | 0,9987 | 0,000000 |
| MLSB + WM | 25% | 37,14 | 12,5529 | 0,9987 | 0,000000 |
| MLSB + WM | 50% | 37,09 | 12,7020 | 0,9986 | 0,000000 |
| MLSB + WM | 75% | 37,09 | 12,7152 | 0,9986 | 0,000000 |
| MLSB + WM | 100% | 37,08 | 12,7250 | 0,9986 | 0,000000 |
| PVD | 10% | 50,99 | 0,5174 | 0,9999 | 0,000000 |
| PVD | 25% | 40,66 | 5,5889 | 0,9992 | 0,000000 |
| PVD | 50% | 37,81 | 10,7551 | 0,9984 | 0,000000 |
| PVD | 75% | 35,47 | 18,4637 | 0,9975 | 0,000000 |
| PVD | 100% | 33,80 | 27,0794 | 0,9965 | 0,000000 |
Chanzo kinahusisha StandardLSB kutoa PSNR ya juu zaidi katika kila uwiano na ukweli kwamba hubadilisha bit 0 pekee. MLSB + watermark hutoa PSNR ya takriban 13–24 dB chini; chanzo kinahusisha hilo na embedding ya biti tatu kutoa mean-squared error karibu mara 21 zaidi. Hata hivyo, thamani za SSIM za StandardLSB na MLSB zilibaki zaidi ya 0,998 katika vipimo vyote.
Uwezo wa embedding
| Picha | StandardLSB (byte) | MLSB (byte) | PVD (byte) | MLSB / LSB |
|---|---|---|---|---|
| gradient_512 | 98.304 | 294.912 | 147.456 | 3,0× |
| texture_512 | 98.304 | 294.912 | 268.863 | 3,0× |
| mixed_512 | 98.304 | 294.912 | 169.402 | 3,0× |
Uwezo wa MLSB hautegemei image content kwa sababu hutumia biti tatu za kudumu kwa kila channel. Uwezo wa PVD hubadilika kulingana na adjacent pixel difference, hivyo ni mkubwa zaidi katika texture_512 na mdogo katika gradient_512.
Steganalysis ya kawaida
Katika detection score zifuatazo, chanzo hutafsiri thamani kubwa zaidi kati ya 0 na 1 kama detectability kubwa zaidi.
| Mbinu | Uwiano | Chi-square | RS | Histogram |
|---|---|---|---|---|
| StandardLSB | 25% | 0,0000 | 0,0004 | 0,9872 |
| StandardLSB | 50% | 0,0000 | 0,0007 | 0,9902 |
| StandardLSB | 75% | 0,0000 | 0,0038 | 0,9902 |
| StandardLSB | 100% | 0,4443 | 0,1060 | 0,9974 |
| MLSB | 25% | 0,0000 | 0,0020 | 0,9859 |
| MLSB | 50% | 0,0000 | 0,0028 | 0,9902 |
| MLSB | 75% | 0,0000 | 0,0034 | 0,9903 |
| MLSB | 100% | 0,6389 | 0,2080 | 0,9987 |
| MLSB + WM | 25% | 0,0000 | 0,0029 | 0,9737 |
| MLSB + WM | 50% | 0,0000 | 0,0005 | 0,9825 |
| MLSB + WM | 75% | 0,0000 | 0,3333 | 0,9826 |
| MLSB + WM | 100% | 0,6283 | 0,6667 | 1,0000 |
Katika jedwali la Chi-square, hadi %75 mbinu zote tatu hutoa 0,0000, huku detectability ikiongezeka kwa uwezo kamili. Uchambuzi wa RS hupanda hasa kwa XOR watermark katika %75 hadi 0,3333 na katika %100 hadi 0,6667. Chanzo kinahusisha hili na fixed watermark key kuunda periodic correlated flipping pattern katika adjacent pixel group.
Histogram detector hutoa takriban 0,97 au zaidi katika uwiano wote. Kwa hiyo kauli ya jumla kwamba “steganalysis ya kawaida haiwezi kuona MLSB” haiungwi mkono na chanzo.
Muundo wa jaribio la Yedroudj-Net CNN
BOSSBase-1.01 ilitumika kwa jaribio la kisasa la steganalysis. Dataset ina picha asilia 10.000 za 512×512 grayscale.
- Train/validation/test: 8000 / 1000 / 1000.
- Seed ya kideterministi: 42.
- Katika kila training iteration, on-the-fly stego counterpart huzalishwa kwa cover 8000; epoch moja huwa sample 16.000.
- Uwiano wa embedding: 0,25; 0,50; 0,75; 1,00.
- Mbinu: Standard LSB, plain MLSB, MLSB + XOR watermark.
- Training crop: random 256×256 + horizontal/vertical flip.
- Validation/test: center crop, hakuna augmentation.
- Yedroudj-Net trainable parameter: 699.810.
- High-pass preprocessing filter weights: frozen.
- Optimizer: Adam.
- Learning rate: \(5\times10^{-4}\).
- Weight decay: \(10^{-4}\).
- Batch size: 32.
- Epoch: 30.
- GPU: Google Colab T4.
- Final training accuracy: 0,9078.
- Final validation accuracy: 0,880.
- Peak validation accuracy: 0,891, epoch 12.
Matokeo ya steganalysis ya CNN
| Mbinu | Uwiano | Accuracy | AUC |
|---|---|---|---|
| Standard LSB | 25% | 0,5000 | 0,5000 |
| Standard LSB | 50% | 0,8880 | 0,9674 |
| Standard LSB | 75% | 0,9350 | 0,9879 |
| Standard LSB | 100% | 0,9350 | 0,9879 |
| MLSB | 25% | 0,5000 | 0,5000 |
| MLSB | 50% | 0,9705 | 0,9974 |
| MLSB | 75% | 0,9725 | 0,9994 |
| MLSB | 100% | 0,9725 | 0,9994 |
| MLSB + XOR watermark | 25% | 0,9725 | 0,9990 |
| MLSB + XOR watermark | 50% | 0,9720 | 0,9993 |
| MLSB + XOR watermark | 75% | 0,9720 | 0,9994 |
| MLSB + XOR watermark | 100% | 0,9720 | 0,9994 |
Kwa nini matokeo ya %25 Standard LSB na plain MLSB ni 0,5? Chanzo kinaonyesha wazi kwamba hili si kushindwa kwa CNN. Kwa sababu embedding husonga sequential kutoka mwanzo wa pixel storage, uwiano wa %25 hubadilisha quarter ya kwanza tu ya image. Center 256×256 crop iliyotumika katika jaribio iko nje ya eneo hilo lililobadilishwa; kwa hiyo hakuna stego perturbation ndani ya crop. Watermark husambazwa kwa pixels zote, hivyo haiathiriwi na artefact hii. Kwa hiyo chance result ya %25 haipaswi kutafsiriwa kama matokeo halisi ya “undetectability”.
Chanzo kikuu cha kushindwa kwa XOR watermark
Fixed watermark key hurudiwa kwa muda maalum katika channel-major scan. Kwa image ya \(H\times W\times3\), ikiwa key length ni \(|k|\), three-bit XOR pattern ileile hutumika tena katika tile za kawaida juu ya image. RS detector hutumia spatial smoothness ya usambazaji wa regular/singular group katika natural image; watermark inayojirudia inaweza kuunda artefact ya mara kwa mara katika usambazaji huo.
Kwa hiyo chanzo kinapendekeza mbadala mbili:
- Aperiodic full-coverage keystream mask: Kutumia KREA keystream kuzalisha mask tofauti kwa kila image position badala ya key ya kudumu inayojirudia.
- Aperiodic + sparse selection: Kutumia keystream mask kwa key-derived pixel subset pekee, kwa mfano takriban %50 yake.
Appendix A — pilot ya watermark ya picha 200
| Variant | Mean | Median | Std | Max |
|---|---|---|---|---|
| A — fixed-key periodic XOR | 0,342 | 0,289 | 0,287 | 1,000 |
| B — KREA-keystream aperiodic, full coverage | 0,371 | 0,001 | 0,439 | 1,000 |
| C — KREA-keystream, sparse %50 selection | 0,130 | 0,000 | 0,265 | 1,000 |
Variant B ilipunguza median kwa kiasi kikubwa lakini haikuboresha mean dhidi ya baseline; chanzo kinaeleza hili kwa upper-tail ndefu katika baadhi ya images. Variant C ndiyo variant pekee ya pilot iliyopunguza median na mean.
Mpaka wa pilot: Picha 200 pekee, embedding ya %75 pekee na RS detector pekee vilitumika. Bila uthibitishaji wa CNN au content-adaptive detector, Variant C haiwezi kupendekezwa kwa deployment.
Utendaji wa MinIO wa mwisho-hadi-mwisho
| Hatua | Latency (ms) |
|---|---|
| KREA v2 Encrypt | 15,6 |
| MLSB Embed | 42,3 |
| MinIO Upload | 128,5 |
| MinIO Download | 115,2 |
| MLSB Extract | 38,7 |
| KREA v2 Decrypt | 14,8 |
| Jumla | 355,1 |
Upload + download kwa jumla ni 243,7 ms, yaani %68,6 ya total latency. Encryption + decryption ni 30,4 ms = %8,6; steganographic embed + extract ni 81,0 ms = %22,8.
Chanzo kinaripoti kuwa kwa ujumbe wa 128 B hadi 8 KB, end-to-end latency ilibaki chini ya 700 ms kwa cover images zote zilizojaribiwa na message fidelity ilikuwa %100.
Waandishi wanaona kiwango hiki cha latency kuwa cha kufaa kwa configuration propagation, audit-log transmission au ujumbe kama huo wa asynchronous inter-service; lakini hakifai kwa sub-10-ms synchronous path kama authentication token validation.
Kikomo cha kiasi cha block ya 64-bit
Block size ya KREA-64/128 ni 64 bit. Chanzo kinaeleza kuwa katika matumizi ya CTR chini ya key ileile, baada ya takriban \(2^{32}\) block, yaani karibu 32 GiB za data, hatari ya birthday-bound collision inapaswa kuzingatiwa. Kwa bulk encryption ya kiasi kikubwa, kinaona matumizi ya 128-bit block cipher au stream cipher inayofaa kuwa muhimu.
Matokeo yanayoungwa mkono na utafiti
- Sifa zilizopimwa za avalanche, key-sensitivity, entropy na correlation za KREA v2 zinaendana na tabia ya random-like cipher-output katika vipimo vilivyochunguzwa.
- Vipimo 15 vya NIST SP 800-22 vilipita katika protokali ya jaribio ya single-key iliyotumiwa.
- Matokeo ya differential trail ya KREA v2 na SPECK yanafanana katika round tatu za kwanza zinazoweza kutatuliwa kwa optimum; round 4 KREA upper bound inaendana na optimum iliyochapishwa ya SPECK.
- MLSB hutoa deterministic capacity kamili ya 3× ikilinganishwa na StandardLSB.
- MLSB + watermark ilitoa takriban 37–38 dB PSNR na SSIM ya juu kwenye RGB images sintetiki zilizojaribiwa.
- BER ni 0 katika usanidi wote wa image-quality.
- Fixed XOR watermark ya sasa inaweza kugunduliwa kwa nguvu na RS katika viwango vya juu na na Yedroudj-Net katika viwango vyote vilivyojaribiwa.
- Katika pilot ya Appendix A Variant C, RS mean na median detection zilipungua dhidi ya baseline.
- MinIO pipeline kwa 4 KB ilitoa total latency ya 355,1 ms na bottleneck ilikuwa network I/O.
Matokeo yasiyoungwa mkono na utafiti
- Haijathibitishwa kuwa KREA v2 ni salama zaidi kuliko AES-128 au SPECK-64/128.
- KREA v2 si production-hardened wala standardized cipher.
- Mafanikio ya NIST SP 800-22 si uthibitisho wa adversarial cryptanalysis resistance.
- Linear, related-key, integral na algebraic attack resistance haijaonyeshwa.
- Side-channel, timing, power, EM au fault-injection resistance haijaonyeshwa.
- %100 fidelity haitoi cryptographic integrity au authenticity.
- XOR watermark ya sasa si undetectable dhidi ya steganalysis ya kisasa ya CNN.
- Matokeo ya classical-detector hayawezi kuenezwa kwa idadi yote ya picha asilia; seti kuu ya majaribio ya kawaida ina RGB image sintetiki tatu.
- Haijaonyeshwa kuwa Appendix A Variant C iko tayari kwa production deployment.
- Payload recovery haijaonyeshwa chini ya JPEG au lossy transform nyingine; chanzo kinasema kinyume chake kuwa spatial MLSB huharibiwa na lossy re-encoding.
- Ongezeko la kasi linalokadiriwa katika C/Rust implementation ya KREA halikupimwa katika utafiti huu.
Mipaka ya kimetodolojia na ya uzalishaji upya
- KREA v2 haijapitia independent third-party cryptanalysis.
- Vipimo vya NIST randomness vilifanywa chini ya key moja.
- MILP solver ilitoa uthibitisho wa optimum katika round tatu za kwanza pekee; mipaka baada ya round 4 inategemea solver budget.
- Linear cryptanalysis haikufanywa.
- Reference implementation si constant-time.
- Tathmini kuu ya steganalysis ya kawaida inategemea RGB image sintetiki tatu pekee.
- Jaribio la BOSSBase CNN hutumia grayscale dataset; system description kuu ya MLSB imefafanuliwa juu ya carrier ya RGB yenye three-channel.
- Zaidi ya Yedroudj-Net, SRNet, ZhuNet, detector zinazotegemea transformer au S-UNIWARD-class content-adaptive hazikujaribiwa.
- Katika formula ya nonce, haijaelezwa wazi jinsi pre-embedding cover hash ya sender na downloaded image hash ya receiver zinavyoweza kuzalishwa upya kutoka data ileile.
- Lossy image pipeline haijajaribiwa na mbinu inategemea mazingira ya lossless PNG/TIFF.
- Authenticated encryption haijatekelezwa.
- 64-bit block size huzuia kiasi kikubwa cha data chini ya single-key.
Utafiti wa baadaye
Chanzo kinaeleza njia kuu tatu za kuendelea: kuthibitisha keystream-derived adaptive watermark ya Appendix A badala ya fixed periodic watermark kwa BOSSBase pana na detector zenye nguvu zaidi; linear/related-key cryptanalysis kwa KREA v2 na side-channel evaluation kwa constant-time C/Rust implementation; na kuunganisha MAC/AEAD integrity pamoja na JPEG-resistant frequency-domain steganography.
Maelezo ya Chanzo na Mbinu
Kichwa asilia: Hybrid Architecture for Protected Data Communication Inside the Private Cloud
Waandishi: Biswaranjan Senapati; Lalit Narayan Mishra; Awad Bin Naeem; Amit J. Rangari.
Mpangilio wa waandishi: Biswaranjan Senapati ni mwandishi wa kwanza, Lalit Narayan Mishra wa pili, Awad Bin Naeem wa tatu, na Amit J. Rangari wa nne.
Mwandishi wa mawasiliano: Biswaranjan Senapati; bsenapati@ualr.edu.
Taasisi 1: Department of Computer Science, University of Arkansas at Little Rock (UALR), Little Rock, Arkansas, USA.
Taasisi 2: Lowe’s Companies Inc., Mooresville, North Carolina, USA.
Taasisi 3: Department of Biomedical and Neuromotor Sciences, University of Bologna, Bologna, Italy.
Taasisi 4: JPMorgan Chase, Atlanta, Georgia, USA.
Mchango sawa: Chanzo hakina alama/taarifa ya uandishi wa pamoja wa kwanza au mchango sawa.
Jarida: Cryptography.
Mchapishaji: MDPI.
Juzuu / toleo / makala: 10(3), Article 36.
Idadi ya kurasa: 41.
DOI: 10.3390/cryptography10030036.
Iliwasilishwa: 15 Aprili 2026.
Marekebisho: 25 Mei 2026.
Ilikubaliwa: 30 Mei 2026.
Ilichapishwa: 2 Juni 2026.
Mhariri wa kitaaluma: Jim Plusquellic.
Aina ya chanzo: Makala ya utafiti iliyopitiwa na wataalamu; utafiti wa uhandisi unaounganisha custom ARX cipher adaptation, multi-bit spatial steganography, steganalysis na benchmark ya deployment halisi ya wingu binafsi la MinIO.
Mapitio ya kitaaluma: Cryptography inaelezwa katika nyenzo rasmi za MDPI kuwa jarida lililopitiwa na wataalamu linalotumia single-blind/single-anonymized peer-review.
Hali ya preprint: Faili iliyochakatwa katika Verianla ni Version of Record iliyochapishwa; hakuna preprint tofauti iliyotumika kama msingi katika mchakato huu.
Leseni: Creative Commons Attribution (CC BY).
Kiungo rasmi cha DOI: https://doi.org/10.3390/cryptography10030036
Maneno muhimu: ARX block cipher; steganography; private cloud security; modified LSB; steganalysis resistance; MinIO object storage; hybrid cryptography-steganography.
Vipengele vikuu vya mfumo: KREA v2; MLSB; XOR watermark; MinIO; TLS 1.3; Yedroudj-Net.
Vigezo vya KREA v2: 64-bit block, 128-bit key, word mbili za 32-bit, 27 round, \(\alpha=7\), \(\beta=2\).
Kigezo cha MLSB: 3 LSB kwa kila RGB channel; jumla ya uwezo wa 9 bit/pixel.
Tabaka la wingu: S3-compatible MinIO private object storage; HTTPS/TLS 1.3; lossless PNG storage.
Vipimo vya usalama: Avalanche, Strict Avalanche Criterion, key sensitivity, NIST SP 800-22, Shannon entropy, diffusion, correlation na MILP differential trail analysis.
Steganalysis: Chi-square, RS, histogram analysis na Yedroudj-Net CNN.
Dataset ya CNN: BOSSBase-1.01, picha asilia 10.000 za 512×512 grayscale; 8000/1000/1000 train/validation/test.
Hardware ya mafunzo ya CNN: Google Colab T4 GPU.
Seti ya majaribio ya classical image-quality: Cover sintetiki tatu za 512×512 RGB zilizotengenezwa kiprogramu: gradient_512, texture_512, mixed_512.
Matokeo makuu ya mwisho-hadi-mwisho: Kwa ujumbe wa 4 KB, total latency 355,1 ms; %68,6 network I/O; BER 0 katika usanidi wote wa pipeline uliojaribiwa.
Ufadhili: Chanzo kinaripoti kuwa hakikupokea ufadhili wa nje.
Kamati ya maadili: Institutional Review Board Statement: Not applicable.
Idhini iliyoarifiwa: Informed Consent Statement: Not applicable.
Upatikanaji wa data: BOSSBase-1.01 publicly available. Picha za majaribio za Classical-detector zilizalishwa kwa njia ya sintetiki. KREA v2 reference implementation, MILP differential search scripts na steganography framework zinaweza kupatikana kutoka kwa corresponding author kwa ombi la msingi.
Mgongano wa maslahi: Lalit Narayan Mishra ni mfanyakazi wa Lowe’s Companies Inc. wakati wa utafiti; Amit J. Rangari ni mfanyakazi wa JPMorgan Chase. Chanzo kinasema waandishi wengine hawana mgongano wa maslahi unaoweza kutokana na commercial/financial relationship.
Michango ya waandishi: Conceptualization: Biswaranjan Senapati na Lalit Narayan Mishra; methodology: Biswaranjan Senapati; software: Biswaranjan Senapati, Awad Bin Naeem, Amit J. Rangari; validation: Biswaranjan Senapati, Lalit Narayan Mishra, Amit J. Rangari; formal analysis: Biswaranjan Senapati na Lalit Narayan Mishra; investigation: Biswaranjan Senapati; original draft: Biswaranjan Senapati; review/editing: Lalit Narayan Mishra na Awad Bin Naeem.
Mvutano muhimu wa kimetodolojia ndani ya chanzo: Section 3 inaweka dhana ya picha asilia ya RGB, lakini benchmark ya steganography ya kawaida ilifanywa kwenye RGB image sintetiki tatu. Baadaye chanzo kinaweka mipaka ya matokeo ya classical-detector kwa picha hizi sintetiki na kupanua tathmini ya CNN pekee hadi BOSSBase-1.01.
Kutokuwa wazi katika taarifa ya nonce: Formula ya nonce hutumia `hash(cover_image)` na inasemekana receiver huhesabu tena nonce kwa downloaded image hash; lakini chanzo hakielezi jinsi pre-embedding cover hash inavyopatikana kwa namna ileile katika mtiririko wa stego-only download.
Mpaka mkuu wa usalama: KREA v2 haijapitia independent third-party cryptanalysis; mafanikio ya statistical randomness si cryptographic proof; linear/related-key/integral/algebraic/side-channel/fault analysis haijakamilika; hakuna authenticated encryption.
Mpaka wa steganografia: Fixed-key XOR watermark hugunduliwa kwa nguvu na steganalysis ya kisasa ya CNN; spatial MLSB haihimili lossy image re-encoding.
Mpaka wa utendaji: Kwa kuwa KREA speed benchmark inalinganisha Python implementation safi na optimized C-extension cipher, haipaswi kutafsiriwa moja kwa moja kama algorithmic throughput ranking.
Mpaka wa jumla wa tafsiri: Utafiti unatoa private-cloud engineering integration iliyorekodiwa na kupimwa; hautoi production-hardened cipher, undetectability ya jumla dhidi ya steganalysis ya kisasa, wala cryptographic security proof iliyokamilika.
Acha maoni
Anwani yako ya barua pepe haitachapishwa. Sehemu za lazima zimewekewa alama ya *