

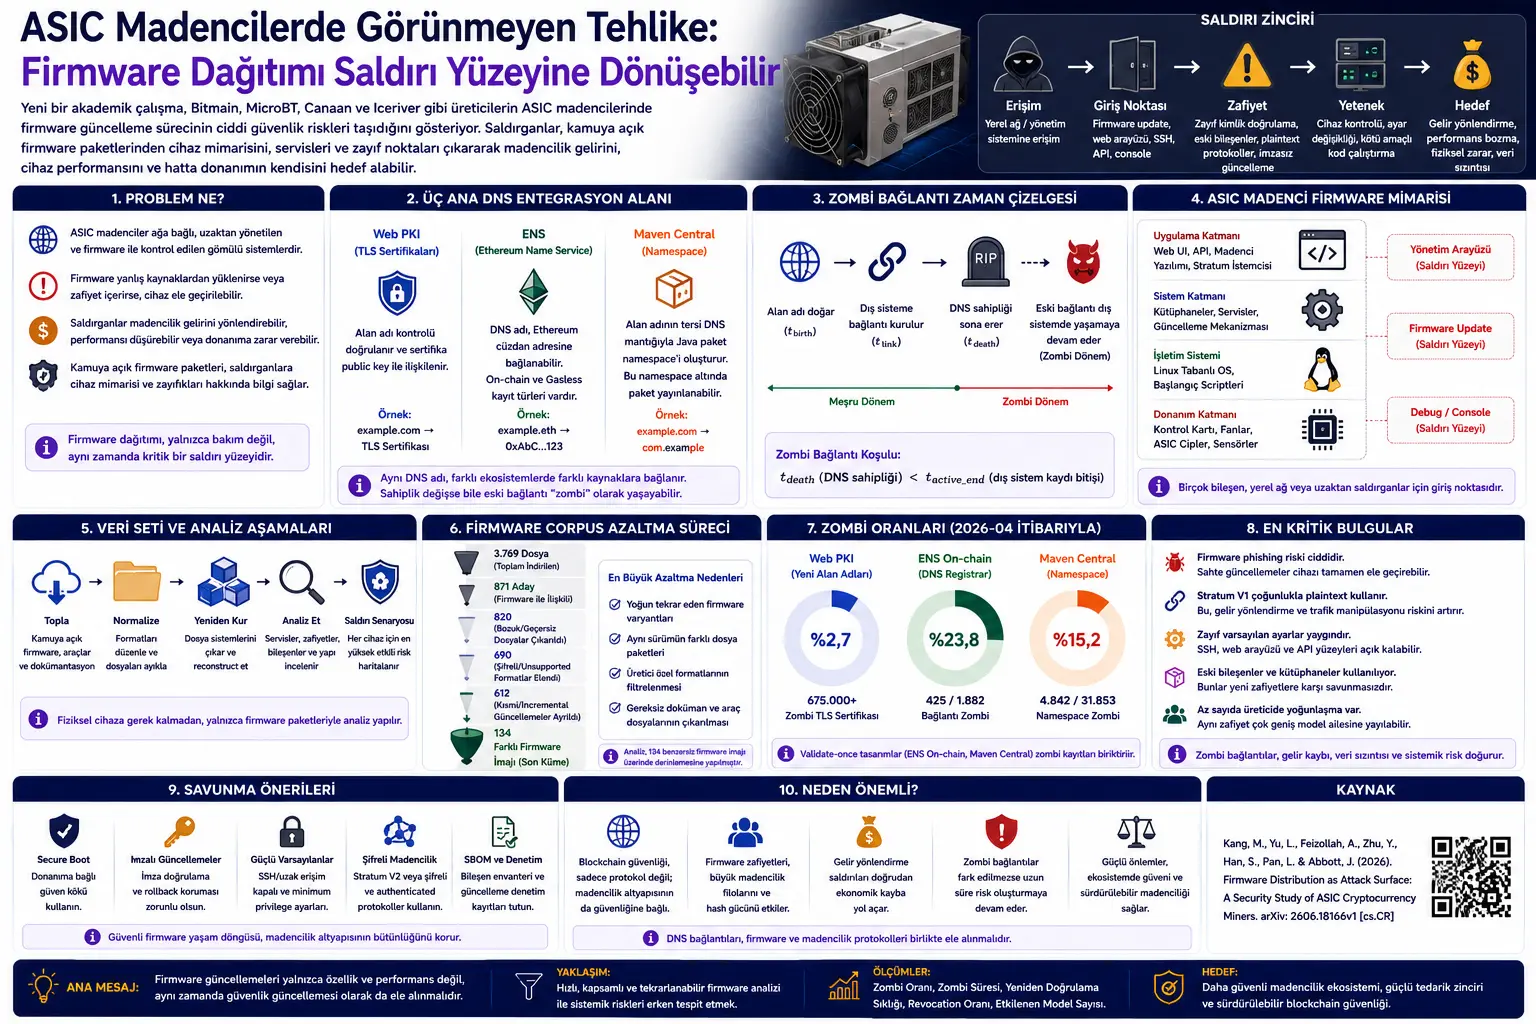
Makala haya yametayarishwa kutokana na utafiti wa kitaaluma unaochunguza mchakato wa usambazaji wa programu dhibiti wa vifaa vya ASIC vinavyotumika katika uchimbaji wa sarafu za kidigitali kwa mtazamo wa usalama. Utafiti uliochunguzwa unaitwa Firmware Distribution as Attack Surface: A Security Study of ASIC Cryptocurrency Miners na umechapishwa kama nakala ya awali kwenye arXiv.
Ujumbe mkuu wa utafiti huu ni wazi sana: Usalama wa sarafu za kidigitali hauhusu tu itifaki ya blockchain, kazi ya heshi, au funguo za mkoba. Usalama wa Bitcoin na mitandao kama hiyo inayotumia uthibitisho wa kazi unategemea pia usalama wa programu dhibiti ya vifaa vya kuchimba vinavyofanya kazi uwanjani.
Wachimbaji wa ASIC ni vifaa maalum ambavyo hubadilisha nguvu za ukokotoaji moja kwa moja kuwa thamani ya kifedha. Programu dhibiti ya vifaa hivi husimamia mipangilio muhimu kiuchumi na kimwili kama vile anwani ya bwawa la kuchimba, anwani ya malipo, masafa ya uendeshaji, volti, udhibiti wa feni, usimamizi wa joto, na usimamizi wa mbali. Kwa hivyo, udhaifu katika safu ya programu dhibiti hauathiri tu kifaa kimoja, bali unaweza kuathiri makundi makubwa ya wachimbaji na kwa njia isiyo ya moja kwa moja miundombinu ya blockchain.
Maudhui haya yametayarishwa kwa madhumuni ya kutoa habari za usalama. Makala haya hayajumuishi maagizo ya kuteka nyara kifaa, kuandaa programu dhibiti hasidi, kutumia taarifa za utambulisho, kufanya mashambulizi ya kimtandao, au kuelekeza mapato. Lengo ni kueleza matokeo ya utafiti wa kitaaluma, hatari, na kanuni za ulinzi kwa njia rahisi, isiyo na upendeleo, na salama.
Utafiti mpya wa kitaaluma unaonyesha kuwa mchakato wa usambazaji wa programu dhibiti katika wachimbaji wa sarafu za kidigitali wa ASIC unaunda eneo kubwa la usalama. Watafiti walikusanya vifurushi vya programu dhibiti vya umma kutoka kwa wazalishaji kama Bitmain, MicroBT, Canaan, na Iceriver, na kuchanganua picha 134 tofauti za programu dhibiti baada ya kuchuja na kuondoa marudio kutoka kwa watahiniwa 871 wa programu dhibiti. Matokeo yanaonyesha kuwa taarifa muhimu kuhusu usanifu wa kifaa, mbinu dhaifu za kusasisha, vipengele vya zamani vya programu, violesura vya usimamizi, na matukio ya mashambulizi zinaweza kupatikana kwa kuchunguza tu vifurushi vya programu dhibiti. Kulingana na utafiti huo, udanganyifu wa programu dhibiti, matumizi ya Stratum V1 yenye maandishi wazi, mipangilio dhaifu ya msingi, na nyuso za usimamizi zinazoweza kufikiwa kutoka kwa mtandao wa ndani, huleta hatari ya kimfumo katika mfumo wa ikolojia wa uchimbaji.
1. Kichwa
Uchimbaji wa sarafu za kidigitali mara nyingi hujadiliwa kwa misingi ya nguvu ya heshi, gharama ya nishati, na zawadi ya kizuizi. Walakini, vifaa vya kisasa vya kuchimba sio tu “masanduku yanayokokotoa”. Hizi ni mifumo iliyopachikwa inayoendelea kufanya kazi, iliyounganishwa na mtandao, inayosimamiwa kwa mbali, na kudhibitiwa na programu dhibiti.
Programu dhibiti ya mchimbaji wa ASIC huamua ni bwawa gani la kuchimba ataunganishwa nalo, anwani gani zawadi itaelekezwa, kifaa kitafanya kazi katika masafa na volti gani, feni zitazunguka vipi, na jinsi masasisho yatasakinishwa. Mipangilio hii ina athari ya moja kwa moja kwenye mapato, maisha ya kifaa, na usalama wa kiutendaji.
Swali kuu ambalo utafiti unauliza ni hili: Je, vifurushi vya masasisho ya programu dhibiti ya umma hutoa taarifa za kutosha kwa washambuliaji kuelewa usanifu wa kifaa na kuandaa njia za mashambulizi?
Jibu la watafiti linajumuisha onyo la tahadhari lakini zito. Ndiyo, katika hali nyingi vifurushi vya programu dhibiti hutoa maelezo ya kutosha kuhusu muundo wa mfumo wa uendeshaji, vipengele vya zamani, huduma za usimamizi, mantiki ya kusasisha, dhana za uthibitishaji, na tabia za itifaki. Hii hufanya mbinu ya usambazaji wa programu dhibiti isiwe tu zana ya matengenezo, bali pia eneo la mashambulizi.
2. Muhtasari mfupi
Utafiti unapendekeza mbinu ambayo haihitaji ufikiaji mkubwa kwa vifaa vya kimwili. Watafiti wamekusanya vifurushi vya masasisho ya programu dhibiti, picha kamili za kuweka upya, zana za usimamizi, na nyaraka za kiufundi kutoka kwa njia za umma za kupakua programu dhibiti za wazalishaji.
Mbinu hii ni muhimu kwa nyanja tatu:
Kwanza: Kwa kuwa vifurushi vya programu dhibiti tayari vinasambazwa na wazalishaji, viko karibu na programu ya kifaa katika ulimwengu wa kweli.
Pili: Uchambuzi wa tuli unaweza kufanywa. Hiyo inamaanisha kuwa mfumo wa faili, hati (scripts), faili za binary, mipangilio ya huduma, na mbinu za kusasisha zinaweza kuchunguzwa bila kuendesha kifaa, kuunganisha kwenye mtandao, au kugusa mazingira ya uzalishaji.
Tatu: Uchambuzi huu unaweza kupanuliwa. Mshambuliaji au mtafiti anaweza kukusanya na kulinganisha idadi kubwa ya vifurushi vya programu dhibiti bila kununua kifaa cha kimwili. Ingawa hali hii ni ya manufaa kwa utafiti wa usalama, pia ni hatari katika suala la matumizi mabaya.
Watafiti kwanza walichora ramani ya mifano kuu ya wachimbaji wa ASIC kwenye soko, kisha wakakusanya vyanzo vya programu dhibiti vya umma vya wazalishaji Bitmain, MicroBT, Canaan, na Iceriver. Baadaye, vifurushi vya programu dhibiti vilifunguliwa, kuchanganuliwa, mifumo ya faili iliundwa upya, na picha zinazojirudia ziliondolewa.
Katika hatua ya mwisho, kila picha ya programu dhibiti ilichunguzwa kwa upande wa uthibitishaji dhaifu wa utambulisho, vipengele vya zamani vya programu, huduma wazi, mantiki ya uthibitishaji wa sasisho, violesura vya usimamizi, na matumizi ya itifaki ya Stratum.
3. Maelezo ya kina
Utafiti huu haujumuishi fomula nzito kama vile fedha za kihisabati au modeli ya akili bandia. Badala yake, usanifu wa kifaa, njia ya mashambulizi, na njia ya uchambuzi zinaonyeshwa kwa michoro. Vitalu vya MathJax hapa chini vinaeleza mantiki ya mchakato katika utafiti kwa muundo rahisi wa kiishara.
1. Msururu wa usalama wa programu dhibiti wa mchimbaji wa ASIC
Usalama wa kifaa cha kuchimba hauathiriwi tu na maunzi, bali pia na mzunguko wa maisha wa programu dhibiti:
Uwakilishi huu unaeleza kuwa usalama wa kifaa hauwezi kutathminiwa bila kuzingatia programu dhibiti, mchakato wa kusasisha, kiolesura cha usimamizi, mawasiliano ya bwawa la kuchimba, na mazingira ya mtandao kwa pamoja.
2. Njia ya mashambulizi
Katika utafiti huu, maendeleo ya mshambuliaji yametengenezwa kwa mantiki ifuatayo:
Kwa maneno mengine, mshambuliaji kwanza hupata ufikiaji wa mtandao wa ndani au mchakato wa opereta kwa namna fulani. Kisha hufikia pointi za kuingia kama vile sasisho la programu dhibiti, SSH/tatuzi, kiolesura cha wavuti, au API. Udhaifu katika pointi hizi za kuingia hugeuka kuwa uwezo fulani. Katika hatua ya mwisho, uwezo huu huunganishwa na malengo kama vile kuelekeza mapato, kuteka nyara kifaa, kuharibu utendakazi, au kuchakaa kwa maunzi.
3. Njia ya uchambuzi
Njia ya uchambuzi inayotumiwa na watafiti kutoka kwa mtazamo wa ulinzi na kipimo inaweza kufupishwa kama ifuatavyo:
Katika mtiririko huu, kwanza faili za programu dhibiti hukusanywa, kisha miundo hurekebishwa, mifumo ya faili hujengwa upya, udhaifu huchambuliwa, na tukio la mashambulizi lenye athari kubwa zaidi kwa kila kifaa hubainishwa.
4. Mantiki ya kupunguza kundi la programu dhibiti
Katika utafiti, watahiniwa wa awali wa programu dhibiti walipunguzwa hadi seti ndogo lakini yenye uwakilishi mkubwa baada ya kuchuja na kuondoa marudio:
Msururu huu unajumuisha kuondoa faili mbovu, kuondoa miundo iliyosimbwa au isiyotumika, kutenganisha masasisho ya sehemu/ya nyongeza, na kuondoa marudio ya lahaja zinazojirudia.
5. Mantiki ya kuenea kwa hatari
Kwa kuwa kuna wazalishaji wachache na utumiaji mkubwa wa msimbo wa kujirudia katika soko la ASIC, udhaifu unaweza kuenea kwa mifano mingi:
Kwa hivyo, usalama wa programu dhibiti haupaswi kuonekana kama tatizo la kifaa kimoja, bali kama tatizo la familia ya bidhaa na hata mfumo wa ikolojia.
6. Hatari ya Stratum V1 yenye maandishi wazi
Wakati mawasiliano ya bwawa la kuchimba yanaendelea bila usimbaji fiche na uthibitishaji, njia ya udhibiti wa kiuchumi hubaki bila ulinzi:
Hali hii huongeza hatari ya washambuliaji kwenye njia ya mtandao kutazama, kurekebisha, au kuelekeza trafiki ya uchimbaji. Sehemu hii sio maagizo ya shambulio, bali ni maelezo ya kimawazo ya ukosefu wa usalama katika kiwango cha itifaki.
7. Njia ya ulinzi
Mwelekeo wa ulinzi uliopendekezwa na utafiti unaweza kufupishwa kama ifuatavyo:
Hiyo inamaanisha mizizi ya uaminifu inayotegemea maunzi, masasisho yaliyotiwa saini na kulindwa dhidi ya kurudishwa nyuma (rollback), kuondolewa kwa mipangilio dhaifu ya msingi, mawasiliano ya uchimbaji yaliyosimbwa/yaliyothibitishwa, na kumbukumbu za msingi za ukaguzi lazima zitekelezwe pamoja.
4. Mbinu na matokeo ya utafiti
Kielelezo cha 1 kinaonyesha usanifu wenye tabaka wa programu dhibiti wa mchimbaji wa ASIC. Buti (Boot), init, mfumo wa uendeshaji, maktaba, programu ya mchimbaji, seva ya wavuti, utaratibu wa kusasisha programu dhibiti, lango la utatuzi (debug), API, na kadi za ASIC ziko ndani ya usanifu huo. Mchoro huu unaonyesha kuwa eneo la mashambulizi sio tu programu ya kuchimba.
Kielelezo cha 2 kinaonyesha njia ya mashambulizi. Pointi za kuingia kama sasisho la programu dhibiti, SSH/tatuzi, seva ya wavuti, API, na kiweko (console); zikijumuishwa na udhaifu kama uthibitishaji dhaifu, uthibitishaji wa chini, maktaba za zamani, na mawasiliano ya maandishi wazi, zinaweza kusababisha matokeo kama vile kuteka nyara kifaa, kuelekeza mapato, uharibifu wa kimwili, au kukatizwa kwa utendakazi.
Kielelezo cha 3 kinaeleza kuwa mshambuliaji mara nyingi hupata ufikiaji wa mtandao wa ndani au mazingira ya usimamizi kwanza, sio moja kwa moja kwa mchimbaji kwenye mtandao. Kwa hivyo, utafiti unajenga kielelezo halisi cha tishio kupitia LAN au sehemu ya ndani ya meli (fleet segment).
Kielelezo cha 4 kinaonyesha usambazaji wa modeli ya ASIC kwenye soko kulingana na wazalishaji. Bitmain ina sehemu kubwa zaidi ikiwa na mifano 123. MicroBT inawakilishwa na mifano 65, Canaan 36, na Iceriver 22. Usambazaji huu unaonyesha wazi mkusanyiko katika mfumo wa ikolojia wa vifaa vya uchimbaji.
Kielelezo cha 6 na Jedwali la I yanafupisha njia ya kupunguza kundi la programu dhibiti. Hapo awali kulikuwa na watahiniwa 871 wa programu dhibiti. Baada ya hatua zote za kuchuja na kuondoa marudio, picha 134 tofauti za programu dhibiti zinabaki. Sababu kubwa ya kupunguzwa sio kupoteza data, bali ni marudio na mfanano mkubwa kati ya lahaja za programu dhibiti.
Jedwali la II linatoa idadi ya matukio ya mashambulizi kulingana na wazalishaji chini ya tishio la mtandao wa ndani. Kwa upande wa Bitmain, mifano 113 imeainishwa kama iliyo wazi kwa matukio ya utekaji kamili wa kifaa, uelekezaji wa mapato, uharibifu wa kimwili, na kukatizwa kwa utendakazi. Katika MicroBT, utekaji wa moja kwa moja haukuonyeshwa, lakini mifano 65 ilionekana kuwa wazi kwa tukio la kuharibika kwa utendakazi. Huko Canaan, mifano 26 iko hatarini kwa utekaji kamili, na mifano 34 iko hatarini kuelekeza mapato na kuharibika kwa kimwili. Katika Iceriver, mifano 22 imeainishwa kama iliyo wazi kwa hatari ya kuelekeza mapato, uharibifu wa kimwili, na kukatizwa kwa utendakazi.
Kielelezo cha 7 kinaonyesha onyo la sasisho la programu dhibiti feki kwenye tovuti ya usaidizi ya Canaan. Picha hii inaonyesha kuwa hatari ya udanganyifu wa programu dhibiti sio tu ya kinadharia; inaonyesha pia kuwa wazalishaji huonya watumiaji kuhusu njia feki za usaidizi na maelekezo feki ya programu dhibiti.
Jedwali la IV, V, VI, na VII hufupisha udhaifu unaoonekana katika uchambuzi wa kina wa programu dhibiti kwa misingi ya mzalishaji. Hizi ni pamoja na mada kama uthibitishaji wa saini uliokosekana/wa sehemu, mbinu za zamani za heshi, huduma za SSH, maktaba za zamani za kriptografia, ukosefu wa ulinzi wa CSRF, ukosefu wa bendera za usalama za kuki, na vipengele vya zamani vya programu. Ujumbe mkuu wa majedwali haya ni kwamba udhaifu haukomewi kwa mzalishaji mmoja au mfano mmoja.
5. Maelezo ya chanzo na mbinu
Katika utafiti, kwanza vifaa vya kibiashara katika mfumo wa ikolojia wa uchimbaji wa ASIC vilichorwa kwenye ramani. Watafiti waliunda orodha ya mzalishaji, mfano, na familia ya programu dhibiti wakitumia vyanzo vya umma vya vifaa vya uchimbaji kama vile AsicMinerValue, MinerStat, na WhatToMine.
Baadaye, lango rasmi za kupakua programu dhibiti za wazalishaji, hazina za msimbo wa chanzo wazi (public source code repositories), seva za faili tuli, vituo vya usambazaji vya programu dhibiti vya wahusika wengine, na vyanzo vya nyaraka vilichunguzwa. Katika mchakato huu, vifurushi vya masasisho ya programu dhibiti, picha kamili za kuweka upya, zana za usimamizi, na nyaraka za kiufundi zilikusanywa.
Kundi la kwanza lililokusanywa lina faili 3,769. Kati ya hizo, 871 zilizingatiwa kama watahiniwa wanaohusiana moja kwa moja na programu dhibiti. Faili mbovu au batili ziliondolewa, miundo iliyosimbwa isiyotumika au isiyoweza kufunguliwa ilitupwa, masasisho ya sehemu yalitenganishwa, na lahaja zinazojirudia sana ziliondolewa. Mwishowe, picha 134 tofauti za programu dhibiti zilichambuliwa.
Wakati wa uchambuzi wa tuli, mifumo ya faili, hati za kuanzia, violesura vya wavuti, hati za kusasisha, faili za binary, mipangilio ya huduma, mantiki ya uthibitishaji, na vifaa vilivyopachikwa vya kriptografia vilichunguzwa. Lengo sio kuorodhesha kila upataji mdogo, bali kutambua udhaifu unaoweza kuunganishwa na tukio la mashambulizi halisi.
Mwishowe, matokeo yalithibitishwa kwenye vifaa viwili halisi: mchimbaji mmoja wa Iceriver AL0 na Bitmain Antminer KS5 moja. Watafiti walikusanya data kutoka kwa mfumo wa moja kwa moja na kulinganisha mfumo wa faili kwenye kifaa na uchimbaji baridi wa NAND/eMMC. Uthibitishaji huu ulionyesha kuwa vifurushi vya programu dhibiti vya umma vina uhusiano mkubwa wa uwakilishi na programu uwanjani.
6. Lebo za meta
Matokeo ya kwanza ya utafiti ni kwamba vifurushi vya programu dhibiti vya umma vyenyewe hubeba taarifa muhimu za usalama. Watafiti waliweza kutoa familia ya mfumo wa uendeshaji, mantiki ya sasisho la programu dhibiti, violesura vya usimamizi, huduma, na udhaifu bila kifaa cha kimwili.
Matokeo ya pili ni kwamba kuna matumizi makubwa ya kujirudia katika mfumo wa ikolojia wa programu dhibiti. Vipengele vya programu dhibiti hutumiwa tena kati ya mifano, vizazi, na familia za wazalishaji tofauti. Hali hii inaonyesha kuwa udhaifu unaweza usiwe mdogo kwa kifaa kimoja bali unaweza kuenea kwa familia kubwa ya mifano.
Matokeo ya tatu ni kwamba hatari ya udanganyifu wa programu dhibiti ni mbaya. Katika wachimbaji wa ASIC, masasisho mara nyingi hufanywa na opereta akipakua programu dhibiti kwa mikono na kuiweka kutoka kwa kiolesura. Ikiwa kifaa hakijalindwa na ubuti salama (secure boot) na sharti la masasisho yaliyotiwa saini, maelekezo feki ya sasisho la programu dhibiti yanaweza kugeuka kuwa hatari ya kudumu ya kuteka nyara kifaa.
Matokeo ya nne ni kwamba matumizi ya Stratum V1 huleta hatari ya kimfumo ya udhibiti wa kiuchumi. Hakuna usaidizi wa asili wa Stratum V2 au njia ya lazima iliyosimbwa ya Stratum iliyoonekana kwenye programu dhibiti na nyaraka zilizochunguzwa katika utafiti. Katika hali ya msingi, Stratum V1 inayoendesha na TCP ya maandishi wazi inaweza kuweka data muhimu kama vile anwani ya bwawa, uelekezaji wa malipo, na ushiriki wa kazi wazi kwa udanganyifu kwenye njia ya mtandao.
Matokeo ya tano ni kwamba matukio yenye athari kubwa yanawezekana katika vifaa vingi chini ya tishio la mtandao wa ndani. Kwa upande wa Bitmain na Canaan, vipengele kama vile mipangilio dhaifu ya msingi, SSH, au violesura vya usimamizi vimeunganishwa na matukio yenye nguvu ya mashambulizi. Kwa upande wa Iceriver, ingawa mwonekano wa programu dhibiti ulikuwa mdogo zaidi, hatari ya kuelekeza mapato kupitia kiolesura cha usimamizi cha wavuti ilijitokeza. Kwa upande wa MicroBT, uchambuzi ulibaki na mipaka, lakini tukio la kuharibika kwa utendakazi lilionyeshwa.
Matokeo ya sita ni kwamba uthibitishaji wa kifaa halisi huunga mkono kwa kiasi kikubwa matokeo ya uchambuzi wa tuli. Kwenye Bitmain KS5, hakuna tofauti kubwa iliyoonekana kati ya programu dhibiti ya umma na mfumo wa faili kwenye kifaa ambayo ingebadilisha wasifu wa usalama. Kwa upande wa Iceriver AL0, hata hivyo, nyuso za ziada za mashambulizi ambazo vifurushi vya programu dhibiti vya umma havikuonyesha vilijitokeza kwenye kifaa halisi. Hii inaeleza kuwa matokeo ya uchambuzi wa tuli yanaweza kuonyesha hatari fulani; lakini vifurushi vya programu dhibiti vilivyokosekana huenda visionyeshe hatari zote.
Kwa Nini Hii Ni Muhimu?
Katika mitandao ya blockchain ya uthibitisho wa kazi, wachimbaji sio tu wahusika wa kiuchumi; pia ni watekelezaji halisi wa usalama wa mtandao. Ikiwa kundi kubwa la uchimbaji linabeba hatari ya kuelekeza mapato, kukatizwa kwa utendakazi, au kuteka nyara kifaa kutokana na udhaifu wa programu dhibiti, hali hii inaweza kugeuka kuwa tatizo kubwa la usalama wa kimfumo kuliko waendeshaji binafsi.
Mkusanyiko wa soko la ASIC kwa wazalishaji wachache huongeza hatari hii. Ikiwa sehemu sawa ya programu dhibiti au mantiki sawa ya kusasisha inajirudia katika mamia ya mifano, kosa linaweza kuenea katika eneo pana sana. Hili ni tatizo kubwa la mnyororo wa usambazaji kuliko mtazamo wa asili wa “udhaifu wa kifaa kimoja”.
Moja ya michango muhimu zaidi ya utafiti ni kwamba inachukulia usambazaji wa programu dhibiti wenyewe kama mpaka wa usalama. Faili za programu dhibiti sio tu nyenzo za kusasisha; pia ni chanzo cha habari kinachofichua usanifu wa kifaa na njia zinazowezekana za mashambulizi. Kwa hivyo, wazalishaji lazima wachukulie kwa uzito mbinu kama vile saini, heshi, faili salama (manifest), udhibiti wa toleo, na kuzuia kurudisha nyuma (rollback) katika usambazaji wa programu dhibiti.
Kwa waendeshaji wa wachimbaji pia ujumbe uko wazi: Masasisho ya programu dhibiti hayapaswi kuonekana kama chombo cha kuboresha utendakazi pekee. Programu dhibiti iliyowekwa kutoka chanzo kibaya inaweza kuelekeza mapato ya kifaa kwenye anwani tofauti, kugeuza kifaa kuwa sehemu ya botnet, au kupunguza maisha ya maunzi.
Mambo ya Kuzingatia
Utafiti huu una madhumuni ya kutoa habari za usalama. Makala haya si maagizo ya kuteka nyara programu dhibiti, kudukua kifaa, kuelekeza mapato, au kuandaa sasisho hasidi.
Uchambuzi huo unategemea kwa kiasi kikubwa ukaguzi tuli wa programu dhibiti. Tabia zenye nguvu wakati wa kuendesha, uharibifu wa kumbukumbu, au tofauti zote katika hali halisi za mtandao haziwezi kuzingatiwa moja kwa moja kwa mbinu hii.
Kwa kuwa baadhi ya vifurushi vya programu dhibiti vilikuwa vya sehemu au vimesimbwa, vipengele vyote havikuweza kutolewa. Kwa sababu hii, hatari zingine zinaweza kuonekana ndogo kuliko zilivyo; baadhi ya ulinzi unaweza pia kuwa haujatathminiwa kwa sababu haukuonekana kwenye kifurushi.
Mfano wa tishio la mtandao wa ndani ni muhimu. Katika utafiti huu, matukio mengi ya mashambulizi yanatathminiwa kwa dhana kwamba mshambuliaji anaweza kufikia mtandao wa ndani sawa au sehemu sawa ya usimamizi kama mchimbaji. Hii inakuwa ya maana katika vituo halisi vya uchimbaji katika kesi ya VLAN isiyo sahihi, ruta dhaifu, kompyuta ya usimamizi iliyotekwa nyara, au harakati za upande (lateral movement).
Kwa upande mwingine, tishio la udanganyifu wa programu dhibiti linaweza kuanza bila kuhitaji ufikiaji wa mtandao wa ndani, kwa kumshawishi opereta kusakinisha faili feki la sasisho. Kwa sababu hii, chanzo cha sasisho na mchakato wa uthibitishaji wa saini ni muhimu sana.
Ingawa utafiti unajaribu kuwakilisha mfumo wote wa ikolojia wa mzalishaji, baadhi ya familia za vifaa au matoleo ya programu dhibiti yaliachwa nje ya uchambuzi. Matokeo yanapaswa kusomwa kama ishara ya hatari ya kimfumo; haipaswi kufasiriwa kama uamuzi kamili wa moja kwa moja kwa kila kifaa binafsi.
Hitimisho
Utafiti huu wa kitaaluma unaonyesha kuwa usambazaji wa programu dhibiti katika wachimbaji wa sarafu za kidigitali za ASIC wenyewe ni safu muhimu ya usalama. Wakati vifurushi vya programu dhibiti viko wazi kwa umma, watafiti na washambuliaji wanaweza kuchunguza usanifu wa kifaa, vipengele vya programu, na udhaifu bila kufikia kifaa cha kimwili.
Matokeo yanaonyesha kuwa michakato ya kusasisha programu dhibiti kwa mikono, hatari ya masasisho feki ya programu dhibiti, matumizi ya Stratum V1 yenye maandishi wazi, mipangilio dhaifu ya msingi, vipengele vya zamani vya programu, na violesura vya usimamizi huunda eneo kubwa la mashambulizi katika mfumo wa ikolojia wa uchimbaji.
Mwelekeo wa ulinzi uliopendekezwa na utafiti uko wazi: Mzizi wa uaminifu unaotegemea maunzi, ubuti salama (secure boot), masasisho yaliyotiwa saini na kulindwa dhidi ya kurudishwa nyuma, mipangilio salama ya msingi, uthibitishaji thabiti wa utambulisho, mawasiliano ya uchimbaji yaliyosimbwa na kuthibitishwa, ufuatiliaji wa SBOM, na kumbukumbu za msingi za ukaguzi zinapaswa kuzingatiwa kwa pamoja.
Kwa mtazamo wa Verianla, ujumbe mkuu wa utafiti huu ni huu: Usalama wa mitandao ya sarafu za kidigitali hauko kwenye mnyororo pekee. Maunzi ya uchimbaji, mnyororo wa usambazaji wa programu dhibiti, na mbinu za kusasisha pia ni sehemu zisizoonekana lakini muhimu za usalama wa blockchain.
Ujumbe wa Chanzo na Mbinu
Maudhui haya yametayarishwa kwa kuchunguza PDF ya kitaaluma iliyopewa jina la Firmware Distribution as Attack Surface: A Security Study of ASIC Cryptocurrency Miners. Maandishi sio tafsiri ya neno kwa neno. Lengo la utafiti, muundo wa mbinu, matokeo muhimu, jumbe za takwimu na majedwali, athari za kiusalama, na mapungufu yamerahisishwa na kuelezwa tena katika Kituruki cha uhariri cha asili kwa wasomaji wa Verianla.
Kwa kuwa hakuna fomula nzito za kihisabati kwenye PDF, sehemu ya fomula imeandaliwa ili kueleza njia ya mashambulizi, njia ya uchambuzi, mchakato wa kupunguza kundi la programu dhibiti, na mantiki ya ulinzi katika utafiti kwa kutumia uwakilishi wa kiishara unaoendana na MathJax. Kwa sababu za kiusalama, hatua za kunyonya (exploit), maagizo ya matumizi mabaya, malipo yaliyo tayari (payload), taarifa za utambulisho, au miongozo ya kuteka nyara kifaa hazijatolewa katika makala haya.
Acha maoni
Anwani yako ya barua pepe haitachapishwa. Sehemu za lazima zimewekewa alama ya *