

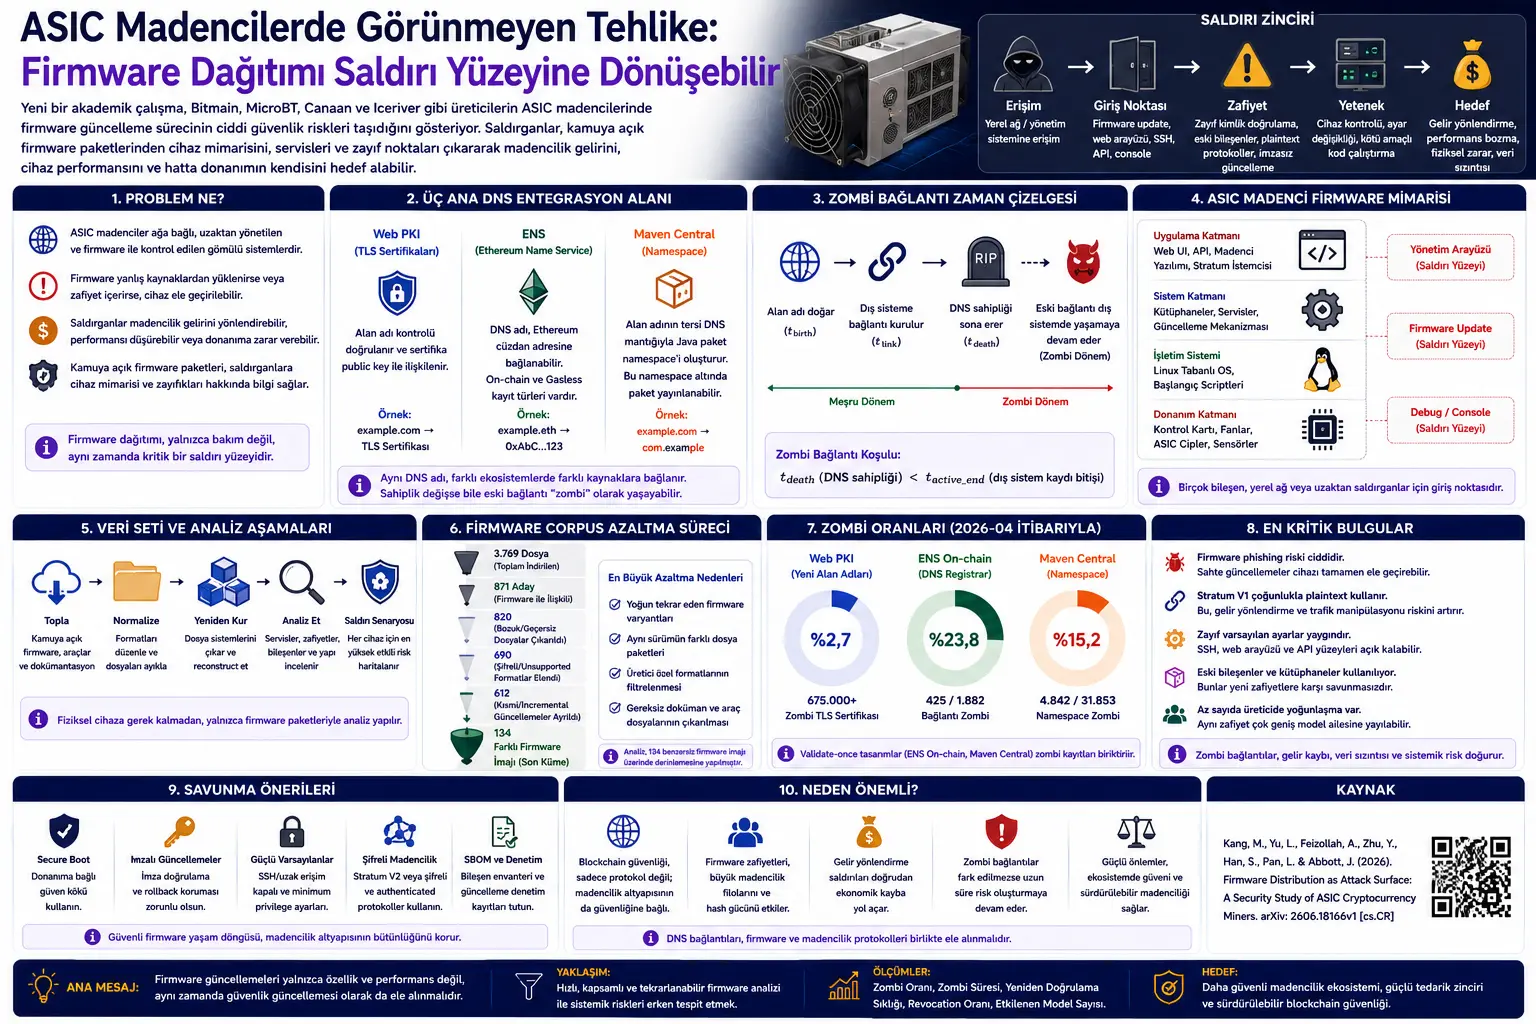
Bu yazı kriptovalyuta mədənçiliyində istifadə olunan ASIC cihazlarının firmware paylanması prosesini təhlükəsizlik baxımından araşdıran akademik bir iş əsasında hazırlanıb. Araşdırılan iş, Firmware Distribution as Attack Surface: A Security Study of ASIC Cryptocurrency Miners başlığını daşıyır və arXiv-də preprint kimi yayımlanıb.
Araşdırmanın əsas mesajı olduqca aydındır: Kriptovalyuta təhlükəsizliyi yalnız blockchain protokolu, hash funksiyası və ya pulqabı açarlarından ibarət deyil. Bitcoin və buna bənzər proof-of-work şəbəkələrinin təhlükəsizliyi sahədə işləyən mədənçilik cihazlarının firmware təhlükəsizliyindən də asılıdır.
ASIC mədənçiləri hesablama gücünü birbaşa pul dəyərinə çevirən xüsusi cihazlardır. Bu cihazların firmware-i mining pool ünvanını, ödəniş ünvanını, iş tezliyini, gərginliyi, fan nəzarətini, temperatur idarəsini və uzaqdan idarəetmə kimi iqtisadi və fiziki baxımdan kritik parametrləri idarə edir. Buna görə firmware qatındakı zəifliklər yalnız bir cihazı deyil, böyük mədənçilik parklarını və dolayı yolla blockchain infrastrukturunu təsirləndirə bilər.
Bu məzmun təhlükəsizlik məlumatlandırması məqsədilə hazırlanıb. Yazı cihazın ələ keçirilməsi, zərərli firmware hazırlanması, identifikasiya məlumatlarından istifadə, şəbəkədən hücum təşkil etmə və ya gəlirin yönləndirilməsi üzrə təlimat vermir. Məqsəd akademik araşdırmanın nəticələrini, riskləri və müdafiə prinsiplərini sadə, neytral və təhlükəsiz şəkildə izah etməkdir.
Yeni akademik araşdırma ASIC kriptovalyuta mədənçilərində firmware paylanması prosesinin ciddi təhlükəsizlik səthi yaratdığını göstərir. Tədqiqatçılar Bitmain, MicroBT, Canaan və Iceriver kimi istehsalçılardan ictimaiyyətə açıq firmware paketləri toplayıb, 871 firmware namizədindən filtrləmə və unikallaşdırmadan sonra 134 fərqli firmware obrazını təhlil ediblər. Nəticələr göstərir ki, yalnız firmware paketlərinin araşdırılması ilə cihaz arxitekturası, zəif yeniləmə mexanizmləri, köhnə proqram komponentləri, idarəetmə interfeysləri və hücum ssenariləri barədə mühüm məlumat çıxarmaq mümkündür. Araşdırmaya görə firmware phishing, plaintext Stratum V1 istifadəsi, zəif standart sazlamalar və lokal şəbəkədən əlçatan idarəetmə səthləri mədənçilik ekosistemində sistemik risk yaradır.
Problem Nədir?
Kriptovalyuta mədənçiliyi çox vaxt hash gücü, enerji xərci və blok mükafatı üzərindən müzakirə olunur. Lakin müasir mədənçilik cihazları yalnız “hesablama aparan qutular” deyil. Bunlar fasiləsiz işləyən, şəbəkəyə bağlı, uzaqdan idarə olunan və firmware tərəfindən nəzarət edilən daxili sistemlərdir.
ASIC mədənçisinin firmware-i hansı mining pool-a qoşulacağını, mükafatın hansı ünvana yönləndiriləcəyini, cihazın hansı tezlik və gərginlikdə işləyəcəyini, fanların necə fırlanacağını və yeniləmələrin necə quraşdırılacağını müəyyən edir. Bu parametrlər birbaşa gəlirə, cihazın ömrünə və əməliyyat təhlükəsizliyinə təsir göstərir.
Araşdırmanın verdiyi əsas sual budur: İctimaiyyətə açıq firmware yeniləmə paketləri hücumçuların cihaz arxitekturasını anlaması və hücum yolları hazırlaması üçün kifayət qədər məlumat verirmi?
Tədqiqatçıların cavabı ehtiyatlı olsa da ciddi xəbərdarlıq ehtiva edir. Bəli, bir çox halda firmware paketləri əməliyyat sistemi quruluşu, köhnə komponentlər, idarəetmə servisləri, yeniləmə məntiqi, autentifikasiya fərziyyələri və protokol davranışları barədə kifayət qədər məlumat verir. Bu isə firmware paylanma mexanizmini təkcə texniki xidmət aləti deyil, eyni zamanda hücum səthinə çevirir.
Metod Nə Təklif Edir?
Araşdırma fiziki cihazlara genişmiqyaslı çıxış tələb etməyən metod təklif edir. Tədqiqatçılar istehsalçıların ictimaiyyətə açıq firmware yükləmə kanallarından firmware update paketləri, full reflashing obrazları, idarəetmə alətləri və texniki sənədlər toplayıblar.
Bu yanaşma üç baxımdan vacibdir:
Birincisi: Firmware paketləri artıq istehsalçılar tərəfindən paylandığı üçün real dünyadakı cihaz proqram təminatına yaxındır.
İkincisi: Statik analiz aparıla bilər. Yəni cihazı işlətmədən, şəbəkəyə qoşmadan və ya istehsal mühitinə toxunmadan fayl sistemi, script-lər, binary fayllar, servis konfiqurasiyaları və yeniləmə mexanizmləri araşdırıla bilər.
Üçüncüsü: Bu analiz miqyaslana bilir. Hücumçu və ya tədqiqatçı fiziki cihaz almadan çoxsaylı firmware paketlərini toplayıb müqayisə edə bilər. Bu vəziyyət təhlükəsizlik araşdırması üçün faydalı olsa da sui-istifadə baxımından risklidir.
Tədqiqatçılar əvvəlcə bazardakı əsas ASIC mədənçi modellərini xəritələşdirib, daha sonra Bitmain, MicroBT, Canaan və Iceriver istehsalçılarına aid ictimaiyyətə açıq firmware mənbələrini toplayıblar. Daha sonra firmware paketləri açılıb, təhlil edilib, fayl sistemləri yenidən qurulub və təkrarlanan obrazlar unikallaşdırılıb.
Son mərhələdə hər firmware obrazı zəif autentifikasiya, köhnə proqram komponentləri, açıq servislər, yeniləmənin doğrulanma məntiqi, idarəetmə interfeysləri və Stratum protokolunun istifadəsi baxımından araşdırılıb.
Formullar Nəyi İzah Edir?
Bu araşdırma riyazi maliyyə və ya süni intellekt modeli kimi sıx formullar ehtiva etmir. Bunun əvəzinə cihaz arxitekturası, hücum xətti və analiz xətti sxemlərlə göstərilir. Aşağıdakı MathJax blokları araşdırmadakı pipeline məntiqini sadə simvolik formada izah edir.
1. ASIC mədənçi firmware təhlükəsizlik zənciri
Mədənçilik cihazının təhlükəsizliyi yalnız hardware-dən deyil, firmware həyat dövründən də təsirlənir:
Bu göstərim cihaz təhlükəsizliyinin firmware, yeniləmə prosesi, idarəetmə interfeysi, mining pool rabitəsi və şəbəkə mühiti birlikdə nəzərə alınmadan qiymətləndirilə bilməyəcəyini göstərir.
2. Hücum xətti
Araşdırmada hücumçunun irəliləyişi belə modelləşdirilir:
Yəni hücumçu əvvəlcə lokal şəbəkəyə və ya operator prosesinə hansısa şəkildə çıxış əldə edir. Sonra firmware update, SSH/debug, veb interfeys və ya API kimi giriş nöqtələrinə çatır. Bu giriş nöqtələrindəki zəifliklər müəyyən imkanlara çevrilir. Son mərhələdə həmin imkanlar gəlirin yönləndirilməsi, cihazın ələ keçirilməsi, performansın pozulması və ya hardware-in aşınması kimi məqsədlərə bağlanır.
3. Analiz xətti
Tədqiqatçıların müdafiə və ölçmə perspektivindən istifadə etdiyi analiz xətti isə belə ümumiləşdirilə bilər:
Bu axında əvvəlcə firmware faylları toplanır, sonra formatlar normallaşdırılır, fayl sistemləri yenidən qurulur, zəifliklər təhlil edilir və hər cihaz üçün ən yüksək təsirli hücum ssenarisi müəyyənləşdirilir.
4. Firmware corpus-un azaldılması məntiqi
Araşdırmada ilkin firmware namizədləri filtrləmə və unikallaşdırmadan sonra daha kiçik, lakin təmsil gücü yüksək dəstə endirilib:
Bu zəncir zədələnmiş faylların çıxarılması, şifrəli və ya dəstəklənməyən formatların ələnməsi, qismən/incremental yeniləmələrin ayrılması və təkrarlanan variantların unikallaşdırılması ilə yaranır.
5. Riskin yayılma məntiqi
ASIC bazarında az sayda istehsalçı və yüksək kod təkrar istifadəsi olduğu üçün bir zəiflik çoxsaylı modellərə yayıla bilər:
Buna görə firmware təhlükəsizliyi tək cihaz problemi deyil, məhsul ailəsi və hətta ekosistem problemi kimi qiymətləndirilməlidir.
6. Plaintext Stratum V1 riski
Mining pool rabitəsi şifrələmə və autentifikasiya olmadan işlədikdə iqtisadi nəzarət kanalı müdafiəsiz qalır:
Bu vəziyyət şəbəkə yolundakı hücumçuların mədənçilik trafikinə baxma, onu dəyişdirmə və ya yönləndirmə riskini artırır. Bu hissə hücum təlimatı deyil, protokol səviyyəsindəki təhlükəsizlik çatışmazlığının konseptual izahıdır.
7. Müdafiə xətti
Araşdırmanın təklif etdiyi müdafiə istiqaməti belə ümumiləşdirilə bilər:
Yəni hardware-ə bağlı etibar kökü, imzalı və rollback-dan qorunan yeniləmələr, zəif standart sazlamaların aradan qaldırılması, şifrəli/authenticated mining rabitəsi və əsas audit qeydləri birlikdə tətbiq olunmalıdır.
Qrafik, Cədvəl və Sxemin Əsas Mesajı
Şekil 1 ASIC mədənçi firmware-inin laylı arxitekturasını göstərir. Boot, init, əməliyyat sistemi, kitabxanalar, miner tətbiqi, veb server, firmware update mexanizmi, debug portu, API və ASIC çipləri eyni arxitekturada yerləşir. Bu sxem hücum səthinin yalnız mining tətbiqindən ibarət olmadığını göstərir.
Şekil 2 hücum xəttini vizuallaşdırır. Firmware update, SSH/debug, web server, API və console kimi giriş nöqtələri zəif autentifikasiya, aşağı doğrulama, köhnə kitabxana, plaintext rabitə kimi zəifliklərlə birləşdikdə cihazın ələ keçirilməsi, gəlirin yönləndirilməsi, fiziki zərər və ya performans kəsintisi kimi nəticələrə bağlana bilər.
Şekil 3 hücumçunun adətən internetdən birbaşa mədənçiyə deyil, əvvəlcə lokal şəbəkəyə və ya idarəetmə mühitinə daxil olduğunu izah edir. Buna görə araşdırma realistik təhdid modelini LAN və ya daxili fleet seqmenti üzərindən qurur.
Şekil 4 istehsalçılara görə bazardakı ASIC model paylanmasını göstərir. Bitmain 123 modellə ən böyük paya malikdir. MicroBT 65, Canaan 36 və Iceriver 22 modellə təmsil olunur. Bu paylanma mədənçilik hardware ekosistemindəki cəmləşməni aydın göstərir.
Şekil 6 və Tablo I firmware corpus azaldılma xəttini ümumiləşdirir. Başlanğıcda 871 firmware namizədi var. Bütün filtrləmə və unikallaşdırma mərhələlərindən sonra 134 fərqli firmware obrazı qalır. Ən böyük azalmanın səbəbi məlumat itkisi deyil, firmware variantları arasındakı yüksək təkrar və oxşarlıqdır.
Tablo II lokal şəbəkə təhdidi altında istehsalçılara görə hücum ssenarilərinin sayını göstərir. Bitmain tərəfində 113 model full device takeover, revenue redirection, physical degradation və performance disruption ssenarilərinə açıq kimi təsnif edilib. MicroBT-də birbaşa takeover göstərilməyib, lakin 65 model performansın pozulması ssenarisinə açıq sayılıb. Canaan-da 26 model full takeover, 34 model gəlirin yönləndirilməsi və fiziki deqradasiya riskinə açıqdır. Iceriver-da 22 model gəlirin yönləndirilməsi, fiziki deqradasiya və performans kəsintisi riskinə açıq kimi təsnif edilib.
Şekil 7 Canaan dəstək saytındakı saxta firmware yeniləmə xəbərdarlığını göstərir. Bu vizual firmware phishing riskinin yalnız nəzəri olmadığını; istehsalçıların da saxta dəstək kanalları və saxta firmware yönləndirmələri barədə istifadəçiləri xəbərdar etdiyini göstərir.
Tablo IV, V, VI ve VII istehsalçı əsaslı daha dərin firmware analizində görülən zəiflikləri ümumiləşdirir. Bunların arasında natamam/qismən imza doğrulaması, köhnə hash üsulları, SSH servisləri, köhnə kriptoqrafik kitabxanalar, CSRF qorumasının olmaması, cookie təhlükəsizlik bayraqlarının olmaması və köhnə proqram komponentləri kimi başlıqlar var. Bu cədvəllərin əsas mesajı zəifliklərin tək bir istehsalçı və ya tək bir modellə məhdudlaşmamasıdır.
Təcrübələr Necə Aparılıb?
Araşdırmada əvvəlcə ASIC mədənçilik ekosistemindəki kommersiya cihazları xəritələşdirilib. Tədqiqatçılar AsicMinerValue, MinerStat və WhatToMine kimi ictimaiyyətə açıq mədənçilik hardware mənbələrindən istifadə edərək istehsalçı, model və firmware ailəsi siyahısı yaradıblar.
Daha sonra istehsalçıların rəsmi firmware yükləmə portalları, public source code repository-ləri, statik fayl serverləri, üçüncü tərəf firmware paylama nöqtələri və sənədləşmə mənbələri araşdırılıb. Bu prosesdə firmware update paketləri, full reflashing obrazları, idarəetmə alətləri və texniki sənədlər toplanıb.
Toplanan ilkin dəstdə 3.769 fayl var. Bunların 871-i firmware ilə birbaşa əlaqəli namizəd kimi qiymətləndirilib. Zədələnmiş və ya etibarsız fayllar çıxarılıb, dəstəklənməyən və ya açıla bilməyən şifrəli formatlar ələnib, qismən yeniləmələr ayrılıb və çox təkrarlanan variantlar unikallaşdırılıb. Nəticədə 134 ayrı firmware obrazı təhlil edilib.
Statik analiz zamanı fayl sistemləri, başlanğıc script-ləri, veb interfeyslər, update script-ləri, binary fayllar, servis konfiqurasiyaları, autentifikasiya məntiqi və daxilə yerləşdirilmiş kriptoqrafik materiallar araşdırılıb. Məqsəd hər kiçik tapıntını sadalamaq deyil, realistik hücum ssenarisinə bağlana bilən zəiflikləri müəyyənləşdirməkdir.
Sonda nəticələr iki real cihaz üzərində doğrulanıb: Iceriver AL0 miner və Bitmain Antminer KS5. Tədqiqatçılar həm canlı sistemdən məlumat toplayıb, həm də soyuq NAND/eMMC çıxarışı ilə cihazdakı fayl sistemini müqayisə ediblər. Bu doğrulama ictimaiyyətə açıq firmware paketlərinin sahədəki proqram təminatını böyük ölçüdə təmsil etdiyini göstərib.
Nəticələr Nəyi Göstərir?
Araşdırmanın ilk nəticəsi ictimaiyyətə açıq firmware paketlərinin təkbaşına mühüm təhlükəsizlik məlumatı daşımasıdır. Tədqiqatçılar fiziki cihaz olmadan əməliyyat sistemi ailəsini, firmware update məntiqini, idarəetmə interfeyslərini, servisləri və zəif nöqtələri müəyyən edə biliblər.
İkinci nəticə firmware ekosistemində yüksək təkrar istifadəsinin olmasıdır. Firmware komponentləri müxtəlif modellər, nəsillər və istehsalçı ailələri arasında təkrar istifadə edilir. Bu vəziyyət bir zəifliyin tək cihazla məhdud qalmayıb geniş model ailəsinə yayıla biləcəyini göstərir.
Üçüncü nəticə firmware phishing riskinin ciddi olmasıdır. ASIC mədənçilərində yeniləmələr çox vaxt operatorun firmware-i əl ilə yükləyib interfeysdən qurması ilə həyata keçirilir. Cihaz güclü secure boot və məcburi imzalı yeniləmə ilə qorunmursa, saxta firmware yeniləmə yönləndirmələri daimi cihaz ələ keçirilməsi riskinə çevrilə bilər.
Dördüncü nəticə Stratum V1 istifadəsinin sistemik iqtisadi nəzarət riski yaratmasıdır. Araşdırmada incələnən firmware və sənədlərdə native Stratum V2 dəstəyi və ya məcburi şifrəli Stratum kanalı görülməyib. Standart halda plaintext TCP ilə işləyən Stratum V1 pool ünvanı, ödəniş yönləndirilməsi və iş paylaşımı kimi kritik məlumatları şəbəkə yolunda manipulyasiyaya açıq edə bilər.
Beşinci nəticə lokal şəbəkə təhdidi altında bir çox cihazda yüksək təsirli ssenarilərin mümkün olmasıdır. Bitmain və Canaan tərəfində zəif standart sazlamalar, SSH və ya idarəetmə interfeysləri kimi komponentlər güclü hücum ssenarilərinə bağlanıb. Iceriver tərəfində firmware görünürlüğü daha məhdud olsa da, veb idarəetmə interfeysi üzərindən gəlirin yönləndirilməsi riski ön plana çıxıb. MicroBT tərəfində isə analiz daha məhdud qalıb, lakin performansın pozulması ssenarisi göstərilib.
Altıncı nəticə real cihaz doğrulamasının statik analiz nəticələrini böyük ölçüdə dəstəkləməsidir. Bitmain KS5 üzərində ictimai firmware ilə cihazdakı fayl sistemi arasında təhlükəsizlik profilini dəyişdirəcək böyük fərq görülməyib. Iceriver AL0 tərəfində isə ictimai qismən firmware paketlərinin göstərmədiyi əlavə hücum səthləri real cihazda ortaya çıxıb. Bu, statik analiz nəticələrinin bəzi riskləri göstərə bildiyini, lakin natamam firmware paketlərinin bütün riskləri göstərməyə biləcəyini də izah edir.
Bu Niyə Vacibdir?
Proof-of-work blockchain şəbəkələrində mədənçilər yalnız iqtisadi aktor deyil; eyni zamanda şəbəkə təhlükəsizliyinin faktiki icraçılarıdır. Əgər geniş mədənçilik parkı firmware mənşəli zəifliklər səbəbilə gəlirin yönləndirilməsi, performans kəsintisi və ya cihazın ələ keçirilməsi riski daşıyırsa, bu vəziyyət ayrı-ayrı operatorlardan daha böyük sistemik təhlükəsizlik probleminə çevrilə bilər.
ASIC bazarının az sayda istehsalçıda cəmlənməsi bu riski artırır. Eyni firmware komponenti və ya eyni update məntiqi yüzlərlə modeldə təkrarlanırsa, bir səhv çox geniş sahəyə yayıla bilər. Bu, klassik “tək cihaz boşluğu” yanaşmasından daha ciddi təchizat zənciri problemidir.
Araşdırmanın ən vacib töhfələrindən biri firmware paylanmasının özünü təhlükəsizlik sərhədi kimi nəzərdən keçirməsidir. Firmware faylları yalnız yeniləmə materialı deyil; eyni zamanda cihaz arxitekturasını və potensial hücum yollarını üzə çıxaran məlumat mənbəyidir. Buna görə istehsalçılar firmware paylanmasında imza, hash, təhlükəsiz manifest, versiya nəzarəti və rollback-ın qarşısının alınması kimi mexanizmlərə ciddi yanaşmalıdır.
Mədənçi operatorları baxımından da mesaj aydındır: Firmware yeniləmələri yalnız performans artırma aləti kimi görülməməlidir. Yanlış mənbədən quraşdırılan firmware cihaz gəlirini fərqli ünvana yönləndirə, cihazı botnet-in bir hissəsinə çevirə və ya fiziki hardware ömrünü azalda bilər.
Diqqət Edilməli Məqamlar
Bu araşdırma təhlükəsizlik məlumatlandırması məqsədi daşıyır. Yazı firmware ələ keçirmə, cihaz hack-ləmə, gəlirin yönləndirilməsi və ya zərərli yeniləmə hazırlama üzrə təlimat deyil.
Analiz əsasən statik firmware araşdırmasına söykənir. Dinamik runtime davranışları, yaddaş pozuntuları və ya real şəbəkə şəraitindəki bütün variasiyalar bu metodla birbaşa müşahidə edilə bilməz.
Bəzi firmware paketləri qismən və ya şifrəli olduğuna görə bütün komponentləri çıxarmaq mümkün olmayıb. Buna görə bəzi risklər olduğundan aşağı görünə bilər; bəzi qoruma mexanizmləri də paket daxilində görünmədiyinə görə qiymətləndirilə bilməmiş ola bilər.
Lokal şəbəkə təhdidi modeli vacibdir. Araşdırmada bir çox hücum ssenarisi hücumçunun mədənçi ilə eyni lokal şəbəkəyə və ya idarəetmə seqmentinə çıxışı ola biləcəyi fərziyyəsi ilə qiymətləndirilir. Bu, real mədənçilik obyektlərində yanlış VLAN, zəif router, ələ keçirilmiş idarəetmə kompüteri və ya lateral movement vəziyyətində mənalı olur.
Firmware phishing təhdidi isə lokal şəbəkə çıxışı tələb etmədən operatorun saxta yeniləmə faylını quraşdırmağa razı salınması ilə başlaya bilər. Buna görə yeniləmə mənbəyi və imza doğrulama prosesi kritik əhəmiyyət daşıyır.
Araşdırma bütün istehsalçı ekosistemini təmsil etməyə çalışsa da, bəzi cihaz ailələri və ya firmware versiyaları analizdən kənarda qalıb. Nəticələr sistemik risk göstəricisi kimi oxunmalı, hər fərdi cihaz üçün birbaşa qəti hökm kimi şərh edilməməlidir.
Nəticə
Bu akademik araşdırma ASIC kriptovalyuta mədənçilərində firmware paylanmasının ayrıca kritik təhlükəsizlik qatı olduğunu göstərir. Firmware paketləri ictimaiyyətə açıq olduqda tədqiqatçılar və hücumçular cihaz arxitekturasını, proqram komponentlərini və zəif nöqtələri fiziki cihaza çıxış olmadan araşdıra bilərlər.
Nəticələr göstərir ki, manual firmware update prosesləri, saxta firmware yeniləmə riski, plaintext Stratum V1 istifadəsi, zəif standart sazlamalar, köhnə proqram komponentləri və idarəetmə interfeysləri mədənçilik ekosistemində geniş hücum səthi yaradır.
Araşdırmanın təklif etdiyi müdafiə istiqaməti aydındır: Hardware-ə bağlı etibar kökü, secure boot, imzalı və rollback-dan qorunan firmware yeniləmələri, təhlükəsiz standart sazlamalar, güclü autentifikasiya, şifrəli və authenticated mining rabitəsi, SBOM izlənməsi və əsas audit qeydləri birlikdə nəzərə alınmalıdır.
Verianla baxımından bu araşdırmanın əsas mesajı budur: Kriptovalyuta şəbəkələrinin təhlükəsizliyi yalnız zəncir üzərində deyil. Mədənçilik hardware-i, firmware təchizat zənciri və yeniləmə mexanizmləri də blockchain təhlükəsizliyinin görünməyən, amma kritik hissələridir.
Mənbə və Metod Qeydi
Bu məzmun Firmware Distribution as Attack Surface: A Security Study of ASIC Cryptocurrency Miners başlıqlı akademik PDF araşdırılaraq hazırlanıb. Mətn sözbəsöz tərcümə deyil. Araşdırmanın məqsədi, metod strukturu, əsas nəticələri, şəkil və cədvəl mesajları, təhlükəsizlik çıxarışları və məhdudiyyətləri Verianla oxucuları üçün sadələşdirilmiş, orijinal və redaktə olunmuş Azərbaycan dili ilə yenidən izah edilib.
PDF-də sıx riyazi formul olmadığı üçün formul bölməsi araşdırmadakı hücum xəttini, analiz xəttini, firmware corpus-un azaldılması prosesini və müdafiə məntiqini MathJax uyğun simvolik göstərimlərlə izah edəcək şəkildə hazırlanıb. Təhlükəsizlik səbəbilə yazıda exploit addımları, sui-istifadə təlimatları, hazır payload, identifikasiya məlumatları və ya cihazın ələ keçirilməsi üzrə göstərişlər verilməyib.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib