

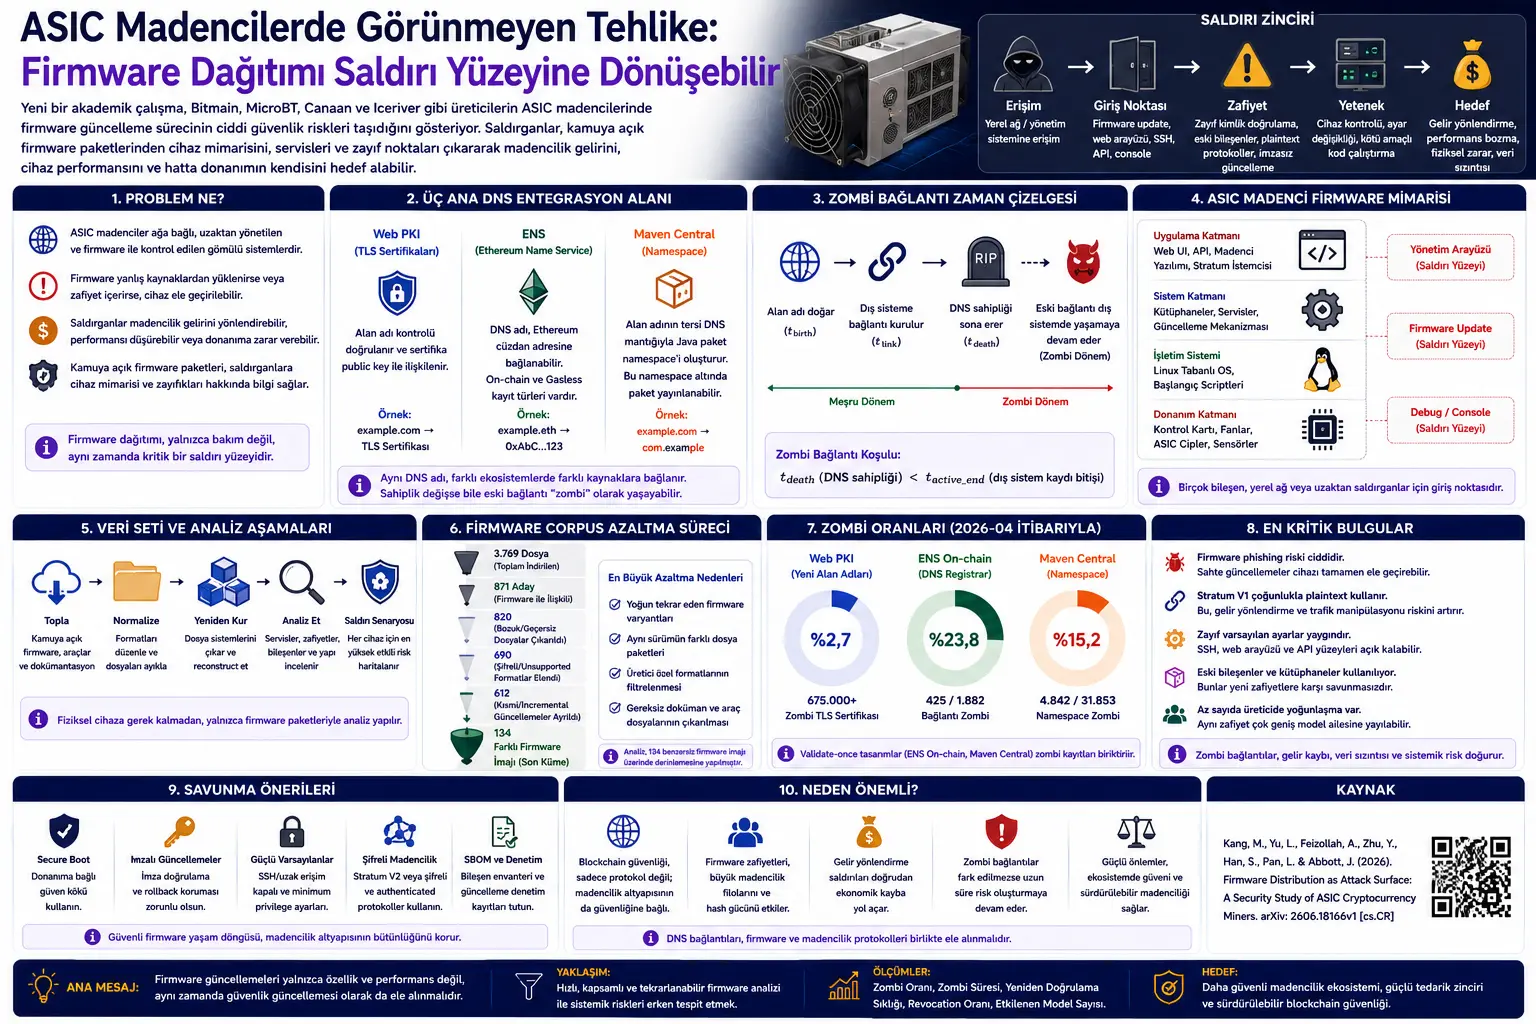
Бул макала криптовалюта казып алууда колдонулган ASIC түзмөктөрүндөгү firmware таратуу процессин коопсуздук жагынан изилдеген академиялык эмгектин негизинде даярдалган. Каралган изилдөө Firmware Distribution as Attack Surface: A Security Study of ASIC Cryptocurrency Miners деген аталышта болуп, arXiv платформасында preprint катары жарыяланган.
Изилдөөнүн негизги билдирүүсү абдан так: криптовалюта коопсуздугу blockchain протоколу, hash функциясы же капчык ачкычтары менен эле чектелбейт. Bitcoin жана ага окшогон proof-of-work тармактарынын коопсуздугу иш жүзүндө колдонулуп жаткан майнинг түзмөктөрүнүн firmware коопсуздугуна да көз каранды.
ASIC майнерлер эсептөө кубатын түздөн-түз акчалай баага айландырган атайын түзмөктөр. Бул түзмөктөрдүн firmware’и mining pool дарегин, төлөм дарегин, иштөө жыштыгын, чыңалууну, желдеткичти башкарууну, температураны жөнгө салууну жана алыстан башкарууну сыяктуу экономикалык жана физикалык жактан маанилүү жөндөөлөрдү башкарат. Ошондуктан firmware катмарындагы алсыздыктар бир гана түзмөккө эмес, ири майнинг флотторуна жана кыйыр түрдө blockchain инфраструктурасына да таасир этиши мүмкүн.
Бул материал коопсуздук боюнча маалымат берүү максатында даярдалган. Макалада түзмөктү басып алуу, зыяндуу firmware даярдоо, эсептик маалыматтарды колдонуу, тармак аркылуу чабуул уюштуруу же кирешени башка жакка буруу боюнча көрсөтмөлөр берилбейт. Максат — академиялык изилдөөнүн жыйынтыктарын, тобокелдиктерин жана коргонуу принциптерин жөнөкөй, бейтарап жана коопсуз түрдө түшүндүрүү.
Жаңы академиялык изилдөө ASIC криптовалюта майнерлеринде firmware таратуу процесси олуттуу чабуул бетин түзөрүн көрсөтөт. Изилдөөчүлөр Bitmain, MicroBT, Canaan жана Iceriver сыяктуу өндүрүүчүлөрдөн жалпыга ачык firmware пакеттерин чогултуп, 871 firmware талапкеринен чыпкалоо жана кайталанмаларды алып салгандан кийин 134 өзүнчө firmware image’ин талдаган. Жыйынтыктар firmware пакеттерин гана кароо аркылуу түзмөктүн архитектурасы, алсыз жаңыртуу механизмдери, эскирген программалык компоненттер, башкаруу интерфейстери жана чабуул сценарийлери жөнүндө маанилүү маалымат алууга болорун көрсөтөт. Изилдөөгө ылайык firmware phishing, plaintext Stratum V1 колдонуу, алсыз демейки жөндөөлөр жана жергиликтүү тармактан жеткиликтүү башкаруу беттери майнинг экосистемасында системалуу тобокелдик жаратат.
Көйгөй эмнеде?
Криптовалюта майнинги көбүнчө hash кубаты, энергия чыгымы жана блок сыйлыгы аркылуу талкууланат. Бирок заманбап майнинг түзмөктөрү жөн гана “эсептөөчү кутулар” эмес. Алар үзгүлтүксүз иштеген, тармакка туташкан, алыстан башкарылган жана firmware тарабынан көзөмөлдөнгөн камтылган системалар.
ASIC майнердин firmware’и кайсы mining pool’го туташууну, сыйлык кайсы дарекке жөнөтүлөрүн, түзмөк кайсы жыштыкта жана чыңалууда иштей турганын, желдеткичтер кандай айланаарын жана жаңыртуулар кантип орнотуларын аныктайт. Бул жөндөөлөр кирешеге, түзмөктүн өмүрүнө жана операциялык коопсуздукка түз таасир берет.
Изилдөөнүн негизги суроосу мындай: жалпыга ачык firmware жаңыртуу пакеттеринде чабуулчуларга түзмөктүн архитектурасын түшүнүүгө жана чабуул жолдорун даярдоого жетиштүү маалымат барбы?
Изилдөөчүлөрдүн жообу этият, бирок олуттуу эскертүү камтыйт. Ооба, көп учурда firmware пакеттери операциялык системанын түзүлүшү, эски компоненттер, башкаруу сервистери, жаңыртуу логикасы, аутентификация боюнча божомолдор жана протоколдун жүрүм-туруму тууралуу жетиштүү маалымат берет. Мунун өзү firmware таратуу механизмин тейлөө куралы гана эмес, чабуул бетине да айлантат.
Ыкма эмнени сунуштайт?
Изилдөө физикалык түзмөктөргө кеңири жетүүнү талап кылбаган ыкманы сунуштайт. Изилдөөчүлөр өндүрүүчүлөрдүн жалпыга ачык firmware жүктөө каналдарынан firmware update пакеттерин, full reflashing image’терди, башкаруу куралдарын жана техникалык документтерди чогулткан.
Бул ыкма үч жагынан маанилүү:
Биринчиден: Firmware пакеттерин өндүрүүчүлөр өздөрү тараткандыктан, алар реалдуу түзмөктөгү программалык камсыздоого абдан жакын.
Экинчиден: Статикалык талдоо жүргүзүүгө болот. Башкача айтканда, түзмөктү иштетпей, тармакка туташтырбай же өндүрүш чөйрөсүнө тийбей туруп файл системасын, scriptтерди, binary файлдарды, сервис конфигурацияларын жана жаңыртуу механизмдерин изилдөөгө болот.
Үчүнчүдөн: Бул талдоо масштабдалат. Чабуулчу же изилдөөчү физикалык түзмөк сатып албай эле көп сандагы firmware пакеттерин чогултуп, салыштыра алат. Бул коопсуздук изилдөөсү үчүн пайдалуу болгону менен, кыянаттык менен пайдалануу жагынан да тобокелдик жаратат.
Изилдөөчүлөр адегенде рыноктогу негизги ASIC майнер моделдерин картага түшүрүп, андан соң Bitmain, MicroBT, Canaan жана Iceriver өндүрүүчүлөрүнө тиешелүү жалпыга ачык firmware булактарын чогулткан. Кийин firmware пакеттери ачылып, чечмеленип, файл системалары кайра түзүлүп, кайталанган image’тер бир нускага келтирилген.
Акыркы этапта ар бир firmware image’и алсыз аутентификация, эски программалык компоненттер, ачык сервистер, жаңыртууну текшерүү логикасы, башкаруу интерфейстери жана Stratum протоколун колдонуу жагынан изилденген.
Формулалар эмнени түшүндүрөт?
Бул изилдөө математикалык каржы же жасалма интеллект модели сыяктуу формуласы көп эмгек эмес. Анын ордуна түзмөктүн архитектурасы, чабуул чынжыры жана талдоо чынжыры схемалар менен көрсөтүлөт. Төмөнкү MathJax блоктору изилдөөдөгү pipeline логикасын жөнөкөйлөштүрүлгөн символдук формада берет.
1. ASIC майнер firmware коопсуздук чынжыры
Майнинг түзмөгүнүн коопсуздугуна жабдык гана эмес, firmware жашоо цикли да таасир берет:
Бул көрсөтүү түзмөктүн коопсуздугун firmware, жаңыртуу процесси, башкаруу интерфейси, mining pool байланышы жана тармак чөйрөсү бирге каралмайынча баалоо мүмкүн эместигин түшүндүрөт.
2. Чабуул чынжыры
Изилдөөдө чабуулчунун жүрүшү төмөнкү логика менен моделденет:
Башкача айтканда, чабуулчу адегенде жергиликтүү тармакка же оператор процессине кандайдыр бир жол менен кирүү мүмкүнчүлүгүн алат. Андан кийин firmware update, SSH/debug, web интерфейс же API сыяктуу кирүү чекиттерине жетет. Бул чекиттердеги алсыздыктар белгилүү мүмкүнчүлүктөргө айланат. Акырында ал мүмкүнчүлүктөр кирешени багыттоо, түзмөктү басып алуу, өндүрүмдүүлүктү бузуу же жабдыкты эскиртүү сыяктуу максаттарга байланышы мүмкүн.
3. Талдоо чынжыры
Изилдөөчүлөр коргонуу жана өлчөө көз карашынан колдонгон талдоо чынжырын мындайча жыйынтыктоого болот:
Бул агымда адегенде firmware файлдары чогултулат, андан кийин форматтар нормалдаштырылат, файл системалары кайра түзүлөт, алсыздыктар талданат жана ар бир түзмөк үчүн таасири эң жогору чабуул сценарийи аныкталат.
4. Firmware corpus’ту кыскартуу логикасы
Изилдөөдө баштапкы firmware талапкерлери чыпкалоодон жана кайталанмаларды алып салуудан кийин кичирээк, бирок өкүлдүк жөндөмү жогору топтомго кыскартылган:
Бул чынжыр бузулган файлдарды чыгаруу, шифрленген же колдоого алынбаган форматтарды четтетүү, жарым-жартылай/incremental жаңыртууларды бөлүү жана кайталанган варианттарды бир нускага келтирүү аркылуу түзүлгөн.
5. Тобокелдиктин жайылуу логикасы
ASIC рыногунда өндүрүүчүлөр аз жана кодду кайра колдонуу кеңири болгондуктан, бир алсыздык көптөгөн моделдерге тарашы мүмкүн:
Ошондуктан firmware коопсуздугун бир түзмөктүн гана маселеси эмес, продукт үй-бүлөсүнүн, атүгүл экосистеманын маселеси катары кароо керек.
6. Plaintext Stratum V1 тобокелдиги
Mining pool байланышы шифрлөөсүз жана аутентификациясыз жүргөндө экономикалык башкаруу каналы корголбой калат:
Бул тармак жолундагы чабуулчулардын майнинг трафигин байкоо, өзгөртүү же башка жакка багыттоо тобокелдигин жогорулатат. Бул бөлүм чабуул көрсөтмөсү эмес, протокол деңгээлиндеги коопсуздук кемчилигинин концептуалдык түшүндүрмөсү.
7. Коргонуу чынжыры
Изилдөө сунуштаган коргонуу багытын төмөнкүдөй жыйынтыктоого болот:
Башкача айтканда, жабдыкка байланган ишеним тамыры, кол коюлган жана rollback’тан корголгон жаңыртуулар, алсыз демейки жөндөөлөрдү алып салуу, шифрленген/authenticated mining байланышы жана негизги audit жазуулары бирге колдонулушу керек.
График, таблица жана схеманын негизги билдирүүсү
1-сүрөт ASIC майнер firmware’инин катмарлуу архитектурасын көрсөтөт. Boot, init, операциялык система, китепканалар, miner колдонмосу, web server, firmware update механизми, debug порту, API жана ASIC чиптери бир архитектуранын ичинде жайгашат. Бул схема чабуул бети mining колдонмосу менен гана чектелбесин көрсөтөт.
2-сүрөт чабуул чынжырын визуалдаштырат. Firmware update, SSH/debug, web server, API жана console сыяктуу кирүү чекиттери алсыз аутентификация, жетишсиз текшерүү, эски китепкана, plaintext байланыш сыяктуу алсыздыктар менен кошулганда түзмөктү басып алуу, кирешени багыттоо, физикалык зыян же өндүрүмдүүлүктүн үзгүлтүккө учурашы сыяктуу натыйжаларга алып келиши мүмкүн.
3-сүрөт чабуулчу адатта интернеттен түздөн-түз майнерге эмес, алгач жергиликтүү тармакка же башкаруу чөйрөсүнө кирерин түшүндүрөт. Ошондуктан изилдөө реалдуу коркунуч моделин LAN же ички fleet сегменти аркылуу курат.
4-сүрөт өндүрүүчүлөр боюнча рыноктогу ASIC моделдеринин бөлүштүрүлүшүн көрсөтөт. Bitmain 123 модель менен эң чоң үлүшкө ээ. MicroBT 65, Canaan 36 жана Iceriver 22 модель менен көрсөтүлгөн. Бул бөлүштүрүү майнинг жабдыктары экосистемасындагы концентрацияны ачык көрсөтөт.
6-сүрөт жана I-таблица firmware corpus’ту кыскартуу чынжырын жыйынтыктайт. Башында 871 firmware талапкери бар. Бардык чыпкалоо жана кайталанмаларды алып салуу этаптарынан кийин 134 өзүнчө firmware image’i калат. Эң чоң кыскаруунун себеби маалымат жоготуу эмес, firmware варианттарынын ортосундагы көп кайталануу жана окшоштук.
II-таблица жергиликтүү тармак коркунучу шартында өндүрүүчүлөр боюнча чабуул сценарийлеринин санын берет. Bitmain тарабында 113 модель full device takeover, revenue redirection, physical degradation жана performance disruption сценарийлерине ачык деп классификацияланган. MicroBT’да түз takeover көрсөтүлгөн эмес, бирок 65 модель performance disruption сценарийине ачык деп табылган. Canaan’да 26 модель full takeover, 34 модель кирешени багыттоо жана физикалык деградация тобокелдигине ачык. Iceriver’да 22 модель кирешени багыттоо, физикалык деградация жана өндүрүмдүүлүктүн үзгүлтүккө учурашы тобокелдигине ачык деп классификацияланган.
7-сүрөт Canaan колдоо сайтындагы жасалма firmware жаңыртуусу боюнча эскертүүнү көрсөтөт. Бул сүрөт firmware phishing тобокелдиги теориялык гана эмес экенин; өндүрүүчүлөр өздөрү да жасалма колдоо каналдары жана жасалма firmware багыттоолору тууралуу колдонуучуларды эскертерин көрсөтөт.
IV, V, VI жана VII-таблицалар өндүрүүчү боюнча тереңирээк firmware талдоосунда байкалган алсыздыктарды жыйынтыктайт. Алардын арасында толук эмес/жарым-жартылай кол тамга текшерүүсү, эски hash ыкмалары, SSH сервистери, эски криптографиялык китепканалар, CSRF коргоосунун жоктугу, cookie коопсуздук flag’дарынын жоктугу жана эски программалык компоненттер бар. Бул таблицалардын негизги билдирүүсү — алсыздыктар бир өндүрүүчү же бир модель менен чектелбейт.
Эксперименттер кантип жүргүзүлгөн?
Изилдөөдө адегенде ASIC майнинг экосистемасындагы коммерциялык түзмөктөр картага түшүрүлгөн. Изилдөөчүлөр AsicMinerValue, MinerStat жана WhatToMine сыяктуу жалпыга ачык майнинг жабдыктары булактарын колдонуп өндүрүүчү, модель жана firmware үй-бүлөлөрүнүн тизмесин түзгөн.
Андан кийин өндүрүүчүлөрдүн расмий firmware жүктөө порталдары, public source code repository’лери, статикалык файл серверлери, үчүнчү тарап firmware таратуу чекиттери жана документ булактары каралган. Бул процессте firmware update пакеттери, full reflashing image’тери, башкаруу куралдары жана техникалык документтер чогултулган.
Алгачкы топтомдо 3.769 файл болгон. Алардын 871и firmware менен түздөн-түз байланышкан талапкер катары бааланган. Бузулган же жараксыз файлдар чыгарылып, колдоого алынбаган же ачылбаган шифрленген форматтар четтетилип, жарым-жартылай жаңыртуулар бөлүнүп, көп кайталанган варианттар бир нускага келтирилген. Натыйжада 134 өзүнчө firmware image’i талданган.
Статикалык талдоо учурунда файл системалары, баштапкы scriptтер, web интерфейстер, update scriptтери, binary файлдар, сервис конфигурациялары, аутентификация логикасы жана камтылган криптографиялык материалдар изилденген. Максат ар бир майда табылганы тизмектөө эмес, реалдуу чабуул сценарийине байланыша алган алсыздыктарды аныктоо болгон.
Акырында табылгалар эки реалдуу түзмөктө текшерилген: бир Iceriver AL0 miner жана бир Bitmain Antminer KS5. Изилдөөчүлөр жандуу системадан маалымат чогултуп, ошол эле учурда cold NAND/eMMC extraction аркылуу түзмөктөгү файл системасын салыштырган. Бул текшерүү жалпыга ачык firmware пакеттери талаадагы программалык камсыздоону чоң өлчөмдө өкүлдөй турганын көрсөткөн.
Жыйынтыктар эмнени көрсөтөт?
Изилдөөнүн биринчи жыйынтыгы — жалпыга ачык firmware пакеттеринин өзүндө эле маанилүү коопсуздук маалыматы бар экендиги. Изилдөөчүлөр физикалык түзмөксүз операциялык системанын үй-бүлөсүн, firmware update логикасын, башкаруу интерфейстерин, сервистерди жана алсыз чекиттерди аныктай алган.
Экинчи жыйынтык — firmware экосистемасында компоненттер кеңири кайра колдонулат. Firmware компоненттери ар башка моделдер, муундар жана өндүрүүчү үй-бүлөлөрүнүн ортосунда кайра пайдаланылат. Бул бир алсыздык бир түзмөк менен гана чектелбей, кеңири модель үй-бүлөсүнө жайылышы мүмкүн экенин көрсөтөт.
Үчүнчү жыйынтык — firmware phishing тобокелдиги олуттуу. ASIC майнерлерде жаңыртуулар көп учурда оператор firmware’ди кол менен жүктөп алып, интерфейс аркылуу орноткондо жүргүзүлөт. Эгер түзмөк күчтүү secure boot жана кол коюлган жаңыртууну милдеттүү текшерүү менен корголбосо, жасалма firmware жаңыртуусуна багыттоо түзмөктү туруктуу басып алуу тобокелдигине айланышы мүмкүн.
Төртүнчү жыйынтык — Stratum V1 колдонуу системалуу экономикалык башкаруу тобокелдигин жаратат. Изилденген firmware жана документтерде native Stratum V2 колдоосу же милдеттүү шифрленген Stratum каналы байкалган эмес. Демейки шартта plaintext TCP аркылуу иштеген Stratum V1 pool дареги, төлөмдү багыттоо жана иш бөлүштүрүү сыяктуу маанилүү маалыматтарды тармак жолунда манипуляцияга ачык калтырышы мүмкүн.
Бешинчи жыйынтык — жергиликтүү тармак коркунучу шартында көптөгөн түзмөктөрдө таасири жогору сценарийлер мүмкүн. Bitmain жана Canaan тарабында алсыз демейки жөндөөлөр, SSH же башкаруу интерфейстери сыяктуу компоненттер күчтүү чабуул сценарийлерине байланыштырылган. Iceriver тарабында firmware көрүнүктүүлүгү чектелүү болсо да, web башкаруу интерфейси аркылуу кирешени багыттоо тобокелдиги өзгөчө белгиленет. MicroBT тарабында талдоо чектелүү калган, бирок өндүрүмдүүлүктү бузуу сценарийи көрсөтүлгөн.
Алтынчы жыйынтык — реалдуу түзмөктө текшерүү статикалык талдоо табылгаларын негизинен колдойт. Bitmain KS5’те жалпыга ачык firmware менен түзмөктөгү файл системасынын ортосунда коопсуздук профилин өзгөртө турган чоң айырма табылган эмес. Iceriver AL0’до болсо жалпыга ачык жарым-жартылай firmware пакеттеринде көрүнбөгөн кошумча чабуул беттери реалдуу түзмөктө аныкталган. Бул статикалык талдоо айрым тобокелдиктерди көрсөтө аларын, бирок толук эмес firmware пакеттери бардык тобокелдиктерди көрсөтпөшү мүмкүн экенин билдирет.
Бул эмне үчүн маанилүү?
Proof-of-work blockchain тармактарында майнерлер экономикалык акторлор гана эмес; алар тармак коопсуздугун иш жүзүндө камсыз кылуучулар. Эгер чоң майнинг флоту firmware’ден чыккан алсыздыктардан улам кирешени багыттоо, өндүрүмдүүлүктүн үзгүлтүгү же түзмөктү басып алуу тобокелдигине туш болсо, бул өзүнчө операторлордон да чоң системалуу коопсуздук көйгөйүнө айланышы мүмкүн.
ASIC рыногунун аз сандагы өндүрүүчүлөрдө топтолушу бул тобокелдикти күчөтөт. Бир firmware компоненти же бир update логикасы жүздөгөн моделдерде кайталанса, бир ката өтө кеңири масштабга тарашы мүмкүн. Бул классикалык “бир түзмөктүн алсыздыгы” мамилесине караганда олуттуураак жеткирүү чынжыры көйгөйү.
Изилдөөнүн эң маанилүү салымдарынын бири firmware таратуунун өзүн коопсуздук чек арасы катары кароосу. Firmware файлдары жаңыртуу материалы гана эмес; алар түзмөктүн архитектурасын жана потенциалдуу чабуул жолдорун ачып бере турган маалымат булагы. Ошондуктан өндүрүүчүлөр firmware таратууда кол тамга, hash, коопсуз manifest, версияны көзөмөлдөө жана rollback’ти алдын алуу сыяктуу механизмдерге олуттуу мамиле кылышы керек.
Майнер операторлору үчүн да билдирүү ачык: firmware жаңыртууларына жөн гана өндүрүмдүүлүктү жогорулатуу куралы катары каралбашы керек. Туура эмес булактан жүктөлгөн firmware түзмөктүн кирешесин башка дарекке багытташы, түзмөктү botnet бөлүгүнө айлантышы же физикалык жабдыктын өмүрүн кыскартышы мүмкүн.
Көңүл буруучу жагдайлар
Бул изилдөөнүн максаты — коопсуздук боюнча маалымат берүү. Макала firmware’ди басып алуу, түзмөктү hack кылуу, кирешени багыттоо же зыяндуу жаңыртуу даярдоо боюнча көрсөтмө эмес.
Талдоо негизинен статикалык firmware кароосуна таянат. Динамикалык runtime жүрүм-турумдары, эс тутум бузулуулары же реалдуу тармак шарттарындагы бардык вариациялар бул ыкма менен түз байкалбайт.
Айрым firmware пакеттери жарым-жартылай же шифрленген болгондуктан бардык компоненттер чыгарылган эмес. Ошондуктан айрым тобокелдиктер чыныгы деңгээлинен төмөн көрүнүшү мүмкүн; айрым коргоолор пакеттин ичинде көрүнбөгөндүктөн бааланбай калган болушу мүмкүн.
Жергиликтүү тармак коркунучу модели маанилүү. Изилдөөдөгү көптөгөн чабуул сценарийлери чабуулчу майнер менен бир эле жергиликтүү тармакка же башкаруу сегментине кире алат деген божомол менен бааланган. Бул реалдуу майнинг объекттеринде туура эмес VLAN, алсыз router, басып алынган башкаруу компьютери же lateral movement учурларында маанилүү.
Firmware phishing коркунучу болсо жергиликтүү тармакка кирүүнү талап кылбастан, операторду жасалма жаңыртуу файлын жүктөөгө ынандыруудан башталышы мүмкүн. Ошондуктан жаңыртуу булагы жана кол тамганы текшерүү процесси өтө маанилүү.
Изилдөө өндүрүүчүлөрдүн бүт экосистемасын камтууга аракет кылганы менен, айрым түзмөк үй-бүлөлөрү же firmware версиялары талдоодон сыртта калган. Жыйынтыктарды системалуу тобокелдиктин белгиси катары окуу керек; ар бир өзүнчө түзмөк үчүн түз жана так өкүм катары чечмелөөгө болбойт.
Жыйынтык
Бул академиялык изилдөө ASIC криптовалюта майнерлеринде firmware таратуу өзүнчө маанилүү коопсуздук катмары экенин көрсөтөт. Firmware пакеттери жалпыга ачык болгондо, изилдөөчүлөр жана чабуулчулар физикалык түзмөккө жетпей туруп эле түзмөктүн архитектурасын, программалык компоненттерин жана алсыз чекиттерин изилдей алышат.
Жыйынтыктар кол менен жүргүзүлгөн firmware update процесстери, жасалма firmware жаңыртуу тобокелдиги, plaintext Stratum V1 колдонуу, алсыз демейки жөндөөлөр, эски программалык компоненттер жана башкаруу интерфейстери майнинг экосистемасында кеңири чабуул бетин түзөрүн көрсөтөт.
Изилдөө сунуш кылган коргонуу багыты ачык: жабдыкка байланган ишеним тамыры, secure boot, кол коюлган жана rollback’тан корголгон firmware жаңыртуулары, коопсуз демейки жөндөөлөр, күчтүү аутентификация, шифрленген жана authenticated mining байланышы, SBOM көзөмөлү жана негизги audit жазуулары бирге каралышы керек.
Verianla көз карашынан бул изилдөөнүн негизги билдирүүсү мындай: криптовалюта тармактарынын коопсуздугу on-chain катмарында гана эмес. Майнинг жабдыгы, firmware жеткирүү чынжыры жана жаңыртуу механизмдери да blockchain коопсуздугунун көрүнбөгөн, бирок өтө маанилүү бөлүктөрү.
Булак жана ыкма жөнүндө эскертүү
Бул материал Firmware Distribution as Attack Surface: A Security Study of ASIC Cryptocurrency Miners аттуу академиялык PDF каралып даярдалган. Текст сөзмө-сөз котормо эмес. Изилдөөнүн максаты, ыкма түзүлүшү, негизги табылгалары, сүрөт жана таблица билдирүүлөрү, коопсуздук боюнча жыйынтыктары жана чектөөлөрү Verianla окурмандары үчүн жөнөкөйлөштүрүлүп, өз алдынча жана редакциялык кыргыз тилинде кайра баяндалган.
PDF’де интенсивдүү математикалык формулалар болбогондуктан, формула бөлүгү изилдөөдөгү чабуул чынжырын, талдоо чынжырын, firmware corpus’ту кыскартуу процессин жана коргонуу логикасын MathJax менен шайкеш символдук көрсөтмөлөр аркылуу түшүндүрүү үчүн даярдалган. Коопсуздук себептеринен улам макалада exploit кадамдары, кыянаттык менен пайдалануу көрсөтмөлөрү, даяр payload, эсептик маалыматтар же түзмөктү басып алуу боюнча нускамалар берилген эмес.
Пикир калтырыңыз
E-mail дарегиңиз жарыяланбайт. Милдеттүү талаалар * менен белгиленген