

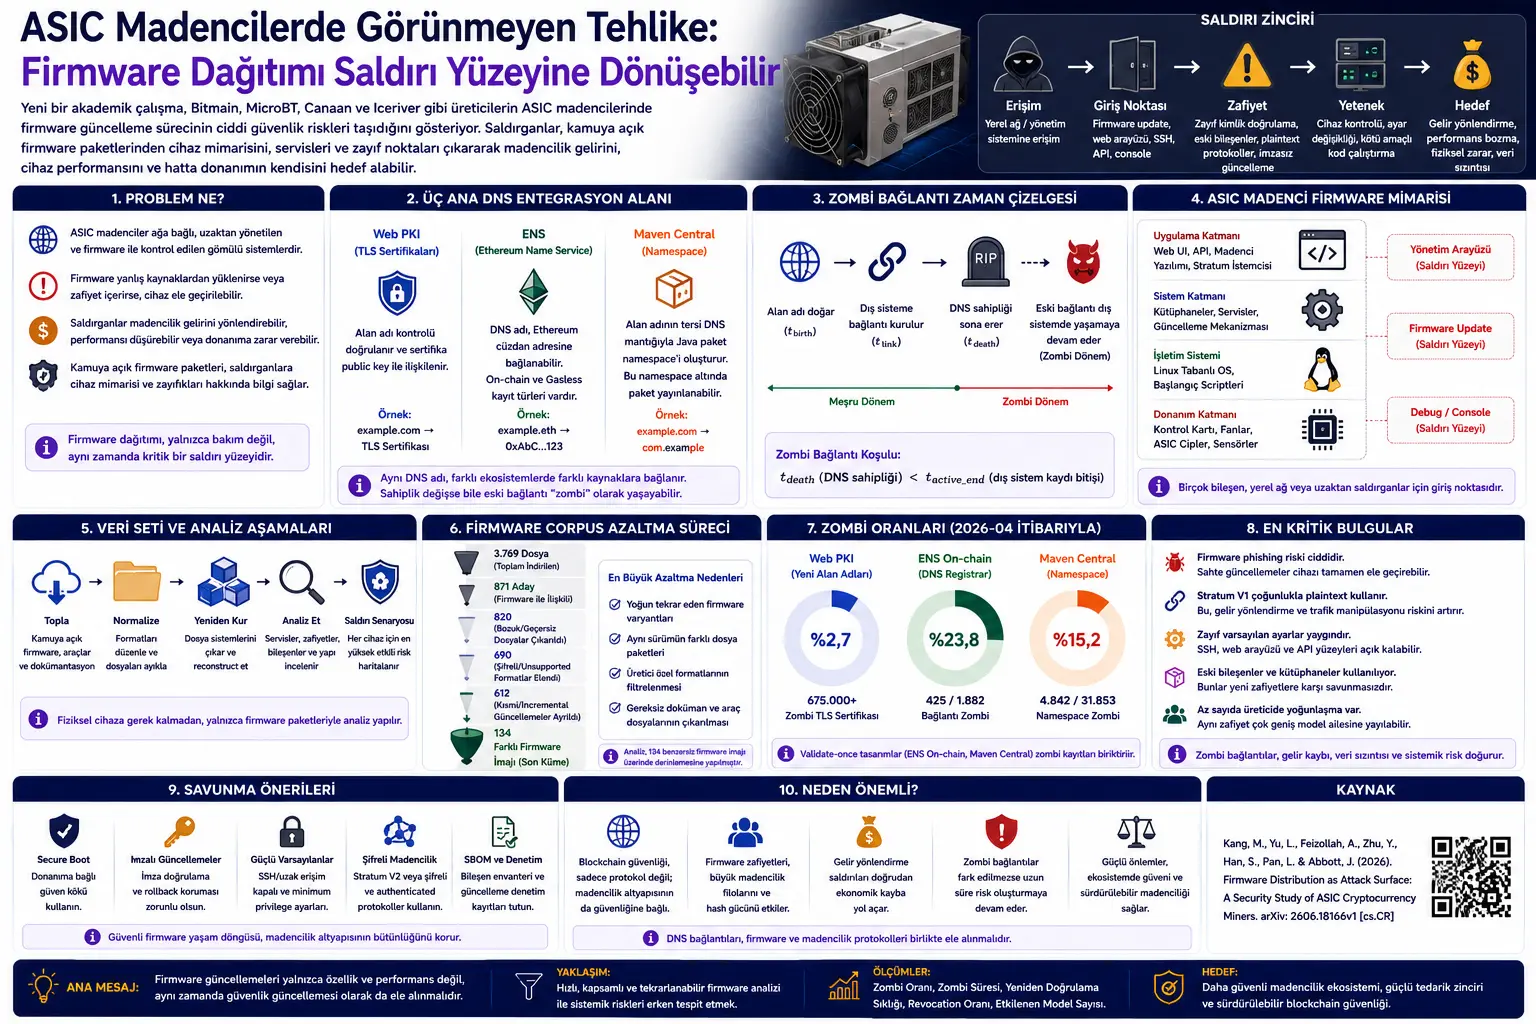
Ushbu maqola kriptovalyuta mayningida qo‘llanadigan ASIC qurilmalarida firmware tarqatish jarayonini xavfsizlik nuqtai nazaridan o‘rgangan akademik tadqiqot asosida tayyorlangan. Ko‘rib chiqilgan tadqiqot Firmware Distribution as Attack Surface: A Security Study of ASIC Cryptocurrency Miners nomini olgan va arXiv’da preprint sifatida e’lon qilingan.
Tadqiqotning asosiy xulosasi juda aniq: kriptovalyuta xavfsizligi faqat blockchain protokoli, hash funksiyasi yoki hamyon kalitlaridan iborat emas. Bitcoin va shunga o‘xshash proof-of-work tarmoqlarining xavfsizligi amalda ishlayotgan mayning qurilmalarining firmware xavfsizligiga ham bog‘liq.
ASIC maynerlar hisoblash quvvatini to‘g‘ridan-to‘g‘ri pul qiymatiga aylantiradigan maxsus qurilmalardir. Ushbu qurilmalarning firmware’i mining pool manzili, to‘lov manzili, ish chastotasi, kuchlanish, ventilyator nazorati, harorat boshqaruvi va masofadan boshqarish kabi iqtisodiy hamda jismoniy jihatdan muhim sozlamalarni boshqaradi. Shu sababli firmware qatlamidagi zaifliklar faqat bitta qurilmaga emas, yirik mayning parklariga va bilvosita blockchain infratuzilmasiga ham ta’sir qilishi mumkin.
Ushbu kontent xavfsizlik bo‘yicha axborot berish maqsadida tayyorlangan. Maqolada qurilmani egallab olish, zararli firmware tayyorlash, hisob ma’lumotlaridan foydalanish, tarmoq orqali hujum uyushtirish yoki daromadni boshqa yo‘nalishga burish bo‘yicha ko‘rsatmalar berilmaydi. Maqsad akademik tadqiqot natijalari, xavflari va mudofaa tamoyillarini sodda, xolis va xavfsiz tarzda tushuntirishdir.
Yangi akademik tadqiqot ASIC kriptovalyuta maynerlarida firmware tarqatish jarayoni jiddiy hujum yuzasini hosil qilishini ko‘rsatadi. Tadqiqotchilar Bitmain, MicroBT, Canaan va Iceriver kabi ishlab chiqaruvchilardan ommaga ochiq firmware paketlarini to‘plagan, 871 firmware nomzodidan filtrlash va takrorlarni olib tashlashdan so‘ng 134 xil firmware image’ini tahlil qilgan. Natijalar faqat firmware paketlarini tekshirishning o‘zi qurilma arxitekturasi, zaif yangilash mexanizmlari, eskirgan dasturiy komponentlar, boshqaruv interfeyslari va hujum ssenariylari haqida muhim ma’lumot chiqarishga imkon berishini ko‘rsatadi. Tadqiqotga ko‘ra firmware phishing, plaintext Stratum V1’dan foydalanish, zaif standart sozlamalar va mahalliy tarmoqdan kirish mumkin bo‘lgan boshqaruv yuzalari mayning ekotizimida tizimli xavf tug‘diradi.
Muammo nima?
Kriptovalyuta mayningi ko‘pincha hash quvvati, energiya xarajati va blok mukofoti orqali muhokama qilinadi. Ammo zamonaviy mayning qurilmalari shunchaki “hisoblaydigan qutilar” emas. Ular uzluksiz ishlaydigan, tarmoqqa ulangan, masofadan boshqariladigan va firmware tomonidan nazorat qilinadigan o‘rnatilgan tizimlardir.
ASIC mayner firmware’i qaysi mining pool’ga ulanishni, mukofot qaysi manzilga yo‘naltirilishini, qurilma qaysi chastota va kuchlanishda ishlashini, ventilyatorlar qanday aylanishini va yangilanishlar qanday o‘rnatilishini belgilaydi. Bu sozlamalar daromad, qurilma umri va operatsion xavfsizlikka bevosita ta’sir qiladi.
Tadqiqot qo‘ygan asosiy savol shunday: ommaga ochiq firmware yangilash paketlari hujumchilarga qurilma arxitekturasini tushunish va hujum yo‘llarini tayyorlash uchun yetarli ma’lumot beradimi?
Tadqiqotchilarning javobi ehtiyotkor, biroq jiddiy ogohlantirishni o‘z ichiga oladi. Ha, ko‘p holatlarda firmware paketlari operatsion tizim tuzilishi, eski komponentlar, boshqaruv servislar, yangilash mantiqi, autentifikatsiya taxminlari va protokol xatti-harakati haqida yetarli ma’lumot beradi. Bu esa firmware tarqatish mexanizmini faqat xizmat ko‘rsatish vositasi emas, balki hujum yuzasiga ham aylantiradi.
Usul nimani taklif qiladi?
Tadqiqot jismoniy qurilmalarga keng ko‘lamli kirishni talab qilmaydigan usulni taklif qiladi. Tadqiqotchilar ishlab chiqaruvchilarning ommaga ochiq firmware yuklab olish kanallaridan firmware update paketlari, full reflashing image’lari, boshqaruv vositalari va texnik hujjatlarni to‘plagan.
Bu yondashuv uch jihatdan muhim:
Birinchidan: Firmware paketlari ishlab chiqaruvchilarning o‘zi tomonidan tarqatilgani uchun real qurilma dasturiga juda yaqin.
Ikkinchidan: Statik tahlil qilish mumkin. Ya’ni qurilmani ishga tushirmasdan, tarmoqqa ulamasdan yoki ishlab chiqarish muhitiga tegmasdan fayl tizimi, scriptlar, binary fayllar, servis konfiguratsiyalari va yangilash mexanizmlarini o‘rganish mumkin.
Uchinchidan: Ushbu tahlil masshtablanadi. Hujumchi yoki tadqiqotchi jismoniy qurilma sotib olmasdan ko‘plab firmware paketlarini to‘plab, o‘zaro taqqoslashi mumkin. Bu xavfsizlik tadqiqoti uchun foydali bo‘lsa-da, suiiste’mol nuqtai nazaridan ham xavf tug‘diradi.
Tadqiqotchilar avval bozordagi asosiy ASIC mayner modellarini xaritalagan, so‘ng Bitmain, MicroBT, Canaan va Iceriver ishlab chiqaruvchilariga tegishli ommaga ochiq firmware manbalarini to‘plagan. Keyin firmware paketlari ochilgan, tahlil qilingan, fayl tizimlari qayta tiklangan va takrorlanuvchi image’lar yagona nusxaga keltirilgan.
Oxirgi bosqichda har bir firmware image’i zaif autentifikatsiya, eski dasturiy komponentlar, ochiq servislar, yangilanishni tekshirish mantiqi, boshqaruv interfeyslari va Stratum protokolidan foydalanish bo‘yicha tekshirilgan.
Formulalar nimani anglatadi?
Bu tadqiqot matematik moliya yoki sun’iy intellekt modeli kabi ko‘p formulali emas. Buning o‘rniga qurilma arxitekturasi, hujum zanjiri va tahlil zanjiri sxemalar bilan ko‘rsatiladi. Quyidagi MathJax bloklari tadqiqotdagi pipeline mantiqini soddalashtirilgan ramziy shaklda ifodalaydi.
1. ASIC mayner firmware xavfsizlik zanjiri
Mayning qurilmasining xavfsizligiga faqat apparat emas, firmware hayot sikli ham ta’sir qiladi:
Bu ifoda qurilma xavfsizligini firmware, yangilash jarayoni, boshqaruv interfeysi, mining pool bilan aloqa va tarmoq muhiti birgalikda hisobga olinmasdan baholab bo‘lmasligini anglatadi.
2. Hujum zanjiri
Tadqiqotda hujumchining harakati quyidagi mantiq bilan modellashtiriladi:
Ya’ni hujumchi avval mahalliy tarmoqqa yoki operator jarayoniga qandaydir tarzda kirish oladi. Keyin firmware update, SSH/debug, web interfeys yoki API kabi kirish nuqtalariga yetadi. Ushbu kirish nuqtalaridagi zaifliklar muayyan imkoniyatlarga aylanadi. Yakuniy bosqichda bu imkoniyatlar daromadni yo‘naltirish, qurilmani egallab olish, unumdorlikni buzish yoki apparatni eskirtirish kabi maqsadlarga ulanadi.
3. Tahlil zanjiri
Tadqiqotchilar mudofaa va o‘lchash nuqtai nazaridan foydalangan tahlil zanjiri quyidagicha umumlashtiriladi:
Bu oqimda avval firmware fayllari to‘planadi, keyin formatlar normallashtiriladi, fayl tizimlari qayta tiklanadi, zaifliklar tahlil qilinadi va har bir qurilma uchun eng yuqori ta’sirli hujum ssenariysi aniqlanadi.
4. Firmware corpus’ni qisqartirish mantiqi
Tadqiqotda dastlabki firmware nomzodlari filtrlash va takrorlarni olib tashlashdan so‘ng kichikroq, ammo vakillik qobiliyati yuqori to‘plamga qisqartirilgan:
Bu zanjir buzilgan fayllarni chiqarish, shifrlangan yoki qo‘llab-quvvatlanmaydigan formatlarni chetlatish, qisman/incremental yangilanishlarni ajratish va takrorlanuvchi variantlarni yagona nusxaga keltirish orqali hosil bo‘lgan.
5. Xavfning tarqalish mantiqi
ASIC bozorida ishlab chiqaruvchilar soni kam va kod qayta ishlatilishi yuqori bo‘lgani uchun bitta zaiflik ko‘plab modellarga tarqalishi mumkin:
Shu sababli firmware xavfsizligiga bitta qurilma muammosi emas, mahsulot oilasi va hatto ekotizim muammosi sifatida qarash kerak.
6. Plaintext Stratum V1 xavfi
Mining pool aloqasi shifrlash va autentifikatsiyasiz amalga oshirilganda iqtisodiy boshqaruv kanali himoyasiz qoladi:
Bu holat tarmoq yo‘lidagi hujumchilarning mayning trafikini kuzatish, o‘zgartirish yoki yo‘naltirish xavfini oshiradi. Ushbu bo‘lim hujum ko‘rsatmasi emas, protokol darajasidagi xavfsizlik yetishmovchiligining konseptual izohidir.
7. Mudofaa zanjiri
Tadqiqot taklif qilgan mudofaa yo‘nalishini quyidagicha umumlashtirish mumkin:
Ya’ni apparatga bog‘langan ishonch ildizi, imzolangan va rollback’dan himoyalangan yangilanishlar, zaif standart sozlamalarni olib tashlash, shifrlangan/authenticated mining aloqasi va asosiy audit yozuvlari birgalikda qo‘llanishi kerak.
Grafik, jadval va sxemaning asosiy xabari
1-rasm ASIC mayner firmware’ining qatlamli arxitekturasini ko‘rsatadi. Boot, init, operatsion tizim, kutubxonalar, miner ilovasi, web server, firmware update mexanizmi, debug porti, API va ASIC chiplar bir arxitektura ichida joylashgan. Ushbu sxema hujum yuzasi faqat mining ilovasidan iborat emasligini ko‘rsatadi.
2-rasm hujum zanjirini vizuallashtiradi. Firmware update, SSH/debug, web server, API va console kabi kirish nuqtalari zaif autentifikatsiya, yetarli bo‘lmagan tekshiruv, eski kutubxona, plaintext aloqa kabi zaifliklar bilan qo‘shilganda qurilmani egallash, daromadni yo‘naltirish, jismoniy zarar yoki unumdorlik uzilishi kabi oqibatlarga olib kelishi mumkin.
3-rasm hujumchi odatda internetdan to‘g‘ridan-to‘g‘ri maynerga emas, avval mahalliy tarmoq yoki boshqaruv muhitiga kirishini tushuntiradi. Shu sababli tadqiqot realistik tahdid modelini LAN yoki ichki fleet segmenti orqali quradi.
4-rasm ishlab chiqaruvchilar bo‘yicha bozordagi ASIC model taqsimotini ko‘rsatadi. Bitmain 123 model bilan eng katta ulushga ega. MicroBT 65, Canaan 36 va Iceriver 22 model bilan ifodalangan. Ushbu taqsimot mayning apparati ekotizimidagi konsentratsiyani aniq ko‘rsatadi.
6-rasm va I-jadval firmware corpus’ni qisqartirish zanjirini umumlashtiradi. Dastlab 871 firmware nomzodi mavjud. Barcha filtrlash va takrorlarni olib tashlash bosqichlaridan so‘ng 134 xil firmware image’i qoladi. Eng katta qisqarishning sababi ma’lumot yo‘qolishi emas, firmware variantlari orasidagi yuqori darajadagi takror va o‘xshashlikdir.
II-jadval mahalliy tarmoq tahdidi ostida ishlab chiqaruvchilar bo‘yicha hujum ssenariylari sonini beradi. Bitmain tomonida 113 model full device takeover, revenue redirection, physical degradation va performance disruption ssenariylariga ochiq deb tasniflangan. MicroBT’da to‘g‘ridan-to‘g‘ri takeover ko‘rsatilmagan, biroq 65 model performance disruption ssenariysiga ochiq deb topilgan. Canaan’da 26 model full takeover, 34 model daromadni yo‘naltirish va jismoniy degradatsiya xavfiga ochiq. Iceriver’da 22 model daromadni yo‘naltirish, jismoniy degradatsiya va unumdorlik uzilishi xavfiga ochiq deb tasniflangan.
7-rasm Canaan qo‘llab-quvvatlash saytida soxta firmware yangilanishi haqidagi ogohlantirishni ko‘rsatadi. Bu tasvir firmware phishing xavfi faqat nazariy emasligini; ishlab chiqaruvchilarning o‘zi ham soxta qo‘llab-quvvatlash kanallari va soxta firmware yo‘naltirishlari haqida foydalanuvchilarni ogohlantirishini ko‘rsatadi.
IV, V, VI va VII-jadvallar ishlab chiqaruvchi bo‘yicha chuqurroq firmware tahlilida kuzatilgan zaifliklarni umumlashtiradi. Ular orasida to‘liq bo‘lmagan/qisman imzo tekshiruvi, eski hash usullari, SSH servislar, eski kriptografik kutubxonalar, CSRF himoyasi yetishmasligi, cookie xavfsizlik flag’lari yetishmasligi va eski dasturiy komponentlar mavjud. Ushbu jadvallarning asosiy xabari — zaifliklar bitta ishlab chiqaruvchi yoki bitta model bilan cheklanmagan.
Tajriba qanday o‘tkazilgan?
Tadqiqotda avval ASIC mayning ekotizimidagi tijoriy qurilmalar xaritalangan. Tadqiqotchilar AsicMinerValue, MinerStat va WhatToMine kabi ommaga ochiq mayning apparati manbalaridan foydalanib ishlab chiqaruvchi, model va firmware oilalari ro‘yxatini tuzgan.
Keyin ishlab chiqaruvchilarning rasmiy firmware yuklab olish portallari, public source code repository’lari, statik fayl serverlari, uchinchi tomon firmware tarqatish nuqtalari va hujjat manbalari tekshirilgan. Bu jarayonda firmware update paketlari, full reflashing image’lari, boshqaruv vositalari va texnik hujjatlar to‘plangan.
Yig‘ilgan dastlabki to‘plamda 3.769 ta fayl bo‘lgan. Ulardan 871 tasi firmware bilan bevosita bog‘liq nomzod sifatida baholangan. Buzilgan yoki yaroqsiz fayllar chiqarilgan, qo‘llab-quvvatlanmaydigan yoki ochib bo‘lmaydigan shifrlangan formatlar chetlatilgan, qisman yangilanishlar ajratilgan va ko‘p takrorlanuvchi variantlar yagona nusxaga keltirilgan. Natijada 134 ta alohida firmware image’i tahlil qilingan.
Statik tahlil davomida fayl tizimlari, boshlang‘ich scriptlar, web interfeyslar, update scriptlari, binary fayllar, servis konfiguratsiyalari, autentifikatsiya mantiqi va ichiga joylashtirilgan kriptografik materiallar o‘rganilgan. Maqsad har bir kichik topilmani ro‘yxatlash emas, realistik hujum ssenariysi bilan bog‘lash mumkin bo‘lgan zaifliklarni aniqlash bo‘lgan.
Yakunida topilmalar ikkita real qurilmada tasdiqlangan: bir Iceriver AL0 miner va bir Bitmain Antminer KS5. Tadqiqotchilar ham jonli tizimdan ma’lumot yig‘gan, ham cold NAND/eMMC extraction orqali qurilmadagi fayl tizimini taqqoslagan. Ushbu tekshiruv ommaga ochiq firmware paketlari amaldagi dastur bilan katta darajada vakillik aloqasiga ega ekanini ko‘rsatgan.
Natijalar nimani ko‘rsatadi?
Tadqiqotning birinchi natijasi — ommaga ochiq firmware paketlarining o‘zi muhim xavfsizlik ma’lumotini tashishidir. Tadqiqotchilar jismoniy qurilmasiz operatsion tizim oilasi, firmware update mantiqi, boshqaruv interfeyslari, servislar va zaif nuqtalarni aniqlay olgan.
Ikkinchi natija firmware ekotizimida komponentlar kuchli qayta ishlatilishidir. Firmware komponentlari turli modellar, avlodlar va ishlab chiqaruvchi oilalari orasida qayta qo‘llanadi. Bu bitta zaiflik bitta qurilma bilan cheklanmay, keng model oilasiga tarqalishi mumkinligini ko‘rsatadi.
Uchinchi natija firmware phishing xavfi jiddiy ekanidir. ASIC maynerlarda yangilanishlar ko‘pincha operatorning firmware’ni qo‘lda yuklab olib interfeys orqali o‘rnatishi bilan amalga oshiriladi. Agar qurilma kuchli secure boot va imzolangan yangilanish majburiyati bilan himoyalanmagan bo‘lsa, soxta firmware yangilanishiga yo‘naltirishlar doimiy qurilma egallanishi xavfiga aylanishi mumkin.
To‘rtinchi natija Stratum V1’dan foydalanish tizimli iqtisodiy boshqaruv xavfini tug‘dirishidir. Tadqiqotda tekshirilgan firmware va hujjatlarda native Stratum V2 qo‘llovi yoki majburiy shifrlangan Stratum kanali kuzatilmagan. Standart holatda plaintext TCP orqali ishlaydigan Stratum V1 pool manzili, to‘lov yo‘naltirish va ish taqsimoti kabi muhim ma’lumotlarni tarmoq yo‘lida manipulyatsiyaga ochiq qoldirishi mumkin.
Beshinchi natija mahalliy tarmoq tahdidi ostida ko‘plab qurilmalarda yuqori ta’sirli ssenariylar mumkinligidir. Bitmain va Canaan tomonida zaif standart sozlamalar, SSH yoki boshqaruv interfeyslari kabi komponentlar kuchli hujum ssenariylariga bog‘langan. Iceriver tomonida firmware ko‘rinuvchanligi cheklanganroq bo‘lsa-da, web boshqaruv interfeysi orqali daromadni yo‘naltirish xavfi ajralib turadi. MicroBT tomonida tahlil cheklanganroq qolgan, biroq unumdorlikni buzish ssenariysi ko‘rsatilgan.
Oltinchi natija real qurilmada tekshirish statik tahlil topilmalarini katta darajada qo‘llab-quvvatlashidir. Bitmain KS5’da ommaga ochiq firmware bilan qurilmadagi fayl tizimi o‘rtasida xavfsizlik profilini o‘zgartiradigan katta farq kuzatilmagan. Iceriver AL0’da esa ommaga ochiq qisman firmware paketlari ko‘rsatmagan qo‘shimcha hujum yuzalari real qurilmada paydo bo‘lgan. Bu statik tahlil ayrim xavflarni ko‘rsata olishini, biroq to‘liq bo‘lmagan firmware paketlari barcha xavflarni ko‘rsatmasligi mumkinligini ham bildiradi.
Nega bu muhim?
Proof-of-work blockchain tarmoqlarida maynerlar faqat iqtisodiy aktorlar emas; ular tarmoq xavfsizligining amaldagi ijrochilaridir. Agar katta mayning parki firmware’dan kelib chiqadigan zaifliklar sabab daromadni yo‘naltirish, unumdorlik uzilishi yoki qurilmani egallash xavfiga ega bo‘lsa, bu alohida operatorlardan kattaroq tizimli xavfsizlik muammosiga aylanishi mumkin.
ASIC bozorining oz sonli ishlab chiqaruvchilarda jamlanishi bu xavfni kuchaytiradi. Bir xil firmware komponenti yoki bir xil update mantiqi yuzlab modellarda takrorlansa, bitta xato juda keng maydonga tarqalishi mumkin. Bu klassik “bitta qurilma zaifligi” yondashuvidan ko‘ra jiddiyroq ta’minot zanjiri muammosidir.
Tadqiqotning eng muhim hissalaridan biri firmware tarqatishning o‘zini xavfsizlik chegarasi sifatida ko‘rishidir. Firmware fayllari faqat yangilash materiali emas; ular qurilma arxitekturasi va potensial hujum yo‘llarini ochib beradigan axborot manbaidir. Shu sababli ishlab chiqaruvchilar firmware tarqatishda imzo, hash, xavfsiz manifest, versiya nazorati va rollback’ni oldini olish kabi mexanizmlarga jiddiy yondashishi kerak.
Mayner operatorlari uchun ham xabar aniq: firmware yangilanishlariga faqat unumdorlikni oshirish vositasi sifatida qaralmasligi kerak. Noto‘g‘ri manbadan yuklangan firmware qurilma daromadini boshqa manzilga yo‘naltirishi, qurilmani botnet qismiga aylantirishi yoki jismoniy apparat umrini qisqartirishi mumkin.
E’tibor beriladigan jihatlar
Ushbu tadqiqot xavfsizlik bo‘yicha axborot berish maqsadida olib borilgan. Maqola firmware’ni egallash, qurilmani buzib kirish, daromadni yo‘naltirish yoki zararli yangilanish tayyorlash bo‘yicha yo‘riqnoma emas.
Tahlil katta darajada statik firmware tekshiruviga tayanadi. Dinamik runtime xatti-harakatlari, xotira buzilishlari yoki real tarmoq sharoitlaridagi barcha variantlarni bu usul bilan bevosita kuzatib bo‘lmaydi.
Ayrim firmware paketlari qisman yoki shifrlangan bo‘lgani uchun barcha komponentlarni chiqarib bo‘lmagan. Shu sababli ayrim xavflar aslidan past ko‘rinishi mumkin; ayrim himoyalar esa paket ichida ko‘rinmagani uchun baholab bo‘lmagan bo‘lishi mumkin.
Mahalliy tarmoq tahdidi modeli muhim. Tadqiqotdagi ko‘plab hujum ssenariylari hujumchi mayner bilan bir xil mahalliy tarmoq yoki boshqaruv segmentiga kira olishi taxmini bilan baholangan. Bu real mayning obyektlarida noto‘g‘ri VLAN, zaif router, buzilgan boshqaruv kompyuteri yoki lateral movement holatlarida ahamiyatli bo‘ladi.
Firmware phishing tahdidi esa mahalliy tarmoqqa kirishni talab qilmasdan, operatorni soxta yangilanish faylini yuklashga ishontirish bilan boshlanishi mumkin. Shu sababli yangilanish manbasi va imzo tekshiruvi jarayoni juda muhim.
Tadqiqot butun ishlab chiqaruvchi ekotizimini ifodalashga harakat qilgan bo‘lsa-da, ayrim qurilma oilalari yoki firmware versiyalari tahlildan tashqarida qolgan. Natijalarni tizimli xavf belgisi sifatida o‘qish kerak; har bir alohida qurilma uchun bevosita qat’iy hukm sifatida talqin qilinmasligi lozim.
Xulosa
Ushbu akademik tadqiqot ASIC kriptovalyuta maynerlarida firmware tarqatishning o‘zi muhim xavfsizlik qatlami ekanini ko‘rsatadi. Firmware paketlari ommaga ochiq bo‘lganda tadqiqotchilar va hujumchilar jismoniy qurilmaga kirmasdan qurilma arxitekturasi, dasturiy komponentlar va zaif nuqtalarni o‘rganishi mumkin.
Natijalar qo‘lda bajariladigan firmware update jarayonlari, soxta firmware yangilanishi xavfi, plaintext Stratum V1’dan foydalanish, zaif standart sozlamalar, eski dasturiy komponentlar va boshqaruv interfeyslari mayning ekotizimida keng hujum yuzasini hosil qilishini ko‘rsatadi.
Tadqiqot tavsiya qilgan mudofaa yo‘nalishi aniq: apparatga bog‘langan ishonch ildizi, secure boot, imzolangan va rollback’dan himoyalangan firmware yangilanishlari, xavfsiz standart sozlamalar, kuchli autentifikatsiya, shifrlangan va authenticated mining aloqasi, SBOM kuzatuvi hamda asosiy audit yozuvlari birgalikda ko‘rib chiqilishi kerak.
Verianla nuqtai nazaridan ushbu tadqiqotning asosiy xabari shunday: kriptovalyuta tarmoqlarining xavfsizligi faqat on-chain qatlamida emas. Mayning apparati, firmware ta’minot zanjiri va yangilash mexanizmlari ham blockchain xavfsizligining ko‘rinmaydigan, ammo muhim qismlaridir.
Manba va usul bo‘yicha izoh
Ushbu kontent Firmware Distribution as Attack Surface: A Security Study of ASIC Cryptocurrency Miners nomli akademik PDF o‘rganilib tayyorlangan. Matn so‘zma-so‘z tarjima emas. Tadqiqotning maqsadi, usul tuzilishi, asosiy topilmalari, rasm va jadval xabarlari, xavfsizlik xulosalari hamda cheklovlari Verianla o‘quvchilari uchun soddalashtirilgan, original va tahririy o‘zbek tilida qayta bayon qilingan.
PDF’da ko‘p matematik formula bo‘lmagani uchun formula bo‘limi tadqiqotdagi hujum zanjiri, tahlil zanjiri, firmware corpus’ni qisqartirish jarayoni va mudofaa mantiqini MathJax bilan mos ramziy ko‘rsatmalar orqali tushuntirish uchun tayyorlangan. Xavfsizlik sababli maqolada exploit bosqichlari, suiiste’mol ko‘rsatmalari, tayyor payload, hisob ma’lumotlari yoki qurilmani egallash bo‘yicha yo‘riqnomalar berilmagan.
Izoh qoldiring
E-pochta manzilingiz chop etilmaydi. Majburiy maydonlar * bilan belgilangan