


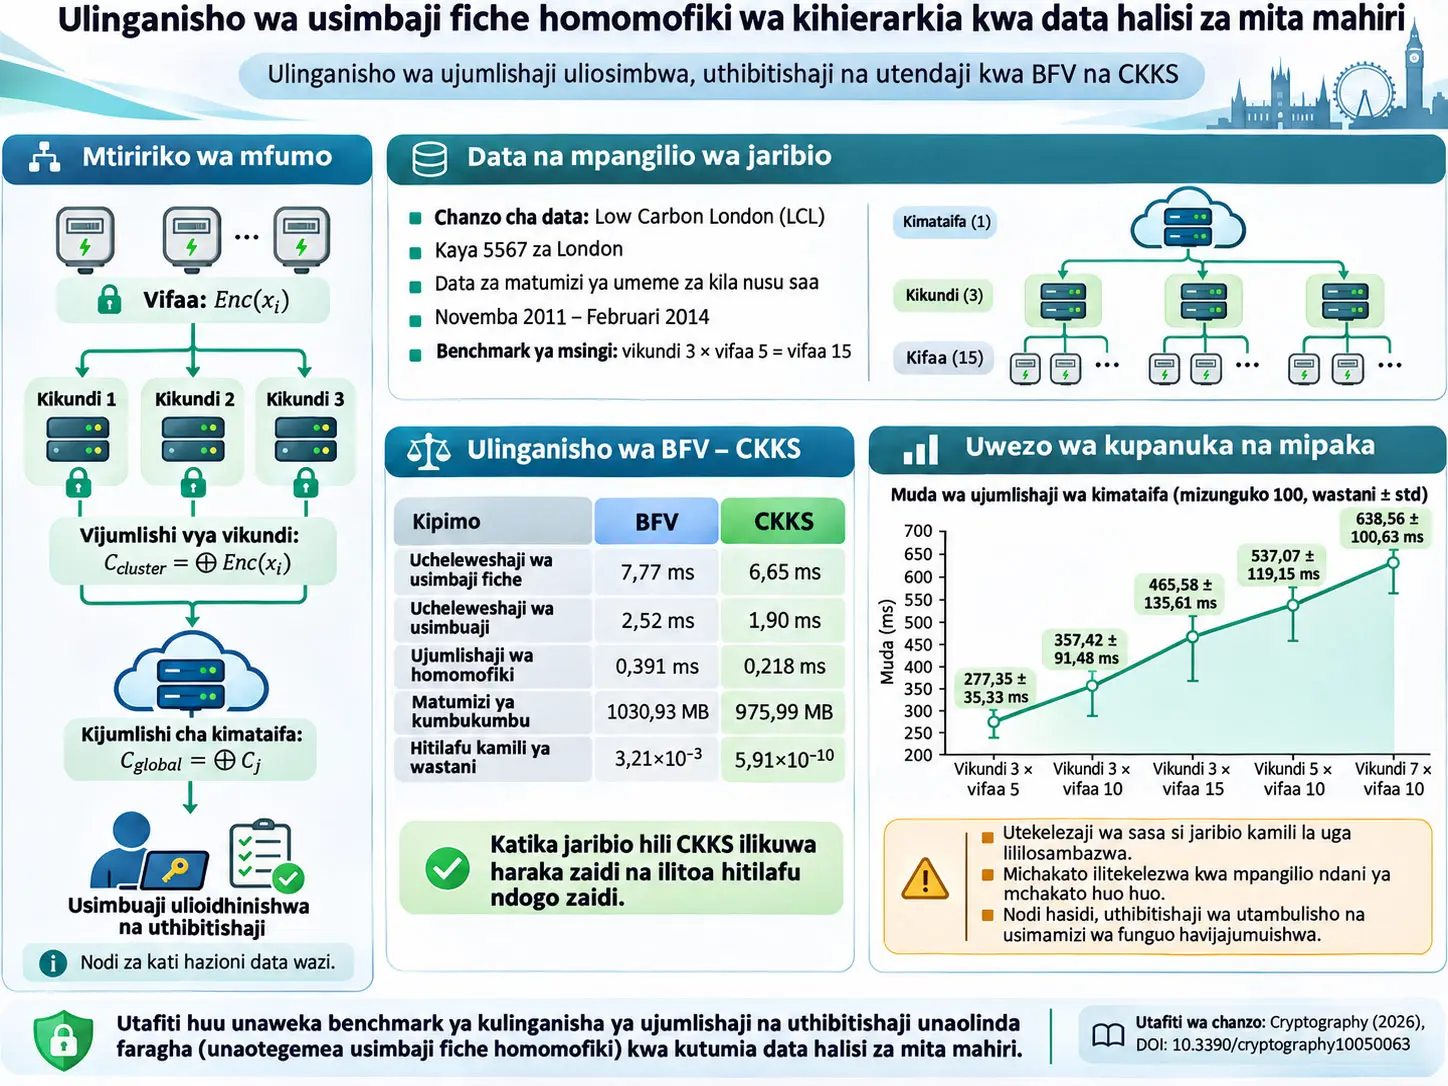
Mfumo wa ulinganishaji wa kihierarkia wa usimbaji fiche homomofiki ni mfumo wa programu wa majaribio unaowezesha data kutoka vifaa vilivyosambazwa kuchakatwa katika viwango vya kifaa, kikundi na ujumlishaji wa kimataifa bila kugeuzwa kuwa maandishi wazi, na unawezesha backend mbalimbali za usimbaji fiche homomofiki kulinganishwa chini ya mzigo uleule wa kazi kwa upande wa utendaji, matumizi ya rasilimali na usahihi wa nambari. Utafiti huu unatumia data halisi za mita mahiri za Low Carbon London kulinganisha skimu za Brakerski-Fan-Vercauteren (BFV) na Cheon-Kim-Kim-Song (CKKS) katika mzigo uleule wa ujumlishaji wa kihierarkia. Katika ulinganisho mkuu, CKKS ilipunguza muda wa encryption kutoka 7,77 ms hadi 6,65 ms, muda wa decryption kutoka 2,52 ms hadi 1,90 ms na muda wa primitive homomorphic addition kutoka takribani 0,391 ms hadi 0,218 ms ikilinganishwa na BFV. Hata hivyo, matokeo haya yanahusu encoding, vigezo vya kiptografia na mazingira ya programu yaliyotumika katika jaribio; hayamaanishi kuwa CKKS ni ya haraka zaidi au sahihi zaidi katika matumizi yote ya BFV.
Mzigo mkuu wa matumizi wa utafiti una cluster tatu, device node tano katika kila cluster na jumla ya vifaa 15. Kila kifaa husimba kipimo chake; cluster aggregation node hukusanya ciphertext pekee; matokeo ya cluster tatu hujumlishwa tena kwa njia ya homomofiki katika global aggregation node; ciphertext ya mwisho hufumbuliwa tu na mwenye ufunguo aliyeidhinishwa na decrypted aggregate hulinganishwa na plaintext reference. Kwa njia hii, nodi za ujumlishaji za kati zinaweza kukokotoa jumla bila kuona wazi thamani za matumizi za kila kifaa.
Ulinganisho wa usahihi wa nambari kati ya BFV na CKKS unapaswa kutafsiriwa kwa uangalifu mkubwa. Kwa sababu BFV hufanya kazi kwa integer arithmetic, data za mita mahiri zenye thamani halisi zilibadilishwa katika jaribio kuwa fixed-point integer kwa scaling factor ya 100 na takribani nafasi mbili za desimali zikahifadhiwa. CKKS, kwa upande mwingine, imeundwa moja kwa moja kwa approximate arithmetic ya thamani halisi/changamano na katika jaribio ilitumia scale ya \(2^{40}\). Chini ya vigezo hivi, Table 3 imeripoti mean absolute error ya \(3,21\times10^{-3}\) kwa BFV na \(5,91\times10^{-10}\) kwa CKKS. Chanzo kinasema wazi kuwa BFV inaweza kufikia kiwango tofauti cha usahihi kwa kutumia fixed-point scaling factor iliyo juu zaidi.
Utafiti si usakinishaji wa uwanjani uliosambazwa kikamilifu. Katika implementation ya sasa, shughuli za device-, cluster- na global-level zinaendeshwa kwa mfuatano ndani ya process moja. Aidha, aggregation node zinachukuliwa kuwa honest au semi-honest; malicious au compromised node, node authentication, ciphertext/message integrity, secure key distribution na utambuzi wa washiriki wenye nia mbaya havijajumuishwa katika wigo wa sasa wa benchmark hii.
Utafiti unajaribu kutatua tatizo gani?
Katika smart grid, mifumo ya IoT na mifumo mingine ya cyber-physical iliyosambazwa, idadi kubwa ya vifaa vya pembezoni huzalisha vipimo mfululizo. Uchambuzi wa kati unahitaji data hizi kukusanywa, lakini kutuma vipimo ghafi kwa seva kuu kama maandishi wazi kunaweza kuleta hatari ya faragha. Data za mita mahiri haziwezi kuonyesha matumizi ya umeme pekee; zikitumiwa kwa azimio la juu la muda zinaweza pia kutoa taarifa kuhusu tabia na mifumo ya matumizi ya mtumiaji.
Homomorphic Encryption (HE) huruhusu shughuli fulani za kihisabati kufanywa juu ya ciphertext bila kufumbua data kwanza. Hivyo, nodi ya ujumlishaji inaweza kutengeneza jumla iliyosimbwa ya thamani za \(x_i\) bila kuona thamani hizo moja moja.
Chanzo kinaonyesha skimu ya jumla ya usimbaji fiche homomofiki kama:
kwa namna hiyo.
Kwa plaintext operation \(\circ\in\{+,\times\}\), homomorphic property ya msingi ni:
Katika hapa \(m_1\) na \(m_2\) ni ujumbe wa plaintext; \(\operatorname{Enc}\) ni encryption; \(\operatorname{Dec}\) ni decryption; na \(\operatorname{Eval}_{\circ}\) ni mlingano wa operesheni hiyo katika ciphertext domain. Mlinganyo unaeleza kuwa operesheni inayofanywa na seva juu ya ciphertext bila kuona maandishi wazi inapaswa, mtumiaji aliyeidhinishwa anapofumbua matokeo, kutoa matokeo sawa au takribani sawa na operesheni iliyofanywa juu ya plaintext, kutegemea skimu inayotumika.
Tofauti kati ya PHE na FHE
Partially Homomorphic Encryption (PHE) huunga mkono darasa moja tu la operesheni mara zisizo na kikomo. Chanzo kinatoa skimu ya Paillier kama mfano. Katika Paillier, ciphertext multiplication inalingana na plaintext addition:
Hapa \(N=pq\) ni public modulus inayofanana na RSA. Paillier encryption:
inatolewa kwa namna hii. \(g\) ni public generator; \(r\) ni thamani random.
Mchakato wa Decryption katika chanzo unaonyeshwa kama:
Sehemu hii ya Paillier si algoritimu kuu inayofanyiwa benchmark katika utafiti; ni maelezo ya usuli yaliyotolewa ili kueleza familia pana ya HE inayojumuisha BFV na CKKS.
Fully Homomorphic Encryption (FHE) inaweza kuunga mkono mchanganyiko wa addition na multiplication. Wakati multiplication na operesheni nyingine za kina zinapotumia bajeti ya ciphertext noise/depth, mbinu ghali za kusasisha kama bootstrapping zinaweza kuhitajika. Hata hivyo, aggregation workload halisi katika makala hii inategemea zaidi jumlishaji; hasa, imeelezwa kuwa homomorphic multiplication haikutumika kwa CKKS na hivyo modulus-switching depth haikutumika.
Msingi wa kihisabati wa BFV
BFV ni skimu ya leveled FHE inayotegemea ugumu wa Ring Learning With Errors (Ring-LWE) na imeundwa kwa integer arithmetic. Ciphertext polynomial ring:
inafafanuliwa hivyo.
\(n\) ni polynomial modulus degree ambayo kwa kawaida huchaguliwa kuwa nguvu ya mbili; \(q\) ni ciphertext modulus. Plaintext ring:
na \(t\) ni plaintext modulus.
Kwa kuwa data ya mita mahiri ina thamani halisi, haipelekwi moja kwa moja kwa BFV. Ubadilishaji wa fixed-point katika sehemu ya mbinu ya chanzo ni:
Katika jaribio:
ilitumika. Kwa mfano, ikiwa \(x\) ni thamani ya matumizi katika kWh yenye nafasi mbili za desimali, huzidishwa kwa 100 na kubadilishwa kuwa integer, integer arithmetic hufanywa juu ya ciphertext na baada ya decryption matokeo hugawanywa tena kwa 100. Chanzo kinaeleza kuwa chaguo hili huhifadhi takribani nafasi mbili za desimali.
Ukinzani muhimu ndani ya chanzo: Katika sehemu ya baadaye ya BFV comparison ubadilishaji huohuo umeandikwa kama:
kwa kutumia floor operator. \(\operatorname{round}(100x)\) katika sehemu ya kwanza na \(\lfloor\alpha x_i\rfloor\) katika Mlinganyo (15) si rounding rule ileile. Kwa kuwa chanzo hakielezi jinsi yalivyooanishwa katika implementation, Verianla haibadilishi mojawapo kwa nyingine.
| Kigezo | Thamani | Jukumu la kisayansi |
|---|---|---|
| Polynomial Modulus Degree \(n\) | 8192 | Ukubwa wa polynomial ring |
| Plaintext Modulus \(t\) | 1.032.193 | Nafasi ya integer plaintext |
| Coefficient Modulus \(q\) | 218 bit | 43 + 43 + 44 + 44 + 44 bit |
| Fixed-Point Scale \(\Delta\) | 100 | Takribani nafasi mbili za desimali |
| Security Level | 128-bit (tc128) | Lengo la usalama la kawaida la 128-bit |
Msingi wa kihisabati wa CKKS
CKKS ni skimu ya leveled homomorphic encryption inayounga mkono kwa asili approximate arithmetic kwa real-number na complex-number arithmetic. CKKS pia hufanya kazi juu ya polynomial quotient ring:
Ujumbe wa Plaintext katika chanzo huwakilishwa kama:
vektor. Wakati \(n=8192\), idadi ya kinadharia ya slot ni:
Hii inaonyesha uwezo wa Single Instruction Multiple Data (SIMD) packing wa CKKS. Hata hivyo, makala ya sasa inasema wazi kuwa packing factors na packing strategies mbalimbali zitasomwa katika kazi ya baadaye, kwa hiyo haipaswi kudhaniwa kuwa uwezo wa slot 4096 umetumika kikamilifu katika benchmark hii.
Ramani za Encoding na decoding:
zinaonyeshwa hivyo.
Plaintext polynomial hupimwa kwanza kwa \(\Delta\). Secret key:
huchaguliwa kutoka usambazaji wenye norm ndogo.
Ciphertext ina vipengele viwili:
na chanzo kinafafanua encryption kama:
ambapo \(a\) ni uniform random kutoka \(R_q\), na \(e\) ni noise ndogo kutoka discrete Gaussian error distribution.
Decryption:
kisha:
hutumika. \(\boldsymbol{\varepsilon}\) ni approximation error inayotokana na muundo wa noise na finite-precision scaling wa CKKS.
Homomorphic addition katika CKKS
Kwa ciphertext mbili:
addition ni:
na hufanywa component-wise.
Baada ya Decryption:
hupatikana. Scale inapoondolewa, jumla ya plaintext hurejeshwa pamoja na approximation error ndogo ya \(\boldsymbol{\varepsilon}_{\mathrm{add}}\).
Kwa addition \(N_{\mathrm{add}}\) mfululizo, deterministic worst-case noise bound ni:
Hii ni worst-case upper bound ya mstari. Chanzo pia kinasema kuwa noise terms zikichukuliwa kuwa zero-mean na independent, ukuaji wa root-mean-square huwa takribani sawia na \(\sqrt{N_{\mathrm{add}}}\).
Kwa CKKS, sifa ya kujumlisha ciphertext tatu katika chanzo imefupishwa kama:
Sababu ya kutumia ishara ya takribani sawa badala ya sawa ni kwamba CKKS kwa muundo wake hufanya approximate arithmetic.
| Kigezo | Thamani | Jukumu la kisayansi |
|---|---|---|
| Polynomial Modulus Degree \(n\) | 8192 | Uwezo wa kinadharia wa SIMD wa slot 4096 |
| Coefficient Modulus | [60, 40, 40, 60] | Jumla 200 bit; multiplication level mbili |
| Scale \(\Delta\) | \(2^{40}\) | Imeelezwa katika chanzo kama takribani 12 decimal digit precision |
| Security Level | 128-bit (tc128) | Lengo la usalama la kawaida la 128-bit |
Kulingana na chanzo, prime moja ya 60-bit katika mnyororo wa coefficient-modulus hutumiwa na SEAL kwa key switching; arithmetic chain ina prime tatu na hutoa multiplication level mbili. Hata hivyo, kwa kuwa katika aggregation workload ya sasa CKKS hutumiwa kwa addition pekee, imeelezwa kuwa modulus-switching depth haitumiki kikamilifu.
Kwa Nini BFV na CKKS Hazionyeshi Tabia Sawa ya Nambari Katika Utafiti Huu?
Kwa kuwa BFV hufanya kazi kwa integer arithmetic, data za mita zenye thamani halisi hubadilishwa katika jaribio kuwa fixed-point integer na chaguo la \(\Delta=100\) hutengeneza quantization error inayokadiriwa kwa nafasi mbili za desimali; CKKS imeundwa kwa real-valued approximate arithmetic na iliendeshwa kwa scale ya \(2^{40}\), kwa hivyo tofauti ya makosa katika makala hii haitokani tu na lebo za “BFV exact, CKKS approximate” bali na encoding na parameter choices zilizotumiwa kwa pamoja.
Usanifu wa benchmark wa kihierarkia
Framework hutumia tabaka tatu za kimantiki:
- Data Acquisition Layer: nodi za vifaa huzalisha vipimo.
- Hierarchical Aggregation Layer: cluster aggregation node hukusanya ciphertext bila kuona maandishi wazi.
- Global Coordination Layer: global node huunganisha cluster ciphertext; matokeo hufumbuliwa na key holder aliyeidhinishwa na kuthibitishwa kwa plaintext reference.
Usimbaji fiche wa ndani na cluster aggregation
Kipimo kimoja cha kila device node kinaonyeshwa kwa:
na ciphertext huundwa kama:
Kulingana na dhana ya mfumo ya chanzo, plaintext measurement haitoki kwenye kifaa ikiwa unencrypted.
Kwa vifaa \(n\) katika cluster moja, homomorphic aggregation ni:
\(\oplus\) inaonyesha ciphertext-domain homomorphic addition. Maana ya kihisabati ni kwamba cluster node hutengeneza ciphertext moja inayolingana na jumla ya thamani za \(x_i\) bila kuzifumbua moja moja.
Global aggregation
Kwa child cluster \(n_c\):
na katika umbo lililopanuliwa:
hupatikana. \(n_j\) ni idadi ya device katika cluster ya \(j\). Muundo huu unaweza kinadharia kutumika kwa recursive katika hierarchy level zaidi ya moja.
Decryption na validation
Global ciphertext hufumbuliwa tu na entity aliyeidhinishwa. Kwa Scientific validation, decrypted aggregate hulinganishwa na jumla ya plaintext ya vipimo vilevile.
Total execution time katika chanzo hugawanywa kama:
\(T_{\mathrm{enc}}\) ni cumulative encryption time, \(T_{\mathrm{agg}}\) ni hierarchical aggregation time na \(T_{\mathrm{dec}}\) ni hatua ya decryption na validation.
Absolute error:
huhesabiwa hivyo. \(S_{\mathrm{plain}}\) ni plaintext aggregate na \(S_{\mathrm{dec}}\) ni decrypted aggregate. Kipimo chake ni sawa na kipimo cha jumla yenyewe.
Relative error:
hutolewa kwa asilimia. Metriki hii hunormalisha hitilafu katika aggregate zenye ukubwa tofauti kulingana na ukubwa wa thamani ya jumla.
Uwasilishaji wa pili wa fixed-point katika sehemu ya BFV comparison
Katika Mlinganyo (15):
baada ya kufafanuliwa, encoded integer husimbwa kwa:
na baada ya decryption, nambari halisi hupatikana takribani kwa:
Chanzo kinaeleza kuwa kadiri \(\alpha\) inavyoongezeka, fixed-point precision inaweza kuongezeka, lakini encoded plaintext magnitude na computational overhead pia zinaweza kuathirika.
Threat model
Aggregation node zinachukuliwa kuwa honest au semi-honest: zinatarajiwa kufuata itifaki lakini private decryption key haipewi. Private key huhifadhiwa chini ya udhibiti wa trusted authorised entity pekee.
Implementation ya sasa haimodeli wazi mambo yafuatayo:
- Malicious au compromised participating node.
- Node authentication.
- Ciphertext au message integrity protection.
- Secure key distribution na lifecycle management.
- Malicious participant detection au mitigation.
Je, Utafiti Huu Ni Jaribio Halisi la Uwanjani la Smart Grid Iliyosambazwa?
Hapana; ingawa data halisi za mita za Low Carbon London zimetumika, katika benchmark ya sasa shughuli za device, cluster na global zinaendeshwa kwa mfuatano ndani ya process moja, hivyo muda uliopimwa haupaswi kutafsiriwa kama performance ya deployment kamili ya uwanjani yenye nodi huru za kimwili, ucheleweshaji halisi wa mtandao na concurrent distributed execution.
Dataset ya Low Carbon London
Utafiti unatumia rekodi za matumizi ya umeme za kila nusu saa kutoka mradi wa UK Power Networks Low Carbon London. Wigo unaotolewa na chanzo ni:
- Kaya 5567 za London.
- Half-hourly electricity consumption measurements.
- Kipindi cha Novemba 2011-Februari 2014.
Chanzo hakielezi katika sehemu ya mbinu ni selection procedure gani ilitumiwa kuoanisha device node 15 za kimantiki na kaya 5567, wala household identifier zipi mahususi zilitumiwa. Kwa hiyo Verianla haikadirii mbinu ya sampuli.
HE abstraction layer
Framework hufafanua interface ya pamoja ili cryptographic backend mbalimbali ziendeshe application logic ileile:
- Encryption.
- Decryption.
- Homomorphic Addition.
- Homomorphic Multiplication.
Kuna kutokulingana katika majina ya implementation ndani ya chanzo. Sehemu ya abstraction-layer inaorodhesha implementation ya BFV na CKKS kama TenSEAL, wakati sehemu za BFV na CKKS parameter zinasema node-seal ni Node.js binding for Microsoft SEAL. Kichwa cha BFV Table 1 pia kinatumia pamoja “TenSEAL/Microsoft SEAL”. Kwa kuwa chanzo hakielezi tofauti hii ya majina, Verianla haifichi tatizo kwa kubuni jina moja la library.
Mbinu na Matokeo ya Utafiti
Usanidi mkuu wa benchmark
Katika ulinganisho mkuu wa BFV/CKKS kwa sampling instant ileile:
- Device node 5 katika kila cluster.
- Cluster 3 huru.
- Jumla ya device node 15.
- Kuunganisha ciphertext 5 katika kila cluster kwa homomorphic addition.
- Kujumlisha tena cluster ciphertext 3 katika global node.
- Kufumbua Final ciphertext na authorised key holder.
- Validation ya decrypted aggregate dhidi ya plaintext reference.
Benchmark ya kwanza ya BFV: encryption
Wastani wa encryption latency kwa kila kifaa kwa BFV umeripotiwa kuwa takribani:
Masafa yaliyoonekana kwa node ni takribani 6,721-8,075 ms.
Benchmark ya kwanza ya BFV: hierarchical aggregation
| Kiwango | Wastani wa latency | Maelezo |
|---|---|---|
| Device | 0,000 ms | Hakuna end-to-end aggregation katika kiwango cha device katika grafu hii |
| Cluster | 54,763 ms | Kiwango cha kati ambacho child ciphertext tano huchakatwa |
| Global | 187,916 ms | End-to-end global aggregation ikijumuisha processing katika viwango vya chini |
Thamani kubwa zaidi ya Global si gharama ya primitive addition moja ya ciphertext tatu pekee. Chanzo kinaeleza kuwa kipimo hiki cha end-to-end kinajumuisha pia hatua za encryption na ciphertext accumulation katika tabaka la chini.
Benchmark ya kwanza ya BFV: decryption
| Kiwango | Latency |
|---|---|
| Device | 2,447 ms |
| Cluster | 2,549 ms |
| Global | 2,633 ms |
Decryption latency ilibaki thabiti kwa kiasi katika hierarchy. Chanzo kinahusisha tofauti ndogo za node na athari za runtime scheduling, memory allocation na usimamizi wa rasilimali za mfumo endeshi.
Process-level memory consumption
Katika tathmini ya kwanza ya hierarchy, process-level memory consumption ilikuwa:
| Kiwango | Wastani wa memory |
|---|---|
| Global | 981,4 MB |
| Cluster | 982,2 MB |
| Device | 982,3 MB |
Haipaswi kudhaniwa kuwa thamani hizi ni measurement summary ileile na thamani ya BFV 1030,93 MB katika Table 3; chanzo hakioanishi seti hizi mbili za nambari.
Operation-level heatmap
| Kiwango cha hierarchy | Add | Aggregation | Decrypt | Encrypt |
|---|---|---|---|---|
| Global | - | 187,9158 ms | 2,6326 ms | - |
| Cluster | 0,4627 ms | 54,7627 ms | 2,5489 ms | - |
| Device | 0,3761 ms | - | 2,3938 ms | 7,1799 ms |
Ujumbe mkuu wa heatmap ni kwamba end-to-end aggregation ndiyo gharama kuu katika kiwango cha cluster na global. Katika kiwango cha Device, gharama kuu iliyopimwa ni encryption.
BFV decryption accuracy
| Nodi | Accuracy | Absolute error iliyoonyeshwa |
|---|---|---|
| Global | %99,3134 | \(1,33\times10^{-2}\) |
| Cluster 1 | %98,9520 | \(6,67\times10^{-3}\) |
| Cluster 2 | %99,3386 | \(5,33\times10^{-3}\) |
| Cluster 3 | %98,2499 | \(6,67\times10^{-3}\) |
Chanzo kinaripoti wastani wa accuracy wa takribani %98,96 na mean absolute error ya takribani \(7,95\times10^{-3}\) kwa node hizi nne. Absolute error ya global node ni takribani \(1,33\times10^{-2}\).
Kikomo cha tafsiri: Katika ulinganisho wa baadaye wa BFV-CKKS Table 3, BFV mean absolute error inatolewa kama \(3,21\times10^{-3}\). Kwa kuwa chanzo hakielezi wazi kwa nini muhtasari huu wa makosa ya BFV unatofautiana, Verianla huhifadhi thamani zote mbili kando katika muktadha ziliporipotiwa.
Ulinganisho wa moja kwa moja wa BFV na CKKS
| Metriki | BFV | CKKS |
|---|---|---|
| Encryption latency | 7,77 ms | 6,65 ms |
| Decryption latency | 2,52 ms | 1,90 ms |
| Primitive homomorphic addition latency | 0,391 ms | 0,218 ms |
| Memory utilization | 1030,93 MB | 975,99 MB |
| Mean absolute error | \(3,21\times10^{-3}\) | \(5,91\times10^{-10}\) |
Chanzo kinaripoti kutokana na matokeo haya:
- Takribani %14,4 kupungua kwa Encryption latency.
- %24,6 kupungua kwa Decryption latency.
- %44,3 uboreshaji wa Primitive homomorphic addition latency.
- Takribani %5,3 kupungua kwa Memory utilization.
inaripoti.
Asilimia ya kupungua kwa ujumla inaweza kufasiriwa kwa mantiki ya:
Formula hii hapa ni maelezo ya kufundisha kuhusu tofauti ya asilimia ya thamani mbili zilizo katika chanzo; haitoi matokeo mapya ya jaribio.
Onyo la terminolojia ndani ya chanzo: Abstract inaita thamani ya %44,3 “aggregation latency reduction”, lakini matokeo ya kina na conclusion yanaonyesha kuwa ni ulinganisho wa 0,391 ms → 0,218 ms wa primitive homomorphic addition. Kwa hiyo Verianla huiwasilisha kama metriki ya primitive addition.
Je, CKKS Kutoa Hitilafu Ndogo ya Nambari Katika Jaribio Hili Kunaonyesha BFV Kwa Ujumla Ni Chini kwa Usahihi?
Hapana; katika jaribio hili BFV husababisha quantization error kwa kukodi data zenye thamani halisi kwa fixed-point yenye takribani nafasi mbili za desimali kwa \(\Delta=100\), ilhali CKKS ilitumia real-valued approximate arithmetic kwa scale ya \(2^{40}\); kwa hiyo tofauti ya \(3,21\times10^{-3}\) na \(5,91\times10^{-10}\) katika Table 3 ni mahususi kwa encoding na parameter choices zilizojaribiwa, na chanzo kinasema wazi kuwa BFV inaweza kutoa usahihi tofauti kwa scaling factor kubwa zaidi.
Wigo wa majaribio ya scalability
Katika sehemu ya scalability, chanzo huchunguza tabia ya encryption, homomorphic addition, aggregation na decryption kwa kubadilisha device/cluster fan-out na ukubwa wa hierarchy.
Matokeo ya maandishi ya chanzo ni:
- Encryption latency ilibaki takribani katika masafa ya 5,60-6,96 ms katika usanidi uliojaribiwa.
- Homomorphic addition ilikuwa takribani katika masafa ya 0,30-0,61 ms.
- Cluster-level aggregation ilikuwa takribani katika masafa ya 94-147 ms.
- Global aggregation ilikuwa takribani katika masafa ya 291-699 ms.
- Decryption ilikuwa takribani katika masafa ya 1,96-3,06 ms.
Katika grafu hizi za awali za scalability, thamani hazikuongezeka kwa monotoniki pamoja na configuration size. Kwa mfano, chanzo kinasisitiza kuwa maximum global aggregation ilionekana katika configuration kinachoitwa 3-level/10-device, na kwa hiyo grafu za sasa hazionyeshi uhusiano wa monotoniki na hierarchy depth.
Onyo la kuhesabu/kuweka lebo ndani ya chanzo: Maandishi ya Scalability yanafafanua configuration tano na Figure 10 inaonyesha pointi tano, lakini aya hiyo hiyo inatumia kauli “nine plotted configurations”. Aidha, uchambuzi wa baadaye wa 100-run unaelezea miundo ya aina hiyo hiyo kwa idadi ya “cluster”. Verianla haisuluhishi mkanganyiko huu kwa kubuni tafsiri mpya ya topolojia.
Uchambuzi wa variation ya aggregation kwa marudio 100
Ili kuonyesha kuwa matokeo ya run moja yanaweza kuathiriwa na runtime variability, kila moja ya configuration tano iliendeshwa mara 100 na mean pamoja na standard deviation zikahesabiwa.
| Configuration | Global aggregation | Cluster aggregation | Marudio |
|---|---|---|---|
| 3 cluster × 5 device/cluster | 277,35 ± 35,33 ms | 89,34 ± 11,72 ms | 100 |
| 3 cluster × 10 device/cluster | 357,42 ± 91,48 ms | 113,90 ± 27,20 ms | 100 |
| 3 cluster × 15 device/cluster | 465,58 ± 135,61 ms | 153,06 ± 47,37 ms | 100 |
| 5 cluster × 10 device/cluster | 537,07 ± 119,15 ms | 103,57 ± 28,32 ms | 100 |
| 7 cluster × 10 device/cluster | 638,56 ± 100,63 ms | 89,26 ± 17,16 ms | 100 |
Katika mistari mitatu ya kwanza, kuongezeka kwa device kwa kila cluster kutoka 5 hadi 15 kuliongeza mean za global na cluster aggregation pamoja na standard deviation. Katika mfululizo wa 10-device/cluster ambapo idadi ya cluster iliongezeka kutoka 3 hadi 5 na 7, global mean iliongezeka; hata hivyo cluster-level mean haikuongezeka kwa monotoniki. Kwa hiyo si sahihi kujumlisha trend ya global aggregate kwa metriki zote za chini.
Je, Matokeo Haya Yanathibitisha Kuwa Framework Ina Scalability ya Kihisabati?
Hapana; majaribio yanaonyesha kuwa katika configuration zilizojaribiwa muda wa encryption na decryption ulibaki thabiti kwa kiasi, primitive addition ilikuwa na latency ndogo na end-to-end aggregation ilikuwa chanzo kikubwa zaidi cha gharama/ubadilifu, lakini chanzo kinasema wazi kuwa formal scaling complexity haiwezi kutolewa bila repeated operation-normalized measurements na statistical uncertainty.
Matokeo yanayoungwa mkono na utafiti
- Data halisi za smart-meter zinaweza kuchakatwa ndani ya encrypted hierarchical aggregation workflow bila plaintext kutoka kwenye kifaa.
- Device → cluster → global topology huruhusu HE backend tofauti kulinganishwa ndani ya application workflow ileile.
- Chini ya real-valued workload na parameter choices zilizojaribiwa, CKKS ilionyesha encryption, decryption na primitive addition latency ndogo kuliko BFV.
- Katika hali zilizojaribiwa, CKKS memory utilization ilikuwa chini kuliko BFV.
- Katika encoding/scale zilizojaribiwa, CKKS mean absolute error ilikuwa chini sana kuliko BFV.
- End-to-end hierarchical aggregation ndiyo performance bottleneck kuu iliyopimwa.
- Uchambuzi wa 100-run unaonyesha aggregation latency ina runtime variability kubwa inayotegemea configuration.
- Framework hutoa muundo unaoweza kupanuliwa kwa benchmark ya hierarchy fan-out/depth tofauti na HE backend nyingi.
Matokeo yasiyoungwa mkono na utafiti
- Haiwezi kusemwa kuwa CKKS ni ya haraka zaidi kwa jumla kuliko matumizi yote ya BFV.
- Haiwezi kusemwa kuwa CKKS ni sahihi zaidi kihisabati kuliko BFV katika kila hali.
- Haiwezi kujumlishwa kuwa real-valued accuracy ya BFV itabaki sawa chini ya fixed-point scale tofauti.
- Muda wa sasa si benchmark ya production deployment yenye network latency halisi na node concurrency huru.
- Framework haijaribu usalama dhidi ya malicious node.
- Node authentication, integrity protection na key-management security haziwezi kuhitimishwa kutokana na matokeo haya.
- Ingawa chanzo kinafafanua uwezo wa kupima ciphertext-size na communication-overhead, sehemu ya matokeo haitoi matokeo ya kina ya nambari kuhusu hayo, hivyo Verianla haitengenezi thamani mpya.
- Haiwezekani kutoa hitimisho la linear au sub-linear complexity kutoka grafu za awali za scalability.
- Haipaswi kudhaniwa kuwa uwezo wa kinadharia wa 4096-slot packing wa CKKS umetumika kikamilifu katika benchmark ya sasa.
Vikwazo vya msingi vya kimetodolojia na reproducibility
- Shughuli za Device, cluster na global zinaendeshwa sequential katika process moja katika implementation ya sasa.
- CPU model, RAM capacity na maelezo ya operating system ya benchmark host hayajaripotiwa wazi katika mbinu ya chanzo.
- Haijaripotiwa kwa kina household/readings selection procedure gani ilitumiwa kugawa data kutoka LCL dataset ya kaya 5567 kwenda benchmark device node.
- Majina ya node-seal, TenSEAL na Microsoft SEAL hayalingani kikamilifu ndani ya chanzo.
- Ubadilishaji wa BFV fixed-point umeonyeshwa kwa round katika sehemu moja na floor operator katika sehemu nyingine.
- Figure 9 BFV MAE na Table 3 BFV MAE hazitoi thamani sawa, na chanzo hakielezi tofauti hiyo.
- Grafu ya kwanza ya process-level memory na thamani ya BFV memory katika Table 3 hutoa muhtasari tofauti.
- Katika sehemu ya scalability, idadi ya configuration na terminolojia ya “level/cluster” hazilingani kikamilifu.
- Malicious participant haipo katika threat model.
Kazi ya baadaye
Waandishi wanapanga kuendesha device, cluster na global node kama process huru ili framework ikaribie tabia ya mfumo halisi uliosambazwa. Hii itawezesha concurrent execution na kipimo cha end-to-end performance kilicho halisi zaidi.
Aidha, katika siku zijazo inapendekezwa kuchunguza:
- Uchambuzi wa scalability ulio na mfumo zaidi wa idadi ya Device, idadi ya cluster na hierarchy depth.
- Athari ya idadi ya ciphertext inayochakatwa katika kila aggregation level.
- Uhusiano kati ya ciphertext size na security strength.
- Cryptographic parameter configurations na security levels tofauti.
- Athari za vigezo kwenye communication overhead na memory utilization.
- Ciphertext packing factor na packing strategies tofauti.
- Configuration kubwa zaidi.
- Distributed physical devices inapowezekana.
kwa kazi za baadaye.
Maelezo ya Chanzo na Mbinu
Kichwa asili: A Hierarchical Benchmarking Framework for Homomorphic Encryption-Based Aggregation and Validation Using Real Smart Meter Data
Waandishi: Aiman Ahmad Shivani; Marzia Zaman; Pirathayini Srikantha; Darshana Upadhyay; Kshirasagar Naik.
Mpangilio wa waandishi: Aiman Ahmad Shivani wa kwanza; Marzia Zaman wa pili; Pirathayini Srikantha wa tatu; Darshana Upadhyay wa nne; Kshirasagar Naik wa tano.
Mwandishi wa mawasiliano: Darshana Upadhyay; darshana@dal.ca.
Taasisi 1: Department of Electrical and Computer Engineering, University of Waterloo, Waterloo, Ontario, Canada.
Taasisi 2: Research and Development, Cistel Technology, Ottawa, Ontario, Canada.
Taasisi 3: Department of Electrical Engineering and Computer Science, York University, Toronto, Ontario, Canada.
Taasisi 4: Faculty of Computer Science, Dalhousie University, Halifax, Nova Scotia, Canada.
Mchango sawa: Chanzo hakina tamko la uandishi wa kwanza wa pamoja au mchango sawa.
Jarida: Cryptography.
Mchapishaji: MDPI.
Juzuu / toleo / makala: 10(5), Article 63.
Idadi ya kurasa: 30.
DOI: 10.3390/cryptography10050063.
Academic Editor: Josef Pieprzyk.
Iliwasilishwa: 20 Julai 2026.
Ilirekebishwa: 28 Agosti 2026.
Ilikubaliwa: 30 Agosti 2026.
Ilichapishwa: 1 Septemba 2026.
Aina ya chanzo: Makala ya utafiti iliyopitiwa na wataalamu; inajumuisha homomorphic-encryption-based hierarchical aggregation benchmark kwa data halisi za smart-meter, ulinganisho wa BFV/CKKS, scalability na repeated-run variability analysis.
Mapitio ya kitaalamu: Cryptography ni jarida la kimataifa la MDPI linalopitiwa na wataalamu; mchakato wa sasa wa uchapishaji wa MDPI hutumia single-anonymized/single-blind peer review.
Hali ya preprint: Hati iliyochakatwa katika Verianla ni Version of Record iliyochapishwa; preprint tofauti haikutumiwa kama msingi wa uchakataji huu.
Leseni: Creative Commons Attribution 4.0 International (CC BY 4.0).
Kiungo rasmi: Rekodi rasmi ya uchapishaji inaweza kufikiwa kupitia DOI 10.3390/cryptography10050063.
Maneno muhimu: homomorphic encryption; distributed energy resource; smart grid.
Dataset: Low Carbon London (LCL) smart-meter dataset; vipimo vya matumizi vya kila nusu saa vya kaya 5567 za London kuanzia Novemba 2011-Februari 2014.
Benchmark kuu: Cluster tatu, device tano kwa kila cluster na safu moja ya global aggregation; jumla ya device node 15.
Vigezo vya BFV: \(n=8192\); \(t=1.032.193\); coefficient modulus 218 bit; fixed-point scale \(\Delta=100\); 128-bit (tc128) security.
Vigezo vya CKKS: \(n=8192\); coefficient modulus [60, 40, 40, 60] bit; scale \(2^{40}\); 128-bit (tc128) security.
Maelezo ya kuripoti software/library: Sehemu za BFV na CKKS parameter zinaripoti matumizi ya node-seal / Microsoft SEAL, wakati abstraction layer inaorodhesha usaidizi wa BFV/CKKS kama TenSEAL; kichwa cha BFV Table 1 pia kinatumia TenSEAL/Microsoft SEAL pamoja. Chanzo hakielezi tofauti hii ya implementation naming.
Vifaa vya benchmark host: Sehemu ya mbinu ya chanzo hairipoti wazi CPU model, jumla ya RAM na operating system ya kompyuta kuu ambako vipimo viliendeshwa.
Security assumption: Aggregation node zinachukuliwa kuwa honest au semi-honest; private decryption key huhifadhiwa na authorised trusted entity.
Vipengele vya usalama nje ya wigo: Malicious/compromised node modeling, node authentication, ciphertext/message integrity, secure key distribution/management na malicious participant mitigation.
Ulinganisho mkuu wa BFV/CKKS: CKKS encryption 6,65 ms; decryption 1,90 ms; primitive homomorphic addition takribani 0,218 ms; memory 975,99 MB; MAE \(5,91\times10^{-10}\). Thamani za BFV ni 7,77 ms; 2,52 ms; takribani 0,391 ms; 1030,93 MB; \(3,21\times10^{-3}\).
Onyo la terminolojia ya metric: Abstract hutumia “aggregation latency” kwa thamani ya %44,3, wakati matokeo ya kina na conclusion yanaonyesha kuwa hii ni ulinganisho wa primitive homomorphic-addition.
Onyo la BFV encoding: Katika sehemu ya mapema ya mbinu ya BFV \(\tilde{x}=\operatorname{round}(100x)\) hutumiwa, lakini katika sehemu ya comparison \(x'_i=\lfloor\alpha x_i\rfloor\) hutumiwa; chanzo hakioanishi uwasilishaji huu miwili.
100-run variability: Configuration tano za kihierarkia ziliendeshwa mara 100 na aggregation mean ± standard deviation zikaripotiwa.
Ufadhili: Utafiti ulifadhiliwa kwa grant kutoka National Cybersecurity Consortium (NCC) iliyotolewa kwa Pirathayini Srikantha wa York University.
Upatikanaji wa data: LCL smart-meter dataset inapatikana kwa umma kupitia mradi wa UK Power Networks Low Carbon London; imeelezwa kuwa data saidizi zilizochakatwa zinaweza kupatikana kutoka kwa corresponding author kwa ombi la busara.
Shukrani: Imeelezwa kuwa utafiti ni sehemu ya ushirikiano unaoendelea kati ya York University na University of Waterloo pamoja na industry partner Cistel Technology.
Mgongano wa maslahi: Waandishi wametangaza kuwa hakuna mgongano wa maslahi. Pia imeelezwa kuwa Marzia Zaman ni mfanyakazi wa Cistel Technology Research and Development Department; waandishi wametangaza kuwa commercial au financial relationship haitengenezi potential conflict.
Michango ya waandishi: Conceptualization: Marzia Zaman, Pirathayini Srikantha, Kshirasagar Naik; methodology na software: Aiman Ahmad Shivani; validation: Aiman Ahmad Shivani na Marzia Zaman; formal analysis na investigation: Aiman Ahmad Shivani; data curation: Aiman Ahmad Shivani na Marzia Zaman; original draft: Aiman Ahmad Shivani na Marzia Zaman; review/editing: Marzia Zaman, Pirathayini Srikantha, Darshana Upadhyay, Kshirasagar Naik; visualization: Marzia Zaman na Darshana Upadhyay; supervision: Marzia Zaman, Pirathayini Srikantha, Kshirasagar Naik; project administration: Pirathayini Srikantha na Kshirasagar Naik; funding acquisition: Pirathayini Srikantha.
Maelezo ya Source naming: Sehemu ya Section 1.2 outline ya makala inaita mfumo mara moja “SafeDER framework”, wakati sehemu kuu za mbinu na matokeo hutumia zaidi kauli “generic hierarchical homomorphic encryption benchmarking framework”. Verianla haipanui jina SafeDER kana kwamba ni jina la scheme tofauti na linalotumiwa daima.
Vikwazo vikuu: Hakuna deployment halisi ya nodi za kimwili zilizosambazwa; shughuli za sasa zinaendeshwa sequential ndani ya process moja. Vifaa vya benchmark host havijaelezwa kwa kina. Hakuna modeli ya malicious participant. Maelezo ya device selection/preprocessing ni machache. Matokeo ya kina ya nambari kuhusu ciphertext-size na communication-overhead hayajatolewa katika sehemu ya matokeo. Baadhi ya implementation na scalability terminology hazilingani ndani ya chanzo.
Kikomo cha jumla cha tafsiri: Hitimisho kuu linaloungwa mkono na utafiti ni kwamba chini ya real-valued smart-meter aggregation workload na BFV/CKKS parameter settings zilizojaribiwa, CKKS ilitoa computational latency, memory utilization na mean absolute error zilizopimwa kuwa chini. Matokeo haya hayawezi kuhamishwa moja kwa moja kwa parameter sets nyingine, fixed-point scales tofauti, HE libraries tofauti, hardware tofauti au mifumo halisi iliyosambazwa kikamilifu.
Acha maoni
Anwani yako ya barua pepe haitachapishwa. Sehemu za lazima zimewekewa alama ya *