


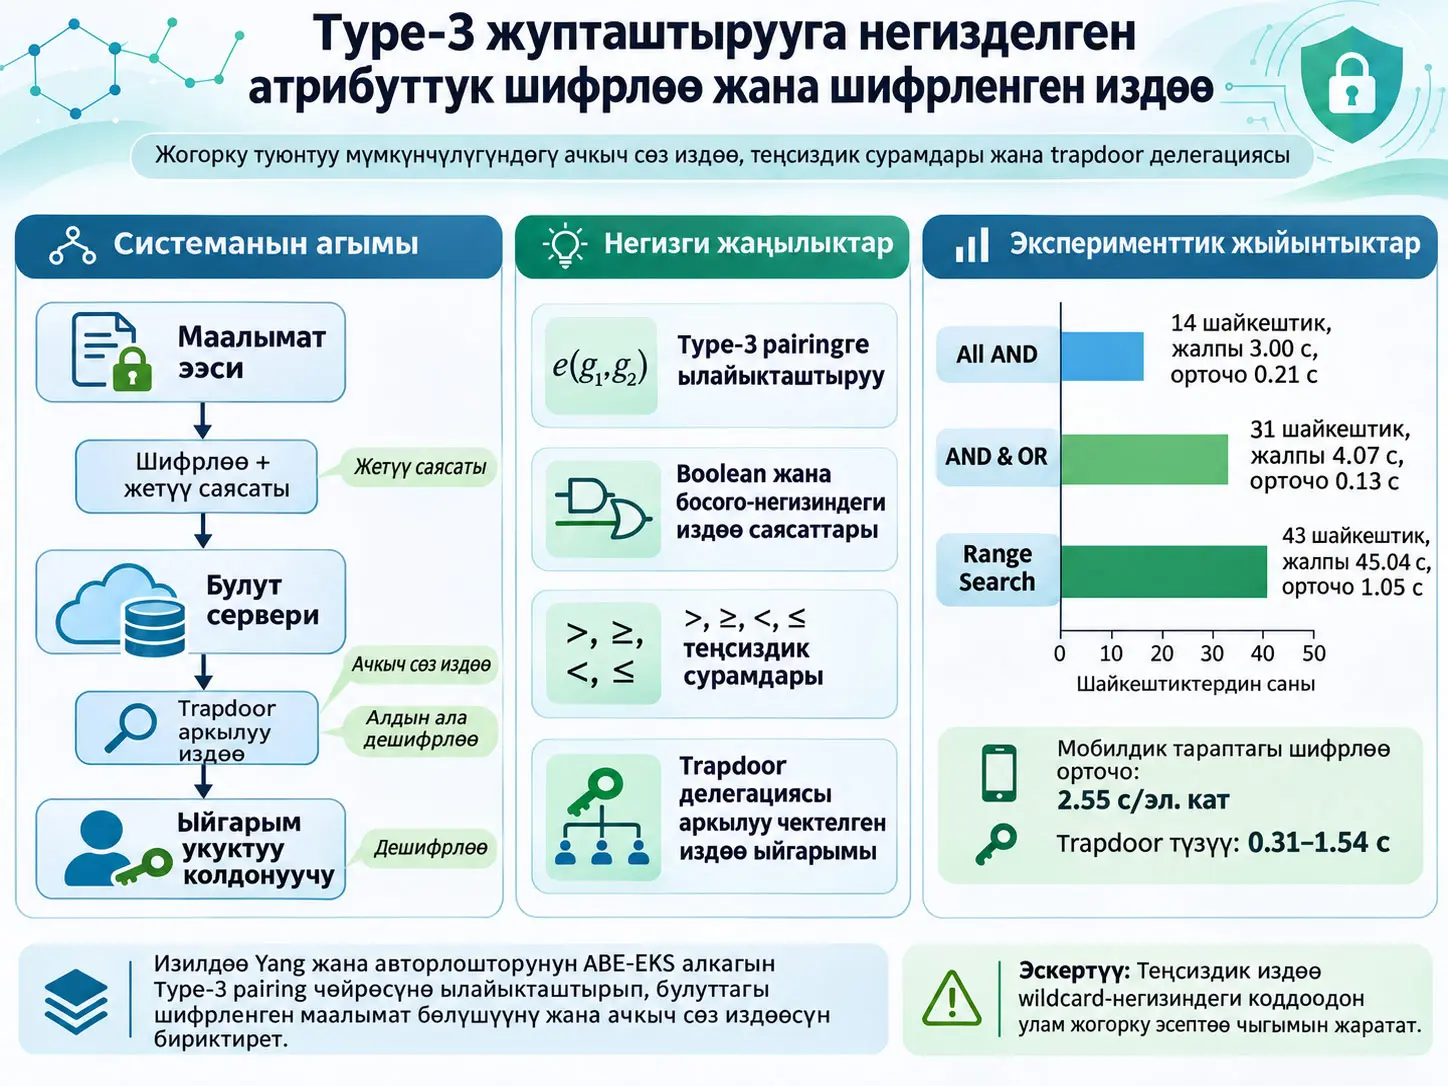
Атрибуттарга негизделген шифрлөө менен ачкыч сөз издөөнү бириктирген ABE-EKS (Attribute-Based Encryption with Keyword Search), булутка жүктөлгөн шифрленген маалыматты колдонуучунун атрибуттарына байланышкан майда-баратына чейинки жетүү саясаттары менен коргоону жана маалыматты ачык текстке айландырбастан ачкыч сөздөр аркылуу издөөгө мүмкүндүк берген криптографиялык алкак. Бул изилдөө Yang жана анын кесиптештери Type-1 pairing чөйрөсүндө аныктаган ABE-EKS түзүмүн Type-3 asymmetric bilinear pairing чөйрөсүнө ылайыкташтырат; AND, OR жана босого дарбазаларын камтыган жогорку туюнтуу мүмкүнчүлүгүндөгү жетүү жана издөө саясаттарын, \(>\), \(\ge\), \(<\), \(\le\) теңсиздик суроолорун жана белгилүү бир издөө ыйгарым укугун колдонуучунун толук жашыруун ачкычын бөлүшпөстөн өткөрүп берүүгө мүмкүндүк берген trapdoor делегациясын кошот.
Type-3 ылайыкташтыруусунда эки өзүнчө булак топ, \(\mathbb{G}_1\) жана \(\mathbb{G}_2\), максаттуу топ \(\mathbb{G}_T\) үстүндө \(e:\mathbb{G}_1\times\mathbb{G}_2\rightarrow\mathbb{G}_T\) bilinear pairing аркылуу байланышат. Type-1 түзүмүндөгү жалгыз топту колдонуунун ордуна ciphertext, secret-key жана trapdoor компоненттери тиешелүү булак топторуна жайгаштырылган. Авторлордун максаты Yang жана анын кесиптештеринин негизги ABE-EKS түзүмүн толугу менен өзгөртүү эмес; аны asymmetric pairing чөйрөсүндө колдонууга жарамдуу кылуу менен бирге search functionalityни кеңейтүү.
Коопсуздук талдоосу honest-but-curious cloud моделине негизделет. Cloud server протоколду туура аткарат, бирок көргөн ciphertext, tag, trapdoor жана search resultтардан маалымат чыгарууга аракет кылышы мүмкүн. Изилдөө trapdoor privacy, tag privacy жана data privacy касиеттерин карайт. Ошол эле учурда авторлор Type-3 топторун кайра жайгаштыруу үчүн толугу менен өз алдынча жаңы security reduction өзүнчө каралышы керек экенин жана бул азыркы талдоонун чегинен тышкары экенин ачык белгилешет. Ошондуктан изилдөө “Type-3 ылайыкташтыруусунун бардык коопсуздугу жаңы жана толук reduction менен далилденди” деген жыйынтыкты колдобойт.
Теңсиздик боюнча издөө wildcard негизиндеги binary encoding аркылуу жүргүзүлөт. Сандык domainдин бит узундугу \(d=\lceil\log_2(R+1)\rceil\) болгондо сандык маани \(d\) keyword token менен көрсөтүлөт. Ciphertext storage жана keyword-generation чыгымдары \(d\) менен сызыктуу өсөт, ал эми brute-force matching бөлүгү бир тараптуу теңсиздик үчүн эң начар учурда \(4d^2P\), bounded range суроосу үчүн \(8d^2P\) деңгээлине чейин жетиши мүмкүн. Бул өзгөчөлүк search expressiveness үчүн кошумча эсептөө жана сактоо чыгымын жаратат.
Ишке ашыруу Apache Milagro Cryptographic Library v3 жана BLS12-381 Type-3 pairing колдонулуп бааланган. Enron Email корпусунда John Arnoldго тиешелүү 3852 билдирүүдөн duplicateтер алынып салынып, 765 unique email үстүндө үч search predicate сыналган. All-AND суроосу 14 дал келүү үчүн жалпысынан 3,00 s, AND-OR суроосу 31 дал келүү үчүн 4,07 s, range search болсо 43 дал келүү үчүн 45,04 s созулган. Булакта бир дал келген электрондук катка эсептелген орточо маанилер тиешелүүлүгүнө жараша болжол менен 0,21 s, 0,13 s жана 1,05 s. Range search кымбатыраак болушу wildcard-encoded date талаасы көбүрөөк keyword component жаратышы менен байланыштырылат.
Изилдөөнүн негизги маселеси эмнеде?
Cloud storage колдонулганда маалымат ээси файлдарын өз системасынан сыртка чыгарып, тышкы storage serverде сактай алат. Файлдар кадимки public-key encryption менен шифрленсе confidentiality сакталат; бирок колдонуучу белгилүү бир файлды табуу үчүн бардык ciphertextтерди жүктөп алып, бирден чечмелөөгө мажбур болушу мүмкүн. Searchable encryption бул көйгөйдү plaintext keywordдерди cloud serverге ачпастан ciphertext үстүндө издөө жүргүзүүгө уруксат берүү менен чечүүгө аракет кылат.
Бирок көп колдонуучулуу системада keyword издөө гана жетишсиз. Ар бир колдонуучунун бир эле файлга жетүү укугу болбошу мүмкүн. Ошондуктан ABE-EKS эки чечим катмарын бириктирет:
- Жетүүнү көзөмөлдөө: Колдонуучунун атрибуттары ciphertextке байланышкан жетүү саясатын канааттандырабы?
- Издөө шарты: Колдонуучу түзгөн masked search predicate ciphertextтин жашыруун keywordдери менен дал келеби?
Эки шарт тең аткарылганда cloud server ылайыктуу ciphertextти таап, системанын конфигурациясына жараша pre-decryption жүргүзө алат. Plaintext өзү cloud serverге берилбейт.
Изилдөөнүн оригиналдуу салымдары кайсылар?
Булак төрт негизги салымды бирге аныктайт:
- Yang жана анын кесиптештеринин Type-1 ABE-EKS түзүмүн Type-3 asymmetric pairing чөйрөсүнө ылайыкташтыруу.
- Boolean keyword predicateтерден тышкары \(>\), \(\ge\), \(<\) жана \(\le\) теңсиздик салыштырууларын колдоо.
- Толук receiver secret keyди бербестен белгилүү search capabilityни trapdoor аркылуу өткөрүп берүүгө мүмкүндүк берүү.
- Access жана search policyлерди Lagrange polynomial негизиндеги access treeлер менен ачык ишке ашыруу жана системаны реалдуу Enron Email маалыматы менен баалоо.
Bilinear pairing деген эмне?
Bilinear pairing эки топ элементин үчүнчү максаттуу топтогу элементке айландырып, даражалардын алгебралык байланышын сактаган жупташтыруу. Изилдөөдө бардык топтордун prime order мааниси \(p\).
Type-1 pairing:
Type-3 pairing:
Type-3тө \(\mathbb{G}_1\) менен \(\mathbb{G}_2\) ортосунда эффективдүү эсептелүүчү isomorphism жок деп болжолдонот.
Bilinearity касиети:
Бул жерде \(g_1\in\mathbb{G}_1\), \(g_2\in\mathbb{G}_2\), \(a,b\in\mathbb{Z}_p\). Теңдеме булак топтордогу exponentтер pairing натыйжасында көбөйтүлүп, максаттуу топко өтөрүн көрсөтөт. ABE-EKS Test жана pre-decryption теңдемелеринде талап кылынган exponent cancellation байланыштарынын математикалык негизи ушул касиет.
Non-degeneracy шарты:
pairing бардык маалыматты trivial identity elementке түшүрүп салбаганын билдирет. Computability шарты болсо pairing колдонулган топ элементтери үчүн эффективдүү эсептелишин талап кылат.
Бул Изилдөөдө Type-3 Pairing Type-1 Pairingден Кандай Айырмаланат?
Type-1 түзүмүндө pairingдин эки кириши бир эле булак топтон келсе, Type-3 түзүмүндө \(\mathbb{G}_1\) жана \(\mathbb{G}_2\) аттуу эки башка булак топ колдонулат; бул макаланын негизги ылайыкташтыруусу Yang жана анын кесиптештеринин ABE-EKS компоненттерин algebraic matching байланыштары сактала тургандай кылып ушул эки булак топко кайра жайгаштыруу.
Linear Secret Sharing Scheme — LSSS
Linear Secret Sharing Scheme secret маанини access policyге ылайык бөлүктөргө бөлөт. Булакта share-generating matrix \(M\), ар бир сапты attribute же party менен дал келтирген \(\rho(i)\) функциясы жана secret \(s\) колдонулат.
Кокус вектор:
деп аныкталат. \(M_i\), \(M\) матрицасынын \(i\)-сабы болсо, \(i\)-share:
менен түзүлөт.
Ыйгарым укуктуу саптар топтому \(I\) үчүн ылайыктуу \(w_i\) коэффициенттери болсо, secret:
түрүндө кайра курулушу мүмкүн. Бул access policyни канааттандырбаган attribute топтому талап кылынган share комбинациясын түзө албайт дегенди билдирет.
Lagrange коэффициенти эмне үчүн колдонулат?
Изилдөө polynomial негизиндеги secret sharing ичинде polynomialды белгилүү чекиттерден кайра куруу үчүн Lagrange interpolation колдонот. Булактын аныктамасы:
түрүндө.
Polynomial \(q(x)\), белгилүү \((i_\eta,s_{i_\eta})\) жуптарынан:
менен кайра курулушу мүмкүн.
Access tree ичинде ар бир threshold node өз polynomialын алып жүрөт. Nodeдун threshold мааниси \(t\), жалпы child саны \(n\) болсо:
- \(t=n\) болгондо gate AND сыяктуу иштейт.
- \(t=1\) болгондо gate OR сыяктуу иштейт.
- Башка \(t\) маанилери жалпы \((t,n)\)-threshold gate түзөт.
Бул түзүм ciphertext access policy \(\phi_A\) жана keyword-search predicate \(\phi_{KW}\) үчүн колдонулат.
Access tree кантип окулат?
Treedеги leaf nodeдор attribute же keyword шарттарын көрсөтөт. Intermediate nodeдор AND, OR же threshold gate болушу мүмкүн. Attribute форматы булакта жалпысынан:
attr_type:value
деп аныкталган. Мисалы, колдонуучу үчүн `User_Department:IT` же `User_Designation:Manager` сыяктуу leafтер access tree ичинде бириктирилиши мүмкүн.
Attribute set \(S\), treeni канааттандырса:
болбосо:
деп бааланат.
DDH жана SXDH божомолдору
Decisional Diffie–Hellman (DDH) маселеси \(g^x\), \(g^y\) жана төртүнчү топ элементи берилгенде акыркы элемент чындап \(g^{xy}\) экенин эффективдүү айырмалоого болобу деген суроону коёт.
Type-3 pairing чөйрөсүндөгү Symmetric External Diffie–Hellman (SXDH) божомолу DDH маселеси \(\mathbb{G}_1\) жана \(\mathbb{G}_2\) ичинде тең кыйын деп кабыл алат.
Изилдөө trapdoor/tag masking түзүмүн Type-3 source-group бөлүштүрүүсүндө караганда ушул asymmetric pairing коопсуздук алкагын колдонот.
Decisional \(q\)-parallel BDHE божомолу
Булак data privacy талдоосунда underlying outsourced CP-ABE компоненти үчүн decisional \(q\)-parallel Bilinear Diffie–Hellman Exponent божомолун колдонот. Жөнөкөйлөтүп айтканда, коопсуздук оюну берилген public tuple аркылуу максаттуу pairing термини чыныгы structured exponentтенби же random \(\mathbb{G}_T\) элементиненби келгенин polynomial-time adversary non-negligible advantage менен айырмалай албайт деп божомолдойт.
Бул божомол макаладагы data-privacy жыйынтыгынын шарты; ал “математикалык жактан шартсыз коопсуздук” дегенди билдирбейт.
ABE-EKSтин алты негизги алгоритми
- Setup: Security parameterден master public key жана master secret key түзөт.
- KeyGen: Колдонуучунун attribute setине байланышкан sender жана receiver secret keyлерин түзөт.
- Encrypt: Билдирүүнү, access policyни жана keyword setти ciphertextке айлантат.
- Trapdoor: Receiverдин search predicateин masked trapdoorго айландырып, decryption key түзөт.
- Test: Cloud server access policy жана keyword match шарттарын текшерет; ылайыктуу болгондо ciphertext же pre-decrypted ciphertext кайтарат.
- Decrypt: Акыркы ciphertext компонентинен plaintextти receiver тарабында калыбына келтирет.
Системада ким эмне кылат?
Type-3 Setup
Setup алгоритми security parameter \(1^k\) кабыл алып, Type-3 pairing параметрлерин:
тандайт. \(g_1\in\mathbb{G}_1\) жана \(g_2\in\mathbb{G}_2\) generator болуп саналат. Attribute hash жана keyword hash:
деп аныкталат.
Random secret маанилери:
тандалып, master secret key:
катары сакталат. Master public key болсо pairing параметрлерин, generator компоненттерин жана hash функцияларын камтыйт.
Sender жана receiver secret keyлери
KeyGen алгоритми \(r_S,r_R\in\mathbb{Z}_p^{*}\) random маанилерин тандайт.
Sender secret key:
катары түзүлөт. Бул key ciphertext түзүүдө колдонулат.
Receiver secret keyдин негизги компоненттери:
жана ар бир \(i\in A\) attribute үчүн:
түрүндө. Receiver secret key trapdoor generation жана decryption процессинин негизи болот.
Encrypt — билдирүү жана access policy
Encrypt алгоритми эки random secret \(s_1\) жана \(s_2\) тандайт. Алар access treenin эки нускасынын root polynomialдарында secret катары бөлүштүрүлөт. Ар бир child nodeдун polynomi parent node polynomialынан чыгарылат.
Билдирүү ciphertextинин борбордук компоненти:
түрүндө. Бул жерде \(m\) plaintext message, ал эми \(e(g_1,g_2)^{as_1}\) билдирүүнү \(\mathbb{G}_T\) ичинде маскалаган pairing негизиндеги криптографиялык компонент.
Кошумча компонент:
катары түзүлөт.
Access treedеги ар бир leaf \(x\) үчүн булак:
компоненттерин түзөт. \(q_{1,x}(0)\) жана \(q_{2,x}(0)\) secret-sharing tree polynomialдарынан келген share маанилери.
Encrypted keyword компоненттери
Ар бир keyword \(k\) үчүн random \(r_k,r'_k\in\mathbb{Z}_p^{*}\) тандалат. Keyword tag компоненттери:
түрүндө.
Экинчи keyword компоненттер тобунда:
колдонулат.
Adapted түзүмдө keyword түздөн-түз `kw_type:value` түрүндө ciphertext ичинде ачылбайт; булак searchable keywordдү `kw_type:index(k)` түрүнө өзгөртөт. Ошентип чыныгы value жашырылып, matching үчүн зарыл түзүмдү сактоо көздөлөт.
Trapdoor түзүү
Receiver random decryption key:
жана trapdoor secret:
тандайт. Search predicate \(\phi_{KW}\) да access tree сыяктуу polynomial secret-sharing түзүмү менен иштетилет.
Ар бир search leaf \(x\) үчүн:
жана:
түзүлөт.
Keyword valueлар түздөн-түз cloudга жөнөтүлбөйт. Search predicate leafтериндеги `kw_type:value` маалыматы `kw_type:index(x)` түрүндөгү masked түзүмгө алмаштырылат.
Test алгоритминде keyword кантип дал келтирилет?
Cloud server адегенде receiver attribute set ciphertext access policyни канааттандырабы же жокпу текшерет:
болбосо натыйжа \(\perp\) болот.
Access condition өтсө cloud masked predicate ичиндеги leafтер менен ciphertext keyword components арасында brute-force matching жүргүзөт. Matching keyword үчүн негизги pairing теңдиги:
түрүндө.
Бул теңдиктин мааниси — matching keyword болгондо Type-3кө которулган \(\mathbb{G}_1/\mathbb{G}_2\) компоненттеринин exponent cancellation түзүмү сакталат. Теңдик аткарылбаса тиешелүү keyword leaf дал келген эмес деп эсептелет.
Search treeni кайра куруу
Matched leaf set аныкталгандан кийин cloud Lagrange коэффициенттерин колдонуп treeni bottom-up бириктирет. Leaf деңгээлиндеги pairing жыйынтыктары:
түрүндө бириктирилет.
Tree reconstruction аягында булак:
маанисин алат.
Cloud pre-decryption
Receiver trapdoor ичинде зарыл \(U\) компонентин жөнөткөн болсо, cloud access treeni да Lagrange коэффициенттери менен кайра куруп:
мамилесине кыскартылган маанини эсептейт.
Андан кийин:
түзүлүп, алгебралык жөнөкөйлөтүүнүн аягында:
алынат.
Cloud server receiverге:
pre-decrypted ciphertext жөнөтөт.
Decrypt
Receiverдин decryption keyи \(z\). Plaintext:
менен алынат.
Анткени:
болгондо \(C\) ичинде билдирүүгө көбөйтүлгөн pairing маскасы толугу менен жокко чыгарылат.
Security advantage эмнени билдирет?
Trapdoor, tag жана data security оюндарында adversary challenge bit \(b\) ни божомолдоого аракет кылат. Advantage жалпы түрдө:
деп аныкталат.
Random guessing ийгилик ыктымалдыгы \(1/2\). Adversary мындан жогору болгону negligible advantage гана алышы керек.
Үч коопсуздук модели
- Td-IND-CKA: Trapdoor кайсы challenge keyword predicate үчүн түзүлгөнүн айырмалоого каршы купуялуулук.
- Tag-IND-CKA: Encrypted keyword tag кайсы challenge keyword setке тиешелүү экенин айырмалоого каршы купуялуулук.
- Data-IND-RCCA: Challenge access policy астында шифрленген тең узундуктагы эки билдирүүнүн кайсынысы колдонулганын replayable chosen-ciphertext чөйрөсүндө айырмалоого каршы data privacy.
Бул Макала Type-3 ABE-EKS Үчүн Толук Өз Алдынча Коопсуздук Далилин Береби?
Жок. Макала Type-3 топторун кайра жайгаштыруу, теңсиздик encoding жана trapdoor делегациясы негизги ABE-EKS masking жана matching байланыштарын кантип сактай турганын талдайт; бирок trapdoor жана tag privacy үчүн Type-3 instantiationга тиешелүү толугу менен өз алдынча жаңы reduction өзүнчө изилдөөнү талап кыларын ачык айтат, ал эми data privacy жыйынтыгын underlying outsourced CP-ABE компонентинин decisional \(q\)-parallel BDHE божомолуна байланышкан selective Data-IND-RCCA коопсуздугуна түшүрөт.
Honest-but-curious cloud модели
Cloud server протоколдун prescribed кадамдарын туура аткарат. Ciphertextти сактайт, access policyни текшерет, search predicate matching жүргүзөт жана зарыл болсо pre-decryption аткарат. Ошентсе да көргөн ciphertext, tags, trapdoors жана search outcomes аркылуу маалымат үйрөнүүгө аракет кылышы мүмкүн.
Моделдин маанилүү божомолдору:
- Trusted authority толугу менен ишенимдүү.
- Cloud server authority менен collude кылбайт.
- Cloud server unauthorised users менен collude кылбайт.
- Data users dishonest болушу жана өз ара collude кылышы мүмкүн.
Ошондуктан коопсуздук жыйынтыктары бул trust modelден тышкаркы бардык чабуулчу жүрүм-турумун камтыбайт.
Trapdoor жана tag privacy кантип корголот?
Keyword value tag же trapdoor ичинде түз көрүнбөйт. Keyword төмөнкү аркылуу гана:
random-oracle output үстүнөн secret-key material менен бириктирилип, fresh random exponent менен randomize кылынат.
Ciphertext тарабында:
trapdoor тарабында:
түрүндөгү masked компоненттер колдонулат.
Бирок public predicate structureдан агып чыккан маалымат бул privacy аныктамасынан тышкары эмес; булак trapdoor privacy public predicate structure ачкан маалыматтан тышкары keyword value түз ачылбашын көздөй турганын ачык белгилейт.
Data privacy жыйынтыгы
Булактын Corollary 1 жыйынтыгына ылайык underlying outsourced CP-ABE component decisional \(q\)-parallel BDHE астында selectively secure болсо, сунушталган ABE-EKS түзүмү да challenge access policyни канааттандырган corrupted attribute set жок болгон шартта selective Data-IND-RCCA securityни сактайт.
Argumentтин негизги логикасы — keyword tags, inequality tokens жана delegated trapdoors encrypted messageден көз карандысыз түзүлөт. Ошондуктан message challenge bit keyword-search компоненттерине өтпөйт.
Коопсуздук талдоосу камтыбаган өнүктүрүүлөр
Булак төмөнкү өзгөчөлүктөрдү учурдагы constructionдын security claimине кошпойт жана келечектеги өнүктүрүү катары карайт:
- Текшерилүүчү издөө.
- Forward-private updates.
- Күчтүүрөөк search-pattern hiding.
- Trapdoor revocation.
- Delegated policyни кийин майда-баратына чейин түзөтүү.
- Delegated trapdoorду кайра таратууну криптографиялык көзөмөлдөө.
Trapdoor key delegation эмне үчүн керек?
Receiver full secret key \(usk_R\) ни башка түзмөккө берсе, ал түзмөк өзү каалаган search predicateти түзө алат. Бул delegator белгилүү бир издөөнү гана өткөрүп бергиси келген учурда ашыкча укук берет.
Ошондуктан изилдөө full secret key ордуна алдын ала түзүлгөн:
trapdoorду бөлүшүүнү сунуштайт. Search capability trapdoor ичинде камтылган predicate менен чектелет.
Trapdoor Делегациясын Алган Адам Издөө Укугун Кийин Кеңейте Алабы?
Жок. Учурдагы constructionда delegatee өзүнө берилген trapdoorдун keyword маанилерин, leaf санын, Boolean түзүмүн же range чектерин өзгөртүп укугун кеңейте албайт; кененирээк же башка издөө үчүн delegatorдон жаңы trapdoor талап кылынат, бирок изилдөө мурда берилген trapdoorлордун revocationун же үчүнчү тараптарга кайра таратылышын криптографиялык түрдө токтотпойт.
Булактын smart-building делегация мисалы
Булак түшүндүрмө мисалда temperature sensor башка search deviceга “temperature readings” маалыматтарын гана издөө укугун берген сценарийди колдонот. Full secret key берилсе search device башка сезимтал маалыматтар үчүн trapdoor түзө алат.
Restricted trapdoor, мисалы:
`kw:temperature readings`
менен бирге:
`DateFrom:0101` жана `DateTo:0630`
шарттарын алып жүрүшү мүмкүн. Ошентип булакта 1-январь–30-июнь аралыгы үчүн:
түрүндө restricted search capability түзүлөт.
Теңсиздик салыштыруусу кантип коддолот?
Изилдөө inequality comparison үчүн wildcard негизиндеги binary encoding колдонот. Мисал катары \(n=9\) саны үчүн source attribute representation:
`{n:*0**, n:**0*, n:1***, n:***1}`
түрүндө.
\(3
\(n>3\) үчүн:
`OR(n:1***, n:*1**)`
жана \(n<10\) үчүн:
`OR(n:0***, AND(n:*0**, n:**0*))`
колдонулат.
Бул механизм numeric comparisonду pairing ичинде түз arithmetic inequality эсептөө менен эмес, binary prefixes/wildcardsты keyword leafтерге айлантуу аркылуу аткарат.
Wildcard encoding чыгымы
Numerical domain:
болсун. Керектүү бит узундугу:
менен эсептелет.
\(R\) колдоого алынган эң чоң сандык маанини; \(d\) болсо бул domainди binary түрүндө көрсөтүү үчүн керектүү бит санын билдирет. \(d\) өлчөмсүз.
Numeric field greater-than жана less-than comparisonду тең колдосо, \(d\) wildcard keyword token менен көрсөтүлөт.
Ар бир keyword төрт \(\mathbb{G}_1\) жана төрт \(\mathbb{G}_2\) элементин түзгөндүктөн keyword-related ciphertext storage:
болот.
Keyword-dependent encryption cost:
түрүндө.
Бул жерде:
- \(M_1\): \(\mathbb{G}_1\) ичиндеги scalar multiplication чыгымы.
- \(M_2\): \(\mathbb{G}_2\) ичиндеги scalar multiplication чыгымы.
- \(|\mathbb{G}_1|\), \(|\mathbb{G}_2|\): топ элементтеринин storage узундуктары.
Бир тараптуу comparison эң көп \(d\) wildcard leaf; bounded interval болсо эң көп \(2d\) leaf түзөт.
| Сандык domain | Бит узундугу \(d\) | Ciphertext token | Бир тараптуу leaf | Эки тараптуу leaf |
|---|---|---|---|---|
| 0–15 | 4 | 4 | ≤4 | ≤8 |
| 0–255 | 8 | 8 | ≤8 | ≤16 |
| 0–65.535 | 16 | 16 | ≤16 | ≤32 |
| \(0\)–\(2^{32}-1\) | 32 | 32 | ≤32 | ≤64 |
| \(0\)–\(2^{64}-1\) | 64 | 64 | ≤64 | ≤128 |
Теңсиздик Издөөсү Эмне Үчүн Exact Keyword Издөөсүнөн Кымбатыраак?
Wildcard негизиндеги теңсиздик издөөсү бир санды бир exact keyword ордуна \(d=\lceil\log_2(R+1)\rceil\) даана binary/wildcard token менен көрсөткөндүктөн storage жана trapdoor-generation чыгымы \(d\) менен сызыктуу өсөт; cloud тарабындагы brute-force keyword matching болсо булак талдоосунда бир тараптуу суроодо эң начар учурда \(4d^2P\), bounded range суроосунда \(8d^2P\) деңгээлине чейин өсүшү мүмкүн.
Булакта Testтин keyword matching термини:
түрүндө. Бир numeric field үчүн \(k=d\) алынганда:
бир тараптуу comparison жогорку чеги алынат.
Bounded intervalда эки тарап бирге колдонулганда булак:
upper bound берет.
Изилдөөнүн Ыкмасы жана Жыйынтыктары
Сунушталган Type-3 түзүмүнүн операциялык чыгымы
Булак өндүрүмдүүлүк талдоосунда төмөнкү белгилерди колдонот:
- \(M_1\): \(\mathbb{G}_1\) scalar multiplication.
- \(M_2\): \(\mathbb{G}_2\) scalar multiplication.
- \(M_t\): \(\mathbb{G}_T\) scalar multiplication.
- \(P\): pairing operation.
- \(\operatorname{Inv}_{GT}\): \(\mathbb{G}_T\) modular inverse.
- \(a\): attribute саны.
- \(w\): keyword саны.
- \(x\): leaf-node саны менен байланышкан өзгөрмө.
- \(k\): ciphertextтеги matched keyword саны.
- \(l\): trapdoorдогу matched keyword саны.
- \(h_x\): tree hierarchy менен байланышкан термин.
Сунушталган түзүмдүн Encrypt чыгымы:
Trapdoor чыгымы:
Test чыгымы:
Decrypt чыгымы:
Булак башка салыштырылган ABE-EKS схемаларына караганда proposed construction көбүрөөк feature камтыгандыктан жалпы Encrypt/Test чыгымы жогору экенин; ал эми Decrypt операциясы салыштырмалуу жеңил бойдон каларын белгилейт.
Бул теориялык operation countтарды түздөн-түз wall-clock салыштыруу катары окууга болбойт. Салыштырылган көп baseline Type-1 pairing колдонсо, сунушталган түзүм Type-3 pairing колдонот. Булак operation count таблицасын ар башка pairing чөйрөлөрүндө түз убакыт теңдиги эмес, алгоритмдик түзүм салыштыруусу катары чечмелейт.
Storage overhead
Сунушталган Type-3 түзүмүндө secret-key storage:
Ciphertext storage:
Trapdoor storage:
түрүндө.
Булактын салыштырма түшүндүрмөсүнө ылайык secret-key узундугу Liu жана кесиптештеринин түзүмүнө жакын; attribute саны аз болгондо storage айрым атаандаштардан жогору болушу мүмкүн, бирок attribute саны өскөн сайын өсүү ылдамдыгы Miao жана Wang түзүмдөрүнө караганда төмөн бойдон калышы мүмкүн. Бирок кең functionality себебинен ciphertext жана trapdoor storage чыгымы жогору.
Функционалдык өзгөчөлүктөрдү салыштыруу
| Схема | Pairing | Expressive / multi-keyword search | Trapdoor delegation | Inequality comparison |
|---|---|---|---|---|
| Yang et al. | Type-1 | Колдоого алынат | Булак таблицасында колдоо жок | Булак таблицасында колдоо жок |
| Miao et al. | Type-1 | AND / multi-keyword | Булак таблицасында колдоо жок | Колдоого алынат |
| Wang et al. | Type-1 | AND / multi-keyword | Булак таблицасында колдоо жок | Булак таблицасында колдоо жок |
| Liu et al. | Type-1 | AND / multi-keyword | Булак таблицасында колдоо жок | Булак таблицасында колдоо жок |
| Бул изилдөө | Type-3 | Expressive + multi-keyword | Колдоого алынат | Колдоого алынат |
Булактын 6-таблицадагы салыштыруусунда каралган түзүмдөрдүн ичинен Type-3 pairing, expressive search, multi-keyword search, trapdoor delegation жана inequality comparison өзгөчөлүктөрүн бир сапта бириктирген түзүм proposed construction болуп саналат. Бул “бардык учурдагы ABE-EKS адабиятында муну башка эч бир изилдөө жасаган эмес” деген универсалдуу доомат эмес; жыйынтык булак тандаган салыштыруу топтому үчүн гана жарактуу.
Enron Email маалымат топтому
Enron corpus болжол менен 500.000 билдирүүнү камтыйт жана duplicateтер да бул жалпы санга кирет. Изилдөөнүн колдонмо benchmarkы корпустун баарында жүргүзүлгөн эмес.
Авторлор John Arnoldго тиешелүү:
- башында 3852 электрондук кат,
- duplicate removalдан кийин 765 unique электрондук кат
колдонушкан.
Булак маалымат топтому IoT-specific эмес экенин ачык белгилейт. Enron реалдуу электрондук кат metadata жана message content берүү менен keyword encoding, encryption, trapdoor generation жана non-trivial encrypted collection үстүндө search performanceти текшерүү үчүн колдонулган.
Cloud-server тест чөйрөсү
| Роль | Platform | Аппараттык / программалык камсыздоо |
|---|---|---|
| Cloud storage server | Windows 11 Home 22H2 | Intel Core i5-1135G7, 2,4 GHz, 16 GB RAM |
| IoT data-user симуляциясы | Android 14 | Qualcomm SM8450 Snapdragon 8 Gen, 16 GB RAM, C# |
| Криптографиялык китепкана | Эки тарап тең | AMCL Version 3, BLS12-381 Type-3 pairing |
Үч search predicate
1. All AND
Predicate:
`AND{EnronFrom:John Arnold, EnronTo:Margaret Allen, EnronSub:Empty}`
Булактын түшүндүрмөсүнө ылайык sender John Arnold, receiver Margaret Allen жана subject empty болгон encrypted электрондук каттарды издейт.
2. AND & OR
Predicate:
`AND{EnronFrom:John Arnold, OR{EnronTo:Margaret Allen, EnronTo:John Griffith}}`
Sender John Arnold жана receiver Margaret Allen же John Griffith болгон электрондук каттарды издейт.
3. Range Search
Predicate:
`AND{genPolicyGreaterThan("EnronDate",201), genPolicyLessThan("EnronDate",229)}`
Булак муну 1-февраль менен 29-февраль аралыгындагы электрондук каттарды издеген range predicate катары аныктайт. Булак бул жерде кошумча жыл маалыматын бербегендиктен Verianla жаңы жыл белгилебейт.
Cloud Test жана Decrypt өндүрүмдүүлүгү
| Search predicate | Дал келген кат | Test жалпы | Test / дал келген кат | AES менен жалпы | AES менен орточо |
|---|---|---|---|---|---|
| All AND | 14 / 765 | 3,00 s | 0,21 s | 3,04 s | 0,22 s |
| AND & OR | 31 / 765 | 4,07 s | 0,13 s | 4,19 s | 0,14 s |
| Range Search | 43 / 765 | 45,04 s | 1,05 s | 45,17 s | 1,05 s |
Range Searchтин жалпы убактысы башка эки predicateке караганда кыйла жогору. Булак бул айырманы wildcard-encoded date талаасы көбүрөөк keyword жаратышы менен байланыштырат.
Бул жерде “дал келген катка орточо”, жалпы Test убактысын дал келген электрондук каттардын санына бөлүү менен булак тарабынан эсептелген. Бул маани бардык 765 candidate ciphertext үчүн өз алдынча per-ciphertext benchmark эмес; булактын өзүнүн отчет формасы.
Мобилдик тараптагы Encrypt өндүрүмдүүлүгү
Android application бардык 765 John Arnold электрондук катын encrypt кылган.
| Операция | Жалпы билдирилген убакыт | 765 электрондук катка орточо |
|---|---|---|
| ABE-EKS Encrypt | 1949 s | 2,55 s |
| ABE-EKS Encrypt + AES body encryption | 1978 s | 2,59 s |
AES body encryption кошулушу орточо маанини 2,55 sден 2,59 sге көтөргөн. Булактын түшүндүрмөсү боюнча Encrypt убактысындагы негизги жүк inequality comparison үчүн date маалыматынан түзүлгөн wildcard keyword санына байланыштуу.
Мобилдик trapdoor-generation өндүрүмдүүлүгү
Ар бир predicate 1000 жолу иштетилген.
| Predicate | 1000 round жалпы | Орточо |
|---|---|---|
| All AND | 356 s | 0,36 s |
| AND & OR | 310 s | 0,31 s |
| Range Search | 1542 s | 1,54 s |
Range Search trapdoorунун 1,54 s менен кымбатыраак болушу greater-than жана less-than wildcard treeлери көбүрөөк leaf жана keyword component талап кылышы менен шайкеш.
AES эмне үчүн өндүрүмдүүлүк сүрөттөрүндө өзүнчө көрсөтүлөт?
ABE-EKS түзүмү access control, encrypted keyword search жана outsourcing механизмин камсыз кылат. Булак колдонмосунда электрондук кат body encryption үчүн AES камтылган убакыт да өзүнчө билдирилген. 2-сүрөттө “with AES” маанилери email-body AES decryption камтылган убакытты; 3-сүрөттө “Encrypt with AES” мааниси body AES encryption камтылган орточону көрсөтөт.
AES бул изилдөөнүн Type-3 ABE-EKS формулаларын алмаштырган алгоритм эмес; payload body encryption үчүн колдонмо катмарында бирге колдонулган компонент.
Test эмне үчүн кымбат болушу мүмкүн?
Keyword values жашыруун сакталгандыктан cloud masked search predicateти ciphertext keywordдери менен brute-force түрдө салыштырат. Булак бул купуялуулук дизайнын Test алгоритминин маанилүү натыйжасыздык себептеринин бири катары түшүндүрөт.
Search treeде leafтер, wildcard tokenдор көбөйгөндө же bounded interval татаалдашканда pairing comparison саны өсөт. Бул өзгөчө range search экспериментинде көрүнөт.
Privacy жана efficiency ортосундагы тандоо
Булакка ылайык Test алгоритмин үч негизги этапта кароого болот:
- Жетүү укугун текшерүү.
- Keyword searching.
- Pre-decryption.
Колдонуучу privacyге көбүрөөк маани берсе attribute маалыматын trapdoor ичине бербей, cloud processing keyword-search этабынан кийин токтой алат. Бул учурда server ciphertextти partial decryption кылбастан колдонуучуга кайтарат жана көбүрөөк decryption иши колдонуучу тарабында аткарылат.
Демек изилдөө privacy жана outsourced computation ортосунда бир гана милдеттүү иш чекитин эмес, белгилүү деңгээлде операциялык тандоону сунуштайт.
Изилдөө колдогон жыйынтыктар
- Yang жана анын кесиптештеринин Type-1 ABE-EKS негизги түзүмү Type-3 pairing үчүн ылайыктуу source-group placement менен кайра формулаланган.
- Access жана search policyлер Lagrange polynomial негизиндеги AND, OR жана threshold access treeлер менен ишке ашырылган.
- Wildcard encoding аркылуу \(>\), \(\ge\), \(<\) жана \(\le\) түрүндөгү inequality search жүргүзүлөт.
- Receiver full secret keyин бөлүшпөстөн predicate-bound trapdoor аркылуу чектелген search capability өткөрүп бере алат.
- Type-3 топторун кайра жайгаштыруу matching үчүн талап кылынган pairing cancellation байланышын сактайт.
- Underlying outsourced CP-ABE security божомолу астында selective Data-IND-RCCA data privacy жыйынтыгы берилет.
- 765 unique Enron электрондук каты үстүндө AMCL/BLS12-381 implementation иштетилген.
- All-AND жана AND-OR суроолору сыналган чөйрөдө range searchке караганда төмөн жалпы Test убактысын көрсөткөн.
- Range queryнин жогорку чыгымы wildcard encoded numerical/date predicateтин чоңоюшу менен шайкеш.
Изилдөө колдобогон жыйынтыктар
- Type-3 instantiation үчүн бардык trapdoor/tag коопсуздугу толугу менен өз алдынча жаңы reduction менен далилденди деген жыйынтык чыгарууга болбойт.
- Honest-but-curious cloud моделинен тышкаркы бардык malicious-server жүрүм-туруму камтылган деп айтууга болбойт.
- Cloud server менен authority же unauthorised user collusionга каршы бул моделдин коопсуздук жыйынтыгын жалпылоого болбойт.
- Search pattern толугу менен жашырылган деп айтууга болбойт; булак күчтүүрөөк search-pattern hidingди келечектеги иш катары калтырат.
- Delegated trapdoorлордун revocationу камсыз кылынбайт.
- Delegatee trapdoorду башка тараптарга кайра таратышын cryptographic prevention менен бөгөттөө камсыз кылынбайт.
- Enron эксперименти бардык IoT workloadдорду билдирет деп айтууга болбойт; булак маалымат топтому IoT-specific эмес экенин белгилейт.
- Range Search ар бир чөйрөдө так 1,05 s созулат деп айтууга болбойт; маани сыналган аппараттык камсыздоо, программалык камсыздоо, dataset жана predicateке тиешелүү.
- Table 3 operation-count салыштыруулары ар башка pairing settingдер ортосунда түз wall-clock speed ranking эмес.
- Изилдөө пост-кванттык коопсуздук дооматын бербейт.
Негизги ыкмалык чектөөлөр
- Trapdoor/tag privacy үчүн Type-3кө тиешелүү толугу менен өз алдынча reduction жасалган эмес.
- Honest-but-curious cloud assumption колдонулат.
- Trusted authority чынчыл деп божомолдонот.
- Server-authority же server-unauthorised-user collusion моделден тышкары.
- Search-pattern hiding толук эмес.
- Verifiable search учурдагы constructionда жок.
- Forward-private update механизми жок.
- Delegated trapdoor revocation жок.
- Delegated policy кийин түзөтүлбөйт; жаңы trapdoor керек.
- Wildcard inequality encoding storage жана computational costту көбөйтөт.
- Range-query matching worst-case катары quadratic \(d^2\) терминин камтыйт.
- Enron Email dataset реалдуу электрондук кат маалыматы болсо да IoT-specific эмес.
- Benchmark 765 unique John Arnold электрондук каты колдонулган тандалган эксперимент топтомун гана баалайт.
Келечектеги иш
Авторлор inequality encodingди дагы оптималдаштырууну, result verification механизмдерин, реалдуураак cloud/IoT deploymentтарды жана frameworkтү multimedia encryption ыкмалары менен бириктирүүнү келечектеги иш багыттары катары белгилешет.
Булак жана Ыкма Жөнүндө Эскертүү
Түпнуска аталыш: A Type-3 Pairing-Based Attribute-Based Encryption Scheme with Expressive Keyword Search and Trapdoor Delegation
Авторлор: Koon-Ming Chan; Swee-Huay Heng; Syh-Yuan Tan; Wei-Chuen Yau; Ji-Jian Chin.
Авторлордун тартиби: Koon-Ming Chan биринчи; Swee-Huay Heng экинчи; Syh-Yuan Tan үчүнчү; Wei-Chuen Yau төртүнчү; Ji-Jian Chin бешинчи автор.
Жооптуу автор: Swee-Huay Heng; shheng@mmu.edu.my.
Мекеме 1: Faculty of Information Science and Technology, Multimedia University, Melaka 75450, Malaysia.
Мекеме 2: Centre for Intelligent Cloud Computing, CoE for Advanced Cloud, Faculty of Information Science and Technology, Multimedia University, Melaka 75450, Malaysia.
Мекеме 3: School of Computing and Data Science, Xiamen University Malaysia, Sepang 43900, Malaysia.
Мекеме 4: School of Engineering, Computing and Mathematics, University of Plymouth, Plymouth PL4 8AA, UK.
Тең салым: Булакта тең биринчи авторлук же тең салым жөнүндө билдирүү жок.
Журнал: Cryptography.
Басып чыгаруучу: MDPI.
Том / сан / макала: 10(5), Article 65.
Барак саны: 23.
DOI: 10.3390/cryptography10050065.
Тапшырылган: 11-август 2026.
Оңдолгон: 1-сентябрь 2026.
Кабыл алынган: 3-сентябрь 2026.
Жарыяланган: 7-сентябрь 2026.
Академиялык редактор: Cheng-Chi Lee.
Булак түрү: Рецензияланган изилдөө макаласы; криптографиялык construction/adaptation, security-model analysis, теориялык computation-storage complexity талдоосу жана реалдуу маалымат топтомундагы implementation benchmarkты бириктирет.
Рецензиялоо: Cryptography MDPIнин расмий материалдарында single-blind peer-review колдонгон рецензияланган журнал катары сүрөттөлөт.
Preprint абалы: Verianlaда иштелген документ жарыяланган Version of Record; бул иште өзүнчө preprint негиз катары алынган эмес.
Лицензия: Creative Commons Attribution 4.0 International (CC BY 4.0).
Расмий шилтеме: https://doi.org/10.3390/cryptography10050065
Негизги илимий тармак: Attribute-based encryption, searchable encryption, pairing-based cryptography жана encrypted cloud data sharing.
Борбордук ыкма: Yang жана анын кесиптештеринин Type-1 ABE-EKS frameworkүн Type-3 pairingге кайра жайгаштыруу; Lagrange polynomial access trees; wildcard inequality encoding; predicate-bound trapdoor delegation.
Криптографиялык implementation: Apache Milagro Cryptographic Library (AMCL) Version 3; BLS12-381 Type-3 pairing.
Эксперименттик маалымат топтому: Enron Email dataset. Жалпы corpus болжол менен 500.000 билдирүүнү камтыйт; изилдөөнүн benchmark subsetи John Arnoldго тиешелүү 3852 билдирүүдөн duplicate removalдан кийин тандалган 765 unique электрондук кат.
Cloud benchmark платформасы: Windows 11 Home 22H2; Intel Core i5-1135G7 2,4 GHz; 16 GB RAM.
Мобилдик/IoT колдонуучу симуляциясы: Android 14; Qualcomm SM8450 Snapdragon 8 Gen; 16 GB RAM; C#.
Негизги performance жыйынтыгы: All AND: 3,00 s / 14 match; AND & OR: 4,07 s / 31 match; Range Search: 45,04 s / 43 match. Булак дал келген электрондук катка билдирген орточо маанилер тиешелүүлүгүнө жараша 0,21 s, 0,13 s жана 1,05 s.
Мобилдик Encrypt: ABE-EKS ciphertext generation орточосу 2,55 s/электрондук кат; AES body encryption менен 2,59 s/электрондук кат.
Trapdoor generation: 1000 кайталоо боюнча All AND 0,36 s; AND & OR 0,31 s; Range Search орточо 1,54 s.
Коопсуздук модели: Honest-but-curious cloud; trusted authority; server authority же unauthorised users менен collude кылбайт деген божомол.
Security properties: Td-IND-CKA trapdoor privacy; Tag-IND-CKA tag privacy; selective Data-IND-RCCA data privacy.
Негизги security божомолдору: DDH/SXDH masking алкагы жана data privacy тарабында decisional \(q\)-parallel BDHE астында selectively secure outsourced CP-ABE компоненти.
Security-proof чеги: Type-3 топ жайгаштыруусу үчүн trapdoor/tag privacyнин толугу менен өз алдынча жаңы reductionу изилдөөнүн алкагында берилген эмес; талдоо underlying ABE-EKS masking жана matching түзүмүнүн сакталышына багытталган.
Делегация чеги: Trapdoor delegation predicate-bound; delegatee учурдагы trapdoor шарттарын кеңейте албайт. Fine-grained policy editing, previously issued trapdoor revocation жана further redistribution control учурдагы constructionда жок.
Каржылоо: Telekom Malaysia Research & Development Grant, RDTC/221045.
Маалыматтардын жеткиликтүүлүгү: Булак Enron Email dataset publicly available экенин жана изилдөөнүн оригиналдуу салымдары макалада берилгенин билдирет.
Кызыкчылыктардын кагылышы: Авторлор кызыкчылыктардын кагылышы жок экенин билдиришет.
Авторлордун салымдары: Conceptualization: Koon-Ming Chan, Swee-Huay Heng, Syh-Yuan Tan; formal analysis: Swee-Huay Heng, Syh-Yuan Tan, Wei-Chuen Yau, Ji-Jian Chin; funding acquisition: Swee-Huay Heng; investigation: Koon-Ming Chan, Syh-Yuan Tan; methodology: Koon-Ming Chan, Syh-Yuan Tan; validation: Swee-Huay Heng, Syh-Yuan Tan, Wei-Chuen Yau, Ji-Jian Chin; original draft: Koon-Ming Chan; review/editing: Swee-Huay Heng, Syh-Yuan Tan, Wei-Chuen Yau, Ji-Jian Chin; supervision: Swee-Huay Heng, Syh-Yuan Tan, Wei-Chuen Yau, Ji-Jian Chin; project administration: Swee-Huay Heng.
Негизги ыкмалык чектөөлөр: Type-3 trapdoor/tag privacy үчүн толугу менен өз алдынча reduction берилбегени; honest-but-curious жана trusted-authority божомолдору; search-pattern hiding жана verifiable search жетишсиздиги; trapdoor revocation жоктугу; wildcard range query overheadi; Enron benchmarkы IoT-specific эмес экени; performance эксперименти тандалган 765 электрондук кат жана көрсөтүлгөн эки аппараттык чөйрө менен чектелгени.
Түшүндүрүү чеги: Изилдөөнүн негизги жыйынтыгы Type-3 pairing чөйрөсүндө expressive ABE-EKS, inequality search жана predicate-bound trapdoor delegationды колдонууга жарамдуу construction ичинде бириктирүүгө жана көрсөтүлгөн Enron benchmarkында иштетүүгө болорун көрсөтөт; бул жыйынтык бардык cloud/IoT чөйрөлөрүндө бирдей performanceти же trust modelден тышкаркы жалпы коопсуздукту кепилдебейт.
Пикир калтырыңыз
E-mail дарегиңиз жарыяланбайт. Милдеттүү талаалар * менен белгиленген