

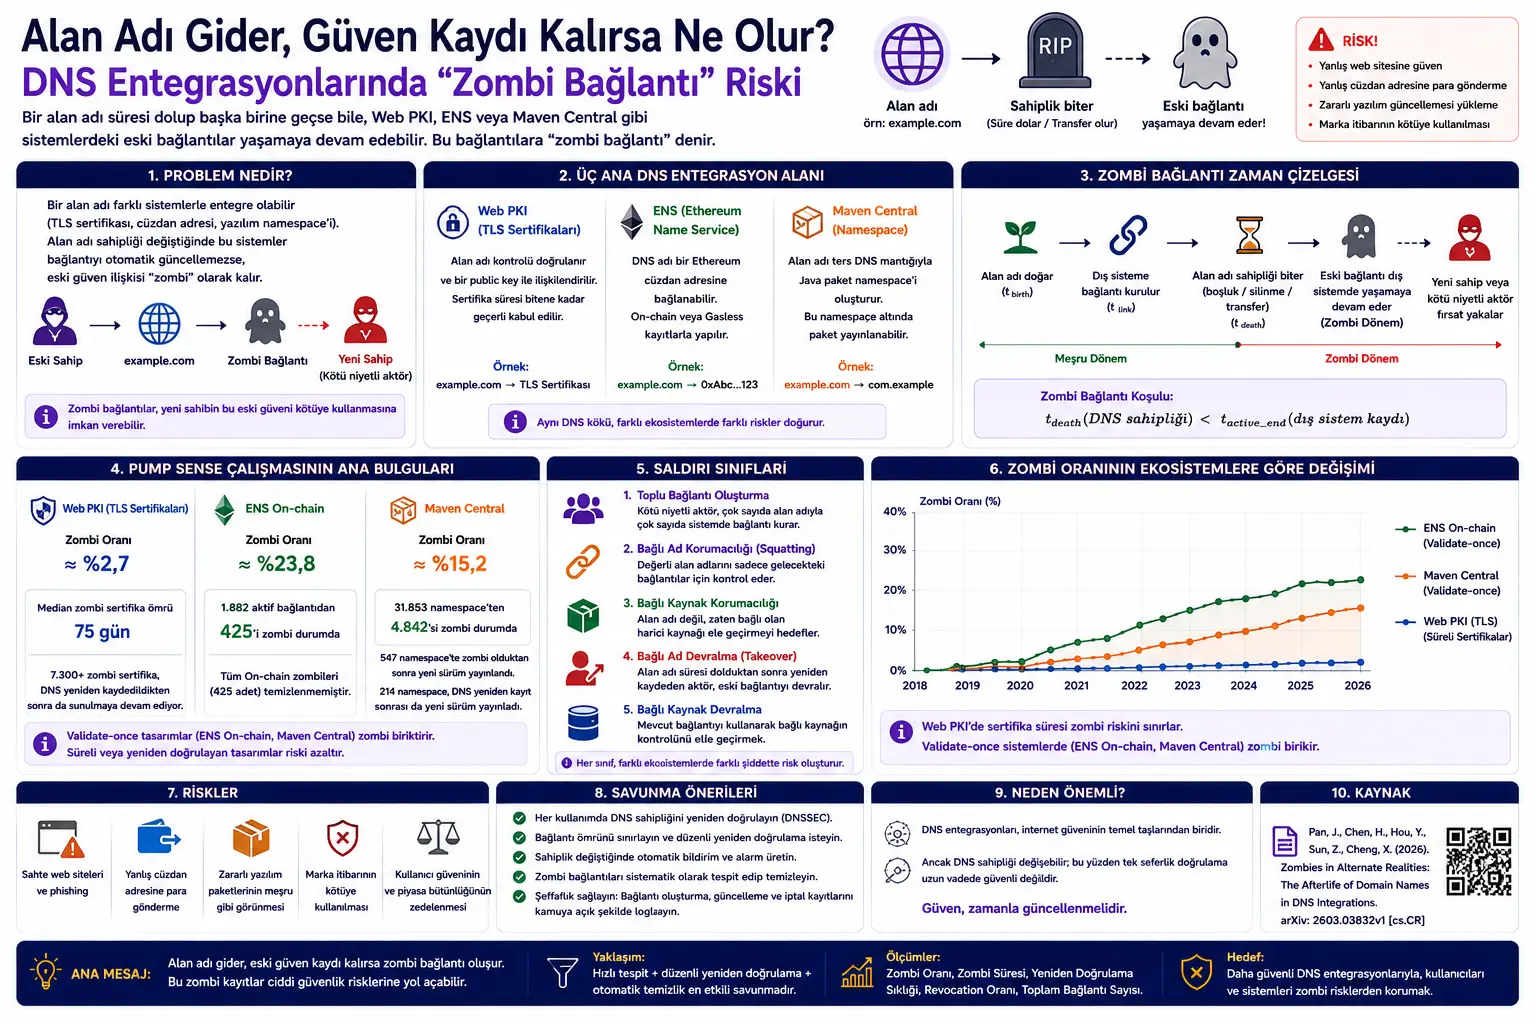
Бул макала DNS домен аттары ар түрдүү санариптик экосистемалар менен байланыштырылганда пайда болгон туруктуу коопсуздук тобокелдиктерин изилдеген академиялык эмгектин негизинде даярдалган. Каралган изилдөө Zombies in Alternate Realities: The Afterlife of Domain Names in DNS Integrations деген аталышты алып жүрөт жана 2026-жылкы изилдөө долбоору болуп саналат.
Изилдөөнүн темасы биринчи караганда техникалык көрүнгөнү менен, чындыгында интернет коопсуздугу үчүн абдан негизги көйгөйгө көңүл бурат: домен аты бүгүн бир адамга же уюмга таандык болушу мүмкүн, бирок эртең мөөнөтү бүтүп, башка адамга өтүшү же кайра катталышы мүмкүн. Ошого карабастан айрым системалар домен ээлиги өзгөргөндөн кийин эски байланышты өчүрбөйт же кайра текшербейт.
Мындай учурда зомби байланыш пайда болот. Башкача айтканда, DNS ээлиги мындан ары жарактуу эмес, бирок башка экосистемада ошол домен атына байланган эски жазуу жашай берет. Бул жазуу TLS сертификаты, Ethereum Name Service байланышы же Maven Central программалык namespace’и болушу мүмкүн.
Изилдөө бул көйгөйдү Web PKI, ENS жана Maven Central аркылуу карайт. Web PKI тарабында домен аттарына байланган TLS сертификаттары; ENS тарабында DNS аттарынын Ethereum капчык даректерине байланышы; Maven Central тарабында болсо DNS аттарына негизделген Java пакет namespace’тери талданат.
Бул мазмун коопсуздук боюнча маалымат берүү максатында даярдалган. Макала доменди басып алуу же программалык камсыздоонун жеткирүү чынжырына чабуул жасоо үчүн техникалык көрсөтмө бербейт. Максат — DNS байланыштарында ээлик алмашкандан кийин пайда болушу мүмкүн болгон тобокелдиктерди жана коргонуу принциптерин жөнөкөй түшүндүрүү.
Жаңы академиялык изилдөө DNS домен аттары Web PKI, Ethereum Name Service жана Maven Central сыяктуу системалар менен байланыштырылганда ээлик өзгөрүүлөрү дайыма эле көзөмөлдөнбөй турганын көрсөтөт. Изилдөөчүлөр бул көрүнүштү “zombie linkage”, башкача айтканда зомби байланыш деп аташат. Жыйынтыктарга ылайык, зомби байланыштар изилденген ар бир экосистемада бар: жаңы домен аттарына тиешелүү TLS сертификаттарында болжол менен %2,7, ENS On-chain байланыштарында болжол менен %23,8 жана Maven Central namespace’теринде болжол менен %15,2 деңгээлинде зомби жазуулар кездешет. Эң маанилүү билдирүү мындай: DNS ээлиги өзгөргөндө ага байланышкан тышкы система жазуулары автоматтык түрдө кайра текшерилбесе, эски ишеним мамилеси чабуул бетине айланышы мүмкүн.
Көйгөй эмнеде?
DNS — интернеттин негизги ат коюу системасы. Ал адамдар эстей алган домен аттарын IP даректери жана башка ресурстар менен байланыштырат. DNS аттары дүйнөлүк деңгээлде уникалдуу, кеңири колдонулган жана колдонуучулар тарабынан ишенимдүү деп кабыл алынгандыктан, башка экосистемалар да DNSке байланышууну каалашат.
Мисалы, Web PKI TLS сертификатын берүүдө доменди көзөмөлдөө укугун текшерет. ENS DNS атын Ethereum капчык дарегине байланыштыра алат. Maven Central болсо Java пакет namespace’теринде тескери DNS логикасын колдонот; мисалы example.com домен аты com.example namespace’и үчүн негиз катары колдонулушу мүмкүн.
Бул байланыштар түзүлгөндө адатта доменди көзөмөлдөө укугу текшерилет. Көйгөй — бул текшерүү көп учурда башында гана жүргүзүлөт. Домен кийин мөөнөтү бүтүп жабылышы, башка адамга сатылышы же кайра катталышы мүмкүн. Бирок тышкы экосистемадагы байланыш ошол бойдон калышы мүмкүн.
Изилдөөнүн негизги суроосу мындай: DNS ээлиги өзгөргөндө, DNSке байланган тышкы системалардагы жазуулар эски ишеним мамилесин канча убакытка чейин сактап калат жана бул көрүнүш кандай чабуул беттерин жаратат?
Бул көйгөй өзгөчө маанилүү, анткени DNS аты жөн гана энбелги эмес. TLS сертификаты, капчык дареги, программалык пакет же социалдык идентификатор ушул ат аркылуу ишенимге ээ болушу мүмкүн. Эгер аттын ээлиги өзгөрсө да эски байланыш жашай берсе, колдонуучулар туура эмес адамга акча жөнөтүшү, жасалма веб-сайтка ишениши же зыяндуу программалык пакетти мыйзамдуу жаңыртуу деп кабыл алышы мүмкүн.
Ыкма эмнени сунуштайт?
Изилдөө үч башка DNS интеграциясын карайт:
Web PKI: DNS домен аттарын TLS сертификаттары менен байланыштырат. Сертификат домен аты белгилүү бир public key менен байланышканын көрсөтөт.
ENS: DNS домен аттарын Ethereum капчык даректери менен байланыштыра алат. Изилдөө ENS On-chain жана ENS Gasless айырмасын өзгөчө карайт.
Maven Central: Java программалык пакеттери үчүн DNSке негизделген namespace системасын колдонот. Доменди көзөмөлдөй турганын далилдеген колдонуучу тиешелүү namespace ичинде пакет жарыялай алат.
Изилдөөчүлөр адегенде бул экосистемалардагы DNS байланыштарын аныкташат. Андан кийин ар бир байланыш кайсы DNS ээлик мезгилинде түзүлгөнүн түшүнүүгө аракет кылышат. Бул үчүн RDAP жазуулары, TLD zone delegation маалыматтары жана активдүү DNS сканерлөө байкоолору бирге колдонулат.
Эгер байланыш түзүлгөн DNS ээлик мезгили бүткөндөн кийин да тышкы экосистемада жарактуу бойдон калса, ал зомби байланыш катары классификацияланат.
Изилдөө зомби байланыштардын санын гана эсептебейт. Ошондой эле алар канча убакыт жашай турганын, кайсы экосистема дизайндарында зомби жазуулар топтолорун жана бул зомби жазуулар чыныгы чабуул бетин түзөбү же жокпу, ошону да изилдейт.
Формулалар эмнени түшүндүрөт?
Бул PDF финансылык моделдөө же жасалма интеллект макалаларындагыдай көп математикалык формулаларды камтыбайт. Бирок изилдөөнүн негизги түшүнүктөрүн жана классификация логикасын MathJax менен шайкеш жөнөкөй түрдө көрсөтүүгө болот.
1. DNS ээлик мезгили
DNS домен аты белгилүү бир адам же уюм тарабынан үзгүлтүксүз көзөмөлдөнгөн убакыт аралыгы төмөнкүдөй көрсөтүлүшү мүмкүн:
Бул жерде \(t_{birth}\) домен атындагы тиешелүү ээлик мезгилинин башталышын, \(t_{death}\) болсо ошол ээлик мезгилинин аякташын билдирет. Домендин мөөнөтү бүтсө, өчүрүлсө же кайра катталса, бул мезгил жабылат.
2. DNS интеграция байланышы
Экосистемада DNS атына байланган жазууну төмөнкүдөй элестетүүгө болот:
Бул жерде \(D\) DNS домен атын, \(L\) байланышкан атты, \(R\) байланышкан ресурсту, \(t_{link}\) байланыш түзүлгөн убакытты, \(t_{expire}\) болсо бар болсо, экосистемадагы байланыштын аяктоо убактысын көрсөтөт.
Мисалы, Web PKIде \(L\) public key, \(R\) текшерилген веб-сайт болушу мүмкүн. ENSте \(L\) Ethereum капчык дареги, \(R\) болсо капчыктын балансы жана транзакция тарыхы. Maven Centralда \(L\) com.example сыяктуу namespace; \(R\) болсо ошол namespace ичиндеги пакеттер.
3. Зомби байланыш шарты
Байланыш өзү түзүлгөн DNS ээлик мезгили бүткөндөн кийин да жарактуу болсо, зомби деп эсептелет:
Бул формуланын мааниси жөнөкөй: DNS ээлиги бүттү, бирок тышкы системадагы жазуу дагы эле жарактуу болсо, ишеним мамилеси мындан ары учурдагы DNS ээсин билдирбейт.
4. Зомби узактыгы
Зомби байланыш канча убакыт тобокелдик жаратарын төмөнкүдөй көрсөтүүгө болот:
Бул убакыт канчалык узун болсо, эски байланыштан келип чыккан чабуул бети да ошончолук узак сакталат. Web PKIде бул убакыт сертификаттын жарактуулук мөөнөтү менен чектелет. ENS On-chain жана Maven Central сыяктуу validate-once системаларында зомби байланыштар кыйла узак жашашы мүмкүн.
5. Зомби үлүшү
Экосистемадагы зомби үлүшүн төмөнкүдөй көрсөтүүгө болот:
Бул катыш система DNS ээлик өзгөрүүлөрүнө канчалык сезгич экенин жыйынтыктайт. Изилдөөдө зомби үлүшү экосистема дизайнына жараша кескин айырмаланары көрүнөт.
6. Күнүмдүк байкоо bitset’i
Изилдөөчүлөр DNS ээлик аралыктарын чыгаруу үчүн колдонгон логиканы күнүмдүк байкоолор менен жөнөкөй түрдө мындай элестетүүгө болот:
Бул жерде \(B_Z\) TLD zone delegation байкоолорунан алынган күнүмдүк бар/жок маалыматын, \(B_S\) болсо активдүү DNS сканерлеринен алынган күнүмдүк бар/жок маалыматын билдирет. Эки булак бирге колдонулуп, домен аты кайсы күндөрү байкалганы аныкталат.
7. 80 күндүк боштук чеги
Изилдөөдө DNS ээлик мезгилдерин ажыратуу үчүн негизги боштук чеги төмөнкүдөй берилет:
Бул чек кадимки gTLD домен атынын мөөнөтү бүтүү процессиндеги auto-renew grace, redemption жана pending delete этаптары менен байланыштуу. 80 күн же андан узак delegation боштугу домен чындап өчүрүлүп, ээлик мезгили бүткөн болушу мүмкүн экенинин күчтүү белгиси деп эсептелет.
8. Revocation таасири
Зомби байланыш үчүн revocation бар болсо, активдүү убакыт кыскарат:
Web PKIде сертификат адатта жарактуулук мөөнөтү бүткөнгө чейин күчүндө болот. Бирок сертификат жокко чыгарылса, зомби терезеси кыскарышы мүмкүн. Изилдөөнүн жыйынтыгы боюнча revocation колдонулганда натыйжалуу, бирок практикада өтө сейрек колдонулат.
9. Кайра текшерүү эрежеси
Коопсуз дизайн үчүн сунушталган идеалдуу ыкманы төмөнкүдөй жыйынтыктоого болот:
Башкача айтканда, байланышкан ат ар колдонулган сайын DNS ээлиги кайра текшерилсе, зомби байланыштар жашай турган мүмкүнчүлүк кескин азаят. Ошондуктан ENS Gasless ыкмасы изилдөөдө “zombie-free by design” деп бааланат.
График, таблица жана схеманын негизги билдирүүсү
1-таблица, Web PKI, ENS жана Maven Central интеграцияларында DNS аты кандай колдонуларын салыштырат. Web PKIде байланыш — TLS сертификаты. ENSте DNS аты Ethereum капчык дарегине байланыштырылат. Maven Centralда DNS аты Java пакет namespace’и үчүн негиз болуп берет. Бул таблица бир эле DNS ишеним тамыры ар башка системаларда такыр башка кесепеттерди жаратышы мүмкүн экенин көрсөтөт.
1-сүрөт, зомби байланыштын убакыт сызыгын түшүндүрөт. DNS аты жаралат, андан кийин башка экосистемага байланыштырылат. Кийин DNS ээлик мезгили аяктайт, бирок тышкы экосистемадагы байланыш дагы эле уланат. Зомби мезгили дал ушул аралык.
2-сүрөт, DNS интеграцияларындагы беш чабуул классын көрсөтөт. Алар bulk linkage creation, linked name squatting, linked resource squatting, linked name takeover жана linked resource takeover болуп бөлүнөт. Схеманын негизги билдирүүсү: тобокелдик домендин кайра катталышы гана эмес; доменге байланышкан тышкы экосистема ресурсу эски ишенимди сактап калышы.
3-сүрөт, Web PKI, ENS On-chain жана Maven Centralдагы зомби үлүштөрүнүн убакыт боюнча өзгөрүшүн көрсөтөт. Web PKIде зомби үлүшү төмөнүрөөк жана сертификат мөөнөтү менен чектелет. ENS On-chain жана Maven Central болсо validate-once системалары болгондуктан зомби жазууларды топтойт.
4-сүрөт, ENS Gasless байланыштарынын убакыт боюнча өсүшүн көрсөтөт. Бул жерде маанилүү нерсе — ENS Gasless байланыштары ар колдонулган сайын DNSSEC аркылуу кайра текшерилет. Ошондуктан DNS TXT жазуусу жоголсо, байланыш мындан ары чечилбейт жана зомби катары жашай бербейт.
5-сүрөт, зомби жараткан DNS аттарынын өмүр узактыгын салыштырат. Web PKI тарабында кыска өмүрлүү домендер жана Add Grace Period айланасындагы тез жоголуулар көңүл бурат. ENS On-chain жана Maven Central тарабында болсо зомби пайда болушу көбүнчө жылдык домен жаңылоо мезгилдеринин айланасында топтолот. Бул көп зомби атайылап жабуудан эмес, домен мөөнөтүнүн табигый бүтүшүнөн пайда болорун көрсөтөт.
6-сүрөт, Web PKI зомби сертификаттары канча убакыт жашарын көрсөтөт. Изилдөөдө зомби сертификаттардын көбү 90 күндүк жарактуулук мөөнөтүнө жакын жашай турганы, median убакыт 75 күн экени жана %40ы 80 күн же андан көп уланаары айтылат.
7-сүрөт, зомби TLS сертификаттары DNS аты “өлгөндөн” кийин серверлер тарабынан канча убакыт сунушталарын көрсөтөт. Болжол менен төрттөн бири такыр сунушталбайт, ал эми үчтөн бирине жакыны 60 күн же андан көп убакыт сунуштала берет. Бул браузерлер дагы деле жарактуу деп кабыл алышы мүмкүн болгон эски сертификаттар аркылуу impersonation тобокелдиги уланарын көрсөтөт.
3-таблица, Maven Central тарабындагы эң маанилүү коопсуздук тобокелдигин жыйынтыктайт. Башталыш күнү белгилүү 4.053 зомби namespace’тин 547синде зомби болгондон кийин жаңы пакет версиялары жарыяланган. Алардын ичинен 214 namespace DNS домени кайра катталгандан кийин да жаңы версияларды жарыялоону уланткан. Бул табылга программалык камсыздоонун жеткирүү чынжыры үчүн олуттуу эскертүү.
Эксперименттер кантип жүргүзүлгөн?
Изилдөө үч негизги маалымат булагын бириктирет: RDAP суроо-талаптары, тарыхый TLD zone delegation маалыматтары жана активдүү DNS resolution сканерлери. Бул булактар домен аттары кайсы мезгилдерде катталган же байкалганын аныктоо үчүн бирге колдонулат.
Web PKI тарабында изилдөөчүлөр жаңы катталган домендердин алдында чыгарылган domain-validated TLS сертификаттарын карашат. Certificate Transparency журналдары жана TLS байланыш текшерүүлөрү аркылуу 2025-10-01 менен 2026-04-15 аралыгында 52,2 миллион сертификат жана 23,6 миллион жаңы домен аты байкалган.
ENS On-chain тарабында Ethereum blockchain жазуулары изилденип, DNSRegistrar smart contract транзакция жазуулары аркылуу 2018-жылдан тартып 1.882 байланыш чыгарылган. ENS Gasless үчүн DNS TXT жазуулары активдүү сканерлөө аркылуу табылган.
Maven Central тарабында repository mirror сканерленип, DNSке негизделген reverse-DNS namespace’тери бөлүнүп, 31.853 namespace ичинде 19,1 миллион пакет версиясы талданган.
Ар бир байланыш үчүн анын жаралуу убактысы, бар болсо өлүү убактысы жана өзү түзүлгөн DNS ээлик мезгили аныкталган. Андан кийин DNS ээлиги бүткөнү менен байланыш тышкы экосистемада жашай берсе, зомби деп белгиленген.
Жыйынтыктар эмнени көрсөтөт?
Изилдөөнүн биринчи негизги жыйынтыгы — зомби байланыштар каралган ар бир экосистемада бар. Бирок үлүштөр экосистеманын дизайнына жараша кескин айырмаланат. Web PKIде сертификаттар мөөнөттүү болгондуктан зомби үлүшү салыштырмалуу төмөн. ENS On-chain жана Maven Central сыяктуу validate-once системаларында болсо зомби жазуулар убакыт өткөн сайын топтолот.
Web PKI тарабында жаңы домендерге тиешелүү TLS сертификаттарында зомби үлүшү болжол менен %2,7. Зомби сертификаттардын чоң бөлүгү сертификаттын жарактуулук мөөнөтү бүткөнгө чейин жашай берет. Revocation болсо натыйжалуу болушу мүмкүн, бирок изилдөөдө зомби сертификаттардын аз гана бөлүгү жокко чыгарылганы көрүнөт.
ENS On-chain тарабында 2026-жылдын апрелине карата 1.882 активдүү байланыштын 425и, башкача айтканда болжол менен %23,8и зомби деп табылган. Андан да маанилүүсү, ENS On-chain зомбилеринин эч бири тазаланган эмес. ENS On-chain зомбисинин median жашы 1,9 жыл.
Maven Central тарабында 31.853 namespace’тин 4.842си, башкача айтканда болжол менен %15,2си зомби абалында. Maven namespace’тери туруктуу жана пакеттер immutability саясаты себептүү оңой өчүрүлбөгөндүктөн, бул көрүнүш программалык камсыздоонун жеткирүү чынжыры үчүн өзгөчө маанилүү.
Web PKIде 675 миң зомби сертификат каралганда median зомби мөөнөтү 75 күн деп табылган. Болжол менен %40ы 80 күн же андан көп созулат. Ошондой эле 7.3 миң зомби сертификат DNS домени кайра катталгандан кийин да сунуштала берген. Алар median эсепте дагы 49 күн сунушталган деп айтылат.
Maven Central тарабында башталыш күнү белгилүү 4.053 зомби namespace’тин 547синде зомби болгондон кийин жаңы версиялар жарыяланган. 214 namespace болсо DNS домени кайра катталгандан кийин да жаңы версияларды жарыялоону уланткан. Бул dependency башкарган колдонмолор үчүн потенциалдуу кооптуу программалык камсыздоо жеткирүү чынжырынын бетин жаратат.
Бул эмне үчүн маанилүү?
Интернеттеги ишеним көп учурда “домен кимге таандык?” деген суроого негизделет. Бирок бул изилдөө доменди бир жолу текшерүү узак жашаган тышкы системаларда жетишсиз экенин көрсөтөт. Домен ээлиги убактылуу болушу мүмкүн; эгер тышкы системадагы ишеним жазуусу туруктуу болсо, ишеним мамилеси бузулат.
Бул тобокелдик веб-сайттар менен гана чектелбейт. Крипто капчык даректери, программалык пакеттер, TLS сертификаттары, социалдык медиа идентификаторлору жана башка көптөгөн системалар DNSке байланышы мүмкүн. DNS ээлиги өзгөргөндө бул системалар өзүн жаңыртпаса, эски ээлик мезгилинен калган жазуу жаңы мезгилде чабуул бетине айланышы мүмкүн.
Айрыкча программалык камсыздоонун жеткирүү чынжыры жагынан Maven Central жыйынтыктары көңүл бурууга арзыйт. Эгер namespace эски DNS ээлик мезгилинен калган болсо жана андан кийин жаңы пакет версияларын жарыялоого мүмкүн болсо, бул автоматтык build системалары үчүн олуттуу коопсуздук тобокелдигин жаратышы мүмкүн.
Крипто тарабында ENS On-chain жыйынтыктары да маанилүү. DNS аты мурда белгилүү бир капчык дарегине байланыштырылган болушу мүмкүн. Домен кийин башка адамга өтсө да эски ENS байланышы жашай берсе, колдонуучулар туура эмес капчык дареги менен аракеттениши мүмкүн.
Verianla көз карашынан бул изилдөөнүн негизги билдирүүсү мындай: DNS интеграцияларында ишеним бир жолку текшерүү менен калтырылбашы керек. Домен ээлиги өзгөрө турган нерсе; ошондуктан DNSке байланган ар бир тышкы система ээлик өзгөрүүсүн биринчи класстагы коопсуздук окуясы катары карашы керек.
Көңүл буруучу жагдайлар
Бул изилдөө коопсуздук боюнча маалымат берүү максатын көздөйт. Макала доменди басып алуу, сертификатты кыянат пайдалануу же программалык камсыздоонун жеткирүү чынжырына чабуул боюнча техникалык көрсөтмө бербейт.
Изилдөө DNS ээлик мезгилдерин толук каттоо тарыхынан түз эмес, RDAP, zone delegation жана активдүү DNS сканерлөө маалыматтарынан чыгарат. Ошондуктан айрым ээлик өзгөрүүлөрү көз жаздымда калышы мүмкүн.
80 күндүк боштук чеги консервативдүү тандоо. Бул false positive учурларын азайтат, бирок айрыкча тез dropcatching же кыска мөөнөттүү кайра каттоо учурларында айрым зомбилер эсепке алынбай калышы мүмкүн.
Web PKI маалыматы жаңы домендерди алты ай гана байкоого негизделет. Ошондуктан ал бүт Web PKI дүйнөсүн толук чагылдырбашы мүмкүн. Жаңы домендер кыска өмүрлүү болууга көбүрөөк жакын болгондуктан, зомби үлүшү жалпы экосистемага караганда жогору көрүнүшү мүмкүн.
ENS On-chain жана Maven Central жыйынтыктары validate-once системалары зомби жазууларды топтой турганын көрсөтөт; бирок ар бир зомби жазуу активдүү чабуулда колдонулган дегенди билдирбейт. Айрым табылгалар түздөн-түз exploitation далили эмес, чабуул бетинин көрсөткүчү.
Maven Centralда зыяндуу пакетти ырастоо үчүн пакет мазмунун, кол тамга ачкычтарын жана версия өзгөрүүлөрүн өзүнчө изилдөө керек. Изилдөө бул багытта потенциалдуу тобокелдикти көрсөтөт, бирок ар бир мисалды так чабуул деп белгилебейт.
Жыйынтык
Бул академиялык изилдөө DNS интеграциялары көрүнбөгөн, бирок маанилүү коопсуздук карызын алып жүрөрүн көрсөтөт. Домен аты экосистемага байланыштырылганда ишеним мамилеси башталат; бирок домен ээлиги кийин өзгөрсө, бул ишеним мамилеси да жаңыртылышы керек.
Web PKI, ENS жана Maven Central мисалдары бир эле негизги көйгөйдү ар башка түрдө көрсөтөт. Web PKIде сертификат мөөнөттөрү зомби тобокелдигин чектейт; бирок revocation сейрек колдонулгандыктан зомби сертификаттар жумалап жарактуу калышы мүмкүн. ENS On-chain жана Maven Central сыяктуу validate-once системалары болсо байланыштарды туруктуу кылгандыктан зомби жазуулар убакыт өтүшү менен топтолот.
Изилдөөнүн эң күчтүү коргонуу сунушу — байланышты ар колдонулган сайын кайра текшерүү. ENS Gasless бул ыкманы көрсөтөт: DNSSEC аркылуу ар колдонууда текшерүү жүргүзүлгөндүктөн зомби жазуулар дизайн боюнча пайда болбойт. Экинчи мыкты коргонуу — байланыштын өмүрүн чектөө жана үзгүлтүксүз жаңылоону талап кылуу.
Verianla көз карашынан жыйынтык так: DNS интернет ишениминин күчтүү пайдубалы, бирок DNSке негизделген тышкы системалар домен ээлиги өзгөрүшү мүмкүн экенин унутпашы керек. Болбосо домен кетет, бирок эски ишеним жазуусу “зомби” болуп жашай берет.
Булак жана ыкма жөнүндө эскертүү
Бул мазмун Zombies in Alternate Realities: The Afterlife of Domain Names in DNS Integrations аттуу академиялык PDF каралып даярдалган. Текст сөзмө-сөз котормо эмес. Изилдөөнүн максаты, түшүнүктөрү, ыкма түзүмү, негизги жыйынтыктары, сүрөт жана таблица билдирүүлөрү, коопсуздук тыянактары жана чектөөлөрү Verianla окурмандары үчүн жөнөкөйлөштүрүлүп, өз алдынча жана редакциялык кыргыз тилинде кайра баяндалган.
PDFте көп математикалык формула болбогондуктан, формула бөлүмү изилдөөдөгү зомби байланыш аныктамасын, зомби үлүшүн, зомби узактыгын жана кайра текшерүү логикасын MathJax менен шайкеш символдук көрсөтмөлөр аркылуу түшүндүрө тургандай даярдалган. Макала коопсуздук кепилдиги, техникалык чабуул колдонмосу же орнотуу нускамасы эмес.
Пикир калтырыңыз
E-mail дарегиңиз жарыяланбайт. Милдеттүү талаалар * менен белгиленген