

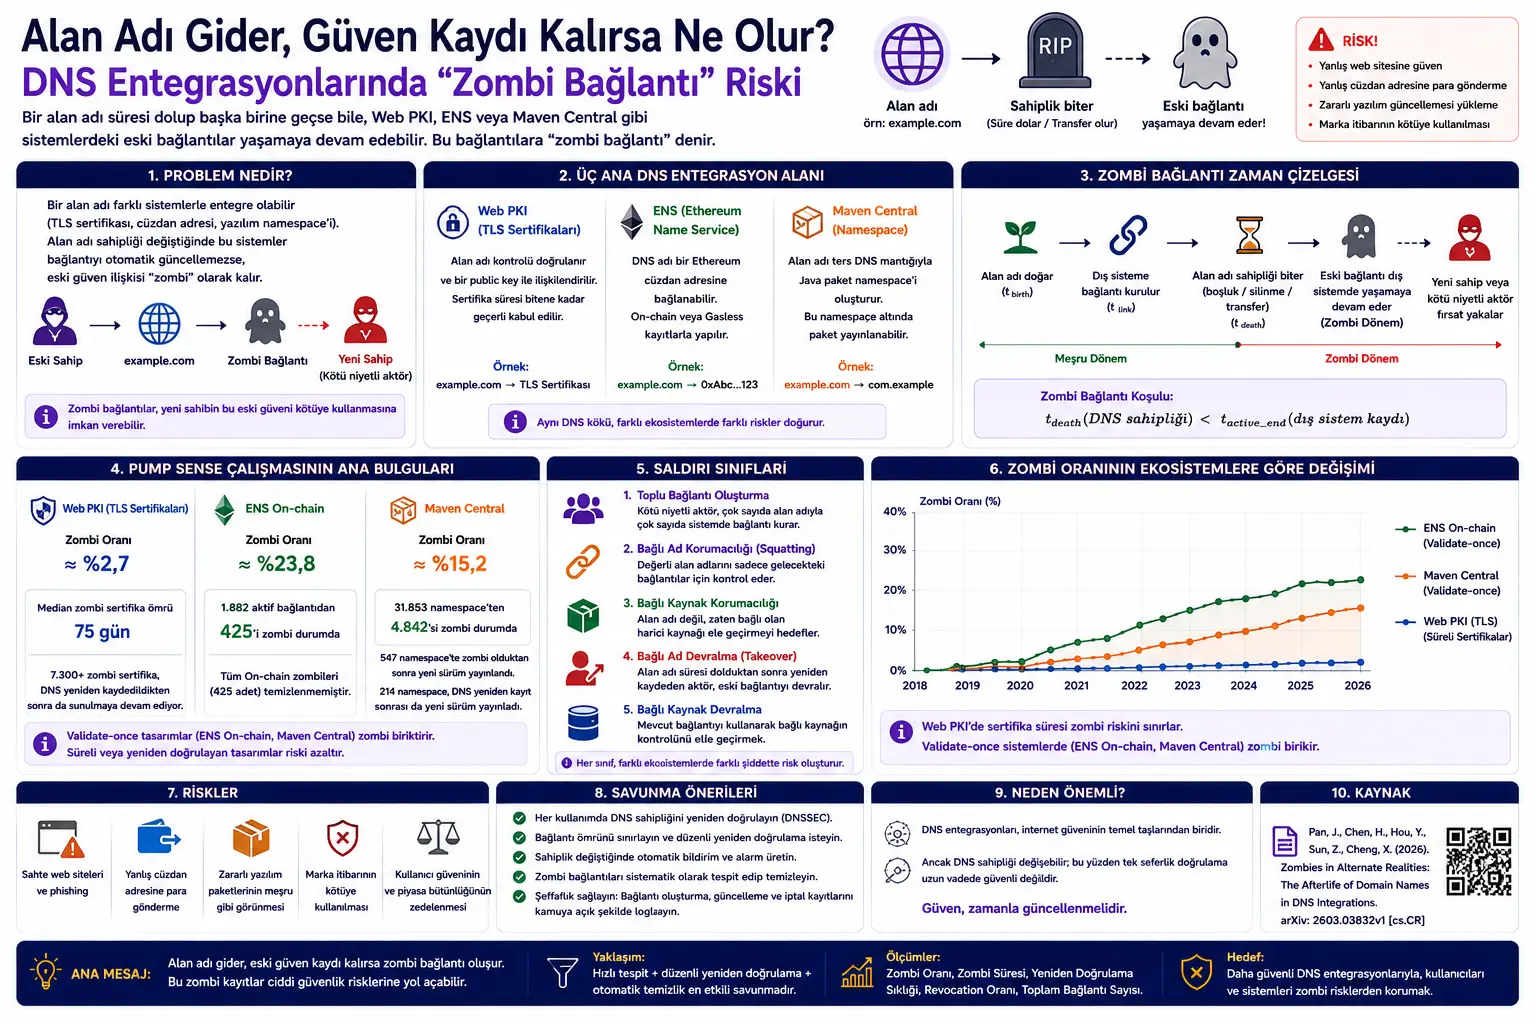
Makala haya yanatokana na utafiti wa kitaaluma unaochunguza hatari za kiusalama za kudumu zinazojitokeza kutokana na kuunganishwa kwa majina ya kikoa ya DNS na mifumo mbalimbali ya kidijitali. Utafiti huu unaoitwa Zombies in Alternate Realities: The Afterlife of Domain Names in DNS Integrations ni rasimu ya mwaka 2026.
Ingawa mada ya utafiti inaonekana kuwa ya kiufundi mwanzoni, kwa kweli inaashiria tatizo la msingi sana kuhusu usalama wa mtandao: Jina la kikoa linaweza kumilikiwa na mtu au taasisi leo, lakini kesho muda wake unaweza kwisha, kuhamishiwa kwa mtu mwingine, au kusajiliwa upya. Licha ya hayo, baadhi ya mifumo haifuti au kuthibitisha upya viungo vya zamani baada ya umiliki wa jina la kikoa kubadilika.
Katika hali hii, kile kinachojulikana kama kiungo cha zombi hutokea. Hii inamaanisha umiliki wa DNS si halali tena, lakini rekodi ya zamani inayohusishwa na kikoa hicho katika mfumo mwingine inaendelea kuwepo. Rekodi hii inaweza kuwa cheti cha TLS, kiungo cha Huduma ya Jina la Ethereum (ENS), au nafasi ya jina (namespace) ya programu katika Maven Central.
Utafiti unachunguza tatizo hili kupitia Web PKI, ENS, na Maven Central. Katika Web PKI, vyeti vya TLS vinavyohusishwa na majina ya kikoa vinachunguzwa; katika ENS, kuunganishwa kwa majina ya DNS kwenye anwani za pochi za Ethereum kunachambuliwa; huku upande wa Maven Central, nafasi za majina za vifurushi vya Java zinazotokana na majina ya DNS zinachanganuliwa.
Maudhui haya yameandaliwa kwa lengo la kutoa taarifa za kiusalama. Makala haya haitoi maelekezo ya kiufundi ya jinsi ya kuteka nyara majina ya kikoa au kufanya mashambulizi kwenye mnyororo wa usambazaji wa programu. Lengo ni kuelezea kwa lugha rahisi hatari zinazoweza kutokea baada ya mabadiliko ya umiliki wa viungo vya DNS, na misingi ya kiulinzi.
Utafiti mpya wa kitaaluma unaonyesha kuwa wakati majina ya kikoa cha DNS yanapounganishwa na mifumo kama Web PKI, Huduma ya Jina la Ethereum, na Maven Central, mabadiliko ya umiliki hayafuatiliwi kila wakati. Watafiti wanaita hali hii kama "zombie linkage" au kiungo cha zombi. Kulingana na matokeo, viungo vya zombi vipo katika kila mfumo uliochunguzwa: asilimia 2.7 kwenye vyeti vya TLS kwa majina mapya ya kikoa, asilimia 23.8 kwenye viungo vya ENS On-chain, na asilimia 15.2 kwenye nafasi za majina za Maven Central. Ujumbe muhimu ni huu: Umiliki wa DNS unapobadilika, ikiwa rekodi za mifumo ya nje zilizounganishwa nayo hazithibitishwi upya moja kwa moja, uhusiano huo wa zamani wa uaminifu unaweza kugeuka kuwa fursa ya shambulizi.
1. Kichwa
DNS ni mfumo wa msingi wa majina kwenye intaneti. Huunganisha majina ya kikoa ambayo watu wanaweza kukumbuka na anwani za IP na rasilimali nyingine. Kwa sababu majina ya DNS ni ya kipekee ulimwenguni, yameenea, na yanaonekana kuwa ya kuaminika kwa watumiaji, mifumo mingine nayo hupendelea kuunganishwa na DNS.
Kwa mfano, Web PKI huthibitisha udhibiti wa jina la kikoa wakati wa kutoa cheti cha TLS. ENS inaweza kuunganisha jina la DNS na anwani ya pochi ya Ethereum. Maven Central hutumia mantiki ya DNS kinyume kwenye nafasi za majina za vifurushi vya Java; kwa mfano, jina la kikoa la example.com linaweza kuwa msingi wa nafasi ya jina ya com.example.
Viungo hivi vinapoundwa, udhibiti wa jina la kikoa mara nyingi huthibitishwa. Tatizo ni kwamba, uthibitisho huu mara nyingi hufanywa mwanzoni pekee. Jina la kikoa linaweza kufungwa baadaye kwa sababu muda wake umeisha, linaweza kuuzwa kwa mtu mwingine, au kusajiliwa upya. Lakini kiungo kwenye mfumo wa nje kinaweza kubaki vilevile.
Swali kuu la utafiti ni hili: Umiliki wa DNS unapobadilika, rekodi za mifumo ya nje iliyounganishwa na DNS zinaendelea kubeba uhusiano huo wa zamani wa uaminifu kwa muda gani, na hali hii inatengeneza fursa zipi za mashambulizi?
Tatizo hili ni muhimu hasa kwa sababu jina la DNS si lebo tu. Cheti cha TLS, anwani ya pochi, kifurushi cha programu, au utambulisho wa kijamii unaweza kujenga uaminifu kupitia jina hili. Ikiwa umiliki wa jina unabadilika lakini kiungo cha zamani kinaendelea kuishi, watumiaji wanaweza kutuma pesa kwa mtu asiye sahihi, kuamini tovuti bandia, au kudhani kifurushi chenye programu hasidi ni sasisho halali.
2. Muhtasari mfupi
Utafiti unachunguza miunganisho mitatu tofauti ya DNS:
Web PKI: Huunganisha majina ya kikoa cha DNS na vyeti vya TLS. Cheti kinaonyesha kuwa jina la kikoa limehusishwa na ufunguo wa umma (public key) maalum.
ENS: Inaweza kuhusisha majina ya kikoa cha DNS na anwani za pochi za Ethereum. Utafiti unachunguza hasa tofauti kati ya ENS On-chain na ENS Gasless.
Maven Central: Hutumia mfumo wa nafasi ya jina (namespace) unaotokana na DNS kwa vifurushi vya programu za Java. Mtumiaji anayethibitisha kuwa anadhibiti jina la kikoa anaweza kuchapisha vifurushi chini ya nafasi hiyo ya jina.
Watafiti kwanza hubainisha viungo hivi vya DNS katika mifumo hiyo. Kisha, wanajaribu kuelewa ni kipindi kipi cha umiliki wa DNS ambacho kila kiungo kiliundwa. Kwa hili, rekodi za RDAP, data za uelekezaji wa eneo la TLD (TLD zone delegation), na uchunguzi tendaji wa skanning za DNS hutumiwa kwa pamoja.
Ikiwa kiungo kinaendelea kuwa halali kwenye mfumo wa nje baada ya kipindi chake cha umiliki wa DNS kuisha, kinaainishwa kama kiungo cha zombi.
Utafiti hauhesabu tu uwepo wa viungo vya zombi. Pia unachunguza vinachukua muda gani, ni miundo ipi ya mifumo inakusanya zombi, na ikiwa rekodi hizi za zombi zinatengeneza fursa halisi za mashambulizi au la.
3. Maelezo ya kina
PDF hii haina fomula nyingi za hisabati kama vile za modeli za kifedha au makala ya akili bandia (AI). Hata hivyo, dhana za msingi na mantiki ya uainishaji ya utafiti inaweza kuonyeshwa kwa njia rahisi kwa ulinganifu na MathJax.
1. Kipindi cha umiliki wa DNS
Muda ambapo jina la kikoa cha DNS linadhibitiwa bila kikwazo na mtu au taasisi maalum linaweza kuwakilishwa hivi:
Hapa \(t_{birth}\) inawakilisha kuanza kwa kipindi hicho cha umiliki cha jina la kikoa; \(t_{death}\) inaashiria wakati kipindi hiki kinapomalizika. Kipindi hiki hufungwa ikiwa muda wa jina la kikoa unaisha, kinafutwa, au kinasajiliwa upya.
2. Kiungo cha muunganisho wa DNS
Rekodi inayohusishwa na jina la DNS katika mfumo inaweza kufikiriwa hivi:
Hapa \(D\) inaonyesha jina la kikoa cha DNS; \(L\) ni jina lililounganishwa; \(R\) ni rasilimali iliyounganishwa; \(t_{link}\) ni wakati kiungo kilipoundwa; na \(t_{expire}\) inaonyesha wakati wa kumalizika kwa kiungo hicho ndani ya mfumo, ikiwa upo.
Kwa mfano katika Web PKI, \(L\) inaweza kuwa ufunguo wa umma (public key), na \(R\) tovuti iliyothibitishwa. Kwenye ENS, \(L\) ni anwani ya pochi ya Ethereum, wakati \(R\) ni salio la pochi na historia ya miamala. Katika Maven Central, \(L\) ni nafasi ya jina (namespace) kama com.example; huku \(R\) ikiwa ni vifurushi chini ya nafasi hiyo ya jina.
3. Hali ya kiungo cha zombi
Ikiwa kiungo bado ni halali baada ya kipindi chake cha umiliki wa DNS kuisha, kinachukuliwa kuwa zombi:
Maana ya fomula hii ni rahisi: Ikiwa umiliki wa DNS umekwisha lakini rekodi kwenye mfumo wa nje bado ni halali, uhusiano wa uaminifu hauwakilishi tena umiliki wa sasa wa DNS.
4. Muda wa zombi
Tunaweza kueleza muda ambao kiungo cha zombi kinaleta hatari kwa njia hii:
Kadiri muda huu unavyokuwa mrefu, ndivyo fursa ya mashambulizi inayotokana na kiungo cha zamani inavyodumu kwa muda mrefu. Kwenye Web PKI, muda huu unakoma na muda wa uhalali wa cheti. Kwenye mifumo inayothibitisha mara moja tu (validate-once) kama ENS On-chain na Maven Central, viungo vya zombi vinaweza kudumu kwa muda mrefu sana.
5. Kiwango cha zombi
Kiwango cha zombi katika mfumo kinaweza kuonyeshwa hivi:
Kiwango hiki kinatoa muhtasari wa jinsi mfumo unavyogundua mabadiliko ya umiliki wa DNS kwa haraka. Katika utafiti, inaonekana kwamba viwango vya zombi vinatofautiana sana kulingana na muundo wa mfumo.
6. Bitset ya uchunguzi wa kila siku
Mantiki inayotumiwa na watafiti kubaini vipindi vya umiliki wa DNS inaweza kufikiriwa kwa njia rahisi kupitia uchunguzi wa kila siku hivi:
Hapa \(B_Z\) inawakilisha taarifa za kila siku za kuwepo/kutokuwepo zinazotokana na uchunguzi wa uelekezaji wa eneo la TLD (TLD zone delegation); \(B_S\) inawakilisha taarifa za kila siku za kuwepo/kutokuwepo zinazotokana na skanning tendaji za DNS. Vyanzo vyote viwili vinatumika pamoja kubaini siku ambazo jina la kikoa lilichunguza.
7. Kizingiti cha pengo la siku 80
Ili kutenganisha vipindi vya umiliki wa DNS, kizingiti cha msingi cha pengo kinachotumiwa katika utafiti kinatolewa hivi:
Kizingiti hiki kinahusiana na hatua za urejesho wa otomatiki (auto-renew grace), ukombozi (redemption), na uwezekano wa kufutwa (pending delete) katika mchakato wa kawaida wa kumalizika kwa muda wa jina la kikoa la gTLD. Pengo la uelekezaji la siku 80 au zaidi linachukuliwa kuwa ishara thabiti kwamba huenda jina la kikoa limefutwa kweli na kipindi chake cha umiliki kimekwisha.
8. Athari ya kufutwa (Revocation)
Ikiwa kiungo cha zombi kinafutwa (revoked), muda wake unaotumika hupungua:
Katika Web PKI, kwa kawaida cheti huwa halali hadi tarehe ya kumalizika kwa muda wake. Lakini kama cheti kitafutwa, dirisha la zombi linaweza kufupishwa. Matokeo ya utafiti yanaonyesha kuwa ubatilishaji unafanya kazi ukitokea; lakini katika utendaji hutumiwa kwa nadra sana.
9. Kanuni ya kuthibitisha upya
Njia bora inayopendekezwa kwa muundo salama inaweza kufupishwa hivi:
Hii inamaanisha kwamba ikiwa umiliki wa DNS utathibitishwa upya kila wakati jina lililounganishwa linapotumiwa, nafasi ya kuishi kwa viungo vya zombi inapunguzwa sana. Ndio maana mfumo wa ENS Gasless unazingatiwa katika utafiti huu kama "usio na zombi kwa muundo" (zombie-free by design).
4. Mbinu na matokeo ya utafiti
Jedwali la 1 linalinganisha jinsi miunganisho ya Web PKI, ENS, na Maven Central inavyotumia jina la DNS. Katika Web PKI, kiungo ni cheti cha TLS. Katika ENS, jina la DNS linaunganishwa na anwani ya pochi ya Ethereum. Katika Maven Central, jina la DNS linakuwa msingi wa nafasi ya jina (namespace) kwa vifurushi vya Java. Jedwali hili linaonyesha jinsi mzizi mmoja wa uaminifu wa DNS unavyoweza kuleta matokeo tofauti sana kwenye mifumo tofauti.
Kielelezo 1 kinaelezea ratiba ya kiungo cha zombi. Jina la DNS linazaliwa, kisha linaunganishwa na mfumo mwingine. Baadaye, kipindi cha umiliki wa DNS kinaisha; lakini kiungo kwenye mfumo wa nje bado kinaendelea. Kipindi cha zombi ni sawa na nafasi hii ya muda.
Kielelezo 2 kinaonyesha makundi matano ya mashambulizi kwenye miunganisho ya DNS. Haya ni pamoja na uundaji wa viungo kwa wingi, uvamizi wa majina yaliyounganishwa (linked name squatting), uvamizi wa rasilimali zilizounganishwa, uchukuaji wa majina yaliyounganishwa (linked name takeover), na uchukuaji wa rasilimali zilizounganishwa. Ujumbe mkuu wa kielelezo hiki ni huu: Hatari sio tu kusajiliwa upya kwa jina la kikoa; bali rasilimali ya mfumo wa nje iliyounganishwa na jina hilo hubeba uaminifu wa zamani.
Kielelezo 3 kinaonyesha mabadiliko ya viwango vya zombi kwa muda kwenye Web PKI, ENS On-chain, na Maven Central. Katika Web PKI, kiwango cha zombi kiko chini zaidi na kinapunguzwa na muda wa cheti. Hata hivyo, mifumo ya ENS On-chain na Maven Central inakusanya rekodi za zombi kwa sababu ni mifumo ya kuthibitisha mara moja tu.
Kielelezo 4 kinaonyesha ongezeko la viungo vya ENS Gasless kadiri muda unavyopita. Jambo muhimu hapa ni kwamba viungo vya ENS Gasless huthibitishwa upya na DNSSEC kila vinapotumiwa. Kwa hivyo, wakati rekodi ya DNS TXT inapotea, kiungo hicho hakifanyi kazi tena na hakibaki hai kama zombi.
Kielelezo 5 kinalinganisha muda wa kuishi wa majina ya DNS yanayounda zombi. Kwa upande wa Web PKI, majina ya kikoa ya muda mfupi na upotezaji wa haraka kando ya Kipindi cha Neema cha Kuongeza (Add Grace Period) yanavutia. Kwa upande wa ENS On-chain na Maven Central, uundaji wa zombi huonekana zaidi kando ya vipindi vya mwaka vya kusasisha majina ya kikoa. Hii inamaanisha kuwa zombi wengi huundwa kutokana na kumalizika kwa muda wa asili wa jina la kikoa badala ya ufungaji wa makusudi.
Kielelezo 6 kinaonyesha muda ambao vyeti vya zombi vya Web PKI vinadumu. Utafiti unaonyesha kwamba vyeti vingi vya zombi vinaishi karibu na muda wa uhalali wa siku 90, huku muda wa kati ukiwa ni siku 75, na asilimia 40 hudumu kwa siku 80 au zaidi.
Kielelezo 7 kinaonyesha ni kwa muda gani vyeti vya TLS vya zombi vinaendelea kutolewa na seva baada ya jina la DNS kufa. Ingawa takriban robo ya vyeti havitolewi kamwe, takriban theluthi moja vinaendelea kutolewa kwa siku 60 au zaidi. Hii inaonyesha kwamba hatari ya uigaji (impersonation) inaweza kuendelea kupitia vyeti vya zamani ambavyo vivinjari bado vinaweza kuvichukulia kuwa halali.
Jedwali 3 linafupisha hatari kubwa zaidi ya kiusalama katika upande wa Maven Central. Matoleo mapya ya vifurushi yalichapishwa katika nafasi za majina za zombi 547 kati ya nafasi 4,053 zinazojulikana tarehe zake za kuanza, hata baada ya kuwa zombi. Nafasi 214 kati ya hizo ziliendelea kuchapisha matoleo mapya hata baada ya jina la DNS kusajiliwa upya. Matokeo haya ni onyo zito sana kwa mnyororo wa usambazaji wa programu.
5. Maelezo ya chanzo na mbinu
Utafiti unachanganya vyanzo vitatu vikuu vya data: mialiko ya RDAP, data za kihistoria za uelekezaji wa eneo la TLD (TLD zone delegation), na skanning tendaji za utatuzi wa DNS. Vyanzo hivi vinatumika kwa pamoja kubaini vipindi ambavyo majina ya kikoa yalisajiliwa au kuonekana.
Kwa upande wa Web PKI, watafiti wanachunguza vyeti vya TLS vilivyothibitishwa kwa kikoa ambavyo vinatengenezwa chini ya majina mapya ya kikoa yaliyosajiliwa. Kwa kutumia kumbukumbu za Uwazi wa Vyeti (Certificate Transparency logs) na udhibiti wa viungo vya TLS, vyeti milioni 52.2 na majina mapya ya kikoa milioni 23.6 yalichunguzwa kati ya tarehe 01-10-2025 na 15-04-2026.
Kwa upande wa ENS On-chain, rekodi za blockchain ya Ethereum zilichunguzwa na viungo 1,882 vilibainishwa kupitia rekodi za miamala za mkataba wa smart wa DNSRegistrar kuanzia mwaka 2018. Kwa ENS Gasless, rekodi za DNS TXT ziligunduliwa kupitia skanning tendaji.
Kwa upande wa Maven Central, nakala za hifadhi (repository mirrors) zilichunguzwa, nafasi za majina zinazotokana na DNS za kinyume (reverse-DNS) zilitengwa, na matoleo milioni 19.1 ya vifurushi chini ya nafasi za majina 31,853 yalichanganuliwa.
Kwa kila kiungo, muda wa kuzaliwa wa kiungo, muda wa kufa ikiwa upo, na kipindi cha umiliki wa DNS ulipoundwa vilibainishwa. Kisha, ikiwa umiliki wa DNS umeisha lakini kiungo kinaendelea kuishi kwenye mfumo wa nje, kilialamishwa kama zombi.
6. Lebo za meta
Tokeo kuu la kwanza la utafiti huu ni kwamba viungo vya zombi hupatikana katika kila mfumo unaochunguzwa. Hata hivyo, viwango hubadilika sana kulingana na muundo wa mfumo. Katika Web PKI, kiwango cha zombi hubaki kuwa chini kiasi kwa sababu vyeti vina kikomo cha muda. Kwenye mifumo ya kuthibitisha mara moja tu kama ENS On-chain na Maven Central, rekodi za zombi hukusanyika.
Kwa upande wa Web PKI, kiwango cha zombi katika vyeti vya TLS vya majina mapya ya kikoa huonekana kuwa karibu asilimia 2.7. Sehemu kubwa ya vyeti vya zombi huendelea kuishi hadi muda wa uhalali wa cheti uishe. Ubatilishaji (Revocation) unaweza kuwa na ufanisi ukitokea; lakini katika utafiti huu, inaonekana kwamba ni sehemu ndogo tu ya vyeti vya zombi hufutwa.
Kwa upande wa ENS On-chain, kufikia mwezi wa Aprili 2026, viungo 425 kati ya 1,882 vilivyo hai, yaani karibu asilimia 23.8, vilipatikana vikiwa zombi. Muhimu zaidi, hakuna zombi yoyote wa ENS On-chain aliyesafishwa. Umri wa kati wa zombi wa ENS On-chain ni miaka 1.9.
Kwenye Maven Central, nafasi za majina 4,842 kati ya 31,853, au karibu asilimia 15.2, ziko katika hali ya zombi. Kwa kuwa nafasi za majina za Maven ni za kudumu na vifurushi haviwezi kufutwa kwa urahisi kutokana na sera ya kutobadilika (immutability), hali hii ni muhimu sana linapokuja suala la mnyororo wa usambazaji wa programu.
Katika Web PKI, zilipochunguzwa vyeti 675,000 vya zombi, muda wa kati wa zombi ulipatikana kuwa siku 75. Karibu asilimia 40 huchukua siku 80 au zaidi. Zaidi ya hayo, vyeti 7,300 vya zombi viliendelea kutolewa hata baada ya jina la DNS kusajiliwa upya. Inaelezwa kuwa hizi ziliendelea kutolewa kwa muda wa kati wa siku 49 zaidi.
Kwa upande wa Maven Central, matoleo mapya yalichapishwa katika nafasi 547 za majina za zombi kati ya nafasi 4,053 zinazojulikana tarehe zake za kuanza baada ya kuwa zombi. Huku nafasi za majina 214 zikiendelea kuchapisha matoleo mapya hata baada ya jina la DNS kusajiliwa upya. Hili linatengeneza fursa inayoweza kuwa hatari kwa mnyororo wa usambazaji wa programu kwa matumizi yanayosimamia vitegemezi (dependencies).
Kwa Nini Hii Ni Muhimu?
Uaminifu kwenye intaneti mara nyingi hutegemea swali la "jina la kikoa linamilikiwa na nani?". Hata hivyo, utafiti huu unaonyesha kwamba kuthibitisha jina la kikoa mara moja hakutoshi kwenye mifumo ya nje ya muda mrefu. Umiliki wa jina la kikoa unaweza kuwa wa muda; lakini uhusiano wa uaminifu huharibika ikiwa rekodi ya uaminifu katika mfumo wa nje ni ya kudumu.
Hatari hii sio tu kwa tovuti. Anwani za pochi za sarafu-fiche (crypto), vifurushi vya programu, vyeti vya TLS, vitambulisho vya mitandao ya kijamii, na mifumo mingine mingi inaweza kuunganishwa kwenye DNS. Umiliki wa DNS unapobadilika, kama mifumo hii haitajisasisha, rekodi iliyobaki kutoka kipindi cha zamani cha umiliki inaweza kugeuka kuwa fursa ya shambulizi kwenye kipindi kipya.
Matokeo ya Maven Central yanavutia hasa kwa upande wa mnyororo wa usambazaji wa programu. Ikiwa nafasi ya jina imebaki kutoka kwenye kipindi cha zamani cha umiliki wa DNS na kisha matoleo mapya ya vifurushi yakaweza kuchapishwa, hali hii inaweza kuleta hatari kubwa ya usalama kwa mifumo ya otomatiki inayojenga (build systems).
Kwa upande wa crypto, matokeo ya ENS On-chain pia ni muhimu. Jina la DNS linaweza kuwa liliunganishwa na anwani fulani ya pochi zamani. Jina la kikoa likihamishiwa kwa mtu mwingine baadaye, lakini kiungo cha zamani cha ENS kikaendelea kuishi, watumiaji wanaweza kuwasiliana na anwani isiyo sahihi ya pochi.
Kwa upande wa Verianla, ujumbe mkuu wa utafiti huu ni huu: Katika miunganisho ya DNS, uaminifu haupaswi kuachwa kwa uthibitisho wa mara moja. Umiliki wa jina la kikoa ni kitu kinachoweza kubadilika; kwa hivyo kila mfumo wa nje uliounganishwa na DNS unapaswa kuchukulia mabadiliko ya umiliki kama tukio muhimu la daraja la kwanza la usalama.
Mambo ya Kuzingatia
Utafiti huu una lengo la kutoa taarifa za usalama. Makala haya hayatoi maelekezo ya kiufundi ya kuteka nyara jina la kikoa, matumizi mabaya ya vyeti, au mashambulizi kwenye mnyororo wa usambazaji wa programu.
Utafiti unatoa vipindi vya umiliki wa DNS si moja kwa moja kutoka kwenye historia kamili ya usajili; bali kutoka kwenye data za RDAP, uelekezaji wa eneo (zone delegation), na uchunguzi tendaji wa DNS. Kutokana na hili, baadhi ya mabadiliko ya umiliki yanaweza kutogunduliwa.
Kizingiti cha pengo la siku 80 ni uchaguzi wa kihafidhina. Chaguo hili hupunguza chanya za uongo (false positives); hata hivyo, hasa katika visa vya uchukuaji wa haraka (dropcatching) au usajili upya wa muda mfupi, baadhi ya zombi wanaweza kutohesabiwa.
Data za Web PKI zinategemea tu uchunguzi wa miezi sita wa majina mapya ya kikoa. Kwa hivyo, huenda zisiwakilishe ulimwengu mzima wa Web PKI. Kwa kuwa majina mapya ya kikoa huwa na mwelekeo wa kuwa na maisha mafupi, kiwango cha zombi kinaweza kuonekana kuwa cha juu zaidi ukilinganisha na mfumo mzima.
Matokeo ya ENS On-chain na Maven Central yanaonyesha kuwa mifumo inayothibitisha mara moja inakusanya zombi; hata hivyo, hii haimaanishi kwamba kila rekodi ya zombi inatumiwa katika shambulio linaloendelea. Baadhi ya matokeo sio uthibitisho wa moja kwa moja wa unyonyaji, bali ni viashiria vya fursa za mashambulizi.
Kwa uthibitisho wa vifurushi hasidi kwenye Maven Central, yaliyomo kwenye kifurushi, funguo za saini, na mabadiliko ya matoleo yanahitaji kuchunguzwa kivyake. Utafiti huu unaonyesha hatari inayoweza kutokea katika mwelekeo huu, hauweki alama kila mfano kama shambulio la hakika.
Hitimisho
Utafiti huu wa kitaaluma unaonyesha kuwa miunganisho ya DNS inabeba deni la kiusalama lisiloonekana lakini lenye umuhimu mkubwa. Jina la kikoa linapounganishwa na mfumo, uhusiano wa uaminifu huanza; lakini umiliki wa jina la kikoa unapobadilika baadaye, uhusiano huu wa uaminifu nao unapaswa kusasishwa.
Mifano ya Web PKI, ENS, na Maven Central inaonyesha tatizo lilelile la msingi kwa njia tofauti. Katika Web PKI, muda wa vyeti unadhibiti hatari ya zombi; lakini kwa kuwa ubatilishaji unatumiwa kwa nadra, vyeti vya zombi vinaweza kubaki halali kwa wiki kadhaa. Mifumo ya kuthibitisha mara moja tu kama ENS On-chain na Maven Central inafanya viungo kuwa vya kudumu na hivyo kukusanya rekodi za zombi baada ya muda.
Pendekezo la ulinzi lenye nguvu zaidi la utafiti ni kuthibitisha upya kiungo kila kinapotumiwa. ENS Gasless inaonyesha mbinu hii: Kwa kuwa udhibiti hufanywa na DNSSEC kwenye kila matumizi, rekodi za zombi haziundwi kimaumbile. Ulinzi wa pili bora ni kupunguza muda wa kuishi wa kiungo na kuhitaji usasishaji wa mara kwa mara.
Kwa mtazamo wa Verianla, matokeo yako wazi: DNS ni msingi thabiti wa uaminifu kwenye intaneti; hata hivyo, mifumo ya nje inayotegemea DNS haipaswi kusahau kuwa umiliki wa jina la kikoa unaweza kubadilika. Vinginevyo jina la kikoa hupotea, lakini rekodi ya zamani ya uaminifu huendelea kuishi kama "zombi".
Kumbuka Kuhusu Chanzo na Mbinu
Maudhui haya yameandaliwa kwa kuchunguza PDF ya kitaaluma inayoitwa Zombies in Alternate Realities: The Afterlife of Domain Names in DNS Integrations. Andiko hili sio tafsiri ya neno kwa neno. Lengo la utafiti, dhana, muundo wa mbinu, matokeo makuu, jumbe za vielelezo na majedwali, hitimisho la usalama, na mapungufu yameelezwa upya kwa njia iliyorahisishwa, ya kipekee, na ya kihariri katika Kiswahili kwa ajili ya wasomaji wa Verianla.
Kwa kuwa hakuna fomula nyingi za hisabati kwenye PDF, sehemu ya fomula imeandaliwa ili kufafanua ufafanuzi wa kiungo cha zombi, kiwango cha zombi, muda wa zombi, na mantiki ya uthibitishaji upya kwa kutumia alama za uwakilishi zinazoendana na MathJax. Makala haya si hakikisho la usalama, mwongozo wa kiufundi wa mashambulizi, au maelekezo ya usakinishaji.
Acha maoni
Anwani yako ya barua pepe haitachapishwa. Sehemu za lazima zimewekewa alama ya *