

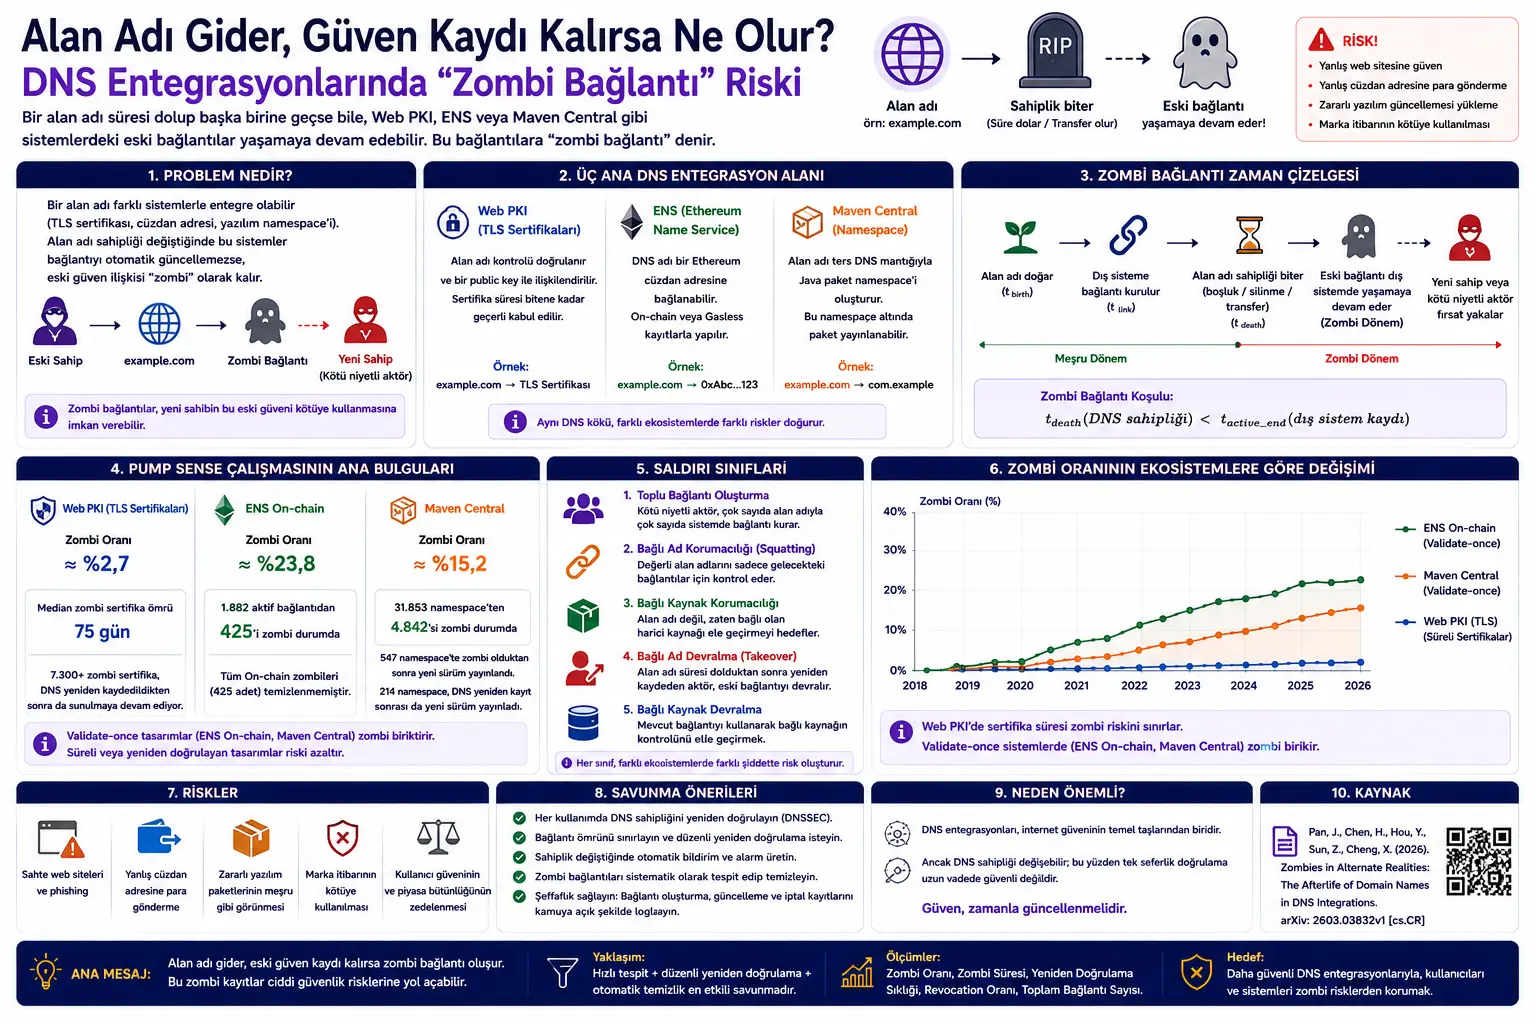
Ushbu maqola DNS domen nomlarining turli raqamli ekotizimlar bilan bog‘lanishi natijasida yuzaga keladigan doimiy xavfsizlik risklarini o‘rganuvchi akademik tadqiqot asosida tayyorlangan. Ko‘rib chiqilgan tadqiqot Zombies in Alternate Realities: The Afterlife of Domain Names in DNS Integrations nomini olgan va 2026 yilga oid tadqiqot qoralamasidir.
Tadqiqot mavzusi dastlab texnik ko‘rinsa-da, aslida internet xavfsizligi uchun juda asosiy muammoga ishora qiladi: domen nomi bugun bir shaxs yoki tashkilotga tegishli bo‘lishi mumkin, ammo ertaga muddati tugashi, boshqa kishiga o‘tishi yoki qayta ro‘yxatdan o‘tkazilishi mumkin. Shunga qaramay, ayrim tizimlar domen egaligi o‘zgarganidan keyin eski bog‘lanishni o‘chirmaydi yoki qayta tekshirmaydi.
Bunday holatda zombi bog‘lanish paydo bo‘ladi. Ya’ni DNS egaligi endi amalda emas, biroq boshqa ekotizimda o‘sha domen nomiga bog‘langan eski yozuv yashashda davom etadi. Bu yozuv TLS sertifikati, Ethereum Name Service bog‘lanishi yoki Maven Central dasturiy namespace’i bo‘lishi mumkin.
Tadqiqot ushbu muammoni Web PKI, ENS va Maven Central orqali o‘rganadi. Web PKI tomonida domen nomlariga bog‘langan TLS sertifikatlari; ENS tomonida DNS nomlarining Ethereum hamyon manzillariga bog‘lanishi; Maven Central tomonida esa DNS nomlariga asoslangan Java paket namespace’lari tahlil qilinadi.
Ushbu material xavfsizlik bo‘yicha axborot berish maqsadida tayyorlangan. Maqola domenni egallab olish yoki dasturiy ta’minot ta’minot zanjiriga hujum qilish bo‘yicha texnik ko‘rsatma bermaydi. Maqsad DNS bog‘lanishlarida egalik almashganidan keyin yuzaga kelishi mumkin bo‘lgan risklar va himoya tamoyillarini sodda tarzda tushuntirishdir.
Yangi akademik tadqiqot DNS domen nomlari Web PKI, Ethereum Name Service va Maven Central kabi tizimlar bilan bog‘langanda, egalik o‘zgarishlari har doim ham kuzatib borilmasligini ko‘rsatadi. Tadqiqotchilar bu holatni “zombie linkage”, ya’ni zombi bog‘lanish deb ataydi. Natijalarga ko‘ra zombi bog‘lanishlar o‘rganilgan har bir ekotizimda mavjud: yangi domen nomlariga tegishli TLS sertifikatlarida taxminan %2,7, ENS On-chain bog‘lanishlarida taxminan %23,8 va Maven Central namespace’larida taxminan %15,2 darajasida zombi yozuvlar kuzatiladi. Eng muhim xabar shuki: DNS egaligi o‘zgarganda unga bog‘langan tashqi tizim yozuvlari avtomatik qayta tekshirilmasa, eski ishonch munosabati hujum yuzasiga aylanishi mumkin.
Muammo nima?
DNS internetning asosiy nomlash tizimidir. U odamlar eslab qolishi mumkin bo‘lgan domen nomlarini IP manzillari va boshqa resurslar bilan bog‘laydi. DNS nomlari global miqyosda noyob, keng tarqalgan va foydalanuvchilar tomonidan ishonchli deb qabul qilingani uchun boshqa ekotizimlar ham DNS bilan bog‘lanishni istaydi.
Masalan, Web PKI TLS sertifikati berishda domen nazoratini tekshiradi. ENS DNS nomini Ethereum hamyon manziliga bog‘lashi mumkin. Maven Central esa Java paket namespace’larida teskari DNS mantiqidan foydalanadi; masalan example.com domen nomi com.example namespace’i uchun asos bo‘lishi mumkin.
Bu bog‘lanishlar o‘rnatilganda odatda domen nazorati tekshiriladi. Muammo shundaki, bu tekshiruv ko‘pincha faqat boshida bajariladi. Keyinchalik domen muddati tugashi sabab yopilishi, boshqa kishiga sotilishi yoki qayta ro‘yxatdan o‘tkazilishi mumkin. Ammo tashqi ekotizimdagi bog‘lanish o‘sha holatda qolishi mumkin.
Tadqiqotning asosiy savoli quyidagicha: DNS egaligi o‘zgarganda, DNSga bog‘langan tashqi tizim yozuvlari eski ishonch munosabatini qancha vaqt davomida saqlaydi va bu holat qanday hujum yuzalarini keltirib chiqaradi?
Bu muammo ayniqsa muhim, chunki DNS nomi shunchaki yorliq emas. TLS sertifikati, hamyon manzili, dasturiy paket yoki ijtimoiy identifikator shu nom orqali ishonch qozonishi mumkin. Agar nom egaligi o‘zgarganiga qaramay eski bog‘lanish yashashda davom etsa, foydalanuvchilar noto‘g‘ri shaxsga pul yuborishi, soxta veb-saytga ishonishi yoki zararli dasturiy paketni qonuniy yangilanish deb qabul qilishi mumkin.
Usul nimani taklif qiladi?
Tadqiqot uch xil DNS integratsiyasini ko‘rib chiqadi:
Web PKI: DNS domen nomlarini TLS sertifikatlari bilan bog‘laydi. Sertifikat domen nomi ma’lum public key bilan bog‘langanini ko‘rsatadi.
ENS: DNS domen nomlarini Ethereum hamyon manzillari bilan bog‘lashi mumkin. Tadqiqot ayniqsa ENS On-chain va ENS Gasless farqini ko‘rib chiqadi.
Maven Central: Java dasturiy paketlari uchun DNS asosidagi namespace tizimidan foydalanadi. Domenni nazorat qilishini isbotlagan foydalanuvchi tegishli namespace ostida paket nashr qilishi mumkin.
Tadqiqotchilar avval ushbu ekotizimlardagi DNS bog‘lanishlarini aniqlaydi. Keyin har bir bog‘lanish qaysi DNS egalik davrida yaratilganini tushunishga harakat qiladi. Buning uchun RDAP yozuvlari, TLD zone delegation ma’lumotlari va faol DNS skanerlash kuzatuvlari birgalikda ishlatiladi.
Agar bog‘lanish yaratilgan DNS egalik davri tugaganidan keyin ham tashqi ekotizimda amal qilishda davom etsa, u zombi bog‘lanish sifatida tasniflanadi.
Tadqiqot faqat zombi bog‘lanishlar sonini hisoblamaydi. Ularning qancha vaqt davom etishi, qaysi ekotizim dizaynlari zombi yozuvlarni to‘plashi va ushbu zombi yozuvlar haqiqiy hujum yuzasini hosil qiladimi-yo‘qmi, shuni ham o‘rganadi.
Formulalar nimani anglatadi?
Ushbu PDF moliyaviy modellashtirish yoki sun’iy intellekt maqolalaridagi kabi intensiv matematik formulalarni o‘z ichiga olmaydi. Biroq tadqiqotning asosiy tushunchalari va tasniflash mantiqini MathJax bilan mos sodda ko‘rinishda ifodalash mumkin.
1. DNS egalik davri
DNS domen nomi ma’lum shaxs yoki tashkilot tomonidan uzluksiz nazorat qilingan vaqt oralig‘ini quyidagicha ifodalash mumkin:
Bu yerda \(t_{birth}\) domen nomining tegishli egalik davri boshlanishini, \(t_{death}\) esa ushbu egalik davri tugashini anglatadi. Domen muddati tugasa, o‘chirib tashlansa yoki qayta ro‘yxatdan o‘tkazilsa, bu davr yopiladi.
2. DNS integratsiyasi bog‘lanishi
Ekotizimda DNS nomiga bog‘langan yozuvni quyidagicha tasavvur qilish mumkin:
Bu yerda \(D\) DNS domen nomini, \(L\) bog‘langan nomni, \(R\) bog‘langan resursni, \(t_{link}\) bog‘lanish yaratilgan vaqtni, \(t_{expire}\) esa mavjud bo‘lsa, ekotizim ichidagi bog‘lanish tugash vaqtini ko‘rsatadi.
Masalan, Web PKI’da \(L\) public key, \(R\) tasdiqlangan veb-sayt bo‘lishi mumkin. ENS’da \(L\) Ethereum hamyon manzili, \(R\) esa hamyon balansi va tranzaksiya tarixi. Maven Central’da \(L\) com.example kabi namespace; \(R\) esa shu namespace ostidagi paketlardir.
3. Zombi bog‘lanish sharti
Bog‘lanish u yaratilgan DNS egalik davri tugaganidan keyin ham amal qilsa, zombi deb hisoblanadi:
Bu formulaning ma’nosi sodda: DNS egaligi tugagan, ammo tashqi tizimdagi yozuv hali ham amalda bo‘lsa, ishonch munosabati endi joriy DNS egaligini ifodalamaydi.
4. Zombi davomiyligi
Zombi bog‘lanish qancha vaqt risk tug‘dirishini quyidagicha ifodalash mumkin:
Bu muddat qancha uzun bo‘lsa, eski bog‘lanishdan kelib chiqadigan hujum yuzasi ham shuncha uzoq qoladi. Web PKI’da bu muddat sertifikatning amal qilish muddati bilan cheklangan. ENS On-chain va Maven Central kabi validate-once tizimlarda esa zombi bog‘lanishlar ancha uzoq yashashi mumkin.
5. Zombi ulushi
Ekotizimdagi zombi ulushini quyidagicha ko‘rsatish mumkin:
Bu nisbat tizim DNS egalik o‘zgarishlariga qanchalik sezgir ekanini umumlashtiradi. Tadqiqotda zombi ulushlari ekotizim dizayniga qarab keskin farq qilishi ko‘rinadi.
6. Kundalik kuzatuv bitset’i
Tadqiqotchilar DNS egalik oralig‘ini aniqlash uchun ishlatgan mantiqni kundalik kuzatuvlar orqali sodda qilib quyidagicha tasavvur qilish mumkin:
Bu yerda \(B_Z\) TLD zone delegation kuzatuvlaridan olingan kundalik bor/yo‘q ma’lumotini, \(B_S\) esa faol DNS skanerlardan olingan kundalik bor/yo‘q ma’lumotini ifodalaydi. Ikki manba birga ishlatilib, domen nomi qaysi kunlarda kuzatilgani aniqlanadi.
7. 80 kunlik bo‘shliq chegarasi
Tadqiqotda DNS egalik davrlarini ajratish uchun asosiy bo‘shliq chegarasi quyidagicha beriladi:
Bu chegara odatiy gTLD domen nomi tugash jarayonidagi auto-renew grace, redemption va pending delete bosqichlari bilan bog‘liq. 80 kun yoki undan uzun delegation bo‘shlig‘i domen haqiqatan o‘chirilgani va egalik davri tugagan bo‘lishi mumkinligi uchun kuchli signal deb qaraladi.
8. Revocation ta’siri
Zombi bog‘lanishda revocation bo‘lsa, faol muddat qisqaradi:
Web PKI’da sertifikat odatda amal qilish muddati tugaguncha yaroqli. Ammo sertifikat bekor qilinsa, zombi oynasi qisqarishi mumkin. Tadqiqot natijasi shuni ko‘rsatadiki, revocation sodir bo‘lganda samarali, biroq amaliyotda juda kam ishlatiladi.
9. Qayta tekshirish qoidasi
Xavfsiz dizayn uchun taklif etilgan ideal yondashuvni quyidagicha umumlashtirish mumkin:
Ya’ni bog‘langan nom har safar ishlatilganda DNS egaligi qayta tekshirilsa, zombi bog‘lanishlar yashashi mumkin bo‘lgan hudud keskin kamayadi. Shu sababli ENS Gasless yondashuvi tadqiqotda “zombie-free by design” deb baholanadi.
Grafik, jadval va sxemaning asosiy xabari
1-jadval, Web PKI, ENS va Maven Central integratsiyalarida DNS nomi qanday ishlatilishini taqqoslaydi. Web PKI’da bog‘lanish TLS sertifikatidir. ENS’da DNS nomi Ethereum hamyon manziliga bog‘lanadi. Maven Central’da DNS nomi Java paket namespace’i uchun asos bo‘ladi. Bu jadval bir xil DNS ishonch ildizi juda turli tizimlarda juda turli oqibatlarga olib kelishi mumkinligini ko‘rsatadi.
1-rasm, zombi bog‘lanish vaqt chizig‘ini tushuntiradi. DNS nomi paydo bo‘ladi, keyin boshqa ekotizimga bog‘lanadi. Keyinchalik DNS egalik davri tugaydi, ammo tashqi ekotizimdagi bog‘lanish hali ham davom etadi. Zombi davri aynan shu oraliqdir.
2-rasm, DNS integratsiyalaridagi besh hujum sinfini ko‘rsatadi. Ular ommaviy bog‘lanish yaratish, linked name squatting, linked resource squatting, linked name takeover va linked resource takeover sifatida ajratiladi. Sxemaning asosiy xabari shuki: risk faqat domenni qayta ro‘yxatdan o‘tkazish emas; domen bilan bog‘langan tashqi ekotizim resursi eski ishonchni saqlab qolishidir.
3-rasm, Web PKI, ENS On-chain va Maven Central’da zombi ulushlarining vaqt bo‘yicha o‘zgarishini ko‘rsatadi. Web PKI’da zombi ulushi pastroq va sertifikat muddati bilan cheklangan. ENS On-chain va Maven Central esa validate-once tizimlar bo‘lgani sabab zombi yozuvlarni to‘playdi.
4-rasm, ENS Gasless bog‘lanishlarining vaqt bo‘yicha o‘sishini ko‘rsatadi. Muhim jihati shuki, ENS Gasless bog‘lanishlari har foydalanishda DNSSEC orqali qayta tekshiriladi. Shu sababli DNS TXT yozuvi yo‘qolsa, bog‘lanish endi yechilmaydi va zombi sifatida yashashda davom etmaydi.
5-rasm, zombi hosil qiladigan DNS nomlarining umr davomiyligini taqqoslaydi. Web PKI tomonida qisqa umrli domenlar va Add Grace Period atrofidagi tez yo‘qolishlar e’tiborni tortadi. ENS On-chain va Maven Central tomonida esa zombi hosil bo‘lishi ko‘pincha yillik domen yangilash davrlari atrofida jamlanadi. Bu ko‘plab zombilar ataylab yopishdan ko‘ra domen muddatining tabiiy tugashi sabab yuzaga kelishini anglatadi.
6-rasm, Web PKI zombi sertifikatlari qancha davom etishini ko‘rsatadi. Tadqiqotda ko‘pchilik zombi sertifikat 90 kunlik amal qilish muddatiga yaqin yashashi, median muddat 75 kun ekani va %40’i 80 kun yoki undan ko‘p davom etishi qayd etiladi.
7-rasm, zombi TLS sertifikatlari DNS nomi “o‘lgandan” keyin serverlar tomonidan qancha vaqt taqdim etilganini ko‘rsatadi. Taxminan to‘rtdan biri umuman taqdim etilmaydi, taxminan uchdan biri esa 60 kun yoki undan ko‘p vaqt taqdim etilishda davom etadi. Bu brauzerlar hali ham yaroqli deb qabul qilishi mumkin bo‘lgan eski sertifikatlar orqali impersonation riski davom etishi mumkinligini ko‘rsatadi.
3-jadval, Maven Central tomonidagi eng muhim xavfsizlik riskini umumlashtiradi. Boshlanish sanasi ma’lum 4.053 ta zombi namespace’ning 547 tasida zombi holatiga kelgandan keyin yangi paket versiyalari nashr qilingan. Shulardan 214 namespace, DNS domen nomi qayta ro‘yxatdan o‘tkazilgandan keyin ham yangi versiyalar nashr qilishda davom etgan. Bu topilma dasturiy ta’minot ta’minot zanjiri uchun jiddiy ogohlantirishdir.
Tajribalar qanday o‘tkazilgan?
Tadqiqot uch asosiy ma’lumot manbasini birlashtiradi: RDAP so‘rovlari, tarixiy TLD zone delegation ma’lumotlari va faol DNS resolution skanerlari. Ushbu manbalar domen nomlari qaysi davrlarda ro‘yxatdan o‘tgan yoki kuzatilganini aniqlash uchun birga ishlatiladi.
Web PKI tomonida tadqiqotchilar yangi ro‘yxatdan o‘tkazilgan domenlar ostida yaratilgan domain-validated TLS sertifikatlarini o‘rganadi. Certificate Transparency loglari va TLS ulanish tekshiruvlari orqali 2025-10-01 bilan 2026-04-15 oralig‘ida 52,2 million sertifikat va 23,6 million yangi domen nomi kuzatilgan.
ENS On-chain tomonida Ethereum blockchain yozuvlari o‘rganilib, DNSRegistrar smart contract tranzaksiya yozuvlari orqali 2018 yildan boshlab 1.882 ta bog‘lanish ajratib olingan. ENS Gasless uchun esa DNS TXT yozuvlari faol skanerlash orqali topilgan.
Maven Central tomonida repository mirror skanerdan o‘tkazilgan, DNS asosidagi reverse-DNS namespace’lari ajratilgan va 31.853 namespace ostida 19,1 million paket versiyasi tahlil qilingan.
Har bir bog‘lanish uchun uning tug‘ilgan vaqti, mavjud bo‘lsa o‘lim vaqti hamda u yaratilgan DNS egalik davri aniqlangan. Keyin DNS egaligi tugagan bo‘lsa-yu, bog‘lanish tashqi ekotizimda yashashda davom etsa, zombi deb belgilangan.
Natijalar nimani ko‘rsatadi?
Tadqiqotning birinchi asosiy natijasi zombi bog‘lanishlar o‘rganilgan har bir ekotizimda mavjud ekanidir. Biroq ulushlar ekotizim dizayniga qarab keskin farq qiladi. Web PKI’da sertifikatlar muddatli bo‘lgani sabab zombi ulushi nisbatan past. ENS On-chain va Maven Central kabi validate-once tizimlarda esa zombi yozuvlar to‘planib boradi.
Web PKI tomonida yangi domenlarga tegishli TLS sertifikatlarida zombi ulushi taxminan %2,7 atrofida. Zombi sertifikatlarning katta qismi sertifikatning amal qilish muddati tugaguncha yashashda davom etadi. Revocation sodir bo‘lsa samarali bo‘lishi mumkin, biroq tadqiqotda zombi sertifikatlarning faqat kichik qismi bekor qilingani ko‘rinadi.
ENS On-chain tomonida 2026 yil aprel holatiga ko‘ra 1.882 faol bog‘lanishning 425 tasi, ya’ni taxminan %23,8’i zombi deb topilgan. Bundan ham muhimrog‘i, ENS On-chain zombilarining hech biri tozalanmagan. ENS On-chain zombi median yoshi 1,9 yil.
Maven Central tomonida 31.853 namespace’ning 4.842 tasi, ya’ni taxminan %15,2’i zombi holatida. Maven namespace’lari doimiy va paketlarni immutability siyosati sabab oson o‘chirib bo‘lmagani uchun bu holat dasturiy ta’minot ta’minot zanjiri nuqtai nazaridan ayniqsa muhim.
Web PKI’da 675 ming zombi sertifikat o‘rganilganda median zombi muddati 75 kun deb topilgan. Taxminan %40’i 80 kun yoki undan ko‘p davom etadi. Bundan tashqari, 7.3 ming zombi sertifikat DNS domen qayta ro‘yxatdan o‘tkazilgandan keyin ham taqdim etilishda davom etgan. Ular median hisobda yana 49 kun taqdim etilgani qayd etiladi.
Maven Central tomonida boshlanish sanasi ma’lum 4.053 ta zombi namespace’ning 547 tasida zombi bo‘lgandan keyin yangi versiyalar nashr qilingan. 214 namespace esa DNS domen qayta ro‘yxatdan o‘tkazilgandan keyin ham yangi versiyalar chiqarishda davom etgan. Bu bog‘liqliklarni boshqaradigan ilovalar uchun potensial xavfli dasturiy ta’minot ta’minot zanjiri yuzasini hosil qiladi.
Bu nega muhim?
Internetdagi ishonch ko‘pincha “domen kimga tegishli?” degan savolga tayanadi. Biroq ushbu tadqiqot domenni bir marta tekshirish uzoq umrli tashqi tizimlarda yetarli emasligini ko‘rsatadi. Domen egaligi vaqtinchalik bo‘lishi mumkin; agar tashqi tizimdagi ishonch yozuvi doimiy bo‘lsa, ishonch munosabati buziladi.
Bu risk faqat veb-saytlar bilan cheklanmaydi. Kripto hamyon manzillari, dasturiy paketlar, TLS sertifikatlari, ijtimoiy media identifikatorlari va ko‘plab boshqa tizimlar DNSga bog‘lanishi mumkin. DNS egaligi o‘zgarganda bu tizimlar o‘zini yangilamasa, eski egalik davridan qolgan yozuv yangi davrda hujum yuzasiga aylanishi mumkin.
Ayniqsa dasturiy ta’minot ta’minot zanjiri nuqtai nazaridan Maven Central natijalari e’tiborga loyiq. Agar namespace eski DNS egalik davridan qolgan bo‘lsa va keyin yangi paket versiyalari nashr qilinishi mumkin bo‘lsa, bu avtomatik build tizimlari uchun jiddiy xavfsizlik riskini tug‘dirishi mumkin.
Kripto tomonida ENS On-chain natijalari ham muhim. DNS nomi avval ma’lum bir hamyon manziliga bog‘langan bo‘lishi mumkin. Domen keyin boshqa kishiga o‘tsa ham, eski ENS bog‘lanishi yashashda davom etsa, foydalanuvchilar noto‘g‘ri hamyon manzili bilan o‘zaro aloqaga kirishi mumkin.
Verianla nuqtai nazaridan ushbu tadqiqotning asosiy xabari shunday: DNS integratsiyalarida ishonch bir martalik tekshiruvga tashlab qo‘yilmasligi kerak. Domen egaligi o‘zgarishi mumkin; shu sababli DNSga bog‘langan har bir tashqi tizim egalik o‘zgarishini birinchi darajali xavfsizlik hodisasi sifatida qabul qilishi kerak.
E’tibor beriladigan jihatlar
Ushbu tadqiqot xavfsizlik bo‘yicha ma’lumot berish maqsadida tayyorlangan. Maqola domenni egallab olish, sertifikatdan noto‘g‘ri foydalanish yoki dasturiy ta’minot ta’minot zanjiri hujumi bo‘yicha texnik ko‘rsatma bermaydi.
Tadqiqot DNS egalik davrlarini to‘liq ro‘yxat tarixidan bevosita emas, RDAP, zone delegation va faol DNS skanerlash ma’lumotlaridan chiqaradi. Shu sababli ayrim egalik o‘zgarishlari ko‘zdan qochishi mumkin.
80 kunlik bo‘shliq chegarasi konservativ tanlovdir. Bu tanlov false positive holatlarni kamaytiradi, biroq ayniqsa tez dropcatching yoki qisqa muddatli qayta ro‘yxatdan o‘tish holatlarida ayrim zombilar hisobga olinmasligi mumkin.
Web PKI ma’lumoti faqat olti oylik yangi domen kuzatuviga asoslanadi. Shu sababli u butun Web PKI olamini ifodalamasligi mumkin. Yangi domenlar qisqa umrli bo‘lishga moyilroq bo‘lgani sabab zombi ulushi umumiy ekotizimga qaraganda yuqoriroq ko‘rinishi mumkin.
ENS On-chain va Maven Central natijalari validate-once tizimlar zombi yozuvlarni to‘plashini ko‘rsatadi, biroq har bir zombi yozuv faol hujumda ishlatilgan degani emas. Ayrim natijalar bevosita exploitation isboti emas, balki hujum yuzasi ko‘rsatkichidir.
Maven Central’da zararli paketni tasdiqlash uchun paket tarkibi, imzo kalitlari va versiya o‘zgarishlarini alohida o‘rganish kerak. Tadqiqot bu yo‘nalishda potensial riskni ko‘rsatadi, ammo har bir misolni aniq hujum deb belgilamaydi.
Xulosa
Ushbu akademik tadqiqot DNS integratsiyalari ko‘rinmas, ammo muhim xavfsizlik qarziga ega ekanini ko‘rsatadi. Domen nomi ekotizimga bog‘langanda ishonch munosabati boshlanadi; ammo domen egaligi keyinchalik o‘zgarsa, bu ishonch munosabati ham yangilanishi kerak.
Web PKI, ENS va Maven Central misollari bir xil asosiy muammoni turli shaklda ko‘rsatadi. Web PKI’da sertifikat muddatlari zombi riskini cheklaydi; biroq revocation kam ishlatilgani sabab zombi sertifikatlar haftalab yaroqli qolishi mumkin. ENS On-chain va Maven Central kabi validate-once tizimlar esa bog‘lanishlarni doimiylashtirgani uchun zombi yozuvlar vaqt o‘tishi bilan to‘planadi.
Tadqiqotning eng kuchli himoya tavsiyasi bog‘lanishni har foydalanishda qayta tekshirishdir. ENS Gasless bu yondashuvni ko‘rsatadi: DNSSEC orqali har foydalanishda tekshiruv bajarilgani uchun zombi yozuvlar dizayn bo‘yicha yuzaga kelmaydi. Ikkinchi eng yaxshi himoya bog‘lanish umrini cheklash va muntazam yangilashni talab qilishdir.
Verianla nuqtai nazaridan xulosa aniq: DNS internet ishonchining kuchli poydevoridir, biroq DNSga asoslangan tashqi tizimlar domen egaligi o‘zgarishi mumkinligini unutmasligi kerak. Aks holda domen yo‘qoladi, ammo eski ishonch yozuvi “zombi” sifatida yashashda davom etadi.
Manba va usul bo‘yicha izoh
Ushbu material Zombies in Alternate Realities: The Afterlife of Domain Names in DNS Integrations nomli akademik PDF ko‘rib chiqilib tayyorlangan. Matn so‘zma-so‘z tarjima emas. Tadqiqotning maqsadi, tushunchalari, usul tuzilmasi, asosiy natijalari, rasm va jadval xabarlari, xavfsizlik xulosalari va cheklovlari Verianla o‘quvchilari uchun soddalashtirilgan, original va tahririy o‘zbek tilida qayta bayon qilingan.
PDFda intensiv matematik formulalar bo‘lmagani sabab formula bo‘limi tadqiqotdagi zombi bog‘lanish ta’rifi, zombi ulushi, zombi davomiyligi va qayta tekshirish mantiqini MathJax bilan mos ramziy ko‘rsatmalar orqali tushuntiradigan tarzda tayyorlangan. Maqola xavfsizlik kafolati, texnik hujum qo‘llanmasi yoki o‘rnatish yo‘riqnomasi emas.
Izoh qoldiring
E-pochta manzilingiz chop etilmaydi. Majburiy maydonlar * bilan belgilangan