

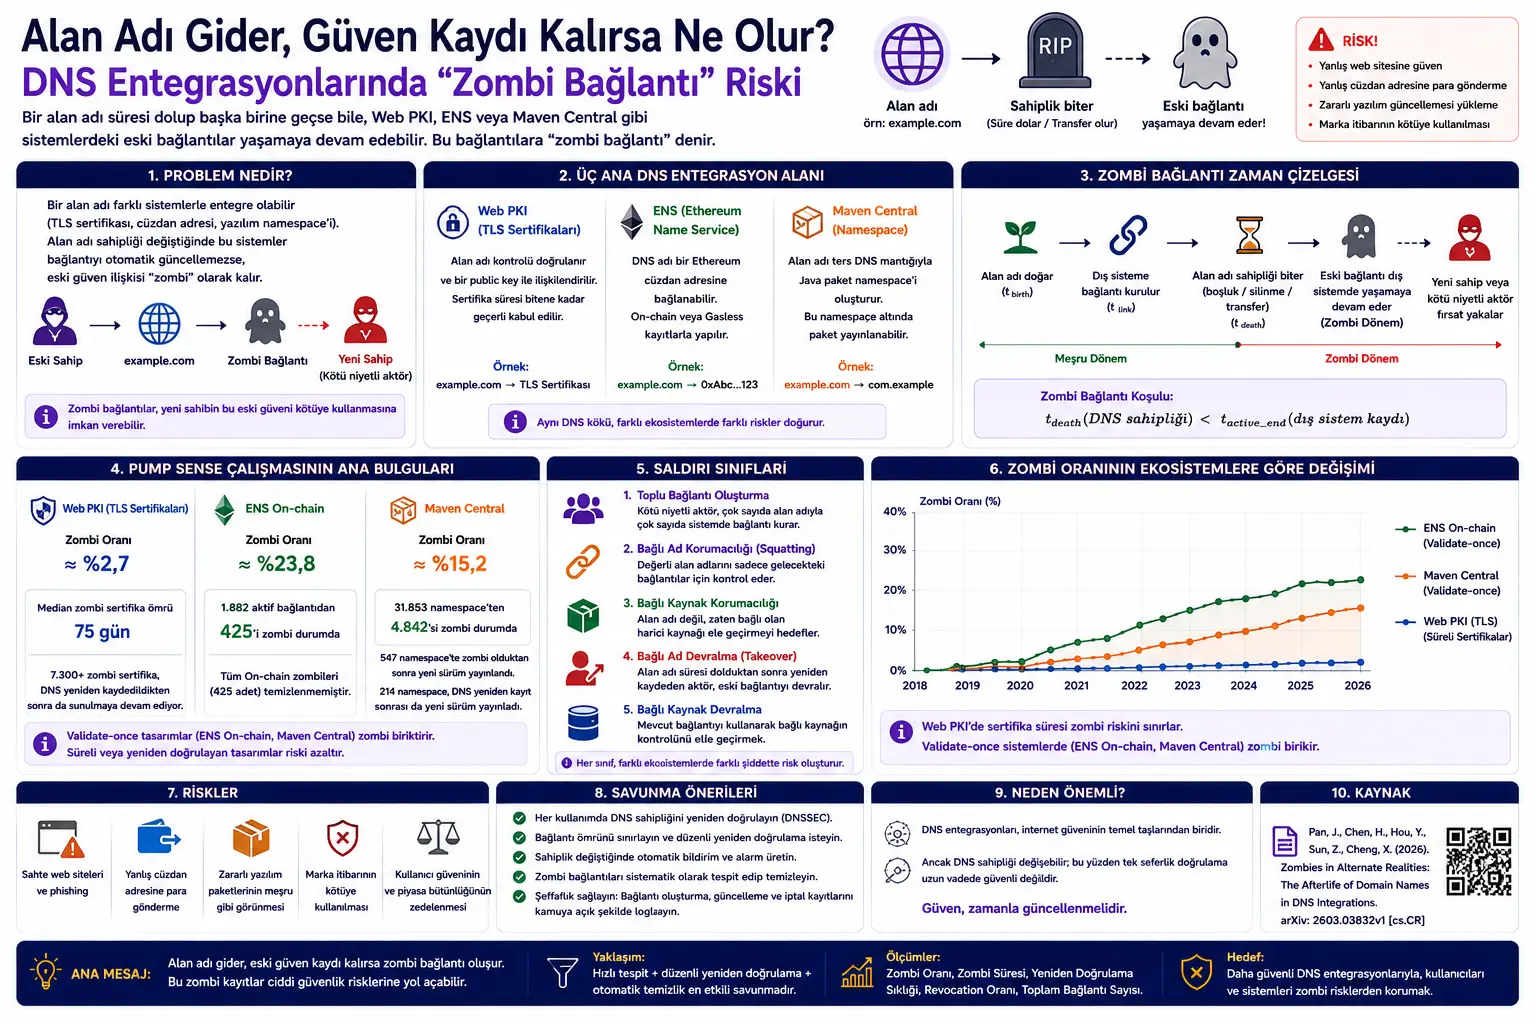
Bu yazı, DNS alan adlarının farklı dijital ekosistemlerle bağlanması sonucu ortaya çıkan kalıcı güvenlik risklerini inceleyen akademik bir çalışmadan hazırlanmıştır. İncelenen çalışma, Zombies in Alternate Realities: The Afterlife of Domain Names in DNS Integrations başlığını taşımaktadır ve 2026 tarihli bir araştırma taslağıdır.
Çalışmanın konusu ilk bakışta teknik görünse de, aslında internet güvenliği açısından çok temel bir probleme işaret eder: Bir alan adı bugün bir kişiye veya kuruma ait olabilir, ancak yarın süresi dolabilir, başka birine geçebilir veya yeniden kaydedilebilir. Buna rağmen bazı sistemler, alan adı sahipliği değiştikten sonra eski bağlantıyı silmez veya tekrar doğrulamaz.
Bu durumda ortaya zombi bağlantı çıkar. Yani DNS sahipliği artık geçerli değildir, fakat başka bir ekosistemde o alan adına bağlı eski kayıt hâlâ yaşamaya devam eder. Bu kayıt bir TLS sertifikası, bir Ethereum Name Service bağlantısı veya bir Maven Central yazılım namespace’i olabilir.
Çalışma Web PKI, ENS ve Maven Central üzerinden bu sorunu inceliyor. Web PKI tarafında alan adlarına bağlı TLS sertifikaları; ENS tarafında DNS adlarının Ethereum cüzdan adreslerine bağlanması; Maven Central tarafında ise DNS adlarına dayalı Java paket namespace’leri analiz ediliyor.
Bu içerik güvenlik bilgilendirmesi amacıyla hazırlanmıştır. Yazı, alan adı ele geçirme veya yazılım tedarik zinciri saldırısı için teknik talimat vermez. Amaç, DNS bağlantılarında sahiplik değişimi sonrası oluşabilecek riskleri ve savunma ilkelerini sade biçimde anlatmaktır.
Yeni bir akademik çalışma, DNS alan adlarının Web PKI, Ethereum Name Service ve Maven Central gibi sistemlerle bağlandığında, sahiplik değişimlerinin her zaman takip edilmediğini gösteriyor. Araştırmacılar bu durumu “zombie linkage” yani zombi bağlantı olarak adlandırıyor. Bulgulara göre zombi bağlantılar her incelenen ekosistemde mevcut: yeni alan adlarına ait TLS sertifikalarında yaklaşık %2,7, ENS On-chain bağlantılarında yaklaşık %23,8 ve Maven Central namespace’lerinde yaklaşık %15,2 oranında zombi kayıt görülüyor. En kritik mesaj şu: DNS sahipliği değiştiğinde, ona bağlı dış sistem kayıtları otomatik olarak yeniden doğrulanmıyorsa, eski güven ilişkisi saldırı yüzeyine dönüşebilir.
Problem Ne?
DNS, internetin temel adlandırma sistemidir. İnsanların hatırlayabildiği alan adlarını IP adresleri ve diğer kaynaklarla ilişkilendirir. DNS adları küresel olarak benzersiz, yaygın ve kullanıcılar tarafından güvenilir görüldüğü için başka ekosistemler de DNS’e bağlanmak ister.
Örneğin Web PKI, TLS sertifikası verirken alan adı kontrolünü doğrular. ENS, DNS adını Ethereum cüzdan adresine bağlayabilir. Maven Central ise Java paket namespace’lerinde ters DNS mantığını kullanır; örneğin example.com alan adı com.example namespace’i için temel alınabilir.
Bu bağlantılar kurulurken genellikle alan adı kontrolü doğrulanır. Sorun, bu doğrulamanın çoğu zaman yalnızca başlangıçta yapılmasıdır. Alan adı daha sonra süresi dolduğu için kapanabilir, başka birine satılabilir veya yeniden kaydedilebilir. Fakat dış ekosistemdeki bağlantı aynı şekilde kalabilir.
Çalışmanın temel sorusu şudur: DNS sahipliği değiştiğinde, DNS’e bağlı dış sistem kayıtları ne kadar süreyle eski güven ilişkisini taşımaya devam ediyor ve bu durum hangi saldırı yüzeylerini oluşturuyor?
Bu problem özellikle önemlidir çünkü DNS adı yalnızca bir etiket değildir. Bir TLS sertifikası, bir cüzdan adresi, bir yazılım paketi veya bir sosyal kimlik bu ad üzerinden güven kazanabilir. Eğer adın sahipliği değiştiği hâlde eski bağlantı yaşamaya devam ederse, kullanıcılar yanlış kişiye para gönderebilir, sahte web sitesine güvenebilir veya zararlı yazılım paketini meşru güncelleme sanabilir.
Yöntem Ne Öneriyor?
Çalışma üç farklı DNS entegrasyonunu inceliyor:
Web PKI: DNS alan adlarını TLS sertifikalarıyla bağlar. Sertifika, alan adının belirli bir public key ile ilişkilendirildiğini gösterir.
ENS: DNS alan adlarını Ethereum cüzdan adresleriyle ilişkilendirebilir. Çalışma ENS On-chain ve ENS Gasless ayrımını özellikle inceler.
Maven Central: Java yazılım paketleri için DNS temelli namespace sistemi kullanır. Alan adını kontrol ettiğini kanıtlayan kullanıcı, ilgili namespace altında paket yayınlayabilir.
Araştırmacılar önce bu ekosistemlerdeki DNS bağlantılarını belirliyor. Ardından her bağlantının hangi DNS sahiplik dönemi içinde oluşturulduğunu anlamaya çalışıyor. Bunun için RDAP kayıtları, TLD zone delegation verileri ve aktif DNS tarama gözlemleri birlikte kullanılıyor.
Bir bağlantı, oluşturulduğu DNS sahiplik dönemi sona erdikten sonra hâlâ dış ekosistemde geçerli kalıyorsa, zombi bağlantı olarak sınıflandırılıyor.
Çalışma yalnızca zombi bağlantıların varlığını saymakla kalmıyor. Aynı zamanda bunların ne kadar sürdüğünü, hangi ekosistem tasarımlarının zombi biriktirdiğini ve bu zombi kayıtların gerçek saldırı yüzeyi oluşturup oluşturmadığını da inceliyor.
Formüller Ne Anlatıyor?
Bu PDF, finansal modelleme veya yapay zekâ makaleleri gibi yoğun matematiksel formüller içermiyor. Ancak çalışmanın temel kavramları ve sınıflandırma mantığı, MathJax uyumlu biçimde sade olarak gösterilebilir.
1. DNS sahiplik dönemi
Bir DNS alan adının belirli bir kişi veya kurum tarafından kesintisiz kontrol edildiği zaman aralığı şöyle temsil edilebilir:
Burada \(t_{birth}\), alan adının ilgili sahiplik döneminin başlangıcını; \(t_{death}\), bu sahiplik döneminin sona erdiği zamanı ifade eder. Alan adı süresi dolarsa, silinirse veya yeniden kaydedilirse bu dönem kapanır.
2. DNS entegrasyonu bağlantısı
Bir ekosistemde DNS adına bağlı kayıt şu şekilde düşünülebilir:
Burada \(D\), DNS alan adını; \(L\), bağlı adı; \(R\), bağlı kaynağı; \(t_{link}\), bağlantının oluşturulduğu zamanı; \(t_{expire}\), varsa bağlantının ekosistem içindeki sona erme zamanını gösterir.
Örneğin Web PKI’de \(L\) bir public key, \(R\) doğrulanmış web sitesi olabilir. ENS’de \(L\) bir Ethereum cüzdan adresi, \(R\) ise cüzdan bakiyesi ve işlem geçmişidir. Maven Central’da \(L\), com.example gibi namespace; \(R\), bu namespace altındaki paketlerdir.
3. Zombi bağlantı koşulu
Bir bağlantı, oluşturulduğu DNS sahiplik dönemi bittikten sonra hâlâ geçerliyse zombi kabul edilir:
Bu formülün anlamı basittir: DNS sahipliği bitmiş ama dış sistemdeki kayıt hâlâ geçerliyse, güven ilişkisi artık güncel DNS sahipliğini temsil etmiyordur.
4. Zombi süresi
Bir zombi bağlantının ne kadar süre risk oluşturduğunu şu şekilde ifade edebiliriz:
Bu süre ne kadar uzunsa, eski bağlantıdan doğan saldırı yüzeyi de o kadar uzun kalır. Web PKI’de bu süre sertifika geçerlilik süresiyle sınırlıdır. ENS On-chain ve Maven Central gibi validate-once sistemlerde ise zombi bağlantılar çok daha uzun süre yaşayabilir.
5. Zombi oranı
Bir ekosistemdeki zombi oranı şu şekilde gösterilebilir:
Bu oran, sistemin DNS sahiplik değişimlerine ne kadar duyarlı olduğunu özetler. Çalışmada zombi oranlarının ekosistem tasarımına göre çok farklılaştığı görülür.
6. Günlük gözlem bitset’i
Araştırmacıların DNS sahiplik aralıklarını çıkarmak için kullandığı mantık, günlük gözlemler üzerinden sade biçimde şöyle düşünülebilir:
Burada \(B_Z\), TLD zone delegation gözlemlerinden gelen günlük var/yok bilgisini; \(B_S\), aktif DNS taramalarından gelen günlük var/yok bilgisini ifade eder. İki kaynak birlikte kullanılarak alan adının hangi günlerde gözlendiği çıkarılır.
7. 80 günlük boşluk eşiği
Çalışmada DNS sahiplik dönemlerini ayırmak için temel boşluk eşiği şöyle verilir:
Bu eşik, tipik gTLD alan adı sona erme sürecindeki auto-renew grace, redemption ve pending delete aşamalarıyla ilişkilidir. 80 gün veya daha uzun delegasyon boşluğu, alan adının gerçekten silinmiş ve sahiplik döneminin bitmiş olabileceğine dair güçlü sinyal kabul edilir.
8. Revocation etkisi
Bir zombi bağlantı için revocation varsa aktif süre kısalır:
Web PKI’de sertifika normalde son kullanma tarihine kadar geçerlidir. Ancak sertifika iptal edilirse zombi pencere kısalabilir. Çalışmanın bulgusu, revocation gerçekleştiğinde etkili olduğu; fakat pratikte çok nadir kullanıldığı yönündedir.
9. Yeniden doğrulama kuralı
Güvenli tasarım için önerilen ideal yaklaşım şu şekilde özetlenebilir:
Yani bağlı ad her kullanıldığında DNS sahipliği yeniden doğrulanırsa, zombi bağlantıların yaşama alanı büyük ölçüde ortadan kalkar. ENS Gasless yaklaşımı bu nedenle çalışmada “zombie-free by design” olarak değerlendirilir.
Grafik, Tablo ve Şema Ana Mesajı
Tablo 1, Web PKI, ENS ve Maven Central entegrasyonlarının DNS adını nasıl kullandığını karşılaştırır. Web PKI’de bağlantı TLS sertifikasıdır. ENS’de DNS adı Ethereum cüzdan adresine bağlanır. Maven Central’da DNS adı Java paket namespace’i için temel oluşturur. Bu tablo, aynı DNS güven kökünün çok farklı sistemlerde çok farklı sonuçlar doğurabileceğini gösterir.
Şekil 1, zombi bağlantının zaman çizelgesini anlatır. DNS adı doğar, sonra başka bir ekosisteme bağlanır. Daha sonra DNS sahiplik dönemi sona erer; fakat dış ekosistemdeki bağlantı hâlâ devam eder. Zombi dönem tam olarak bu aralıktır.
Şekil 2, DNS entegrasyonlarında beş saldırı sınıfını gösterir. Bunlar toplu bağlantı oluşturma, linked name squatting, linked resource squatting, linked name takeover ve linked resource takeover olarak ayrılır. Şemanın ana mesajı şudur: Risk yalnızca alan adının yeniden kaydedilmesi değildir; alan adına bağlı dış ekosistem kaynağının eski güveni taşımasıdır.
Şekil 3, Web PKI, ENS On-chain ve Maven Central’da zombi oranlarının zaman içindeki değişimini gösterir. Web PKI’de zombi oranı daha düşük ve sertifika süresiyle sınırlıdır. ENS On-chain ve Maven Central ise validate-once sistemler olduğu için zombi kayıtları biriktirir.
Şekil 4, ENS Gasless bağlantılarının zaman içindeki artışını gösterir. Buradaki önemli nokta, ENS Gasless bağlantılarının her kullanımda DNSSEC ile tekrar doğrulanmasıdır. Bu nedenle DNS TXT kaydı kaybolduğunda bağlantı artık çözümlenmez ve zombi olarak yaşamaya devam etmez.
Şekil 5, zombi oluşturan DNS adlarının yaşam sürelerini karşılaştırır. Web PKI tarafında kısa ömürlü alan adları ve Add Grace Period çevresindeki hızlı kayıplar dikkat çeker. ENS On-chain ve Maven Central tarafında ise zombi oluşumunun çoğunlukla yıllık alan adı yenileme dönemleri çevresinde yoğunlaştığı görülür. Bu, birçok zombinin bilinçli kapatmadan çok doğal alan adı süresi dolmasıyla oluştuğunu düşündürür.
Şekil 6, Web PKI zombi sertifikalarının ne kadar sürdüğünü gösterir. Çalışmada çoğu zombi sertifikanın 90 günlük geçerlilik süresine yakın yaşadığı, median sürenin 75 gün olduğu ve %40’ının 80 gün veya daha fazla sürdüğü belirtilir.
Şekil 7, zombi TLS sertifikalarının DNS adı öldükten sonra sunucular tarafından ne kadar süre sunulduğunu gösterir. Yaklaşık dörtte biri hiç sunulmazken, yaklaşık üçte biri 60 gün veya daha fazla süreyle sunulmaya devam eder. Bu, tarayıcıların hâlâ geçerli kabul edebileceği eski sertifikalar üzerinden impersonation riskinin devam edebileceğini gösterir.
Tablo 3, Maven Central tarafındaki en kritik güvenlik riskini özetler. 4.053 bilinen başlangıç tarihli zombi namespace’in 547’sinde zombi olduktan sonra yeni paket sürümleri yayınlanmıştır. Bunlardan 214 namespace, DNS adı yeniden kaydedildikten sonra da yeni sürüm yayınlamaya devam etmiştir. Bu bulgu, yazılım tedarik zinciri açısından ciddi bir uyarıdır.
Deneyler Nasıl Yapılmış?
Çalışma üç ana veri kaynağını birleştirir: RDAP sorguları, tarihsel TLD zone delegation verileri ve aktif DNS çözümleme taramaları. Bu kaynaklar, alan adlarının hangi dönemlerde kayıtlı veya gözlenebilir olduğunu çıkarmak için birlikte kullanılır.
Web PKI tarafında araştırmacılar, yeni kaydedilen alan adları altında üretilen domain-validated TLS sertifikalarını inceler. Certificate Transparency logları ve TLS bağlantı kontrolleri kullanılarak 2025-10-01 ile 2026-04-15 arasında 52,2 milyon sertifika ve 23,6 milyon yeni alan adı gözlemlenmiştir.
ENS On-chain tarafında Ethereum blockchain kayıtları incelenmiş ve DNSRegistrar smart contract işlem kayıtları üzerinden 2018’den itibaren 1.882 bağlantı çıkarılmıştır. ENS Gasless için ise DNS TXT kayıtları aktif taramalarla keşfedilmiştir.
Maven Central tarafında repository mirror taranmış, DNS temelli reverse-DNS namespace’leri ayrılmış ve 31.853 namespace altında 19,1 milyon paket sürümü analiz edilmiştir.
Her bağlantı için bağlantının doğum zamanı, varsa ölüm zamanı ve oluşturulduğu DNS sahiplik dönemi belirlenmiştir. Ardından DNS sahipliği sona erdiği hâlde bağlantı dış ekosistemde yaşamaya devam ediyorsa zombi olarak işaretlenmiştir.
Sonuçlar Ne Gösteriyor?
Çalışmanın ilk ana sonucu, zombi bağlantıların incelenen her ekosistemde bulunduğudur. Ancak oranlar ekosistem tasarımına göre çok değişir. Web PKI’de sertifikalar süreli olduğu için zombi oranı görece düşük kalır. ENS On-chain ve Maven Central gibi validate-once sistemlerde ise zombi kayıtlar birikir.
Web PKI tarafında yeni alan adlarına ait TLS sertifikalarında zombi oranı yaklaşık %2,7 civarında görülür. Zombi sertifikaların büyük bölümü sertifika geçerlilik süresi dolana kadar yaşamaya devam eder. Revocation gerçekleştiğinde etkili olabilir; ancak çalışmada zombi sertifikaların yalnızca küçük bir bölümünün iptal edildiği görülür.
ENS On-chain tarafında 2026 Nisan itibarıyla 1.882 aktif bağlantının 425’i, yani yaklaşık %23,8’i zombi olarak bulunmuştur. Daha da önemlisi, ENS On-chain zombilerinin hiçbiri temizlenmemiştir. Median ENS On-chain zombi yaşı 1,9 yıldır.
Maven Central tarafında 31.853 namespace’in 4.842’si, yani yaklaşık %15,2’si zombi durumundadır. Maven namespace’leri kalıcı olduğu ve paketler immutability politikası nedeniyle kolayca silinemediği için bu durum yazılım tedarik zinciri açısından özellikle önemlidir.
Web PKI’de 675 bin zombi sertifika incelendiğinde median zombi süresi 75 gün olarak bulunmuştur. Yaklaşık %40’ı 80 gün veya daha fazla sürmektedir. Ayrıca 7.3 bin zombi sertifika, DNS adı yeniden kaydedildikten sonra da sunulmaya devam etmiştir. Bunların median olarak 49 gün daha sunulduğu belirtilir.
Maven Central tarafında 4.053 bilinen başlangıç tarihli zombi namespace’in 547’sinde zombi olduktan sonra yeni sürümler yayınlanmıştır. 214 namespace ise DNS adı yeniden kaydedildikten sonra yeni sürüm yayınlamaya devam etmiştir. Bu, bağımlılık yöneten uygulamalar açısından potansiyel olarak tehlikeli bir yazılım tedarik zinciri yüzeyi oluşturur.
Bu Neden Önemli?
İnternet güveni çoğu zaman “alan adı kime ait?” sorusuna dayanır. Ancak bu çalışma, alan adını bir kez doğrulamanın uzun ömürlü dış sistemlerde yeterli olmadığını gösteriyor. Alan adı sahipliği geçici olabilir; fakat dış sistemdeki güven kaydı kalıcıysa güven ilişkisi bozulur.
Bu risk yalnızca web siteleriyle sınırlı değildir. Kripto cüzdan adresleri, yazılım paketleri, TLS sertifikaları, sosyal medya kimlikleri ve başka birçok sistem DNS’e bağlanabilir. DNS sahipliği değiştiğinde bu sistemler kendini güncellemezse, eski sahiplik döneminden kalan kayıt yeni dönemde saldırı yüzeyine dönüşebilir.
Özellikle yazılım tedarik zinciri açısından Maven Central bulguları dikkat çekicidir. Bir namespace eski DNS sahipliği döneminden kalmışsa ve sonra yeni paket sürümleri yayınlanabiliyorsa, bu durum otomatik build sistemleri için ciddi güvenlik riski doğurabilir.
Kripto tarafında ENS On-chain bulguları da önemlidir. Bir DNS adı eskiden belirli bir cüzdan adresine bağlanmış olabilir. Alan adı daha sonra başka birine geçse bile eski ENS bağlantısı yaşamaya devam ederse, kullanıcılar yanlış cüzdan adresiyle etkileşime girebilir.
Verianla açısından bu çalışmanın ana mesajı şudur: DNS entegrasyonlarında güven, tek seferlik doğrulama ile bırakılmamalıdır. Alan adı sahipliği değişebilen bir şeydir; bu nedenle DNS’e bağlı her dış sistem, sahiplik değişimini birinci sınıf güvenlik olayı olarak ele almalıdır.
Dikkat Noktaları
Bu çalışma güvenlik bilgilendirmesi amacı taşır. Yazı, alan adı ele geçirme, sertifika kötüye kullanımı veya yazılım tedarik zinciri saldırısı için teknik talimat vermez.
Çalışma, DNS sahiplik dönemlerini doğrudan tam kayıt geçmişinden değil; RDAP, zone delegation ve aktif DNS tarama verilerinden çıkarır. Bu nedenle bazı sahiplik değişimleri gözden kaçabilir.
80 günlük boşluk eşiği muhafazakâr bir seçimdir. Bu tercih yanlış pozitifleri azaltır; ancak özellikle hızlı dropcatching veya kısa süreli yeniden kayıt durumlarında bazı zombiler sayılmayabilir.
Web PKI verisi yalnızca altı aylık yeni alan adı gözlemine dayanır. Bu nedenle tüm Web PKI evrenini temsil etmeyebilir. Yeni alan adları kısa ömürlü olmaya daha yatkın olduğu için zombi oranı genel ekosisteme göre daha yüksek görünebilir.
ENS On-chain ve Maven Central bulguları validate-once sistemlerin zombi biriktirdiğini gösterir; ancak her zombi kaydın aktif saldırıda kullanıldığı anlamına gelmez. Bazı bulgular doğrudan istismar kanıtı değil, saldırı yüzeyi göstergesidir.
Maven Central’da zararlı paket doğrulaması için paket içerikleri, imza anahtarları ve sürüm değişikliklerinin ayrıca incelenmesi gerekir. Çalışma bu yönde potansiyel risk gösterir, her örneği kesin saldırı olarak etiketlemez.
Sonuç
Bu akademik çalışma, DNS entegrasyonlarının görünmeyen ama önemli bir güvenlik borcu taşıdığını gösteriyor. Bir alan adı bir ekosisteme bağlandığında güven ilişkisi başlar; fakat alan adı sahipliği daha sonra değiştiğinde bu güven ilişkisi de güncellenmelidir.
Web PKI, ENS ve Maven Central örnekleri aynı temel problemi farklı biçimlerde gösterir. Web PKI’de sertifika süreleri zombi riskini sınırlar; fakat revocation nadiren kullanıldığı için zombi sertifikalar haftalarca geçerli kalabilir. ENS On-chain ve Maven Central gibi validate-once sistemler ise bağlantıları kalıcılaştırdığı için zombi kayıtları zamanla biriktirir.
Çalışmanın en güçlü savunma önerisi, bağlantıyı her kullanımda yeniden doğrulamaktır. ENS Gasless bu yaklaşımı gösterir: DNSSEC ile her kullanımda kontrol yapıldığı için zombi kayıtlar tasarım gereği oluşmaz. İkinci en iyi savunma, bağlantı ömrünü sınırlamak ve düzenli yenileme istemektir.
Verianla açısından sonuç nettir: DNS, internet güveninin güçlü bir temelidir; ancak DNS’e dayalı dış sistemler alan adı sahipliğinin değişebileceğini unutmamalıdır. Aksi halde alan adı gider, ama eski güven kaydı “zombi” olarak yaşamaya devam eder.
Kaynak ve Yöntem Notu
Bu içerik, Zombies in Alternate Realities: The Afterlife of Domain Names in DNS Integrations başlıklı akademik PDF incelenerek hazırlanmıştır. Metin birebir çeviri değildir. Çalışmanın amacı, kavramları, yöntem yapısı, temel bulguları, şekil ve tablo mesajları, güvenlik çıkarımları ve sınırlılıkları Verianla okurları için sadeleştirilmiş, özgün ve editoryal Türkçe ile yeniden anlatılmıştır.
PDF’te yoğun matematiksel formül bulunmadığı için formül bölümü, çalışmanın zombi bağlantı tanımını, zombi oranını, zombi süresini ve yeniden doğrulama mantığını MathJax uyumlu sembolik gösterimlerle açıklayacak şekilde hazırlanmıştır. Yazı güvenlik garantisi, teknik saldırı rehberi veya kurulum talimatı değildir.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir