

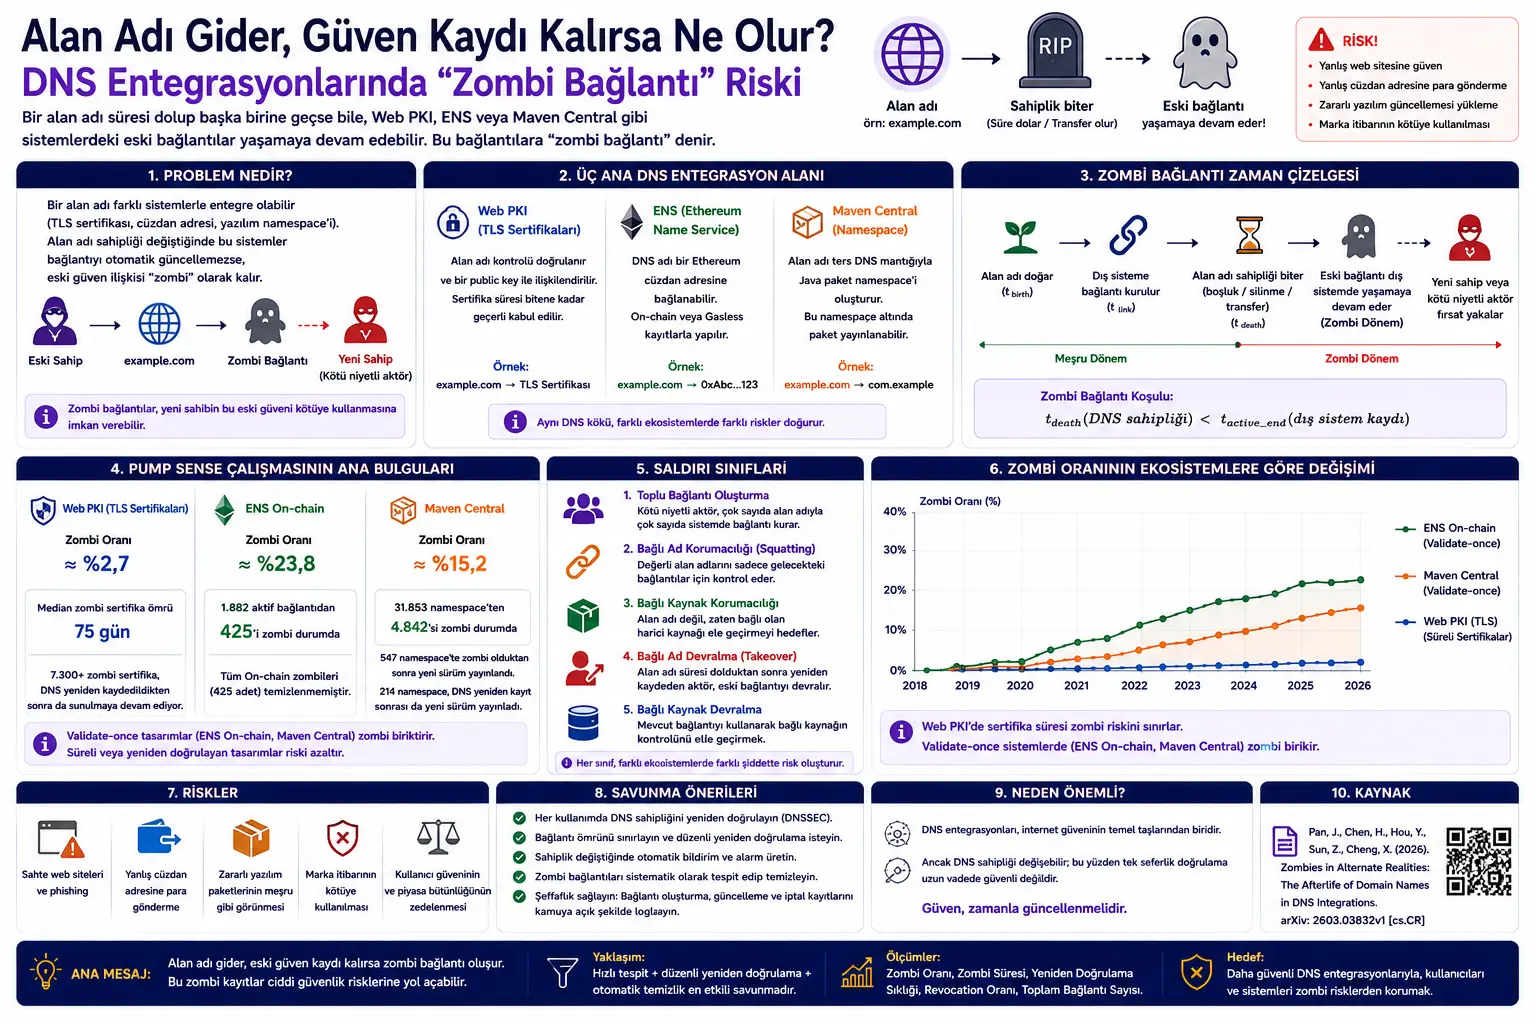
Bu yazı DNS domen adlarının müxtəlif rəqəmsal ekosistemlərlə əlaqələndirilməsi nəticəsində ortaya çıxan qalıcı təhlükəsizlik risklərini araşdıran akademik bir iş əsasında hazırlanıb. Araşdırılan iş, Zombies in Alternate Realities: The Afterlife of Domain Names in DNS Integrations başlığını daşıyır və 2026-cı il tarixli tədqiqat layihəsidir.
Araşdırmanın mövzusu ilk baxışda texniki görünsə də, əslində internet təhlükəsizliyi baxımından çox əsas bir problemə işarə edir: Bir domen adı bu gün bir şəxsə və ya quruma məxsus ola bilər, lakin sabah müddəti bitə, başqa birinə keçə və ya yenidən qeydiyyata alına bilər. Buna baxmayaraq bəzi sistemlər domen adı sahibliyi dəyişdikdən sonra köhnə əlaqəni silmir və ya yenidən doğrulamır.
Bu halda ortaya zombi əlaqə çıxır. Yəni DNS sahibliyi artıq etibarlı deyil, lakin başqa bir ekosistemdə həmin domen adına bağlı köhnə qeyd hələ də yaşamağa davam edir. Bu qeyd TLS sertifikatı, Ethereum Name Service əlaqəsi və ya Maven Central proqram təminatı namespace-i ola bilər.
Araşdırma bu problemi Web PKI, ENS və Maven Central üzərindən nəzərdən keçirir. Web PKI tərəfində domen adlarına bağlı TLS sertifikatları; ENS tərəfində DNS adlarının Ethereum pulqabı ünvanlarına bağlanması; Maven Central tərəfində isə DNS adlarına əsaslanan Java paket namespace-ləri təhlil olunur.
Bu məzmun təhlükəsizlik məlumatlandırması məqsədilə hazırlanıb. Yazı domen adı ələ keçirmə və ya proqram təminatı təchizat zənciri hücumu üçün texniki təlimat vermir. Məqsəd DNS əlaqələrində sahiblik dəyişdikdən sonra yarana biləcək riskləri və müdafiə prinsiplərini sadə şəkildə izah etməkdir.
Yeni akademik araşdırma DNS domen adlarının Web PKI, Ethereum Name Service və Maven Central kimi sistemlərlə əlaqələndirildikdə sahiblik dəyişikliklərinin həmişə izlənmədiyini göstərir. Tədqiqatçılar bu vəziyyəti “zombie linkage”, yəni zombi əlaqə adlandırırlar. Nəticələrə görə zombi əlaqələr araşdırılan bütün ekosistemlərdə mövcuddur: yeni domen adlarına aid TLS sertifikatlarında təxminən %2,7, ENS On-chain əlaqələrində təxminən %23,8 və Maven Central namespace-lərində təxminən %15,2 nisbətində zombi qeyd görülür. Ən kritik mesaj budur: DNS sahibliyi dəyişdikdə ona bağlı xarici sistem qeydləri avtomatik yenidən doğrulanmırsa, köhnə etibar əlaqəsi hücum səthinə çevrilə bilər.
Problem Nədir?
DNS internetin əsas adlandırma sistemidir. İnsanların yadda saxlaya bildiyi domen adlarını IP ünvanları və digər resurslarla əlaqələndirir. DNS adları qlobal olaraq unikal, geniş yayılmış və istifadəçilər tərəfindən etibarlı qəbul edildiyi üçün başqa ekosistemlər də DNS-ə bağlanmaq istəyir.
Məsələn, Web PKI TLS sertifikatı verərkən domen adı nəzarətini doğrulayır. ENS DNS adını Ethereum pulqabı ünvanına bağlaya bilər. Maven Central isə Java paket namespace-lərində tərs DNS məntiqindən istifadə edir; məsələn example.com domen adı com.example namespace-i üçün əsas götürülə bilər.
Bu əlaqələr qurularkən adətən domen adı üzərində nəzarət doğrulanır. Problem ondadır ki, bu doğrulama çox vaxt yalnız başlanğıcda edilir. Domen adının daha sonra müddəti bitə, bağlana, başqa birinə satıla və ya yenidən qeydiyyata alına bilər. Lakin xarici ekosistemdəki əlaqə olduğu kimi qala bilər.
Araşdırmanın əsas sualı budur: DNS sahibliyi dəyişdikdə DNS-ə bağlı xarici sistem qeydləri köhnə etibar əlaqəsini nə qədər müddət daşımağa davam edir və bu vəziyyət hansı hücum səthlərini yaradır?
Bu problem xüsusilə vacibdir, çünki DNS adı sadəcə etiket deyil. TLS sertifikatı, pulqabı ünvanı, proqram paketi və ya sosial identiklik bu ad üzərindən etibar qazana bilər. Əgər adın sahibliyi dəyişsə də köhnə əlaqə yaşamağa davam edirsə, istifadəçilər səhv şəxsə pul göndərə, saxta veb-sayta etibar edə və ya zərərli proqram paketini legitim yeniləmə hesab edə bilərlər.
Metod Nə Təklif Edir?
Araşdırma üç fərqli DNS inteqrasiyasını nəzərdən keçirir:
Web PKI: DNS domen adlarını TLS sertifikatları ilə əlaqələndirir. Sertifikat domen adının müəyyən public key ilə əlaqəli olduğunu göstərir.
ENS: DNS domen adlarını Ethereum pulqabı ünvanları ilə əlaqələndirə bilər. Araşdırma ENS On-chain və ENS Gasless fərqini xüsusilə nəzərdən keçirir.
Maven Central: Java proqram paketləri üçün DNS əsaslı namespace sistemindən istifadə edir. Domen adını idarə etdiyini sübut edən istifadəçi uyğun namespace altında paket yayımlaya bilər.
Tədqiqatçılar əvvəlcə bu ekosistemlərdəki DNS əlaqələrini müəyyənləşdirirlər. Daha sonra hər əlaqənin hansı DNS sahiblik dövrü ərzində yaradıldığını anlamağa çalışırlar. Bunun üçün RDAP qeydləri, TLD zone delegation məlumatları və aktiv DNS skan müşahidələri birlikdə istifadə olunur.
Əlaqə yaradıldığı DNS sahiblik dövrü başa çatdıqdan sonra da xarici ekosistemdə etibarlı qalırsa, zombi əlaqə kimi təsnif edilir.
Araşdırma yalnız zombi əlaqələrin sayını müəyyən etmir. Eyni zamanda onların nə qədər davam etdiyini, hansı ekosistem dizaynlarının zombi topladığını və bu zombi qeydlərin real hücum səthi yaradıb-yaratmadığını da araşdırır.
Formullar Nəyi İzah Edir?
Bu PDF maliyyə modelləşdirməsi və ya süni intellekt məqalələri kimi sıx riyazi formullar ehtiva etmir. Lakin araşdırmanın əsas anlayışları və təsnifat məntiqi MathJax uyğun şəkildə sadə formada göstərilə bilər.
1. DNS sahiblik dövrü
DNS domen adının müəyyən şəxs və ya qurum tərəfindən fasiləsiz idarə edildiyi zaman intervalı belə göstərilə bilər:
Burada \(t_{birth}\) domen adının həmin sahiblik dövrünün başlanğıcını; \(t_{death}\) isə bu sahiblik dövrünün bitdiyi vaxtı ifadə edir. Domen adının müddəti bitərsə, silinərsə və ya yenidən qeydiyyata alınarsa bu dövr bağlanır.
2. DNS inteqrasiya əlaqəsi
Ekosistemdə DNS adına bağlı qeyd belə düşünülə bilər:
Burada \(D\) DNS domen adını; \(L\) bağlı adı; \(R\) bağlı resursu; \(t_{link}\) əlaqənin yaradıldığı vaxtı; \(t_{expire}\) isə varsa əlaqənin ekosistem daxilində bitmə vaxtını göstərir.
Məsələn, Web PKI-də \(L\) public key, \(R\) doğrulanmış veb-sayt ola bilər. ENS-də \(L\) Ethereum pulqabı ünvanı, \(R\) isə pulqabı balansı və əməliyyat tarixçəsidir. Maven Central-da \(L\), com.example kimi namespace; \(R\) isə bu namespace altındakı paketlərdir.
3. Zombi əlaqə şərti
Əlaqə yaradıldığı DNS sahiblik dövrü bitdikdən sonra da etibarlıdırsa zombi sayılır:
Bu formulun mənası sadədir: DNS sahibliyi bitib, amma xarici sistemdəki qeyd hələ də etibarlıdırsa, etibar əlaqəsi artıq cari DNS sahibliyini təmsil etmir.
4. Zombi müddəti
Zombi əlaqənin nə qədər müddət risk yaratdığını belə ifadə edə bilərik:
Bu müddət nə qədər uzundursa, köhnə əlaqədən doğan hücum səthi də o qədər uzun qalır. Web PKI-də bu müddət sertifikatın etibarlılıq müddəti ilə məhdudlaşır. ENS On-chain və Maven Central kimi validate-once sistemlərdə isə zombi əlaqələr daha uzun müddət yaşaya bilər.
5. Zombi nisbəti
Ekosistemdəki zombi nisbəti belə göstərilə bilər:
Bu nisbət sistemin DNS sahiblik dəyişikliklərinə nə qədər həssas olduğunu ümumiləşdirir. Araşdırmada zombi nisbətlərinin ekosistem dizaynına görə ciddi fərqləndiyi görünür.
6. Gündəlik müşahidə bitset-i
Tədqiqatçıların DNS sahiblik intervallarını çıxarmaq üçün istifadə etdiyi məntiq gündəlik müşahidələr əsasında sadə şəkildə belə düşünülə bilər:
Burada \(B_Z\) TLD zone delegation müşahidələrindən gələn gündəlik var/yox məlumatını; \(B_S\) isə aktiv DNS skanlarından gələn gündəlik var/yox məlumatını ifadə edir. İki mənbə birlikdə istifadə edilərək domen adının hansı günlərdə müşahidə edildiyi müəyyənləşdirilir.
7. 80 günlük boşluq həddi
Araşdırmada DNS sahiblik dövrlərini ayırmaq üçün əsas boşluq həddi belə verilir:
Bu hədd tipik gTLD domen adı bitmə prosesində auto-renew grace, redemption və pending delete mərhələləri ilə əlaqəlidir. 80 gün və ya daha uzun delegation boşluğu domen adının həqiqətən silinmiş və sahiblik dövrünün bitmiş ola biləcəyinə dair güclü siqnal sayılır.
8. Revocation təsiri
Zombi əlaqə üçün revocation varsa aktiv müddət qısalır:
Web PKI-də sertifikat normalda son istifadə tarixinədək etibarlıdır. Lakin sertifikat ləğv edilərsə zombi pəncərəsi qısala bilər. Araşdırmanın nəticəsinə görə revocation tətbiq edildikdə təsirlidir, amma praktikada çox nadir istifadə olunur.
9. Yenidən doğrulama qaydası
Təhlükəsiz dizayn üçün təklif edilən ideal yanaşma belə ümumiləşdirilə bilər:
Yəni bağlı ad hər istifadədə DNS sahibliyi baxımından yenidən doğrulanarsa, zombi əlaqələrin yaşama sahəsi böyük ölçüdə aradan qalxar. ENS Gasless yanaşması buna görə araşdırmada “zombie-free by design” kimi qiymətləndirilir.
Qrafik, Cədvəl və Sxemin Əsas Mesajı
Tablo 1 Web PKI, ENS və Maven Central inteqrasiyalarının DNS adından necə istifadə etdiyini müqayisə edir. Web PKI-də əlaqə TLS sertifikatıdır. ENS-də DNS adı Ethereum pulqabı ünvanına bağlanır. Maven Central-da DNS adı Java paket namespace-i üçün əsas təşkil edir. Bu cədvəl eyni DNS etibar kökünün çox fərqli sistemlərdə çox fərqli nəticələr yarada biləcəyini göstərir.
Şekil 1 zombi əlaqənin zaman xəttini izah edir. DNS adı yaranır, sonra başqa bir ekosistemə bağlanır. Daha sonra DNS sahiblik dövrü başa çatır, amma xarici ekosistemdəki əlaqə hələ də davam edir. Zombi dövr məhz bu intervaldır.
Şekil 2 DNS inteqrasiyalarında beş hücum sinfini göstərir. Bunlar toplu əlaqə yaratma, linked name squatting, linked resource squatting, linked name takeover və linked resource takeover kimi ayrılır. Sxemin əsas mesajı budur: Risk təkcə domen adının yenidən qeydiyyata alınması deyil; domen adına bağlı xarici ekosistem resursunun köhnə etibarı daşımasıdır.
Şekil 3 Web PKI, ENS On-chain və Maven Central-da zombi nisbətlərinin zamanla dəyişməsini göstərir. Web PKI-də zombi nisbəti daha aşağıdır və sertifikat müddəti ilə məhdudlaşır. ENS On-chain və Maven Central isə validate-once sistemlər olduğu üçün zombi qeydləri toplayır.
Şekil 4 ENS Gasless əlaqələrinin zamanla artmasını göstərir. Burada vacib məqam ENS Gasless əlaqələrinin hər istifadədə DNSSEC ilə yenidən doğrulanmasıdır. Buna görə DNS TXT qeydi itdiyi anda əlaqə artıq həll olunmur və zombi kimi yaşamağa davam etmir.
Şekil 5 zombi yaradan DNS adlarının həyat müddətlərini müqayisə edir. Web PKI tərəfində qısaömürlü domen adları və Add Grace Period ətrafındakı sürətli itkilər diqqət çəkir. ENS On-chain və Maven Central tərəfində isə zombi yaranmasının əsasən illik domen yenilənmə dövrləri ətrafında cəmləndiyi görünür. Bu, bir çox zombinin qəsdən bağlanmadan çox təbii domen müddəti bitməsi nəticəsində yarandığını düşündürür.
Şekil 6 Web PKI zombi sertifikatlarının nə qədər davam etdiyini göstərir. Araşdırmada zombi sertifikatların çoxunun 90 günlük etibarlılıq müddətinə yaxın yaşadığı, median müddətin 75 gün olduğu və %40-nın 80 gün və ya daha çox davam etdiyi bildirilir.
Şekil 7 zombi TLS sertifikatlarının DNS adı öldükdən sonra serverlər tərəfindən nə qədər müddət təqdim edilməyə davam etdiyini göstərir. Təxminən dörddə biri heç təqdim edilmir, təxminən üçdə biri isə 60 gün və ya daha çox təqdim edilməyə davam edir. Bu, brauzerlərin hələ də etibarlı saya biləcəyi köhnə sertifikatlar üzərindən impersonation riskinin davam edə biləcəyini göstərir.
Tablo 3 Maven Central tərəfindəki ən kritik təhlükəsizlik riskini ümumiləşdirir. Başlanğıc tarixi məlum olan 4.053 zombi namespace-in 547-sində zombi olduqdan sonra yeni paket versiyaları yayımlanıb. Bunlardan 214 namespace DNS adı yenidən qeydiyyata alındıqdan sonra da yeni versiya yayımlamağa davam edib. Bu nəticə proqram təminatı təchizat zənciri baxımından ciddi xəbərdarlıqdır.
Təcrübələr Necə Aparılıb?
Araşdırma üç əsas məlumat mənbəyini birləşdirir: RDAP sorğuları, tarixi TLD zone delegation məlumatları və aktiv DNS həll etmə skanları. Bu mənbələr domen adlarının hansı dövrlərdə qeydiyyatda və ya müşahidə oluna bildiyini müəyyənləşdirmək üçün birlikdə istifadə olunur.
Web PKI tərəfində tədqiqatçılar yeni qeydiyyata alınmış domen adları altında yaradılan domain-validated TLS sertifikatlarını araşdırırlar. Certificate Transparency logları və TLS bağlantı yoxlamalarından istifadə etməklə 2025-10-01 ilə 2026-04-15 arasında 52,2 milyon sertifikat və 23,6 milyon yeni domen adı müşahidə olunub.
ENS On-chain tərəfində Ethereum blockchain qeydləri araşdırılıb və DNSRegistrar smart contract əməliyyat qeydləri üzərindən 2018-ci ildən etibarən 1.882 əlaqə çıxarılıb. ENS Gasless üçün isə DNS TXT qeydləri aktiv skanlarla aşkar edilib.
Maven Central tərəfində repository mirror skan edilib, DNS əsaslı reverse-DNS namespace-ləri ayrılıb və 31.853 namespace altında 19,1 milyon paket versiyası təhlil olunub.
Hər əlaqə üçün əlaqənin yaranma vaxtı, varsa bitmə vaxtı və yaradıldığı DNS sahiblik dövrü müəyyən edilib. Daha sonra DNS sahibliyi bitsə də əlaqə xarici ekosistemdə yaşamağa davam edirdisə zombi kimi işarələnib.
Nəticələr Nəyi Göstərir?
Araşdırmanın ilk əsas nəticəsi zombi əlaqələrin araşdırılan bütün ekosistemlərdə mövcud olmasıdır. Lakin nisbətlər ekosistem dizaynına görə çox dəyişir. Web PKI-də sertifikatlar müddətli olduğu üçün zombi nisbəti nisbətən aşağı qalır. ENS On-chain və Maven Central kimi validate-once sistemlərdə isə zombi qeydlər toplanır.
Web PKI tərəfində yeni domen adlarına aid TLS sertifikatlarında zombi nisbəti təxminən %2,7 civarında görünür. Zombi sertifikatların böyük hissəsi sertifikatın etibarlılıq müddəti bitənədək yaşamağa davam edir. Revocation tətbiq edildikdə təsirli ola bilər, amma araşdırmada zombi sertifikatların yalnız kiçik hissəsinin ləğv edildiyi görünür.
ENS On-chain tərəfində 2026-cı ilin aprel ayına olan vəziyyətə görə 1.882 aktiv əlaqənin 425-i, yəni təxminən %23,8-i zombi kimi müəyyən edilib. Daha vacibi, ENS On-chain zombilərinin heç biri təmizlənməyib. Median ENS On-chain zombi yaşı 1,9 ildir.
Maven Central tərəfində 31.853 namespace-in 4.842-si, yəni təxminən %15,2-si zombi vəziyyətindədir. Maven namespace-ləri qalıcı olduğuna və paketlər immutability siyasətinə görə asanlıqla silinə bilmədiyinə görə bu vəziyyət proqram təminatı təchizat zənciri baxımından xüsusilə vacibdir.
Web PKI-də 675 min zombi sertifikat araşdırıldıqda median zombi müddəti 75 gün kimi müəyyən edilib. Təxminən %40-ı 80 gün və ya daha çox davam edir. Bundan əlavə, 7.3 min zombi sertifikat DNS adı yenidən qeydiyyata alındıqdan sonra da təqdim edilməyə davam edib. Bunların median olaraq daha 49 gün təqdim edildiyi bildirilir.
Maven Central tərəfində başlanğıc tarixi məlum olan 4.053 zombi namespace-in 547-sində zombi olduqdan sonra yeni versiyalar yayımlanıb. 214 namespace isə DNS adı yenidən qeydiyyata alındıqdan sonra da yeni versiya yayımlamağa davam edib. Bu, asılılıq idarə edən tətbiqlər baxımından potensial təhlükəli proqram təminatı təchizat zənciri səthi yaradır.
Bu Niyə Vacibdir?
İnternet etibarı çox vaxt “domen adı kimə məxsusdur?” sualına əsaslanır. Lakin bu araşdırma domen adını bir dəfə doğrulamağın uzunömürlü xarici sistemlərdə kifayət etmədiyini göstərir. Domen adı sahibliyi müvəqqəti ola bilər, amma xarici sistemdəki etibar qeydi qalıcıdırsa etibar əlaqəsi pozulur.
Bu risk yalnız veb-saytlarla məhdud deyil. Kripto pulqabı ünvanları, proqram paketləri, TLS sertifikatları, sosial media identiklikləri və bir çox başqa sistem DNS-ə bağlana bilər. DNS sahibliyi dəyişdikdə bu sistemlər özünü yeniləmirsə, köhnə sahiblik dövründən qalan qeyd yeni dövrdə hücum səthinə çevrilə bilər.
Xüsusilə proqram təminatı təchizat zənciri baxımından Maven Central nəticələri diqqətəlayiqdir. Namespace köhnə DNS sahiblik dövründən qalıbsa və sonra yeni paket versiyaları yayımlana bilirsə, bu vəziyyət avtomatik build sistemləri üçün ciddi təhlükəsizlik riski yarada bilər.
Kripto tərəfində ENS On-chain nəticələri də vacibdir. DNS adı əvvəllər müəyyən pulqabı ünvanına bağlanmış ola bilər. Domen adı daha sonra başqa şəxsə keçsə belə köhnə ENS əlaqəsi yaşamağa davam edərsə, istifadəçilər səhv pulqabı ünvanı ilə qarşılıqlı əlaqəyə girə bilər.
Verianla baxımından araşdırmanın əsas mesajı budur: DNS inteqrasiyalarında etibar birdəfəlik doğrulama ilə buraxılmamalıdır. Domen adı sahibliyi dəyişə bilən xüsusiyyətdir; buna görə DNS-ə bağlı hər bir xarici sistem sahiblik dəyişməsini birinci dərəcəli təhlükəsizlik hadisəsi kimi qəbul etməlidir.
Diqqət Edilməli Məqamlar
Bu araşdırma təhlükəsizlik məlumatlandırması məqsədi daşıyır. Yazı domen adı ələ keçirmə, sertifikatdan sui-istifadə və ya proqram təminatı təchizat zənciri hücumu üçün texniki təlimat vermir.
Araşdırma DNS sahiblik dövrlərini birbaşa tam qeyd tarixçəsindən deyil; RDAP, zone delegation və aktiv DNS skan məlumatlarından çıxarır. Buna görə bəzi sahiblik dəyişiklikləri gözdən qaça bilər.
80 günlük boşluq həddi konservativ seçimdir. Bu seçim yanlış müsbətləri azaldır; lakin xüsusilə sürətli dropcatching və ya qısamüddətli yenidən qeydiyyat hallarında bəzi zombilər sayılmaya bilər.
Web PKI məlumatları yalnız altı aylıq yeni domen adı müşahidəsinə əsaslanır. Buna görə bütün Web PKI kainatını təmsil etməyə bilər. Yeni domen adları qısaömürlü olmağa daha meylli olduğuna görə zombi nisbəti ümumi ekosistemə nisbətən daha yüksək görünə bilər.
ENS On-chain və Maven Central nəticələri validate-once sistemlərin zombi topladığını göstərir; amma hər zombi qeydin aktiv hücumda istifadə edildiyi anlamına gəlmir. Bəzi nəticələr birbaşa istismar sübutu deyil, hücum səthi göstəricisidir.
Maven Central-da zərərli paketlərin təsdiqlənməsi üçün paket məzmunları, imza açarları və versiya dəyişiklikləri ayrıca araşdırılmalıdır. Araşdırma bu istiqamətdə potensial risk göstərir, hər nümunəni qəti hücum kimi etiketləmir.
Nəticə
Bu akademik araşdırma DNS inteqrasiyalarının görünməyən, amma vacib təhlükəsizlik borcu daşıdığını göstərir. Domen adı ekosistemə bağlandıqda etibar əlaqəsi başlayır; lakin domen adı sahibliyi daha sonra dəyişdikdə bu etibar əlaqəsi də yenilənməlidir.
Web PKI, ENS və Maven Central nümunələri eyni əsas problemi fərqli formalarda göstərir. Web PKI-də sertifikat müddətləri zombi riskini məhdudlaşdırır, lakin revocation nadir istifadə edildiyi üçün zombi sertifikatlar həftələrlə etibarlı qala bilər. ENS On-chain və Maven Central kimi validate-once sistemlər isə əlaqələri qalıcılaşdırdığı üçün zombi qeydləri zamanla toplayır.
Araşdırmanın ən güclü müdafiə təklifi əlaqəni hər istifadədə yenidən doğrulamaqdır. ENS Gasless bu yanaşmanı göstərir: DNSSEC ilə hər istifadədə yoxlama aparıldığı üçün zombi qeydlər dizayn etibarilə yaranmır. İkinci ən yaxşı müdafiə əlaqənin ömrünü məhdudlaşdırmaq və müntəzəm yeniləmə tələb etməkdir.
Verianla baxımından nəticə aydındır: DNS internet etibarının güclü təməlidir; lakin DNS-ə əsaslanan xarici sistemlər domen adı sahibliyinin dəyişə biləcəyini unutmamalıdır. Əks halda domen adı gedər, amma köhnə etibar qeydi “zombi” kimi yaşamağa davam edər.
Mənbə və Metod Qeydi
Bu məzmun Zombies in Alternate Realities: The Afterlife of Domain Names in DNS Integrations başlıqlı akademik PDF araşdırılaraq hazırlanıb. Mətn sözbəsöz tərcümə deyil. Araşdırmanın məqsədi, anlayışları, metod strukturu, əsas nəticələri, şəkil və cədvəl mesajları, təhlükəsizlik çıxarışları və məhdudiyyətləri Verianla oxucuları üçün sadələşdirilmiş, orijinal və redaktə olunmuş Azərbaycan dili ilə yenidən izah edilib.
PDF-də sıx riyazi formul olmadığı üçün formul bölməsi araşdırmadakı zombi əlaqə tərifini, zombi nisbətini, zombi müddətini və yenidən doğrulama məntiqini MathJax uyğun simvolik göstərimlərlə izah edəcək şəkildə hazırlanıb. Yazı təhlükəsizlik zəmanəti, texniki hücum bələdçisi və ya quraşdırma təlimatı deyil.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib