

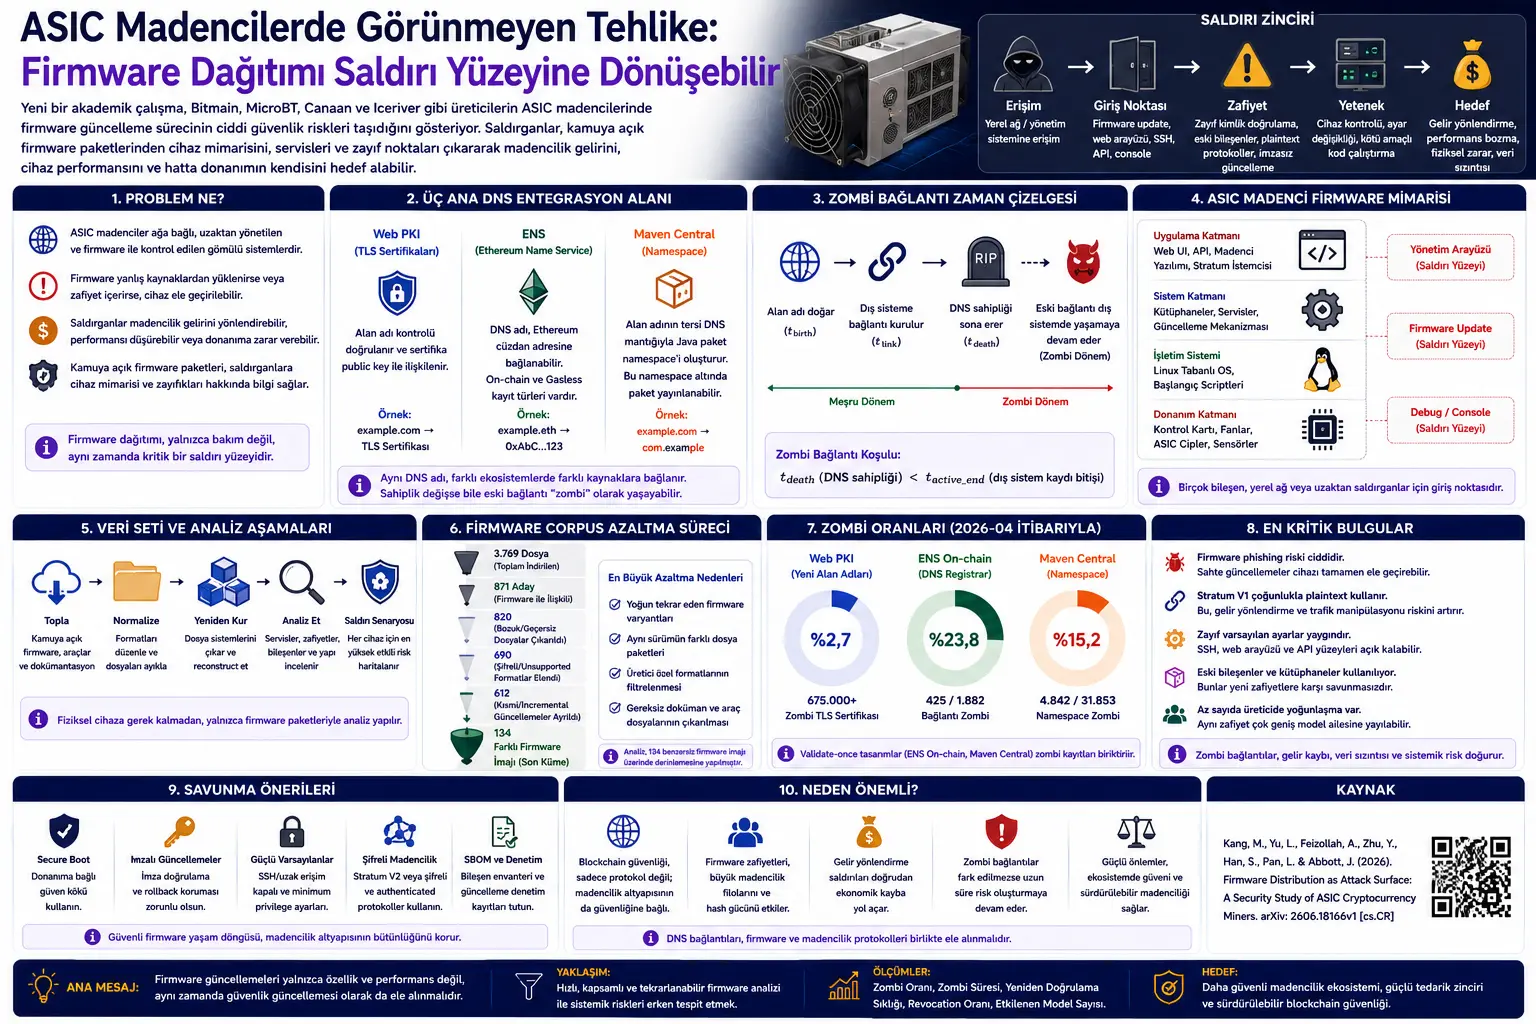
Bu yazı, kripto para madenciliğinde kullanılan ASIC cihazların firmware dağıtım sürecini güvenlik açısından inceleyen akademik bir çalışmadan hazırlanmıştır. İncelenen çalışma, Firmware Distribution as Attack Surface: A Security Study of ASIC Cryptocurrency Miners başlığını taşımaktadır ve arXiv üzerinde ön baskı olarak yayımlanmıştır.
Çalışmanın ana mesajı oldukça nettir: Kripto para güvenliği yalnızca blockchain protokolü, hash fonksiyonu veya cüzdan anahtarlarından ibaret değildir. Bitcoin ve benzeri proof-of-work ağlarının güvenliği, sahada çalışan madencilik cihazlarının firmware güvenliğine de bağlıdır.
ASIC madenciler, hesaplama gücünü doğrudan parasal değere dönüştüren özel cihazlardır. Bu cihazların firmware’i; mining pool adresi, ödeme adresi, çalışma frekansı, voltaj, fan kontrolü, sıcaklık yönetimi ve uzaktan yönetim gibi ekonomik ve fiziksel açıdan kritik ayarları yönetir. Bu nedenle firmware katmanındaki zayıflıklar yalnızca tek bir cihazı değil, büyük madencilik filolarını ve dolaylı olarak blockchain altyapısını etkileyebilir.
Bu içerik güvenlik bilgilendirmesi amacıyla hazırlanmıştır. Yazı, cihaz ele geçirme, kötü amaçlı firmware hazırlama, kimlik bilgisi kullanma, ağdan saldırı düzenleme veya gelir yönlendirme talimatı içermez. Amaç; akademik çalışmanın bulgularını, riskleri ve savunma ilkelerini sade, tarafsız ve güvenli biçimde anlatmaktır.
Yeni bir akademik çalışma, ASIC kripto para madencilerinde firmware dağıtım sürecinin ciddi bir güvenlik yüzeyi oluşturduğunu gösteriyor. Araştırmacılar, Bitmain, MicroBT, Canaan ve Iceriver gibi üreticilerden kamuya açık firmware paketleri toplamış, 871 firmware adayından filtreleme ve tekilleştirme sonrası 134 farklı firmware imajı analiz etmiştir. Bulgular, yalnızca firmware paketlerinin incelenmesiyle cihaz mimarisi, zayıf güncelleme mekanizmaları, eski yazılım bileşenleri, yönetim arayüzleri ve saldırı senaryoları hakkında önemli bilgi çıkarılabildiğini gösteriyor. Çalışmaya göre firmware phishing, plaintext Stratum V1 kullanımı, zayıf varsayılan ayarlar ve yerel ağdan erişilebilen yönetim yüzeyleri, madencilik ekosisteminde sistemik risk oluşturuyor.
Problem Ne?
Kripto para madenciliği çoğu zaman hash gücü, enerji maliyeti ve blok ödülü üzerinden konuşulur. Ancak modern madencilik cihazları yalnızca “hesaplama yapan kutular” değildir. Bunlar sürekli çalışan, ağa bağlı, uzaktan yönetilen ve firmware tarafından kontrol edilen gömülü sistemlerdir.
Bir ASIC madencinin firmware’i; hangi mining pool’a bağlanacağını, ödülün hangi adrese yönlendirileceğini, cihazın hangi frekans ve voltajda çalışacağını, fanların nasıl döneceğini ve güncellemelerin nasıl kurulacağını belirler. Bu ayarlar doğrudan gelir, cihaz ömrü ve operasyonel güvenlik üzerinde etkilidir.
Çalışmanın sorduğu temel soru şudur: Kamuya açık firmware güncelleme paketleri, saldırganların cihaz mimarisini anlaması ve saldırı yolları hazırlaması için yeterli bilgi sağlıyor mu?
Araştırmacıların cevabı temkinli ama ciddi bir uyarı içeriyor. Evet, birçok durumda firmware paketleri; işletim sistemi yapısı, eski bileşenler, yönetim servisleri, güncelleme mantığı, kimlik doğrulama varsayımları ve protokol davranışları hakkında yeterli bilgi veriyor. Bu da firmware dağıtım mekanizmasını yalnızca bakım aracı değil, aynı zamanda saldırı yüzeyi haline getiriyor.
Yöntem Ne Öneriyor?
Çalışma fiziksel cihazlara geniş çaplı erişim gerektirmeyen bir yöntem öneriyor. Araştırmacılar, üreticilerin kamuya açık firmware indirme kanallarından firmware update paketleri, full reflashing imajları, yönetim araçları ve teknik dokümantasyon toplamıştır.
Bu yaklaşım üç açıdan önemlidir:
Birincisi: Firmware paketleri zaten üreticiler tarafından dağıtıldığı için gerçek dünyadaki cihaz yazılımına yakındır.
İkincisi: Statik analiz yapılabilir. Yani cihaz çalıştırmadan, ağa bağlanmadan veya üretim ortamına dokunmadan dosya sistemi, scriptler, binary dosyalar, servis yapılandırmaları ve güncelleme mekanizmaları incelenebilir.
Üçüncüsü: Bu analiz ölçeklenebilir. Bir saldırgan veya araştırmacı fiziksel cihaz satın almadan çok sayıda firmware paketini toplayıp karşılaştırabilir. Bu durum güvenlik araştırması için faydalı olsa da kötüye kullanım açısından da risklidir.
Araştırmacılar önce pazardaki başlıca ASIC madenci modellerini haritalamış, ardından Bitmain, MicroBT, Canaan ve Iceriver üreticilerine ait kamuya açık firmware kaynaklarını toplamıştır. Daha sonra firmware paketleri açılmış, çözümlenmiş, dosya sistemleri yeniden kurulmuş ve tekrar eden imajlar tekilleştirilmiştir.
Son aşamada her firmware imajı; zayıf kimlik doğrulama, eski yazılım bileşenleri, açık servisler, güncelleme doğrulama mantığı, yönetim arayüzleri ve Stratum protokolü kullanımı açısından incelenmiştir.
Formüller Ne Anlatıyor?
Bu çalışma matematiksel finans veya yapay zekâ modeli gibi yoğun formüller içermiyor. Bunun yerine cihaz mimarisi, saldırı hattı ve analiz hattı şemalarla gösteriliyor. Aşağıdaki MathJax blokları, çalışmadaki pipeline mantığını sade sembolik biçimde anlatır.
1. ASIC madenci firmware güvenlik zinciri
Bir madencilik cihazının güvenliği yalnızca donanımdan değil, firmware yaşam döngüsünden de etkilenir:
Bu gösterim, cihaz güvenliğinin firmware, güncelleme süreci, yönetim arayüzü, mining pool iletişimi ve ağ ortamı birlikte düşünülmeden değerlendirilemeyeceğini anlatır.
2. Saldırı hattı
Çalışmada saldırganın ilerleyişi şu mantıkla modellenir:
Yani saldırgan önce yerel ağa veya operatör sürecine bir şekilde erişim elde eder. Daha sonra firmware update, SSH/debug, web arayüzü veya API gibi giriş noktalarına ulaşır. Bu giriş noktalarındaki zayıflıklar belirli yeteneklere dönüşür. Son aşamada bu yetenekler gelir yönlendirme, cihaz ele geçirme, performans bozma veya donanım yıpratma gibi hedeflere bağlanır.
3. Analiz hattı
Araştırmacıların savunma ve ölçüm perspektifinden kullandığı analiz hattı ise şöyle özetlenebilir:
Bu akışta önce firmware dosyaları toplanır, sonra formatlar normalize edilir, dosya sistemleri yeniden kurulur, zayıflıklar analiz edilir ve her cihaz için en yüksek etkili saldırı senaryosu belirlenir.
4. Firmware corpus azaltma mantığı
Çalışmada başlangıçtaki firmware adayları filtreleme ve tekilleştirme sonrası daha küçük ama temsil gücü yüksek bir sete indirgenmiştir:
Bu zincir; bozuk dosyaların çıkarılması, şifreli veya desteklenmeyen formatların elenmesi, kısmi/incremental güncellemelerin ayrılması ve tekrar eden varyantların tekilleştirilmesiyle oluşur.
5. Riskin yayılma mantığı
ASIC pazarında az sayıda üretici ve yoğun kod tekrar kullanımı olduğu için bir zayıflık birçok modele yayılabilir:
Bu nedenle firmware güvenliği tek cihaz problemi değil, ürün ailesi ve hatta ekosistem problemi olarak görülmelidir.
6. Plaintext Stratum V1 riski
Mining pool iletişimi şifreleme ve kimlik doğrulama olmadan ilerlediğinde ekonomik kontrol kanalı korunmasız kalır:
Bu durum, ağ yolundaki saldırganların madencilik trafiğini gözlemleme, değiştirme veya yönlendirme riskini artırır. Bu bölüm saldırı talimatı değil, protokol seviyesindeki güvenlik eksikliğinin kavramsal açıklamasıdır.
7. Savunma hattı
Çalışmanın önerdiği savunma yönü şu şekilde özetlenebilir:
Yani donanıma bağlı güven kökü, imzalı ve rollback korumalı güncellemeler, zayıf varsayılan ayarların kaldırılması, şifreli/authenticated mining iletişimi ve temel denetim kayıtları birlikte uygulanmalıdır.
Grafik, Tablo ve Şema Ana Mesajı
Şekil 1, bir ASIC madenci firmware’inin katmanlı mimarisini gösterir. Boot, init, işletim sistemi, kütüphaneler, miner uygulaması, web sunucusu, firmware update mekanizması, debug portu, API ve ASIC çipleri aynı mimari içinde yer alır. Bu şema, saldırı yüzeyinin yalnızca mining uygulamasından ibaret olmadığını gösterir.
Şekil 2, saldırı hattını görselleştirir. Firmware update, SSH/debug, web server, API ve console gibi giriş noktaları; zayıf kimlik doğrulama, düşük doğrulama, eski kütüphane, plaintext iletişim gibi zayıflıklarla birleştiğinde cihaz ele geçirme, gelir yönlendirme, fiziksel zarar veya performans kesintisi gibi sonuçlara bağlanabilir.
Şekil 3, saldırganın genellikle internette doğrudan madenciye değil, önce yerel ağ veya yönetim ortamına eriştiğini anlatır. Bu nedenle çalışma, gerçekçi tehdit modelini LAN veya iç fleet segmenti üzerinden kurar.
Şekil 4, üreticilere göre piyasadaki ASIC model dağılımını gösterir. Bitmain 123 modelle en büyük paya sahiptir. MicroBT 65, Canaan 36 ve Iceriver 22 modelle temsil edilir. Bu dağılım, madencilik donanımı ekosistemindeki yoğunlaşmayı açık biçimde gösterir.
Şekil 6 ve Tablo I, firmware corpus azaltma hattını özetler. Başlangıçta 871 firmware adayı vardır. Bütün filtreleme ve tekilleştirme adımlarından sonra 134 farklı firmware imajı kalır. En büyük azaltma nedeni veri kaybı değil, firmware varyantları arasındaki yoğun tekrar ve benzerliktir.
Tablo II, yerel ağ tehdidi altında üreticilere göre saldırı senaryosu sayılarını verir. Bitmain tarafında 113 model full device takeover, revenue redirection, physical degradation ve performance disruption senaryolarına açık olarak sınıflandırılmıştır. MicroBT’de doğrudan takeover gösterilememiş, fakat 65 model performans bozulması senaryosuna açık görülmüştür. Canaan’da 26 model full takeover, 34 model gelir yönlendirme ve fiziksel bozulma riskine açıktır. Iceriver’da 22 model gelir yönlendirme, fiziksel bozulma ve performans kesintisi riskine açık sınıflandırılmıştır.
Şekil 7, Canaan destek sitesindeki sahte firmware güncelleme uyarısını gösterir. Bu görsel, firmware phishing riskinin yalnızca teorik olmadığını; üreticilerin de sahte destek kanalları ve sahte firmware yönlendirmeleri konusunda kullanıcıları uyardığını gösterir.
Tablo IV, V, VI ve VII, üretici bazında daha derin firmware analizinde görülen zayıflıkları özetler. Bunlar arasında eksik/parsiyel imza doğrulama, eski hash yöntemleri, SSH servisleri, eski kriptografik kütüphaneler, CSRF koruması eksikliği, cookie güvenlik bayrakları eksikliği ve eski yazılım bileşenleri gibi başlıklar bulunur. Bu tabloların ana mesajı, zayıflıkların tek bir üretici veya tek bir modelle sınırlı olmamasıdır.
Deneyler Nasıl Yapılmış?
Çalışmada önce ASIC madencilik ekosistemindeki ticari cihazlar haritalanmıştır. Araştırmacılar AsicMinerValue, MinerStat ve WhatToMine gibi kamuya açık madencilik donanımı kaynaklarını kullanarak üretici, model ve firmware ailesi listesi oluşturmuştur.
Daha sonra üreticilerin resmi firmware indirme portalları, public source code repository’leri, statik dosya sunucuları, üçüncü taraf firmware dağıtım noktaları ve dokümantasyon kaynakları incelenmiştir. Bu süreçte firmware update paketleri, full reflashing imajları, yönetim araçları ve teknik belgeler toplanmıştır.
Toplanan ilk kümede 3.769 dosya vardır. Bunların 871’i firmware ile doğrudan ilişkili aday olarak değerlendirilmiştir. Bozuk veya geçersiz dosyalar çıkarılmış, desteklenmeyen veya açılamayan şifreli formatlar elenmiş, kısmi güncellemeler ayrılmış ve yoğun tekrar eden varyantlar tekilleştirilmiştir. Sonuçta 134 ayrı firmware imajı analiz edilmiştir.
Statik analiz sırasında dosya sistemleri, başlangıç scriptleri, web arayüzleri, update scriptleri, binary dosyalar, servis yapılandırmaları, kimlik doğrulama mantığı ve gömülü kriptografik materyaller incelenmiştir. Amaç her küçük bulguyu listelemek değil, gerçekçi saldırı senaryosuna bağlanabilen zayıflıkları belirlemektir.
Son olarak bulgular iki gerçek cihaz üzerinde doğrulanmıştır: bir Iceriver AL0 miner ve bir Bitmain Antminer KS5. Araştırmacılar hem canlı sistemden veri toplamış hem de soğuk NAND/eMMC çıkarımı ile cihaz üzerindeki dosya sistemini karşılaştırmıştır. Bu doğrulama, kamuya açık firmware paketlerinin sahadaki yazılımla büyük ölçüde temsil ilişkisi taşıdığını göstermiştir.
Sonuçlar Ne Gösteriyor?
Çalışmanın ilk sonucu, kamuya açık firmware paketlerinin tek başına önemli güvenlik bilgisi taşımasıdır. Araştırmacılar fiziksel cihaz olmadan işletim sistemi ailesini, firmware update mantığını, yönetim arayüzlerini, servisleri ve zayıf noktaları çıkarabilmiştir.
İkinci sonuç, firmware ekosisteminde yoğun tekrar kullanımı olduğudur. Firmware bileşenleri farklı modeller, nesiller ve üretici aileleri arasında yeniden kullanılmaktadır. Bu durum bir zayıflığın tek cihazla sınırlı kalmayıp geniş bir model ailesine yayılabileceğini gösterir.
Üçüncü sonuç, firmware phishing riskinin ciddi olmasıdır. ASIC madencilerde güncellemeler çoğu zaman operatörün manuel olarak firmware indirip arayüzden yüklemesiyle yapılır. Eğer cihaz güçlü secure boot ve imzalı güncelleme zorunluluğu ile korunmuyorsa, sahte firmware güncelleme yönlendirmeleri kalıcı cihaz ele geçirme riskine dönüşebilir.
Dördüncü sonuç, Stratum V1 kullanımının sistemik bir ekonomik kontrol riski oluşturmasıdır. Çalışmada incelenen firmware ve dokümantasyonlarda native Stratum V2 desteği veya zorunlu şifreli Stratum kanalı görülmemiştir. Varsayılan durumda plaintext TCP ile çalışan Stratum V1, pool adresi, ödeme yönlendirme ve iş paylaşımı gibi kritik verileri ağ yolunda manipülasyona açık hale getirebilir.
Beşinci sonuç, yerel ağ tehdidi altında birçok cihazda yüksek etkili senaryoların mümkün olmasıdır. Bitmain ve Canaan tarafında zayıf varsayılan ayarlar, SSH veya yönetim arayüzleri gibi bileşenler güçlü saldırı senaryolarına bağlanmıştır. Iceriver tarafında firmware görünürlüğü daha sınırlı olsa da web yönetim arayüzü üzerinden gelir yönlendirme riski öne çıkmıştır. MicroBT tarafında ise analiz daha kısıtlı kalmış, ancak performans bozma senaryosu gösterilmiştir.
Altıncı sonuç, gerçek cihaz doğrulamasının statik analiz bulgularını büyük ölçüde desteklemesidir. Bitmain KS5 üzerinde kamuya açık firmware ile cihazdaki dosya sistemi arasında güvenlik profilini değiştirecek büyük fark görülmemiştir. Iceriver AL0 tarafında ise kamuya açık kısmi firmware paketlerinin göstermediği ek saldırı yüzeyleri gerçek cihazda ortaya çıkmıştır. Bu, statik analiz bulgularının bazı riskleri gösterebildiğini; fakat eksik firmware paketlerinin tüm riskleri göstermeyebileceğini de anlatır.
Bu Neden Önemli?
Proof-of-work blockchain ağlarında madenciler yalnızca ekonomik aktör değildir; aynı zamanda ağ güvenliğinin fiili yürütücüleridir. Eğer geniş madencilik filosu firmware kaynaklı zayıflıklarla gelir yönlendirme, performans kesintisi veya cihaz ele geçirme riski taşıyorsa, bu durum tek tek operatörlerden daha büyük bir sistemik güvenlik problemine dönüşebilir.
ASIC pazarının az sayıda üreticide yoğunlaşması bu riski artırır. Aynı firmware bileşeni veya aynı update mantığı yüzlerce modelde tekrar ediyorsa, bir hata çok geniş bir sahaya yayılabilir. Bu, klasik “tek cihaz açığı” yaklaşımından daha ciddi bir tedarik zinciri problemidir.
Çalışmanın en önemli katkılarından biri, firmware dağıtımının kendisini güvenlik sınırı olarak ele almasıdır. Firmware dosyaları yalnızca güncelleme materyali değildir; aynı zamanda cihaz mimarisini ve potansiyel saldırı yollarını açığa çıkaran bir bilgi kaynağıdır. Bu nedenle üreticiler firmware dağıtımında imza, hash, güvenli manifest, versiyon kontrolü ve rollback önleme gibi mekanizmaları ciddiye almalıdır.
Madenci operatörleri açısından da mesaj açıktır: Firmware güncellemeleri yalnızca performans artırma aracı gibi görülmemelidir. Yanlış kaynaktan yüklenen firmware, cihaz gelirini farklı adrese yönlendirebilir, cihazı botnet parçasına dönüştürebilir veya fiziksel donanım ömrünü azaltabilir.
Dikkat Noktaları
Bu çalışma güvenlik bilgilendirmesi amacı taşır. Yazı, firmware ele geçirme, cihaz hackleme, gelir yönlendirme veya kötü amaçlı güncelleme hazırlama yönergesi değildir.
Analiz büyük ölçüde statik firmware incelemesine dayanır. Dinamik çalışma zamanı davranışları, bellek bozulmaları veya gerçek ağ koşullarındaki tüm varyasyonlar bu yöntemle doğrudan gözlenemez.
Bazı firmware paketleri kısmi veya şifreli olduğu için tüm bileşenler çıkarılamamıştır. Bu nedenle bazı riskler olduğundan düşük görünebilir; bazı korumalar da paket içinde görünmediği için değerlendirilememiş olabilir.
Yerel ağ tehdidi modeli önemlidir. Çalışmada birçok saldırı senaryosu, saldırganın madenciyle aynı yerel ağ veya yönetim segmentine erişebilmesi varsayımıyla değerlendirilir. Bu, gerçek madencilik tesislerinde yanlış VLAN, zayıf router, ele geçirilmiş yönetim bilgisayarı veya lateral movement durumunda anlamlı hale gelir.
Firmware phishing tehdidi ise yerel ağ erişimi gerektirmeden, operatörün sahte güncelleme dosyasını yüklemeye ikna edilmesiyle başlayabilir. Bu nedenle güncelleme kaynağı ve imza doğrulama süreci kritik önemdedir.
Çalışma tüm üretici ekosistemini temsil etmeye çalışsa da, bazı cihaz aileleri veya firmware sürümleri analiz dışında kalmıştır. Bulgular sistemik risk işareti olarak okunmalı; her tekil cihaz için doğrudan kesin hüküm gibi yorumlanmamalıdır.
Sonuç
Bu akademik çalışma, ASIC kripto para madencilerinde firmware dağıtımının başlı başına kritik bir güvenlik katmanı olduğunu gösteriyor. Firmware paketleri kamuya açık olduğunda, araştırmacılar ve saldırganlar cihaz mimarisini, yazılım bileşenlerini ve zayıf noktaları fiziksel cihaza erişmeden inceleyebilir.
Bulgular; manuel firmware update süreçleri, sahte firmware güncelleme riski, plaintext Stratum V1 kullanımı, zayıf varsayılan ayarlar, eski yazılım bileşenleri ve yönetim arayüzlerinin madencilik ekosisteminde geniş bir saldırı yüzeyi oluşturduğunu gösteriyor.
Çalışmanın önerdiği savunma yönü açıktır: Donanıma bağlı güven kökü, secure boot, imzalı ve rollback korumalı firmware güncellemeleri, güvenli varsayılan ayarlar, güçlü kimlik doğrulama, şifreli ve authenticated mining iletişimi, SBOM takibi ve temel audit kayıtları birlikte düşünülmelidir.
Verianla açısından bu çalışmanın ana mesajı şudur: Kripto para ağlarının güvenliği yalnızca zincir üstünde değildir. Madencilik donanımı, firmware tedarik zinciri ve güncelleme mekanizmaları da blockchain güvenliğinin görünmeyen ama kritik parçalarıdır.
Kaynak ve Yöntem Notu
Bu içerik, Firmware Distribution as Attack Surface: A Security Study of ASIC Cryptocurrency Miners başlıklı akademik PDF incelenerek hazırlanmıştır. Metin birebir çeviri değildir. Çalışmanın amacı, yöntem yapısı, temel bulguları, şekil ve tablo mesajları, güvenlik çıkarımları ve sınırlılıkları Verianla okurları için sadeleştirilmiş, özgün ve editoryal Türkçe ile yeniden anlatılmıştır.
PDF’te yoğun matematiksel formül bulunmadığı için formül bölümü, çalışmadaki saldırı hattı, analiz hattı, firmware corpus azaltma süreci ve savunma mantığını MathJax uyumlu sembolik gösterimlerle açıklayacak şekilde hazırlanmıştır. Güvenlik nedeniyle yazıda exploit adımları, kötüye kullanım talimatları, hazır payload, kimlik bilgisi veya cihaz ele geçirme yönergeleri verilmemiştir.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir