

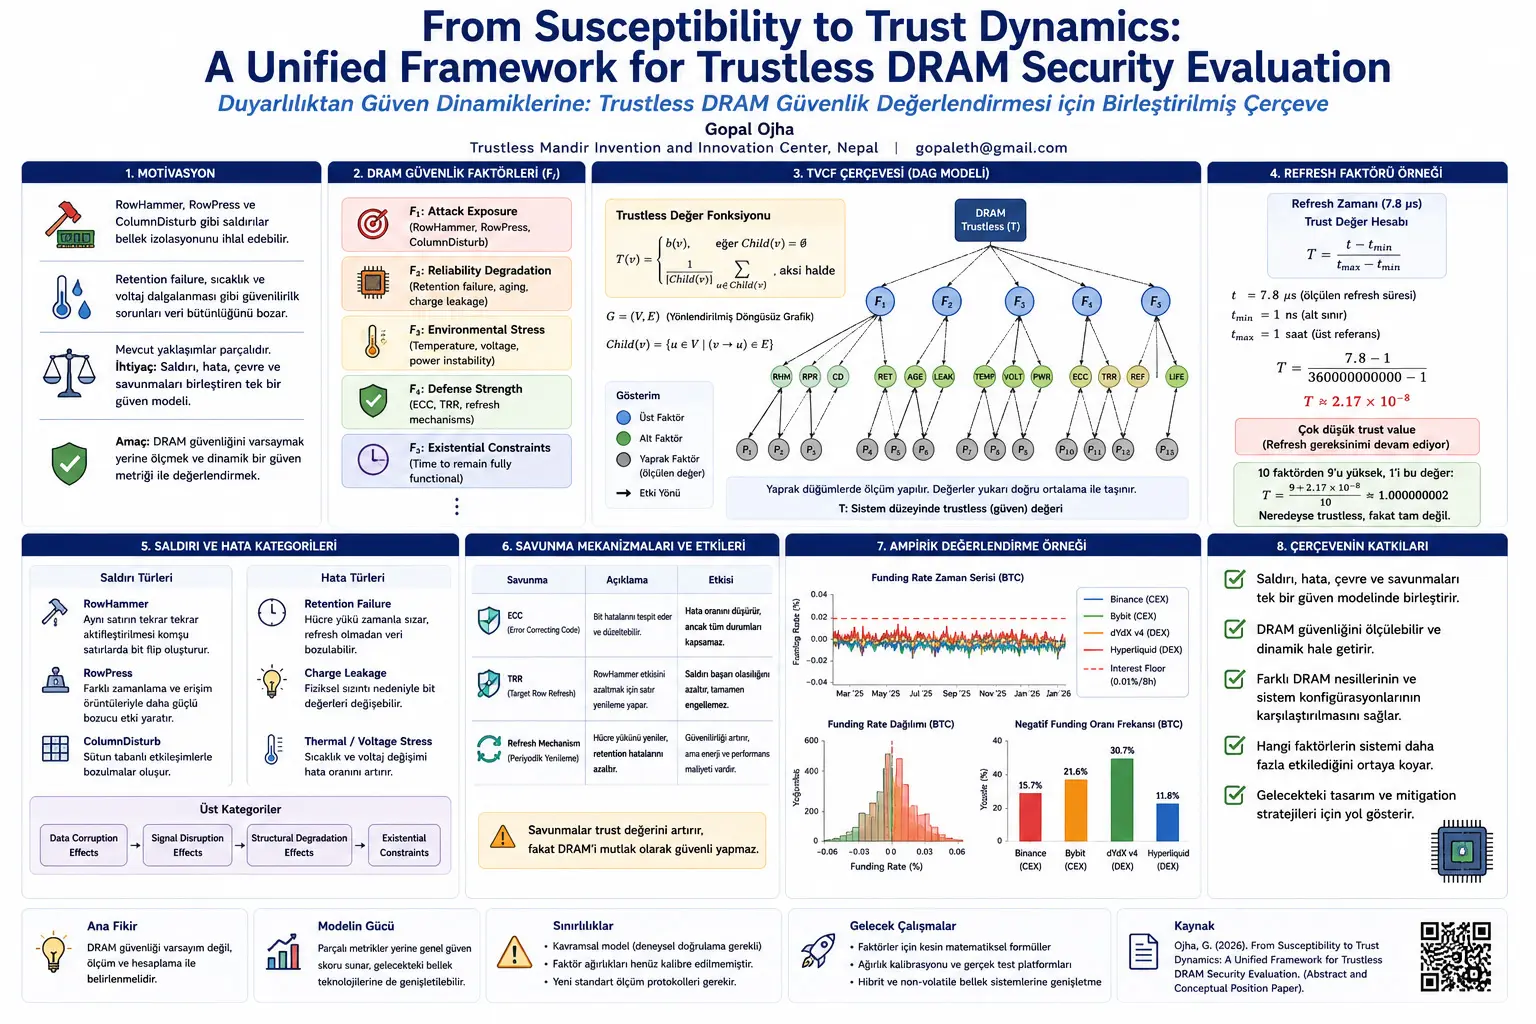
DRAM, modern bilgisayar sistemlerinde işlemcinin aktif olarak kullandığı verilerin tutulduğu ana bellek teknolojisidir. Kullanıcı açısından DRAM görünmezdir; bilgisayar açılır, programlar çalışır, veriler belleğe yazılır ve okunur. Ancak donanım düzeyinde DRAM, elektrik yüküyle çalışan hassas hücrelerden oluşur. Her hücre, belirli bir bit değerini temsil etmek için yük tutar. Bu yük zamanla sızabilir, çevresel koşullardan etkilenebilir ve komşu hücrelerin elektriksel davranışları nedeniyle bozulabilir.
Geçmişte ana bellek çoğu zaman güvenilir bir altyapı bileşeni gibi düşünülürdü. Yazılım, işletim sistemi ve işlemci güvenliği tartışılırken DRAM’in doğru çalışacağı varsayılırdı. Fakat RowHammer saldırısı bu varsayımı ciddi biçimde sarstı. RowHammer, aynı bellek satırının çok sık etkinleştirilmesiyle komşu satırlarda bit flip oluşabileceğini gösterdi. Yani saldırgan doğrudan hedef bit’e yazmadan, fiziksel etkileşim yoluyla bellek içeriğini değiştirebilir.
Bu nokta çok önemlidir; çünkü bellek izolasyonu bilgisayar güvenliğinin temel varsayımlarından biridir. Bir süreç başka bir sürecin belleğini değiştirememelidir. Bir sanal makine başka bir sanal makinenin verisine müdahale edememelidir. Ancak RowHammer gibi saldırılar, bu izolasyonun fiziksel katmanda bozulabileceğini gösterir. Böylece DRAM yalnızca güvenilirlik problemi değil, doğrudan güvenlik problemi haline gelir.
Çalışma, RowHammer’ın tek örnek olmadığını vurgular. RowPress, farklı erişim örüntüleri ve zamanlama davranışlarıyla disturbance etkisini artırabilen bir saldırı sınıfı olarak ele alınır. ColumnDisturb ise bozulmaların yalnızca satır düzeyinde değil, sütun ve daha geniş mimari bağımlılıklar üzerinden de ortaya çıkabileceğini gösterir. Bu saldırılar birlikte düşünüldüğünde, modern DRAM’in fiziksel özellikleri sistem güvenliğinin doğrudan parçası haline gelir.
DRAM güvenliğini zorlaştıran ikinci alan güvenilirliktir. Retention failure, yani tutma hatası, DRAM hücresinin yükünü yeterince uzun süre koruyamamasıyla oluşur. DRAM hücreleri bu yüzden periyodik olarak refresh edilir. Charge leakage, aging, thermal instability ve voltage fluctuation gibi etkiler de veri bütünlüğünü bozabilir. Sıcaklık arttığında sızıntı davranışı değişebilir; voltaj dalgalandığında hücrelerin doğru okunması zorlaşabilir; yaşlanma etkileri zaman içinde hata olasılığını artırabilir.
Bu saldırı ve hata mekanizmalarının ortak tarafı, DRAM’in fiziksel doğasından kaynaklanmalarıdır. RowHammer bir güvenlik saldırısı gibi görünürken, retention failure bir güvenilirlik sorunu gibi görünür. Fakat ikisi de hücre yükü, elektriksel etkileşim, zamanlama, sıcaklık ve voltaj gibi donanım özellikleriyle ilişkilidir. Makalenin önemli çıkış noktası budur: Eğer güvenlik ve güvenilirlik aynı fiziksel köklere bağlıysa, bunları tamamen ayrı metriklerle değerlendirmek eksik kalır.
Mevcut literatürde RowHammer için saldırı başarı oranı, retention failure için bit error rate, donanım güvenilirliği için FIT gibi metrikler kullanılabilir. Bu metrikler kendi bağlamlarında değerlidir; ancak sistem düzeyinde tek bir soruya cevap vermekte zorlanır: Bu DRAM sistemi, belirli saldırı, çevre ve savunma koşulları altında ne kadar güvenilir ve güvenlidir?
Çalışmanın önerdiği değişim, susceptibility-based characterization yaklaşımından dynamic trust modeling yaklaşımına geçmektir. Susceptibility-based characterization, belirli bir saldırıya veya hataya karşı duyarlılığı ölçer. Örneğin bir DRAM çipinin RowHammer’a ne kadar hassas olduğu test edilebilir. Ancak dinamik güven modeli, yalnızca tek bir saldırıya bakmaz; saldırı maruziyeti, hata eğilimi, sıcaklık, voltaj, savunma mekanizması ve sistemin çalışma süresi gibi faktörleri birlikte değerlendirir.
Bu çerçevede trust, sabit bir özellik değil, zamanla değişen bir güven metriğidir. Eğer sistem saldırı altında daha fazla hata gösteriyorsa trust düşer. Eğer ECC, TRR veya refresh politikaları hataları azaltıyorsa trust artar. Eğer sıcaklık yükseliyor, voltaj kararsızlaşıyor veya hücre yaşlanması artıyorsa güven değeri yeniden güncellenmelidir. Yani güven, bir defalık sertifika gibi değil, sürekli hesaplanan bir sistem durumu gibi ele alınır.
Makalenin kullandığı ana formül şu fikri verir:
\[ Trustless\;T = f(F_1,F_2,F_3,\ldots,F_n) \]
Bu formülde Trustless T, sistemin trustless değerlendirme değerini; F1, F2, F3, ..., Fn ise DRAM sistemini etkileyen trustless faktörleri temsil eder. Çalışmada örnek faktörler şöyle verilir:
- F1: Attack exposure. RowHammer, RowPress, ColumnDisturb gibi saldırılara maruziyet.
- F2: Reliability degradation. Retention failure, aging ve charge leakage gibi güvenilirlik bozulmaları.
- F3: Environmental stress. Sıcaklık, voltaj ve güç kararsızlığı gibi çevresel stresler.
- F4: Defense strength. ECC, TRR ve refresh mekanizmalarının savunma gücü.
- F4: Existential constraints. Sistemin tam işlevsel kalma süresi gibi varoluşsal kısıtlar. Metinde bu madde ikinci kez F4 olarak etiketlenmiştir; içerik açısından ayrı bir faktör sınıfı gibi değerlendirilmelidir.
Bu faktörlerin hepsi aynı türden değildir. Attack exposure saldırgan davranışa, reliability degradation donanımın fiziksel zayıflamasına, environmental stress dış koşullara, defense strength ise koruma mekanizmalarına işaret eder. Modelin amacı bunları aynı soyutlama düzeyinde bir araya getirmektir.
Çalışma, bu hesaplamayı TVCF adlı çerçeveyle ilişkilendirir. TVCF, güven faktörlerini hiyerarşik biçimde bir DAG üzerinde temsil eder. DAG, Directed Acyclic Graph yani yönlendirilmiş döngüsüz grafiktir. Bu yapıda düğümler faktörleri, kenarlar ise faktörler arasındaki hiyerarşik ilişkiyi gösterir. Döngü olmaması önemlidir; çünkü değerler alt faktörlerden üst faktörlere doğru hesaplanır.
Çalışmada DAG şöyle tanımlanır:
[ G = (V,E) ]
Burada G, grafiği; V, düğümler kümesini; E, yönlendirilmiş kenarlar kümesini temsil eder. Her düğüm v ∈ V için eğer düğüm yaprak düğümse bir temel değer b(v) vardır. Yaprak olmayan düğümlerde ise değer, çocuk düğümlerin değerlerinden hesaplanır.
Bir düğümün çocuk kümesi çalışmada şu şekilde verilir:
\[ Child(v) = \{u \in V \mid (v \rightarrow u) \in E\} \]
Bu formülde Child(v), v düğümünden aşağıya doğru bağlı olan alt faktörleri gösterir. Örneğin “defense strength” üst faktörünün çocukları ECC effectiveness, TRR effectiveness ve refresh policy effectiveness gibi alt faktörler olabilir. Bu örnekler çalışmanın mantığını açıklamak içindir; makalede genel model düzeyinde tanımlanırlar.
TVCF’de düğüm değeri fonksiyonu şöyle tanımlanır:
\[ T(v) = \begin{cases} b(v), & \text{eğer } Child(v)=\emptyset \\ \frac{1}{|Child(v)|}\sum_{u\in Child(v)}T(u), & \text{aksi halde} \end{cases} \]
Bu formülde T(v), v düğümünün güven/trustless değeridir. Eğer düğümün çocuğu yoksa, yani yaprak düğümse, değeri doğrudan ölçülen b(v) değeridir. Eğer düğümün çocukları varsa, üst düğümün değeri çocuk düğümlerin değerlerinin ortalaması olarak hesaplanır. |Child(v)|, çocuk sayısını gösterir.
Bu yaklaşımın basitliği hem avantaj hem sınırlılıktır. Avantajı, farklı trust faktörlerinin hiyerarşik olarak birleştirilebilmesidir. Bir DRAM güvenlik modeli saldırı, hata, çevre ve savunma alt alanlarını tek ağaç/grafik yapısı içinde toplayabilir. Sınırlılığı ise tüm çocuk faktörlere eşit ağırlık verilmesidir. Gerçek sistemlerde RowHammer maruziyeti ile düşük voltaj stresi aynı ağırlığa sahip olmayabilir. Çalışmanın gelecek işlerde weightage calibration yani ağırlık kalibrasyonu yapılması gerektiğini belirtmesi bu yüzden önemlidir.
Makaledeki refresh faktörü örneği, modelin sayısal olarak nasıl çalışabileceğini göstermek için kullanılır. DRAM, veriyi korumak için belirli aralıklarla refresh yapmak zorundadır. Çalışmada 7.8 mikrosaniyelik refresh süresi, pratik DRAM davranışının göstergesi olarak ele alınır. Eğer DRAM veriyi refresh gerektirmeden sonsuza kadar koruyabilseydi, bu faktör açısından tam güvenli kabul edilebilirdi. Ancak gerçek sistemlerde sonsuz süre mümkün olmadığı için çalışma demonstratif olarak 1 saatlik üst sınır kullanır.
Trust value için kullanılan basit güven skoru şu şekilde verilir:
\[ T = \frac{t - t_{min}}{t_{max} - t_{min}} \]
Bu formülde T, ilgili trust factor değeridir. t, ölçülen veya ele alınan zaman değeridir. tmin, alt referans sınırıdır. tmax, üst referans sınırıdır. Çalışmada tmin için 1 ns, t için 7.8 µs refresh örneği ve tmax için demonstratif olarak 1 saat kullanılır.
Metinde hesap şu şekilde sunulur:
\[ T = \frac{7.8 - 1}{360000000000 - 1} \approx 2.17 \times 10^{-8} \]
Bu sonucun yorumu, refresh faktörünün [0,1] aralığında çok düşük bir güven değeri üretmesidir. Yani ilgili faktör açısından DRAM hâlâ ciddi ölçüde refresh bağımlıdır; refresh gereksinimi ortadan kalkmadığı için tam güvenli veya tam trustless kabul edilemez. Çalışmanın amacı burada kesin bir endüstriyel ölçüm standardı vermek değil, trust factor değerlerinin nasıl normalize edilip sisteme dahil edilebileceğini göstermektir.
Sonra çalışma, 10 farklı trust factor olduğunu ve bunların eşit ağırlığa sahip kabul edildiğini varsayar. Eğer 9 faktör yüksek değer taşıyor, bir faktör ise refresh örneğindeki düşük değere sahipse toplam değer şu şekilde yazılır:
\[ T = \frac{9 + 2.17 \times 10^{-8}}{10} \]
Bu değer yaklaşık 1’e yakındır. Metinde bu durum, sistemin neredeyse trustless fakat tamamen trustless olmayan bir yapıya sahip olabileceği şeklinde yorumlanır. Bu örnek, modelin tek bir zayıf faktörü bile görünür kılabileceğini gösterir. Ancak aynı zamanda eşit ağırlıklı ortalama kullanımının dikkatle kalibre edilmesi gerektiğini de düşündürür; çünkü bazı kritik güvenlik faktörleri ortalama içinde fazla yumuşatılabilir.
Çalışmanın attack and fault modeling bölümü, saldırıları ve hataları ortak kategorilere ayırır. Disturbance-based attacks sınıfına RowHammer, RowPress ve ColumnDisturb dahil edilir. Bunlar tekrar eden erişim örüntüleriyle komşu veya ilişkili bellek hücrelerinde istenmeyen etkiler oluşturur. Reliability-induced faults sınıfında retention failures, charge leakage, voltage stress ve thermal stress yer alır. Bunlar doğrudan saldırgan davranış olmasa bile sistemin veri bütünlüğünü bozabilir.
Daha üst soyutlama düzeyinde çalışma bu mekanizmaları dört genel kategoriye taşır: data corruption effects, signal disruption effects, structural degradation effects ve existential constraints. Data corruption effects, saklanan bitlerin bozulmasını ifade eder. Signal disruption effects, okuma-yazma veya algılama süreçlerinin sinyal düzeyinde bozulmasını anlatır. Structural degradation effects, bellek yapısının yaşlanma ve fiziksel yıpranma gibi süreçlerle zayıflamasına işaret eder. Existential constraints ise sistemin ne kadar süre tam işlevsel kalabileceği gibi daha temel varoluş koşullarını kapsar.
Bu soyutlama önemlidir; çünkü yeni saldırılar veya yeni bellek teknolojileri ortaya çıktığında modelin tamamen baştan kurulması gerekmez. Örneğin gelecekte RowHammer’dan farklı bir disturbance saldırısı keşfedilirse, bu saldırı attack exposure altında yeni bir trust factor olarak eklenebilir. Benzer şekilde yeni bir non-volatile memory teknolojisinde farklı bir retention problemi varsa, reliability degradation altında modellenebilir.
Trust dynamics bölümü, modelin statik olmadığını açıklar. Güven değeri sistem davranışına göre azalabilir veya artabilir. Eğer DRAM beklenen güvenilirlikten sapıyor, saldırı altında bit flip üretiyor, sıcaklık nedeniyle retention süresi düşüyor veya voltaj kararsızlığı hataları artırıyorsa trust azalır. Eğer savunma mekanizmaları bu etkileri bastırıyorsa trust artar.
Çalışmada savunma mekanizmaları, saldırı ve hata faktörlerinin etkisini azaltan değiştiriciler olarak ele alınır. ECC, yani Error Correction Codes, bit düzeyindeki hataları tespit edip düzeltebilir. TRR, yani Target Row Refresh, RowHammer gibi disturbance saldırılarının başarı olasılığını azaltabilir. Periyodik refresh işlemleri ise retention kaynaklı hataları azaltır. Fakat çalışma bu savunmaların açık bir sınırlılığını vurgular: Hiçbiri güvenlik sorunlarını tamamen ortadan kaldırmaz; yalnızca etkilerini olasılıksal biçimde azaltır.
Bu bakış açısı gerçekçi ve önemlidir. Donanım güvenliği çoğu zaman mutlak koruma sağlamaz. ECC bazı bit hatalarını düzeltebilir, fakat çoklu bit hataları veya belirli saldırı örüntüleri karşısında yetersiz kalabilir. TRR RowHammer etkisini azaltabilir, fakat araştırmalar TRR mekanizmalarının tersine mühendislikle aşılabileceğini göstermiştir. Refresh retention hatalarını düşürür, fakat refresh sıklığını artırmak enerji tüketimini ve performans maliyetini etkiler. Bu nedenle savunma mekanizmaları sistem trust değerini yükseltir, fakat onu otomatik olarak 1 yapmaz.
Çalışmanın tartışma bölümünde önerilen paradigma değişimi daha net hale gelir. DRAM güvenliği, yalnızca “RowHammer’a açık mı?” veya “ECC var mı?” gibi tek sorularla değerlendirilemez. Bunun yerine, bir DRAM sistemi için güvenlik güvenilirlik ve çevresel dayanıklılık birlikte ölçülmelidir. Böyle bir ölçüm olmadan, sistemin adversarial ve environmental koşullarda gerçekten güvenli olup olmadığını sayısal olarak karşılaştırmak zordur.
Bu framework’ün sunduğu potansiyel faydalardan biri, farklı DRAM nesillerinin karşılaştırılmasıdır. Örneğin bir yeni DRAM tasarımı RowHammer’a karşı daha dayanıklı olabilir, fakat retention davranışı daha kötü olabilir. Başka bir tasarım daha iyi refresh politikası kullanabilir, fakat voltaj dalgalanmasına daha hassas olabilir. Tek tek metrikler bu farkları parçalı biçimde gösterir. Trust factor modeli ise bu etkileri üst düzey bir güvenlik/trustless metriğine dönüştürerek daha bütünlüklü karşılaştırma yapılmasını sağlayabilir.
İkinci potansiyel fayda, gelecekteki mitigation stratejilerini tahmin etmektir. Eğer model belirli faktörlerin toplam güven değerini daha fazla düşürdüğünü gösterirse, tasarımcılar hangi savunmalara öncelik verileceğini daha sistematik belirleyebilir. Örneğin sıcaklık stresi belirli koşullarda hem retention failure hem disturbance susceptibility üzerinde güçlü etki yapıyorsa, termal yönetim güvenlik tasarımının bir parçası haline gelebilir.
Üçüncü fayda, güvenlik ve güvenilirlik analizlerini birleştirmesidir. Geleneksel olarak güvenlik araştırmaları saldırı modellerine, güvenilirlik araştırmaları ise hata oranlarına odaklanır. Oysa DRAM’de bu iki alan fiziksel olarak iç içedir. Bu çalışma, iki alan arasında ortak bir güven faktörü dili kurmayı önerir. Böyle bir dil, donanım üreticileri, güvenlik araştırmacıları ve sistem mimarları arasında daha karşılaştırılabilir değerlendirmeler yapılmasına yardımcı olabilir.
Gündelik yaşam açısından bu konu doğrudan görünmez olabilir; fakat etkisi büyüktür. Bulut sunucular, bankacılık sistemleri, sağlık kayıtları, yapay zekâ altyapıları, bilimsel hesaplama merkezleri ve kişisel bilgisayarlar DRAM’e dayanır. Bellek güvenliği zayıfsa, veriler bozulabilir, yetki sınırları aşılabilir veya sistem kararlılığı zarar görebilir. Bu nedenle DRAM güvenliğini yalnızca laboratuvar saldırısı olarak değil, dijital altyapının güvenilirliği açısından ele almak gerekir.
Geçmiş açısından çalışma, RowHammer sonrası dönemde bellek güvenliğinin değişen doğasına tepki verir. Eskiden DRAM güvenilirlik testleri daha çok hata oranı ve refresh davranışıyla ilişkilendirilirken, artık fiziksel bellek saldırıları mikro mimari güvenlik gündeminin parçası haline gelmiştir. Bugün açısından çalışma, tekil saldırı analizlerinin yetmediğini ve birleşik ölçümlere ihtiyaç olduğunu savunur. Gelecek açısından ise yeni bellek teknolojileri, hibrit bellek yapıları ve non-volatile sistemler için benzer trustless değerlendirme çerçevelerinin gerekli olabileceğini öne çıkarır.
Çalışmanın güçlü yönü, farklı literatürleri tek bir kavramsal çatı altında toplamasıdır. RowHammer, RowPress, ColumnDisturb, retention failure, thermal stress, voltage fluctuation, ECC, TRR ve refresh mekanizmaları ayrı konular gibi görünür. Bu makale bunları tek bir trust modelinin faktörleri olarak düşünmeyi önerir. Ayrıca güveni statik değil, dinamik ve ölçülebilir bir değişken olarak ele alması, donanım güvenliği açısından değerli bir perspektiftir.
Ancak çalışmanın sınırlılıkları da açık biçimde görülmelidir. Makale kavramsaldır; yeni bir deney düzeneğiyle DRAM çipi test etmez. RowHammer başarı oranı, retention error rate veya ECC etkinliği için yeni ölçüm verisi sunmaz. Güven faktörlerinin ağırlıkları henüz kalibre edilmemiştir. TVCF’de kullanılan eşit ortalama, gerçek sistemlerde faktörlerin kritik önem farklarını tam yansıtmayabilir. Ayrıca trust value örneği demonstratif niteliktedir; gerçek bir standardizasyon için birim dönüşümleri, referans aralıkları, normalize etme mantığı ve ölçüm protokolleri ayrıntılı biçimde tanımlanmalıdır.
Çalışmanın gelecekte yapılması gerekenler bölümünde bu eksikler kabul edilir. Gelecek çalışmaların güven faktörleri için daha kesin matematiksel formüller tanımlaması, her faktörün ağırlığını kalibre etmesi ve modeli gerçek DRAM test platformlarıyla doğrulaması gerektiği belirtilir. Ayrıca framework’ün hibrit ve non-volatile bellek sistemlerine genişletilmesi önerilir. Bu, modelin yalnızca klasik DRAM için değil, gelecek bellek mimarileri için de kullanılabilir olup olmadığını test etmeyi gerektirir.
Çalışmanın söylediği şey ile söylemediği şey net ayrılmalıdır. Çalışma, belirli bir DRAM çipinin güvenli olduğunu kanıtlamaz. Yeni bir RowHammer savunması geliştirmez. ECC veya TRR’nin tüm saldırıları engellediğini iddia etmez. Verilen trust değeri örneği, standartlaştırılmış endüstriyel ölçüm sonucu değildir. Çalışmanın asıl iddiası, DRAM güvenliğinin saldırı, hata, çevre ve savunma faktörlerinin birleşik, dinamik ve ölçülebilir bir fonksiyonu olarak modellenmesi gerektiğidir.
Çalışmanın Yöntemi ve Bulguları
Çalışma deneysel bir benchmark çalışması değil, kavramsal ve model öneren bir pozisyon makalesidir. Yöntem, mevcut DRAM güvenlik ve güvenilirlik literatüründeki parçalı metrikleri bir güven faktörü modelinde birleştirmeye dayanır. Bulgular ise yeni ölçüm sonuçlarından çok, önerilen çerçevenin hangi faktörleri nasıl temsil edebileceğini ve DRAM güvenlik değerlendirmesini nasıl yeniden yapılandırabileceğini gösterir.
1. Modelin temel amacı
| Mevcut yaklaşım | Çalışmanın önerdiği yaklaşım | Bilimsel anlamı |
|---|---|---|
| RowHammer, RowPress, retention failure gibi riskler ayrı ayrı analiz edilir. | Saldırı, hata, çevre ve savunma faktörleri tek trust modelinde birleştirilir. | DRAM güvenliği sistem düzeyinde ölçülebilir hale getirilmeye çalışılır. |
| Güvenlik çoğu zaman belirli bir açık veya savunma üzerinden tartışılır. | Güven, dinamik ve sayısal bir sistem özelliği olarak ele alınır. | Koşullar değiştikçe trust değerinin değişmesi mümkün olur. |
| BER, FIT ve saldırı başarı oranı gibi metrikler parçalı kalır. | Global security trust measure hedeflenir. | Farklı DRAM sistemleri aynı çerçevede karşılaştırılabilir. |
2. Trustless DRAM modeli
Temel model:
\[ Trustless\;T = f(F_1,F_2,F_3,\ldots,F_n) \]
| Faktör | Çalışmadaki içerik | DRAM güvenliği açısından rolü |
|---|---|---|
| F1: Attack exposure | RowHammer, RowPress, ColumnDisturb | Sistemin fiziksel/mikromimari saldırılara açıklığını temsil eder. |
| F2: Reliability degradation | Retention failures, aging, charge leakage | Verinin saldırı olmadan da bozulma olasılığını temsil eder. |
| F3: Environmental stress | Temperature, voltage, power instability | Çevresel koşulların güvenlik ve güvenilirlik üzerindeki etkisini kapsar. |
| F4: Defense strength | ECC, TRR, refresh mechanisms | Saldırı ve hata etkilerini azaltan savunmaları temsil eder. |
| F4: Existential constraints | Time to remain fully functional | Sistemin tam işlevsel kalma süresi gibi temel kısıtları ifade eder. Metinde numaralandırma tekrar eder. |
3. DAG ve TVCF hesaplama yapısı
Grafik tanımı:
[ G = (V,E) ]
Çocuk düğüm kümesi:
\[ Child(v) = \{u \in V \mid (v \rightarrow u) \in E\} \]
TVCF düğüm değeri:
\[ T(v) = \begin{cases} b(v), & \text{eğer } Child(v)=\emptyset \\ \frac{1}{|Child(v)|}\sum_{u\in Child(v)}T(u), & \text{aksi halde} \end{cases} \]
| Terim | Anlamı | DRAM modelindeki yorumu |
|---|---|---|
| V | Düğümler kümesi | Güven/trustless faktörlerini temsil eder. |
| E | Yönlendirilmiş kenarlar | Üst faktör ve alt faktör ilişkisini gösterir. |
| b(v) | Yaprak düğümün temel değeri | Ölçülen veya normalize edilen alt güven faktörü değeridir. |
| T(v) | Düğümün hesaplanan değeri | Alt faktörlerden üst faktöre taşınan trust değeridir. |
| Child(v) | v düğümünün çocukları | Bir üst güven kategorisini oluşturan alt faktörlerdir. |
4. Refresh faktörü örneği
Trust value hesaplama formülü:
\[ T = \frac{t - t_{min}}{t_{max} - t_{min}} \]
Çalışmada verilen demonstratif hesap:
\[ T = \frac{7.8 - 1}{360000000000 - 1} \approx 2.17 \times 10^{-8} \]
| Büyüklük | Çalışmadaki rolü | Yorum |
|---|---|---|
| t | 7.8 µs refresh örneği | Pratik DRAM refresh gereksinimini temsil eder. |
| tmin | 1 ns alt sınır varsayımı | Sensing/amplify/restore için demonstratif alt referans olarak kullanılır. |
| tmax | 1 saatlik üst sınır varsayımı | Sonsuz süre gerçekçi olmadığı için sonlu referans alınır. |
| T | Yaklaşık 2.17 × 10⁻⁸ | Refresh faktörü açısından çok düşük trust value gösterir. |
10 eşit ağırlıklı trust factor varsayımı altında verilen toplam örnek:
\[ T = \frac{9 + 2.17 \times 10^{-8}}{10} \]
Bu değer yaklaşık 1’e yakındır. Çalışma bunu, sistemin neredeyse trustless fakat tamamen trustless olmayan bir durumda değerlendirilebileceğini göstermek için kullanır.
5. Saldırı ve hata modelleme kategorileri
| Kategori | Örnekler | Modele katkısı |
|---|---|---|
| Disturbance-based attacks | RowHammer, RowPress, ColumnDisturb | Saldırı maruziyeti faktörünün temel bileşenleridir. |
| Reliability-induced faults | Retention failures, charge leakage | Saldırı olmadan ortaya çıkan veri bozulmalarını temsil eder. |
| Environmental stress | Temperature, voltage, power instability | Hem saldırı hassasiyetini hem hata oranlarını etkileyebilir. |
| Generalized fault categories | Data corruption, signal disruption, structural degradation, existential constraints | Farklı mekanizmaları ölçeklenebilir üst soyutlamalara taşır. |
6. Savunma mekanizmalarının modeldeki rolü
| Savunma | Çalışmadaki işlev | Sınırlılık |
|---|---|---|
| ECC | Bit düzeyindeki hataları tespit edip düzelterek effective error rate değerini düşürür. | Tüm çoklu hata örüntülerini veya saldırı biçimlerini ortadan kaldırmaz. |
| TRR | RowHammer gibi disturbance saldırılarının başarı olasılığını azaltır. | Saldırıyı tamamen yok etmez; probabilistic mitigation sağlar. |
| Refresh mechanisms | Retention kaynaklı hataları azaltmak için hücre yüklerini yeniler. | Refresh gereksinimi enerji, performans ve güven bağımlılığı oluşturur. |
7. Trust dynamics
| Sistem davranışı | Trust üzerindeki etki | Örnek yorum |
|---|---|---|
| Saldırı altında bit flip artışı | Trust azalır. | RowHammer veya RowPress etkisi sistem güvenini düşürür. |
| Retention failure artışı | Trust azalır. | Veri uzun süre doğru saklanamıyorsa güven bağımlılığı artar. |
| Sıcaklık ve voltaj stresi | Trust azalabilir. | Çevresel stres hem güvenilirlik hem saldırı hassasiyetini etkileyebilir. |
| ECC/TRR/refresh başarılı azaltma sağlıyorsa | Trust artar. | Savunmalar risk etkisini azaltır, fakat tamamen sıfırlamaz. |
8. Çalışmanın ana kavramsal bulguları
- DRAM güvenliği varsayılmamalı, ölçülmelidir.
- RowHammer, RowPress, ColumnDisturb, retention failure ve çevresel stresler aynı güvenlik/güvenilirlik modelinde ele alınabilir.
- Trust, statik bir etiket değil, sistem davranışına göre değişen dinamik bir metriktir.
- TVCF, DRAM güven faktörlerini DAG üzerinde hiyerarşik biçimde hesaplamak için kullanılabilir.
- ECC, TRR ve refresh mekanizmaları trust değerini yükselten savunma değiştiricileri olarak modellenebilir.
- Savunmalar güvenliği tamamen garanti etmez; yalnızca saldırı ve hata etkilerini olasılıksal olarak azaltır.
- Model, farklı DRAM nesillerini ve farklı sistem konfigürasyonlarını ortak bir trustless security metriğiyle karşılaştırma potansiyeli taşır.
- Çalışma, güvenilirlik ve güvenlik analizleri arasında ortak bir soyutlama katmanı kurmayı amaçlar.
9. Çalışmanın sınırlılıkları
- Model kavramsaldır ve deneysel kalibrasyon gerektirir.
- Çalışma gerçek DRAM test platformlarında yeni deneysel ölçüm sunmaz.
- Trust faktörlerinin kesin matematiksel formülleri henüz tam tanımlanmamıştır.
- Faktör ağırlıkları eşit varsayılmıştır; gerçek sistemlerde ağırlık kalibrasyonu gerekir.
- Refresh örneği demonstratif niteliktedir; endüstriyel standart ölçüm olarak yorumlanmamalıdır.
- BER, FIT, attack success rate ve çevresel stres metriklerinin tek modelde nasıl standartlaştırılacağı gelecekte ayrıntılandırılmalıdır.
- Framework’ün hibrit ve non-volatile memory sistemlerinde geçerliliği henüz test edilmemiştir.
10. Gelecek çalışma alanları
| Gelecek iş | Neden gerekli? |
|---|---|
| Trust faktörleri için kesin matematiksel formüller | Modelin pratikte ölçülebilir ve tekrarlanabilir olması için gereklidir. |
| Ağırlık kalibrasyonu | Her faktörün sistem güvenine etkisi eşit olmayabilir. |
| DRAM test platformlarıyla deneysel doğrulama | Kavramsal modelin gerçek fault ve attack behavior ile uyumu sınanmalıdır. |
| Emerging memory teknolojilerine genişletme | Hybrid ve non-volatile sistemlerde modelin genelliği test edilmelidir. |
| Mitigation stratejisi tahmini | Model, gelecekte hangi savunmaların öncelikli olacağını gösterebilir. |
Kaynak ve Yöntem Notu
Bu makale, Gopal Ojha tarafından hazırlanan “From Susceptibility to Trust Dynamics: A Unified Framework for Trustless DRAM Security Evaluation” başlıklı çalışmaya dayanarak hazırlanmıştır. Çalışmada yazar bağlantısı Trustless Mandir Invention and Innovation Center, Nepal olarak verilmiştir.
Kaynak türü, metnin kendi ifadesiyle abstract and conceptual position paper niteliğindedir. Bu nedenle çalışma, kavramsal pozisyon makalesi / araştırma taslağı olarak değerlendirilmelidir. Metinde hakemli dergi kabulü, DOI, konferans kabulü veya tamamlanmış hakem değerlendirmesi bilgisi doğrulanmadığı için çalışma için hakemliği metin üzerinden doğrulanamayan çalışma ifadesi kullanılmalıdır.
Bu içerik hazırlanırken çalışmada verilen DRAM güvenlik problemi, RowHammer, RowPress, ColumnDisturb, retention failure, thermal instability, voltage fluctuation, ECC, TRR, refresh mekanizmaları, trustless DRAM tanımı, TVCF/DAG modeli, trust factor formülleri, refresh faktörü örneği, attack and fault modeling bölümü, trust dynamics açıklaması, tartışma, sonuç ve sınırlılıklar esas alınmıştır.
Metinde bulunmayan gerçek DRAM deney sonucu, belirli bir çip ailesi için güvenlik garantisi, RowHammer’a karşı kesin savunma, ECC/TRR’nin tüm saldırıları engellediği iddiası, endüstriyel olarak doğrulanmış trust skoru veya hakemli yayın kabulü gibi iddialar eklenmemiştir. Çalışmanın kendisi kavramsal olduğundan, önerilen modelin pratik geçerliliği için deneysel kalibrasyon, faktör ağırlıklandırması ve gerçek DRAM test platformlarıyla doğrulama gereklidir.
Çalışmanın ana katkısı, DRAM güvenliğini tekil saldırı duyarlılığı üzerinden değil, saldırı, hata, çevresel stres ve savunma faktörlerinin birlikte oluşturduğu dinamik bir güven/trustless sistem metriği üzerinden düşünmeye çağırmasıdır. Bu yaklaşım, gelecekteki güvenli ve güvenilir bellek sistemleri için daha sistematik değerlendirme yöntemlerine temel oluşturabilir.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir