

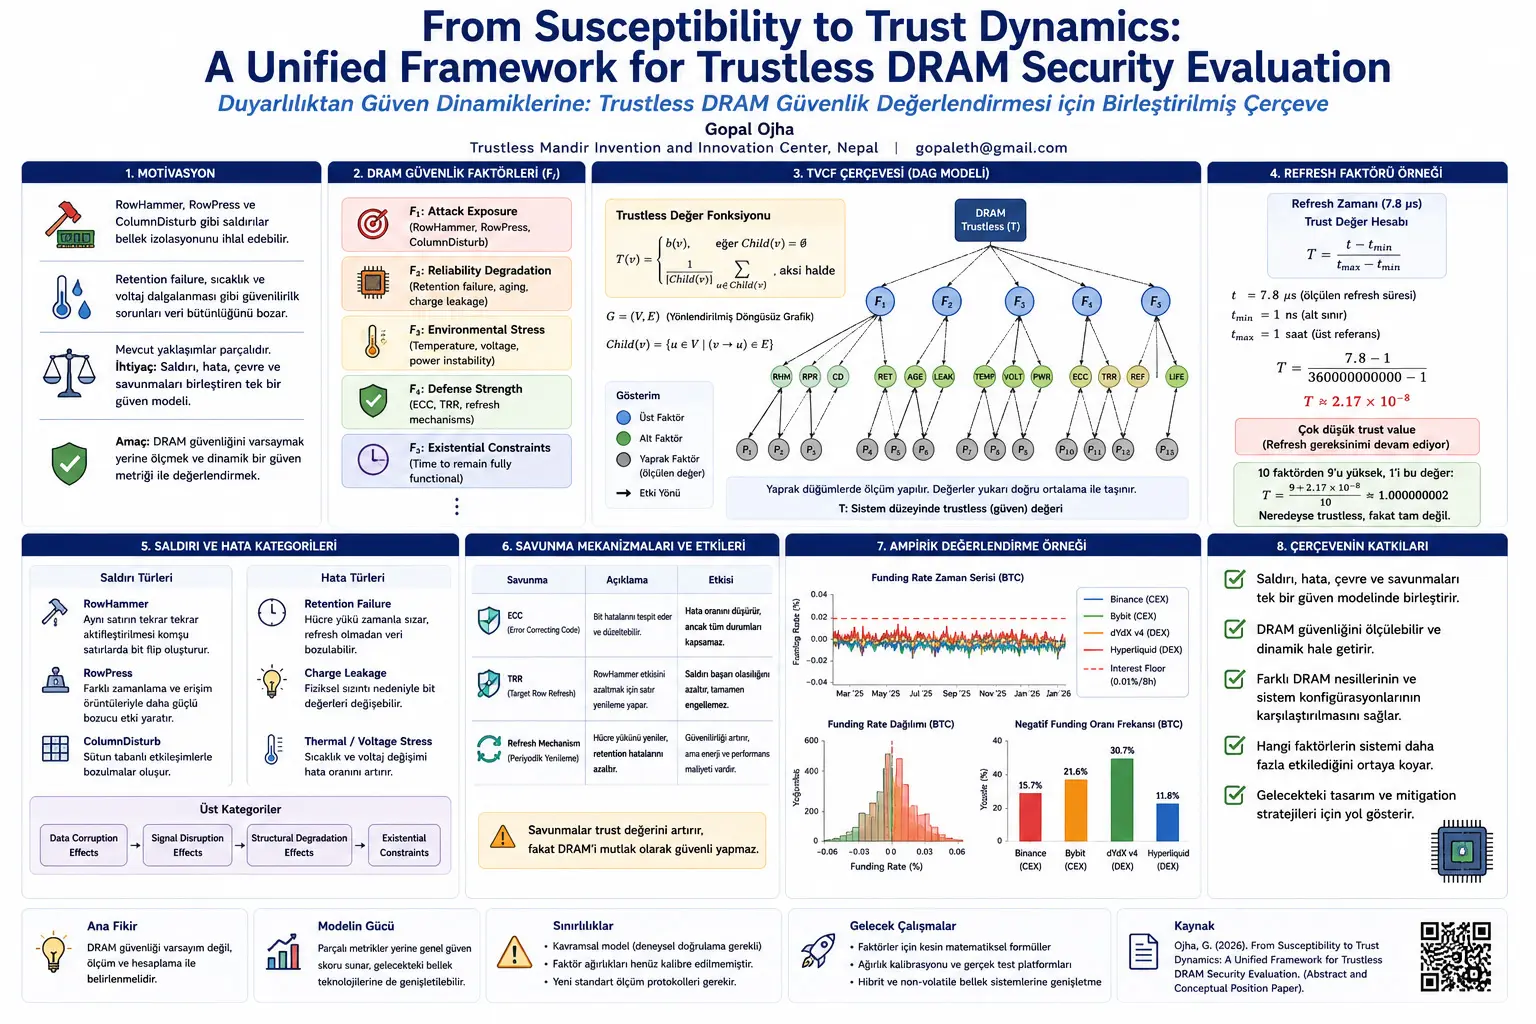
DRAM ni teknolojia kuu ya kumbukumbu inayohifadhi data ambayo kichakataji huitumia kikamilifu katika mifumo ya kisasa ya kompyuta. Kwa mtumiaji, DRAM haionekani; kompyuta huwashwa, programu hufanya kazi, na data huandikwa na kusomwa kwenye kumbukumbu. Hata hivyo, katika kiwango cha maunzi, DRAM huundwa na seli nyeti zinazofanya kazi kwa chaji ya umeme. Kila seli huhifadhi chaji ili kuwakilisha thamani fulani ya biti. Chaji hii inaweza kuvuja kadiri muda unavyopita, kuathiriwa na hali za mazingira, na kuharibika kutokana na tabia ya kiumeme ya seli jirani.
Hapo awali, kumbukumbu kuu mara nyingi ilichukuliwa kuwa sehemu ya miundombinu inayotegemewa. Wakati usalama wa programu, mfumo wa uendeshaji na kichakataji ulijadiliwa, ilidhaniwa kuwa DRAM ingefanya kazi kwa usahihi. Lakini shambulio la RowHammer lilitikisa kwa kiasi kikubwa dhana hii. RowHammer ilionyesha kuwa kuamilisha safu ileile ya kumbukumbu mara nyingi sana kunaweza kusababisha bit flip katika safu jirani. Yaani mshambulizi anaweza kubadilisha maudhui ya kumbukumbu kupitia mwingiliano wa kimwili bila kuandika moja kwa moja kwenye biti lengwa.
Jambo hili ni muhimu sana kwa sababu utenganishaji wa kumbukumbu ni mojawapo ya dhana za msingi za usalama wa kompyuta. Mchakato mmoja haupaswi kuweza kubadilisha kumbukumbu ya mchakato mwingine. Mashine pepe moja haipaswi kuweza kuingilia data ya mashine pepe nyingine. Hata hivyo, mashambulizi kama RowHammer yanaonyesha kuwa utenganishaji huu unaweza kuvunjika katika tabaka la kimwili. Hivyo, DRAM haibaki kuwa suala la kutegemewa pekee, bali inakuwa pia suala la moja kwa moja la usalama.
Utafiti unasisitiza kuwa RowHammer si mfano pekee. RowPress inachukuliwa kuwa darasa la mashambulizi linaloweza kuongeza athari ya disturbance kupitia mifumo tofauti ya ufikiaji na tabia za muda. ColumnDisturb nayo inaonyesha kuwa uharibifu unaweza kujitokeza si katika kiwango cha safu pekee, bali pia kupitia safu wima na utegemezi mpana zaidi wa usanifu. Mashambulizi haya yakitazamwa kwa pamoja, sifa za kimwili za DRAM ya kisasa zinakuwa sehemu ya moja kwa moja ya usalama wa mfumo.
Eneo la pili linalofanya usalama wa DRAM kuwa mgumu ni kutegemewa. Retention failure, yaani hitilafu ya uhifadhi, hutokea wakati seli ya DRAM haiwezi kuhifadhi chaji yake kwa muda wa kutosha. Ndiyo maana seli za DRAM hufanyiwa refresh mara kwa mara. Athari kama charge leakage, aging, thermal instability na voltage fluctuation pia zinaweza kuharibu uadilifu wa data. Joto linapoongezeka, tabia ya uvujaji inaweza kubadilika; voltage inapoyumba, kusoma seli kwa usahihi kunaweza kuwa vigumu; athari za kuzeeka zinaweza kuongeza uwezekano wa hitilafu kadiri muda unavyopita.
Sifa ya pamoja ya mashambulizi na taratibu hizi za hitilafu ni kwamba zinatokana na asili ya kimwili ya DRAM. RowHammer inaweza kuonekana kama shambulio la usalama, ilhali retention failure huonekana kama tatizo la kutegemewa. Lakini zote mbili zinahusiana na sifa za maunzi kama chaji ya seli, mwingiliano wa kiumeme, muda, joto na voltage. Hili ndilo wazo muhimu la kuanzia la makala: ikiwa usalama na kutegemewa vina mizizi ileile ya kimwili, kuvitathmini kwa vipimo vilivyotenganishwa kabisa kutakuwa na mapungufu.
Katika fasihi iliyopo, vipimo kama attack success rate kwa RowHammer, bit error rate kwa retention failure na FIT kwa kutegemewa kwa maunzi vinaweza kutumiwa. Vipimo hivi vina thamani katika miktadha yao; hata hivyo, vina shida kujibu swali moja katika kiwango cha mfumo: Mfumo huu wa DRAM ni salama na wa kutegemewa kwa kiwango gani chini ya hali fulani za shambulio, mazingira na ulinzi?
Mabadiliko yanayopendekezwa na utafiti ni kutoka kwenye mbinu ya susceptibility-based characterization kwenda kwenye mbinu ya dynamic trust modeling. Susceptibility-based characterization hupima unyeti dhidi ya shambulio au hitilafu maalum. Kwa mfano, inaweza kupimwa ni kwa kiwango gani chipu ya DRAM ni nyeti kwa RowHammer. Lakini modeli ya dynamic trust haiangalii shambulio moja tu; inatathmini kwa pamoja mambo kama mfiduo wa shambulio, mwelekeo wa hitilafu, joto, voltage, utaratibu wa ulinzi na muda wa uendeshaji wa mfumo.
Katika mfumo huu, trust si sifa isiyobadilika, bali ni kipimo cha kuaminika kinachobadilika kwa muda. Ikiwa mfumo unaonyesha hitilafu zaidi chini ya shambulio, trust hupungua. Ikiwa ECC, TRR au sera za refresh zinapunguza hitilafu, trust huongezeka. Ikiwa joto linaongezeka, voltage inakuwa isiyotulia au kuzeeka kwa seli kunazidi, thamani ya trust inapaswa kusasishwa tena. Yaani trust inachukuliwa si kama cheti cha mara moja, bali kama hali ya mfumo inayohesabiwa kwa kuendelea.
Fomula kuu inayotumiwa na makala inaonyesha wazo hili:
\[ Trustless\;T = f(F_1,F_2,F_3,\ldots,F_n) \]
Katika fomula hii, Trustless T inawakilisha thamani ya tathmini ya trustless ya mfumo; F1, F2, F3, ..., Fn zinawakilisha vipengele vya trustless vinavyoathiri mfumo wa DRAM. Utafiti unatoa mifano ifuatayo ya vipengele:
- F1: Attack exposure. Mfiduo kwa mashambulizi kama RowHammer, RowPress na ColumnDisturb.
- F2: Reliability degradation. Kudhoofika kwa kutegemewa kama retention failure, aging na charge leakage.
- F3: Environmental stress. Misongo ya mazingira kama joto, voltage na kutotulia kwa nguvu.
- F4: Defense strength. Nguvu ya ulinzi wa mifumo kama ECC, TRR na refresh.
- F4: Existential constraints. Vizuizi vya kimsingi kama muda ambao mfumo unaweza kubaki ukifanya kazi kikamilifu. Katika maandishi, kipengele hiki kimeandikwa tena kama F4; kwa maudhui kinapaswa kuchukuliwa kama darasa tofauti la kipengele.
Vipengele hivi si vya aina moja. Attack exposure inahusu tabia ya mshambulizi, reliability degradation inahusu kudhoofika kimwili kwa maunzi, environmental stress inahusu hali za nje, na defense strength inahusu mifumo ya ulinzi. Lengo la modeli ni kuvileta vyote katika kiwango kilekile cha ufupisho.
Utafiti unahusisha hesabu hii na mfumo unaoitwa TVCF. TVCF huwakilisha vipengele vya trust kwa mpangilio wa ngazi katika DAG. DAG ni Directed Acyclic Graph, yaani grafu iliyoelekezwa isiyo na mizunguko. Katika muundo huu, nodi zinawakilisha vipengele, na kingo zinaonyesha uhusiano wa ngazi kati ya vipengele. Kutokuwa na mzunguko ni muhimu kwa sababu thamani huhesabiwa kutoka vipengele vya chini kwenda vipengele vya juu.
Katika utafiti, DAG inafafanuliwa kama ifuatavyo:
[ G = (V,E) ]
Hapa G inawakilisha grafu; V ni mkusanyiko wa nodi; E ni mkusanyiko wa kingo zilizoelekezwa. Kwa kila nodi v ∈ V, ikiwa nodi hiyo ni leaf node, ina thamani msingi b(v). Kwa nodi zisizo leaf nodes, thamani huhesabiwa kutoka kwa thamani za nodi watoto.
Mkusanyiko wa nodi watoto wa nodi fulani unatolewa katika utafiti kama ifuatavyo:
\[ Child(v) = \{u \in V \mid (v \rightarrow u) \in E\} \]
Katika fomula hii, Child(v) huonyesha vipengele vya chini vilivyounganishwa kuelekea chini kutoka kwenye nodi v. Kwa mfano, watoto wa kipengele cha juu cha “defense strength” wanaweza kuwa vipengele vya chini kama ECC effectiveness, TRR effectiveness na refresh policy effectiveness. Mifano hii hutumiwa kufafanua mantiki ya utafiti; katika makala hufafanuliwa katika kiwango cha modeli ya jumla.
Katika TVCF, kazi ya thamani ya nodi inafafanuliwa kama ifuatavyo:
\[ T(v) = \begin{cases} b(v), & \text{eğer } Child(v)=\emptyset \\ \frac{1}{|Child(v)|}\sum_{u\in Child(v)}T(u), & \text{aksi halde} \end{cases} \]
Katika fomula hii, T(v) ni thamani ya trust/trustless ya nodi v. Ikiwa nodi haina mtoto, yaani ni leaf node, thamani yake ni thamani iliyopimwa moja kwa moja ya b(v). Ikiwa nodi ina watoto, thamani ya nodi ya juu huhesabiwa kama wastani wa thamani za nodi watoto. |Child(v)| huonyesha idadi ya watoto.
Urahisi wa mbinu hii ni faida na pia kizuizi. Faida ni kwamba vipengele tofauti vya trust vinaweza kuunganishwa kwa mpangilio wa ngazi. Modeli ya usalama wa DRAM inaweza kukusanya maeneo madogo ya shambulio, hitilafu, mazingira na ulinzi katika muundo mmoja wa mti/grafu. Kizuizi ni kwamba vipengele vyote vya watoto hupewa uzito sawa. Katika mifumo halisi, mfiduo wa RowHammer na msongo wa voltage ya chini huenda visiwe na uzito sawa. Hii ndiyo sababu ni muhimu kwamba utafiti unapendekeza weightage calibration, yaani urekebishaji wa uzito, katika kazi za baadaye.
Mfano wa kipengele cha refresh katika makala unatumiwa kuonyesha jinsi modeli inaweza kufanya kazi kwa nambari. DRAM lazima ifanye refresh kwa vipindi fulani ili kuhifadhi data. Katika utafiti, muda wa refresh wa mikrosakunde 7.8 unachukuliwa kama kiashiria cha tabia ya vitendo ya DRAM. Kama DRAM ingeweza kuhifadhi data milele bila kuhitaji refresh, ingeweza kuchukuliwa kuwa salama kabisa kwa kipengele hiki. Lakini kwa kuwa muda usio na mwisho hauwezekani katika mifumo halisi, utafiti hutumia kikomo cha juu cha saa 1 kwa madhumuni ya maonesho.
Alama rahisi ya trust inayotumiwa kwa trust value inatolewa kama ifuatavyo:
\[ T = \frac{t - t_{min}}{t_{max} - t_{min}} \]
Katika fomula hii, T ni thamani ya trust factor husika. t ni thamani ya muda iliyopimwa au inayozingatiwa. tmin ni kikomo cha chini cha marejeo. tmax ni kikomo cha juu cha marejeo. Katika utafiti, 1 ns hutumiwa kwa tmin, mfano wa refresh wa 7.8 µs hutumiwa kwa t, na saa 1 hutumiwa kwa madhumuni ya maonesho kama tmax.
Hesabu inawasilishwa katika maandishi kama ifuatavyo:
\[ T = \frac{7.8 - 1}{360000000000 - 1} \approx 2.17 \times 10^{-8} \]
Tafsiri ya matokeo haya ni kwamba kipengele cha refresh kinazalisha thamani ya trust ya chini sana katika safu [0,1]. Yaani, kwa kipengele hiki DRAM bado inategemea refresh kwa kiasi kikubwa; kwa kuwa hitaji la refresh halijaondoka, haiwezi kuchukuliwa kuwa salama kabisa au trustless kabisa. Lengo la utafiti hapa si kutoa kiwango cha mwisho cha kipimo cha viwandani, bali kuonyesha jinsi thamani za trust factor zinavyoweza kunormalishwa na kujumuishwa katika mfumo.
Kisha utafiti hudhani kuwa kuna trust factor 10 tofauti na zote zina uzito sawa. Ikiwa vipengele 9 vina thamani ya juu na kipengele kimoja kina thamani ya chini ya mfano wa refresh, thamani ya jumla inaandikwa kama ifuatavyo:
\[ T = \frac{9 + 2.17 \times 10^{-8}}{10} \]
Thamani hii iko karibu na 1. Katika maandishi, hali hii inatafsiriwa kuwa mfumo unaweza kuwa karibu na trustless lakini si trustless kabisa. Mfano huu unaonyesha kuwa modeli inaweza kufanya hata kipengele kimoja dhaifu kionekane. Hata hivyo, pia unaonyesha kwamba matumizi ya wastani wenye uzito sawa yanahitaji kurekebishwa kwa uangalifu; kwa sababu baadhi ya vipengele muhimu vya usalama vinaweza kufifishwa kupita kiasi ndani ya wastani.
Sehemu ya attack and fault modeling ya utafiti inaweka mashambulizi na hitilafu katika makundi ya pamoja. Darasa la disturbance-based attacks linajumuisha RowHammer, RowPress na ColumnDisturb. Haya huzalisha athari zisizohitajika katika seli jirani au zinazohusiana za kumbukumbu kupitia mifumo ya ufikiaji inayojirudia. Katika darasa la reliability-induced faults kuna retention failures, charge leakage, voltage stress na thermal stress. Haya yanaweza kuharibu uadilifu wa data hata bila tabia ya moja kwa moja ya mshambulizi.
Katika kiwango cha juu zaidi cha ufupisho, utafiti huhamisha taratibu hizi katika makundi manne ya jumla: data corruption effects, signal disruption effects, structural degradation effects na existential constraints. Data corruption effects humaanisha kuharibika kwa biti zilizohifadhiwa. Signal disruption effects hueleza kuharibika katika kiwango cha ishara katika mchakato wa kusoma-kuandika au kuhisi. Structural degradation effects huashiria kudhoofika kwa muundo wa kumbukumbu kupitia michakato kama kuzeeka na uchakavu wa kimwili. Existential constraints hujumuisha masharti ya msingi zaidi, kama muda ambao mfumo unaweza kubaki ukifanya kazi kikamilifu.
Ufupisho huu ni muhimu kwa sababu mashambulizi mapya au teknolojia mpya za kumbukumbu zikijitokeza, modeli hailazimiki kujengwa upya kabisa. Kwa mfano, ikiwa shambulio jipya la disturbance tofauti na RowHammer litagunduliwa baadaye, linaweza kuongezwa kama trust factor mpya chini ya attack exposure. Vivyo hivyo, ikiwa teknolojia mpya ya non-volatile memory ina tatizo tofauti la retention, linaweza kuwekewa modeli chini ya reliability degradation.
Sehemu ya trust dynamics inaeleza kwamba modeli si tuli. Thamani ya trust inaweza kupungua au kuongezeka kulingana na tabia ya mfumo. Ikiwa DRAM inapotoka kwenye kiwango kinachotarajiwa cha kutegemewa, inazalisha bit flip chini ya shambulio, muda wa retention unashuka kwa sababu ya joto au kutotulia kwa voltage kunaongeza hitilafu, trust hupungua. Ikiwa mifumo ya ulinzi inakandamiza athari hizi, trust huongezeka.
Katika utafiti, mifumo ya ulinzi inachukuliwa kama vigeuzi vinavyopunguza athari za vipengele vya shambulio na hitilafu. ECC, yaani Error Correction Codes, inaweza kugundua na kusahihisha hitilafu katika kiwango cha biti. TRR, yaani Target Row Refresh, inaweza kupunguza uwezekano wa kufanikiwa kwa mashambulizi ya disturbance kama RowHammer. Taratibu za refresh za mara kwa mara hupunguza hitilafu zinazotokana na retention. Lakini utafiti unasisitiza kizuizi cha wazi cha ulinzi huu: hakuna unaoondoa kabisa matatizo ya usalama; yote hupunguza tu athari zake kwa njia ya uwezekano.
Mtazamo huu ni wa uhalisia na muhimu. Usalama wa maunzi mara nyingi hautoi ulinzi wa kabisa. ECC inaweza kusahihisha baadhi ya hitilafu za biti, lakini inaweza kushindwa dhidi ya hitilafu za biti nyingi au mifumo fulani ya mashambulizi. TRR inaweza kupunguza athari ya RowHammer, lakini tafiti zimeonyesha kwamba taratibu za TRR zinaweza kuvunjwa kupitia reverse engineering. Refresh hupunguza hitilafu za retention, lakini kuongeza mara nyingi refresh huathiri matumizi ya nishati na gharama ya utendaji. Kwa hiyo, mifumo ya ulinzi huongeza trust value ya mfumo, lakini haiifanyi kuwa 1 moja kwa moja.
Katika sehemu ya mjadala ya utafiti, mabadiliko ya paradigma yanayopendekezwa yanaonekana wazi zaidi. Usalama wa DRAM hauwezi kutathminiwa kwa maswali moja moja kama “Je, iko wazi kwa RowHammer?” au “Je, ina ECC?”. Badala yake, usalama, kutegemewa na ustahimilivu wa mazingira wa mfumo wa DRAM vinapaswa kupimwa pamoja. Bila kipimo kama hiki, ni vigumu kulinganisha kwa nambari ikiwa mfumo uko salama kweli chini ya hali za adversarial na environmental.
Moja ya manufaa yanayowezekana ya framework hii ni kulinganisha vizazi tofauti vya DRAM. Kwa mfano, muundo mpya wa DRAM unaweza kuwa na ustahimilivu zaidi dhidi ya RowHammer lakini tabia mbaya zaidi ya retention. Muundo mwingine unaweza kutumia sera bora ya refresh lakini ukawa nyeti zaidi kwa mabadiliko ya voltage. Vipimo vya pekee huonyesha tofauti hizi kwa vipande. Modeli ya trust factor inaweza kugeuza athari hizi kuwa kipimo cha juu cha usalama/trustless na kuruhusu ulinganisho wa kiujumla zaidi.
Faida ya pili ni uwezo wa kutabiri mikakati ya mitigation ya baadaye. Ikiwa modeli inaonyesha kwamba vipengele fulani vinapunguza zaidi thamani ya jumla ya trust, wabunifu wanaweza kuamua kwa utaratibu zaidi ni ulinzi gani upewe kipaumbele. Kwa mfano, ikiwa msongo wa joto unaathiri sana retention failure na disturbance susceptibility katika hali fulani, usimamizi wa joto unaweza kuwa sehemu ya muundo wa usalama.
Faida ya tatu ni kuunganisha uchambuzi wa usalama na kutegemewa. Kwa kawaida, tafiti za usalama huzingatia modeli za mashambulizi, ilhali tafiti za kutegemewa huzingatia viwango vya hitilafu. Lakini katika DRAM maeneo haya mawili yamefungamana kimwili. Utafiti huu unapendekeza lugha ya pamoja ya trust factor kati ya maeneo hayo mawili. Lugha kama hii inaweza kusaidia wazalishaji wa maunzi, watafiti wa usalama na wasanifu wa mifumo kufanya tathmini zinazolinganishika zaidi.
Kwa maisha ya kila siku, mada hii inaweza kutoonekana moja kwa moja; lakini athari yake ni kubwa. Seva za wingu, mifumo ya benki, rekodi za afya, miundombinu ya akili bandia, vituo vya kompyuta za kisayansi na kompyuta binafsi zote hutegemea DRAM. Ikiwa usalama wa kumbukumbu ni dhaifu, data inaweza kuharibika, mipaka ya mamlaka inaweza kuvukwa au uthabiti wa mfumo unaweza kuathirika. Kwa hiyo, usalama wa DRAM unapaswa kutazamwa si kama shambulio la maabara pekee, bali kama suala la kuaminika kwa miundombinu ya kidijitali.
Kwa mtazamo wa kihistoria, utafiti unajibu asili inayobadilika ya usalama wa kumbukumbu katika kipindi baada ya RowHammer. Zamani, majaribio ya kutegemewa kwa DRAM yalihusishwa zaidi na viwango vya hitilafu na tabia ya refresh; sasa mashambulizi ya kimwili ya kumbukumbu yamekuwa sehemu ya ajenda ya usalama wa microarchitecture. Kwa mtazamo wa leo, utafiti unasema kuwa uchambuzi wa shambulio moja moja hautoshi na vipimo vilivyounganishwa vinahitajika. Kwa mtazamo wa siku zijazo, unapendekeza kuwa mifumo kama hiyo ya trustless assessment inaweza kuwa muhimu pia kwa teknolojia mpya za kumbukumbu, miundo ya hybrid memory na mifumo ya non-volatile.
Nguvu ya utafiti ni kuleta fasihi tofauti chini ya paa moja la dhana. RowHammer, RowPress, ColumnDisturb, retention failure, thermal stress, voltage fluctuation, ECC, TRR na mifumo ya refresh zinaweza kuonekana kama mada tofauti. Makala hii inapendekeza kuzitazama kama vipengele vya modeli moja ya trust. Pia, kuichukulia trust si kama lebo tuli, bali kama kigezo kinachobadilika na kinachopimika, ni mtazamo wenye thamani katika usalama wa maunzi.
Hata hivyo, mapungufu ya utafiti yanapaswa kuonekana wazi. Makala ni ya dhana; haifanyi majaribio ya chipu ya DRAM kwa usanidi mpya wa majaribio. Haitoi vipimo vipya vya RowHammer success rate, retention error rate au ECC effectiveness. Uzito wa vipengele vya trust bado haujakalibishwa. Wastani sawa unaotumiwa katika TVCF huenda usionyeshe kikamilifu tofauti za umuhimu wa vipengele katika mifumo halisi. Pia mfano wa trust value ni wa maonesho; kwa standardization halisi, ubadilishaji wa vitengo, safu za marejeo, mantiki ya normalization na itifaki za kipimo zinahitaji kufafanuliwa kwa undani.
Mapungufu haya yanakubaliwa katika sehemu ya kazi za baadaye. Inaelezwa kuwa tafiti zijazo zinapaswa kufafanua fomula sahihi zaidi za kihesabu kwa vipengele vya trust, kukalibisha uzito wa kila kipengele na kuthibitisha modeli kwa majukwaa halisi ya majaribio ya DRAM. Pia inapendekezwa kupanua framework kwa mifumo ya hybrid na non-volatile memory. Hii inahitaji kupimwa ikiwa modeli inaweza kutumiwa si kwa DRAM ya kawaida pekee, bali pia kwa usanifu wa kumbukumbu wa siku zijazo.
Ni lazima kutenganisha wazi kile ambacho utafiti unasema na usichosema. Utafiti hauthibitishi kwamba chipu fulani ya DRAM ni salama. Hauendelezi ulinzi mpya wa RowHammer. Haudai kuwa ECC au TRR huzuia mashambulizi yote. Mfano wa trust value uliotolewa si matokeo ya kipimo cha viwandani kilichosanifishwa. Dai kuu la utafiti ni kwamba usalama wa DRAM unapaswa kumodeliwa kama kazi iliyounganishwa, inayobadilika na inayopimika ya vipengele vya shambulio, hitilafu, mazingira na ulinzi.
Mbinu na Matokeo ya Utafiti
Utafiti si benchmark ya majaribio, bali ni makala ya msimamo ya dhana na pendekezo la modeli. Mbinu inategemea kuunganisha vipimo vilivyogawanyika katika fasihi ya usalama na kutegemewa kwa DRAM ndani ya modeli moja ya trust factor. Matokeo hayajengwi juu ya vipimo vipya, bali yanaonyesha ni vipengele gani framework inayopendekezwa inaweza kuwakilisha, jinsi inavyoweza kuvihesabu na jinsi tathmini ya usalama wa DRAM inavyoweza kupangwa upya.
1. Lengo kuu la modeli
| Mbinu iliyopo | Mbinu inayopendekezwa na utafiti | Maana ya kisayansi |
|---|---|---|
| Hatari kama RowHammer, RowPress na retention failure huchambuliwa kila moja kivyake. | Vipengele vya shambulio, hitilafu, mazingira na ulinzi vinaunganishwa katika modeli moja ya trust. | Usalama wa DRAM unajaribiwa kufanywa kuwa kipimo cha kiwango cha mfumo. |
| Usalama mara nyingi hujadiliwa kupitia udhaifu au ulinzi maalum. | Trust inachukuliwa kama sifa ya mfumo ya nguvu na ya nambari. | Thamani ya trust inaweza kubadilika kadiri hali zinavyobadilika. |
| Vipimo kama BER, FIT na attack success rate hubaki vimetengana. | Global security trust measure inalengwa. | Mifumo tofauti ya DRAM inaweza kulinganishwa katika framework moja. |
2. Modeli ya Trustless DRAM
Modeli msingi:
\[ Trustless\;T = f(F_1,F_2,F_3,\ldots,F_n) \]
| Kipengele | Maudhui katika utafiti | Nafasi yake katika usalama wa DRAM |
|---|---|---|
| F1: Attack exposure | RowHammer, RowPress, ColumnDisturb | Huwakilisha uwazi wa mfumo kwa mashambulizi ya kimwili/microarchitectural. |
| F2: Reliability degradation | Retention failures, aging, charge leakage | Huwakilisha uwezekano wa data kuharibika hata bila shambulio. |
| F3: Environmental stress | Temperature, voltage, power instability | Hujumuisha athari za mazingira juu ya usalama na kutegemewa. |
| F4: Defense strength | ECC, TRR, refresh mechanisms | Huwakilisha ulinzi unaopunguza athari za mashambulizi na hitilafu. |
| F4: Existential constraints | Time to remain fully functional | Hueleza vikwazo vya msingi kama muda ambao mfumo unabaki ukifanya kazi kikamilifu. Nambari imerudiwa katika maandishi. |
3. Muundo wa hesabu wa DAG na TVCF
Ufafanuzi wa grafu:
[ G = (V,E) ]
Mkusanyiko wa nodi watoto:
\[ Child(v) = \{u \in V \mid (v \rightarrow u) \in E\} \]
Thamani ya nodi ya TVCF:
\[ T(v) = \begin{cases} b(v), & \text{eğer } Child(v)=\emptyset \\ \frac{1}{|Child(v)|}\sum_{u\in Child(v)}T(u), & \text{aksi halde} \end{cases} \]
| Istilahi | Maana | Tafsiri katika modeli ya DRAM |
|---|---|---|
| V | Mkusanyiko wa nodi | Huwakilisha vipengele vya trust/trustless. |
| E | Kingo zilizoelekezwa | Huonyesha uhusiano kati ya kipengele cha juu na cha chini. |
| b(v) | Thamani msingi ya leaf node | Ni thamani ya kipengele cha trust cha chini iliyopimwa au kunormalishwa. |
| T(v) | Thamani iliyohesabiwa ya nodi | Ni thamani ya trust inayopandishwa kutoka vipengele vya chini kwenda juu. |
| Child(v) | Watoto wa nodi v | Ni vipengele vya chini vinavyounda kundi la juu la trust. |
4. Mfano wa kipengele cha refresh
Fomula ya kuhesabu trust value:
\[ T = \frac{t - t_{min}}{t_{max} - t_{min}} \]
Hesabu ya maonesho iliyotolewa katika utafiti:
\[ T = \frac{7.8 - 1}{360000000000 - 1} \approx 2.17 \times 10^{-8} \]
| Kiasi | Nafasi katika utafiti | Tafsiri |
|---|---|---|
| t | Mfano wa refresh wa 7.8 µs | Huwakilisha hitaji la vitendo la refresh katika DRAM. |
| tmin | Dhana ya kikomo cha chini cha 1 ns | Hutumiwa kama rejea ya chini ya maonesho kwa sensing/amplify/restore. |
| tmax | Dhana ya kikomo cha juu cha saa 1 | Rejea yenye mwisho hutumiwa kwa sababu muda usio na mwisho si halisi. |
| T | Takriban 2.17 × 10⁻⁸ | Huonyesha trust value ya chini sana kwa kipengele cha refresh. |
Mfano wa jumla chini ya dhana ya trust factor 10 zenye uzito sawa:
\[ T = \frac{9 + 2.17 \times 10^{-8}}{10} \]
Thamani hii iko karibu na 1. Utafiti unaitumia kuonyesha kwamba mfumo unaweza kutathminiwa kuwa karibu na trustless lakini si trustless kabisa.
5. Makundi ya modeli ya mashambulizi na hitilafu
| Kategoria | Mifano | Mchango katika modeli |
|---|---|---|
| Disturbance-based attacks | RowHammer, RowPress, ColumnDisturb | Ni vipengele vya msingi vya attack exposure. |
| Reliability-induced faults | Retention failures, charge leakage | Huwakilisha uharibifu wa data unaotokea bila shambulio. |
| Environmental stress | Temperature, voltage, power instability | Inaweza kuathiri unyeti wa mashambulizi na viwango vya hitilafu. |
| Generalized fault categories | Data corruption, signal disruption, structural degradation, existential constraints | Huhamisha taratibu tofauti kwenye viwango vya juu vinavyoweza kupanuka. |
6. Nafasi ya mifumo ya ulinzi katika modeli
| Ulinzi | Kazi katika utafiti | Kizuizi |
|---|---|---|
| ECC | Hupunguza effective error rate kwa kugundua na kusahihisha hitilafu za kiwango cha biti. | Haiondoi mifumo yote ya hitilafu nyingi au aina zote za mashambulizi. |
| TRR | Hupunguza uwezekano wa kufanikiwa kwa mashambulizi ya disturbance kama RowHammer. | Haiondoi shambulio kabisa; hutoa probabilistic mitigation. |
| Refresh mechanisms | Hupunguza hitilafu za retention kwa kusasisha chaji za seli. | Hitaji la refresh huleta utegemezi wa nishati, utendaji na trust. |
7. Trust dynamics
| Tabia ya mfumo | Athari kwa trust | Mfano wa tafsiri |
|---|---|---|
| Kuongezeka kwa bit flip chini ya shambulio | Trust hupungua. | Athari ya RowHammer au RowPress hupunguza uaminifu wa mfumo. |
| Kuongezeka kwa retention failure | Trust hupungua. | Ikiwa data haiwezi kuhifadhiwa kwa usahihi kwa muda mrefu, utegemezi wa trust huongezeka. |
| Msongo wa joto na voltage | Trust inaweza kupungua. | Msongo wa mazingira unaweza kuathiri kutegemewa na unyeti wa mashambulizi. |
| ECC/TRR/refresh ikiwa inapunguza hatari kwa mafanikio | Trust huongezeka. | Ulinzi hupunguza athari za hatari lakini hauzioni kabisa. |
8. Matokeo makuu ya dhana ya utafiti
- Usalama wa DRAM haupaswi kudhaniwa; unapaswa kupimwa.
- RowHammer, RowPress, ColumnDisturb, retention failure na misongo ya mazingira zinaweza kushughulikiwa katika modeli moja ya usalama/kutegemewa.
- Trust si lebo tuli, bali ni kipimo kinachobadilika kulingana na tabia ya mfumo.
- TVCF inaweza kutumika kuhesabu vipengele vya trust vya DRAM kwa mpangilio wa ngazi katika DAG.
- ECC, TRR na mifumo ya refresh inaweza kumodeliwa kama vigeuzi vya ulinzi vinavyoongeza trust value.
- Mifumo ya ulinzi haitoi dhamana kamili ya usalama; hupunguza tu athari za mashambulizi na hitilafu kwa njia ya uwezekano.
- Modeli ina uwezo wa kulinganisha vizazi tofauti vya DRAM na usanidi tofauti wa mfumo kwa kipimo cha pamoja cha trustless security.
- Utafiti unalenga kuunda tabaka la pamoja la ufupisho kati ya uchambuzi wa usalama na kutegemewa.
9. Mapungufu ya utafiti
- Modeli ni ya dhana na inahitaji calibration ya majaribio.
- Utafiti hautoi vipimo vipya vya majaribio kwenye majukwaa halisi ya DRAM.
- Fomula sahihi za kihesabu za trust factors bado hazijafafanuliwa kikamilifu.
- Uzito wa vipengele umedhaniwa kuwa sawa; mifumo halisi inahitaji weight calibration.
- Mfano wa refresh ni wa maonesho na haupaswi kufasiriwa kama kipimo cha kiwango cha viwanda.
- Jinsi BER, FIT, attack success rate na vipimo vya environmental stress vitakavyosanifishwa katika modeli moja inahitaji kuelezwa kwa undani baadaye.
- Uhalali wa framework katika mifumo ya hybrid na non-volatile memory bado haujajaribiwa.
10. Maeneo ya kazi za baadaye
| Kazi ya baadaye | Kwa nini inahitajika? |
|---|---|
| Fomula sahihi za kihesabu kwa trust factors | Ni muhimu ili modeli iweze kupimika na kurudiwa kwa vitendo. |
| Weight calibration | Athari ya kila kipengele kwa usalama wa mfumo huenda isiwe sawa. |
| Uthibitishaji wa majaribio kwa majukwaa ya majaribio ya DRAM | Ulinganifu wa modeli ya dhana na fault pamoja na attack behavior halisi unapaswa kupimwa. |
| Upanuzi kwa emerging memory technologies | Ujumla wa modeli unapaswa kupimwa katika mifumo ya hybrid na non-volatile. |
| Utabiri wa mitigation strategy | Modeli inaweza kuonyesha ni ulinzi gani unapaswa kupewa kipaumbele baadaye. |
Tanbihi ya Chanzo na Mbinu
Makala hii imeandaliwa kwa kutegemea utafiti wa Gopal Ojha wenye kichwa “From Susceptibility to Trust Dynamics: A Unified Framework for Trustless DRAM Security Evaluation”. Uhusiano wa mwandishi umetajwa kama Trustless Mandir Invention and Innovation Center, Nepal.
Aina ya chanzo, kwa mujibu wa maelezo ya maandishi yenyewe, ni abstract and conceptual position paper. Kwa hiyo, kazi hii inapaswa kutathminiwa kama makala ya msimamo wa dhana / rasimu ya utafiti. Kwa kuwa maandishi hayathibitishi kukubaliwa na jarida lenye peer review, DOI, kukubaliwa na mkutano au mchakato wa peer review uliokamilika, inapaswa kutajwa kama kazi ambayo hali yake ya peer review haiwezi kuthibitishwa kupitia maandishi.
Katika kuandaa maudhui haya, yamezingatiwa tatizo la usalama wa DRAM, RowHammer, RowPress, ColumnDisturb, retention failure, thermal instability, voltage fluctuation, ECC, TRR, mifumo ya refresh, ufafanuzi wa trustless DRAM, modeli ya TVCF/DAG, fomula za trust factor, mfano wa kipengele cha refresh, sehemu ya attack and fault modeling, maelezo ya trust dynamics, mjadala, hitimisho na mapungufu yaliyotolewa katika utafiti.
Hakuna madai ambayo hayapo katika maandishi yaliyoongezwa, kama matokeo halisi ya jaribio la DRAM, dhamana ya usalama kwa familia maalum ya chipu, ulinzi wa uhakika dhidi ya RowHammer, madai kwamba ECC/TRR huzuia mashambulizi yote, trust score iliyothibitishwa kiwandani, au kukubaliwa kwa peer review. Kwa kuwa utafiti wenyewe ni wa dhana, uhalali wa vitendo wa modeli inayopendekezwa unahitaji calibration ya majaribio, uzani wa vipengele na uthibitishaji kwenye majukwaa halisi ya majaribio ya DRAM.
Mchango mkuu wa utafiti ni kuitaka DRAM itathminiwe si kwa unyeti wa shambulio moja pekee, bali kupitia kipimo cha mfumo wa dynamic trust/trustless kinachoundwa kwa pamoja na vipengele vya shambulio, hitilafu, msongo wa mazingira na ulinzi. Mbinu hii inaweza kuweka msingi wa tathmini zilizo na utaratibu zaidi kwa mifumo ya kumbukumbu salama na ya kutegemewa ya siku zijazo.
Acha maoni
Anwani yako ya barua pepe haitachapishwa. Sehemu za lazima zimewekewa alama ya *