

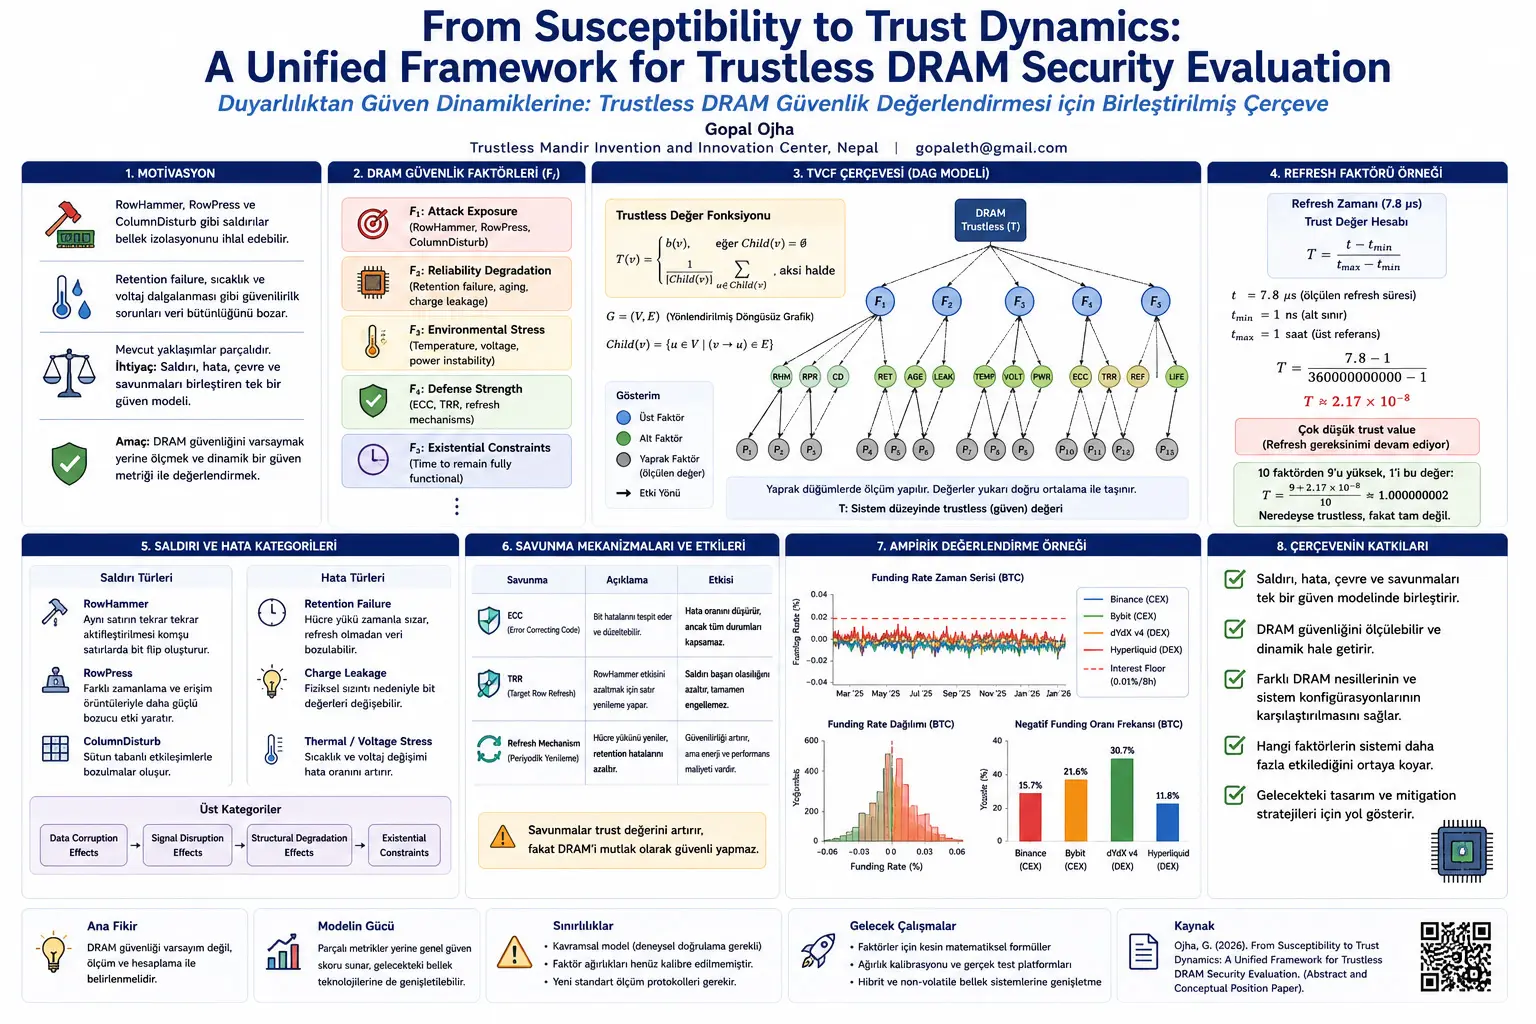
DRAM müasir kompüter sistemlərində prosessorun aktiv şəkildə istifadə etdiyi məlumatların saxlandığı əsas yaddaş texnologiyasıdır. İstifadəçi baxımından DRAM görünməzdir; kompüter açılır, proqramlar işləyir, məlumatlar yaddaşa yazılır və oxunur. Lakin aparat səviyyəsində DRAM elektrik yükü ilə işləyən həssas hüceyrələrdən ibarətdir. Hər hüceyrə müəyyən bit dəyərini təmsil etmək üçün yük saxlayır. Bu yük zamanla sıza, ətraf mühit şəraitindən təsirlənə və qonşu hüceyrələrin elektrik davranışı səbəbindən pozula bilər.
Keçmişdə əsas yaddaş çox vaxt etibarlı infrastruktur komponenti kimi qəbul edilirdi. Proqram təminatı, əməliyyat sistemi və prosessor təhlükəsizliyi müzakirə edilərkən DRAM-in düzgün işləyəcəyi fərz olunurdu. Lakin RowHammer hücumu bu fərziyyəni ciddi şəkildə sarsıtdı. RowHammer eyni yaddaş sətrinin çox tez-tez aktivləşdirilməsi nəticəsində qonşu sətirlərdə bit flip yarana biləcəyini göstərdi. Yəni hücumçu hədəf bitə birbaşa yazmadan fiziki qarşılıqlı təsir yolu ilə yaddaş məzmununu dəyişdirə bilər.
Bu məqam çox vacibdir; çünki yaddaş izolyasiyası kompüter təhlükəsizliyinin əsas fərziyyələrindən biridir. Bir proses başqa bir prosesin yaddaşını dəyişdirə bilməməlidir. Bir virtual maşın başqa virtual maşının məlumatlarına müdaxilə edə bilməməlidir. Lakin RowHammer kimi hücumlar bu izolyasiyanın fiziki qatda pozula biləcəyini göstərir. Beləliklə DRAM yalnız etibarlılıq problemi deyil, birbaşa təhlükəsizlik probleminə çevrilir.
Tədqiqat RowHammer-ın yeganə nümunə olmadığını vurğulayır. RowPress fərqli giriş nümunələri və zamanlama davranışları ilə disturbance təsirini artıra bilən hücum sinfi kimi nəzərdən keçirilir. ColumnDisturb isə pozulmaların yalnız sətir səviyyəsində deyil, sütun və daha geniş arxitektura asılılıqları vasitəsilə də ortaya çıxa biləcəyini göstərir. Bu hücumlar birlikdə qiymətləndirildikdə, müasir DRAM-in fiziki xüsusiyyətləri sistem təhlükəsizliyinin birbaşa hissəsinə çevrilir.
DRAM təhlükəsizliyini çətinləşdirən ikinci sahə etibarlılıqdır. Retention failure, yəni saxlama xətası, DRAM hüceyrəsinin yükünü kifayət qədər uzun müddət qoruya bilməməsi nəticəsində yaranır. DRAM hüceyrələri buna görə dövri olaraq refresh edilir. Charge leakage, aging, thermal instability və voltage fluctuation kimi təsirlər də məlumat bütövlüyünü poza bilər. Temperatur yüksəldikdə sızma davranışı dəyişə bilər; gərginlik dalğalandıqda hüceyrələrin düzgün oxunması çətinləşə bilər; yaşlanma təsirləri zamanla xəta ehtimalını artıra bilər.
Bu hücum və xəta mexanizmlərinin ortaq cəhəti onların DRAM-in fiziki təbiətindən qaynaqlanmasıdır. RowHammer təhlükəsizlik hücumu kimi göründüyü halda, retention failure etibarlılıq problemi kimi görünür. Lakin hər ikisi hüceyrə yükü, elektrik qarşılıqlı təsiri, zamanlama, temperatur və gərginlik kimi aparat xüsusiyyətləri ilə əlaqəlidir. Məqalənin mühüm çıxış nöqtəsi budur: Əgər təhlükəsizlik və etibarlılıq eyni fiziki köklərdən asılıdırsa, onları tamamilə ayrı metriklərlə qiymətləndirmək natamam qalır.
Mövcud ədəbiyyatda RowHammer üçün hücum uğur faizi, retention failure üçün bit error rate, aparat etibarlılığı üçün FIT kimi metriklər istifadə oluna bilər. Bu metriklər öz kontekstlərində dəyərlidir; lakin sistem səviyyəsində vahid bir suala cavab verməkdə çətinlik çəkirlər: Bu DRAM sistemi konkret hücum, mühit və müdafiə şəraitində nə qədər etibarlı və təhlükəsizdir?
Tədqiqatın təklif etdiyi dəyişiklik susceptibility-based characterization yanaşmasından dynamic trust modeling yanaşmasına keçiddir. Susceptibility-based characterization konkret hücuma və ya xətaya qarşı həssaslığı ölçür. Məsələn, bir DRAM çipinin RowHammer-a nə qədər həssas olduğu sınaqdan keçirilə bilər. Lakin dinamik etibar modeli yalnız bir hücuma baxmır; hücuma məruz qalma, xəta meyli, temperatur, gərginlik, müdafiə mexanizmi və sistemin işləmə müddəti kimi amilləri birlikdə qiymətləndirir.
Bu çərçivədə trust sabit xüsusiyyət deyil, zamanla dəyişən etibar metrikidir. Sistem hücum altında daha çox xəta göstərirsə trust azalır. ECC, TRR və ya refresh siyasətləri xətaları azaldırsa trust artır. Temperatur yüksəlirsə, gərginlik qeyri-sabitləşirsə və ya hüceyrə yaşlanması artırsa, etibar dəyəri yenidən yenilənməlidir. Yəni etibar birdəfəlik sertifikat kimi deyil, davamlı hesablanan sistem vəziyyəti kimi nəzərdən keçirilir.
Məqalədə istifadə edilən əsas formula bu fikri verir:
\[ Trustless\;T = f(F_1,F_2,F_3,\ldots,F_n) \]
Bu formulda Trustless T sistemin trustless qiymətləndirmə dəyərini; F1, F2, F3, ..., Fn isə DRAM sisteminə təsir edən trustless amillərini təmsil edir. Tədqiqatda nümunə amillər belə verilir:
- F1: Attack exposure. RowHammer, RowPress, ColumnDisturb kimi hücumlara məruz qalma.
- F2: Reliability degradation. Retention failure, aging və charge leakage kimi etibarlılıq deqradasiyaları.
- F3: Environmental stress. Temperatur, gərginlik və enerji qeyri-sabitliyi kimi ətraf mühit stressləri.
- F4: Defense strength. ECC, TRR və refresh mexanizmlərinin müdafiə gücü.
- F4: Existential constraints. Sistemin tam funksional qalma müddəti kimi mövcudluq məhdudiyyətləri. Mətndə bu maddə ikinci dəfə F4 kimi etiketlənmişdir; məzmun baxımından ayrıca amil sinfi kimi qiymətləndirilməlidir.
Bu amillərin hamısı eyni növdən deyil. Attack exposure hücumçu davranışına, reliability degradation aparatın fiziki zəifləməsinə, environmental stress xarici şəraitə, defense strength isə qorunma mexanizmlərinə işarə edir. Modelin məqsədi bunları eyni abstraksiya səviyyəsində birləşdirməkdir.
Tədqiqat bu hesablamanı TVCF adlı çərçivə ilə əlaqələndirir. TVCF etibar amillərini iyerarxik şəkildə bir DAG üzərində təmsil edir. DAG, Directed Acyclic Graph, yəni istiqamətləndirilmiş dövrəsiz qrafdır. Bu strukturda düyünlər amilləri, kənarlar isə amillər arasındakı iyerarxik əlaqəni göstərir. Dövrənin olmaması vacibdir; çünki dəyərlər alt amillərdən üst amillərə doğru hesablanır.
Tədqiqatda DAG belə müəyyən edilir:
[ G = (V,E) ]
Burada G qrafı; V düyünlər çoxluğunu; E istiqamətləndirilmiş kənarlar çoxluğunu təmsil edir. Hər v ∈ V düyünü üçün, əgər düyün yarpaq düyündürsə, əsas dəyər b(v) mövcuddur. Yarpaq olmayan düyünlərdə isə dəyər uşaq düyünlərin dəyərlərindən hesablanır.
Bir düyünün uşaq çoxluğu tədqiqatda belə verilir:
\[ Child(v) = \{u \in V \mid (v \rightarrow u) \in E\} \]
Bu formulda Child(v) v düyünündən aşağı istiqamətdə bağlı olan alt amilləri göstərir. Məsələn, “defense strength” üst amilinin uşaqları ECC effectiveness, TRR effectiveness və refresh policy effectiveness kimi alt amillər ola bilər. Bu nümunələr tədqiqatın məntiqini izah etmək üçündür; məqalədə ümumi model səviyyəsində müəyyən edilirlər.
TVCF-də düyün dəyəri funksiyası belə müəyyən edilir:
\[ T(v) = \begin{cases} b(v), & \text{eğer } Child(v)=\emptyset \\ \frac{1}{|Child(v)|}\sum_{u\in Child(v)}T(u), & \text{aksi halde} \end{cases} \]
Bu formulda T(v) v düyününün etibar/trustless dəyəridir. Əgər düyünün uşağı yoxdursa, yəni yarpaq düyündürsə, dəyəri birbaşa ölçülən b(v) dəyəridir. Əgər düyünün uşaqları varsa, üst düyünün dəyəri uşaq düyünlərin dəyərlərinin ortası kimi hesablanır. |Child(v)| uşaq sayını göstərir.
Bu yanaşmanın sadəliyi həm üstünlük, həm də məhdudiyyətdir. Üstünlüyü müxtəlif trust amillərinin iyerarxik şəkildə birləşdirilə bilməsidir. Bir DRAM təhlükəsizlik modeli hücum, xəta, mühit və müdafiə alt sahələrini vahid ağac/qraf strukturu daxilində toplaya bilər. Məhdudiyyəti isə bütün uşaq amillərinə bərabər çəki verilməsidir. Real sistemlərdə RowHammer-a məruz qalma ilə aşağı gərginlik stressi eyni çəkiyə malik olmaya bilər. Tədqiqatın gələcək işlərdə weightage calibration, yəni çəki kalibrlənməsi aparılmalı olduğunu bildirməsi buna görə vacibdir.
Məqalədəki refresh amili nümunəsi modelin ədədi baxımdan necə işləyə biləcəyini göstərmək üçün istifadə olunur. DRAM məlumatı qorumaq üçün müəyyən intervallarla refresh etməlidir. Tədqiqatda 7.8 mikrosaniyəlik refresh müddəti praktik DRAM davranışının göstəricisi kimi nəzərdən keçirilir. Əgər DRAM məlumatı refresh tələb etmədən sonsuza qədər qoruya bilsəydi, bu amil baxımından tam təhlükəsiz hesab edilə bilərdi. Lakin real sistemlərdə sonsuz müddət mümkün olmadığı üçün tədqiqat demonstrativ şəkildə 1 saatlıq yuxarı hədd istifadə edir.
Trust value üçün istifadə olunan sadə etibar balı belə verilir:
\[ T = \frac{t - t_{min}}{t_{max} - t_{min}} \]
Bu formulda T müvafiq trust factor dəyəridir. t ölçülən və ya nəzərdən keçirilən zaman dəyəridir. tmin aşağı istinad həddidir. tmax yuxarı istinad həddidir. Tədqiqatda tmin üçün 1 ns, t üçün 7.8 µs refresh nümunəsi və tmax üçün demonstrativ olaraq 1 saat istifadə olunur.
Mətndə hesab belə təqdim edilir:
\[ T = \frac{7.8 - 1}{360000000000 - 1} \approx 2.17 \times 10^{-8} \]
Bu nəticə refresh amilinin [0,1] intervalında çox aşağı etibar dəyəri yaratması kimi şərh olunur. Yəni müvafiq amil baxımından DRAM hələ də ciddi şəkildə refresh-dən asılıdır; refresh tələbi aradan qalxmadığı üçün tam təhlükəsiz və ya tam trustless hesab edilə bilməz. Tədqiqatın məqsədi burada qəti sənaye ölçmə standartı vermək deyil, trust factor dəyərlərinin necə normallaşdırılıb sistemə daxil edilə biləcəyini göstərməkdir.
Sonra tədqiqat 10 fərqli trust factor olduğunu və onların bərabər çəkiyə malik qəbul edildiyini fərz edir. Əgər 9 amil yüksək dəyər daşıyır, bir amil isə refresh nümunəsindəki aşağı dəyərə malikdirsə, ümumi dəyər belə yazılır:
\[ T = \frac{9 + 2.17 \times 10^{-8}}{10} \]
Bu dəyər təxminən 1-ə yaxındır. Mətndə bu vəziyyət sistemin demək olar trustless, lakin tam trustless olmayan bir quruluşa malik ola bilməsi kimi şərh olunur. Bu nümunə modelin hətta bir zəif amili belə görünən edə biləcəyini göstərir. Lakin eyni zamanda bərabər çəkili ortalamanın diqqətlə kalibrlənməli olduğunu da düşündürür; çünki bəzi kritik təhlükəsizlik amilləri orta daxilində həddindən artıq yumşaldıla bilər.
Tədqiqatın attack and fault modeling bölməsi hücumları və xətaları ortaq kateqoriyalara ayırır. Disturbance-based attacks sinfinə RowHammer, RowPress və ColumnDisturb daxil edilir. Bunlar təkrarlanan giriş nümunələri ilə qonşu və ya əlaqəli yaddaş hüceyrələrində arzuolunmaz təsirlər yaradır. Reliability-induced faults sinfində retention failures, charge leakage, voltage stress və thermal stress yer alır. Bunlar birbaşa hücumçu davranışı olmasa belə sistemin məlumat bütövlüyünü poza bilər.
Daha yüksək abstraksiya səviyyəsində tədqiqat bu mexanizmləri dörd ümumi kateqoriyaya daşıyır: data corruption effects, signal disruption effects, structural degradation effects və existential constraints. Data corruption effects saxlanılan bitlərin pozulmasını ifadə edir. Signal disruption effects oxuma-yazma və ya aşkarlama proseslərinin siqnal səviyyəsində pozulmasını izah edir. Structural degradation effects yaddaş strukturunun yaşlanma və fiziki köhnəlmə kimi proseslərlə zəifləməsinə işarə edir. Existential constraints isə sistemin nə qədər müddət tam funksional qala bilməsi kimi daha fundamental mövcudluq şərtlərini əhatə edir.
Bu abstraksiya vacibdir; çünki yeni hücumlar və ya yeni yaddaş texnologiyaları ortaya çıxdıqda modelin tamamilə yenidən qurulması lazım deyil. Məsələn, gələcəkdə RowHammer-dan fərqli disturbance hücumu aşkar edilərsə, bu hücum attack exposure altında yeni trust factor kimi əlavə edilə bilər. Eyni şəkildə yeni non-volatile memory texnologiyasında fərqli retention problemi varsa, reliability degradation altında modelləşdirilə bilər.
Trust dynamics bölməsi modelin statik olmadığını izah edir. Etibar dəyəri sistem davranışına görə azala və ya arta bilər. DRAM gözlənilən etibarlılıqdan kənara çıxırsa, hücum altında bit flip yaradırsa, temperatur səbəbindən retention müddəti azalırsa və ya gərginlik qeyri-sabitliyi xətaları artırırsa trust azalır. Müdafiə mexanizmləri bu təsirləri basdırırsa trust artır.
Tədqiqatda müdafiə mexanizmləri hücum və xəta amillərinin təsirini azaldan dəyişdiricilər kimi nəzərdən keçirilir. ECC, yəni Error Correction Codes, bit səviyyəsində xətaları aşkar edib düzəldə bilər. TRR, yəni Target Row Refresh, RowHammer kimi disturbance hücumlarının uğur ehtimalını azalda bilər. Dövri refresh əməliyyatları isə retention mənşəli xətaları azaldır. Lakin tədqiqat bu müdafiələrin açıq bir məhdudiyyətini vurğulayır: Heç biri təhlükəsizlik problemlərini tam aradan qaldırmır; yalnız onların təsirini ehtimallı şəkildə azaldır.
Bu baxış realistik və vacibdir. Aparat təhlükəsizliyi çox vaxt mütləq qorunma təmin etmir. ECC bəzi bit xətalarını düzəldə bilər, lakin çoxbitli xətalar və ya müəyyən hücum nümunələri qarşısında kifayət etməyə bilər. TRR RowHammer təsirini azalda bilər, lakin tədqiqatlar TRR mexanizmlərinin reverse engineering ilə keçilə biləcəyini göstərmişdir. Refresh retention xətalarını azaldır, lakin refresh tezliyini artırmaq enerji istehlakına və performans xərcinə təsir edir. Buna görə müdafiə mexanizmləri sistem trust dəyərini yüksəldir, lakin onu avtomatik olaraq 1 etmir.
Tədqiqatın müzakirə bölməsində təklif edilən paradiqma dəyişikliyi daha aydın olur. DRAM təhlükəsizliyi yalnız “RowHammer-a açıqdırmı?” və ya “ECC varmı?” kimi tək suallarla qiymətləndirilə bilməz. Bunun əvəzinə DRAM sistemi üçün təhlükəsizlik, etibarlılıq və ətraf mühitə davamlılıq birlikdə ölçülməlidir. Belə ölçmə olmadan sistemin adversarial və environmental şəraitdə həqiqətən təhlükəsiz olub-olmadığını ədədi şəkildə müqayisə etmək çətindir.
Bu framework-ün təklif etdiyi potensial faydalardan biri müxtəlif DRAM nəsillərinin müqayisəsidir. Məsələn, yeni DRAM dizaynı RowHammer-a qarşı daha davamlı ola bilər, lakin retention davranışı daha pis ola bilər. Başqa bir dizayn daha yaxşı refresh siyasəti istifadə edə bilər, lakin gərginlik dalğalanmasına daha həssas ola bilər. Ayrı-ayrı metriklər bu fərqləri parçalanmış şəkildə göstərir. Trust factor modeli isə bu təsirləri daha yüksək səviyyəli təhlükəsizlik/trustless metrikinə çevirərək daha bütöv müqayisə aparmağa imkan verə bilər.
İkinci potensial fayda gələcək mitigation strategiyalarını proqnozlaşdırmaqdır. Model müəyyən amillərin ümumi etibar dəyərini daha çox azaltdığını göstərirsə, dizaynerlər hansı müdafiələrə prioritet veriləcəyini daha sistematik müəyyən edə bilərlər. Məsələn, temperatur stressi müəyyən şəraitdə həm retention failure, həm də disturbance susceptibility üzərində güclü təsir göstərirsə, termal idarəetmə təhlükəsizlik dizaynının bir hissəsinə çevrilə bilər.
Üçüncü fayda təhlükəsizlik və etibarlılıq analizlərini birləşdirməsidir. Ənənəvi olaraq təhlükəsizlik tədqiqatları hücum modellərinə, etibarlılıq tədqiqatları isə xəta nisbətlərinə fokuslanır. Halbuki DRAM-də bu iki sahə fiziki baxımdan bir-birinə qarışıb. Bu tədqiqat iki sahə arasında ortaq etibar amili dili qurmağı təklif edir. Belə bir dil aparat istehsalçıları, təhlükəsizlik tədqiqatçıları və sistem memarları arasında daha müqayisə edilə bilən qiymətləndirmələr aparmağa kömək edə bilər.
Gündəlik həyat baxımından bu mövzu birbaşa görünməyə bilər; lakin təsiri böyükdür. Bulud serverləri, bank sistemləri, səhiyyə qeydləri, süni intellekt infrastrukturları, elmi hesablama mərkəzləri və fərdi kompüterlər DRAM-ə əsaslanır. Yaddaş təhlükəsizliyi zəifdirsə, məlumatlar pozula, səlahiyyət sərhədləri aşıla və ya sistem sabitliyi zərər görə bilər. Buna görə DRAM təhlükəsizliyini yalnız laboratoriya hücumu kimi deyil, rəqəmsal infrastrukturun etibarlılığı baxımından nəzərdən keçirmək lazımdır.
Keçmiş baxımından tədqiqat RowHammer-dan sonrakı dövrdə yaddaş təhlükəsizliyinin dəyişən təbiətinə cavab verir. Əvvəllər DRAM etibarlılıq testləri daha çox xəta nisbəti və refresh davranışı ilə əlaqələndirilirdisə, indi fiziki yaddaş hücumları mikroarxitektura təhlükəsizliyi gündəminin bir hissəsinə çevrilib. Bu gün baxımından tədqiqat tək-tək hücum analizlərinin kifayət etmədiyini və birləşdirilmiş ölçmələrə ehtiyac olduğunu müdafiə edir. Gələcək baxımından isə yeni yaddaş texnologiyaları, hibrid yaddaş strukturları və non-volatile sistemlər üçün oxşar trustless qiymətləndirmə çərçivələrinin lazım ola biləcəyini önə çıxarır.
Tədqiqatın güclü tərəfi müxtəlif ədəbiyyatları vahid konseptual çətir altında birləşdirməsidir. RowHammer, RowPress, ColumnDisturb, retention failure, thermal stress, voltage fluctuation, ECC, TRR və refresh mexanizmləri ayrı mövzular kimi görünür. Bu məqalə onları vahid trust modelinin amilləri kimi düşünməyi təklif edir. Bundan başqa etibarı statik deyil, dinamik və ölçülə bilən dəyişən kimi nəzərdən keçirməsi aparat təhlükəsizliyi baxımından dəyərli perspektivdir.
Lakin tədqiqatın məhdudiyyətləri də açıq şəkildə nəzərə alınmalıdır. Məqalə konseptualdır; yeni təcrübə qurğusu ilə DRAM çipini sınaqdan keçirmir. RowHammer uğur faizi, retention error rate və ya ECC effektivliyi üçün yeni ölçmə məlumatı təqdim etmir. Etibar amillərinin çəkiləri hələ kalibrlənməyib. TVCF-də istifadə edilən bərabər orta real sistemlərdə amillərin kritik əhəmiyyət fərqlərini tam əks etdirməyə bilər. Bundan əlavə trust value nümunəsi demonstrativ xarakter daşıyır; real standartlaşdırma üçün vahid çevrilmələri, istinad intervalları, normallaşdırma məntiqi və ölçmə protokolları ətraflı müəyyən edilməlidir.
Tədqiqatın gələcəkdə görülməli işlər bölməsində bu çatışmazlıqlar qəbul edilir. Gələcək tədqiqatların etibar amilləri üçün daha dəqiq riyazi formullar müəyyən etməsi, hər amilin çəkisini kalibrləməsi və modeli real DRAM sınaq platformaları ilə doğrulaması lazım olduğu bildirilir. Bundan əlavə framework-ün hibrid və non-volatile yaddaş sistemlərinə genişləndirilməsi təklif olunur. Bu, modelin yalnız klassik DRAM üçün deyil, gələcək yaddaş arxitekturaları üçün də istifadə edilə bilib-bilməyəcəyinin sınaqdan keçirilməsini tələb edir.
Tədqiqatın dedikləri ilə demədikləri aydın ayrılmalıdır. Tədqiqat konkret DRAM çipinin təhlükəsiz olduğunu sübut etmir. Yeni RowHammer müdafiəsi hazırlamır. ECC və ya TRR-nin bütün hücumları dayandırdığını iddia etmir. Verilən trust dəyəri nümunəsi standartlaşdırılmış sənaye ölçmə nəticəsi deyil. Tədqiqatın əsas iddiası DRAM təhlükəsizliyinin hücum, xəta, mühit və müdafiə amillərinin birləşdirilmiş, dinamik və ölçülə bilən funksiyası kimi modelləşdirilməli olmasıdır.
Tədqiqatın Metodu və Nəticələri
Tədqiqat eksperimental benchmark işi deyil, konseptual və model təklif edən mövqe məqaləsidir. Metod mövcud DRAM təhlükəsizlik və etibarlılıq ədəbiyyatındakı parçalanmış metrikləri etibar amili modelində birləşdirməyə əsaslanır. Nəticələr isə yeni ölçmə nəticələrindən çox, təklif edilən çərçivənin hansı amilləri necə təmsil edə biləcəyini və DRAM təhlükəsizlik qiymətləndirməsini necə yenidən qura biləcəyini göstərir.
1. Modelin əsas məqsədi
| Mövcud yanaşma | Tədqiqatın təklif etdiyi yanaşma | Elmi mənası |
|---|---|---|
| RowHammer, RowPress, retention failure kimi risklər ayrı-ayrılıqda təhlil edilir. | Hücum, xəta, mühit və müdafiə amilləri vahid trust modelində birləşdirilir. | DRAM təhlükəsizliyinin sistem səviyyəsində ölçülə bilən hala gətirilməsinə çalışılır. |
| Təhlükəsizlik çox vaxt konkret boşluq və ya müdafiə üzərindən müzakirə edilir. | Etibar dinamik və ədədi sistem xüsusiyyəti kimi nəzərdən keçirilir. | Şərait dəyişdikcə trust dəyərinin dəyişməsi mümkün olur. |
| BER, FIT və hücum uğur faizi kimi metriklər parçalanmış qalır. | Global security trust measure hədəflənir. | Fərqli DRAM sistemləri eyni çərçivədə müqayisə edilə bilər. |
2. Trustless DRAM modeli
Əsas model:
\[ Trustless\;T = f(F_1,F_2,F_3,\ldots,F_n) \]
| Amil | Tədqiqatdakı məzmun | DRAM təhlükəsizliyi baxımından rolu |
|---|---|---|
| F1: Attack exposure | RowHammer, RowPress, ColumnDisturb | Sistemin fiziki/mikroarxitektura hücumlarına açıqlığını təmsil edir. |
| F2: Reliability degradation | Retention failures, aging, charge leakage | Məlumatın hücum olmadan da pozulma ehtimalını təmsil edir. |
| F3: Environmental stress | Temperature, voltage, power instability | Ətraf mühit şəraitinin təhlükəsizlik və etibarlılığa təsirini əhatə edir. |
| F4: Defense strength | ECC, TRR, refresh mechanisms | Hücum və xəta təsirlərini azaldan müdafiələri təmsil edir. |
| F4: Existential constraints | Time to remain fully functional | Sistemin tam funksional qalma müddəti kimi fundamental məhdudiyyətləri ifadə edir. Mətndə nömrələmə təkrarlanır. |
3. DAG və TVCF hesablama strukturu
Qraf tərifi:
[ G = (V,E) ]
Uşaq düyün çoxluğu:
\[ Child(v) = \{u \in V \mid (v \rightarrow u) \in E\} \]
TVCF düyün dəyəri:
\[ T(v) = \begin{cases} b(v), & \text{eğer } Child(v)=\emptyset \\ \frac{1}{|Child(v)|}\sum_{u\in Child(v)}T(u), & \text{aksi halde} \end{cases} \]
| Termin | Mənası | DRAM modelində şərhi |
|---|---|---|
| V | Düyünlər çoxluğu | Etibar/trustless amillərini təmsil edir. |
| E | İstiqamətləndirilmiş kənarlar | Üst amil və alt amil əlaqəsini göstərir. |
| b(v) | Yarpaq düyünün əsas dəyəri | Ölçülən və ya normallaşdırılan alt etibar amili dəyəridir. |
| T(v) | Düyünün hesablanan dəyəri | Alt amillərdən üst amilə daşınan trust dəyəridir. |
| Child(v) | v düyününün uşaqları | Bir üst etibar kateqoriyasını yaradan alt amillərdir. |
4. Refresh amili nümunəsi
Trust value hesablama formulu:
\[ T = \frac{t - t_{min}}{t_{max} - t_{min}} \]
Tədqiqatda verilən demonstrativ hesab:
\[ T = \frac{7.8 - 1}{360000000000 - 1} \approx 2.17 \times 10^{-8} \]
| Kəmiyyət | Tədqiqatdakı rolu | Şərh |
|---|---|---|
| t | 7.8 µs refresh nümunəsi | Praktik DRAM refresh tələbini təmsil edir. |
| tmin | 1 ns aşağı hədd fərziyyəsi | Sensing/amplify/restore üçün demonstrativ aşağı istinad kimi istifadə olunur. |
| tmax | 1 saatlıq yuxarı hədd fərziyyəsi | Sonsuz müddət real olmadığı üçün sonlu istinad götürülür. |
| T | Təxminən 2.17 × 10⁻⁸ | Refresh amili baxımından çox aşağı trust value göstərir. |
10 bərabər çəkili trust factor fərziyyəsi altında verilən ümumi nümunə:
\[ T = \frac{9 + 2.17 \times 10^{-8}}{10} \]
Bu dəyər təxminən 1-ə yaxındır. Tədqiqat bunu sistemin demək olar trustless, lakin tam trustless olmayan vəziyyətdə qiymətləndirilə biləcəyini göstərmək üçün istifadə edir.
5. Hücum və xəta modelləşdirmə kateqoriyaları
| Kateqoriya | Nümunələr | Modelə töhfəsi |
|---|---|---|
| Disturbance-based attacks | RowHammer, RowPress, ColumnDisturb | Hücuma məruz qalma amilinin əsas komponentləridir. |
| Reliability-induced faults | Retention failures, charge leakage | Hücum olmadan yaranan məlumat pozulmalarını təmsil edir. |
| Environmental stress | Temperature, voltage, power instability | Həm hücum həssaslığına, həm də xəta nisbətlərinə təsir edə bilər. |
| Generalized fault categories | Data corruption, signal disruption, structural degradation, existential constraints | Fərqli mexanizmləri miqyaslana bilən daha yüksək abstraksiyalara daşıyır. |
6. Müdafiə mexanizmlərinin modeldəki rolu
| Müdafiə | Tədqiqatdakı funksiyası | Məhdudiyyət |
|---|---|---|
| ECC | Bit səviyyəsində xətaları aşkar edib düzəldərək effective error rate dəyərini azaldır. | Bütün çoxsaylı xəta nümunələrini və ya hücum formalarını aradan qaldırmır. |
| TRR | RowHammer kimi disturbance hücumlarının uğur ehtimalını azaldır. | Hücumu tam yox etmir; probabilistic mitigation təmin edir. |
| Refresh mechanisms | Retention mənşəli xətaları azaltmaq üçün hüceyrə yüklərini yeniləyir. | Refresh tələbi enerji, performans və etibar asılılığı yaradır. |
7. Trust dynamics
| Sistem davranışı | Trust üzərində təsir | Nümunə şərh |
|---|---|---|
| Hücum altında bit flip artımı | Trust azalır. | RowHammer və ya RowPress təsiri sistem etibarını azaldır. |
| Retention failure artımı | Trust azalır. | Məlumat uzun müddət düzgün saxlanmırsa, etibar asılılığı artır. |
| Temperatur və gərginlik stressi | Trust azala bilər. | Ətraf mühit stressi həm etibarlılığa, həm hücum həssaslığına təsir edə bilər. |
| ECC/TRR/refresh uğurlu azalma təmin edirsə | Trust artır. | Müdafiələr risk təsirini azaldır, lakin tam sıfırlamır. |
8. Tədqiqatın əsas konseptual nəticələri
- DRAM təhlükəsizliyi fərz edilməməli, ölçülməlidir.
- RowHammer, RowPress, ColumnDisturb, retention failure və ətraf mühit stressləri eyni təhlükəsizlik/etibarlılıq modelində nəzərdən keçirilə bilər.
- Trust statik etiket deyil, sistem davranışına görə dəyişən dinamik metrikdir.
- TVCF DRAM etibar amillərini DAG üzərində iyerarxik şəkildə hesablamaq üçün istifadə oluna bilər.
- ECC, TRR və refresh mexanizmləri trust dəyərini yüksəldən müdafiə dəyişdiriciləri kimi modelləşdirilə bilər.
- Müdafiələr təhlükəsizliyə tam zəmanət vermir; yalnız hücum və xəta təsirlərini ehtimallı şəkildə azaldır.
- Model fərqli DRAM nəsillərini və fərqli sistem konfiqurasiyalarını ortaq trustless security metriki ilə müqayisə etmək potensialına malikdir.
- Tədqiqat etibarlılıq və təhlükəsizlik analizləri arasında ortaq abstraksiya qatı qurmağı hədəfləyir.
9. Tədqiqatın məhdudiyyətləri
- Model konseptualdır və eksperimental kalibrləmə tələb edir.
- Tədqiqat real DRAM test platformalarında yeni eksperimental ölçmə təqdim etmir.
- Trust amillərinin dəqiq riyazi formulları hələ tam müəyyən edilməyib.
- Amil çəkiləri bərabər fərz edilib; real sistemlərdə çəki kalibrlənməsi tələb olunur.
- Refresh nümunəsi demonstrativ xarakter daşıyır; sənaye standartı ölçməsi kimi şərh edilməməlidir.
- BER, FIT, attack success rate və ətraf mühit stressi metriklərinin vahid modeldə necə standartlaşdırılacağı gələcəkdə ətraflı müəyyən edilməlidir.
- Framework-ün hibrid və non-volatile memory sistemlərində etibarlılığı hələ sınaqdan keçirilməyib.
10. Gələcək iş sahələri
| Gələcək iş | Niyə lazımdır? |
|---|---|
| Trust amilləri üçün dəqiq riyazi formullar | Modelin praktikada ölçülə bilən və təkrarlana bilən olması üçün lazımdır. |
| Çəki kalibrlənməsi | Hər amilin sistem etibarına təsiri bərabər olmaya bilər. |
| DRAM test platformaları ilə eksperimental doğrulama | Konseptual modelin real fault və attack behavior ilə uyğunluğu sınaqdan keçirilməlidir. |
| Emerging memory texnologiyalarına genişləndirmə | Hybrid və non-volatile sistemlərdə modelin ümumiliyi sınaqdan keçirilməlidir. |
| Mitigation strategiyasının proqnozlaşdırılması | Model gələcəkdə hansı müdafiələrin prioritet olacağını göstərə bilər. |
Mənbə və Metod Qeydi
Bu məqalə Gopal Ojha tərəfindən hazırlanmış “From Susceptibility to Trust Dynamics: A Unified Framework for Trustless DRAM Security Evaluation” başlıqlı tədqiqata əsaslanaraq hazırlanmışdır. Tədqiqatda müəllif bağlantısı Trustless Mandir Invention and Innovation Center, Nepal olaraq göstərilmişdir.
Mənbə növü mətnin öz ifadəsi ilə abstract and conceptual position paper xarakterindədir. Buna görə tədqiqat konseptual mövqe məqaləsi / tədqiqat layihəsi kimi qiymətləndirilməlidir. Mətndə resenziyalı jurnal qəbulu, DOI, konfrans qəbulu və ya tamamlanmış resenziya məlumatı təsdiqlənmədiyi üçün tədqiqat üçün resenziyası mətn üzərindən təsdiqlənə bilməyən tədqiqat ifadəsi istifadə edilməlidir.
Bu məzmun hazırlanarkən tədqiqatda verilən DRAM təhlükəsizlik problemi, RowHammer, RowPress, ColumnDisturb, retention failure, thermal instability, voltage fluctuation, ECC, TRR, refresh mexanizmləri, trustless DRAM tərifi, TVCF/DAG modeli, trust factor formulları, refresh amili nümunəsi, attack and fault modeling bölməsi, trust dynamics izahı, müzakirə, nəticə və məhdudiyyətlər əsas götürülmüşdür.
Mətndə olmayan real DRAM eksperiment nəticəsi, konkret çip ailəsi üçün təhlükəsizlik zəmanəti, RowHammer-a qarşı qəti müdafiə, ECC/TRR-nin bütün hücumları əngəllədiyi iddiası, sənaye baxımından doğrulanmış trust balı və ya resenziyalı nəşr qəbulu kimi iddialar əlavə edilməmişdir. Tədqiqatın özü konseptual olduğuna görə təklif olunan modelin praktik etibarlılığı üçün eksperimental kalibrləmə, amil çəkiləndirilməsi və real DRAM test platformaları ilə doğrulama tələb olunur.
Tədqiqatın əsas töhfəsi DRAM təhlükəsizliyini tək-tək hücum həssaslığı üzərindən deyil, hücum, xəta, ətraf mühit stressi və müdafiə amillərinin birlikdə yaratdığı dinamik etibar/trustless sistem metriki üzərindən düşünməyə çağırmasıdır. Bu yanaşma gələcəyin təhlükəsiz və etibarlı yaddaş sistemləri üçün daha sistematik qiymətləndirmə metodlarına əsas yarada bilər.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib