

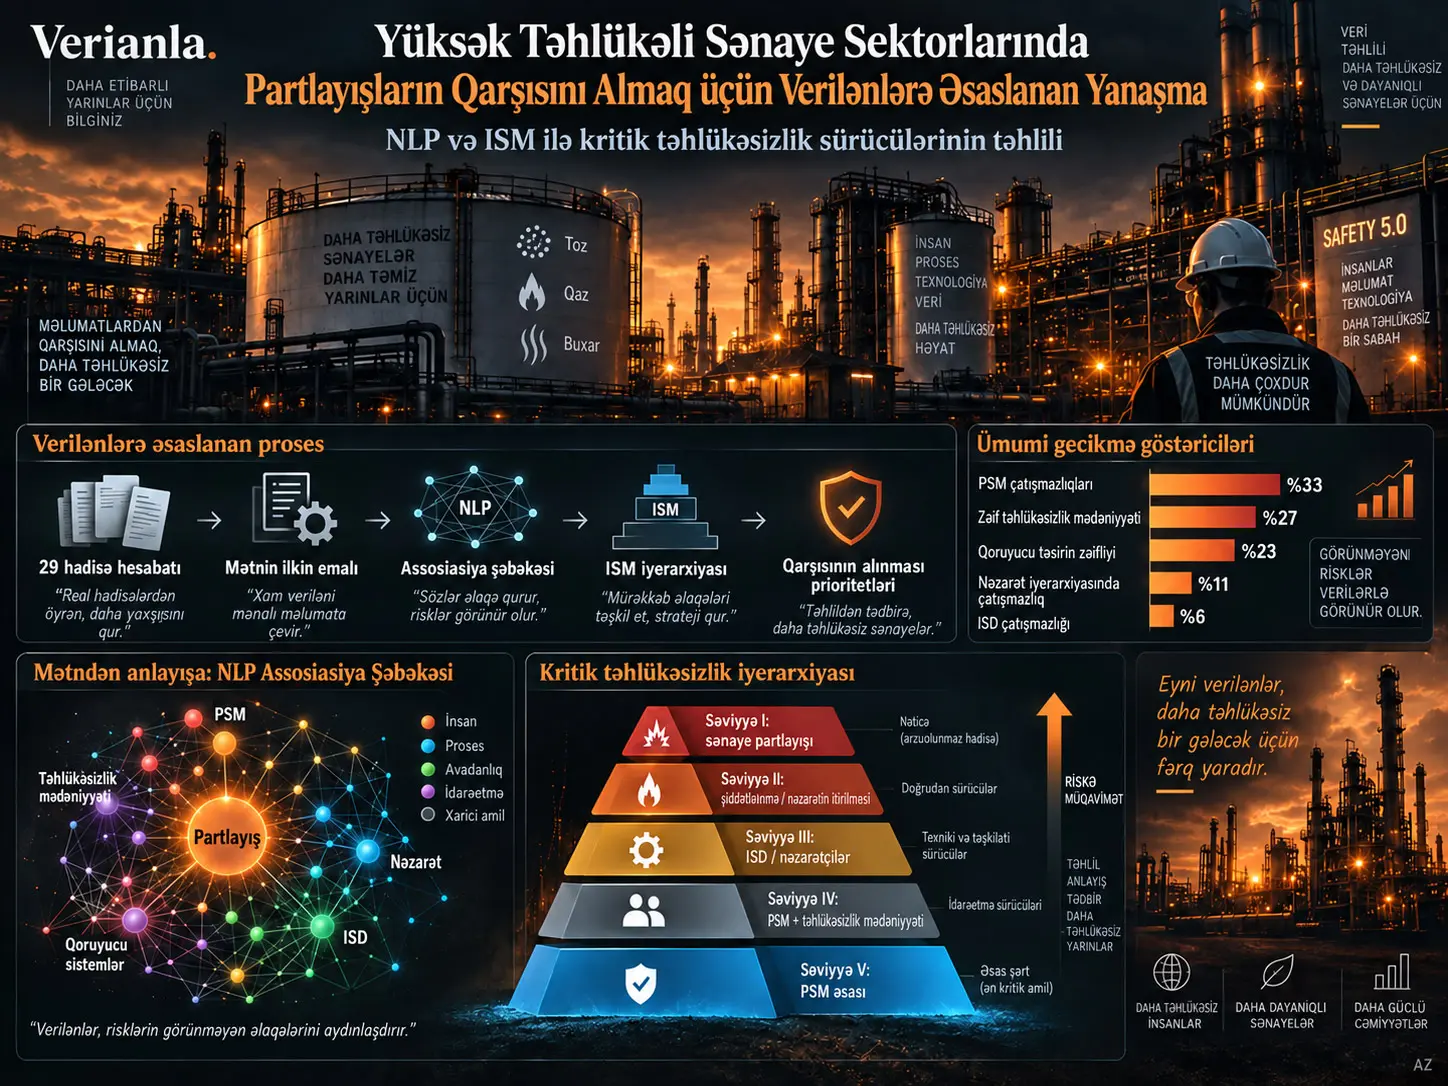
Verilənlərə əsaslanan partlayışların qarşısının alınması çərçivəsi, keçmiş sənaye hadisələrinin araşdırma hesabatlarındakı mətn nümunələrindən təkrarlanan təhlükəsizlik çatışmazlıqlarını çıxarmaq və bu çatışmazlıqların bir-birinə necə təsir etdiyini iyerarxik şəkildə təşkil etmək üçün Təbii Dilin Emalını (Natural Language Processing, NLP) Şərhedici Struktur Modelləşdirmə (Interpretive Structural Modelling, ISM) ilə birləşdirən üsuldur. Tədqiqat WorkSafeBC məlumat bazasındakı 29 sənaye partlayışı hesabatını təhlil edir. Mətnlərdən çıxarılan təkrarlanan göstəricilər arasında Proses Təhlükəsizliyinin İdarə Edilməsi (Process Safety Management, PSM) çatışmazlıqları, zəif təhlükəsizlik mədəniyyəti, səmərəsiz qoruyucu tədbirlər, nəzarət iyerarxiyasının yetərsiz tətbiqi və Mahiyyətcə Daha Təhlükəsiz Dizayn (Inherently Safer Design, ISD) prinsiplərinin tətbiq edilməməsi yer alır.
Hesabatların əl ilə nəzərdən keçirilməsi ilə çarpaz yoxlanılan nəticələrdə PSM çatışmazlıqları ümumi göstəricilərin %33'ünü, zəif təhlükəsizlik mədəniyyəti %27'sini, qoruyucu tədbirlərin səmərəsizliyi %23'ünü, nəzarət iyerarxiyasının tətbiq edilməməsi %11'ini və ISD çatışmazlığı %6'sını təşkil edir. ISM iyerarxiyası isə bu göstəriciləri yalnız tezliyinə görə sıralamaq əvəzinə, hansılarının digər təhlükəsizlik problemlərini hərəkətə gətirdiyini göstərməyi hədəfləyir.
Tədqiqatın ən mühüm məhdudiyyəti metodun keçmiş hadisə hesabatlarından öyrənməsidir. Qurulan sistem hələ yeni partlayışın ehtimalını real vaxtda hesablayan təsdiqlənmiş proqnoz modeli deyil. Bundan əlavə, “bu təhlükəsizlik sürücüləri tətbiq edilsəydi, hadisələrin qarşısı alına bilərdi” fikri keçmiş hadisələrdən çıxarılan təhlükəsizlik şərhidir; nəzarət olunan təcrübə ilə ölçülmüş səbəb-nəticə təsiri deyil.
Niyə yalnız ayrı-ayrı qəzalara baxmaq kifayət deyil?
Partlayış araşdırmaları çox vaxt tək bir hadisənin texniki səbəblərinə yönəlir: hansı qaz toplandı, hansı səth alışma mənbəyi oldu, hansı avadanlıq sıradan çıxdı və ya hansı prosedura əməl edilmədi? Bu təfərrüatlar zəruridir; lakin müxtəlif sektorlardakı onlarla hesabat birlikdə araşdırıldıqda təkrarlanan daha yüksək səviyyəli təşkilati nümunələr görünə bilər.
Tədqiqatın məqsədi məhz bu ümumi cəhətləri üzə çıxarmaqdır. Tikintidə baş verən buxar partlayışı ilə taxta emalı müəssisəsindəki toz partlayışı fiziki baxımdan fərqli ola bilər; buna baxmayaraq hər ikisində də yetərsiz təhlükə müəyyənləşdirilməsi, natamam təlim, təhlükəsiz iş prosedurunun olmaması və ya səmərəsiz mühəndislik mühafizələri təkrarlana bilər. Verilənlərə əsaslanan yanaşma hadisələrin texniki fərqlərinin arxasındakı ümumi təhlükəsizlik idarəetməsi çatışmazlıqlarını mətn mədənçiliyi vasitəsilə görünən etməyə çalışır.
Keçmiş partlayış hesabatlarından gələcək təhlükəsizlik prioritetləri necə çıxarıla bilər?
Tədqiqat əvvəlcə hadisə hesabatlarının mətnini NLP vasitəsilə maşınla təhlil oluna bilən formaya gətirir, sonra birlikdə təkrarlanan sözləri birgə rastgəlmə şəbəkəsinə çevirir və sonda bu sözlərin təmsil etdiyi təhlükəsizlik sürücülərini ISM istifadə etməklə səbəb-təsir istiqamətli iyerarxiyada yerləşdirir.
Məlumat mənbəyi: 29 WSBC partlayış hadisəsi
Təhlil WorkSafeBC-nin British Columbia-dakı sənaye hadisələrinin araşdırma hesabatlarına əsaslanır. Məlumat dəstində ümumilikdə 29 hadisə vardır. Hadisələr arasında buxar partlayışları, qaz partlayışları, toz partlayışları, ani alovlanma yanğınları və sıxılmış qaz/buxar mənşəli fiziki partlayışlar yer alır.
Araşdırılan sektorlar arasında balıqçılıq və dənizçilik, tikinti, nəqliyyat, meşə təsərrüfatı, neft və qaz, istehsal və cədvəldə ayrıca avtomobil hadisələri yer alır. Beləliklə, təhlil yalnız bir partlayış mexanizminə və ya bir sənayeyə bağlanmamışdır.
Kimyəvi və fiziki partlayışların fərqləndirilməsi
Mənbə hadisələri enerjinin ayrılma mexanizminə görə fiziki və kimyəvi partlayışlar baxımından qiymətləndirir. Kimyəvi partlayışlarda kimyəvi reaksiya qısa müddətdə enerji ayrılmasına və təzyiqin yüksəlməsinə səbəb olur. Fiziki partlayışlarda isə enerji əsasən təzyiqin yığılması və qabın və ya sistemin bütövlüyünün pozulması ilə sərbəst buraxılır.
Tədqiqatda qiymətləndirilən kimyəvi partlayışlar arasında buxar, qaz və toz partlayışları vardır. Mənbə onların araşdırılan nümunələrdə detonasiya deyil, deflaqrasiya kimi qiymətləndirildiyini bildirir. Deflaqrasiyada reaksiya cəbhəsi yanmamış maddəyə istilik keçiriciliyi, konveksiya və ya şüalanma vasitəsilə enerji ötürərək səsdən aşağı sürətlə irəliləyir; detonasiyada isə enerji zərbə dalğası ilə və səsdən yüksək yayılma ilə ötürülür.
Birinci mərhələ: mətnin hazırlanması
Hadisə hesabatlarındakı xülasə, səbəb və töhfə verən amillər bölmələri birbaşa şəbəkə təhlilinə verilmir. Mətn əvvəlcə maşın emalı üçün uyğun hala gətirilir. Mənbə tədqiqatında açıq mənbəli KH Coder istifadə edilmişdir.
| Mərhələ | Əməliyyat | Elmi rolu |
|---|---|---|
| Tokenləşdirmə | Cümlələrin söz/token vahidlərinə ayrılması | Mətni şəbəkə təhlilində sayıla bilən əsas vahidlərə çevirir. |
| Səs-küyün təmizlənməsi | Stopword-lərin, durğu işarələrinin, rəqəmlərin və aşağı informasiya dəyərli elementlərin çıxarılması | Mənalı təhlükəsizlik əlaqələrinin lazımsız dil elementləri arasında itməsi ehtimalını azaldır. |
| POS etiketləmə | Sözlərin isim, feil, sifət və s. qrammatik siniflərə aid edilməsi | Sözün dil kontekstini aydınlaşdırır. |
| Kök/lemma çevrilməsi | Müxtəlif şəkilçilənmiş formaların ortaq əsas formaya endirilməsi | Eyni anlayışın müxtəlif səthi formalar səbəbindən parçalanmasını azaldır. |
Tədqiqatda KH Coder-in standart ingiliscə stopword faylı istifadə olunur və sahə ekspertizasına görə sözlər əlavə edilə və ya çıxarıla bilər. Lemmatizasiya seçildikdə qrammatik kontekst nəzərə alınır; bu baxımdan yalnız şəkilçi kəsməyə əsaslanan sadə stemming əməliyyatından fərqlənir.
İkinci mərhələ: birgə rastgəlmə şəbəkəsi
Birgə rastgəlmə şəbəkəsi, eyni mətn kontekstlərində birlikdə görünən sözlər arasındakı əlaqələrin qrafik təsviridir. Düyünlər sözləri, bağlantılar isə birlikdə ortaya çıxma əlaqələrini göstərir. Düyünün ölçüsü sözün nə qədər tez-tez keçdiyini təmsil edir.
Söz cütləri arasındakı əlaqə gücünün müəyyənləşdirilməsində Jaccard əmsalı istifadə edilmiş və tədqiqatda hədd dəyəri 0,26 seçilmişdir. Məqsəd güclü birgə-görünmə əlaqələrini qoruyarkən şəbəkəni informasiya daşımayan zəif bağlantılarla həddindən artıq doldurmamaqdır.
Mənbə şəbəkə üçün 129 düyün və 194 kənar bildirir. Bundan əlavə, 29 hadisədən ümumilikdə 18 alt qraf yaradılmışdır. Şəbəkə sıxlığı barədə mənbənin daxilində kiçik ədədi uyğunsuzluq vardır: çıxış sətrində D=0,023 yazıldığı halda dərhal sonrakı izahda sıxlıq 0,025 göstərilir. Buna görə sıxlıq dəyəri vahid dəqiq rəqəm kimi düzəldilməməlidir.
Birgə rastgəlmə şəbəkəsi real hadisələrdə nəyi tutdu?
Balıqçılıq və dənizçilik sektorundakı bir hadisədə qayıq yanacaq aldıqdan sonra partlamış; operator ölmüş, sərnişin və işçi yaralanmışdır. Birgə rastgəlmə şəbəkəsində “training” və “instruction” anlayışları nəzərə çarpmışdır. Araşdırma hesabatı da operatorun mühərriki işə salmazdan əvvəl sintinə ventilyatorunu tələb olunan müddət ərzində işlətmədiyini, bunun benzin buxarının yığılmasına töhfə verdiyini bildirmişdir. Tədqiqat bu ünsürləri PSM çərçivəsindəki çatışmazlıqlarla əlaqələndirir.
Qapalı sahədə baş verən tikinti partlayışında yetərsiz havalandırma, yetərsiz təhlükə müəyyənləşdirilməsi və risk qiymətləndirilməsi, təhlükəsiz iş prosedurunun çatışmazlığı, təlim və nəzarətin yetərsizliyi təkrarlanan mövzular kimi müəyyən edilmişdir.
Taxta emalı müəssisələrindəki toz partlayışlarında isə toz toplama sistemlərinin olmaması və ya yetərsiz olması, səmərəsiz nəzarət tədbirləri və havadakı ağac tozunu artıran konveyer quruluşları önə çıxmışdır. Mənbə bu nəticələri nəzarət iyerarxiyası və ISD ilə əlaqələndirir.
Şin və təkər diski əməliyyatları ilə əlaqəli dörd fiziki partlayışda təhlükəsiz iş prosedurlarına əməl edilməməsi, yetərsiz təlim, yetərsiz təlimat və nəzarət ümumi mövzular kimi görülmüşdür. Bu nümunələr fiziki mexanizm fərqli olsa belə təşkilati təhlükəsizlik çatışmazlıqlarının təkrarlana biləcəyini göstərir.
Neft və qaz hadisələrində elektrostatik boşalma, səmərəsiz torpaqlama və bonding, şlanq yoxlamasındakı çatışmazlıqlar, yetərsiz təhlükə müəyyənləşdirilməsi, təhlükəsiz iş prosedurlarına əməl edilməməsi və nəzarət çatışmazlığı şəbəkədə təkrarlanan əlaqələr kimi ortaya çıxmışdır.
Üçüncü mərhələ: göstəriciləri təhlükəsizlik sürücülərinə çevirmək
Mətndə “training”, “inspection”, “procedure”, “grounding”, “supervision” kimi sözlərin tez-tez görünməsi öz-özlüyündə idarəetmə qərarı yaratmır. Tədqiqatçılar bu mətn göstəricilərini daha geniş təhlükəsizlik anlayışları ilə əlaqələndirirlər: PSM, təhlükəsizlik mədəniyyəti, ISD, nəzarət iyerarxiyası və qoruyucuların effektivliyi.
Bu mərhələdə sahə ekspertizası kritik əhəmiyyət daşıyır. Tədqiqat birgə rastgəlmə şəbəkəsindən çıxan əlaqələri mexaniki şəkildə “səbəbiyyət” kimi qəbul etmək əvəzinə, hadisə araşdırma hesabatları ilə əl ilə müqayisə edir və sonra ISM-də istifadə olunacaq kontekstual əlaqələri qurur.
Dördüncü mərhələ: ISM ilə iyerarxiyanın qurulması
Interpretive Structural Modelling (ISM), mürəkkəb sistemdə hansı ünsürün digərinə təsir etdiyini istiqamətli əlaqələr şəklində təşkil edərək iyerarxiya yaradan qərar dəstəyi üsuludur.
İlk mərhələdə hər təhlükəsizlik sürücüsü cütü üçün kontekstual əlaqə müəyyən edilir. Bir sürücünün digərinə təsir edib-etmədiyi sahə biliyi ilə qiymətləndirilir. Sonra Structural Self-Interaction Matrix (SSIM) yaradılır.
| Simvol | Mənası |
|---|---|
| V | x, y-yə təsir edir; y, x-ə təsir etmir. |
| A | y, x-ə təsir edir; x, y-yə təsir etmir. |
| X | x və y bir-birinə təsir edir. |
| O | x ilə y arasında müəyyən edilmiş təsir əlaqəsi yoxdur. |
SSIM daha sonra ikili Reachability Matrix (RM) strukturuna çevrilir. V üçün (x,y)=1 və (y,x)=0; A üçün əksi; X üçün hər iki istiqamət 1; O üçün hər iki istiqamət 0 istifadə olunur.
Sonra keçidlik əlavə edilir. Əgər x, y-yə və y də z-yə təsir edirsə, x-in z üzərində dolayı təsirinin olduğu qəbul edilir və bu əlaqə mənbədə 1* ilə göstərilir. Beləliklə, Final Reachability Matrix (FRM) əldə edilir.
FRM reachability və antecedent çoxluqlarına ayrılır. Bir sürücünün reachability çoxluğu ilə iki çoxluğun kəsişməsi üst-üstə düşdükdə, sürücü iyerarxiyanın yuxarı səviyyəsinə təyin olunur. Proses bütün sürücülər səviyyələrə ayrılana qədər iterativ şəkildə davam edir. Son mərhələdə conical matrix tərtib olunur və istiqamətli əlaqələr digraph-a çevrilir.
Tədqiqatın Metodu və Nəticələri
29 hadisədən çıxarılan beş əsas təhlükəsizlik çatışmazlığı
| Kritik təhlükəsizlik sahəsi | Pay | Tədqiqatdakı mənası |
|---|---|---|
| PSM çatışmazlıqları | %33 | Ən yüksək pay; proses təhlükəsizliyinin idarə edilməsi ünsürlərində təkrarlanan yetərsizliklər. |
| Zəif təhlükəsizlik mədəniyyəti | %27 | Təhlükə fərqindəliyi, hesabatvermə, məsuliyyət və təşkilati öyrənmə problemləri. |
| Qoruyucu/safeguard səmərəsizliyi | %23 | Qarşısını alan tədbirlər uğursuz olduqda alışmanın və nəticələrin idarə edilə bilməməsi. |
| Nəzarət iyerarxiyasının yetərsiz tətbiqi | %11 | Təhlükəni daha yüksək səviyyəli nəzarət pillələrində aradan qaldırmaq əvəzinə aşağı səviyyəli tədbirlərdən asılılıq. |
| ISD tətbiqinin çatışmazlığı | %6 | Təhlükənin dizayn mərhələsində mənbəyində aradan qaldırılmaması və ya azaldılmaması. |
Bu nisbətlər bir partlayışın təkbaşına %33 nisbətində PSM tərəfindən “yaradıldığı” kimi şərh edilməməlidir. Bunlar 29 hadisənin hesabatlarında müəyyən edilmiş ümumi gecikmiş göstəricilərin tədqiqatın təsnifatındakı paylarıdır.
Ən yüksək prioritet yalnız ən çox rast gəlinən problemə verilməlidirmi?
Xeyr. Tədqiqatın ISM mərhələsinin məqsədi yalnız hansı göstəricinin nə qədər tez-tez göründüyünü deyil, hansı əsas idarəetmə çatışmazlıqlarının digər uğursuzluqları yuxarıya doğru hərəkətə gətirdiyini müəyyən etməkdir; buna görə mənbə prioritetləşdirməsi tezliklə iyerarxik sürücü gücünü birlikdə qiymətləndirməyi hədəfləyir.
Beş səviyyəli təhlükəsizlik iyerarxiyası
| Səviyyə | Əsas ünsürlər | Sistem daxilində rolu |
|---|---|---|
| Level V | Process Hazard Analysis, Operating Procedures, Training, Contractors, Mechanical Integrity | Mənbədə ən yüksək sürücü gücünə malik əsas PSM komponentləri. |
| Level IV | PSM elementlərinin çatışmazlığı, zəif təhlükəsizlik mədəniyyəti | ISD-ni və sonrakı nəzarət uğursuzluqlarını qidalandıran yüksək səviyyəli idarəetmə şərtləri. |
| Level III | ISD uğursuzluğu, inzibati nəzarətlər, PPE, mühəndislik nəzarətləri, safeguard səmərəsizliyi | Təhlükəni mənbəyində önləmə və ya sonradan nəzarət etmə qabiliyyətini müəyyən edən təbəqə. |
| Level II | Nəzarət iyerarxiyasının uğursuzluğu, alışma mənbəyi | Partlayışa birbaşa yaxınlaşan əməliyyat təhlükəsi vəziyyəti. |
| Level I | Sənaye partlayışı | İyerarxik zəncirin son arzuolunmaz nəticəsi. |
Bu struktur təlim və ya prosedur çatışmazlıqlarını “aşağı səviyyəli insan səhvi” kimi təcrid etməyin yetərsiz ola biləcəyini göstərir. Mənbənin ISM şərhinə görə bu ünsürlər PSM-in daha yüksək səviyyəli sistem çatışmazlıqlarını qidalandırır; zəif PSM isə dizayn mərhələsində ISD istifadəsini məhdudlaşdırır və təşkilatı mühəndislik və ya inzibati nəzarətlərə daha çox asılı edir.
ISD niyə mərkəzi mövqedədir?
Inherently Safer Design yanaşmasında əsas fikir təhlükə ortaya çıxdıqdan sonra onu baryerlərlə idarə etmək əvəzinə, mümkün olduğu qədər təhlükəni mənbəyində aradan qaldırmaq və ya azaltmaqdır. Mənbə nəzarət iyerarxiyasını beş pillə ilə nəzərdən keçirir: eliminasiya; əvəzetmə/minimallaşdırma/moderasiya/sadələşdirmə; mühəndislik nəzarətləri; inzibati nəzarətlər; fərdi qoruyucu vasitələr.
Məsələn, havadakı böyük miqdarda ağac tozunu sonradan nəzarət etmək əvəzinə sistem dizaynının toz yığılmasını əvvəlcədən azaltması və ya yanar buxarın olduğu avadanlıqda alışma mənbəyini hələ dizayn mərhələsində aradan qaldırmaq ISD məntiqinə daha yaxındır.
Safeguard səmərəsizliyi ilə alışma mənbəyi arasındakı əlaqə
Mənbə ISM strukturunda səmərəsiz qoruyucuların elektrostatik boşalma, qığılcım və ya isti səth kimi alışma mənbələrinin mövcudluğunun davam etməsinə töhfə verə biləcəyini göstərir. Yetərsiz torpaqlama/bonding, avadanlıq nəzarətinin yetərsizliyi və ya qoruyucu sistemlərə düzgün texniki qulluq göstərilməməsi, yanar atmosfer mövcud olduqda hadisə ehtimalını artıran şərtlər kimi qiymətləndirilir.
Təhlükəsizlik mədəniyyəti də burada yalnız mücərrəd təşkilat siyasəti deyil. Mənbənin iyerarxik şərhində standartlara uyğunluq, qoruyucuların saxlanması, keçmiş hadisələrdən öyrənmə və təhlükəsizliyin qərar proseslərində prioritetləşdirilməsi vasitəsilə texniki baryerlərin həqiqətən təsirli qalıb-qalmamasına təsir edən sürücüdür.
Əl ilə aparılan çarpaz yoxlama nə göstərdi?
Tədqiqatçılar birgə rastgəlmə şəbəkəsinin çıxardığı təsviri WSBC araşdırma hesabatlarını əl ilə nəzərdən keçirərək yoxlamışlar. Mənbə şəbəkənin təhlil edilən 29 hadisəyə görə məsul kimi müəyyən edilmiş gecikmiş göstəricilərin hamısını tutduğunu bildirir.
Lakin bu yoxlamanı xarici məlumat dəstinin doğrulanması ilə qarışdırmaq olmaz. Eyni hadisə hesabatlarının ekspert tərəfindən oxunması ilə şəbəkə çıxışının müqayisəsi avtomatik mətn təhlilinin mənbə sənədlərdəki məzmunla uyğun olub-olmadığını qiymətləndirir; fərqli hadisələr toplusunda ümumiləşdirilə biləcəyini təkbaşına sübut etmir.
Safety 5.0 ilə əlaqə
Tədqiqat bu metodu Safety 5.0 çərçivəsində yerləşdirir. Buradakı məqsəd süni intellekti və ya verilənlərin təhlilini insan ekspertizasının yerinə qoymaq deyil. Əksinə, böyük həcmdə keçmiş hadisə məlumatından nizamlı nümunələr çıxararaq təhlükəsizlik mütəxəssisləri, tənzimləyicilər və proses dizaynerlərinin hansı sistem sahələrinə əvvəlcə resurs ayıracağına dair daha izlənə bilən qərar əsası yaratmaqdır.
Buna görə NLP avtomatik olaraq “qəzanın həqiqi kök səbəbini bilən” sistem kimi qəbul edilməməlidir. O, mətn əlaqələrini çıxarır; bunların təhlükəsizlik mühəndisliyi mənasına çevrilməsi və ISM-də istiqamətli əlaqələrin qurulması hələ də sahə biliyinə əsaslanır.
Tədqiqatın sənaye istifadəsi potensialı
Müəlliflər metodun yalnız WSBC məlumat bazası ilə məhdudlaşmalı olmadığını və müxtəlif hadisə məlumat bazalarına miqyaslana biləcəyini müdafiə edirlər. Mümkün istifadəçilər arasında proses təhlükəsizliyi mütəxəssisləri, tənzimləyicilər və proses dizaynerləri yer alır.
Praktik istifadədə sistem yüzlərlə hadisə hesabatında təkrarlanan PSM və ya təhlükəsizlik mədəniyyəti çatışmazlıqlarını əl ilə bir-bir axtarmaq əvəzinə onları əvvəlcədən filtrləyə bilər; sonra ISM resursların yalnız ən görünən nəticəyə deyil, yüksək sürücü gücünə malik əsas səbəblərə yönəldilməsini dəstəkləyə bilər.
Elmi və metodoloji məhdudiyyətlər
Tədqiqatın hazırkı tətbiqi 29 WSBC hadisə hesabatına əsaslanır. Buna görə müxtəlif ölkələrin qanunvericiliyində, fərqli hesabatvermə mədəniyyətlərində və ya başqa sənayelərdə eyni faizlərin qüvvədə olduğu göstərilməmişdir.
Mətn mədənçiliyinin çıxışı hesabatların necə yazılmasından da asılıdır. Bir amil bir araşdırma hesabatında ətraflı, başqa hesabatda isə daha qısa ifadə edilmiş ola bilər. Söz tezliyi ilə real fiziki səbəbiyyət eyni anlayış deyil.
Jaccard həddi 0,26 seçilmişdir, lakin mənbədə bu hədd üçün geniş həssaslıq təhlili bildirilməmişdir. Buna görə başqa hədd dəyərində şəbəkənin təfərrüatlarının necə dəyişəcəyi bu tədqiqat tərəfindən kəmiyyət baxımından göstərilmir.
ISM kontekstual əlaqələrinin qurulmasında sahə ekspertizası mühüm rol oynayır. Bu, metodun güclü tərəflərindən biri olmaqla yanaşı şərhdən asılılıq yaradan xüsusiyyətdir; iyerarxik oxlar yalnız statistik korrelyasiyalardan avtomatik şəkildə yaradılmır.
Nəhayət, tədqiqat proaktiv və gələcəkdə proqnozlaşdırıcı təhlükəsizlik sisteminə əsas ola biləcək struktur təqdim etsə də, hələ partlayış ehtimalını hesablayan təsdiqlənmiş kəmiyyət proqnoz modeli yaratmamışdır. Müəlliflərin gələcək iş təkliflərindən biri ümumi gecikmiş göstəricilər üzrə kəmiyyət əsaslı məntiq yürüdə bilən səbəbiyyət modelinin hazırlanmasıdır.
Nəticə
Tədqiqatın əsas töhfəsi sənaye partlayışı hesabatlarını yalnız hadisə arxivi kimi deyil, məlumat mənbəyinə çevirməsidir. NLP dağınıq mətn hesabatlarındakı təkrarlanan təhlükəsizlik işarələrini görünən edərkən ISM bu işarələri qərar iyerarxiyasına yerləşdirir.
29 hadisənin təhlilində PSM çatışmazlıqları və zəif təhlükəsizlik mədəniyyəti ən böyük paylara malik olmuş; ISM isə proses təhlükələrinin təhlili, istismar prosedurları, təlim, podratçılar və mexaniki bütövlük kimi əsas PSM elementlərini iyerarxiyanın ən yüksək sürücü gücünə malik baza qatına yerləşdirmişdir.
Buna görə tədqiqatın təhlükəsizlik mesajı yalnız “daha çox baryer əlavə etmək” deyil. Daha güclü PSM, daha güclü təhlükəsizlik mədəniyyəti və dizayn mərhələsində ISD tətbiqi hadisə zəncirinin daha erkən mərhələlərinə müdaxilə etmək potensialına malikdir. Bununla belə, bu nəticələr keçmiş WSBC hesabatlarından çıxarılan preprint təhlilinə əsaslanır və gələcəkdə müstəqil məlumat bazalarında, həssaslıq təhlillərində və kəmiyyət səbəbiyyət modellərində sınaqdan keçirilməlidir.
Mənbə və Metod Qeydi
Orijinal tədqiqat:A Data-Driven Approach to Explosion Prevention in High-Hazard Industry Sectors.
Müəlliflər: Mohammad Zaid Kamil, Faisal Khan və Paul Amyotte. Mənbə PDF-də müəlliflərin sırası eynilə qorunmuşdur.
Qurumlar: Mohammad Zaid Kamil və Paul Amyotte, Department of Process Engineering and Applied Science, Dalhousie University, Halifax, Nova Scotia, Canada; Faisal Khan, Mary Kay O’Connor Process Safety Center, Texas A&M University, College Station, Texas, USA.
Mənbə növü: Retrospektiv sənaye hadisə hesabatı təhlili, NLP əsaslı mətn mədənçiliyi və ISM əsaslı qərar/iyerarxiya modelləşdirmə tədqiqatı.
Platforma: SSRN; mənbə PDF abstract=7275428 qeydini göstərir.
Rəyçilik: Mənbə açıq şəkildə preprint və rəyçi qiymətləndirməsindən keçməmiş tədqiqat kimi işarələnmişdir.
Konfrans əlaqəsi: Tədqiqat ISHPMIE 2026 ilə əlaqəlidir. Mənbə mətn metodun Kaohsiung, Taiwan-dakı simpoziumda təqdim edildiyini bildirir.
DOI, jurnal və açıq lisenziya: Yüklənmiş PDF-də bu preprint üçün təsdiqlənmiş DOI, jurnal version-of-record və ya açıq lisenziya məlumatı verilməmişdir. Buna görə birbaşa mənbə şəklinin təkrar istifadəsi əvəzinə müstəqil Verianla vizual yenidənqurması üstün tutulmalıdır.
Məlumat mənbəyi: WorkSafeBC sənaye hadisələrinin araşdırma məlumat bazasından 29 partlayış hadisəsi.
Proqram təminatı: Mətnin ilkin emalı və birgə rastgəlmə təhlili üçün açıq mənbəli KH Coder.
NLP əməliyyatları: Tokenləşdirmə, səs-küy/stopword təmizlənməsi, POS etiketləmə və kök/lemma çevrilməsi.
Birgə rastgəlmə parametri: Jaccard əmsalı həddi 0,26.
Şəbəkə: 129 düyün, 194 kənar və 18 alt qraf. Sıxlıq PDF-də bir yerdə 0,023, izah cümləsində isə 0,025 göstərildiyi üçün vahid düzəldilmiş dəyər istifadə edilməmişdir.
İyerarxik üsul: Interpretive Structural Modelling; kontekstual ikili əlaqələr, SSIM, Reachability Matrix, keçidlik, Final Reachability Matrix, səviyyə ayrıştırması, conical matrix və digraph mərhələlərindən istifadə edir.
Əsas nəticələr: PSM çatışmazlıqları %33; zəif təhlükəsizlik mədəniyyəti %27; safeguard səmərəsizliyi %23; nəzarət iyerarxiyasının tətbiq edilməməsi %11; ISD çatışmazlığı %6.
Doğrulama yanaşması: Birgə rastgəlmə şəbəkəsinin nəticələri eyni WSBC araşdırma hesabatlarının əl ilə nəzərdən keçirilməsi ilə çarpaz yoxlanmışdır. Bu, müstəqil xarici məlumat dəsti doğrulaması deyil.
Maliyyələşdirmə: WorkSafeBC Research Grants Program, Ralph McGinn Postdoctoral Fellowship, RS2024-RM01. Mənbə həmçinin Faisal Khan üçün Mary Kay O’Connor Process Safety Center dəstəyini bildirir.
Məlumatların əlçatanlığı: Mənbə hadisə hesabatları WSBC-nin ictimaiyyətə açıq hadisə araşdırma məlumat bazasına əsaslanır. Tədqiqat həmçinin metodun açıq mənbəli KH Coder ilə təkrar tətbiq edilə bilməsini vurğulayır.
Maraqlar toqquşması: Mənbə PDF-də ayrıca maraqlar toqquşması bəyanatı görünən şəkildə verilməmişdir; buna görə məlumat uydurulmamışdır.
Əsas məhdudiyyətlər: 29 WSBC hadisəsinə əsaslanan retrospektiv dizayn; hesabatların yazılış formasından asılı mətn məlumatı; Jaccard həddi üçün bildirilmiş geniş həssaslıq təhlilinin olmaması; ISM əlaqələrində sahə ekspertizasına ehtiyac; müstəqil məlumat bazasında xarici doğrulamanın hələ göstərilməməsi; kəmiyyət partlayış-ehtimalı modelinin gələcək iş kimi saxlanması.
Verianla hazırlama üsulu: Mənbənin orijinal cümlə quruluşu, qrafik tərtibatı və şəkil estetikası yenidən istehsal edilməmişdir. Yoxlanıla bilən metod mərhələləri, hadisə məlumatları, faizlər, şəbəkə xüsusiyyətləri, iyerarxik əlaqələr, nəticələr və məhdudiyyətlər çıxarılmış; bunlar müstəqil Azərbaycan dilində tədris strukturu daxilində yenidən izah edilmişdir. Mənbədə olmayan təcrübə, statistika, partlayış ehtimalı və ya model performansı əlavə edilməmişdir.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib