

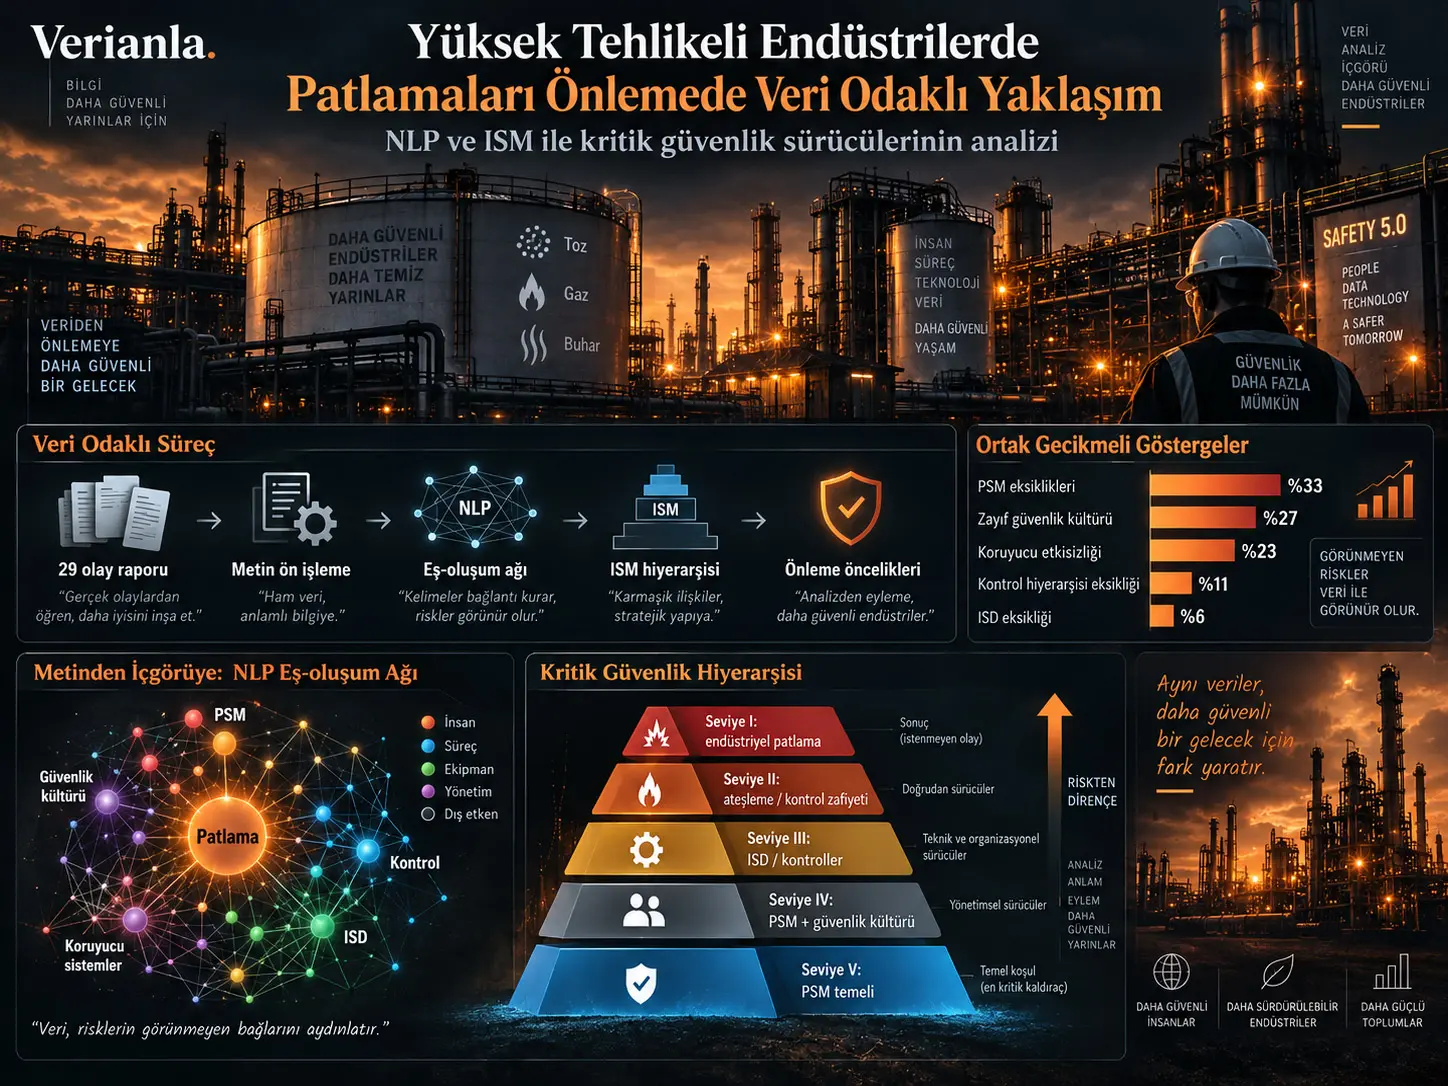
Veri odaklı patlama önleme çerçevesi, geçmiş endüstriyel olay inceleme raporlarındaki metinsel örüntülerden tekrar eden güvenlik eksikliklerini çıkarmak ve bu eksikliklerin birbirini nasıl etkilediğini hiyerarşik olarak düzenlemek için Doğal Dil İşleme (Natural Language Processing, NLP) ile Yorumlayıcı Yapısal Modellemeyi (Interpretive Structural Modelling, ISM) birleştiren bir yöntemdir. Çalışma, WorkSafeBC veri tabanındaki 29 endüstriyel patlama raporunu analiz ediyor. Metinlerden çıkarılan tekrar eden göstergeler arasında Proses Güvenliği Yönetimi (Process Safety Management, PSM) eksiklikleri, zayıf güvenlik kültürü, etkisiz koruyucu önlemler, kontrol hiyerarşisinin yetersiz uygulanması ve Doğası Gereği Daha Güvenli Tasarım (Inherently Safer Design, ISD) ilkelerinin uygulanmaması bulunuyor.
Manuel rapor taramasıyla çapraz kontrol edilen sonuçlarda PSM eksiklikleri toplam göstergelerin %33'ünü, zayıf güvenlik kültürü %27'sini, koruyucu önlem etkisizliği %23'ünü, kontrol hiyerarşisinin uygulanmaması %11'ini ve ISD yetersizliği %6'sını oluşturuyor. ISM hiyerarşisi ise bu göstergeleri yalnız frekanslarına göre sıralamak yerine hangilerinin diğer güvenlik sorunlarını sürüklediğini göstermeyi amaçlıyor.
Çalışmanın en önemli sınırı, yöntemin geçmiş olay raporlarından öğrenmesidir. Kurulan sistem henüz yeni bir patlamanın olasılığını gerçek zamanlı olarak hesaplayan doğrulanmış bir öngörü modeli değildir. Ayrıca “bu güvenlik sürücüleri uygulansaydı olaylar önlenebilirdi” görüşü, geçmiş olaylardan türetilmiş güvenlik yorumu niteliğindedir; kontrollü deneyle ölçülmüş nedensel bir etki değildir.
Neden yalnız tek tek kazalara bakmak yeterli değildir?
Patlama araştırmaları çoğu zaman tek bir olayın teknik nedenlerine yoğunlaşır: hangi gaz birikti, hangi yüzey ateşleme kaynağı oldu, hangi ekipman arızalandı veya hangi prosedür izlenmedi? Bu ayrıntılar gereklidir; ancak farklı sektörlerdeki onlarca rapor birlikte incelendiğinde tekrar eden daha üst düzey örgütsel örüntüler görülebilir.
Çalışmanın amacı tam olarak bu ortaklıkları ortaya çıkarmaktır. İnşaatta meydana gelen bir buhar patlaması ile bir kereste tesisindeki toz patlaması fiziksel olarak farklı olabilir; buna rağmen ikisinde de yetersiz tehlike tanımlama, eksik eğitim, güvenli çalışma prosedürü bulunmaması veya etkisiz mühendislik korumaları tekrar edebilir. Veri odaklı yaklaşım, olayların teknik farklılıklarının arkasındaki ortak güvenlik yönetimi eksikliklerini metin madenciliği yoluyla görünür hale getirmeye çalışır.
Geçmiş patlama raporlarından gelecekteki güvenlik öncelikleri nasıl çıkarılabilir?
Çalışma önce olay raporlarının metnini NLP ile makinece analiz edilebilir hale getirir, ardından birlikte tekrar eden kelimeleri eş-oluşum ağına dönüştürür ve son olarak bu kelimelerin temsil ettiği güvenlik sürücülerini ISM kullanarak nedensel-etki yönlü bir hiyerarşiye yerleştirir.
Veri kaynağı: 29 WSBC patlama olayı
Analiz WorkSafeBC'nin British Columbia'daki endüstriyel olay inceleme raporlarına dayanır. Veri kümesinde toplam 29 olay vardır. Olaylar arasında buhar patlamaları, gaz patlamaları, toz patlamaları, parlama yangınları ve sıkıştırılmış gaz/buhar kaynaklı fiziksel patlamalar bulunur.
İncelenen sektörler arasında balıkçılık ve denizcilik, inşaat, ulaşım, ormancılık, petrol ve gaz, imalat ve tabloda ayrıca otomotiv olayları yer alır. Böylece analiz yalnız tek bir patlama mekanizmasına veya tek bir endüstriye bağlanmamıştır.
Kimyasal ve fiziksel patlama ayrımı
Kaynak, olayları enerji açığa çıkış mekanizmasına göre fiziksel ve kimyasal patlamalar açısından değerlendirir. Kimyasal patlamalarda kimyasal reaksiyon kısa sürede enerji açığa çıkararak basınç yükselmesine yol açar. Fiziksel patlamalarda ise enerji çoğunlukla basıncın birikmesi ve kabın veya sistemin bütünlüğünün bozulmasıyla serbest kalır.
Çalışmada değerlendirilen kimyasal patlamalar arasında buhar, gaz ve toz patlamaları bulunur. Kaynak bunların incelenen örneklerde detonasyon değil, deflagrasyon olarak değerlendirildiğini belirtir. Deflagrasyonda reaksiyon cephesi yanmamış maddeye ısı iletimi, taşınım veya radyasyon yoluyla enerji aktararak ses altı hızlarda ilerler; detonasyonda ise enerji şok dalgasıyla ve ses üstü yayılımla aktarılır.
Birinci aşama: metnin hazırlanması
Olay raporlarındaki özet, neden ve katkıda bulunan faktör bölümleri doğrudan ağ analizine verilmez. Metin önce makine işlemeye uygun hale getirilir. Kaynak çalışmada açık kaynaklı KH Coder kullanılmıştır.
| Aşama | İşlem | Bilimsel rolü |
|---|---|---|
| Tokenizasyon | Cümlelerin sözcük/token birimlerine ayrılması | Metni ağ analizinde sayılabilir temel birimlere dönüştürür. |
| Gürültü temizleme | Stopword, noktalama, sayı ve düşük bilgi değerli öğelerin çıkarılması | Anlamlı güvenlik ilişkilerinin gereksiz dil öğeleri arasında kaybolmasını azaltır. |
| POS etiketleme | Sözcüklerin isim, fiil, sıfat vb. dilbilgisel sınıflara atanması | Sözcüğün dilsel bağlamını belirginleştirir. |
| Kök/lemma dönüşümü | Farklı çekimli biçimlerin ortak temel biçime indirgenmesi | Aynı kavramın farklı yüzey biçimleri nedeniyle parçalanmasını azaltır. |
Çalışmada KH Coder'ın standart İngilizce stopword dosyası kullanılır ve alan uzmanlığına göre sözcük eklenip çıkarılabilir. Lemmatizasyon tercih edildiğinde dilbilgisel bağlam dikkate alınır; bu yönüyle yalnız ek kesmeye dayanan basit stemming işleminden ayrılır.
İkinci aşama: eş-oluşum ağı
Eş-oluşum ağı, aynı metinsel bağlamlarda birlikte görülen sözcükler arasındaki ilişkilerin grafik temsilidir. Düğümler kelimeleri, bağlantılar ise birlikte ortaya çıkma ilişkilerini gösterir. Düğüm büyüklüğü sözcüğün ne kadar sık geçtiğini temsil eder.
Kelime çiftleri arasındaki ilişki gücünün belirlenmesinde Jaccard katsayısı kullanılmış ve çalışmada eşik değeri 0,26 seçilmiştir. Amaç, güçlü birlikte-görülme ilişkilerini korurken ağı bilgi taşımayan zayıf bağlantılarla aşırı doldurmamaktır.
Kaynak ağ için 129 düğüm ve 194 kenar raporlamaktadır. Ayrıca 29 olaydan toplam 18 alt grafik oluşturulmuştur. Ağ yoğunluğu konusunda kaynak içinde küçük bir sayısal tutarsızlık vardır: çıktı satırında D=0,023 yazarken hemen sonraki açıklamada yoğunluk 0,025 olarak verilmektedir. Bu nedenle yoğunluk değeri tek bir kesin sayı olarak düzeltilmemelidir.
Eş-oluşum ağı gerçek olaylarda ne yakaladı?
Balıkçılık ve denizcilik sektöründeki bir olayda tekne yakıt aldıktan sonra patlamış; operatör ölmüş, yolcu ve çalışan yaralanmıştır. Eş-oluşum ağında “training” ve “instruction” kavramları belirginleşmiştir. İnceleme raporu da operatörün motoru çalıştırmadan önce sintine fanını gerekli süre boyunca çalıştırmadığını, bunun benzin buharı birikimine katkıda bulunduğunu bildirmiştir. Çalışma bu unsurları PSM kapsamındaki eksikliklerle ilişkilendirir.
Kapalı alandaki bir inşaat patlamasında yetersiz havalandırma, yetersiz tehlike tanımlama ve risk değerlendirmesi, güvenli çalışma prosedürü eksikliği, eğitim ve gözetim yetersizliği tekrar eden temalar olarak belirlenmiştir.
Odun işleme tesislerindeki toz patlamalarında ise toz toplama sistemlerinin bulunmaması veya yetersiz olması, etkisiz kontrol tedbirleri ve havadaki odun tozunu artıran konveyör düzenleri öne çıkmıştır. Kaynak, bu bulguları kontrol hiyerarşisi ve ISD ile ilişkilendirir.
Lastik ve jant işlemleriyle ilişkili dört fiziksel patlamada güvenli çalışma prosedürlerine uyulmaması, yetersiz eğitim, yetersiz talimat ve gözetim ortak temalar olarak görülmüştür. Bu örnekler, fiziksel mekanizma farklı olsa bile örgütsel güvenlik eksikliklerinin tekrar edebileceğini gösterir.
Petrol ve gaz olaylarında elektrostatik boşalma, etkisiz topraklama ve bonding, hortum denetimi eksiklikleri, yetersiz tehlike tanımlama, güvenli çalışma prosedürlerine uyulmaması ve gözetim eksikliği ağda tekrar eden bağlantılar olarak ortaya çıkmıştır.
Üçüncü aşama: göstergeleri güvenlik sürücülerine dönüştürmek
Metinde “training”, “inspection”, “procedure”, “grounding”, “supervision” gibi kelimelerin sık görülmesi tek başına yönetim kararı üretmez. Araştırmacılar bu metinsel göstergeleri daha geniş güvenlik kavramlarına bağlar: PSM, güvenlik kültürü, ISD, kontrol hiyerarşisi ve koruyucuların etkinliği.
Bu aşamada alan uzmanlığı kritik önem taşır. Çalışma, eş-oluşum ağından çıkan ilişkileri mekanik olarak “nedensellik” diye kabul etmek yerine olay inceleme raporlarıyla manuel olarak karşılaştırır ve ardından ISM'de kullanılacak bağlamsal ilişkileri oluşturur.
Dördüncü aşama: ISM ile hiyerarşinin kurulması
Interpretive Structural Modelling (ISM), karmaşık bir sistemde hangi unsurun diğerini etkilediğini yönlü ilişkiler biçiminde düzenleyerek hiyerarşi oluşturan bir karar destek yöntemidir.
İlk aşamada her güvenlik sürücüsü çifti için bağlamsal ilişki belirlenir. Bir sürücünün diğerini etkileyip etkilemediği alan bilgisiyle değerlendirilir. Ardından Structural Self-Interaction Matrix (SSIM) oluşturulur.
| Sembol | Anlamı |
|---|---|
| V | x, y'yi etkiler; y, x'i etkilemez. |
| A | y, x'i etkiler; x, y'yi etkilemez. |
| X | x ve y birbirini etkiler. |
| O | x ile y arasında tanımlanan etki ilişkisi yoktur. |
SSIM daha sonra ikili Reachability Matrix (RM) yapısına dönüştürülür. V için (x,y)=1 ve (y,x)=0; A için tersi; X için iki yön de 1; O için iki yön de 0 kullanılır.
Ardından geçişlilik eklenir. Eğer x, y'yi ve y de z'yi etkiliyorsa x'in z üzerinde dolaylı etkisi bulunduğu kabul edilir ve bu ilişki kaynakta 1* ile gösterilir. Böylece Final Reachability Matrix (FRM) elde edilir.
FRM, reachability ve antecedent kümelerine ayrılır. Bir sürücünün reachability kümesiyle iki kümenin kesişiminin eşleştiği durumda sürücü hiyerarşinin üst seviyesine atanır. İşlem bütün sürücüler seviyelendirilene kadar yinelemeli biçimde devam eder. Son aşamada conical matrix düzenlenir ve yönlü ilişkiler bir digraph'a dönüştürülür.
Çalışmanın Yöntemi ve Bulguları
29 olaydan çıkarılan beş ana güvenlik eksikliği
| Kritik güvenlik alanı | Pay | Çalışmadaki anlamı |
|---|---|---|
| PSM eksiklikleri | %33 | En yüksek pay; proses güvenliği yönetimi unsurlarındaki tekrar eden yetersizlikler. |
| Zayıf güvenlik kültürü | %27 | Tehlike farkındalığı, raporlama, sorumluluk ve kurumsal öğrenme sorunları. |
| Koruyucu/safeguard etkisizliği | %23 | Önleyici önlemler başarısız olduğunda ateşleme ve sonuçların kontrol edilememesi. |
| Kontrol hiyerarşisinin yetersiz uygulanması | %11 | Tehlikeyi daha üst düzey kontrol basamaklarında ortadan kaldırmak yerine alt düzey önlemlere bağımlılık. |
| ISD uygulama eksikliği | %6 | Tehlikenin tasarım aşamasında kaynağında ortadan kaldırılmaması veya azaltılmaması. |
Bu oranlar, bir patlamanın tek başına %33 oranında PSM tarafından “oluşturulduğu” biçiminde yorumlanmamalıdır. Bunlar 29 olayın raporlarında tanımlanan ortak gecikmeli göstergelerin çalışma tarafından yapılan sınıflandırmadaki paylarıdır.
En yüksek öncelik yalnız en sık görülen soruna mı verilmelidir?
Hayır. Çalışmanın ISM aşamasının amacı, yalnız hangi göstergenin ne kadar sık görüldüğünü değil, hangi temel yönetim eksikliklerinin diğer başarısızlıkları yukarı doğru sürüklediğini belirlemektir; bu nedenle kaynak önceliklendirmesi frekans ile hiyerarşik sürücü gücünü birlikte değerlendirmeyi amaçlar.
Beş seviyeli güvenlik hiyerarşisi
| Seviye | Ana öğeler | Sistem içindeki rol |
|---|---|---|
| Level V | Process Hazard Analysis, Operating Procedures, Training, Contractors, Mechanical Integrity | Kaynakta en yüksek sürücü gücüne sahip temel PSM bileşenleri. |
| Level IV | PSM elemanlarının eksikliği, zayıf güvenlik kültürü | ISD ve sonraki kontrol başarısızlıklarını besleyen üst düzey yönetim koşulları. |
| Level III | ISD başarısızlığı, idari kontroller, PPE, mühendislik kontrolleri, safeguard etkisizliği | Tehlikeyi kaynağında önleme veya sonradan kontrol etme kapasitesini belirleyen katman. |
| Level II | Kontrol hiyerarşisi başarısızlığı, ateşleme kaynağı | Patlamaya doğrudan yaklaşan operasyonel tehlike durumu. |
| Level I | Endüstriyel patlama | Hiyerarşik zincirin nihai istenmeyen sonucu. |
Bu yapı, eğitim veya prosedür eksikliklerini “alt düzey insan hatası” olarak izole etmenin yetersiz olabileceğini gösterir. Kaynağın ISM yorumuna göre bu unsurlar PSM'nin daha üst seviyedeki sistemik başarısızlıklarını besler; zayıf PSM ise tasarım aşamasında ISD kullanımını sınırlar ve kuruluşu mühendislik veya idari kontrollere daha fazla bağımlı hale getirir.
ISD neden merkezî bir konumda?
Inherently Safer Design yaklaşımında temel fikir, tehlike ortaya çıktıktan sonra onu bariyerlerle yönetmek yerine mümkün olduğu ölçüde tehlikeyi kaynağında ortadan kaldırmak veya azaltmaktır. Kaynak, kontrol hiyerarşisini beş basamakla ele alır: eliminasyon; substitüsyon/minimizasyon/moderasyon/basitleştirme; mühendislik kontrolleri; idari kontroller; kişisel koruyucu ekipman.
Örneğin büyük miktarda havadaki odun tozunu sonradan kontrol etmek yerine sistem tasarımının toz birikimini en başta azaltması, ya da yanıcı buharın bulunduğu bir ekipmanda ateşleme kaynağını daha tasarım aşamasında ortadan kaldırmak ISD mantığına daha yakındır.
Safeguard etkisizliği ile ateşleme kaynağı ilişkisi
Kaynak ISM yapısında etkisiz koruyucuların elektrostatik boşalma, kıvılcım veya sıcak yüzey gibi ateşleme kaynaklarının varlığını sürdürmesine katkıda bulunabileceğini gösterir. Yetersiz topraklama/bonding, ekipman kontrolünün yetersizliği veya koruyucu sistemlerin düzgün bakım görmemesi, yanıcı atmosfer mevcut olduğunda olay olasılığını artıran koşullar olarak değerlendirilir.
Güvenlik kültürü de burada yalnız soyut bir kurum politikası değildir. Kaynağın hiyerarşik yorumunda standartlara uyum, koruyucuların sürdürülmesi, geçmiş olaylardan öğrenme ve güvenliğin karar süreçlerinde önceliklendirilmesi yoluyla teknik bariyerlerin gerçekten etkili kalıp kalmamasını etkileyen bir sürücüdür.
Manuel çapraz kontrol ne gösterdi?
Araştırmacılar eş-oluşum ağı tarafından çıkarılan anlatıyı WSBC inceleme raporlarını manuel tarayarak kontrol etmiştir. Kaynak, ağın analiz edilen 29 olaydan sorumlu olarak tanımlanan gecikmeli göstergelerin tamamını yakaladığını bildirir.
Ancak bu kontrolü dış veri kümesi doğrulamasıyla karıştırmamak gerekir. Aynı olay raporlarının uzman eliyle okunması ile ağ çıktısının karşılaştırılması, otomatik metin analizinin kaynak belgelerdeki içerikle tutarlı olup olmadığını değerlendirir; farklı bir olay evreninde genellenebilirliği tek başına kanıtlamaz.
Safety 5.0 ile bağlantı
Çalışma bu yöntemi Safety 5.0 çerçevesi içinde konumlandırır. Buradaki amaç yapay zekâ veya veri analizini insan uzmanlığının yerine geçirmek değildir. Tersine, büyük miktarda geçmiş olay bilgisinden düzenli örüntüler çıkararak güvenlik uzmanları, düzenleyiciler ve proses tasarımcılarının hangi sistemik alanlara önce kaynak ayıracağına ilişkin daha izlenebilir bir karar temeli oluşturmaktır.
Bu nedenle NLP otomatik olarak “kazanın gerçek kök nedenini bilen” bir sistem gibi ele alınmamalıdır. Metinsel ilişkileri çıkarır; bunların güvenlik mühendisliği anlamına dönüştürülmesi ve ISM'deki yönlü ilişkilerin kurulması hâlâ alan bilgisine dayanır.
Çalışmanın endüstriyel kullanım potansiyeli
Yazarlar yöntemin yalnız WSBC veri tabanıyla sınırlı olmak zorunda olmadığını ve farklı olay veri tabanlarına ölçeklenebileceğini savunuyor. Olası kullanıcılar arasında proses güvenliği uzmanları, düzenleyiciler ve proses tasarımcıları bulunuyor.
Pratik kullanımda sistem, yüzlerce olay raporunda tekrar eden PSM veya güvenlik kültürü eksikliklerini elle tek tek aramak yerine bunları ön filtreleyebilir; daha sonra ISM, kaynakların yalnız en görünür sonuca değil yüksek sürücü gücüne sahip temel nedenlere yönlendirilmesini destekleyebilir.
Bilimsel ve yöntemsel sınırlar
Çalışmanın mevcut uygulaması 29 WSBC olay raporuna dayanır. Bu nedenle farklı ülke mevzuatları, farklı raporlama kültürleri veya başka endüstrilerde aynı yüzdelerin geçerli olduğu gösterilmiş değildir.
Metin madenciliğinin çıktısı raporların nasıl yazıldığına da bağlıdır. Bir faktör bir inceleme raporunda ayrıntılı yazılmış, başka bir raporda daha kısa ifade edilmiş olabilir. Kelime sıklığı ile gerçek fiziksel nedensellik aynı kavram değildir.
Jaccard eşiği 0,26 olarak seçilmiş, fakat kaynakta bu eşik için kapsamlı bir duyarlılık analizi raporlanmamıştır. Dolayısıyla başka bir eşik değerinde ağın ayrıntılarının nasıl değişeceği bu çalışma tarafından nicel olarak gösterilmemektedir.
ISM bağlamsal ilişkilerinin kurulmasında alan uzmanlığı önemli rol oynar. Bu, yöntemin güçlü taraflarından biri olduğu kadar yorum bağımlılığı yaratan bir özelliktir; hiyerarşik oklar salt istatistiksel korelasyonlardan otomatik olarak üretilmemektedir.
Son olarak, çalışma proaktif ve ileride öngörücü bir güvenlik sistemine temel olabilecek bir yapı sunsa da henüz patlama olasılığını hesaplayan doğrulanmış nicel bir tahmin modeli üretmemiştir. Yazarların gelecek çalışma önerilerinden biri, ortak gecikmeli göstergeler üzerinden nicel akıl yürütme yapabilecek bir nedensellik modeli geliştirmektir.
Sonuç
Çalışmanın temel katkısı, endüstriyel patlama raporlarını yalnız olay arşivi olarak görmek yerine veri kaynağına dönüştürmesidir. NLP, dağınık metinsel raporlardaki tekrar eden güvenlik işaretlerini görünür hale getirirken ISM bu işaretleri bir karar hiyerarşisine yerleştirir.
29 olayın analizinde PSM eksiklikleri ile zayıf güvenlik kültürü en büyük payları taşımış; ISM ise proses tehlike analizi, işletme prosedürleri, eğitim, yükleniciler ve mekanik bütünlük gibi temel PSM elemanlarını hiyerarşinin en yüksek sürücü gücüne sahip taban katmanına yerleştirmiştir.
Bu nedenle araştırmanın güvenlik mesajı yalnız “daha fazla bariyer eklemek” değildir. Daha güçlü PSM, daha güçlü güvenlik kültürü ve tasarım aşamasında ISD uygulaması, olay zincirinin daha erken aşamalarına müdahale etme potansiyeli taşır. Bununla birlikte bu sonuçlar geçmiş WSBC raporlarından türetilmiş bir preprint analizine dayanır ve gelecekte bağımsız veri tabanlarında, duyarlılık analizlerinde ve nicel nedensellik modellerinde sınanmalıdır.
Kaynak ve Yöntem Notu
Özgün çalışma:A Data-Driven Approach to Explosion Prevention in High-Hazard Industry Sectors.
Yazarlar: Mohammad Zaid Kamil, Faisal Khan ve Paul Amyotte. Kaynak PDF'nin yazar sırası aynen korunmuştur.
Kurumlar: Mohammad Zaid Kamil ve Paul Amyotte, Department of Process Engineering and Applied Science, Dalhousie University, Halifax, Nova Scotia, Canada; Faisal Khan, Mary Kay O’Connor Process Safety Center, Texas A&M University, College Station, Texas, USA.
Kaynak türü: Retrospektif endüstriyel olay raporu analizi, NLP tabanlı metin madenciliği ve ISM tabanlı karar/hiyerarşi modelleme çalışması.
Platform: SSRN; kaynak PDF abstract=7275428 kaydını göstermektedir.
Hakemlik: Kaynak açık biçimde preprint ve hakem değerlendirmesinden geçmemiş çalışma olarak işaretlenmiştir.
Konferans bağlantısı: Çalışma ISHPMIE 2026 ile ilişkilidir. Kaynak metin yöntemin Kaohsiung, Taiwan'daki sempozyumda sunulduğunu belirtmektedir.
DOI, dergi ve açık lisans: Yüklenen PDF'de bu preprint için doğrulanmış DOI, dergi version-of-record veya açık lisans bilgisi verilmemiştir. Bu nedenle doğrudan kaynak şekil yeniden kullanımı yerine bağımsız Verianla görsel yeniden inşası tercih edilmelidir.
Veri kaynağı: WorkSafeBC endüstriyel olay inceleme veri tabanından 29 patlama olayı.
Yazılım: Metin ön işleme ve eş-oluşum analizi için açık kaynak KH Coder.
NLP işlemleri: Tokenizasyon, gürültü/stopword temizliği, POS etiketleme ve kök/lemma dönüşümü.
Eş-oluşum parametresi: Jaccard katsayısı eşiği 0,26.
Ağ: 129 düğüm, 194 kenar ve 18 alt grafik. Yoğunluk PDF'de bir yerde 0,023, açıklama cümlesinde 0,025 olarak verildiği için tek bir düzeltilmiş değer kullanılmamıştır.
Hiyerarşik yöntem: Interpretive Structural Modelling; bağlamsal ikili ilişkiler, SSIM, Reachability Matrix, geçişlilik, Final Reachability Matrix, seviye ayrıştırma, conical matrix ve digraph adımlarını kullanır.
Ana sonuçlar: PSM eksiklikleri %33; zayıf güvenlik kültürü %27; safeguard etkisizliği %23; kontrol hiyerarşisinin uygulanmaması %11; ISD eksikliği %6.
Doğrulama yaklaşımı: Eş-oluşum ağı sonuçları aynı WSBC inceleme raporlarının manuel taranmasıyla çapraz kontrol edilmiştir. Bu, bağımsız harici veri seti doğrulaması değildir.
Finansman: WorkSafeBC Research Grants Program, Ralph McGinn Postdoctoral Fellowship, RS2024-RM01. Kaynak ayrıca Faisal Khan için Mary Kay O’Connor Process Safety Center desteğini bildirir.
Veri erişilebilirliği: Kaynak olay raporları WSBC'nin kamuya açık olay inceleme veri tabanına dayanmaktadır. Çalışma ayrıca yöntemin açık kaynak KH Coder ile tekrar uygulanabilirliğini vurgular.
Çıkar çatışması: Kaynak PDF'de ayrı bir çıkar çatışması beyanı görünür biçimde verilmemiştir; bu nedenle bilgi uydurulmamıştır.
Temel sınırlılıklar: 29 WSBC olayına dayalı retrospektif tasarım; rapor yazım biçimine bağımlı metinsel veri; Jaccard eşiği için raporlanmış kapsamlı duyarlılık analizinin bulunmaması; ISM ilişkilerinde alan uzmanlığı gereksinimi; bağımsız veri tabanında dış doğrulamanın henüz gösterilmemesi; nicel patlama-olasılığı modelinin gelecekteki çalışma olarak bırakılması.
Verianla hazırlama yöntemi: Kaynağın özgün cümle yapısı, grafik düzeni ve şekil estetiği yeniden üretilmemiştir. Doğrulanabilir yöntem adımları, olay verileri, yüzdeler, ağ özellikleri, hiyerarşik ilişkiler, sonuçlar ve sınırlılıklar çıkarılmış; bunlar bağımsız Türkçe öğretici yapı içinde yeniden açıklanmıştır. Kaynakta olmayan deney, istatistik, patlama olasılığı veya model başarısı eklenmemiştir.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir