


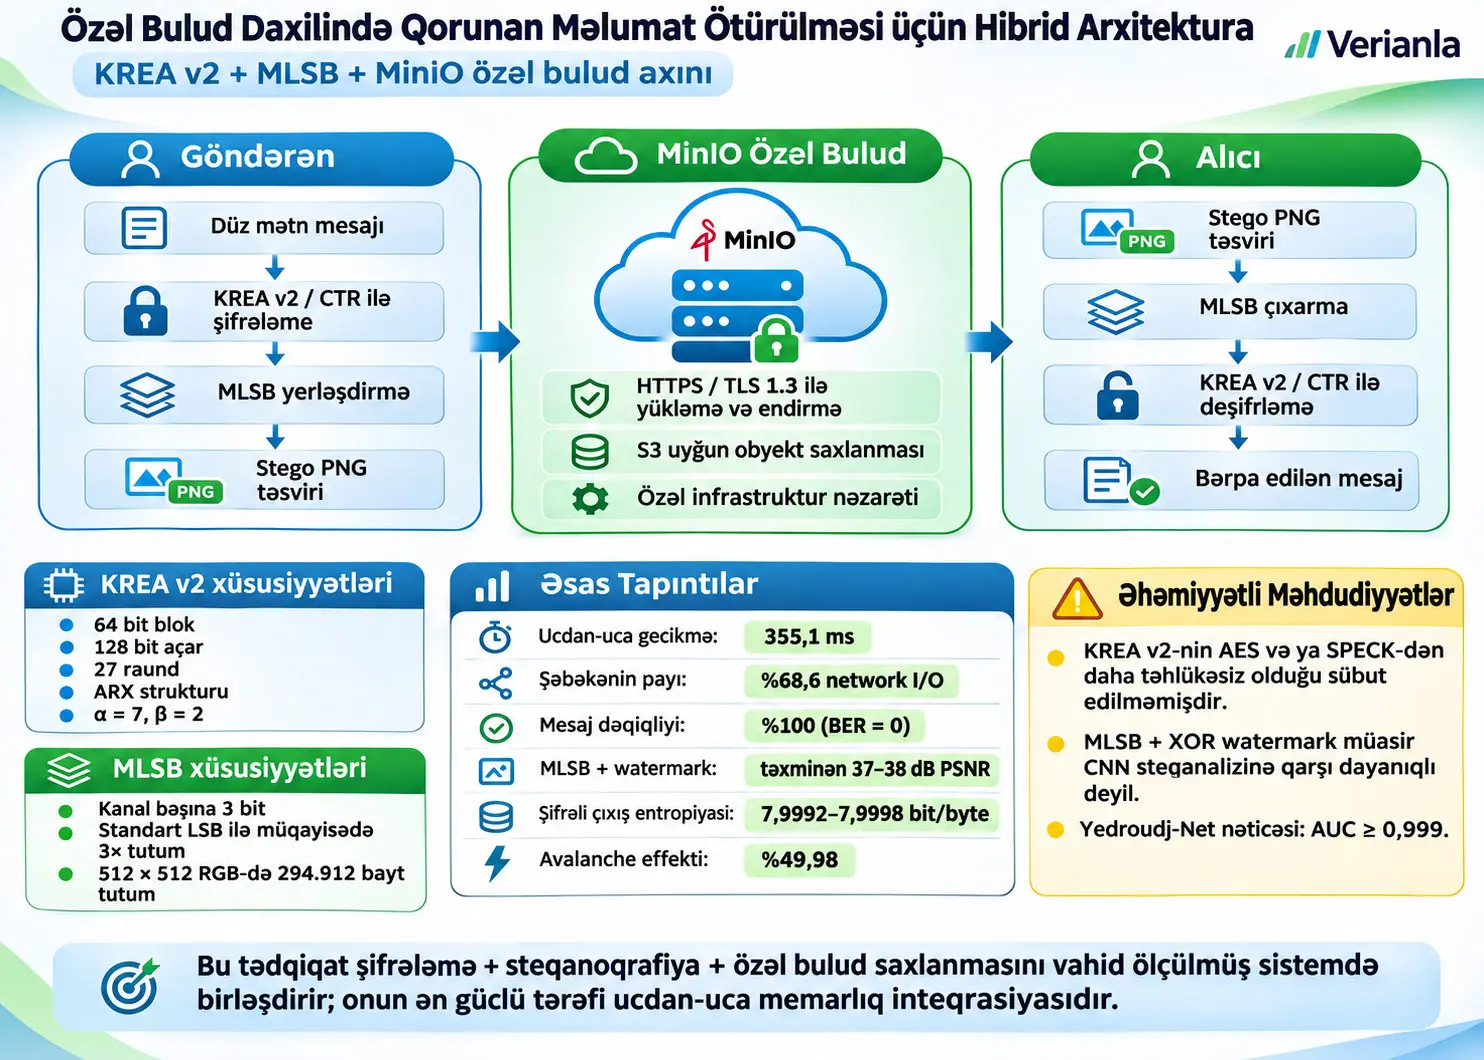
KREA v2, SPECK-64/128 strukturundan törədilmiş, 64 bit blok və 128 bit açardan istifadə edən 27 raundlu Add-Rotate-XOR (ARX) blok şifrələmə strukturudur; Modified Least Significant Bit (MLSB) isə şifrələnmiş məlumatı RGB təsvirinin hər rəng kanalındakı üç ən az əhəmiyyətli bitə yerləşdirən steqanoqrafik yerləşdirmə üsuludur. Tədqiqat bu iki mexanizmi MinIO əsaslı özəl bulud obyekt saxlama sistemi ilə vahid ucdan-uca arxitekturaya birləşdirir; KREA v2-nin statistik/diferensial xüsusiyyətlərini, MLSB-nin təsvir keyfiyyəti və tutumunu, klassik və CNN əsaslı steqoanalizə qarşı aşkaredilmə qabiliyyətini və real MinIO məlumat axınındakı gecikməni eksperimental olaraq qiymətləndirir.
KREA v2, SPECK-64/128-in əsas ARX strukturunu qoruyaraq tətbiq yönümlü üç dəyişiklikdən istifadə edir: təsvir kontekstindən törədilən CRC32 əsaslı context whitening, SPECK-dəki \(\alpha=8,\beta=3\) əvəzinə \(\alpha=7,\beta=2\) rotation sabitləri və SHA-256 əsaslı deterministik CTR nonce törətməsi. Müəlliflər bu dəyişikliklərin KREA v2-ni SPECK və ya AES-dən daha təhlükəsiz etdiyini iddia etmirlər. MILP diferensial təhlili yalnız araşdırıla bilən intervalda oxşar davranış göstərir; linear, related-key, integral, algebraic, side-channel və fault attack təhlilləri tamamlanmayıb.
KREA v2-nin ölçülmüş mean avalanche effect dəyəri 320.000 sınaqda %49,9825-dir. Şifrələnmiş çıxış dörd real tətbiq payload sinfində 7,9992–7,9998 bit/byte Shannon entropy yaradıb. NIST SP 800-22 paketindəki 15 test tədqiqatın istifadə etdiyi test protokolunda keçib. Bununla belə, bu testlər adversarial cryptanalysis üçün təhlükəsizlik sübutu deyil; mənbə də onları yalnız yaxşı keystream davranışı üçün zəruri statistik ilkin şərtlər kimi şərh edir.
MLSB hər RGB kanalında üç bitdən istifadə etdiyi üçün standart bir-bit LSB ilə müqayisədə deterministik olaraq 3 dəfə tutum təmin edir. 512×512 RGB təsvirdə tam tutum 294.912 byte-dır. Testlərdə MLSB + XOR watermark təsvirə görə təxminən 37–38 dB PSNR və 0,9986–0,9991 səviyyəsində SSIM yaradıb; sınaqdan keçirilmiş bütün təsvir/sıxlıq kombinasiyalarında BER 0,000000 ölçülüb. Lakin daha yüksək tutum daha yüksək aşkaredilmə xərcinə səbəb olur.
Ən kritik steqoanaliz nəticəsi sabit-key XOR watermark-ın müasir detektor qarşısında dizayn məqsədini yerinə yetirə bilməməsidir. Yedroudj-Net CNN watermarked MLSB variantını %25, %50, %75 və %100 embedding nisbətlərinin hamısında AUC ≥ 0,999 ilə fərqləndirib. Mənbə watermark-ın periodik maskasını dominant aşkaredilə bilən artefakt kimi təsvir edir. Appendix A-dakı 200 təsvirlik pilot aperiodic və sparse keystream maskasının RS detectability-ni azalda biləcəyini göstərib; lakin bu nəticə yalnız bir nisbət və bir detektor sinfində pilot səviyyəsindədir.
4 KB mesaj üçün ucdan-uca KREA → MLSB → MinIO upload → download → extraction → decryption xətti 355,1 ms çəkib. Bunun 243,7 ms-si, yəni %68,6-sı network I/O-dur. Mesaj ölçüləri 128 B–8 KB arasında sınaqdan keçirilmiş bütün konfiqurasiyalarda 700 ms-dən aşağı qalıb və byte-exact message fidelity %100 olub. Bu fidelity dəyəri cryptographic integrity demək deyil; KREA v2 CTR axınında MAC və ya AEAD authentication tag olmadığından dəyişdirilmiş ciphertext korlanmış plaintext-ə çevrilə bilər və dəyişiklik avtomatik aşkarlanmaz.
Tədqiqat problemi və ədəbiyyat boşluğu
Özəl bulud fiziki və şəbəkə infrastrukturunu tək təşkilata ayıraraq public-cloud multi-tenant risklərini azalda bilər; lakin bu, object storage daxilindəki application-layer məlumatının avtomatik olaraq şifrələnmiş qalması demək deyil. Mənbənin problem tərifində storage credential ələ keçirilərsə və ya cloud administrator hesabından sui-istifadə olunarsa, TLS ilə daşınmış obyekt saxlama qatında məlumat plaintext kimi görünə bilər.
Tədqiqat üç komponentin eyni sistemdə birlikdə qiymətləndirilməməsini ədəbiyyat boşluğu kimi müəyyən edir: tətbiq kontekstinə uyğunlaşdırılmış ARX cipher, standart 1-bit LSB-dən daha yüksək tutum verən multi-bit steganography və real self-hosted private cloud üzərində ölçülmüş ucdan-uca latency/fidelity.
Buna görə tədqiqat iki fərqli təhlükəsizlik məqsədini üst-üstə qoyur. Şifrələmə mesajın məzmununu gizlətməyi; steqanoqrafiya isə mümkün qədər mesajın varlığını gizlətməyi hədəfləyir. Hücumçu stego image-i ələ keçirərsə, əvvəlcə gizli məlumatın mövcudluğunu aşkarlamalı, sonra çıxarılan ciphertext-i deşifrə etməlidir. Lakin bu iki qatın hər birinin öz məhdudiyyətləri var və biri digərinin zəifliyini avtomatik aradan qaldırmır.
Təhdid modeli
Mənbə iki əsas hücumçu sinfi müəyyən edir.
- Passiv şəbəkə/saxlama hücumçusu: Göndərən, MinIO və alıcı arasındakı trafiki müşahidə edə bilər; object-storage credential və ya administrator hesabının ələ keçirilməsi kimi vəziyyətdə TLS-dən sonra saxlanılan obyekt bytes-larına çıxış əldə edə bilər; stego image üzərində offline təhlil apara bilər; lakin məlumatı dəyişdirmir.
- Aktiv steqoanaliz hücumçusu: Əldə edilən təsvirlərə chi-square və RS kimi avtomatik detektorlar tətbiq edərək gizli məzmunun olub-olmadığını aşkar etməyə çalışır.
Mənbə fiziki endpoint compromise, timing/cache kimi side-channel attack-ları və aparat səviyyəli adversary-ləri əsas təhdid modelindən kənarda saxlayır. TLS 1.3-ün transport integrity təmin etdiyi fərz edildiyindən tranzit zamanı write-capable man-in-the-middle hücumu da modelin əsas hədəfi deyil.
Hədəflənən üç təhlükəsizlik xüsusiyyəti
Məxfilik: Stego image və onun içindəki ciphertext əldə edilsə belə, 128-bit ortaq açar \(K\) olmadan plaintext-in bərpa edilə bilməməsi hədəflənir. Mənbə KREA v2 CTR istifadəsində IND-CPA hədəfini standart CTR təhlükəsizlik arqumentinə bağlayır; bu arqumentin kritik şərti eyni açar altında nonce təkrarının baş verməməsidir.
Aşkaredilməzlik: İdeal halda stego image ilə dəyişdirilməmiş təbii fotoşəklin avtomatik steqoanaliz tərəfindən fərqləndirilə bilməməsi hədəflənir. Lakin tədqiqat öz nəticələri ilə bu hədəfin mövcud fixed-key XOR watermark üçün təmin olunmadığını göstərir.
Dəqiqlik: Alıcı orijinal mesaj bytes-larını səhvsiz bərpa etməlidir. Sınaqdan keçirilmiş bütün konfiqurasiyalarda BER 0,000000 bildirilib.
%100 Mesaj Dəqiqliyi Kriptoqrafik Bütövlük Deməkdirmi?
Xeyr. Tədqiqatdakı %100 fidelity yalnız pozulmamış test axınında göndərilmiş plaintext-in alıcıda byte-exact bərpa edildiyini göstərir; KREA v2 CTR axınında MAC və ya AEAD authentication tag olmadığından zərərli ciphertext dəyişikliyi avtomatik doğrulanmır və fidelity nəticəsi cryptographic integrity və ya authenticity sübutu deyil.
Üçqatlı sistem arxitekturası
KREA v2 niyə ARX adlandırılır?
ARX, Add-Rotate-XOR sözlərinin qısaltmasıdır. KREA v2 round funksiyası substitution box istifadə etmək əvəzinə modular addition, bit rotation və XOR əməliyyatlarına əsaslanır. Əsas variant KREA-64/128-dir: 64-bit block iki 32-bit word \((x,y)\) kimi emal edilir, master key 128 bitdir və cəmi 27 round tətbiq olunur.
KREA v2 encryption round-u
Mənbənin alqoritmində hər round üçün birinci word aşağıdakı çevrilmədən keçir:
Burada \(x\) və \(y\) 32-bit state word-ləridir; \(\operatorname{ROR}(x,7)\), \(x\)-in bitlərinin yeddi mövqe sağa fırladılmasını; \(+\bmod2^{32}\), 32-bit modular addition-ı; \(k_i\), \(i\)-ci round key-i; \(\oplus\) isə bitwise XOR-u ifadə edir.
Sonra ikinci word yenilənir:
Bu iki tənlikdə addition, rotation və XOR birlikdə bit təsirinin müxtəlif word və byte mövqelərinə yayılmasını təmin edir. Mənbə \(\alpha=7\) və \(\beta=2\) rotation sabitlərini steqanoqrafik byte-major yerləşdirmə ilə əlaqələndirir; lakin bunların SPECK-in \((8,3)\) sabitlərindən kriptoqrafik baxımdan daha güclü olduğunu iddia etmir.
Kontekstə bağlanan whitening
Round-lardan əvvəl və sonra state təsvir kontekstindən törədilmiş 32-bit \(C_{\mathrm{ctx}}\) dəyəri ilə XOR edilir:
\(\parallel\) byte concatenation deməkdir. CRC32 burada secret deyil və mənbə də bunu cryptographic secrecy mexanizmi kimi təqdim etmir. Məqsəd eyni açar/plaintext müxtəlif cover context daxilində istifadə edildikdə state-ə təsvir kontekstini daxil etməkdir.
Pre-whitening:
Post-whitening:
\(C_{\mathrm{ctx}}=0\) olduqda bu XOR-lar identity operation-a çevrilir və əlavə context whitening təsiri aradan qalxır.
KREA açar cədvəli
128-bit master key dörd 32-bit word-ə bölünür. Mənbədəki key schedule SPECK key schedule strukturunu qoruyur:
Round counter \(i\)-nin key update daxilində XOR edilməsi round key ardıcıllığının təkrarlanan quruluşa düşməsinin qarşısını almağı hədəfləyir. Cəmi \(k_0,\ldots,k_{26}\) olmaqla 27 round key yaradılır.
KREA v2 SPECK-64/128 və ya AES-128-dən Daha Təhlükəsizdirmi?
Xeyr; mənbə belə bir iddia etmir. KREA v2 SPECK-64/128-dən törədilmiş tətbiq yönümlü ARX strukturu kimi təqdim olunur; MILP nəticəsi yalnız araşdırıla bilən diferensial intervalda SPECK-ə oxşar davranışı dəstəkləyir və tədqiqat linear, related-key, integral, algebraic, side-channel və ya müstəqil üçüncü tərəf cryptanalysis tamamlanmadan istehsal səviyyəsində üstünlük və ya ekvivalentlik iddiası irəli sürmür.
CTR rejimi
CTR rejimi block cipher-ı keystream generator kimi istifadə edir. Mənbənin hər \(j\). blok üçün verdiyi əlaqə:
64-bit KREA input burada 32-bit nonce ilə 32-bit counter birləşməsindən ibarətdir. CTR-da eyni key + eyni nonce/counter keystream-inin fərqli plaintext-lərdə təkrar istifadə olunmaması kritik şərtdir.
Deterministik nonce
Mənbəyə görə \(K\) ortaq secret key-dir; `hash(cover_image)` təsvir bytes-larını kontekstə daxil edir; timestamp mesaj vaxtını ayırır; SHA-256 çıxışı 32 bitə truncate edilir. Müəlliflərin məqsədi nonce-u ayrıca ötürmədən sender və receiver-ın eyni dəyəri deterministik şəkildə yaratmasıdır.
Təkrar istehsal oluna bilmə qeydi: Mənbə sender formulunda `cover_image` hash-indən istifadə edərkən receiver-ın “downloaded cover image hash” ilə nonce-u yenidən hesabladığını bildirir. Lakin MinIO-dan endirilən obyekt arxitekturada stego image-dir. Pre-embedding cover hash-in alıcı tərəfində necə qorunub yenidən təmin edildiyi mətndə ayrıca izah olunmur. Verianla bu boşluğu yeni protocol step uyduraraq tamamlamır.
Padding əvəzinə message-length prefix
CTR rejimi arbitrary byte length emal edə bildiyindən PKCS#7 tipli padding istifadə olunmur. Mənbə mesajı aşağıdakı formada paketləyir:
İlk dörd byte plaintext uzunluğunu göstərir. Receiver əvvəlcə bu sahəni deşifrə edərək real mesaj uzunluğunu müəyyən edir və yalnız lazım olan bytes-ları bərpa edir.
MLSB necə işləyir?
Standart LSB hər RGB channel-ın yalnız bit 0 mövqeyinə bir mesaj biti yerləşdirir. MLSB isə bit 2, bit 1 və bit 0 olmaqla hər kanal üçün üç bit istifadə edir.
Bir \(M\times N\) RGB təsvir üçün mənbə tutumu:
kimi hesablayır. Birinci \(3\), R/G/B kanallarını; ikinci \(3\) isə hər kanala yerləşdirilən üç payload bitini göstərir.
512×512 RGB təsvir üçün:
Standart LSB eyni təsvirdə 98.304 byte daşıdığı üçün MLSB tutumu tam 3 dəfədir.
MLSB embedding əməliyyatı
Mənbədə channel value \(v\) üçün əvvəlcə ən aşağı üç bit təmizlənir:
Sonrakı üç ciphertext bit yerləşdirilir:
Watermark byte-ın üç aşağı biti:
kimi götürülür və mənbə dizaynında channel value:
şəklində yazılır. Bir channel-da üç bit dəyişdirildiyi üçün maksimum intensity dəyişikliyi 0–255 miqyasında 7 səviyyə ola bilər.
Watermark açarı
Watermark açarı müstəqil paylaşıla və ya encryption key-dən:
şəklində törədilə bilər. Çıxış 256-bit pseudorandom sequence kimi cyclic şəkildə istifadə olunur.
MLSB çıxarma
Receiver eyni \(W\) dəyərindən istifadə edərək watermark XOR-u geri çevirir:
Sonra aşağı üç bit:
ilə çıxarılır və ciphertext bitstream yenidən qurulur. Yanlış watermark key istifadəsi extracted bitstream-i pozur və normal decryption uğursuz olur.
XOR Watermark Steqoanalizdən Gizlənməni Həqiqətən Artırdı?
Yalnız məhdud və detektordan asılı şəkildə: sabit XOR watermark bəzi aşağı/orta sıxlıqlı klassik chi-square/RS şərtlərində aşağı skorlar yaratsa da, %75–100 tutumda RS detectability-ni artırıb və Yedroudj-Net CNN tərəfindən bütün sınaqdan keçirilmiş embedding nisbətlərində AUC ≥ 0,999 ilə asanlıqla fərqləndirilib; buna görə mənbə mövcud watermark-ın müasir steqoanaliz qarşısında gizlənə bilmə hədəfini yerinə yetirmədiyi nəticəsinə gəlir.
PNG niyə lazımdır?
MLSB spatial-domain bit dəyişməsi etdiyi üçün pixel dəyərləri storage/retrieval prosesində eynilə qorunmalıdır. Mənbə MinIO-da PNG lossless format istifadə edir. JPEG kimi lossy re-encoding aşağı bitləri dəyişdirərək hidden payload-u poza bilər. Buna görə metod təşkilatın həm storage formatını, həm də delivery pipeline-ını idarə etdiyi mühitlərdən asılıdır.
Minimum cover ölçüsü
Mənbəyə görə cover image təbii RGB fotoşəkil olmalı və ən azı 256×256 pixel olmalıdır. 256×256×3 channel×3 bit hesabı 589.824 bit, yəni 73.728 byte = 72 KiB MLSB tutumu yaradır.
Təbii fotoşəkil fərziyyəsi ilə eksperiment təsvirləri arasındakı sərhəd
Təhdid modeli təbii fotoşəkillərdəki tonal gradient və spatial correlation xüsusiyyətlərini MLSB üçün mühüm sayır və sintetik təsvirlərin fərqli davrana biləcəyini açıq şəkildə bildirir. Buna baxmayaraq, Section 6-dakı klassik-detector/image-quality eksperimentlərində gradient, checkerboard texture və mixed-pattern olmaqla üç sintetik RGB təsvir istifadə olunub. Buna görə bu bölmənin klassik chi-square/RS nəticələri təbii fotoşəkil populyasiyasının hərtərəfli doğrulaması deyil. BOSSBase təbii fotoşəkilləri yalnız CNN experiment və Appendix A pilotunda istifadə olunur.
Tədqiqatın Metodu və Nəticələri
Eksperiment mühiti
| Komponent | Mənbədə bildirilən dəyər |
|---|---|
| İş stansiyası | Apple M1 Pro, arm64 |
| RAM | 16 GB |
| Əməliyyat sistemi | macOS 26.4 |
| Python | 3.9.6 |
| Təsvir I/O | Pillow |
| Array əməliyyatları | NumPy |
| AES/Blowfish/ChaCha20 | pycryptodome C-extension implementation |
| KREA v2 | Saf Python / standard library |
| Sintetik cover image | 3 ədəd, 512×512 RGB: gradient_512, texture_512, mixed_512 |
| Test mesajı | Uniform random byte sequence, NumPy seed 42 |
KREA v2 avalanche effect
Avalanche effect plaintext-də bir bit dəyişdikdə ciphertext bitlərinin nə qədərinin dəyişdiyini ölçür. İdeal hədəf təxminən %50-dir.
- Ümumi sınaq: 320.000.
- 64 input-bit mövqeyi.
- Bit mövqeyi başına 1000 sınaq.
- 5 müstəqil random key.
- Mean bit change: %49,9825.
- Standart sapma: %6,2442.
- Fərdi sınaq intervalı: %23,44–%76,56.
Mənbə paylanmanın 64-bit çıxış üçün gözlənilən binomial variation ilə uyğun olduğunu bildirir. Strict Avalanche Criterion təhlilində output-bit flip probability-nin 0,5-dən mean sapması 0,012410, maksimum sapması 0,050000-dır.
Açar həssaslığı
- 1000 random single-bit key flip sınağında mean ciphertext bit change: %49,8766.
- Standart sapma: %6,5730.
- İnterval: %31,25–%68,75.
- Bütün 128 key bit × 100 random plaintext = 12.800 systematic trial.
- Systematic overall mean: %50,0267.
- Minimum per-key-bit mean: %48,5938.
- Maksimum per-key-bit mean: %51,3750.
NIST SP 800-22 testi
Tədqiqat 2.000.000 bit ciphertext yaradıb. On bir test üçün axın 200 ədəd 10.000-bit sequence-ə bölünüb; keçid şərti sequence-lərin ən azı %96-sında \(p>0,01\) kimi tətbiq olunub. Minimum məlumat tələbi yüksək olan dörd test full stream üzərində qiymətləndirilib. Bütün eksperiment bir random key altında aparılıb; mənbə multi-key doğrulamasını gələcək tədqiqata saxlayır.
| Test | Keçən | Nisbət | Orta p / full-stream p | Nəticə |
|---|---|---|---|---|
| Frequency (Monobit) | 199/200 | 0,9950 | 0,5287 | KEÇDİ |
| Block Frequency (M=128) | 200/200 | 1,0000 | 0,4943 | KEÇDİ |
| Runs | 197/200 | 0,9850 | 0,5094 | KEÇDİ |
| Longest Run of Ones | 200/200 | 1,0000 | 0,5080 | KEÇDİ |
| Binary Matrix Rank | 199/200 | 0,9950 | 0,4936 | KEÇDİ |
| Discrete Fourier Transform | 196/200 | 0,9800 | 0,4660 | KEÇDİ |
| Non-overlapping Template | 197/200 | 0,9850 | 0,4797 | KEÇDİ |
| Serial (m=2) | 199/200 | 0,9950 | 0,5222 | KEÇDİ |
| Approximate Entropy (m=5) | 197/200 | 0,9850 | 0,4886 | KEÇDİ |
| Cumulative Sums (Forward) | 198/200 | 0,9900 | 0,2614 | KEÇDİ |
| Cumulative Sums (Reverse) | 197/200 | 0,9850 | 0,2619 | KEÇDİ |
| Overlapping Template | Full stream | — | 0,1242 | KEÇDİ |
| Maurer's Universal | Full stream | — | 0,6523 | KEÇDİ |
| Random Excursions | Full stream | — | 0,0957 | KEÇDİ |
| Random Excursions Variant | Full stream | — | 0,2225 | KEÇDİ |
Şərh sərhədi: NIST testlərindən keçmək ciphertext-in müəyyən statistik testlərdə random-like olduğunu göstərir; cipher-ın chosen-attack, related-key, algebraic, linear və ya side-channel hücumlarına davamlı olduğunu sübut etmir.
Shannon entropy
Bir byte-stream üçün nəzəri maksimum entropy 8 bit/byte-dır. Mənbə dörd 1 MB baseline plaintext-i və dörd tətbiqə bənzər payload-u şifrələyərək ciphertext byte entropy-sini ölçüb.
| Plaintext növü | Entropy (bit/byte) | Chi-square | p | Bərabər paylanıb? |
|---|---|---|---|---|
| All-zero | 7,999833 | 242,78 | 0,698549 | Bəli |
| All-one (0xFF) | 7,999830 | 247,06 | 0,627641 | Bəli |
| English text | 7,999800 | 290,33 | 0,063391 | Bəli |
| Random | 7,999849 | 218,98 | 0,950238 | Bəli |
| Payload | Ölçü | Plaintext entropy | Ciphertext entropy |
|---|---|---|---|
| XML configuration | 1 MB | 4,7246 | 7,9998 |
| JSON API payload | 1 MB | 4,9772 | 7,9998 |
| H.264 NAL stream | 256 KB | 6,9201 | 7,9992 |
| HTTP/2 framed traffic | 1 MB | 7,9347 | 7,9998 |
Mənbə bu dəyərləri birbaşa cryptographic strength ölçüsü deyil, steganographic embedding-dən əvvəl ciphertext-in input format izini byte-frequency səviyyəsində daşımadığını göstərən statistik ilkin şərt kimi şərh edir.
Diffusion təhlili
Mənbə “full diffusion” üçün 64 output bit-dən orta hesabla ən azı 30-unun aktiv/dəyişmiş olması həddindən istifadə edir. On fərqli başlanğıc bit mövqeyi üzrə mean active-bit sayları ilk raundlarda 2,6 → 9,4 → 17,2 → 28,3 şəklində artıb; round 6-da 31,3 ilə mənbə həddi keçilib.
| Raund | Mean active bits / 64 |
|---|---|
| 1 | 2,6 |
| 2 | 9,4 |
| 3 | 17,2 |
| 4 | 28,3 |
| 5 | 29,2 |
| 6 | 31,3 |
| 7 | 30,6 |
| 8 | 33,8 |
| 9 | 30,1 |
| 10 | 33,2 |
| 27 | 32,2 |
Mənbə SPECK-64/128 üçün ədəbiyyatda 4–5 round diffusion istinadı verir. Bu müqayisə KREA v2-nin 27 round-unun “təhlükəsiz olduğu sübut edildi” demək deyil; yalnız measured diffusion profile müqayisəsidir.
Input–output correlation
10.000 random plaintext/ciphertext pair istifadə edilərək 64×64 = 4096 Pearson correlation coefficient hesablanıb.
- Maksimum \(|r|\): 0,034122.
- Mean \(|r|\): 0,007822.
- Median \(|r|\): 0,006603.
- \(|r|<0,05\) fraction: %100.
- \(|r|<0,10\) fraction: %100.
Mənbə 10.000 nümunə və 4096 pair üçün null vəziyyətdə təxminən maksimum 0,041 gözlədiyini bildirir. Bu nəticə linear correlation testində nəzərəçarpan əlaqə tapılmadığını dəstəkləyir; non-linear və ya adversarial attack siniflərini istisna etmir.
MILP diferensial trail təhlili
KREA v2-nin \((7,2)\) rotation sabitlərinin SPECK-64/128-in \((8,3)\) sabitləri ilə müqayisədə diferensial müqaviməti pozub-pozmadığını araşdırmaq üçün Mixed Integer Linear Programming istifadə olunub. Lipmaa–Moriai modular-addition differential şərtləri binary integer constraint kimi modelləşdirilib. Solver COIN-OR CBC 2.10.13-dür və hər round count üçün timeout 600 saniyədir.
| Raund | SPECK-64/128 istinadı | KREA v2 | Vəziyyət |
|---|---|---|---|
| 1 | 0 | 0 | Optimal |
| 2 | 1 | 1 | Optimal |
| 3 | 3 | 3 | Optimal |
| 4 | 6 dərc edilmiş optimum | ≤6 | KREA solver upper bound; SPECK optimum ilə uyğun gəlir |
| 5 | 9 dərc edilmiş optimum | ≤23 | KREA CBC upper bound |
| 6 | 13 dərc edilmiş optimum | ≤138 | KREA CBC upper bound |
| 7 | 18 dərc edilmiş optimum | — | KREA axtarılmayıb |
| 8 | 24 dərc edilmiş optimum | — | KREA axtarılmayıb |
Minimum trail weight-in daha aşağı olması single-trail diferensial hücum baxımından daha zəif profil mənasına gələ bilər. Lakin round 5–6 KREA dəyərləri optimum deyil; yalnız 600 saniyəlik solver budget daxilində tapılan üst sərhədlərdir. Buna görə 23 və ya 138 rəqəmlərini SPECK-dən daha yaxşı və ya daha pis “sübut edilmiş təhlükəsizlik” dəyəri kimi müqayisə etmək düzgün deyil.
KREA v2 cryptanalysis məhdudiyyətləri
- Round 4-dən sonrakı MILP dəyərləri tight optimum deyil, solver-budget upper bound-dur.
- Linear cryptanalysis aparılmayıb.
- Related-key analysis aparılmayıb.
- Integral/division-property analysis aparılmayıb.
- Algebraic/Gröbner-basis attack analysis aparılmayıb.
- Timing, power, electromagnetic və ya fault-injection evaluation aparılmayıb.
- Python reference implementation constant-time deyil.
- Independent third-party cryptanalysis mövcud deyil.
Encryption throughput müqayisəsi
Bu cədvəl birbaşa algorithm-speed superiority cədvəli kimi şərh edilməməlidir. KREA v2 saf Python-dur; digər alqoritmlər optimized C-extension backend istifadə edir.
| Cipher | Block (bit) | Key (bit) | Encrypt (MB/s) | Decrypt (MB/s) |
|---|---|---|---|---|
| KREA-64/128 CTR | 64 | 128 | 0,73 | 0,73 |
| AES-128-CTR | 128 | 128 | 410,67 | 416,22 |
| Blowfish-CTR | 64 | 128 | 194,41 | 196,51 |
| ChaCha20 | 512 | 256 | 657,44 | 675,43 |
Müəlliflər KREA-nın native C/Rust implementation-ının fərqi azaltmasını gözlədiklərini bildirirlər; lakin bu tədqiqat C/Rust KREA implementation-ını ölçməyib. Buna görə 50–100× yaxşılaşma ifadəsi ölçülmüş nəticə deyil, müəlliflərin typical Python-to-native overhead-ə əsaslanan gözləntisidir.
Steqanoqrafik təsvir keyfiyyəti — gradient_512
| Metod | Nisbət | PSNR (dB) | MSE | SSIM | BER |
|---|---|---|---|---|---|
| StandardLSB | 10% | 61,14 | 0,0500 | 1,0000 | 0,000000 |
| StandardLSB | 25% | 57,14 | 0,1256 | 1,0000 | 0,000000 |
| StandardLSB | 50% | 54,14 | 0,2504 | 1,0000 | 0,000000 |
| StandardLSB | 75% | 52,38 | 0,3755 | 1,0000 | 0,000000 |
| StandardLSB | 100% | 51,13 | 0,5007 | 1,0000 | 0,000000 |
| MLSB + WM | 10% | 38,15 | 9,9547 | 0,9991 | 0,000000 |
| MLSB + WM | 25% | 38,11 | 10,0385 | 0,9991 | 0,000000 |
| MLSB + WM | 50% | 38,05 | 10,1886 | 0,9991 | 0,000000 |
| MLSB + WM | 75% | 37,99 | 10,3381 | 0,9991 | 0,000000 |
| MLSB + WM | 100% | 37,92 | 10,4887 | 0,9990 | 0,000000 |
| PVD | 10% | 51,53 | 0,4567 | 1,0000 | 0,000000 |
| PVD | 25% | 47,60 | 1,1304 | 0,9999 | 0,000000 |
| PVD | 50% | 44,57 | 2,2689 | 0,9998 | 0,000000 |
| PVD | 75% | 42,80 | 3,4099 | 0,9997 | 0,000000 |
| PVD | 100% | 41,55 | 4,5469 | 0,9996 | 0,000000 |
Steqanoqrafik təsvir keyfiyyəti — texture_512
| Metod | Nisbət | PSNR (dB) | MSE | SSIM | BER |
|---|---|---|---|---|---|
| StandardLSB | 10% | 61,14 | 0,0500 | 1,0000 | 0,000000 |
| StandardLSB | 25% | 57,17 | 0,1248 | 1,0000 | 0,000000 |
| StandardLSB | 50% | 54,15 | 0,2501 | 1,0000 | 0,000000 |
| StandardLSB | 75% | 52,39 | 0,3752 | 1,0000 | 0,000000 |
| StandardLSB | 100% | 51,14 | 0,4999 | 1,0000 | 0,000000 |
| MLSB + WM | 10% | 38,16 | 9,9373 | 0,9991 | 0,000000 |
| MLSB + WM | 25% | 38,12 | 10,0269 | 0,9991 | 0,000000 |
| MLSB + WM | 50% | 38,05 | 10,1850 | 0,9991 | 0,000000 |
| MLSB + WM | 75% | 37,99 | 10,3351 | 0,9991 | 0,000000 |
| MLSB + WM | 100% | 37,92 | 10,4934 | 0,9990 | 0,000000 |
| PVD | 10% | 33,78 | 27,2292 | 0,9976 | 0,000000 |
| PVD | 25% | 29,81 | 67,9764 | 0,9940 | 0,000000 |
| PVD | 50% | 26,79 | 136,1117 | 0,9880 | 0,000000 |
| PVD | 75% | 25,02 | 204,6457 | 0,9820 | 0,000000 |
| PVD | 100% | 23,76 | 273,3398 | 0,9761 | 0,000000 |
Steqanoqrafik təsvir keyfiyyəti — mixed_512
| Metod | Nisbət | PSNR (dB) | MSE | SSIM | BER |
|---|---|---|---|---|---|
| StandardLSB | 10% | 61,14 | 0,0500 | 1,0000 | 0,000000 |
| StandardLSB | 25% | 57,15 | 0,1254 | 1,0000 | 0,000000 |
| StandardLSB | 50% | 54,14 | 0,2504 | 1,0000 | 0,000000 |
| StandardLSB | 75% | 52,38 | 0,3759 | 1,0000 | 0,000000 |
| StandardLSB | 100% | 51,13 | 0,5012 | 0,9999 | 0,000000 |
| MLSB + WM | 10% | 37,17 | 12,4734 | 0,9987 | 0,000000 |
| MLSB + WM | 25% | 37,14 | 12,5529 | 0,9987 | 0,000000 |
| MLSB + WM | 50% | 37,09 | 12,7020 | 0,9986 | 0,000000 |
| MLSB + WM | 75% | 37,09 | 12,7152 | 0,9986 | 0,000000 |
| MLSB + WM | 100% | 37,08 | 12,7250 | 0,9986 | 0,000000 |
| PVD | 10% | 50,99 | 0,5174 | 0,9999 | 0,000000 |
| PVD | 25% | 40,66 | 5,5889 | 0,9992 | 0,000000 |
| PVD | 50% | 37,81 | 10,7551 | 0,9984 | 0,000000 |
| PVD | 75% | 35,47 | 18,4637 | 0,9975 | 0,000000 |
| PVD | 100% | 33,80 | 27,0794 | 0,9965 | 0,000000 |
Mənbə StandardLSB-nin hər nisbətdə ən yüksək PSNR verməsini yalnız bit 0-ı dəyişməsi ilə əlaqələndirir. MLSB + watermark təxminən 13–24 dB daha aşağı PSNR yaradır; mənbə bunu üç-bit embedding-in təxminən 21 dəfə daha yüksək mean-squared error yaratması ilə əlaqələndirir. Bununla belə, StandardLSB və MLSB SSIM dəyərləri bütün testlərdə 0,998-dən yuxarı qalıb.
Embedding tutumu
| Təsvir | StandardLSB (byte) | MLSB (byte) | PVD (byte) | MLSB / LSB |
|---|---|---|---|---|
| gradient_512 | 98.304 | 294.912 | 147.456 | 3,0× |
| texture_512 | 98.304 | 294.912 | 268.863 | 3,0× |
| mixed_512 | 98.304 | 294.912 | 169.402 | 3,0× |
MLSB tutumu image content-dən asılı deyil, çünki sabit üç bit/channel istifadə edir. PVD tutumu isə adjacent pixel difference-a görə dəyişdiyindən texture_512-də daha yüksək, gradient_512-də daha aşağıdır.
Klassik steqoanaliz
Aşağıdakı detection score-larda mənbə 0 ilə 1 arasında daha yüksək dəyəri daha yüksək detectability kimi şərh edir.
| Metod | Nisbət | Chi-square | RS | Histogram |
|---|---|---|---|---|
| StandardLSB | 25% | 0,0000 | 0,0004 | 0,9872 |
| StandardLSB | 50% | 0,0000 | 0,0007 | 0,9902 |
| StandardLSB | 75% | 0,0000 | 0,0038 | 0,9902 |
| StandardLSB | 100% | 0,4443 | 0,1060 | 0,9974 |
| MLSB | 25% | 0,0000 | 0,0020 | 0,9859 |
| MLSB | 50% | 0,0000 | 0,0028 | 0,9902 |
| MLSB | 75% | 0,0000 | 0,0034 | 0,9903 |
| MLSB | 100% | 0,6389 | 0,2080 | 0,9987 |
| MLSB + WM | 25% | 0,0000 | 0,0029 | 0,9737 |
| MLSB + WM | 50% | 0,0000 | 0,0005 | 0,9825 |
| MLSB + WM | 75% | 0,0000 | 0,3333 | 0,9826 |
| MLSB + WM | 100% | 0,6283 | 0,6667 | 1,0000 |
Chi-square cədvəlində hər üç metod %75-ə qədər 0,0000 yaradır, tam tutumda isə aşkaredilmə artır. RS təhlili xüsusilə XOR watermark üçün %75-də 0,3333 və %100-də 0,6667-yə yüksəlir. Mənbə bunu sabit watermark key-in adjacent pixel group-larda periodik correlated flipping pattern yaratması ilə əlaqələndirir.
Histogram detector isə bütün nisbətlərdə təxminən 0,97 və ya daha yüksək skor yaradır. Buna görə “klassik steqoanaliz MLSB-ni görə bilmir” kimi ümumi ifadə mənbə tərəfindən dəstəklənmir.
Yedroudj-Net CNN eksperiment dizaynı
Müasir steqoanaliz testi üçün BOSSBase-1.01 istifadə olunub. Məlumat dəsti 10.000 ədəd 512×512 grayscale təbii fotoşəkildən ibarətdir.
- Train/validation/test: 8000 / 1000 / 1000.
- Deterministik seed: 42.
- Hər training iteration-da 8000 cover üçün on-the-fly stego counterpart yaradılır; bir epoch 16.000 sample olur.
- Embedding nisbətləri: 0,25; 0,50; 0,75; 1,00.
- Metodlar: Standard LSB, plain MLSB, MLSB + XOR watermark.
- Training crop: random 256×256 + horizontal/vertical flip.
- Validation/test: center crop, augmentation yoxdur.
- Yedroudj-Net trainable parameter: 699.810.
- High-pass preprocessing filter weights: frozen.
- Optimizer: Adam.
- Learning rate: \(5\times10^{-4}\).
- Weight decay: \(10^{-4}\).
- Batch size: 32.
- Epoch: 30.
- GPU: Google Colab T4.
- Final training accuracy: 0,9078.
- Final validation accuracy: 0,880.
- Peak validation accuracy: 0,891, epoch 12.
CNN steqoanaliz nəticələri
| Metod | Nisbət | Accuracy | AUC |
|---|---|---|---|
| Standard LSB | 25% | 0,5000 | 0,5000 |
| Standard LSB | 50% | 0,8880 | 0,9674 |
| Standard LSB | 75% | 0,9350 | 0,9879 |
| Standard LSB | 100% | 0,9350 | 0,9879 |
| MLSB | 25% | 0,5000 | 0,5000 |
| MLSB | 50% | 0,9705 | 0,9974 |
| MLSB | 75% | 0,9725 | 0,9994 |
| MLSB | 100% | 0,9725 | 0,9994 |
| MLSB + XOR watermark | 25% | 0,9725 | 0,9990 |
| MLSB + XOR watermark | 50% | 0,9720 | 0,9993 |
| MLSB + XOR watermark | 75% | 0,9720 | 0,9994 |
| MLSB + XOR watermark | 100% | 0,9720 | 0,9994 |
%25 Standard LSB və plain MLSB nəticəsi niyə 0,5-dir? Mənbə bunun CNN uğursuzluğu olmadığını açıq göstərir. Embedding pixel storage-ın əvvəlindən sequential irəlilədiyi üçün %25 nisbəti yalnız image-in ilk quarter hissəsini dəyişdirir. Testdə istifadə edilən center 256×256 crop bu dəyişdirilmiş sahənin kənarında qalır; buna görə crop daxilində stego perturbation yoxdur. Watermark isə bütün pixels-a yayıldığından bu artefaktdan təsirlənmir. Buna görə %25-dəki chance result real “undetectability” nəticəsi kimi şərh edilməməlidir.
XOR watermark uğursuzluğunun əsas səbəbi
Fixed watermark key channel-major scan boyunca periodik şəkildə təkrarlanır. \(H\times W\times3\) image üçün key length \(|k|\) olduqda eyni üç-bit XOR pattern image üzərində müntəzəm tile-lar şəklində yenidən tətbiq olunur. RS detector natural image-dəki regular/singular group paylanmasının spatial smoothness xüsusiyyətindən istifadə edir; təkrarlanan watermark isə bu paylanmada periodik artefakt yarada bilər.
Mənbə buna görə iki alternativ təklif edir:
- Aperiodic full-coverage keystream mask: Sabit təkrarlanan key əvəzinə KREA keystream-dən hər image position üçün fərqli mask yaratmaq.
- Aperiodic + sparse selection: Keystream mask-ı yalnız key-derived pixel subset-ə, məsələn təxminən %50-sinə tətbiq etmək.
Appendix A — 200 təsvirlik watermark pilotu
| Variant | Mean | Median | Std | Max |
|---|---|---|---|---|
| A — fixed-key periodic XOR | 0,342 | 0,289 | 0,287 | 1,000 |
| B — KREA-keystream aperiodic, full coverage | 0,371 | 0,001 | 0,439 | 1,000 |
| C — KREA-keystream, sparse %50 selection | 0,130 | 0,000 | 0,265 | 1,000 |
Variant B median-ı güclü şəkildə azaldıb, lakin mean-i baseline-dan yaxşılaşdırmayıb; mənbə bunu bəzi images-dəki uzun upper-tail ilə izah edir. Variant C həm median, həm də mean-i azaldan yeganə pilot variantdır.
Pilot sərhədi: yalnız 200 image, yalnız %75 embedding və yalnız RS detector istifadə olunub. CNN və ya content-adaptive detector doğrulaması aparılmadan Variant C deployment üçün tövsiyə edilə bilməz.
Ucdan-uca MinIO performansı
| Mərhələ | Latency (ms) |
|---|---|
| KREA v2 Encrypt | 15,6 |
| MLSB Embed | 42,3 |
| MinIO Upload | 128,5 |
| MinIO Download | 115,2 |
| MLSB Extract | 38,7 |
| KREA v2 Decrypt | 14,8 |
| Ümumi | 355,1 |
Upload + download cəmi 243,7 ms, yəni ümumi latency-nin %68,6-sıdır. Encryption + decryption 30,4 ms = %8,6; steganographic embed + extract 81,0 ms = %22,8-dir.
Mənbə 128 B ilə 8 KB arasındakı mesajlarda sınaqdan keçirilmiş bütün cover images üçün end-to-end latency-nin 700 ms-dən aşağı qaldığını və message fidelity-nin %100 olduğunu bildirir.
Müəlliflər bu gecikmə səviyyəsini configuration propagation, audit-log transmission və ya oxşar asynchronous inter-service mesajları üçün məqbul; authentication token validation kimi sub-10-ms synchronous path-lər üçün uyğunsuz hesab edirlər.
64-bit block ölçüsünün həcm sərhədi
KREA-64/128-in block size-ı 64 bitdir. Mənbə CTR istifadəsində eyni key altında təxminən \(2^{32}\) block, yəni təxminən 32 GiB məlumatdan sonra birthday-bound collision riskinin nəzərə alınmalı olduğunu bildirir. Yüksək həcmli bulk encryption üçün 128-bit block cipher və ya uyğun stream cipher istifadəsini zəruri sayır.
Tədqiqatın dəstəklədiyi nəticələr
- KREA v2-nin ölçülmüş avalanche, key-sensitivity, entropy və correlation xüsusiyyətləri araşdırılan testlərdə random-like cipher-output davranışı ilə uyğundur.
- 15 NIST SP 800-22 testi istifadə olunan single-key eksperiment protokolunda keçib.
- KREA v2 və SPECK differential trail nəticələri optimal həll edilə bilən ilk üç round-da eynidir; round 4 KREA upper bound-u SPECK-in dərc edilmiş optimumu ilə uyğun gəlir.
- MLSB StandardLSB ilə müqayisədə tam 3× deterministic capacity təmin edir.
- MLSB + watermark sınaqdan keçirilmiş sintetik RGB images üzərində təxminən 37–38 dB PSNR və yüksək SSIM təmin edib.
- Bütün image-quality konfiqurasiyalarında BER 0-dır.
- Mövcud fixed XOR watermark yüksək nisbətlərdə RS tərəfindən və sınaqdan keçirilmiş bütün nisbətlərdə Yedroudj-Net tərəfindən güclü şəkildə aşkarlana bilir.
- Appendix A Variant C pilotunda RS mean və median detection baseline ilə müqayisədə azalıb.
- MinIO pipeline 4 KB üçün 355,1 ms total latency yaradıb və bottleneck network I/O olub.
Tədqiqatın dəstəkləmədiyi nəticələr
- KREA v2-nin AES-128 və ya SPECK-64/128-dən daha təhlükəsiz olduğu sübut edilməyib.
- KREA v2 production-hardened və ya standardized cipher deyil.
- NIST SP 800-22 uğuru adversarial cryptanalysis resistance sübutu deyil.
- Linear, related-key, integral və algebraic attack resistance göstərilməyib.
- Side-channel, timing, power, EM və ya fault-injection resistance göstərilməyib.
- %100 fidelity cryptographic integrity və ya authenticity təmin etmir.
- Mövcud XOR watermark müasir CNN steqoanalizinə qarşı undetectable deyil.
- Klassik-detector nəticələri bütün təbii fotoşəkil populyasiyasına ümumiləşdirilə bilməz; əsas klassik test dəsti üç sintetik RGB image-dır.
- Appendix A Variant C-nin production deployment üçün hazır olduğu göstərilməyib.
- JPEG və ya başqa lossy transform altında payload recovery göstərilməyib; mənbə əksinə spatial MLSB-nin lossy re-encoding ilə pozulacağını bildirir.
- KREA-nın C/Rust implementation-dakı təxmini sürət artımı bu tədqiqatda ölçülməyib.
Metodoloji və təkrar istehsal oluna bilmə məhdudiyyətləri
- KREA v2 müstəqil üçüncü tərəf cryptanalysis görməyib.
- NIST randomness testləri bir key altında aparılıb.
- MILP solver optimum sübutunu yalnız ilk üç round-da təmin edib; round 4-dən sonrakı sərhədlər solver budget-a bağlıdır.
- Linear cryptanalysis aparılmayıb.
- Reference implementation constant-time deyil.
- Klassik steqoanalizin əsas qiymətləndirilməsi yalnız üç sintetik image-a əsaslanır.
- BOSSBase CNN testi grayscale dataset istifadə edir; əsas MLSB system description RGB üç-channel daşıyıcısı üzərindən müəyyən edilib.
- Yedroudj-Net-dən başqa SRNet, ZhuNet, transformer əsaslı və ya S-UNIWARD-class content-adaptive detector-lar sınaqdan keçirilməyib.
- Nonce formulunda sender-ın pre-embedding cover hash-i ilə receiver-ın downloaded image hash-inin eyni məlumatdan necə yenidən yaradıldığı mətndə aydın deyil.
- Lossy image pipeline sınaqdan keçirilməyib və metod lossless PNG/TIFF mühitindən asılıdır.
- Authenticated encryption tətbiq edilməyib.
- 64-bit block size yüksək single-key məlumat həcmini məhdudlaşdırır.
Gələcək tədqiqatlar
Mənbə üç əsas davam istiqaməti göstərir: fixed periodic watermark əvəzinə Appendix A-dakı keystream-derived adaptive watermark-ın geniş BOSSBase və daha güclü detector-larla doğrulanması; KREA v2 üçün linear/related-key cryptanalysis və constant-time C/Rust implementation ilə side-channel evaluation; MAC/AEAD bütövlüyü və JPEG-resistant frequency-domain steganography inteqrasiyası.
Mənbə və Metod Qeydi
Orijinal başlıq: Hybrid Architecture for Protected Data Communication Inside the Private Cloud
Müəlliflər: Biswaranjan Senapati; Lalit Narayan Mishra; Awad Bin Naeem; Amit J. Rangari.
Müəllif sırası: Biswaranjan Senapati birinci, Lalit Narayan Mishra ikinci, Awad Bin Naeem üçüncü, Amit J. Rangari dördüncü müəllifdir.
Məsul müəllif: Biswaranjan Senapati; bsenapati@ualr.edu.
Qurum 1: Department of Computer Science, University of Arkansas at Little Rock (UALR), Little Rock, Arkansas, USA.
Qurum 2: Lowe’s Companies Inc., Mooresville, North Carolina, USA.
Qurum 3: Department of Biomedical and Neuromotor Sciences, University of Bologna, Bologna, Italy.
Qurum 4: JPMorgan Chase, Atlanta, Georgia, USA.
Bərabər töhfə: Mənbədə bərabər birinci müəlliflik və ya bərabər töhfə işarəsi/bəyanatı yoxdur.
Jurnal: Cryptography.
Nəşriyyat: MDPI.
Cild / nömrə / məqalə: 10(3), Article 36.
Səhifə sayı: 41.
DOI: 10.3390/cryptography10030036.
Göndərilmə: 15 aprel 2026.
Reviziya: 25 may 2026.
Qəbul: 30 may 2026.
Nəşr: 2 iyun 2026.
Akademik redaktor: Jim Plusquellic.
Mənbə növü: Rəyli tədqiqat məqaləsi; custom ARX cipher adaptation, multi-bit spatial steganography, steganalysis və real MinIO özəl bulud deployment benchmarkını birləşdirən mühəndislik tədqiqatı.
Rəy prosesi: Cryptography rəsmi MDPI materiallarında single-blind/single-anonymized peer-review istifadə edən rəyli jurnal kimi təsvir olunur.
Preprint statusu: Verianla-da işlənən fayl dərc edilmiş Version of Record-dur; bu prosesdə ayrıca preprint əsas götürülməyib.
Lisenziya: Creative Commons Attribution (CC BY).
Rəsmi DOI keçidi: https://doi.org/10.3390/cryptography10030036
Açar sözlər: ARX block cipher; steganography; private cloud security; modified LSB; steganalysis resistance; MinIO object storage; hybrid cryptography-steganography.
Əsas sistem komponentləri: KREA v2; MLSB; XOR watermark; MinIO; TLS 1.3; Yedroudj-Net.
KREA v2 parametrləri: 64-bit block, 128-bit key, iki ədəd 32-bit word, 27 round, \(\alpha=7\), \(\beta=2\).
MLSB parametri: Hər RGB channel üçün 3 LSB; cəmi 9 bit/pixel tutumu.
Bulud qatı: S3-compatible MinIO private object storage; HTTPS/TLS 1.3; lossless PNG storage.
Təhlükəsizlik testləri: Avalanche, Strict Avalanche Criterion, key sensitivity, NIST SP 800-22, Shannon entropy, diffusion, correlation və MILP differential trail analysis.
Steqoanaliz: Chi-square, RS, histogram analysis və Yedroudj-Net CNN.
CNN məlumat dəsti: BOSSBase-1.01, 10.000 ədəd 512×512 grayscale təbii fotoşəkil; 8000/1000/1000 train/validation/test.
CNN təlim avadanlığı: Google Colab T4 GPU.
Klassik image-quality test dəsti: Proqramlaşdırılaraq yaradılmış üç ədəd 512×512 RGB sintetik cover: gradient_512, texture_512, mixed_512.
Ucdan-uca əsas nəticə: 4 KB mesaj üçün 355,1 ms total latency; %68,6 network I/O; sınaqdan keçirilmiş bütün pipeline konfiqurasiyalarında BER 0.
Maliyyələşdirmə: Mənbə xarici maliyyələşdirmə alınmadığını bildirir.
Etik komitə: Institutional Review Board Statement: Not applicable.
Məlumatlandırılmış razılıq: Informed Consent Statement: Not applicable.
Məlumatların əlçatanlığı: BOSSBase-1.01 publicly available-dır. Classical-detector test təsvirləri sintetik olaraq yaradılıb. KREA v2 reference implementation, MILP differential search scripts və steganography framework corresponding author-dan əsaslandırılmış sorğu əsasında əldə edilə bilər.
Maraqlar toqquşması: Lalit Narayan Mishra tədqiqat zamanı Lowe’s Companies Inc. əməkdaşıdır; Amit J. Rangari JPMorgan Chase əməkdaşıdır. Mənbə digər müəlliflərin commercial/financial relationship-dən qaynaqlanan potensial maraqlar toqquşmasının olmadığını bəyan edir.
Müəllif töhfələri: Conceptualization: Biswaranjan Senapati və Lalit Narayan Mishra; methodology: Biswaranjan Senapati; software: Biswaranjan Senapati, Awad Bin Naeem, Amit J. Rangari; validation: Biswaranjan Senapati, Lalit Narayan Mishra, Amit J. Rangari; formal analysis: Biswaranjan Senapati və Lalit Narayan Mishra; investigation: Biswaranjan Senapati; original draft: Biswaranjan Senapati; review/editing: Lalit Narayan Mishra və Awad Bin Naeem.
Mənbə daxilində mühüm metodoloji gərginlik: Section 3 təbii RGB fotoşəkil fərziyyəsi qoyduğu halda klassik steganography benchmarkı üç sintetik RGB image üzərində aparılıb. Mənbə daha sonra klassik-detector nəticələrinin əhatəsini bu sintetik təsvirlərlə məhdudlaşdırır və yalnız CNN qiymətləndirməsini BOSSBase-1.01-ə genişləndirir.
Nonce hesabatındakı qeyri-müəyyənlik: Nonce formulu `hash(cover_image)` istifadə edir və receiver-ın downloaded image hash-i ilə nonce-u yenidən hesabladığı bildirilir; pre-embedding cover hash-in stego-only download axınında necə eyni şəkildə əldə edildiyi mənbədə izah olunmur.
Əsas təhlükəsizlik sərhədi: KREA v2 independent third-party cryptanalysis görməyib; statistical randomness uğurları cryptographic proof deyil; linear/related-key/integral/algebraic/side-channel/fault analysis natamamdır; authenticated encryption yoxdur.
Steqanoqrafiya sərhədi: Fixed-key XOR watermark müasir CNN steqoanalizi tərəfindən güclü şəkildə aşkarlanır; spatial MLSB lossy image re-encoding-ə davamlı deyil.
Performans sərhədi: KREA speed benchmarkı saf Python implementation-ı optimized C-extension cipher-larla müqayisə etdiyindən birbaşa algorithmic throughput ranking kimi şərh edilməməlidir.
Ümumi şərh sərhədi: Tədqiqat sənədləşdirilmiş və ölçülmüş private-cloud engineering integration təqdim edir; production-hardened cipher, müasir steqoanalizə qarşı ümumi undetectability və ya tamamlanmış cryptographic security proof təqdim etmir.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib