

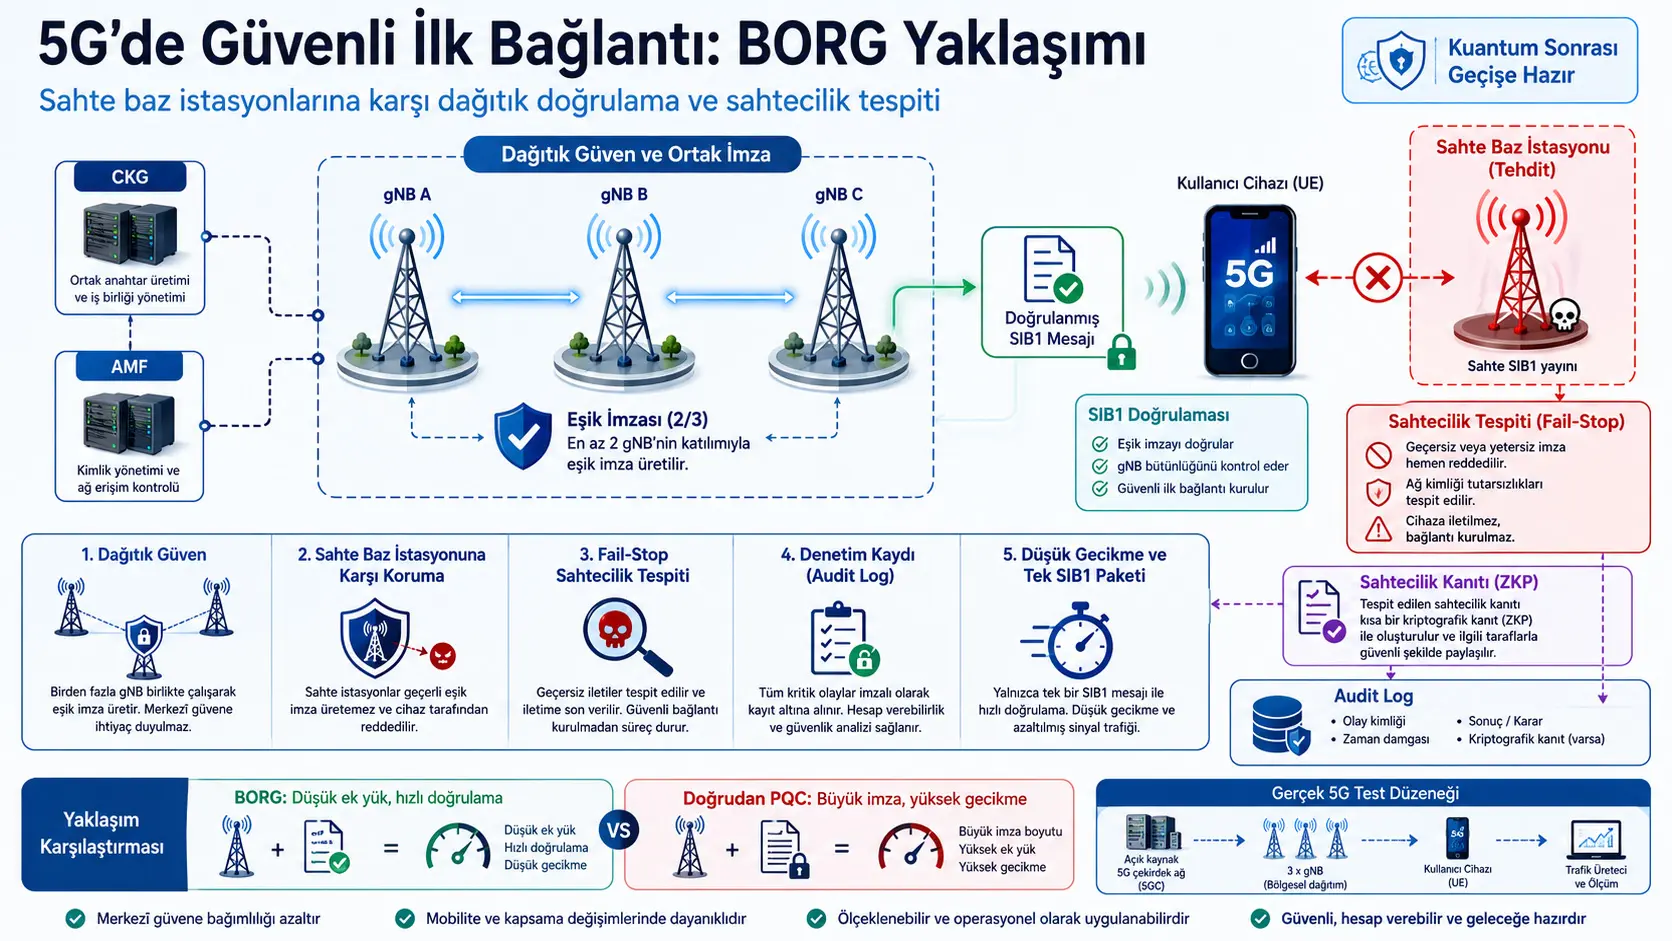
Bu çalışma, 5G cihazlarının bir baz istasyonuna ilk kez bağlanırken aldığı SIB1 sistem mesajının doğrulanmadan kabul edilmesi sorununu incelemekte ve sahte baz istasyonlarına karşı BORG adlı dağıtık bir kimlik doğrulama çerçevesi önermektedir. Araştırmacılar, NIST tarafından standartlaştırılan kuantum sonrası dijital imzaların 5G’nin 372 baytlık SIB1 sınırına doğrudan yerleştirilmesinin aşırı paket parçalanmasına ve gecikmeye yol açtığını hem protokol analizi hem de srsRAN, open5GS ve iki USRP B210 cihazından oluşan gerçek kablosuz test düzeneğiyle göstermiştir. Önerilen 2/3 eşikli BORG yapılandırması 144 baytlık kriptografik ek yükle tek bir SIB1 paketine sığmış ve 2,99 milisaniye uçtan uca gecikme üretmiştir; tam sertifika zincirli ML-DSA karşılaştırmasında ise 12.276 bayt ek yük ve 662,47–5.282,47 milisaniye gecikme bildirilmiştir. Bununla birlikte BORG tam zamanlı kuantum sonrası güvenlik sağlamamakta; klasik imza varsayımı kırıldığında sahteciliğin daha sonra kanıtlanmasını sağlayan geçiş dönemi niteliğinde bir fail-stop yaklaşımı sunmaktadır.
BORG, güveni tek bir baz istasyonuna bırakmak yerine en az belirli sayıda baz istasyonunun ortak imzasını zorunlu kılmaktadır. Hiyerarşik kimlik tabanlı anahtar yapısı sertifika zincirlerini ortadan kaldırırken fail-stop mekanizması, geçerli görünen ancak yetkili imzacılar tarafından üretilmemiş bir imzanın sonradan kriptografik kanıtla teşhis edilmesini amaçlamaktadır. Ayrıca baz istasyonlarının ürettiği imzalar, kuantum sonrası güvenli eşik imzalarıyla korunan dağıtık ve değiştirildiği fark edilebilir denetim kayıtlarına aktarılmaktadır.
Sonuçlar, BORG’un incelenen test koşullarında doğrudan ML-DSA kullanımından yaklaşık 85 kat daha düşük iletişim ek yükü ve en yüksek gecikme karşılaştırmasında yaklaşık 1.767 kat daha kısa uçtan uca süre sağladığını göstermektedir. Bu sonuçlar ticari bir operatör ağında saha doğrulaması değildir; değiştirilebilir yazılım tanımlı radyo cihazları, açık kaynaklı 5G bileşenleri ve kontrollü laboratuvar koşulları altında elde edilmiştir.
Araştırmanın temel sorusu nedir?
Çalışmanın temel sorusu, bir 5G kullanıcısının henüz güvenli oturum kurmadan önce bağlanacağı baz istasyonunun gerçek olduğunu nasıl doğrulayabileceğidir. Kullanıcı ekipmanı (User Equipment, UE) ilk bağlantıda çevredeki baz istasyonlarını tarar ve büyük ölçüde sinyal gücü ile açık biçimde yayınlanan sistem bilgilerine dayanarak bir hücre seçer. Bu aşamada baz istasyonunun kimliği standartlaştırılmış, zorunlu bir dijital imza mekanizmasıyla doğrulanmamaktadır.
İlk bağlantı sırasında yayınlanan Sistem Bilgi Bloğu 1 (System Information Block 1, SIB1), hücre seçimi, erişim durumu, şebeke tanımlayıcıları, sonraki sistem mesajlarının zamanlaması ve bazı acil durum yetenekleri hakkında bilgi taşır. Kullanıcı cihazı bu mesajı aldıktan sonra Radyo Kaynak Kontrolü (Radio Resource Control, RRC) bağlantısını başlatır ve daha sonra 5G kimlik doğrulama ve anahtar anlaşması sürecine geçer.
Bu sıralama kritik bir güven boşluğu oluşturur: cihaz, çekirdek ağ ile güvenli kimlik doğrulamaya başlamadan önce hangi baz istasyonuyla konuşacağına henüz imzalanmamış bir yayına göre karar verir. Sahte bir baz istasyonu daha güçlü sinyal yayınlar veya SIB1 alanlarını taklit ederse kullanıcı cihazını kendisine çekebilir. Bu durum sahte acil durum bildirimleri, izleme, yanlış dolaşım yönlendirmesi, hizmet engelleme, mesaj değiştirme ve sonraki protokol aşamalarına yönelik saldırılar için başlangıç noktası oluşturabilir.
SIB1 neden güven zincirinin başlangıcıdır?
Çalışmadaki 5G bağlantı şeması, kullanıcı cihazı, yeni nesil baz istasyonu (gNB) ve Erişim ve Hareketlilik Yönetim İşlevi (Access and Mobility Management Function, AMF) arasındaki aşamaları göstermektedir. Baz istasyonu önce Ana Bilgi Bloğu’nu (MIB) ve SIB1’i yayınlar. Kullanıcı cihazı daha sonra RRC Setup Request, RRC Setup ve RRC Setup Complete mesajlarını değiştirir; bunun ardından çekirdek ağ kayıt işlemleri başlar.
SIB1’in doğruluğu, cihazın bağlantının geri kalanını hangi hücre üzerinden yürüteceğini belirlediği için önemlidir. Çalışma, mevcut 5G-AKA mekanizmasını değiştirmeyi amaçlamamaktadır. BORG, 5G-AKA’dan önce çalışan tamamlayıcı bir güvenlik kapısıdır: cihazın AKA sürecine yalnızca imzası doğrulanmış bir baz istasyonu üzerinden başlamasını hedefler.
Çalışmada SIB1’in azami boyutu 2.976 bit, yani 372 bayt olarak alınmıştır. Mesaj varsayılan olarak yaklaşık 20 milisaniyelik tekrar aralıklarıyla, uygulamaya bağlı olarak 160 milisaniyeye varan periyotlarla yayınlanabilir. Araştırmacıların sekiz ticari fiziksel hücreden yaptığı ölçümlerde gerçek SIB1 boyutları 108–120 bayt arasında görülmüş; srsRAN test düzeneğinde ise ilk SIB1 mesajı 79 bayt kullanmıştır. Bu nedenle küçük bir imza mevcut pakete eklenebilirken birkaç kilobaytlık kuantum sonrası imzalar parçalanmak zorundadır.
Çalışmanın tehdit modeli hangi saldırıları kapsıyor?
Şekil 3’te dört temel tehdit görselleştirilmiştir:
- Sahte baz istasyonu: Saldırgan, meşru gNB gibi yayın yaparak kullanıcı cihazını kendisine bağlanmaya yönlendirir.
- Baz istasyonu anahtarının ele geçirilmesi: Fiziksel erişim, yazılım açığı veya yetkisiz yetki yükseltme yoluyla bir baz istasyonunun imza payı çalınır.
- Ortadaki adam saldırısı: Saldırgan baz istasyonu ile kullanıcı cihazı arasındaki mesajları dinler, değiştirir veya tekrar oynatır.
- Kuantum yetenekli saldırgan: Gelecekte klasik ayrık logaritma varsayımını kırabilecek ölçekte hesaplama gücü bulunan saldırgan, geçerli görünen klasik imzalar üretmeye çalışır.
Saldırganın kablosuz ortamı tamamen kontrol edebildiği; mesajları dinleyebildiği, ekleyebildiği, değiştirebildiği ve yeniden oynatabildiği varsayılmıştır. Ayrıca saldırganın eşik değerinden daha az sayıda baz istasyonunu ele geçirebileceği kabul edilmiştir. Örneğin 2/3 yapılandırmasında üç imzacıdan yalnızca birinin ele geçirilmesi, geçerli ortak imza üretmek için yeterli değildir.
Bu varsayım, BORG’un güvenlik sınırını da belirler. Eşik kadar veya daha fazla baz istasyonu aynı anda ele geçirilirse dağıtık güven garantisi korunmaz. Dolayısıyla BORG, bütün baz istasyonlarının ele geçirildiği bir altyapıyı güvenilir hâle getiren sınırsız bir savunma değildir.
NIST kuantum sonrası imzaları neden doğrudan kullanılamıyor?
Çalışmanın önemli katkılarından biri, kuantum sonrası imzaların yalnızca kriptografik işlem süresine değil, gerçek 5G paketleme ve yayınlama davranışına göre değerlendirilmesidir. Sorun esas olarak imzaların hesaplanma süresinden değil, imza ve açık anahtar boyutlarının SIB1 sınırını aşmasından kaynaklanmaktadır.
| Kuantum sonrası yöntem | Çalışmada verilen imza boyutu | Açık anahtar boyutu | 5G SIB1 açısından sonuç |
|---|---|---|---|
| ML-DSA / Dilithium2 | 2.420 bayt | 1.312 bayt | İmza ve anahtar tek SIB1’e sığmaz; çoklu parçalama gerekir. |
| FN-DSA, güvenlik düzeyi 1 | 666 bayt | 897 bayt | En düşük düzeyde bile 372 bayt sınırını aşar. |
| FN-DSA, güvenlik düzeyi 5 | 1.280 bayt | 1.793 bayt | Birden fazla SIB1 parçası gerektirir. |
| SLH-DSA | Seçilen parametreye göre yaklaşık 7,8–17 kilobayt | Yönteme bağlı | SIB1 yayını açısından çok yüksek parçalama ve gecikme oluşturur. |
ML-DSA’nın yalnızca 2.420 baytlık imzası ve 1.312 baytlık açık anahtarı toplam 3.732 bayt ek veri oluşturmaktadır. Her SIB1 paketinde yaklaşık 290 bayt boş alan kaldığı varsayıldığında bu verinin taşınması için 13 ayrı SIB1 gerekir.
Ardışık SIB1’ler arasında 20 milisaniye bulunduğunda 13 parçanın yalnız iletim tabanlı gecikmesi yaklaşık olarak:
\[ 12 \times 20\ \text{ms} = 240\ \text{ms} \]
Yayın aralığı 160 milisaniyeye çıktığında aynı değer:
\[ 12 \times 160\ \text{ms} = 1.920\ \text{ms} \]
olmaktadır. İlk paket başlangıç noktası kabul edildiği için 13 paketin arasında 12 bekleme aralığı vardır. Paketlerin sırasız veya eksik ulaşması hâlinde kullanıcı cihazı bütün parçaları elde edene kadar beklemeli, sıra numaralarına göre dizmeli ve imza ile açık anahtarı yeniden oluşturmalıdır.
Çalışmadaki basitleştirilmiş rastgele teslim modelinde 13 parçanın tamamlanması için beklenen paket sayısı şu şekilde ifade edilmiştir:
\[ 13 + \left\lfloor\frac{13}{2}\right\rfloor = 19 \]
On sekiz zaman aralığı dikkate alındığında yalnızca yayın gecikmesi 360–2.880 milisaniye aralığına yükselmektedir. Sertifika zincirindeki AMF ve baz istasyonu sertifikaları da eklendiğinde ML-DSA yapılandırması toplam 34 ağ paketi, 12.276 bayt iletişim ek yükü ve 662,47–5.282,47 milisaniye uçtan uca gecikme üretmiştir.
Buradaki sonuç, ML-DSA’nın kriptografik olarak zayıf olduğu değildir. Çalışmada ML-DSA doğrulaması yalnızca yaklaşık 0,03 milisaniye sürmüştür. Sorun, büyük imza, açık anahtar ve sertifika zincirinin 5G’nin küçük ve periyodik yayın paketlerine uyumsuz olmasıdır.
BORG nasıl bir çözüm öneriyor?
BORG, “Hiyerarşik Kimlik Tabanlı Eşik İmzası ve Fail-Stop Özelliği” (Hierarchical Identity-Based Threshold Signature with Fail-Stop, HITFS) üzerine kuruludur. Çerçeve dört güvenlik ve verimlilik fikrini birleştirir:
- Hiyerarşik kimlik tabanlı anahtarlar: Açık anahtar sertifika zincirlerini SIB1 içinde taşımak yerine anahtarlar çekirdek ağ, AMF ve baz istasyonu hiyerarşisinden türetilir.
- Eşik imzası: Tek baz istasyonunun tek başına imza üretmesine izin verilmez; en az t adet baz istasyonunun ortak çalışması gerekir.
- Fail-stop sahtecilik kanıtı: Klasik kriptografik varsayım gelecekte kırılırsa yetkili imzacılar, görünen imzanın kendilerine ait olmadığını kanıtlayabilir.
- Kuantum sonrası güvenli denetim kaydı: Üretilen SIB1 imzaları ayrı bir kuantum sonrası eşik imzasıyla mühürlenerek dağıtık, eklemeli ve değiştirilmesi fark edilebilir kayıtlara aktarılır.
Sistem mimarisindeki bileşenler nelerdir?
| Bileşen | Görevi | BORG içindeki rolü |
|---|---|---|
| Çekirdek Anahtar Üreticisi (CKG) | Ana sistem anahtarlarını oluşturur. | AMF için hiyerarşik anahtar türetir; ana açık anahtar USIM/eSIM’e yüklenir. |
| AMF | Erişim ve hareketlilik yönetimini yürütür. | Baz istasyonlarına eşik anahtar payları dağıtır ve sahtecilik kanıtını doğrular. |
| Baz istasyonları | SIB1 yayınını hazırlar ve iletir. | İmza payları üretir, ortak imzayı birleştirir ve denetim kaydını oluşturur. |
| Kullanıcı ekipmanı | SIB1’i alır ve bağlantıyı başlatır. | USIM’deki ana açık anahtarla ortak SIB1 imzasını doğrular. |
Şekil 5’te CKG, AMF, üç baz istasyonu ve kullanıcı cihazı arasındaki bütün protokol akışı gösterilmektedir. CKG bir defalık sistem kurulumunu gerçekleştirir. AMF baz istasyonlarının anahtar paylarını üretir. Baz istasyonları ön işleme değerlerini paylaşır, SIB1 üzerinde ayrı imza payları hesaplar, payları doğrular ve tek bir grup imzasında birleştirir. En güçlü sinyali veren istasyon SIB1’i ortak imza ve gerekli hiyerarşik kimlik bilgileriyle yayınlar.
Hiyerarşik anahtar üretimi nasıl çalışıyor?
Sistem kurulumunda rastgele bir gizli değer α0 seçilir. Ana gizli anahtar ve ana açık anahtar şu ilişkilerle oluşturulur:
\[ sk_{ID_0} = H_1(\alpha_0) \]
\[ PK_{ID_0} = g^{sk_{ID_0}} \bmod p \]
Burada H1 kriptografik özet işlevini, g sonlu döngüsel grubun üretecini, p ise modüler aritmetiğin asal modülünü ifade eder. sk gizli anahtar, PK açık anahtardır.
Hiyerarşinin alt düzeyindeki bir varlığın anahtarı, üst düzey anahtar ile o varlığın kimliğine bağlı değerlerden türetilir:
\[ sk_{ID_k} = sk_{ID_{k-1}} \cdot h_{ID_k} + r_k \bmod q \]
skIDk−1 üst seviyenin gizli anahtarı, hIDk kimlik ile açık anahtar vektöründen hesaplanan özet, rk rastgele değer ve q sonlu alanın mertebesidir. Böylece baz istasyonu anahtarı yalnızca bağımsız bir sertifikaya değil, çekirdek ağdan AMF’ye ve baz istasyonuna uzanan kimlik zincirine bağlanır.
Anahtar nasıl birden fazla baz istasyonuna bölünüyor?
BORG, grup gizli anahtarını doğrudan hiçbir baz istasyonuna vermemektedir. Bunun yerine Shamir sır paylaşımına benzeyen t−1 dereceli bir polinom oluşturulur:
\[ f(x) = sk_{ID_k} + \sum_{i=1}^{t-1} a_i x^i \bmod q \]
skIDk polinomun sabit terimi, ai rastgele katsayılar, t gerekli asgari imzacı sayısıdır. Her baz istasyonuna farklı bir noktadaki değer verilir:
\[ sk_{ID_k,i} = f(i) \]
\[ PK_{ID_k,i} = g^{sk_{ID_k,i}} \bmod p \]
Her istasyon yalnızca kendi gizli payını bilir. En az t geçerli pay bulunduğunda Lagrange katsayıları kullanılarak ortak anahtarın matematiksel etkisi yeniden oluşturulabilir:
\[ sk_{ID_k} = \sum_{i=1}^{t} \lambda_i sk_{ID_k,i} \bmod q \]
λi Lagrange katsayısıdır. Protokolün normal çalışmasında ortak gizli anahtarın açık biçimde yeniden oluşturulması gerekmez; imza payları doğrudan birleştirilir.
Eşik imzası nasıl üretiliyor?
BORG’un imza süreci iki iletişim turu ve üç işlevsel aşamadan oluşmaktadır: ön işleme, pay üretimi ve toplama.
Ön işleme
Baz istasyonları gelecekte imzalanacak belirli sayıda mesaj için rastgele gizli değerler ve bunların açık taahhütlerini önceden üretir. Her imzacı için iki taahhüt hesaplanır:
\[ E_{i,j} = g^{e_{i,j}} \bmod p \]
\[ D_{i,j} = g^{d_{i,j}} \bmod p \]
i baz istasyonunu, j imzalanacak mesajın sırasını, e ve d ise gizli rastgele değerlerden türetilen sayıları gösterir. Önceden hesaplama, SIB1 yayın anındaki işlem yükünü azaltır.
İmza payı üretimi
Her imzacı kendi taahhütlerinden geçici bir bileşen üretir:
\[ R_{i,j} = D_{i,j}(E_{i,j})^{\rho_{i,j}} \bmod p \]
ρi,j, imzacı kimliği, mesaj ve bütün katılımcıların taahhütlerinden hesaplanan bağlama katsayısıdır. Bütün imzacıların bileşenleri çarpılarak ortak Rj elde edilir:
\[ R_j = \prod_{i=1}^{\beta} R_{i,j} \bmod p \]
β, o imza işlemine fiilen katılan istasyon sayısıdır ve t ≤ β ≤ n koşulunu sağlamalıdır.
Her baz istasyonu daha sonra kendi imza payını hesaplar:
\[ z_{i,j} = d_{i,j} + e_{i,j}\rho_{i,j} + \lambda_i sk_{ID_k,i}h_j \bmod q \]
hj mesaj, ortak taahhüt ve grup açık anahtarından türetilen özet; skIDk,i istasyonun gizli anahtar payıdır. Paylar doğrulandıktan sonra:
\[ z_j = \sum_{i=1}^{\beta} z_{i,j} \bmod q \]
hesaplanır ve nihai imza:
\[ \sigma_{k,j} = (R_j,z_j) \]
biçiminde oluşturulur. Bu yapı Schnorr tabanlı olduğu için imzanın toplam boyutu 64 baytta tutulmuştur.
Kullanıcı cihazı imzayı nasıl doğruluyor?
Kullanıcı cihazı SIB1 mesajını, ortak imzayı, baz istasyonu ve AMF kimliklerini, grup doğrulama anahtarını ve USIM’e önceden yüklenmiş ana açık anahtarı kullanır. Basitleştirilmiş doğrulama koşulu şu biçimdedir:
\[ g^{z_j} \stackrel{?}{=} R_j \cdot \left(Q \cdot Q_{ID_k} \cdot (PK_{ID_0})^{\prod_{\ell=1}^{k}h_{ID_\ell}}\right)^{h_j} \bmod p \]
Sol taraf imzanın sayısal yanıtından, sağ taraf ise taahhüt, hiyerarşik kimlik anahtarları ve mesaj özetinden hesaplanır. İki taraf eşitse imza kabul edilir. Eşitlik sağlanmazsa SIB1 geçersiz kabul edilir ve kullanıcı cihazı başka bir doğrulanabilir baz istasyonu arayabilir.
Fail-stop özelliği ne anlama geliyor?
BORG’un “geleceğe hazır” olarak tanımlanmasının nedeni, bütün çalışma süresince tam kuantum sonrası güvenlik sağlaması değildir. SIB1 imzası hâlâ eliptik eğri ayrık logaritma varsayımına dayanan Schnorr tipi bir yapıdır. Yeterince güçlü bir kuantum bilgisayar bu varsayımı kırarsa saldırgan matematiksel olarak doğrulamadan geçen bir imza üretebilir.
Fail-stop mekanizması böyle bir durumda saldırının görünmez kalmasını önlemeye çalışır. Yetkili baz istasyonları, gerçek imza için önceden kullandıkları gizli rastgele değerleri açığa çıkararak ortak Rj bileşenini yeniden hesaplar. Şüpheli imzadaki R′j ile gerçek imzanın değeri karşılaştırılır:
\[ R'_j = R_j \Rightarrow \text{“sahtecilik kanıtlanmadı”} \]
\[ R'_j \neq R_j \Rightarrow \text{“sahtecilik kanıtı üret”} \]
Fark tespit edilirse mesaj sırası ve gizli rastgele değerler bir sahtecilik kanıtına dönüştürülür. AMF bu kanıtı doğrular, ilgili baz istasyonu grubunu yalıtır ve yeniden anahtarlama sürecini başlatabilir. Bu mekanizma saldırıyı gerçekleşmeden önce önlemeyebilir; saldırı sonrasında doğrulanabilir kanıt ve hesap verebilirlik sağlar.
Denetim kayıtları nasıl korunuyor?
Fail-stop denetiminin güvenilir olması için geçmiş imzaların saldırgan tarafından değiştirilememesi gerekir. Bu nedenle BORG, SIB1’in kendisini imzalayan hızlı klasik eşik imzasından ayrı bir kuantum sonrası eşik imzasını denetim katmanında kullanmaktadır.
En az t′ baz istasyonu SIB1 grup imzası üzerinde ayrı imza payları üretir. Paylar birleştirilerek kuantum sonrası güvenli denetim imzası oluşturulur. Kayıt şu tür alanlar içerir:
\[ (\sigma_{BS,j},\ \sigma_A,\ ID_{BS},\ TS) \]
σBS,j SIB1 grup imzasını, σA kuantum sonrası denetim imzasını, IDBS ilgili baz istasyonu kimliklerini ve TS zaman damgasını gösterir. Kayıtların AMF, gNB veya başka güvenilir RAN/çekirdek ağ bileşenlerine çoğaltılan eklemeli soğuk depolamada saklanması önerilmektedir.
Denetim imzasının ön işlemesi 89,4 milisaniye, imzalanması 3,29 milisaniye ve doğrulanması 1,2 milisaniye olarak ölçülmüştür. Bu işlemler kullanıcı cihazının kritik SIB1 bağlantı yolunun dışında yürütüldüğünden temel uçtan uca gecikme tablosuna eklenmemiştir.
Tekrar yayınlama ve röle saldırıları nasıl ele alınıyor?
Geçerli bir SIB1 imzasının saldırgan tarafından farklı bir konumda daha güçlü sinyalle yeniden yayınlanması, yalnızca imza doğrulamasıyla engellenemez. Mesaj hâlâ gerçek baz istasyonunca imzalanmıştır. Çalışma bu nedenle zaman sınırlı kimlik doğrulama önerir.
Baz istasyonları SIB1’i zaman damgası ve kısa geçerlilik süresiyle imzalar. Kullanıcı cihazı mesajın güncelliğini denetler ve süresi dolmuş yayınları reddeder. Birden fazla baz istasyonundan zamanında imza payı gerekmesi röle saldırısının uygulanmasını zorlaştırır. Bununla birlikte çalışma, fiziksel uzaklığı kriptografik olarak ölçen distance-bounding protokolü uygulamamıştır; bu nedenle röle saldırılarına karşı tam bir çözüm kanıtlanmamıştır.
Güvenlik kanıtları ne göstermektedir?
Çalışmada iki temel teorem sunulmuştur. İlk teorem, saldırgan eşik değerinden daha az sayıda imzacıyı kontrol ettiği sürece BORG’un seçilmiş kimlik ve uyarlanabilir mesaj saldırıları altında varoluşsal sahteciliğe karşı güvenliğini eliptik eğri ayrık logaritma probleminin zorluğuna indirgemektedir. Kanıt, rastgele kehanet modeli ve genelleştirilmiş çatallama lemması kullanılarak kurulmuştur.
İkinci teorem, fail-stop sahtecilik algılama ve inkâr edememe özelliklerini kriptografik özet işlevinin ikinci ön görüntü direncine dayandırmaktadır. Bu özellik, kuantum saldırganın klasik imza varsayımını kırması durumunda bile yetkili imzacıların kendilerinin üretmediği imzayı teşhis edebilmesini amaçlar.
Bu kanıtlar belirli matematiksel modeller ve varsayımlar altında geçerlidir. Yazılım hataları, yan kanal sızıntıları, yanlış anahtar dağıtımı, eşik kadar istasyonun ele geçirilmesi veya özet işlevinin uygulama hataları aynı güvenlik garantisinin dışında kalabilir.
Gerçek kablosuz test düzeneği nasıl kurulmuştur?
Şekil 4, iki adet USRP B210 yazılım tanımlı radyonun bir baz istasyonu ve kullanıcı cihazı olarak çalıştırıldığı test düzeneğini göstermektedir. Cihazlar USB 3.0 üzerinden bilgisayara bağlanmış, 10 MHz harici saat eşzamanlaması için Leo Bodnar GPSDO kullanılmıştır. Baz istasyonu tarafında srsRAN, çekirdek ağ tarafında open5GS çalıştırılmış ve iletişim kablosuz olarak gerçekleştirilmiştir.
Kriptografik ölçümlerde kullanılan temel bilgisayar özellikleri şunlardır:
- 12. nesil Intel Core i7-12700H, 3,50 GHz işlemci,
- 16 GiB bellek,
- 512 GiB SSD,
- Ubuntu 22.04.4 LTS işletim sistemi.
Eliptik eğri işlemleri secp224k1 eğrisi üzerinde ve 128 bit klasik güvenlik hedefiyle gerçekleştirilmiş, özet işlevi olarak SHA-256 kullanılmıştır. Kuantum sonrası karşılaştırmalarda NIST Seviye I hedefi seçilmiştir. OpenSSL, Open Quantum Safe, Ringtail ve BLS için blst kütüphanelerinden yararlanılmıştır.
Test düzeneği dışındaki kriptografik ölçümler 10.000 kez tekrarlanarak ortalama alınmıştır. Kablosuz 5G deneyleri manuel müdahale gerektirdiği için test düzeneğindeki sonuçlar 10 tekrarın ortalaması olarak raporlanmıştır.
Ana performans sonuçları nelerdir?
| Yöntem | Mimari ve temel özellik | İmzalama süresi | Tam doğrulama | 5G işleme/iletim gecikmesi | Kriptografik ek yük | Uçtan uca gecikme |
|---|---|---|---|---|---|---|
| BLS | İki seviyeli sertifika ve toplu imza | 0,42 ms | 3,46 ms | 0,05 ms | 240 bayt | 3,93 ms |
| EC-Schnorr | İki seviyeli sertifika | 0,30 ms | 3,80 ms | 0,05 ms | 256 bayt | 4,15 ms |
| ML-DSA | İki seviyeli kuantum sonrası sertifika | 0,12 ms | 0,12 ms | 662,23–5.282,23 ms | 9.884 bayt kriptografik, 12.276 bayt toplam iletişim | 662,47–5.282,47 ms |
| Schnorr-HIBS | Hiyerarşik kimlik tabanlı imza | 0,30 ms | 1,27 ms | 0,04 ms | 144 bayt | 1,61 ms |
| Merkezî BORG | Hiyerarşik ve fail-stop | 0,33 ms | 1,27 ms | 0,04 ms | 144 bayt | 1,64 ms |
| 2/3 BORG | Hiyerarşik, fail-stop ve eşik imzası | 1,68 ms | 1,27 ms | 0,04 ms | 144 bayt | 2,99 ms |
2/3 BORG’da ön işleme önceden tamamlandığında imzalama süresi yaklaşık 1,12 milisaniyedir. Ön işleme maliyetinin aynı işlem içine dâhil edildiği ölçümde 1,68 milisaniye bildirilmiştir. Kullanıcı cihazındaki doğrulama süresi merkezî ve eşikli BORG için aynı kalmıştır; çünkü kullanıcı ayrı ayrı baz istasyonu paylarını değil, tek birleştirilmiş grup imzasını doğrulamaktadır.
ML-DSA’nın en kötü ölçülen tam hiyerarşik gecikmesi ile 2/3 BORG karşılaştırıldığında:
\[ \frac{5.282,47}{2,99} \approx 1.767 \]
olduğu için BORG’un yaklaşık 1.767 kat daha kısa uçtan uca gecikme sağladığı ifade edilmiştir. İletişim ek yükü karşılaştırması ise:
\[ \frac{12.276}{144} \approx 85,25 \]
sonucunu vermektedir. Bu nedenle araştırmacılar BORG’un ML-DSA yapılandırmasından yaklaşık 85 kat daha düşük iletişim yüküne sahip olduğunu bildirmiştir.
Kullanıcı cihazındaki yük ne kadardır?
BORG, BLS, Schnorr-HIBS ve EC-Schnorr gibi tek SIB1’e sığan yöntemlerin kullanıcı cihazına getirdiği ek paket işleme süresi yaklaşık 0,015–0,02 milisaniyedir. ML-DSA’da çoklu paketlerin işlenmesi nedeniyle bu süre yaklaşık 0,26 milisaniyeye yükselmiştir.
ML-DSA’nın kriptografik doğrulaması yaklaşık 0,03 milisaniyeyle diğer yöntemlerin 1,15–1,27 milisaniyelik doğrulamasından daha hızlıdır. Ancak toplam bağlantı gecikmesi imza doğrulamasından çok parçalı iletim ve yeniden birleştirme tarafından belirlenmektedir. Bu ayrım, yalnızca kriptografik işlem hızını ölçmenin gerçek ağ uygulanabilirliğini göstermek için yeterli olmadığını ortaya koymaktadır.
Türkiye ve uygulama açısından ne ifade ediyor?
Çalışmanın sorunu belirli bir ülkeye özgü değildir. Türkiye’de 5G ve daha sonra 6G altyapıları yaygınlaştıkça küçük hücreler, yazılım tanımlı baz istasyonları, açık RAN bileşenleri ve çoklu bağlantı mimarileri daha görünür hâle gelecektir. Bu altyapılarda tek bir fiziksel veya sanal baz istasyonunun güven kökü olarak kabul edilmesi, ele geçirilen bir düğümün geniş ölçekte yanıltıcı yayın yapmasına imkân verebilir.
BORG’un Türkiye açısından teknik değeri, baz istasyonu yayınlarını tek bir kurumsal sertifikaya bağlamak yerine birden fazla şebeke bileşeninin ortak onayına dayandırmasıdır. Bu yaklaşım sahte baz istasyonları, yasa dışı abone izleme cihazları, yanlış acil durum duyuruları ve ele geçirilmiş küçük hücreler gibi risklerin değerlendirilmesinde araştırma yönü sunmaktadır.
Bununla birlikte çalışma Türkiye’deki operatör çekirdek ağları, Bilgi Teknolojileri ve İletişim Kurumu düzenlemeleri, yerli baz istasyonu donanımları, ticari USIM/eSIM altyapısı veya ulusal dolaşım senaryolarıyla test edilmemiştir. Bu nedenle Türkiye’de doğrudan uygulanabilir bir ürün veya standart olarak değil, yerel test ve standardizasyon çalışmaları için araştırma prototipi olarak görülmelidir.
Çalışmanın güçlü yönleri nelerdir?
- Kuantum sonrası imzaları yalnızca işlem süresiyle değil, gerçek SIB1 boyutu, parçalama ve yayın aralıklarıyla birlikte değerlendirmektedir.
- Kriptografik protokolü gerçek kablosuz srsRAN/open5GS test düzeneğine uygulamaktadır.
- Tek baz istasyonuna bağlı güveni 2/3 gibi yapılandırılabilir eşik imzasıyla dağıtmaktadır.
- Sertifika zincirini kaldırarak toplam kriptografik veriyi 144 baytta tutmaktadır.
- Kuantum sonrası tam imzayı kritik SIB1 yoluna eklemek yerine denetim kayıtlarında kullanarak performans ve uzun dönem hesap verebilirlik arasında geçiş çözümü önermektedir.
- Sahtecilik algılama, inkâr edememe ve klasik doğrulama güvenliği için biçimsel tanımlar ve indirgeme tabanlı kanıtlar sunmaktadır.
- Kriptografik çekirdek ve kablosuz test uygulamasını açık kaynaklı olarak yayımlamaktadır.
Çalışmanın sınırlılıkları nelerdir?
- Bu çalışma hakem değerlendirmesinden geçmemiş bir preprinttir.
- BORG tam kuantum sonrası SIB1 kimlik doğrulaması sağlamaz; kuantum saldırısıyla üretilen sahte imzayı olay sonrasında kanıtlamayı amaçlar.
- Gerçek zamanlı saldırı önleme ile post-mortem sahtecilik kanıtı aynı güvenlik özelliği değildir.
- Deneyler ticari operatör ağında veya değiştirilemeyen ticari telefon taban bandında yapılmamıştır.
- 5G test düzeneğindeki ölçümler yalnızca 10 tekrarın ortalamasına dayanır; standart sapma, güven aralığı ve hata çubukları raporlanmamıştır.
- Çalışma geniş ölçekli yüzlerce veya binlerce baz istasyonu altında anahtar dağıtımı ve denetim depolamasının operasyonel maliyetini ölçmemiştir.
- Eşik değerine eşit veya daha fazla sayıda baz istasyonu ele geçirilirse dağıtık imza garantisi korunmaz.
- Yan kanal saldırıları, fiziksel anahtar çıkarma ve donanım arka kapıları kapsam dışındadır.
- Pasif dinleme, kablosuz karıştırma, gölgeleme/overshadowing, fiziksel katman saldırıları ve kullanıcı gizliliği çözülmemektedir.
- Röle saldırıları için zaman damgası önerilmiş olsa da mesafe sınırlama protokolü uygulanmamış ve deneysel olarak sınanmamıştır.
- Dolaşım senaryosu için farklı operatörler arasında güvenilir açık anahtar dağıtımı gerekmektedir; bu entegrasyon test düzeneğinde doğrulanmamıştır.
- Kimlik doğrulama başarısız olduğunda güvenlik yerine bağlantıyı seçen isteğe bağlı çalışma modu, kullanıcıyı geçici olarak doğrulanmamış baz istasyonuna bağlayabilir.
- Fail-stop mekanizmasının başarısı dağıtık denetim kayıtlarının bütünlüğüne, gizli ön işleme değerlerinin doğru korunmasına ve güvenilir AMF işlemine bağlıdır.
- Sonuçlar seçilen donanım, yazılım, kütüphane ve SIB1 yapılandırması için geçerlidir; farklı uygulamalarda gecikmeler değişebilir.
Çalışma neyi desteklemektedir?
Çalışma, SIB1 için doğrudan ve tam sertifika zincirli NIST-PQC imzalarının incelenen 5G yayın koşullarında ciddi parçalama ve gecikme ürettiğini desteklemektedir. Ayrıca hiyerarşik kimlik tabanlı 2/3 eşik imzasının tek SIB1’e sığabilecek kadar küçük tutulabildiğini ve kontrollü kablosuz test düzeneğinde birkaç milisaniyelik uçtan uca gecikmeyle çalışabildiğini göstermektedir.
Sonuçlar, hızlı klasik eşik imzası ile kuantum sonrası güvenli denetim kaydının ayrılmasının, 5G’nin anlık bağlantı gereksinimleri ile gelecekteki hesap verebilirlik hedefleri arasında uygulanabilir bir geçiş mimarisi oluşturabileceğini desteklemektedir.
Çalışma neyi kanıtlamamaktadır?
- BORG’un tam kuantum sonrası güvenli bir baz istasyonu imzası olduğunu kanıtlamamaktadır.
- Kuantum saldırganın ürettiği sahte yayınların kullanıcıları etkilemeden önce engelleneceğini göstermemektedir.
- BORG’un bütün 5G operatör ağlarına standart değişikliği olmadan doğrudan uygulanabileceğini kanıtlamamaktadır.
- Ticari telefonlar, ticari USIM’ler veya kapalı kaynaklı baz istasyonu yazılımlarıyla uyumluluk kanıtı sunmamaktadır.
- Röle, karıştırma, gölgeleme, pasif dinleme veya kullanıcı gizliliği sorunlarına tam çözüm getirmemektedir.
- ML-DSA’nın genel olarak kullanışsız olduğunu göstermemektedir; sonuç yalnızca SIB1’in küçük ve periyodik yayın yapısındaki doğrudan kullanımını hedeflemektedir.
- BORG’un standardizasyon, mevzuat, maliyet ve büyük ölçekli işletme açısından hazır bir ticari ürün olduğunu göstermemektedir.
Çalışmanın Yöntemi ve Bulguları
Araştırma tasarımı
| İncelenen unsur | Uygulanan yöntem | Ölçülen veya analiz edilen çıktı |
|---|---|---|
| 5G başlangıç protokolü | SIB1 paket boyutu, yayın periyodu ve protokol davranışının analizi | İmzanın tek pakete sığıp sığmaması ve parçalama gecikmesi |
| Ticari ağ gözlemi | İki ABD sağlayıcısında sekiz fiziksel hücrenin SIB1 ölçümü | 108–120 bayt gerçek SIB1 boyutu |
| BORG protokolü | Hiyerarşik kimlik tabanlı 2/3 eşik ve fail-stop imza tasarımı | İmzalama, doğrulama, ek yük ve güvenlik özellikleri |
| Kablosuz test | İki USRP B210, srsRAN, open5GS ve GPSDO ile havadan iletişim | Paket işleme, iletim ve uçtan uca gecikme |
| Kuantum sonrası karşılaştırma | ML-DSA başta olmak üzere NIST-PQC boyut ve süre analizi | Parça sayısı, toplam bayt ve bağlantı gecikmesi |
| Biçimsel güvenlik | Rastgele kehanet modeli, ECDLP indirgemesi ve ikinci ön görüntü direnci | Sahteciliğe dayanıklılık, fail-stop algılama ve inkâr edememe |
Test parametreleri
- İşlemci: Intel Core i7-12700H, 3,50 GHz.
- Bellek: 16 GiB.
- Depolama: 512 GiB SSD.
- İşletim sistemi: Ubuntu 22.04.4 LTS.
- Radyo donanımı: İki USRP B210.
- Saat kaynağı: 10 MHz Leo Bodnar GPSDO.
- 5G yazılımları: srsRAN ve open5GS.
- Eliptik eğri: secp224k1.
- Özet işlevi: SHA-256.
- Klasik güvenlik hedefi: 128 bit.
- Kuantum sonrası karşılaştırma düzeyi: NIST Seviye I.
- srsRAN SIB1 boyutu: 79 bayt.
- Kriptografik tekrar sayısı: 10.000.
- Kablosuz test tekrar sayısı: 10.
Tek imza için idealize edilmiş sonuçlar
| Yöntem | İmza üretimi | Doğrulama | Paket işleme | İletim | İmza boyutu | Açık anahtar | Uçtan uca süre |
|---|---|---|---|---|---|---|---|
| BLS | 0,42 ms | 1,15 ms | 0,03 ms | 0,01 ms’den düşük | 48 bayt | 96 bayt | 1,60 ms |
| ML-DSA | 0,12 ms | 0,03 ms | 0,57 ms | 160,02–1.280,02 ms | 2.420 bayt | 1.312 bayt | 160,74–1.280,74 ms |
| Schnorr-HIBS | 0,30 ms | 1,27 ms | 0,04 ms | 0,01 ms’den düşük | 64 bayt | 32 bayt | 1,61 ms |
| Merkezî BORG | 0,33 ms | 1,27 ms | 0,04 ms | 0,01 ms’den düşük | 64 bayt | 32 bayt | 1,64 ms |
| 2/3 BORG, ön işleme önceden yapılmış | 1,12 ms | 1,27 ms | 0,04 ms | 0,01 ms’den düşük | 64 bayt | 32 bayt | 2,43 ms |
| 2/3 BORG, ön işleme dâhil | 1,68 ms | 1,27 ms | 0,04 ms | 0,01 ms’den düşük | 64 bayt | 32 bayt | 2,99 ms |
Temel bulgular
- ML-DSA’nın hızlı kriptografik doğrulamasına rağmen büyük imza ve sertifika zinciri, 5G iletişim gecikmesini baskın hâle getirmiştir.
- 2/3 BORG’un nihai imzası tek bir SIB1 mesajına sığmış ve ek SIB1 parçası gerektirmemiştir.
- BORG’un 144 baytlık tam hiyerarşik ek yükü, ML-DSA’nın 12.276 baytlık toplam iletişim yükünden yaklaşık 85 kat düşüktür.
- 2/3 BORG’un 2,99 milisaniyelik uçtan uca gecikmesi, ML-DSA’nın 662,47–5.282,47 milisaniyelik aralığından yaklaşık 222–1.767 kat düşüktür.
- Merkezî BORG ile Schnorr-HIBS’in performansı benzerdir; BORG’un farkı fail-stop hesap verebilirliği ve eşikli sürümde dağıtık güven sağlamasıdır.
- Kuantum sonrası denetim imzası kritik kullanıcı bağlantı yolundan ayrıldığı için SIB1 doğrulama süresini doğrudan artırmamıştır.
İstatistiksel ve deneysel yorum sınırı
Araştırmacılar kriptografik işlemler için 10.000, kablosuz testler için 10 tekrarın ortalamasını vermiştir. Ancak tablolar standart sapma, medyan, uç değer, güven aralığı veya anlamlılık testi içermemektedir. Bu nedenle yöntemler arasındaki süre farkları açık ve büyük olsa da ölçümlerin değişkenliği nicel olarak değerlendirilememektedir.
ML-DSA gecikme aralığının geniş olmasının nedeni kriptografik işlem değişkenliğinden çok SIB1 yayın aralığının 20–160 milisaniye arasında değişebilmesi ve parçaların ardışık şekilde tamamlanma gereksinimidir. Sonuçların farklı baz istasyonu zamanlayıcıları, farklı SIB1 doluluk oranları ve farklı radyo koşullarında yeniden ölçülmesi gerekir.
Kaynak ve Yöntem Notu
Çalışmanın özgün adı: Future-Proofing Authentication Against Insecure Bootstrapping for 5G Networks: Feasibility, Resiliency, and Accountability
Yazarlar: Saleh Darzi; Mirza Masfiqur Rahman; Imtiaz Karim; Rouzbeh Behnia; Attila Altay Yavuz; Elisa Bertino.
Yazar sıralaması: İncelenen çalışmada yer aldığı biçimde korunmuştur.
Eş katkı veya eş birinci yazarlık: Belirtilmemiştir.
Sorumlu yazar: Yüklenen çalışmada özel bir sorumlu yazar işareti bulunmamaktadır. SSRN kaydında Saleh Darzi iletişim yazarı olarak listelenmektedir.
Kurumlar: Bellini College of Artificial Intelligence, Cybersecurity and Computing, University of South Florida; Department of Computer Science, Purdue University; Department of Computer Science, University of Texas at Dallas; School of Information Systems, University of South Florida.
arXiv kimliği: arXiv:2510.23457v3.
SSRN kaydı:SSRN özet numarası 6900315
Resmî arXiv bağlantısı:arXiv çalışma sayfası
Açık kaynak uygulama:BORG-Scheme GitHub deposu
Yayın yılı: İlk arXiv sürümü 2025; incelenen güncel v3 sürümü 7 Haziran 2026 tarihlidir.
Kaynak türü: Kriptografik protokol tasarımı, biçimsel güvenlik analizi ve gerçek kablosuz 5G test düzeneği içeren preprint.
Hakemlik durumu: Bu çalışma hakem değerlendirmesinden geçmemiş bir preprinttir; sonuçları bu sınırlılık dikkate alınarak okunmalıdır.
Dergi ve yayınevi: Hakemli ve kabul edilmiş bir dergi yayını doğrulanmamıştır. Yüklenen sürüm yalnızca “Preprint submitted to Elsevier” ifadesini taşımaktadır. Araştırmacının kişisel sayfası Elsevier Computer Networks başvurusunu, GitHub açıklaması ise IEEE Transactions on Dependable and Secure Computing başvurusunu belirtmektedir. Kaynaklar arasındaki bu çelişki nedeniyle kesin dergi veya yayınevi bilgisi verilmemiştir.
Destek bilgisi: Çalışma CNS 2350213, NSF 2112471, University of Texas System Rising STARs Award 40071109 ve University of Texas at Dallas başlangıç fonuyla desteklenmiştir.
Bu Türkçe makale, yüklenen çalışmanın metni, formülleri, algoritmaları, tabloları, 5G protokol şemaları, tehdit görselleri ve test düzeneği incelenerek hazırlanmıştır. Dış kaynaklar yalnızca başlık, yazar sırası, arXiv sürümü, DOI, kod deposu ve yayın durumu gibi bibliyografik kimlik bilgilerinin doğrulanması için kullanılmıştır. Yüklenen çalışmada bulunmayan bilimsel sonuç eklenmemiştir.
Çalışmanın temel yöntemsel sınırları; hakem değerlendirmesinin bulunmaması, ticari operatör sahasında sınanmaması, tam kuantum sonrası gerçek zamanlı kimlik doğrulama sağlamaması, kablosuz testlerde yalnızca 10 tekrar kullanılması, ölçüm belirsizliğinin raporlanmaması ve çok büyük ağ ölçeğinin deneysel olarak değerlendirilmemesidir. BORG’un sunduğu fail-stop özelliği, kuantum saldırısını önceden engelleyen tam bir kuantum sonrası imza değil; olay sonrasında doğrulanabilir sahtecilik kanıtı üretmeyi amaçlayan geçiş dönemi güvenlik mekanizmasıdır.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir