

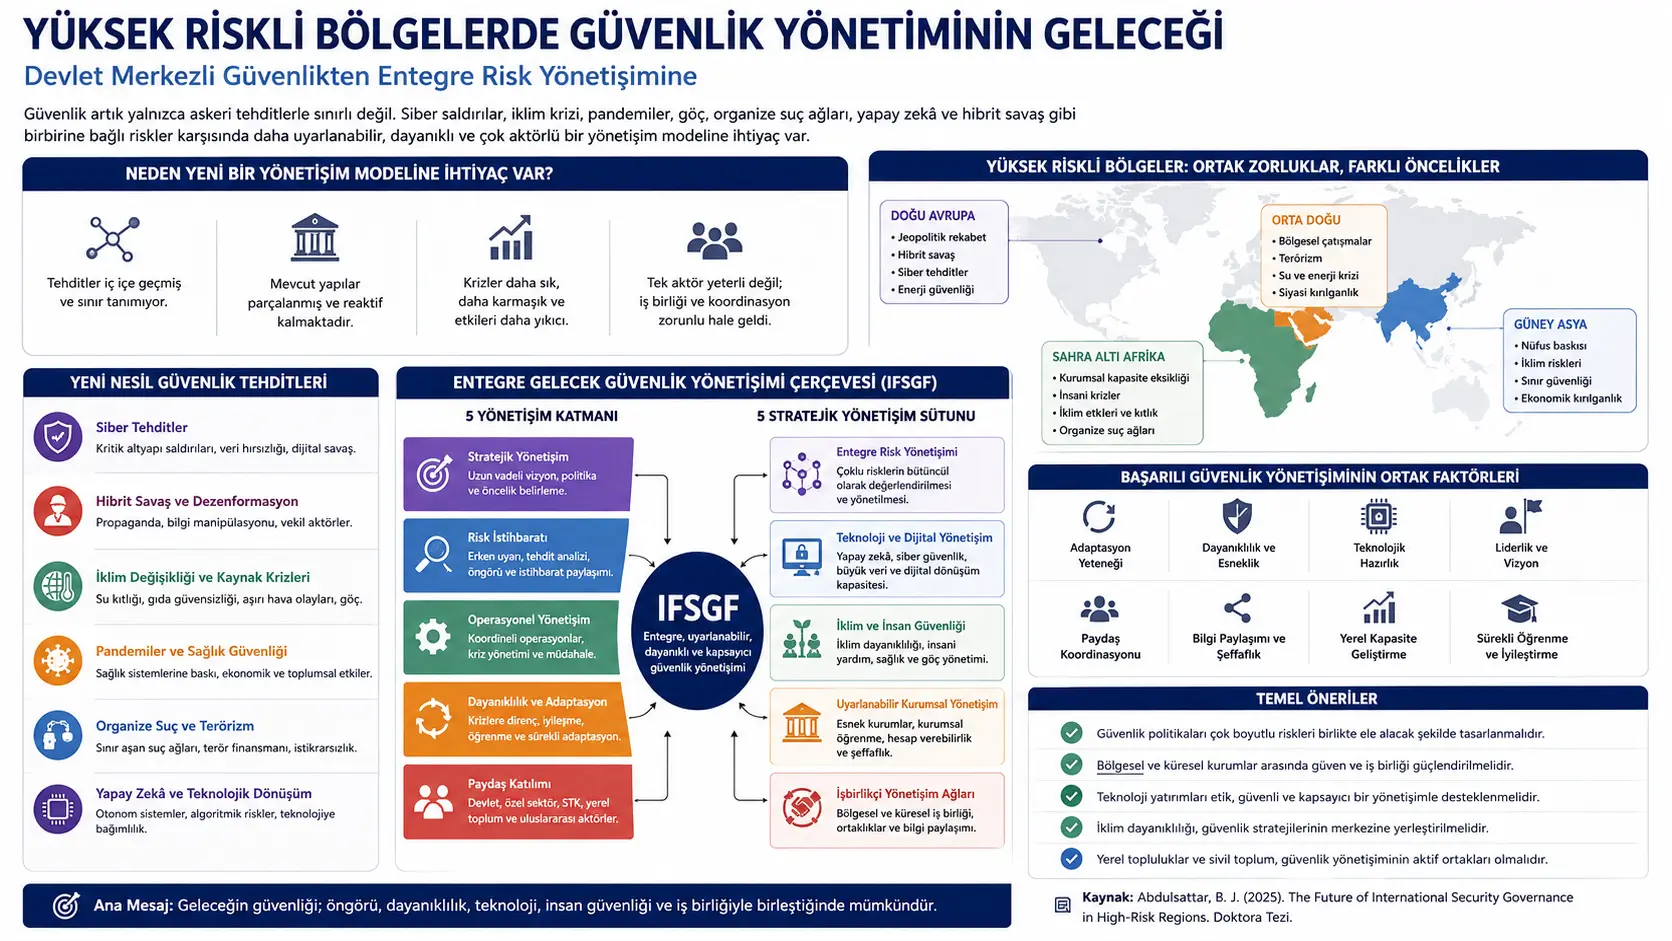
Güvenlik artık yalnızca sınırların korunması, orduların dengesi veya devletler arası savaş ihtimaliyle açıklanamıyor. Günümüzde siber saldırılar, iklim kaynaklı göç, gıda ve su güvensizliği, organize suç ağları, hibrit savaş, dezenformasyon, pandemi ve yapay zekâ gibi teknolojik dönüşümler aynı anda güvenlik sistemlerini etkiliyor. Bu nedenle güvenlik yönetişimi, klasik askeri ve devlet merkezli modelden daha geniş bir risk yönetimi mimarisine doğru evriliyor.
Bu doktora tezi, yüksek riskli bölgelerde uluslararası güvenlik yönetişiminin geleceğini inceliyor. Odak bölgeler Orta Doğu, Sahra Altı Afrika, Doğu Avrupa ve Güney Asya’dır. Bu bölgeler farklı tarihsel, politik ve kurumsal yapılara sahip olsa da ortak bir sorunla karşı karşıyadır: Tehditler birbirine bağlanmış durumdadır ve tek bir kurum, tek bir ülke veya tek bir güvenlik aracı bu karmaşıklığı tek başına yönetemez.
Çalışmanın ana katkısı, Integrated Future Security Governance Framework yani Entegre Gelecek Güvenlik Yönetişimi Çerçevesi olarak adlandırılan IFSGF modelidir. Bu model; stratejik yönetişim, risk istihbaratı, operasyonel yönetişim, dayanıklılık ve adaptasyon, paydaş katılımı gibi katmanları; entegre risk yönetişimi, teknoloji ve dijital yönetişim, iklim ve insan güvenliği, uyarlanabilir kurumsal yönetişim ve işbirlikçi yönetişim ağlarıyla birleştirir.
Problem Ne?
Yirminci yüzyılın büyük bölümünde güvenlik yönetimi çoğunlukla devletlerin askeri kapasitesi, ittifakları, caydırıcılığı ve sınır güvenliği üzerinden düşünülüyordu. Bu yaklaşım, devletler arası savaş ve askeri tehditlerin baskın olduğu dönemlerde anlamlıydı. Ancak yirmi birinci yüzyılın güvenlik ortamı çok daha parçalı ve karmaşık hale geldi.
Bugünün yüksek riskli bölgelerinde sorunlar tek başına ortaya çıkmıyor. Bir ülkedeki kurumsal zayıflık, sınır aşan organize suç ağlarını güçlendirebiliyor. İklim değişikliği su kıtlığını artırıyor; su kıtlığı tarımı, göçü, toplumsal gerilimi ve siyasi istikrarı etkiliyor. Siber saldırılar kritik altyapıyı hedef alabiliyor. Dezenformasyon, toplumsal güveni ve seçim süreçlerini zayıflatabiliyor. Pandemi gibi sağlık krizleri ekonomik dayanıklılığı ve kamu kurumlarının güvenilirliğini sarsabiliyor.
Bu yüzden temel sorun yalnızca “hangi tehdit daha büyük?” sorusu değildir. Daha kritik soru şudur: Birden fazla tehdit aynı anda ve birbirini güçlendirerek ortaya çıktığında, uluslararası kurumlar, devletler, bölgesel örgütler, özel sektör ve sivil toplum bu karmaşık riskleri nasıl birlikte yönetebilir?
Çalışmanın ele aldığı merkezi boşluk burada ortaya çıkar. Mevcut güvenlik yönetişimi yapıları çoğu zaman sektörlere ayrılmış, kurumlar arasında parçalanmış ve krizlere karşı reaktif kalmıştır. Oysa yüksek riskli bölgelerde etkili güvenlik yönetimi; önceden görme, risk istihbaratı üretme, aktörler arası koordinasyon, teknoloji okuryazarlığı, iklim dayanıklılığı ve toplumsal güvenlik boyutlarını birlikte ele almak zorundadır.
Yöntem Ne Öneriyor?
Çalışma nitel ve keşifsel bir araştırma tasarımına dayanır. Nicel modelleme veya saha deneyi yürütmek yerine, akademik literatür, hükümet yayınları, uluslararası kuruluş raporları, politika belgeleri ve stratejik güvenlik değerlendirmeleri üzerinden geniş bir doküman analizi yapar.
Yöntem dört ana bileşen üzerine kuruludur. Birincisi tematik analizdir. Bu analiz, güvenlik yönetişimi literatüründe ve kurum raporlarında tekrar eden ana temaları belirlemeye yarar. Örneğin adaptasyon, dayanıklılık, teknoloji, iklim güvenliği, insan güvenliği, paydaş koordinasyonu ve kurumsal öğrenme gibi temalar bu şekilde görünür hale gelir.
İkinci bileşen doküman analizidir. Çalışma, güvenlik kurumları, uluslararası örgütler ve politika belgelerinde yer alan eğilimleri inceleyerek mevcut yönetişim mimarisinin güçlü ve zayıf taraflarını değerlendirir.
Üçüncü bileşen karşılaştırmalı bölgesel değerlendirmedir. Orta Doğu, Sahra Altı Afrika, Doğu Avrupa ve Güney Asya karşılaştırılır. Bu karşılaştırma, her bölgenin farklı güvenlik önceliklerine sahip olduğunu ama bazı başarı faktörlerinin ortak biçimde tekrarlandığını gösterir.
Dördüncü bileşen kavramsal sentezdir. Çalışma, bulguları bir araya getirerek Integrated Future Security Governance Framework adlı geleceğe dönük bir yönetişim modeli geliştirir. Bu model yalnızca mevcut durumu açıklamakla kalmaz; kurumların gelecekte hangi kapasitelere ihtiyaç duyacağını da çerçevelemeye çalışır.
Teorik arka planda dört yaklaşım öne çıkar: Security Governance Theory, Human Security Theory, Risk Society Theory ve Complex Adaptive Systems Theory. Bu teoriler birlikte kullanılarak güvenliğin yalnızca askeri veya devlet merkezli değil; insan, çevre, teknoloji, kurum, risk ve sistem adaptasyonu boyutlarıyla anlaşılması hedeflenir.
Formüller Ne Anlatıyor?
Çalışmada matematiksel formül, istatistiksel model veya sayısal denklem bulunmamaktadır. Araştırma nitel, karşılaştırmalı ve kavramsal bir güvenlik yönetişimi analizidir. Bu nedenle aktarılacak orijinal matematiksel formül yoktur.
Ancak çalışmanın ana mantığı, Verianla okuyucusu için sade bir yönetişim ilişkisiyle şöyle gösterilebilir:
Bu ifade çalışmada birebir formül olarak yer almaz; tezin ana bulgusunu anlaşılır biçimde özetleyen editoryal bir gösterimdir.
Yüksek riskli bölgelerde güvenlik sorunlarının neden karmaşıklaştığı ise şu şekilde sadeleştirilebilir:
Bu ilişki, modern güvenlik sorunlarının tek bir kaynaktan doğmadığını; siyasi, çevresel, teknolojik, ekonomik ve kurumsal faktörlerin birleşimiyle büyüdüğünü anlatır.
Çalışmanın önerdiği IFSGF modeli de sade biçimde şöyle okunabilir:
Beş yönetişim katmanı şunlardır:
Beş stratejik sütun ise şu şekilde özetlenebilir:
Bu gösterimler, çalışmanın kavramsal yapısını sadeleştirmek için hazırlanmıştır. Matematiksel kesinlik iddiası taşımaz; modelin mantığını görsel ve analitik olarak açıklamaya yarar.
Grafik, Tablo ve Şema Ana Mesajı
Çalışmanın ana şema mantığı, güvenlik yönetişimini tek katmanlı bir devlet faaliyeti olarak değil, çok katmanlı bir sistem olarak ele alır. Bu sistemde stratejik karar alma, risk istihbaratı, operasyonel uygulama, kriz sonrası dayanıklılık ve paydaş katılımı birbirinden kopuk değil, birbirini tamamlayan parçalar olarak görülür.
IFSGF çerçevesinin en önemli mesajı, geleceğin güvenlik kurumlarının yalnızca tehditlere tepki veren yapılar olmaktan çıkması gerektiğidir. Kurumlar, riskleri önceden görmeli, farklı aktörlerden gelen bilgiyi birleştirmeli, yerel gerçeklikleri hesaba katmalı ve krizden sonra eski haline dönmekle yetinmeyip daha güçlü bir yapıya evrilmelidir.
Bölgesel karşılaştırma, yüksek riskli bölgelerin aynı sorunları aynı biçimde yaşamadığını gösterir. Orta Doğu ve Doğu Avrupa’da jeopolitik rekabet ve stratejik güvenlik gerilimleri daha belirgin görünür. Sahra Altı Afrika’da kalkınma, kurumsal kapasite, kaynak kıtlığı ve insani güvenlik boyutları daha fazla öne çıkar. Güney Asya’da ise iklim baskısı, nüfus, kalkınma ihtiyaçları ve jeopolitik gerilimler birlikte çalışır.
Teknoloji başlığı iki yönlüdür. Yapay zekâ, büyük veri, siber güvenlik sistemleri, öngörüsel analiz ve dijital gözetim araçları güvenlik kurumlarının erken uyarı ve karar alma kapasitesini artırabilir. Fakat aynı teknolojiler yeni kırılganlıklar da üretir. Siber saldırılar, veri gizliliği sorunları, teknolojik bağımlılık, algoritmik yanlılık ve otonom sistemlerin kontrolü geleceğin güvenlik yönetişiminde yeni risk alanlarıdır.
İklim güvenliği, çalışmanın ana şematik mesajlarından biridir. İklim değişikliği doğrudan askeri tehdit olmayabilir; fakat su kıtlığı, gıda güvensizliği, göç, sağlık riski, ekonomik kırılganlık ve toplumsal gerilimleri artırarak güvenlik ortamını ağırlaştırır. Bu nedenle iklim, güvenlik politikasının dışında değil, merkezinde değerlendirilmelidir.
Son olarak, paydaş katılımı şeması önemli bir mesaj verir. Geleceğin güvenlik yönetişimi yalnızca hükümetler ve ordular tarafından yürütülemez. Uluslararası kuruluşlar, bölgesel örgütler, teknoloji şirketleri, insani yardım aktörleri, yerel yönetimler, akademik kurumlar, sivil toplum ve yerel topluluklar güvenlik yönetiminde daha fazla rol almak zorundadır.
Deneyler Nasıl Yapılmış?
Bu çalışma laboratuvar deneyi, anket temelli saha araştırması veya sayısal modelleme yapmaz. Araştırma, nitel keşifsel tasarım üzerine kuruludur. Kullanılan veriler ikincil kaynaklardan, yani akademik yayınlardan, uluslararası kurum raporlarından, hükümet belgelerinden, stratejik güvenlik değerlendirmelerinden ve politika dokümanlarından elde edilir.
Analiz süreci üç ana düzeyde ilerler. İlk düzeyde literatür taraması yapılır. Bu aşamada güvenlik yönetişiminin tarihsel gelişimi, geleneksel ve geleneksel olmayan tehditler, insan güvenliği, risk toplumu, karmaşık uyarlanabilir sistemler, teknoloji ve iklim güvenliği gibi başlıklar değerlendirilir.
İkinci düzeyde tematik analiz uygulanır. Metinlerde tekrar eden kavramlar ve yönetişim sorunları belirlenir. Adaptasyon, dayanıklılık, paydaş koordinasyonu, teknolojik hazırlık, stratejik öngörü, liderlik, bilgi paylaşımı ve kurumsal öğrenme gibi temalar bu aşamada öne çıkar.
Üçüncü düzeyde karşılaştırmalı bölgesel analiz yapılır. Orta Doğu, Sahra Altı Afrika, Doğu Avrupa ve Güney Asya farklı güvenlik ortamları olarak ele alınır. Her bölge için tehdit öncelikleri, kurumsal kapasite, teknolojik hazırlık, iklim riski, aktör çeşitliliği ve yönetişim zorlukları karşılaştırılır.
Son aşamada kavramsal sentez yapılır. Bu sentez, IFSGF modelinin oluşturulmasına temel sağlar. Model, literatürdeki teorik çerçeveleri ve bölgesel analizden çıkan ortak başarı faktörlerini birleştirerek geleceğe dönük bir güvenlik yönetişimi mimarisi önerir.
Sonuçlar Ne Gösteriyor?
İlk sonuç, uluslararası güvenlik yönetişiminin devlet merkezli ve askeri ağırlıklı modelden çok aktörlü, çok sektörlü ve risk temelli bir modele doğru evrildiğidir. Devletler hâlâ merkezi önemdedir; fakat artık tek başına yeterli değildir. Uluslararası örgütler, özel sektör, sivil toplum, teknoloji sağlayıcıları ve yerel topluluklar güvenlik ortamının parçası haline gelmiştir.
İkinci sonuç, tehditlerin birbirinden ayrılamayacak kadar iç içe geçtiğidir. Siber saldırı yalnızca teknik bir sorun değildir; kritik altyapı, ekonomi, kamu güveni ve siyasi istikrar üzerinde sonuç doğurabilir. İklim krizi yalnızca çevre sorunu değildir; kaynak güvenliği, göç, sağlık ve çatışma dinamiklerini etkileyebilir. Pandemi yalnızca sağlık krizi değildir; devlet kapasitesi, tedarik zinciri, toplumsal güven ve ekonomik dayanıklılık üzerinde güvenlik etkisi yaratabilir.
Üçüncü sonuç, teknolojinin hem fırsat hem risk olduğudur. Yapay zekâ, büyük veri ve dijital sistemler erken uyarı, risk analizi ve kriz yönetimi için güçlü araçlar sağlayabilir. Ancak teknoloji aynı zamanda siber saldırı yüzeyini genişletir, etik sorunlar doğurur, veri güvenliği riskleri yaratır ve teknolojiye bağımlı kurumları yeni kırılganlıklara açık hale getirir.
Dördüncü sonuç, iklim değişikliğinin bir tehdit çarpanı olarak ele alınması gerektiğidir. İklim baskısı, zaten kırılgan olan bölgelerde su, gıda, sağlık, göç ve ekonomik istikrar alanlarını etkileyerek güvenlik sorunlarını ağırlaştırabilir.
Beşinci sonuç, yönetişim etkinliğinin bazı ortak faktörlere bağlı olduğudur. Bölgesel farklılıklar olsa da adaptasyon, dayanıklılık, teknolojik hazırlık, liderlik, paydaş koordinasyonu ve kurumsal öğrenme başarılı güvenlik yönetişimi için tekrar eden belirleyiciler olarak ortaya çıkar.
Altıncı sonuç, IFSGF modelinin çalışmanın ana katkısı olduğudur. Bu model, güvenlik yönetişimini yalnızca tehdit yanıtı olarak değil; stratejik öngörü, risk istihbaratı, operasyonel kapasite, dayanıklılık ve paydaş katılımı birleşimi olarak düşünür.
Bu Neden Önemli?
Bu çalışma, güvenlik tartışmasını dar askeri çerçeveden çıkarıp daha geniş bir küresel risk yönetimi perspektifine taşıdığı için önemlidir. Yüksek riskli bölgelerde istikrarsızlık çoğu zaman yalnızca silahlı çatışmadan doğmaz. Kurumsal kapasite eksikliği, iklim baskısı, ekonomik kırılganlık, sosyal parçalanma, teknolojik yetersizlik, yanlış bilgi ve sınır aşan suç ağları birlikte çalışır.
Bu nedenle geleceğin güvenlik kurumları yalnızca askerî güç, sınır kontrolü veya kriz sonrası müdahaleyle başarılı olamaz. Önleyici analiz, erken uyarı, veri paylaşımı, yerel kapasite geliştirme, insani güvenlik, iklim dayanıklılığı ve teknoloji yönetişimi aynı güvenlik mimarisinin parçaları haline gelmelidir.
Çalışmanın politika açısından önemi de buradadır. Eğer kurumlar tehditleri ayrı ayrı dosyalar gibi yönetmeye devam ederse, gerçek dünyadaki bağlantıları kaçırabilir. Siber güvenlik, iklim, göç, kamu sağlığı, organize suç ve jeopolitik rekabet aynı sistem içinde ele alınmadığında, müdahaleler eksik veya geç kalabilir.
Akademik açıdan çalışma, güvenlik yönetişimi teorisini insan güvenliği, risk toplumu ve karmaşık uyarlanabilir sistemler yaklaşımıyla birleştirerek daha kapsamlı bir analiz dili önerir. Pratik açıdan ise güvenlik kurumlarına şu mesajı verir: Geleceğe hazır olmak, yalnızca daha fazla kaynak değil; daha iyi koordinasyon, daha hızlı öğrenme ve daha esnek kurumsal tasarım gerektirir.
Dikkat Noktaları
İlk dikkat noktası, çalışmanın doktora tezi niteliğinde olmasıdır. Tez kapsamlı bir literatür ve belge sentezi sunar; ancak doğrudan saha görüşmeleri, nicel veri seti veya deneysel test içermez. Bu nedenle bulgular, geniş kaynak taramasına dayalı kavramsal ve karşılaştırmalı sonuçlar olarak okunmalıdır.
İkinci dikkat noktası, güvenlik alanında kamuya açık kaynak sınırlılığıdır. Uluslararası güvenlik ve kriz yönetimiyle ilgili bazı bilgiler gizli veya erişime kapalı olabilir. Çalışma, kamuya açık akademik, kurumsal ve politika kaynaklarına dayanır. Bu durum, özellikle operasyonel güvenlik ayrıntıları bakımından doğal bir sınırlılık yaratır.
Üçüncü dikkat noktası, yüksek riskli bölgelerin çeşitliliğidir. Orta Doğu, Sahra Altı Afrika, Doğu Avrupa ve Güney Asya kendi içinde çok farklı ülkeler, kurumlar ve kriz dinamikleri barındırır. Bu nedenle bölgesel sonuçlar genelleştirilirken dikkatli olunmalıdır.
Dördüncü dikkat noktası, gelecek tahmininin doğasıdır. Çalışma geleceğe dönük bir yönetişim modeli önerir; ancak güvenlik ortamı belirsizdir. Teknolojik gelişmeler, savaşlar, iklim olayları, siyasi kırılmalar veya yeni krizler mevcut öngörüleri değiştirebilir. Bu yüzden model, kesin tahmin değil, uyarlanabilir stratejik çerçeve olarak görülmelidir.
Beşinci dikkat noktası, teknoloji iyimserliğidir. Yapay zekâ ve büyük veri güvenlik yönetiminde faydalı olabilir; fakat demokratik denetim, mahremiyet, hesap verebilirlik, algoritmik yanlılık ve sivil özgürlükler dikkate alınmadan kullanılırsa güvenliği güçlendirmek yerine yeni riskler yaratabilir.
Son olarak, bu içerik güvenlik politikası veya operasyonel müdahale tavsiyesi değildir. Yüksek riskli bölgelerde uygulanacak güvenlik stratejileri, yerel bağlam, hukuk, insan hakları, diplomatik süreçler ve uzman kurum değerlendirmeleriyle birlikte ele alınmalıdır.
Sonuç
Bu çalışma, uluslararası güvenlik yönetişiminin geleceğine dair temel bir dönüşümü görünür kılıyor. Güvenlik artık yalnızca devletlerin askeri kapasitesiyle yönetilebilecek bir alan değildir. Siber tehditler, hibrit savaş, iklim krizi, pandemi, göç, organize suç, teknolojik kırılmalar ve toplumsal kırılganlıklar birlikte hareket eden karmaşık risk alanları oluşturur.
Tezin ana mesajı şudur: Yüksek riskli bölgelerde güvenlik yönetimi ancak entegre, uyarlanabilir, teknoloji okuryazarı, iklim ve insan güvenliğini dikkate alan, çok aktörlü ve dayanıklılık temelli bir modelle güçlendirilebilir.
IFSGF modeli bu ihtiyaca yanıt olarak geliştirilmiştir. Model; stratejik yönetişim, risk istihbaratı, operasyonel kapasite, dayanıklılık ve paydaş katılımı gibi katmanları; entegre risk yönetimi, dijital yönetişim, iklim ve insan güvenliği, kurumsal adaptasyon ve işbirlikçi ağlarla birleştirir.
Verianla açısından çalışmanın ana değeri, güvenlik kavramını daha geniş bir sistem sorunu olarak ele almasıdır. Geleceğin güvenliği yalnızca daha güçlü ordularla değil; daha dayanıklı kurumlar, daha iyi bilgi paylaşımı, daha akıllı teknoloji kullanımı, daha kapsayıcı paydaş katılımı ve daha erken risk okuma kapasitesiyle şekillenecektir.
Kaynak ve Yöntem Notu
Bu içerik, Bashar Jabbar Abdulsattar tarafından hazırlanan “The Future of International Security Governance in High-Risk Regions” başlıklı doktora tezine dayalı olarak hazırlanmıştır. Çalışma; uluslararası güvenlik yönetişimi, yüksek riskli bölgeler, küresel risk operasyonları, teknolojik dönüşüm, iklim güvenliği, insan güvenliği, kurumsal dayanıklılık ve Integrated Future Security Governance Framework konularını nitel keşifsel araştırma, tematik analiz, doküman analizi, karşılaştırmalı bölgesel değerlendirme ve kavramsal sentez yoluyla ele almaktadır.
Bu içerik birebir çeviri değildir; çalışmanın ana fikri Verianla yayın çizgisine uygun biçimde sadeleştirilmiş ve özgün Türkçe editoryal makaleye dönüştürülmüştür.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir