

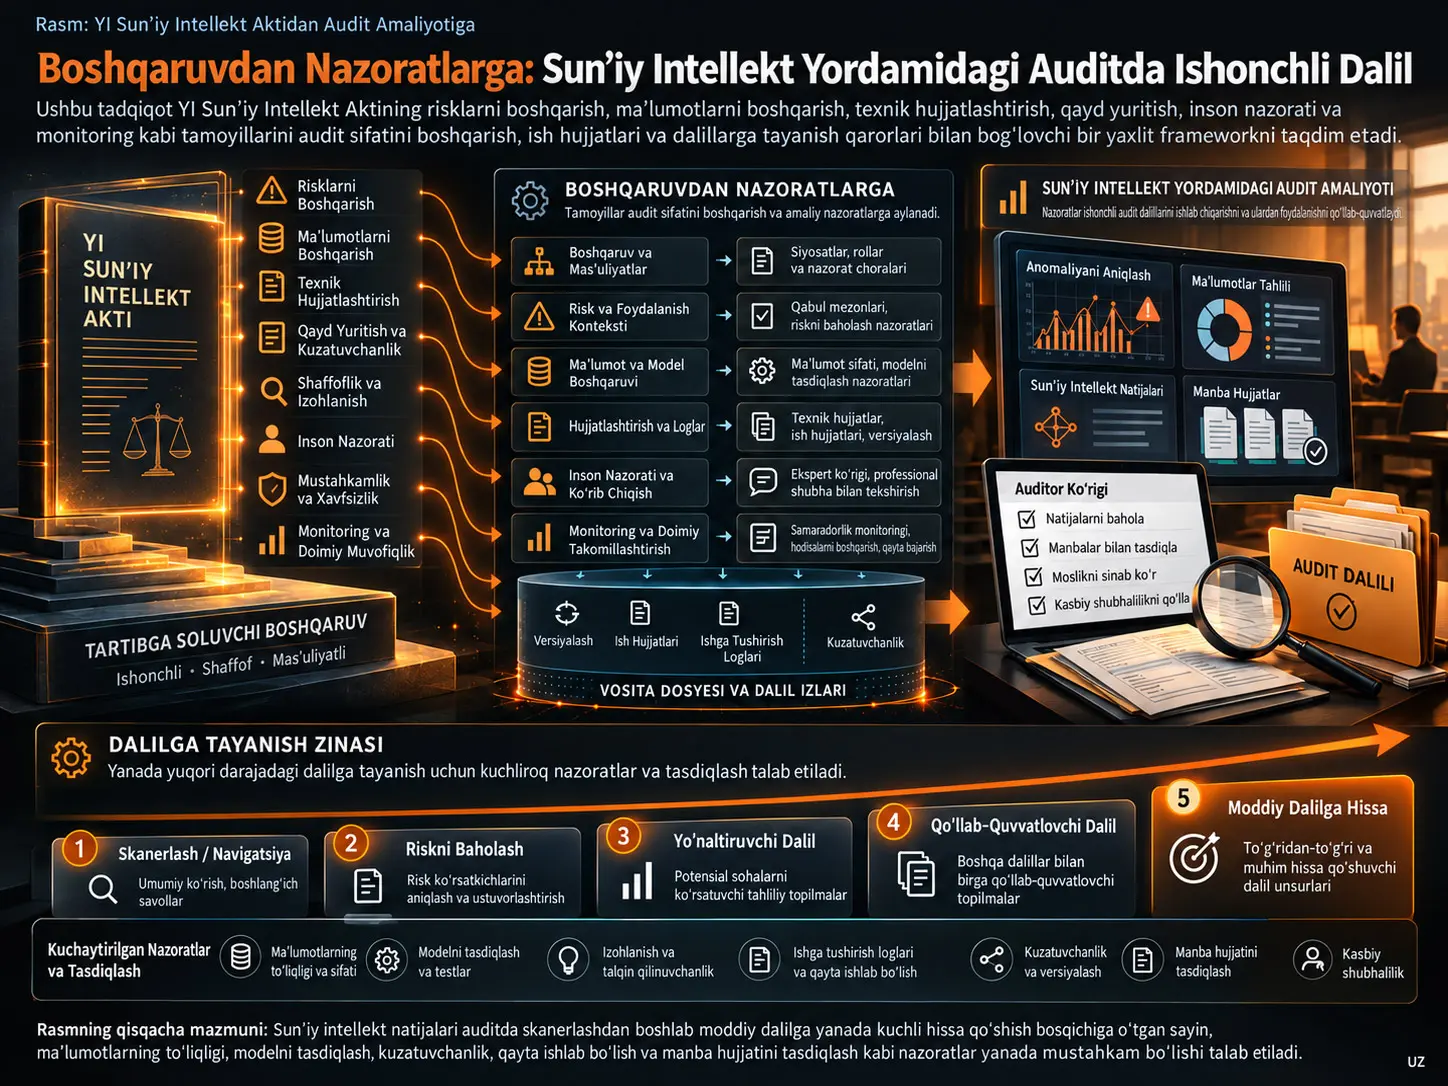
Boshqaruvdan nazorat choralariga o‘tish doirasi (governance-to-controls framework) — YI Sun’iy Intellekt Aktidagi risklarni boshqarish, ma’lumotlarni boshqarish, texnik hujjatlashtirish, qayd yuritish, shaffoflik, inson nazorati, mustahkamlik, kiberxavfsizlik va hayotiy sikl monitoringi kabi boshqaruv maqsadlarini audit firmalarining sifatni boshqarish tizimi, audit ish hujjatlari, ko‘rib chiqish jarayonlari va sun’iy intellekt natijasiga tayanish qarorlari bilan bog‘laydigan konseptual audit loyihalash doirasidir. János Kálmán tadqiqoti sun’iy intellekt auditda qanchalik “muvaffaqiyatli” ekanini tajribaviy o‘lchash o‘rniga, AI chiqishi audit jarayonida qaysi sharoitlarda faqat skrining va yo‘naltirish vositasi bo‘lib qolishi, qaysi sharoitlarda qo‘llab-quvvatlovchi dalil sifatiga ega bo‘lishi va qaysi yanada tor sharoitlarda mazmuniy audit daliliga hissa qo‘sha olishi kerakligini tizimli ravishda ko‘rib chiqadi.
Tadqiqotning asosiy muammosi AI yordamidagi auditda faqat model aniqligiga qarash yetarli emasligidir. Chiqish texnik jihatdan kuchli ko‘rinsa ham, foydalanilgan ma’lumotning manbasi va to‘liqligi noma’lum bo‘lsa, model versiyasi va konfiguratsiyasi qayd etilmagan bo‘lsa, jarayonni qayta ishlab bo‘lmasa, noto‘g‘ri musbat va noto‘g‘ri manfiy xatti-harakat baholanmagan bo‘lsa, manba hujjatlar bilan tekshiruv qilinmasa yoki inson ko‘rib chiqishi faqat rasmiy darajada qolsa, bu chiqishning audit dalili sifatidagi ishonchliligi cheklangan bo‘lishi mumkin.
Tadqiqot YI Sun’iy Intellekt Akti audit standarti emasligini va har bir audit vositasiga avtomatik tarzda to‘g‘ridan-to‘g‘ri huquqiy majburiyat yuklamasligini alohida ta’kidlaydi. Buning o‘rniga uch xil aloqadorlik darajasini belgilaydi: bevosita huquqiy aloqadorlik, bilvosita audit aloqadorligi va boshqaruv mezoni sifatidagi aloqadorlik. Ushbu farqlash orqali AI Act talablari audit standartlariga tenglashtirilmasdan, ular o‘rtasida funksional ko‘prik quriladi.
Tadqiqot ishlab chiqqan asosiy tuzilmalar: AI Act bilan IAASB audit/sifat standartlarini bog‘laydigan kuzatiladigan nazorat matritsasi, AI yordamidagi audit dalili uchun risk tipologiyasi, sifatni boshqarish integratsiya modeli, hujjatlashtirish va ko‘rib chiqish nazorat ro‘yxati hamda uch darajali mutanosib yetuklik modeli. Muallifning asosiy chegarasi aniq: bu doira hozircha haqiqiy audit firmalarida empirik tasdiqlangan ishlash modeli emas.
Auditda sun’iy intellekt nega faqat “texnologiyadan foydalanish” masalasi emas?
Audit ma’lumotlar tahlili, robotlashtirilgan jarayonlarni avtomatlashtirish, jarayonlarni tahlil qilish, mashinaviy o‘rganish va generativ sun’iy intellekt juda katta operatsiyalar populyatsiyasini skanerlash, noodatiy yozuvlarni aniqlash, hujjatlarni tasniflash va ayrim audit ishlarini avtomatlashtirish imkonini beradi. Biroq texnologiya audit zanjiriga kirishi bilan yangi bog‘liqliklar ham paydo bo‘ladi. Chiqish sifati faqat algoritmga emas, balki ma’lumotning to‘liqligi, transformatsiya bosqichlari, model versiyasi, chegara qiymatlari, yetkazib beruvchi infratuzilmasi, xavfsizlik nazoratlari va auditorning chiqishni qanday talqin qilishiga ham bog‘liq bo‘ladi.
Shuning uchun tadqiqot markazidagi savol “AI to‘g‘ri bashorat qiladimi?” degan savoldan kengroq. Auditor quyidagi savollarga ham javob bera olishi kerak: Foydalanilgan ma’lumot qayerdan kelgan? Populyatsiya to‘liqmi? Ma’lumot manba tizimi bilan solishtirib chiqildimi? Model qaysi versiyada edi? Parametrlar o‘zgartirildimi? Xuddi shu protsedurani qayta bajarish mumkinmi? Modelning ma’lum cheklovlari nimalar? Noto‘g‘ri musbat va noto‘g‘ri manfiy xatti-harakati qanday? Chiqishga qarshi muqobil izohlar izlandimi? Natija manba hujjatlar bilan tasdiqlandimi? Ko‘rib chiquvchi shaxs chiqishga haqiqatan ham e’tiroz bildirdimi?
Tadqiqot hal qilishga urinayotgan uch bo‘shliq
Tadqiqot adabiyotdagi uch bo‘shliqni o‘zaro bog‘laydi. Birinchidan, AI yordamidagi audit adabiyoti texnologik imkoniyatlar va joriy etish qiyinchiliklarini muhokama qilsa-da, ularni firma va audit topshirig‘i darajasidagi kuzatiladigan sifat boshqaruvi nazoratlariga aylantiradigan tuzilma cheklangan. Ikkinchidan, audit dalili adabiyoti dalilning yetarliligi va muvofiqligini tushuntirsa-da, ma’lumot kelib chiqishi, model validatsiyasi, tushuntiriluvchanlik, loglar, inson nazorati va manba hujjatni tekshirish kabi AIga xos omillarni dalilga tayanish darajasiga bog‘laydigan amaliy doira yetishmaydi. Uchinchidan, AI boshqaruvi va huquq adabiyoti tartibga soluvchi majburiyatlarni tahlil qiladi, ammo ularni ish hujjati dizayni, ko‘rib chiquvchi mas’uliyati va audit dalili qarorlariga bevosita aylantirmaydi.
Tadqiqotning uch savoli
- RQ1: YI Sun’iy Intellekt Aktining boshqaruv talablari audit firmasining sifatni boshqarish tizimiga va topshiriq darajasidagi sifat boshqaruviga qanday moslashtirilishi mumkin?
- RQ2: AI boshqaruvining qaysi talablari AI yordamidagi audit dalilining ishonchliligi va hujjatlashtirilishi uchun eng muhimdir va ular audit protseduralarida qanday amaliyotga aylantirilishi mumkin?
- RQ3: Ma’lumot riski, model riski, inson nazorati riski va xavfsizlik riski kabi AIga xos risklarni kamaytirgan holda audit sifati va kasbiy skeptitsizmni saqlaydigan nazorat va qayd mexanizmlari nimalar?
YI Sun’iy Intellekt Akti audit firmalari uchun bevosita audit standartimi?
Yo‘q. Tadqiqot doirasida YI Sun’iy Intellekt Akti audit standarti yoki barcha AI yordamidagi audit vositalariga avtomatik qo‘llanadigan universal audit majburiyati emas. Huquqiy qo‘llanish tizim turiga, foydalanish kontekstiga va audit firmasi provayder, deployer yoki boshqa tartibga solinadigan rolni olgan-olmaganiga bog‘liq. Shu sabab tadqiqot AI Act qoidalarini audit standartlariga tenglashtirish o‘rniga, bevosita huquqiy majburiyat mavjud holatlarni, AI Act hujjatlari audit uchun axborot manbai bo‘lgan holatlarni va Akt faqat boshqaruv mezoni taqdim etadigan holatlarni ajratadi.
AI Act va audit o‘rtasidagi uch xil aloqa
| Aloqa turi | Tadqiqotdagi ma’nosi | Audit uchun natija |
|---|---|---|
| Bevosita huquqiy aloqadorlik | Firma, yetkazib beruvchi yoki mijoz AI Act doirasida tartibga solinadigan rolni bajaradi va tegishli tizim Akt qamroviga kiradi. | Tegishli huquqiy majburiyatlar amalda qo‘llanayotgan-qo‘llanmayotgani alohida aniqlanishi kerak. |
| Bilvosita audit aloqadorligi | Muvofiqlik baholashlari, texnik hujjatlar, hodisa qaydlari yoki monitoring hisobotlari mijozning moliyaviy hisobot risklari nuqtai nazaridan audit axborotiga aylanadi. | Hujjatlar potensial audit axboroti bo‘lishi mumkin; biroq ularning mavjudligi o‘z-o‘zidan ishonchli dalil ekanini anglatmaydi. |
| Boshqaruv mezoni sifatidagi aloqadorlik | AI Act audit protsedurasiga bevosita huquqiy vazifa yuklamasa ham, risk boshqaruvi, log yuritish va inson nazorati kabi tuzilmalari bilan nazorat dizayni mezonini taqdim etadi. | Firma o‘z AI foydalanishini ko‘proq kuzatiladigan, qayta ko‘rib chiqiladigan va nazorat qilinadigan qilishi mumkin. |
“AI in audit” va “audit of AI” nega ajratilishi kerak?
AI in audit, audit firmasining ma’lumotlar tahlili, jarayonlarni tahlil qilish, mashinaviy o‘rganish, RPA yoki generativ sun’iy intellektdan o‘z audit protseduralarida foydalanishidir. Audit of AI esa mijozning AI tizimlari, ularning nazoratlari, hodisa qaydlari, muvofiqlik hujjatlari va moliyaviy hisobotga ehtimoliy ta’sirlarini audit nuqtai nazaridan baholashdir. Ikki kontekstning dalil manbalari, huquqiy rollari, mustaqillik risklari, texnik malaka talablari va hujjatlashtirish kutilmalari bir xil emas.
Sakkizta boshqaruv sohasi
Tadqiqot AI boshqaruvi va audit sifat boshqaruvi o‘rtasida sakkizta asosiy nazorat sohasini belgilaydi:
- Risklarni boshqarish
- Ma’lumotlarni boshqarish
- Texnik hujjatlashtirish va kuzatiluvchanlik
- Log yuritish va qaydlarni saqlash
- Shaffoflik va kommunikatsiya
- Inson nazorati va hisobdorlik
- Aniqlik, mustahkamlik va kiberxavfsizlik
- Monitoring va tuzatish choralari
Doiraning muhim xususiyati bu sohalarni mavhum etik tamoyillar sifatida qoldirmasligidir. Har bir boshqaruv sohasi risk, mas’ul shaxs yoki bo‘linma, nazorat qachon ishlashi, ish hujjatida qanday dalil bo‘lishi, ko‘rib chiquvchi nimani sinashi va nazorat muvaffaqiyatsiz bo‘lsa qoladigan risk bilan bog‘lanadi.
Sun’iy intellekt chiqishi qachon audit dalili sifatida yuqoriroq vazn olishi mumkin?
Tadqiqotga ko‘ra, dalil vazni faqat model “AI” ekanligi yoki yuqori aniqlik ko‘rsatishi bilan oshmaydi. Yuqoriroq tayanish darajasi kirish populyatsiyasining to‘liq va solishtirilgan bo‘lishi, ma’lumot transformatsiyalarining hujjatlashtirilishi, modelning mo‘ljallangan populyatsiya va audit tasdig‘i uchun validatsiya qilinishi, chegara tanlovining asoslanishi, noto‘g‘ri musbat va noto‘g‘ri manfiy natijalarning baholanishi, ishga tushirishning qayta ishlab bo‘lishi, ko‘rib chiquvchining chiqishga mazmunli tarzda e’tiroz bildira olishi va natijalarning manba hujjatlar bilan tekshirilishi kabi shartlarga bog‘liq.
AI chiqishiga tayanishning besh bosqichi
| Bosqich | AI chiqishining roli | Auditdagi ma’nosi |
|---|---|---|
| 1. Skrining / navigatsiya | Inson ko‘rib chiqishi uchun hujjat, operatsiya yoki bandni topadi. | AI asosan qidiruv va yo‘naltirish vositasidir. |
| 2. Riskni baholash | Andozalar, jamlanmalar yoki potensial risk sohalarini belgilaydi. | Keyingi protseduralar qayerga qaratilishini ta’sir qiladi. |
| 3. Yo‘naltiruvchi dalil | Keyingi testlar uchun ayrim bandlarni ustuvor qiladi. | Natija hali ham keyingi inson va manba-hujjat protseduralariga bog‘liq. |
| 4. Qo‘llab-quvvatlovchi dalil | Boshqa audit protseduralarini qo‘llab-quvvatlaydi yoki ularga e’tiroz bildiradi. | Kuchliroq ma’lumot, validatsiya, kuzatiluvchanlik va ko‘rib chiqish talab etiladi. |
| 5. Potensial mazmuniy dalilga hissa | Muayyan audit tasdig‘iga bevosita hissa qo‘sha oladi. | Eng tor bosqich; kuchli validatsiya, qayta ishlab bo‘lish va manba hujjat yordamini talab qiladi. |
Bu pog‘onalar “AI vaqt o‘tishi bilan avtomatik ravishda ishonchliroq bo‘ladi” degani emas. Yuqoriroq bosqichlarga o‘tish kuchliroq nazorat intensivligi va dalillar zanjirini talab qiladi.
Bazaviy chastota muammosi nega muhim?
Auditdagi muhim noto‘g‘ri ko‘rsatishlar yoki firibgarlik holatlari ko‘plab ma’lumot to‘plamlarida kam uchrashi mumkin. Bunday holatda faqat umumiy aniqlik ko‘rsatkichiga qarash chalg‘itadi. Masalan, aksariyat operatsiyalar normal bo‘lgan populyatsiyada ko‘p normal operatsiyalarni to‘g‘ri tasniflab, ammo kritik ozchilikdagi noto‘g‘ri ko‘rsatishlarni o‘tkazib yuboradigan model yuqori umumiy aniqlik ko‘rsatishi mumkin. Shu sabab tadqiqot imkon qadar confusion matrix, precision, recall/sensitivity, specificity va negative predictive value kabi metrikalarni populyatsiyadagi hodisa chastotasi va kuzatuv xarajati bilan birga baholashni tavsiya etadi.
Noto‘g‘ri musbat va noto‘g‘ri manfiyning auditdagi ta’siri ham bir xil emas. Skrining uchun ishlatiladigan model ko‘p noto‘g‘ri musbat ishlab chiqarsa, auditor ularni samarali kuzata olsa, bunga chidash mumkin. Aksincha, noto‘g‘ri manfiylar belgilanmagan bandlar umuman ko‘rib chiqilmasa, muhim noto‘g‘ri ko‘rsatishlar butunlay ko‘zdan qochishiga olib kelishi mumkin. Shuning uchun threshold tanlovi faqat mashinaviy o‘rganish samaradorligiga emas, balki muhimlik, yo‘l qo‘yiladigan noto‘g‘ri ko‘rsatish, kuzatuv imkoniyati va belgilanmagan populyatsiyaga qo‘llanadigan qoldiq audit protseduralariga ham bog‘lanishi kerak.
AI yordamidagi auditda asosiy risk tipologiyasi
| Risk | Odatdagi muammo | Tadqiqot ko‘zda tutgan asosiy javob |
|---|---|---|
| Ma’lumot riski | To‘liq bo‘lmagan, tarafkash, solishtirilmagan yoki manbasi noaniq ma’lumot. | Manba tizimi bilan solishtirish, ma’lumot kelib chiqishini hujjatlashtirish, to‘liqlik va aniqlik testi, extraction scriptlarini saqlash. |
| Model validatsiyasi riski | Overfitting, noto‘g‘ri model, noto‘g‘ri populyatsiyada foydalanish, sinflar nomutanosibligi, asossiz threshold. | Holdout/back-testing, samaradorlik metrikalari, threshold asoslari, mustaqil ko‘rib chiqish va foydalanish doirasini cheklash. |
| Base-rate / xato xarajati riski | Yuqori umumiy aniqlik ostida kritik noto‘g‘ri manfiylarning yashirinib qolishi. | Precision, recall, specificity, NPV va xato xarajatlarini baholash. |
| Avtomatlashtirish tarafkashligi / nazorat riski | Auditorning AI natijasini shubha ostiga qo‘ymasdan qabul qilishi. | Inson nazorati rejasi, challenge log, muqobil izohlar, mustaqil yoki malakali ko‘rib chiqish. |
| Jarayonlarni tahlil qilish riski | To‘liq bo‘lmagan timestamp, noto‘g‘ri case ID yoki chiqarib tashlangan jarayon yo‘llari. | Event log to‘liqlik testi, moliyaviy qaydlar bilan solishtirish va jarayon farazlarini hujjatlashtirish. |
| Generativ AI / manbani kuzatish riski | Hallucination, to‘liq bo‘lmagan xulosa, manbasiz da’vo yoki maxfiy ma’lumotning boshqarilmaydigan vositaga uzatilishi. | Prompt va manba havolalarini saqlash, har bir muhim da’voni manba hujjati bilan inson tomonidan tekshirish. |
| Xavfsizlik va yaxlitlik riski | Ma’lumot, model, log yoki chiqishlarning ruxsatsiz o‘zgartirilishi; yetkazib beruvchi yangilanishlarining xatti-harakatni o‘zgartirishi. | Kirish nazorati, xavfsiz log yuritish, yetkazib beruvchini ko‘rib chiqish, hodisalarni boshqarish va zarur bo‘lsa qayta bajarish. |
| Tushuntiriluvchanlik va ko‘rib chiqiluvchanlik riski | Chiqish audit tasdig‘iga qanday bog‘langanini yoki uni qanday qayta ishlab bo‘lishini tushunib bo‘lmasligi. | Tool dossier, configuration snapshot, cheklovlar hujjati, qo‘shimcha qo‘llab-quvvatlovchi protseduralar va reviewer challenge. |
Generativ sun’iy intellekt uchun manbani kuzatish nega ayniqsa muhim?
Generativ AI chiqishlari bir xil kirishlarda ham o‘zgaruvchan bo‘lishi mumkin va ravon matn hosil qilishi undagi da’volar manba hujjatlar bilan qo‘llab-quvvatlanganini kafolatlamaydi. Shu sabab tadqiqot shartnoma bandlarini topish, direktorlar kengashi bayonnomalarini umumlashtirish yoki oshkor etish matnlarini taqqoslash kabi foydalanishlarda generativ AIni sukut bo‘yicha skrining va yo‘naltirish vositasi deb qabul qilishni, audit fayliga kiradigan har bir muhim da’voni esa saqlangan manba hujjatiga qayta bog‘lashni ko‘zda tutadi.
Ish hujjatida foydalanilgan prompt yoki so‘rov, vosita va versiya ma’lumoti, retrieval konfiguratsiyasi, manba hujjat havolalari, inson tekshiruvi bosqichlari va maxfiylik choralari bo‘lishi kerak. AI yaratgan shartnoma xulosasi yoki kengash bayonnomasi xulosasi tekshirilmasdan asl hujjat o‘rnini bosa olmaydi.
Kasbiy skeptitsizm va avtomatlashtirish tarafkashligi
AI tizimlari auditor e’tiborini noodatiy operatsiyalarga yo‘naltirishi mumkin, biroq ayni paytda mantiqli ko‘ringan avtomatik natijaning yetarlicha shubha ostiga olinmasdan qabul qilinishi riskini tug‘diradi. Shu sabab texnik model validatsiyasi o‘zi yetarli nazorat emas. Tadqiqot inson mas’uliyati, auditor challenge qaydi, muqobil izohlarni baholash, qarama-qarshi dalillarni hujjatlashtirish va o‘rta/yuqori tayanishli foydalanishda malakali reviewer ishtirokini sifat tizimining bir qismi deb ko‘radi.
Tushuntiriluvchanlik nega faqat “modelni tushuntirish” emas?
Auditda tushuntiriluvchanlik modelning matematik ichki ishlashini ko‘rsatishdan kengroq vazifani bajaradi. Ko‘rib chiquvchi protsedura maqsadi, ishlatilgan ma’lumot, model versiyasi, konfiguratsiya, cheklovlar, chiqish qaysi audit tasdig‘iga bog‘langanini va auditor nega ma’lum darajada ushbu chiqishga tayanganini tushuna olishi kerak. Bashorat samaradorligi yuqori bo‘lsa ham, protsedurani kuzatib yoki qayta ko‘rib chiqib bo‘lmasligi dalil qiymatini cheklashi mumkin.
Tadqiqot Usuli va Natijalari
Tadqiqot dizayni
Tadqiqot konseptual, doktrinal va dizaynga yo‘naltirilgan usuldan foydalanadi. Auditda AI qo‘llanishining audit sifatiga sababiy ta’sirini o‘lchamaydi. Tahlil birligi boshqaruv talabi yoki nazorat maqsadidir; asosiy analitik amal esa bu talablarni tizimli tarzda audit nazoratlariga moslashtirishdir.
Doira to‘rtta manba sohasini birlashtiradi:
- Regulation (EU) 2024/1689 va AI Act boshqaruv arxitekturasini ko‘rib chiqadigan huquqiy adabiyot,
- YIning qonuniy audit qonunchiligi,
- IAASB sifat boshqaruvi, topshiriq sifati va audit dalili standartlari,
- audit texnologiyalari, texnologiyani qabul qilish, kasbiy skeptitsizm, tushuntiriluvchanlik va AI boshqaruvi bo‘yicha taqrizdan o‘tgan tadqiqotlar.
Requirements-to-controls moslashtirishining besh bosqichi
- Talablarni aniqlash: Audit tizimi ishonchliligi uchun eng aloqador boshqaruv mavzulari tanlandi: risklarni boshqarish, ma’lumotlarni boshqarish, texnik hujjatlashtirish, log yuritish, shaffoflik, inson nazorati, mustahkamlik/kiberxavfsizlik va hayotiy sikl monitoringi.
- Nazorat maqsadlariga ajratish: Huquqiy/boshqaruv talablari texnologiyadan xoli nazoratlarga aylantirildi. Ma’lumot manbasini tekshirish, versiyalangan hujjatlar, run loglarini saqlash va inson mas’uliyatini belgilash bunga misol.
- Sifat boshqaruviga moslashtirish: Nazoratlar firma boshqaruvi, resurs va malaka, vositani tasdiqlash, topshiriq bajarilishi, kommunikatsiya, monitoring va tuzatish jarayonlari bilan bog‘landi.
- Dalilning hayotiy sikliga moslashtirish: Xuddi shu nazorat maqsadlari ma’lumotni olish, modelni ishga tushirish, chiqishni talqin qilish, hujjatlashtirish, ko‘rib chiqish, saqlash va yakuniy tayanish qaroriga bog‘landi.
- Konsolidatsiya va analitik nazorat: Natijalar beshta asosiy artefaktga aylantirildi va har bir nazoratning aniqlanadigan boshqaruv manbai, mas’ul subyekti, dalil natijasi va qo‘llash qaydi bor-yo‘qligi tekshirildi.
Yaratilgan beshta asosiy analitik artefakt
| Artefakt | Ilmiy vazifasi |
|---|---|
| Nazorat matritsasi | AI Act boshqaruv asoslarini audit standarti asoslari, AI riski, nazorat egasi, trigger, ish hujjati dalili va qoldiq risk bilan bog‘laydi. |
| Dalil-risk tipologiyasi | AIdan kelib chiqadigan ma’lumot, model, xato darajasi, inson nazorati, jarayonlarni tahlil qilish, generativ AI, xavfsizlik va tushuntiriluvchanlik risklarini tizimlashtiradi. |
| Sifat boshqaruvi integratsiya modeli | AI boshqaruvini firma rahbarligi, mustaqillik, mijozni qabul qilish, resurslar, topshiriq bajarilishi, kommunikatsiya va monitoring bilan bog‘laydi. |
| Hujjatlashtirish va ko‘rib chiqish nazorat ro‘yxati | AI yordamidagi protsedura uchun audit faylida qaysi savollarga javob berilishi va qaysi qaydlar saqlanishi kerakligini ko‘rsatadi. |
| Mutanosib yetuklik modeli | AI foydalanishining murakkabligi, xiraligi va tayanish darajasi ortgani sari nazorat intensivligini mos ravishda oshiradi. |
Yetti maydonli kuzatiluvchanlik protokoli
Moslashtirish qayta ishlab bo‘lishi uchun har bir band yettita kodlash maydonidan o‘tkazilgan:
- huquqiy yoki boshqaruv asosi,
- AI Act roli va audit foydalanish ssenariysi,
- audit standarti asosi,
- sifat yoki dalil ishonchliligi riski,
- nazorat egasi va trigger hodisasi,
- kutiladigan ish hujjati dalili va reviewer testi,
- nazorat muvaffaqiyatsiz bo‘lganda qoladigan risk.
Masalan, log yuritish sohasida anomaliyani aniqlash modeli jurnal yozuvlarini risk bo‘yicha tartiblashi faraz qilinadi. Model ishga tushirishiga oid kirishlar, chiqish ro‘yxati, timestamp, model/konfiguratsiya identifikatori va istisno operatsiyalari saqlanmasa, protsedurani qayta bajarish va reviewerning natijaga e’tiroz bildirishi qiyinlashadi. Shu sabab doira har bir tegishli ishga tushirishning kuzatiladigan qaydini, faylda ishlatilgan versiyani va chiqishni audit xulosasi bilan bog‘lashni nazarda tutadi.
Sifat boshqaruviga integratsiya
| Sifat boshqaruvi komponenti | AI boshqaruvi amaliyoti | Namunaviy hujjatlashtirish |
|---|---|---|
| Boshqaruv va rahbarlik | AI siyosati, tayanish riskiga ishtaha va hisobdorlik. | AI siyosati, AI foydalanish inventari, escalation yo‘llari. |
| Etika va mustaqillik | Yetkazib beruvchi, konsalting va model ishlab chiqishidan keladigan mustaqillik tahdidlari. | Yetkazib beruvchi mustaqilligini baholash, manfaatlar to‘qnashuvini tekshirish, himoya choralari. |
| Mijozni qabul qilish va davom ettirish | Mijoz AI muhitining topshiriq riski va resurs talabiga ta’siri. | Mijoz AI risk profili, acceptance memo, malaka rejasi. |
| Resurslar va malaka | AI, ma’lumot va kiberxavfsizlik bo‘yicha kompetensiyalarni belgilash. | Ta’lim qaydlari, ekspert ishtiroki, malakani baholash. |
| Topshiriq bajarilishi | AI protseduralarini standartlashtirish va nazorat rejasi. | AI protsedurasi ish hujjati, tayanish asoslari, reviewer sign-off. |
| Axborot va kommunikatsiya | Vositadagi yangilanishlar va cheklovlarni jamoalarga yetkazish. | Release notes, foydalanuvchi qo‘llanmasi, limitation statements. |
| Monitoring va tuzatish | Samaradorlik, drift, hodisa va audit natijalarini monitoring qilish. | Monitoring hisoboti, hodisalar jurnali, tuzatish choralari rejasi. |
Uch qatlamli qo‘llash mexanizmi
Tadqiqotning firma darajasidagi qo‘llash taklifi o‘zaro bog‘langan uch qatlamdan iborat.
Birinchi qatlam: boshqaruv va mas’uliyat taqsimoti. Vosita egasining validatsiya va hujjatlashtirish mas’uliyati, topshiriq hamkori/menedjerining engagement-level mas’uliyati va zarur bo‘lsa mustaqil sifat ko‘rib chiqishi aniq ajratilishi kerak. Yuqori tayanishli foydalanishda ishlab chiqish yoki konfiguratsiya bilan ko‘rib chiqish funksiyalarini ajratish kasbiy skeptitsizmni qo‘llab-quvvatlashi mumkin.
Ikkinchi qatlam: vosita yaroqliligini baholash va o‘zgarishlarni boshqarish. AI vositasi topshiriqqa kiritilishidan oldin uning maqsadi, cheklovlari, validatsiya natijalari, ma’lumot talablari, kiberxavfsizlik nazoratlari va versiya ma’lumotlarini o‘z ichiga olgan tool dossier saqlash tavsiya etiladi. Model versiyasi, parametr yoki ma’lumot pipelineidagi o‘zgarish qayta yaroqlilik bahosini trigger qilishi kerak.
Uchinchi qatlam: monitoring va tuzatish. Drift ko‘rsatkichlari, xato darajalari, foydalanish andozalari va ma’lumot/xavfsizlik hodisalari kuzatilishi; natijalar ildiz sabab tahlili, qayta validatsiya va tuzatish choralari jarayoniga qayta uzatilishi kerak.
Tizim turiga ko‘ra validatsiya talablari
- Nazoratli modellar: holdout test, tarixiy natijalar bilan back-testing, threshold asoslari, class imbalance bahosi, feature importance ko‘rib chiqishi va versiya nazorati.
- Anomaliyani aniqlash vositalari: populyatsiya ta’rifi, outlier mantiqi, kam uchraydigan, ammo haqiqiy operatsiyalarga ishlov berish, chiqarib tashlangan populyatsiyalar va belgilangan/belgilanmagan bandlar uchun kuzatuv protseduralari.
- Jarayonlarni tahlil qilish: event log to‘liqligi, timestamp ishonchliligi, case ID izchilligi, duplicate event ishlovi va moliyaviy qaydlar bilan solishtirish.
- Generativ AI: promptni saqlash, retrieval konfiguratsiyasi, manbani kuzatish, hallucination testi, maxfiylik cheklovlari, kirish nazoratlari va audit fayliga kiradigan har bir da’voni inson tomonidan tekshirish.
Qo‘llash ssenariysi A: Jurnal yozuvlarida anomaliyani aniqlash
Tadqiqot anomaliyani aniqlash modeli jurnal yozuvlarini kuzatuv testi uchun tartiblaydigan ssenariydan foydalanadi. Avval audit tasdig‘i va populyatsiya aniqlanadi; bosh kitob ekstrakti mijoz tizimi bilan solishtiriladi; filtrlar va feature engineering hujjatlashtiriladi; model versiyasi va konfiguratsiyasi qayd etiladi. Keyin threshold tanlovi, imkoni bo‘lsa back-testing va kutiladigan noto‘g‘ri musbat/noto‘g‘ri manfiy profili baholanadi.
Bu holatda model chiqishi sukut bo‘yicha yo‘naltiruvchi dalildir. Belgilangan bandlarni tanlashga yordam beradi, ammo o‘zi mustaqil audit xulosasiga aylanmaydi. Yuqoriroq dalil hissasi uchun populyatsiya to‘liqligi, validatsiya, qayta ishlab bo‘lish va manba hujjat yordami birgalikda kuchayishi kerak.
Miqdoriy xususiyatlar noodatiy qayd vaqtlarini, kam uchraydigan hisob kombinatsiyalarini, yumaloq summalarni, manual overridelarni, foydalanuvchi jamlanmalarini, graph centrality o‘lchovlarini yoki odatiy qayd yo‘llaridan og‘ishlarni o‘z ichiga olishi mumkin. Shunga qaramay, auditor biznes asoslari, vakolat, asl hujjatlar, rahbariyat izohlari va belgilanmagan populyatsiyadagi qoldiq risk bo‘yicha sifat bahosini o‘tkazishi kerak.
Qo‘llash ssenariysi B: Shartnomalar va narrativ oshkor etishlarda generativ AI
Generativ AI shartnoma bandlarini topishi, direktorlar kengashi bayonnomalarini umumlashtirishi, covenant tilini taqqoslashi yoki oshkor etish matnlaridagi nomuvofiqliklarni aniqlashga yordam berishi mumkin. Biroq manba matnga bog‘lanmagan generatsiya ehtimoli tufayli natijalar manba hujjat bilan tekshirilmasdan mustaqil dalil hisoblanmasligi kerak.
Ish hujjati kamida so‘rov/prompt, ishlatilgan vosita va versiya, retrieval konfiguratsiyasi, manba hujjat havolalari, inson tekshiruvi bosqichlari va maxfiylik choralarini o‘z ichiga olishi kerak.
Qo‘llash ssenariysi C: Mijozning AI muvofiqlik signallarini audit qilish
Agar mijoz operatsiya, narxlash, kreditlash, zaxira ajratish yoki oshkor etishlar nuqtai nazaridan muhim AI tizimlaridan foydalansa, muvofiqlik bahosi, texnik hujjatlar, hodisa hisobotlari va monitoring qaydlari moliyaviy hisobot riski uchun auditga aloqador bo‘lishi mumkin. Biroq “muvofiqlik hujjati mavjud”ligi nazorat amalda samarali ishlayotganini isbotlamaydi. Auditor hujjatning to‘liqligi, manbasi, mustaqilligi va operatsion haqiqatga muvofiqligini alohida baholashi kerak.
Mutanosib yetuklik modeli
| Daraja | Odatdagi AI foydalanishi | Minimal boshqaruv | Dalil uchun ma’nosi |
|---|---|---|---|
| Daraja 1 — Asosiy | Qoidaga asoslangan analitika, oddiy RPA, elektron jadvalga asoslangan istisno testi. | Vosita inventari, ma’lumot manbasi hujjatlari, chiqishni qo‘lda ko‘rib chiqish, kirish nazorati. | AI chiqishlari asosan yo‘naltiruvchi xususiyatga ega; cheklangan tayanish. |
| Daraja 2 — Boshqariladigan | Standart ma’lumotlar tahlili, jarayonlarni tahlil qilish, supervised ML risk ballari, cheklangan generativ AI. | Tool dossier, versiyalash, hujjatlashtirilgan validatsiya, engagement AI risk memo, xavfsiz log yuritish. | Kuchli validatsiya ostida ayrim chiqishlar yuqoriroq dalil hissasini berishi mumkin. |
| Daraja 3 — Ilg‘or | Integratsiyalangan AI platformalari, uzluksiz monitoring, keng ML/generativ AI foydalanishi, maxsus modellar. | Drift/hodisa monitoringi, formal change management, explainability standarti, mustaqil model risk funksiyasi, sifat dashboardlari. | Yuqoriroq tayanish mumkin bo‘lishi mumkin; biroq kuchli dalil boshqaruvi va hisobdorlik majburiy. |
Yetuklik darajasi oshishi AI chiqishiga avtomatik ishonch hosil qilmaydi. Yetuklik firmaning tayanish qarorini baholash, hujjatlashtirish va himoya qilish qobiliyatini oshiradi.
Doirani baholash mezonlari
Tadqiqotchi ishlab chiqilgan doirani to‘rtta amaliy mezon bo‘yicha baholaydi:
- Kuzatiluvchanlik: Har bir tavsiya aniq boshqaruv maqsadi va audit riski bilan bog‘lanishi kerak.
- Mutanosiblik: Past tayanishli foydalanish bilan xira, tez o‘zgaradigan va yuqori tayanishli foydalanish bir xil nazorat yukiga ega bo‘lmasligi kerak.
- Qo‘llanuvchanlik: Tavsiyalar haqiqiy siyosat, tool dossier, risk memo, ish hujjati shabloni va ko‘rib chiqish bosqichiga aylantirilishi kerak.
- Audit/ko‘rib chiqishga tayyorlik: Log yuritish, versiyalash, saqlangan dalil va hujjatlashtirilgan tayanish qarorlari orqali supervision, re-performance va hodisadan keyingi tahlil mumkin bo‘lishi kerak.
Tadqiqot qo‘llab-quvvatlaydigan natijalar
- AI Act boshqaruv tushunchalarini audit sifat boshqaruvi uchun tizimli nazorat maqsadlariga aylantirish mumkin.
- AI chiqishining audit dalilidagi roli ishlatilgan texnologiya yorlig‘idan ko‘ra, chiqishga qanchalik tayanilganiga bog‘liq.
- Ma’lumot to‘liqligi, model yaroqliligi, kuzatiluvchanlik, tushuntiriluvchanlik, qayta ishlab bo‘lish va inson challenge jarayoni dalil ishonchliligining asosiy shartlaridir.
- AI foydalanish qaydlari, tool dossierlar, versiya/run loglar, prompt loglar, challenge qaydlari, incident protseduralari va manba hujjatni tekshirish ko‘rib chiqish hamda hisobdorlikni kuchaytirishi mumkin bo‘lgan nazorat vositalaridir.
- Nazorat intensivligi AI foydalanishidagi tayanish, murakkablik, xiralik, o‘zgaruvchanlik va potensial oqibat oshgani sari kengaytirilishi kerak.
Tadqiqot qo‘llab-quvvatlamaydigan natijalar
- AI foydalanishi audit sifatini empirik ravishda oshirishi isbotlanmagan.
- Taklif etilgan nazoratlar firibgarlikni aniqlash, samaradorlik yoki kasbiy skeptitsizmni ma’lum foizga yaxshilashi ko‘rsatilmagan.
- Har bir audit AI vositasi AI Act doirasida yuqori riskli tizim ekani da’vo qilinmaydi.
- AI Act muvofiqlik hujjatlari avtomatik ravishda yetarli va mos audit dalili emas.
- Yaxshi hujjatlashtirish noto‘g‘ri yoki to‘liq bo‘lmagan ma’lumotni yaroqli qilmaydi.
- Batafsil loglar mo‘ljallangan audit muammosi uchun yaroqsiz modelni to‘g‘ri qilmaydi.
- Reviewer sign-off mazmunli inson challenge jarayonini almashtirmaydi.
- Yetuk AI boshqaruvi kasbiy mulohazaning o‘rnini bosa olmaydi.
Asosiy cheklovlar
Tadqiqotning eng muhim cheklovi empirik validatsiya hali o‘tkazilmaganidir. Taklif qilingan tuzilma statistik meta-tahlil emas va muayyan nazorat audit ko‘rib chiqish natijalari, firibgarlikni aniqlash, samaradorlik, skeptitsizm yoki qaror sifatini haqiqatan yaxshilaydimi-yo‘qmi, o‘lchamaydi.
Qo‘llash natijalari firma hajmi, milliy audit nazorati tizimi, mijoz murakkabligi, ishlatilgan AI arxitekturasi, tashkilotning AI yetukligi va yetkazib beruvchining model yoki validatsiya ma’lumotlariga qanchalik kirish berishiga qarab ham o‘zgarishi mumkin. Ayniqsa yopiq yetkazib beruvchi tizimlari va yetarli bo‘lmagan texnik shaffoflik kuchli sifat boshqaruvi mavjud firmada ham AI chiqishiga ruxsat etilgan tayanish darajasini cheklashi mumkin.
Kelajak tadqiqot yo‘nalishlari
Muallif doirani haqiqiy audit muhitlarida sinashni tavsiya qiladi. Dala tadqiqotlari turli hajmdagi firmalarda mas’uliyat taqsimoti va nazoratlarning qo‘llanuvchanligini; tajribalar tushuntirish shakllari, ishonch ko‘rsatkichlari va majburiy challenge bosqichlarining avtomatlashtirish tarafkashligi va kasbiy skeptitsizmga ta’sirini; ko‘rib chiqishga asoslangan tadqiqotlar esa tool dossier, log va monitoring mexanizmlarining audit kamchiliklari bilan aloqasini baholashi mumkin.
Xuddi shuningdek, generativ AI ish hujjati hujjatlashtirishi va AI Act muvofiqlik hujjatlarining mijozning tartibga solinadigan AI tizimlari auditida qanday dalil vazifasini bajarishi alohida case va qiyosiy tadqiqot yo‘nalishlaridir.
Manba va Usul Haqida Izoh
Asl sarlavha:From the EU AI Act to Audit Practice: A Governance-to-Controls Framework for Quality Management and Evidence
Muallif: János Kálmán
Tashkilot: Faculty of Law and Political Sciences, Széchenyi István University, Győr, Hungary.
Jurnal:Accounting and Auditing, 2026, 2(3), Article 12.
Nashriyot: MDPI, Basel, Switzerland.
DOI:10.3390/accountaudit2030012
Yuborilgan: 23 aprel 2026. Tahrir: 10 iyul 2026. Qabul: 11 iyul 2026. Nashr: 15 iyul 2026.
Manba turi: Taqrizdan o‘tgan, konseptual, doktrinal va dizaynga yo‘naltirilgan tadqiqot maqolasi.
Litsenziya: Creative Commons Attribution (CC BY). Maqola ochiq kirishlidir.
Moliyalashtirish: Tadqiqot tashqi moliyalashtirish olmagan.
Ma’lumotlar mavjudligi: Tadqiqotda muhokama qilingan ma’lumot va materiallar maqola ichida va adabiyotlarda ko‘rsatilgan ochiq manbalarda mavjud; tadqiqot uchun alohida empirik ma’lumotlar to‘plami yaratilmagan.
Manfaatlar to‘qnashuvi: Muallif manfaatlar to‘qnashuvi yo‘qligini bildirgan.
Etika/IRB: Institutsional ko‘rib chiqish kengashi va xabardor rozilik ushbu konseptual tadqiqot uchun qo‘llanmaydi.
Metodologik chegara: Doira audit firmalarida o‘tkazilgan nazoratli tajriba yoki dala validatsiyasiga asoslanmaydi. AI Actning muayyan audit vositasiga huquqiy jihatdan tatbiq etilishi ham bu tadqiqot taqdim etadigan umumiy huquqiy xulosa emas; tizim roli va foydalanish kontekstiga qarab alohida baholanishi kerak.
Verianla usul izohi: Ushbu o‘zbekcha mazmun asl maqolaning gap tuzilishi yoki nashr taqdimotini ko‘chirish maqsadida tayyorlanmagan. Manbadagi tadqiqot muammosi, konseptual farqlar, usul zanjiri, jadvallardagi ilmiy ma’lumot, rasmlarning ma’nosi, natijalar va cheklovlar alohida o‘quv tuzilmasida qayta qurilgan. Manbada bo‘lmagan tajribaviy natija yoki muvaffaqiyat mezoni qo‘shilmagan.
Izoh qoldiring
E-pochta manzilingiz chop etilmaydi. Majburiy maydonlar * bilan belgilangan