

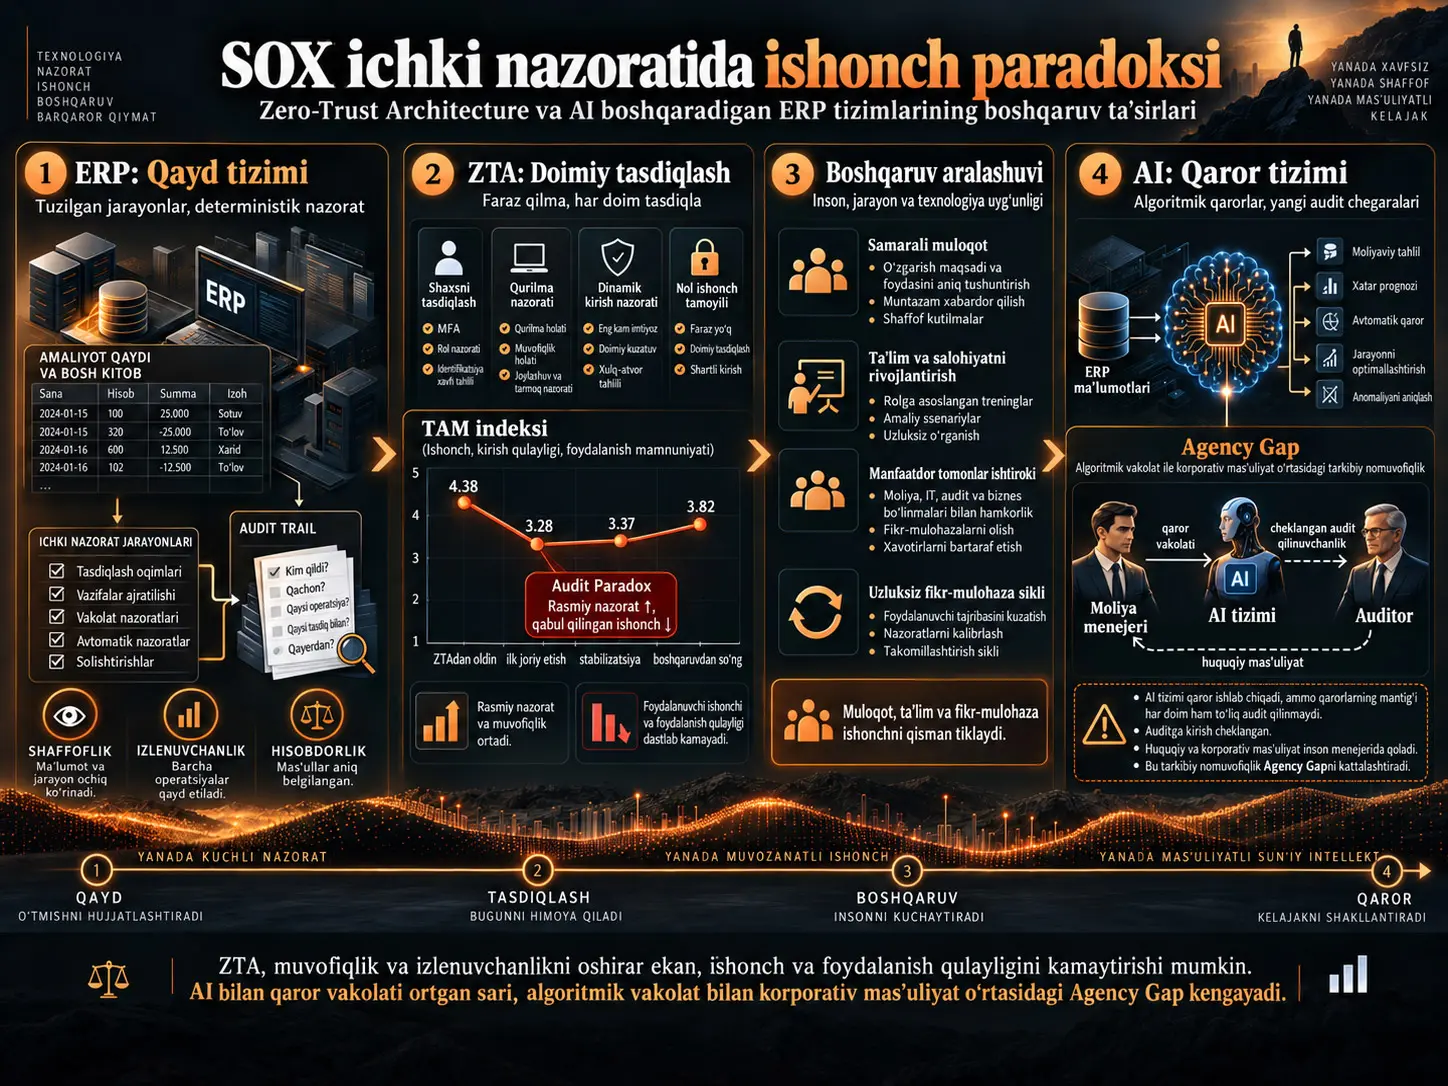
Korxona Resurslarini Rejalashtirish tizimlari, ya’ni ERP tizimlari, moliyaviy boshqaruvda uzoq yillar davomida operatsiyalarni qayd etadigan, oldindan belgilangan qoidalarni qo‘llaydigan va auditorlar retrospektiv tarzda kuzata oladigan deterministik nazorat infratuzilmalari sifatida ishlatildi. Zero-Trust Architecture (ZTA) va sun’iy intellektga asoslangan qaror tizimlari ushbu modelni o‘zgartirmoqda. Nazorat endi faqat “operatsiya to‘g‘ri qayd etildimi?” degan savol bilan cheklanmaydi; kirish qarorlari qaysi kontekstga ko‘ra qabul qilingani, algoritmik tizim nima uchun muayyan qaror chiqargani va yakuniy javobgarlik kimda ekani kabi savollarni ham qamrab oladi.
Ushbu tadqiqot xalqaro telekommunikatsiya tashkilotida ZTA joriy etilishi xodimlarning qabul qilingan foydalilik, foydalanish qulayligi va ishonch haqidagi tasavvurlariga qanday ta’sir qilganini 968 ta so‘rov javobi asosida o‘rganadi. ZTA dan oldin birlashtirilgan Technology Acceptance Model indeksi 5 balldan 4,38 bo‘lgan bo‘lsa, dastlabki joriy etishdan keyin 3,28 ga tushgan; to‘qqiz oylik barqarorlashuv davrida atigi 3,37 gacha ko‘tarilgan; tuzilgan kommunikatsiya va boshqaruv aralashuvidan keyin esa 3,82 gacha tiklangan.
Tadqiqotchilar ushbu naqshni Audit Paradox — Audit Paradoksi sifatida konseptuallashtiradilar: nazorat arxitekturasi kirish xavfsizligi, kuzatuvchanlik va rasmiy muvofiqlikni kuchaytirar ekan, ayni paytda foydalanuvchi ishonchi, foydalanish qulayligi va qabul qilingan unumdorlikni pasaytirishi mumkin. Natijalar ishonch yo‘qolishi vaqt o‘tishi bilan o‘z-o‘zidan to‘liq tiklanmaganini, boshqaruv aralashuvi esa o‘lchab bo‘ladigan, ammo to‘liq bo‘lmagan tiklanishni ta’minlaganini ko‘rsatadi.
Tadqiqotning ikkinchi hissasi Agency Gap tushunchasidir. Bu tushuncha AI tizimlari tobora ko‘proq qaror vakolatini qo‘lga kiritayotgan bo‘lsa-da, huquqiy va tashkiliy javobgarlik inson rahbarlarida qolishi natijasida yuzaga keladigan tarkibiy nomuvofiqlikni tavsiflaydi. Biroq Agency Gap mavjud ma’lumotlar to‘plamida bevosita o‘lchanmagan; u ZTA natijalaridan AI asosidagi korporativ nazorat muhitlariga nazariy kengaytmadir.
Nega ERP auditda “ishonch tayanchi” sifatida ko‘riladi?
An’anaviy ERP muhitida operatsiyalar oldindan belgilangan ish jarayonlaridan o‘tadi. Vakolat rollari, vazifalarni ajratish, tasdiqlash zanjirlari va operatsiya yozuvlari tizim ichida belgilangan. Shu sababli auditor nafaqat yakuniy moliyaviy natijani, balki operatsiya qaysi nazorat mantiqi asosida amalga oshirilganini ham orqaga qarab kuzatishi mumkin.
Manba ushbu tuzilmani System of Record — Qayd Tizimi deb ta’riflaydi. Inson qaror qabul qiladi; ERP qaror va operatsiyani qayd etadi.
Vaqt o‘tishi bilan analitika va biznes intellekti tizimlari ERP faqat qayd yuritish o‘rniga tendensiyalarni tahlil qiladigan ikkinchi bosqichni shakllantirdi:
System of Intelligence — Intellekt/Tahlil Tizimi.
Bu bosqichda mashina ma’lumot va tahliliy tushuncha beradi, ammo yakuniy qaror insonda qoladi.
AI bilan yuzaga kelgan uchinchi bosqichda tizim faqat o‘tmishni qayd etmaydi yoki tahlil qilmaydi; u tavsiya berishi, ustuvorlashtirishi, tasdiqlash jarayonini shakllantirishi va ayrim hollarda harakatni avtomatik ravishda bajarishi mumkin:
System of Judgment — Qaror/Hukm Tizimi.
| Nazorat paradigmasi | Asosiy rol | Qaror vakolati | Audit savoli |
|---|---|---|---|
| System of Record | Nima bo‘lganini qayd etadi | Inson | Inson qoidalarga rioya qildimi? |
| System of Intelligence | Nima bo‘lganini tahlil qiladi | Inson + mashina ko‘magi | Tizim bergan tahliliy tushuncha ishonchlimi? |
| System of Judgment | Nima qilish kerakligiga ta’sir qiladi yoki belgilaydi | Ortib borayotgan algoritmik ishtirok | Qaror nima uchun qabul qilindi va kim javobgar? |
Zero-Trust Architecture An’anaviy Ichki Nazoratni Qanday O‘zgartiradi?
Zero Trust muayyan foydalanuvchi yoki qurilmaga oldin tarmoqqa qabul qilinganligi sababli doimiy ishonish o‘rniga, kirishni kontekstga qarab qayta-qayta tasdiqlaydi. Shu tariqa nazorat statik tarmoq chegaralaridan identifikatsiya, qurilma holati va joriy kirish kontekstiga ko‘chadi.
Bu o‘zgarish xavfsizlik nuqtai nazaridan qat’iyroq nazoratni ta’minlashi mumkin; biroq foydalanuvchi uchun qo‘shimcha autentifikatsiya, kirish cheklovlari va o‘zgaruvchan siyosiy qarorlarni anglatishi mumkin.
Manbada o‘rganilgan tashkilotda ZTA ayniqsa:
- yanada qat’iy kirish siyosatlarini,
- takomillashtirilgan autentifikatsiyani,
- kuchliroq kuzatuvchanlikni
ta’minlagan. Bunga javoban foydalanuvchilar dastlabki joriy etishdan keyin ko‘proq ishqalanish, kamroq moslashuvchanlik va kundalik vazifalarni bajarishda qiyinchilik haqida xabar bergan.
SOX bilan asosiy ziddiyat qayerda?
Sarbanes–Oxley nazorat muhitlari barqaror, takrorlanadigan va audit qilinadigan nazorat mantiqiga tayanadi. ZTA da esa bir xil kirish so‘rovi qurilma holati, joylashuv, identifikatsiya yoki xatti-harakat kabi kontekstual o‘zgaruvchilar sababli turlicha natija berishi mumkin.
AI tizimga qo‘shilganda muammo yanada murakkablashadi. ZTA asosan deterministik qoidalarga tayanar ekan, AI modellari ehtimollik asosida ishlaydigan, moslashuvchan va ba’zan yetarli darajada tushuntirib bo‘lmaydigan bo‘lishi mumkin.
Manba AI SOX muhitida yuzaga keltiradigan to‘rtta asosiy ziddiyatni quyidagicha tasniflaydi:
| Ziddiyat | Asosiy muammo | Audit nuqtai nazaridan ehtiyoj |
|---|---|---|
| Tushuntiriluvchanlik ↔ audit qilinuvchanlik | Modelning qaror mantiqi yetarlicha ko‘rinmasligi mumkin | Model mantiqi, chegaralar, ma’lumot kelib chiqishi va bias dalillari |
| Izchillik ↔ moslashuvchanlik | AI xatti-harakati yangilanishlar bilan o‘zgarishi mumkin | Vaqt davomida nazorat izchilligi va model o‘zgarishlari yozuvlari |
| Javobgarlik ↔ avtonomiya | Tizim qarorga ta’sir qilayotgan paytda javobgarlik insonda qolishi mumkin | Inson tasdig‘i, istisno yozuvlari va qaror huquqlari |
| Nazorat joylashuvi ↔ egalik | Qaror ERP tashqarisida bulut/model qatlamida qabul qilinishi mumkin | Taqsimlangan nazorat chegaralari va qaror provenance yozuvlari |
Tadqiqot Qanday O‘tkazildi?
Tadqiqot taxminan 1000 xodimga ega xalqaro telekommunikatsiya infratuzilmasi tashkilotida o‘tkazilgan anonim, takroriy kesimli va vaqt bo‘yicha yoyilgan miqdoriy tadqiqotdir.
Tashkilot kiberxavfsizlik hodisasidan so‘ng an’anaviy perimetrga asoslangan xavfsizlik modelidan ZTA ga o‘tgan. Tadqiqotchilar ZTA dan oldingi va keyingi foydalanuvchi tasavvurlarini bir xil tasdiqlangan so‘rov tuzilmasi orqali kuzatgan.
| O‘lchov | Davr | N |
|---|---|---|
| PCS1 + PCS2 | ZTA dan oldingi bazaviy daraja | 546 |
| PCS3 | Dastlabki ZTA joriy etilishidan keyin | 126 |
| PCS4 | Barqarorlashuv | 120 |
| PCS5 | Boshqaruv/kommunikatsiya aralashuvidan keyin | 176 |
| Jami | 968 |
Uchta asosiy TAM o‘zgaruvchisi
Perceived Usefulness (PU): Tizim ish samaradorligini qay darajada yaxshilashi haqidagi tasavvur.
Perceived Ease of Use (PEOU): Tizimdan foydalanish qanchalik osonligi haqidagi tasavvur.
Perceived Trust (PT): Tizim ishonchli, adolatli va tashkilot maqsadlariga mos ekaniga bo‘lgan ishonch.
Barcha savollar besh ballik Likert shkalasida o‘lchangan.
Boshqaruv aralashuvi nimalarni o‘z ichiga oldi?
Dastlabki ishonch pasayishidan so‘ng tashkilot foydalanuvchi ishonchini qayta tiklashga qaratilgan tuzilgan aralashuvni amalga oshirdi. Dastur yuqori rahbariyat kommunikatsiyasi, manfaatdor tomonlar ishtirok sessiyalari, ssenariyga asoslangan trening va xabardorlik ishlari hamda qo‘shimcha pulse surveylar orqali doimiy fikr-mulohaza mexanizmlarini o‘z ichiga oldi.
Tadqiqot Usuli va Natijalari
Ishonch va foydalanish tasavvuri qanchalik pasaydi?
| Bosqich | N | O‘rtacha TAM indeksi | SD |
|---|---|---|---|
| ZTA dan oldin | 546 | 4,38 | 0,78 |
| Dastlabki ZTA dan keyin — Dekabr 2021 | 126 | 3,28 | 1,17 |
| Barqarorlashuv — Sentabr 2022 | 120 | 3,37 | 1,04 |
| Kommunikatsiya/boshqaruvdan keyin — Yanvar 2023 | 176 | 3,82 | 0,90 |
ZTA dan oldingi davrdan dastlabki ZTA dan keyingi davrga pasayish taxminan %25 ni tashkil etadi.
Bir yo‘nalishli ANOVA:
\[ F(3,964)=82,04,\qquad p<0,001 \]
deb hisobot qilingan.
Ichki izchillik barcha to‘lqinlarda:
\[ Cronbach\ \alpha >0,78 \]
darajasidadir.
Ta’sir kattaliklari nimani ko‘rsatadi?
| Taqqoslash | Cohen's d | Manba talqini |
|---|---|---|
| ZTA dan oldin → dastlabki ZTA dan keyin | 1,12 | Katta pasayish |
| Dastlabki ZTA dan keyin → barqarorlashuv | 0,08 | Juda kichik o‘zgarish |
| Barqarorlashuv → boshqaruv aralashuvidan keyin | 0,52 | O‘rta kattalikdagi tiklanish |
Bu ketma-ketlik ayniqsa muhim. Foydalanuvchi ishonchidagi pasayish to‘qqiz oy vaqt o‘tishi bilan sezilarli tarzda o‘z-o‘zidan tiklanmagan. O‘lchanadigan tiklanish tuzilgan boshqaruv aralashuvidan keyin kuzatilgan.
Audit Paradox Nima?
Audit Paradox, nazorat tizimi qog‘ozda yanada xavfsiz, kuzatiladigan va mos bo‘lib borar ekan, amaliy foydalanishda ishonch, foydalanish qulayligi yoki qabul qilingan unumdorlikni pasaytirishi mumkin bo‘lgan holatdir.
Ushbu tadqiqotda ZTA yanada qat’iy kirish nazorati va kuzatuvchanlikni ta’minlagani, biroq dastlabki joriy etishdan keyin foydalanuvchilarning birlashtirilgan TAM indeksi 4,38 dan 3,28 ga tushgani kuzatilgan.
Mualliflarning asosiy xulosasi shuki, nazorat samaradorligini faqat texnik nazoratlar soni yoki nazorat qattiqligi bilan o‘lchab bo‘lmaydi. Agar foydalanuvchilar tizimni haddan tashqari cheklovchi, tushunarsiz yoki ishlashga xalaqit beruvchi deb topsa, norasmiy workaroundlar ishlab chiqishi mumkin; bu esa dizaynda kuchli ko‘ringan nazorat tizimining amaliy samaradorligini pasaytirishi mumkin.
Shu bilan birga, Audit Paradox hali turli tashkilotlarda tasdiqlangan standart o‘lchov shkalasi emas. Manba tushunchani mavjud empirik naqshdan ishlab chiqilgan nazariy doira sifatida ta’riflaydi.
R&D Xodimlari Nega Kuchliroq Ta’sirlandi?
Manbada texnik bo‘linmalar, ayniqsa R&D jamoalari, dastlabki ZTA dan keyingi davrda qabul qilingan foydalilik va ishonchda taxminan %30 lik pasayish ko‘rsatgan guruhlar sifatida qayd etilgan. Mualliflar buni tezkor kirish va tizim moslashuvchanligiga ko‘proq bog‘liq ish jarayonlarining qat’iy tasdiqlashdan kuchliroq ta’sirlanishi bilan bog‘laydi.
Biroq ushbu kichik guruh tahlillari manbada ochiq ravishda eksplorativ deb ta’riflanadi. Kichik namunalar hajmi cheklangan va natijalar tasdiqlovchi statistik xulosa sifatida baholanmasligi kerak.
Agency Gap Nima?
Agency Gap algoritmik qaror vakolati bilan tashkiliy javobgarlikning bir-biridan ajralishidir.
An’anaviy ERP modelida:
Inson qaror qabul qiladi → tizim qayd etadi → inson javobgar.
AI boshqaradigan modelda esa:
Inson vakolat beradi → AI qarorga ta’sir qiladi yoki uni bajaradi → auditor natijani tasdiqlashga urinadi → huquqiy javobgarlik baribir inson rahbarida qolishi mumkin.
AI ning ichki qaror mantiqini yetarlicha kuzatib bo‘lmaganda, qaror vakolati bilan hisobdorlik ayni aktorda bo‘lmasligi mumkin.
Manba buni ayniqsa SOX talablari ostidagi moliyaviy rahbarlar nuqtai nazaridan muhokama qiladi. Agency Gap ushbu tadqiqotning ZTA ma’lumotlaridan bevosita o‘lchangan o‘zgaruvchi emas; u AI moliyaviy qaror jarayonlariga haqiqiy qaror vakolati bilan qo‘shilgan tashkilotlarda kelajakda empirik tarzda sinovdan o‘tkazilishi lozim bo‘lgan nazariy konstruksiyadir.
ZTA Natijalari AI Haqida Bevosita Dalilmi?
Yo‘q. Ushbu farq tadqiqotni to‘g‘ri talqin qilish uchun juda muhim.
ZTA deterministik va qoidalarga asoslangan xavfsizlik arxitekturasidir. AI tizimlari esa ehtimollik asosidagi qaror qabul qilish, o‘rganish va ayrim hollarda cheklangan tushuntiriluvchanlikni olib keladi.
Shuning uchun mavjud so‘rovlar xodimlarning AI boshqaradigan moliyaviy nazorat tizimlariga munosabatini o‘lchamaydi. Mualliflar ZTA ni tizim avtonomiyasi oshib boradigan yo‘ldagi ertaroq bosqich sifatida ishlatib, AI muhitiga oid xulosalarni nazariy jihatdan kengaytiradilar.
Uchta taklif qaysi darajada qo‘llab-quvvatlanadi?
| Taklif | Holat |
|---|---|
| P1 — Ishonch ilg‘or nazorat tizimlarining qabul qilinishini cheklaydi | ZTA natijalari bilan qisman/yo‘nalishli empirik qo‘llab-quvvatlash |
| P2 — Yuqori boshqaruv yetukligida AI qo‘lda bajariladigan ERP ish jarayonini kamaytirishi mumkin | Mavjud ma’lumot bilan bevosita sinovdan o‘tkazilmagan nazariy taklif |
| P3 — Katta AI nazorat muvaffaqiyatsizligi tashkiliy orqaga qaytishni qo‘zg‘atishi mumkin | Mavjud ma’lumot bilan sinovdan o‘tkazilmagan nazariy taklif |
Tadqiqot qo‘llab-quvvatlaydigan xulosalar
Manba o‘rganilgan telekommunikatsiya tashkilotida ZTA joriy etilgandan keyin qabul qilingan foydalilik, foydalanish qulayligi va ishonchda katta dastlabki pasayish bo‘lganini; to‘qqiz oylik barqarorlashuvning o‘zi mazmunli tiklanish bermaganini; tuzilgan boshqaruv va kommunikatsiya aralashuvi o‘rta kattalikdagi, ammo to‘liq bo‘lmagan tiklanish bilan bog‘liq bo‘lganini; kuchli texnik nazorat bilan foydalanuvchi ishonchi bir yo‘nalishda harakat qilishi shart emasligini va ZTA ga o‘tishning tashkiliy ta’sirlarini faqat kiberxavfsizlik metrikalari bilan baholab bo‘lmasligini qo‘llab-quvvatlaydi.
Tadqiqot qo‘llab-quvvatlamaydigan xulosalar
Tadqiqot ZTA ishonch pasayishiga aniq sabab bo‘lganini isbotlamaydi; ayni shaxslarni panel shaklida kuzatmaydi; nazorat guruhidan foydalanmaydi; COVID-19 va boshqa tashkiliy o‘zgarishlarni statistik jihatdan ajratmaydi; Agency Gap ni empirik o‘lchamaydi; AI asosidagi moliyaviy qaror tizimini real tashkilotda sinovdan o‘tkazmaydi; P2 va P3 ni tasdiqlamaydi hamda bitta tashkilot natijasini barcha sektor yoki mamlakatlarga bevosita umumlashtirmaydi.
Ilmiy mazmuni
Tadqiqotning eng muhim hissasi “kuchliroq nazorat = yaxshiroq nazorat” farazini ijtimoiy-texnik nuqtai nazardan savol ostiga qo‘yishidir.
Nazorat arxitekturasi texnik jihatdan juda qat’iy bo‘lishi mumkin; biroq foydalanuvchilar uni qonuniy, tushunarli va ishlashga yaroqli deb bilmasa, haqiqiy tashkiliy xatti-harakat loyihalangan nazorat tuzilmasidan og‘ishi mumkin.
Bu qarash AI davrida yanada muhimlashadi. AI faqat operatsiyani qayd etish o‘rniga qaysi operatsiya sodir bo‘lishiga ta’sir qilganda, audit predmeti ham o‘zgaradi. Auditor endi faqat:
“Nima bo‘ldi?”
degan savolni emas:
“Bu qaror nima uchun yuzaga keldi, qaysi ma’lumot va model tomonidan shakllantirildi va bu qaror uchun kim hisob beradi?”
degan savollarni ham tekshirishi kerak.
Shu sababli tadqiqot ERP dan AI ga o‘tishni shunchaki texnologik modernizatsiya sifatida emas, balki ishonch, qaror vakolati, audit qilinuvchanlik va tashkiliy javobgarlik birgalikda qayta loyihalanishi kerak bo‘lgan boshqaruv transformatsiyasi sifatida talqin qiladi.
Manba va Usul Haqida Izoh
Asl tadqiqot: Trusting the Unverifiable: The Transformation of SOX Internal Control Under Zero-Trust Architecture and AI-Driven ERP Systems
Mualliflar: Guy E. Toibin, Yotam Lurie, Shlomo Mark
Mas’ul muallif: Guy E. Toibin
Muassasalar: Guilford Glazer Faculty of Business and Management, Ben-Gurion University of the Negev; Software Engineering Department, SCE—Shamoon College of Engineering.
Jurnal: Accounting and Auditing.
Bibliografik qayd: 2026, 2(2), 9.
DOI: 10.3390/accountaudit2020009.
Qabul qilib olindi: 31 mart 2026.
Qayta ko‘rib chiqildi: 18 may 2026.
Qabul qilindi: 1 iyun 2026.
Nashr etildi: 8 iyun 2026.
Taqriz holati: Jurnalda qabul qilinib, nashr etilgan tadqiqot maqolasi.
Litsenziya: Creative Commons Attribution — CC BY.
Tadqiqot dizayni: Vaqt davomida takrorlangan anonim kesimli so‘rov tadqiqoti + kontekstual manfaatdor tomonlar bilan suhbatlar va uchrashuvlar.
Jami so‘rov javoblari: 968.
Tashkilot: Taxminan 1000 xodimli xalqaro, ko‘p mintaqali va multi-cloud telekommunikatsiya infratuzilmasi tashkiloti.
Asosiy o‘lchovlar: Perceived Usefulness, Perceived Ease of Use va Perceived Trust.
Asosiy statistika: \(F(3,964)=82,04,\;p<0,001\).
Asosiy ta’sir kattaliklari: dastlabki pasayish \(d=1,12\); barqarorlashuv \(d=0,08\); boshqaruvdan keyingi tiklanish \(d=0,52\).
Ma’lumotlarga kirish: Tashkiliy maxfiylik kelishuvlari sababli ommaga ochiq emas.
Etik holat: Ben-Gurion University etik tartib-taomillari doirasida qo‘mita tasdig‘idan ozod etilgani bildirilgan; ishtirokchilardan xabardor rozilik olingan.
Moliyalashtirish: Tashqi moliyalashtirish olinmagan.
Manfaatlar to‘qnashuvi / aloqadorlik qaydi: Mualliflardan biri tadqiqot davrida o‘rganilgan tashkilotda ishlagan; manba tadqiqot tahlil va hisobotga tashkiliy ta’sirsiz mustaqil olib borilganini bildiradi.
AI dan foydalanish bayonoti: Mualliflar ChatGPT — GPT 5.5 va Gemini 2.5 dan til tahriri, formatlash va konseptual shakllarning dastlabki qoralamalarida foydalanganliklarini; tadqiqot ma’lumotlari, statistik tahlil, natijalarni talqin qilish yoki ilmiy xulosa yaratishda foydalanmaganliklarini bildiradilar.
Asosiy cheklovlar: Bitta tashkilot; nazorat guruhining yo‘qligi; anonim repeated cross-sectional tuzilma; javob og‘ishi ehtimoli; nazorat o‘zgaruvchilarining yo‘qligi; COVID-19 bilan vaqt jihatdan ustma-ust tushish; endogenlikning formal modellashtirilmaganligi va ishonchning statistik vositachi o‘zgaruvchi sifatida sinovdan o‘tkazilmaganligi.
Tasvirdan foydalanish izohi: Maqola CC BY litsenziyasiga ega. Mualliflarning asl shakllari litsenziya shartlariga muvofiq iqtibos bilan qayta ishlatilishi yoki moslashtirilishi mumkin. Shunga qaramay, Verianla uchun 1-rasmdagi ishonch vositachiligidagi o‘tish modeli va 2-rasmdagi Agency Gap tuzilmasini mustaqil dizayn bilan qayta chizish tavsiya etiladi.
Izoh qoldiring
E-pochta manzilingiz chop etilmaydi. Majburiy maydonlar * bilan belgilangan