

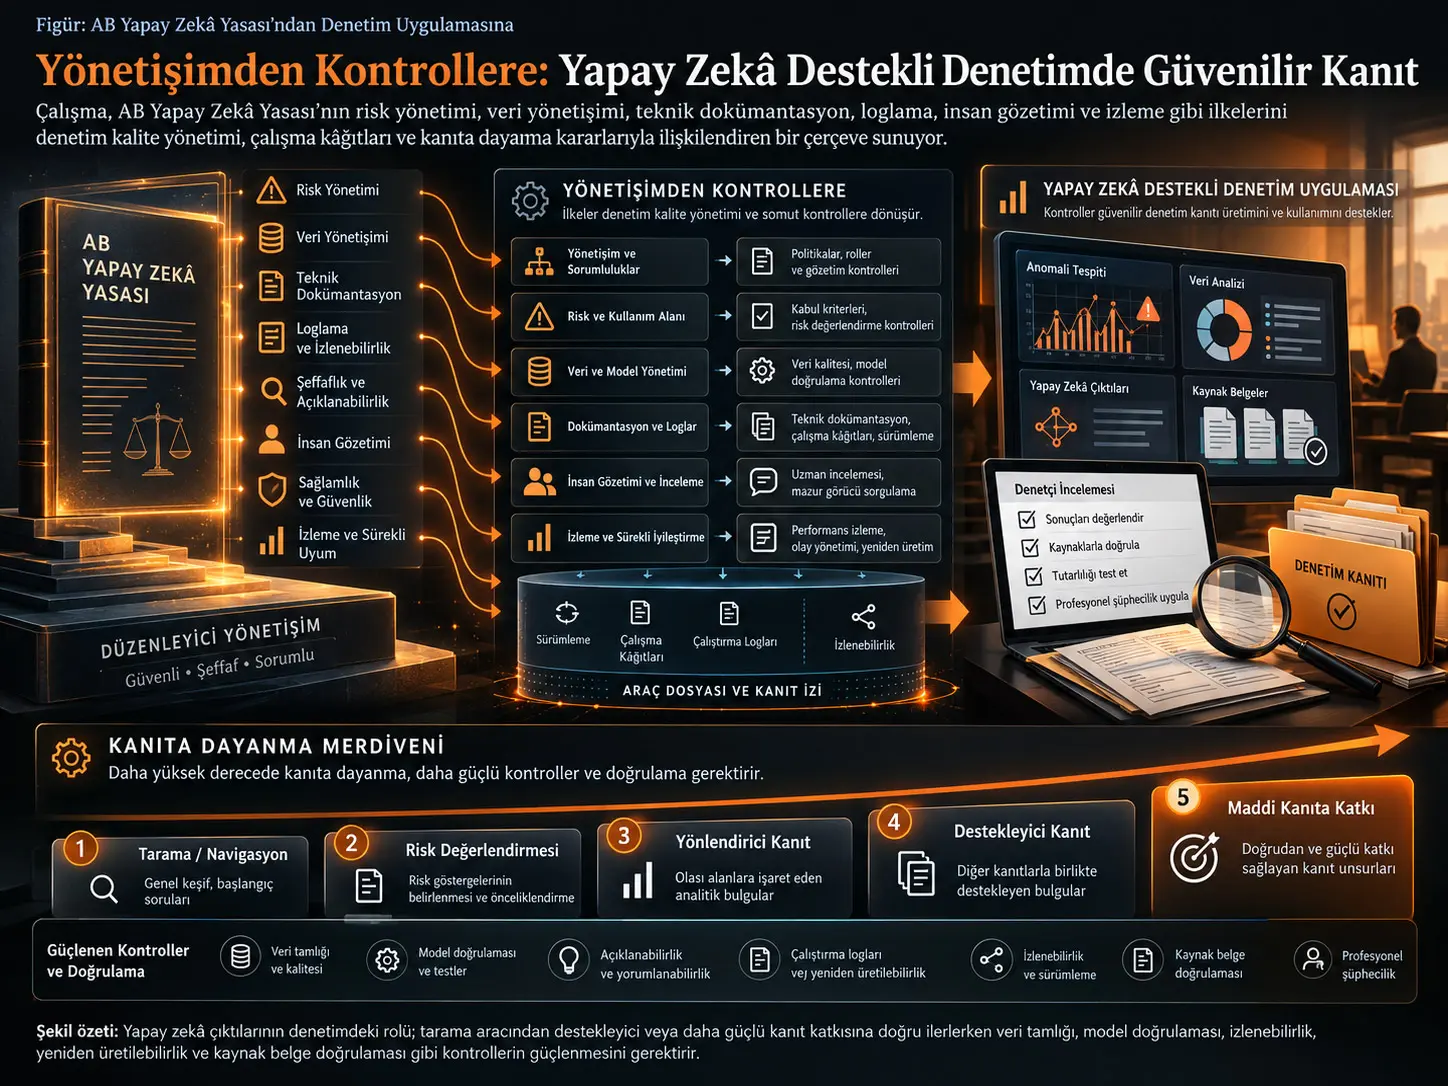
Yönetişimden kontrollere çerçeve (governance-to-controls framework), AB Yapay Zekâ Yasası'ndaki risk yönetimi, veri yönetişimi, teknik dokümantasyon, kayıt tutma, şeffaflık, insan gözetimi, sağlamlık, siber güvenlik ve yaşam döngüsü izleme gibi yönetişim hedeflerini; denetim firmalarının kalite yönetimi, denetim çalışma kâğıtları, inceleme süreçleri ve yapay zekâ çıktısına dayanma kararlarıyla ilişkilendiren kavramsal bir denetim tasarım çerçevesidir. János Kálmán'ın çalışması, yapay zekânın denetimde ne kadar “başarılı” olduğunu deneysel olarak ölçmek yerine, bir yapay zekâ çıktısının denetim sürecinde hangi koşullarda yalnızca tarama ve yönlendirme aracı olarak kalması, hangi koşullarda destekleyici kanıt niteliği kazanması ve hangi daha dar koşullarda maddi denetim kanıtına katkı sunabilmesi gerektiğini sistematik olarak ele almaktadır.
Çalışmanın temel problemi, yapay zekâ destekli denetimde yalnızca model doğruluğuna bakmanın yeterli olmamasıdır. Bir çıktı teknik olarak güçlü görünse bile kullanılan verinin kaynağı ve tamlığı bilinmiyorsa, model sürümü ve yapılandırması kaydedilmemişse, işlem tekrar üretilemiyorsa, yanlış pozitif ve yanlış negatif davranışı değerlendirilmemişse, kaynak belgelerle doğrulama yapılmıyorsa veya insan incelemesi yalnızca biçimsel düzeyde kalıyorsa bu çıktının denetim kanıtı olarak güvenilirliği sınırlı olabilir.
Araştırma, AB Yapay Zekâ Yasası'nın denetim standardı olmadığını ve her denetim aracına otomatik olarak doğrudan hukuki yükümlülük getirmediğini özellikle korur. Bunun yerine üç farklı ilişki düzeyi tanımlar: doğrudan hukuki ilgi, dolaylı denetim ilgisi ve yönetişim ölçütü olarak ilgi. Bu ayrım sayesinde AI Act gereklilikleri ile denetim standartları birbirine eşitlenmeden, aralarında işlevsel bir köprü kurulmaktadır.
Çalışmanın ortaya çıkardığı ana yapılar; AI Act ile IAASB denetim/kalite standartlarını ilişkilendiren izlenebilir kontrol matrisi, yapay zekâ destekli denetim kanıtı için risk tipolojisi, kalite yönetimi entegrasyon modeli, dokümantasyon ve inceleme kontrol listesi ve üç seviyeli orantılı olgunluk modelidir. Yazarın temel sınırı açıktır: bu çerçeve henüz gerçek denetim firmalarında ampirik olarak doğrulanmış bir performans modeli değildir.
Denetimde yapay zekâ neden yalnızca bir “teknoloji kullanımı” meselesi değildir?
Denetim veri analitiği, robotik süreç otomasyonu, süreç madenciliği, makine öğrenmesi ve üretken yapay zekâ; çok büyük işlem popülasyonlarının taranmasını, olağandışı kayıtların belirlenmesini, belgelerin sınıflandırılmasını ve belirli denetim işlerinin otomatikleştirilmesini mümkün kılar. Ancak teknoloji denetim zincirine girdiği anda yeni bağımlılıklar da ortaya çıkar. Çıktının kalitesi yalnızca algoritmaya değil; verinin eksiksizliğine, dönüşüm adımlarına, model sürümüne, eşik değerlerine, satıcı altyapısına, güvenlik kontrollerine ve denetçinin çıktıyı nasıl yorumladığına bağlı hale gelir.
Bu nedenle çalışmanın merkezindeki soru “AI doğru tahmin yapıyor mu?” sorusundan daha geniştir. Denetçi aynı zamanda şu sorulara yanıt verebilmelidir: Kullanılan veri nereden geldi? Popülasyon eksiksiz mi? Veri kaynak sistemle uzlaştırıldı mı? Model hangi sürümdü? Parametreler değiştirildi mi? Aynı prosedür tekrar çalıştırılabilir mi? Modelin bilinen sınırlılıkları neler? Yanlış pozitif ve yanlış negatif davranışı ne? Çıktıya karşı alternatif açıklamalar arandı mı? Sonuç kaynak belgelerle doğrulandı mı? İncelemeyi yapan kişi çıktıya gerçekten meydan okudu mu?
Araştırmanın çözmeye çalıştığı üç boşluk
Çalışma üç literatür boşluğunu birbirine bağlar. İlk olarak, AI destekli denetim literatürü teknolojik fırsatları ve benimseme güçlüklerini tartışsa da bu konuları firma ve denetim görevi düzeyinde izlenebilir kalite yönetimi kontrollerine dönüştüren yapı sınırlıdır. İkinci olarak, denetim kanıtı literatürü kanıtın yeterliliği ve uygunluğunu açıklasa da veri kökeni, model doğrulaması, açıklanabilirlik, loglar, insan gözetimi ve kaynak belge doğrulaması gibi AI'ya özgü unsurları kanıta dayanma derecesine bağlayan operasyonel çerçeve eksiktir. Üçüncü olarak, AI yönetişimi ve hukuk literatürü düzenleyici yükümlülükleri analiz ederken bunları çalışma kâğıdı tasarımı, inceleyici sorumluluğu ve denetim kanıtı kararlarına doğrudan çevirmemektedir.
Araştırmanın üç sorusu
- RQ1: AB Yapay Zekâ Yasası'nın yönetişim gereklilikleri denetim firmasının kalite yönetim sistemine ve görev düzeyindeki kalite yönetimine nasıl eşlenebilir?
- RQ2: Hangi AI yönetişimi gereklilikleri, yapay zekâ destekli denetim kanıtının güvenilirliği ve dokümantasyonu için en kritik unsurlardır ve bunlar denetim prosedürlerinde nasıl operasyonelleştirilebilir?
- RQ3: Veri riski, model riski, insan gözetimi riski ve güvenlik riski başta olmak üzere AI'ya özgü riskleri azaltırken denetim kalitesini ve mesleki şüpheciliği koruyabilecek kontrol ve kayıt mekanizmaları nelerdir?
AB Yapay Zekâ Yasası denetim firmaları için doğrudan bir denetim standardı mıdır?
Hayır. Çalışmanın çerçevesinde AB Yapay Zekâ Yasası bir denetim standardı veya tüm AI destekli denetim araçlarına otomatik olarak uygulanan evrensel bir denetim yükümlülüğü değildir. Hukuki uygulanabilirlik; sistemin türüne, kullanım bağlamına ve denetim firmasının sağlayıcı, dağıtıcı veya başka bir düzenlenmiş rol üstlenip üstlenmediğine bağlıdır. Araştırma bu nedenle AI Act hükümlerini denetim standartlarıyla eşitlemek yerine, doğrudan hukuki yükümlülük bulunan durumları, AI Act belgelerinin denetim açısından bilgi kaynağı olduğu durumları ve Yasa'nın yalnızca yönetişim ölçütü sağladığı durumları birbirinden ayırır.
AI Act ile denetim arasındaki üç ilişki biçimi
| İlişki türü | Çalışmadaki anlamı | Denetim açısından sonuç |
|---|---|---|
| Doğrudan hukuki ilgi | Firma, satıcı veya müşteri AI Act kapsamında düzenlenmiş bir rol üstlenir ve ilgili sistem Yasa'nın kapsamındadır. | İlgili hukuki yükümlülüklerin gerçekten uygulanıp uygulanmadığı ayrıca belirlenmelidir. |
| Dolaylı denetim ilgisi | Uygunluk değerlendirmeleri, teknik dokümantasyon, olay kayıtları veya izleme raporları müşterinin finansal raporlama riskleri bakımından denetim bilgisine dönüşür. | Belgeler potansiyel denetim bilgisi olabilir; fakat var olmaları tek başına güvenilir kanıt oldukları anlamına gelmez. |
| Yönetişim ölçütü olarak ilgi | AI Act denetim prosedürüne doğrudan hukuki görev yüklemese bile risk yönetimi, loglama ve insan gözetimi gibi yapılarıyla bir kontrol tasarım ölçütü sağlar. | Firma kendi AI kullanımını daha izlenebilir, yeniden incelenebilir ve kontrollü hale getirebilir. |
“AI in audit” ile “audit of AI” neden ayrılmalıdır?
AI in audit, denetim firmasının veri analitiği, süreç madenciliği, makine öğrenmesi, RPA veya üretken yapay zekâyı kendi denetim prosedürlerinde kullanmasıdır. Audit of AI ise müşterinin AI sistemlerini, bu sistemlerin kontrollerini, olay kayıtlarını, uyum belgelerini ve finansal raporlamaya ilişkin potansiyel etkilerini denetim açısından değerlendirmektir. İki bağlamın kanıt kaynakları, hukuki roller, bağımsızlık riskleri, teknik yetkinlik gereksinimleri ve dokümantasyon beklentileri aynı değildir.
Sekiz yönetişim alanı
Çalışma AI yönetişimi ile denetim kalite yönetimi arasında sekiz temel kontrol alanı kurar:
- Risk yönetimi
- Veri yönetişimi
- Teknik dokümantasyon ve izlenebilirlik
- Loglama ve kayıt tutma
- Şeffaflık ve iletişim
- İnsan gözetimi ve hesap verebilirlik
- Doğruluk, sağlamlık ve siber güvenlik
- İzleme ve düzeltici faaliyetler
Çerçevenin önemli özelliği, bu alanları soyut etik ilkeler olarak bırakmamasıdır. Her yönetişim alanı; bir risk, sorumlu kişi veya birim, kontrolün ne zaman çalışacağı, çalışma kâğıdında hangi kanıtın bulunması gerektiği, inceleyicinin neyi test edeceği ve kontrol başarısız olduğunda kalan risk ile ilişkilendirilir.
Bir yapay zekâ çıktısı ne zaman denetim kanıtı olarak daha yüksek ağırlık kazanabilir?
Çalışmaya göre kanıt ağırlığı yalnız modelin “AI” olması veya yüksek doğruluk göstermesiyle artmaz. Daha yüksek dayanma düzeyi; giriş popülasyonunun eksiksiz ve uzlaştırılmış olması, veri dönüşümlerinin belgelenmesi, modelin amaçlanan popülasyon ve denetim iddiası için doğrulanması, eşik seçiminin gerekçelendirilmesi, yanlış pozitif ve yanlış negatif sonuçların değerlendirilmesi, çalıştırmanın yeniden üretilebilir olması, inceleyicinin çıktıya anlamlı biçimde meydan okuyabilmesi ve sonuçların kaynak belgelerle doğrulanması gibi koşullara bağlıdır.
AI çıktısına dayanmanın beş basamağı
| Basamak | AI çıktısının rolü | Denetim anlamı |
|---|---|---|
| 1. Tarama / navigasyon | İnsan incelemesi için belge, işlem veya madde bulur. | AI esas olarak arama ve yönlendirme aracıdır. |
| 2. Risk değerlendirmesi | Desenleri, yoğunlaşmaları veya potansiyel risk alanlarını işaretler. | Sonraki prosedürlerin nereye odaklanacağını etkiler. |
| 3. Yönlendirici kanıt | Takip testleri için belirli kalemleri önceliklendirir. | Sonuç hâlâ takip eden insan ve kaynak-belge prosedürlerine bağlıdır. |
| 4. Destekleyici kanıt | Başka denetim prosedürlerini destekler veya onlara meydan okur. | Daha güçlü veri, doğrulama, izlenebilirlik ve inceleme gerekir. |
| 5. Potansiyel maddi kanıta katkı | Belirli bir denetim iddiasına doğrudan katkı sağlayabilir. | En dar basamaktır; güçlü doğrulama, yeniden üretilebilirlik ve kaynak belge desteği gerektirir. |
Bu merdivenin yönü “AI zamanla otomatik olarak daha güvenilir olur” anlamına gelmez. Daha yüksek basamaklara geçiş, daha yüksek kontrol yoğunluğu ve daha güçlü kanıt zinciri gerektirir.
Temel oranı problemi neden önemlidir?
Denetimde önemli yanlışlıklar veya dolandırıcılık vakaları çoğu veri kümesinde seyrek olabilir. Bu durumda yalnızca toplam doğruluk oranına bakmak yanıltıcıdır. Örneğin çoğu işlemin normal olduğu bir popülasyonda çok sayıda normal işlemi doğru sınıflandıran fakat kritik azınlıktaki yanlışlıkları kaçıran bir model yüksek genel doğruluk gösterebilir. Bu nedenle çalışma; mümkün olduğunda confusion matrix, precision, recall/sensitivity, specificity ve negative predictive value gibi metriklerin, popülasyondaki olay sıklığı ve takip maliyetiyle birlikte değerlendirilmesini önerir.
Yanlış pozitif ile yanlış negatifin denetim etkisi de aynı değildir. Tarama amacıyla kullanılan bir modelin fazla sayıda yanlış pozitif üretmesi, denetçinin bunları verimli biçimde takip edebildiği durumda tolere edilebilir. Buna karşılık yanlış negatifler, işaretlenmeyen kalemler hiç incelenmeyecekse önemli yanlışlıkların tamamen gözden kaçmasına yol açabilir. Bu nedenle eşik seçimi yalnız makine öğrenmesi performansına değil; önemlilik, tolere edilebilir yanlışlık, takip kapasitesi ve işaretlenmeyen popülasyona uygulanacak artık denetim prosedürlerine de bağlanmalıdır.
Yapay zekâ destekli denetimde temel risk tipolojisi
| Risk | Tipik sorun | Çalışmanın öngördüğü temel karşılık |
|---|---|---|
| Veri riski | Eksik, yanlı, uzlaştırılmamış veya kaynağı belirsiz veri. | Kaynak sisteme uzlaştırma, veri soyunun belgelenmesi, tamlık ve doğruluk testi, extraction scriptlerinin saklanması. |
| Model doğrulama riski | Overfitting, yanlış model, yanlış popülasyonda kullanım, sınıf dengesizliği, gerekçesiz eşik. | Holdout/back-testing, performans metrikleri, eşik gerekçesi, bağımsız inceleme ve kullanım kapsamının sınırlandırılması. |
| Base-rate / hata maliyeti riski | Yüksek genel doğruluk altında kritik yanlış negatiflerin gizlenmesi. | Precision, recall, specificity, NPV ve hata maliyetlerinin değerlendirilmesi. |
| Otomasyon yanlılığı / gözetim riski | Denetçinin AI sonucunu sorgulamadan kabul etmesi. | İnsan gözetimi planı, challenge log, alternatif açıklamalar, bağımsız veya nitelikli inceleme. |
| Süreç madenciliği riski | Eksik timestamp, hatalı case ID veya dışlanan süreç yolları. | Event log tamlık testi, finansal kayıtlarla uzlaştırma ve süreç varsayımlarının belgelenmesi. |
| Üretken AI / kaynak izleme riski | Hallucination, eksik özet, kaynaksız iddia veya gizli verinin yönetilmeyen araca aktarılması. | Prompt ve kaynak bağlantılarının saklanması, her önemli iddianın kaynak belgeyle insan tarafından doğrulanması. |
| Güvenlik ve bütünlük riski | Veri, model, log veya çıktıların yetkisiz değişmesi; satıcı güncellemelerinin davranışı değiştirmesi. | Erişim kontrolü, güvenli loglama, satıcı incelemesi, olay yönetimi ve gerektiğinde yeniden çalışma. |
| Açıklanabilirlik ve incelenebilirlik riski | Çıktının denetim iddiasına nasıl bağlandığının veya nasıl yeniden üretileceğinin anlaşılamaması. | Tool dossier, configuration snapshot, sınırlılık belgesi, ek destekleyici prosedürler ve reviewer challenge. |
Üretken yapay zekâ için kaynak izleme neden özellikle kritiktir?
Üretken AI çıktıları aynı girdiler altında dahi değişken olabilir ve akıcı bir metin oluşturması, metindeki iddiaların kaynak belgeler tarafından desteklendiğini garanti etmez. Bu nedenle çalışma; sözleşme maddesi bulma, yönetim kurulu tutanağı özetleme veya açıklama metinlerini karşılaştırma gibi kullanımlarda üretken AI'nın varsayılan olarak tarama ve yönlendirme aracı kabul edilmesini; denetim dosyasına giren önemli her iddianın ise saklanan kaynak belgeye geri bağlanmasını öngörür.
Çalışma kâğıdında kullanılan prompt veya sorgu, araç ve sürüm bilgisi, retrieval yapılandırması, kaynak belge bağlantıları, insan doğrulama adımları ve gizlilik önlemleri bulunmalıdır. AI tarafından oluşturulan sözleşme özeti veya kurul tutanağı özeti, doğrulanmadan özgün belgenin yerine geçemez.
Profesyonel şüphecilik ve otomasyon yanlılığı
AI sistemleri denetçinin dikkatini olağandışı işlemlere yönlendirebilir; fakat aynı zamanda makul görünen otomatik bir sonucun yeterince sorgulanmadan kabul edilmesi riskini doğurur. Bu nedenle teknik model doğrulaması tek başına yeterli kontrol değildir. Çalışma insan sorumluluğu, denetçi challenge kaydı, alternatif açıklamaların değerlendirilmesi, ters yöndeki kanıtın belgelenmesi ve orta/yüksek dayanmalı kullanımda nitelikli inceleyici katılımını kalite sisteminin parçası olarak ele alır.
Açıklanabilirlik neden yalnızca “modeli açıklamak” değildir?
Denetimde açıklanabilirlik, modelin matematiksel iç işleyişini göstermekten daha geniş bir işlev taşır. Bir inceleyicinin prosedürün amacını, kullanılan veriyi, model sürümünü, yapılandırmayı, sınırlılıkları, çıktının hangi denetim iddiasına bağlandığını ve denetçinin neden belirli ölçüde bu çıktıya dayandığını anlayabilmesi gerekir. Tahmin performansı yüksek olsa bile prosedürün izlenememesi veya yeniden incelenememesi kanıt değerini sınırlandırabilir.
Çalışmanın Yöntemi ve Bulguları
Araştırma tasarımı
Araştırma kavramsal, doktrinel ve tasarım odaklı bir yöntem kullanır. Denetimde AI kullanımının denetim kalitesi üzerindeki nedensel etkisini ölçmez. Analiz birimi, bir yönetişim gerekliliği veya kontrol hedefidir; temel analitik işlem ise bu gerekliliklerin sistematik biçimde denetim kontrollerine eşlenmesidir.
Çerçeve dört kaynak alanını bir araya getirir:
- Regulation (EU) 2024/1689 ve AI Act yönetişim mimarisini ele alan hukuk literatürü,
- AB yasal denetim mevzuatı,
- IAASB kalite yönetimi, görev kalitesi ve denetim kanıtı standartları,
- denetim teknolojileri, teknoloji benimseme, mesleki şüphecilik, açıklanabilirlik ve AI yönetişimi üzerine hakemli araştırmalar.
Requirements-to-controls eşlemesinin beş adımı
- Gerekliliklerin belirlenmesi: Denetim sistemi güvenilirliği açısından en ilgili yönetişim konuları seçildi: risk yönetimi, veri yönetişimi, teknik dokümantasyon, loglama, şeffaflık, insan gözetimi, sağlamlık/siber güvenlik ve yaşam döngüsü izleme.
- Kontrol hedeflerine ayrıştırma: Hukuki/yönetişim gereklilikleri teknoloji-nötr kontrollere dönüştürüldü. Veri kaynağının doğrulanması, sürümlü dokümantasyon, run loglarının saklanması ve insan sorumluluğunun belirlenmesi buna örnektir.
- Kalite yönetimine eşleme: Kontroller; firma yönetişimi, kaynak ve yetkinlik, araç onayı, görev performansı, iletişim, izleme ve düzeltme süreçleriyle ilişkilendirildi.
- Kanıt yaşam döngüsüne eşleme: Aynı kontrol hedefleri veri edinimi, model çalıştırma, çıktı yorumlama, dokümantasyon, inceleme, saklama ve nihai dayanma kararına bağlandı.
- Konsolidasyon ve analitik kontrol: Sonuçlar beş ana artefakta dönüştürüldü ve her kontrolün tanımlanabilir bir yönetişim kaynağı, sorumlu aktörü, kanıt sonucu ve uygulama kaydı olup olmadığı kontrol edildi.
Üretilen beş temel analitik artefakt
| Artefakt | Bilimsel işlevi |
|---|---|
| Kontrol matrisi | AI Act yönetişim dayanaklarını denetim standardı dayanakları, AI riski, kontrol sahibi, tetikleyici, çalışma kâğıdı kanıtı ve artık risk ile ilişkilendirir. |
| Kanıt-risk tipolojisi | AI kaynaklı veri, model, hata oranı, insan gözetimi, süreç madenciliği, üretken AI, güvenlik ve açıklanabilirlik risklerini sistemleştirir. |
| Kalite yönetimi entegrasyon modeli | AI yönetişimini firma liderliği, bağımsızlık, müşteri kabulü, kaynaklar, görev performansı, iletişim ve izlemeyle ilişkilendirir. |
| Dokümantasyon ve inceleme kontrol listesi | AI destekli bir prosedür için denetim dosyasında hangi soruların cevaplanması ve hangi kayıtların tutulması gerektiğini gösterir. |
| Orantılı olgunluk modeli | Kontrol yoğunluğunu AI kullanımının karmaşıklığı, opaklığı ve dayanma düzeyi arttıkça ölçeklendirir. |
Yedi alanlı izlenebilirlik protokolü
Eşlemenin yeniden üretilebilir olması için her kalem yedi kodlama alanından geçirilmiştir:
- hukuki veya yönetişim dayanağı,
- AI Act rolü ve denetim kullanım senaryosu,
- denetim standardı dayanağı,
- kalite veya kanıt güvenilirliği riski,
- kontrol sahibi ve tetikleyici olay,
- beklenen çalışma kâğıdı kanıtı ve reviewer testi,
- kontrol başarısızlığında kalan risk.
Örneğin loglama alanında bir anomali tespit modelinin yevmiye kayıtlarını risk açısından sıraladığı varsayılır. Model çalıştırmasına ilişkin girdiler, çıktı listesi, zaman damgası, model/konfigürasyon kimliği ve istisna işlemlerinin saklanmaması; prosedürün tekrar edilmesini ve inceleyicinin sonuca meydan okumasını zorlaştırır. Çerçevede bu nedenle her ilgili çalıştırmanın izlenebilir kaydı, dosyada kullanılan sürüm ve çıktıyla denetim sonucunun birbirine bağlanması öngörülür.
Kalite yönetimine entegrasyon
| Kalite yönetimi bileşeni | AI yönetişimi uygulaması | Örnek dokümantasyon |
|---|---|---|
| Yönetişim ve liderlik | AI politikası, dayanma risk iştahı ve hesap verebilirlik. | AI politikası, AI kullanım envanteri, escalation yolları. |
| Etik ve bağımsızlık | Satıcı, danışmanlık ve model geliştirmeden kaynaklanan bağımsızlık tehditleri. | Vendor independence assessment, conflict check, safeguards. |
| Müşteri kabulü ve devam | Müşterinin AI ortamının görev riski ve kaynak gereksinimine etkisi. | Müşteri AI risk profili, acceptance memo, yetkinlik planı. |
| Kaynaklar ve yetkinlik | AI, veri ve siber güvenlik yetkinliklerinin tanımlanması. | Eğitim kayıtları, uzman katılımı, yetkinlik değerlendirmesi. |
| Görev performansı | AI prosedürlerinin standardizasyonu ve gözetim planı. | AI prosedür çalışma kâğıdı, dayanma gerekçesi, reviewer sign-off. |
| Bilgi ve iletişim | Araç güncellemesi ve sınırlılıklarının ekiplere aktarılması. | Release notes, kullanıcı rehberi, limitation statements. |
| İzleme ve düzeltme | Performans, drift, olay ve denetim sonuçlarının izlenmesi. | Monitoring report, incident log, remediation plan. |
Üç katmanlı uygulama mekanizması
Çalışmanın firma düzeyinde uygulanabilirlik önerisi üç birbirine bağlı katmandan oluşur.
Birinci katman: yönetişim ve sorumluluk dağılımı. Araç sahibinin doğrulama ve dokümantasyon sorumluluğu, görev ortağı/yöneticisinin engagement-level sorumluluğu ve gerektiğinde bağımsız kalite incelemesi açıkça ayrılmalıdır. Yüksek dayanmalı kullanımlarda geliştirme veya yapılandırma ile inceleme işlevlerinin ayrılması mesleki şüpheciliği destekleyebilir.
İkinci katman: araç yeterlilik değerlendirmesi ve değişiklik yönetimi. Bir AI aracı göreve girmeden önce amacı, sınırlılıkları, doğrulama sonuçları, veri gereksinimleri, siber güvenlik kontrolleri ve sürüm bilgilerini içeren bir tool dossier tutulması önerilir. Model sürümü, parametre veya veri pipeline'ındaki değişiklikler yeniden yeterlilik değerlendirmesini tetiklemelidir.
Üçüncü katman: izleme ve düzeltme. Drift göstergeleri, hata oranları, kullanım örüntüleri ve veri/güvenlik olayları izlenmeli; bu sonuçlar kök neden analizi, yeniden doğrulama ve düzeltme faaliyetlerine geri beslenmelidir.
Sistem türüne göre doğrulama gereksinimleri
- Gözetimli modeller: holdout test, geçmiş sonuçlarla back-testing, threshold gerekçesi, class imbalance değerlendirmesi, feature importance incelemesi ve sürüm kontrolü.
- Anomali tespit araçları: popülasyon tanımı, outlier mantığı, nadir fakat geçerli işlemlerin ele alınışı, dışlanan popülasyonlar ve işaretlenen/işaretlenmeyen kalemler için takip prosedürleri.
- Süreç madenciliği: event log tamlığı, timestamp güvenilirliği, case ID tutarlılığı, duplicate event işlemleri ve finansal kayıtlarla uzlaştırma.
- Üretken AI: prompt saklama, retrieval yapılandırması, kaynak izleme, hallucination testi, gizlilik sınırlamaları, erişim kontrolleri ve denetim dosyasına giren her iddianın insan tarafından doğrulanması.
Uygulama senaryosu A: Yevmiye kayıtlarında anomali tespiti
Çalışma, anomali tespit modelinin yevmiye kayıtlarını takip testi için sıraladığı bir senaryo kullanır. Önce denetim iddiası ve popülasyon tanımlanır; genel muhasebe defteri çıkarımı müşteri sistemiyle uzlaştırılır; filtreler ve feature engineering belgelenir; model sürümü ve konfigürasyonu kaydedilir. Ardından threshold seçimi, mümkünse back-testing ve beklenen yanlış pozitif/yanlış negatif profili değerlendirilir.
Bu durumda model çıktısı varsayılan olarak yönlendirici kanıttır. İşaretlenen kalemlerin seçilmesinde yardımcı olur fakat tek başına denetim sonucuna dönüşmez. Daha yüksek kanıt katkısı için popülasyon tamlığı, doğrulama, yeniden üretilebilirlik ve kaynak belge desteğinin birlikte güçlenmesi gerekir.
Nicel özellikler olağandışı kayıt saatleri, nadir hesap kombinasyonları, yuvarlak tutarlar, manuel override'lar, kullanıcı yoğunlaşmaları, graph centrality ölçümleri veya olağan kayıt yollarından sapmalar içerebilir. Buna rağmen denetçinin işletme gerekçesi, yetkilendirme, özgün belgeler, yönetim açıklamaları ve işaretlenmeyen popülasyonda kalan risk üzerinde nitel değerlendirme yapması gerekir.
Uygulama senaryosu B: Sözleşme ve anlatı açıklamalarında üretken AI
Üretken AI sözleşme maddelerini bulabilir, yönetim kurulu tutanaklarını özetleyebilir, covenant dilini karşılaştırabilir veya açıklama metinlerindeki tutarsızlıkları belirlemeye yardımcı olabilir. Ancak kaynak metne bağlı olmayan üretim ihtimali nedeniyle sonuçlar kaynak belgeyle doğrulanmadan bağımsız kanıt sayılmamalıdır.
Çalışma kâğıdı en azından sorgu/prompt, kullanılan araç ve sürüm, retrieval yapılandırması, kaynak belge bağlantıları, insan doğrulama adımları ve gizlilik önlemlerini taşımalıdır.
Uygulama senaryosu C: Müşterinin AI uyum sinyallerinin denetlenmesi
Müşterinin operasyon, fiyatlama, kredilendirme, karşılık ayırma veya açıklamalar bakımından önemli AI sistemleri kullanması halinde; uygunluk değerlendirmesi, teknik dokümantasyon, olay raporları ve izleme kayıtları finansal raporlama riski bakımından denetimle ilgili hale gelebilir. Ancak “uyum belgesi mevcut” olması, kontrolün fiilen etkili çalıştığını kanıtlamaz. Denetçi dokümanın tamlığını, kaynağını, bağımsızlığını ve operasyonel gerçeklikle tutarlılığını ayrıca değerlendirmelidir.
Orantılı olgunluk modeli
| Seviye | Tipik AI kullanımı | Asgari yönetişim | Kanıt açısından anlamı |
|---|---|---|---|
| Seviye 1 — Temel | Kural tabanlı analitik, basit RPA, elektronik tablo tabanlı istisna testi. | Araç envanteri, veri kaynağı dokümantasyonu, manuel çıktı incelemesi, erişim kontrolü. | AI çıktıları ağırlıkla yönlendirici niteliktedir; sınırlı dayanma. |
| Seviye 2 — Yönetilen | Standart veri analitiği, süreç madenciliği, supervised ML risk skorları, sınırlı üretken AI. | Tool dossier, sürümleme, belgeli doğrulama, engagement AI risk memo, güvenli loglama. | Güçlü doğrulama altında bazı çıktılar daha yüksek kanıt katkısı sağlayabilir. |
| Seviye 3 — İleri | Entegre AI platformları, sürekli izleme, geniş ML/üretken AI kullanımı, özel modeller. | Drift/olay izleme, formal change management, explainability standardı, bağımsız model risk fonksiyonu, kalite dashboardları. | Daha yüksek dayanma mümkün olabilir; ancak güçlü kanıt yönetişimi ve hesap verebilirlik zorunludur. |
Olgunluk seviyesi yükseldiğinde AI çıktısına otomatik güven oluşmaz. Olgunluk, firmanın dayanma kararını değerlendirme, belgeleme ve savunma kapasitesini artırır.
Çerçevenin değerlendirme ölçütleri
Araştırmacı tasarlanan çerçeveyi dört pratik ölçüte göre değerlendirir:
- İzlenebilirlik: Her öneri belirli yönetişim hedefi ve denetim riskiyle ilişkilendirilebilmelidir.
- Orantılılık: Düşük dayanmalı kullanım ile opak, hızla değişen ve yüksek dayanmalı kullanım aynı kontrol yüküne sahip olmamalıdır.
- Uygulanabilirlik: Öneriler gerçek politika, tool dossier, risk memo, çalışma kâğıdı şablonu ve inceleme adımına dönüştürülebilmelidir.
- Denetime/incelemeye hazır olma: Loglama, sürümleme, saklanan kanıt ve belgelenmiş dayanma kararları sayesinde supervision, re-performance ve olay sonrası analiz mümkün olmalıdır.
Çalışmanın desteklediği sonuçlar
- AI Act yönetişim kavramları denetim kalite yönetimi için sistematik kontrol hedeflerine dönüştürülebilir.
- AI çıktısının denetim kanıtındaki rolü kullanılan teknoloji etiketinden çok, çıktıya ne ölçüde dayanıldığına bağlıdır.
- Veri tamlığı, model geçerliliği, izlenebilirlik, açıklanabilirlik, yeniden üretilebilirlik ve insan challenge süreci kanıt güvenilirliğinin temel koşullarıdır.
- AI kullanım kayıtları, tool dossier'lar, sürüm/run logları, prompt logları, challenge kayıtları, incident prosedürleri ve kaynak belge doğrulaması inceleme ve hesap verebilirliği güçlendirebilecek kontrol araçlarıdır.
- Kontrol yoğunluğu AI kullanımındaki dayanma, karmaşıklık, opaklık, değişebilirlik ve potansiyel sonuç arttıkça ölçeklendirilmelidir.
Çalışmanın desteklemediği sonuçlar
- AI kullanımının denetim kalitesini ampirik olarak artırdığı kanıtlanmamıştır.
- Önerilen kontrollerin dolandırıcılık tespitini, verimliliği veya mesleki şüpheciliği belirli bir oranda iyileştirdiği gösterilmemiştir.
- Her denetim AI aracının AI Act kapsamında yüksek riskli sistem olduğu iddia edilmemektedir.
- AI Act uyum belgeleri otomatik olarak yeterli ve uygun denetim kanıtı değildir.
- İyi dokümantasyon, hatalı veya eksik veriyi geçerli hale getirmez.
- Ayrıntılı loglar, amaçlanan denetim problemi için geçersiz bir modeli doğru hale getirmez.
- Reviewer sign-off, anlamlı insan challenge sürecinin yerini tutmaz.
- Olgun AI yönetişimi profesyonel yargının yerini almaz.
Temel sınırlılıklar
Çalışmanın en önemli sınırlılığı ampirik doğrulamanın henüz yapılmamış olmasıdır. Önerilen yapı istatistiksel meta-analiz değildir ve belirli bir kontrolün denetim inceleme sonuçlarını, dolandırıcılık tespitini, verimliliği, şüpheciliği veya karar kalitesini gerçekten geliştirip geliştirmediğini ölçmez.
Uygulama sonuçları ayrıca firma büyüklüğü, ulusal denetim gözetim sistemi, müşteri karmaşıklığı, kullanılan AI mimarisi, kuruluşun AI olgunluğu ve satıcının model veya doğrulama bilgilerine ne kadar erişim verdiğine bağlı olarak değişebilir. Özellikle kapalı satıcı sistemleri ve yetersiz teknik şeffaflık, güçlü kalite yönetimi olan bir firmada bile AI çıktısına izin verilebilir dayanma düzeyini sınırlayabilir.
Gelecek araştırma alanları
Yazar, çerçevenin gerçek denetim ortamlarında sınanmasını önermektedir. Saha araştırmaları farklı büyüklükteki firmalarda sorumluluk dağılımını ve kontrollerin uygulanabilirliğini; deneyler açıklama biçimleri, güven göstergeleri ve zorunlu challenge adımlarının otomasyon yanlılığı ve mesleki şüphecilik üzerindeki etkisini; inceleme tabanlı araştırmalar ise tool dossier, log ve izleme mekanizmalarının denetim eksiklikleriyle ilişkisini değerlendirebilir.
Benzer biçimde üretken AI çalışma kâğıdı dokümantasyonu ve AI Act uyum belgelerinin müşterinin düzenlenmiş AI sistemlerinin denetiminde nasıl kanıt işlevi gördüğü ayrı vaka ve karşılaştırmalı araştırma alanlarıdır.
Kaynak ve Yöntem Notu
Özgün başlık:From the EU AI Act to Audit Practice: A Governance-to-Controls Framework for Quality Management and Evidence
Yazar: János Kálmán
Kurum: Faculty of Law and Political Sciences, Széchenyi István University, Győr, Hungary.
Dergi:Accounting and Auditing, 2026, 2(3), Article 12.
Yayınevi: MDPI, Basel, Switzerland.
DOI:10.3390/accountaudit2030012
Gönderim: 23 Nisan 2026. Revizyon: 10 Temmuz 2026. Kabul: 11 Temmuz 2026. Yayın: 15 Temmuz 2026.
Kaynak türü: Hakemli, kavramsal, doktrinel ve tasarım odaklı araştırma makalesi.
Lisans: Creative Commons Attribution (CC BY). Makale açık erişimlidir.
Finansman: Çalışma dış finansman almamıştır.
Veri erişilebilirliği: Araştırmada tartışılan veri ve materyaller makalenin içinde ve kaynakçada belirtilen kamuya açık kaynaklarda bulunmaktadır; çalışma için ayrı bir ampirik veri seti oluşturulmamıştır.
Çıkar çatışması: Yazar çıkar çatışması bildirmemiştir.
Etik/IRB: Kurumsal inceleme kurulu ve bilgilendirilmiş onam bu kavramsal çalışma için uygulanabilir değildir.
Yöntemsel sınır: Çerçeve denetim firmalarında gerçekleştirilen kontrollü bir deney veya saha doğrulamasına dayanmamaktadır. AI Act'ın belirli bir denetim aracına hukuki olarak uygulanıp uygulanmadığı da bu çalışmanın verdiği genel bir hukuk görüşü değildir; sistemin rolü ve kullanım bağlamına göre ayrıca değerlendirilmelidir.
Verianla yöntem notu: Bu Türkçe içerik özgün makalenin cümle yapısını veya yayın sunumunu kopyalamak amacıyla hazırlanmadı. Kaynaktaki araştırma problemi, kavramsal ayrımlar, yöntem zinciri, tabloların bilimsel bilgisi, şekillerin anlamı, sonuçlar ve sınırlılıklar ayrı bir öğretim yapısında yeniden kurulmuştur. Kaynakta bulunmayan deneysel sonuç veya başarı ölçütü eklenmemiştir.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir