

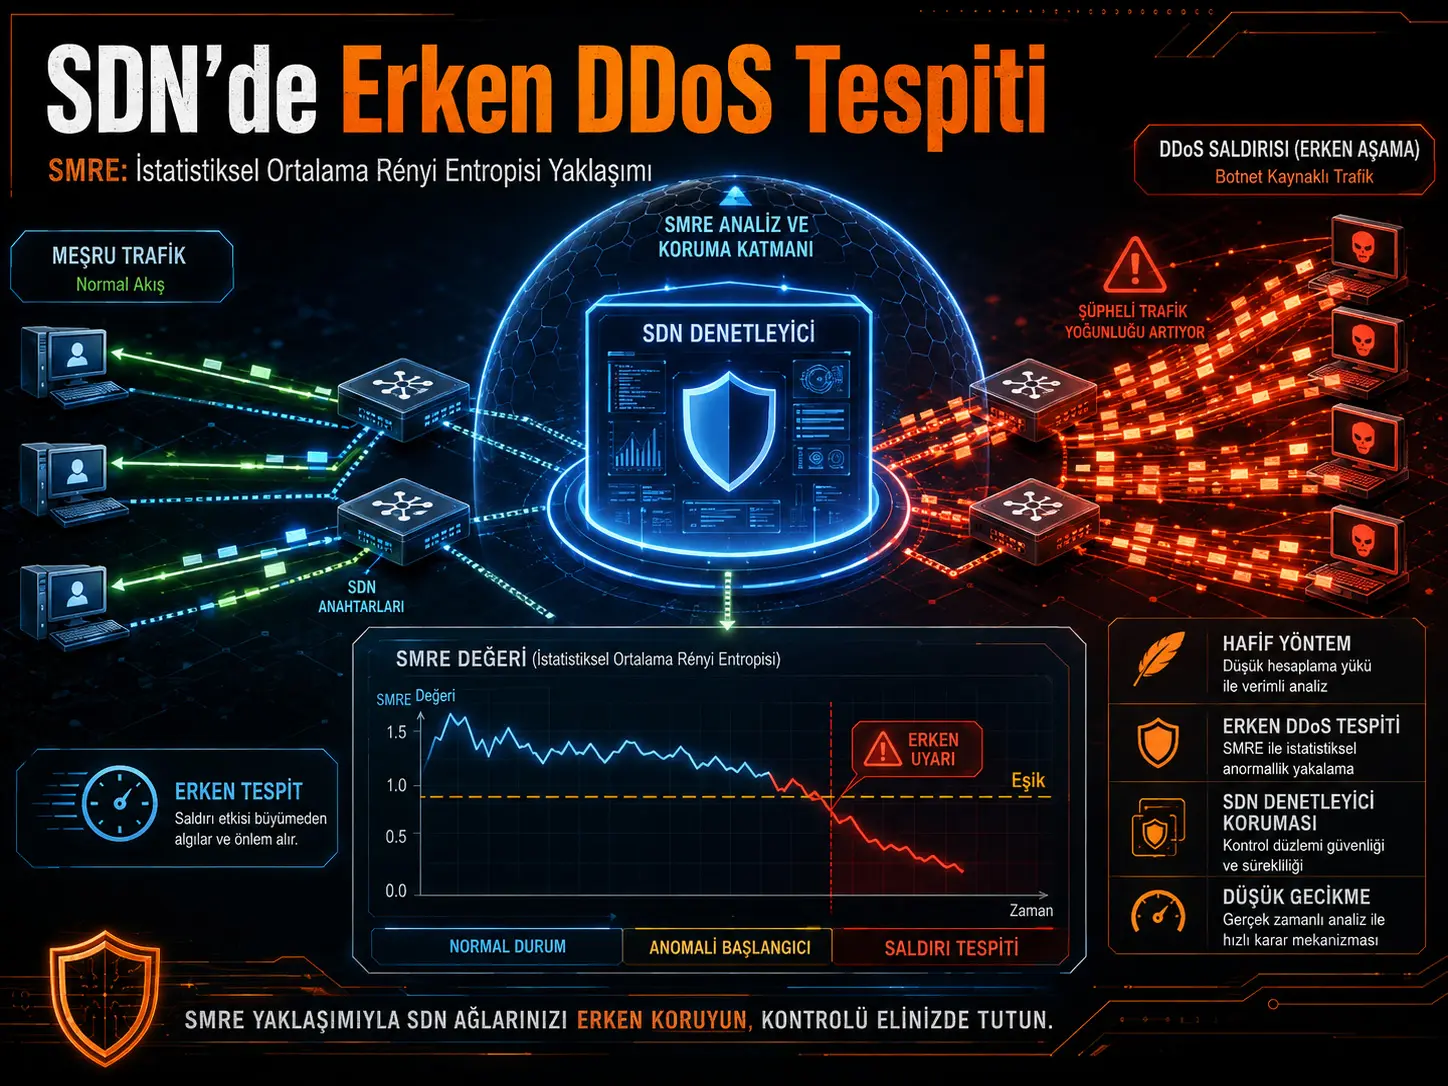
Ushbu tadqiqot Dasturiy Taʼminot Bilan Belgilanuvchi Tarmoqlarda (Software-Defined Networking, SDN) boshqaruvchini ortiqcha yuklanishidan oldin himoya qilish maqsadida Taqsimlangan Xizmat Koʻrsatishni Rad Etish (Distributed Denial of Service, DDoS) hujumlarini erta bosqichda aniqlaydigan, mashinaviy oʻrganish modelini oʻqitishni talab qilmaydigan usulni ishlab chiqadi. Taklif etilgan Statistical Mean Rényi Entropy (SMRE) yondashuvi maqsad IP manzillarining paket taqsimotidan hisoblangan Rényi entropiyasini sezgirlik koeffitsiyenti bilan ogʻirlaydi va uni normal trafik asosida statistik tarzda aniqlangan chegara bilan taqqoslaydi. Mininet muhitida toʻqqizta Open vSwitch, 64 ta virtual host va bitta POX boshqaruvchisi bilan oʻtkazilgan tajribalarda usul; %10–75 hujum intensivliklarida %94,7–98,1 aniqlik, %0,8–2,3 notoʻgʻri musbat koʻrsatkich va 6,5–14 ms aniqlash kechikishini qayd etgan. Biroq bu natijalar bitta mashinadagi emulyatsiya muhitiga tegishli; ishlab chiqarish tarmoqlarida, haqiqiy trafik izlarida va koʻp boshqaruvchili SDN arxitekturalarida ayni samaradorlikka erishilganini tadqiqot koʻrsatmagan.
SMREning asosiy maqsadi eng yuqori tasniflash aniqligiga erishishdan koʻra, SDN boshqaruvchisi uchun past hisoblash xarajati bilan erta ogohlantirish hosil qilishdir. Usul har bir kuzatuv oynasida maqsad IP manzillarining chastotalarini bir oʻtishda yigʻgani uchun hisoblash murakkabligi O(n) deb beriladi va oʻquv maʼlumotlar toʻplami, model oʻqitish yoki uzluksiz inferensiya qiluvchi chuqur oʻrganish tarmogʻini talab qilmaydi. Tadqiqotdagi taqqoslashlarda SMRE bir xil tajriba sharoitlaridagi Shannon va klassik Rényi entropiyasiga asoslangan chegaralash usullariga qaraganda yuqoriroq aniqlik va pastroq aniqlash kechikishini taʼminlagan.
Turkiya nuqtayi nazaridan: Tadqiqot bevosita Turkiya tarmogʻi yoki mahalliy telekommunikatsiya infratuzilmasida oʻtkazilmagan. Usulning Turkiyadagi maʼlumotlar markazlari, xizmat koʻrsatuvchi provayder tarmoqlari, korporativ SDN tizimlari yoki IoT/edge infratuzilmalarida qoʻllanish imkoniyati baholanadigan boʻlsa, avvalo mahalliy normal trafik profillarini yaratish, chegaralarni shu trafik asosida qayta kalibrlash, ishlatiladigan SDN boshqaruvchisi va topologiyasining taʼsirini oʻlchash hamda haqiqiy DDoS/flash-crowd misollari bilan tasdiqlash kerak. Tadqiqotdagi sonli samaradorlik qiymatlarini Turkiyadagi haqiqiy tarmoqlarga toʻgʻridan-toʻgʻri koʻchirish mumkin emas.
SDNda DDoS nega ayniqsa boshqaruvchini nishonga oladi?
Dasturiy Taʼminot Bilan Belgilanuvchi Tarmoq arxitekturasi boshqaruv tekisligi bilan maʼlumotlar tekisligini bir-biridan ajratadi. Kommutatorlar paketlarni uzatayotganda tarmoqning markaziy qaror mantigʻi SDN boshqaruvchisida joylashadi. Kommutatorning oqim jadvalida kelgan paketga mos qoida boʻlmasa, paket uchun Packet-In xabari boshqaruvchiga yuboriladi; boshqaruvchi trafikni baholab, tegishli oqim qoidasini kommutatorga joʻnatadi.
Tadqiqotning 3. sahifasidagi tizim arxitekturasi bu tuzilmani aniq koʻrsatadi: Open vSwitchlardan kelayotgan Packet-In oqimi POX boshqaruvchisiga yetib boradi va SMRE moduli bu yerda oyna buferi, maqsad-IP hash jadvali, ogʻirlangan Rényi entropiyasi hamda chegara nazorati bosqichlaridan oʻtadi. Shu sahifadagi DDoS sxemasi esa botnet yaratgan koʻplab yangi oqimlar kommutator va boshqaruvchini Packet-In soʻrovlari bilan qanday bosim ostiga olishini koʻrsatadi.
Hujumchi koʻplab yangi, qisqa umrli yoki soxta oqimlar yaratganda boshqaruvchi odatdagidan ancha koʻp yangi oqim soʻrovlarini qayta ishlashiga toʻgʻri kelishi mumkin. Tadqiqot nishonga olgan xavfsizlik muammosi aynan shudir: tarmoq xizmati sezilarli ravishda buzilishidan oldin trafik taqsimotidagi kichik oʻzgarishlarni ushlash.
SMREning asosiy gʻoyasi nima?
Usul maʼlum bir kuzatuv oynasida paketlar qaysi maqsad IP manzillariga ketayotganini sanaydi. Normal trafikda maqsad taqsimoti xilma-xilroq, DDoS vaqtida esa bir yoki bir necha maqsad tomonga koʻproq jamlanishi kutiladi. Bu taqsimot oʻzgarishi entropiyaning kamayishi sifatida kuzatiladi.
Bir kuzatuv oynasidagi umumiy paketlar soni n, maʼlum bir maqsad IP manziliga ketgan paketlar soni yi boʻlsa, maqsad ehtimoli:
\[ p_i = \frac{y_i}{n} \]
koʻrinishida aniqlanadi.
Rényi entropiyasi esa tadqiqotda:
\[ H_{\alpha}= \frac{1}{1-\alpha} \log_2 \left( \sum_{i=1}^{m}p_i^{\alpha} \right) \]
koʻrinishida qoʻllanadi. Bu yerda m turli maqsad IP manzillari sonini, \(\alpha\) esa Rényi entropiyasining darajasini bildiradi. Tajribalarning asosiy konfiguratsiyasida \(\alpha=3\) tanlangan.
SMRE keyin bu qiymatni \(\mu\) sezgirlik ogʻirligi bilan koʻpaytiradi:
\[ H(\alpha,\mu)=\mu H_{\alpha} \]
Tadqiqotning asosiy tajribalarida \(\mu=1{,}25\) ishlatilgan. Hujumni tasdiqlash uchun hisoblangan qiymat faqat bir marta emas, ketma-ket k=5 oyna davomida chegaradan past boʻlib turishi kerak. Bu tanlov qisqa muddatli trafik tebranishlarining toʻgʻridan-toʻgʻri hujum signaliga aylanishini kamaytirishga qaratilgan.
Ogʻirlik koeffitsiyenti haqiqatan yangi entropiya oʻlchovimi?
Yoʻq. Tadqiqotning oʻzi ham \(\mu H_{\alpha}\) ifodasi matematik jihatdan yangi entropiya taʼrifini yaratmasligini aniq taʼkidlaydi. Oʻzgarmas \(T\) chegarasi uchun:
\[ \mu H_{\alpha} < T \]
sharti:
\[ H_{\alpha} < \frac{T}{\mu} \]
koʻrinishida qayta yozilishi mumkin. Demak, yangilik Rényi entropiyasining asosiy matematikasini oʻzgartirishdan koʻra, sezgirlik koeffitsiyentini normal trafik profiliga asoslangan chegara kalibrlashi bilan birga operatsion tarzda ishlatishga tayanadi.
Bu yerda muhim talqin chegarasi mavjud. Manba chegaraning ogʻirlangan normal trafik oʻrtachasi va standart ogʻishi bilan kalibrlanganini aytadi, biroq matematik sezgi boʻlimida standart ogʻishni ogʻirlash toʻliq bir maʼnoli tarzda ifodalanmagan. Agar ham oʻrtacha, ham standart ogʻish bir xil \(\mu\) koeffitsiyenti bilan masshtablansa, ogʻirlashning qaror chegarasiga taʼsiri yoʻqolishi mumkin. Shuning uchun tadqiqotda oʻlchangan tajribaviy farqlarni qayd etish mumkin boʻlsa-da, \(\mu\) nazariy jihatdan mustaqil sezgirlik afzalligini taʼminlaydi degan daʼvo chegara kalibrlashining toʻliq taʼrifi nuqtayi nazaridan qoʻshimcha aniqlashtirishni talab qiladi.
Erta DDoS aniqlash qanday amalga oshadi?
Tadqiqotning 8. sahifasidagi oqim sxemasi usulning boshlanishidan signalgacha boʻlgan zanjirini koʻrsatadi. Kelayotgan paketlar yigʻiladi, maqsad IP manzillarining sanoqlari hash jadvaliga yoziladi, maqsad ehtimollari hisoblanadi, Rényi entropiyasi va keyin SMRE qiymati olinadi. Qiymat chegaradan past boʻlsa, hisoblagich oshiriladi; talab etilgan miqdorda ketma-ket chegara-osti oynalar kuzatilsa, DDoS signali beriladi.
Verianla Live: SMRE erta DDoS aniqlash oqimi
Bu jarayon tadqiqotning usul boʻlimidagi haqiqiy amallar ketma-ketligini oʻzbek tiliga moslashtiradi. Oraliq bosqich yoki manbada boʻlmagan amal qoʻshilmagan.
| Bosqich | Izoh | Manba |
|---|---|---|
| 1. Trafikni kuzatish | SDN kommutatorlaridan boshqaruvchiga yetib keladigan paket oqimini maʼlum kuzatuv oynalarida yigʻ. | Usul Boʻlimi 3.2–3.4, Shakl 3 |
| 2. Maqsad IP-larni sanash | Har bir maqsad IP manzili uchun paket takrorlanish sonini hash jadvalida saqla. | Usul Boʻlimi 3.2–3.4 |
| 3. Ehtimollik taqsimotini hisoblash | Har bir maqsad uchun p_i = y_i / n ehtimolini hosil qil. | Tenglama 4 |
| 4. Rényi entropiyasini hisoblash | Maqsad-IP taqsimotining Rényi entropiyasini α daraja bilan hisobla. | Tenglama 5 |
| 5. SMREni hisoblash | Rényi entropiyasini sezgirlik koeffitsiyenti μ bilan ogʻirla. | Tenglama 6 |
| 6. Chegarani tekshirish | SMRE qiymati T chegarasidan past ekanini tekshir. | Algoritm 1 |
| 7. Ketma-ket oynani tasdiqlash | Qiymat k=5 ketma-ket oynada chegaradan past qolsa, hujumni tasdiqla. | Boʻlim 3.7 va Algoritm 1 |
| 8. Signal yaratish | Shart bajarilganda DDoS signalini yarat va yumshatish mexanizmiga uzatilishi mumkin boʻlgan hodisani hosil qil. | Shakl 1 va Algoritm 1 |
Verianla Live: Vizualizatsiya ushbu koʻrinadigan ilmiy maʼlumot jadvalidan brauzerda yaratiladi. Jadval ilmiy source-of-truth sifatida saqlanadi.
Tadqiqot qoʻllab-quvvatlaydigan natijalar
- SMRE tadqiqotning oʻz Mininet sinov muhitida Shannon va klassik Rényi asosidagi chegaralash usullaridan yuqoriroq aniqlik taʼminlagan.
- Shu tajribalarda SMREning aniqlash kechikishi sinovdan oʻtkazilgan barcha hujum intensivliklarida ikki asosiy entropiya yondashuvidan past boʻlgan.
- SMREning notoʻgʻri musbat koʻrsatkichi sinovdan oʻtkazilgan toʻrtta hujum intensivligining barchasida taqqoslangan Shannon va Rényi usullaridan past boʻlgan.
- Har bir oyna uchun maqsad-IP sanoqlari hash jadvali bilan qayta ishlangani sabab algoritmning koʻrsatilgan hisoblash murakkabligi O(n) dir.
- Usul mashinaviy oʻrganish modelini oʻqitmasdan ishlaydi; faqat normal trafik profilidan dastlabki kalibrlashni talab qiladi.
Tadqiqot qoʻllab-quvvatlamaydigan yoki hali sinovdan oʻtkazmagan natijalar
- SMRE haqiqiy telekommunikatsiya operatori, maʼlumotlar markazi yoki keng ishlab chiqarish tarmogʻida ayni aniqlik va kechikishni taʼminlashi koʻrsatilmagan.
- Tadqiqot koʻp SDN boshqaruvchili ishlab chiqarish arxitekturasida tasdiqlashni taqdim etmaydi.
- Haqiqiy trafik izlari va CICDDoS2019 kabi ochiq maʼlumotlar toʻplamlarida SMRE ushbu tadqiqot doirasida tasdiqlangan deb boʻlmaydi; bular kelajakdagi ish sifatida koʻrsatilgan.
- Flash-crowd, shifrlangan trafik va ilgʻor yashirin/past tezlikli hujumlarning barcha turlarini ishonchli ajratish koʻrsatilmagan.
- Tadqiqot avtomatik hujumni yumshatish tizimining ishlab chiqarish darajasidagi tasdiqlanishini bermaydi. Oqim qoidasini oʻrnatish va throttling kabi avtomatik yumshatish mexanizmlari kelajakdagi ish sifatida qoldirilgan.
- SMRE chuqur oʻrganish usullaridan mutlaq ravishda aniqroq deb aytib boʻlmaydi. Manba ayrim CNN-LSTM/LSTM tadqiqotlari %99 dan yuqori aniqlik qayd etganini ochiq tan oladi; SMREning daʼvosi oʻqitishni talab qilmaydigan yengilroq va past kechikishli muqobil boʻlishidir.
Turkiya uchun bu nimani anglatadi?
Tadqiqot yondashuvi nazariy jihatdan SDN ishlatiladigan maʼlumotlar markazi, xizmat koʻrsatuvchi provayder, korporativ tarmoq, edge yoki IoT infratuzilmalarida sinab koʻrilishi mumkin boʻlgan xavfsizlik mexanizmidir; biroq maqola Turkiyaga tegishli tarmoq trafiki, infratuzilma yoki hujum maʼlumotlaridan foydalanmagan. Ayniqsa \(T\) chegarasi normal trafik xatti-harakatidan hosil qilingani sabab turli korporativ tarmoqlarda bir xil chegara qiymatidan foydalanish mumkin deb faraz qilinmasligi kerak. Turkiyadagi qoʻllanishda normal trafik taqsimoti, tigʻiz soat xatti-harakati, ishlatiladigan boshqaruvchi, topologiya, xizmatlar xilma-xilligi va haqiqiy hujum misollari asosida qayta kalibrlash va tasdiqlash talab qilinadi.
Tadqiqot Usuli va Natijalari
Tajriba muhiti
Tajribalar 2,50 GHz ikki yadroli protsessor va 8 GB RAMga ega Dell noutbukida, Ubuntu 18.04 va Mininet 2.2.1 yordamida oʻtkazildi. Emulyatsiya qilingan SDN topologiyasi ikki darajali daraxt tuzilmasida toʻqqizta Open vSwitch va 64 hostdan iborat edi. Tarmoq POX boshqaruvchisining L3_learning moduli orqali boshqarildi. Tadqiqotning 13. sahifasidagi Shakl 5 bu tuzilmani boshqaruvchi → asosiy kommutator → quyi kommutatorlar → 64 host koʻrinishida tasvirlaydi.
Normal trafik Poisson taqsimotli oqimlar va HTTP naqshlari bilan, hujum trafiki esa hping3 va maxsus UDP/TCP flood generatsiyasi bilan yaratildi. DDoS paket ulushi jami trafik ichida %10, %25, %50 va %75 qilib oʻzgartirildi. Har bir hujum ssenariysi turli tasodifiy urugʻlar bilan 30 marta mustaqil ishga tushirildi.
| Tajriba parametri | Ishlatilgan qiymat |
|---|---|
| SDN emulyatori | Mininet 2.2.1 |
| Operatsion tizim | Ubuntu 18.04 |
| Boshqaruvchi | POX, L3_learning |
| Kommutator | 9 Open vSwitch |
| Hostlar soni | 64 |
| Asosiy tahlil oynasi | N = 60 paket |
| Rényi darajasi | α = 3 |
| Sezgirlik ogʻirligi | μ = 1,25 |
| Ketma-ket tasdiqlash | k = 5 oyna |
| Chegara yondashuvi | Normal trafik profili oʻrtachasi − 3σ; natijalar boʻlimida T = 0,75 |
| Hujum intensivliklari | %10, %25, %50, %75 |
| Mustaqil takror | 30 ishga tushirish / ssenariy |
Manbada oyna birliklari boʻyicha tahririy nomuvofiqlik mavjud: tajriba muhitining bir paragrafida 10–100 soniyalik oynalar tilga olinadi, usul, Jadval 2 va keyingi tahlillar esa oynani paketlar soni boʻyicha koʻrib chiqadi. Shu sabab asosiy qayta takrorlanadigan konfiguratsiya sifatida aniq berilgan N=60 paket qiymati asos qilib olingan.
N=60 oynasida entropiya ajralishi
Tadqiqotning Jadval 2 sida N=60 uchun normal trafik SMRE qiymati 1,82. Hujum intensivligi oshgani sari hujum trafiki SMRE qiymati 0,70 dan 0,51 gacha tushadi va normal-hujum ajralishi kengayadi.
| Hujum ulushi | Normal trafik HN | Hujum trafiki HA | ΔH = HN − HA |
|---|---|---|---|
| %10 | 1,82 | 0,70 | 1,12 |
| %25 | 1,82 | 0,69 | 1,13 |
| %50 | 1,82 | 0,64 | 1,18 |
| %75 | 1,82 | 0,51 | 1,31 |
Bu natija hujum ulushi oshgani sari maqsad-IP taqsimoti normal trafik profilidan yaqqolroq ajralishini koʻrsatadi. Tadqiqotda kuzatilgan aniqlik oshishining asosiy izohi ham shudir: hujum trafiki zichroq boʻlganda sinflar oʻrtasidagi entropiya farqi kattalashadi.
SMREning aniqlik, precision va kechikish natijalari
| Hujum ulushi | Aniqlik (%) | Precision (%) | Recall (%) | F1 (%) | FPR (%) | Aniqlash kechikishi (ms) |
|---|---|---|---|---|---|---|
| %10 | 94,7 ± 0,9 | 94,5 ± 1,0 | 95,0 ± 0,8 | 94,7 ± 0,9 | 2,3 ± 0,4 | 14,0 ± 1,2 |
| %25 | 96,2 ± 0,7 | 95,0 ± 0,6 | 97,5 ± 0,5 | 96,2 ± 0,6 | 1,8 ± 0,3 | 12,0 ± 1,0 |
| %50 | 97,8 ± 0,5 | 96,7 ± 0,5 | 98,5 ± 0,4 | 97,6 ± 0,5 | 1,0 ± 0,2 | 8,5 ± 0,8 |
| %75 | 98,1 ± 0,5 | 97,8 ± 0,4 | 98,9 ± 0,3 | 98,3 ± 0,4 | 0,8 ± 0,1 | 6,5 ± 0,6 |
Sinovdan oʻtkazilgan eng qiyin, past intensivlikdagi %10 hujum ssenariysida aniqlik %94,7, notoʻgʻri musbat koʻrsatkich %2,3 va oʻrtacha signal kechikishi 14 ms deb qayd etildi. %75 hujum intensivligida esa aniqlik %98,1 ga, recall %98,9 ga yetdi, FPR %0,8 ga va aniqlash kechikishi 6,5 ms ga tushdi. Bu tendensiya hujum kuchaygani sari anomaliya bilan normal trafik oʻrtasidagi entropiya ajralishi kattalashishi bilan mos keladi.
Verianla Live: Hujum intensivligiga koʻra aniqlash aniqligi
Jadval bir xil tajriba muhitidagi SMRE, Shannon entropiyasi va klassik Rényi entropiyasi usullarining aniqlik natijalarini taqqoslaydi. Qiymatlar manba tadqiqotning Jadval 3 idan aynan olingan.
| Hujum ulushi | SMRE aniqligi (%) | Shannon aniqligi (%) | Rényi aniqligi (%) | Manba |
|---|---|---|---|---|
| %10 | 94,7 | 91,2 | 92,5 | Jadval 3 / Shakl 7 va 12 |
| %25 | 96,2 | 92,8 | 94,0 | Jadval 3 / Shakl 7 va 12 |
| %50 | 97,8 | 94,5 | 95,4 | Jadval 3 / Shakl 7 va 12 |
| %75 | 98,1 | 95,0 | 96,1 | Jadval 3 / Shakl 7 va 12 |
Verianla Live: Vizualizatsiya ushbu koʻrinadigan ilmiy maʼlumot jadvalidan brauzerda yaratiladi. Chiziqlar faqat oʻlchangan toʻrtta shartni bogʻlaydigan taqdimot qatlamidir; oraliq hujum ulushlarida oʻlchov qilinganini anglatmaydi.
SMRE toʻrtta hujum ulushining barchasida taqqoslangan ikki entropiya usulidan yuqoriroq aniqlik koʻrsatgan. Biroq bu taqqoslash ayni tadqiqotdagi maʼlum Shannon va Rényi chegaralash ilovalariga tegishli; barcha mumkin boʻlgan DDoS aniqlash usullariga umumlashtirib boʻlmaydi.
Verianla Live: Hujum intensivligiga koʻra aniqlash kechikishi
Aniqlash kechikishi tadqiqotda birinchi zararli paket kiritilgan paytdan k=5 ketma-ket chegara-osti oynadan soʻng tasdiqlangan signalgacha oʻtgan vaqt sifatida taʼriflangan.
| Hujum ulushi | SMRE kechikishi (ms) | Shannon kechikishi (ms) | Rényi kechikishi (ms) | Manba |
|---|---|---|---|---|
| %10 | 14,0 | 28,0 | 22,5 | Jadval 3 / Shakl 8 |
| %25 | 12,0 | 24,0 | 20,0 | Jadval 3 / Shakl 8 |
| %50 | 8,5 | 19,0 | 15,5 | Jadval 3 / Shakl 8 |
| %75 | 6,5 | 15,5 | 11,5 | Jadval 3 / Shakl 8 |
Verianla Live: Jadval ilmiy source-of-truth hisoblanadi. Oraliq hujum intensivliklari uchun qiymatlar ishlab chiqarilmagan.
Statistik tasdiqlash nimani koʻrsatadi?
Mualliflar 30 ta mustaqil tajriba natijalarini oʻrtacha ± standart ogʻish koʻrinishida hisobot qilgan. %95 ishonch oraligʻi Student t-taqsimoti yordamida, 29 erkinlik darajasida hisoblangan. Manbada berilgan misolga koʻra, %50 hujum ulushida SMRE aniqligi %97,8 va %95 ishonch oraligʻi taxminan [%97,6, %98,0]; FPR %1,0 va taxminan [%0,93, %1,07]; kechikish 8,5 ms va taxminan [8,2, 8,8] ms sifatida hisoblangan.
Juftlangan t-testlarda SMREning aniqlik va F1-score yutuqlari barcha hujum ulushlarida p<0,01 darajasida ahamiyatli ekani, shuningdek ANOVA va Tukey keyingi taqqoslashlari ham usullar oʻrtasida ahamiyatli farq koʻrsatgani bildirilgan.
ROC-AUC natijasini nega ehtiyotkorlik bilan oʻqish kerak?
ROC tahlili SMRE ikki asosiy usulga qaraganda yaxshiroq haqiqiy-musbat/notoʻgʻri-musbat muvozanatini taʼminlashini qoʻllab-quvvatlaydi, biroq manba ichida AUCning sonli hisobotida izchillik yoʻq. Annotatsiya va matnli izohlarda SMRE uchun taxminan 0,99 ifodasi ishlatilgan boʻlsa, Shakl 10 ning bevosita legendasida SMRE uchun 0,973, klassik Rényi uchun 0,920 va Shannon uchun 0,882 koʻrsatilgan. Shu sabab bu yerda AUC uchun bitta “tuzatilgan” qiymat tanlanmaydi; manbadagi farq saqlanadi.
Chegara qiymatidagi yana bir manba tafsiloti
Natijalar boʻlimida \(T=0{,}75\) chegara qiymati uchun hujum trafiki barcha sinovlarda chegaradan pastga tushgani aytiladi. Biroq Jadval 2 ning %10 hujum va eng kichik oyna qatorida hujum qiymati aynan 0,75. Algoritmning aniq qaror qoidasi \(SMRE < T\) boʻlgani uchun tenglik texnik jihatdan chegara-osti hisoblanmaydi. Bu bitta katak tadqiqotning umumiy samaradorlik jadvalini oʻzgartirmasa-da, “barcha qiymatlar chegaradan past” degan ifodani mutlaq tarzda ishlatmaslik kerakligini koʻrsatadi.
Hisoblash yuki
Hash jadvalidagi qoʻshish va yangilashlar oʻrtacha O(1), oyna ichidagi ehtimollik va entropiya hisobi O(n) deb beriladi; shuning uchun jami algoritmik murakkablik har bir oyna uchun O(n). Maqola CPU va xotira yukini “eʼtiborga olinmaydigan” deb tavsiflaydi, biroq trafik hajmiga nisbatan batafsil bajarilish vaqti yoki resurs sarfi egri chiziqlarini bermaydi. Tadqiqotning oʻz cheklovlar boʻlimida turli trafik hajmlarida bajarilish vaqtini taqqoslash kelajakdagi tasdiqlash ehtiyoji sifatida koʻrsatilgan.
Asosiy cheklovlar
- Tajribalar haqiqiy ishlab chiqarish SDN infratuzilmasida emas, bitta mashinada Mininet emulyatsiyasida oʻtkazilgan.
- Faqat bitta POX boshqaruvchisi va oʻzgarmas daraxt topologiyasi ishlatilgan.
- Asosiy xususiyat maqsad-IP entropiyasidir; turli trafik xatti-harakatlari qoʻshimcha xususiyatlarni talab qilishi mumkin.
- Normal trafik Poisson naqshi bilan modellashtirilgan.
- Chegara dastlab normal trafikdan kalibrlangan; normal tarmoq xatti-harakati vaqt oʻtishi bilan oʻzgarsa, qayta kalibrlash talab qilinadi.
- Haqiqiy tarmoq izlari va CICDDoS2019 kabi ochiq maʼlumotlar toʻplamlarida ushbu tadqiqot doirasida tasdiqlash oʻtkazilmagan.
- Yengil mashinaviy oʻrganish usullari bilan ayni testbedda sonli taqqoslash oʻtkazilmagan.
- μ, α va k parametrlarining kengroq topologiya va trafik yuklarida tizimli grid qidiruvi kelajakdagi ish sifatida qoldirilgan.
Manba va Usul Izohi
Asl tadqiqot: SMRE: A Lightweight Statistical Mean Rényi Entropy Approach for Early DDoS Detection in SDN
Mualliflar va tartibi: Bavani Kannan; Deepalakshmi Perumalsamy; Ranjit Panigrahi; Paolo Barsocchi; Akash Kumar Bhoi.
Masʼul mualliflar: Deepalakshmi Perumalsamy va Paolo Barsocchi. Manbada teng birinchi/teng hissa qoʻshganlik bayonoti yoʻq.
Muassasalar: Department of Computer Science and Engineering, Sathyabama Institute of Science and Technology; Department of Computer Science and Engineering, Kalasalingam Academy of Research and Education; Department of Artificial Intelligence, Amrita School of Artificial Intelligence, Amrita Vishwa Vidyapeetham; Institute of Information Science and Technologies, National Research Council, Pisa; Symbiosis Institute of Technology, Pune Campus, Symbiosis International (Deemed University).
Jurnal: Future Internet. Nashriyot: MDPI. Jild: 18. Maqola: 388. Nashr sanasi: 25 Iyul 2026. DOI: 10.3390/fi18080388.
Manba turi va taqriz holati: Taqrizdan oʻtgan tadqiqot maqolasidir. Manbada tadqiqot 26 Iyun 2026 da qabul qilingan, 18 Iyul 2026 da qayta koʻrib chiqilgan va 23 Iyul 2026 da qabul qilingan deb qayd etilgan.
Litsenziya: Maqola Creative Commons Attribution (CC BY) litsenziyasi ostida ochiq kirishda nashr etilgan.
Moliyalashtirish: Tadqiqot tashqi moliyalashtirish olmagani bildirilgan.
Maʼlumotlar mavjudligi: Maʼlumotlar soʻrov boʻyicha taqdim etilishi koʻrsatilgan.
Manfaatlar toʻqnashuvi: Mualliflar manfaatlar toʻqnashuvi yoʻqligini bayon qilgan.
Muallif hissalari: Konseptualizatsiya B.K. va D.P.; maʼlumotlarni kuratsiya qilish P.B. va R.P.; formal tahlil R.P.; tadqiqot B.K., D.P. va P.B.; metodologiya D.P., R.P. va A.K.B.; loyiha boshqaruvi D.P. va R.P.; resurslar R.P., P.B. va A.K.B.; dasturiy taʼminot D.P. va R.P.; rahbarlik D.P.; tasdiqlash R.P. va A.K.B.; vizualizatsiya D.P. va R.P.; dastlabki qoralama B.K., D.P. va R.P.; koʻrib chiqish va tahrirlash P.B. va A.K.B. tomonidan amalga oshirilgan.
Ushbu Verianla matnidagi ilmiy usul, tenglamalar, tajriba sharoitlari, samaradorlik qiymatlari va cheklovlar faqat koʻrib chiqilgan tadqiqotga asoslanadi. Tashqi bibliografik tekshiruv faqat nashr identifikatsiyasini tasdiqlash uchun ishlatilgan; tashqi manbadan yangi tajribaviy topilma yoki samaradorlik qiymati qoʻshilmagan.
Tadqiqotning asosiy metodologik chegarasi natijalarning bitta mashinali Mininet emulyatsiyasi, bitta POX boshqaruvchisi va oʻzgarmas topologiya sharoitida olinganidir. Haqiqiy ishlab chiqarish tarmogʻi, koʻp boshqaruvchili arxitektura, haqiqiy trafik izlari, toʻliq adaptiv chegara tizimi va avtomatik yumshatish zanjiri hali ushbu tadqiqotda tasdiqlanmagan.
Manbada, shuningdek, ayrim hisobot nomuvofiqliklari mavjud: ROC-AUC matni bilan Shakl 10 legendasi bir xil qiymatlarni bermaydi; oyna kattaligining ayrim joylarda soniya, ayrim joylarda paket sifatida ifodalanishi birlik noaniqligini tugʻdiradi; T=0,75 chegarasidan past deb aytilgan qiymatlardan biri Jadval 2 da aynan 0,75; natijalar boʻlimidagi “%98 dan yuqori aniqlik / %1 dan past FPR” umumlashtirishi past hujum intensivliklaridagi Jadval 3 qiymatlarini qamrab olmaydi. Bu nuqtalar jimlik bilan tuzatilmagan, ilmiy talqin chegarasi sifatida saqlangan.
Izoh qoldiring
E-pochta manzilingiz chop etilmaydi. Majburiy maydonlar * bilan belgilangan