

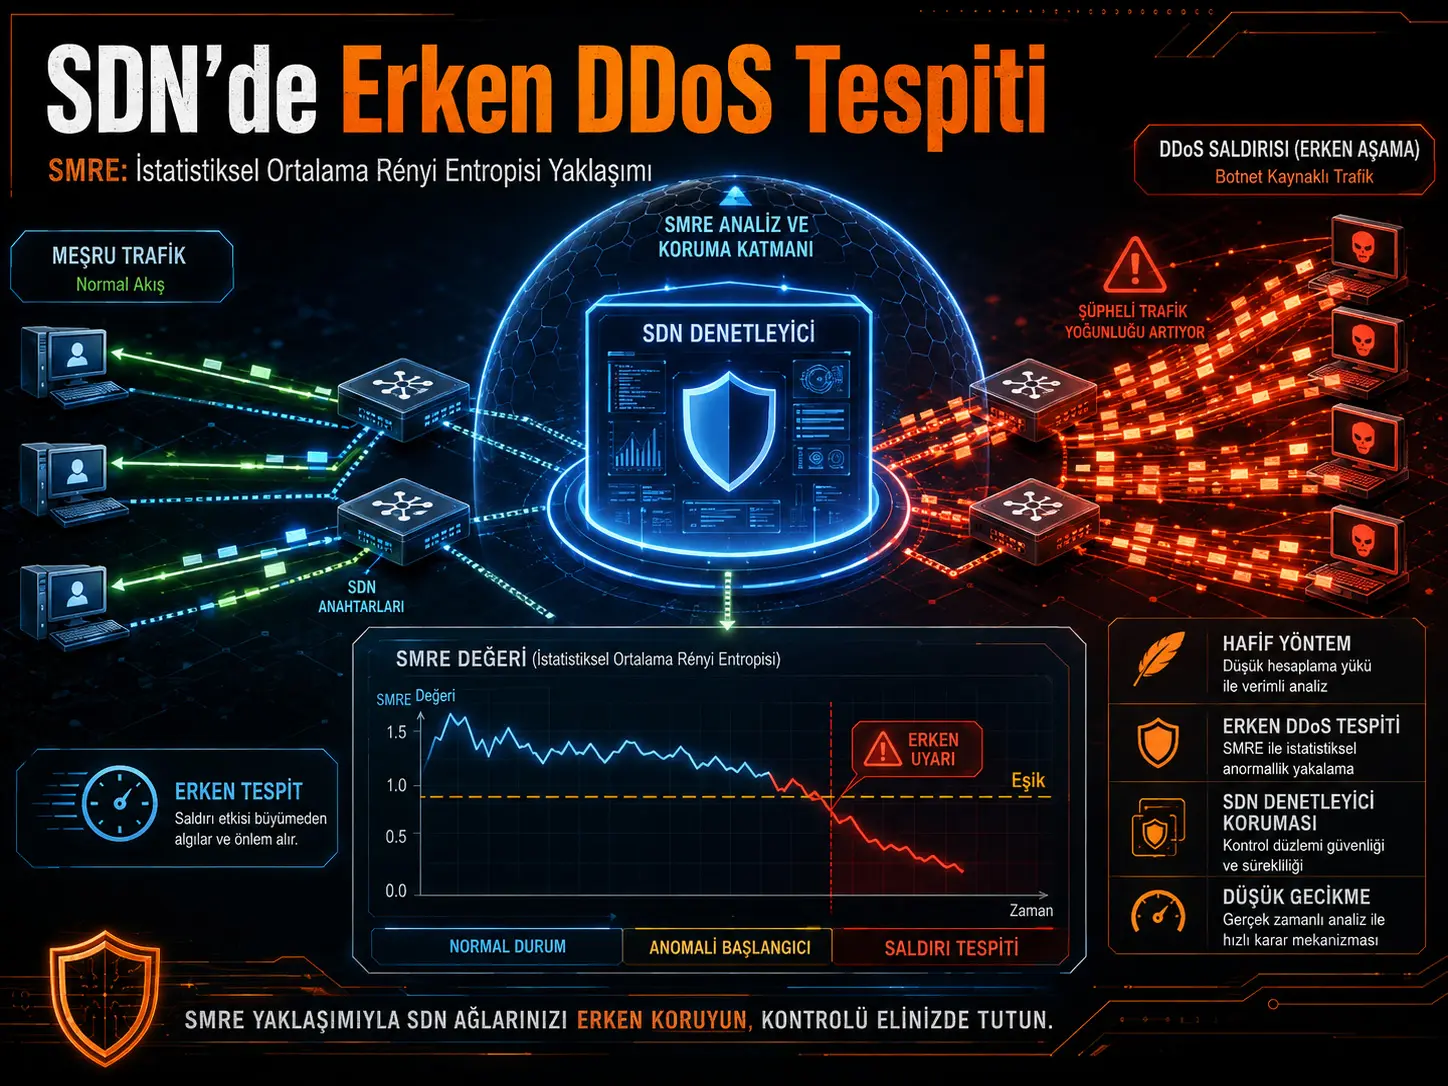
Tədqiqat Proqramla Müəyyən Edilən Şəbəkələrdə (Software-Defined Networking, SDN) nəzarətçini həddindən artıq yüklənmədən əvvəl qorumaq məqsədilə Paylanmış Xidmətdən İmtina (Distributed Denial of Service, DDoS) hücumlarını erkən mərhələdə aşkar edən, maşın öyrənməsi təlimi tələb etməyən bir üsul hazırlayır. Təklif olunan Statistical Mean Rényi Entropy (SMRE) yanaşması hədəf IP ünvanlarının paket paylanmasından hesablanan Rényi entropiyasını həssaslıq əmsalı ilə çəkiləndirir və normal trafikə görə statistik olaraq müəyyənləşdirilən hədlə müqayisə edir. Mininet üzərində doqquz Open vSwitch, 64 virtual host və bir POX nəzarətçisi ilə aparılan təcrübələrdə üsul; %10–75 hücum intensivliklərində %94,7–98,1 dəqiqlik, %0,8–2,3 yanlış müsbət nisbəti və 6,5–14 ms aşkarlama gecikməsi bildirmişdir. Bununla belə, bu nəticələr tək maşınlı emulyasiya mühitinə aiddir; istehsal şəbəkələrində, real trafik izlərində və çoxnəzarətçili SDN arxitekturalarında eyni performansın əldə edildiyi tədqiqat tərəfindən göstərilməmişdir.
SMRE-nin əsas məqsədi ən yüksək təsnifat dəqiqliyini əldə etməkdən daha çox, SDN nəzarətçisi üçün aşağı hesablama xərci ilə erkən xəbərdarlıq yaratmaqdır. Üsul hər monitorinq pəncərəsində hədəf IP ünvanlarının tezliklərini bir keçiddə topladığı üçün hesablama mürəkkəbliyi O(n) kimi verilir və təlim məlumat dəsti, model təlimi və ya davamlı inference edən dərin öyrənmə şəbəkəsi tələb etmir. Tədqiqatın müqayisələrində SMRE, eyni təcrübə şəraitindəki Shannon və klassik Rényi entropiyasına əsaslanan hədləmə üsullarından daha yüksək dəqiqlik və daha aşağı aşkarlama gecikməsi təmin etmişdir.
Türkiyə baxımından tədqiqat birbaşa Türkiyə şəbəkəsi və ya yerli telekommunikasiya infrastrukturu üzərində aparılmamışdır. Üsulun Türkiyədəki məlumat mərkəzlərində, xidmət təminatçısı şəbəkələrində, korporativ SDN sistemlərində və ya IoT/edge infrastrukturlarında istifadəsi qiymətləndirilmək istənərsə, ilk növbədə yerli normal trafik profillərinin yaradılması, hədlərin bu trafik üzərində yenidən kalibrlənməsi, istifadə olunan SDN nəzarətçisinin və topologiyanın təsirinin ölçülməsi və real DDoS/flash-crowd nümunələri ilə doğrulama aparılması lazımdır. Tədqiqatdakı sayısal performans dəyərləri Türkiyədəki real şəbəkələrə birbaşa köçürülə bilməz.
SDN-də DDoS niyə xüsusilə nəzarətçini hədəfə alır?
Proqramla Müəyyən Edilən Şəbəkə arxitekturası nəzarət müstəvisi ilə məlumat müstəvisini bir-birindən ayırır. Kommutatorlar paketləri ötürərkən şəbəkənin mərkəzi qərar məntiqi SDN nəzarətçisində yerləşir. Kommutatorun axın cədvəlində gələn paketlə uyğunlaşan qayda yoxdursa, paket üçün bir Packet-In mesajı nəzarətçiyə göndərilir; nəzarətçi trafiki qiymətləndirib uyğun axın qaydasını kommutatora ötürür.
Tədqiqatın 3. səhifəsindəki sistem arxitekturası bu quruluşu aydın şəkildə göstərir: Open vSwitch-lərdən gələn Packet-In axını POX nəzarətçisinə çatır və SMRE modulu burada pəncərə buferi, hədəf-IP hash cədvəli, çəkiləndirilmiş Rényi entropiyası və hədd nəzarəti mərhələlərindən keçir. Eyni səhifədəki DDoS sxemi isə botnet tərəfindən yaradılan çoxlu yeni axının kommutatoru və nəzarətçini Packet-In sorğuları ilə necə sıxışdıra bildiyini göstərir.
Hücumçu çoxlu yeni, qısaömürlü və ya saxta axın yaratdıqda nəzarətçi normaldan xeyli çox yeni axın sorğusunu emal etməli ola bilər. Tədqiqatın hədəflədiyi təhlükəsizlik problemi məhz budur: şəbəkə xidməti aydın şəkildə pozulmadan əvvəl trafik paylanmasındakı kiçik dəyişiklikləri tutmaq.
SMRE-nin əsas ideyası nədir?
Üsul müəyyən müşahidə pəncərəsində paketlərin hansı hədəf IP ünvanlarına getdiyini sayır. Normal trafikdə hədəf paylanmasının daha müxtəlif, DDoS zamanı isə bir və ya bir neçə hədəfə doğru daha sıx olması gözlənilir. Bu paylanma dəyişikliyi entropiyanın azalması kimi izlənilir.
Bir monitorinq pəncərəsindəki ümumi paket sayı n, müəyyən hədəf IP ünvanına gedən paket sayı yi olarsa hədəfin ehtimalı:
\[ p_i = \frac{y_i}{n} \]
şəklində müəyyənləşdirilir.
Rényi entropiyası isə tədqiqatda:
\[ H_{\alpha}= \frac{1}{1-\alpha} \log_2 \left( \sum_{i=1}^{m}p_i^{\alpha} \right) \]
formasında istifadə olunur. Burada m fərqli hədəf IP ünvanlarının sayını, \(\alpha\) isə Rényi entropiyasının dərəcəsini ifadə edir. Təcrübələrin əsas konfiqurasiyasında \(\alpha=3\) seçilmişdir.
SMRE daha sonra bu dəyəri \(\mu\) həssaslıq çəkisi ilə vurur:
\[ H(\alpha,\mu)=\mu H_{\alpha} \]
Tədqiqatın əsas təcrübələrində \(\mu=1{,}25\) istifadə olunur. Hücumun təsdiqlənməsi üçün hesablanan dəyər yalnız bir dəfə deyil, ardıcıl k=5 pəncərə boyunca həddin altında qalmalıdır. Bu seçim qısamüddətli trafik dalğalanmalarının birbaşa hücum siqnalına çevrilməsini azaltmağı məqsəd qoyur.
Çəki əmsalı doğrudanmı yeni entropiya ölçüsüdür?
Xeyr. Tədqiqatın özü də \(\mu H_{\alpha}\) ifadəsinin riyazi baxımdan yeni entropiya tərifi yaratmadığını açıq şəkildə qeyd edir. Sabit \(T\) həddi üçün:
\[ \mu H_{\alpha} < T \]
şərti:
\[ H_{\alpha} < \frac{T}{\mu} \]
şəklində yenidən yazıla bilər. Buna görə yenilik Rényi entropiyasının əsas riyaziyyatının dəyişdirilməsindən çox, həssaslıq əmsalının normal trafik profilinə əsaslanan hədd kalibrlənməsi ilə birlikdə əməliyyat şəkildə istifadəsinə söykənir.
Burada mühüm şərh sərhədi var. Mənbə həddin çəkiləndirilmiş normal trafik ortalaması və standart sapması ilə kalibrləndiyini deyərkən, riyazi intuisiya bölməsində standart sapmanın çəkiləndirilməsini tam birmənalı şəkildə ifadə etmir. Əgər həm orta, həm də standart sapma eyni \(\mu\) əmsalı ilə miqyaslanarsa, çəkiləndirmənin qərar sərhədi üzərindəki təsiri aradan qalxa bilər. Buna görə tədqiqatın ölçülmüş eksperimental fərqləri bildirilə bilsə də, \(\mu\)-nun nəzəri olaraq müstəqil həssaslıq üstünlüyü yaratdığı iddiası hədd kalibrlənməsinin tam tərifi baxımından ayrıca aydınlaşdırılmağa ehtiyac duyur.
Erkən DDoS aşkarlanması necə baş verir?
Tədqiqatın 8. səhifəsindəki axın sxemi üsulun başlanğıcdan siqnala qədər olan zəncirini göstərir. Gələn paketlər toplanır, hədəf IP ünvanlarının sayımları hash cədvəlinə yazılır, hədəf ehtimalları hesablanır, Rényi entropiyası və ardınca SMRE dəyəri əldə edilir. Dəyər həddin altında qalarsa sayğac artırılır; ardıcıl tələb olunan sayda hədd-altı pəncərə müşahidə olunarsa DDoS siqnalı verilir.
Verianla Live: SMRE erkən DDoS aşkarlama axını
Bu proses tədqiqatın metod bölməsindəki real əməliyyat ardıcıllığını Azərbaycan dilinə uyğunlaşdırır. Ara mərhələ və ya mənbədə olmayan əməliyyat əlavə edilməmişdir.
| Mərhələ | Açıqlama | Mənbə |
|---|---|---|
| 1. Trafiki izlə | SDN kommutatorlarından nəzarətçiyə çatan paket axınını müəyyən müşahidə pəncərələrində topla. | Metod Bölməsi 3.2–3.4, Şəkil 3 |
| 2. Hədəf IP-ləri say | Hər hədəf IP ünvanı üçün paket təkrar sayını hash cədvəlində saxla. | Metod Bölməsi 3.2–3.4 |
| 3. Ehtimal paylanmasını hesabla | Hər hədəf üçün p_i = y_i / n ehtimalını yarat. | Tənlik 4 |
| 4. Rényi entropiyasını hesabla | Hədəf-IP paylanmasının Rényi entropiyasını α dərəcəsi ilə hesabla. | Tənlik 5 |
| 5. SMRE-ni hesabla | Rényi entropiyasını həssaslıq əmsalı μ ilə çəkiləndir. | Tənlik 6 |
| 6. Həddi yoxla | SMRE dəyərinin T həddinin altında olub-olmadığını yoxla. | Alqoritm 1 |
| 7. Ardıcıl pəncərəni doğrula | Dəyər k=5 ardıcıl pəncərədə həddin altında qalarsa hücumu təsdiqlə. | Bölmə 3.7 və Alqoritm 1 |
| 8. Siqnal yarat | Şərt ödəndikdə DDoS siqnalı yarat və azaldılma mexanizminə ötürülə biləcək hadisə formalaşdır. | Şəkil 1 və Alqoritm 1 |
Verianla Live: Vizualizasiya bu görünən elmi məlumat cədvəlindən brauzerdə yaradılır. Cədvəl elmi source-of-truth kimi qorunur.
Tədqiqatın dəstəklədiyi nəticələr
- SMRE tədqiqatın öz Mininet sınaq mühitində Shannon və klassik Rényi əsaslı hədləmə üsullarından daha yüksək dəqiqlik təmin etmişdir.
- Eyni təcrübələrdə SMRE-nin aşkarlama gecikməsi bütün sınaqdan keçirilən hücum intensivliklərində iki əsas entropiya yanaşmasından daha aşağı olmuşdur.
- SMRE-nin yanlış müsbət nisbəti sınaqdan keçirilən dörd hücum intensivliyinin hamısında müqayisə edilən Shannon və Rényi üsullarından daha aşağıdır.
- Hər pəncərə üçün hədəf-IP sayımlarının hash cədvəli ilə işlənməsi səbəbindən alqoritmin göstərilən hesablama mürəkkəbliyi O(n)-dir.
- Üsul maşın öyrənməsi modelini öyrətmədən işləyir; yalnız normal trafik profilindən ilkin kalibrləmə tələb edir.
Tədqiqatın dəstəkləmədiyi və ya hələ sınaqdan keçirmədiyi nəticələr
- SMRE-nin real telekommunikasiya operatoru, məlumat mərkəzi və ya geniş istehsal şəbəkəsində eyni dəqiqlik və gecikməni təmin edəcəyi göstərilməmişdir.
- Tədqiqat çoxsaylı SDN nəzarətçili istehsal arxitekturasında doğrulama təqdim etmir.
- Real trafik izlərində və CICDDoS2019 kimi açıq məlumat dəstlərində SMRE-nin bu tədqiqat çərçivəsində doğrulandığını demək olmaz; bunlar gələcək iş kimi göstərilmişdir.
- Flash-crowd, şifrəli trafik və inkişaf etmiş gizli/aşağı sürətli hücumların bütün növlərinin etibarlı şəkildə ayrıldığı göstərilməmişdir.
- Tədqiqat avtomatik hücum azaldılma sisteminin istehsal səviyyəsində doğrulanmasını təqdim etmir. Axın qaydası quraşdırılması və throttling kimi avtomatik azaldılma mexanizmləri gələcək işə saxlanılmışdır.
- SMRE-nin dərin öyrənmə üsullarından mütləq şəkildə daha dəqiq olduğu deyilə bilməz. Mənbə bəzi CNN-LSTM/LSTM işlərinin %99-dan yuxarı dəqiqlik bildirdiyini açıq şəkildə qəbul edir; SMRE-nin iddiası təlim tələb etməyən daha yüngül və aşağı gecikməli alternativ olmasıdır.
Türkiyə baxımından nə ifadə edir?
Tədqiqatın yanaşması nəzəri olaraq SDN istifadə edən məlumat mərkəzi, xidmət təminatçısı, korporativ şəbəkə, edge və ya IoT infrastrukturlarında sınaqdan keçirilə biləcək təhlükəsizlik mexanizmidir; lakin məqalə Türkiyəyə aid şəbəkə trafiki, infrastruktur və ya hücum məlumatından istifadə etmir. Xüsusilə \(T\) həddi normal trafik davranışından törədildiyi üçün fərqli korporativ şəbəkələrdə eyni hədd dəyərinin istifadə edilə biləcəyi fərz edilməməlidir. Türkiyədə bir tətbiqdə normal trafik paylanması, pik saat davranışı, istifadə olunan nəzarətçi, topologiya, xidmət müxtəlifliyi və real hücum nümunələri əsasında yenidən kalibrləmə və doğrulama tələb olunur.
Tədqiqatın Metodu və Nəticələri
Eksperimental mühit
Təcrübələr 2,50 GHz iki nüvəli prosessor və 8 GB RAM-a malik Dell noutbukda, Ubuntu 18.04 və Mininet 2.2.1 istifadə olunaraq aparılmışdır. Emulyasiya olunan SDN topologiyası iki səviyyəli ağac quruluşunda doqquz Open vSwitch və 64 hostdan ibarət olmuşdur. Şəbəkənin idarə edilməsi POX nəzarətçisinin L3_learning modulu ilə həyata keçirilmişdir. Tədqiqatın 13. səhifəsindəki Şəkil 5 bu quruluşu nəzarətçi → əsas kommutator → alt kommutatorlar → 64 host şəklində vizuallaşdırır.
Normal trafik Poisson paylanmalı axınlar və HTTP nümunələri ilə, hücum trafiki isə hping3 və xüsusi UDP/TCP flood generasiyası ilə yaradılmışdır. DDoS paket nisbəti ümumi trafik daxilində %10, %25, %50 və %75 olaraq dəyişdirilmişdir. Hər hücum ssenarisi müxtəlif təsadüfi toxumlarla 30 müstəqil dəfə işə salınmışdır.
| Eksperimental parametr | İstifadə olunan dəyər |
|---|---|
| SDN emulyatoru | Mininet 2.2.1 |
| Əməliyyat sistemi | Ubuntu 18.04 |
| Nəzarətçi | POX, L3_learning |
| Kommutator | 9 Open vSwitch |
| Host sayı | 64 |
| Əsas analiz pəncərəsi | N = 60 paket |
| Rényi dərəcəsi | α = 3 |
| Həssaslıq çəkisi | μ = 1,25 |
| Ardıcıl doğrulama | k = 5 pəncərə |
| Hədd yanaşması | Normal trafik profilinin ortalaması − 3σ; nəticələr bölməsində T = 0,75 |
| Hücum intensivlikləri | %10, %25, %50, %75 |
| Müstəqil təkrar | 30 işə salma / ssenari |
Mənbədə pəncərə vahidləri ilə bağlı redaktə uyğunsuzluğu var: eksperimental mühitin bir paraqrafında 10–100 saniyəlik pəncərələrdən bəhs edilərkən metod, Cədvəl 2 və sonrakı təhlillər pəncərəni paket sayı ilə ifadə edir. Buna görə əsas təkrar istehsal oluna bilən konfiqurasiya kimi açıq göstərilən N=60 paket dəyəri əsas götürülmüşdür.
N=60 pəncərəsində entropiya ayrılması
Tədqiqatın Cədvəl 2-sində N=60 üçün normal trafik SMRE dəyəri 1,82-dir. Hücum intensivliyi artdıqca hücum trafikinin SMRE dəyəri 0,70-dən 0,51-ə enir və normal-hücum ayrılığı genişlənir.
| Hücum nisbəti | Normal trafik HN | Hücum trafiki HA | ΔH = HN − HA |
|---|---|---|---|
| %10 | 1,82 | 0,70 | 1,12 |
| %25 | 1,82 | 0,69 | 1,13 |
| %50 | 1,82 | 0,64 | 1,18 |
| %75 | 1,82 | 0,51 | 1,31 |
Bu nəticə hücum nisbəti yüksəldikcə hədəf-IP paylanmasının normal trafik profilindən daha aydın ayrıldığını göstərir. Tədqiqatda müşahidə olunan dəqiqlik artımının əsas izahı da budur: hücum trafiki daha sıx olduqda siniflər arasındakı entropiya fərqi böyüyür.
SMRE-nin dəqiqlik, precision və gecikmə nəticələri
| Hücum nisbəti | Dəqiqlik (%) | Precision (%) | Recall (%) | F1 (%) | FPR (%) | Aşkarlama gecikməsi (ms) |
|---|---|---|---|---|---|---|
| %10 | 94,7 ± 0,9 | 94,5 ± 1,0 | 95,0 ± 0,8 | 94,7 ± 0,9 | 2,3 ± 0,4 | 14,0 ± 1,2 |
| %25 | 96,2 ± 0,7 | 95,0 ± 0,6 | 97,5 ± 0,5 | 96,2 ± 0,6 | 1,8 ± 0,3 | 12,0 ± 1,0 |
| %50 | 97,8 ± 0,5 | 96,7 ± 0,5 | 98,5 ± 0,4 | 97,6 ± 0,5 | 1,0 ± 0,2 | 8,5 ± 0,8 |
| %75 | 98,1 ± 0,5 | 97,8 ± 0,4 | 98,9 ± 0,3 | 98,3 ± 0,4 | 0,8 ± 0,1 | 6,5 ± 0,6 |
Sınaqdan keçirilən ən çətin aşağı intensivlikli %10 hücum ssenarisində dəqiqlik %94,7, yanlış müsbət nisbəti %2,3 və orta siqnal gecikməsi 14 ms olaraq bildirilmişdir. %75 hücum intensivliyində isə dəqiqlik %98,1-ə, recall %98,9-a çatarkən FPR %0,8-ə və aşkarlama gecikməsi 6,5 ms-ə enmişdir. Bu meyl hücum artdıqca anomaliya ilə normal trafik arasındakı entropiya ayrılığının böyüməsi ilə uyğun gəlir.
Verianla Live: Hücum intensivliyinə görə aşkarlama dəqiqliyi
Cədvəl eyni eksperimental mühitdə SMRE, Shannon entropiyası və klassik Rényi entropiyası üsullarının dəqiqlik nəticələrini müqayisə edir. Dəyərlər mənbə tədqiqatın Cədvəl 3-dən olduğu kimi götürülmüşdür.
| Hücum nisbəti | SMRE dəqiqlik (%) | Shannon dəqiqlik (%) | Rényi dəqiqlik (%) | Mənbə |
|---|---|---|---|---|
| %10 | 94,7 | 91,2 | 92,5 | Cədvəl 3 / Şəkil 7 və 12 |
| %25 | 96,2 | 92,8 | 94,0 | Cədvəl 3 / Şəkil 7 və 12 |
| %50 | 97,8 | 94,5 | 95,4 | Cədvəl 3 / Şəkil 7 və 12 |
| %75 | 98,1 | 95,0 | 96,1 | Cədvəl 3 / Şəkil 7 və 12 |
Verianla Live: Vizualizasiya bu görünən elmi məlumat cədvəlindən brauzerdə yaradılır. Xətlər yalnız ölçülmüş dörd şərti birləşdirən təqdimat qatıdır; aralıq hücum nisbətlərində ölçmə aparıldığı mənasına gəlmir.
SMRE dörd hücum nisbətinin hamısında müqayisə edilən iki entropiya üsulundan daha yüksək dəqiqlik göstərmişdir. Lakin bu müqayisə eyni tədqiqatın müəyyən Shannon və Rényi hədləmə tətbiqlərinə aiddir; bütün mümkün DDoS aşkarlama üsullarına ümumiləşdirilə bilməz.
Verianla Live: Hücum intensivliyinə görə aşkarlama gecikməsi
Aşkarlama gecikməsi tədqiqatda ilk zərərli paketin yeridilməsindən k=5 ardıcıl hədd-altı pəncərədən sonra təsdiqlənən siqnala qədər keçən vaxt kimi müəyyən edilmişdir.
| Hücum nisbəti | SMRE gecikmə (ms) | Shannon gecikmə (ms) | Rényi gecikmə (ms) | Mənbə |
|---|---|---|---|---|
| %10 | 14,0 | 28,0 | 22,5 | Cədvəl 3 / Şəkil 8 |
| %25 | 12,0 | 24,0 | 20,0 | Cədvəl 3 / Şəkil 8 |
| %50 | 8,5 | 19,0 | 15,5 | Cədvəl 3 / Şəkil 8 |
| %75 | 6,5 | 15,5 | 11,5 | Cədvəl 3 / Şəkil 8 |
Verianla Live: Cədvəl elmi source-of-truth-dur. Aralıq hücum intensivliklərinə dair dəyər yaradılmamışdır.
Statistik doğrulama nə göstərir?
Müəlliflər 30 müstəqil sınağın nəticələrini orta ± standart sapma şəklində bildirmişlər. %95 etibar intervalları Student t-paylanması ilə, 29 sərbəstlik dərəcəsində hesablanmışdır. Mənbənin verdiyi nümunəyə görə %50 hücum nisbətində SMRE dəqiqliyi %97,8 və %95 etibar intervalı təxminən [%97,6, %98,0]; FPR %1,0 və təxminən [%0,93, %1,07]; gecikmə 8,5 ms və təxminən [8,2, 8,8] ms olaraq hesablanmışdır.
Cütləşdirilmiş t-testlərində SMRE-nin dəqiqlik və F1-score qazancının bütün hücum nisbətlərində p<0,01 səviyyəsində əhəmiyyətli olduğu, həmçinin ANOVA və Tukey sonrası müqayisələrin də üsullar arasında əhəmiyyətli fərq göstərdiyi qeyd olunur.
ROC-AUC nəticəsi niyə ehtiyatla oxunmalıdır?
ROC təhlili SMRE-nin iki əsas üsula görə daha yaxşı doğru-müsbət/yanlış-müsbət tarazlığı təmin etdiyini dəstəkləyir; lakin mənbə daxilində AUC-nin sayısal hesabatı ardıcıl deyil. Xülasə və mətn izahlarında SMRE üçün təxminən 0,99 ifadəsi istifadə olunduğu halda Şəkil 10-un birbaşa lejandında SMRE üçün 0,973, klassik Rényi üçün 0,920 və Shannon üçün 0,882 göstərilir. Buna görə burada AUC üçün tək düzəldilmiş dəyər seçilmir; mənbədəki bu fərq qorunur.
Hədd dəyərində daha bir mənbədaxili detal
Nəticələr bölməsində \(T=0{,}75\) hədd dəyəri üçün hücum trafikinin bütün sınaqlarda həddin altına düşdüyü bildirilir. Bununla belə Cədvəl 2-nin %10 hücum və ən kiçik pəncərə sətrində hücum dəyəri dəqiq 0,75-dir. Alqoritmin açıq qərar qaydası \(SMRE < T\) olduğuna görə bərabərlik texniki olaraq hədd-altı sayılmır. Bu tək xana tədqiqatın ümumi performans cədvəlini dəyişdirməsə də, “bütün dəyərlər həddin altındadır” ifadəsinin mütləq şəkildə işlədilməməli olduğunu göstərir.
Hesablama yükü
Hash cədvəlində əlavə və yeniləmələr orta hesabla O(1), pəncərə daxilində ehtimal və entropiya hesablanması O(n) kimi verilir; ümumi alqoritmik mürəkkəblik buna görə pəncərə başına O(n)-dir. Məqalə CPU və yaddaş yükünü “əhəmiyyətsiz” kimi xarakterizə edir, lakin trafik həcminə qarşı detallı işləmə müddəti və ya resurs istifadəsi əyriləri təqdim etmir. Tədqiqatın öz məhdudiyyətlər bölməsində fərqli trafik həcmlərində icra müddəti müqayisəsi gələcək doğrulama ehtiyacı kimi göstərilmişdir.
Əsas məhdudiyyətlər
- Təcrübələr real istehsal SDN infrastrukturunda deyil, tək maşında Mininet emulyasiyasında aparılmışdır.
- Yalnız bir POX nəzarətçisi və sabit ağac topologiyası istifadə edilmişdir.
- Əsas xüsusiyyət hədəf-IP entropiyasıdır; fərqli trafik davranışları əlavə xüsusiyyətlər tələb edə bilər.
- Normal trafik Poisson nümunəsi ilə modelləşdirilmişdir.
- Hədd ilkin olaraq normal trafikdən kalibrlənmişdir; normal şəbəkə davranışı zamanla dəyişərsə yenidən kalibrləmə tələb olunur.
- Real şəbəkə izləri və CICDDoS2019 kimi açıq məlumat dəstlərində bu tədqiqat çərçivəsində doğrulama aparılmamışdır.
- Yüngül maşın öyrənməsi üsulları ilə eyni testbed-də sayısal müqayisə aparılmamışdır.
- μ, α və k parametrlərinin daha geniş topologiya və trafik yüklərində sistematik grid taraması gələcək işə saxlanılmışdır.
Mənbə və Metod Qeydi
Orijinal tədqiqat: SMRE: A Lightweight Statistical Mean Rényi Entropy Approach for Early DDoS Detection in SDN
Müəlliflər və sıraları: Bavani Kannan; Deepalakshmi Perumalsamy; Ranjit Panigrahi; Paolo Barsocchi; Akash Kumar Bhoi.
Məsul müəlliflər: Deepalakshmi Perumalsamy və Paolo Barsocchi. Mənbədə bərabər birinci/bərabər töhfə bəyanatı yoxdur.
Qurumlar: Department of Computer Science and Engineering, Sathyabama Institute of Science and Technology; Department of Computer Science and Engineering, Kalasalingam Academy of Research and Education; Department of Artificial Intelligence, Amrita School of Artificial Intelligence, Amrita Vishwa Vidyapeetham; Institute of Information Science and Technologies, National Research Council, Pisa; Symbiosis Institute of Technology, Pune Campus, Symbiosis International (Deemed University).
Jurnal: Future Internet. Nəşriyyat: MDPI. Cild: 18. Məqalə: 388. Nəşr tarixi: 25 İyul 2026. DOI: 10.3390/fi18080388.
Mənbə növü və rəy statusu: Rəyli tədqiqat məqaləsidir. Mənbədə tədqiqatın 26 İyun 2026-da qəbul üçün daxil olduğu, 18 İyul 2026-da yenidən işlənmiş və 23 İyul 2026-da qəbul edilmiş olduğu qeyd olunur.
Lisenziya: Məqalə Creative Commons Attribution (CC BY) lisenziyası altında açıq girişlə yayımlanmışdır.
Maliyyələşdirmə: Tədqiqatın xarici maliyyələşdirmə almadığı bildirilmişdir.
Məlumat əlçatanlığı: Məlumatların tələb əsasında təqdim ediləcəyi bildirilmişdir.
Maraqlar toqquşması: Müəlliflər maraqlar toqquşması olmadığını bəyan etmişdir.
Müəllif töhfələri: Konseptuallaşdırma B.K. və D.P.; məlumat kurasiyası P.B. və R.P.; formal analiz R.P.; araşdırma B.K., D.P. və P.B.; metodologiya D.P., R.P. və A.K.B.; layihə idarəetməsi D.P. və R.P.; resurslar R.P., P.B. və A.K.B.; proqram təminatı D.P. və R.P.; rəhbərlik D.P.; doğrulama R.P. və A.K.B.; vizuallaşdırma D.P. və R.P.; ilk layihə B.K., D.P. və R.P.; nəzərdən keçirmə və redaktə P.B. və A.K.B. tərəfindən həyata keçirilmişdir.
Bu Verianla mətnindəki elmi metod, tənliklər, eksperimental şərtlər, performans dəyərləri və məhdudiyyətlər yalnız araşdırılan tədqiqata əsaslanır. Xarici biblioqrafik yoxlama yalnız nəşr kimliyini təsdiqləmək məqsədilə istifadə olunmuş; xarici mənbədən yeni eksperimental tapıntı və ya performans dəyəri əlavə edilməmişdir.
Tədqiqatın əsas metodoloji sərhədi nəticələrin tək maşınlı Mininet emulyasiyası, bir POX nəzarətçisi və sabit topologiya altında əldə edilmiş olmasıdır. Real istehsal şəbəkəsi, çoxnəzarətçili arxitektura, real trafik izləri, tam adaptiv hədd sistemi və avtomatik azaldılma zənciri hələ bu tədqiqatda doğrulanmamışdır.
Mənbədə həmçinin bəzi hesabat uyğunsuzluqları var: ROC-AUC mətni ilə Şəkil 10-un lejandı eyni dəyərləri vermir; pəncərə ölçüsünün bəzi yerlərdə saniyə, bəzi yerlərdə paket kimi ifadə edilməsi vahid qeyri-müəyyənliyi yaradır; T=0,75 həddinin altında olduğu deyilən dəyərlərdən biri Cədvəl 2-də tam 0,75-dir; nəticələr bölməsindəki “%98-dən yüksək dəqiqlik / %1-dən aşağı FPR” ümumiləşdirməsi aşağı hücum intensivliklərindəki Cədvəl 3 dəyərlərini əhatə etmir. Bu məqamlar səssizcə düzəldilməmiş, elmi şərh sərhədi kimi qorunmuşdur.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib