

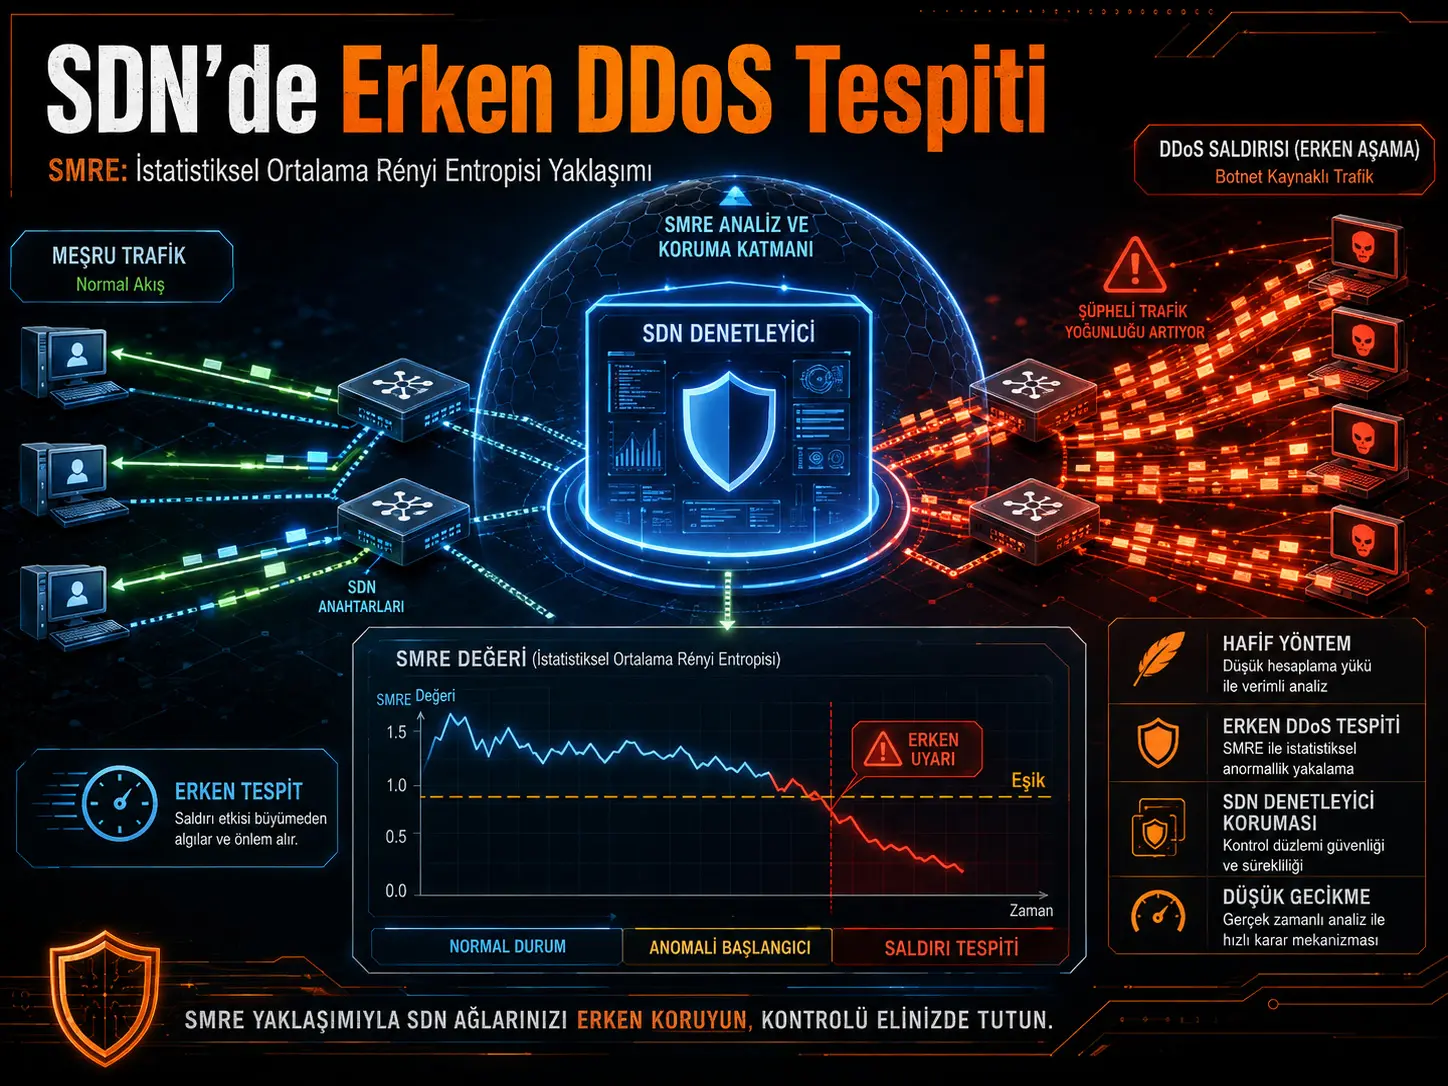
Utafiti huu unatengeneza mbinu isiyohitaji mafunzo ya ujifunzaji wa mashine ili kugundua mapema mashambulizi ya Distributed Denial of Service (DDoS) katika Software-Defined Networking (SDN), kwa lengo la kulinda kidhibiti kabla hakijazidiwa na mzigo. Mbinu iliyopendekezwa ya Statistical Mean Rényi Entropy (SMRE) hupima uzito wa Rényi entropy inayokokotolewa kutoka kwa usambazaji wa paketi za anwani lengwa za IP kwa kutumia mgawo wa unyeti, kisha huulinganisha na kizingiti kilichowekwa kitakwimu kulingana na trafiki ya kawaida. Katika majaribio ya Mininet yaliyotumia Open vSwitch tisa, host pepe 64 na kidhibiti kimoja cha POX, mbinu iliripoti usahihi wa %94,7–98,1, kiwango cha false positive cha %0,8–2,3 na ucheleweshaji wa ugunduzi wa 6,5–14 ms katika viwango vya mashambulizi vya %10–75. Hata hivyo, matokeo haya yanahusu mazingira ya uigaji kwenye mashine moja; utafiti haujaonyesha kwamba utendaji huo huo umefikiwa katika mitandao ya uzalishaji, rekodi halisi za trafiki au usanifu wa SDN wenye vidhibiti vingi.
Lengo kuu la SMRE si kupata usahihi wa juu kabisa wa uainishaji, bali kutoa tahadhari ya mapema kwa kidhibiti cha SDN kwa gharama ndogo ya ukokotoaji. Kwa kuwa mbinu hukusanya masafa ya anwani lengwa za IP kwa mpito mmoja katika kila dirisha la ufuatiliaji, changamano lake la ukokotoaji limetajwa kuwa O(n), na haihitaji seti ya data ya mafunzo, mafunzo ya modeli au mtandao wa deep learning unaofanya inference endelevu. Katika ulinganisho wa utafiti, SMRE ilitoa usahihi wa juu na ucheleweshaji mdogo wa ugunduzi kuliko mbinu za kuweka vizingiti zinazotegemea Shannon entropy na Rényi entropy ya kawaida chini ya masharti yale yale ya majaribio.
Kwa mtazamo wa Türkiye: Utafiti haukufanywa moja kwa moja kwenye mtandao wa Türkiye au miundombinu ya mawasiliano ya ndani. Ikiwa uwezekano wa kutumia mbinu hii katika vituo vya data, mitandao ya watoa huduma, mifumo ya SDN ya mashirika au miundombinu ya IoT/edge nchini Türkiye utatathminiwa, lazima kwanza ziundwe profaili za trafiki ya kawaida ya ndani, vizingiti visawazishwe upya kwa trafiki hiyo, athari ya kidhibiti cha SDN na topolojia inayotumika ipimwe, na uthibitishaji ufanywe kwa mifano halisi ya DDoS/flash-crowd. Thamani za utendaji za nambari katika utafiti haziwezi kuhamishwa moja kwa moja hadi mitandao halisi ya Türkiye.
Kwa nini DDoS katika SDN hulenga hasa kidhibiti?
Usanifu wa Software-Defined Networking hutenganisha safu ya udhibiti na safu ya data. Wakati swichi zinahamisha paketi, mantiki kuu ya maamuzi ya mtandao iko kwenye kidhibiti cha SDN. Ikiwa hakuna kanuni kwenye jedwali la flow la swichi inayolingana na paketi inayoingia, ujumbe wa Packet-In hutumwa kwa kidhibiti; kidhibiti hutathmini trafiki na kutuma kanuni inayofaa ya flow kwa swichi.
Usanifu wa mfumo kwenye ukurasa wa 3 wa utafiti unaonyesha muundo huu wazi: mtiririko wa Packet-In kutoka Open vSwitch hufika kwa kidhibiti cha POX, na moduli ya SMRE hupitia hatua za buffer ya dirisha, jedwali la hash la IP lengwa, Rényi entropy yenye uzito na ukaguzi wa kizingiti. Mchoro wa DDoS kwenye ukurasa huo huo unaonyesha jinsi idadi kubwa ya flows mpya zinazozalishwa na botnet zinavyoweza kuzisukuma swichi na kidhibiti kwa maombi ya Packet-In.
Mshambuliaji anapozalisha flows nyingi mpya, za muda mfupi au bandia, kidhibiti kinaweza kulazimika kuchakata maombi mengi zaidi ya flow mpya kuliko kawaida. Hili ndilo tatizo la usalama linalolengwa na utafiti: kugundua mabadiliko madogo katika usambazaji wa trafiki kabla huduma ya mtandao haijavurugika waziwazi.
Wazo kuu la SMRE ni nini?
Mbinu huhesabu paketi katika dirisha fulani la uchunguzi kulingana na anwani lengwa za IP zinakoenda. Katika trafiki ya kawaida usambazaji wa malengo unatarajiwa kuwa na utofauti zaidi, ilhali wakati wa DDoS unatarajiwa kujikusanya zaidi kuelekea lengo moja au machache. Mabadiliko haya ya usambazaji hufuatiliwa kama kushuka kwa entropy.
Ikiwa jumla ya paketi katika dirisha la ufuatiliaji ni n, na idadi ya paketi zinazoenda kwa anwani fulani lengwa ya IP ni yi, uwezekano wa lengo hufafanuliwa kama:
\[ p_i = \frac{y_i}{n} \]
Hufafanuliwa kwa namna hiyo.
Rényi entropy hutumiwa katika utafiti kwa namna hii:
\[ H_{\alpha}= \frac{1}{1-\alpha} \log_2 \left( \sum_{i=1}^{m}p_i^{\alpha} \right) \]
Hapa m ni idadi ya anwani tofauti lengwa za IP na \(\alpha\) ni daraja la Rényi entropy. Katika usanidi mkuu wa majaribio, \(\alpha=3\) ilichaguliwa.
Kisha SMRE huzidisha thamani hii kwa uzito wa unyeti \(\mu\):
\[ H(\alpha,\mu)=\mu H_{\alpha} \]
Katika majaribio makuu ya utafiti \(\mu=1{,}25\) ilitumika. Ili shambulio lithibitishwe, thamani iliyokokotolewa lazima ibaki chini ya kizingiti si mara moja tu bali kwa madirisha k=5 mfululizo. Chaguo hili linalenga kupunguza uwezekano wa mabadiliko ya muda mfupi ya trafiki kubadilika moja kwa moja kuwa alarm ya shambulio.
Je, mgawo wa uzito ni kipimo kipya cha entropy?
Hapana. Utafiti wenyewe unasema wazi kwamba usemi \(\mu H_{\alpha}\) hauundi ufafanuzi mpya wa entropy kimahesabu. Kwa kizingiti kisichobadilika \(T\):
\[ \mu H_{\alpha} < T \]
sharti linaweza kuandikwa upya kama:
\[ H_{\alpha} < \frac{T}{\mu} \]
Kwa hiyo, ubunifu hauko katika kubadilisha hisabati ya msingi ya Rényi entropy, bali katika matumizi ya kiutendaji ya mgawo wa unyeti pamoja na usawazishaji wa kizingiti unaotegemea profaili ya trafiki ya kawaida.
Kuna mpaka muhimu wa tafsiri hapa. Chanzo kinasema kwamba kizingiti kimesawazishwa kwa wastani na standard deviation ya trafiki ya kawaida iliyowekewa uzito, lakini sehemu ya intuition ya kihisabati haielezi kwa njia yenye maana moja kamili jinsi standard deviation inavyowekewa uzito. Ikiwa wastani na standard deviation zote mbili zitascale kwa mgawo ule ule wa \(\mu\), athari ya uzito kwenye mpaka wa uamuzi inaweza kutoweka. Kwa hiyo, tofauti za majaribio zilizopimwa katika utafiti zinaweza kuripotiwa, lakini dai kwamba \(\mu\) hutoa faida huru ya unyeti kinadharia bado linahitaji ufafanuzi zaidi kuhusu maana kamili ya usawazishaji wa kizingiti.
Ugunduzi wa mapema wa DDoS hufanyikaje?
Mchoro wa mtiririko kwenye ukurasa wa 8 wa utafiti unaonyesha mlolongo kutoka mwanzo hadi alarm. Paketi zinazoingia hukusanywa, hesabu za anwani lengwa za IP huandikwa kwenye jedwali la hash, uwezekano wa kila lengo hukokotolewa, Rényi entropy na kisha thamani ya SMRE hupatikana. Ikiwa thamani iko chini ya kizingiti, counter huongezwa; ikiwa idadi inayohitajika ya madirisha mfululizo ya chini ya kizingiti inaonekana, alarm ya DDoS hutolewa.
Verianla Live: Mtiririko wa ugunduzi wa mapema wa DDoS wa SMRE
Mchakato huu unatafsiri katika Kiswahili mlolongo halisi wa shughuli katika sehemu ya mbinu ya utafiti. Hakuna hatua ya kati au shughuli isiyopatikana katika chanzo iliyoongezwa.
| Hatua | Maelezo | Chanzo |
|---|---|---|
| 1. Fuatilia trafiki | Kusanya mtiririko wa paketi unaofika kwa kidhibiti kutoka swichi za SDN ndani ya madirisha maalum ya uchunguzi. | Sehemu ya Mbinu 3.2–3.4, Kielelezo 3 |
| 2. Hesabu IP lengwa | Hifadhi kwenye jedwali la hash idadi ya kujirudia kwa paketi kwa kila anwani lengwa ya IP. | Sehemu ya Mbinu 3.2–3.4 |
| 3. Kokotoa usambazaji wa uwezekano | Tengeneza uwezekano p_i = y_i / n kwa kila lengo. | Mlinganyo 4 |
| 4. Kokotoa Rényi entropy | Kokotoa Rényi entropy ya usambazaji wa IP-lengwa kwa daraja α. | Mlinganyo 5 |
| 5. Kokotoa SMRE | Weka uzito kwenye Rényi entropy kwa mgawo wa unyeti μ. | Mlinganyo 6 |
| 6. Kagua kizingiti | Kagua kama thamani ya SMRE iko chini ya kizingiti T. | Algorithimu 1 |
| 7. Thibitisha madirisha mfululizo | Ikiwa thamani inabaki chini ya kizingiti kwa madirisha k=5 mfululizo, thibitisha shambulio. | Sehemu 3.7 na Algorithimu 1 |
| 8. Tengeneza alarm | Sharti likitimia, tengeneza alarm ya DDoS na tukio linaloweza kupelekwa kwenye utaratibu wa kupunguza shambulio. | Kielelezo 1 na Algorithimu 1 |
Verianla Live: Uonyeshaji huundwa kwenye kivinjari kutoka kwenye jedwali hili linaloonekana la data ya kisayansi. Jedwali linahifadhiwa kama source-of-truth ya kisayansi.
Matokeo yanayoungwa mkono na utafiti
- SMRE ilitoa usahihi wa juu kuliko mbinu za kuweka vizingiti zinazotegemea Shannon na Rényi ya kawaida katika mazingira ya majaribio ya Mininet ya utafiti wenyewe.
- Katika majaribio hayo hayo, ucheleweshaji wa ugunduzi wa SMRE ulikuwa chini kuliko wa mbinu mbili za msingi za entropy katika viwango vyote vya mashambulizi vilivyojaribiwa.
- Kiwango cha false positive cha SMRE kilikuwa chini kuliko mbinu za Shannon na Rényi zilizolinganishwa katika viwango vyote vinne vya mashambulizi vilivyojaribiwa.
- Kwa kuwa hesabu za IP-lengwa kwa kila dirisha zinachakatwa kwa jedwali la hash, changamano la ukokotoaji lililoripotiwa la algorithimu ni O(n).
- Mbinu hufanya kazi bila kufunza modeli ya machine learning; inahitaji tu usawazishaji wa awali kutoka kwa profaili ya trafiki ya kawaida.
Matokeo ambayo utafiti hauungi mkono au bado haujajaribu
- Haijaonyeshwa kwamba SMRE itatoa usahihi na ucheleweshaji huo huo katika operator halisi wa mawasiliano, kituo cha data au mtandao mkubwa wa uzalishaji.
- Utafiti hautoi uthibitishaji katika usanifu wa uzalishaji wenye vidhibiti vingi vya SDN.
- Haiwezi kusemwa kwamba SMRE imethibitishwa ndani ya utafiti huu kwa rekodi halisi za trafiki au seti za data za umma kama CICDDoS2019; hizi zimetajwa kama kazi ya baadaye.
- Haijaonyeshwa kwamba aina zote za flash-crowd, trafiki iliyosimbwa na mashambulizi ya hali ya juu ya kujificha/kasi ndogo hutofautishwa kwa kuaminika.
- Utafiti hautoi uthibitishaji wa kiwango cha uzalishaji kwa mfumo wa kupunguza mashambulizi kiotomatiki. Mbinu za kupunguza mashambulizi kiotomatiki kama kusakinisha kanuni za flow na throttling zimeachwa kama kazi ya baadaye.
- Haiwezi kusemwa kwamba SMRE ni sahihi zaidi kabisa kuliko mbinu za deep learning. Chanzo kinakubali wazi kwamba baadhi ya tafiti za CNN-LSTM/LSTM zimeripoti usahihi wa zaidi ya %99; dai la SMRE ni kuwa mbadala mwepesi, wenye latency ndogo na usiohitaji mafunzo.
Hii ina maana gani kwa Türkiye?
Kwa nadharia, mbinu ya utafiti ni utaratibu wa usalama unaoweza kujaribiwa katika kituo cha data, mtandao wa mtoa huduma, mtandao wa shirika, edge au miundombinu ya IoT inayotumia SDN; hata hivyo, makala haitumii trafiki ya mtandao, miundombinu au data ya mashambulizi kutoka Türkiye. Kwa kuwa hasa kizingiti \(T\) hutokana na tabia ya trafiki ya kawaida, haipaswi kudhaniwa kwamba thamani ile ile ya kizingiti inaweza kutumiwa katika mitandao tofauti ya mashirika. Katika matumizi nchini Türkiye, usambazaji wa trafiki ya kawaida, tabia wakati wa saa za kilele, kidhibiti kinachotumika, topolojia, utofauti wa huduma na mifano halisi ya mashambulizi lazima zitumike kwa usawazishaji upya na uthibitishaji.
Mbinu na Matokeo ya Utafiti
Mazingira ya majaribio
Majaribio yalifanywa kwenye laptop ya Dell yenye processor ya dual-core 2,50 GHz na 8 GB RAM, kwa kutumia Ubuntu 18.04 na Mininet 2.2.1. Topolojia ya SDN iliyoigwa ilikuwa mtandao wa mti wa viwango viwili wenye Open vSwitch tisa na host 64. Mtandao ulidhibitiwa kwa moduli ya L3_learning ya kidhibiti cha POX. Kielelezo 5 kwenye ukurasa wa 13 wa utafiti kinaonyesha muundo huu kama kidhibiti → swichi kuu → swichi za chini → host 64.
Trafiki ya kawaida ilitengenezwa kwa flows zenye usambazaji wa Poisson na mifumo ya HTTP, huku trafiki ya mashambulizi ikitengenezwa kwa hping3 na uzalishaji maalum wa UDP/TCP flood. Uwiano wa paketi za DDoS ndani ya trafiki yote ulibadilishwa kuwa %10, %25, %50 na %75. Kila hali ya shambulio iliendeshwa mara 30 kwa kujitegemea kwa random seeds tofauti.
| Parameta ya majaribio | Thamani iliyotumika |
|---|---|
| Emulator ya SDN | Mininet 2.2.1 |
| Mfumo wa uendeshaji | Ubuntu 18.04 |
| Kidhibiti | POX, L3_learning |
| Swichi | 9 Open vSwitch |
| Idadi ya host | 64 |
| Dirisha kuu la uchambuzi | N = 60 paketi |
| Daraja la Rényi | α = 3 |
| Uzito wa unyeti | μ = 1,25 |
| Uthibitishaji mfululizo | k = 5 dirisha |
| Mbinu ya kizingiti | Wastani wa profaili ya trafiki ya kawaida − 3σ; katika sehemu ya matokeo T = 0,75 |
| Viwango vya mashambulizi | %10, %25, %50, %75 |
| Marudio huru | 30 run / hali |
Kuna kutokulingana kwa uhariri katika chanzo kuhusu vitengo vya dirisha: aya moja ya mazingira ya majaribio inataja madirisha ya sekunde 10–100, ilhali mbinu, Jedwali 2 na uchambuzi wa baadaye hushughulikia dirisha kwa idadi ya paketi. Kwa hiyo, thamani iliyoelezwa wazi ya N=60 paketi imechukuliwa kama usanidi mkuu unaoweza kurudiwa.
Utengano wa entropy katika dirisha la N=60
Katika Jedwali 2 la utafiti, thamani ya SMRE ya trafiki ya kawaida kwa N=60 ni 1,82. Kadiri kiwango cha shambulio kinavyoongezeka, thamani ya SMRE ya trafiki ya shambulio hupungua kutoka 0,70 hadi 0,51 na tofauti kati ya kawaida na shambulio huongezeka.
| Uwiano wa shambulio | Trafiki ya kawaida HN | Trafiki ya shambulio HA | ΔH = HN − HA |
|---|---|---|---|
| %10 | 1,82 | 0,70 | 1,12 |
| %25 | 1,82 | 0,69 | 1,13 |
| %50 | 1,82 | 0,64 | 1,18 |
| %75 | 1,82 | 0,51 | 1,31 |
Matokeo haya yanaonyesha kwamba kadiri uwiano wa shambulio unavyoongezeka, usambazaji wa IP-lengwa hutengana wazi zaidi na profaili ya trafiki ya kawaida. Hii pia ndiyo maelezo makuu ya ongezeko la usahihi lililoonekana katika utafiti: trafiki ya shambulio inapokuwa nzito zaidi, tofauti ya entropy kati ya madarasa huongezeka.
Matokeo ya usahihi, precision na latency ya SMRE
| Uwiano wa shambulio | Usahihi (%) | Precision (%) | Recall (%) | F1 (%) | FPR (%) | Ucheleweshaji wa ugunduzi (ms) |
|---|---|---|---|---|---|---|
| %10 | 94,7 ± 0,9 | 94,5 ± 1,0 | 95,0 ± 0,8 | 94,7 ± 0,9 | 2,3 ± 0,4 | 14,0 ± 1,2 |
| %25 | 96,2 ± 0,7 | 95,0 ± 0,6 | 97,5 ± 0,5 | 96,2 ± 0,6 | 1,8 ± 0,3 | 12,0 ± 1,0 |
| %50 | 97,8 ± 0,5 | 96,7 ± 0,5 | 98,5 ± 0,4 | 97,6 ± 0,5 | 1,0 ± 0,2 | 8,5 ± 0,8 |
| %75 | 98,1 ± 0,5 | 97,8 ± 0,4 | 98,9 ± 0,3 | 98,3 ± 0,4 | 0,8 ± 0,1 | 6,5 ± 0,6 |
Katika hali ngumu zaidi iliyojaribiwa ya shambulio lenye kiwango cha chini cha %10, usahihi uliripotiwa kuwa %94,7, kiwango cha false positive %2,3 na wastani wa latency ya alarm 14 ms. Katika kiwango cha shambulio cha %75, usahihi ulifikia %98,1, recall %98,9, FPR ikashuka hadi %0,8 na ucheleweshaji wa ugunduzi hadi 6,5 ms. Mwelekeo huu unaendana na kuongezeka kwa utengano wa entropy kati ya anomaly na trafiki ya kawaida kadiri shambulio linavyoongezeka.
Verianla Live: Usahihi wa ugunduzi kulingana na kiwango cha shambulio
Jedwali linalinganisha matokeo ya usahihi ya SMRE, Shannon entropy na Rényi entropy ya kawaida katika mazingira yale yale ya majaribio. Thamani zimenakiliwa kama zilivyo kutoka Jedwali 3 la utafiti chanzo.
| Uwiano wa shambulio | Usahihi wa SMRE (%) | Usahihi wa Shannon (%) | Usahihi wa Rényi (%) | Chanzo |
|---|---|---|---|---|
| %10 | 94,7 | 91,2 | 92,5 | Jedwali 3 / Kielelezo 7 na 12 |
| %25 | 96,2 | 92,8 | 94,0 | Jedwali 3 / Kielelezo 7 na 12 |
| %50 | 97,8 | 94,5 | 95,4 | Jedwali 3 / Kielelezo 7 na 12 |
| %75 | 98,1 | 95,0 | 96,1 | Jedwali 3 / Kielelezo 7 na 12 |
Verianla Live: Uonyeshaji huundwa kwenye kivinjari kutoka kwenye jedwali hili linaloonekana la data ya kisayansi. Mistari ni safu ya uwasilishaji inayounganisha hali nne tu zilizopimwa; haimaanishi kwamba vipimo vilifanywa katika uwiano wa mashambulizi ulio katikati.
SMRE ilionyesha usahihi wa juu kuliko mbinu mbili za entropy zilizolinganishwa katika viwango vyote vinne vya mashambulizi. Hata hivyo, ulinganisho huu unahusu utekelezaji maalum wa kuweka vizingiti kwa Shannon na Rényi katika utafiti huu; hauwezi kujumlishwa kwa mbinu zote zinazowezekana za kugundua DDoS.
Verianla Live: Ucheleweshaji wa ugunduzi kulingana na kiwango cha shambulio
Ucheleweshaji wa ugunduzi umefafanuliwa katika utafiti kama muda kutoka kuingizwa kwa paketi ya kwanza hasidi hadi alarm iliyothibitishwa baada ya madirisha k=5 mfululizo ya chini ya kizingiti.
| Uwiano wa shambulio | Latency ya SMRE (ms) | Latency ya Shannon (ms) | Latency ya Rényi (ms) | Chanzo |
|---|---|---|---|---|
| %10 | 14,0 | 28,0 | 22,5 | Jedwali 3 / Kielelezo 8 |
| %25 | 12,0 | 24,0 | 20,0 | Jedwali 3 / Kielelezo 8 |
| %50 | 8,5 | 19,0 | 15,5 | Jedwali 3 / Kielelezo 8 |
| %75 | 6,5 | 15,5 | 11,5 | Jedwali 3 / Kielelezo 8 |
Verianla Live: Jedwali ndilo source-of-truth ya kisayansi. Hakuna thamani zilizotengenezwa kwa viwango vya mashambulizi vilivyo katikati.
Uthibitishaji wa kitakwimu unaonyesha nini?
Waandishi waliripoti matokeo ya majaribio 30 huru kama wastani ± standard deviation. Confidence intervals za %95 zilikokotolewa kwa Student t-distribution, kwa degrees of freedom 29. Kwa mfano uliotolewa na chanzo, katika kiwango cha shambulio cha %50, usahihi wa SMRE ulikuwa %97,8 na confidence interval ya %95 takriban [%97,6, %98,0]; FPR %1,0 na takriban [%0,93, %1,07]; latency 8,5 ms na takriban [8,2, 8,8] ms.
Katika paired t-tests, faida za SMRE katika usahihi na F1-score ziliripotiwa kuwa na umuhimu wa p<0,01 katika viwango vyote vya mashambulizi, na pia ANOVA pamoja na ulinganisho wa baadae wa Tukey ulisemekana kuonyesha tofauti zenye umuhimu kati ya mbinu.
Kwa nini matokeo ya ROC-AUC yanapaswa kusomwa kwa tahadhari?
Uchambuzi wa ROC unaunga mkono kwamba SMRE hutoa uwiano bora wa true-positive/false-positive kuliko mbinu mbili za msingi, lakini uripoti wa nambari wa AUC ndani ya chanzo si thabiti. Muhtasari na maelezo ya maandishi hutumia takriban 0,99 kwa SMRE, ilhali legend ya moja kwa moja ya Kielelezo 10 inaonyesha 0,973 kwa SMRE, 0,920 kwa Rényi ya kawaida na 0,882 kwa Shannon. Kwa hiyo, hapa hakuna thamani moja “iliyorekebishwa” ya AUC inayochaguliwa; tofauti iliyopo kwenye chanzo inahifadhiwa.
Jambo jingine la ndani ya chanzo kuhusu thamani ya kizingiti
Katika sehemu ya matokeo inaelezwa kwamba kwa kizingiti \(T=0{,}75\), trafiki ya mashambulizi ilishuka chini ya kizingiti katika majaribio yote. Hata hivyo, katika mstari wa shambulio la %10 na dirisha dogo zaidi kwenye Jedwali 2, thamani ya shambulio ni hasa 0,75. Kwa kuwa kanuni wazi ya uamuzi ya algorithimu ni \(SMRE < T\), usawa hauhesabiwi kitaalamu kuwa “chini ya kizingiti”. Seli hii moja haibadilishi jedwali la jumla la utendaji wa utafiti, lakini inaonyesha kwamba kauli “thamani zote ziko chini ya kizingiti” haipaswi kutumiwa kwa namna ya absolutes.
Mzigo wa ukokotoaji
Uingizaji na masasisho kwenye jedwali la hash hutolewa kuwa O(1) kwa wastani, huku ukokotoaji wa uwezekano na entropy ndani ya dirisha ukiwa O(n); kwa hiyo changamano la jumla la algorithimu kwa kila dirisha ni O(n). Makala inaeleza matumizi ya CPU na memory kuwa “hayana umuhimu mkubwa”, lakini haitoi curves za kina za muda wa utekelezaji au matumizi ya rasilimali kulingana na kiasi cha trafiki. Katika sehemu ya mapungufu ya utafiti wenyewe, kulinganisha muda wa utekelezaji katika viwango tofauti vya trafiki kumetajwa kama hitaji la uthibitishaji wa baadaye.
Mapungufu ya msingi
- Majaribio hayakufanywa katika miundombinu halisi ya SDN ya uzalishaji, bali katika uigaji wa Mininet kwenye mashine moja.
- Kidhibiti kimoja tu cha POX na topolojia ya mti isiyobadilika zilitumika.
- Kipengele kikuu ni entropy ya IP-lengwa; tabia tofauti za trafiki zinaweza kuhitaji vipengele vya ziada.
- Trafiki ya kawaida iliigwa kwa muundo wa Poisson.
- Kizingiti kilisawazishwa mwanzoni kutokana na trafiki ya kawaida; ikiwa tabia ya kawaida ya mtandao itabadilika kwa muda, usawazishaji upya utahitajika.
- Hakuna uthibitishaji uliofanywa ndani ya utafiti huu kwa rekodi halisi za mtandao au seti za data za umma kama CICDDoS2019.
- Hakuna ulinganisho wa nambari uliofanywa dhidi ya mbinu nyepesi za machine learning kwenye testbed hiyo hiyo.
- Uchunguzi wa mfumo wa grid wa parameta μ, α na k katika topolojia pana zaidi na mizigo tofauti ya trafiki umeachwa kama kazi ya baadaye.
Dokezo la Chanzo na Mbinu
Utafiti asili: SMRE: A Lightweight Statistical Mean Rényi Entropy Approach for Early DDoS Detection in SDN
Waandishi na mpangilio wao: Bavani Kannan; Deepalakshmi Perumalsamy; Ranjit Panigrahi; Paolo Barsocchi; Akash Kumar Bhoi.
Waandishi wa mawasiliano: Deepalakshmi Perumalsamy na Paolo Barsocchi. Hakuna tamko la co-first/equal contribution katika chanzo.
Taasisi: Department of Computer Science and Engineering, Sathyabama Institute of Science and Technology; Department of Computer Science and Engineering, Kalasalingam Academy of Research and Education; Department of Artificial Intelligence, Amrita School of Artificial Intelligence, Amrita Vishwa Vidyapeetham; Institute of Information Science and Technologies, National Research Council, Pisa; Symbiosis Institute of Technology, Pune Campus, Symbiosis International (Deemed University).
Jarida: Future Internet. Mchapishaji: MDPI. Juzuu: 18. Makala: 388. Tarehe ya uchapishaji: 25 Julai 2026. DOI: 10.3390/fi18080388.
Aina ya chanzo na hali ya mapitio: Ni makala ya utafiti iliyopitia peer review. Chanzo kinasajili kwamba utafiti ulipokelewa 26 Juni 2026, ukarekebishwa 18 Julai 2026 na kukubaliwa 23 Julai 2026.
Leseni: Makala imechapishwa kwa open access chini ya leseni ya Creative Commons Attribution (CC BY).
Ufadhili: Imeelezwa kwamba utafiti haukupokea ufadhili wa nje.
Upatikanaji wa data: Imeelezwa kwamba data itatolewa kwa ombi.
Mgongano wa maslahi: Waandishi wametangaza kutokuwa na mgongano wa maslahi.
Michango ya waandishi: Conceptualization B.K. na D.P.; data curation P.B. na R.P.; formal analysis R.P.; investigation B.K., D.P. na P.B.; methodology D.P., R.P. na A.K.B.; project management D.P. na R.P.; resources R.P., P.B. na A.K.B.; software D.P. na R.P.; supervision D.P.; validation R.P. na A.K.B.; visualization D.P. na R.P.; first draft B.K., D.P. na R.P.; review and editing P.B. na A.K.B.
Mbinu ya kisayansi, milinganyo, masharti ya majaribio, thamani za utendaji na mapungufu katika maandishi haya ya Verianla yanategemea tu utafiti uliokaguliwa. Ukaguzi wa nje wa bibliografia ulitumika tu kuthibitisha utambulisho wa uchapishaji; hakuna matokeo mapya ya majaribio au thamani za utendaji zilizoongezwa kutoka chanzo cha nje.
Kikomo kikuu cha kimetodolojia cha utafiti ni kwamba matokeo yalipatikana chini ya uigaji wa Mininet kwenye mashine moja, kidhibiti kimoja cha POX na topolojia isiyobadilika. Mtandao halisi wa uzalishaji, usanifu wenye vidhibiti vingi, rekodi halisi za trafiki, mfumo kamili wa kizingiti adaptivu na mnyororo wa kupunguza mashambulizi kiotomatiki bado havijathibitishwa katika utafiti huu.
Chanzo pia kina baadhi ya kutokulingana katika uripoti: maandishi ya ROC-AUC na legend ya Kielelezo 10 hayatoi thamani sawa; ukubwa wa dirisha unaelezwa katika baadhi ya sehemu kama sekunde na katika nyingine kama paketi, jambo linalosababisha utata wa kitengo; moja ya thamani zinazosemwa kuwa chini ya kizingiti T=0,75 ni hasa 0,75 katika Jedwali 2; ujumla wa “usahihi zaidi ya %98 / FPR chini ya %1” katika sehemu ya matokeo haujumuishi thamani za Jedwali 3 katika viwango vya chini vya mashambulizi. Hoja hizi hazijarekebishwa kimya kimya na zimehifadhiwa kama mipaka ya tafsiri ya kisayansi.
Acha maoni
Anwani yako ya barua pepe haitachapishwa. Sehemu za lazima zimewekewa alama ya *