

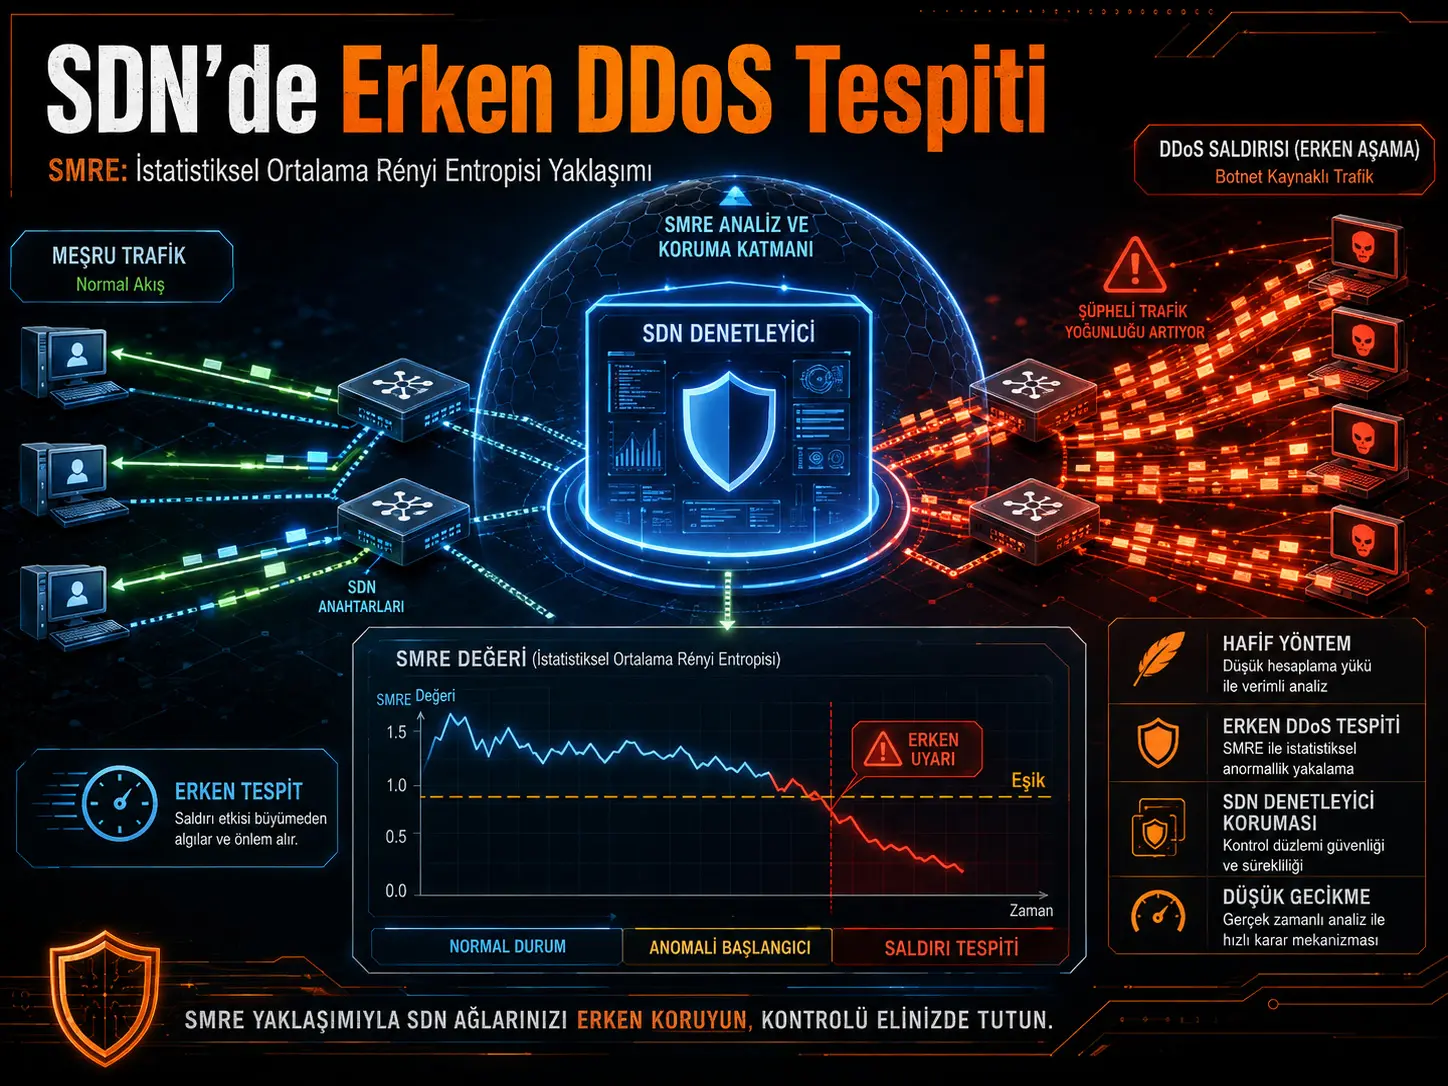
Araştırma, Yazılım Tanımlı Ağlarda (Software-Defined Networking, SDN) denetleyiciyi aşırı yüklenmeden önce koruyabilmek amacıyla Dağıtık Hizmet Reddi (Distributed Denial of Service, DDoS) saldırılarını erken aşamada saptayan, makine öğrenmesi eğitimi gerektirmeyen bir yöntem geliştiriyor. Önerilen Statistical Mean Rényi Entropy (SMRE) yaklaşımı, hedef IP adreslerinin paket dağılımından hesaplanan Rényi entropisini bir duyarlılık katsayısı ile ağırlıklandırıyor ve normal trafiğe göre istatistiksel olarak belirlenen eşikle karşılaştırıyor. Mininet üzerinde dokuz Open vSwitch, 64 sanal ana makine ve tek POX denetleyicisiyle yapılan deneylerde yöntem; %10–75 saldırı yoğunluklarında %94,7–98,1 doğruluk, %0,8–2,3 yanlış pozitif oranı ve 6,5–14 ms algılama gecikmesi bildirdi. Bununla birlikte bu sonuçlar tek makineli emülasyon ortamına aittir; üretim ağlarında, gerçek trafik izlerinde ve çoklu denetleyicili SDN mimarilerinde aynı performansın elde edildiği çalışma tarafından gösterilmemiştir.
SMRE'nin temel amacı en yüksek sınıflandırma doğruluğunu elde etmekten çok, SDN denetleyicisi için düşük hesaplama maliyetiyle erken uyarı oluşturmaktır. Yöntem her izleme penceresinde hedef IP adreslerinin frekanslarını tek geçişte topladığı için hesaplama karmaşıklığı O(n) olarak veriliyor ve eğitim veri seti, model eğitimi veya sürekli çıkarım yapan derin öğrenme ağı gerektirmiyor. Çalışmanın karşılaştırmalarında SMRE, aynı deney koşullarındaki Shannon ve klasik Rényi entropisi tabanlı eşikleme yöntemlerinden daha yüksek doğruluk ve daha düşük algılama gecikmesi sağladı.
Türkiye açısından çalışma doğrudan Türkiye ağı veya yerel telekomünikasyon altyapısı üzerinde gerçekleştirilmiş değildir. Yöntemin Türkiye'deki veri merkezleri, servis sağlayıcı ağları, kurumsal SDN sistemleri veya IoT/edge altyapılarında kullanılabilirliği değerlendirilmek istenirse öncelikle yerel normal trafik profillerinin oluşturulması, eşiklerin bu trafik üzerinde yeniden kalibre edilmesi, kullanılan SDN denetleyicisinin ve topolojinin etkisinin ölçülmesi ve gerçek DDoS/flash-crowd örnekleriyle doğrulama yapılması gerekir. Çalışmadaki sayısal performans değerleri Türkiye'deki gerçek ağlara doğrudan aktarılamaz.
SDN'de DDoS neden özellikle denetleyiciyi hedef alıyor?
Yazılım Tanımlı Ağ mimarisi kontrol düzlemi ile veri düzlemini birbirinden ayırır. Anahtarlar paketleri iletirken ağın merkezi karar mantığı SDN denetleyicisinde bulunur. Bir anahtarın akış tablosunda gelen paketle eşleşen kural yoksa paket için bir Packet-In mesajı denetleyiciye gönderilir; denetleyici trafiği değerlendirip uygun akış kuralını anahtara iletir.
Çalışmanın 3. sayfasındaki sistem mimarisi bu yapıyı açık biçimde gösteriyor: Open vSwitch'lerden gelen Packet-In akışı POX denetleyicisine ulaşıyor ve SMRE modülü burada pencere tamponu, hedef-IP hash tablosu, ağırlıklı Rényi entropisi ve eşik kontrolü aşamalarından geçiyor. Aynı sayfadaki DDoS şeması ise botnet tarafından oluşturulan çok sayıda yeni akışın anahtarı ve denetleyiciyi Packet-In istekleriyle nasıl baskılayabildiğini gösteriyor.
Saldırgan çok sayıda yeni, kısa ömürlü veya sahte akış oluşturduğunda denetleyici normalden çok daha fazla yeni akış isteği işlemek zorunda kalabilir. Çalışmanın hedeflediği güvenlik problemi tam olarak budur: ağ hizmeti belirgin biçimde bozulmadan önce trafik dağılımındaki küçük değişiklikleri yakalamak.
SMRE'nin temel fikri nedir?
Yöntem, belirli bir gözlem penceresinde paketlerin hangi hedef IP adreslerine gittiğini sayıyor. Normal trafikte hedef dağılımının daha çeşitli, DDoS sırasında ise bir veya birkaç hedefe doğru daha yoğun olması bekleniyor. Bu dağılım değişikliği entropide düşüş olarak izleniyor.
Bir izleme penceresindeki toplam paket sayısı n, belirli bir hedef IP adresine giden paket sayısı yi ise hedefin olasılığı:
\[ p_i = \frac{y_i}{n} \]
şeklinde tanımlanıyor.
Rényi entropisi ise çalışmada:
\[ H_{\alpha}= \frac{1}{1-\alpha} \log_2 \left( \sum_{i=1}^{m}p_i^{\alpha} \right) \]
biçiminde kullanılıyor. Burada m farklı hedef IP adreslerinin sayısını, \(\alpha\) ise Rényi entropisinin derecesini ifade ediyor. Deneylerin ana yapılandırmasında \(\alpha=3\) seçilmiş.
SMRE daha sonra bu değeri \(\mu\) duyarlılık ağırlığıyla çarpıyor:
\[ H(\alpha,\mu)=\mu H_{\alpha} \]
Çalışmanın ana deneylerinde \(\mu=1{,}25\) kullanılıyor. Bir saldırının doğrulanması için hesaplanan değer yalnız bir kez değil, art arda k=5 pencere boyunca eşik altında kalmalıdır. Bu seçim kısa süreli trafik dalgalanmalarının doğrudan saldırı alarmına dönüşmesini azaltmayı amaçlıyor.
Ağırlık katsayısı gerçekten yeni bir entropi ölçüsü mü?
Hayır. Çalışmanın kendisi de \(\mu H_{\alpha}\) ifadesinin matematiksel olarak yeni bir entropi tanımı oluşturmadığını açıkça belirtiyor. Sabit bir \(T\) eşiği için:
\[ \mu H_{\alpha} < T \]
koşulu:
\[ H_{\alpha} < \frac{T}{\mu} \]
şeklinde yeniden yazılabilir. Dolayısıyla yenilik, Rényi entropisinin temel matematiğinin değiştirilmesinden ziyade duyarlılık katsayısının normal trafik profiline dayalı eşik kalibrasyonu ile birlikte operasyonel biçimde kullanılmasına dayanıyor.
Burada önemli bir yorum sınırı bulunuyor. Kaynak, eşiğin ağırlıklı normal trafik ortalaması ve standart sapmasıyla kalibre edildiğini söylerken matematiksel sezgi bölümünde standart sapmanın ağırlıklandırılmasını tam tek anlamlı biçimde ifade etmiyor. Eğer hem ortalama hem standart sapma aynı \(\mu\) katsayısıyla ölçeklenirse ağırlıklandırmanın karar sınırı üzerindeki etkisi ortadan kalkabilir. Bu nedenle çalışmanın ölçülen deneysel farkları raporlanabilir olmakla birlikte, \(\mu\)'nun teorik olarak bağımsız bir duyarlılık avantajı sağladığı iddiası eşik kalibrasyonunun tam tanımı açısından ayrıca netleştirilmeye ihtiyaç duyuyor.
Erken DDoS tespiti nasıl gerçekleşiyor?
Çalışmanın 8. sayfasındaki akış şeması, yöntemin başlangıçtan alarma kadar olan zincirini gösteriyor. Gelen paketler toplanıyor, hedef IP adreslerinin sayımları hash tablosuna yazılıyor, hedef olasılıkları hesaplanıyor, Rényi entropisi ve ardından SMRE değeri elde ediliyor. Değer eşik altında kalırsa sayaç artırılıyor; art arda gerekli sayıda eşik-altı pencere görülürse DDoS alarmı veriliyor.
Verianla Live: SMRE erken DDoS tespit akışı
Bu süreç, çalışmanın yöntem bölümündeki gerçek işlem sırasını Türkçeleştirir. Ara aşama veya kaynakta bulunmayan işlem eklenmemiştir.
| Aşama | Açıklama | Kaynak |
|---|---|---|
| 1. Trafiği izle | SDN anahtarlarından denetleyiciye ulaşan paket akışını belirli gözlem pencerelerinde topla. | Yöntem Bölümü 3.2–3.4, Şekil 3 |
| 2. Hedef IP'leri say | Her hedef IP adresi için paket tekrar sayısını hash tablosunda tut. | Yöntem Bölümü 3.2–3.4 |
| 3. Olasılık dağılımını hesapla | Her hedef için p_i = y_i / n olasılığını oluştur. | Denklem 4 |
| 4. Rényi entropisini hesapla | Hedef-IP dağılımının Rényi entropisini α derecesiyle hesapla. | Denklem 5 |
| 5. SMRE'yi hesapla | Rényi entropisini duyarlılık katsayısı μ ile ağırlıklandır. | Denklem 6 |
| 6. Eşiği denetle | SMRE değeri T eşiğinin altında mı kontrol et. | Algoritma 1 |
| 7. Ardışık pencereyi doğrula | Değer k=5 ardışık pencerede eşik altında kalırsa saldırıyı doğrula. | Bölüm 3.7 ve Algoritma 1 |
| 8. Alarm oluştur | Koşul sağlandığında DDoS alarmı üret ve azaltma mekanizmasına aktarılabilecek olay oluştur. | Şekil 1 ve Algoritma 1 |
Verianla Live: Görselleştirme bu görünür bilimsel veri tablosundan tarayıcıda oluşturulur. Tablo bilimsel kaynak-of-truth olarak korunur.
Çalışmanın desteklediği sonuçlar
- SMRE, çalışmanın kendi Mininet test ortamında Shannon ve klasik Rényi tabanlı eşikleme yöntemlerinden daha yüksek doğruluk sağlamıştır.
- Aynı deneylerde SMRE'nin algılama gecikmesi bütün test edilen saldırı yoğunluklarında iki temel entropi yaklaşımından daha düşüktür.
- SMRE'nin yanlış pozitif oranı test edilen dört saldırı yoğunluğunda da karşılaştırılan Shannon ve Rényi yöntemlerinden daha düşüktür.
- Her pencere için hedef-IP sayımlarının hash tablosuyla işlenmesi nedeniyle algoritmanın belirtilen hesaplama karmaşıklığı O(n)'dir.
- Yöntem bir makine öğrenmesi modeli eğitmeden çalışmaktadır; yalnız normal trafik profilinden başlangıç kalibrasyonu gerektirir.
Çalışmanın desteklemediği veya henüz test etmediği sonuçlar
- SMRE'nin gerçek telekom operatörü, veri merkezi veya geniş üretim ağı üzerinde aynı doğruluk ve gecikmeyi sağlayacağı gösterilmemiştir.
- Çalışma çoklu SDN denetleyicili üretim mimarisinde doğrulama sunmamaktadır.
- Gerçek trafik izleri ve CICDDoS2019 gibi kamu veri setlerinde SMRE'nin bu çalışma kapsamında doğrulandığı söylenemez; bunlar gelecek çalışma olarak belirtilmiştir.
- Flash-crowd, şifreli trafik ve gelişmiş gizli/düşük hızlı saldırıların bütün çeşitlerinin güvenilir biçimde ayrıldığı gösterilmemiştir.
- Çalışma otomatik saldırı azaltma sisteminin üretim düzeyinde doğrulanmasını sunmamaktadır. Akış kuralı kurma ve throttling gibi otomatik azaltma mekanizmaları gelecek çalışma olarak bırakılmıştır.
- SMRE'nin derin öğrenme yöntemlerinden mutlak olarak daha doğru olduğu söylenemez. Kaynak, bazı CNN-LSTM/LSTM çalışmalarının %99'un üzerinde doğruluk bildirdiğini açıkça kabul etmektedir; SMRE'nin iddiası eğitim gerektirmeyen daha hafif ve düşük gecikmeli bir alternatif olmasıdır.
Türkiye açısından ne ifade ediyor?
Çalışmanın yaklaşımı teorik olarak SDN kullanan veri merkezi, servis sağlayıcı, kurumsal ağ, edge veya IoT altyapılarında sınanabilecek bir güvenlik mekanizmasıdır; ancak makale Türkiye'ye ait ağ trafiği, altyapı veya saldırı verisi kullanmamaktadır. Özellikle eşik \(T\), normal trafik davranışından türetildiği için farklı kurumsal ağlarda aynı eşik değerinin kullanılabileceği varsayılmamalıdır. Türkiye'deki bir uygulamada normal trafik dağılımı, yoğun saat davranışı, kullanılan denetleyici, topoloji, servis çeşitliliği ve gerçek saldırı örnekleri üzerinden yeniden kalibrasyon ve doğrulama gerekir.
Çalışmanın Yöntemi ve Bulguları
Deney ortamı
Deneyler 2,50 GHz çift çekirdekli işlemciye ve 8 GB RAM'e sahip bir Dell dizüstü bilgisayarda, Ubuntu 18.04 ve Mininet 2.2.1 kullanılarak yürütüldü. Emüle edilen SDN topolojisi iki seviyeli bir ağaç yapısında dokuz Open vSwitch ve 64 ana makineden oluştu. Ağın denetimi POX denetleyicisinin L3_learning modülüyle gerçekleştirildi. Çalışmanın 13. sayfasındaki Şekil 5 bu yapıyı denetleyici → ana anahtar → alt anahtarlar → 64 ana makine şeklinde görselleştiriyor.
Normal trafik Poisson dağılımlı akışlar ve HTTP örüntüleriyle, saldırı trafiği ise hping3 ve özel UDP/TCP flood üretimiyle oluşturuldu. DDoS paket oranı toplam trafik içinde %10, %25, %50 ve %75 olarak değiştirildi. Her saldırı senaryosu farklı rastgele tohumlarla 30 bağımsız kez çalıştırıldı.
| Deney parametresi | Kullanılan değer |
|---|---|
| SDN emülatörü | Mininet 2.2.1 |
| İşletim sistemi | Ubuntu 18.04 |
| Denetleyici | POX, L3_learning |
| Anahtar | 9 Open vSwitch |
| Host sayısı | 64 |
| Ana analiz penceresi | N = 60 paket |
| Rényi derecesi | α = 3 |
| Duyarlılık ağırlığı | μ = 1,25 |
| Ardışık doğrulama | k = 5 pencere |
| Eşik yaklaşımı | Normal trafik profili ortalaması − 3σ; sonuç bölümünde T = 0,75 |
| Saldırı yoğunlukları | %10, %25, %50, %75 |
| Bağımsız tekrar | 30 çalışma / senaryo |
Kaynakta pencere birimleri konusunda bir editoryal tutarsızlık vardır: deney ortamının bir paragrafında 10–100 saniyelik pencerelerden söz edilirken yöntem, Tablo 2 ve daha sonraki analizler pencereyi paket sayısı üzerinden ele almaktadır. Bu nedenle ana yeniden üretilebilir yapılandırma olarak açık biçimde verilen N=60 paket değeri esas alınmıştır.
N=60 penceresinde entropi ayrımı
Çalışmanın Tablo 2'sinde N=60 için normal trafik SMRE değeri 1,82'dir. Saldırı yoğunluğu arttıkça saldırı trafiğinin SMRE değeri 0,70'ten 0,51'e iner ve normal-saldırı ayrımı genişler.
| Saldırı oranı | Normal trafik HN | Saldırı trafiği HA | ΔH = HN − HA |
|---|---|---|---|
| %10 | 1,82 | 0,70 | 1,12 |
| %25 | 1,82 | 0,69 | 1,13 |
| %50 | 1,82 | 0,64 | 1,18 |
| %75 | 1,82 | 0,51 | 1,31 |
Bu sonuç, saldırı oranı yükseldikçe hedef-IP dağılımının normal trafik profilinden daha belirgin ayrıldığını gösteriyor. Çalışmada gözlenen doğruluk artışının temel açıklaması da budur: saldırı trafiği daha yoğun olduğunda sınıflar arasındaki entropi farkı büyüyor.
SMRE'nin doğruluk, hassasiyet ve gecikme sonuçları
| Saldırı oranı | Doğruluk (%) | Precision (%) | Recall (%) | F1 (%) | FPR (%) | Algılama gecikmesi (ms) |
|---|---|---|---|---|---|---|
| %10 | 94,7 ± 0,9 | 94,5 ± 1,0 | 95,0 ± 0,8 | 94,7 ± 0,9 | 2,3 ± 0,4 | 14,0 ± 1,2 |
| %25 | 96,2 ± 0,7 | 95,0 ± 0,6 | 97,5 ± 0,5 | 96,2 ± 0,6 | 1,8 ± 0,3 | 12,0 ± 1,0 |
| %50 | 97,8 ± 0,5 | 96,7 ± 0,5 | 98,5 ± 0,4 | 97,6 ± 0,5 | 1,0 ± 0,2 | 8,5 ± 0,8 |
| %75 | 98,1 ± 0,5 | 97,8 ± 0,4 | 98,9 ± 0,3 | 98,3 ± 0,4 | 0,8 ± 0,1 | 6,5 ± 0,6 |
En zor test edilen düşük yoğunluklu %10 saldırı senaryosunda doğruluk %94,7, yanlış pozitif oranı %2,3 ve ortalama alarm gecikmesi 14 ms olarak raporlandı. %75 saldırı yoğunluğunda ise doğruluk %98,1'e, recall %98,9'a ulaşırken FPR %0,8'e ve algılama gecikmesi 6,5 ms'ye indi. Bu eğilim, saldırı arttıkça anomali ile normal trafik arasındaki entropi ayrımının büyümesiyle uyumludur.
Verianla Live: Saldırı yoğunluğuna göre algılama doğruluğu
Tablo, aynı deney ortamındaki SMRE, Shannon entropisi ve klasik Rényi entropisi yöntemlerinin doğruluk sonuçlarını karşılaştırır. Değerler kaynak çalışmanın Tablo 3'ünden aynen aktarılmıştır.
| Saldırı oranı | SMRE doğruluk (%) | Shannon doğruluk (%) | Rényi doğruluk (%) | Kaynak |
|---|---|---|---|---|
| %10 | 94,7 | 91,2 | 92,5 | Tablo 3 / Şekil 7 ve 12 |
| %25 | 96,2 | 92,8 | 94,0 | Tablo 3 / Şekil 7 ve 12 |
| %50 | 97,8 | 94,5 | 95,4 | Tablo 3 / Şekil 7 ve 12 |
| %75 | 98,1 | 95,0 | 96,1 | Tablo 3 / Şekil 7 ve 12 |
Verianla Live: Görselleştirme bu görünür bilimsel veri tablosundan tarayıcıda oluşturulur. Çizgiler yalnız ölçülen dört koşulu birbirine bağlayan sunum katmanıdır; ara saldırı oranlarında ölçüm yapıldığı anlamına gelmez.
SMRE dört saldırı oranının tamamında karşılaştırılan iki entropi yönteminden daha yüksek doğruluk göstermiştir. Ancak bu karşılaştırma aynı çalışmanın belirli Shannon ve Rényi eşikleme uygulamalarına aittir; bütün olası DDoS tespit yöntemlerine genellenemez.
Verianla Live: Saldırı yoğunluğuna göre algılama gecikmesi
Algılama gecikmesi, çalışmada ilk kötü niyetli paketin enjekte edilmesinden k=5 ardışık eşik-altı pencere sonrasında doğrulanan alarma kadar geçen süre olarak tanımlanmıştır.
| Saldırı oranı | SMRE gecikme (ms) | Shannon gecikme (ms) | Rényi gecikme (ms) | Kaynak |
|---|---|---|---|---|
| %10 | 14,0 | 28,0 | 22,5 | Tablo 3 / Şekil 8 |
| %25 | 12,0 | 24,0 | 20,0 | Tablo 3 / Şekil 8 |
| %50 | 8,5 | 19,0 | 15,5 | Tablo 3 / Şekil 8 |
| %75 | 6,5 | 15,5 | 11,5 | Tablo 3 / Şekil 8 |
Verianla Live: Tablo bilimsel kaynak-of-truth'tur. Ara saldırı yoğunluklarına ilişkin değer üretilmemiştir.
İstatistiksel doğrulama ne gösteriyor?
Yazarlar 30 bağımsız denemenin sonuçlarını ortalama ± standart sapma biçiminde raporladı. %95 güven aralıkları Student t-dağılımıyla, 29 serbestlik derecesinde hesaplandı. Kaynağın verdiği örneğe göre %50 saldırı oranında SMRE doğruluğu %97,8 ve %95 güven aralığı yaklaşık [%97,6, %98,0]; FPR %1,0 ve yaklaşık [%0,93, %1,07]; gecikme 8,5 ms ve yaklaşık [8,2, 8,8] ms olarak hesaplandı.
Eşleştirilmiş t-testlerinde SMRE'nin doğruluk ve F1-score kazanımlarının bütün saldırı oranlarında p<0,01 düzeyinde anlamlı olduğu, ayrıca ANOVA ve Tukey sonrası karşılaştırmalarının da yöntemler arasında anlamlı fark gösterdiği belirtiliyor.
ROC-AUC sonucu neden dikkatle okunmalı?
ROC analizi SMRE'nin iki temel yönteme göre daha iyi doğru-pozitif/yanlış-pozitif dengesi sağladığını destekliyor; ancak kaynak içinde AUC'nin sayısal raporlanması tutarlı değildir. Özet ve metinsel açıklamalarda SMRE için yaklaşık 0,99 ifadesi kullanılırken Şekil 10'un doğrudan lejandında SMRE için 0,973, klasik Rényi için 0,920 ve Shannon için 0,882 gösterilmektedir. Bu nedenle burada AUC için tek bir düzeltilmiş değer seçilmiyor; kaynaktaki bu fark korunuyor.
Eşik değerindeki bir diğer kaynak içi ayrıntı
Sonuç bölümünde \(T=0{,}75\) eşik değeri için saldırı trafiğinin bütün testlerde eşik altına düştüğü ifade ediliyor. Bununla birlikte Tablo 2'nin %10 saldırı ve en küçük pencere satırında saldırı değeri tam 0,75'tir. Algoritmanın açık karar kuralı \(SMRE < T\) olduğundan eşitlik teknik olarak eşik-altı sayılmaz. Bu tek hücre, çalışmanın genel performans tablosunu değiştirmese de “bütün değerler eşik altındadır” ifadesinin mutlak olarak kullanılmaması gerektiğini gösterir.
Hesaplama yükü
Hash tablosundaki ekleme ve güncellemeler ortalama O(1), pencere içindeki olasılık ve entropi hesaplaması O(n) olarak veriliyor; toplam algoritmik karmaşıklık bu nedenle pencere başına O(n). Makale CPU ve bellek yükünü “ihmal edilebilir” olarak nitelendiriyor, fakat trafik hacmine karşı ayrıntılı çalışma süresi veya kaynak kullanım eğrileri sunmuyor. Çalışmanın kendi sınırlılıklar bölümünde farklı trafik hacimlerinde yürütme süresi kıyaslaması gelecek doğrulama ihtiyacı olarak belirtilmiş.
Temel sınırlılıklar
- Deneyler gerçek üretim SDN altyapısında değil, tek makinede Mininet emülasyonunda gerçekleştirilmiştir.
- Yalnız tek POX denetleyicisi ve sabit ağaç topolojisi kullanılmıştır.
- Ana özellik hedef-IP entropisidir; farklı trafik davranışları ek özellikler gerektirebilir.
- Normal trafik Poisson örüntüsüyle modellenmiştir.
- Eşik başlangıçta normal trafikten kalibre edilmiştir; normal ağ davranışının zamanla değişmesi halinde yeniden kalibrasyon gerekir.
- Gerçek ağ izleri ve CICDDoS2019 gibi açık veri setleri üzerinde bu çalışma kapsamında doğrulama yapılmamıştır.
- Hafif makine öğrenmesi yöntemleriyle aynı testbed üzerinde nicel karşılaştırma yapılmamıştır.
- μ, α ve k parametrelerinin daha geniş topoloji ve trafik yüklerinde sistematik grid taraması gelecek çalışma olarak bırakılmıştır.
Kaynak ve Yöntem Notu
Özgün çalışma: SMRE: A Lightweight Statistical Mean Rényi Entropy Approach for Early DDoS Detection in SDN
Yazarlar ve sıraları: Bavani Kannan; Deepalakshmi Perumalsamy; Ranjit Panigrahi; Paolo Barsocchi; Akash Kumar Bhoi.
Sorumlu yazarlar: Deepalakshmi Perumalsamy ve Paolo Barsocchi. Kaynakta eş birinci/eş katkı beyanı bulunmamaktadır.
Kurumlar: Department of Computer Science and Engineering, Sathyabama Institute of Science and Technology; Department of Computer Science and Engineering, Kalasalingam Academy of Research and Education; Department of Artificial Intelligence, Amrita School of Artificial Intelligence, Amrita Vishwa Vidyapeetham; Institute of Information Science and Technologies, National Research Council, Pisa; Symbiosis Institute of Technology, Pune Campus, Symbiosis International (Deemed University).
Dergi: Future Internet. Yayınevi: MDPI. Cilt: 18. Makale: 388. Yayın tarihi: 25 Temmuz 2026. DOI: 10.3390/fi18080388.
Kaynak türü ve hakemlik durumu: Hakem değerlendirmesinden geçmiş araştırma makalesidir. Kaynakta çalışma 26 Haziran 2026'da alınmış, 18 Temmuz 2026'da revize edilmiş ve 23 Temmuz 2026'da kabul edilmiş olarak kayıtlıdır.
Lisans: Makale Creative Commons Attribution (CC BY) lisansı altında açık erişim yayımlanmıştır.
Finansman: Araştırmanın dış finansman almadığı belirtilmiştir.
Veri erişilebilirliği: Verilerin talep üzerine sağlanacağı belirtilmiştir.
Çıkar çatışması: Yazarlar çıkar çatışması olmadığını beyan etmiştir.
Yazar katkıları: Kavramsallaştırma B.K. ve D.P.; veri kürasyonu P.B. ve R.P.; formal analiz R.P.; araştırma B.K., D.P. ve P.B.; metodoloji D.P., R.P. ve A.K.B.; proje yönetimi D.P. ve R.P.; kaynaklar R.P., P.B. ve A.K.B.; yazılım D.P. ve R.P.; danışmanlık D.P.; doğrulama R.P. ve A.K.B.; görselleştirme D.P. ve R.P.; ilk taslak B.K., D.P. ve R.P.; gözden geçirme ve düzenleme P.B. ve A.K.B. tarafından gerçekleştirilmiştir.
Bu Verianla metnindeki bilimsel yöntem, denklemler, deney koşulları, performans değerleri ve sınırlılıklar yalnızca incelenen çalışmaya dayanmaktadır. Dış bibliyografik kontrol yalnız yayın kimliğini doğrulamak amacıyla kullanılmış; dış kaynaktan yeni deneysel bulgu veya performans değeri eklenmemiştir.
Çalışmanın temel yöntemsel sınırı, sonuçların tek makineli Mininet emülasyonu, tek POX denetleyicisi ve sabit topoloji altında elde edilmiş olmasıdır. Gerçek üretim ağı, çoklu denetleyici mimarisi, gerçek trafik izleri, tam adaptif eşik sistemi ve otomatik azaltma zinciri henüz bu çalışmada doğrulanmamıştır.
Kaynakta ayrıca bazı raporlama tutarsızlıkları bulunmaktadır: ROC-AUC metni ile Şekil 10'un lejandı aynı değerleri vermemektedir; pencere büyüklüğünün bazı yerlerde saniye, bazı yerlerde paket olarak ifade edilmesi birim belirsizliği yaratmaktadır; T=0,75 eşiğinin altında olduğu söylenen değerlerden biri Tablo 2'de tam 0,75'tir; sonuç bölümündeki “%98 üzeri doğruluk / %1 altı FPR” genellemesi düşük saldırı yoğunluklarındaki Tablo 3 değerlerini kapsamaz. Bu noktalar sessizce düzeltilmemiş, bilimsel yorum sınırı olarak korunmuştur.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir