

Sog‘liqni saqlash tashkilotlari tibbiy tasvirlarni baholash, bashoratli diagnostika, shaxsiylashtirilgan davolash, bemorlarni kuzatish va operatsion rejalashtirish kabi sohalarda sun’iy intellekt tizimlaridan tobora ko‘proq foydalanmoqda. Ushbu tizimlarning ishlashi uchun foydalaniladigan sog‘liq ma’lumotlari esa shaxsni aniqlovchi ma’lumotlar, klinik qaydlar va genetik ma’lumotlar kabi juda yuqori darajada nozik mazmundagi axborotni o‘z ichiga olishi mumkin. Shu sababli sun’iy intellektni sog‘liqni saqlash xizmatlariga joriy etish nafaqat texnik samaradorlikni, balki ma’lumotlar sifati, maxfiylik, xavfsizlik, adolat, tushuntiriluvchanlik, hisobdorlik va me’yoriy hujjatlarga muvofiqlik bilan bog‘liq muammolarni ham keltirib chiqaradi.
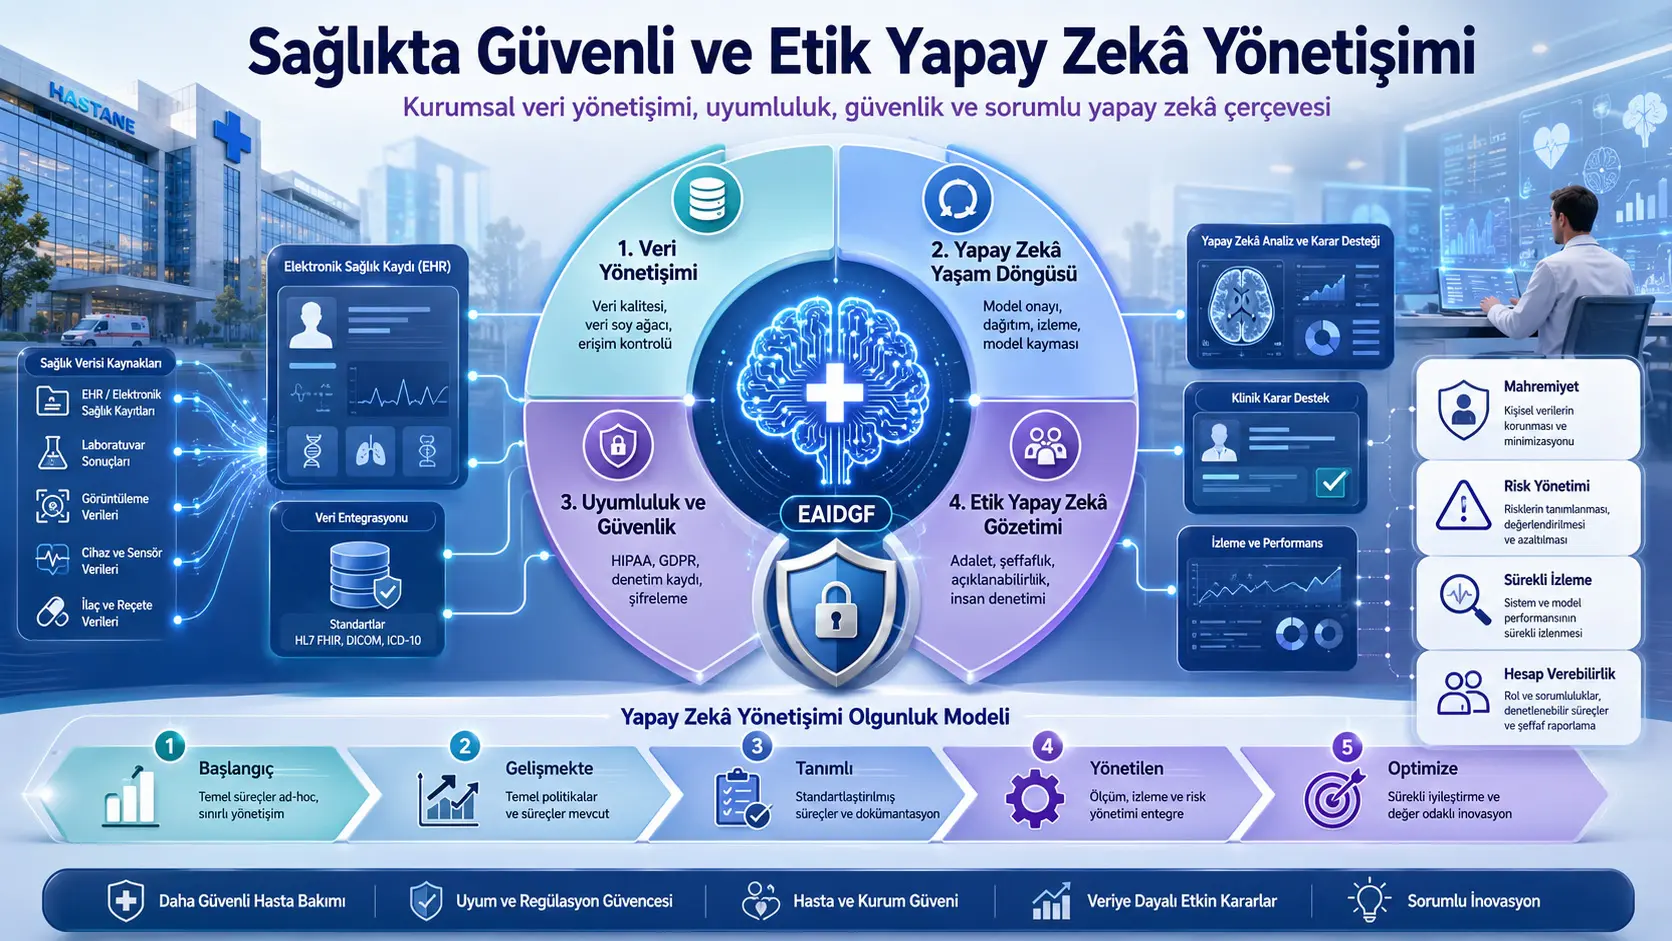
Tadqiqotda taklif etilgan Korporativ sun’iy intellekt ma’lumotlarini boshqarish doirasi, inglizcha nomi bilan Enterprise AI Data Governance Framework yoki qisqacha EAIDGF, sog‘liqni saqlash tashkilotlaridagi ma’lumotlar boshqaruvi bilan sun’iy intellekt hayotiy sikli nazoratini yagona institutsional tuzilma ostida birlashtirishni maqsad qiladi. Doira ma’lumotlar boshqaruvi, sun’iy intellekt hayotiy siklini boshqarish, muvofiqlik va xavfsizlik hamda etik sun’iy intellekt nazorati kabi to‘rt qatlamdan iborat.
Taklif etilgan model ma’lumotlar nasabini kuzatish, kirishni nazorat qilish, ma’lumotlar sifatini tasdiqlash, modelni tasdiqlash, joylashtirishga ruxsat berish, model og‘ishini kuzatish, tarafkashlikni aniqlash, tushuntiriladigan sun’iy intellekt, audit qaydlari, rozilikni boshqarish va inson nazorati kabi nazorat mexanizmlarini bir xil boshqaruv arxitekturasida jamlaydi. Shuningdek, sog‘liqni saqlash tashkilotlarining boshqaruv salohiyatini boshlang‘ich darajadan moslashuvchan va katta darajada avtomatlashtirilgan tuzilmagacha baholash uchun besh bosqichli yetuklik modelini taklif qiladi.
Biroq tadqiqot konseptual doira taklifidir. Doira haqiqiy shifoxonada qo‘llanmagan, klinik yoki operatsion ma’lumotlar bilan sinovdan o‘tkazilmagan va taklif etilgan nazoratlarning xavfsizlik, adolat, muvofiqlik yoki bemor natijalariga ta’siri o‘lchanmagan. Shu sababli EAIDGF tasdiqlangan sog‘liqni saqlash texnologiyasi yoki amalda joriy etilgan institutsional standart sifatida emas, kelajakda batafsil ishlab chiqilishi va sinovdan o‘tkazilishi kerak bo‘lgan boshqaruv loyihasi sifatida baholanishi lozim.
Sog‘liqni saqlashda sun’iy intellekt boshqaruvi nega zarur?
Sog‘liqni saqlash sohasidagi sun’iy intellekt ilovalari oddiy korporativ dasturiy ta’minotlardan farqli xavflarni keltirib chiqaradi. Modelning noto‘g‘ri yoki tarafkash natija berishi faqat samarasizlikka olib kelmasligi mumkin; bu klinik baholash, bemorlarni ustuvorlashtirish, davolash qarorlari yoki resurslar taqsimotiga ham ta’sir qilishi mumkin. Bundan tashqari, foydalaniladigan ma’lumotlar shaxslarning sog‘liq holati va shaxsini bevosita oshkor qilishi mumkin bo‘lgan nozik axborotni o‘z ichiga olishi mumkin.
Tadqiqotda ta’riflangan asosiy muammo shundaki, sog‘liqni saqlash tashkilotlari ma’lumotlar boshqaruvi bilan sun’iy intellekt boshqaruvini ko‘pincha alohida funksiyalar sifatida ko‘radi. An’anaviy ma’lumotlar boshqaruvi ma’lumotlarning aniqligi, izchilligi, kirishni nazorat qilish, metama’lumotlarni boshqarish va ma’lumotlar nasabi kabi sohalarga e’tibor qaratadi. Sun’iy intellekt tizimlari esa bularga qo‘shimcha ravishda o‘qitish ma’lumotlar to‘plami vakillik xususiyatiga egami, model qaysi ma’lumotlar versiyasi bilan o‘qitilgan, vaqt davomida uning samaradorligi o‘zgarganmi va chiqishlarida kamsituvchi andozalar yuzaga kelganmi kabi yangi savollarni tug‘diradi.
Sun’iy intellekt hayotiy sikli ma’lumotlar boshqaruvidan alohida kuzatilganda mas’uliyatlar bo‘linib ketishi mumkin. Ma’lumotlar guruhlari ma’lumotlarga kirishni boshqarayotgan paytda model guruhlari mustaqil ishlab chiqish jarayonlarini qo‘llashi mumkin; huquq va muvofiqlik bo‘linmalari esa modelni faqat joylashtirish bosqichida baholashi mumkin. EAIDGF ushbu alohida nazorat sohalarini yagona institutsional boshqaruv mexanizmi ichida birlashtirishni taklif qiladi.
Tadqiqot ko‘rib chiqayotgan adabiyot bo‘shlig‘i nimadan iborat?
Tadqiqotchilar mavjud yondashuvlarni to‘rt guruhda baholaydi:
- An’anaviy sog‘liq ma’lumotlarini boshqarish modellari.
- Mas’uliyatli sun’iy intellekt tamoyillari.
- HIPAA va GDPR kabi tartibga soluvchi muvofiqlik modellari.
- NIST Sun’iy intellekt risklarini boshqarish doirasi kabi umumiy maqsadli risk modellari.
An’anaviy ma’lumotlar boshqaruvi tuzilmaviy ma’lumotlarning aniqligi va ularga kirish uchun kuchli asos yaratadi, biroq modelni o‘qitish, inferensiya, model-ma’lumot bog‘liqliklari, tarafkashlik va model og‘ishi kabi sun’iy intellektga xos jarayonlarni batafsil yoritmaydi.
Mas’uliyatli sun’iy intellekt doiralari adolat, hisobdorlik, shaffoflik va tushuntiriluvchanlik kabi asosiy tamoyillarni belgilaydi. Biroq tadqiqotga ko‘ra, bu tamoyillar ko‘pincha konseptual darajada qolib ketadi va sog‘liqni saqlash tashkilotlarining kundalik ma’lumotlar, model va muvofiqlik jarayonlariga qanday joylashtirilishini yetarlicha ko‘rsatmaydi.
HIPAA va GDPR kabi tartibga solishlar sog‘liq va shaxsiy ma’lumotlarni himoya qilish bo‘yicha huquqiy majburiyatlar yuklasa-da, modelning o‘qitishdan joylashtirishgacha qanday tasdiqlanishi, vaqt davomida qanday kuzatilishi yoki samaradorlikdagi o‘zgarishga qanday javob berilishi bo‘yicha to‘liq sun’iy intellekt hayotiy sikli modelini taqdim etmaydi.
NIST AI Risk Management Framework esa sun’iy intellekt xavflarini aniqlash va boshqarish uchun umumiy yondashuv beradi. Tadqiqot da’vosiga ko‘ra, ushbu doira sog‘liqni saqlash sektorining ma’lumotlar yuqori darajadagi nozikligiga va korporativ sog‘liq axborot tizimlariga xos batafsil amaliy arxitekturaga o‘zi yakka holda javob bera olmaydi.
EAIDGF taklif qilayotgan hissa ushbu yondashuvlarni bir-birining muqobili sifatida emas, balki bir xil institutsional arxitekturaning bir-birini to‘ldiruvchi qismlari sifatida joylashtirishdir.
EAIDGF qaysi asosiy tamoyilga tayanadi?
Doiraning asosiy yondashuvi boshqaruv sun’iy intellekt tizimiga tashqaridan va keyinchalik qo‘llanadigan nazorat bo‘lmasligi kerakligidir. Boshqaruv ma’lumotlarni yig‘ish, tayyorlash, model ishlab chiqish, tasdiqlash, ma’qullash, joylashtirish, foydalanish, kuzatish va foydalanishdan chiqarish jarayonlariga bevosita joylashtirilishi lozim.
Ushbu yondashuvda xavfsizlik yoki muvofiqlik faqat yillik audit vaqtida tekshiriladigan hujjat faoliyati emas. Ma’lumotlarga kirish, model versiyalari, samaradorlikdagi o‘zgarishlar, foydalanuvchi ruxsatlari va xavf hodisalari imkon qadar uzluksiz kuzatiladi. Shunday qilib muammolar model klinik yoki operatsion jarayonda zarar yetkazishidan oldin aniqlanishi maqsad qilinadi.
Doiraning to‘rt qatlamli arxitekturasi
| Qatlam | Asosiy maqsadi | Taklif etilgan nazoratlar |
|---|---|---|
| Ma’lumotlar boshqaruvi qatlami | Sun’iy intellektda foydalaniladigan ma’lumotlarning to‘g‘ri, kuzatiladigan, izchil va xavfsiz bo‘lishini ta’minlash | Ma’lumotlar sifatini tasdiqlash, metama’lumotlarni boshqarish, ma’lumotlar nasabi, tasniflash va kirishni nazorat qilish |
| Sun’iy intellekt hayotiy siklini boshqarish qatlami | Modelning tayyorlash, ishlab chiqish, tasdiqlash, joylashtirish va kuzatish bosqichlarini nazorat qilish | Ma’lumotlar to‘plamini tasdiqlash, modelni tasdiqlash, joylashtirishga ruxsat berish, samaradorlik va model og‘ishini kuzatish |
| Muvofiqlik va xavfsizlik qatlami | Ma’lumot va model jarayonlarini me’yoriy hujjatlar hamda axborot xavfsizligi majburiyatlari bilan bog‘lash | Shifrlash, audit qaydlari, rozilikni boshqarish, avtomatik muvofiqlik tekshiruvlari va anomaliyalarni aniqlash |
| Etik sun’iy intellekt nazorati qatlami | Adolat, tushuntiriluvchanlik, shaffoflik va inson mas’uliyatini himoya qilish | Tarafkashlikni aniqlash, tushuntiriladigan sun’iy intellekt, inson nazorati va etik baholash kengashlari |
Ma’lumotlar boshqaruvi qatlami
Ma’lumotlar boshqaruvi qatlami butun arxitekturaning asosini tashkil etadi. Sun’iy intellekt modelining ishonchliligi faqat algoritm tanloviga bog‘liq emas; o‘qitish va foydalanish vaqtida beriladigan ma’lumotlarning sifati, qamrovi va xavfsizligi ham model chiqishiga bevosita ta’sir qiladi.
Doira ma’lumotlar sifatini foydalanishdan oldin tasdiqlashni taklif qiladi. Ushbu nazorat yetishmayotgan, xato, nomuvofiq yoki eskirgan qaydlarni aniqlashni o‘z ichiga olishi mumkin. Biroq tadqiqot qaysi ma’lumot sifati mezonlaridan foydalanilishi, qabul qilish chegaralari qanday belgilanishi yoki klinik ma’lumot turlariga qarab qaysi tekshirish qoidalari qo‘llanishini batafsil ko‘rsatmaydi.
Metama’lumotlarni boshqarish ma’lumotlar to‘plamining mazmuni, manbasi, egasi va foydalanish maqsadini tavsiflash uchun taklif etiladi. Ma’lumotlar nasabi esa ma’lumot qayerdan kelganini, qaysi o‘zgarishlardan o‘tganini va qaysi modelga kirish ta’minlaganini kuzatishni maqsad qiladi. Bunday qayd muammoli model chiqishi qaysi ma’lumot manbasi yoki transformatsiya bosqichi bilan bog‘liqligini tekshirishga yordam berishi mumkin.
Ma’lumotlarni tasniflash va kirishni nazorat qilish nozik sog‘liq ma’lumotlaridan faqat vakolatli shaxslar va tasdiqlangan tizimlar foydalanishini ko‘zlaydi. Biroq tadqiqot rolga asoslangan, xususiyatga asoslangan yoki kontekstga sezgir kirish modellaridan qaysi biri afzal ekanini ko‘rsatmaydi.
Sun’iy intellekt hayotiy siklini boshqarish qatlami
Ushbu qatlam modelni faqat joylashtirishdan oldin emas, balki butun foydalanish muddati davomida nazorat qilishni nazarda tutadi. Dastlabki bosqichda o‘qitish va tasdiqlash ma’lumotlar to‘plamlarining institutsional siyosatlarga muvofiqligi tekshiriladi. Shundan so‘ng modelning samaradorlik, xavfsizlik va foydalanish maqsadi nuqtai nazaridan tasdiqlanishi kutiladi.
Modelni tasdiqlash bilan joylashtirishga ruxsat berishni ajratish muhimdir. Texnik jihatdan muvaffaqiyatli bo‘lgan model klinik kontekst, etik xavf yoki ma’lumotlardan foydalanish ruxsati jihatidan joylashtirishga mos bo‘lmasligi mumkin. Doira model ishlab chiqarish muhitiga o‘tkazilishidan oldin rasmiy ruxsat berish mexanizmini yaratishni taklif qiladi.
Joylashtirishdan so‘ng model og‘ishi, samaradorlik pasayishi va yuzaga keladigan tarafkashliklar uzluksiz kuzatilishi kerak. Model og‘ishi — model ishlaydigan bemorlar populyatsiyasi, ma’lumot ishlab chiqarish jarayonlari yoki klinik sharoitlarning o‘qitish davriga nisbatan o‘zgarishi natijasida avvalgi samaradorlikni saqlab bo‘lmasligini anglatadi.
Tadqiqot ushbu xavflarni kuzatishni taklif qilsa-da, qaysi samaradorlik ko‘rsatkichlaridan foydalanilishi, signal chegaralari, qayta o‘qitish shartlari, model qachon to‘xtatilishi yoki qayta tasdiqlash jarayoni qanday olib borilishini belgilamaydi.
Muvofiqlik va xavfsizlik qatlami
Muvofiqlik va xavfsizlik qatlami doiraning texnik nazoratlarini tartibga soluvchi talablarga bog‘laydi. Matnda HIPAA, GDPR va ISO/IEC 27001 alohida tilga olinadi.
Taklif etilgan xavfsizlik mexanizmlari orasida shifrlash, kirish qaydlari, audit jurnallari, rozilikni boshqarish, uzluksiz risk baholash va anomaliyalarni aniqlash mavjud. Audit qaydlarining maqsadi qaysi foydalanuvchi qaysi ma’lumotga, qaysi maqsadda va qaysi vaqtda kirganini kuzatiladigan holga keltirishdir.
Rozilikni boshqarish bemor ma’lumotlaridan faqat ruxsat etilgan maqsadlar doirasida foydalanishni qo‘llab-quvvatlashni maqsad qiladi. Biroq tadqiqot rozilikning qaytarib olinishi o‘qitish ma’lumotlar to‘plamlariga va ilgari o‘qitilgan modellarga qanday aks etishi, ma’lumotni o‘chirish talab qilinganda modelga ta’sirlar qanday bartaraf etilishi yoki turli huquqiy yurisdiksiyalar qanday boshqarilishi bo‘yicha texnik usul taqdim etmaydi.
Avtomatik muvofiqlik tekshiruvlari qo‘lda audit yukini kamaytirishi va buzilishlarni ertaroq aniqlash imkonini berishi kutilmoqda. Shunga qaramay, tadqiqotda bu avtomatlashtirish qaysi siyosat dvigateli, qoida tili, dasturiy arxitektura yoki audit tizimi bilan amalga oshirilishi ko‘rsatilmagan.
Etik sun’iy intellekt nazorati qatlami
Etik nazorat qatlami sun’iy intellekt tizimlaridan faqat qonunga muvofiq emas, balki adolatli, tushuntiriladigan va hisobdor tarzda foydalanilishini maqsad qiladi.
Tarafkashlikni aniqlash vositalari o‘qitish ma’lumotlari va model chiqishlarini kamsituvchi andozalar jihatidan tekshirishi taklif etiladi. Biroq tadqiqot qaysi bemor guruhlari taqqoslanishi, qaysi adolat mezonlaridan foydalanilishi yoki bir-biriga zid bo‘lishi mumkin bo‘lgan adolat mezonlari orasidan qanday tanlov qilinishini ko‘rsatmaydi.
Tushuntiriladigan sun’iy intellekt usullari model nima uchun muayyan chiqishni yaratganini foydalanuvchilar tushuna olishini maqsad qiladi. Sog‘liqni saqlash kontekstida tushuntirish ma’lumotlar olimi, shifokor, bemor, auditor va menejer uchun turli batafsillik darajalarida tayyorlanishi kerak bo‘lishi mumkin. Tadqiqot tushuntiriluvchanlikni asosiy tamoyil sifatida qabul qiladi, biroq maqsadli auditoriyalar bo‘yicha tushuntirish standartini taklif etmaydi.
Inson nazorati yuqori ta’sirli qarorlarni butunlay avtomatik tizimga topshirmaslikni ko‘zlaydi. Etik baholash kengashlari esa yuqori ta’sirli sun’iy intellektdan foydalanish holatlarini amaliyotga joriy etishdan oldin ko‘rib chiqishi taklif etiladi. Biroq kengash a’zolari, qaror vakolatlari, ko‘rib chiqish mezonlari, e’tiroz mexanizmi va baholash tez-tezligi tushuntirilmagan.
Doira sog‘liqni saqlash tashkilotida qanday ishlatilishi mumkin?
Tadqiqotdagi tamoyillardan kelib chiqib, taklif etilgan boshqaruv oqimini quyidagi bosqichlar orqali o‘qish mumkin:
- Sun’iy intellektdan foydalanish maqsadi va uning klinik yoki operatsion ta’sirini aniqlash.
- Foydalaniladigan ma’lumot manbalarini tasniflash va foydalanish vakolatini tasdiqlash.
- Ma’lumotlar sifati, ma’lumotlar nasabi va vakillik yetarliligini tekshirish.
- Modelni ishlab chiqish va tasdiqlash jarayonini qayd etish.
- Samaradorlik, xavfsizlik, tarafkashlik va tushuntiriluvchanlikni baholash.
- Etik va institutsional tasdiqlarni yakunlash.
- Modelni ruxsat berilgan ishlab chiqarish muhitiga joylashtirish.
- Samaradorlik, model og‘ishi, ma’lumotlardagi o‘zgarish, xavfsizlik va muvofiqlikni uzluksiz kuzatish.
- Risk chegarasi oshganda ogohlantirish, ko‘rib chiqish, qayta o‘qitish, vaqtincha to‘xtatish yoki foydalanishdan chiqarish jarayonlarini ishga tushirish.
Ushbu oqim tadqiqotning turli bo‘limlarida taklif etilgan nazoratlarni birgalikda talqin qilish orqali olinadi. Maqolada batafsil jarayon diagrammasi, vazifalar matritsasi yoki texnik amalga oshirish sxemasi taqdim etilmagan.
Boshqaruv rollari qanchalik batafsil ta’riflangan?
Annotatsiyada boshqaruv rollari ta’riflangani aytilgan bo‘lsa-da, asosiy matnda keng qamrovli rol katalogi mavjud emas. Ma’lumotlar uchun mas’ul shaxs, model egasi, klinik mas’ul, axborot xavfsizligi mutaxassisi, maxfiylik xodimi, ichki auditor yoki yuqori rahbariyat kabi vazifalarning vakolat va mas’uliyatlari alohida tushuntirilmagan.
Matndagi eng aniq institutsional rol yuqori ta’sirli foydalanish holatlarini baholashi taklif etilgan etik ko‘rib chiqish kengashidir. Inson nazorati ham mas’uliyat mexanizmi sifatida tilga olinadi; biroq bu nazorat kim tomonidan, qaysi bosqichda va qaysi qaror vakolati bilan amalga oshirilishi ko‘rsatilmagan.
Shu sababli doira boshqaruv funksiyalarini ta’riflaydi, ammo ularni institutsional rollarga taqsimlaydigan batafsil mas’uliyat matritsasini taqdim etmaydi.
Besh darajali sun’iy intellekt boshqaruvi yetuklik modeli
| Daraja | Tadqiqotda ta’riflangan holat | Baholash |
|---|---|---|
| Daraja 1 – Boshlang‘ich | Rasmiy boshqaruv tuzilmasi mavjud emas; muammolarga ular yuzaga kelgandan keyin javob beriladi. | Ma’lumot va model jarayonlari bo‘limlarga qarab farq qilishi mumkin; hisobdorlik bo‘lingan. |
| Daraja 2 – Rivojlanayotgan | Kirishni nazorat qilish va ma’lumotlarni tasniflash kabi asosiy choralar boshlanadi; sun’iy intellekt nazorati bo‘lingan holda qoladi. | Muvofiqlik qisman avtomatlashtirilsa-da, qo‘lda bajariladigan jarayonlarga qaramlik yuqori. |
| Daraja 3 – Ta’riflangan | Mavjud matnda Daraja 2 izohi aynan takrorlangan. | Ushbu darajani Daraja 2 dan ajratadigan jarayon, standart yoki mezonlar ta’riflanmagan. |
| Daraja 4 – Boshqariladigan | Boshqaruv institutsional tizimlarga integratsiyalangan va katta darajada avtomatlashtirilgan holga keladi. | Tarafkashlik, model og‘ishi va muvofiqlik xavflarini uzluksiz kuzatish nazarda tutiladi. |
| Daraja 5 – Optimallashtirilgan | Bashoratli risk tahlili va o‘zini tuzatuvchi mexanizmlar orqali moslashuvchan boshqaruv maqsad qilinadi. | Ushbu daraja konseptualdir; texnik arxitekturasi yoki amalda qo‘llangan namunasi taqdim etilmagan. |
Yetuklik modelidagi muhim matn takrori
“Level 3 – Defined Stage” sarlavhasi ostida berilgan izoh “Level 2 – Developing Stage” bo‘limidagi izoh bilan bir xil. Har ikki bo‘limda ham asosiy kirishni nazorat qilish va ma’lumotlarni tasniflash shakllana boshlagani, sun’iy intellekt nazorati bo‘lingan holda qolgani va muvofiqlik qisman avtomatlashtirilgani aytiladi.
Ushbu takror sababli ta’riflangan darajaga o‘tilganda qaysi siyosat, vazifa, standart, metrika yoki nazorat mexanizmi institutsionallashgani tushunilmaydi. Yetuklik modelidan foydalanish mumkin bo‘lishi uchun har bir darajaga xos o‘lchanadigan kirish va chiqish shartlarini belgilash kerak.
Tadqiqot ilgari surayotgan kutilayotgan foydalar
- Ma’lumot va model mas’uliyatlarini yagona institutsional tuzilma ostida birlashtirish.
- Ma’lumotlardan foydalanish va model qarorlarining kuzatiluvchanligini oshirish.
- Muvofiqlik buzilishlarini uzluksiz nazoratlar orqali ertaroq aniqlash.
- Model og‘ishi, samaradorlik pasayishi va yangi tarafkashliklarni kuzatish.
- Yuqori ta’sirli foydalanish holatlarini inson va etik kengash nazoratiga olish.
- Qo‘lda audit va hisobot yukini avtomatlashtirish orqali kamaytirish.
- Tashkilotning sun’iy intellekt boshqaruvi yetukligini bosqichma-bosqich baholash.
Bular eksperimental ravishda o‘lchangan natijalar emas, balki taklif etilgan arxitektura qo‘llansa olinishi kutilayotgan institutsional foydalardir.
Tadqiqotning kuchli tomonlari
Tadqiqotning asosiy kuchli tomoni ma’lumotlar boshqaruvi bilan model boshqaruvini bir-biridan mustaqil ko‘rmasligidir. Ma’lumotlar sifati, model samaradorligi, xavfsizlik, muvofiqlik va etik nazorat bir xil arxitekturada joylashtirilgan.
Ikkinchi kuchli tomoni boshqaruvni faqat model ishlab chiqish bosqichiga emas, balki butun hayotiy siklga yoyishidir. Modelni joylashtirishdan keyin kuzatish, model og‘ishini aniqlash va paydo bo‘layotgan tarafkashliklarni baholash alohida ta’kidlanadi.
Uchinchi kuchli tomoni sog‘liqni saqlash tashkilotlari bir xil yetuklik darajasida emasligini hisobga olishidir. Besh darajali model tashkilotlarning reaktiv va bo‘lingan jarayonlardan avtomatik va moslashuvchan boshqaruv tomon rivojlanishini konseptuallashtiradi.
Tadqiqotning asosiy cheklovlari
Tadqiqotda doira qanday ishlab chiqilgani haqida batafsil tadqiqot usuli mavjud emas. Tizimli adabiyot sharhi, qamrovni belgilash usuli, manbalarni tanlash mezonlari, ekspert fikri, Delphi tadqiqoti yoki dizayn fanlari yondashuvi tushuntirilmagan.
Doira haqiqiy sog‘liqni saqlash tashkilotida qo‘llanmagan. Shifoxona axborot tizimi, elektron sog‘liq qaydi, tibbiy tasvirlash modeli yoki bemorni kuzatish ilovasi orqali keys-tadqiqot taqdim etilmagan.
Sun’iy intellekt modeliga oid samaradorlik, adolat, tushuntiriluvchanlik yoki xavfsizlik o‘lchovlari mavjud emas. Taklif etilgan boshqaruv tuzilmasi xato darajasi, me’yoriy hujjatlarga muvofiqlik, audit vaqti yoki operatsion xarajatlarni qanday o‘zgartirishi o‘lchanmagan.
Texnik arxitektura batafsil emas. Ma’lumotlar katalogi, model registri, siyosat dvigateli, identifikatsiyani boshqarish, qayd infratuzilmasi, monitoring platformasi va hodisalarga javob tizimlari qanday integratsiya qilinishi ko‘rsatilmagan.
Yetuklik modeli o‘lchanadigan baholash savollari, ball berish tizimi, og‘irliklash yoki chegara qiymatlarini o‘z ichiga olmaydi. Uchinchi daraja izohining ikkinchi darajani aynan takrorlashi modelning amaliy qo‘llanishini yanada cheklaydi.
Manbalar ro‘yxati sakkizta tadqiqotdan iborat va adabiyotlarni ko‘rib chiqish ko‘lami yoki manbalarni tanlash usuli tushuntirilmagan. Shu sababli tadqiqotni tizimli yoki keng qamrovli adabiyot sharhi sifatida baholab bo‘lmaydi.
Tadqiqot aytadigan va aytmaydigan jihatlar
| Tadqiqot qo‘llab-quvvatlaydigan bayonotlar | Tadqiqot tasdiqlamagan bayonotlar |
|---|---|
| Sog‘liqni saqlashda ma’lumotlar boshqaruvi, model boshqaruvi, xavfsizlik va etik nazorat birgalikda ko‘rib chiqilishi kerak. | EAIDGF bemor xavfsizligi yoki klinik natijalarni o‘lchanadigan tarzda yaxshilashi ko‘rsatilmagan. |
| Sun’iy intellekt tizimlari joylashtirilgandan keyin model og‘ishi va tarafkashlik nuqtai nazaridan kuzatilishi kerak. | Doiraning muayyan shifoxona yoki sog‘liqni saqlash tizimi uchun texnik jihatdan amalga oshirilishi mumkinligi tasdiqlanmagan. |
| Audit qaydlari, ma’lumotlar nasabi va kirishni nazorat qilish kuzatiluvchanlikni qo‘llab-quvvatlashi mumkin. | Taklif etilgan avtomatlashtirish me’yoriy hujjatlarga to‘liq muvofiqlikni kafolatlashi isbotlanmagan. |
| Yuqori ta’sirli foydalanish holatlarida inson nazorati va etik ko‘rib chiqish tavsiya etiladi. | Inson nazorati xato xavfini qaysi nisbatda kamaytirishi o‘lchanmagan. |
| Tashkilotlar boshqaruv yetukligini bosqichma-bosqich rivojlantirishi mumkin. | Besh darajali modelning haqiqiyligi, ishonchliligi yoki tashkilotlararo taqqoslanish imkoniyati sinovdan o‘tkazilmagan. |
Amaliyot uchun qanday tayyorgarliklar kerak?
Tadqiqot taklif qilgan doirani qo‘llash uchun sog‘liqni saqlash tashkilotining faqat yangi dasturiy ta’minot sotib olishi yetarli emas. Ma’lumot egaligi, model uchun mas’uliyat, klinik tasdiq, xavfsizlik, maxfiylik, etik nazorat va ichki audit vazifalari institutsional tuzilmada aniq belgilanishi kerak.
Eski axborot tizimlari, bo‘lingan ma’lumot manbalari va standartlashtirilmagan qayd jarayonlari joriy etish xarajatini oshirishi mumkin. Tadqiqot boshlang‘ich xarajatlar ayniqsa eski texnologiyalarga ega tashkilotlarda yuqori bo‘lishi mumkinligini qayd etadi.
Madaniy qarshilik ham muhim cheklov sifatida ko‘rsatilgan. Uzluksiz monitoring va yangi hisobdorlik mexanizmlari xodimlar tomonidan qo‘shimcha nazorat yoki ish yukidek qabul qilinishi mumkin. Shu sababli o‘quv dasturlari, vazifa ta’riflari va o‘zgarishlarni boshqarish amaliyotning ajralmas qismlari bo‘lishi kerak.
Kelajak uchun taklif etilgan tadqiqot yo‘nalishlari
Tadqiqot kelajakda boshqaruv siyosatlarini real vaqt rejimida qo‘llay oladigan yanada avtomatik tizimlarni ishlab chiqishni taklif qiladi. Shuningdek, blokcheyn asosidagi qaydlar shaffoflik va kuzatiluvchanlikni qo‘llab-quvvatlashi, federativ o‘rganish esa tashkilotlar o‘rtasida bemor ma’lumotlarini to‘g‘ridan-to‘g‘ri ulashmasdan umumiy model ishlab chiqishga hissa qo‘shishi mumkinligi aytiladi.
Yana bir taklif sog‘liqni saqlashda sun’iy intellekt boshqaruvi uchun xalqaro miqyosdagi standart protokollarni ishlab chiqishdir. Biroq tadqiqotda blokcheyn yoki federativ o‘rganishga oid prototip, tajriba yoki samaradorlik bahosi mavjud emas; bu mavzular faqat kelajakdagi tadqiqot yo‘nalishlari sifatida taqdim etilgan.
Tadqiqot usuli va natijalari
Tadqiqot dizaynining texnik xulosasi
| Ko‘rib chiqilgan unsur | Tadqiqotdagi holat |
|---|---|
| Tadqiqot turi | Konseptual doira va institutsional boshqaruv modeli taklifi |
| Tadqiqot usuli | Batafsil va takrorlanadigan usul bo‘limi taqdim etilmagan |
| Bemor yoki tashkilot namunasi | Mavjud emas |
| Foydalanilgan ma’lumotlar to‘plami | Mavjud emas |
| Ishlab chiqilgan sun’iy intellekt modeli | Mavjud emas |
| Dasturiy prototip | Mavjud emas |
| Klinik yoki institutsional keys-tadqiqot | Mavjud emas |
| Statistik tahlil | Mavjud emas |
| Tenglama yoki miqdoriy model | Mavjud emas |
| Rasm yoki arxitektura diagrammasi | Mavjud emas |
| Manbalar soni | Sakkiz |
| Asosiy chiqish | To‘rt qatlamli EAIDGF arxitekturasi va besh darajali yetuklik modeli |
Taklif etilgan boshqaruv nazoratlarining xulosasi
| Nazorat sohasi | Taklif etilgan mexanizm | Tasdiqlash holati |
|---|---|---|
| Ma’lumotlar sifati | Ma’lumotlarni tasdiqlash, izchillik va sifat nazoratlari | Mezon yoki tajriba taqdim etilmagan |
| Ma’lumotlarning kuzatiluvchanligi | Metama’lumotlar va ma’lumotlar nasabini boshqarish | Texnik amalga oshirish ko‘rsatilmagan |
| Ma’lumotlar xavfsizligi | Tasniflash, kirishni nazorat qilish va shifrlash | Xavfsizlik sinovi o‘tkazilmagan |
| Modelni tasdiqlash | Standart model ko‘rib chiqishi va joylashtirishga ruxsat berish | Tasdiqlash mezonlari ta’riflanmagan |
| Modelni kuzatish | Samaradorlik pasayishi, model og‘ishi va tarafkashlikni kuzatish | Chegara yoki metrika ko‘rsatilmagan |
| Muvofiqlik | Avtomatik nazorat va real vaqt rejimida hisobot | Siyosat dvigateli yoki prototip mavjud emas |
| Hisobdorlik | Audit qaydlari va inson nazorati | Institutsional rol taqsimoti batafsil ishlab chiqilmagan |
| Etik nazorat | Tarafkashlikni aniqlash, tushuntiriluvchanlik va etik ko‘rib chiqish kengashi | Baholash usuli ta’riflanmagan |
Tadqiqotning asosiy natijasini qanday talqin qilish kerak?
Tadqiqotning natijasi EAIDGF eksperimental ravishda boshqa boshqaruv modellaridan muvaffaqiyatliroq ekanini anglatmaydi. Tadqiqotchilarning asosiy taklifi — sog‘liqni saqlashda ma’lumotlar boshqaruvi, sun’iy intellekt hayotiy sikli, xavfsizlik, muvofiqlik va etik nazorat alohida jarayonlar sifatida emas, balki integratsiyalashgan institutsional arxitektura sifatida loyihalanishi kerak.
Taklif etilgan model mantiqiy va tashkiliy yaxlitlikni taqdim etadi. Biroq uning samaradorligini baholash uchun haqiqiy sog‘liqni saqlash tashkilotlarida pilot amaliyotlar, keyslarni taqqoslash, o‘lchanadigan yetuklik ko‘rsatkichlari, xavfsizlik sinovlari, tarafkashlik tahlillari va audit samaradorligini baholash talab etiladi.
Manba va usul haqida izoh
Tadqiqotning asl nomi: An Enterprise AI Data Governance Framework for Secure, Ethical and Compliant Healthcare Systems
PDFdagi mualliflar va tartibi: Md Mudassir Ali; Dr Yohannes Tadesse.
Muallif ismidagi nomuvofiqlik: Birinchi muallif PDF sarlavha sahifasida “Md Mudassir Ali”, PDF hujjat metama’lumotlarida “MOHAMMED MUDASSIR ALI”, SSRN bibliografik qaydida esa “Mudassir Ali Mohammed” sifatida ko‘rsatilgan. Mavjud hujjatlar ushbu uch yozilish orasidagi aniq ustuvorlik tartibini tushuntirmaydi.
Teng hissa yoki teng birinchi mualliflik: Ko‘rsatilmagan.
Mas’ul muallif: PDF ichida ko‘rsatilmagan. SSRN qaydida birinchi muallif aloqa muallifi sifatida ko‘rsatilgan.
Institutsional aloqalar:
- Md Mudassir Ali: MSc Data Analytics, Concordia University St Paul, Minnesota, AQSh.
- Dr Yohannes Tadesse: Professor, Concordia University St Paul, Minnesota, AQSh.
Manba turi: Sog‘liqni saqlashda korporativ sun’iy intellekt va ma’lumotlar boshqaruviga oid konseptual doira taklifi.
Nashr platformasi: SSRN.
SSRN qayd raqami: 7002878.
DOI: 10.2139/ssrn.7002878. DOI ma’lumoti PDF ichida mavjud emas; SSRN qayd raqamiga mos standart DOI shaklidir.
Yil va qayd sanasi: 2026; SSRN qaydida 30 iyun 2026 sanasida nashr etilgani ko‘rsatilgan.
Peer-review holati: Taqrizdan o‘tgan jurnal versiyasi tasdiqlanmagan. Mavjud manba SSRNda joylashgan preprint/ishchi matndir.
Jurnal: PDFda hech qanday jurnal nomi ko‘rsatilmagan.
Asl nashriyot: Taqrizli jurnal nashriyoti haqida ma’lumot mavjud emas. Mavjud versiya SSRN platformasida joylashgan.
Rasmiy tadqiqot havolasi:SSRN tadqiqot sahifasi
DOI havolasi:https://doi.org/10.2139/ssrn.7002878
Ushbu turkcha izoh yuklangan sakkiz sahifalik tadqiqotning barchasi ko‘rib chiqilib tayyorlangan. Ilmiy va texnik mazmun faqat tadqiqotda taqdim etilgan doiraga asoslangan; tadqiqotda mavjud bo‘lmagan klinik natija, samaradorlik o‘lchovi, huquqiy kafolat yoki amaliyot muvaffaqiyati qo‘shilmagan.
Tadqiqotning asosiy cheklovlari: tekshiriladigan tadqiqot ishlab chiqish usuli tushuntirilmaganligi, eksperimental yoki klinik ma’lumotlardan foydalanilmaganligi, haqiqiy tashkilotda qo‘llanmaganligi, texnik arxitektura batafsil ishlab chiqilmaganligi, boshqaruv rollari aniq taqsimlanmaganligi, o‘lchanadigan yetuklik ko‘rsatkichlari taqdim etilmaganligi va uchinchi yetuklik darajasi izohining ikkinchi darajani aynan takrorlashidir.
Izoh qoldiring
E-pochta manzilingiz chop etilmaydi. Majburiy maydonlar * bilan belgilangan