

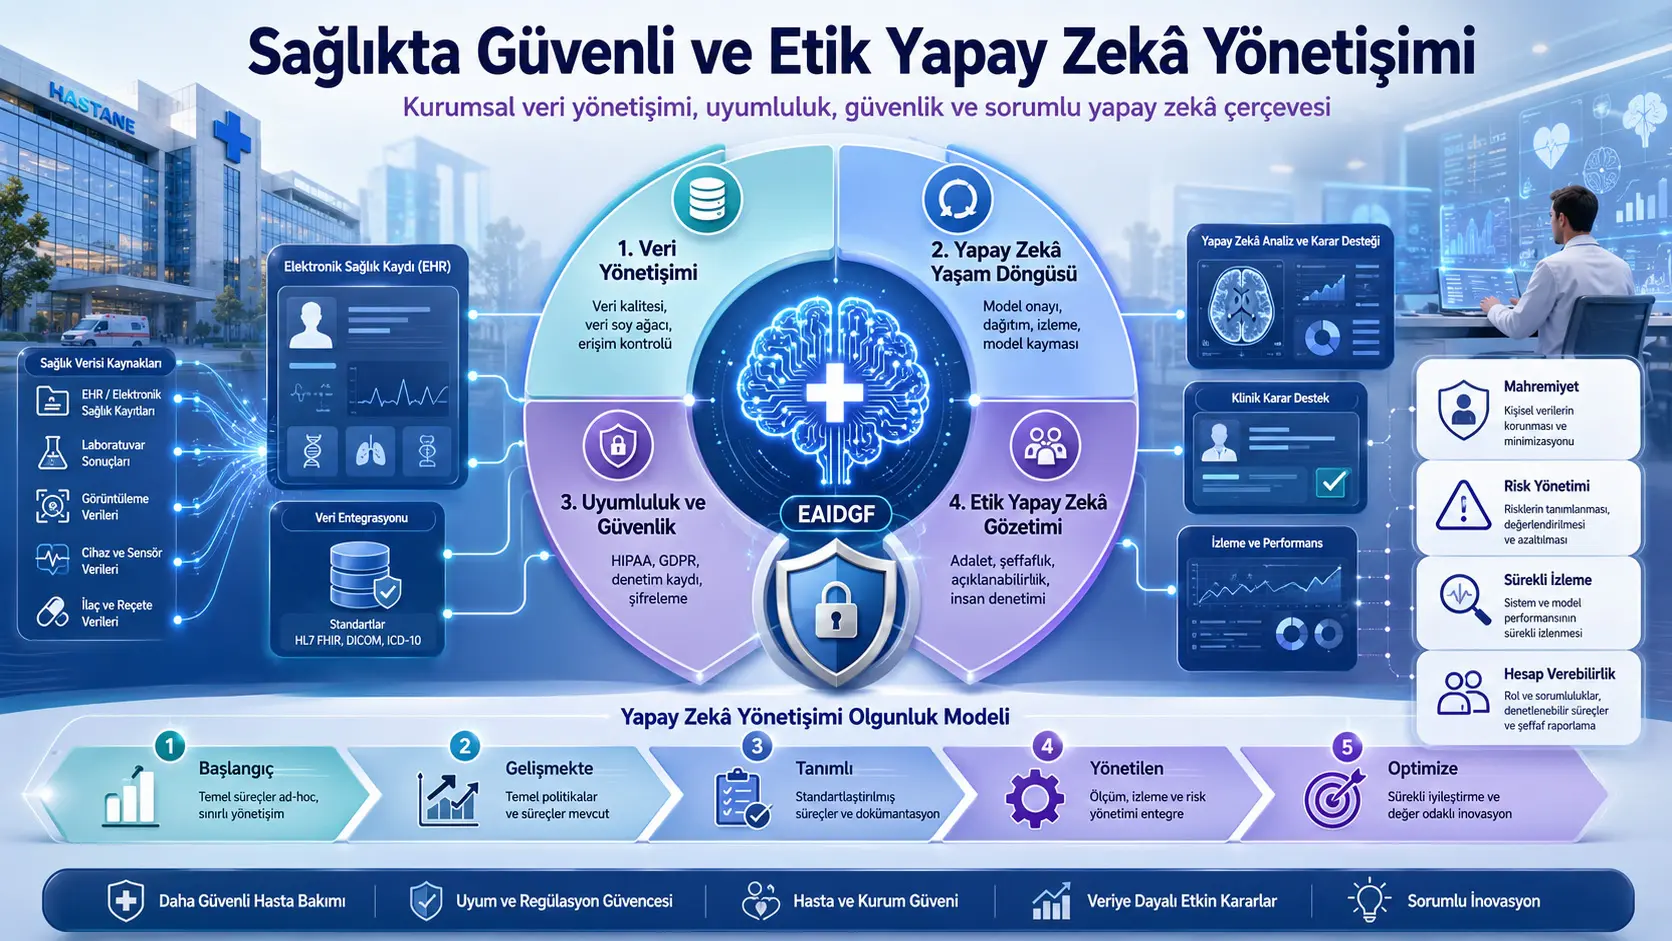
Səhiyyə təşkilatları tibbi görüntülərin qiymətləndirilməsi, proqnozlaşdırıcı diaqnostika, fərdiləşdirilmiş müalicə, xəstə monitorinqi və əməliyyat planlaşdırması kimi sahələrdə süni intellekt sistemlərindən getdikcə daha çox istifadə edirlər. Bu sistemlərin işləməsi üçün istifadə edilən səhiyyə məlumatları isə şəxsiyyət məlumatları, klinik qeydlər və genetik məlumatlar kimi yüksək dərəcədə həssas məzmun daşıya bilər. Buna görə süni intellektin səhiyyə xidmətlərinə daxil edilməsi yalnız texniki performans deyil; məlumat keyfiyyəti, məxfilik, təhlükəsizlik, ədalətlilik, izah edilə bilənlik, hesabatlılıq və qanunvericiliyə uyğunluq problemlərini də özü ilə gətirir.
Tədqiqatda təklif edilən Korporativ Süni İntellekt Məlumat İdarəetmə Çərçivəsi, ingiliscə adı ilə Enterprise AI Data Governance Framework və ya qısaca EAIDGF, səhiyyə təşkilatlarındakı məlumat idarəetməsi ilə süni intellekt həyat dövrü nəzarətini vahid korporativ struktur altında birləşdirməyi hədəfləyir. Çərçivə məlumat idarəetməsi, süni intellekt həyat dövrü idarəetməsi, uyğunluq və təhlükəsizlik, eləcə də etik süni intellekt nəzarəti olmaqla dörd qatdan ibarətdir.
Təklif edilən model məlumat mənşə zəncirinin izlənməsi, girişə nəzarət, məlumat keyfiyyətinin doğrulanması, model təsdiqi, yerləşdirmə səlahiyyəti, model sürüşməsinin izlənməsi, qərəzin aşkarlanması, izah edilə bilən süni intellekt, audit qeydləri, razılığın idarə edilməsi və insan nəzarəti kimi yoxlamaları eyni idarəetmə arxitekturasında birləşdirir. Bundan əlavə, səhiyyə təşkilatlarının idarəetmə qabiliyyətini başlanğıc səviyyədən uyğunlaşa bilən və böyük ölçüdə avtomatlaşdırılmış struktura qədər qiymətləndirmək üçün beş mərhələli yetkinlik modeli təklif edir.
Bununla belə tədqiqat konseptual çərçivə təklifidir. Çərçivə real xəstəxanada tətbiq edilməmiş, klinik və ya əməliyyat məlumatları ilə sınaqdan keçirilməmiş və təklif edilən nəzarətlərin təhlükəsizlik, ədalətlilik, uyğunluq və ya xəstə nəticələri üzərində təsiri ölçülməmişdir. Buna görə EAIDGF təsdiqlənmiş səhiyyə texnologiyası və ya tətbiq olunmuş korporativ standart kimi deyil, gələcəkdə təfərrüatlandırılmalı və sınaqdan keçirilməli idarəetmə layihəsi kimi qiymətləndirilməlidir.
Səhiyyədə süni intellekt idarəetməsi niyə lazımdır?
Səhiyyə sahəsindəki süni intellekt tətbiqləri adi korporativ proqram təminatından fərqli risklər daşıyır. Modelin səhv və ya qərəzli nəticə verməsi yalnız səmərəsizliyə səbəb olmaya bilər; klinik qiymətləndirmələrə, xəstələrin prioritetləşdirilməsinə, müalicə qərarlarına və ya resurs bölgüsünə də təsir göstərə bilər. Bundan əlavə, istifadə olunan məlumatlar şəxslərin sağlamlıq vəziyyətini və kimliyini birbaşa üzə çıxara bilən həssas məlumatlar ehtiva edə bilər.
Tədqiqatda müəyyən edilən əsas problem səhiyyə təşkilatlarının məlumat idarəetməsi ilə süni intellekt idarəetməsini çox vaxt ayrı funksiyalar kimi nəzərdən keçirməsidir. Ənənəvi məlumat idarəetməsi məlumatların dəqiqliyi, ardıcıllığı, girişə nəzarət, metadata idarəetməsi və məlumat mənşə zənciri kimi sahələrə fokuslanır. Süni intellekt sistemləri isə bunlara əlavə olaraq təlim məlumat dəstinin təmsilçi olub-olmaması, modelin hansı məlumat versiyası ilə öyrədilməsi, performansının zamanla dəyişib-dəyişməməsi və nəticələrində ayrı-seçkilik yaradan nümunələrin yaranıb-yaranmaması kimi yeni suallar doğurur.
Süni intellekt həyat dövrü məlumat idarəetməsindən ayrı izlənərsə məsuliyyətlər parçalanmış ola bilər. Məlumat komandaları məlumat girişini idarə edərkən model komandaları müstəqil inkişaf prosesləri tətbiq edə bilər; hüquq və uyğunluq bölmələri isə modeli yalnız yerləşdirmə mərhələsində qiymətləndirə bilər. EAIDGF bu ayrı nəzarət sahələrini vahid korporativ idarəetmə mexanizmi daxilində birləşdirməyi təklif edir.
Tədqiqatın nəzərdən keçirdiyi ədəbiyyat boşluğu nədir?
Tədqiqatçılar mövcud yanaşmaları dörd qrupda qiymətləndirirlər:
- Ənənəvi səhiyyə məlumatlarının idarəetmə modelləri.
- Məsuliyyətli süni intellekt prinsipləri.
- HIPAA və GDPR kimi tənzimləyici uyğunluq modelləri.
- NIST Süni İntellekt Risk İdarəetmə Çərçivəsi kimi ümumi məqsədli risk modelləri.
Ənənəvi məlumat idarəetməsi strukturlaşdırılmış məlumatların dəqiqliyi və əlçatanlığı üçün güclü əsas yaratsa da model təlimi, inferensiya, model-məlumat asılılıqları, qərəz və model sürüşməsi kimi süni intellektə xas prosesləri təfərrüatlı şəkildə əhatə etmir.
Məsuliyyətli süni intellekt çərçivələri ədalətlilik, hesabatlılıq, şəffaflıq və izah edilə bilənlik kimi əsas prinsipləri müəyyən edir. Lakin tədqiqata görə bu prinsiplər çox vaxt konseptual səviyyədə qalır və səhiyyə təşkilatlarının gündəlik məlumat, model və uyğunluq proseslərinə necə yerləşdiriləcəyini kifayət qədər göstərmir.
HIPAA və GDPR kimi tənzimləmələr səhiyyə və şəxsi məlumatların qorunmasına dair hüquqi öhdəliklər yaratsa da modelin təlimdən yerləşdirməyədək necə təsdiqlənəcəyi, zamanla necə izlənəcəyi və ya performans dəyişikliyinə necə müdaxilə ediləcəyi barədə tam süni intellekt həyat dövrü modeli təqdim etmir.
NIST AI Risk Management Framework isə süni intellekt risklərinin müəyyən edilməsi və idarə olunması üçün ümumi yanaşma təmin edir. Tədqiqatın iddiasına görə bu çərçivə səhiyyə sektorunun yüksək məlumat həssaslığına və korporativ səhiyyə informasiya sistemlərinə xas təfərrüatlı tətbiq arxitekturasına təkbaşına cavab vermir.
EAIDGF-nin təklif etdiyi töhfə bu yanaşmaları bir-birinin alternativi kimi deyil, eyni korporativ arxitekturanın tamamlayıcı hissələri kimi mövqeləndirməsidir.
EAIDGF hansı əsas prinsipə söykənir?
Çərçivənin əsas yanaşması idarəetmənin süni intellekt sisteminə kənardan və sonradan tətbiq edilən nəzarət olmamalı olduğudur. İdarəetmə məlumat toplama, məlumat hazırlama, model inkişafı, doğrulama, təsdiq, yerləşdirmə, istifadə, monitorinq və istifadədən çıxarma proseslərinə birbaşa daxil edilməlidir.
Bu yanaşmada təhlükəsizlik və ya uyğunluq yalnız illik audit zamanı yoxlanan sənəd fəaliyyəti deyil. Məlumat girişi, model versiyaları, performans dəyişiklikləri, istifadəçi icazələri və risk hadisələri mümkün qədər davamlı izlənir. Beləliklə problemlərin model klinik və ya əməliyyat prosesində zərər yaratmazdan əvvəl müəyyən edilməsi hədəflənir.
Çərçivənin dördqatlı arxitekturası
| Qat | Əsas məqsədi | Təklif edilən nəzarətlər |
|---|---|---|
| Məlumat İdarəetməsi Qatı | Süni intellektdə istifadə olunan məlumatların doğru, izlənə bilən, ardıcıl və təhlükəsiz olmasını təmin etmək | Məlumat keyfiyyətinin doğrulanması, metadata idarəetməsi, məlumat mənşə zənciri, təsnifat və girişə nəzarət |
| Süni İntellekt Həyat Dövrü İdarəetməsi Qatı | Modelin hazırlıq, inkişaf, təsdiq, yerləşdirmə və monitorinq mərhələlərinə nəzarət etmək | Məlumat dəstinin doğrulanması, model təsdiqi, yerləşdirmə səlahiyyəti, performans və model sürüşməsinin izlənməsi |
| Uyğunluq və Təhlükəsizlik Qatı | Məlumat və model proseslərini qanunvericilik və informasiya təhlükəsizliyi öhdəlikləri ilə əlaqələndirmək | Şifrələmə, audit qeydləri, razılığın idarə edilməsi, avtomatik uyğunluq yoxlamaları və anomaliya aşkarlanması |
| Etik Süni İntellekt Nəzarəti Qatı | Ədalətliliyi, izah edilə bilənliyi, şəffaflığı və insan məsuliyyətini qorumaq | Qərəzin aşkarlanması, izah edilə bilən süni intellekt, insan nəzarəti və etik qiymətləndirmə şuraları |
Məlumat İdarəetməsi Qatı
Məlumat idarəetməsi qatı bütün arxitekturanın əsasını təşkil edir. Süni intellekt modelinin etibarlılığı yalnız alqoritm seçiminə bağlı deyil; təlim və istifadə zamanı verilən məlumatların keyfiyyəti, əhatə dairəsi və təhlükəsizliyi də model nəticəsinə birbaşa təsir edir.
Çərçivə məlumat keyfiyyətinin istifadədən əvvəl doğrulanmasını təklif edir. Bu nəzarət əskik, səhv, ziddiyyətli və ya köhnəlmiş qeydlərin müəyyən edilməsini əhatə edə bilər. Bununla belə tədqiqat hansı məlumat keyfiyyəti meyarlarının istifadə ediləcəyini, qəbul hədlərinin necə müəyyən ediləcəyini və ya klinik məlumat növlərinə görə hansı doğrulama qaydalarının tətbiq ediləcəyini təfərrüatlandırmır.
Metadata idarəetməsi məlumat dəstinin məzmununu, mənbəyini, sahibini və istifadə məqsədini müəyyən etmək üçün təklif olunur. Məlumat mənşə zənciri isə məlumatın haradan gəldiyini, hansı çevrilmələrdən keçdiyini və hansı modelə giriş təmin etdiyini izləməyi hədəfləyir. Belə qeyd problemli model nəticəsinin hansı məlumat mənbəyi və ya çevrilmə mərhələsi ilə əlaqəli olduğunun araşdırılmasına kömək edə bilər.
Məlumat təsnifatı və girişə nəzarət həssas səhiyyə məlumatlarının yalnız səlahiyyətli şəxslər və təsdiqlənmiş sistemlər tərəfindən istifadə edilməsini hədəfləyir. Lakin tədqiqat rol əsaslı, atribut əsaslı və ya kontekstə həssas giriş modellərindən hansına üstünlük verilməli olduğunu bildirmir.
Süni İntellekt Həyat Dövrü İdarəetməsi Qatı
Bu qat modelə yalnız yerləşdirmədən əvvəl deyil, bütün istifadə müddəti boyunca nəzarət edilməsini nəzərdə tutur. İlk mərhələdə təlim və doğrulama məlumat dəstlərinin korporativ siyasətlərə uyğunluğu yoxlanılır. Daha sonra modelin performans, təhlükəsizlik və istifadə məqsədi baxımından təsdiqlənməsi gözlənilir.
Model təsdiqi ilə yerləşdirmə səlahiyyətinin ayrılması vacibdir. Texniki baxımdan uğurlu model klinik kontekst, etik risk və ya məlumat istifadə icazəsi baxımından yerləşdirməyə uyğun olmaya bilər. Çərçivə modelin istehsal mühitinə keçirilməsindən əvvəl rəsmi səlahiyyət mexanizminin qurulmasını təklif edir.
Yerləşdirmədən sonra model sürüşməsi, performans azalması və yaranan qərəzlər davamlı izlənməlidir. Model sürüşməsi modelin işlədiyi xəstə populyasiyasının, məlumat istehsal proseslərinin və ya klinik şərtlərin təlim dövrü ilə müqayisədə dəyişməsi nəticəsində əvvəlki performansın qoruna bilməməsi deməkdir.
Tədqiqat bu risklərin izlənməsini təklif etsə də hansı performans göstəricilərinin istifadə ediləcəyini, xəbərdarlıq hədlərini, yenidən təlim şərtlərini, modelin nə zaman dayandırılacağını və ya yenidən təsdiq prosesinin necə aparılacağını müəyyən etmir.
Uyğunluq və Təhlükəsizlik Qatı
Uyğunluq və təhlükəsizlik qatı çərçivənin texniki nəzarətlərini tənzimləyici tələblərlə əlaqələndirir. Mətndə HIPAA, GDPR və ISO/IEC 27001 xüsusi olaraq qeyd edilir.
Təklif edilən təhlükəsizlik mexanizmləri arasında şifrələmə, giriş qeydləri, audit jurnalları, razılığın idarə edilməsi, davamlı risk qiymətləndirilməsi və anomaliya aşkarlanması var. Audit qeydlərinin məqsədi hansı istifadəçinin, hansı məlumata, hansı məqsədlə və hansı zamanda daxil olduğunu izlənə bilən etməkdir.
Razılığın idarə edilməsi xəstə məlumatlarının yalnız icazə verilən məqsədlər üzrə istifadə olunmasını dəstəkləməyi hədəfləyir. Lakin tədqiqat razılığın geri götürülməsinin təlim məlumat dəstlərinə və daha əvvəl öyrədilmiş modellərə necə əks etdiriləcəyi, məlumatın silinməsi tələb ediləndə model üzərindəki təsirlərin necə aradan qaldırılacağı və ya müxtəlif hüquqi yurisdiksiyaların necə idarə ediləcəyi barədə texniki üsul təqdim etmir.
Avtomatik uyğunluq yoxlamalarının əl ilə audit yükünü azaltması və pozuntuların daha erkən müəyyən edilməsini təmin etməsi gözlənilir. Buna baxmayaraq tədqiqatda bu avtomatlaşdırmanın hansı siyasət mühərriki, qayda dili, proqram arxitekturası və ya audit sistemi ilə həyata keçiriləcəyi göstərilmir.
Etik Süni İntellekt Nəzarəti Qatı
Etik nəzarət qatı süni intellekt sistemlərinin yalnız qanuna uyğun deyil, eyni zamanda ədalətli, izah edilə bilən və hesabatlı şəkildə istifadə edilməsini hədəfləyir.
Qərəz aşkarlama vasitələrinin təlim məlumatlarını və model nəticələrini ayrı-seçkilik yaradan nümunələr baxımından araşdırması təklif olunur. Bununla belə tədqiqat hansı xəstə qruplarının müqayisə ediləcəyini, hansı ədalətlilik meyarlarının istifadə olunacağını və ya bir-biri ilə ziddiyyət yarada bilən ədalətlilik meyarları arasında seçimin necə ediləcəyini bildirmir.
İzah edilə bilən süni intellekt texnikaları modelin müəyyən nəticəni niyə yaratdığının istifadəçilər tərəfindən başa düşülməsini hədəfləyir. Səhiyyə kontekstində izahın məlumat alimi, həkim, xəstə, auditor və rəhbər üçün fərqli təfərrüat səviyyələrində hazırlanması lazım ola bilər. Tədqiqat izah edilə bilənliyi əsas prinsip kimi qəbul edir, lakin hədəf auditoriyalara görə izah standartı təklif etmir.
İnsan nəzarəti yüksək təsirli qərarların tamamilə avtomatik sistemə buraxılmamasını hədəfləyir. Etik qiymətləndirmə şuralarının isə yüksək təsirli süni intellekt istifadə hallarını tətbiqdən əvvəl araşdırması təklif olunur. Lakin şuranın üzvləri, qərar səlahiyyətləri, araşdırma meyarları, etiraz mexanizmi və qiymətləndirmə tezliyi izah edilmir.
Çərçivə səhiyyə təşkilatında necə işlədilə bilər?
Tədqiqatdakı prinsiplər əsasında təklif edilən idarəetmə axını aşağıdakı mərhələlər üzrə oxuna bilər:
- Süni intellektdən istifadə məqsədinin və klinik və ya əməliyyat təsirinin müəyyən edilməsi.
- İstifadə ediləcək məlumat mənbələrinin təsnif edilməsi və istifadə səlahiyyətinin doğrulanması.
- Məlumat keyfiyyətinin, məlumat mənşə zəncirinin və təmsil yetərliliyinin araşdırılması.
- Model inkişafı və doğrulama prosesinin qeydiyyata alınması.
- Performans, təhlükəsizlik, qərəz və izah edilə bilənlik qiymətləndirilməsinin aparılması.
- Etik və korporativ təsdiqlərin tamamlanması.
- Modelin səlahiyyət verilmiş istehsal mühitinə yerləşdirilməsi.
- Performansın, model sürüşməsinin, məlumat dəyişikliklərinin, təhlükəsizliyin və uyğunluğun davamlı izlənməsi.
- Risk həddi aşıldıqda xəbərdarlıq, araşdırma, yenidən təlim, müvəqqəti dayandırma və ya istifadədən çıxarma proseslərinin işə salınması.
Bu axın tədqiqatın müxtəlif bölmələrində təklif edilən nəzarətlərin birlikdə şərh edilməsi ilə əldə olunur. Məqalədə təfərrüatlı proses diaqramı, tapşırıq matrisi və ya texniki tətbiq sxemi təqdim edilməmişdir.
İdarəetmə rolları nə dərəcədə təfərrüatlı müəyyən edilmişdir?
Xülasədə idarəetmə rollarının müəyyən edildiyi bildirilsə də əsas mətndə əhatəli rol kataloqu yoxdur. Məlumat məsulu, model sahibi, klinik məsul, informasiya təhlükəsizliyi səlahiyyətlisi, məxfilik əməkdaşı, daxili auditor və ya ali rəhbərlik kimi vəzifələrin səlahiyyət və məsuliyyətləri ayrıca izah edilməmişdir.
Mətndəki ən aydın korporativ rol yüksək təsirli istifadə hallarını qiymətləndirməsi təklif edilən etik araşdırma şurasıdır. İnsan nəzarəti də məsuliyyət mexanizmi kimi qeyd olunur; lakin bu nəzarətin kim tərəfindən, hansı mərhələdə və hansı qərar səlahiyyəti ilə həyata keçiriləcəyi göstərilmir.
Buna görə çərçivə idarəetmə funksiyalarını müəyyən edir, lakin onları korporativ rollara bölüşdürən təfərrüatlı məsuliyyət matrisi təqdim etmir.
Beş səviyyəli süni intellekt idarəetməsi yetkinlik modeli
| Səviyyə | Tədqiqatda müəyyən edilən vəziyyət | Qiymətləndirmə |
|---|---|---|
| Səviyyə 1 – Başlanğıc | Rəsmi idarəetmə strukturu yoxdur; problemlərə ortaya çıxdıqdan sonra reaksiya verilir. | Məlumat və model prosesləri şöbələrə görə dəyişə bilər; hesabatlılıq parçalanmışdır. |
| Səviyyə 2 – İnkişaf etməkdə | Girişə nəzarət və məlumat təsnifatı kimi əsas tədbirlər başlayır; süni intellekt nəzarəti parçalanmış qalır. | Uyğunluq qismən avtomatlaşdırılsa da əl əməliyyatlarından asılılıq yüksəkdir. |
| Səviyyə 3 – Müəyyən edilmiş | Mövcud mətndə Səviyyə 2 izahı eynilə təkrar edilmişdir. | Bu səviyyəni Səviyyə 2-dən fərqləndirəcək proses, standart və ya meyarlar müəyyən edilməmişdir. |
| Səviyyə 4 – İdarə olunan | İdarəetmə korporativ sistemlərə inteqrasiya olunur və böyük ölçüdə avtomatlaşdırılır. | Qərəz, model sürüşməsi və uyğunluq risklərinin davamlı izlənməsi nəzərdə tutulur. |
| Səviyyə 5 – Optimallaşdırılmış | Proqnozlaşdırıcı risk analitikası və özünü düzəldən mexanizmlərlə uyğunlaşa bilən idarəetmə hədəflənir. | Bu səviyyə konseptualdır; texniki arxitekturası və ya tətbiq edilmiş nümunəsi təqdim edilməmişdir. |
Yetkinlik modelindəki mühüm mətn təkrarı
“Level 3 – Defined Stage” başlığı altında verilən izah “Level 2 – Developing Stage” bölməsindəki izahla eynidir. Hər iki bölmə əsas girişə nəzarət və məlumat təsnifatının formalaşmağa başladığını, süni intellekt nəzarətinin parçalanmış qaldığını və uyğunluğun qismən avtomatlaşdırıldığını bildirir.
Bu təkrar səbəbilə müəyyən edilmiş səviyyəyə keçdikdə hansı siyasət, vəzifə, standart, metrik və ya nəzarət mexanizminin institusionallaşdığı aydın deyil. Yetkinlik modelinin istifadə edilə bilən hala gəlməsi üçün hər səviyyəyə xas ölçülə bilən giriş və çıxış şərtlərinin müəyyən edilməsi lazımdır.
Tədqiqatın irəli sürdüyü gözlənilən faydalar
- Məlumat və model məsuliyyətlərinin vahid korporativ struktur altında birləşdirilməsi.
- Məlumat istifadəsinin və model qərarlarının izlənə bilənliyinin artırılması.
- Uyğunluq pozuntularının davamlı nəzarətlərlə daha erkən müəyyən edilməsi.
- Model sürüşməsinin, performans azalmasının və yeni qərəzlərin izlənməsi.
- Yüksək təsirli istifadə hallarının insan və etik şura nəzarətinə verilməsi.
- Əl ilə audit və hesabat yükünün avtomatlaşdırma ilə azaldılması.
- Təşkilatın süni intellekt idarəetməsi yetkinliyinin mərhələli şəkildə qiymətləndirilməsi.
Bunlar eksperimental olaraq ölçülmüş nəticələr deyil, təklif olunan arxitekturanın tətbiqi halında əldə ediləcəyi gözlənilən korporativ faydalardır.
Tədqiqatın güclü tərəfləri
Tədqiqatın əsas gücü məlumat idarəetməsi ilə model idarəetməsini bir-birindən müstəqil nəzərdən keçirməməsidir. Məlumat keyfiyyəti, model performansı, təhlükəsizlik, uyğunluq və etik nəzarət eyni arxitekturaya yerləşdirilmişdir.
İkinci güclü tərəf idarəetməni yalnız modelin hazırlanması mərhələsinə deyil, bütün həyat dövrünə yaymasıdır. Modelin yerləşdirmədən sonra izlənməsi, model sürüşməsinin aşkarlanması və yaranan qərəzlərin qiymətləndirilməsi xüsusilə vurğulanır.
Üçüncü güclü tərəf səhiyyə təşkilatlarının eyni yetkinlik səviyyəsində olmadığı reallığını nəzərə almasıdır. Beş səviyyəli model təşkilatların reaktiv və parçalanmış proseslərdən avtomatik və uyğunlaşa bilən idarəetməyə doğru irəliləməsini konseptuallaşdırır.
Tədqiqatın əsas məhdudiyyətləri
Tədqiqatda çərçivənin necə hazırlandığına dair təfərrüatlı tədqiqat metodu yoxdur. Sistematik ədəbiyyat icmalı, əhatənin müəyyənləşdirilməsi üsulu, mənbə seçimi meyarları, ekspert rəyi, Delphi tədqiqatı və ya dizayn elmi yanaşması açıqlanmamışdır.
Çərçivə real səhiyyə təşkilatında tətbiq edilməmişdir. Xəstəxana informasiya sistemi, elektron sağlamlıq qeydi, tibbi görüntüləmə modeli və ya xəstə monitorinq tətbiqi üzərindən nümunəvi hadisə təqdim edilməmişdir.
Süni intellekt modeli ilə bağlı performans, ədalətlilik, izah edilə bilənlik və ya təhlükəsizlik ölçmələri yoxdur. Təklif olunan idarəetmə strukturunun səhv nisbətini, qanunvericiliyə uyğunluğu, audit müddətini və ya əməliyyat xərcini necə dəyişdirdiyi ölçülməmişdir.
Texniki arxitektura təfərrüatlı deyil. Məlumat kataloqunun, model qeydiyyat sisteminin, siyasət mühərrikinin, şəxsiyyət idarəetməsinin, qeyd infrastrukturu, monitorinq platforması və insidentə müdaxilə sistemlərinin necə inteqrasiya olunacağı göstərilməmişdir.
Yetkinlik modeli ölçülə bilən qiymətləndirmə sualları, xal sistemi, çəkiləndirmə və ya hədd dəyərləri ehtiva etmir. Üçüncü səviyyə izahının ikinci səviyyəni təkrar etməsi modelin tətbiq edilə bilməsini daha da məhdudlaşdırır.
Ədəbiyyat siyahısı səkkiz tədqiqatdan ibarətdir və ədəbiyyat icmalının əhatə dairəsi və ya mənbə seçimi üsulu izah edilməmişdir. Buna görə tədqiqat sistematik və ya əhatəli ədəbiyyat icmalı kimi qiymətləndirilə bilməz.
Tədqiqatın dediyi və demədiyi məqamlar
| Tədqiqatın dəstəklədiyi ifadələr | Tədqiqatın təsdiqləmədiyi ifadələr |
|---|---|
| Səhiyyədə məlumat idarəetməsi, model idarəetməsi, təhlükəsizlik və etik nəzarət birlikdə nəzərdən keçirilməlidir. | EAIDGF-nin xəstə təhlükəsizliyini və ya klinik nəticələri ölçülə bilən şəkildə yaxşılaşdırdığı göstərilməmişdir. |
| Süni intellekt sistemləri yerləşdirmədən sonra model sürüşməsi və qərəz baxımından izlənməlidir. | Çərçivənin müəyyən xəstəxana və ya səhiyyə sistemi üçün texniki baxımdan tətbiq edilə biləcəyi təsdiqlənməmişdir. |
| Audit qeydləri, məlumat mənşə zənciri və girişə nəzarət izlənə bilənliyi dəstəkləyə bilər. | Təklif olunan avtomatlaşdırmanın qanunvericiliyə tam uyğunluğu təmin etdiyi sübut edilməmişdir. |
| Yüksək təsirli istifadə hallarında insan nəzarəti və etik araşdırma təklif olunur. | İnsan nəzarətinin səhv riskini hansı nisbətdə azaltdığı ölçülməmişdir. |
| Təşkilatlar idarəetmə yetkinliyini mərhələli şəkildə inkişaf etdirə bilər. | Beş səviyyəli modelin etibarlılığı, güvənilirliyi və ya təşkilatlararası müqayisə edilə bilməsi sınaqdan keçirilməmişdir. |
Tətbiq baxımından hansı hazırlıqlar lazımdır?
Tədqiqatın təklif etdiyi çərçivənin tətbiq edilə bilməsi üçün səhiyyə təşkilatının yalnız yeni proqram təminatı əldə etməsi kifayət deyil. Məlumat sahibliyi, model məsuliyyəti, klinik təsdiq, təhlükəsizlik, məxfilik, etik nəzarət və daxili audit vəzifələri korporativ strukturda aydın müəyyən edilməlidir.
Köhnə informasiya sistemləri, parçalanmış məlumat mənbələri və standartlaşdırılmamış qeyd prosesləri tətbiq xərcini artıra bilər. Tədqiqat ilkin xərclərin xüsusilə köhnə texnologiyalara malik təşkilatlarda yüksək ola biləcəyini bildirir.
Mədəni müqavimət də mühüm məhdudiyyət kimi göstərilmişdir. Davamlı monitorinq və yeni hesabatlılıq mexanizmləri əməkdaşlar tərəfindən əlavə nəzarət və ya iş yükü kimi qəbul edilə bilər. Buna görə təlim proqramları, vəzifə təsvirləri və dəyişikliklərin idarə edilməsi tətbiqin ayrılmaz hissələri olmalıdır.
Gələcək üçün təklif edilən tədqiqat sahələri
Tədqiqat gələcəkdə idarəetmə siyasətlərini real vaxtda tətbiq edə bilən daha avtomatik sistemlərin hazırlanmasını təklif edir. Bundan əlavə, blokçeyn əsaslı qeydlərin şəffaflıq və izlənə bilənliyi dəstəkləyə biləcəyi, federativ öyrənmənin isə təşkilatlar arasında xəstə məlumatlarını birbaşa paylaşmadan ortaq model inkişafına töhfə verə biləcəyi bildirilir.
Digər təklif səhiyyədə süni intellekt idarəetməsi üçün beynəlxalq miqyasda standart protokolların hazırlanmasıdır. Lakin tədqiqatda blokçeyn və ya federativ öyrənmə ilə bağlı prototip, təcrübə və ya performans qiymətləndirməsi yoxdur; bu mövzular yalnız gələcək tədqiqat istiqamətləri kimi təqdim edilmişdir.
Tədqiqatın Metodu və Nəticələri
Tədqiqat dizaynının texniki xülasəsi
| Araşdırılan element | Tədqiqatdakı vəziyyət |
|---|---|
| Tədqiqat növü | Konseptual çərçivə və korporativ idarəetmə modeli təklifi |
| Tədqiqat metodu | Təfərrüatlı və təkrarlana bilən metod bölməsi təqdim edilməmişdir |
| Xəstə və ya təşkilat nümunəsi | Yoxdur |
| İstifadə edilən məlumat dəsti | Yoxdur |
| Hazırlanmış süni intellekt modeli | Yoxdur |
| Proqram prototipi | Yoxdur |
| Klinik və ya korporativ nümunəvi hadisə | Yoxdur |
| Statistik təhlil | Yoxdur |
| Tənlik və ya kəmiyyət modeli | Yoxdur |
| Şəkil və ya arxitektura diaqramı | Yoxdur |
| Mənbə sayı | Səkkiz |
| Əsas nəticə | Dördqatlı EAIDGF arxitekturası və beş səviyyəli yetkinlik modeli |
Təklif edilən idarəetmə nəzarətlərinin xülasəsi
| Nəzarət sahəsi | Təklif edilən mexanizm | Doğrulama vəziyyəti |
|---|---|---|
| Məlumat keyfiyyəti | Məlumatın doğrulanması, ardıcıllıq və keyfiyyət yoxlamaları | Meyar və ya təcrübə təqdim edilməmişdir |
| Məlumat izlənə bilənliyi | Metadata və məlumat mənşə zəncirinin idarə edilməsi | Texniki tətbiq göstərilməmişdir |
| Məlumat təhlükəsizliyi | Təsnifat, girişə nəzarət və şifrələmə | Təhlükəsizlik testi aparılmamışdır |
| Model təsdiqi | Standart model araşdırması və yerləşdirmə səlahiyyəti | Təsdiq meyarları müəyyən edilməmişdir |
| Model monitorinqi | Performans azalması, model sürüşməsi və qərəzin izlənməsi | Hədd və ya metrik göstərilməmişdir |
| Uyğunluq | Avtomatik nəzarət və real vaxt hesabatı | Siyasət mühərriki və ya prototip yoxdur |
| Hesabatlılıq | Audit qeydləri və insan nəzarəti | Korporativ rol bölgüsü təfərrüatlandırılmamışdır |
| Etik nəzarət | Qərəz aşkarlanması, izah edilə bilənlik və etik araşdırma şurası | Qiymətləndirmə metodu müəyyən edilməmişdir |
Tədqiqatın əsas nəticəsi necə şərh edilməlidir?
Tədqiqatın nəticəsi EAIDGF-nin eksperimental olaraq digər idarəetmə modellərindən daha uğurlu olması deyil. Tədqiqatçıların əsas təklifi səhiyyədə məlumat idarəetməsi, süni intellekt həyat dövrü, təhlükəsizlik, uyğunluq və etik nəzarətin ayrı proseslər kimi deyil, inteqrasiya olunmuş korporativ arxitektura kimi dizayn edilməli olduğudur.
Təklif edilən model məntiqi və təşkilati bütövlük təqdim edir. Lakin effektivliyinin qiymətləndirilməsi üçün real səhiyyə təşkilatlarında pilot tətbiqlər, nümunəvi hadisə müqayisələri, ölçülə bilən yetkinlik göstəriciləri, təhlükəsizlik testləri, qərəz təhlilləri və audit performansının qiymətləndirilməsi lazımdır.
Mənbə və Metod Qeydi
Tədqiqatın orijinal adı: An Enterprise AI Data Governance Framework for Secure, Ethical and Compliant Healthcare Systems
PDF-dəki müəlliflər və sıralama: Md Mudassir Ali; Dr Yohannes Tadesse.
Müəllif adı uyğunsuzluğu: İlk müəllif PDF başlıq səhifəsində “Md Mudassir Ali”, PDF sənəd metadatasında “MOHAMMED MUDASSIR ALI”, SSRN biblioqrafik qeydində isə “Mudassir Ali Mohammed” kimi göstərilir. Mövcud sənədlər bu üç yazılış arasındakı dəqiq üstünlük sırasını izah etmir.
Bərabər töhfə və ya ortaq birinci müəlliflik: Göstərilməyib.
Məsul müəllif: PDF daxilində göstərilməyib. SSRN qeydində ilk müəllif əlaqə müəllifi kimi göstərilir.
İnstitusional əlaqələr:
- Md Mudassir Ali: MSc Data Analytics, Concordia University St Paul, Minnesota, ABŞ.
- Dr Yohannes Tadesse: Professor, Concordia University St Paul, Minnesota, ABŞ.
Mənbə növü: Səhiyyədə korporativ süni intellekt və məlumat idarəetməsinə dair konseptual çərçivə təklifi.
Nəşr platforması: SSRN.
SSRN qeyd nömrəsi: 7002878.
DOI: 10.2139/ssrn.7002878. DOI məlumatı PDF daxilində yoxdur; SSRN qeyd nömrəsi ilə uyğun standart DOI formasıdır.
İl və qeyd tarixi: 2026; SSRN qeydində 30 iyun 2026 tarixində nəşr edildiyi göstərilir.
Resenziya vəziyyəti: Resenziyadan keçmiş jurnal versiyası təsdiqlənməyib. Mövcud mənbə SSRN-də yerləşən preprint/tədqiqat mətnidir.
Jurnal: PDF-də hər hansı jurnal adı göstərilməyib.
Orijinal naşir: Resenziyalı jurnal naşiri haqqında məlumat yoxdur. Mövcud versiya SSRN platformasında yerləşir.
Rəsmi tədqiqat keçidi:SSRN tədqiqat səhifəsi
DOI keçidi:https://doi.org/10.2139/ssrn.7002878
Bu Azərbaycan dilində izah yüklənmiş səkkiz səhifəlik tədqiqatın hamısı araşdırılaraq hazırlanmışdır. Elmi və texniki məzmun yalnız tədqiqatda təqdim edilən çərçivəyə əsaslandırılmış; tədqiqatda olmayan klinik nəticə, performans ölçümü, hüquqi zəmanət və ya tətbiq uğuru əlavə edilməmişdir.
Tədqiqatın əsas məhdudiyyətləri; doğrulana bilən tədqiqat inkişaf metodunun izah edilməməsi, eksperimental və ya klinik məlumatdan istifadə olunmaması, real təşkilat tətbiqinin olmaması, texniki arxitekturanın təfərrüatlandırılmaması, idarəetmə rollarının aydın bölüşdürülməməsi, ölçülə bilən yetkinlik göstəricilərinin təqdim edilməməsi və üçüncü yetkinlik səviyyəsi izahının ikinci səviyyəni eynilə təkrar etməsidir.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib