

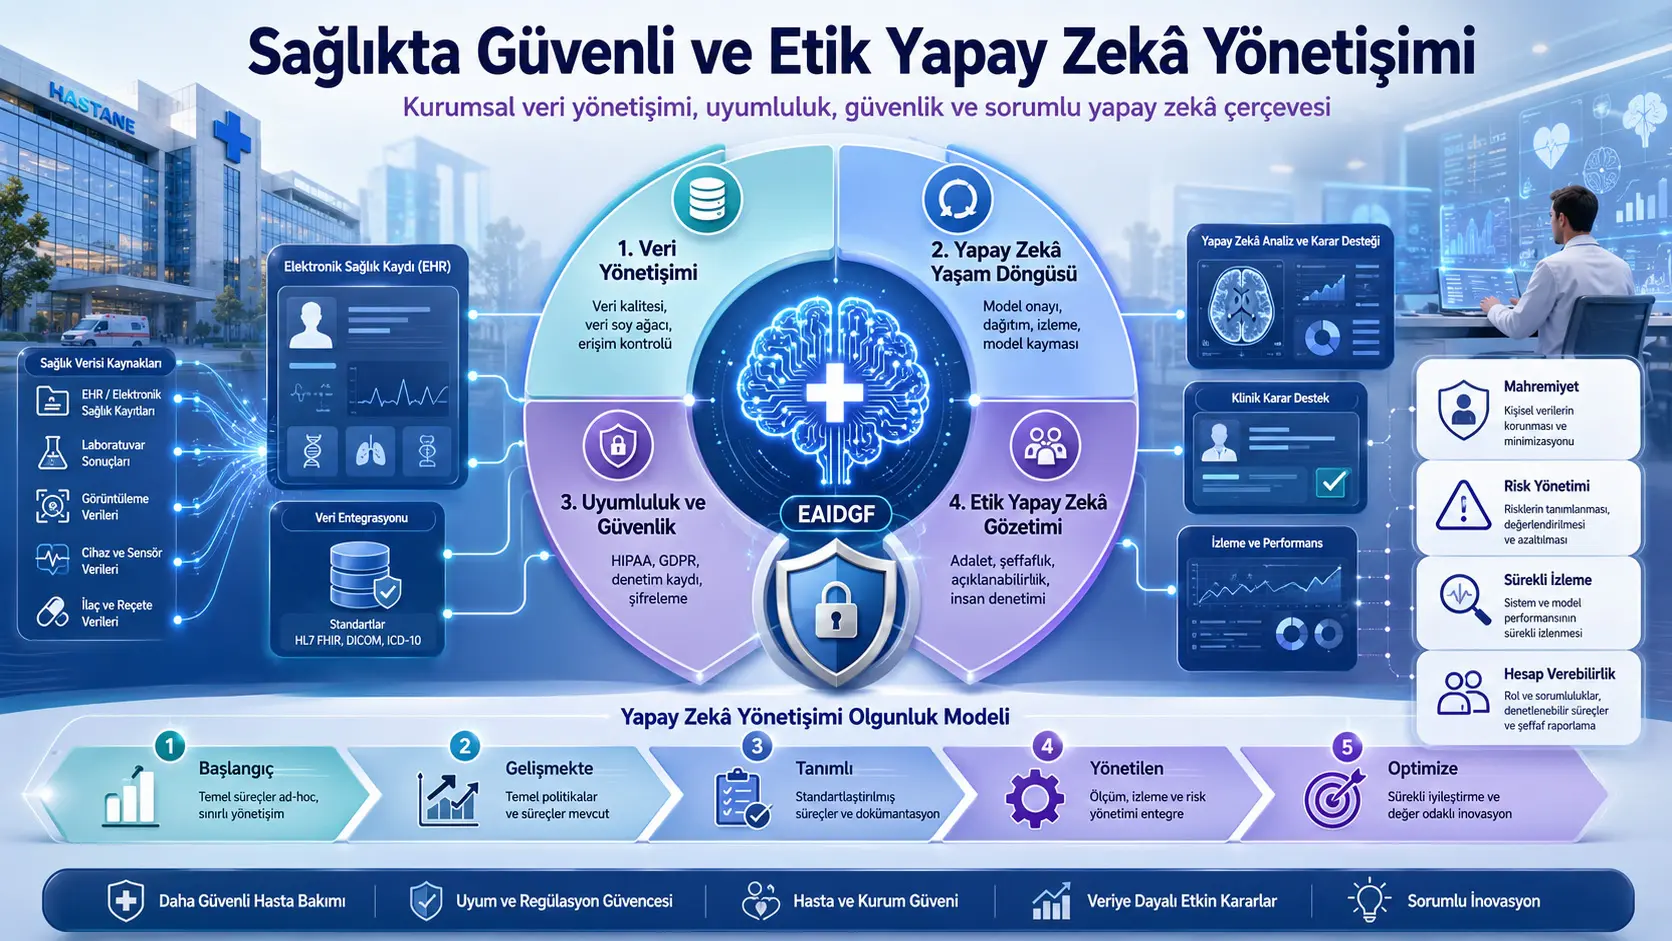
Sağlık kuruluşları; tıbbi görüntülerin değerlendirilmesi, öngörücü tanı, kişiselleştirilmiş tedavi, hasta izleme ve operasyonel planlama gibi alanlarda yapay zekâ sistemlerinden giderek daha fazla yararlanmaktadır. Bu sistemlerin çalışması için kullanılan sağlık verileri ise kimlik bilgileri, klinik kayıtlar ve genetik veriler gibi yüksek derecede hassas içerikler barındırabilir. Bu nedenle yapay zekânın sağlık hizmetlerine dâhil edilmesi yalnızca teknik performans değil; veri kalitesi, mahremiyet, güvenlik, adalet, açıklanabilirlik, hesap verebilirlik ve mevzuata uyum sorunlarını da beraberinde getirmektedir.
Çalışmada önerilen Kurumsal Yapay Zekâ Veri Yönetişimi Çerçevesi, İngilizce adıyla Enterprise AI Data Governance Framework veya kısaca EAIDGF, sağlık kuruluşlarındaki veri yönetişimi ile yapay zekâ yaşam döngüsü denetimini tek bir kurumsal yapı altında birleştirmeyi amaçlamaktadır. Çerçeve; veri yönetişimi, yapay zekâ yaşam döngüsü yönetişimi, uyumluluk ve güvenlik ile etik yapay zekâ gözetimi olmak üzere dört katmandan oluşmaktadır.
Önerilen model; veri soy ağacının izlenmesi, erişim denetimi, veri kalitesinin doğrulanması, model onayı, dağıtım yetkilendirmesi, model kaymasının izlenmesi, önyargı tespiti, açıklanabilir yapay zekâ, denetim kayıtları, rıza yönetimi ve insan denetimi gibi kontrolleri aynı yönetişim mimarisinde toplamaktadır. Ayrıca sağlık kuruluşlarının yönetişim yetkinliğini başlangıç seviyesinden uyarlanabilir ve büyük ölçüde otomatik bir yapıya kadar değerlendirmek için beş aşamalı bir olgunluk modeli önermektedir.
Bununla birlikte çalışma kavramsal bir çerçeve önerisidir. Çerçeve gerçek bir hastanede uygulanmamış, klinik veya operasyonel verilerle test edilmemiş ve önerilen kontrollerin güvenlik, adalet, uyumluluk ya da hasta sonuçları üzerindeki etkisi ölçülmemiştir. Bu nedenle EAIDGF, doğrulanmış bir sağlık teknolojisi veya uygulanmış bir kurumsal standart olarak değil, gelecekte ayrıntılandırılması ve sınanması gereken bir yönetişim taslağı olarak değerlendirilmelidir.
Sağlıkta yapay zekâ yönetişimi neden gereklidir?
Sağlık alanındaki yapay zekâ uygulamaları, sıradan kurumsal yazılımlardan farklı riskler taşımaktadır. Bir modelin hatalı veya yanlı bir çıktı üretmesi yalnızca verimsizliğe yol açmayabilir; klinik değerlendirmeleri, hasta önceliklendirmesini, tedavi kararlarını veya kaynak dağılımını da etkileyebilir. Buna ek olarak kullanılan veriler, bireylerin sağlık durumlarını ve kimliklerini doğrudan ortaya çıkarabilecek hassas bilgiler içerebilir.
Çalışmada tanımlanan başlıca sorun, sağlık kuruluşlarının veri yönetişimi ile yapay zekâ yönetişimini çoğu zaman ayrı işlevler olarak ele almasıdır. Geleneksel veri yönetişimi; veri doğruluğu, tutarlılığı, erişim kontrolü, üstveri yönetimi ve veri soy ağacı gibi alanlara odaklanmaktadır. Yapay zekâ sistemleri ise bunlara ek olarak eğitim veri setinin temsili olup olmadığı, modelin hangi veri sürümüyle eğitildiği, zaman içinde performansının değişip değişmediği ve çıktılarında ayrımcı örüntüler oluşup oluşmadığı gibi yeni sorular doğurmaktadır.
Yapay zekâ yaşam döngüsünün veri yönetişiminden ayrı izlenmesi hâlinde sorumluluklar parçalanabilir. Veri ekipleri veri erişimini yönetirken model ekipleri bağımsız geliştirme süreçleri uygulayabilir; hukuk ve uyumluluk birimleri ise modeli ancak dağıtım aşamasında değerlendirebilir. EAIDGF, bu ayrı denetim alanlarını tek bir kurumsal yönetişim mekanizması içinde birleştirmeyi önermektedir.
Çalışmanın ele aldığı literatür boşluğu nedir?
Araştırmacılar mevcut yaklaşımları dört grupta değerlendirmektedir:
- Geleneksel sağlık verisi yönetişimi modelleri.
- Sorumlu yapay zekâ ilkeleri.
- HIPAA ve GDPR gibi düzenleyici uyumluluk modelleri.
- NIST Yapay Zekâ Risk Yönetimi Çerçevesi gibi genel amaçlı risk modelleri.
Geleneksel veri yönetişimi, yapılandırılmış verilerin doğruluğu ve erişimi için güçlü bir temel oluştursa da model eğitimi, çıkarım, model-veri bağımlılıkları, önyargı ve model kayması gibi yapay zekâya özgü süreçleri ayrıntılı biçimde ele almamaktadır.
Sorumlu yapay zekâ çerçeveleri adalet, hesap verebilirlik, şeffaflık ve açıklanabilirlik gibi temel ilkeleri tanımlamaktadır. Ancak çalışmaya göre bu ilkeler çoğu zaman kavramsal düzeyde kalmakta ve sağlık kuruluşlarının günlük veri, model ve uyumluluk süreçlerine nasıl yerleştirileceğini yeterince göstermemektedir.
HIPAA ve GDPR gibi düzenlemeler sağlık ve kişisel verilerin korunmasına yönelik hukuki yükümlülükler getirirken bir modelin eğitimden dağıtıma kadar nasıl onaylanacağı, zaman içinde nasıl izleneceği veya performans değişikliğine nasıl müdahale edileceği konusunda eksiksiz bir yapay zekâ yaşam döngüsü modeli sunmamaktadır.
NIST AI Risk Management Framework ise yapay zekâ risklerinin belirlenmesi ve yönetilmesi için genel bir yaklaşım sağlamaktadır. Çalışmanın savına göre bu çerçeve, sağlık sektörünün yüksek veri hassasiyetine ve kurumsal sağlık bilgi sistemlerine özgü ayrıntılı uygulama mimarisine tek başına karşılık vermemektedir.
EAIDGF’nin önerdiği katkı, bu yaklaşımları birbirinin alternatifi olarak değil, aynı kurumsal mimarinin tamamlayıcı parçaları olarak konumlandırmasıdır.
EAIDGF hangi temel ilkeye dayanmaktadır?
Çerçevenin temel yaklaşımı, yönetişimin yapay zekâ sistemine dışarıdan ve sonradan uygulanan bir kontrol olmaması gerektiğidir. Yönetişim; veri toplama, veri hazırlama, model geliştirme, doğrulama, onay, dağıtım, kullanım, izleme ve kullanımdan kaldırma süreçlerine doğrudan yerleştirilmelidir.
Bu yaklaşımda güvenlik veya uyumluluk yalnızca yıllık denetim sırasında kontrol edilen bir belge faaliyeti değildir. Veri erişimi, model sürümleri, performans değişimleri, kullanıcı izinleri ve risk olayları mümkün olduğunca sürekli izlenir. Böylece sorunların model klinik veya operasyonel süreçte zarar üretmeden önce belirlenmesi amaçlanır.
Çerçevenin dört katmanlı mimarisi
| Katman | Temel amacı | Önerilen kontroller |
|---|---|---|
| Veri Yönetişimi Katmanı | Yapay zekâda kullanılan verilerin doğru, izlenebilir, tutarlı ve güvenli olmasını sağlamak | Veri kalitesi doğrulaması, üstveri yönetimi, veri soy ağacı, sınıflandırma ve erişim denetimi |
| Yapay Zekâ Yaşam Döngüsü Yönetişimi Katmanı | Modelin hazırlık, geliştirme, onay, dağıtım ve izleme aşamalarını denetlemek | Veri seti doğrulaması, model onayı, dağıtım yetkilendirmesi, performans ve model kayması izlemesi |
| Uyumluluk ve Güvenlik Katmanı | Veri ve model süreçlerini mevzuat ve bilgi güvenliği yükümlülükleriyle ilişkilendirmek | Şifreleme, denetim kayıtları, rıza yönetimi, otomatik uyumluluk kontrolleri ve anomali tespiti |
| Etik Yapay Zekâ Gözetimi Katmanı | Adalet, açıklanabilirlik, şeffaflık ve insan sorumluluğunu korumak | Önyargı tespiti, açıklanabilir yapay zekâ, insan denetimi ve etik değerlendirme kurulları |
Veri Yönetişimi Katmanı
Veri yönetişimi katmanı, bütün mimarinin temelini oluşturmaktadır. Bir yapay zekâ modelinin güvenilirliği yalnızca algoritmanın seçimine bağlı değildir; eğitim ve kullanım sırasında verilen verilerin kalitesi, kapsamı ve güvenliği de model çıktısını doğrudan etkiler.
Çerçeve, veri kalitesinin kullanılmadan önce doğrulanmasını önermektedir. Bu kontrol; eksik, hatalı, tutarsız veya güncelliğini yitirmiş kayıtların belirlenmesini kapsayabilir. Bununla birlikte çalışma, hangi veri kalitesi ölçütlerinin kullanılacağını, kabul eşiklerinin nasıl belirleneceğini veya klinik veri türlerine göre hangi doğrulama kurallarının uygulanacağını ayrıntılandırmamaktadır.
Üstveri yönetimi, bir veri setinin içeriğini, kaynağını, sahibini ve kullanım amacını tanımlamak için önerilmektedir. Veri soy ağacı ise bir verinin nereden geldiğini, hangi dönüşümlerden geçtiğini ve hangi modele girdi sağladığını izlemeyi amaçlamaktadır. Böyle bir kayıt, sorunlu bir model çıktısının hangi veri kaynağı veya dönüşüm aşamasıyla ilişkili olduğunun araştırılmasına yardımcı olabilir.
Veri sınıflandırması ve erişim denetimi, hassas sağlık verilerinin yalnızca yetkili kişiler ve onaylı sistemler tarafından kullanılmasını hedeflemektedir. Ancak çalışma rol tabanlı, özellik tabanlı veya bağlama duyarlı erişim modellerinden hangisinin tercih edilmesi gerektiğini belirtmemektedir.
Yapay Zekâ Yaşam Döngüsü Yönetişimi Katmanı
Bu katman, bir modelin yalnızca dağıtımdan önce değil, bütün kullanım süresi boyunca denetlenmesini öngörmektedir. İlk aşamada eğitim ve doğrulama veri setlerinin kurumsal politikalara uygunluğu kontrol edilir. Ardından modelin performans, güvenlik ve kullanım amacı bakımından onaylanması beklenir.
Model onayı ile dağıtım yetkilendirmesinin ayrılması önemlidir. Teknik olarak başarılı bir model, klinik bağlam, etik risk veya veri kullanım izni bakımından dağıtıma uygun olmayabilir. Çerçeve, modelin üretim ortamına geçirilmesinden önce resmî bir yetkilendirme mekanizması kurulmasını önermektedir.
Dağıtımdan sonra model kayması, performans düşüşü ve ortaya çıkan önyargılar sürekli izlenmelidir. Model kayması; modelin çalıştığı hasta nüfusunun, veri üretim süreçlerinin veya klinik koşulların eğitim dönemine göre değişmesi sonucunda önceki performansın korunamaması anlamına gelir.
Çalışma bu risklerin izlenmesini önerse de hangi performans göstergelerinin kullanılacağını, alarm eşiklerini, yeniden eğitim koşullarını, modelin ne zaman durdurulacağını veya yeniden onay sürecinin nasıl yürütüleceğini tanımlamamaktadır.
Uyumluluk ve Güvenlik Katmanı
Uyumluluk ve güvenlik katmanı, çerçevenin teknik denetimlerini düzenleyici gerekliliklerle ilişkilendirmektedir. Metinde HIPAA, GDPR ve ISO/IEC 27001 özellikle anılmaktadır.
Önerilen güvenlik mekanizmaları arasında şifreleme, erişim kayıtları, denetim günlükleri, rıza yönetimi, sürekli risk değerlendirmesi ve anomali tespiti bulunmaktadır. Denetim kayıtlarının amacı; hangi kullanıcının, hangi veriye, hangi amaçla ve hangi zamanda eriştiğini izlenebilir hâle getirmektir.
Rıza yönetimi, hasta verilerinin yalnızca izin verilen amaçlar doğrultusunda kullanılmasını desteklemeyi amaçlamaktadır. Ancak çalışma; rızanın geri çekilmesinin eğitim veri setlerine ve daha önce eğitilmiş modellere nasıl yansıtılacağı, verinin silinmesi istendiğinde model üzerindeki etkilerin nasıl giderileceği veya farklı hukuki yetki alanlarının nasıl yönetileceği konusunda teknik bir yöntem sunmamaktadır.
Otomatik uyumluluk kontrollerinin, manuel denetim yükünü azaltması ve ihlallerin daha erken belirlenmesini sağlaması beklenmektedir. Buna rağmen çalışmada bu otomasyonun hangi politika motoru, kural dili, yazılım mimarisi veya denetim sistemiyle gerçekleştirileceği gösterilmemiştir.
Etik Yapay Zekâ Gözetimi Katmanı
Etik gözetim katmanı, yapay zekâ sistemlerinin yalnızca hukuka uygun değil; aynı zamanda adil, açıklanabilir ve hesap verebilir biçimde kullanılmasını amaçlamaktadır.
Önyargı tespit araçlarının eğitim verilerini ve model çıktılarını ayrımcı örüntüler bakımından incelemesi önerilmektedir. Bununla birlikte çalışma, hangi hasta gruplarının karşılaştırılacağını, hangi adalet ölçütlerinin kullanılacağını veya birbiriyle çelişebilen adalet ölçütleri arasında nasıl seçim yapılacağını belirtmemektedir.
Açıklanabilir yapay zekâ teknikleri, bir modelin belirli bir çıktıyı neden ürettiğinin kullanıcılar tarafından anlaşılabilmesini hedeflemektedir. Sağlık bağlamında açıklamanın veri bilimci, hekim, hasta, denetçi ve yönetici için farklı ayrıntı düzeylerinde hazırlanması gerekebilir. Çalışma açıklanabilirliği temel bir ilke olarak benimsemekte, ancak hedef kitlelere göre bir açıklama standardı önermemektedir.
İnsan denetimi, yüksek etkili kararların bütünüyle otomatik sisteme bırakılmamasını amaçlamaktadır. Etik değerlendirme kurullarının ise yüksek etkili yapay zekâ kullanım durumlarını uygulamadan önce incelemesi önerilmektedir. Ancak kurulun üyeleri, karar yetkileri, inceleme ölçütleri, itiraz mekanizması ve değerlendirme sıklığı açıklanmamıştır.
Çerçeve sağlık kuruluşunda nasıl işletilebilir?
Çalışmadaki ilkelerden hareketle önerilen yönetişim akışı şu aşamalar üzerinden okunabilir:
- Yapay zekâ kullanım amacının ve klinik veya operasyonel etkisinin tanımlanması.
- Kullanılacak veri kaynaklarının sınıflandırılması ve kullanım yetkisinin doğrulanması.
- Veri kalitesi, veri soy ağacı ve temsil yeterliliğinin incelenmesi.
- Model geliştirme ve doğrulama sürecinin kayıt altına alınması.
- Performans, güvenlik, önyargı ve açıklanabilirlik değerlendirmesi yapılması.
- Etik ve kurumsal onayların tamamlanması.
- Modelin yetkilendirilmiş üretim ortamına dağıtılması.
- Performans, model kayması, veri değişimi, güvenlik ve uyumluluğun sürekli izlenmesi.
- Risk eşiği aşıldığında uyarı, inceleme, yeniden eğitim, geçici durdurma veya kullanımdan kaldırma süreçlerinin çalıştırılması.
Bu akış, çalışmanın farklı bölümlerinde önerilen kontrollerin birlikte yorumlanmasıyla elde edilmektedir. Makalede ayrıntılı bir süreç diyagramı, görev matrisi veya teknik uygulama şeması sunulmamıştır.
Yönetişim rolleri ne kadar ayrıntılı tanımlanmıştır?
Özette yönetişim rollerinin tanımlandığı ifade edilmesine rağmen ana metinde kapsamlı bir rol kataloğu bulunmamaktadır. Veri sorumlusu, model sahibi, klinik sorumlu, bilgi güvenliği yetkilisi, mahremiyet görevlisi, iç denetçi veya üst yönetim gibi görevlerin yetki ve sorumlulukları ayrı ayrı açıklanmamıştır.
Metindeki en açık kurumsal rol, yüksek etkili kullanım durumlarını değerlendirmesi önerilen etik inceleme kuruludur. İnsan denetimi de bir sorumluluk mekanizması olarak anılmaktadır; ancak bu denetimin kim tarafından, hangi aşamada ve hangi karar yetkisiyle yapılacağı belirtilmemiştir.
Bu nedenle çerçeve, yönetişim fonksiyonlarını tanımlamakta ancak bunları kurumsal rollere dağıtan ayrıntılı bir sorumluluk matrisi sunmamaktadır.
Beş seviyeli yapay zekâ yönetişimi olgunluk modeli
| Seviye | Çalışmada tanımlanan durum | Değerlendirme |
|---|---|---|
| Seviye 1 – Başlangıç | Resmî yönetişim yapısı bulunmaz; sorunlara ortaya çıktıktan sonra tepki verilir. | Veri ve model süreçleri bölümlere göre değişebilir; hesap verebilirlik parçalıdır. |
| Seviye 2 – Gelişmekte | Erişim kontrolü ve veri sınıflandırması gibi temel önlemler başlar; yapay zekâ gözetimi parçalı kalır. | Uyumluluk kısmen otomatikleşse de manuel işlemlere bağımlılık yüksektir. |
| Seviye 3 – Tanımlı | Mevcut metinde Seviye 2 açıklaması aynen tekrar edilmiştir. | Bu seviyeyi Seviye 2’den ayıracak süreç, standart veya ölçütler tanımlanmamıştır. |
| Seviye 4 – Yönetilen | Yönetişim kurumsal sistemlere entegre ve büyük ölçüde otomatik hâle gelir. | Önyargı, model kayması ve uyumluluk risklerinin sürekli izlenmesi öngörülür. |
| Seviye 5 – Optimize | Öngörücü risk analitiği ve kendini düzelten mekanizmalarla uyarlanabilir yönetişim hedeflenir. | Bu seviye kavramsaldır; teknik mimarisi veya uygulanmış örneği sunulmamıştır. |
Olgunluk modelindeki önemli metin tekrarı
“Level 3 – Defined Stage” başlığı altında verilen açıklama, “Level 2 – Developing Stage” bölümündeki açıklamayla aynıdır. Her iki bölüm de temel erişim kontrolü ve veri sınıflandırmasının oluşmaya başladığını, yapay zekâ denetiminin parçalı kaldığını ve uyumluluğun kısmen otomatik olduğunu belirtmektedir.
Bu tekrar nedeniyle tanımlı seviyeye geçildiğinde hangi politika, görev, standart, metrik veya denetim mekanizmasının kurumsallaştığı anlaşılamamaktadır. Olgunluk modelinin kullanılabilir hâle gelmesi için her seviyeye özgü ölçülebilir giriş ve çıkış koşullarının belirlenmesi gerekir.
Çalışmanın öne sürdüğü beklenen faydalar
- Veri ve model sorumluluklarının tek bir kurumsal yapı altında birleştirilmesi.
- Veri kullanımının ve model kararlarının izlenebilirliğinin artırılması.
- Uyumluluk ihlallerinin sürekli kontrollerle daha erken belirlenmesi.
- Model kayması, performans düşüşü ve yeni önyargıların izlenmesi.
- Yüksek etkili kullanım durumlarının insan ve etik kurul denetimine alınması.
- Manuel denetim ve raporlama yükünün otomasyonla azaltılması.
- Kuruluşun yapay zekâ yönetişimi olgunluğunun aşamalı olarak değerlendirilmesi.
Bunlar deneysel olarak ölçülmüş sonuçlar değil, önerilen mimarinin uygulanması hâlinde elde edilmesi beklenen kurumsal faydalardır.
Çalışmanın güçlü yönleri
Çalışmanın başlıca gücü, veri yönetişimi ile model yönetişimini birbirinden bağımsız ele almamasıdır. Veri kalitesi, model performansı, güvenlik, uyumluluk ve etik gözetim aynı mimaride konumlandırılmıştır.
İkinci güçlü yön, yönetişimi yalnızca model geliştirme aşamasına değil bütün yaşam döngüsüne yaymasıdır. Modelin dağıtımdan sonra izlenmesi, model kaymasının tespiti ve ortaya çıkan önyargıların değerlendirilmesi özellikle vurgulanmaktadır.
Üçüncü güçlü yön, sağlık kuruluşlarının aynı olgunluk düzeyinde olmadığı gerçeğini dikkate almasıdır. Beş seviyeli model, kuruluşların reaktif ve parçalı süreçlerden otomatik ve uyarlanabilir yönetişime doğru ilerlemesini kavramsallaştırmaktadır.
Çalışmanın temel sınırlılıkları
Çalışmada çerçevenin nasıl geliştirildiğine ilişkin ayrıntılı bir araştırma yöntemi bulunmamaktadır. Sistematik literatür taraması, kapsam belirleme yöntemi, kaynak seçme ölçütleri, uzman görüşü, Delphi çalışması veya tasarım bilimi yaklaşımı açıklanmamıştır.
Çerçeve gerçek bir sağlık kuruluşunda uygulanmamıştır. Hastane bilgi sistemi, elektronik sağlık kaydı, tıbbi görüntüleme modeli veya hasta izleme uygulaması üzerinden bir vaka çalışması sunulmamıştır.
Yapay zekâ modeline ilişkin performans, adalet, açıklanabilirlik veya güvenlik ölçümleri bulunmamaktadır. Önerilen yönetişim yapısının hata oranını, mevzuata uyumu, denetim süresini veya işletme maliyetini nasıl değiştirdiği ölçülmemiştir.
Teknik mimari ayrıntılı değildir. Veri kataloğu, model kayıt sistemi, politika motoru, kimlik yönetimi, kayıt altyapısı, izleme platformu ve olay müdahale sistemlerinin nasıl bütünleştirileceği gösterilmemiştir.
Olgunluk modeli ölçülebilir değerlendirme soruları, puanlama sistemi, ağırlıklandırma veya eşik değerleri içermemektedir. Üçüncü seviye açıklamasının ikinci seviyeyi tekrar etmesi modelin uygulanabilirliğini daha da sınırlandırmaktadır.
Kaynakça sekiz çalışmadan oluşmaktadır ve literatür taramasının kapsamı veya kaynak seçme yöntemi açıklanmamıştır. Bu nedenle çalışma, sistematik veya kapsamlı bir literatür incelemesi olarak değerlendirilemez.
Çalışmanın söylediği ve söylemediği noktalar
| Çalışmanın desteklediği ifadeler | Çalışmanın doğrulamadığı ifadeler |
|---|---|
| Sağlıkta veri yönetişimi, model yönetişimi, güvenlik ve etik denetim birlikte ele alınmalıdır. | EAIDGF’nin hasta güvenliğini veya klinik sonuçları ölçülebilir biçimde iyileştirdiği gösterilmemiştir. |
| Yapay zekâ sistemleri dağıtımdan sonra model kayması ve önyargı bakımından izlenmelidir. | Çerçevenin belirli bir hastane veya sağlık sistemi için teknik olarak uygulanabilir olduğu doğrulanmamıştır. |
| Denetim kayıtları, veri soy ağacı ve erişim kontrolü izlenebilirliği destekleyebilir. | Önerilen otomasyonun mevzuata tam uyumu garanti ettiği kanıtlanmamıştır. |
| Yüksek etkili kullanım durumlarında insan denetimi ve etik inceleme önerilmektedir. | İnsan denetiminin hata riskini hangi oranda azalttığı ölçülmemiştir. |
| Kuruluşlar yönetişim olgunluğunu aşamalı biçimde geliştirebilir. | Beş seviyeli modelin geçerliliği, güvenilirliği veya kurumlar arası karşılaştırılabilirliği test edilmemiştir. |
Uygulama açısından hangi hazırlıklar gerekir?
Çalışmanın önerdiği çerçevenin uygulanabilmesi için sağlık kuruluşunun yalnızca yeni yazılımlar edinmesi yeterli değildir. Veri sahipliği, model sorumluluğu, klinik onay, güvenlik, mahremiyet, etik gözetim ve iç denetim görevlerinin kurumsal yapıda açıkça tanımlanması gerekir.
Eski bilgi sistemleri, parçalı veri kaynakları ve standartlaşmamış kayıt süreçleri uygulama maliyetini artırabilir. Çalışma başlangıç maliyetlerinin özellikle eski teknolojilere sahip kuruluşlarda yüksek olabileceğini belirtmektedir.
Kültürel direnç de önemli bir sınırlılık olarak gösterilmiştir. Sürekli izleme ve yeni hesap verebilirlik mekanizmaları çalışanlar tarafından ek denetim veya iş yükü olarak algılanabilir. Bu nedenle eğitim programları, görev tanımları ve değişim yönetimi uygulamanın ayrılmaz parçaları olmalıdır.
Gelecekte önerilen araştırma alanları
Çalışma gelecekte yönetişim politikalarını gerçek zamanlı uygulayabilen daha otomatik sistemlerin geliştirilmesini önermektedir. Ayrıca blokzincir tabanlı kayıtların şeffaflık ve izlenebilirliği destekleyebileceği, federatif öğrenmenin ise kurumlar arasında hasta verisini doğrudan paylaşmadan ortak model geliştirmeye katkı sağlayabileceği belirtilmektedir.
Bir diğer öneri, sağlıkta yapay zekâ yönetişimi için uluslararası ölçekte standart protokoller geliştirilmesidir. Ancak çalışmada blokzincir veya federatif öğrenmeye ilişkin bir prototip, deney veya performans değerlendirmesi bulunmamaktadır; bu konular yalnızca gelecek çalışma yönleri olarak sunulmuştur.
Çalışmanın Yöntemi ve Bulguları
Araştırma tasarımının teknik özeti
| İncelenen unsur | Çalışmadaki durum |
|---|---|
| Çalışma türü | Kavramsal çerçeve ve kurumsal yönetişim modeli önerisi |
| Araştırma yöntemi | Ayrıntılı ve tekrarlanabilir bir yöntem bölümü sunulmamıştır |
| Hasta veya kurum örneklemi | Bulunmamaktadır |
| Kullanılan veri seti | Bulunmamaktadır |
| Geliştirilen yapay zekâ modeli | Bulunmamaktadır |
| Yazılım prototipi | Bulunmamaktadır |
| Klinik veya kurumsal vaka çalışması | Bulunmamaktadır |
| İstatistiksel analiz | Bulunmamaktadır |
| Denklem veya nicel model | Bulunmamaktadır |
| Şekil veya mimari diyagram | Bulunmamaktadır |
| Kaynak sayısı | Sekiz |
| Temel çıktı | Dört katmanlı EAIDGF mimarisi ve beş seviyeli olgunluk modeli |
Önerilen yönetişim kontrollerinin özeti
| Kontrol alanı | Önerilen mekanizma | Doğrulama durumu |
|---|---|---|
| Veri kalitesi | Veri doğrulama, tutarlılık ve kalite kontrolleri | Ölçüt veya deney sunulmamıştır |
| Veri izlenebilirliği | Üstveri ve veri soy ağacı yönetimi | Teknik uygulama gösterilmemiştir |
| Veri güvenliği | Sınıflandırma, erişim kontrolü ve şifreleme | Güvenlik testi yapılmamıştır |
| Model onayı | Standart model incelemesi ve dağıtım yetkilendirmesi | Onay ölçütleri tanımlanmamıştır |
| Model izleme | Performans düşüşü, model kayması ve önyargı izlemesi | Eşik veya metrik belirtilmemiştir |
| Uyumluluk | Otomatik kontrol ve gerçek zamanlı raporlama | Politika motoru veya prototip bulunmamaktadır |
| Hesap verebilirlik | Denetim kayıtları ve insan denetimi | Kurumsal rol dağılımı ayrıntılandırılmamıştır |
| Etik gözetim | Önyargı tespiti, açıklanabilirlik ve etik inceleme kurulu | Değerlendirme yöntemi tanımlanmamıştır |
Çalışmanın temel sonucu nasıl yorumlanmalıdır?
Çalışmanın sonucu, EAIDGF’nin deneysel olarak diğer yönetişim modellerinden daha başarılı olduğu değildir. Araştırmacıların temel önerisi; sağlıkta veri yönetişimi, yapay zekâ yaşam döngüsü, güvenlik, uyumluluk ve etik denetimin ayrı süreçler olarak değil, bütünleşik bir kurumsal mimari olarak tasarlanması gerektiğidir.
Önerilen model mantıksal ve organizasyonel bir bütünlük sunmaktadır. Ancak etkinliğinin değerlendirilebilmesi için gerçek sağlık kuruluşlarında pilot uygulamalar, vaka karşılaştırmaları, ölçülebilir olgunluk göstergeleri, güvenlik testleri, önyargı analizleri ve denetim performansı değerlendirmeleri gerekmektedir.
Kaynak ve Yöntem Notu
Çalışmanın özgün adı: An Enterprise AI Data Governance Framework for Secure, Ethical and Compliant Healthcare Systems
PDF’deki yazarlar ve sıralama: Md Mudassir Ali; Dr Yohannes Tadesse.
Yazar adı tutarsızlığı: İlk yazar PDF başlık sayfasında “Md Mudassir Ali”, PDF belge üstverisinde “MOHAMMED MUDASSIR ALI”, SSRN bibliyografik kaydında ise “Mudassir Ali Mohammed” olarak gösterilmektedir. Mevcut belgeler bu üç yazım arasındaki kesin tercih sırasını açıklamamaktadır.
Eş katkı veya eş birinci yazarlık: Belirtilmemiştir.
Sorumlu yazar: PDF içinde belirtilmemiştir. SSRN kaydında ilk yazar iletişim yazarı olarak gösterilmektedir.
Kurumsal bağlantılar:
- Md Mudassir Ali: MSc Data Analytics, Concordia University St Paul, Minnesota, ABD.
- Dr Yohannes Tadesse: Professor, Concordia University St Paul, Minnesota, ABD.
Kaynak türü: Sağlıkta kurumsal yapay zekâ ve veri yönetişimine ilişkin kavramsal çerçeve önerisi.
Yayın platformu: SSRN.
SSRN kayıt numarası: 7002878.
DOI: 10.2139/ssrn.7002878. DOI bilgisi PDF içinde yer almamaktadır; SSRN kayıt numarasıyla uyumlu standart DOI biçimidir.
Yıl ve kayıt tarihi: 2026; SSRN kaydında 30 Haziran 2026 tarihinde yayımlandığı belirtilmektedir.
Hakemlik durumu: Hakem değerlendirmesinden geçmiş bir dergi sürümü doğrulanamamıştır. Mevcut kaynak SSRN üzerinde bulunan preprint/çalışma metnidir.
Dergi: PDF’de herhangi bir dergi adı belirtilmemiştir.
Özgün yayınevi: Hakemli dergi yayınevi bilgisi bulunmamaktadır. Mevcut sürüm SSRN platformunda yer almaktadır.
Resmî çalışma bağlantısı:SSRN çalışma sayfası
DOI bağlantısı:https://doi.org/10.2139/ssrn.7002878
Bu Türkçe açıklama, yüklenen sekiz sayfalık çalışmanın tamamı incelenerek hazırlanmıştır. Bilimsel ve teknik içerik yalnızca çalışmada sunulan çerçeveye dayandırılmış; çalışmada bulunmayan klinik sonuç, performans ölçümü, hukukî garanti veya uygulama başarısı eklenmemiştir.
Çalışmanın başlıca sınırlılıkları; doğrulanabilir bir araştırma geliştirme yönteminin açıklanmaması, deneysel veya klinik veri kullanılmaması, gerçek kurum uygulamasının bulunmaması, teknik mimarinin ayrıntılandırılmaması, yönetişim rollerinin açıkça dağıtılmaması, ölçülebilir olgunluk göstergelerinin sunulmaması ve üçüncü olgunluk seviyesi açıklamasının ikinci seviyeyi aynen tekrar etmesidir.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir