

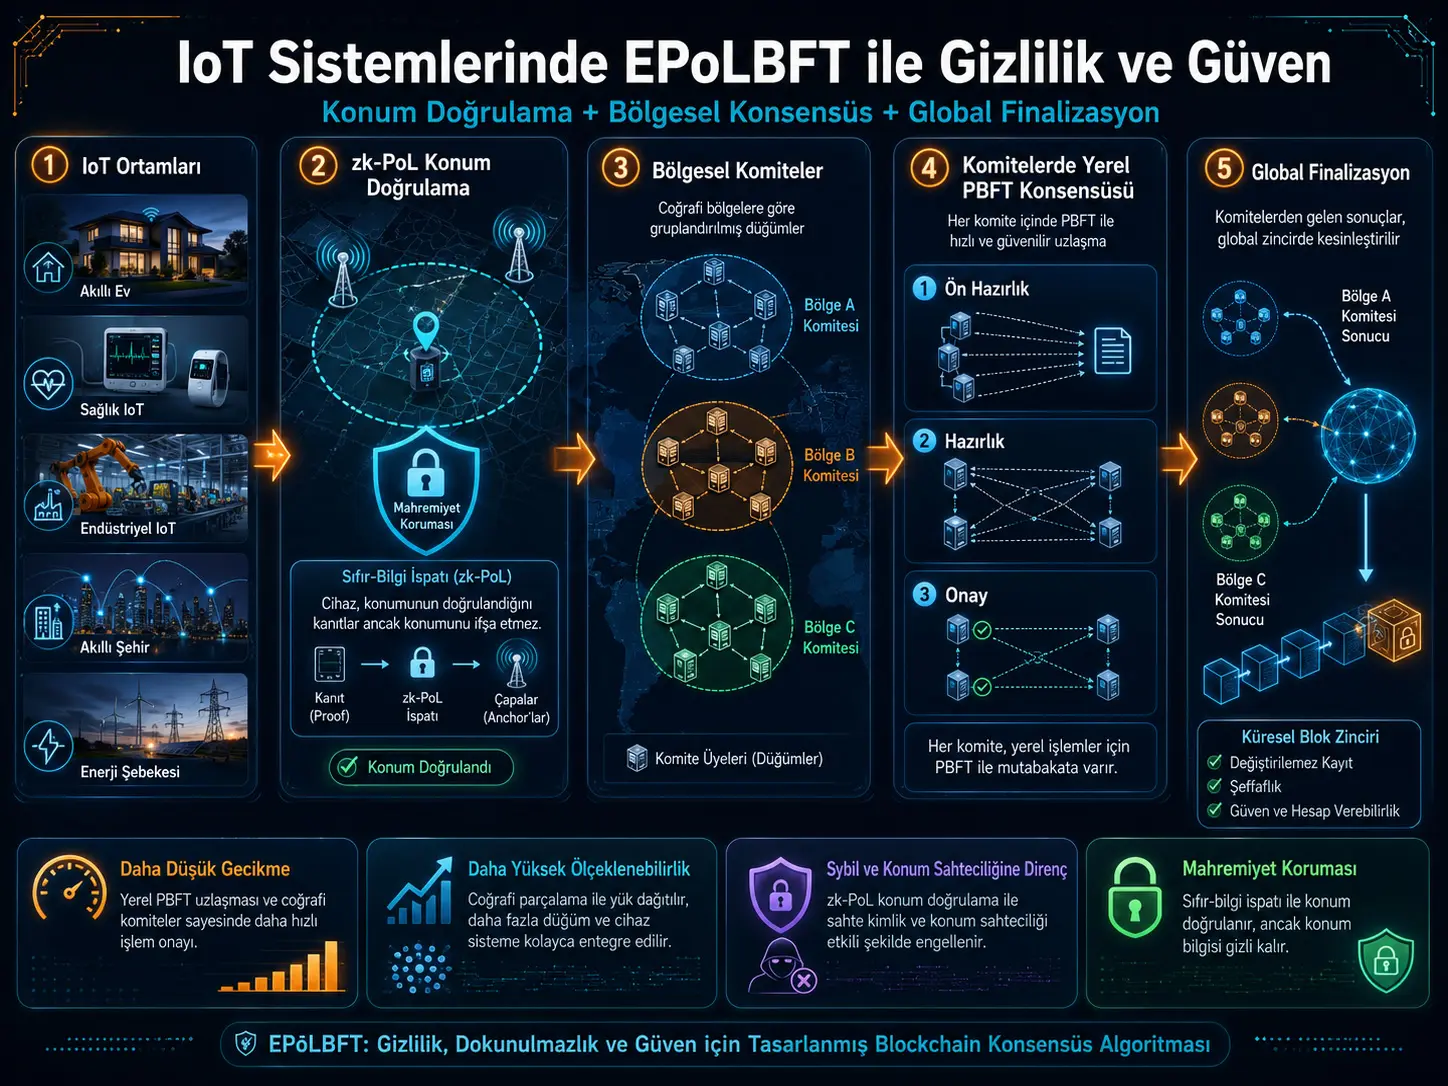
Narsalar interneti tizimlarida blokcheyndan foydalanish markaziy ishonch nuqtasiga qaramlikni kamaytirishi mumkin; biroq klassik konsensus mexanizmlari minglab kam quvvatli qurilmalar mavjud tarmoqlarda aloqa yuklamasi, energiya sarfi, joylashuvni soxtalashtirish va maxfiylik kabi yangi muammolarni keltirib chiqarishi mumkin. Ushbu tadqiqot bu muammolarga yechim sifatida Elastic Proof-of-Location Byzantine Fault Tolerance (EPoLBFT) deb nomlangan, joylashuvdan xabardor blokcheyn konsensus arxitekturasini taklif etadi.
EPoLBFTning asosiy g‘oyasi shundan iboratki, validator o‘zining aniq koordinatalarini boshqa ishtirokchilarga oshkor qilmasdan turib, ma’lum geografik hududda joylashishga mos ekanini nol bilimga asoslangan Joylashuv Isboti (zk-PoL) orqali ko‘rsatadi. Joylashuvi tasdiqlangan va yetarli ishonch balliga ega validatorlar hududiy qo‘mitalarga ajratiladi. Shu tariqa klassik PBFTdagi barcha validatorlarning butun tarmoq bo‘ylab bir-biri bilan muloqot qilishi o‘rniga, konsensusning muhim qismi kichikroq mahalliy guruhlar ichida amalga oshiriladi.
Tadqiqotda EPoLBFT BICA simulyatorida PBFT, G-PBFT, DAG-BFT va DCBFT bilan taqqoslangan. Asosiy tajribalarda tarmoq hajmi 200 dan 1000 tugungacha o‘zgartirilgan, standart hududiy qo‘mita hajmi 21 etib belgilangan va har bir tajriba 30 mustaqil simulyatsiya ishga tushirishida takrorlangan. Tadqiqot grafiklariga ko‘ra, tarmoq kattalashgani sari EPoLBFT PBFTga nisbatan pastroq konsensus kechikishi, yuqoriroq tranzaksiya o‘tkazuvchanligi va sekinroq ortuvchi energiya sarfini ko‘rsatadi.
Biroq bu natijalar haqiqiy shahar, zavod, shifoxona yoki IoT tarmog‘ida o‘lchangan dala ko‘rsatkichlari emas. Baholash BICA simulyatoriga, ishonchli joylashuv infratuzilmasining mavjudligiga va standart kriptografik tuzilmalarni buzib bo‘lmasligi haqidagi farazga tayanadi. Mualliflar ham haqiqiy geterogen IoT va edge apparatida prototiplashni kelgusi ish sifatida qoldirgan.
Turkiya nuqtayi nazaridan: EPoLBFT yondashuvi aqlli bino tizimlari, sanoat IoTsi, sog‘liqni saqlash IoTsi, kritik infratuzilmani monitoring qilish yoki joylashuvga bog‘liq qurilma avtorizatsiyasi kabi Turkiyada ham qo‘llanishi mumkin bo‘lgan ssenariylar uchun tadqiqot mavzusi bo‘lishi mumkin. Ayniqsa, qurilmaning aniq koordinatasini oshkor qilmasdan ma’lum vakolatli hududda ekanini isbotlash g‘oyasi maxfiylik nuqtayi nazaridan e’tiborga loyiq. Biroq tadqiqot Turkiyaga xos tarmoq, qonunchilik, 5G/IoT infratuzilmasi yoki dala tajribasini o‘z ichiga olmaydi; bu yerda xabar qilingan unumdorlikni Turkiyadagi real tizimlarga bevosita ko‘chirish mumkin emas.
EPoLBFT qanday muammoni hal qilishga urinadi?
EPoLBFT ko‘zlagan muammo blokcheyn konsensusini faqat raqamli identifikatsiya va kriptografik kalitlar bilan emas, balki qurilmaning jismoniy konteksti bilan ham bog‘lashdir. Klassik PBFT validatorning haqiqiy raqamli identifikatsiyaga ega yoki ega emasligini baholashi mumkin; ammo buyruq yoki validatorning jismonan qaysi hududda joylashganini o‘zi aniqlay olmaydi.
Bu holat ayniqsa jismoniy dunyoni boshqaradigan IoT ilovalarida muhimlashadi. Tadqiqot keltirgan misolda eshik qulfini ochish buyrug‘i faqat haqiqiy raqamli identifikatsiyadan emas, balki jismonan mos joylashuvdagi tasdiqlangan qurilmadan kelishi talab qilinishi mumkin.
EPoLBFT ushbu kontekstni konsensusga qo‘shar ekan, aniq koordinatani oshkor etmaslik uchun zk-PoLdan foydalanishni maqsad qiladi. Tizim ayniqsa ruxsatli yoki konsorsium turidagi IoT blokcheynlari uchun ishlab chiqilgan; permissionless foydalanish asosiy tadqiqot doirasidan tashqarida.
EPoLBFTning to‘rtta asosiy konsensus bosqichi nimalardan iborat?
Tadqiqotning 9-sahifasidagi 1-rasm tizim arxitekturasini ketma-ket to‘rtta asosiy bosqich orqali ko‘rsatadi: joylashuvni tasdiqlash, qo‘mita tuzish, qo‘mita ichidagi konsensus va global yakunlash. Ushbu zanjir oxirida hududiy tasdiqlangan tranzaksiyalar umumiy blokcheynga ulanadi.
Verianla Live: EPoLBFT konsensus oqimi
Bu jarayon tadqiqotning EPoLBFT arxitekturasida belgilangan to‘rtta asosiy epoch bosqichini ko‘rsatadi.
| Bosqich | Asosiy amal | Ilmiy vazifa |
|---|---|---|
| 1. Joylashuvni tasdiqlash | zk-PoL va joylashuv attestatsiyasi | Tugunning aniq koordinatasini oshkor qilmasdan, uning haqiqiy geografik hududda ekanini tasdiqlashni maqsad qiladi. |
| 2. Qo‘mita tuzish | Joylashuv, ishonch va hududiy guruhlash asosida validator tanlash | Konsensusni kichikroq, geografik jihatdan tasdiqlangan validator guruhlariga bo‘ladi. |
| 3. Qo‘mita ichidagi konsensus | Mahalliy PBFT: PRE-PREPARE → PREPARE → COMMIT | Hududdagi tranzaksiyalarni butun tarmoq o‘rniga mahalliy validator qo‘mitasi ichida yakunlaydi. |
| 4. Global yakunlash | Hududiy blok majburiyatlarini Global Finalisation Committee tomonidan muvofiqlashtirish | Hududiy natijalarni yagona global blokcheyn yozuviga birlashtiradi. |
Verianla Live: Jarayon ko‘rinishi yuqoridagi ko‘rinadigan ma’lumotlar jadvalidan brauzerda yaratiladi; jadval ilmiy source-of-truth sifatida saqlanadi.
Joylashuv ma’lumoti oshkor qilinmasdan qanday tasdiqlanadi?
EPoLBFTning zk-PoL jarayoni besh bosqichli joylashuv attestatsiyasi mexanizmidan foydalanadi. Birinchi bosqichda beacon tuguni yaqinidagi ishonchli location anchorlar bilan challenge-response amaliyotini bajaradi. Anchorlar round-trip vaqt yoki signal xususiyatlaridan masofa chegaralarini chiqarib, beacon ma’lum geometrik shartlarni qanoatlantiradimi-yo‘qmi, baholaydi.
Biroq tizimga bevosita aniq koordinata yuborilmaydi. Buning o‘rniga anchorlar tugunning ma’lum bir Z hududi ichida joylashgani haqidagi shartni baholaydi. Har bir anchor quyidagi ko‘rinishda imzolangan attestatsiya yaratadi:
\[ \sigma_i = Sign_{sk_i}(B \parallel Z \parallel T \parallel d_i) \]
Bu yerda \(B\) beacon tugunini, \(Z\) hududni, \(T\) vaqt tamg‘asini va \(d_i\) o‘lchangan masofa chegarasini ifodalaydi.
So‘ng beacon haqiqiy joylashuvini tasodifiy qiymat bilan kriptografik commitment ichiga joylaydi:
\[ C = Com(\ell,r) \]
Bu yerda \(\ell\) haqiqiy joylashuvni, \(r\) tasodifiylikni ifodalaydi. Keyingi nol bilim isboti ushbu commitment haqiqiy joylashuvni o‘z ichiga olishini, joylashuv ruxsat etilgan hududda ekanini va anchor attestatsiyalari haqiqiyligini isbotlashni maqsad qiladi:
\[ \pi = ZK\text{-}Prove(\ell,r,\Sigma : C=Com(\ell,r)\land P(\ell)\land Verify(\Sigma)) \]
Tasdiqlash muvaffaqiyatli bo‘lganda tugunning ma’lum hudud va epoch uchun mosligini tasdiqlovchi joylashuv sertifikati yaratiladi. Shunday qilib tizimning maqsadi “Tugun qayerda?” savoliga aniq koordinata bilan emas, balki “Bu tugun ruxsat etilgan hududdami?” tarzida kriptografik tekshiriladigan javob berishdir.
zk-PoLning xarajati qancha?
Tadqiqot simulyatsiyasida zk-PoL komponenti Groth16 zk-SNARK va BN254 egri chizig‘i bilan modellashtirilgan. Manba 3-jadvaliga ko‘ra isbot hajmi 0,2 KB, isbot yaratish vaqti 12,5 ms, tasdiqlash vaqti 5,8 ms va modelda ishlatilgan xotira miqdori 1 KB.
Verianla Live: zk-PoL yaratish va tasdiqlash vaqti
Qiymatlar tadqiqotning BICA simulyatsiyasida ishlatilgan zk-PoL overhead parametrlaridir; haqiqiy IoT qurilmasida o‘lchangan apparat benchmarki emas.
| Amal | Vaqt (ms) | Manba |
|---|---|---|
| zk-PoL isbotini yaratish | 12,5 | 3-jadval |
| zk-PoL isbotini tasdiqlash | 5,8 | 3-jadval |
Verianla Live: Bir xil tajriba parametrlar jadvalidagi va bir xil birlikdagi ikki vaqt taqqoslangan.
Tadqiqotda isbot yaratish juda cheklangan IoT tugunlari uchun qimmat bo‘lishi mumkinligi tan olinadi. Shu sabab EPoLBFT og‘ir isbot yaratishni edge/fog gatewayga topshirishga imkon beradi. Joylashuv isboti har bir tranzaksiya uchun qayta yaratilmaydi; ma’lum epoch davomida qayta ishlatilishi mumkin va epoch muddati tugaganda, harakat chegarasi oshganda yoki xavfsizlik riski aniqlanganda qayta tasdiqlash ishga tushiriladi.
“Elastic” atamasi nimani anglatadi?
EPoLBFTdagi “elastic” faqat qo‘mita liderining o‘zgarishini anglatmaydi. Tizim o‘zgaruvchan tarmoq sharoitlariga qarab uch parametrni moslashtirishni maqsad qiladi: qo‘mita hajmi, epoch davomiyligi va geografik hudud granulyarligi.
Mobilitet darajasi \(\mu\) yoki taxminiy Byzantine xavfi \(\beta\) belgilangan yuqori chegaralardan oshsa, keyingi epochdagi qo‘mita hajmi oshirilishi mumkin:
\[ k_{e+1}= \begin{cases} \min(k_e+\Delta_k,k_{max}), & \mu>\mu_{th}\;veya\;\beta>\beta_{th}\\ \max(k_e-\Delta_k,k_{min}), & \mu<\mu_{low}\;ve\;\beta<\beta_{low}\\ k_e, & diğer \end{cases} \]
Xuddi shunday, yuqori harakatchanlik yoki xavf holatida epoch davomiyligi qisqartiriladi; sokin sharoitlarda uzaytiriladi. Manba standart chegaralarni \(\mu_{th}=0,3\), \(\beta_{th}=0,25\), \(\mu_{low}=0,1\) va \(\beta_{low}=0,1\) deb beradi.
Tugun zichligi oshganda geografik hudud kichikroq konsensus hududlariga bo‘linishi mumkin. Aksincha, bir hududda BFT xavfsizlik shartini ta’minlash uchun yetarli validator qolmasa, hududlar birlashtirilishi mumkin.
Qo‘mitalar Byzantine tugunlarga qanday bardosh beradi?
Har bir hududiy qo‘mita klassik Byzantine Fault Tolerance chegarasini saqlaydi. Qo‘mita hajmi \(n\) va bardoshlilik \(t\) bo‘lsa:
\[ n \geq 3t+1 \]
bo‘lishi kerak. Asosiy simulyatsiyalarda standart qo‘mita hajmi 21 etib tanlangan va shunga mos ravishda xavfsiz bardosh beriladigan Byzantine validatorlar soni:
\[ f_c=\left\lfloor\frac{k-1}{3}\right\rfloor=6 \]
deb olingan.
Tadqiqot alohida ta’kidlaydiki, EPoLBFT klassik taxminan uchdan bir Byzantine chegarasini oshirmaydi. Xavfsizlik yutug‘i nazariy chegarani ko‘tarishdan emas, zararli ta’sirni geografik qo‘mitalar ichida cheklash va tajovuzkor global natijani o‘zgartira olishi uchun bir nechta konsensus qatlamiga ta’sir qilishi zarurligidan kelib chiqadi.
Mahalliy konsensus nega PBFTga qaraganda kamroq aloqa talab qilishi mumkin?
Klassik PBFTda validatorlar butun tarmoq bo‘ylab xabar almashadi, EPoLBFT esa PRE-PREPARE, PREPARE va COMMIT xabarlarini faqat hududiy qo‘mita ichida almashadi. Tadqiqot \(N\) validator \(M\) qo‘mitaga taqsimlanganda mahalliy aloqa xarajatini taxminan:
\[ O\left(\frac{N^2}{M}\right) \]
ko‘rinishida ifodalaydi. Bunga global yakunlash qo‘mitasi xarajati qo‘shilganda jami:
\[ C_{total}=O\left(\frac{N^2}{M}\right)+O(G^2) \]
deb beriladi. Bu yerda \(G\), Global Finalisation Committee hajmidir.
Manbada ayni ifoda ketma-ket 4-tenglama va 5-tenglama sifatida berilgan. Shu sabab ularni ikki alohida aloqa modeli sifatida talqin qilmaslik kerak; manbada takrorlangan bir xil tenglama sifatida keltirilgan.
Global yakunlash nima uchun kerak?
Hududiy konsensus tarmoq trafigini kamaytirishi mumkin, ammo o‘zi butun blokcheynning bir xil tartibda rivojlanishini kafolatlash uchun yetarli emas. Shu sabab har bir hududiy qo‘mita yakunlagan blokning hammasini butun tarmoqqa yuborish o‘rniga blok sarlavhasi va Merkle root kabi ixcham majburiyat yaratadi.
Turli hududlar vakillaridan tashkil topgan Global Finalisation Committee (GFC) ushbu majburiyatlar ustida ikkinchi PBFT konsensusini amalga oshiradi. Shu tariqa hududiy natijalar global yozuv tartibiga aylantiriladi.
EPoLBFTning jami kechikishi manbada:
\[ T_{EPoLBFT}=T_{att}+T_{form}+T_{intra}+T_{final} \]
ko‘rinishida ifodalanadi. Bu yerda mos ravishda joylashuv attestatsiyasi, qo‘mita tuzish, qo‘mita ichidagi konsensus va global yakunlash vaqtlari mavjud.
Qo‘mita ishlamay qolsa nima bo‘ladi?
EPoLBFT timeout va muvaffaqiyatsiz view-change ketma-ketliklaridan foydalanib qo‘mitaning quorum hosil qila olmasligini kuzatadi. Belgilangan miqdordagi lider almashinuvi muvaffaqiyatsiz bo‘lganda qo‘mita High-Fault State holatiga o‘tishi va Dynamic Node Admission Process (DNAP) ishga tushirilishi mumkin.
DNAP oldindan vakolatlangan standby tugunlar bilan o‘zaro autentifikatsiya, yangi tugunning Proof-of-Location tekshiruvi, ishonch ballini baholash, blokcheyn holatini ko‘p manbadan sinxronlash va kerakli BFT soniga yetguncha yangi validatorlar qo‘shish bosqichlaridan iborat.
Yangi qo‘mita:
\[ n' \geq 3f+1 \]
shartini qayta bajarganda yuqori xato holatidan chiqib, odatiy konsensusga qaytadi.
Ishonch balli qanday yangilanadi?
Standby va validator tugunlarning avvalgi xatti-harakatlari reputation qiymati orqali kuzatiladi:
\[ Rep_i=w_1Uptime_i+w_2Honesty_i-w_3Penalty_i \]
va og‘irliklar:
\[ w_1+w_2+w_3=1 \]
shartini bajaradi. O‘tgan xatti-harakatlar butunlay unutilib ketmasligi uchun reputation qiymati har epoch oxirida Exponentially Weighted Moving Average bilan yangilanadi:
\[ Rep_i^{(e+1)}=\alpha Rep_i^{(e)}+(1-\alpha)\widehat{Rep}_i^{(e)} \]
Qarama-qarshi ovoz, noto‘g‘ri imzo, muvaffaqiyatsiz joylashuv attestatsiyasi yoki takroriy timeout kabi jiddiy protokol buzilishlarida qo‘shimcha jazo qo‘llanishi mumkin. Reputation qiymati minimal qabul chegarasidan pastga tushgan tugun vaqtincha qo‘mita tanlovidan chiqariladi.
2-rasm va 3-rasm unumdorlik haqida nimani ko‘rsatadi?
Tadqiqotning 20-sahifasidagi 2-rasmda tarmoq 200 tugundan 1000 tugungacha kattalashtirilganda PBFT kechikishi keskin oshishi, EPoLBFT esa tekisroq o‘sish ko‘rsatishi kuzatiladi. Grafikdan taxminan o‘qilganda EPoLBFT 200 tugunda taxminan 80 ms, 1000 tugunda taxminan 250 ms atrofida ko‘rinadi, PBFT esa 1000 tugunda taxminan 1800 ms darajasiga yetadi. Bular grafikdan taxminan o‘qilgan qiymatlar; manba bu qatorlarni alohida raqamli jadval ko‘rinishida bermaydi.
Shu sahifadagi 3-rasm EPoLBFT simulyatsiyada barcha sinov tarmoq hajmlarida PBFT va G-PBFTdan yuqori throughput ko‘rsatganini bildiradi. Grafikdan taxminan EPoLBFT 200 tugunda 380 TPS atrofidan 1000 tugunda 300 TPS atrofga tushgani; PBFT esa taxminan 220 TPSdan 90 TPS atrofga kamaygani ko‘rinadi. Bu qiymatlar ham vizualdan taxminan o‘qilgan.
Ushbu ikki grafikda e’tibor berish kerak bo‘lgan manba muammosi bor: tajriba metodologiyasi va 4-jadval baseline protokollarini PBFT, G-PBFT, DAG-BFT, DCBFT va EPoLBFT deb beradi, ammo 2-rasm va 3-rasm legendasiga qo‘shimcha ravishda RBFT ham kiritilgan. Tadqiqotda bu RBFT qatorining tajriba konfiguratsiyasi alohida tushuntirilmagan.
Energiya sarfi nima uchun kamayadi?
Tadqiqotdagi energiya natijasi haqiqiy batareya yoki wattmetr o‘lchovidan emas, kriptografik amal va xabarlar soniga asoslangan IoT energiya modelidan olingan. Model hash hisoblashlari, raqamli imzoni tasdiqlashlar, nol bilim isbotini tasdiqlash va xabar uzatish xarajatini hisobga oladi.
21-sahifadagi 4-rasmda 600–1000 tugun oralig‘ida PBFT va G-PBFT energiya sarfi tezroq oshishi, EPoLBFT esa qo‘mita asosidagi tuzilma sabab sekinroq o‘sishi ko‘rsatilgan. Shunga qaramay, bu grafik haqiqiy jismoniy IoT qurilmalarining batareya umrini bevosita isbotlamaydi.
Sybil hujumiga qarshi yondashuv qanday?
EPoLBFTning Sybilga chidamliligi raqamli identifikatsiyani jismoniy hudud tasdig‘i bilan bog‘lashga asoslanadi. Yangi validator konsensusga qo‘shilishi uchun faqat yangi identifikatsiya yaratishi yetarli emas; haqiqiy hududiy zk-PoL isbotiga ham ega bo‘lishi kerak.
Mualliflarning asosiga ko‘ra, bu holat ko‘plab soxta identifikatsiyalar yaratishning jismoniy va geografik xarajatini oshiradi. Biroq bu himoya ishonchli location anchorlar va joylashuv isboti infratuzilmasi halol hamda mavjud degan farazga bog‘liq.
Joylashuvni soxtalashtirish va replay qanday ko‘rib chiqiladi?
Joylashuv isbotlari ma’lum hudud, epoch, timestamp, nonce qiymati va witness attestatsiyalariga bog‘lanadi. Shu orqali ilgari olingan haqiqiy joylashuv ma’lumotini cheksiz takror ishlatishning oldini olish maqsad qilinadi.
Biroq tadqiqotning xavfsizlik bahosi haqiqiy GPS spoofing qurilmalari, RF relay laboratoriyasi yoki jismoniy IoT penetratsiya testi emas. Natijalar taklif etilgan tahdid modeli va simulyatsiya qilingan hujum ssenariylari doirasida baholangan.
Joylashuv maxfiyligi amalda qanchalik kuchli?
EPoLBFTning dizayn maqsadi validatorning aniq koordinatasini konsensus ishtirokchilariga bermasdan, faqat ma’lum hududda ekanini isbotlashdir. Shu maqsadda haqiqiy joylashuv commitment ichida yashiriladi va hudud a’zoligi nol bilim isboti orqali tasdiqlanadi.
Tadqiqot bu yondashuv aniq koordinatalar va harakat tarixining oshkor qilinishini oldini olishini ta’kidlaydi. Biroq real dunyodagi metadata sizib chiqishi, tarmoq trafik korrelyatsiyasi, anchor maxfiyligi yoki uzoq muddatli foydalanuvchi kuzatuvi alohida jismoniy joylashtirishlarda sinovdan o‘tkazilmagan. Shu sabab manbada ishlatilgan “privacy preservation” iborasi loyihalashtirilgan protokol va simulyatsiya doirasi ichida baholanishi kerak.
Tadqiqot nimani qo‘llab-quvvatlaydi, nimani qo‘llab-quvvatlamaydi?
Tadqiqot qo‘llab-quvvatlaydigan natijalar:
- zk-PoL, hududiy validator tanlovi, reputation va PBFT mexanizmlarini yagona konsensus arxitekturasida birlashtiruvchi EPoLBFT dizayni taqdim etilgan.
- BICA simulyatsiyasida 200–1000 tugunli tarmoqlar baholangan.
- Qo‘mita asosidagi tuzilma simulyatsiya natijalarida klassik PBFTga nisbatan yaxshiroq masshtablanish tendensiyasini ko‘rsatgan.
- EPoLBFTning simulyatsiya qilingan latency va throughput natijalari PBFT va G-PBFTga qaraganda qulayroq.
- Joylashuv isboti uchun Groth16 zk-SNARK modellashtirishi va aniq overhead qiymatlari taqdim etilgan.
- Byzantine, Sybil, location-spoofing va DoS tahdidlari protokol dizayni doirasida baholangan.
Tadqiqot qo‘llab-quvvatlamaydigan yoki hali tasdiqlamagan natijalar:
- EPoLBFTning haqiqiy shahar, zavod, shifoxona yoki kritik infratuzilmada ishlashi ko‘rsatilmagan.
- Haqiqiy IoT apparatida uchdan-uchgacha energiya sarfi yoki batareya umri o‘lchanmagan.
- Haqiqiy RF/GPS hujum apparati bilan joylashuv spoofing penetratsiya testi o‘tkazilmagan.
- Trusted location anchorlarning tajovuzkor tomonidan egallanishi keng qamrovli real dunyo tajribasida o‘rganilmagan.
- EPoLBFT klassik BFTning taxminan uchdan bir nazariy Byzantine chegarasidan oshmaydi.
- Simulyatsiya unumdorligi ishlab chiqarish tarmog‘ida xuddi shu latency yoki throughput qiymatlariga erishishni kafolatlamaydi.
- Sarlavhadagi “Invulnerability” iborasi mutlaq hujumga uchramaslik yoki buzilmaslik isboti sifatida talqin qilinmasligi kerak.
Tadqiqotning usuli va natijalari
Simulyatsiya tuzilishi
| Parametr | Tadqiqotdagi qiymat |
|---|---|
| Simulyator | BICA |
| Tarmoq hajmlari | 200, 400, 600, 800 va 1000 tugun |
| Taqqoslangan asosiy protokollar | PBFT, G-PBFT, DAG-BFT, DCBFT va EPoLBFT |
| Standart qo‘mita hajmi | k = 21 |
| Qo‘mita Byzantine bardoshliligi | fc = 6 |
| Tarmoq modeli | Qisman sinxron |
| Takrorlar soni | 30 mustaqil simulyatsiya ishga tushirishi |
| Statistik hisobot | O‘rtacha, standart og‘ish va %95 ishonch oralig‘i |
| Taqqoslash testi | Juftlangan Student t-testi |
| Ahamiyat chegarasi | p < 0,05 |
| Hujum ssenariylari | Byzantine, Sybil, joylashuvni soxtalashtirish va DoS |
| Mobilitet | Past, o‘rta va yuqori |
| Churn | Tugun qo‘shilishi, chiqishi va vaqtinchalik xato |
Tadqiqot 30 ishga tushirish va p < 0,05 ahamiyat chegarasini belgilaydi. Biroq asosiy natijalar matnida protokol juftliklari uchun alohida t-statistikalar, to‘liq p qiymatlari yoki ta’sir kattaliklari berilmagan. Shu sabab bu yerda faqat manba keltirgan umumiy statistik usul uzatilmoqda.
Apparat farazlari
| Obyekt | Rol | Faraz |
|---|---|---|
| IoT qurilmasi | Tranzaksiya yaratish, sensing va joylashuv attestatsiyasi so‘rovi | Past CPU, kam xotira, batareyada ishlash |
| Edge/fog gateway | zk-proof ko‘magi va aggregation | O‘rta darajadagi CPU va xotira |
| Validator | zk-PoL tasdiqlashi va konsensus | IoT tugunidan yuqoriroq hisoblash quvvati |
| Location anchor | Joylashuv attestatsiyasi | Statsionar yoki yarim statsionar ishonchli/tasdiqlanadigan tugun |
zk-PoL tajriba parametrlari
| O‘lchov | Tadqiqotdagi qiymat |
|---|---|
| Proof tizimi | Groth16 zk-SNARK |
| Egri | BN254 |
| Proof hajmi | 0,2 KB |
| Proof yaratish | 12,5 ms |
| Proof tasdiqlash | 5,8 ms |
| Xotira sarfi | 1 KB |
| Amal qilish muddati | Epoch bilan cheklangan |
| Qayta tasdiqlash | Epoch oxiri, mobilitet chegarasi yoki trust-risk hodisasi |
O‘lchangan unumdorlik yo‘nalishlari
Tadqiqot beshta asosiy baholash yo‘nalishidan foydalanadi: konsensus kechikishi, throughput, aloqa yuklamasi, taxminiy energiya sarfi va hujumga bardoshlilik. Latency va throughput natijalari 2-rasm va 3-rasmda; energiya natijalari 4-rasmda; xavfsizlik taqqoslashlari esa 5-rasmda berilgan.
2-rasmning asosiy ilmiy xulosasi shundan iboratki, global PBFT aloqasi kengaygani sari PBFT kechikishi tez oshadi, EPoLBFT esa kichikroq validator qo‘mitalari sabab sekinroq masshtablanadi.
3-rasm EPoLBFT sinovdan o‘tkazilgan tarmoq hajmlarida PBFT va G-PBFTdan yuqori throughput olganini ko‘rsatadi. DAG-BFT katta tarmoqlarda raqobatbardosh qolsa-da, mualliflar uning asinxron tasdiqlash arxitekturasi yuqoriroq dispersiya hosil qilishini ta’kidlaydi.
4-rasmdagi energiya modeli, ayniqsa 600–1000 tugun oralig‘ida EPoLBFT PBFT va G-PBFTga qaraganda pastroq o‘sish tendensiyasini ko‘rsatishini qo‘llab-quvvatlaydi. Biroq energiya qiymatlari jismoniy quvvat analizatoridan olinmagan.
Xavfsizlik bahosi
22-sahifadagi 5-rasm to‘rtta xavfsizlik yo‘nalishini taqqoslaydi: Byzantine fault tolerance, Sybil resistance, spoofing detection va turli tarmoq hajmlaridagi attack success probability.
Byzantine bardoshliligi nuqtayi nazaridan EPoLBFT boshqa BFT mexanizmlari kabi klassik \(f<n/3\) chegarasini saqlaydi. Mualliflar asosiy ustunlik nazariy chegarani oshirish emas, tajovuzkor faolligini hududiy qo‘mitalarda izolyatsiya qilish ekanini alohida ta’kidlaydi.
Sybil va location-spoofing natijalari zk-PoL sabab EPoLBFT foydasiga ko‘rinadi. Biroq bu natijalar simulyatsiya xavfsizlik ssenariylarining chiqishlari bo‘lib, haqiqiy jismoniy hujum infratuzilmasi bilan tasdiqlanmagan.
Manbadagi texnik va tahririy nomuvofiqliklar
Aloqa murakkabligi: Bir xil \(C_{total}=O(N^2/M)+O(G^2)\) ifodasi ketma-ket 4-tenglama va 5-tenglama sifatida takrorlangan.
PREPARE quorum: Mahalliy konsensus izohi “2f mos PREPARE xabari, o‘z xabari ham kiritilgan” iborasidan foydalanadi, 2-algoritm esa tranzaksiya uchun “2f + 1 PREPARE xabari” shartini ko‘rsatadi. Manba bu farqni tushuntirmaydi.
RBFT qatori: Simulyatsiya sozlamalari va baseline jadvali beshta protokolni belgilasa-da, 2-rasm va 3-rasm qo‘shimcha ravishda RBFT qatorini ko‘rsatadi. RBFTning tajriba konfiguratsiyasi 4.2-bo‘limda izohlanmagan.
Xavfsizlikning mutlaqligi: Tadqiqot sarlavhasida “Invulnerability” so‘zi ishlatilgan bo‘lsa-da, metodologiya mutlaq buzilmaslik isbotini taqdim etmaydi. Mualliflarning xavfsizlik natijalari ma’lum tahdid modeli, ishonchli joylashuv infratuzilmasi farazi va simulyatsiya ssenariylari bilan cheklangan.
Manba va usul eslatmasi
Ishning to‘liq asl nomi: EPoLBFT: A Blockchain Consensus Algorithm for Enhancing Privacy, Invulnerability and Trust in IoT System
Mualliflar: Yunus Kareem; Djamel Djenouri; Essam Ghadafi.
Mualliflar tartibi: Manba ishdagi shaklda saqlangan.
Teng birinchi muallif/teng hissa: Manbada teng birinchi mualliflik ko‘rsatilmagan.
Mas’ul muallif: Yunus Kareem.
Muassasalar: Department of Computer Science and Creative Technologies, University of the West of England, Bristol, Birlashgan Qirollik; School of Computing, Newcastle University, Newcastle-Upon-Tyne, Birlashgan Qirollik.
Jurnal: Future Internet.
Nashriyot: MDPI, Basel, Switzerland.
Jild / son / maqola raqami: 18 / 7 / 367.
DOI: 10.3390/fi18070367
Qabul qilingan sana: 22 may 2026.
Qayta ko‘rib chiqilgan sana: 3 iyul 2026.
Qabul qilingan sana: 10 iyul 2026.
Nashr sanasi: 15 iyul 2026.
Manba turi: Tadqiqot maqolasi; blokcheyn konsensus arxitekturasi, analitik xavfsizlik bahosi va simulyatsiyaga asoslangan unumdorlik tahlili.
Peer-review holati: Peer-review qilingan ilmiy nashr.
Litsenziya: Creative Commons Attribution (CC BY).
Rasmiy nashr havolasi:https://doi.org/10.3390/fi18070367
Moliyalashtirish: University of the West of England, Bristol Studentship.
Ma’lumotlarning mavjudligi: Mualliflar tadqiqotning original hissalari maqola ichida ekanini va qo‘shimcha savollar mas’ul muallifga yo‘naltirilishi mumkinligini bildiradi.
Manfaatlar to‘qnashuvi: Mualliflar manfaatlar to‘qnashuvini bildirmagan.
Muallif hissalari: Konseptuallashtirish: Yunus Kareem, Djamel Djenouri va Essam Ghadafi; usul: Yunus Kareem va Djamel Djenouri; tasdiqlash: Djamel Djenouri va Essam Ghadafi; formal tahlil va tadqiqot: uch muallif; ma’lumotlar kuratsiyasi va dastlabki qoralama: Yunus Kareem; ko‘rib chiqish/tahrir: uch muallif; vizualizatsiya: Yunus Kareem va Djamel Djenouri; maslahat: Djamel Djenouri va Essam Ghadafi; loyiha boshqaruvi va moliyalashtirishni jalb qilish: Djamel Djenouri.
Sun’iy intellektdan foydalanish bayonoti: Manba maqolaning minnatdorchilik bo‘limida mualliflar GPT 5.6 by OpenAI’dan tilni yaxshilash, grammatika nazorati va akademik tahrir ko‘magi maqsadida foydalanganini bildiradi. Bu bayonot tadqiqotning metodologik simulyatsiya natijalarini yaratish usuli sifatida taqdim etilmagan.
Ilmiy doira chegarasi: EPoLBFTning unumdorligi real ishlab chiqarish IoT tarmog‘i o‘rniga BICA simulyatori bilan baholangan. Haqiqiy geterogen IoT qurilmalari, edge platformalari, jismoniy location anchorlar va haqiqiy hujum vositalari bilan uchdan-uchgacha prototip tasdiqlashi o‘tkazilmagan.
Ishonch modeli chegarasi: Tizim standart kriptografik tuzilmalarni buzib bo‘lmasligi, zero-knowledge prooflarni soxtalashtirib bo‘lmasligi va ishonchli location infrastructure/anchorlardan foydalanish mumkin bo‘lgan tahdid modelini faraz qiladi. Bu farazlar buziladigan holatlar mavjud tajribalar doirasidan tashqarida.
Byzantine chegarasi: EPoLBFT klassik BFT nazariy chegarasini oshirmaydi. Standart 21 tugunli qo‘mitada oltita Byzantine validatorga bardosh beradigan qilib sozlangan. Yaxshilangan bardoshlilik da’vosi geografik segmentlash, validator filtrlash va ko‘p qatlamli konsensus tuzilmasiga asoslanadi.
Manba ichki muvofiqlik eslatmasi: Aloqa murakkabligi formulasi manbada 4 va 5-tenglama sifatida takrorlangan. PREPARE quorum matn va 2-algoritmda turlicha ifodalangan. Bundan tashqari 2 va 3-rasmlarda baseline metodologiyasida tushuntirilmagan RBFT qatori mavjud. Bu nuqtalar Verianla matnida jimlik bilan tuzatilmagan.
Verianla Live eslatmasi: Jarayon vizualizatsiyasi tadqiqotning 1-rasmidagi to‘rtta epoch bosqichiga asoslanadi. zk-PoL vaqt taqqoslashida faqat 3-jadvaldagi bir xil birlikdagi 12,5 ms isbot yaratish va 5,8 ms isbot tasdiqlash qiymatlari ishlatilgan. 2–5-rasmlarda faqat grafik shaklida berilgan qatorlar Live ma’lumotlar jadvaliga aniq qiymatlar sifatida ko‘chirilmagan.
Izoh qoldiring
E-pochta manzilingiz chop etilmaydi. Majburiy maydonlar * bilan belgilangan