

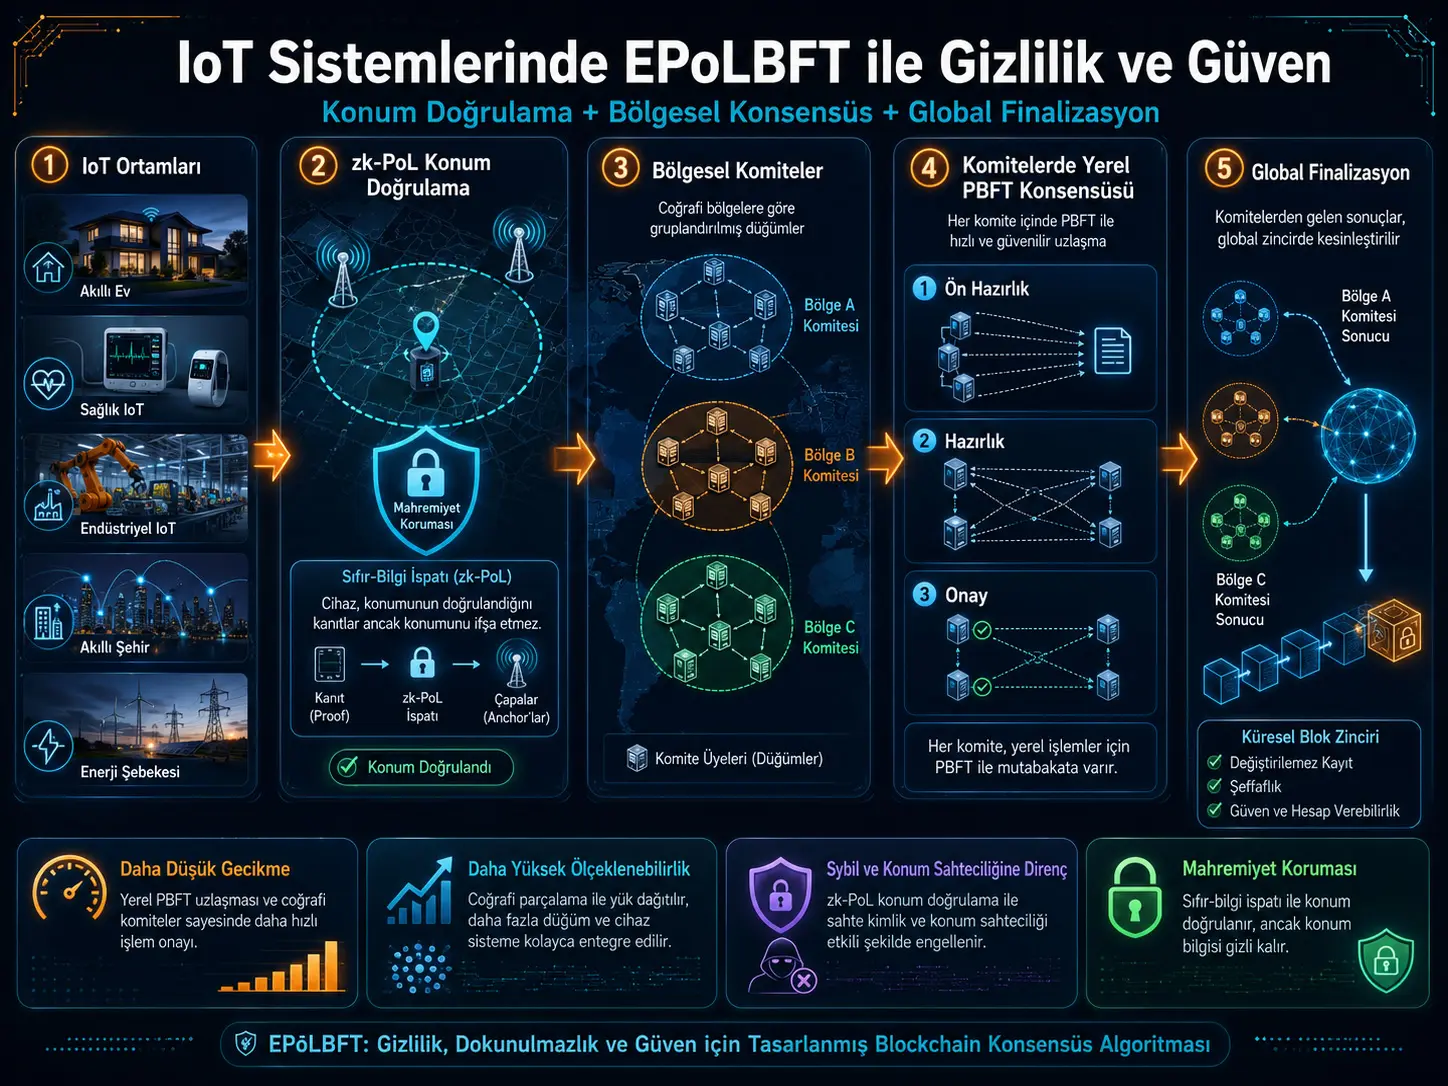
Əşyaların İnterneti sistemlərinde blokzəncir kullanmak merdəfəi bir etimad noktasına bağımlılığı azaltabilir; lakin klasik konsensus mekanizmaları binlerce aşağı güçlü cihazın bulunduğu şəbəkələrdə iletişim yükü, enerji sərfiyyatı, mövqe sahteciliği və məxfilik kimi yeni sorunlar oluşturabilir. Bu tədqiqat, bu sorunlara yönelik kimi Elastic Proof-of-Location Byzantine Fault Tolerance (EPoLBFT) adlı mövqe fərqindalığına sahip bir blokzəncir konsensus memarlığı öneriyor.
EPoLBFT'nin əsas fikri, bir təsdiqləyicinın tam koordinatlarını digər katılımcılara açıqlamadan müəyyən bir coğrafi bölgədə bulunmaya uyğun olduğunu sıfır bilik əsaslı Konum Kanıtı (zk-PoL) ilə göstermesidir. Konumu təsdiqlənmiş və yeterli etimad puanına sahip təsdiqləyicilər regional komitəlere ayrılır. Beləliklə klasik PBFT'deki bütün təsdiqləyicilərın bütün şəbəkə çapında birbirleriyle haberleşmesi əvəzinə konsensusün örütubətli bölümü daha kiçik lokal gruplar içində yürütülür.
Tədqiqatda EPoLBFT; PBFT, G-PBFT, DAG-BFT və DCBFT ilə BICA simülatöründe müqayisə edilmişdir. Ana deneylerde şəbəkə ölçüsü 200 ilə 1000 düyün arasında değiştirilmiş, varsayılan regional komitə ölçüsü 21 kimi belirlenmiş və hər deney 30 müstəqil simülasyon koşusunda təkrarlanmışdır. Tədqiqatın qrafiklerine görə EPoLBFT şəbəkə büyüdükçe PBFT'ye kıyasla daha aşağı konsensus gecikməsi, daha yüksək əməliyyat kapasitesi və daha yavaş artan enerji sərfiyyatı göstərir.
Lakin bu nəticələr real bir şehir, fabrika, hastane və ya IoT ağı üzərində ölçülmüş sahə performansı değildir. Değerlendirme BICA simülatörüne, etibarlı mövqe altyapısının varlığına və standart kriptoqrafik yapıların kırılamadığı varsayımına dayanmaktadır. Müəlliflər da real heterojen IoT və edge aparatında prototiplemeyi gelecek tədqiqat kimi bırakmıştır.
Türkiyə baxımından: EPoLBFT yanaşması; akıllı bina sistemləri, endüstriyel IoT, sağlık IoT'si, kritik altyapı izleme və ya mövqea bağlı cihaz yetkilendirmesi kimi Türkiye'də də uygulanabilecek senaryolar açısından tədqiqat konusu ola bilər. Xüsusilə bir cihazın kesin koordinatını açıqlamadan müəyyən bir səlahiyyətli bölgədə bulunduğunu sübutlama fikri məxfilik açısından dikkate dəyərdir. Bununla belə tədqiqat Türkiye'ye özgü şəbəkə, mevzuat, 5G/IoT altyapısı və ya sahə deneyi ehtiva etmir; burada raporlanan performansın Türkiye'deki real sistemləre birbaşa aktarılması mümkün değildir.
EPoLBFT hansı problemi çözmeye çalışıyor?
EPoLBFT'nin hədəflediği sorun, blokzəncir konsensusünü yalnız rəqəmsal identiklik və kriptoqrafik açarlarla deyil, cihazın fiziki kontekstıyla da ilişkilendirmektir. Klasik PBFT bir təsdiqləyicinın geçerli bir rəqəmsal kimliğe sahip olup olmadığını dəyərlendirebilir; lakin komutun və ya təsdiqləyicinın fiziksel kimi hansı bölgədə bulunduğunu kendi başına bilmez.
Bu durum xüsusilə fiziksel dünyayı kontrol eden IoT tətbiqlarında örütubət kazanır. Tədqiqatın verdiği örnekte bir kapı kilidini açmaya yönelik komutun yalnız geçerli rəqəmsal identiklikten deyil, fiziksel kimi uyğun mövqedaki təsdiqlənmiş bir cihazdan gelmesi istenebilir.
EPoLBFT bu bağlamı konsensuse daxil ederken tam koordinatın açıklanmasını önlemek üçün zk-PoL kullanmayı amaçlar. Sistem xüsusilə izinli və ya konsorsiyum tipi IoT blokzəncirleri üçün layihələndirilmişdir; permissionless kullanım əsas tədqiqat əhatəsinın xaricindədır.
EPoLBFT'nin dörd əsas konsensus aşaması nədir?
Tədqiqatın 9. sayfasındaki Şəkil 1, sistem memarlığıni dörd əsas ardişıq aşama üzərindən göstərir: mövqe təsdiqləmə, komitə oluşturma, komitə daxili konsensus və global finalizasyon. Bu zəncirin sonunda regional kimi təsdiqlənmiş əməliyyatler ortak blokzəncire bağlanıyor.
Verianla Live: EPoLBFT konsensus akışı
Bu süreç, tədqiqatın EPoLBFT memarlığında tanımladığı dörd əsas epoch aşamasını göstərir.
| Mərhələ | Əsas əməliyyat | Bilimsel işlev |
|---|---|---|
| 1. Konum təsdiqləmə | zk-PoL və mövqe attestasyonu | Düğümün kesin koordinatını açıqlamadan geçerli coğrafi bölgədə bulunduğunu təsdiqləməyı amaçlar. |
| 2. Komite oluşturma | Konum, etimad və regional gruplamaya görə təsdiqləyici seçimi | Konsensusü daha kiçik, coğrafi kimi təsdiqlənmiş təsdiqləyici gruplarına böler. |
| 3. Komite daxili konsensus | Yerel PBFT: PRE-PREPARE → PREPARE → COMMIT | Bölgedeki əməliyyatları bütün şəbəkə əvəzinə lokal təsdiqləyici komitəsi içində kesinleştirir. |
| 4. Global finalizasyon | Bölgesel blok taahhütlerinin Global Finalisation Committee tarafından uzlaştırılması | Bölgesel nəticələrı tək qlobal blokzəncir qeydinda birleştirir. |
Verianla Live: Süreç görünümü yukarıdaki görünür məlumat cədvəlsundan tarayıcıda oluşturulur; cədvəl bilimsel mənbə-of-truth kimi korunur.
Konum bilgisi açıklanmadan necə doğrulanıyor?
EPoLBFT'nin zk-PoL süreci beş adımlı bir mövqe attestasyon mexanizmi kullanmaktadır. İlk aşamada bir beacon düyünü yaxındaki etibarlı mövqe anchor'larıyla challenge-response əməliyyatı realleştirir. Anchor'lar round-trip müddəti və ya sinyal xüsusiyyətlərinden mesafe sınırları çıkararak beacon'ın müəyyən geometrik şərtləri sağlayıp sağlamadığını qiymətləndirir.
Lakin sisteme birbaşa kesin koordinat gönderilmez. Bunun əvəzinə anchor'lar düyünün müəyyən bir Z bölgəsi içində bulunduğu yönündeki koşulu qiymətləndirir. Hər anchor aşağıdaki şəkildə imzalı bir attestasyon oluşturur:
\[ \sigma_i = Sign_{sk_i}(B \parallel Z \parallel T \parallel d_i) \]
Burada \(B\) beacon düyününü, \(Z\) bölgəyi, \(T\) zaman möhürünı və \(d_i\) ölçülən mesafe sınırını temsil eder.
Ardından beacon real mövqeninu rastgele bir dəyərle kriptoqrafik commitment içine alır:
\[ C = Com(\ell,r) \]
Burada \(\ell\) real mövqeyi, \(r\) rastgeleliği temsil eder. Sonraki sıfır bilik sübutı, bu commitment'ın geçerli bir mövqeyi içerdiğini, mövqenin izin verilen bölgədə olduğunu və anchor attestasyonlarının geçerli olduğunu sübutlamayı amaçlar:
\[ \pi = ZK\text{-}Prove(\ell,r,\Sigma : C=Com(\ell,r)\land P(\ell)\land Verify(\Sigma)) \]
Təsdiqləmə uğurlu olduğunda düyünün müəyyən bölgə və epoch üçün uyğun olduğunu sübutlayan bir mövqe sertifikattı oluşturulur. Beləliklə sistemin amacı, “Düğüm nerede?” sorusuna kesin koordinatla deyil, “Bu düyün izin verilen bölgədə mı?” şəklində kriptoqrafik kimi doğrulanabilir bir yanıt vermektir.
zk-PoL'nin maliyeti ne kadar?
Tədqiqatın simülasyonunda zk-PoL komponenti Groth16 zk-SNARK və BN254 eğrisiyle modellenmiştir. Mənbə Cədvəl 3'e görə sübut boyutu 0,2 KB, sübut istehsal müddəti 12,5 ms, təsdiqləmə müddəti 5,8 ms və modelde istifadə edilən yaddaş miktarı 1 KB'dir.
Verianla Live: zk-PoL istehsal və təsdiqləmə müddəti
Değerler tədqiqatın BICA simülasyonunda istifadə edilən zk-PoL overhead parametreleridir; real IoT cihazından ölçülmüş aparat benchmark'ı değildir.
| Əməliyyat | Süre (ms) | Mənbə |
|---|---|---|
| zk-PoL sübut istehsali | 12,5 | Cədvəl 3 |
| zk-PoL sübut təsdiqləmə | 5,8 | Cədvəl 3 |
Verianla Live: Aynı deneysel parametre cədvəlsundaki və eyni birimdeki iki süre müqayisə edilmişdir.
Tədqiqatda sübut istehsalinin çox kısıtlı IoT düyünləri üçün pahalı olabileceği kabul edilmiştir. Bu səbəbdən EPoLBFT, ağır sübut istehsalini edge/fog gateway'e devretmeye izin verir. Konum sübutı ayrıca hər əməliyyat üçün yeniden oluşturulmaz; müəyyən epoch boyunca yeniden kullanılabilir və epoch müddəti dolduğunda, hareket eşiği aşıldığında və ya etimadlik riski algılandığında yeniden təsdiqləmə tetiklenir.
“Elastic” ifadesi ne anlama geliyor?
EPoLBFT'deki “elastic”, komitənin yalnız lider dəyişdirməsi anlamına gelmez. Sistem üç parametreyi değişen şəbəkə şərtlərinə görə adaptasiyayı amaçlar: komitə ölçüsü, epoch müddəti və coğrafi bölgə qranulyarlığı.
Mobilite nisbətı \(\mu\) və ya proqnozu Byzantine riski \(\beta\) belirlenen üst eşikleri aşarsa bir sonraki epoch'taki komitə ölçüsü artırılabilir:
\[ k_{e+1}= \begin{cases} \min(k_e+\Delta_k,k_{max}), & \mu>\mu_{th}\;veya\;\beta>\beta_{th}\\ \max(k_e-\Delta_k,k_{min}), & \mu<\mu_{low}\;ve\;\beta<\beta_{low}\\ k_e, & diğer \end{cases} \]
Benzer şəkildə yüksək hareketlilik və ya risk durumunda epoch müddəti kısaltılır; sakin koşullarda uzatılır. Mənbə varsayılan eşikleri \(\mu_{th}=0,3\), \(\beta_{th}=0,25\), \(\mu_{low}=0,1\) və \(\beta_{low}=0,1\) kimi verir.
Düğüm yoğunluğu yükseldiğinde bir coğrafi bölgə daha kiçik konsensus bölgəlerine ayrılabilir. Buna karşılık bir bölgədə BFT etimadlik koşulunu təmin edəcək kadar təsdiqləyici kalmazsa bölgəler birleştirilebilir.
Komiteler Byzantine düyünləre necə dayanıyor?
Hər regional komitə klasik Byzantine Fault Tolerance sınırını korur. Komite ölçüsü \(n\) və tolerans \(t\) isə:
\[ n \geq 3t+1 \]
olmalıdır. Ana simülasyonlarda varsayılan komitə ölçüsü 21 kimi seçilmiş və buna karşılık etimadli şəkildə tolere edilebilecek Byzantine təsdiqləyici sayı:
\[ f_c=\left\lfloor\frac{k-1}{3}\right\rfloor=6 \]
kimi alınmıştır.
Tədqiqatın xüsusilə vurguladığı nokta, EPoLBFT'nin klasik təxminən üçte bir Byzantine sınırını yükseltmediğidir. Güvenlik kazancı, teorik eşiği artırmaktan deyil, kötü niyetli etkinin coğrafi komitələr içində sınırlandırılması və bir saldırganın qlobal sonucu değiştirebilmesi üçün birden fazla konsensus qatını etkilemesinin gerekmesinden mənbəlanmaktadır.
Yerel konsensus niyə PBFT'den daha az iletişim gerektirebilir?
Klasik PBFT'də təsdiqləyicilər şəbəkə çapında mesajlaşırken EPoLBFT PRE-PREPARE, PREPARE və COMMIT mesajlarını yalnız regional komitə içində değiş tokuş eder. Tədqiqat, \(N\) təsdiqləyici \(M\) komitəye dağıtıldığında lokal iletişim maliyetini təxminən kimi:
\[ O\left(\frac{N^2}{M}\right) \]
şəklində ifade etmektedir. Buna global finalizasyon komitəsinin maliyeti eklendiğinde cəmi:
\[ C_{total}=O\left(\frac{N^2}{M}\right)+O(G^2) \]
kimi verilir. Burada \(G\), Global Finalisation Committee'nin ölçüsüdür.
Mənbədə bu eyni ifade hem Denklem (4) hem də Denklem (5) kimi art arda verilmişdir. Buna görə bunlar iki ayrı iletişim modeli kimi şərhlanmamalıdır; mənbəta təkrar eden eyni denklem kimi aktarılmıştır.
Global finalizasyon niyə gerekiyor?
Bölgesel konsensus şəbəkə trafiğini azaltabilir lakin tək başına bütün blokzəncirin eyni sırada ilerlemesini garanti etmek üçün yeterli değildir. Bu səbəbdən hər regional komitə kesinleştirdiği bloğun tamamını bütün ağa göndermek əvəzinə blok başlığı və Merkle root kimi kompakt bir taahhüt oluşturur.
Fərqli bölgəlerin temsilcilerinden yaranan Global Finalisation Committee (GFC) bu taahhütler üzərində ikinci bir PBFT konsensusü realleştirir. Beləliklə regional nəticələr qlobal qeyd sırasına dönüştürülür.
Toplam EPoLBFT gecikməsi mənbəta:
\[ T_{EPoLBFT}=T_{att}+T_{form}+T_{intra}+T_{final} \]
şəklində ifade edilir. Burada sırasıyla mövqe attestasyonu, komitə oluşturma, komitə daxili konsensus və global finalizasyon süreleri bulunur.
Bir komitə çalışamaz hâle gelirse ne oluyor?
EPoLBFT, zaman aşımı və uğursız view-change sıralerini kullanarak komitənin quorum oluşturamamasını izler. Belirlenen sayda lider değişimi uğursız olduğunda komitə High-Fault State durumuna geçebilir və Dynamic Node Admission Process (DNAP) başlatılır.
DNAP; əvvəlden yetkilendirilmiş standby düyünlərle karşılıklı identiklik təsdiqləmə, yeni düyünün Proof-of-Location kontrolü, etimad puanı qiymətləndirməsi, blokzəncir durumunun çoklu mənbəlardan senkronizasyonu və gerekli BFT sayına ulaşılana kadar yeni təsdiqləyici eklenmesi aşamalarından oluşur.
Yeni komitə:
\[ n' \geq 3f+1 \]
koşulunu təkrar sağladığında yüksək xəta durumundan çıkarak normal konsensuse döner.
Güven puanı necə güncelleniyor?
Standby və təsdiqləyici düyünlərin geçmiş davranışları bir reputation dəyəriyle izlenir:
\[ Rep_i=w_1Uptime_i+w_2Honesty_i-w_3Penalty_i \]
və ağırlıklar:
\[ w_1+w_2+w_3=1 \]
koşulunu sağlar. Geçmiş davranışın tamamen unutulmaması üçün reputation dəyəri hər epoch sonunda Exponentially Weighted Moving Average ilə güncellenir:
\[ Rep_i^{(e+1)}=\alpha Rep_i^{(e)}+(1-\alpha)\widehat{Rep}_i^{(e)} \]
Çelişkili oy, geçersiz imza, uğursız mövqe attestasyonu və ya təkrarlanan timeout kimi ağır protokol ihlallerinde ayrıca ceza uygulanabilir. Reputation dəyəri minimum kabul eşiğinin altına inen düyün geçici kimi komitə seçiminden çıkarılır.
Şəkil 2 və Şəkil 3 performans hakkında ne göstərir?
Tədqiqatın 20. sayfasındaki Şəkil 2'də, şəbəkə 200 düyünden 1000 düyüne büyütüldüğünde PBFT gecikməsinin keskin şəkildə yükseldiği, EPoLBFT'nin isə daha yatay bir artış gösterdiği görülmektedir. Grafikten təxminən okunabildiği kadarıyla EPoLBFT 200 düyünde təxminən 80 ms civarında, 1000 düyünde təxminən 250 ms civarında görünürken PBFT 1000 düyünde təxminən 1800 ms düzeyine ulaşmaktadır. Bunlar qrafikten təxminən okunan dəyərlərdir; mənbə bu serileri ayrı rəqəmsal cədvəl hâlinde vermemektedir.
Aynı sayfadaki Şəkil 3, EPoLBFT'nin simülasyonda bütün test şəbəkə ölçülerinde PBFT və G-PBFT'den daha yüksək throughput gösterdiğini belirtmektedir. Grafikten təxminən kimi EPoLBFT'nin 200 düyünde 380 TPS civarından 1000 düyünde 300 TPS civarına gerilediği; PBFT'nin isə təxminən 220 TPS'den 90 TPS civarına indiği görülmektedir. Bu dəyərlər də görselden təxminən okunmuştur.
Bu iki qrafikte dikkat edilmesi gereken bir mənbə sorunu vardır: deney metodolojisi və Cədvəl 4 baseline protokollerini PBFT, G-PBFT, DAG-BFT, DCBFT və EPoLBFT kimi verirken Şəkil 2 və Şəkil 3 lejandına ayrıca RBFT eklenmiştir. Tədqiqatda bu RBFT serisinin deneysel yapılandırması ayrıca açıklanmamaktadır.
Enerji tüketimi niyə azalıyor?
Tədqiqatın enerji sonucu real batarya və ya wattmetre ölçməünden deyil, kriptoqrafik əməliyyat və mesaj sayına dayalı bir IoT enerji modelinden elde edilmiştir. Model; hash hesaplamaları, rəqəmsal imza təsdiqləməları, sıfır bilik sübutı təsdiqləməsı və mesaj iletiminin maliyetini hesaba katmaktadır.
21. sayfadaki Şəkil 4'te 600–1000 düyün aralığında PBFT və G-PBFT enerji sərfiyyatınin daha hızlı yükseldiği, EPoLBFT'nin isə komitə əsaslı yapı nedeniyle daha yavaş büyüdüğü gösterilmektedir. Buna rağmen bu qrafik real fiziksel IoT cihazlarının batarya ömrünü birbaşa sübut etmir.
Sybil hücumsına qarşı yanaşma nədir?
EPoLBFT'nin Sybil direnci, rəqəmsal identikliyi fiziksel bölgə təsdiqləməsıyla ilişkilendirmeye dayanır. Yeni bir təsdiqləyicinın konsensuse katılabilmesi üçün yalnız yeni bir identiklik oluşturması yeterli değildir; geçerli regional zk-PoL sübutına da sahip olması lazımdır.
Müəlliflərın gerekçesine görə bu durum çox sayda sahte identiklik üretmenin fiziksel və coğrafi maliyetini artırır. Lakin bu koruma, etibarlı location anchor'larının və mövqe sübutı altyapısının dürüst və kullanılabilir olduğu varsayımına bağlıdır.
Konum sahteciliği və replay necə ele alınıyor?
Konum sübutları müəyyən bölgəye, epoch'a, timestamp'e, nonce dəyərine və witness attestasyonlarına bağlanır. Beləliklə daha əvvəl alınmış geçerli bir mövqe bilgisinin sınırsız şəkildə təkrar kullanılmasının önüne geçilmesi amaçlanır.
Lakin tədqiqatın etimadlik qiymətləndirməsi real GPS spoofing cihazları, RF relay laboratuvarı və ya fiziksel IoT penetrasyon testi değildir. Nəticələr təklif edilən tehdit modeli və simüle edilmiş hücum senaryoları çərçivəsində qiymətləndirilmişdir.
Konum məxfiliki həqiqətən ne kadar güçlü?
EPoLBFT'nin dizayn amacı, təsdiqləyicinın kesin koordinatını konsensus katılımcılarına vermeden yalnız müəyyən bir bölgədə olduğunu sübutlamaktır. Bu amaçla real mövqe commitment içində gizlenir və bölgə üyeliği sıfır bilik sübutıyla doğrulanır.
Tədqiqat bu yanaşmasın kesin koordinatların və hareket geçmişinin açıklanmasını önlediğini savunmaktadır. Bununla belə real dünya metadata sızıntısı, şəbəkə trafiği korelasyonu, anchor gizliliği və ya uzun süreli istifadəçi takibi ayrı fiziksel dağıtımlarla test edilməmişdir. Bu səbəbdən mənbəta istifadə edilən “privacy preservation” ifadesi tasarlanan protokol və simülasyon əhatəsi içində dəyərlendirilmelidir.
Tədqiqat neyi destekliyor, neyi desteklemiyor?
Tədqiqatın dəstəklədiyi nəticələr:
- zk-PoL, regional validator seçimi, reputation və PBFT mekanizmalarının tək bir konsensus memarlığında birleştirilebildiği bir EPoLBFT dizeyni təqdim edilmişdir.
- BICA simülasyonunda 200–1000 düyünlü ağlar qiymətləndirilmişdir.
- Komite əsaslı yapı simülasyon nəticələrında klasik PBFT'ye kıyasla daha iyi ölçeklenme eğilimi göstərmişdir.
- EPoLBFT'nin simüle edilmiş latency və throughput nəticələrı PBFT və G-PBFT'ye görə daha avantajlıdır.
- Konum sübutı üçün Groth16 zk-SNARK modellemesi və açıq overhead dəyərləri təqdim edilmişdir.
- Byzantine, Sybil, location-spoofing və DoS tehditleri protokol dizeyni içində qiymətləndirilmişdir.
Tədqiqatın desteklemediği və ya henüz təsdiqləmədığı nəticələr:
- EPoLBFT'nin real şehir, fabrika, hastane və ya kritik altyapıda çalıştığı gösterilmemiştir.
- Real IoT aparatında uçtan uca enerji sərfiyyatı və ya batarya ömrü ölçülmemiştir.
- Real RF/GPS hücum aparatıyla mövqe spoofing penetrasyon testi yapılmamıştır.
- Trusted location anchor'ların saldırgan tarafından ele geçirilmesi əhatəlı real dünya deneyiyle incelenmemiştir.
- EPoLBFT klasik BFT'nin təxminən üçte birlik teorik Byzantine sınırını aşmamaktadır.
- Simülasyon performansı istehsal ağında eyni latency və ya throughput dəyərlərinin elde edileceğini garanti etmez.
- Başlıqtaki “Invulnerability” ifadesi mutlak hücumlamazlık və ya kırılmazlık sübutı kimi şərhlanmamalıdır.
Tədqiqatın Metodu və Nəticələri
Simülasyon düzeni
| Parametre | Tədqiqatdaki dəyər |
|---|---|
| Simülatör | BICA |
| Ağ ölçüleri | 200, 400, 600, 800 və 1000 düyün |
| Karşılaştırılan əsas protokoller | PBFT, G-PBFT, DAG-BFT, DCBFT və EPoLBFT |
| Varsayılan komitə ölçüsü | k = 21 |
| Komite Byzantine toleransı | fc = 6 |
| Ağ modeli | Kısmen senkron |
| Tekrar sayı | 30 müstəqil simülasyon koşusu |
| İstatistiksel raporlama | Ortalama, standart sapma və %95 etimad aralığı |
| Karşılaştırma testi | Eşleştirilmiş Student t-testi |
| Anlamlılık eşiği | p < 0,05 |
| Saldırı senaryoları | Byzantine, Sybil, mövqe sahteciliği və DoS |
| Mobilite | Aşağı, orta və yüksək |
| Churn | Düğüm katılımı, ayrılması və geçici xəta |
Tədqiqat 30 koşu və p < 0,05 anlamlılık eşiğini tanımlamaktadır. Bununla belə əsas nəticə metninde protokol çiftleri üçün ayrı ayrı t-istatistikleri, tam p dəyərləri və ya etki ölçüleri raporlanmamıştır. Bu səbəbdən burada yalnız mənbə tarafından verilen genel istatistiksel metod ötürülürdır.
Aparat fərziyyələri
| Varlık | Rol | Varsayım |
|---|---|---|
| IoT cihazı | Əməliyyat istehsali, sensing və mövqe attestasyon isteği | Aşağı CPU, aşağı yaddaş, batarya ilə tədqiqat |
| Edge/fog gateway | zk-proof desteği və aggregation | Orta düzey CPU və yaddaş |
| Validator | zk-PoL təsdiqləmə və konsensus | IoT düyünündən daha yüksək hesaplama kapasitesi |
| Location anchor | Konum attestasyonu | Sabit və ya yarı sabit etibarlı/doğrulanabilir düyün |
zk-PoL deney parametreleri
| Ölçüt | Tədqiqatdaki dəyər |
|---|---|
| Proof sistemi | Groth16 zk-SNARK |
| Eğri | BN254 |
| Proof boyutu | 0,2 KB |
| Proof istehsali | 12,5 ms |
| Proof təsdiqləmə | 5,8 ms |
| Bellek istifadəsi | 1 KB |
| Geçerlilik | Epoch ilə sınırlı |
| Yeniden təsdiqləmə | Epoch sonu, mobilite eşiği və ya trust-risk olayı |
Ölçülen performans boyutları
Tədqiqat beş əsas qiymətləndirmə boyutu kullanmaktadır: konsensus gecikməsi, throughput, iletişim yükü, proqnozu enerji sərfiyyatı və hücum dayanıklılığı. Latency və throughput nəticələrı Şəkil 2 və Şəkil 3'te; enerji nəticələrı Şəkil 4'te; etimadlik müqayisələri isə Şəkil 5'te verilmişdir.
Şəkil 2'nin əsas bilimsel mesajı, global PBFT iletişimi büyüdükçe PBFT gecikməsinin hızla artmasına karşılık EPoLBFT'nin daha kiçik təsdiqləyici komitələri nedeniyle daha yavaş ölçeklenmesidir.
Şəkil 3, EPoLBFT'nin test edilen şəbəkə ölçülerinde PBFT və G-PBFT'den yüksək throughput elde ettiğini göstərir. DAG-BFT böyük şəbəkələrdə rekabetçi kalmakla birlikdə müəlliflər onun asenkron onay memarlığınin daha yüksək varyans oluşturduğunu belirtmektedir.
Şəkil 4'teki enerji modeli, xüsusilə 600–1000 düyün aralığında EPoLBFT'nin PBFT və G-PBFT'ye kıyasla daha aşağı artış eğilimi gösterdiğini desteklemektedir. Lakin enerji dəyərləri fiziksel güç analizöründen alınmamıştır.
Güvenlik qiymətləndirməsi
22. sayfadaki Şəkil 5 dörd etimadlik boyutunu müqayisəktadır: Byzantine fault tolerance, Sybil resistance, spoofing detection və fərqli şəbəkə ölçülerindeki attack success probability.
Byzantine toleransı açısından EPoLBFT digər BFT mekanizmaları kimi klasik \(f<n/3\) sınırını korur. Müəlliflər asıl avantajın teorik sınırın yükselmesi deyil, saldırgan etkinliğinin regional komitəlerde izole edilmesi olduğunu xüsusilə belirtmektedir.
Sybil və location-spoofing nəticələrı zk-PoL nedeniyle EPoLBFT lehine görünmektedir. Lakin bu nəticələr simülasyon etimadlik senaryolarının çıktılarıdır və real fiziksel hücum altyapısıyla doğrulanmamıştır.
Mənbə içindeki teknik və editoryal tutarsızlıklar
İletişim karmaşıklığı: Aynı \(C_{total}=O(N^2/M)+O(G^2)\) ifadesi Denklem (4) və Denklem (5) kimi art arda təkrar edilmektedir.
PREPARE quorum'u: Yerel konsensus izahı “2f eşleşen PREPARE mesajı, kendi mesajı daxil” ifadesini kullanırken Algoritma 2, əməliyyat üçün “2f + 1 PREPARE mesajı” koşulunu göstərir. Mənbə bu fərqi açıklamamaktadır.
RBFT serisi: Simülasyon kurulumu və baseline cədvəlsu beş protokol tanımlarken Şəkil 2 və Şəkil 3 ayrıca RBFT serisi göstərir. RBFT'nin deneysel yapılandırması Bölüm 4.2'də açıklanmamıştır.
Güvenlik kesinliği: Tədqiqatın başlığında “Invulnerability” sözcüğü geçmesine rağmen metodoloji mutlak kırılmazlık sübutı sunmamaktadır. Müəlliflərın etimadlik nəticələrı müəyyən tehdit modeli, etibarlı mövqe altyapısı varsayımı və simülasyon senaryolarıyla sınırlıdır.
Mənbə və Metod Qeydi
Tam orijinal tədqiqat adı: EPoLBFT: A Blockchain Consensus Algorithm for Enhancing Privacy, Invulnerability and Trust in IoT System
Müəlliflər: Yunus Kareem; Djamel Djenouri; Essam Ghadafi.
Yazar sırası: Mənbə tədqiqatdaki biçimiyle korunmuştur.
Eş birinci yazar/eş katkı: Mənbədə eş birinci yazarlık belirtilmemektedir.
Sorumlu yazar: Yunus Kareem.
Qurumlar: Department of Computer Science and Creative Technologies, University of the West of England, Bristol, Birleşik Krallık; School of Computing, Newcastle University, Newcastle-Upon-Tyne, Birleşik Krallık.
Jurnal: Future Internet.
Nəşriyyat: MDPI, Basel, Switzerland.
Cilt / sayı / məqalə numarası: 18 / 7 / 367.
DOI: 10.3390/fi18070367
Alınma tarihi: 22 Mayıs 2026.
Revizyon tarihi: 3 Temmuz 2026.
Kabul tarihi: 10 Temmuz 2026.
Yayın tarihi: 15 Temmuz 2026.
Mənbə növü: Tədqiqat məqaləsi; blokzəncir konsensus memarlığı, analitik etimadlik qiymətləndirməsi və simülasyon əsaslı performans analizi.
Rəyçilik statusu: Hakemli bilimsel nəşr.
Lisenziya: Creative Commons Attribution (CC BY).
Rəsmi nəşr bağlantısı:https://doi.org/10.3390/fi18070367
Maliyyələşdirmə: University of the West of England, Bristol Studentship.
Məlumat əlçatanlığı: Müəlliflər tədqiqatın orijinal katkılarının məqalə içində bulunduğunu və ek soruların sorumlu yazara yöneltilebileceğini bildirmektedir.
Maraqlar toqquşması: Müəlliflər çıkar çatışması bildirmemiştir.
Müəllif töhfələri: Kavramsallaştırma: Yunus Kareem, Djamel Djenouri və Essam Ghadafi; metod: Yunus Kareem və Djamel Djenouri; təsdiqləmə: Djamel Djenouri və Essam Ghadafi; biçimsel analiz və tədqiqat: üç yazar; məlumat kürasyonu və ilk taslak: Yunus Kareem; inceleme/düzenleme: üç yazar; görselleştirme: Yunus Kareem və Djamel Djenouri; danışmanlık: Djamel Djenouri və Essam Ghadafi; proje yönetimi və finansman edinimi: Djamel Djenouri.
Yapay zekâ kullanım bildirimi: Mənbə məqalənin teşekkür bölümünde müəlliflər GPT 5.6 by OpenAI'ı dil iyileştirme, dilbilgisi kontrolü və akademik düzenleme desteği amacıyla kullandıklarını belirtmektedir. Bu bildirim tədqiqatın metodsel simülasyon nəticələrının istehsal metodi kimi sunulmamıştır.
Bilimsel əhatə sınırı: EPoLBFT'nin performansı real istehsal IoT ağı əvəzinə BICA simülatörü ilə qiymətləndirilmişdir. Real heterojen IoT cihazları, edge platformları, fiziki mövqe anchor'ları və real hücum araçlarıyla uçtan uca prototip təsdiqləməsı yapılmamıştır.
Güven modeli sınırı: Sistem standart kriptoqrafik yapıların kırılamadığı, zero-knowledge proof'ların sahte üretilemediği və etibarlı location infrastructure/anchor'ların kullanılabildiği bir tehdit modeli varsaymaktadır. Bu varsayımların bozulduğu durumlar mövcud deneylerin ötesindedir.
Byzantine sınırı: EPoLBFT klasik BFT teorik eşiğini yükseltmemektedir. Varsayılan 21 düyünlü komitəde altı Byzantine təsdiqləyici tolere edilecek şəkildə yapılandırılmıştır. Gelişmiş dayanıqlılıq iddiası coğrafi bölümlendirme, validator filtreleme və çox qatlı konsensus yapısına dayanmaktadır.
Mənbə daxili tutarlılık qeydi: İletişim karmaşıklığı formülü mənbəta Denklem (4) və (5) kimi yinelenmektedir. PREPARE quorum'u metin və Algoritma 2'də fərqli şəkildə ifade edilmektedir. Bundan əlavə Şəkil 2 və 3'te, baseline metodolojisinde açıklanmayan RBFT serisi mövcuddur. Bu noktalar Verianla metninde sessizce düzeltilmemiştir.
Verianla Live qeydi: Süreç görselleştirmesi tədqiqatın Şəkil 1'deki dörd epoch aşamasına dayanır. zk-PoL süre müqayisəsı yalnız Cədvəl 3'teki eyni birimli 12,5 ms sübut istehsali və 5,8 ms sübut təsdiqləmə dəyərlərini kullanır. Şəkil 2–5'te yalnız qrafik kimi verilen seriler Live məlumat cədvəlsuna kesin dəyərlər şəklində aktarılmamıştır.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib