

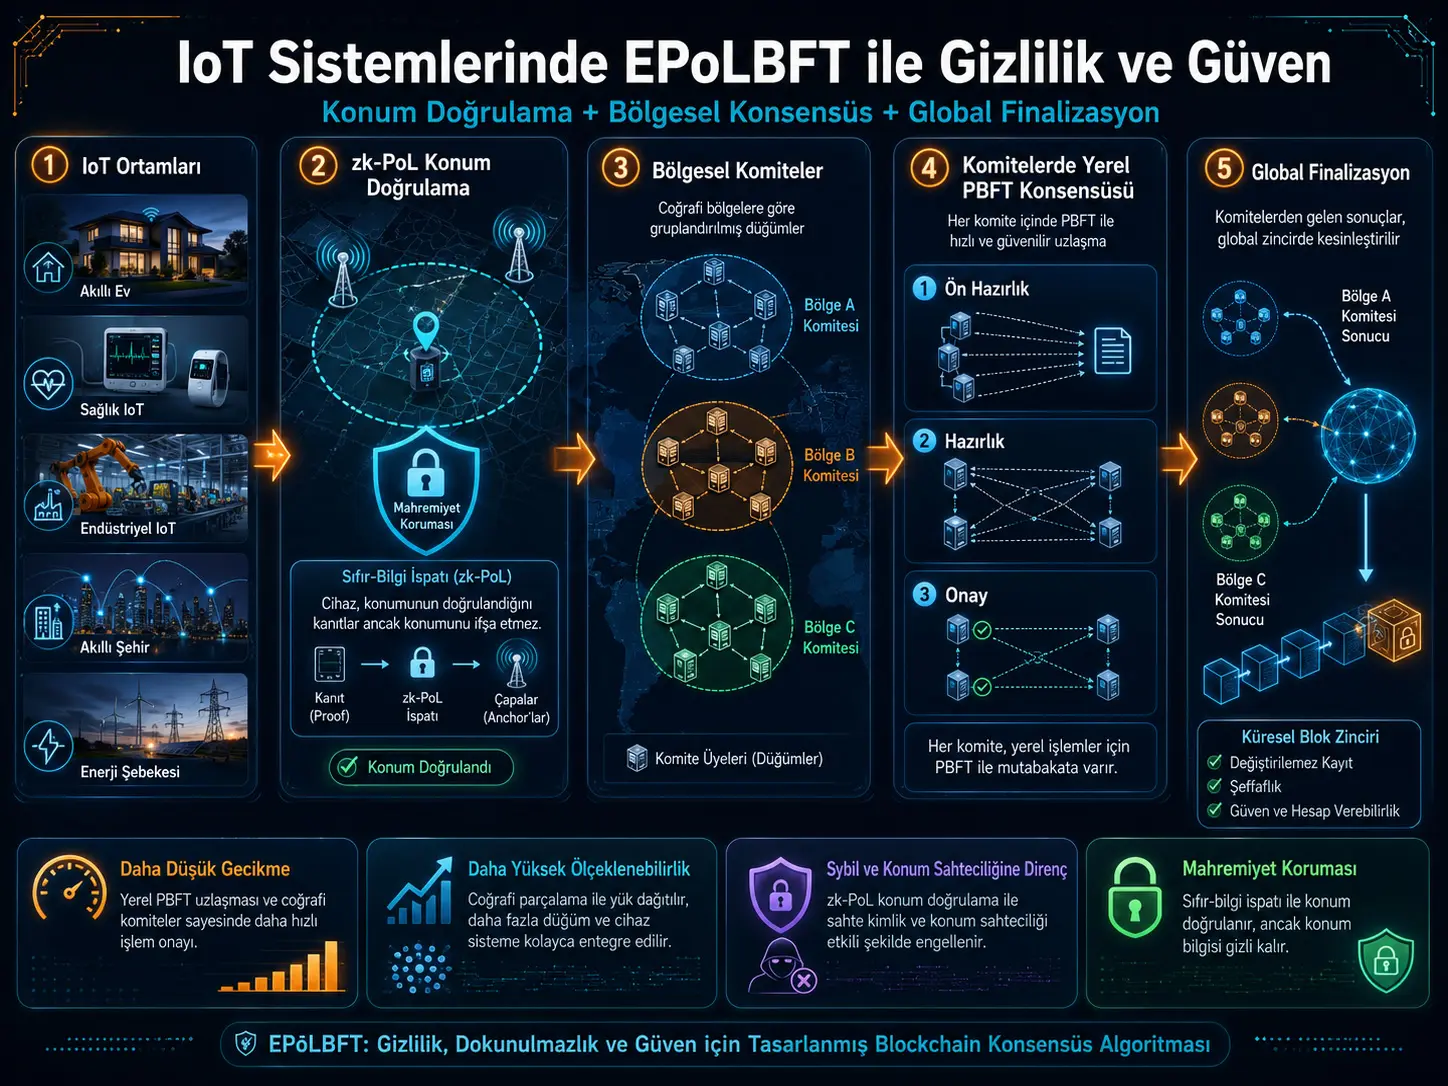
Matumizi ya blockchain katika mifumo ya Mtandao wa Vitu yanaweza kupunguza utegemezi kwa kituo kimoja cha uaminifu; hata hivyo, mifumo ya kawaida ya makubaliano inaweza kuleta changamoto mpya katika mitandao yenye maelfu ya vifaa vyenye nguvu ndogo, ikiwemo mzigo wa mawasiliano, matumizi ya nishati, ughushi wa eneo na faragha. Utafiti huu unapendekeza usanifu wa makubaliano ya blockchain unaozingatia eneo unaoitwa Elastic Proof-of-Location Byzantine Fault Tolerance (EPoLBFT) ili kushughulikia changamoto hizi.
Wazo kuu la EPoLBFT ni kwamba mthibitishaji anaweza kuonyesha kwa kutumia Uthibitisho wa Eneo unaotumia maarifa sifuri (zk-PoL) kwamba anastahili kuwepo katika eneo fulani la kijiografia bila kufichua kuratibu zake kamili kwa washiriki wengine. Wathibitishaji ambao maeneo yao yamethibitishwa na ambao wana alama za kutosha za uaminifu hugawanywa katika kamati za kikanda. Kwa njia hii, badala ya wathibitishaji wote katika PBFT ya kawaida kuwasiliana na kila mmoja katika mtandao mzima, sehemu muhimu ya makubaliano hufanyika ndani ya vikundi vidogo vya eneo.
Katika utafiti, EPoLBFT ililinganishwa na PBFT, G-PBFT, DAG-BFT na DCBFT katika kiigaji cha BICA. Katika majaribio makuu, ukubwa wa mtandao ulitofautishwa kutoka nodi 200 hadi 1000, ukubwa chaguo-msingi wa kamati ya kikanda uliwekwa kuwa 21, na kila jaribio lilirudiwa katika mikimbio 30 huru ya uigaji. Kulingana na grafu za utafiti, kadiri mtandao unavyokua, EPoLBFT huonyesha ucheleweshaji mdogo wa makubaliano, uwezo mkubwa wa kuchakata miamala na matumizi ya nishati yanayoongezeka polepole zaidi kuliko PBFT.
Hata hivyo, matokeo haya si utendaji wa uwanjani uliopimwa katika jiji halisi, kiwanda, hospitali au mtandao halisi wa IoT. Tathmini inategemea kiigaji cha BICA, uwepo wa miundombinu ya eneo inayotegemewa na dhana kwamba miundo ya kawaida ya kriptografia haiwezi kuvunjwa. Waandishi pia wameacha utengenezaji wa prototipu kwenye vifaa halisi vya IoT vya aina tofauti na edge kama kazi ya baadaye.
Kwa mtazamo wa Uturuki: Mbinu ya EPoLBFT inaweza kuwa mada ya utafiti kwa hali zinazoweza kutumika pia Uturuki, kama mifumo ya majengo mahiri, IoT ya viwandani, IoT ya afya, ufuatiliaji wa miundombinu muhimu au uidhinishaji wa vifaa unaotegemea eneo. Hasa, wazo la kuthibitisha kwamba kifaa kiko katika eneo fulani lililoidhinishwa bila kufichua kuratibu zake kamili linastahili kuzingatiwa kwa upande wa faragha. Hata hivyo, utafiti haujumuishi mtandao, kanuni, miundombinu ya 5G/IoT au jaribio la uwanjani mahususi kwa Uturuki; kwa hivyo utendaji ulioripotiwa hapa hauwezi kuhamishwa moja kwa moja kwenye mifumo halisi ya Uturuki.
EPoLBFT inajaribu kutatua tatizo gani?
Tatizo linalolengwa na EPoLBFT ni kuhusisha makubaliano ya blockchain si tu na utambulisho wa kidijitali na funguo za kriptografia, bali pia na muktadha wa kimwili wa kifaa. PBFT ya kawaida inaweza kutathmini ikiwa mthibitishaji ana utambulisho halali wa kidijitali; lakini haiwezi yenyewe kujua agizo au mthibitishaji yuko katika eneo gani kimwili.
Hali hii huwa muhimu hasa katika programu za IoT zinazodhibiti ulimwengu wa kimwili. Katika mfano uliotolewa na utafiti, inaweza kuhitajika kwamba agizo la kufungua kufuli la mlango lisitoke tu kwa utambulisho halali wa kidijitali, bali pia kutoka kwa kifaa kilichothibitishwa kilicho katika eneo linalofaa kimwili.
EPoLBFT inalenga kutumia zk-PoL ili kuzuia kufichuliwa kwa kuratibu kamili inapoongeza muktadha huu kwenye makubaliano. Mfumo umeundwa hasa kwa blockchain za IoT zenye ruhusa au za aina ya consortium; matumizi ya permissionless yako nje ya wigo mkuu wa utafiti.
Hatua nne kuu za makubaliano ya EPoLBFT ni zipi?
Kielelezo 1 katika ukurasa wa 9 wa utafiti kinaonyesha usanifu wa mfumo kupitia hatua nne kuu zinazofuatana: uthibitishaji wa eneo, uundaji wa kamati, makubaliano ndani ya kamati na ukamilishaji wa kimataifa. Mwishoni mwa mnyororo huu, miamala iliyothibitishwa kikanda huunganishwa kwenye blockchain ya pamoja.
Verianla Live: Mtiririko wa makubaliano wa EPoLBFT
Mchakato huu unaonyesha hatua nne kuu za epoch zilizoelezwa katika usanifu wa EPoLBFT wa utafiti.
| Hatua | Operesheni kuu | Kazi ya kisayansi |
|---|---|---|
| 1. Uthibitishaji wa eneo | zk-PoL na attestations za eneo | Hulenga kuthibitisha kwamba nodi iko katika eneo halali la kijiografia bila kufichua kuratibu zake kamili. |
| 2. Uundaji wa kamati | Uchaguzi wa mthibitishaji kulingana na eneo, uaminifu na upangaji wa kikanda | Hugawa makubaliano katika vikundi vidogo vya wathibitishaji vilivyothibitishwa kijiografia. |
| 3. Makubaliano ndani ya kamati | PBFT ya eneo: PRE-PREPARE → PREPARE → COMMIT | Hukamilisha miamala ya eneo ndani ya kamati ya wathibitishaji ya eneo badala ya mtandao mzima. |
| 4. Ukamilishaji wa kimataifa | Kuoanisha ahadi za vitalu vya kikanda na Global Finalisation Committee | Huunganisha matokeo ya kikanda katika rekodi moja ya blockchain ya kimataifa. |
Verianla Live: Mwonekano wa mchakato hutengenezwa kwenye kivinjari kutoka kwenye jedwali la data linaloonekana hapo juu; jedwali huhifadhiwa kama source-of-truth ya kisayansi.
Eneo linathibitishwaje bila kufichua taarifa zake?
Mchakato wa zk-PoL wa EPoLBFT hutumia utaratibu wa attestations za eneo wenye hatua tano. Katika hatua ya kwanza, nodi ya beacon hufanya mchakato wa challenge-response na location anchor zinazoaminika zilizo karibu. Anchor hutumia muda wa round-trip au sifa za ishara kupata mipaka ya umbali na kutathmini ikiwa beacon inatimiza masharti fulani ya kijiometri.
Hata hivyo, kuratibu kamili hazitumwi moja kwa moja kwenye mfumo. Badala yake, anchor hutathmini sharti kwamba nodi iko ndani ya eneo Z fulani. Kila anchor huunda attestations iliyosainiwa kwa namna ifuatayo:
\[ \sigma_i = Sign_{sk_i}(B \parallel Z \parallel T \parallel d_i) \]
Hapa \(B\) inawakilisha nodi ya beacon, \(Z\) eneo, \(T\) timestamp na \(d_i\) mpaka wa umbali uliopimwa.
Kisha beacon huweka eneo lake halisi pamoja na thamani nasibu ndani ya commitment ya kriptografia:
\[ C = Com(\ell,r) \]
Hapa \(\ell\) inawakilisha eneo halisi na \(r\) nasibu. Uthibitisho unaofuata wa maarifa sifuri hulenga kuthibitisha kwamba commitment hii ina eneo halali, eneo hilo liko ndani ya eneo linaloruhusiwa na attestations za anchor ni halali:
\[ \pi = ZK\text{-}Prove(\ell,r,\Sigma : C=Com(\ell,r)\land P(\ell)\land Verify(\Sigma)) \]
Uthibitishaji unapofanikiwa, cheti cha eneo hutolewa kinachothibitisha kwamba nodi inafaa kwa eneo na epoch fulani. Kwa hiyo, lengo la mfumo ni kujibu swali “Nodi iko wapi?” si kwa kuratibu kamili, bali kwa jibu linaloweza kuthibitishwa kwa kriptografia la “Je, nodi hii iko katika eneo linaloruhusiwa?”.
Gharama ya zk-PoL ni kiasi gani?
Katika uigaji wa utafiti, sehemu ya zk-PoL iliundwa kwa Groth16 zk-SNARK na mkunjo wa BN254. Kulingana na Jedwali 3 la chanzo, ukubwa wa uthibitisho ni 0,2 KB, muda wa kutengeneza uthibitisho ni 12,5 ms, muda wa kuthibitisha ni 5,8 ms na kumbukumbu inayotumika katika modeli ni 1 KB.
Verianla Live: Muda wa kutengeneza na kuthibitisha zk-PoL
Thamani hizi ni vigezo vya overhead vya zk-PoL vilivyotumiwa katika uigaji wa BICA wa utafiti; si benchmark ya vifaa iliyopimwa kutoka kifaa halisi cha IoT.
| Operesheni | Muda (ms) | Chanzo |
|---|---|---|
| Utengenezaji wa uthibitisho wa zk-PoL | 12,5 | Jedwali 3 |
| Uthibitishaji wa uthibitisho wa zk-PoL | 5,8 | Jedwali 3 |
Verianla Live: Nyakati mbili kutoka jedwali moja la vigezo vya majaribio na katika kitengo kimoja zimelinganishwa.
Utafiti unakubali kwamba kutengeneza uthibitisho kunaweza kuwa ghali kwa nodi za IoT zenye rasilimali chache sana. Kwa sababu hiyo, EPoLBFT huruhusu utengenezaji mzito wa uthibitisho kuhamishiwa kwenye edge/fog gateway. Uthibitisho wa eneo pia hautengenezwi upya kwa kila muamala; unaweza kutumika tena katika epoch fulani na uthibitishaji upya huanzishwa epoch inapoisha, kizingiti cha uhamaji kinapozidiwa au hatari ya usalama inapogunduliwa.
Neno “Elastic” linamaanisha nini?
“Elastic” katika EPoLBFT halimaanishi tu kubadilisha kiongozi wa kamati. Mfumo hulenga kurekebisha vigezo vitatu kulingana na hali zinazobadilika za mtandao: ukubwa wa kamati, muda wa epoch na kiwango cha undani wa eneo la kijiografia.
Ikiwa kiwango cha uhamaji \(\mu\) au hatari inayokadiriwa ya Byzantine \(\beta\) inazidi vizingiti vya juu vilivyowekwa, ukubwa wa kamati katika epoch inayofuata unaweza kuongezwa:
\[ k_{e+1}= \begin{cases} \min(k_e+\Delta_k,k_{max}), & \mu>\mu_{th}\;veya\;\beta>\beta_{th}\\ \max(k_e-\Delta_k,k_{min}), & \mu<\mu_{low}\;ve\;\beta<\beta_{low}\\ k_e, & diğer \end{cases} \]
Vivyo hivyo, katika uhamaji mkubwa au hatari muda wa epoch hupunguzwa; katika hali tulivu huongezwa. Chanzo kinatoa vizingiti chaguo-msingi kuwa \(\mu_{th}=0,3\), \(\beta_{th}=0,25\), \(\mu_{low}=0,1\) na \(\beta_{low}=0,1\).
Wakati msongamano wa nodi unaongezeka, eneo la kijiografia linaweza kugawanywa katika maeneo madogo ya makubaliano. Kinyume chake, ikiwa hakuna wathibitishaji wa kutosha katika eneo ili kutimiza sharti la usalama la BFT, maeneo yanaweza kuunganishwa.
Kamati zinastahimili vipi nodi za Byzantine?
Kila kamati ya kikanda hudumisha mpaka wa kawaida wa Byzantine Fault Tolerance. Ikiwa ukubwa wa kamati ni \(n\) na uvumilivu ni \(t\), basi:
\[ n \geq 3t+1 \]
lazima litimizwe. Katika uigaji mkuu, ukubwa chaguo-msingi wa kamati uliwekwa kuwa 21 na idadi ya wathibitishaji wa Byzantine wanaoweza kuvumiliwa salama kwa hiyo ikachukuliwa kuwa:
\[ f_c=\left\lfloor\frac{k-1}{3}\right\rfloor=6 \]
.
Utafiti unasisitiza hasa kwamba EPoLBFT haiongezi mpaka wa kinadharia wa takribani theluthi moja wa Byzantine wa kawaida. Faida ya usalama haitokani na kuongeza mpaka wa kinadharia, bali na kuweka mipaka ya athari mbaya ndani ya kamati za kijiografia na kulazimisha mshambuliaji kuathiri zaidi ya tabaka moja la makubaliano ili kubadilisha matokeo ya kimataifa.
Kwa nini makubaliano ya eneo yanaweza kuhitaji mawasiliano machache kuliko PBFT?
Katika PBFT ya kawaida, wathibitishaji hutumiana ujumbe katika mtandao mzima, wakati EPoLBFT hubadilishana ujumbe wa PRE-PREPARE, PREPARE na COMMIT tu ndani ya kamati ya kikanda. Utafiti unaeleza gharama ya mawasiliano ya eneo kwa takribani, wakati wathibitishaji \(N\) wamegawanywa katika kamati \(M\), kama:
\[ O\left(\frac{N^2}{M}\right) \]
. Gharama ya kamati ya ukamilishaji wa kimataifa inapoongezwa, jumla hutolewa kama:
\[ C_{total}=O\left(\frac{N^2}{M}\right)+O(G^2) \]
. Hapa \(G\) ni ukubwa wa Global Finalisation Committee.
Katika chanzo, usemi huu huu umetolewa mfululizo kama Equation (4) na Equation (5). Kwa hiyo, haupaswi kutafsiriwa kama modeli mbili tofauti za mawasiliano; umetolewa kama equation ileile iliyojirudia katika chanzo.
Kwa nini ukamilishaji wa kimataifa unahitajika?
Makubaliano ya kikanda yanaweza kupunguza trafiki ya mtandao, lakini yenyewe hayatoshi kuhakikisha kwamba blockchain nzima inaendelea kwa mpangilio mmoja. Kwa sababu hiyo, kila kamati ya kikanda huunda commitment iliyobanwa, kama kichwa cha block na Merkle root, badala ya kutuma block nzima iliyokamilishwa kwa mtandao wote.
Global Finalisation Committee (GFC), inayoundwa na wawakilishi wa maeneo tofauti, hufanya makubaliano ya pili ya PBFT juu ya commitments hizi. Kwa njia hii, matokeo ya kikanda hubadilishwa kuwa mpangilio mmoja wa rekodi ya kimataifa.
Ucheleweshaji wa jumla wa EPoLBFT unaelezwa katika chanzo kama:
\[ T_{EPoLBFT}=T_{att}+T_{form}+T_{intra}+T_{final} \]
. Hapa kuna, kwa mpangilio, muda wa attestations za eneo, uundaji wa kamati, makubaliano ndani ya kamati na ukamilishaji wa kimataifa.
Nini hutokea ikiwa kamati haiwezi kufanya kazi?
EPoLBFT hutumia timeout na mfululizo wa view-change zilizoshindwa kufuatilia kama kamati haiwezi kuunda quorum. Baada ya idadi iliyoainishwa ya mabadiliko ya kiongozi kushindwa, kamati inaweza kuingia katika hali ya High-Fault State na Dynamic Node Admission Process (DNAP) huanzishwa.
DNAP inajumuisha uthibitishaji wa pande mbili na nodi za standby zilizoidhinishwa mapema, ukaguzi wa Proof-of-Location wa nodi mpya, tathmini ya alama ya uaminifu, usawazishaji wa hali ya blockchain kutoka vyanzo vingi na kuongeza wathibitishaji wapya hadi idadi inayohitajika ya BFT ifikiwe.
Kamati mpya inapokidhi tena sharti:
\[ n' \geq 3f+1 \]
, hutoka katika hali ya hitilafu kubwa na kurudi kwenye makubaliano ya kawaida.
Alama ya uaminifu inasasishwaje?
Tabia za awali za nodi za standby na wathibitishaji hufuatiliwa kwa thamani ya reputation:
\[ Rep_i=w_1Uptime_i+w_2Honesty_i-w_3Penalty_i \]
na uzito:
\[ w_1+w_2+w_3=1 \]
hutimiza sharti hilo. Ili tabia za zamani zisipotee kabisa, thamani ya reputation husasishwa mwishoni mwa kila epoch kwa Exponentially Weighted Moving Average:
\[ Rep_i^{(e+1)}=\alpha Rep_i^{(e)}+(1-\alpha)\widehat{Rep}_i^{(e)} \]
. Adhabu ya ziada inaweza kutolewa kwa ukiukaji mkubwa wa itifaki, kama kura zinazokinzana, saini batili, attestations ya eneo iliyoshindwa au timeout zinazojirudia. Nodi ambayo reputation yake inashuka chini ya kizingiti cha chini cha kukubalika huondolewa kwa muda kutoka kwenye uchaguzi wa kamati.
Kielelezo 2 na Kielelezo 3 vinaonyesha nini kuhusu utendaji?
Katika Kielelezo 2 cha ukurasa wa 20 wa utafiti, inavyoonekana mtandao unapokua kutoka nodi 200 hadi 1000, ucheleweshaji wa PBFT huongezeka kwa kasi, wakati EPoLBFT huonyesha ongezeko tambarare zaidi. Kwa makadirio ya kusoma grafu, EPoLBFT inaonekana kuwa karibu 80 ms katika nodi 200 na karibu 250 ms katika nodi 1000, ilhali PBFT hufikia takribani 1800 ms katika nodi 1000. Hizi ni thamani zilizokadiriwa kutoka kwenye grafu; chanzo hakitoi mfululizo huu katika jedwali tofauti la nambari.
Kielelezo 3 katika ukurasa huo huo kinaonyesha kuwa EPoLBFT katika uigaji ina throughput ya juu kuliko PBFT na G-PBFT katika ukubwa wote wa mtandao uliopimwa. Kutoka kwenye grafu, EPoLBFT inaonekana kushuka kutoka takribani 380 TPS katika nodi 200 hadi karibu 300 TPS katika nodi 1000; PBFT nayo kutoka takribani 220 TPS hadi karibu 90 TPS. Thamani hizi pia zimekadiriwa kwa kuona.
Kuna tatizo la chanzo linalopaswa kuzingatiwa katika grafu hizi mbili: mbinu ya majaribio na Jedwali 4 zinaorodhesha itifaki za baseline kama PBFT, G-PBFT, DAG-BFT, DCBFT na EPoLBFT, lakini legend ya Kielelezo 2 na Kielelezo 3 pia inaongeza RBFT. Utafiti hauelezi usanidi wa majaribio wa mfululizo huu wa RBFT kando.
Kwa nini matumizi ya nishati hupungua?
Matokeo ya nishati katika utafiti hayatokani na kipimo cha betri halisi au wattmeter, bali kutoka modeli ya nishati ya IoT inayotegemea idadi ya operesheni za kriptografia na ujumbe. Modeli huzingatia gharama za mahesabu ya hash, uthibitishaji wa saini za kidijitali, uthibitishaji wa zero-knowledge proof na usafirishaji wa ujumbe.
Katika Kielelezo 4 cha ukurasa wa 21, katika safu ya nodi 600–1000, matumizi ya nishati ya PBFT na G-PBFT yanaonekana kuongezeka kwa kasi zaidi, huku EPoLBFT ikikua polepole kwa sababu ya muundo wa kamati. Hata hivyo, grafu hii haithibitishi moja kwa moja maisha ya betri ya vifaa halisi vya IoT.
Mbinu dhidi ya shambulio la Sybil ni ipi?
Upinzani wa Sybil wa EPoLBFT unatokana na kuhusisha utambulisho wa kidijitali na uthibitishaji wa eneo la kimwili. Ili mthibitishaji mpya ajiunge na makubaliano, haitoshi tu kuunda utambulisho mpya; lazima pia awe na uthibitisho halali wa kikanda wa zk-PoL.
Kulingana na hoja ya waandishi, hali hii huongeza gharama ya kimwili na ya kijiografia ya kutengeneza idadi kubwa ya vitambulisho bandia. Hata hivyo, ulinzi huu unategemea dhana kwamba location anchor zinazoaminika na miundombinu ya uthibitisho wa eneo ni waaminifu na zinapatikana.
Ughushi wa eneo na replay hushughulikiwaje?
Uthibitisho wa eneo hufungamanishwa na eneo fulani, epoch, timestamp, nonce na attestations za witness. Kwa njia hii, inalengwa kuzuia matumizi yasiyo na kikomo ya taarifa halali ya eneo iliyopatikana hapo awali.
Hata hivyo, tathmini ya usalama ya utafiti si jaribio la vifaa halisi vya GPS spoofing, maabara ya RF relay au penetration test ya kimwili ya IoT. Matokeo yametathminiwa ndani ya mfumo wa threat model iliyopendekezwa na hali za mashambulizi zilizoigwa.
Faragha ya eneo ina nguvu kiasi gani kwa kweli?
Lengo la muundo wa EPoLBFT ni kuthibitisha tu kwamba mthibitishaji yuko katika eneo fulani bila kuwapa washiriki wa makubaliano kuratibu zake kamili. Kwa madhumuni haya, eneo halisi hufichwa ndani ya commitment na uanachama wa eneo huthibitishwa kwa zero-knowledge proof.
Utafiti unasema kwamba mbinu hii huzuia kufichuliwa kwa kuratibu kamili na historia ya mienendo. Hata hivyo, uvujaji wa metadata katika ulimwengu halisi, ulinganishaji wa trafiki ya mtandao, faragha ya anchor au ufuatiliaji wa muda mrefu wa mtumiaji haujapimwa katika usambazaji tofauti wa kimwili. Kwa hiyo, usemi “privacy preservation” unaotumiwa katika chanzo unapaswa kutathminiwa ndani ya mipaka ya itifaki iliyoundwa na uigaji.
Utafiti unaunga mkono nini, na hauungi mkono nini?
Matokeo yanayoungwa mkono na utafiti:
- Muundo wa EPoLBFT unaounganisha zk-PoL, uteuzi wa validator wa kikanda, reputation na mekanizimu za PBFT katika usanifu mmoja wa makubaliano umewasilishwa.
- Mitandao yenye nodi 200–1000 imetathminiwa katika uigaji wa BICA.
- Muundo wa kamati umeonyesha mwelekeo bora wa scalability kuliko PBFT ya kawaida katika matokeo ya uigaji.
- Matokeo ya latency na throughput yaliyosimuliwa ya EPoLBFT ni bora zaidi kuliko PBFT na G-PBFT.
- Modeli ya Groth16 zk-SNARK na thamani wazi za overhead zimetolewa kwa uthibitisho wa eneo.
- Vitisho vya Byzantine, Sybil, location-spoofing na DoS vimetathminiwa ndani ya muundo wa itifaki.
Matokeo ambayo utafiti hauungi mkono au bado haujathibitisha:
- Haijaonyeshwa kwamba EPoLBFT inafanya kazi katika jiji halisi, kiwanda, hospitali au miundombinu muhimu.
- Matumizi ya nishati ya end-to-end au maisha ya betri hayajapimwa kwenye vifaa halisi vya IoT.
- Penetration test ya location spoofing kwa kutumia vifaa halisi vya RF/GPS haijafanywa.
- Kutwaliwa kwa trusted location anchor na mshambuliaji hakujachunguzwa katika jaribio pana la ulimwengu halisi.
- EPoLBFT haivuki mpaka wa kinadharia wa takribani theluthi moja wa Byzantine wa BFT ya kawaida.
- Utendaji wa uigaji hauhakikishi kwamba latency au throughput sawa itapatikana katika mtandao wa uzalishaji.
- Neno “Invulnerability” katika kichwa halipaswi kutafsiriwa kama ushahidi wa kutoshambuliwa kabisa au kutovunjika kabisa.
Mbinu na Matokeo ya Utafiti
Mpangilio wa uigaji
| Kigezo | Thamani katika utafiti |
|---|---|
| Kiigaji | BICA |
| Ukubwa wa mtandao | 200, 400, 600, 800 na 1000 nodi |
| Itifaki kuu zilizolinganishwa | PBFT, G-PBFT, DAG-BFT, DCBFT na EPoLBFT |
| Ukubwa chaguo-msingi wa kamati | k = 21 |
| Uvumilivu wa Byzantine wa kamati | fc = 6 |
| Modeli ya mtandao | Nusu-synchronous |
| Idadi ya marudio | 30 mikimbio huru ya uigaji |
| Utoaji wa takwimu | Wastani, mkengeuko wa kawaida na kipindi cha kujiamini cha %95 |
| Jaribio la kulinganisha | Paired Student t-test |
| Kizingiti cha umuhimu | p < 0,05 |
| Hali za mashambulizi | Byzantine, Sybil, ughushi wa eneo na DoS |
| Uhamaji | Chini, wa kati na juu |
| Churn | Nodi kujiunga, kuondoka na hitilafu za muda |
Utafiti unaeleza mikimbio 30 na kizingiti cha umuhimu cha p < 0,05. Hata hivyo, katika maandishi makuu ya matokeo, t-statistics tofauti, thamani kamili za p au effect sizes kwa jozi za itifaki hazijaripotiwa. Kwa hiyo hapa inawasilishwa tu mbinu ya jumla ya takwimu iliyotolewa na chanzo.
Dhana za vifaa
| Kipengee | Jukumu | Dhana |
|---|---|---|
| Kifaa cha IoT | Uundaji wa miamala, sensing na ombi la attestations ya eneo | CPU ndogo, kumbukumbu ndogo, kufanya kazi kwa betri |
| Edge/fog gateway | Msaada wa zk-proof na aggregation | CPU na kumbukumbu za kiwango cha kati |
| Validator | Uthibitishaji wa zk-PoL na makubaliano | Uwezo wa juu wa kuchakata kuliko nodi ya IoT |
| Location anchor | Attestations ya eneo | Nodi ya kudumu au nusu-kudumu inayotegemewa/inayoweza kuthibitishwa |
Vigezo vya jaribio vya zk-PoL
| Kipimo | Thamani katika utafiti |
|---|---|
| Mfumo wa Proof | Groth16 zk-SNARK |
| Mkunjo | BN254 |
| Ukubwa wa Proof | 0,2 KB |
| Utengenezaji wa Proof | 12,5 ms |
| Uthibitishaji wa Proof | 5,8 ms |
| Matumizi ya kumbukumbu | 1 KB |
| Uhalali | Umezuiwa na epoch |
| Uthibitishaji upya | Mwisho wa epoch, kizingiti cha uhamaji au tukio la trust-risk |
Vipimo vya utendaji vilivyotathminiwa
Utafiti hutumia vipimo vitano vikuu vya tathmini: ucheleweshaji wa makubaliano, throughput, mzigo wa mawasiliano, matumizi ya nishati yaliyokadiriwa na ustahimilivu wa mashambulizi. Matokeo ya latency na throughput yametolewa katika Kielelezo 2 na Kielelezo 3; matokeo ya nishati katika Kielelezo 4; na ulinganisho wa usalama katika Kielelezo 5.
Ujumbe mkuu wa kisayansi wa Kielelezo 2 ni kwamba mawasiliano ya PBFT ya kimataifa yanapopanuka, ucheleweshaji wa PBFT huongezeka kwa kasi, wakati EPoLBFT huongezeka polepole zaidi kutokana na kamati ndogo za wathibitishaji.
Kielelezo 3 kinaonyesha kwamba EPoLBFT hupata throughput ya juu kuliko PBFT na G-PBFT katika ukubwa wa mtandao uliopimwa. DAG-BFT hubaki na ushindani katika mitandao mikubwa, lakini waandishi wanaeleza kuwa usanifu wake wa uthibitishaji wa asynchronous huleta variance kubwa zaidi.
Modeli ya nishati katika Kielelezo 4 inaunga mkono kwamba hasa katika safu ya nodi 600–1000 EPoLBFT huonyesha mwelekeo mdogo wa ongezeko kuliko PBFT na G-PBFT. Hata hivyo, thamani za nishati hazijachukuliwa kutoka kwenye power analyzer halisi.
Tathmini ya usalama
Kielelezo 5 katika ukurasa wa 22 kinalinganisha vipengele vinne vya usalama: Byzantine fault tolerance, Sybil resistance, spoofing detection na attack success probability katika ukubwa tofauti wa mtandao.
Kwa upande wa uvumilivu wa Byzantine, EPoLBFT hudumisha mpaka wa kawaida wa \(f<n/3\) kama mifumo mingine ya BFT. Waandishi wanasisitiza kwamba faida kuu si kuongeza mpaka wa kinadharia, bali kutenga shughuli za mshambuliaji ndani ya kamati za kikanda.
Matokeo ya Sybil na location-spoofing yanaonekana kuipa EPoLBFT faida kwa sababu ya zk-PoL. Hata hivyo, matokeo haya ni matokeo ya hali za usalama zilizoigwa na hayajathibitishwa kwa miundombinu halisi ya mashambulizi ya kimwili.
Kutokuwiana kwa kiufundi na uhariri ndani ya chanzo
Ugumu wa mawasiliano: Usemi uleule wa \(C_{total}=O(N^2/M)+O(G^2)\) umerudiwa mfululizo kama Equation (4) na Equation (5).
PREPARE quorum: Maelezo ya makubaliano ya eneo hutumia kauli “ujumbe 2f wa PREPARE unaolingana, pamoja na ujumbe wake mwenyewe”, wakati Algorithm 2 inaonyesha sharti la “ujumbe 2f + 1 wa PREPARE” kwa muamala. Chanzo hakielezi tofauti hii.
Mfululizo wa RBFT: Mpangilio wa uigaji na jedwali la baseline hufafanua itifaki tano, lakini Kielelezo 2 na Kielelezo 3 pia vinaonyesha mfululizo wa RBFT. Usanidi wa majaribio wa RBFT haujaelezwa katika Sehemu 4.2.
Ukamilifu wa usalama: Ingawa kichwa cha utafiti kinatumia neno “Invulnerability”, mbinu haitoi ushahidi wa kutovunjika kabisa. Matokeo ya usalama ya waandishi yamewekewa mipaka na threat model fulani, dhana ya miundombinu ya eneo inayotegemewa na hali za uigaji.
Maelezo ya Chanzo na Mbinu
Jina kamili la kazi asili: EPoLBFT: A Blockchain Consensus Algorithm for Enhancing Privacy, Invulnerability and Trust in IoT System
Waandishi: Yunus Kareem; Djamel Djenouri; Essam Ghadafi.
Mpangilio wa waandishi: Umehifadhiwa kama ulivyo katika kazi ya chanzo.
Mwandishi wa kwanza wa pamoja/mchango sawa: Chanzo hakionyeshi uandishi wa kwanza wa pamoja.
Mwandishi wa mawasiliano: Yunus Kareem.
Taasisi: Department of Computer Science and Creative Technologies, University of the West of England, Bristol, Uingereza; School of Computing, Newcastle University, Newcastle-Upon-Tyne, Uingereza.
Jarida: Future Internet.
Mchapishaji: MDPI, Basel, Switzerland.
Juzuu / toleo / namba ya makala: 18 / 7 / 367.
DOI: 10.3390/fi18070367
Tarehe ya kupokelewa: 22 Mei 2026.
Tarehe ya marekebisho: 3 Julai 2026.
Tarehe ya kukubaliwa: 10 Julai 2026.
Tarehe ya kuchapishwa: 15 Julai 2026.
Aina ya chanzo: Makala ya utafiti; usanifu wa makubaliano ya blockchain, tathmini ya uchambuzi wa usalama na uchanganuzi wa utendaji unaotegemea uigaji.
Hali ya mapitio ya kisayansi: Chapisho la kisayansi lililopitiwa na wataalamu.
Leseni: Creative Commons Attribution (CC BY).
Kiungo rasmi cha chapisho:https://doi.org/10.3390/fi18070367
Ufadhili: University of the West of England, Bristol Studentship.
Upatikanaji wa data: Waandishi wanaeleza kwamba michango asili ya utafiti imo ndani ya makala na maswali ya ziada yanaweza kuelekezwa kwa mwandishi wa mawasiliano.
Mgongano wa maslahi: Waandishi hawakuripoti mgongano wa maslahi.
Michango ya waandishi: Uundaji wa dhana: Yunus Kareem, Djamel Djenouri na Essam Ghadafi; mbinu: Yunus Kareem na Djamel Djenouri; uthibitishaji: Djamel Djenouri na Essam Ghadafi; uchanganuzi rasmi na utafiti: waandishi wote watatu; usimamizi wa data na rasimu ya kwanza: Yunus Kareem; mapitio/uhariri: waandishi wote watatu; uonyeshaji: Yunus Kareem na Djamel Djenouri; ushauri: Djamel Djenouri na Essam Ghadafi; usimamizi wa mradi na upatikanaji wa ufadhili: Djamel Djenouri.
Taarifa ya matumizi ya akili bandia: Katika sehemu ya shukrani ya makala ya chanzo, waandishi wanaeleza kuwa walitumia GPT 5.6 by OpenAI kwa madhumuni ya kuboresha lugha, ukaguzi wa sarufi na msaada wa uhariri wa kitaaluma. Taarifa hii haijawasilishwa kama njia ya kutengeneza matokeo ya uigaji ya kimethodolojia ya utafiti.
Mpaka wa wigo wa kisayansi: Utendaji wa EPoLBFT umetathminiwa kwa kiigaji cha BICA badala ya mtandao halisi wa uzalishaji wa IoT. Hakujafanywa uthibitishaji wa prototipu wa end-to-end kwa vifaa halisi vya IoT vya aina tofauti, majukwaa ya edge, location anchor za kimwili na zana halisi za mashambulizi.
Mpaka wa modeli ya uaminifu: Mfumo unadhania threat model ambayo miundo ya kawaida ya kriptografia haiwezi kuvunjwa, zero-knowledge proof haziwezi kughushiwa na trusted location infrastructure/anchor zinaweza kutumika. Hali ambazo dhana hizi zinavunjika ziko nje ya majaribio ya sasa.
Mpaka wa Byzantine: EPoLBFT haiongezi mpaka wa kinadharia wa kawaida wa BFT. Katika kamati chaguo-msingi yenye nodi 21, imeundwa kuvumilia wathibitishaji sita wa Byzantine. Dai la ustahimilivu ulioboreshwa linategemea ugawaji wa kijiografia, uchujaji wa validator na muundo wa makubaliano wa tabaka nyingi.
Maelezo ya uthabiti wa ndani wa chanzo: Fomula ya ugumu wa mawasiliano imerudiwa katika chanzo kama Equation (4) na (5). PREPARE quorum imeelezwa kwa njia tofauti katika maandishi na Algorithm 2. Aidha, Kielelezo 2 na 3 vina mfululizo wa RBFT ambao haujaelezwa katika mbinu ya baseline. Vipengele hivi havijasahihishwa kimyakimya katika maandishi ya Verianla.
Maelezo ya Verianla Live: Uonyeshaji wa mchakato unategemea hatua nne za epoch katika Kielelezo 1 cha utafiti. Ulinganisho wa muda wa zk-PoL hutumia tu thamani za kitengo kimoja za 12,5 ms kwa utengenezaji wa uthibitisho na 5,8 ms kwa uthibitishaji wa uthibitisho kutoka Jedwali 3. Mfululizo uliotolewa tu kama grafu katika Kielelezo 2–5 haujahamishwa kwenye jedwali la data la Live kama thamani kamili.
Acha maoni
Anwani yako ya barua pepe haitachapishwa. Sehemu za lazima zimewekewa alama ya *